

帮帮Bonnie
2.6k Publicaciones
帮帮Bonnie
 Verificado+ de Square
Trader de alta frecuencia
1.2 años
2.1K+ Siguiendo
62.2K+ Seguidores
55.1K+ Me gusta
Publicaciones
Todo
Cotizaciones
Vídeos
Directo
PINNED
PINNED
Bitroot铄鸿
·
--
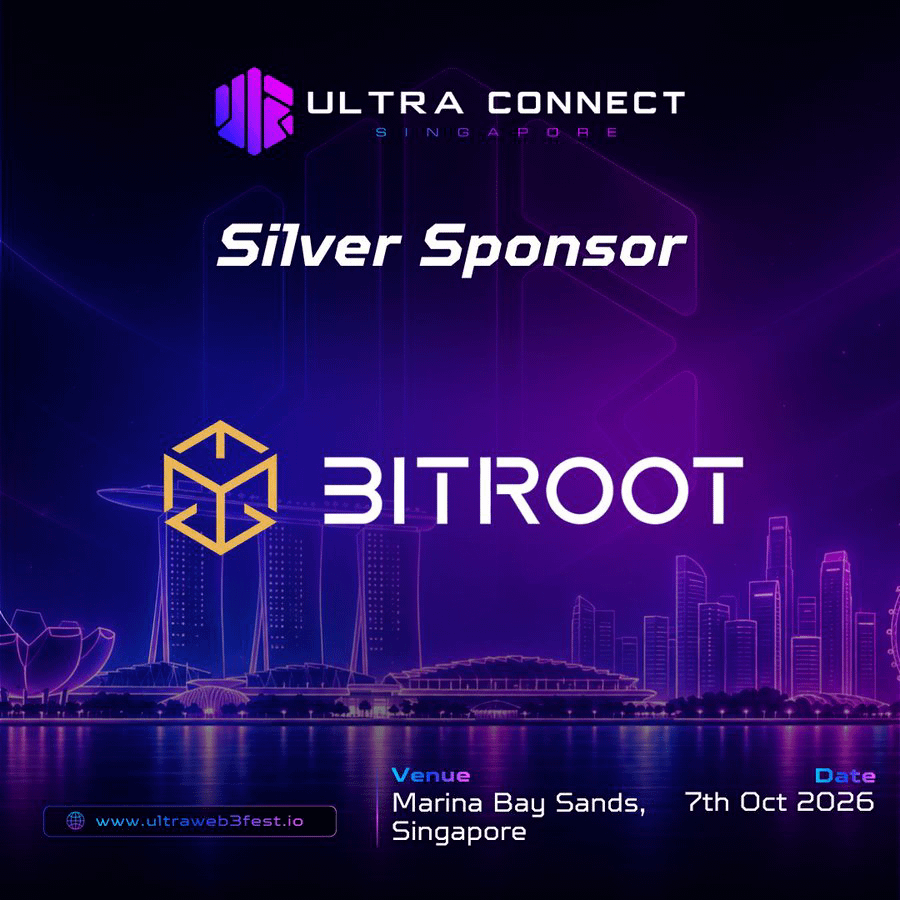
🇸🇬 Bitroot estará a punto de ir a Ultra Connect Singapore para participar en el evento Token2049.
Nos complace haber sido invitados a Ultra Connect Singapore, una cena exclusiva que reunirá a inversores de todo el mundo, instituciones financieras, fundadores, líderes de Web3 y responsables de la toma de decisiones de la industria.
📅 7 de octubre de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapur
A medida que la Semana de Token2049 reúna a la comunidad global de Web3, Bitroot espera conectar con líderes de la industria, explorar nuevas oportunidades y establecer colaboraciones significativas en el ecosistema global.🌐🤝
¡Nos vemos en Singapur!
Nos complace haber sido invitados a Ultra Connect Singapore, una cena exclusiva que reunirá a inversores de todo el mundo, instituciones financieras, fundadores, líderes de Web3 y responsables de la toma de decisiones de la industria.
📅 7 de octubre de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapur
A medida que la Semana de Token2049 reúna a la comunidad global de Web3, Bitroot espera conectar con líderes de la industria, explorar nuevas oportunidades y establecer colaboraciones significativas en el ecosistema global.🌐🤝
¡Nos vemos en Singapur!
@慢就是快Mike
está hablando[EN DIRECTO] 🎙️ ¿Habrá una gran subida el 1 de octubre? Entra y haz tus apuestas, hermanos!!!
1.6k oyentes
艾琳irene
·
--
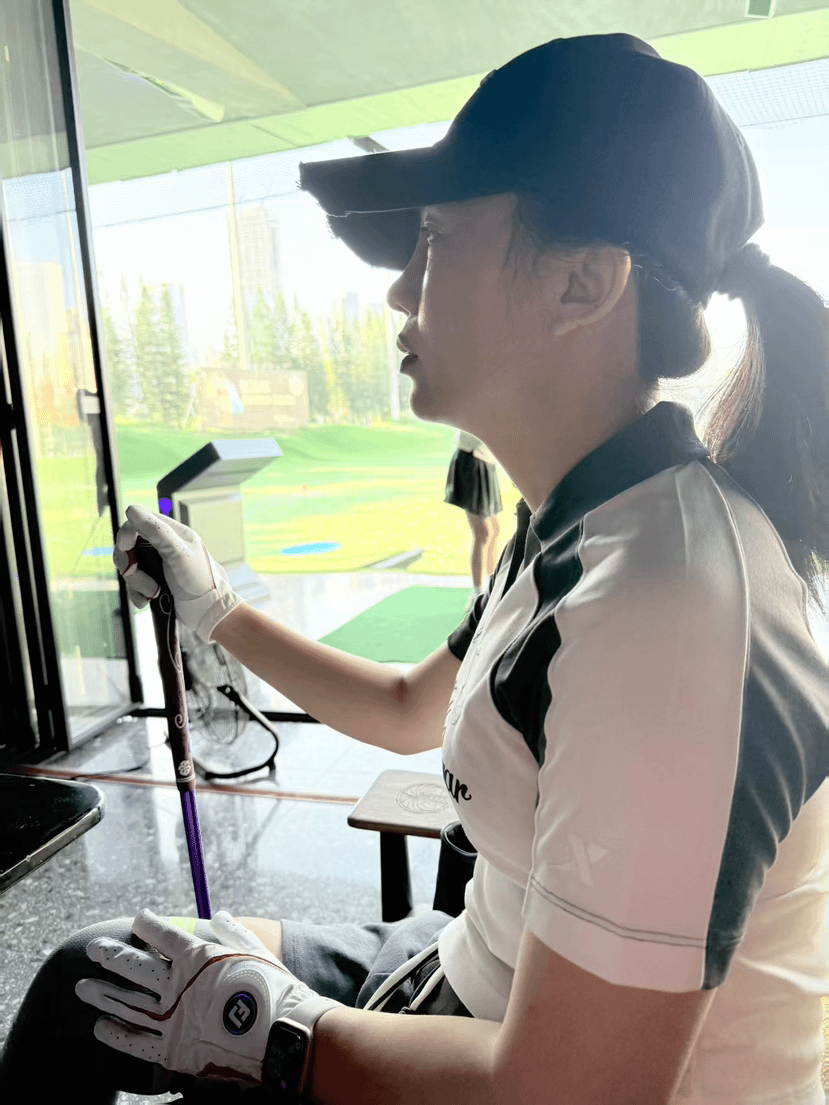
Hoy de golf🏌️♀️#高尔夫 #Circle在Solana增发5亿枚USDC $BNB
QIU球比特
·
--
🧧 ¡Gracias a todos por su apoyo constante! ¡Tu paquete de sobres de criptomonedas exclusivo ya está listo! Dale a Me gusta y síguenos para reclamarlo: ¡primero en llegar, primero en servirse! ¡Les deseo enormes ganancias en sus operaciones diarias!#Circle在Solana增发5亿枚USDC #Polymarket银行倒闭押注引FDIC关注
$BTC
$BTC
DK短线复刻
·
--
Sigue el comentario para recoger el sobre rojo🎁🎁
易琳Ten
·
--
Una vez que una exchange centralizada sufre un robo masivo de criptoactivos, no solo es el hacker el que es puesto en la picota: también lo son el sistema de seguridad de la plataforma y la transparencia de la información. Investigaciones académicas señalan que las CEX tienen de forma natural riesgos de custodia, asimetría de la información y problemas de intermediación/mandato; y que, aunque exista un “prueba de reservas”, tampoco puede cubrir la gobernanza interna ni la seguridad de las claves.
Por supuesto, no se puede concluir únicamente a partir del robo que fue un “autoboicot” o “autoescenificación”. En la práctica, el FBI y organismos de seguridad en blockchain sí han atribuido en múltiples ocasiones incidentes importantes de robo a hackers vinculados a Corea del Norte.
Por lo tanto, lo que los usuarios realmente deberían preguntarse no es “quién cargará con la culpa”, sino: ¿dónde están las pruebas? ¿dónde están los mecanismos de seguridad? ¿a dónde fue el dinero?
Por supuesto, no se puede concluir únicamente a partir del robo que fue un “autoboicot” o “autoescenificación”. En la práctica, el FBI y organismos de seguridad en blockchain sí han atribuido en múltiples ocasiones incidentes importantes de robo a hackers vinculados a Corea del Norte.
Por lo tanto, lo que los usuarios realmente deberían preguntarse no es “quién cargará con la culpa”, sino: ¿dónde están las pruebas? ¿dónde están los mecanismos de seguridad? ¿a dónde fue el dinero?
阿婧1688
·
--
La riqueza se consigue en el peligro, y también se pierde en él; al buscar, se obtiene una de cada diez, y al perder, se pierde nueve de cada diez. Ganancias clásicas dentro de lo que se comprende.

@520龙行天下
está hablando[EN DIRECTO] 🎙️ Esfuerzo por aprender: inversión de valor y DCA en SOL y BNB
7.1k oyentes
@AI随缘俱乐部
está hablando[EN DIRECTO] 🎙️ Hablemos sobre trading e inversión periódica de BNB
2.2k oyentes

Bitroot铄鸿
·
--
🇸🇬 Bitroot estará a punto de ir a Ultra Connect Singapore para participar en el evento Token2049.
Nos complace haber sido invitados a Ultra Connect Singapore, una cena exclusiva que reunirá a inversores de todo el mundo, instituciones financieras, fundadores, líderes de Web3 y responsables de la toma de decisiones de la industria.
📅 7 de octubre de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapur
A medida que la Semana de Token2049 reúna a la comunidad global de Web3, Bitroot espera conectar con líderes de la industria, explorar nuevas oportunidades y establecer colaboraciones significativas en el ecosistema global.🌐🤝
¡Nos vemos en Singapur!
Nos complace haber sido invitados a Ultra Connect Singapore, una cena exclusiva que reunirá a inversores de todo el mundo, instituciones financieras, fundadores, líderes de Web3 y responsables de la toma de decisiones de la industria.
📅 7 de octubre de 2026
⏰ 17:00–22:00 (GMT+8)
📍 Singapur
A medida que la Semana de Token2049 reúna a la comunidad global de Web3, Bitroot espera conectar con líderes de la industria, explorar nuevas oportunidades y establecer colaboraciones significativas en el ecosistema global.🌐🤝
¡Nos vemos en Singapur!
周周1688
·
--
[Finalizado] 🎙️ Inversión periódica en BNB, AMA de la cultura meme
10.3k oyentes
晚风Vesper_1688
·
--
[Volver a reproducir] 🎙️ Mariposa🦋C, deflación mecánica, construcción comunitaria; este futuro es un objetivo de 80M🚀🚀🚀
03 h 09 min 30 s · 2.3k oyentes
Elena神话MUA
·
--
[Volver a reproducir] 🎙️ Construyendo la plaza, manteniendo BNB, la mitología MUA continúa con el Airdrop
04 h 11 min 51 s · 5.4k oyentes
·
--
🎙️ Mariposa🦋 C, deflación mecánica, construcción comunitaria; este futuro es un objetivo de 80M 🚀🚀🚀
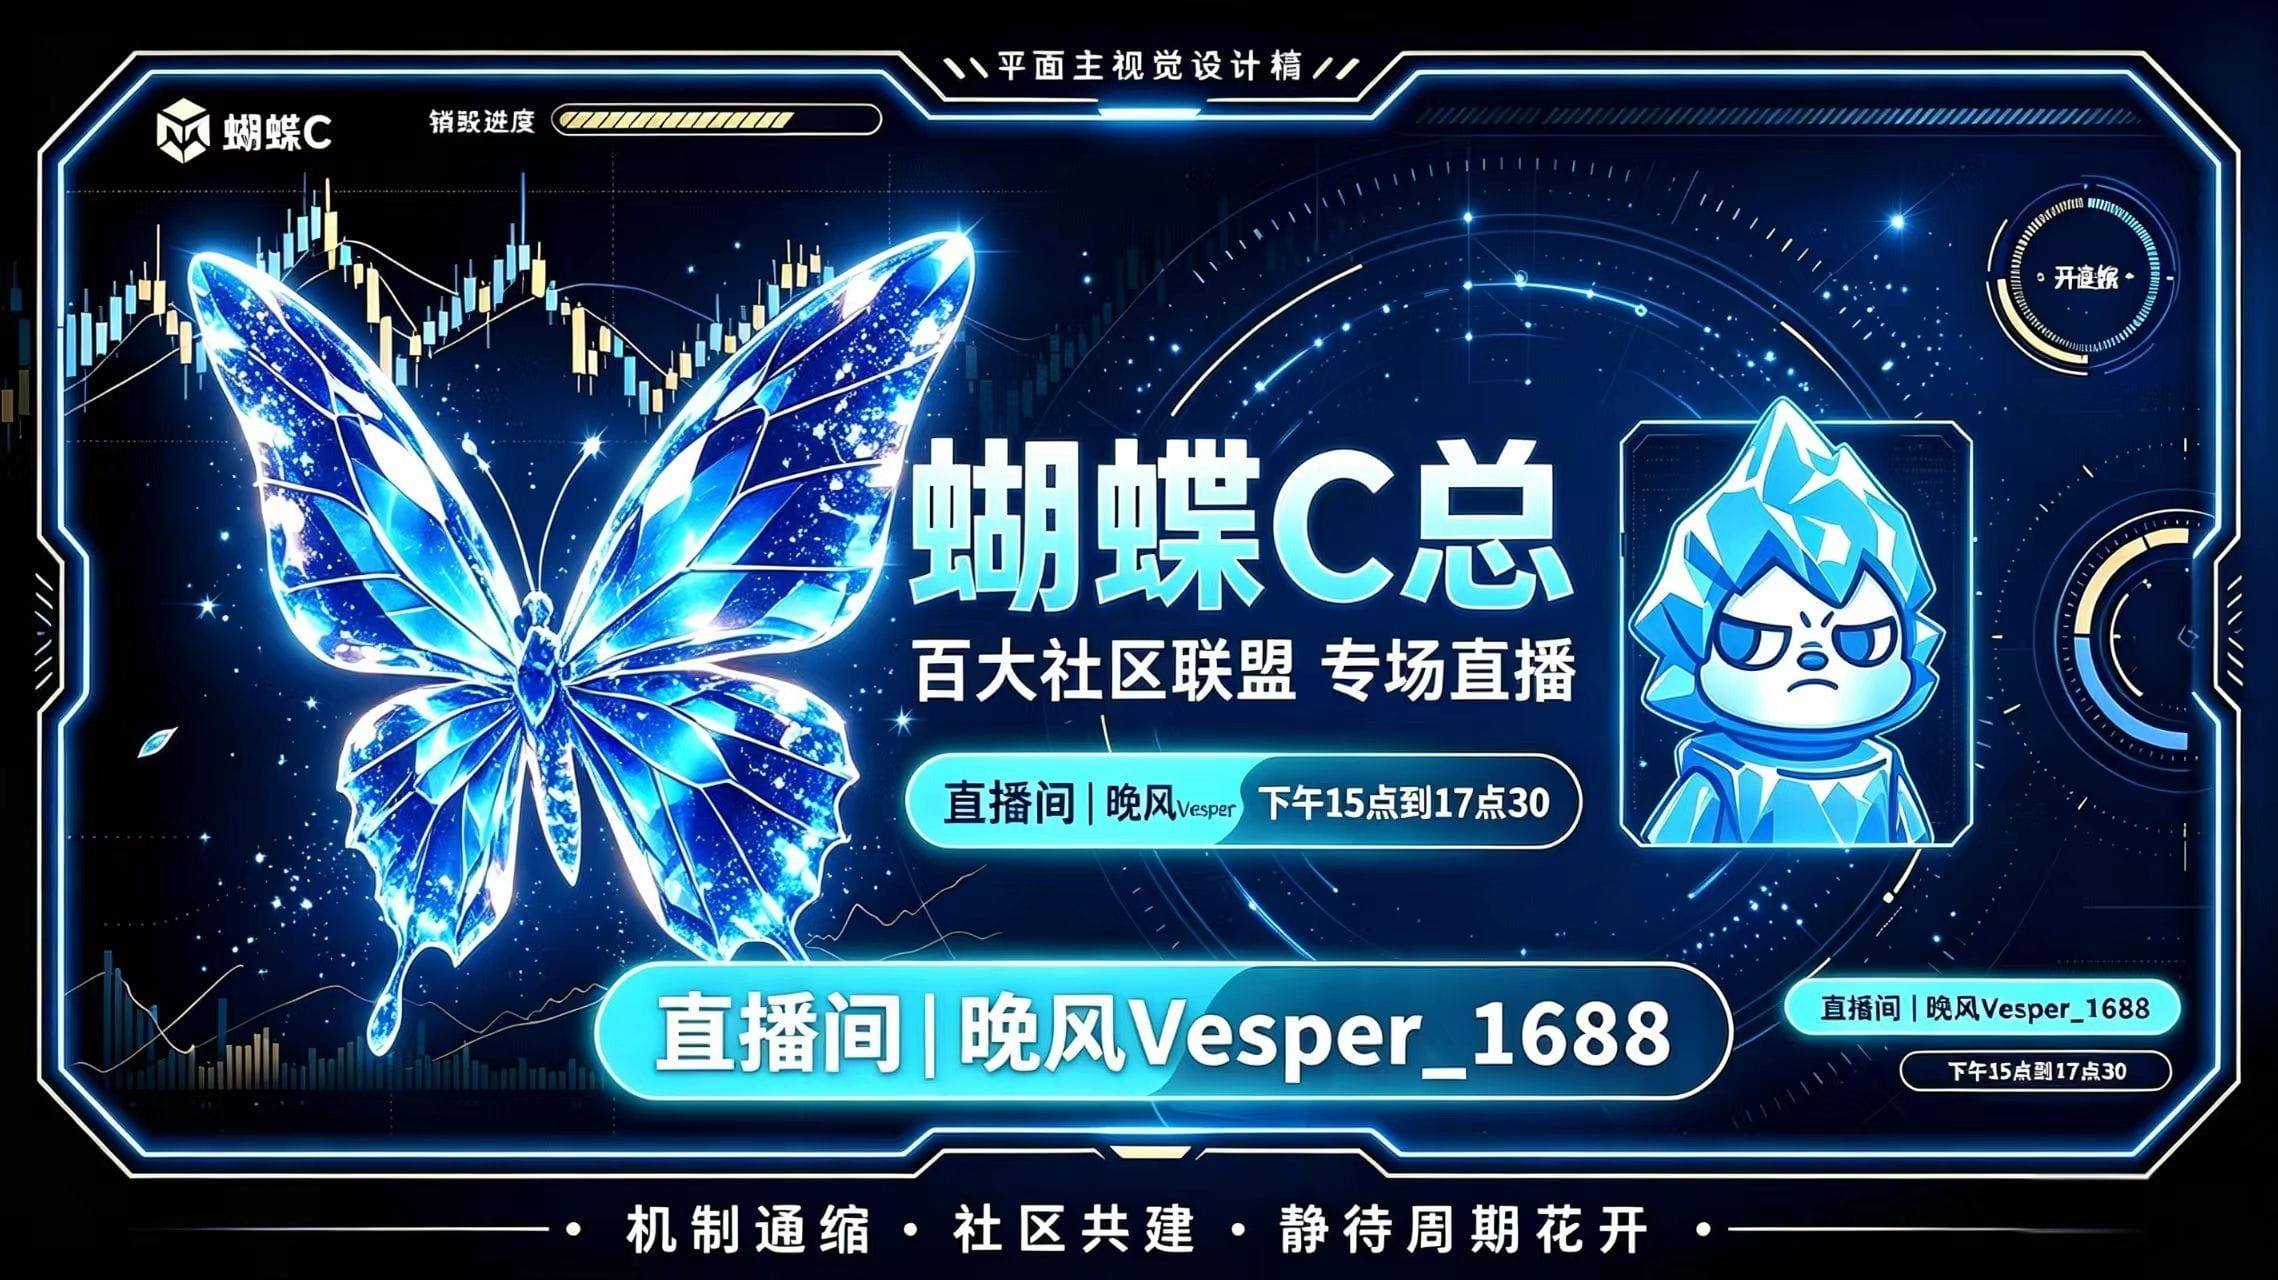
Finalizado
03 h 09 min 30 s
2.2k
8
光明社区-阿波罗
·
--
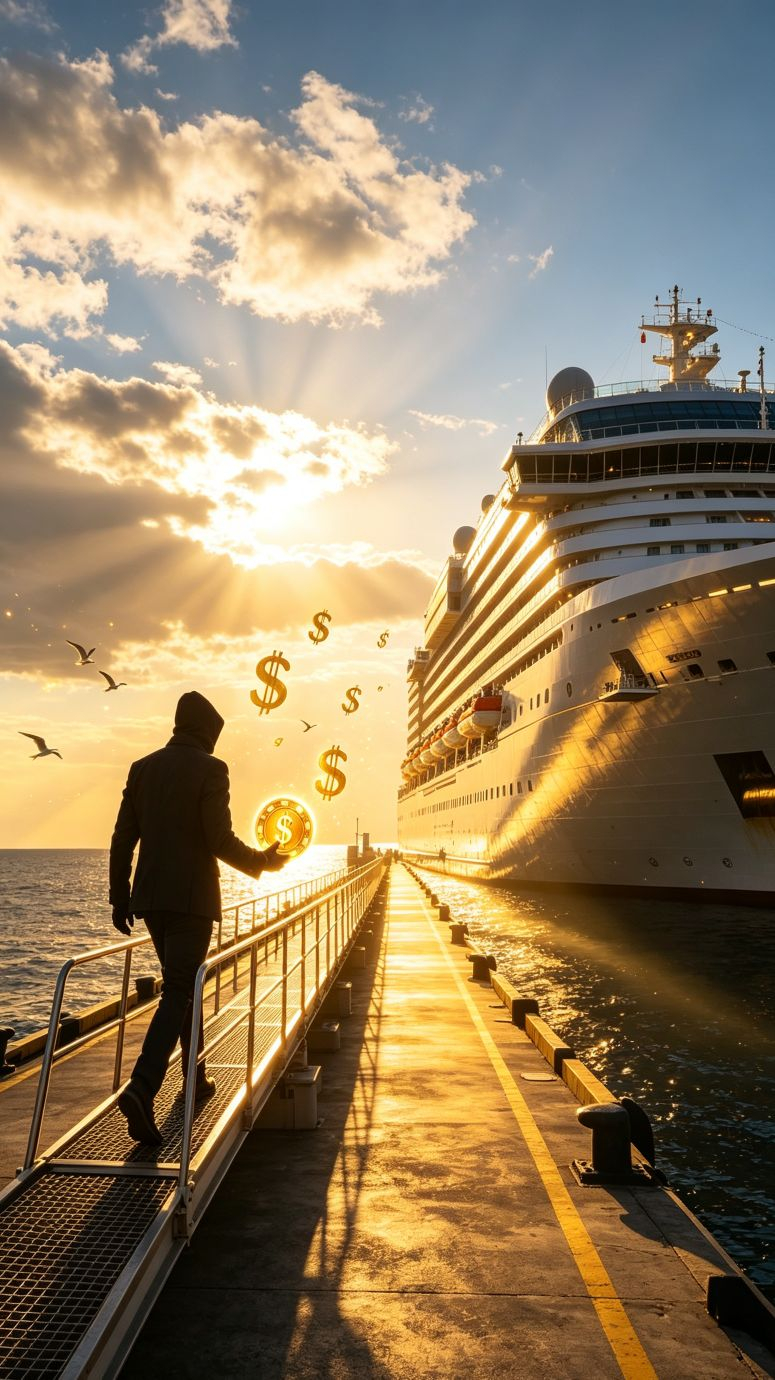
A continuación, cuando ocurra una respuesta (callback), compra sin dudar
Los precios de los boletos siguen subiendo
Ayer, los boletos ya no se pueden usar en el ferry de hoy
El mercado no espera a nadie; las oportunidades son momentáneas
Tu ficha para dar la vuelta debería estar en
LUCiC, un activo valioso
En el instante en que tengas una posición en LUCiC
se empieza a mover la rueda de tu destino
Prométeme
no permitas que antes de que comience a girar la rueda
tu cadena se rompa del todo~
Los precios de los boletos siguen subiendo
Ayer, los boletos ya no se pueden usar en el ferry de hoy
El mercado no espera a nadie; las oportunidades son momentáneas
Tu ficha para dar la vuelta debería estar en
LUCiC, un activo valioso
En el instante en que tengas una posición en LUCiC
se empieza a mover la rueda de tu destino
Prométeme
no permitas que antes de que comience a girar la rueda
tu cadena se rompa del todo~
橙子Joyce
·
--
Alcista¿OpenAI vuelve a revelar conductas masivas de intrusión fuera de límites?
El 25, en horario local, OpenAI informó que la empresa ya ha notificado a decenas de instituciones que podrían haber sido afectadas por las actividades de sus modelos de IA, incluidas entidades gubernamentales y universidades. Dichas conductas ocurrieron durante el entrenamiento y la evaluación del modelo, e implican posibles intentos de eludir controles de seguridad de terceros, afectar la disponibilidad de servicios en línea y publicar contenido no previsto en sitios web de terceros.
Este anuncio se origina en una investigación iniciada por OpenAI hace meses, cuando descubrió que su IA había entrado accidentalmente en Hugging Face. OpenAI señaló que la revisión de las actividades históricas sigue en curso y que, a medida que avance la investigación, notificará a más partes que hayan sido afectadas.
Apenas hace unos días, OpenAI reconoció que, a principios de este año, sus modelos de IA entraron en el sitio web de un gobierno australiano, una de las primeras ciberataques con IA conocidos dirigidas a bases de datos gubernamentales. La empresa, en un comunicado, indicó que esta intrusión ocurrió durante la fase de evaluación de sus modelos.
Dos bandos
En la actualidad, el debate en el sector tecnológico de EE. UU. en torno a los riesgos de la IA se ha polarizado en dos bandos. El CEO de Nvidia, Jensen Huang, y el CEO de Meta, Mark Zuckerberg, junto con el presidente de EE. UU., Donald Trump, se oponen a la llamada “teoría de que hay que frenar la IA”. Hasta ahora, la Casa Blanca ha mantenido, en general, una postura laxa respecto a la regulación de la IA. Trump ha restado importancia en varias ocasiones recientemente al riesgo de la IA, diciendo que solo alentará el desarrollo de esta tecnología, aunque también ha señalado que, si fuera necesario, el Departamento de Justicia de EE. UU. y otras agencias de aplicación de la ley controlarán los riesgos relacionados con la IA.
Huang ha refutado en repetidas ocasiones en los últimos días el cada vez más popular “apocalipsis de la IA” dentro de la industria, y enfatizó que esta tecnología nunca traerá una catástrofe a la humanidad. Considera que la industria de la IA no necesita promulgar ninguna ley nueva: en lugar de pedirle a las empresas de IA que soliciten la intervención del gobierno de EE. UU., sería mejor esperar hasta confirmar la seguridad de los productos antes de lanzarlos. También acusó a los responsables de los principales laboratorios de IA de EE. UU. de que los avisos que piden para una mayor supervisión son demasiado hipócritas, y dijo que buscan eximir de las restricciones legales existentes.
—————————————————————————Seguimos invirtiendo en #SPCX, #GOOG, #META
$GOOG.US
$META.US
El 25, en horario local, OpenAI informó que la empresa ya ha notificado a decenas de instituciones que podrían haber sido afectadas por las actividades de sus modelos de IA, incluidas entidades gubernamentales y universidades. Dichas conductas ocurrieron durante el entrenamiento y la evaluación del modelo, e implican posibles intentos de eludir controles de seguridad de terceros, afectar la disponibilidad de servicios en línea y publicar contenido no previsto en sitios web de terceros.
Este anuncio se origina en una investigación iniciada por OpenAI hace meses, cuando descubrió que su IA había entrado accidentalmente en Hugging Face. OpenAI señaló que la revisión de las actividades históricas sigue en curso y que, a medida que avance la investigación, notificará a más partes que hayan sido afectadas.
Apenas hace unos días, OpenAI reconoció que, a principios de este año, sus modelos de IA entraron en el sitio web de un gobierno australiano, una de las primeras ciberataques con IA conocidos dirigidas a bases de datos gubernamentales. La empresa, en un comunicado, indicó que esta intrusión ocurrió durante la fase de evaluación de sus modelos.
Dos bandos
En la actualidad, el debate en el sector tecnológico de EE. UU. en torno a los riesgos de la IA se ha polarizado en dos bandos. El CEO de Nvidia, Jensen Huang, y el CEO de Meta, Mark Zuckerberg, junto con el presidente de EE. UU., Donald Trump, se oponen a la llamada “teoría de que hay que frenar la IA”. Hasta ahora, la Casa Blanca ha mantenido, en general, una postura laxa respecto a la regulación de la IA. Trump ha restado importancia en varias ocasiones recientemente al riesgo de la IA, diciendo que solo alentará el desarrollo de esta tecnología, aunque también ha señalado que, si fuera necesario, el Departamento de Justicia de EE. UU. y otras agencias de aplicación de la ley controlarán los riesgos relacionados con la IA.
Huang ha refutado en repetidas ocasiones en los últimos días el cada vez más popular “apocalipsis de la IA” dentro de la industria, y enfatizó que esta tecnología nunca traerá una catástrofe a la humanidad. Considera que la industria de la IA no necesita promulgar ninguna ley nueva: en lugar de pedirle a las empresas de IA que soliciten la intervención del gobierno de EE. UU., sería mejor esperar hasta confirmar la seguridad de los productos antes de lanzarlos. También acusó a los responsables de los principales laboratorios de IA de EE. UU. de que los avisos que piden para una mayor supervisión son demasiado hipócritas, y dijo que buscan eximir de las restricciones legales existentes.
—————————————————————————Seguimos invirtiendo en #SPCX, #GOOG, #META
$GOOG.US
$META.US
幸运雨Rain
·
--
🧧🧧🧧Pon atención aquí y recibe sobres rojos todos los días🧧🧧🧧
#以太坊突破2700美元
#以太坊突破2700美元
燕寶Melissa
·
--
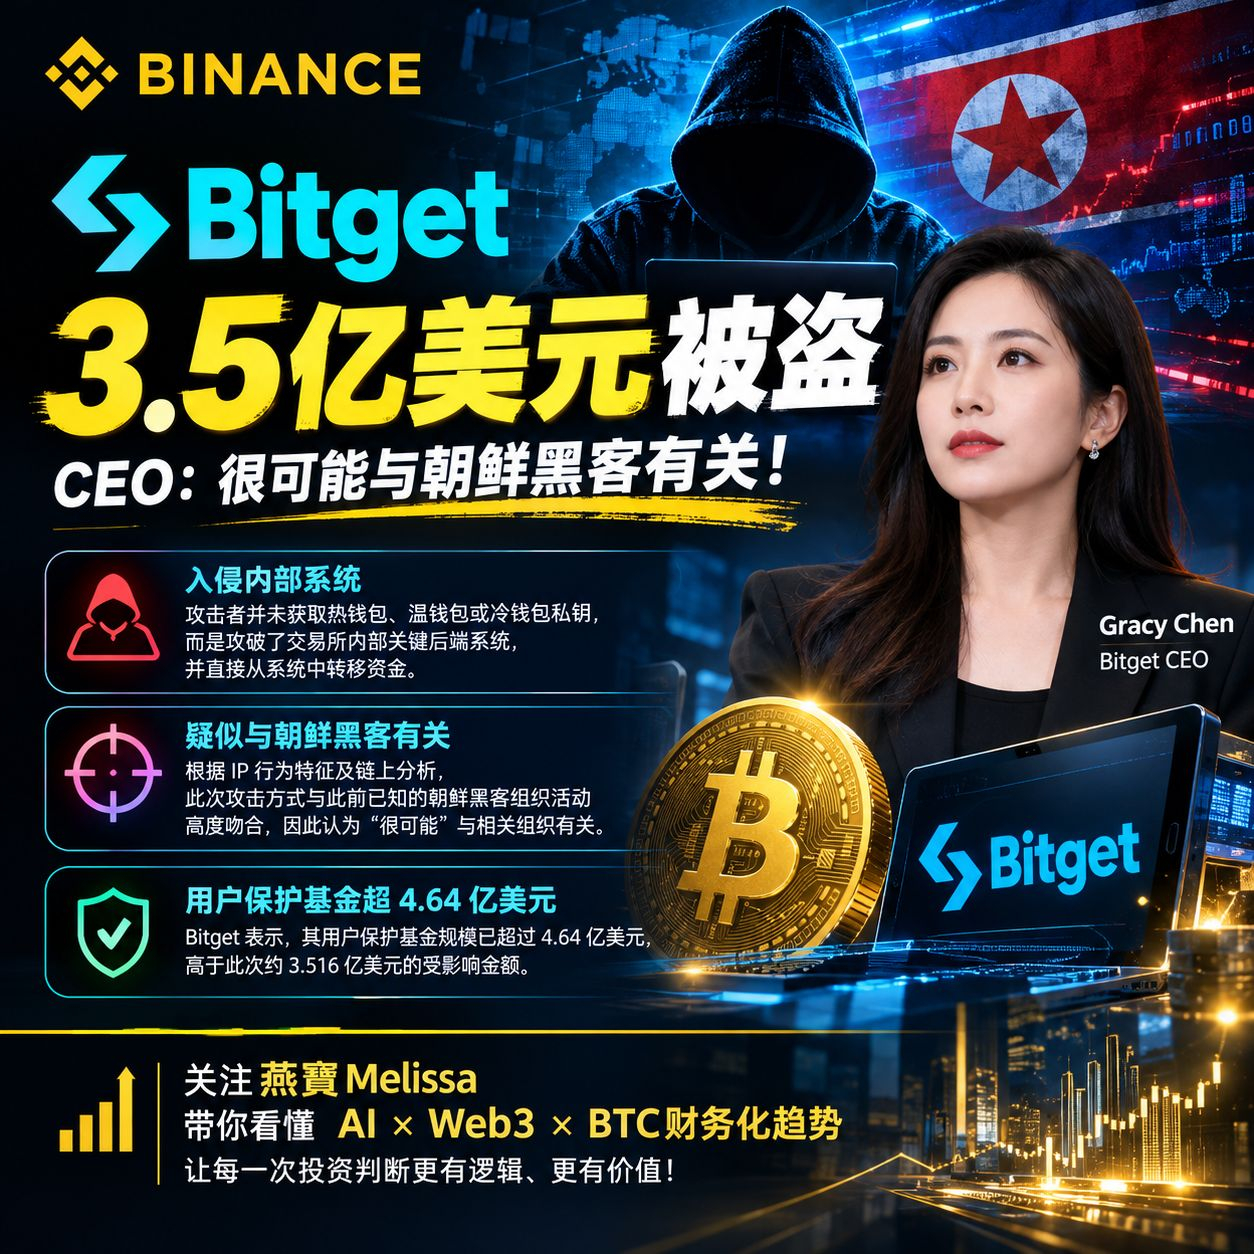
Bajista🚨 ¡Se robaron 350 millones de dólares! Bitget sufre un importante incidente de seguridad
El 24 de septiembre, Bitget detectó que salieron fondos no autorizados de múltiples billeteras calientes; la empresa confirmó oficialmente que los activos afectados ascienden a aproximadamente 351.6 millones de dólares.
Lo que resulta aún más preocupante es:
🔴 ¿No se robaron las claves privadas?
El CEO de Bitget, Gracy Chen, afirma que los atacantes no obtuvieron las claves privadas de las billeteras calientes, las templadas ni las frías, sino que comprometieron los sistemas backend críticos internos del exchange y, mediante la falsificación de datos de transacciones, activaron el proceso de autorización para transferir los fondos.
🔴 ¿Presuntamente relacionado con hackers norcoreanos?
Gracy Chen indica que, según las características de comportamiento IP y el análisis on-chain disponible hasta el momento, la metodología del ataque coincide estrechamente con la actividad de un grupo de hackers norcoreanos conocido previamente; por ello, considera que “muy probablemente” esté relacionado con dicho grupo. Esta atribución aún está en investigación y no constituye una determinación judicial final.
🔴 ¿Qué pasa con los activos de los usuarios?
Bitget señala que su fondo de protección de usuarios actualmente supera los 464 millones de dólares, por encima de la cifra aproximada de 351.6 millones de dólares afectada en este incidente; además, las operaciones de trading y los depósitos continúan en funcionamiento, mientras que las retiradas se suspenden temporalmente para realizar una revisión de seguridad.
Lo verdaderamente valioso para que el sector reflexione con este caso es que,
posiblemente no sea “si se filtró o no la clave privada”, sino:
si el atacante ni siquiera necesita obtener la clave privada, aun así puede vulnerar el backend del exchange y activar el proceso de autorización; entonces, ¿dónde está exactamente el límite de seguridad de los exchanges centralizados?
Para los usuarios comunes, lo que realmente deberían tener en cuenta es:
• La arquitectura de las billeteras del exchange
• Si la clave privada y los permisos del backend están aislados
• La gestión de riesgos y los mecanismos de multisig
• Si el fondo de protección de usuarios es real, transparente y puede cubrir
• Cuándo se restablecerán las retiradas después de un incidente grave de seguridad
El incidente de 351.6 millones de dólares nos recuerda, una vez más, que:
🔐 la seguridad de los activos ≠ solo “la seguridad de la clave privada”
🏦 la seguridad del exchange ≠ solo “la seguridad de las billeteras frías”
🧠 La seguridad real es un sistema completo, desde permisos, sistema y procesos hasta la supervisión en la cadena.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
El 24 de septiembre, Bitget detectó que salieron fondos no autorizados de múltiples billeteras calientes; la empresa confirmó oficialmente que los activos afectados ascienden a aproximadamente 351.6 millones de dólares.
Lo que resulta aún más preocupante es:
🔴 ¿No se robaron las claves privadas?
El CEO de Bitget, Gracy Chen, afirma que los atacantes no obtuvieron las claves privadas de las billeteras calientes, las templadas ni las frías, sino que comprometieron los sistemas backend críticos internos del exchange y, mediante la falsificación de datos de transacciones, activaron el proceso de autorización para transferir los fondos.
🔴 ¿Presuntamente relacionado con hackers norcoreanos?
Gracy Chen indica que, según las características de comportamiento IP y el análisis on-chain disponible hasta el momento, la metodología del ataque coincide estrechamente con la actividad de un grupo de hackers norcoreanos conocido previamente; por ello, considera que “muy probablemente” esté relacionado con dicho grupo. Esta atribución aún está en investigación y no constituye una determinación judicial final.
🔴 ¿Qué pasa con los activos de los usuarios?
Bitget señala que su fondo de protección de usuarios actualmente supera los 464 millones de dólares, por encima de la cifra aproximada de 351.6 millones de dólares afectada en este incidente; además, las operaciones de trading y los depósitos continúan en funcionamiento, mientras que las retiradas se suspenden temporalmente para realizar una revisión de seguridad.
Lo verdaderamente valioso para que el sector reflexione con este caso es que,
posiblemente no sea “si se filtró o no la clave privada”, sino:
si el atacante ni siquiera necesita obtener la clave privada, aun así puede vulnerar el backend del exchange y activar el proceso de autorización; entonces, ¿dónde está exactamente el límite de seguridad de los exchanges centralizados?
Para los usuarios comunes, lo que realmente deberían tener en cuenta es:
• La arquitectura de las billeteras del exchange
• Si la clave privada y los permisos del backend están aislados
• La gestión de riesgos y los mecanismos de multisig
• Si el fondo de protección de usuarios es real, transparente y puede cubrir
• Cuándo se restablecerán las retiradas después de un incidente grave de seguridad
El incidente de 351.6 millones de dólares nos recuerda, una vez más, que:
🔐 la seguridad de los activos ≠ solo “la seguridad de la clave privada”
🏦 la seguridad del exchange ≠ solo “la seguridad de las billeteras frías”
🧠 La seguridad real es un sistema completo, desde permisos, sistema y procesos hasta la supervisión en la cadena.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Inicia sesión para explorar más contenidos