

Publicación

--
燕寶Melissa
·
--
Bajista🚨 ¡Se robaron 350 millones de dólares! Bitget sufre un importante incidente de seguridad
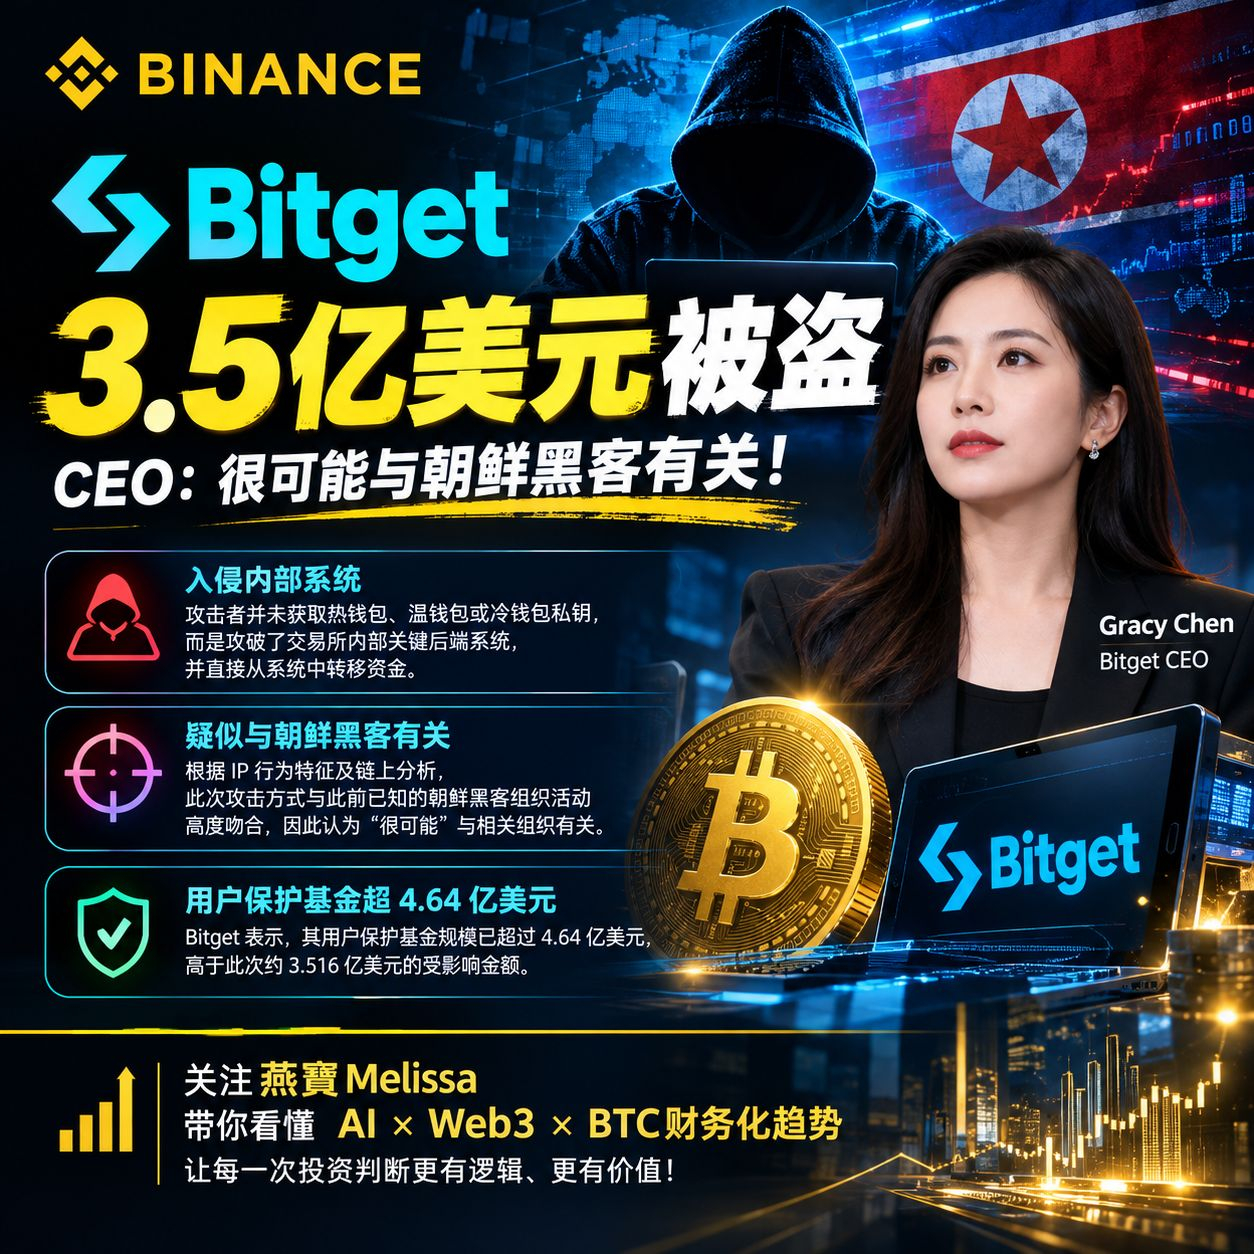
El 24 de septiembre, Bitget detectó que salieron fondos no autorizados de múltiples billeteras calientes; la empresa confirmó oficialmente que los activos afectados ascienden a aproximadamente 351.6 millones de dólares.
Lo que resulta aún más preocupante es:
🔴 ¿No se robaron las claves privadas?
El CEO de Bitget, Gracy Chen, afirma que los atacantes no obtuvieron las claves privadas de las billeteras calientes, las templadas ni las frías, sino que comprometieron los sistemas backend críticos internos del exchange y, mediante la falsificación de datos de transacciones, activaron el proceso de autorización para transferir los fondos.
🔴 ¿Presuntamente relacionado con hackers norcoreanos?
Gracy Chen indica que, según las características de comportamiento IP y el análisis on-chain disponible hasta el momento, la metodología del ataque coincide estrechamente con la actividad de un grupo de hackers norcoreanos conocido previamente; por ello, considera que “muy probablemente” esté relacionado con dicho grupo. Esta atribución aún está en investigación y no constituye una determinación judicial final.
🔴 ¿Qué pasa con los activos de los usuarios?
Bitget señala que su fondo de protección de usuarios actualmente supera los 464 millones de dólares, por encima de la cifra aproximada de 351.6 millones de dólares afectada en este incidente; además, las operaciones de trading y los depósitos continúan en funcionamiento, mientras que las retiradas se suspenden temporalmente para realizar una revisión de seguridad.
Lo verdaderamente valioso para que el sector reflexione con este caso es que,
posiblemente no sea “si se filtró o no la clave privada”, sino:
si el atacante ni siquiera necesita obtener la clave privada, aun así puede vulnerar el backend del exchange y activar el proceso de autorización; entonces, ¿dónde está exactamente el límite de seguridad de los exchanges centralizados?
Para los usuarios comunes, lo que realmente deberían tener en cuenta es:
• La arquitectura de las billeteras del exchange
• Si la clave privada y los permisos del backend están aislados
• La gestión de riesgos y los mecanismos de multisig
• Si el fondo de protección de usuarios es real, transparente y puede cubrir
• Cuándo se restablecerán las retiradas después de un incidente grave de seguridad
El incidente de 351.6 millones de dólares nos recuerda, una vez más, que:
🔐 la seguridad de los activos ≠ solo “la seguridad de la clave privada”
🏦 la seguridad del exchange ≠ solo “la seguridad de las billeteras frías”
🧠 La seguridad real es un sistema completo, desde permisos, sistema y procesos hasta la supervisión en la cadena.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
El 24 de septiembre, Bitget detectó que salieron fondos no autorizados de múltiples billeteras calientes; la empresa confirmó oficialmente que los activos afectados ascienden a aproximadamente 351.6 millones de dólares.
Lo que resulta aún más preocupante es:
🔴 ¿No se robaron las claves privadas?
El CEO de Bitget, Gracy Chen, afirma que los atacantes no obtuvieron las claves privadas de las billeteras calientes, las templadas ni las frías, sino que comprometieron los sistemas backend críticos internos del exchange y, mediante la falsificación de datos de transacciones, activaron el proceso de autorización para transferir los fondos.
🔴 ¿Presuntamente relacionado con hackers norcoreanos?
Gracy Chen indica que, según las características de comportamiento IP y el análisis on-chain disponible hasta el momento, la metodología del ataque coincide estrechamente con la actividad de un grupo de hackers norcoreanos conocido previamente; por ello, considera que “muy probablemente” esté relacionado con dicho grupo. Esta atribución aún está en investigación y no constituye una determinación judicial final.
🔴 ¿Qué pasa con los activos de los usuarios?
Bitget señala que su fondo de protección de usuarios actualmente supera los 464 millones de dólares, por encima de la cifra aproximada de 351.6 millones de dólares afectada en este incidente; además, las operaciones de trading y los depósitos continúan en funcionamiento, mientras que las retiradas se suspenden temporalmente para realizar una revisión de seguridad.
Lo verdaderamente valioso para que el sector reflexione con este caso es que,
posiblemente no sea “si se filtró o no la clave privada”, sino:
si el atacante ni siquiera necesita obtener la clave privada, aun así puede vulnerar el backend del exchange y activar el proceso de autorización; entonces, ¿dónde está exactamente el límite de seguridad de los exchanges centralizados?
Para los usuarios comunes, lo que realmente deberían tener en cuenta es:
• La arquitectura de las billeteras del exchange
• Si la clave privada y los permisos del backend están aislados
• La gestión de riesgos y los mecanismos de multisig
• Si el fondo de protección de usuarios es real, transparente y puede cubrir
• Cuándo se restablecerán las retiradas después de un incidente grave de seguridad
El incidente de 351.6 millones de dólares nos recuerda, una vez más, que:
🔐 la seguridad de los activos ≠ solo “la seguridad de la clave privada”
🏦 la seguridad del exchange ≠ solo “la seguridad de las billeteras frías”
🧠 La seguridad real es un sistema completo, desde permisos, sistema y procesos hasta la supervisión en la cadena.
#Bitget遭黑客攻击损失3.52亿美元
$BTC
$ETH
$BNB
Aviso legal: Incluye opiniones de terceros. No es asesoramiento. Binance Ai puede utilizarse sin garantía. Consultar Términos y condiciones.