

Yo empecé a hacer staking de RLS desde la fase de precompromiso; normalmente leo el blog oficial, en gran parte para saber si mi posición se verá afectada. Este artículo del 30 de agosto sobre lo cuántico es diferente: a lo largo de todo el texto enseña a las instituciones cómo hacer adquisiciones, y no tiene una relación directa conmigo, un pequeño inversor como soy. Aun así, lo leí completo, porque al principio establecía una regla bastante tajante, y esa regla luego me llevó de vuelta al propio artículo.
La regla es así: una afirmación de “seguridad cuántica”, si no especifica claramente qué algoritmo estandarizado se usa y en qué nivel de parámetro, entonces no es una propuesta; es solo una etiqueta.
Estoy de acuerdo con esa frase. Entonces hice una cosa que por sí misma alienta a hacer el propio artículo: girar esa regla para medirla a sí misma.
El anuncio no indica en qué nivel se encuentra su uso.
La segunda mitad de este artículo enumera seis preguntas que las instituciones deben hacer a los proveedores. La tercera es:
¿En qué parte del sistema se usaron algoritmos post-cuánticos estandarizados por NIST? ¿Cuáles estándares concretos son, y en qué nivel de parámetros? El artículo añade intencionalmente una aclaración: los parámetros a nivel “512” de ML-KEM y “ML-KEM-1024” no son lo mismo.
Pero, al descomponer el flujo de pago de Enygma en la primera mitad, en el segundo componente se escribió: en el diseño temprano se usaba CSIDH para el intercambio de claves secretas del verificador; ahora se ha reemplazado por ML-KEM.
Hasta aquí no hay más información. No se indican a nivel de parámetros.
Saco esto por separado aquí, no para señalar defectos. Al contrario: precisamente porque este artículo mismo enumera el nivel de parámetros como un problema clave, y los ejemplos que da son ML-KEM, vale la pena mencionarlo. Obviamente sabe que esa distinción es importante, pero cuando habla de sí mismo no la desarrolla.
Por qué el nivel de parámetros no es un detalle
Fui a comprobar con qué se corresponde ese nivel de parámetros en la práctica.
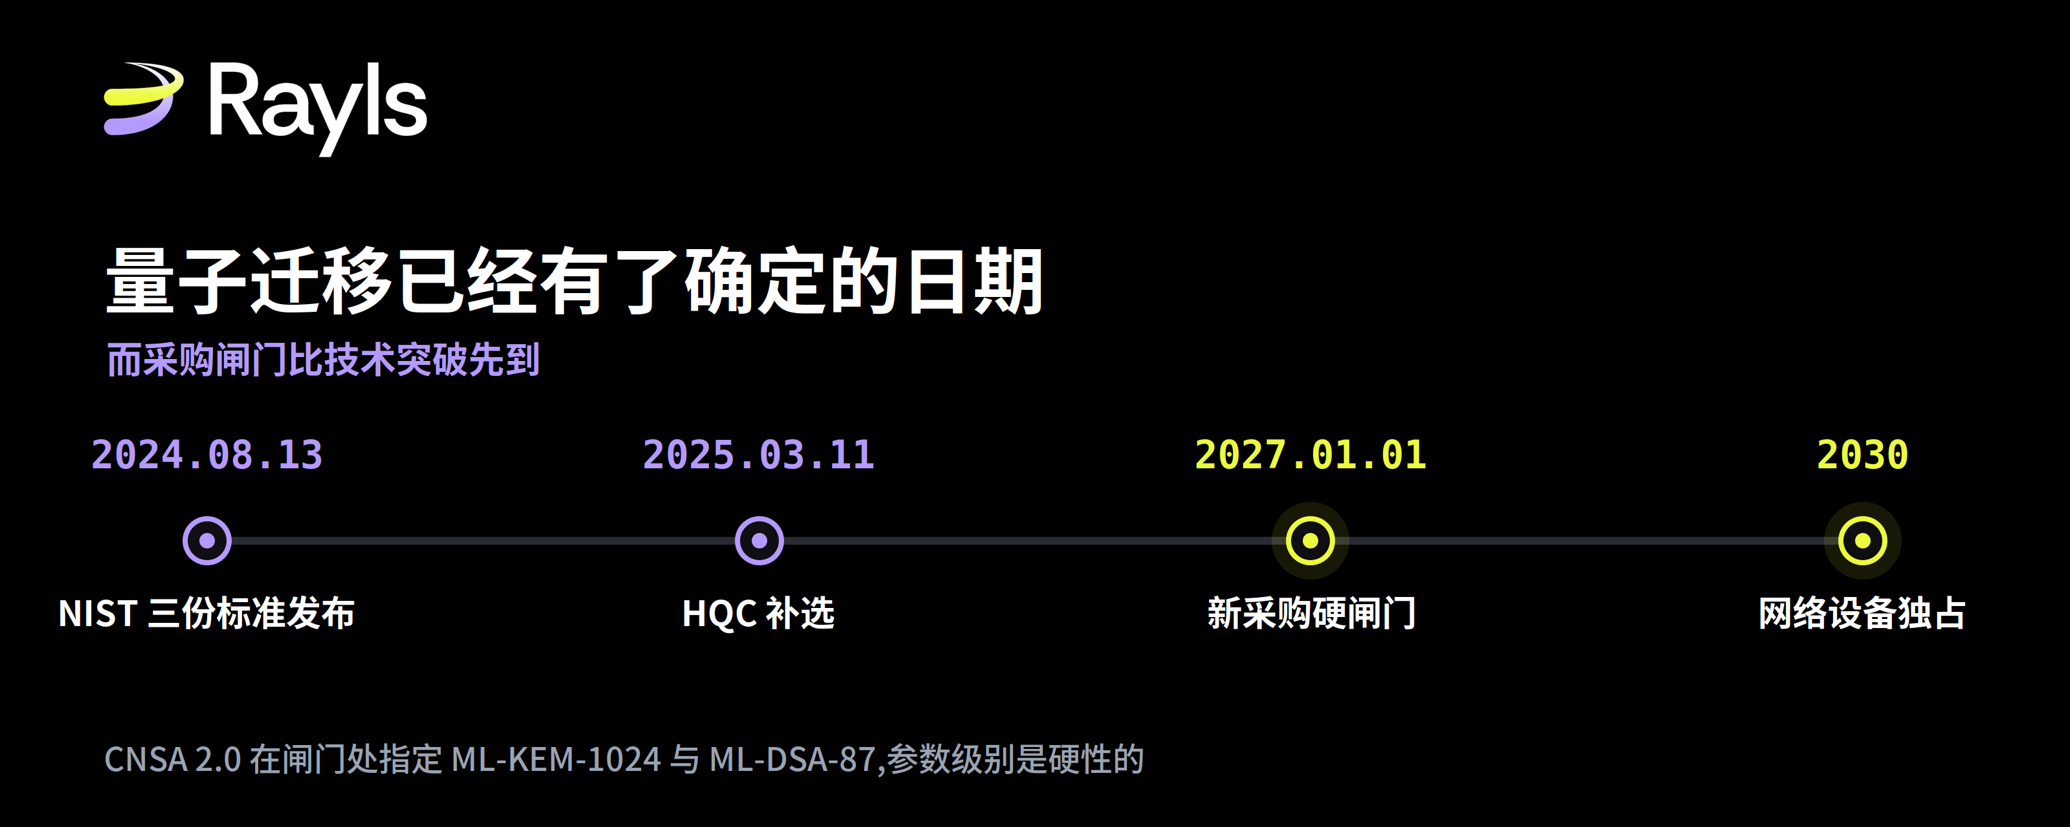
El paquete CNSA 2.0 de la Agencia de Seguridad Nacional de EE. UU. especifica explícitamente ML-KEM-1024 y ML-DSA-87, tomando el paquete de parámetros más fuerte. A partir del 1 de enero de 2027, todas las nuevas adquisiciones destinadas a sistemas de seguridad nacional de EE. UU. deberán soportar los algoritmos de CNSA 2.0, salvo que en los documentos de compra se indique lo contrario.
Dicho de otra manera: un sistema que usa ML-KEM pero se queda en los niveles 512 o 768 cae, detrás de esa puerta de entrada, en el mismo lado que un sistema que no usa ningún algoritmo post-cuántico. No es una diferencia sutil en cuanto a “fuerza de seguridad”; es la diferencia entre poder o no entrar en el proceso de compras.
Después de CNSA 2.0 hay otros puntos de tiempo. Los dispositivos de red deben lograr el uso exclusivo antes de 2030; más adelante, el objetivo de migración para la mayoría de los dispositivos se fija en 2033; la alineación final hacia una resistencia cuántica integral corresponde al objetivo de 2035 de NSM-10. Pero para los proveedores, lo que realmente “muerden” primero es el de 2027, porque es la puerta que se cierra en la etapa de compras, no en la de operación.
El título de este artículo dice “antes de 2027”, así que evidentemente sabe ese punto en el tiempo. También escribe con precisión en el cuerpo principal que CNSA 2.0 especifica ML-KEM-1024. Lo único que no escribió es en qué nivel se encuentra el suyo.
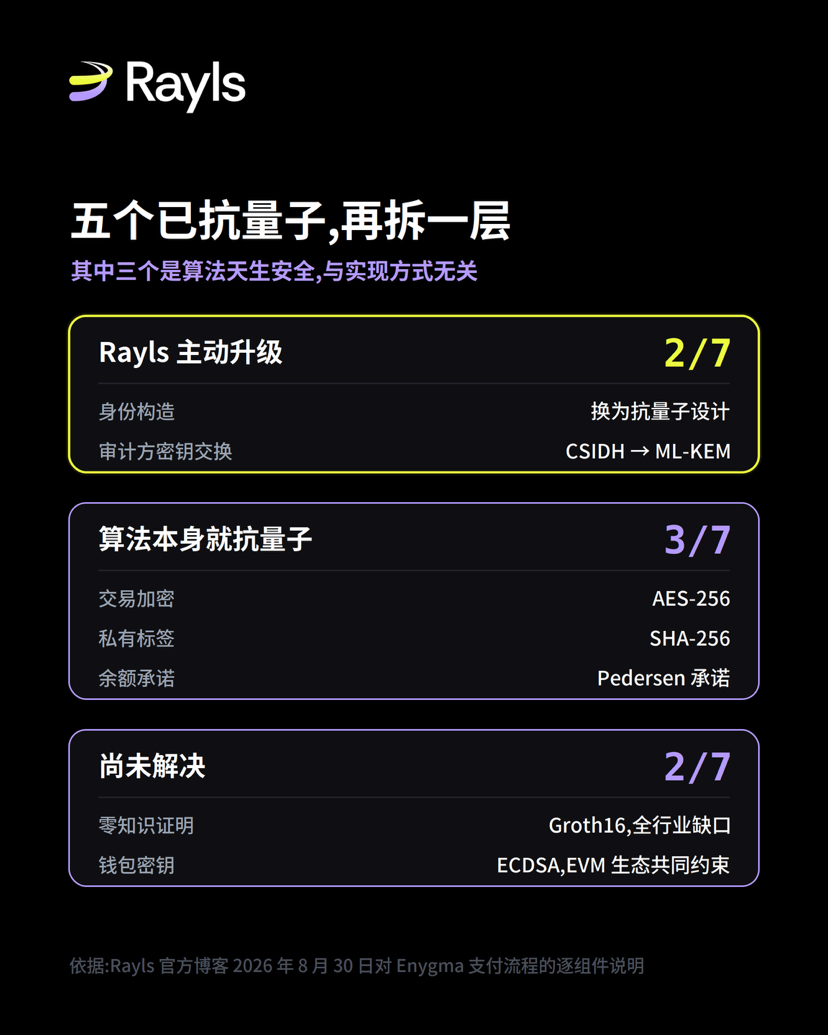
Cinco ya son resistentes a lo cuántico; descomponiéndolo una capa más.
La conclusión del artículo es que de los siete componentes, cinco ya son resistentes a lo cuántico. Esa afirmación en sí misma no es errónea, pero combina dos tipos de propiedades que son diferentes.
Mira cómo marca el propio documento el estado de cada componente. El componente uno, construcción de identidad, y el componente dos, intercambio de claves, están marcados como addressed, o sea “ya atendido”. Estas dos partes son cambios que Rayls hizo activamente: la construcción de identidad originalmente se basaba en la curva elíptica Baby Jubjub y, después de Enygma v2.5, se cambió a un diseño resistente a lo cuántico; el intercambio de claves originalmente usaba CSIDH y se cambió por ML-KEM.
El componente 3, 4 y 5 están marcados como “no action required”, “sin necesidad de realizar ninguna acción”. El cifrado de la carga útil de la transacción usa AES-GCM; de esos, la AES-256 reduce a la mitad su fortaleza efectiva bajo el algoritmo de Grover, quedando una seguridad cuántica equivalente a 128 bits. Ese margen, por ahora, es suficiente. La etiqueta privada usa SHA-256; una función hash de ese tamaño no teme los ataques cuánticos. El tercer punto es el compromiso de saldo, que usa Pedersen; más adelante hablaré de ello por separado.
Estos tres puntos no necesitan cambiarse, porque desde el principio esos algoritmos no temen a la computación cuántica; cualquiera que los use obtiene lo mismo. No reflejan ninguna inversión de ingeniería específica y propia de Rayls.
Así que, en términos de esfuerzo, lo que Rayls completa por iniciativa propia es dos tercios, no cinco séptimos.
No creo que sea una exageración deliberada. El artículo marca claramente el estado de cada punto: quien quiera creerlo puede distinguirlo por sí mismo. Solo que el resumen “cinco ya son resistentes a lo cuántico” se difundirá más lejos que la descomposición en sí, y mirándolo por separado parece como si se hubiese completado el setenta por ciento del trabajo.
Las palabras que usa el paper no son exactamente las mismas que en el anuncio.
El artículo dice que la especificación académica de Rayls se publica en el IACR Electronic Archives of Cryptography, y que las instituciones pueden verificar de forma independiente esas afirmaciones. Esa frase es una invitación pública, así que fui a comprobarlo.
Lo que encontré corresponde al artículo con el número 2025/1639; el título es Rayls: A Novel Design for CBDCs, y los autores son Mario Yaksetig y Jiayu Xu. En el artículo se menciona Rayls II, pero no encontré un número público correspondiente; no pude verificar ese punto.
En el paper hay dos puntos que merecen atención.
Primero, lo que el paper dice sobre Groth16. Indica de forma explícita que prefiere Groth16 porque el costo para el verificador es bajo, y también señala explícitamente las limitaciones de esa propuesta. Pero la limitación que señala es que se necesita un setup confiable, y dice que ese setup puede completarse mediante métodos multipartitos para reducir el supuesto de confianza. Es decir: cuando el paper habla de Groth16, habla del problema del supuesto de confianza; y cuando este anuncio del 30 de agosto habla de Groth16, habla del problema cuántico. No se trata de lo mismo. El anuncio dice “el paper admite esto con claridad”; al menos en el artículo que pude consultar, lo que se admite no es el mismo “esto”.
Segundo: la palabra que el paper usa para describir su diseño es quantum-private, privacidad cuántica. La explicación concreta es que un adversario cuántico no puede inferir en la red quiénes son el pagador, el receptor y el monto de una transacción. Esta es una afirmación sobre confidencialidad.
Y el marco de todo el anuncio es quantum-resistant, resistente a lo cuántico. En criptografía, la confidencialidad y la no falsificabilidad son dos propiedades separadas; un sistema puede lograr la primera y no la segunda.
Esa diferencia se concreta en el componente cinco, el compromiso de Pedersen. La propiedad estándar de un compromiso de Pedersen es que la ocultación se cumple incondicionalmente, y la vinculancia (binding) solo se cumple computacionalmente; la vinculancia depende del problema de logaritmos discretos, que es precisamente el tipo de problema que puede resolver una computadora cuántica. El anuncio dice que en los escenarios de uso de Enygma estas dos propiedades se mantienen seguras frente a lo cuántico y las marca como “sin necesidad de realizar ninguna acción”.
No sé si esta frase es correcta. Dice “en el escenario en el que se usa en Enygma”, pero en cuanto a cuál es el escenario concreto, el anuncio no lo desarrolla, y tampoco tengo capacidad para juzgarlo desde fuera. Lo que quiero decir es que, entre los siete componentes de todo el artículo, este es el único lugar donde la conclusión no coincide aparentemente con la naturaleza “tipo libro de texto”, y casualmente se marca como “sin necesidad de realizar ninguna acción”. Según el criterio de precisión que promueve el propio artículo, este punto merece una explicación desarrollada.
Parte que aún no está decidida
Hay dos componentes que el propio anuncio indica explícitamente que no se resolvieron; en esto considero que fue bastante franco al tratarlo.
Las pruebas de conocimiento cero que se usan con Groth16 se basan en criptografía emparejable y, por ahora, no hay alternativas post-cuánticas listas para producción. El anuncio dice que esto es una brecha en toda la industria, no algo exclusivo de Rayls: todas las cadenas que usan SNARK para privacidad están en el mismo lugar. Creo que esa afirmación es válida. Su respuesta es diseñar el sistema de pruebas como un módulo reemplazable y cambiarlo cuando maduren las investigaciones de conocimiento cero post-cuánticas.
La clave de la cartera usa ECDSA estándar de EVM, no resistente a lo cuántico. Esta es una restricción compartida por todo el ecosistema de Ethereum: hoy no hay ninguna cadena compatible con EVM que haya publicado una propuesta de claves post-cuánticas para monederos lista para producción.
Además, por mi parte también hay dos cosas que no pude verificar: el número de publicación del paper Rayls II y el nivel de parámetros del componente dos, ML-KEM. Ninguna de esas dos cosas puedo inferirlas desde fuera; solo puedo esperar que la información oficial se complemente.
Mi opinión
Estoy de acuerdo con el argumento central de este anuncio: ante la migración cuántica, explicar componente por componente es mucho más valioso que una etiqueta de “seguro frente a lo cuántico”, y un proveedor que admite las brechas es más confiable que uno que solo pone etiquetas.
Mi artículo no intenta refutarlo; por el contrario, acepta su premisa. Un artículo que llama a la precisión merece ser leído con precisión; y eso es, precisamente, el trato que él mismo exige.
Cómo juzgar lo que viene después: miro principalmente una cosa—si el nivel de parámetros de ML-KEM se completará.
Este es el tercer problema que el propio anuncio enumera; la respuesta solo requiere una línea. Si se completa, se explica que esas seis preguntas no eran solo para examinar a otros; si no se completa, entonces la frase “la precisión supera a las etiquetas” no se materializa en sí misma. Considero que esta es la métrica de observación más limpia, porque su costo es extremadamente bajo y no existe espacio para “explicaciones de que no se puede”.
Además, prestaré atención de forma lateral a los otros dos puntos. Si se hace público el número de referencia del paper de Rayls II, entonces la frase del anuncio “sujeto a verificación independiente” solo será realmente válida. En cuanto al “escenario de uso” de esa parte sobre el compromiso de Pedersen: si algún día la autoridad oficial decide desarrollarlo, será el pasaje más digno de leer dentro de esta lista de componentes.
A propósito, algo relacionado con este tema pero no con el anuncio. Al verificar la línea de tiempo, descubrí que las tres normas publicadas el 13 de agosto de 2024 por NIST y que entraron en vigor el 14 de agosto son FIPS 203, 204 y 205. HQC recién fue seleccionado el 11 de marzo de 2025, y el FIPS 206 basado en FALCON sigue aún en desarrollo. En internet hay muchos reportes de segunda mano que incluyen también el FIPS 206 en ese grupo de 2024, y eso es un error. En este punto, el anuncio lo describe con precisión.
Fuente de referencia: blog oficial de Rayls The Quantum Clock is ticking: what financial institutions need to do before 2027, Selvaggia di Fazio, 30 de agosto de 2026; página del proyecto de estandarización post-cuántica de NIST, FIPS 203 / 204 / 205 publicados el 13 de agosto de 2024, entrada en vigor el 14 de agosto según el Boletín Oficial de la Federación; HQC seleccionado el 11 de marzo de 2025, FIPS 206 en desarrollo; cronograma NSA CNSA 2.0, nueva puerta de compra el 1 de enero de 2027, especifica ML-KEM-1024 y ML-DSA-87; IACR Electronic Archives of Cryptography, número 2025/1639, Rayls: A Novel Design for CBDCs, Mario Yaksetig y Jiayu Xu.