He visto suficientes ciclos de cripto como para saber que la descentralización casi siempre viene con algún asterisco. Solo tienes que leer lo suficiente para encontrarlo.
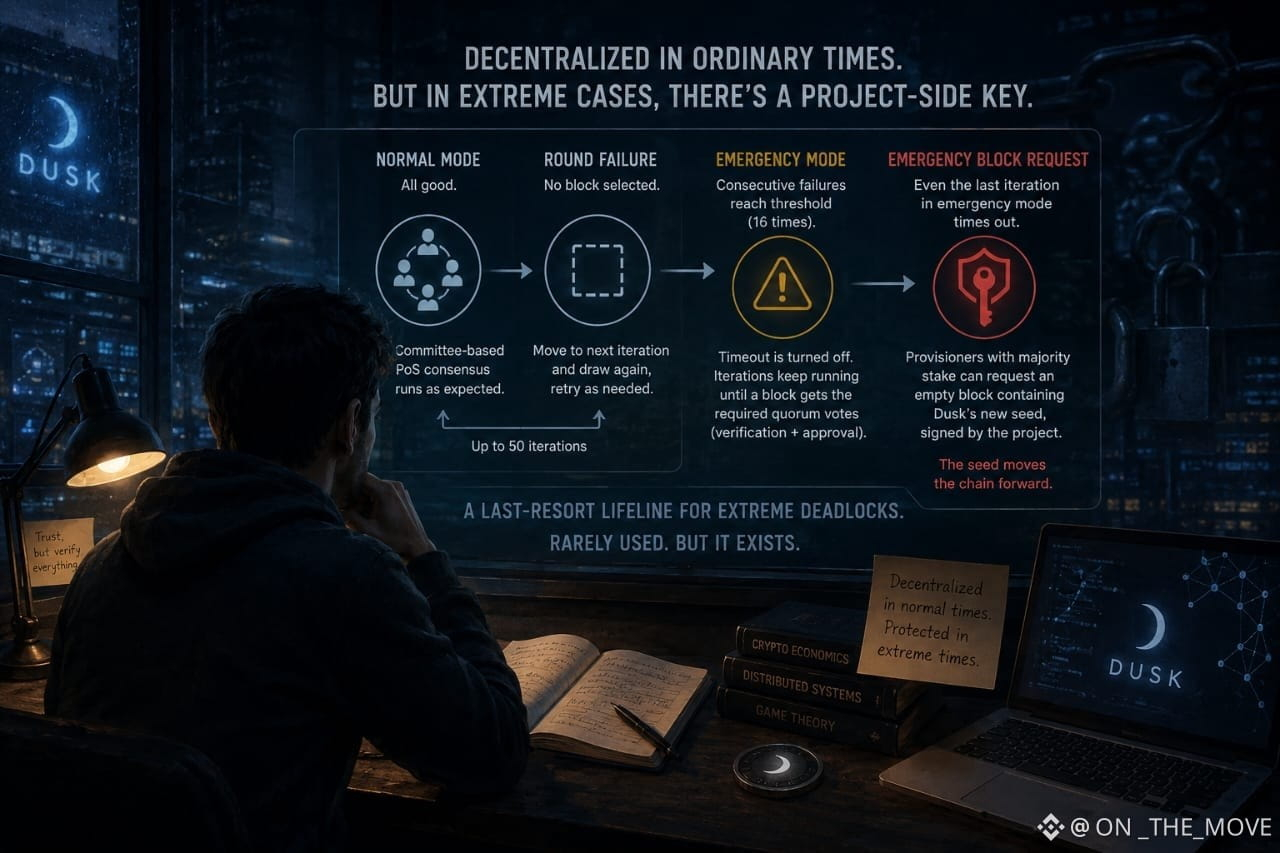
Eso es lo que me llamó la atención de Dusk. Empecé a analizar su diseño de consenso esperando la historia habitual: si una ronda falla, simplemente lo intentas de nuevo. Y sí, eso ocurre. Pero después de suficientes fallos consecutivos, el protocolo entra en modo de emergencia y sigue iterando hasta que un bloque finalmente obtiene el quórum que necesita. Lo interesante es lo que sucede cuando incluso eso falla.
La solución final es un bloque de emergencia. Los provisioners que controlan una mayoría del stake pueden solicitarlo, y el bloque vacío lleva una nueva semilla firmada por la propia Dusk, verificable mediante una clave pública global.
He visto este tipo de compromiso antes. La gente llama descentralizados a sistemas cuando todo funciona con normalidad, y luego aceptan en silencio una vía de escape especial para el momento en que todo se rompe. No creo automáticamente que eso convierta a Dusk en un sistema centralizado. Honestamente, no tener un mecanismo de último recurso podría ser peor.
Pero todavía no estoy seguro de qué tan cómodo me siento con ese límite. ¿Quién controla en la práctica la ruta de emergencia? ¿Qué tan transparentes son esas solicitudes? ¿Pueden los externos auditar de forma independiente cuándo y por qué se activó?
Ahí es donde empieza mi escepticismo. No porque exista el mecanismo alternativo, sino porque la parte más importante de la descentralización suele ser lo que ocurre cuando dejan de funcionar las reglas normales.
Y exactamente ahí es cuando empiezo a prestar más atención.
@Dusk #dusk $DUSK
Eso es lo que me llamó la atención de Dusk. Empecé a analizar su diseño de consenso esperando la historia habitual: si una ronda falla, simplemente lo intentas de nuevo. Y sí, eso ocurre. Pero después de suficientes fallos consecutivos, el protocolo entra en modo de emergencia y sigue iterando hasta que un bloque finalmente obtiene el quórum que necesita. Lo interesante es lo que sucede cuando incluso eso falla.
La solución final es un bloque de emergencia. Los provisioners que controlan una mayoría del stake pueden solicitarlo, y el bloque vacío lleva una nueva semilla firmada por la propia Dusk, verificable mediante una clave pública global.
He visto este tipo de compromiso antes. La gente llama descentralizados a sistemas cuando todo funciona con normalidad, y luego aceptan en silencio una vía de escape especial para el momento en que todo se rompe. No creo automáticamente que eso convierta a Dusk en un sistema centralizado. Honestamente, no tener un mecanismo de último recurso podría ser peor.
Pero todavía no estoy seguro de qué tan cómodo me siento con ese límite. ¿Quién controla en la práctica la ruta de emergencia? ¿Qué tan transparentes son esas solicitudes? ¿Pueden los externos auditar de forma independiente cuándo y por qué se activó?
Ahí es donde empieza mi escepticismo. No porque exista el mecanismo alternativo, sino porque la parte más importante de la descentralización suele ser lo que ocurre cuando dejan de funcionar las reglas normales.
Y exactamente ahí es cuando empiezo a prestar más atención.
@Dusk #dusk $DUSK