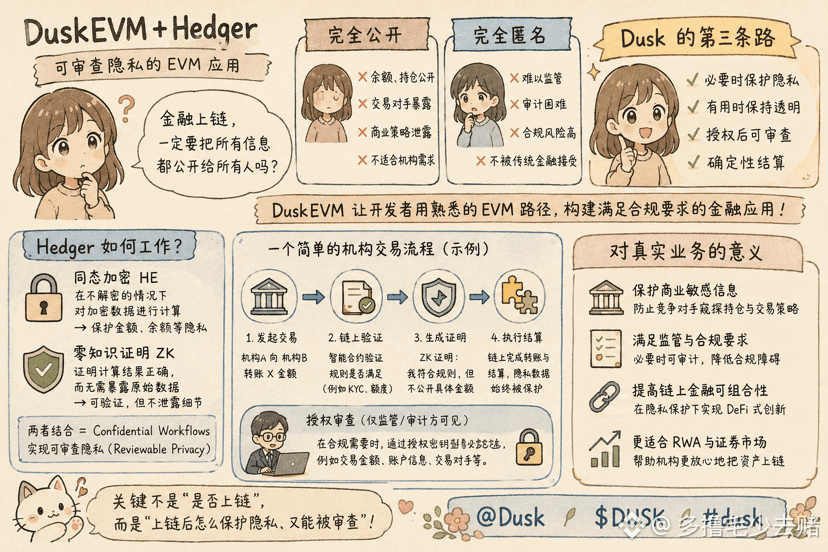
Cuando releí la documentación de la Native Issuance de @Dusk , descubrí que las cuatro palabras “tokenizar activos / assets on-chain” tienden a mezclar dos cosas que conviene no confundir: que en la cadena exista un token que represente un activo, no significa que esa gestión de emisión del activo ya haya quedado completada en la cadena. La tokenization ≠ native issuance; esta distinción merece más atención que “cuántos RWA hay”.
La tokenización convencional suele empezar creando en la cadena un mapeo o un comprobante, pero el activo subyacente, el libro de registro, el custodio y parte de los procesos de liquidación todavía pueden permanecer en los sistemas tradicionales. Entonces, aunque el token en cadena haya pasado por una ronda, el backend todavía tiene que confirmarlo otra vez: verificar si el tenedor en cadena ya se sincronizó como el tenedor en los sistemas legales o de negocio. En apariencia, los activos son combinables, pero el verdadero problema de reconciliación no desaparece.
La native issuance, en cambio, sigue otra vía: el activo se diseña desde la emisión alrededor del libro contable en cadena, y las transferencias, el servicing y la liquidación posteriores avanzan sobre el mismo estado. Aquí lo que realmente se reduce no es “el paso de emitir tokens”, sino el mantenimiento de dos registros de autoridad distintos para el mismo activo, lo que genera conciliaciones, traspasos manuales e inconsistencias de estado.
Pero este es también el punto donde más fácilmente se puede exagerar el mensaje comercial. La emisión nativa no significa que las funciones legales, de custodia y de regulación desaparezcan automáticamente. Dusk también recalca que cuánto se puede reducir, en concreto, la custodia o la capa de registro externa depende de la estructura legal del activo, las autorizaciones de las instituciones y el diseño del producto. Que la cadena unifique el estado no implica que la cadena pueda reemplazar todas las relaciones institucionales.
Esto resulta especialmente crítico en los negocios de valores. Después de una sola transferencia, no puede responderse solo con un token transferible quién tiene derecho a poseer, quién realmente posee, si se completó la liquidación y a quién corresponde contactar para dividendos futuros o acciones corporativas. #dusk , por lo tanto, integra el control de acceso, la revelación selectiva, la liquidación y el servicing dentro del mismo ciclo de vida del activo, en lugar de dejar el cumplimiento para parches fuera de la cadena.
Así que, en el futuro, para evaluar si un RWA realmente está “on-chain”, no me fijaré primero en cuántos tokens se emitieron, sino en cuál es el libro que constituye el registro autorizado y en cuántos pasos del ciclo de vida del activo aún deben confirmarse fuera de la cadena. Que @Dusk pueda convertir la native issuance en un proceso cotidiano en un mercado regulado es lo que más me interesa observar; y $DUSK , como requerimiento para activos de gas y staking, también tendrá que validarse finalmente con la actividad real de la red.
La tokenización convencional suele empezar creando en la cadena un mapeo o un comprobante, pero el activo subyacente, el libro de registro, el custodio y parte de los procesos de liquidación todavía pueden permanecer en los sistemas tradicionales. Entonces, aunque el token en cadena haya pasado por una ronda, el backend todavía tiene que confirmarlo otra vez: verificar si el tenedor en cadena ya se sincronizó como el tenedor en los sistemas legales o de negocio. En apariencia, los activos son combinables, pero el verdadero problema de reconciliación no desaparece.
La native issuance, en cambio, sigue otra vía: el activo se diseña desde la emisión alrededor del libro contable en cadena, y las transferencias, el servicing y la liquidación posteriores avanzan sobre el mismo estado. Aquí lo que realmente se reduce no es “el paso de emitir tokens”, sino el mantenimiento de dos registros de autoridad distintos para el mismo activo, lo que genera conciliaciones, traspasos manuales e inconsistencias de estado.
Pero este es también el punto donde más fácilmente se puede exagerar el mensaje comercial. La emisión nativa no significa que las funciones legales, de custodia y de regulación desaparezcan automáticamente. Dusk también recalca que cuánto se puede reducir, en concreto, la custodia o la capa de registro externa depende de la estructura legal del activo, las autorizaciones de las instituciones y el diseño del producto. Que la cadena unifique el estado no implica que la cadena pueda reemplazar todas las relaciones institucionales.
Esto resulta especialmente crítico en los negocios de valores. Después de una sola transferencia, no puede responderse solo con un token transferible quién tiene derecho a poseer, quién realmente posee, si se completó la liquidación y a quién corresponde contactar para dividendos futuros o acciones corporativas. #dusk , por lo tanto, integra el control de acceso, la revelación selectiva, la liquidación y el servicing dentro del mismo ciclo de vida del activo, en lugar de dejar el cumplimiento para parches fuera de la cadena.
Así que, en el futuro, para evaluar si un RWA realmente está “on-chain”, no me fijaré primero en cuántos tokens se emitieron, sino en cuál es el libro que constituye el registro autorizado y en cuántos pasos del ciclo de vida del activo aún deben confirmarse fuera de la cadena. Que @Dusk pueda convertir la native issuance en un proceso cotidiano en un mercado regulado es lo que más me interesa observar; y $DUSK , como requerimiento para activos de gas y staking, también tendrá que validarse finalmente con la actividad real de la red.