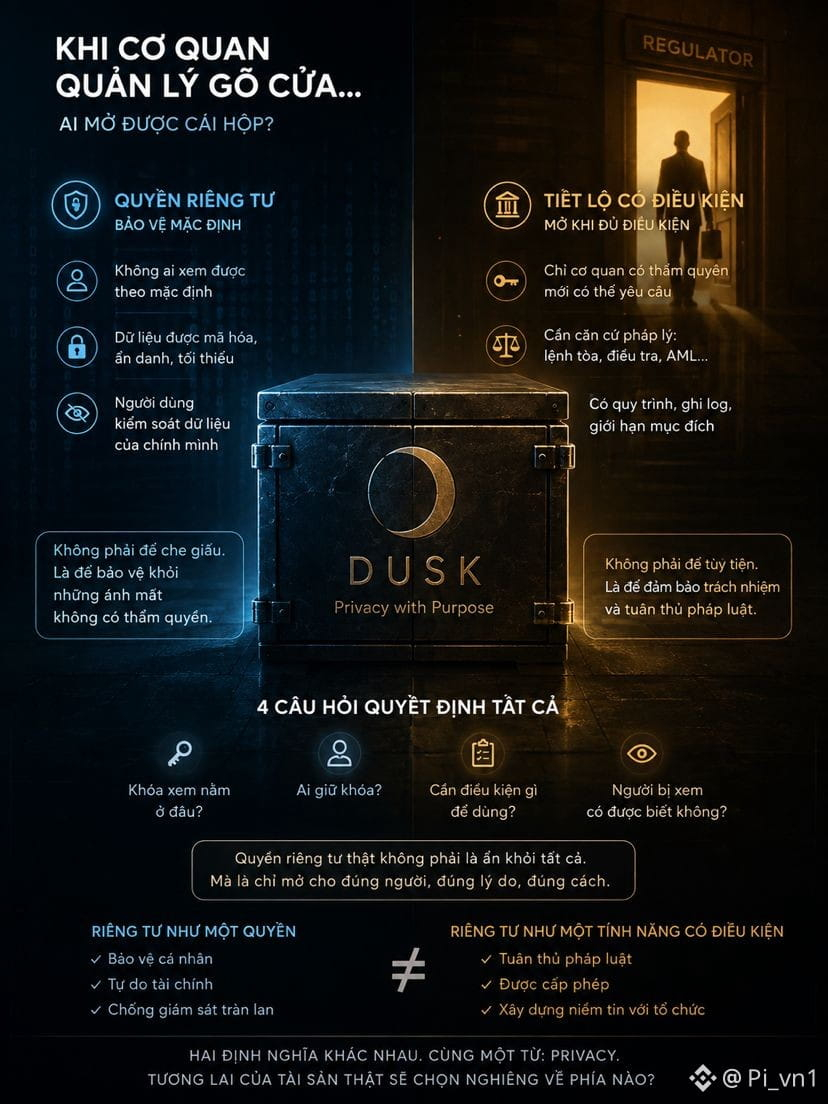
Mientras hacía el trabajo de creador en creatorpad, leí la parte <@Dusk > sobre la privacidad y lo que me quedó fue una pregunta que aún no he visto respondida de forma clara: cuando la autoridad llama a la puerta, ¿quién puede abrir esa caja?
Porque con un sistema de protección totalmente hermético, nadie puede ver nada, nunca se otorgaría permiso para valores. La ley exige capacidad de auditoría. Exige que la orden de un tribunal pueda cumplirse. Exige que exista un camino para investigar cuando haya sospechas de lavado de dinero.
Pero ya… eso significa que debe existir un mecanismo de divulgación. No para todo el mundo, pero para alguien, bajo ciertas condiciones. Y el diseño de ese mecanismo es lo más importante de toda la arquitectura — mucho más importante que lo potente que sea la encriptación.
Por tanto, la pregunta real no es “privacidad sí o no”. Es: ¿dónde está la clave, quién la tiene, qué condiciones se requieren para usarla y si la parte que es observada puede o no saberlo. Esas cuatro cuestiones determinan si tienes una privacidad real o solo privacidad frente a personas que no tienen autoridad.
Y las dos opciones son válidas. Una empresa quiere ocultar la estructura de propiedad a sus competidores, no a la autoridad fiscal. La privacidad selectiva es justo lo que necesitan. Solo que está bastante lejos de cómo se usa la palabra “privacy” en el cripto durante los últimos diez años.
No es una crítica. Son dos definiciones distintas que comparten el mismo término, y el comprador del token suele llevar consigo la definición antigua.
Tengo curiosidad por la primera vez que pase un activo real: la descripción de <$DUSK > se inclina hacia una privacidad como derecho o hacia una privacidad como función condicionada.
#dusk $BTC $ETH
Porque con un sistema de protección totalmente hermético, nadie puede ver nada, nunca se otorgaría permiso para valores. La ley exige capacidad de auditoría. Exige que la orden de un tribunal pueda cumplirse. Exige que exista un camino para investigar cuando haya sospechas de lavado de dinero.
Pero ya… eso significa que debe existir un mecanismo de divulgación. No para todo el mundo, pero para alguien, bajo ciertas condiciones. Y el diseño de ese mecanismo es lo más importante de toda la arquitectura — mucho más importante que lo potente que sea la encriptación.
Por tanto, la pregunta real no es “privacidad sí o no”. Es: ¿dónde está la clave, quién la tiene, qué condiciones se requieren para usarla y si la parte que es observada puede o no saberlo. Esas cuatro cuestiones determinan si tienes una privacidad real o solo privacidad frente a personas que no tienen autoridad.
Y las dos opciones son válidas. Una empresa quiere ocultar la estructura de propiedad a sus competidores, no a la autoridad fiscal. La privacidad selectiva es justo lo que necesitan. Solo que está bastante lejos de cómo se usa la palabra “privacy” en el cripto durante los últimos diez años.
No es una crítica. Son dos definiciones distintas que comparten el mismo término, y el comprador del token suele llevar consigo la definición antigua.
Tengo curiosidad por la primera vez que pase un activo real: la descripción de <$DUSK > se inclina hacia una privacidad como derecho o hacia una privacidad como función condicionada.
#dusk $BTC $ETH