Pasé más tiempo examinando el modelo de privacidad de DUSK en el modelo de privacidad de DUSK y la respuesta del puente cambió mi perspectiva más de lo que lo hizo la criptografía.
La afirmación obvia es “transacciones confidenciales”. Eso no es lo interesante. Lo que importa es qué sucede cuando algo sale mal.
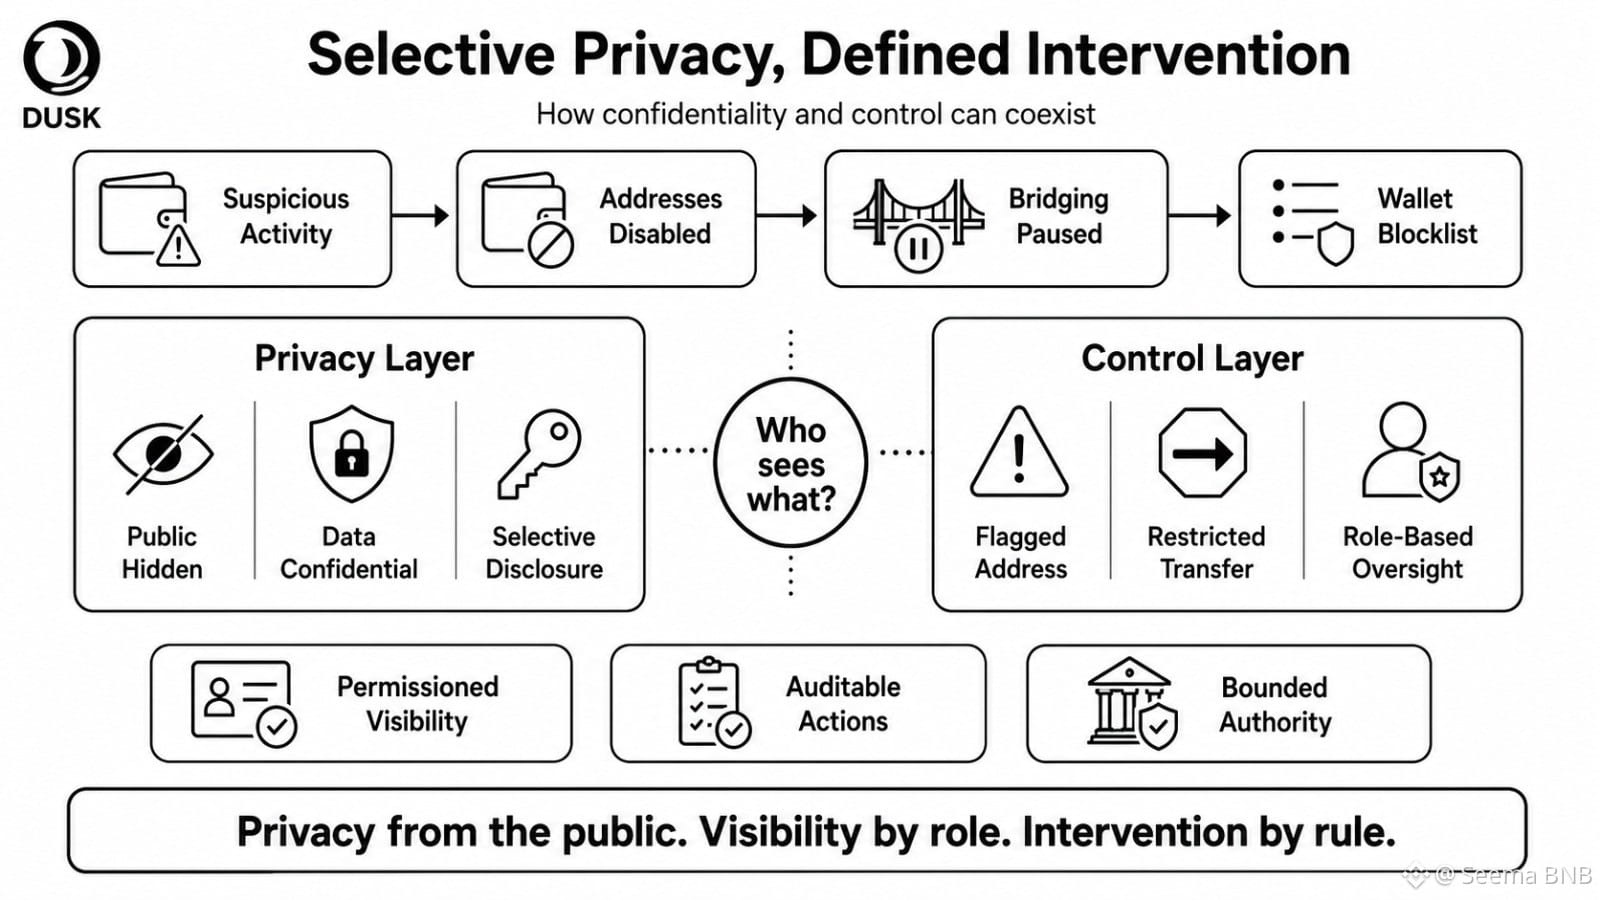
Se detectó actividad sospechosa en la billetera, se deshabilitaron direcciones del puente, se pausó el puente y se introdujo una lista de bloqueo para Web Wallet. Eso no hace que DUSK sea menos privado por sí mismo. Pero sí expone la verdadera pregunta de diseño: ¿privacidad frente a quién, y control para quién?
Para las finanzas reguladas, el anonimato absoluto puede ser, en realidad, un modelo más débil. Las instituciones necesitan confidencialidad frente al público, mientras que auditores, venues o supervisores aún podrían necesitar visibilidad definida. Privacidad por defecto, visibilidad por permiso suena práctico.
Pero el permiso es donde comienza la presión de la gobernanza.
Si una parte autorizada puede ver el 80% de un flujo de trabajo privado, ¿qué tan privado es a nivel operativo? Si una dirección marcada puede restringirse, ¿quién decide la marca, qué tan rápido se aplica y qué recurso de apelación existe?
DUSK puede tener éxito si la divulgación selectiva se mantiene estrecha, auditable y ligada a roles.
Me interesa menos si DUSK puede ocultar datos ahora. Quiero saber si puede controlar la visibilidad sin centralizar en silencio el poder de intervención.
#dusk $DUSK @Dusk
La afirmación obvia es “transacciones confidenciales”. Eso no es lo interesante. Lo que importa es qué sucede cuando algo sale mal.
Se detectó actividad sospechosa en la billetera, se deshabilitaron direcciones del puente, se pausó el puente y se introdujo una lista de bloqueo para Web Wallet. Eso no hace que DUSK sea menos privado por sí mismo. Pero sí expone la verdadera pregunta de diseño: ¿privacidad frente a quién, y control para quién?
Para las finanzas reguladas, el anonimato absoluto puede ser, en realidad, un modelo más débil. Las instituciones necesitan confidencialidad frente al público, mientras que auditores, venues o supervisores aún podrían necesitar visibilidad definida. Privacidad por defecto, visibilidad por permiso suena práctico.
Pero el permiso es donde comienza la presión de la gobernanza.
Si una parte autorizada puede ver el 80% de un flujo de trabajo privado, ¿qué tan privado es a nivel operativo? Si una dirección marcada puede restringirse, ¿quién decide la marca, qué tan rápido se aplica y qué recurso de apelación existe?
DUSK puede tener éxito si la divulgación selectiva se mantiene estrecha, auditable y ligada a roles.
Me interesa menos si DUSK puede ocultar datos ahora. Quiero saber si puede controlar la visibilidad sin centralizar en silencio el poder de intervención.
#dusk $DUSK @Dusk