#dusk $DUSK @Dusk
Estaba revisando los documentos de Dusk para entender qué significa realmente a nivel de protocolo “privacidad por defecto, auditabilidad cuando sea necesaria”, porque esa frase aparece por todas partes en su material sobre RWA y quería saber quién está haciendo la auditoría.
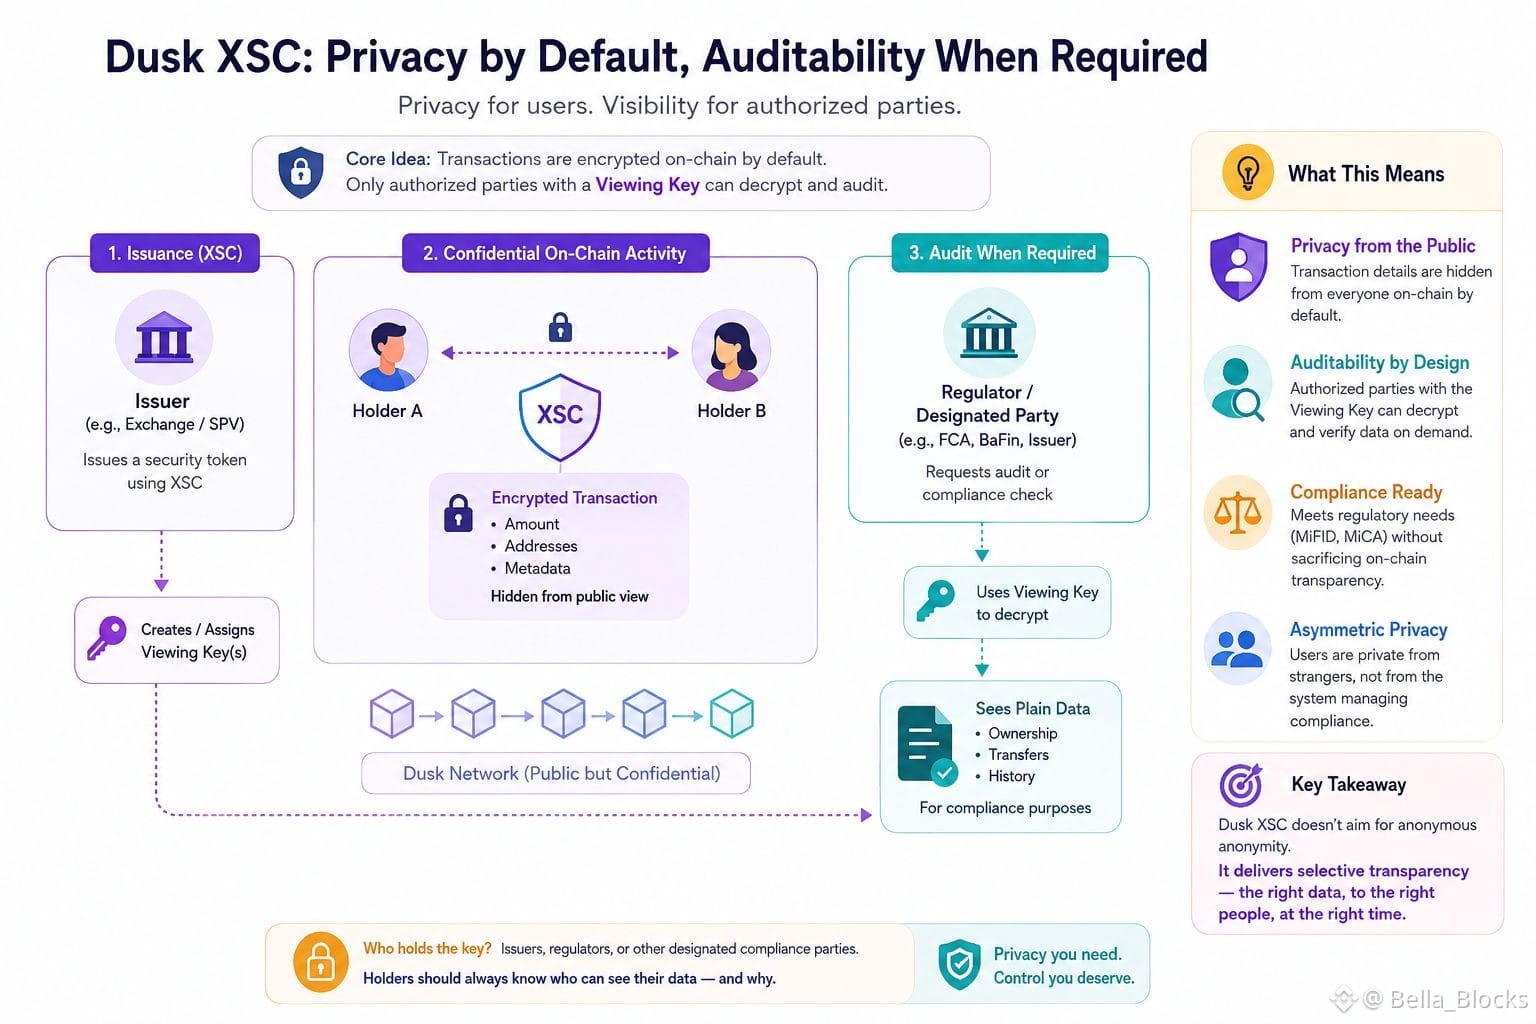
Resulta que el estándar XSC incorpora claves de visualización opcionales vinculadas a la capa de cumplimiento: así, cuando un token de seguridad se emite mediante XSC, el emisor (o un regulador designado) puede tener una clave que descifre detalles de las transacciones que permanecen ocultos para el resto en la cadena. Volví a los documentos dos veces porque al principio lo leí como una privacidad de extremo a extremo total, de la clase que obtendrías con una transacción blindada típica. No es exactamente eso. Es privacidad para el público, no necesariamente frente a la contraparte que ejecuta las reglas de cumplimiento.
Eso no es una falla; es el objetivo mismo: no puedes obtener un token de seguridad compatible con MiFID o MiCA sin que alguien pueda demostrar la propiedad y el flujo de fondos bajo demanda. Pero sí significa que la garantía de privacidad es asimétrica por diseño, y no creo que sea evidente para alguien que lee “confidencial” en la portada y asume una anonimidad simétrica como la de una moneda de privacidad.
El incentivo que esto crea es interesante: los emisores se sienten cómodos poniendo valores reales en una cadena pública precisamente porque conservan la visibilidad. Los usuarios obtienen privacidad frente a extraños, no frente al sistema que los gestiona. Vale la pena preguntarse cuántos titulares realmente saben quién está sosteniendo esa clave para cualquier activo dado.
Estaba revisando los documentos de Dusk para entender qué significa realmente a nivel de protocolo “privacidad por defecto, auditabilidad cuando sea necesaria”, porque esa frase aparece por todas partes en su material sobre RWA y quería saber quién está haciendo la auditoría.
Resulta que el estándar XSC incorpora claves de visualización opcionales vinculadas a la capa de cumplimiento: así, cuando un token de seguridad se emite mediante XSC, el emisor (o un regulador designado) puede tener una clave que descifre detalles de las transacciones que permanecen ocultos para el resto en la cadena. Volví a los documentos dos veces porque al principio lo leí como una privacidad de extremo a extremo total, de la clase que obtendrías con una transacción blindada típica. No es exactamente eso. Es privacidad para el público, no necesariamente frente a la contraparte que ejecuta las reglas de cumplimiento.
Eso no es una falla; es el objetivo mismo: no puedes obtener un token de seguridad compatible con MiFID o MiCA sin que alguien pueda demostrar la propiedad y el flujo de fondos bajo demanda. Pero sí significa que la garantía de privacidad es asimétrica por diseño, y no creo que sea evidente para alguien que lee “confidencial” en la portada y asume una anonimidad simétrica como la de una moneda de privacidad.
El incentivo que esto crea es interesante: los emisores se sienten cómodos poniendo valores reales en una cadena pública precisamente porque conservan la visibilidad. Los usuarios obtienen privacidad frente a extraños, no frente al sistema que los gestiona. Vale la pena preguntarse cuántos titulares realmente saben quién está sosteniendo esa clave para cualquier activo dado.