Yo también creí en mis primeros años en la idea de añadir privacidad desde una capa superior. Más tarde, al ver cómo las cadenas públicas seguían apilando capas y la estructura se volvía cada vez más voluminoso, aparecían huecos y problemas de compatibilidad, y poco a poco entendí que los parches de posventa nunca resuelven el problema de raíz.
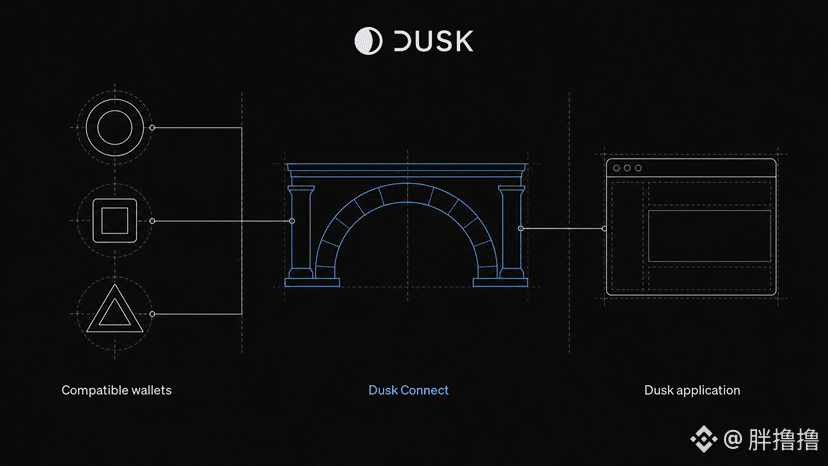
Recientemente leí con atención el libro blanco de Dusk; en @Dusk se habla específicamente de la diferencia entre integración y ensamblaje, dejando claro por qué incorporan la privacidad directamente en la capa de protocolo. Dusk, desde las reglas de consenso, el formato de las transacciones hasta el entorno de ejecución de contratos, desde el principio escribe como restricción dura el hecho de que “por defecto es invisible”, y diseña en sincronía privacidad, cumplimiento y rendimiento como un mismo todo, en lugar de taparlo temporalmente cuando surgen problemas. Las cadenas públicas tradicionales son como levantar primero el esqueleto y luego añadir separadores: parecen completas, pero están llenas de juntas; Dusk, en cambio, suelda la privacidad dentro de toda la arquitectura, y sale de fábrica funcionando según ese estándar. #dusk
La integración nativa aporta una coherencia más limpia y unos cimientos más sólidos; la privacidad se convierte realmente en parte estructural y no en un accesorio externo. Pero si se suelda demasiado fuerte, en el futuro, cuando se quiera actualizar la arquitectura o introducir nuevos métodos de verificación, ¿no será más engorroso que desmontar piezas añadidas después? La barrera de construir desde cero no es baja, y el arranque en frío del ecosistema y la experiencia para la gente común también son pruebas reales; si el proceso es demasiado complejo, no sirve de nada. $DUSK $BTC
Reconozco la dirección de Dusk, pero seguiré atento a su margen de iteración y al progreso de su ecosistema. Investiga por tu cuenta; esto no es una recomendación, y proteger el capital es lo primero. ¿Qué opinan ustedes: convertir la privacidad en algo nativo es realmente más prudente, o acaba dejándose a uno mismo soldado y rígido?