

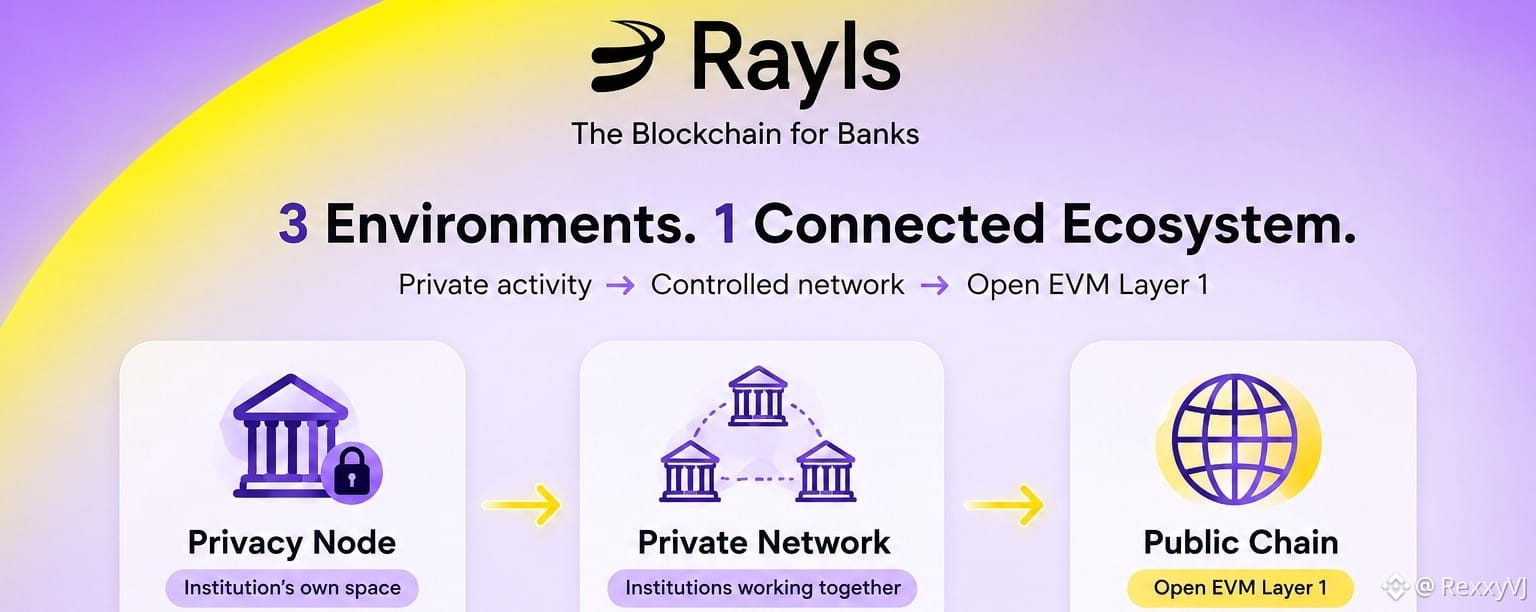
He estado revisando la documentación de Rayls y una cosa que al principio me resultó confusa fue la diferencia entre un Privacy Node, una Private Network y una Public Chain.
Después de ver cómo se conectan, se volvió mucho más fácil entenderlo.
Cada una tiene un rol diferente.
1. Privacy Node: la blockchain propia de la institución
Un Privacy Node de Rayls es una cadena compatible con EVM operada por una sola institución.
Lo que ocurre dentro de la institución se queda dentro de su propio entorno.
Puede emitir tokens, gestionar saldos, ejecutar contratos inteligentes y gestionar su actividad interna allí.
Un detalle que me pareció importante: un Privacy Node no es un validador.
La documentación lo describe más como el entorno onchain propio de la institución, donde sus datos, claves y flujos de trabajo los controla la propia institución.
Eso tiene sentido para los bancos porque necesitan control sobre la información financiera sensible.
2. Private Network: donde las instituciones interactúan
La siguiente parte es la Rayls Private Network.
Es una red blockchain con permisos donde múltiples instituciones pueden conectarse a través de sus Privacy Nodes.
Así que, en lugar de que cada institución mantenga su propia blockchain aislada, pueden interactuar con otros participantes aprobados manteniendo las transacciones en privado.
Rayls usa un Private Network Hub para coordinar estas interacciones.
Aquí es donde Enygma se vuelve interesante.
Enygma es el protocolo de privacidad de Rayls para transacciones confidenciales. La documentación muestra cómo puede usarse para transferencias privadas de tokens y Delivery-versus-Payment, donde dos activos pueden intercambiarse manteniendo protegida la información sensible de la transacción.
También existe un rol de auditor, así que la privacidad no significa simplemente que nunca se pueda inspeccionar nada.
Ese equilibrio entre confidencialidad y visibilidad autorizada es una de las cosas que me pareció interesantes mientras revisaba la documentación.
3. Public Chain: el lado abierto
Entonces está la Rayls Public Chain.
Es una capa 1 compatible con EVM diseñada para conectar el lado institucional con el ecosistema abierto de blockchain.
Aquí es donde pueden operar aplicaciones públicas, activos y DeFi.
La documentación actual también menciona más de 10.000 TPS y finalidad determinista en menos de un segundo mediante el consenso Axyl de Rayls.
Así que la Public Chain no es simplemente otro lugar para almacenar activos.
Es el lado abierto de la arquitectura.
La forma sencilla en que ahora lo entiendo
Piensa en una institución que emite un activo tokenizado.
Privacy Node
La institución crea y gestiona el activo en su propio entorno.
↓
Private Network
La institución puede interactuar de forma privada con otras instituciones aprobadas.
↓
Public Chain
El activo puede llegar al ecosistema de blockchain abierto y a la liquidez pública cuando sea apropiado.
Por supuesto, el flujo real depende del caso de uso. Lo importante es que Rayls no obliga a que toda actividad ocurra en el mismo entorno.
Cada entorno tiene un trabajo específico.
Y aquí es donde encaja Rayls Enygma
Probablemente esta fue la parte más interesante para mí.
Blockchain normalmente te da transparencia por defecto, pero las instituciones financieras a menudo necesitan lo contrario para transacciones sensibles.
Enygma está diseñado para proporcionar transacciones confidenciales mientras se mantienen verificables y auditables.
Por ejemplo, en la documentación de Rayls se describen transferencias confidenciales en las que el remitente, el destinatario y el importe pueden ocultarse de la vista pública, mientras que los auditores autorizados aún pueden acceder a la información necesaria.
También admite flujos privados de DvP para activos tokenizados.
Así que el objetivo no es simplemente:
"haz que todo sea privado."
Se trata más de dar a distintos participantes diferentes niveles de visibilidad según lo que estén autorizados a ver.
Lo que me llevé al explorar Rayls
Antes de revisar la documentación, principalmente pensaba en Rayls como otro proyecto de blockchain centrado en instituciones.
Después de ver la arquitectura, veo la idea de otra manera.
El Privacy Node proporciona a una institución su propio entorno onchain controlado.
La Private Network permite que las instituciones aprobadas interactúen.
La Public Chain conecta esa infraestructura institucional con el mundo abierto de la blockchain.
Y Enygma proporciona la capa de privacidad para la actividad sensible.
Esa separación probablemente fue la parte de Rayls que encontré más interesante.
En lugar de pedir a las instituciones que elijan entre infraestructura privada y acceso a blockchain pública, Rayls está construyendo una forma para que ambos lados trabajen juntos.
Esa fue la parte que se me aclaró después de revisar la documentación.