Primero evalué la lógica de limpieza de Babylon a partir de los seis objetos finales. Eso parecía eficiente. Luego noté que la propia eliminación podía formar parte del modelo de seguridad.@BabylonLabs_io
El punto obvio es la reducción de almacenamiento. Ese no es el problema real.
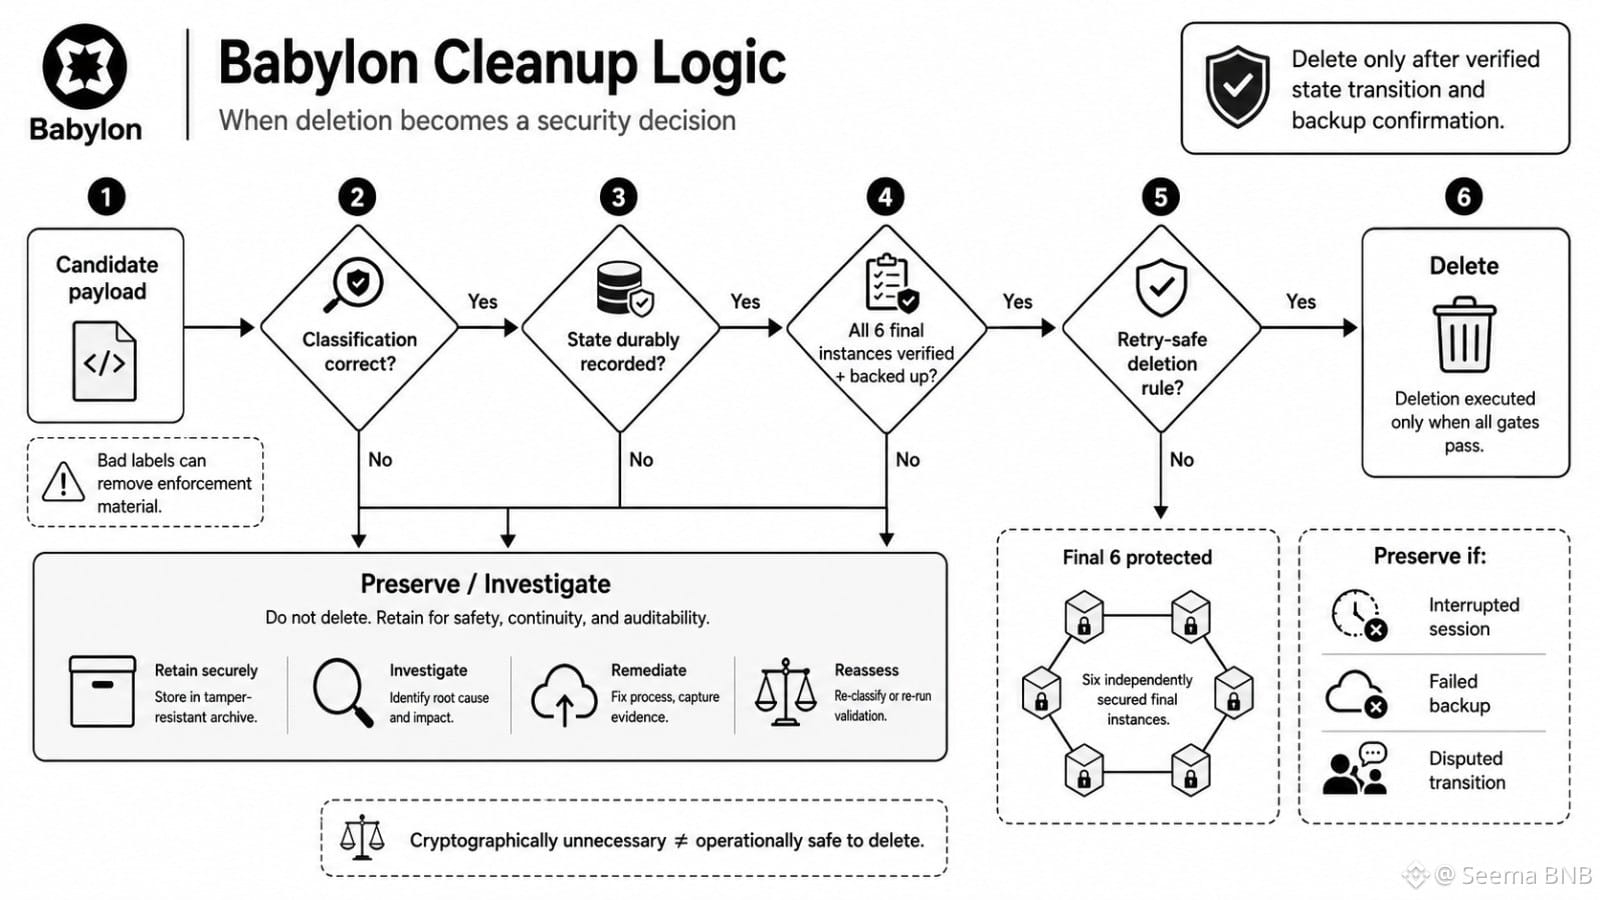
El comportamiento oculto es la clasificación. Una carga útil candidata puede no ser criptográficamente necesaria, pero aun así ser operativamente importante durante una sesión interrumpida de cut-and-choose, una copia de seguridad fallida o una transición de estado disputada. Elimínala temprano y el sistema puede perder material necesario para explicar qué ocurrió.
Algún riesgo de limpieza es normal. Ningún protocolo puede conservar para siempre cada objeto temporal.
Pero la prueba real de BABY es la disciplina de ciclo de vida frente a la comodidad del operador. ¿Babylon elimina solo después de que el cambio de estado se registra de forma duradera? ¿Un manifiesto demuestra que las seis instancias finales se verifican correctamente y tienen copias de seguridad independientes? ¿Puede el trabajo de eliminación reintentar de forma segura sin tocar una de esas seis?
La automatización ayuda, sí. Pero solo cuando las reglas son idempotentes y la condición de eliminación es explícita.
Sigo observando el borde incómodo: ¿qué ocurre cuando los operadores creen que la configuración ya terminó, mientras que el análisis de fallos dice que no?
Para BABY, la recolección de basura ya no es simple mantenimiento. Es una decisión de seguridad diferida, y una mala etiqueta puede eliminar más que datos.
#baby $BABY
El punto obvio es la reducción de almacenamiento. Ese no es el problema real.
El comportamiento oculto es la clasificación. Una carga útil candidata puede no ser criptográficamente necesaria, pero aun así ser operativamente importante durante una sesión interrumpida de cut-and-choose, una copia de seguridad fallida o una transición de estado disputada. Elimínala temprano y el sistema puede perder material necesario para explicar qué ocurrió.
Algún riesgo de limpieza es normal. Ningún protocolo puede conservar para siempre cada objeto temporal.
Pero la prueba real de BABY es la disciplina de ciclo de vida frente a la comodidad del operador. ¿Babylon elimina solo después de que el cambio de estado se registra de forma duradera? ¿Un manifiesto demuestra que las seis instancias finales se verifican correctamente y tienen copias de seguridad independientes? ¿Puede el trabajo de eliminación reintentar de forma segura sin tocar una de esas seis?
La automatización ayuda, sí. Pero solo cuando las reglas son idempotentes y la condición de eliminación es explícita.
Sigo observando el borde incómodo: ¿qué ocurre cuando los operadores creen que la configuración ya terminó, mientras que el análisis de fallos dice que no?
Para BABY, la recolección de basura ya no es simple mantenimiento. Es una decisión de seguridad diferida, y una mala etiqueta puede eliminar más que datos.
#baby $BABY