Este fallo de firmware de Coldcard es, de hecho, un acontecimiento grave y poco común en el ámbito de las carteras de hardware.
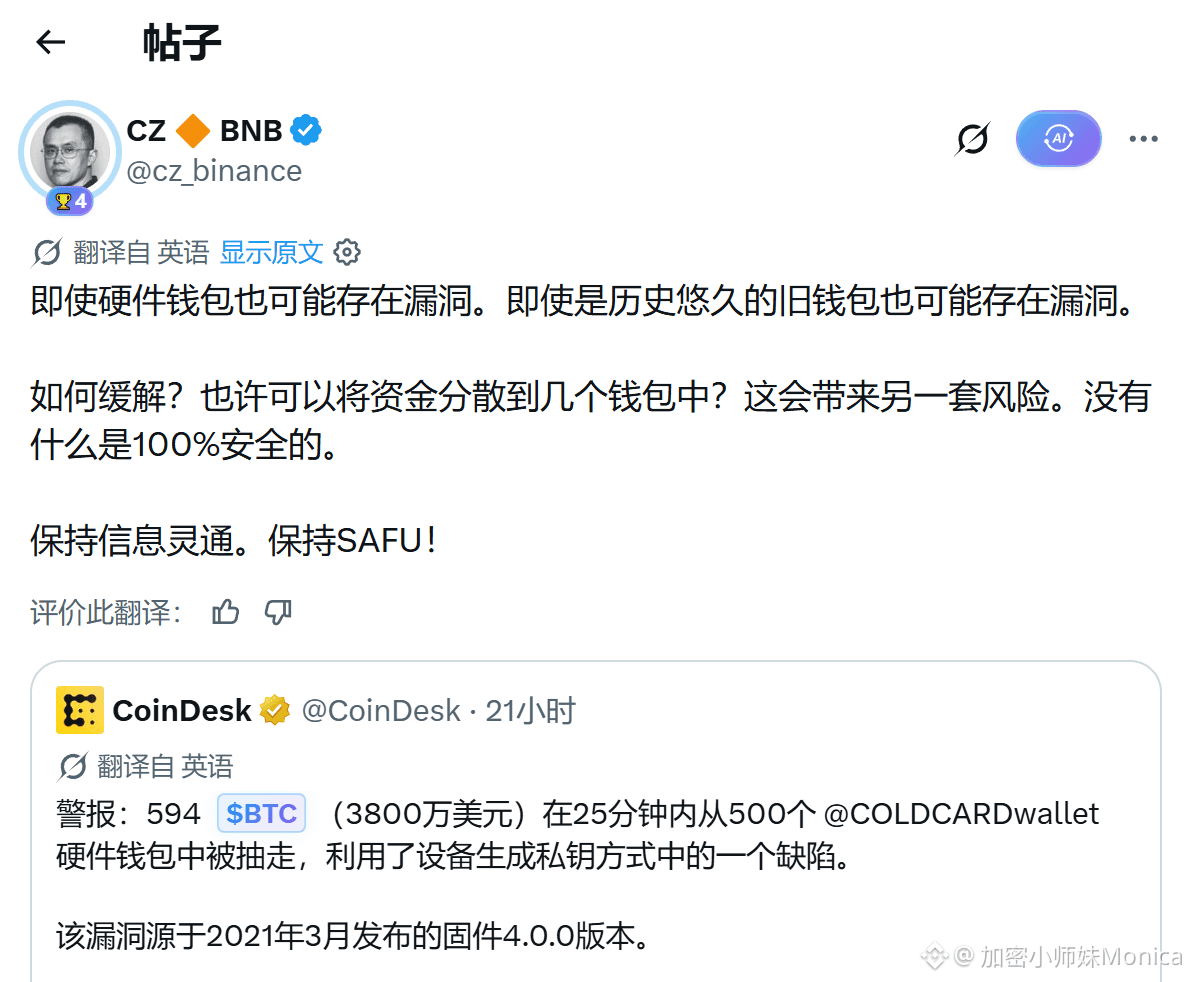
El 30 de julio, un atacante aprovechó una deficiencia en el proceso de generación de semillas a partir de números aleatorios, y en aproximadamente 40 minutos se llevó una gran cantidad de $BTC .
En un primer momento se confirmó que el importe era de alrededor de 594 BTC (entonces unos 38 millones de dólares), provenientes de unos 500 direcciones; el posterior análisis on-chain de Galaxy Research amplió la magnitud a 1,082.65 BTC (aprox. 70 millones de dólares), involucrando 1,196 direcciones.
La causa raíz está en ciertas versiones de firmware posteriores al marzo de 2021: el dispositivo no logró invocar correctamente el generador de números aleatorios verdaderos del hardware al generar la semilla, lo que provocó una caída drástica de la entropía (Mk3 alrededor de 40 bits); así, la clave privada puede reconstruirse sin conexión. El ataque no requirió en ningún momento interactuar con un dispositivo físico.
La empresa ya ha publicado un firmware de reparación, pero las semillas débiles ya generadas no pueden corregirse mediante una actualización; los usuarios afectados deben volver a generar una semilla nueva y migrar los fondos lo antes posible.
CZ también ha recordado públicamente: incluso las carteras de hardware pueden tener vulnerabilidades; el riesgo siempre ha existido y no hay nada “100% seguro” en la cadena.
Por el alcance y la naturaleza técnica del problema, se trata del mayor ataque conocido hasta ahora contra un firmware de una cartera de hardware. Ha supuesto un impacto importante en la confianza en la seguridad del auto-custodio. En general, sigue siendo recomendable prestar atención a los avisos oficiales de seguridad y evitar concentrar todos los activos en un solo dispositivo.
#Bitcoin #Coldcard #硬件钱包 #链上安全
El 30 de julio, un atacante aprovechó una deficiencia en el proceso de generación de semillas a partir de números aleatorios, y en aproximadamente 40 minutos se llevó una gran cantidad de $BTC .
En un primer momento se confirmó que el importe era de alrededor de 594 BTC (entonces unos 38 millones de dólares), provenientes de unos 500 direcciones; el posterior análisis on-chain de Galaxy Research amplió la magnitud a 1,082.65 BTC (aprox. 70 millones de dólares), involucrando 1,196 direcciones.
La causa raíz está en ciertas versiones de firmware posteriores al marzo de 2021: el dispositivo no logró invocar correctamente el generador de números aleatorios verdaderos del hardware al generar la semilla, lo que provocó una caída drástica de la entropía (Mk3 alrededor de 40 bits); así, la clave privada puede reconstruirse sin conexión. El ataque no requirió en ningún momento interactuar con un dispositivo físico.
La empresa ya ha publicado un firmware de reparación, pero las semillas débiles ya generadas no pueden corregirse mediante una actualización; los usuarios afectados deben volver a generar una semilla nueva y migrar los fondos lo antes posible.
CZ también ha recordado públicamente: incluso las carteras de hardware pueden tener vulnerabilidades; el riesgo siempre ha existido y no hay nada “100% seguro” en la cadena.
Por el alcance y la naturaleza técnica del problema, se trata del mayor ataque conocido hasta ahora contra un firmware de una cartera de hardware. Ha supuesto un impacto importante en la confianza en la seguridad del auto-custodio. En general, sigue siendo recomendable prestar atención a los avisos oficiales de seguridad y evitar concentrar todos los activos en un solo dispositivo.
#Bitcoin #Coldcard #硬件钱包 #链上安全