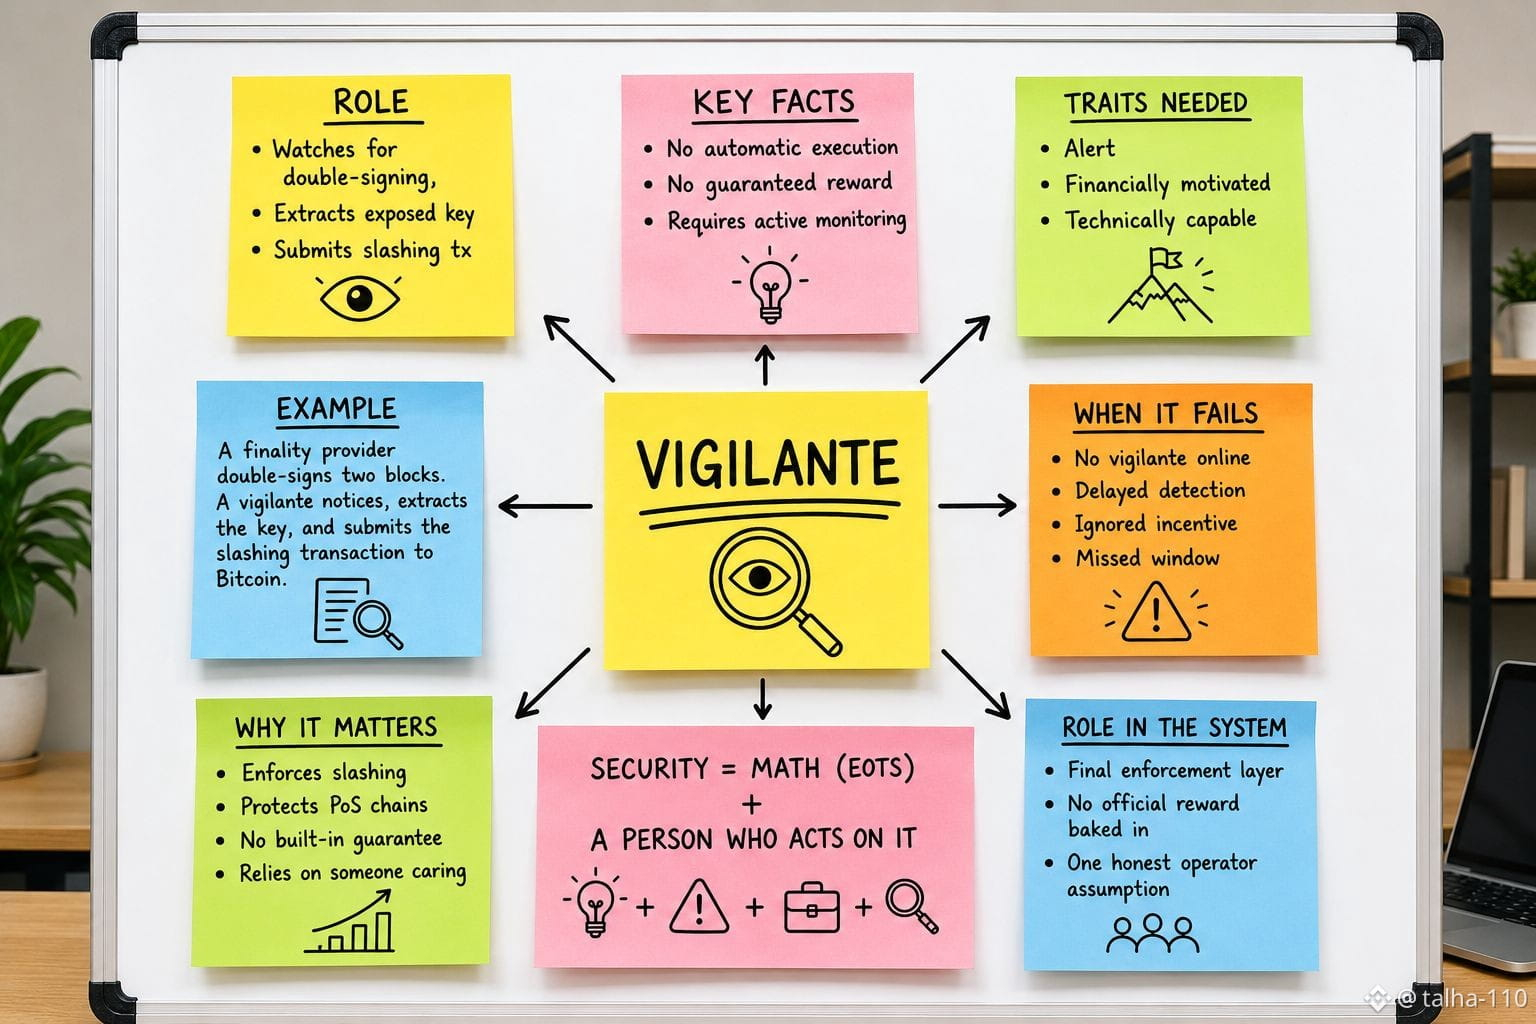
Al principio asumí que los recortes en Babilonia ocurrían automáticamente en el mismo momento en que un proveedor de finalidad doble firma, como si algún dispositivo invisible lo detectara. No es así. Hay un rol separado llamado vigilante, y su trabajo completo es vigilar, porque nada se ejecuta sin uno. Cuando un proveedor de finalidad firma dos bloques en conflicto, la doble firma por sí sola no recorta nada. Alguien tiene que notarlo realmente, extraer la clave privada expuesta de las dos firmas y enviar la transacción de recorte a Bitcoin ellos mismos. Esa persona es un vigilante, un operador que ejecuta software de monitoreo sin garantía oficial de recompensa incorporada en el protocolo base para hacerlo. El mecanismo EOTS hace que la clave sea matemáticamente extraíble en el instante en que ocurre la doble firma, pero una clave extraíble que está sin usarse no castiga a nadie. Simplemente queda ahí como potencial muerto hasta que una persona o un bot decide que vale la pena el esfuerzo para actuar. Así que toda la seguridad del sistema depende silenciosamente de que al menos un vigilante esté despierto, sea honesto y esté lo bastante motivado como para molestarse, justo en el segundo en que ocurre la mala conducta. La documentación de Babilonia admite que debe existir al menos un operador honesto para cada rol de monitoreo, casi como una nota al pie. No es un detalle pequeño escondido en la letra fina. Esa es toda la capa de cumplimiento apoyada en si alguien más sintió ganas de prestar atención ese día.
@BabylonLabs_io #baby $BABY
@BabylonLabs_io #baby $BABY