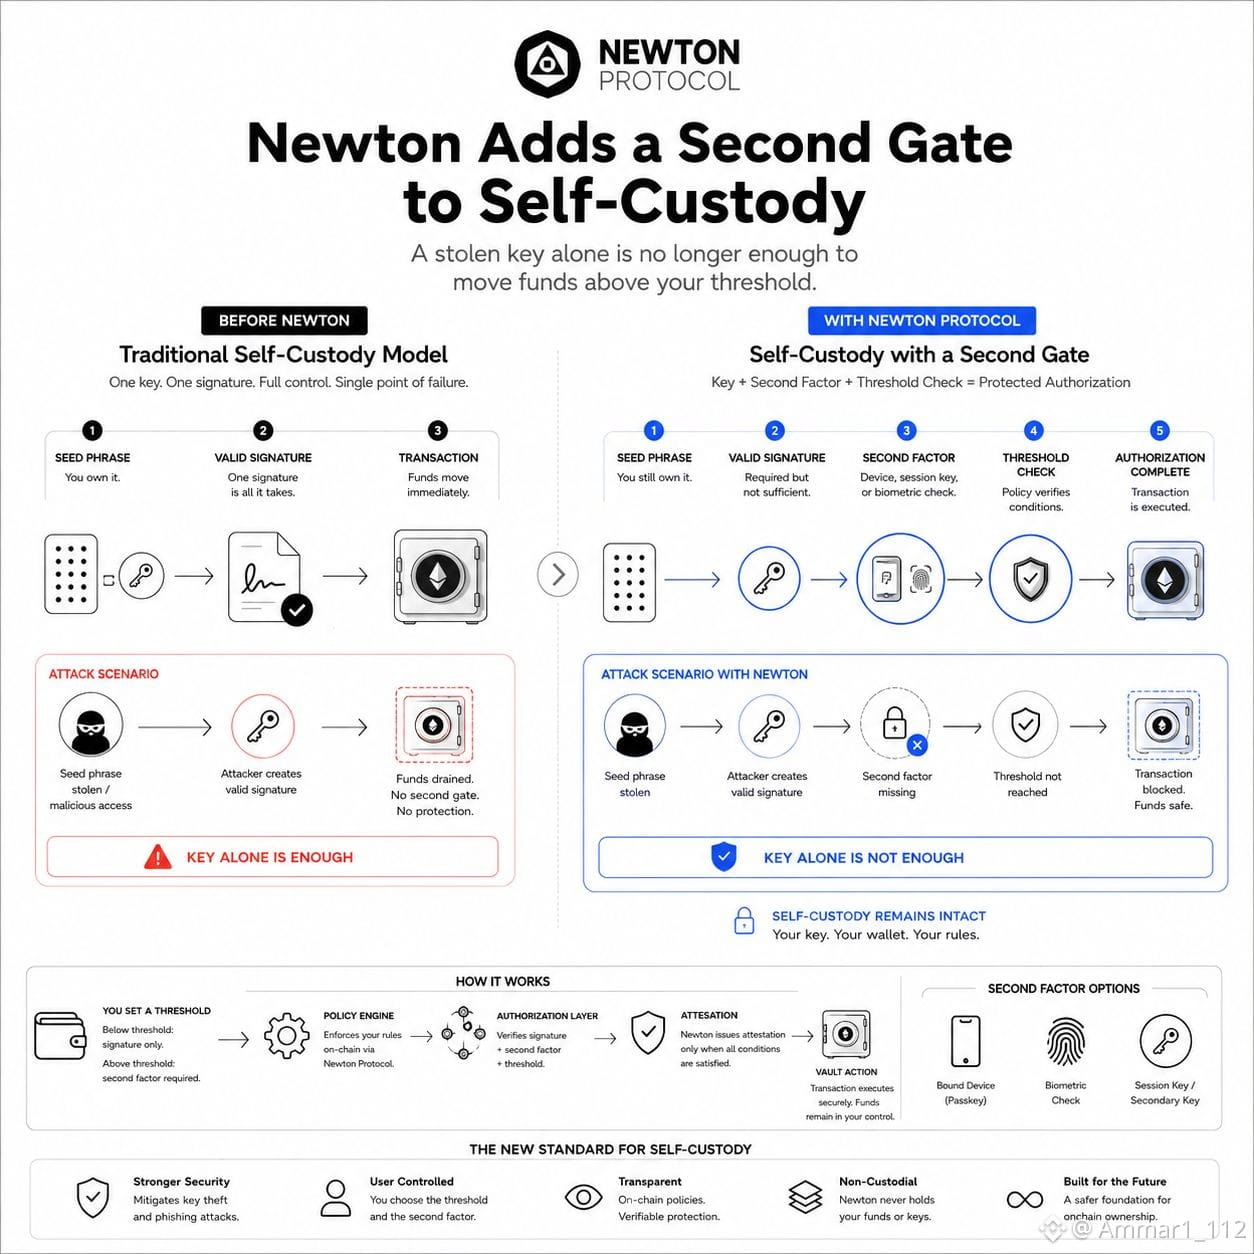

Durante quince años, blockchain ha tratado una firma válida como la prueba final de la intención. Newton ProtOcol separa la autenticación de la autorización.
Encontré el mecanismo exacto dentro de Newton que hace que una frase semilla robada ya no sea suficiente por sí sola.
Tú estableces un umbral. Debajo de él, tu firma sola todavía mueve fondos, igual que cualquier wallet hoy en día. Por encima de él, el motor de políticas de Newton exige algo más antes de que la transacción pueda ejecutarse.
No en lugar de tu clave. Además de ella.
El flujo funciona así: primero la firma, luego el segundo factor, un dispositivo vinculado, una passkey, una comprobación biométrica o una clave de sesión, dependiendo de lo que hayas configurado, y después una comprobación de umbral confirma que las condiciones realmente coinciden con lo que estableciste. Solo cuando las tres cosas coinciden, Newton emite una atestación. Sin atestación, no hay ejecución. La acción del vault simplemente no se lleva a cabo.
Ese orden es la parte a la que sigo volviendo.
Alguien puede hacerse con tu frase semilla mediante phishing y aun así salir con una firma válida. La capa de autorización de Newton no se preocupa de que la firma sea válida. Comprueba si también se cumplen el segundo factor y la condición de umbral, y si falta cualquiera de los dos, la atestación nunca se emite.
La clave siempre fue el candado completo en la custodia propia. Un factor, control total, un único punto de falla.
Newton no te quita ese control. Sigues teniendo la clave, la wallet sigue siendo tuya, aquí nada es custodiado. Lo que cambia es que, más allá de la línea que trazaste, la clave sola deja de ser suficiente.
Una clave robada sin segundo factor ahora se enfrenta a una comprobación de umbral que no puede superar.
@NewtonProtocol #Newt $NEWT