


Fuente: Centro Nacional de Respuesta a Virus Informáticos
El 29 de diciembre de 2020, ocurrió un importante ataque de hackers en el grupo de minería LuBian, donde se robaron un total de 127272.06953176 bitcoins (en ese momento, el valor de mercado era de aproximadamente 3.5 mil millones de dólares, y actualmente ha alcanzado los 15 mil millones de dólares). El titular de esta gran cantidad de bitcoins es Chen Zhi, presidente del Grupo Príncipe de Camboya. Después del ataque, Chen Zhi y su grupo hicieron repetidos anuncios en la blockchain a principios de 2021 y en julio de 2022, dirigiéndose a los hackers con la esperanza de que devolvieran los bitcoins robados y ofreciendo pagar un rescate, pero no recibieron ninguna respuesta. Sin embargo, lo extraño es que después del robo, estos bitcoins permanecieron inactivos durante 4 años en una dirección de billetera bitcoin controlada por los atacantes, sin moverse en absoluto, lo que claramente no se alinea con el comportamiento típico de hackers que buscan monetizar rápidamente sus ganancias; parece más bien una acción precisa orquestada por una 'organización de hackers a nivel estatal'. Hasta junio de 2024, estos bitcoins robados fueron transferidos nuevamente a una nueva dirección de billetera bitcoin, y hasta ahora no se han movido.
El 14 de octubre de 2025, el Departamento de Justicia de EE. UU. anunció cargos criminales contra Chen Zhi y afirmó que se confiscaban 127,000 Bitcoin de Chen Zhi y su grupo Taizi. Diversas pruebas indican que esta gran cantidad de Bitcoin confiscada por el gobierno de EE. UU. pertenecía a los Bitcoin del grupo de minería LuBian, que ya había sido robada por hackers en 2020. Es decir, el gobierno de EE. UU. pudo haber robado estos 127,000 Bitcoin de Chen Zhi a través de técnicas de hackers ya en 2020, lo que constituye un típico caso de "hackeo negro" orquestado por un grupo de hackers estatales. Este informe, desde una perspectiva técnica, profundiza en los detalles clave de esta evento, analizando el contexto completo del robo de estos Bitcoin, restaurando la línea de tiempo del ataque y evaluando los mecanismos de seguridad de Bitcoin, con la esperanza de proporcionar valiosas lecciones de seguridad para la industria de criptomonedas y sus usuarios.
Uno, Situación de fondo del evento
El grupo de minería LuBian (LuBian mining pool) se estableció a principios de 2020, y es un grupo de minería de Bitcoin de rápido crecimiento, con China e Irán como principales bases de operaciones. En diciembre de 2020, el grupo de minería LuBian sufrió un gran ataque de hackers, resultando en el robo de más del 90% de su tenencia de Bitcoin. El total robado fue de 127272.06953176 BTC, lo cual concuerda básicamente con los 127271 BTC mencionados en la acusación del Departamento de Justicia de EE. UU.
El modelo operativo del grupo de minería LuBian incluye el almacenamiento y la distribución centralizada de recompensas por minería. El Bitcoin en la dirección del grupo de minería no se almacena en un intercambio centralizado regulado, sino que reside en billeteras no custodiadas. Desde un punto de vista técnico, las billeteras no custodiadas (también conocidas como billeteras frías o billeteras de hardware) se consideran el refugio definitivo para activos criptográficos; no pueden ser congeladas por un decreto como las cuentas de intercambio, sino que son más como una bóveda bancaria que pertenece únicamente a su poseedor, con la clave (clave privada) en manos del poseedor.
Bitcoin, como criptomoneda, utiliza direcciones en la cadena para identificar la propiedad y el flujo de activos de Bitcoin. Tener la clave privada de una dirección en la cadena permite el control total de los Bitcoin en esa dirección. Según informes de agencias de análisis en cadena, la gran cantidad de Bitcoin controlada por el gobierno de EE. UU. de Chen Zhi coincide en gran medida con el incidente de ataque al grupo de minería LuBian. Los registros de datos en la cadena muestran que, a las 29 de diciembre de 2020, la dirección de billetera de Bitcoin principal de LuBian experimentó una transferencia anómala, con un total transferido de 127272.06953176 BTC, lo cual concuerda básicamente con los 127271 BTC mencionados en la acusación del Departamento de Justicia. Esta cantidad de Bitcoin robada, después de la transferencia anómala, permaneció en silencio hasta junio de 2024. Desde el 22 de junio hasta el 23 de julio de 2024, esta cantidad de Bitcoin robada fue transferida nuevamente a nuevas direcciones en la cadena, y hasta ahora no se ha movido. La conocida plataforma de herramientas de seguimiento de blockchain en EE. UU., ARKHAM, ha marcado estas direcciones finales como propiedad del gobierno de EE. UU. Actualmente, el gobierno de EE. UU. aún no ha revelado en la acusación cómo adquirieron la clave privada de la dirección de Bitcoin de gran cantidad de Chen Zhi.
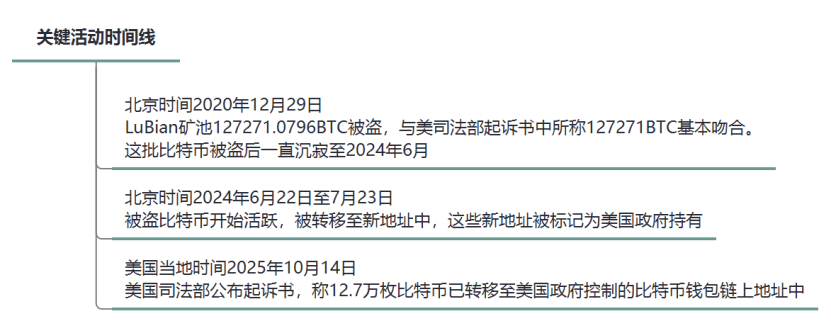
Gráfico 1: Línea de tiempo de actividades clave
Dos, Análisis de la cadena de ataque
Es bien sabido que, en el mundo de blockchain, los números aleatorios son la base de la seguridad criptográfica. Bitcoin utiliza tecnología de cifrado asimétrico, donde la clave privada de Bitcoin es una cadena de 256 bits de números aleatorios binarios, con un número teórico de intentos de 2256, lo que la hace prácticamente imposible de romper. Sin embargo, si esta cadena de 256 bits de clave privada no se genera de manera completamente aleatoria, por ejemplo, si 224 bits siguen un patrón preestablecido y solo 32 bits son aleatorios, esto reduciría en gran medida la fuerza de la clave privada, permitiendo que se rompa con solo 232 (aproximadamente 4.29 mil millones) intentos. Por ejemplo, en septiembre de 2022, un creador de mercado de criptomonedas en el Reino Unido, Wintermute, fue robado de 160 millones de dólares debido a una vulnerabilidad similar en números pseudo-aleatorios.
En agosto de 2023, un equipo de investigación de seguridad en el extranjero llamado MilkSad reveló por primera vez la existencia de una vulnerabilidad en una herramienta de generación de claves de terceros con generadores de números pseudo-aleatorios (PRNG), y obtuvo un número CVE (CVE-2023-39910). En el informe de resultados de investigación publicado por el equipo, se mencionó que el grupo de minería LuBian presenta vulnerabilidades similares, y en las direcciones de billetera de Bitcoin atacadas que publicaron, se incluyen todas las 25 direcciones de Bitcoin mencionadas en la acusación del Departamento de Justicia de EE. UU.
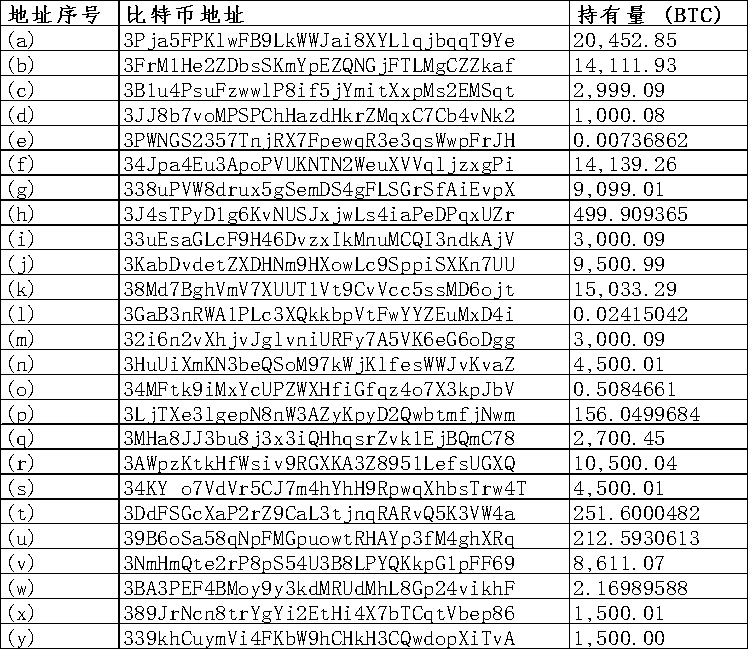
Gráfico 2: Lista de 25 direcciones de billetera de Bitcoin en la acusación del Departamento de Justicia de EE. UU.
LuBian, el grupo de minería de Bitcoin, funciona como un sistema de billetera no custodiada, cuya dirección de billetera de Bitcoin depende de un algoritmo de generación de claves privadas personalizado para gestionar los fondos. La generación de claves privadas no utiliza el estándar recomendado de números aleatorios de 256 bits, sino que depende de números aleatorios de 32 bits. Este algoritmo tiene defectos fatales: depende únicamente de un generador de números pseudo-aleatorios (PRNG) Mersenne Twister (MT19937-32) que utiliza un timestamp o entradas débiles como semillas, lo que equivale a una aleatoriedad de un entero de 4 bytes, que puede ser eficientemente agotado en cálculos modernos. Matemáticamente, la probabilidad de romperlo es de 1/232; por ejemplo, si un script de ataque prueba 106 claves por segundo, el tiempo de ruptura es de aproximadamente 4200 segundos (aproximadamente 1.17 horas). En la práctica, herramientas de optimización como Hashcat o scripts personalizados pueden acelerar esto aún más. Los atacantes aprovecharon esta vulnerabilidad para robar grandes cantidades de Bitcoin del grupo de minería LuBian.
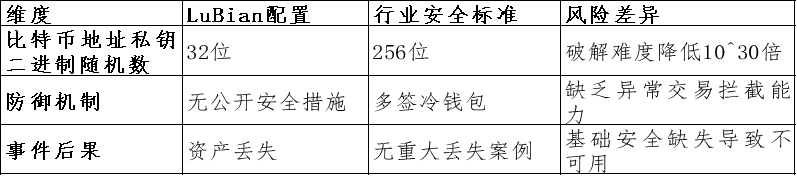
Gráfico 3: Tabla de comparación de defectos de seguridad del grupo de minería LuBian con estándares de la industria
A través de la investigación técnica, la línea de tiempo completa del ataque al grupo de minería LuBian y los detalles relacionados son los siguientes:
1、Fase de robo por ataque: 29 de diciembre de 2020, hora de Beijing
Evento: Los hackers explotaron la vulnerabilidad de generación de claves privadas en la dirección de billetera de Bitcoin del grupo de minería LuBian, realizando ataques de fuerza bruta en más de 5,000 direcciones de billetera débiles aleatorias (tipo de billetera: P2WPKH-nested-in-P2SH, prefijo 3). En aproximadamente 2 horas, aproximadamente 127272.06953176 BTC (por aquel entonces, valorados en alrededor de 3.5 mil millones de dólares) fueron extraídos de estas direcciones de billetera, dejando menos de 200 BTC. Todas las transacciones sospechosas compartían la misma tarifa de transacción, lo que indica que el ataque fue ejecutado mediante un script automatizado de transferencia por lotes.
Emisor: Grupo de direcciones de billetera de Bitcoin débiles controladas por el grupo de minería LuBian (controladas por la entidad operativa de LuBian, perteneciente al Grupo Taizi de Chen Zhi);
Receptor: Grupo de direcciones de billetera de Bitcoin controladas por atacantes (direcciones no publicadas);
Ruta de transferencia: Grupo de direcciones de billetera débiles → Grupo de direcciones de billetera de atacantes;
Análisis asociado: El total robado fue de 127272.06953176 BTC, lo que concuerda prácticamente con los 127271 BTC mencionados en la acusación del Departamento de Justicia de EE. UU.
2、Fase de inactividad: desde el 30 de diciembre de 2020 hasta el 22 de junio de 2024
Evento: Esta cantidad de Bitcoin, robada en 2020 a través de una vulnerabilidad de números pseudo-aleatorios, se mantuvo en direcciones de billetera de Bitcoin controladas por atacantes durante casi 4 años y permaneció inactiva, con menos de una fracción de transacciones de polvo posiblemente utilizadas para pruebas.
Análisis asociado: Esta cantidad de Bitcoin no se movió prácticamente hasta el 22 de junio de 2024, cuando fue completamente controlada por el gobierno de EE. UU., lo que claramente no concuerda con la naturaleza de los hackers que buscan convertir rápidamente el beneficio, sugiriendo una operación precisa de un grupo de hackers de nivel estatal.
3、Fase de intentos de recuperación: a principios de 2021, el 4 y el 26 de julio de 2022
Evento: Después de que esta cantidad de Bitcoin fuera robada, durante el período de inactividad, a inicios de 2021, el grupo de minería LuBian envió más de 1,500 mensajes a través de la funcionalidad Bitcoin OP_RETURN (costando aproximadamente 1.4 BTC en tarifas) incrustados en la zona de datos de la blockchain, pidiendo a los hackers que devolvieran los fondos. Ejemplo de mensaje: "Por favor, devuelvan nuestros fondos, pagaremos una recompensa". El 4 y el 26 de julio de 2022, el grupo de minería LuBian volvió a enviar mensajes a través de la funcionalidad Bitcoin OP_RETURN, con mensajes como: "MSG de LB. Al hacker blanco que está salvando nuestro activo, puede contactarnos a través de 1228btc@gmail.com para discutir la devolución del activo y su recompensa."
Emisor: Direcciones de billetera de Bitcoin de baja aleatoriedad de Lubian (controladas por la entidad operativa de Lubian, perteneciente al Grupo Taizi de Chen Zhi);
Receptor: Grupo de direcciones de billetera de Bitcoin controladas por atacantes;
Ruta de transferencia: Grupo de direcciones de billetera débiles → Grupo de direcciones de billetera de atacantes; transacciones de bajo valor incrustadas en OP_RETURN);
Análisis asociado: Después del robo, estos mensajes confirmaron que el grupo de minería LuBian, como emisor, intentó repetidamente contactar a "hackers de terceros" para solicitar la devolución de los activos y discutir el tema del rescate.
4、Fase de activación y transferencia: desde el 22 de junio hasta el 23 de julio de 2024
Evento: Los Bitcoin en el grupo de direcciones de billetera controladas por los atacantes se activaron desde su estado de inactividad y se transfirieron a la dirección final de billetera de Bitcoin. La dirección final fue marcada por la conocida plataforma de herramientas de seguimiento de blockchain ARKHAM como propiedad del gobierno de EE. UU.
Emisor: Grupo de direcciones de billetera de Bitcoin controladas por atacantes;
Receptor: Grupo de direcciones de billetera final integradas (no publicadas, pero confirmadas como controladas por el gobierno de EE. UU.)
Ruta de transferencia: Grupo de direcciones de billetera de Bitcoin controladas por atacantes → Grupo de direcciones de billetera controladas por el gobierno de EE. UU.;
Análisis relacionado: Esta gran cantidad de Bitcoin robado, que permaneció en silencio durante 4 años y casi sin movimiento, fue finalmente controlada por el gobierno de EE. UU.
5、Fase de anuncio de confiscación: 14 de octubre de 2025, hora local de EE. UU.
Evento: El Departamento de Justicia de EE. UU. emitió un anuncio, anunciando cargos contra Chen Zhi y "confiscando" las 127,000 monedas de Bitcoin que posee.
Al mismo tiempo, a través del mecanismo público de la blockchain, todos los registros de transacciones de Bitcoin son completamente públicos y trazables. Con esto, este informe rastrea el origen de los Bitcoin robados de la dirección de billetera de Bitcoin de baja aleatoriedad de LuBian (controlada por la entidad operativa de LuBian, posiblemente perteneciente al Grupo Taizi de Chen Zhi), y el total de Bitcoin robados suma 127272.06953176, con fuentes que incluyen: minería independiente de aproximadamente 17,800, ingresos de pago de minería de aproximadamente 2,300, y aproximadamente 107,100 provenientes de intercambios y otras fuentes, lo que en los resultados preliminares muestra discrepancias con lo que el Departamento de Justicia de EE. UU. afirma sobre que todos provienen de ingresos ilegales.
Tres, Análisis técnico de vulnerabilidades
1、Generación de claves privadas de direcciones de billetera de Bitcoin:
El núcleo de la vulnerabilidad del grupo de minería LuBian radica en que su generador de claves privadas utiliza defectos similares a los de "MilkSad" en Libbitcoin Explorer. En particular, este sistema utiliza el generador de números pseudo-aleatorios Mersenne Twister (MT19937-32), que se inicializa solo con una semilla de 32 bits, lo que resulta en una entropía efectiva de solo 32 bits. Este PRNG no es seguro criptográficamente (no criptográfico), es predecible y susceptible a la ingeniería inversa. Los atacantes pueden enumerar todas las posibles semillas de 32 bits (de 0 a 2^32-1), generar las claves privadas correspondientes y verificar si coinciden con el hash de clave pública de una dirección de billetera conocida.
En el ecosistema de Bitcoin, el proceso de generación de claves privadas generalmente es: semilla aleatoria → hash SHA-256 → clave privada ECDSA.
La implementación de la biblioteca base del grupo de minería LuBian puede estar basada en código personalizado o bibliotecas de código abierto (como Libbitcoin), pero ignora la seguridad de la entropía. La similitud con la vulnerabilidad MilkSad es que el comando "bx seed" de Libbitcoin Explorer también utiliza el generador de números aleatorios MT19937-32, que solo depende de un timestamp o de entradas débiles como semillas, lo que permite que las claves privadas sean susceptibles a ataques de fuerza bruta. En el incidente del ataque a LuBian, más de 5,000 billeteras se vieron afectadas, lo que indica que esta vulnerabilidad es sistémica y puede haber surgido de la reutilización de código al generar billeteras en masa.
2、Simulación del proceso de ataque:
(1) Identificación de direcciones de billetera objetivo (a través de monitoreo en cadena de las actividades del grupo de minería LuBian);
(2) Enumeración de semillas de 32 bits: for seed in 0 to 4294967295;
(3) Generación de claves privadas: private_key = SHA256(seed);
(4) Derivación de claves públicas y direcciones: usando la curva ECDSA SECP256k1 para calcular;
(5) Coincidencia: si la dirección derivada coincide con el objetivo, usar la clave privada para firmar la transacción y robar los fondos;
Comparación con vulnerabilidades similares: Esta vulnerabilidad es similar al defecto de 32 bits de entropía de Trust Wallet, que llevó a la ruptura de direcciones de billetera de Bitcoin a gran escala; la vulnerabilidad "MilkSad" de Libbitcoin Explorer también expuso claves privadas debido a la baja entropía. Estos casos provienen de problemas heredados en bibliotecas de código tempranas que no adoptaron el estándar BIP-39 (frases semilla de 12-24 palabras que proporcionan alta entropía). Es posible que el grupo de minería LuBian haya utilizado un algoritmo personalizado para simplificar la gestión, pero ignoró la seguridad.
Falta de defensa: El grupo de minería LuBian no implementó firmas múltiples (multisig), billeteras de hardware o billeteras deterministas jerárquicas (HD wallets), que podrían haber mejorado la seguridad. Los datos en cadena muestran que el ataque abarcó múltiples billeteras, lo que indica una vulnerabilidad sistémica y no un fallo de un solo punto.
3、Evidencia en cadena y intentos de recuperación:
Mensaje OP_RETURN: El grupo de minería LuBian envió más de 1,500 mensajes a través de la funcionalidad OP_RETURN de Bitcoin, gastando 1.4 BTC, pidiendo a los atacantes que devolvieran los fondos. Estos mensajes están incrustados en la blockchain, lo que prueba que son acciones de propietarios reales y no falsificaciones. Los mensajes de ejemplo incluyen "Por favor, devuelvan los fondos" o solicitudes similares, distribuidos en múltiples transacciones.
4、Análisis de ataque asociado:
El 14 de octubre de 2025, el Departamento de Justicia de EE. UU. presentó una acusación penal contra Chen Zhi (número de caso 1:25-cr-00416), enumerando 25 direcciones de billetera de Bitcoin que poseen aproximadamente 127,271 BTC, con un valor total de alrededor de 15 mil millones de dólares, y han sido incautadas. A través del análisis de blockchain y la revisión de documentos oficiales, estas direcciones están altamente relacionadas con el incidente de ataque al grupo de minería LuBian:
Relación directa: El análisis de blockchain muestra que las 25 direcciones en la acusación del Departamento de Justicia son precisamente las direcciones finales donde se mantuvieron los Bitcoin robados en el ataque de 2020 al grupo de minería LuBian. El informe de Elliptic señala que estos Bitcoin fueron "robados" de las operaciones mineras del grupo de minería LuBian en 2020. Arkham Intelligence confirma que los fondos incautados por el Departamento de Justicia provienen directamente del incidente de robo del grupo de minería LuBian.
Evidencia relacionada de la acusación: La acusación del Departamento de Justicia de EE. UU. no nombra directamente el "hackeo de LuBian", pero menciona que los fondos provienen de "ataques robados a la minería de Bitcoin en Irán y China", lo cual es consistente con el análisis en cadena de Elliptic y Arkham Intelligence.
Análisis de comportamiento del ataque: Desde el punto de vista de la técnica de ataque, la gran cantidad de Bitcoin del grupo de minería LuBian fue robada a través de un ataque técnico en 2020 y permaneció inactiva durante 4 años; durante este tiempo solo ocurrieron transacciones de polvo en menos de una fracción de lo que podría haber sido, hasta que fue casi completamente tomada por el gobierno de EE. UU. en 2024. Esto no concuerda con la naturaleza de los hackers que buscan convertir rápidamente el beneficio, sugiriendo una operación precisa de un grupo de hackers de nivel estatal. Se analiza que el gobierno de EE. UU. pudo haber controlado estos Bitcoin desde diciembre de 2020.
Cuatro, Impacto y Recomendaciones
El impacto del ataque a LuBian Mining Pool en 2020 fue profundo, resultando en la disolución efectiva del grupo de minería, con pérdidas equivalentes a más del 90% de los activos totales en ese momento, mientras que el valor actual del Bitcoin robado ha aumentado a 15 mil millones de dólares, destacando el riesgo amplificado por la volatilidad de precios.
El incidente del grupo de minería LuBian expone el riesgo sistémico en la generación de números aleatorios dentro de la cadena de herramientas de criptomonedas. Para prevenir vulnerabilidades similares, la industria blockchain debería usar generadores de números pseudo-aleatorios seguros criptográficamente (CSPRNG); implementar defensas en múltiples capas, incluyendo firmas múltiples (multisig), almacenamiento en frío y auditorías periódicas, evitando algoritmos personalizados de generación de claves privadas; los grupos de minería deben integrar monitoreo en tiempo real en la cadena y sistemas de alerta de transferencias anómalas. Los usuarios comunes, en términos de protección, deben evitar el uso de módulos de generación de claves no verificados de la comunidad de código abierto. Este incidente también nos recuerda que, incluso con la alta transparencia de blockchain, una base de seguridad débil puede provocar consecuencias catastróficas. También subraya la importancia de la ciberseguridad en el desarrollo futuro de la economía digital y las monedas digitales.
Fuente original