

Ayer, alguien robó $293 millones con $250 en tarifas de gas. Sin vulnerabilidad de día cero. Sin código roto. Solo una casilla mal marcada en un archivo de configuración.
Déjame explicar.
LA LÍNEA DE TIEMPO
- 18 de abril de 2026, 11:05 AM UTC.
Una billetera anónima recibe 0.1 ETH de Tornado Cash. Costo: ~$250.
Durante 6 horas, no pasa nada.
Luego, a las 5:35 PM, esta billetera ejecuta UNA SOLA llamada a función en el contrato de Kelp DAO.
Y 116,500 rsETH aparecen de la nada.
Valor: $293 millones.
🔓 LA VULNERABILIDAD (explicada simplemente)
Imagina una bóveda con 3 cerraduras. La práctica de seguridad estándar dice: "necesitas 2 de 3 llaves para abrirla." Pero Kelp DAO configuró su puente LayerZero de manera diferente: "1 llave es suficiente."
Esa "clave" era un DVN (Red de Verificadores Descentralizados). UN SOLO validador.
Configuración exacta:
→ requiredDVNCount: 1
→ optionalDVNCount: 0
El atacante comprometió este único nodo, forjó un mensaje falso de cadena cruzada diciendo "envía 116k rsETH a esta dirección," y el contrato obedeció. Esto no fue un error de código, fue una mala configuración de implementación.
Las auditorías verifican el código. No siempre la configuración.
EL ROBO (en 46 minutos)
5:35 PM → Explotación: acuñación de 116,500 rsETH no respaldados
5:36-5:42 PM → Distribución a 7 billeteras intermedias:
- 53,000 rsETH → 0x1f4c1c
- 30,000 rsETH → 0xeba786
- 10,000 rsETH → 0xcbb24a
- 8,000 rsETH → 0x1b748b
- 6,000 rsETH → 0xbb6a60
- 5,000 rsETH → 0x8d11ae
- 4,500 rsETH → 0xe9e2f4
5:45-6:00 PM → Depositado como colateral en AAVE V3, Compound V3, AAVE Arbitrum
6:00 PM+ → Prestados $236M en WETH contra este "colateral"
6:15 PM → Consolidado a una sola billetera
¿El problema?
Estos rsETH no tienen VALOR real. Son inútiles. Pero los oráculos del protocolo de préstamos no podían saber eso.
LAS DIRECCIONES DEL ATACANTE
Rastreé todo el flujo en la cadena:
Billetera principal (explotador): 0x8B1b6c
→ Financiado a través de Tornado Cash 0.1 ETH Pool
→ Ejecutada la llamada fraudulenta lzReceive()
Billetera de consolidación de ganancias:
Millonario de ETH 0x5d391: app.nansen.ai/profiler?addre…
→ Etiquetado como "Millonario de ETH" por #NansenAI
→ Recibido más de $163M en ETH prestados
→ Probablemente se esté mezclando a través de Tornado Cash mientras hablamos
Transacción de explotación:
0x1ae232da212c45f35c1525f851e4c41d529bf18af862d9ce9fd40bf709db4222
EL IMPACTO EN AAVE
$AAVE NO fue hackeado directamente, pero el protocolo ahora está sentado en un agujero de deuda mala de $236M.
El rsETH utilizado como colateral ahora vale cero.
Los préstamos de WETH nunca se pagarán.
Las posiciones son ilíquidas.
Los números en 24h:
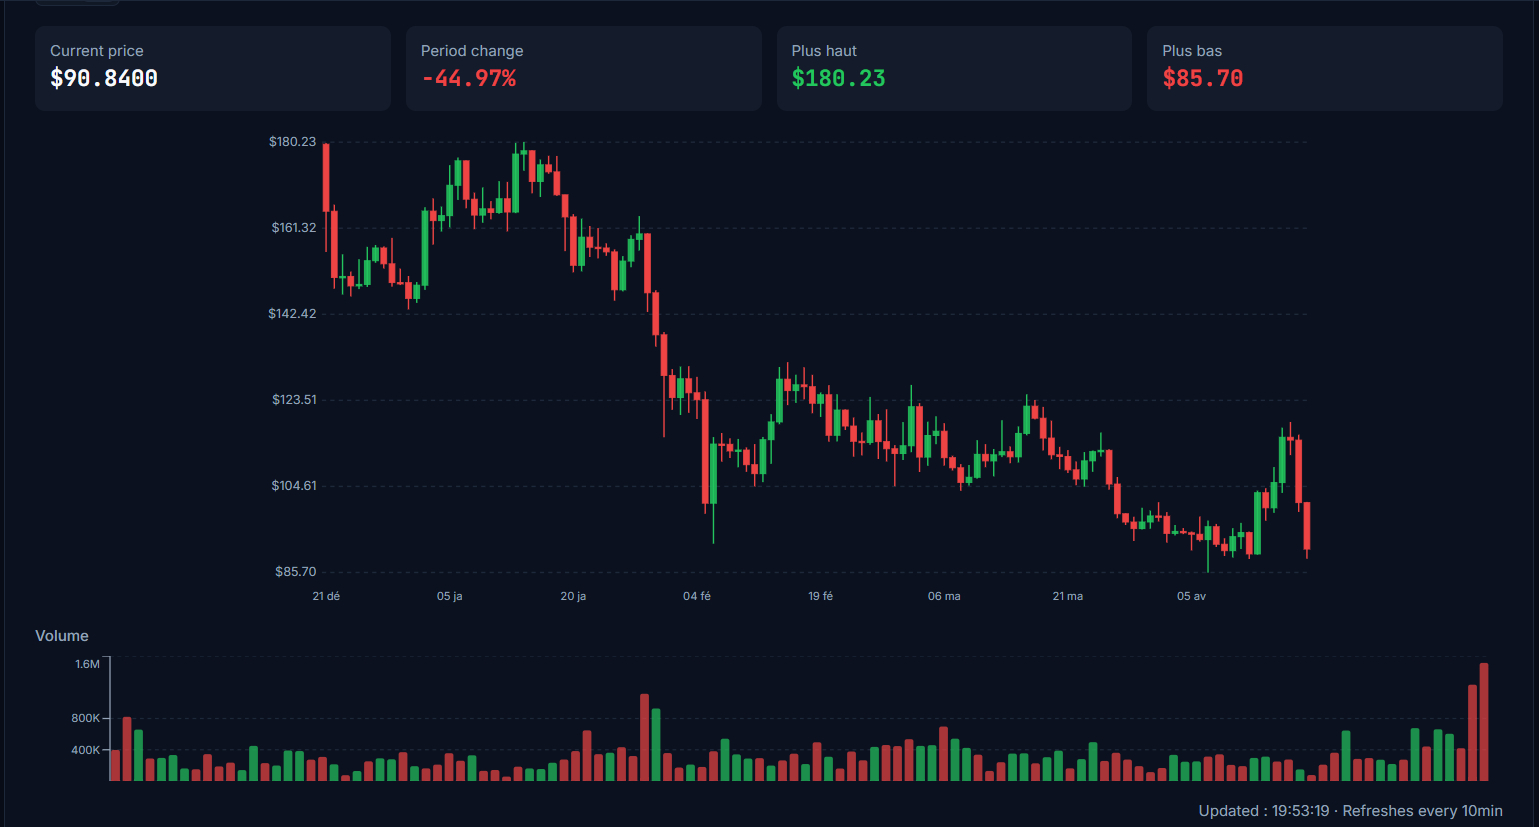
- $AAVE precio: -22% en 7 días ($115 → $90)
- TVL: -16.78% ($21.96B)
- Entradas de intercambio: +$22.6M (16x promedio normal)
- Salidas de Smart Trader: -$248k
- Principales salidas de billeteras PnL: -$2.4M
Medidas de emergencia:
🔒 mercados rsETH/wrsETH congelados en todas las instancias V3/V4
🔒 WETH congelado en Core, Prime, Arbitrum, Base, Mantle, Linea
¿QUIÉN VA A PAGAR?
Tú, si apostaste $aETHWETH en AAVE.
El módulo Umbrella tomará automáticamente una parte de tu participación para cubrir las pérdidas.
Cómo funciona:
1. UmbrellaCore monitorea la deuda mala en la cadena
2. Cuando se excede el umbral → slash() se llama automáticamente
3. Quema pro-rata de acciones de caja
4. No se requiere voto de gobernanza, es automático
Tiempo de espera para retiros: 20 días. Esto no es un error. Está diseñado así. Te inscribiste para esto en los términos.
COMPARACIÓN HISTÓRICA
Este hack se une al podio de los mayores exploits de puentes:
🥇 Ronin (2022): $625M - compromiso de 5/9 validadores
🥈 Wormhole (2022): $326M - Error de verificación de firma
🥉 Kelp DAO (2026): $293M - compromiso de DVN 1-de-1
4️⃣ Nomad (2022): $190M - Fallo en la raíz de Merkle
Patrón común: supuestos de confianza en validadores de cadena cruzada.
Total de hacks de puente desde 2022: >$2.8 mil millones (~40% de todos los hacks de Web3).
MIS CONCLUSIONES
1. Una auditoría de código ≠ una auditoría de configuración. El código de Kelp fue auditado. La configuración de DVN 1-de-1 aparentemente no lo fue.
2. Un validador = un punto de falla. Estándar de la industria: mínimo 2-de-3. Kelp: 1-de-1. Era una bomba de tiempo.
3. LRTs como colateral = riesgo sistémico. Los Tokens de Reaprovechamiento Líquido añaden capas de complejidad que los oráculos actuales no pueden evaluar en tiempo real.
4. DeFi sigue siendo el Lejano Oeste. $293M robados con $250 en gas. ROI del atacante: 586,000,000%.
🔍 PARA SEGUIR EL CASO
Billetera para monitorear (consolidación de fondos):
0x5d3919f12bcc35c26eee5f8226a9bee90c257ccc
Los fondos probablemente se están mezclando a través de Tornado Cash mientras lees esta publicación.
Esto no fue un hack de AAVE, fue un hack de confianza.
Una casilla mal verificada. Una configuración de "default". $293M desaparecidos.
Bienvenido a DeFi.
Si esta publicación fue útil, compártela. Más personas necesitan entender que la seguridad de DeFi no se trata solo de código.
Y si tienes $aWETH apostado en AAVE... sabes qué hacer.
#Hack #CyberSecurity #OnChainAnalysis
