



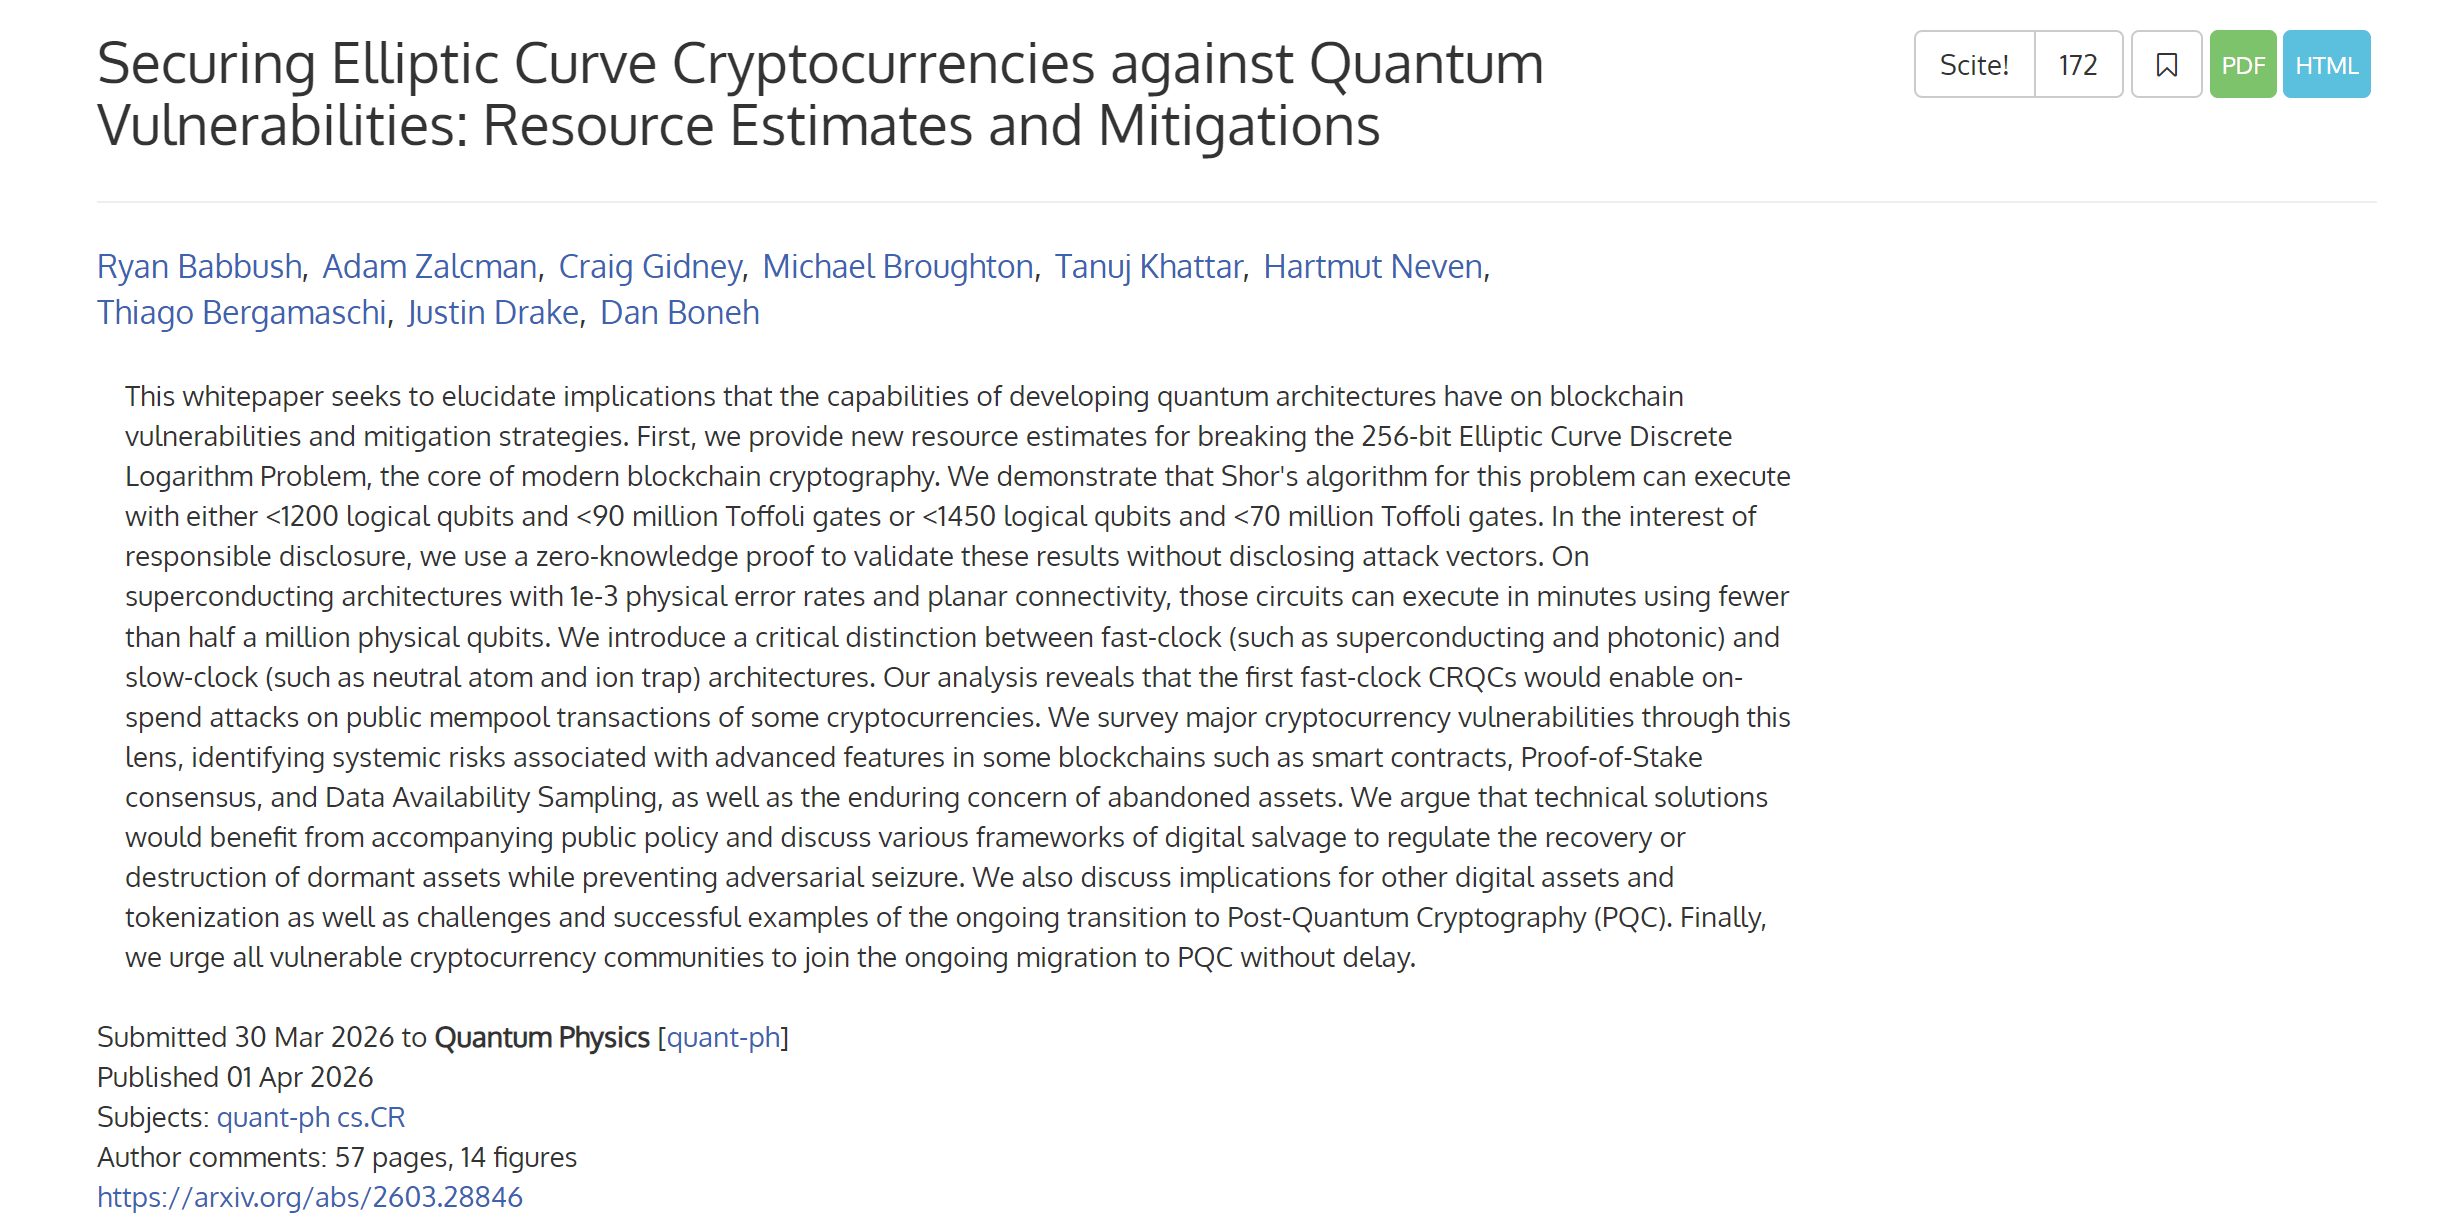
La semana pasada, el equipo de Google Quantum AI publicó un importante artículo que señala que, bajo una arquitectura superconductora, ciertas correcciones de errores y supuestos de hardware, en el futuro los ordenadores cuánticos podrían usar menos de 500,000 qubits físicos para romper en minutos la criptografía de 256 bits de las curvas elípticas (ECDLP-256) ampliamente adoptada en las criptomonedas y blockchain, reduciendo el número de qubits necesarios en aproximadamente 20 veces en comparación con las estimaciones anteriores.
Esto apunta directamente al núcleo del esquema de firma ECDSA de casi todas las principales cadenas de bloques como Bitcoin y Ethereum. Una vez que se hizo el anuncio, la afirmación de que 'los ordenadores cuánticos pueden romper la clave privada de Bitcoin' comenzó a difundirse en la red.
De hecho, es necesario calmarse y aclarar esta cuestión: la amenaza es real, pero está lejos de que «mañana tu billetera sea insegura».
Más importante aún, toda la industria ya ha comenzado a actuar.
Uno, ¿qué está amenazando la computación cuántica?
Para entender este problema, debemos comenzar desde la base: ¿cómo se protegen realmente tus activos de Crypto?
Como todos saben, en Bitcoin o Ethereum, cada cuenta tiene un par de claves: una clave privada y una clave pública. La clave privada es un número grande generado aleatoriamente, extremadamente confidencial, similar a la contraseña de tu caja fuerte; la clave pública se deriva de la clave privada mediante multiplicación en curva elíptica, y tu dirección de billetera es la cadena comprimida que se obtiene al aplicar una función hash a la clave pública.
La base de seguridad de este sistema radica precisamente en que este proceso es unidireccional.
En última instancia, calcular la clave pública a partir de la clave privada es fácil, pero deducir la clave privada a partir de la clave pública requeriría en una computadora tradicional un tiempo que excede la edad del universo, esta es la esencia del «problema del logaritmo discreto en curvas elípticas» (ECDLP): el cálculo hacia adelante es simple, pero la ruptura inversa es imposible.
Pero las computadoras cuánticas rompen esta suposición; pueden resolver problemas de factorización entera y logaritmo discreto en tiempo polinómico. En otras palabras, una computadora cuántica suficientemente poderosa, teóricamente, puede deducir tu clave privada a partir de tu clave pública.
Entonces, ¿cuándo se expondrá la clave pública?
Cada vez que inicias una transacción en la blockchain, necesitas firmar los datos de la transacción con tu clave privada y al mismo tiempo difundir tu clave pública para su verificación. Esto significa que tan pronto como realizas una transacción, tu clave pública ya está expuesta en la cadena.
El significado de este artículo de Google es que lleva el asunto de «romper la clave privada desde la clave pública» de ser teóricamente factible pero absurdo a un objetivo planificable en la hoja de ruta del hardware cuántico. Por ejemplo, según estimaciones del artículo, romper ECDLP de 256 bits requiere aproximadamente 500,000 qubits físicos en una computadora cuántica tolerante a fallos, una gran reducción respecto a las estimaciones anteriores.
En última instancia, la computación cuántica no está rompiendo la blockchain; su primer objetivo son los sistemas de firma que todavía se basan en el problema del logaritmo discreto en curvas elípticas.
Así que, la amenaza es real, pero estrictamente hablando, la afirmación de que está «inminente» no es precisa. La ventana de tiempo que se estima en la industria aún se sitúa antes de 2030 (lectura adicional: (Abstracción de cuentas nativas + amenaza cuántica: ¿por qué EIP-8141 aún no se ha convertido en el principal en Ethereum Hegotá?)).
Dos, ¿qué están haciendo las diferentes cadenas públicas en preparación?
Por supuesto, objetivamente, hay una diferencia clave que muchos informes no han aclarado: muchas direcciones de Bitcoin no exponen la clave pública directamente en la cadena desde el principio.
Tomando como ejemplo formas comunes como P2PKH y P2WPKH, la dirección en sí misma suele ser solo el hash de la clave pública, que generalmente no se expone hasta que se realiza el «primer gasto». Esto significa que si tu dirección nunca ha realizado una transacción, solo hay tu dirección de billetera en la cadena, sin clave pública.
Por lo tanto, la superficie de ataque más directa de la computación cuántica se inclina más hacia las claves públicas de aquellas direcciones que ya han realizado transacciones. Por supuesto, este detalle plantea la primera cosa que los usuarios pueden hacer ahora, de la que hablaremos más adelante.
La industria no es ajena a este problema. De hecho, los preparativos para la migración a la criptografía poscuántica ya están avanzando en varias frentes.
La estrategia de Ethereum es desacoplar la capa de cuentas y el esquema de firma. Por ejemplo, el avance de EIP-7702 y la abstracción de cuentas (AA) permite que las cuentas de Ethereum definan, a través de la lógica de contratos inteligentes, qué constituye una firma válida. Esto significa que, en un futuro, cuando se introduzcan esquemas de firma poscuánticos, no será necesario reescribir el protocolo subyacente, solo necesitarán cambiar el módulo de verificación de firma de la cuenta.
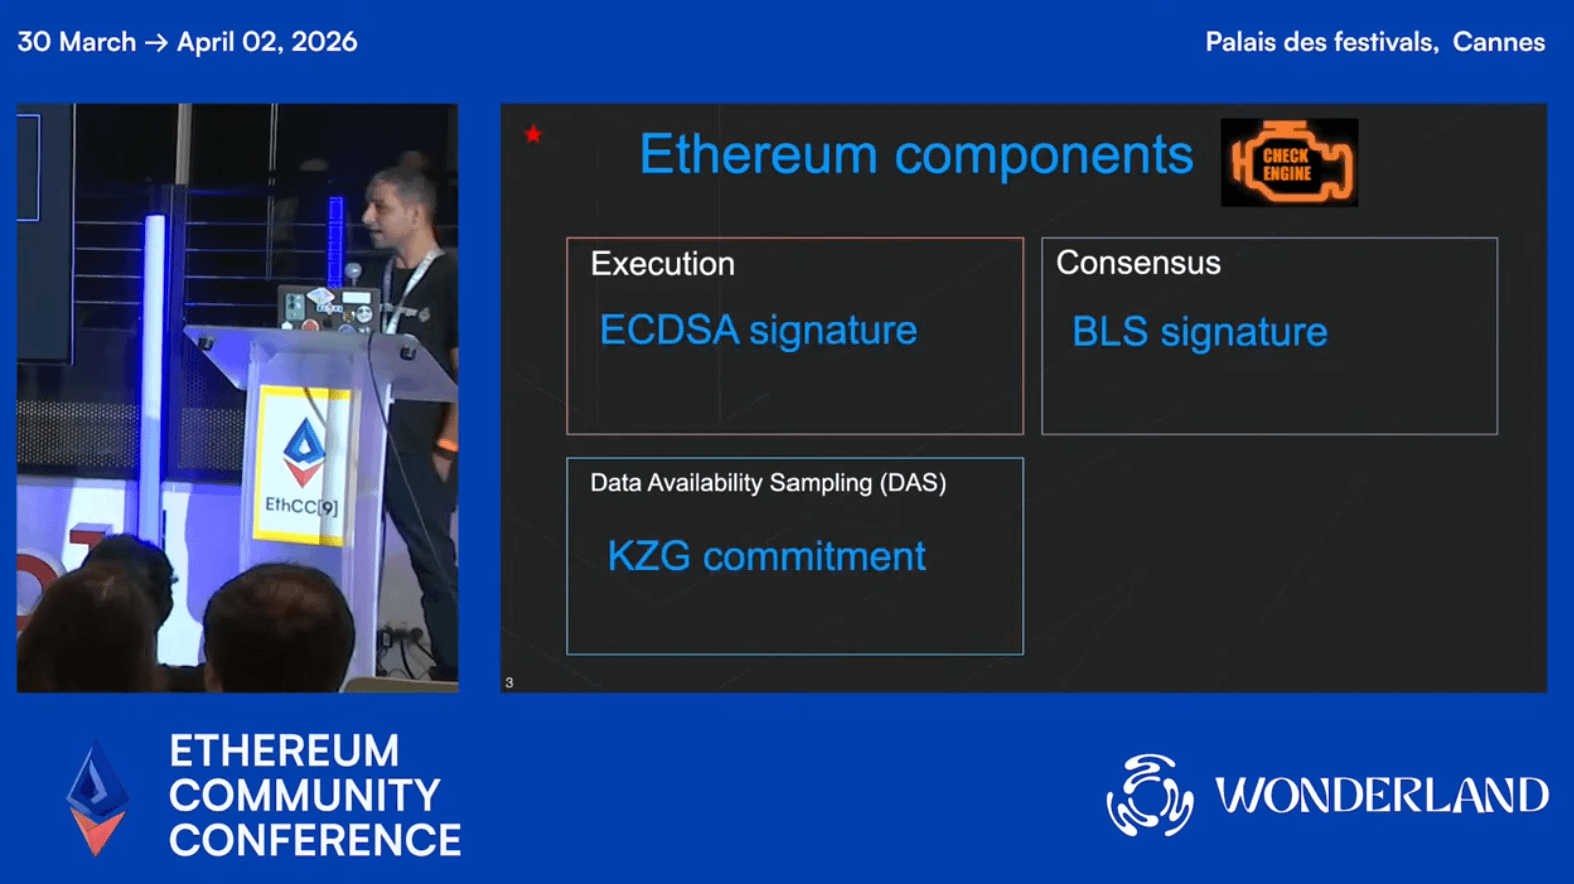
Más allá de eso, el investigador de criptografía de la Fundación Ethereum, Antonio Sanso, actualizó en la conferencia EthCC9 sobre los últimos avances en la seguridad poscuántica de Ethereum, señalando que las computadoras cuánticas podrían representar una amenaza real para el algoritmo de firma ECDSA a mediados de la década de 2030. Ethereum ya ha completado aproximadamente el 20% de su preparación poscuántica y planea lograr una resistencia cuántica total a través de la actualización Lean Ethereum entre 2028 y 2032.
Sin embargo, el principal desafío técnico actual es el problema del tamaño de la firma. Por ejemplo, el tamaño de la firma del algoritmo de firma poscuántica más ligero, Falcon, sigue siendo más de 10 veces el de ECDSA, y verificar Lattice-based directamente en Solidity tiene un costo de gas extremadamente alto. Por lo tanto, el equipo de investigación ha establecido dos rutas tecnológicas clave:
Primero, permitir que los usuarios actualicen el algoritmo de firma de sus billeteras a un esquema resistente a la cuántica mediante la abstracción de cuentas, sin necesidad de modificar el protocolo subyacente;
Segundo, introducir LeanVM para tratar cálculos hash complejos y combinar con pruebas de conocimiento cero para verificar la propiedad de las palabras mnemotécnicas de las direcciones, asegurando la seguridad de los activos durante el proceso de migración;
Antonio anunció que a partir de febrero de 2026 dirigirá reuniones quincenales de ACD sobre el tema poscuántico, y actualmente, clientes de consenso como Lighthouse y Grandine ya han puesto en marcha redes de prueba experimentales poscuánticas.
Además, el estilo de la comunidad de Bitcoin es claramente más conservador. El BIP360, que recientemente ingresó al repositorio de BIPs, propone un nuevo tipo de salida P2MR (Pay-to-Merkle-Root), cuyo objetivo de diseño es eliminar el gasto de key-path cuánticamente frágil en Taproot, dejando una estructura más amigable para la posible migración de firmas poscuánticas.
Por supuesto, que una propuesta entre en el repositorio de BIPs no significa que ya haya alcanzado un consenso comunitario, ni que esté a punto de ser adoptada. Por lo tanto, solo se puede decir que la comunidad de Bitcoin ha comenzado a discutir propuestas más concretas en torno a la exposición cuántica y los cambios en los tipos de salida potenciales, lo cual es muy coherente con el estilo habitual de Bitcoin: primero definir claramente el problema y luego formar un consenso muy lentamente.
Cabe destacar que ya en 2024, el Instituto Nacional de Estándares y Tecnología (NIST) de EE. UU. publicó oficialmente tres estándares de criptografía poscuántica, lo que significa que el ecosistema de blockchain tiene un objetivo de migración claro y ya no necesita esperar la convergencia de qué algoritmo es mejor; la implementación de ingeniería ya ha comenzado.
Tres, ¿qué deben hacer los usuarios comunes?
Aunque la amenaza de las computadoras cuánticas es un asunto de muchos años en el futuro, eso no significa que no debamos preocuparnos ahora. Algunos buenos hábitos que adoptes hoy tendrán un costo casi nulo.
Primero, evita la reutilización de direcciones, que es la medida de autoprotección más directa y efectiva.
La razón es como se mencionó anteriormente: si eres un usuario de cadenas UTXO como Bitcoin, cada vez que realizas una transacción, tu clave pública se expondrá en la cadena. Si usas la misma dirección cada vez, la clave pública estará expuesta a largo plazo, y una vez que la potencia cuántica madure, un atacante podrá deducir tu clave privada a partir de tu clave pública.
Actualmente, billeteras principales como imToken ya ofrecen por defecto la función de billetera HD. Un buen hábito es usar una nueva dirección para recibir cada vez que transfieras, no usar una dirección como una identificación permanente repetidamente, y para aquellas direcciones que nunca han realizado transacciones, la clave pública nunca se ha expuesto, por lo que la amenaza cuántica actual es casi irrelevante.
Luego, es importante prestar atención a la ruta de actualización poscuántica de la billetera.
Si principalmente usas cadenas de modelos de cuentas como Ethereum, no se trata de cambiar direcciones mecánicamente, sino de prestar atención a la billetera que estás utilizando y a la cadena pública en la que te encuentras, y si en el futuro proporcionará una ruta de migración clara.
Para las cadenas de modelos de cuentas, el mayor problema en la era cuántica a menudo no es la exposición única, sino el vínculo a largo plazo de cuentas activas, historia de claves públicas, identidad en la cadena y permisos de aplicación. Una vez que realmente entremos en la ventana de migración en el futuro, quien tenga cuentas más actualizables y quien pueda reemplazar la lógica de firma de manera más fluida será más seguro.
Por último, desde un punto de vista humano, es previsible que a medida que aumente el interés en el tema, aparecerán más y más billeteras o protocolos que afirmen ser «seguros cuánticamente». Debemos estar alerta ante estos productos que se presentan como «seguros cuánticamente».
Frente a este tipo de afirmaciones, lo que más se debe preguntar no es el anuncio, sino tres preguntas más duras:
¿El algoritmo en el que se basa es el estándar finalizado por NIST?
¿Su seguridad ha sido auditada independientemente y verificada adecuadamente?
¿Lo que proclama como seguridad cuántica es realmente una migración a nivel de cadena, una actualización a nivel de cuenta, o solo un envoltorio a nivel de aplicación?
En última instancia, la verdadera seguridad poscuántica no debe limitarse solo a una etiqueta de una aplicación, sino abarcar todo el camino desde la firma, la verificación hasta la compatibilidad en la cadena.
En general, la amenaza de la computación cuántica para la blockchain es real, y la importancia de este último libro blanco de Google radica en que acerca la amenaza de una teoría lejana a un riesgo planificable.
Pero esto aún no es una señal de que «mañana la billetera será atacada». Una comprensión más precisa sería que la migración poscuántica ya no es un tema que pertenezca solo al ámbito académico, sino que se convertirá en problemas reales en la actualización de protocolos, el diseño de billeteras y la gestión de activos del usuario en los próximos años.
Escrito al final
Para la industria, lo que realmente importa a continuación no es quién grita primero que viene lo cuántico, sino quién puede diseñar primero el camino de migración claramente.
Para los usuarios, no es necesario entrar en pánico ahora, sino primero establecer una comprensión básica de los riesgos: qué activos se exponen primero, qué operaciones amplifican la exposición y qué billeteras y cadenas públicas son más propensas a ofrecer actualizaciones suaves en el futuro.
Lo que necesitamos es actuar temprano, no caer en la ansiedad excesiva.
Con todos ustedes en mente.