

#xrd
xrd
14,418 visualizaciones
34 participa(n) en el debate
Populares
Novedades
·
--
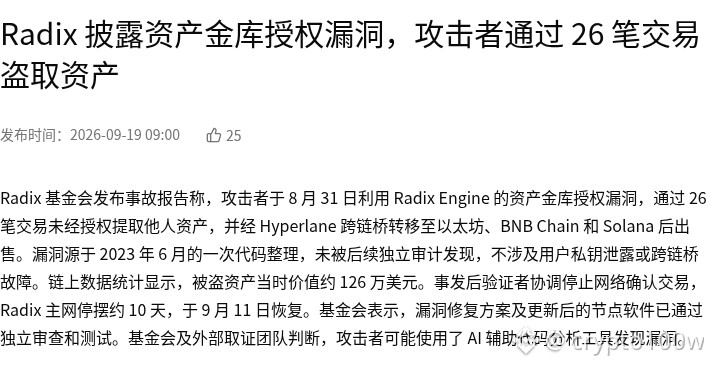
Radix revela una vulnerabilidad de autorización en su bóveda de activos
La Fundación Radix divulga detalles de una vulnerabilidad de autorización en su bóveda de activos ocurrida el 31 de agosto: el atacante aprovechó una falla en la validación de permisos del Radix Engine para extraer activos de usuarios y de dApps mediante 26 transacciones no autorizadas, y luego los transfirió a través de Hyperlane entre cadenas. El equipo afirma que la vulnerabilidad ya fue corregida y que el incidente pasó a una fase de recuperación y análisis forense. El análisis del mercado es moderadamente bajista para XRD. El problema está en la capa de ejecución y no en una aplicación individual ni en la filtración de claves privadas; lo que se ataca es la confianza en la seguridad de los activos más fundamentales de la cadena pública. Incluso con la corrección completa, los traders volverán a revalorar el descuento de seguridad del ecosistema de Radix. En el corto plazo, el foco está en si el capital refluye tras la recuperación de la red principal, si la funcionalidad de los exchanges se restablece y si el TVL del ecosistema deja de caer.
Fuente: Wu Shuo
#XRD
Imagen 1: Vulnerabilidad de autorización de la bóveda de activos de Radix revelada · Captura parcial de la página de origen
Fuente de la imagen: https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645
30
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
1,581 visualizaciones
178 participa(n) en el debate
2
#GoldFallsTo$4144
2,425 visualizaciones
73 participa(n) en el debate
3
#QNTFallsOver40%FromMorningHigh
22,225 visualizaciones
621 participa(n) en el debate
4
#KospiFalls2.7%SamsungSKHynixDropOver5%
3,997 visualizaciones
258 participa(n) en el debate
5
#BitgetCEOConfirms$388MStolenInHack
1,608 visualizaciones
30 participa(n) en el debate
6
#BTCFallsBelow$83000
14,136 visualizaciones
120 participa(n) en el debate
7
#BitgetDetailsSecurityIncidentTimeline
13,823 visualizaciones
415 participa(n) en el debate
8
#BitcoinSpotETFs$2.39BWeeklyNetInflow
5,766 visualizaciones
26 participa(n) en el debate
9
#FedProposesPaymentStablecoinRules
43,294 visualizaciones
781 participa(n) en el debate
10
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
45,165 visualizaciones
792 participa(n) en el debate