Radix披露资产金库授权漏洞
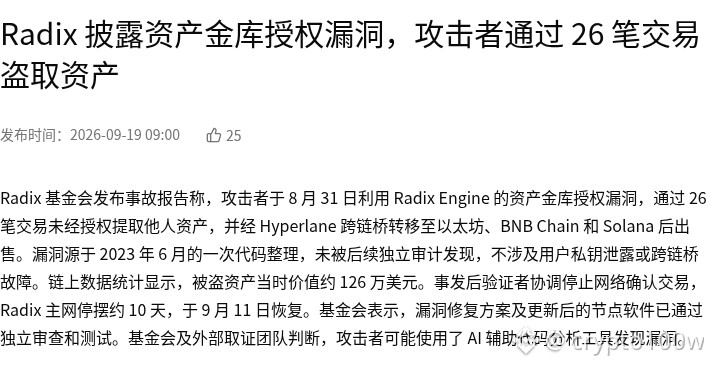
Radix 基金会披露 8 月 31 日资产金库授权漏洞细节:攻击者利用 Radix Engine 权限校验缺陷,通过 26 笔交易未经授权提取用户和 dApp 资产,并经 Hyperlane 跨链转出。团队称漏洞已修复,事件已进入恢复与取证阶段。 市场解读对 XRD 偏利空。问题出在执行层而不是单个应用或私钥泄露,打击的是公链最核心的资产安全信任;即便修复完成,交易者也会重新定价 Radix 生态的安全折价。短线重点看主网恢复后的资金回流、交易所功能恢复和生态 TVL 是否止跌。
来源:吴说
#XRD
配图1:Radix披露资产金库授权漏洞 · 来源页面局部截图
图片来源:https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645
Radix 基金会披露 8 月 31 日资产金库授权漏洞细节:攻击者利用 Radix Engine 权限校验缺陷,通过 26 笔交易未经授权提取用户和 dApp 资产,并经 Hyperlane 跨链转出。团队称漏洞已修复,事件已进入恢复与取证阶段。 市场解读对 XRD 偏利空。问题出在执行层而不是单个应用或私钥泄露,打击的是公链最核心的资产安全信任;即便修复完成,交易者也会重新定价 Radix 生态的安全折价。短线重点看主网恢复后的资金回流、交易所功能恢复和生态 TVL 是否止跌。
来源:吴说
#XRD
配图1:Radix披露资产金库授权漏洞 · 来源页面局部截图
图片来源:https://www.wublock123.com/news/radix-vault-authorization-bug-attacker-stole-assets-26-transactions-68645