
#pennysia
pennysia
80 visualizaciones
4 participa(n) en el debate
Populares
Novedades

·
--
Artículo
Hackean el contrato de Pennysia: lo que robaron fue una autorización que diste hace mucho tiempoEl 13 de noviembre, SlowMist publicó una alerta de seguridad: alguien aprovechó una vulnerabilidad en el contrato de liquidación de Pennysia, un proyecto de Ethereum. El código del contrato permitía realizar llamadas externas arbitrarias. El atacante utilizó esta vulnerabilidad para saltarse el proceso habitual y transferir directamente los tokens que los usuarios habían autorizado previamente a este contrato, pero que aún no se habían utilizado.
SlowMist empezó a investigar después de recibir varios informes de usuarios que habían perdido fondos. Por ahora, aún no se ha calculado cuánto se ha perdido y Pennysia tampoco ha presentado un plan de compensación. Por eso, esto no es un análisis del incidente, sino una advertencia: se trata de esa autorización que todavía sigue activa en tu monedero.
Hackean el contrato de Pennysia: lo que robaron fue una autorización que diste hace mucho tiempo
El 13 de noviembre, SlowMist publicó una alerta de seguridad: alguien aprovechó una vulnerabilidad en el contrato de liquidación de Pennysia, un proyecto de Ethereum. El código del contrato permitía realizar llamadas externas arbitrarias. El atacante utilizó esta vulnerabilidad para saltarse el proceso habitual y transferir directamente los tokens que los usuarios habían autorizado previamente a este contrato, pero que aún no se habían utilizado.
SlowMist empezó a investigar después de recibir varios informes de usuarios que habían perdido fondos. Por ahora, aún no se ha calculado cuánto se ha perdido y Pennysia tampoco ha presentado un plan de compensación. Por eso, esto no es un análisis del incidente, sino una advertencia: se trata de esa autorización que todavía sigue activa en tu monedero.
SlowMist empezó a investigar después de recibir varios informes de usuarios que habían perdido fondos. Por ahora, aún no se ha calculado cuánto se ha perdido y Pennysia tampoco ha presentado un plan de compensación. Por eso, esto no es un análisis del incidente, sino una advertencia: se trata de esa autorización que todavía sigue activa en tu monedero.
8

·
--
Contrato de liquidación de Pennysia explotado: primero revoca las autorizaciones otorgadas, no es que el exchange haya sido hackeado
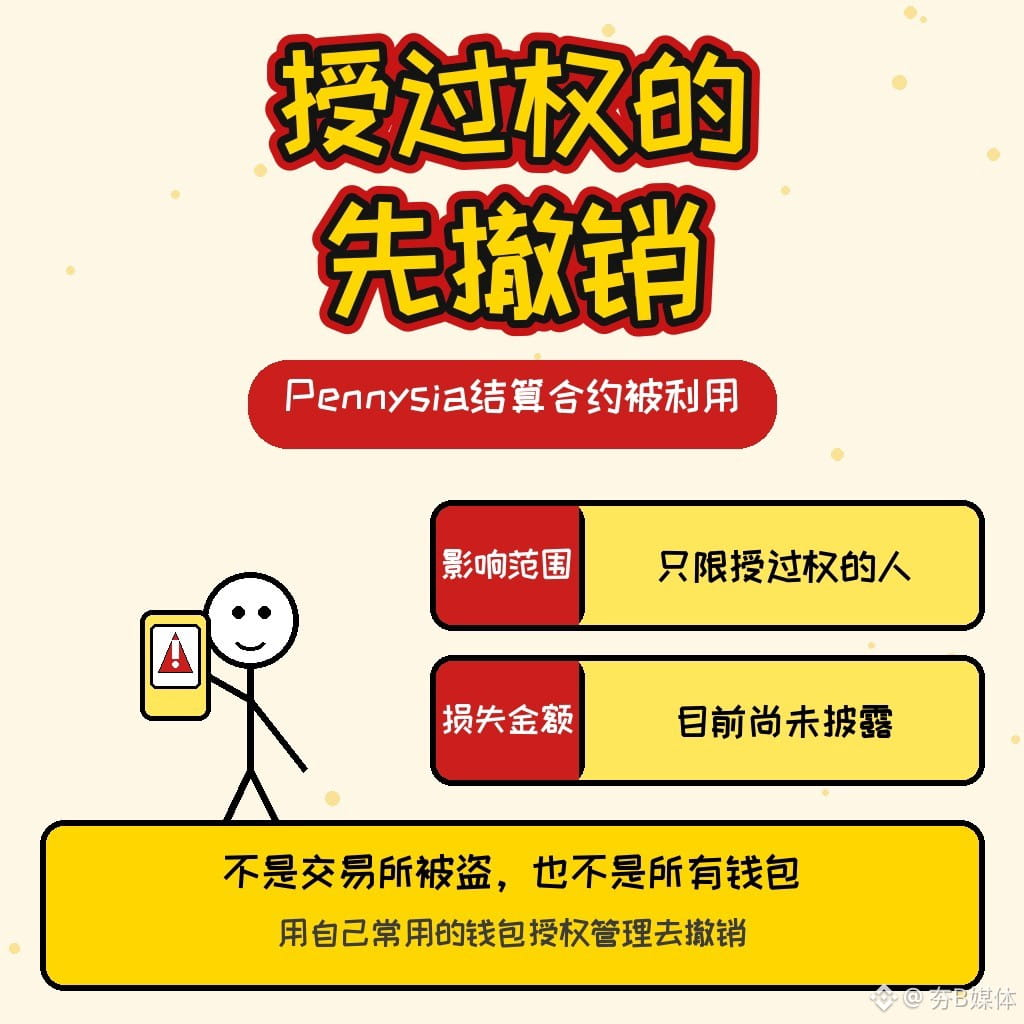
Hoy por la tarde, alrededor de las 14:57 (hora de Hong Kong), SlowMist emitió una alerta preventiva: tras recibir reportes de fondos de usuarios robados, verificó que el contrato de liquidación Settlement del agregador de exchanges descentralizados Pennysia en Ethereum fue explotado mediante una vulnerabilidad de «llamada externa arbitraria». El atacante pudo utilizar el límite de tokens que los usuarios habían otorgado previamente a ese contrato, pero que aún no habían revocado. Wu Shuo y Shenchao lo retransmitieron después, indicando que por el momento la cantidad exacta de pérdidas aún no se ha revelado; al momento de escribir esto, aún no se había visto ninguna explicación oficial por parte de la cuenta del proyecto.
A quién afecta: solo involucra a quienes alguna vez autorizaron tokens a este contrato de liquidación; no afecta a todas las billeteras, no es que haya sido hackeado algún exchange, y tampoco se trata de una suspensión total de depósitos y retiros. La dirección del contrato es 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist recomienda que quienes hayan otorgado autorización la revoquen de inmediato en la gestión de permisos de su billetera habitual. No pulses enlaces desconocidos de «ayudarte a revocar», ni entregues tu frase semilla o clave privada a alguien que diga ser oficial.
Lo siguiente que hay que confirmar es si el equipo del proyecto responderá oficialmente y cuál es la magnitud de las pérdidas.
¿Le has otorgado autorización a este contrato de liquidación?
No constituye asesoramiento de inversión.
Fuente: SlowMist X (@SlowMist_Team, 2026-11-13 alrededor de las 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); retransmisión de Wu Shuo (alrededor de las 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 alrededor de las 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Contrato de liquidación de Pennysia explotado: primero revoca las autorizaciones otorgadas, no es que el exchange haya sido hackeado
Hoy por la tarde, alrededor de las 14:57 (hora de Hong Kong), SlowMist emitió una alerta preventiva: tras recibir reportes de fondos de usuarios robados, verificó que el contrato de liquidación Settlement del agregador de exchanges descentralizados Pennysia en Ethereum fue explotado mediante una vulnerabilidad de «llamada externa arbitraria». El atacante pudo utilizar el límite de tokens que los usuarios habían otorgado previamente a ese contrato, pero que aún no habían revocado. Wu Shuo y Shenchao lo retransmitieron después, indicando que por el momento la cantidad exacta de pérdidas aún no se ha revelado; al momento de escribir esto, aún no se había visto ninguna explicación oficial por parte de la cuenta del proyecto.
A quién afecta: solo involucra a quienes alguna vez autorizaron tokens a este contrato de liquidación; no afecta a todas las billeteras, no es que haya sido hackeado algún exchange, y tampoco se trata de una suspensión total de depósitos y retiros. La dirección del contrato es 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist recomienda que quienes hayan otorgado autorización la revoquen de inmediato en la gestión de permisos de su billetera habitual. No pulses enlaces desconocidos de «ayudarte a revocar», ni entregues tu frase semilla o clave privada a alguien que diga ser oficial.
Lo siguiente que hay que confirmar es si el equipo del proyecto responderá oficialmente y cuál es la magnitud de las pérdidas.
¿Le has otorgado autorización a este contrato de liquidación?
No constituye asesoramiento de inversión.
Fuente: SlowMist X (@SlowMist_Team, 2026-11-13 alrededor de las 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); retransmisión de Wu Shuo (alrededor de las 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 alrededor de las 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
Hoy por la tarde, alrededor de las 14:57 (hora de Hong Kong), SlowMist emitió una alerta preventiva: tras recibir reportes de fondos de usuarios robados, verificó que el contrato de liquidación Settlement del agregador de exchanges descentralizados Pennysia en Ethereum fue explotado mediante una vulnerabilidad de «llamada externa arbitraria». El atacante pudo utilizar el límite de tokens que los usuarios habían otorgado previamente a ese contrato, pero que aún no habían revocado. Wu Shuo y Shenchao lo retransmitieron después, indicando que por el momento la cantidad exacta de pérdidas aún no se ha revelado; al momento de escribir esto, aún no se había visto ninguna explicación oficial por parte de la cuenta del proyecto.
A quién afecta: solo involucra a quienes alguna vez autorizaron tokens a este contrato de liquidación; no afecta a todas las billeteras, no es que haya sido hackeado algún exchange, y tampoco se trata de una suspensión total de depósitos y retiros. La dirección del contrato es 0x3aad97e5a91b8e43b7dc830aceb004307678795e. SlowMist recomienda que quienes hayan otorgado autorización la revoquen de inmediato en la gestión de permisos de su billetera habitual. No pulses enlaces desconocidos de «ayudarte a revocar», ni entregues tu frase semilla o clave privada a alguien que diga ser oficial.
Lo siguiente que hay que confirmar es si el equipo del proyecto responderá oficialmente y cuál es la magnitud de las pérdidas.
¿Le has otorgado autorización a este contrato de liquidación?
No constituye asesoramiento de inversión.
Fuente: SlowMist X (@SlowMist_Team, 2026-11-13 alrededor de las 14:57 HKT, https://x.com/SlowMist_Team/status/2121135351377047735); retransmisión de Wu Shuo (alrededor de las 15:05 HKT, https://x.com/wublockchain12/status/2121137326969565576) · 2026-11-13 alrededor de las 15:25 HKT
#Pennysia #授权安全 #钱包安全 #夯B媒体 $ETH
167
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#WhoWillSucceedJensenHuangatNvidia?
42,077 visualizaciones
594 participa(n) en el debate
2
#WhatWillDriveCryptoandStocks’NextRebound?
359,433 visualizaciones
2,558 participa(n) en el debate
3
#USPPIMissMayEaseBTCPressure
165,701 visualizaciones
1,803 participa(n) en el debate
4
#TONStrategyReports$23.97MQ3NetLoss
1,951 visualizaciones
28 participa(n) en el debate
5
#PolkadotCommunityApprovesNewStrategyWith97%Vote
10,083 visualizaciones
165 participa(n) en el debate
6
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
5,170 visualizaciones
132 participa(n) en el debate
7
#TradFiForBeginners
679,817 visualizaciones
4,425 participa(n) en el debate
8
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
3,032 visualizaciones
46 participa(n) en el debate
9
#BitcoinCoreDisclosesTorTrafficVulnerability
71,808 visualizaciones
969 participa(n) en el debate
10
#BitcoinBreaksBelow200WeekMovingAverage
163,723 visualizaciones
995 participa(n) en el debate