

#lazarusgroup
lazarusgroup
1.4M visualizaciones
391 participa(n) en el debate
Populares
Novedades


·
--
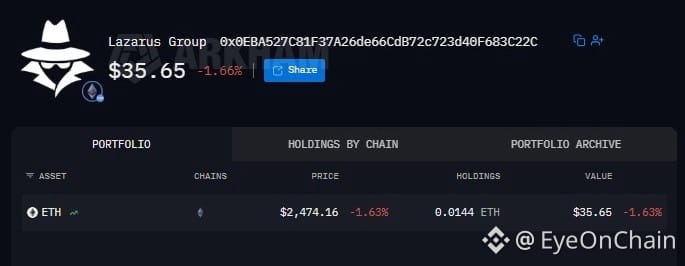
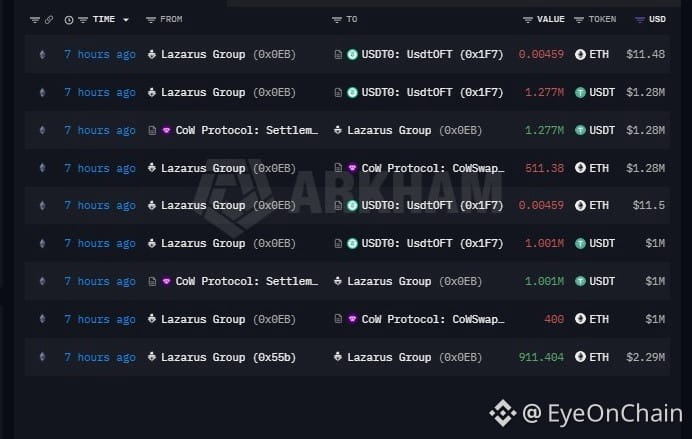
AHORA LOS HACKERS EMPIEZAN A VENDER ETH 🤯.
El Grupo Lazarus acaba de mover otros 2,28 M$ en $ETH . Las billeteras vinculadas con el #LazarusGroup han vendido 911 ETH, valorados en torno a 2,28 M$, en las últimas 7 horas a un precio promedio de aproximadamente 2.499.
Vale la pena vigilar esta dirección para ver si se mueve o se vende más ETH después.
Dirección: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
{future}(ETHUSDT)
{spot}(ETHUSDT)
AHORA LOS HACKERS EMPIEZAN A VENDER ETH 🤯.
El Grupo Lazarus acaba de mover otros 2,28 M$ en $ETH . Las billeteras vinculadas con el #LazarusGroup han vendido 911 ETH, valorados en torno a 2,28 M$, en las últimas 7 horas a un precio promedio de aproximadamente 2.499.
Vale la pena vigilar esta dirección para ver si se mueve o se vende más ETH después.
Dirección: 0x0EBA527C81F37A26de66CdB72c723d40F683C22C
1
8
3.3k

El Grupo Lazarus Impacta a Hyperliquid con un movimiento de 30M
Las carteras del Grupo Lazarus sancionado movieron $30M a través de Hyperliquid, planteando riesgos regulatorios significativos para el intercambio descentralizado.
#LazarusGroup #Hyperliquid
El Grupo Lazarus Impacta a Hyperliquid con un movimiento de 30M
Las carteras del Grupo Lazarus sancionado movieron $30M a través de Hyperliquid, planteando riesgos regulatorios significativos para el intercambio descentralizado.
#LazarusGroup #Hyperliquid
Las carteras del Grupo Lazarus sancionado movieron $30M a través de Hyperliquid, planteando riesgos regulatorios significativos para el intercambio descentralizado.
#LazarusGroup #Hyperliquid
1
11
Los datos de blockchain revisados por CoinDesk muestran que las billeteras vinculadas al Grupo Lazarus de Corea del Norte vendieron más de 30 millones de dólares en Bitcoin ($BTC) en la plataforma Hyperliquid en un lapso de tres semanas.
Estas ventas a gran escala coincidieron con los esfuerzos de figuras políticas por llevar la plataforma de negociación bajo regulación en tierra. ¿Este nivel de actividad de transacciones sugiere que los centros descentralizados se están convirtiendo en los principales destinos para el movimiento de activos ilícitos?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Ciberseguridad
Los datos de blockchain revisados por CoinDesk muestran que las billeteras vinculadas al Grupo Lazarus de Corea del Norte vendieron más de 30 millones de dólares en Bitcoin ($BTC ) en la plataforma Hyperliquid en un lapso de tres semanas.
Estas ventas a gran escala coincidieron con los esfuerzos de figuras políticas por llevar la plataforma de negociación bajo regulación en tierra. ¿Este nivel de actividad de transacciones sugiere que los centros descentralizados se están convirtiendo en los principales destinos para el movimiento de activos ilícitos?
#Crypto #Bitcoin #LazarusGroup #Hyperliquid #Ciberseguridad
70

Lazarus Group vende más de 30 millones de USD en Bitcoin en Hyperliquid
- Los datos de la cadena de bloques de CoinDesk muestran que el grupo Lazarus, vinculado a Corea del Norte, ha vendido más de 30 millones de USD en bitcoin en Hyperliquid durante las últimas 3 semanas.
- El incidente ocurre en el contexto de que Trump intensifica sus esfuerzos para llevar la plataforma de cripto a EE. UU.
- Fuente: CoinDesk.
#BinanceSquare #CryptoNews #Bitcoin #Hyperliquid #LazarusGroup
$btc btc
vlikevn Titanbot
Fuente: CoinDesk
37
·
--
😱 #MetaMask La empresa matriz contrató accidentalmente a un hacker norcoreano.
Consensys, la empresa detrás de MetaMask, supuestamente contrató a un desarrollador bajo el alias "Tyler Knapp" a través de una firma de reclutamiento de terceros.
🇰🇵 Aproximadamente un mes después, la empresa descubrió que el desarrollador supuestamente estaba vinculado a la #LazarusGroup de Corea del Norte. Durante ese tiempo, aportó código a una función relacionada con la conversión de #crypto a fiat.
Aún más preocupante, la misma persona había trabajado previamente en Ankr, Blueberry Protocol, DEPO, Pickle Finance y Harmony, proyectos que más tarde fueron explotados todos ellos, aunque por sí solo eso no prueba una conexión con esos ataques.
🛡 El incidente pone de manifiesto lo sofisticada que se ha vuelto la infiltración patrocinada por Estados. Si un actor importante como Consensys puede ser objetivo, las empresas cripto más pequeñas, con menos recursos de seguridad, podrían enfrentarse a un desafío aún mayor.
#BurnhamToBecomeUKPrimeMinister @wisegbevecryptonews9
😱 #MetaMask La empresa matriz contrató accidentalmente a un hacker norcoreano.
Consensys, la empresa detrás de MetaMask, supuestamente contrató a un desarrollador bajo el alias "Tyler Knapp" a través de una firma de reclutamiento de terceros.
🇰🇵 Aproximadamente un mes después, la empresa descubrió que el desarrollador supuestamente estaba vinculado a la #LazarusGroup de Corea del Norte. Durante ese tiempo, aportó código a una función relacionada con la conversión de #crypto a fiat.
Aún más preocupante, la misma persona había trabajado previamente en Ankr, Blueberry Protocol, DEPO, Pickle Finance y Harmony, proyectos que más tarde fueron explotados todos ellos, aunque por sí solo eso no prueba una conexión con esos ataques.
🛡 El incidente pone de manifiesto lo sofisticada que se ha vuelto la infiltración patrocinada por Estados. Si un actor importante como Consensys puede ser objetivo, las empresas cripto más pequeñas, con menos recursos de seguridad, podrían enfrentarse a un desafío aún mayor.
#BurnhamToBecomeUKPrimeMinister @WISE PUMPS
2
1.5k
·
--
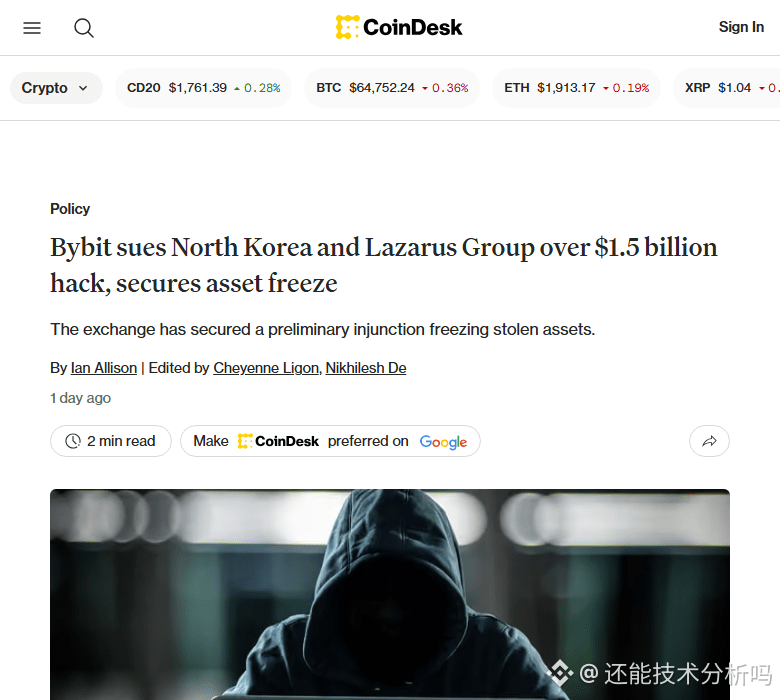
Bybit presenta una demanda formal contra Corea del Norte y el Grupo Lazarus, para recuperar activos robados por valor de 1.500 millones de dólares, y obtiene una orden judicial preliminar que congela fondos relacionados. Esta es la primera vez que un exchange de criptomonedas emprende acciones legales contra un Estado soberano, estableciendo un nuevo referente para la defensa del sector. La combinación del rastreo on-chain con medidas legales podría convertirse en una ruta habitual para hacer frente a hackers a nivel estatal.
#Bybit #LazarusGroup #加密货币安全 #法律维权
#Bybit #LazarusGroup #加密货币安全 #法律维权
50
·
--
ETH: 🚀 Arbitrum acaba de congelar $70M en ETH como respuesta al hackeo de KelpDAO ✅
El atacante movió más de $176M a través de múltiples cadenas, con Bitcoin convirtiéndose en su nuevo campo de juego. 💾
Al intervenir a tiempo, Arbitrum evitó que aproximadamente el 29% de los fondos robados ingresara en el proceso de lavado 🔄
Se desató una carrera contra el tiempo mientras los investigadores rastreaban los movimientos rápidos del ladrón a través de THORChain y otros protocolos descentralizados 🔮
Se sospecha que el Grupo Lazarus está detrás de este movimiento audaz, utilizando tácticas complejas para ocultar sus huellas. 🔍
¿Está todavía en juego el restante $176M? ¡Estemos atentos! 💬
¿Encontrarán estos fondos un refugio seguro o se nos escaparán de las manos? 🛑
¿Estamos sobrepensando esta situación o hay un riesgo real aquí? 👇
#ETH #KelpDAO #GrupoLazarus
47
·
--
Arbitrum Sella una Victoria, pero la Cacería Continúa 🛡️
Arbitrum ha congelado 30,766 ETH por un valor de más de $70 millones vinculados al exploit de KelpDAO, evitando que aproximadamente el 29% de los fondos robados entren en el pipeline de lavado. Sin embargo, el atacante sigue moviendo activos a través de múltiples cadenas y protocolos, incluyendo Bitcoin. Esta disciplina operativa de alto nivel sugiere la presencia de un actor de amenaza sofisticado detrás de las escenas.
El Grupo Lazarus ha sido vinculado a robos de criptomonedas anteriores utilizando tácticas similares. Con más de $176 millones ya lavados a través de varios puentes descentralizados, la carrera contra el tiempo continúa para los investigadores de blockchain y las agencias de aplicación de la ley.
¿Está el Grupo Lazarus involucrado en esta operación? ¡Comparte tus pensamientos abajo! 💬
#Arbitrum #KelpDAO #GrupoLazarus
47

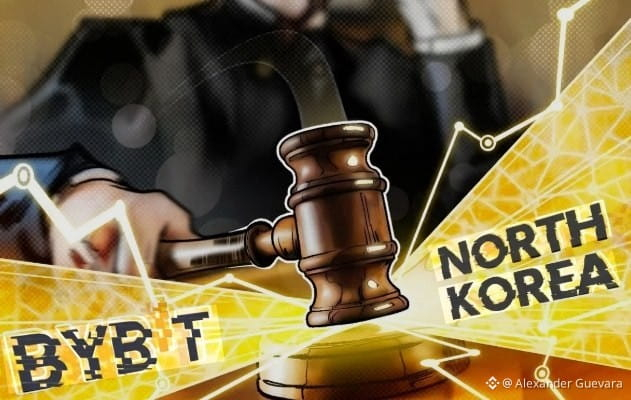
Un tribunal de EEUU otorgó al intercambio Bybit una orden preliminar para congelar activos vinculados al hackeo del Grupo Lazarus de US$1.5 mil millones en 2025, determinando que el intercambio demostró una probabilidad de éxito en el fondo del asunto. La orden prohíbe de forma inmediata a los demandados transferir, vender o dilapidar los activos robados identificados que aún se encuentren en plataformas u organismos bajo jurisdicción de la corte.
A pesar de que gran parte de los fondos fue rápidamente desviada e intercambiada en los días posteriores al ataque, este fallo judicial sienta un precedente importante al permitir que las víctimas de ciberataques estatales utilicen herramientas legales civiles en EEUU para rastrear y bloquear activos vinculados a grupos como Lazarus a medida que intentan introducirlos al sistema financiero.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
{web3_wallet_create}(CT_5014SoQ8UkWfeDH47T56PA53CZCeW4KytYCiU65CwBWoJUt)
{web3_wallet_create}(10880xeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeeee)
Un tribunal de EEUU otorgó al intercambio Bybit una orden preliminar para congelar activos vinculados al hackeo del Grupo Lazarus de US$1.5 mil millones en 2025, determinando que el intercambio demostró una probabilidad de éxito en el fondo del asunto. La orden prohíbe de forma inmediata a los demandados transferir, vender o dilapidar los activos robados identificados que aún se encuentren en plataformas u organismos bajo jurisdicción de la corte.
A pesar de que gran parte de los fondos fue rápidamente desviada e intercambiada en los días posteriores al ataque, este fallo judicial sienta un precedente importante al permitir que las víctimas de ciberataques estatales utilicen herramientas legales civiles en EEUU para rastrear y bloquear activos vinculados a grupos como Lazarus a medida que intentan introducirlos al sistema financiero.
#LazarusGroup #bybit #HackerAlert #EEUU #CoreaDelNorte $BTC $ETH
258
·
--
Bajista
🇰🇵 ÚLTIMA HORA: Byblt ha demandado a Corea del Norte y al Grupo Lazarus por el hackeo de 1.500 millones de dólares y ha obtenido una orden judicial preliminar para congelar los activos robados. $BTC $ETH
{future}(ETHUSDT)
{future}(BTCUSDT)
#LazarusGroup #HackerAlert
🇰🇵 ÚLTIMA HORA: Byblt ha demandado a Corea del Norte y al Grupo Lazarus por el hackeo de 1.500 millones de dólares y ha obtenido una orden judicial preliminar para congelar los activos robados. $BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
1
782

·
--
¿Has notado cómo el mercado trata los hacks de miles de millones de dólares como si fueran un ruido temporal en lugar de un riesgo estructural?
Los traders se obsesionan con las entradas en $BTC, $ETH y $BNB, pero un solo exploit puede congelar la liquidez, provocar ventas en pánico y destrozar la confianza en todo el mercado. Lo doloroso es que la mayoría de las personas solo valoran el riesgo de seguridad después de que el daño ya está hecho.
Este caso es un recordatorio real. Se informa que una gran casa de cambio de cripto está demandando a Corea del Norte por un presunto robo cripto de $1.5 mil millones atribuido al grupo Lazarus, mientras que un tribunal federal de EE. UU. ha concedido una orden judicial preliminar para congelar los activos identificados vinculados al hack.
La visión general suele ser “los hackers robaron fondos y listo”. Creo que eso se queda corto respecto al punto más importante. Si los tribunales pueden rastrear y congelar activos vinculados a robos de cripto respaldados por un Estado, entonces la aplicación de la ley se está convirtiendo en parte de la estructura del mercado, no solo en un titular posterior.
Eso cambia cómo los inversores deberían pensar en el riesgo de las exchanges, la custodia e incluso la liquidez durante eventos de cisne negro. La seguridad ya no es un tema secundario. Es parte de la operación.
¿Hacia dónde crees que esto va a partir de aquí?
#CryptoSecurity #LazarusGroup #CryptoMarket
¿Has notado cómo el mercado trata los hacks de miles de millones de dólares como si fueran un ruido temporal en lugar de un riesgo estructural?
Los traders se obsesionan con las entradas en $BTC , $ETH y $BNB , pero un solo exploit puede congelar la liquidez, provocar ventas en pánico y destrozar la confianza en todo el mercado. Lo doloroso es que la mayoría de las personas solo valoran el riesgo de seguridad después de que el daño ya está hecho.
Este caso es un recordatorio real. Se informa que una gran casa de cambio de cripto está demandando a Corea del Norte por un presunto robo cripto de $1.5 mil millones atribuido al grupo Lazarus, mientras que un tribunal federal de EE. UU. ha concedido una orden judicial preliminar para congelar los activos identificados vinculados al hack.
La visión general suele ser “los hackers robaron fondos y listo”. Creo que eso se queda corto respecto al punto más importante. Si los tribunales pueden rastrear y congelar activos vinculados a robos de cripto respaldados por un Estado, entonces la aplicación de la ley se está convirtiendo en parte de la estructura del mercado, no solo en un titular posterior.
Eso cambia cómo los inversores deberían pensar en el riesgo de las exchanges, la custodia e incluso la liquidez durante eventos de cisne negro. La seguridad ya no es un tema secundario. Es parte de la operación.
¿Hacia dónde crees que esto va a partir de aquí?
#CryptoSecurity #LazarusGroup #CryptoMarket
25

🚨 $BTC RELOJES EN TOP EXCHANGE CONGELADOS GRATIS $1.5B SAQUEO LAZARUS — ¡NORTH KOREA DEMANDADA! ⚡
Este es el tipo de anuncio que no golpea el precio al instante, pero reconfigura silenciosamente todo el mapa de riesgos. Un exchange de primer nivel acaba de llevar a Corea del Norte, su agencia de espionaje y el Grupo Lazarus directamente a un tribunal federal por ese robo de $1.5B — y consiguió una orden judicial preliminar que mantiene los bienes robados en su lugar. 🔍
Dato clave: una lista de demandados “John Doe” no identificados ya no puede transferir ni vender los activos congelados mientras el caso avanza. Eso elimina un gran lastre de presión vendedora potencial del mercado. 🌊
El exchange subraya que esta acción civil es independiente de las investigaciones penales en EE. UU. — lo que significa que todavía hay más dominós cayendo. ⚡ 💬 ¿Esta presión legal obligará a los hackers a moverse por corredores más oscuros, o ya se han “lavado” limpio los $1.5B? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #CryptoNews #LazarusGroup #ExchangeSecurity
🦈 ⚡
18
🇰🇵 ÚLTIMA HORA: Byblt ha demandado a Corea del Norte y al Grupo Lazarus por el hackeo de 1.500 millones de dólares y ha obtenido una orden judicial preliminar para congelar los activos robados. $BTC $ETH
#LazarusGroup #HackerAlert
🇰🇵 ÚLTIMA HORA: Byblt ha demandado a Corea del Norte y al Grupo Lazarus por el hackeo de 1.500 millones de dólares y ha obtenido una orden judicial preliminar para congelar los activos robados. $BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
3
395
🚨 Bybit acaba de demandar a Corea del Norte — Y un juez ya congeló la cripto robada
Un exchange de criptomonedas acaba de enfrentarse a todo un Estado en un tribunal federal — y ganó la primera ronda.
Bybit ya no solo persigue a hackers: ahora se enfrenta a un Estado soberano en un tribunal federal. El segundo exchange de criptomonedas más grande del mundo presentó una demanda civil por RICO en el Tribunal de Distrito de EE. UU. para el Distrito de Columbia contra Corea del Norte, su Buró General de Reconocimiento y el grupo vinculado al Estado Lazarus Group por el histórico hack de Ethereum de 1,5B de dólares de febrero de 2025 — todavía el mayor robo de cripto registrado.
La demanda, presentada bajo sello en junio y hecha pública esta semana, ya tiene efectos: un juez federal emitió una orden de restricción y luego una medida cautelar preliminar el 30 de julio que congela activos robados vinculados a titulares no identificados. Bybit afirma que ha recuperado 48,4M de dólares y congelado otros 30,5M en más de 28 exchanges, aunque más del 90% de los fondos siguen sin rastrearse.
Lazarus Group ya ha atacado criptomonedas antes — los hacks de Ronin por 620M y de Harmony por 100M — y esta demanda sostiene que todo forma parte de un único patrón de actividad delictiva. Ahora se puede perseguir legalmente la cripto robada, incluso hasta la puerta del Estado.
¿Crees que Bybit recupera el resto? Dale like, comenta y sígueme para más actualizaciones sobre justicia en cripto. ⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
{spot}(ETHUSDT)
🚨 Bybit acaba de demandar a Corea del Norte — Y un juez ya congeló la cripto robada
Un exchange de criptomonedas acaba de enfrentarse a todo un Estado en un tribunal federal — y ganó la primera ronda.
Bybit ya no solo persigue a hackers: ahora se enfrenta a un Estado soberano en un tribunal federal. El segundo exchange de criptomonedas más grande del mundo presentó una demanda civil por RICO en el Tribunal de Distrito de EE. UU. para el Distrito de Columbia contra Corea del Norte, su Buró General de Reconocimiento y el grupo vinculado al Estado Lazarus Group por el histórico hack de Ethereum de 1,5B de dólares de febrero de 2025 — todavía el mayor robo de cripto registrado.
La demanda, presentada bajo sello en junio y hecha pública esta semana, ya tiene efectos: un juez federal emitió una orden de restricción y luego una medida cautelar preliminar el 30 de julio que congela activos robados vinculados a titulares no identificados. Bybit afirma que ha recuperado 48,4M de dólares y congelado otros 30,5M en más de 28 exchanges, aunque más del 90% de los fondos siguen sin rastrearse.
Lazarus Group ya ha atacado criptomonedas antes — los hacks de Ronin por 620M y de Harmony por 100M — y esta demanda sostiene que todo forma parte de un único patrón de actividad delictiva. Ahora se puede perseguir legalmente la cripto robada, incluso hasta la puerta del Estado.
¿Crees que Bybit recupera el resto? Dale like, comenta y sígueme para más actualizaciones sobre justicia en cripto. ⚖️
#Bybit #LazarusGroup #CryptoSecurity
$ETH
97
·
--
Se informa que el grupo de hackers norcoreanos Lazarus Group transfirió más de 30 millones de dólares a través de Hyperliquid.
#LazarusGroup #Hyperliquid #朝鲜 #criptomonedas
Se informa que el grupo de hackers norcoreanos Lazarus Group transfirió más de 30 millones de dólares a través de Hyperliquid.
#LazarusGroup #Hyperliquid #朝鲜 #criptomonedas
#LazarusGroup #Hyperliquid #朝鲜 #criptomonedas
149
#BitgetBreachForgedRequestsNotStolenKeys
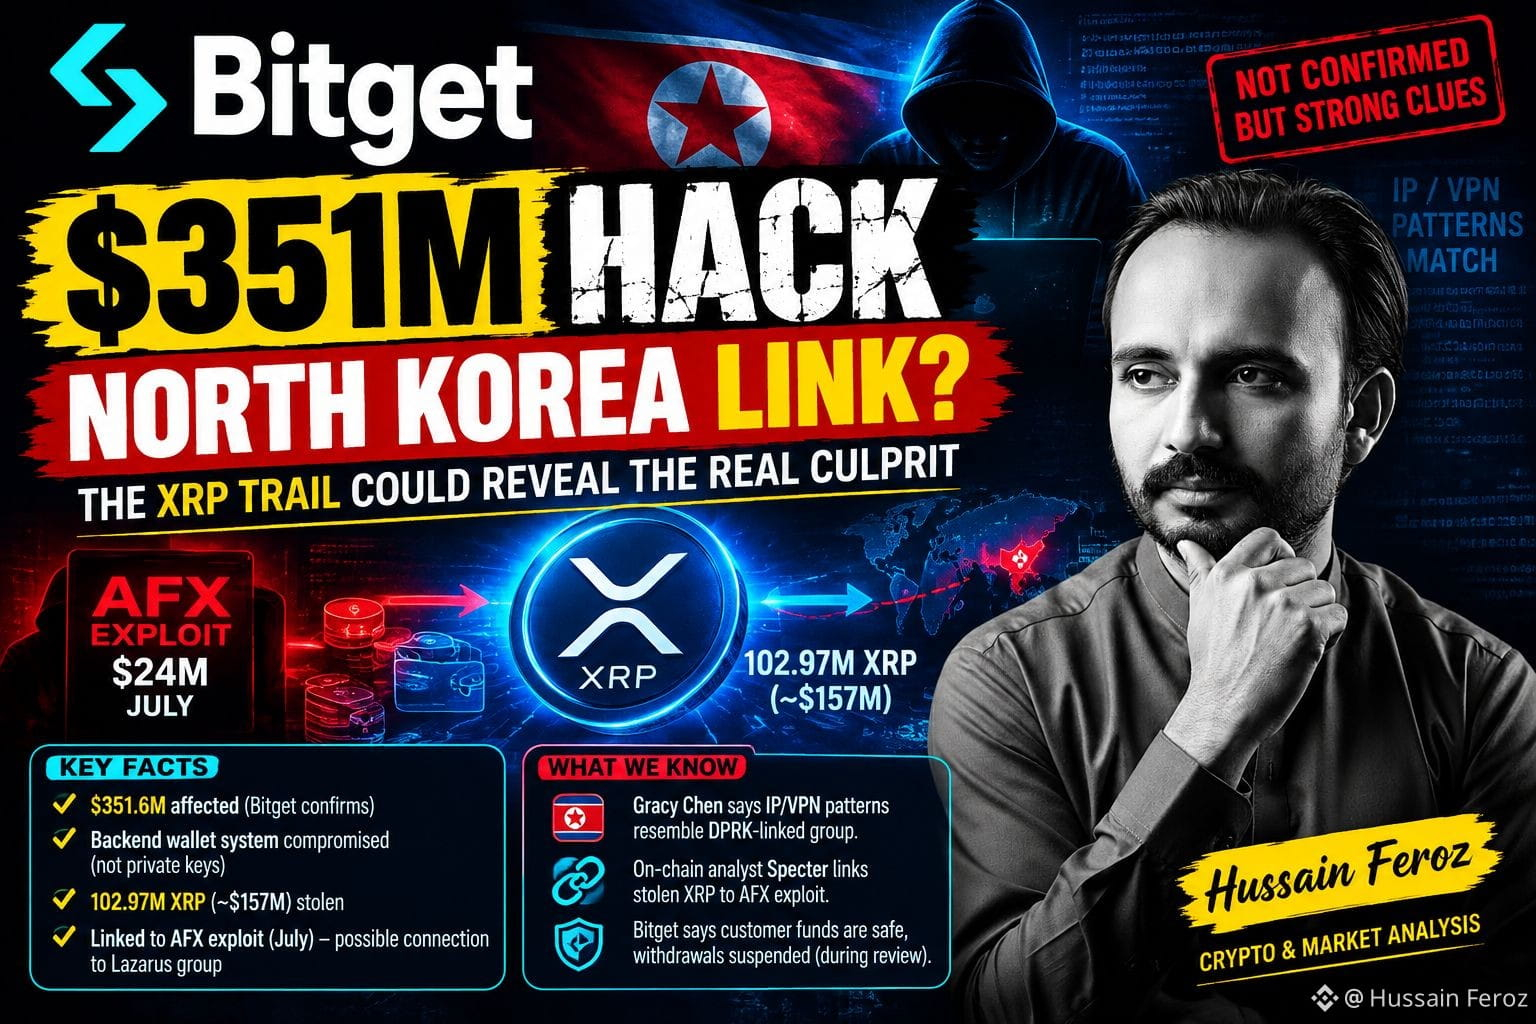
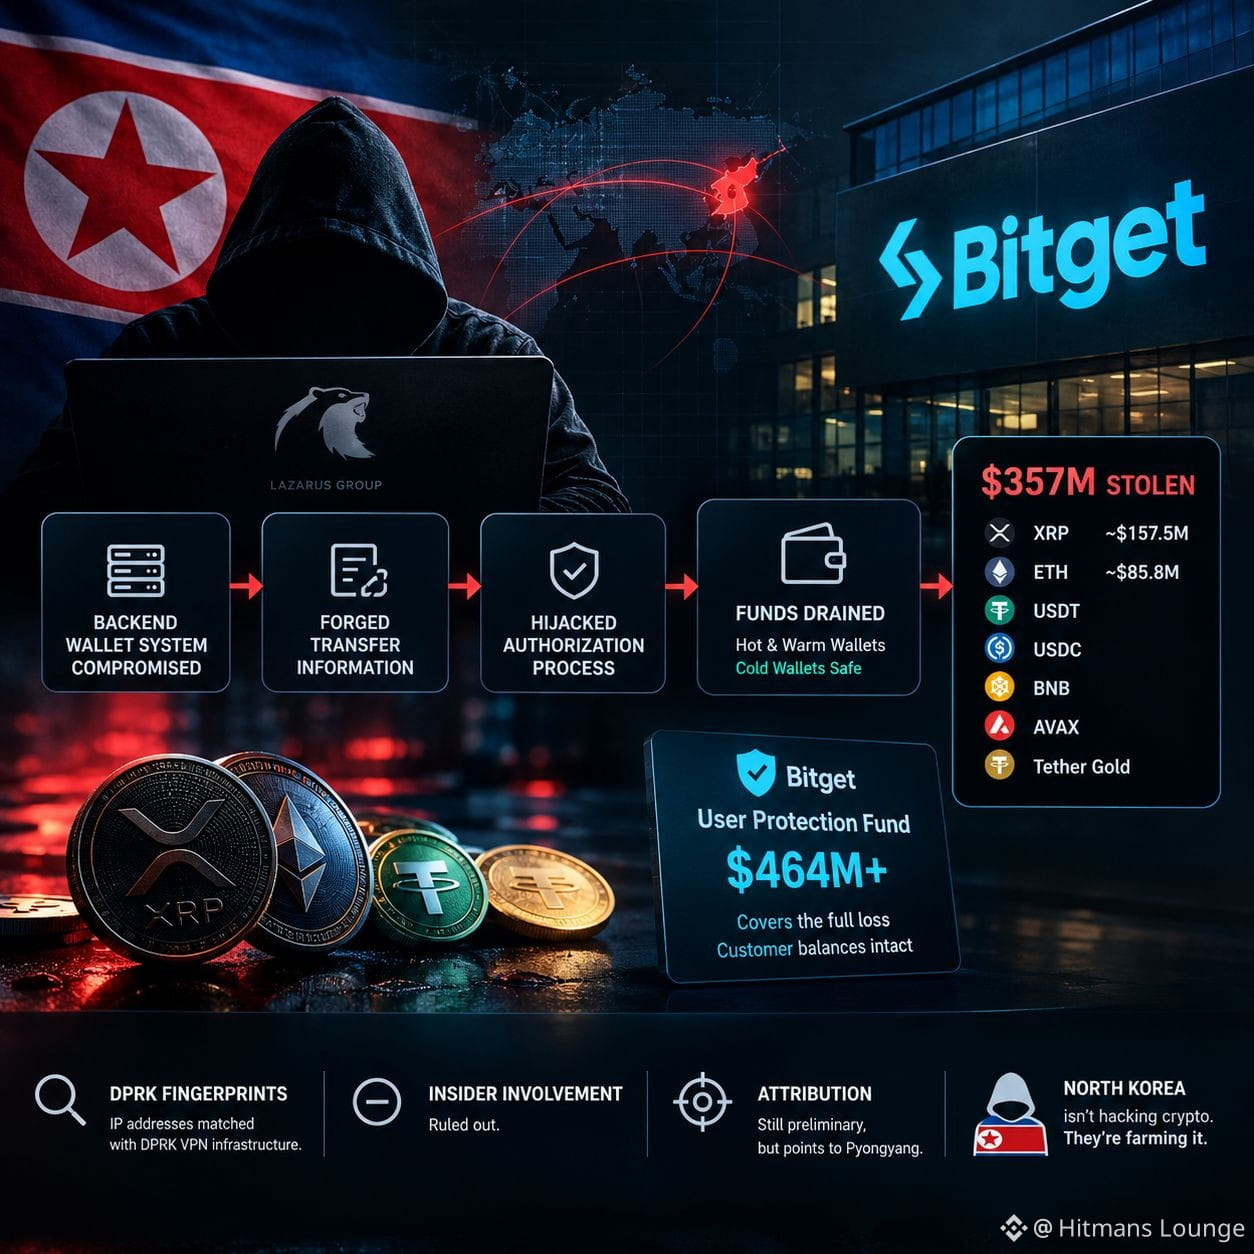
EXCLUSIVO: EL HACK DE BITGET DE 351,6 MILLONES DE DÓLARES PODRÍA HABER DEJADO UNA PISTA MÁS GRANDE
Todo el mundo habla sobre la posible conexión con Corea del Norte.
Pero la pista más interesante puede estar escondida en la cadena. 👀
🔎 Lo que están viendo los investigadores:
• Bitget afirma que ~$351,6M se vio afectado en su infraestructura de billeteras
• Según se informa, el atacante comprometió un sistema de billetera backend, suplantó los datos de las transacciones y activó el proceso normal de autorización
• Las claves privadas NO fueron comprometidas, según Bitget
• Aproximadamente 102,97M XRP —unos $157M— estuvieron entre las mayores porciones robadas
• El analista on-chain Specter dice que el XRP robado puede rastrearse hasta fondos vinculados con el exploit AFX de 24M de dólares de julio
• Ese incidente de AFX se ha asociado con el ecosistema TraderTraitor/Lazarus
Y hay otra pista:
La CEO de Bitget, Gracy Chen, dice que algunos patrones de IP/VPN del atacante se parecen a infraestructuras previamente asociadas a un grupo vinculado a Corea del Norte.
⚠️ Pero esto NO es atribución definitiva todavía.
La pregunta real ahora es:
¿La misma operación vinculada a Corea del Norte pasó del exploit de AFX a Bitget?
Si el rastro del XRP + la evidencia de la infraestructura se confirman de forma independiente, esto podría convertir el incidente de Bitget, antes que un hack masivo de un exchange, en otra gran operación vinculada a Lazarus.
💰 Bitget dice que su Fondo de Protección del Usuario de $464M+ puede cubrir el monto afectado, mientras que los retiros permanecen suspendidos durante la revisión de seguridad.
👀 Vigila las billeteras de XRP.
La blockchain podría revelar quién está detrás del ataque antes de que lo haga la investigación oficial.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
1
97
·
--
Bajista
🚨🔥 BITGET FUE HACKEDO POR $351,6M ? — Y PARECE QUE LAS HUELLAS DE COREA DEL NORTE ESTÁN EN TODAS PARTES.
La CEO Gracy Chen salió en vivo en X horas después de la brecha y soltó una bomba: "Hemos identificado algunas direcciones IP que coinciden con las opciones de VPN de un cierto grupo de la DPRK".
Añadió: "El patrón se parece muchísimo a lo que hizo el equipo de Corea del Norte antes."
Y aquí es donde se pone aún más salvaje: los hackers no robaron claves privadas. Irrumpieron en el sistema de billetera backend de Bitget y falsificaron la información de transferencias, secuestrando el proceso legítimo de firma de autorizaciones para drenar silenciosamente el exchange. 19 transferencias. Billeteras hot y warm drenadas. Billeteras cold intactas.
¿Activos robados?
👻 $157,5M en XRP
👻 $85,8M en ETH
👻 USDT, USDC, BNB, AVAX & Tether Gold — $357M en total.
La parte positiva: el Fondo de Protección del Usuario de Bitget tiene más de $464M — suficiente para cubrir la pérdida completa. Los saldos de los clientes permanecen intactos.
¿Participación interna? Descartada. ¿Atribución? Todavía es preliminar — pero la evidencia está apuntando con fuerza a Pyongyang.
Corea del Norte no está hackeando cripto. Lo está cultivando.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
{future}(SUIUSDT)
{alpha}(560xfa6d9b504848606eb9aec04ccc161d169b3f2159)
{spot}(QIUSDT)
🚨🔥 BITGET FUE HACKEDO POR $351,6M ? — Y PARECE QUE LAS HUELLAS DE COREA DEL NORTE ESTÁN EN TODAS PARTES.
La CEO Gracy Chen salió en vivo en X horas después de la brecha y soltó una bomba: "Hemos identificado algunas direcciones IP que coinciden con las opciones de VPN de un cierto grupo de la DPRK".
Añadió: "El patrón se parece muchísimo a lo que hizo el equipo de Corea del Norte antes."
Y aquí es donde se pone aún más salvaje: los hackers no robaron claves privadas. Irrumpieron en el sistema de billetera backend de Bitget y falsificaron la información de transferencias, secuestrando el proceso legítimo de firma de autorizaciones para drenar silenciosamente el exchange. 19 transferencias. Billeteras hot y warm drenadas. Billeteras cold intactas.
¿Activos robados?
👻 $157,5M en XRP
👻 $85,8M en ETH
👻 USDT, USDC, BNB, AVAX & Tether Gold — $357M en total.
La parte positiva: el Fondo de Protección del Usuario de Bitget tiene más de $464M — suficiente para cubrir la pérdida completa. Los saldos de los clientes permanecen intactos.
¿Participación interna? Descartada. ¿Atribución? Todavía es preliminar — pero la evidencia está apuntando con fuerza a Pyongyang.
Corea del Norte no está hackeando cripto. Lo está cultivando.
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
1
1.1k
·
--
Artículo
🕵️♂️ Actualización de Bitget ($351.6M): Quién está detrás del ataque y nuevos detalles técnicosLa comunidad cripto sigue en máxima alerta tras el incidente de seguridad de Bitget. Nuevas declaraciones de la CEO Gracy Chen y análisis on-chain sacaron a la luz información crucial sobre los sospechosos y la dinámica de la intrusión:
Principal sospechoso (Corea del Norte / Grupo Lazarus): La CEO de Bitget señaló públicamente indicios de una fuerte conexión con hackers norcoreanos (DPRK). La sospecha se planteó tras el rastreo de direcciones IP y patrones de VPN idénticos a los utilizados en ataques anteriores atribuidos al régimen. Investigadores on-chain independientes también rastrearon parte de los fondos hacia direcciones asociadas a redes de hackers como TraderTraitor.
🕵️♂️ Actualización de Bitget ($351.6M): Quién está detrás del ataque y nuevos detalles técnicos
La comunidad cripto sigue en máxima alerta tras el incidente de seguridad de Bitget. Nuevas declaraciones de la CEO Gracy Chen y análisis on-chain sacaron a la luz información crucial sobre los sospechosos y la dinámica de la intrusión:
Principal sospechoso (Corea del Norte / Grupo Lazarus): La CEO de Bitget señaló públicamente indicios de una fuerte conexión con hackers norcoreanos (DPRK). La sospecha se planteó tras el rastreo de direcciones IP y patrones de VPN idénticos a los utilizados en ataques anteriores atribuidos al régimen. Investigadores on-chain independientes también rastrearon parte de los fondos hacia direcciones asociadas a redes de hackers como TraderTraitor.
Principal sospechoso (Corea del Norte / Grupo Lazarus): La CEO de Bitget señaló públicamente indicios de una fuerte conexión con hackers norcoreanos (DPRK). La sospecha se planteó tras el rastreo de direcciones IP y patrones de VPN idénticos a los utilizados en ataques anteriores atribuidos al régimen. Investigadores on-chain independientes también rastrearon parte de los fondos hacia direcciones asociadas a redes de hackers como TraderTraitor.
3
2.5k
·
--
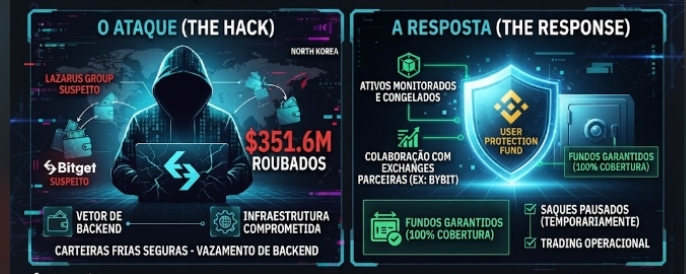
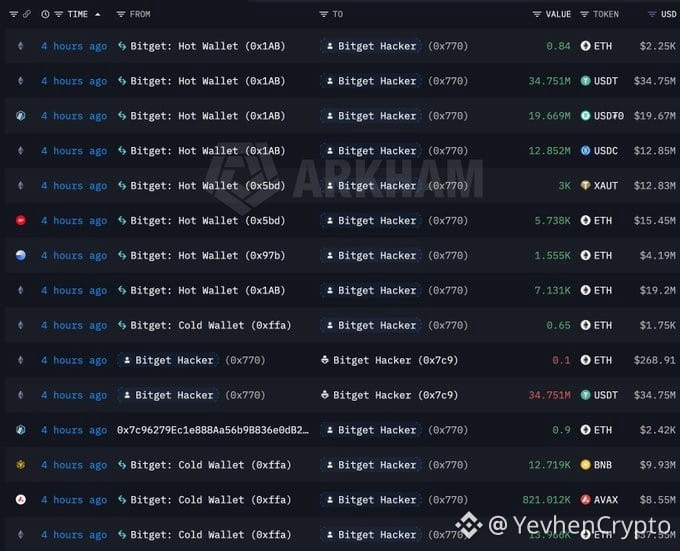
🚨 Bitget sufre una violación por $351.6M: qué se sabe ahora
La bolsa de criptomonedas centralizada Bitget detectó transferencias sospechosas y no solicitadas de fondos. Los detalles principales del incidente:
🔹 Alcance: Aproximadamente $351.6 millones afectados en activos digitales.
🔹 Zona afectada: El hack solo alcanzó una parte de la infraestructura de las billeteras calientes y tibias.
🔹 Billeteras frías: Según la declaración de la bolsa, se encuentran en total seguridad.
🔹 Estado de los fondos y retiros: Los retiros de fondos se han suspendido temporalmente mientras se realiza una verificación de seguridad. Los depósitos siguen funcionando. Los saldos de los usuarios están identificados y permanecen seguros.
🔹 Sospechosos: El CEO de Bitget apunta a una posible participación del grupo de hackers Lazarus Group (que anteriormente se asoció con el hack de gran escala de Bybit por $1.46B en 2025).
🔹 Mecánica del ataque: Los atacantes falsificaron los datos de las transacciones y lanzaron un proceso de autorización para mover fondos. Se excluye la filtración de claves privadas.
💡 Consejo para los usuarios: Sin pánico: esperen las actualizaciones oficiales de Bitget sobre la reanudación de los retiros. Y, como siempre: mantengan sus activos a largo plazo en billeteras frías.
#Bitget #CryptoHack #LazarusGroup #CryptoNews #Web3Safety
2
455
Ver traducción
Bitget hack: hơn 157 triệu USD XRP bị đánh cắp, Lazarus bị tình nghi
- Bitget xác nhận chuyển khoản trái phép từ một số ví nóng và ví ấm, làm mất gần $351 triệu crypto.
- XRP là tài sản bị đánh cắp lớn nhất, trị giá gần $157,5 triệu.
- CEO Gracy Chen và một số nhà phân tích on-chain nghi ngờ Lazarus Group của Triều Tiên.
#XRP #CryptoNews #Bitget #LazarusGroup #BinanceSquare
$xrp
vlikevn Titanbot
Nguồn: CoinGape
102
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#GoldFallsTo$4144
1,726 visualizaciones
57 participa(n) en el debate
2
#QNTFallsOver40%FromMorningHigh
13,750 visualizaciones
432 participa(n) en el debate
3
#KospiFalls2.7%SamsungSKHynixDropOver5%
1,812 visualizaciones
154 participa(n) en el debate
4
#BitgetCEOConfirms$388MStolenInHack
799 visualizaciones
24 participa(n) en el debate
5
#BTCFallsBelow$83000
12,084 visualizaciones
107 participa(n) en el debate
6
#BitgetDetailsSecurityIncidentTimeline
10,278 visualizaciones
312 participa(n) en el debate
7
#BitcoinSpotETFs$2.39BWeeklyNetInflow
4,621 visualizaciones
25 participa(n) en el debate
8
#FedProposesPaymentStablecoinRules
37,758 visualizaciones
681 participa(n) en el debate
9
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
39,810 visualizaciones
710 participa(n) en el debate
10
#USChinaRelease$30BTariffCutProductLists
3,599 visualizaciones
53 participa(n) en el debate