

#darksword
darksword
1,758 visualizaciones
26 participa(n) en el debate
Populares
Novedades

·
--
El mismo grupo ha creado más de 1.500 sitios web falsos: hay exchanges y billeteras falsas
La semana pasada hablamos del grupo DarkSword, que usa un troyano para iOS para robar claves privadas de billeteras y datos del llavero. Hoy SlowMist ha compartido una nueva actualización: este mismo grupo ha creado más de 1.500 sitios web falsos, y todavía se puede acceder a ellos. No se trata de volver a contar una noticia antigua: es la magnitud que se acaba de confirmar hoy.
Estos sitios falsos se hacen pasar por todo tipo de servicios: plataformas de comercio electrónico, exchanges, billeteras, juegos y servicios de criptomonedas. 23pds, director de seguridad de la información de SlowMist, publicó hoy que entre ellos hay sitios falsos de Binance y OKX. El recuento de MistEye también supera los 1.500; no es una estimación, sino el número de sitios que ya se han identificado.
Los inversores minoristas corren más riesgo de caer en la trampa en tres situaciones. La primera es buscar el nombre de un exchange: entre los primeros resultados puede colarse un sitio falso, con una página casi idéntica a la real y un formulario de inicio de sesión igual. La segunda son los enlaces que llegan por comunidades, SMS o mensajes privados. Al entrar, primero te piden iniciar sesión y luego hacer una verificación de seguridad; una vez que la completas, tu billetera queda vacía. La tercera son las aplicaciones de billetera falsas: nada más descargarlas, te piden importar la frase semilla. Si la introduces, es como entregarles las llaves con tus propias manos.
Tres medidas que puedes tomar ahora mismo. Primero, accede a exchanges y billeteras solo desde los marcadores que hayas guardado tú o desde las aplicaciones oficiales. No hagas clic en resultados de búsqueda ni en enlaces que te envíen otras personas; si quieres iniciar sesión, abre tú mismo tus marcadores. Segundo, si cualquier página web o aplicación te pide la frase semilla o la clave privada, ciérrala de inmediato: un servicio oficial nunca te pedirá esos datos en una página web. Tercero, actualiza cuanto antes tu iPhone a la última versión del sistema y no guardes la frase semilla en Notas ni en Fotos. El troyano busca precisamente robar datos como estos del llavero y de Notas.
¿Alguna vez has abierto un sitio falso casi idéntico al original? ¿Cómo te diste cuenta de que algo no cuadraba?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3 Xiaokai
Aviso legal: Este artículo solo comparte información de seguridad y tiene fines divulgativos; no constituye asesoramiento de inversión. El comercio de criptomonedas conlleva riesgos muy elevados. Toma tus decisiones con cautela.
38

·
--
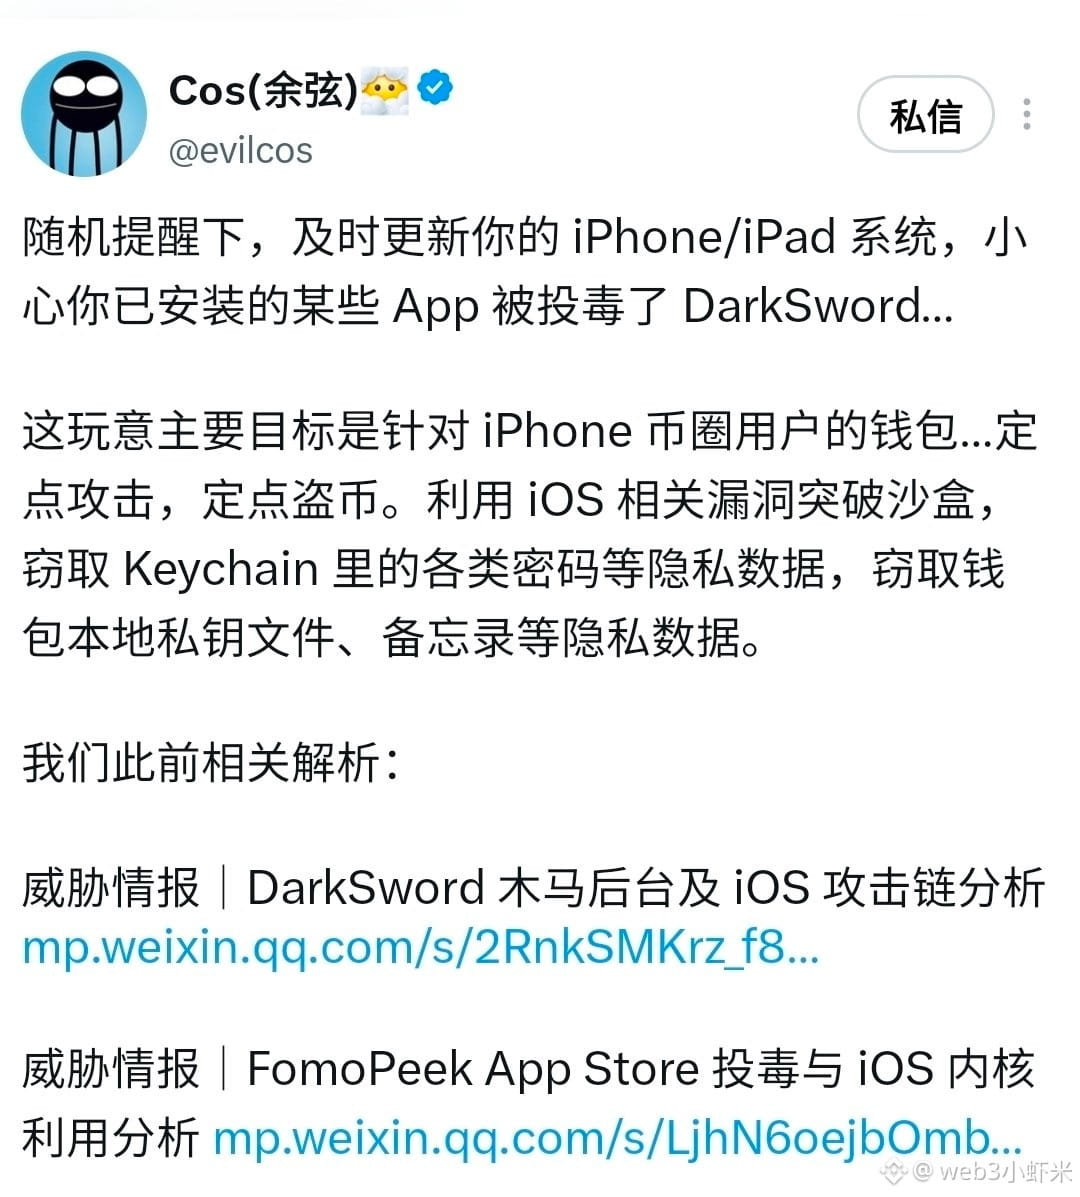
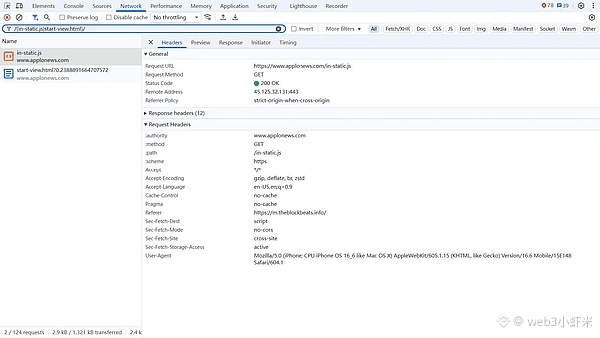
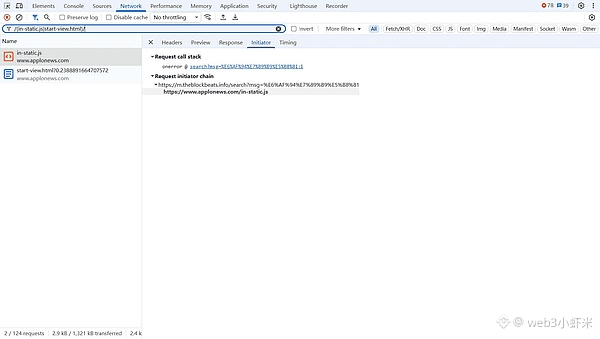
Me encontré con los avisos oficiales de SlowMist / BlockBeats: el 22 de octubre se insertó un script anómalo de terceros relacionado con DarkSword en la página de búsqueda H5 para móviles de BlockBeats. Al buscar noticias, la página parecía normal, pero en segundo plano podía cargar JavaScript malicioso. BlockBeats logró reproducir el problema y lo eliminó. Ese mismo día, MistEye de SlowMist contabilizó más de 1.500 sitios de phishing de DarkSword desplegados en toda la red: falsos Binance, falsos OKX, falsas billeteras y sitios de canje de comercio electrónico.
Lo importante: la ventana de explotación efectiva afecta principalmente a iOS 18.6–18.7.2 y 26.0–26.1. BlockBeats recomienda actualizar cuanto antes a la versión más reciente, iOS 27. El ataque empieza en el navegador; no hace falta que pulses «Conectar billetera»: incluso al consultar noticias de última hora en el dominio oficial de un medio, podrías encontrarte con una carga maliciosa.
La página principal de cualquier medio cripto puede convertirse en un arma. Si tu iPhone todavía tiene una versión antigua del sistema, actualízalo esta noche.
#DarkSword #慢雾 #BlockBeats
·
--
¿Pierdes criptomonedas en tu iPhone y encima tienes que haber hecho clic en un enlace por imprudente?
SlowMist publicó hoy un informe en el que destapa el centro de control de un troyano llamado DarkSword. Su código de ataque apareció por primera vez en marzo; en julio se creó un repositorio en GitHub y, a finales de septiembre, todo el sistema empezó a funcionar oficialmente. El plan lo cubre todo: publicar páginas web maliciosas, instalar el troyano, robar los datos del teléfono y, al final, llevarse los fondos de las billeteras cripto.
Presume de ser compatible con iOS 13 en adelante, pero al revisar el código, resulta que solo ataca dos rangos de versiones: de la 18.6 a la 18.7.2 y de la 26.0 a la 26.1.
El consejo de SlowMist es muy directo: actualiza el sistema cuanto antes y no abras enlaces sospechosos. Si crees que te han infectado, deja de usar ese teléfono para tus billeteras. Usa un dispositivo limpio para crear una billetera nueva y mover los fondos; de paso, revoca también las autorizaciones.
¿Qué versión de iOS tiene ahora tu teléfono? Después de leer el informe, fui a comprobarlo. La vida de los pequeños inversores también importa.
#慢雾 #DarkSword #iOS安全 #SeguridadDeLaBilletera
—— Xiao Kai, pequeño inversor de web3
Lo anterior es solo una opinión personal y no constituye asesoramiento de inversión.
27

·
--
🎯 Han puesto el iPhone en la mira: van directo a por las frases semilla de las carteras
📰 El kit de exploits DarkSword usa el malware Coruna para atacar iOS y robar directamente las frases semilla de las carteras de criptomonedas. Ya han descubierto los servidores C2.
💬 Las carteras físicas no paran de mejorar, pero el móvil sigue siendo el eslabón más débil. Si guardas la frase semilla en la galería, en capturas de pantalla o en Notas, ya va siendo hora de revisar todo. Me quedé dos segundos en shock después de leerlo.
🏷️ #iOS安全 #钱包安全 #DarkSword #FraseSemilla
27
·
--
🎯 Usuarios de iPhone, atención: van a por vuestras frases semilla
📰 El kit P7 DarkSword utiliza el malware Coruna para robar frases semilla de monederos, además de permitir el control remoto y la extracción de datos. Su objetivo son los monederos de criptomonedas en iOS.
💬 Apenas acabamos de pasar el susto de los monederos físicos y ahora les toca a los móviles. Guardar la frase semilla en Fotos o en Notas es como llevar las llaves pegadas a la frente. El móvil no es una caja fuerte; el almacenamiento en frío es lo que da tranquilidad.
🏷️ #DarkSword #iOS安全 #助记词 #SeguridadMóvil
19
·
--
Artículo
URGENTE: Darksword apunta a monederos de iOS 26.5: El mundo cripto, al límiteLa inundación ha comenzado. La última alerta de SlowMist muestra que los atacantes han secuestrado la cadena de explotación Darksword para infiltrarse en dispositivos iOS 26.5, sustrayendo claves privadas de monederos con custodia propia. En una escalofriante declaración, el Director de Seguridad de la Información 23pds advirtió que el vector de ataque elude el último parche de seguridad de Apple, dejando a millones de usuarios expuestos.
Esto no es un rumor; es un hecho contundente que la cadena Darksword, una vez inactiva, ha sido reingenierizada para explotar la actualización más reciente de iOS. ¿Las implicaciones? Cada usuario de iOS con un monedero de criptomonedas es ahora un posible objetivo, y el mercado podría ver una caída repentina a medida que se erosiona la confianza. #iOS #Darksword #SeguridadCripto
URGENTE: Darksword apunta a monederos de iOS 26.5: El mundo cripto, al límite
La inundación ha comenzado. La última alerta de SlowMist muestra que los atacantes han secuestrado la cadena de explotación Darksword para infiltrarse en dispositivos iOS 26.5, sustrayendo claves privadas de monederos con custodia propia. En una escalofriante declaración, el Director de Seguridad de la Información 23pds advirtió que el vector de ataque elude el último parche de seguridad de Apple, dejando a millones de usuarios expuestos.
Esto no es un rumor; es un hecho contundente que la cadena Darksword, una vez inactiva, ha sido reingenierizada para explotar la actualización más reciente de iOS. ¿Las implicaciones? Cada usuario de iOS con un monedero de criptomonedas es ahora un posible objetivo, y el mercado podría ver una caída repentina a medida que se erosiona la confianza. #iOS #Darksword #SeguridadCripto
Esto no es un rumor; es un hecho contundente que la cadena Darksword, una vez inactiva, ha sido reingenierizada para explotar la actualización más reciente de iOS. ¿Las implicaciones? Cada usuario de iOS con un monedero de criptomonedas es ahora un posible objetivo, y el mercado podría ver una caída repentina a medida que se erosiona la confianza. #iOS #Darksword #SeguridadCripto
36

·
--
Bajista
tus chats dicen que DarkSword afecta iOS 13 a 26.5 lol. documentado: 18.4 a 18.7, completamente parcheado para febrero #DarkSword
🔸 un enlace de Safari, luego lee los datos de la wallet
🔸 seis bugs encadenados, todos cerrados en iOS 26.3, 11 de febrero
🔸 26.5 es la afirmación de SlowMist, nadie oficial lo confirmó
la afirmación en sí se detiene en 26.5, una compilación de mayo. iOS 27 y 26.7 se lanzaron el 14 de septiembre
claves en un teléfono? actualiza esta noche, o Modo de Aislamiento)
Apple o Google confirman o descartan la parte de 26.5, lo publicaré. sígueme si te importa #Apple
1
4
357
·
--
Bajista
26.7.1
ese es el iOS que quieres si las claves viven en un iPhone
Apple lo envió el 28 de septiembre para CVE-2026-86950, un fallo de CoreGraphics
un archivo manipulado puede ejecutar código, y Apple dice que podría haber sido explotado contra personas específicas y dirigidas en versiones anteriores a iOS 27
26.7, el que te dije que instalaras la semana pasada, seguía expuesto. lo mío
ahora la parte que los chats añaden por su cuenta:
- "esto es DarkSword": la página de Apple no dice eso, y ninguna fuente lo ha confirmado
- "iOS 13 hasta 26.5": esa es la afirmación de la alerta, no de Apple
en iOS 27 este fallo no se aplica. 27.0.1 salió el mismo día sin CVEs publicadas
la semana pasada también dije que publicaría cuando Apple o Google resolvieran la afirmación de 26.5 de SlowMist, fuera cual fuera el resultado. todavía no hay nada de ninguno
#Apple #DarkSword
7
98

Advertencia: La vulnerabilidad de Safari ataca a DarkSword y amenaza las criptomonedas
- El director de tecnología (CTO) de Ledger, Charles Guillemet, emite una advertencia sobre un nuevo ataque llamado DarkSword.
- Recomienda a los usuarios de iPhone que actualicen sus dispositivos de inmediato.
- Este ataque podría hacer que los usuarios pierdan criptomonedas si acceden a sitios web maliciosos.
- Los detalles sobre la vulnerabilidad aún no se han revelado por completo.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Fuente: U.Today
428

·
--
DARKSWORD HACK FILTRADO, USUARIOS DE iPHONE ANTIGUOS EN RIESGO 🚨
🚨 EL ATAQUE DARKSWORD FILTRADO EN EL MUNDO, LOS USUARIOS DE iPHONES Y SAFARI SON EL OBJETIVO
Esta es una SERIA ADVERTENCIA DE SEGURIDAD para cada holder de cripto.
Yu Xian de SlowMist confirmó que el programa de ataque DarkSword ha sido filtrado y está apuntando activamente a las wallets de cripto.
¿Quién está en riesgo:
iPhones que ejecutan versiones antiguas de iOS
Usuarios del navegador Safari
Cualquiera que tenga wallets de criptomonedas en dispositivos afectados
Cómo funciona el ataque:
Código malicioso de JavaScript está siendo incrustado en sitios web falsos que imitan:
Plataformas de streaming para adultos
Estaciones de energía TRON
Procedimientos de reembolso
Alertas de vulnerabilidad
El peligro: Si los usuarios de modelos antiguos de iPhone abren tales sitios web usando Safari y los dejan abiertos, mientras desbloquean simultáneamente sus apps de wallet, sus claves privadas en texto plano podrían ser robadas.
¿Qué debes hacer AHORA:
Actualiza tu iPhone a la última versión de iOS
Evita usar Safari para navegación relacionada con cripto
Nunca dejes las apps de wallet desbloqueadas mientras navegas
Sé extremadamente cauteloso con enlaces sospechosos
👇 ¿Has actualizado tu iPhone recientemente? Mantente seguro por ahí.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CanMicrosoftDeliverOnAI
462,432 visualizaciones
3,366 participa(n) en el debate
2
#CanGoogleDefindItsCore
285,915 visualizaciones
2,377 participa(n) en el debate
3
#EarningsSeason
6M visualizaciones
29,492 participa(n) en el debate
4
#$10.9BBitcoinOptionsExpireFriday
1,912 visualizaciones
79 participa(n) en el debate
5
#ThailandSupremeCourtRulesBitcoinIsProperty
10,540 visualizaciones
319 participa(n) en el debate
6
#BitcoinSurpasses$81K
35,051 visualizaciones
119 participa(n) en el debate
7
#RobinhoodFalls8.4%AfterItsResults
20,795 visualizaciones
367 participa(n) en el debate
8
#KOSPISurges6.63%BackAbove6000
19,775 visualizaciones
357 participa(n) en el debate
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
24,027 visualizaciones
334 participa(n) en el debate
10
#FOMCWatch
9.4M visualizaciones
29,812 participa(n) en el debate