

#criticalvulnerability
criticalvulnerability
144 visualizaciones
3 participa(n) en el debate
Populares
Novedades
#CriticalVulnerability
🚨 Atención, desarrolladores de aplicaciones $BTC : vulnerabilidad crítica en «bitcoinjs-lib»
Se han corregido dos errores graves en la popular biblioteca `bitcoinjs-lib`. Estos fallos podían hacer que las aplicaciones infravaloraran drásticamente las comisiones de los mineros en transacciones PSBT (transacciones de Bitcoin parcialmente firmadas) totalmente válidas y firmadas.
¿Cuál es el problema?
En Bitcoin, la comisión es la diferencia entre la suma de las entradas y la suma de las salidas. Dos errores lógicos distintos hacían que la biblioteca informara de una comisión mínima (por ejemplo, 200 o 1.000 satoshis), mientras que la cantidad real descontada de la cartera y pagada a los mineros podía llegar a casi 1 BTC (900 millones de satoshis).
1. Valores de entrada en conflicto: el proceso de firma utilizaba todos los datos de la transacción anterior, mientras que el módulo de cálculo de comisiones se basaba en un registro conflictivo con un valor inferior. Aunque la firma seguía siendo válida, el cálculo de la comisión era incorrecto.
2. Registros de valores de entrada ausentes: en las entradas finalizadas cuyo importe no se había especificado, la biblioteca trataba el valor como «0». Esto permitía ocultar una comisión real enorme en las transacciones importadas.
¿Qué versiones están afectadas? Serie v5: corregido en
➡️ 5.2.2 (vulnerables: 5.1.0 – 5.2.1)
➡️ Serie v6: corregido en 6.1.9 (vulnerables: 6.0.0 – 6.1.8)
➡️ Serie v7: corregido en 7.0.4 (vulnerables: 7.0.0-rc.0 – 7.0.3)
¿Qué debes hacer?
➡️ Actualiza a las versiones con el parche (5.2.2, 6.1.9, 7.0.4).
➡️ Si no puedes actualizar ahora, implementa una verificación independiente de los valores de entrada y rechaza cualquier dato incoherente antes de firmar o calcular las comisiones.
La seguridad de tu aplicación depende de si confías ciegamente en las bibliotecas o verificas hasta el último satoshi. 🛡️
{future}(BTCUSDT)
#CriticalVulnerability
🚨 Atención, desarrolladores de aplicaciones $BTC : vulnerabilidad crítica en «bitcoinjs-lib»
Se han corregido dos errores graves en la popular biblioteca `bitcoinjs-lib`. Estos fallos podían hacer que las aplicaciones infravaloraran drásticamente las comisiones de los mineros en transacciones PSBT (transacciones de Bitcoin parcialmente firmadas) totalmente válidas y firmadas.
¿Cuál es el problema?
En Bitcoin, la comisión es la diferencia entre la suma de las entradas y la suma de las salidas. Dos errores lógicos distintos hacían que la biblioteca informara de una comisión mínima (por ejemplo, 200 o 1.000 satoshis), mientras que la cantidad real descontada de la cartera y pagada a los mineros podía llegar a casi 1 BTC (900 millones de satoshis).
1. Valores de entrada en conflicto: el proceso de firma utilizaba todos los datos de la transacción anterior, mientras que el módulo de cálculo de comisiones se basaba en un registro conflictivo con un valor inferior. Aunque la firma seguía siendo válida, el cálculo de la comisión era incorrecto.
2. Registros de valores de entrada ausentes: en las entradas finalizadas cuyo importe no se había especificado, la biblioteca trataba el valor como «0». Esto permitía ocultar una comisión real enorme en las transacciones importadas.
¿Qué versiones están afectadas? Serie v5: corregido en
➡️ 5.2.2 (vulnerables: 5.1.0 – 5.2.1)
➡️ Serie v6: corregido en 6.1.9 (vulnerables: 6.0.0 – 6.1.8)
➡️ Serie v7: corregido en 7.0.4 (vulnerables: 7.0.0-rc.0 – 7.0.3)
¿Qué debes hacer?
➡️ Actualiza a las versiones con el parche (5.2.2, 6.1.9, 7.0.4).
➡️ Si no puedes actualizar ahora, implementa una verificación independiente de los valores de entrada y rechaza cualquier dato incoherente antes de firmar o calcular las comisiones.
La seguridad de tu aplicación depende de si confías ciegamente en las bibliotecas o verificas hasta el último satoshi. 🛡️
1
97
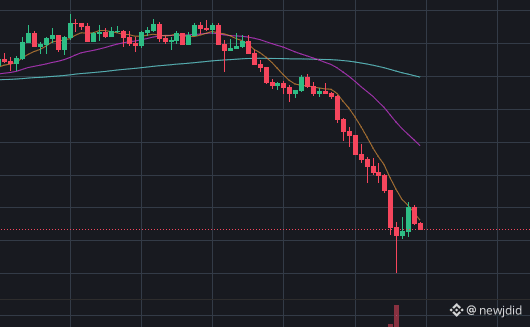
La criptomoneda $ZEC , líder en monedas de privacidad en Binance, se desplomó de $629 a menos de $300 en menos de 24 horas. ¿La razón? Una vulnerabilidad grave en el protocolo Orchard de privacidad que había estado presente durante 4 años completos, y que teóricamente podría haber permitido la creación de monedas ZEC falsas indetectables en la cadena.
¿Lo peor? Debido a que es un sistema de privacidad, no se puede probar que la vulnerabilidad no haya sido explotada efectivamente en el pasado. Esto llevó a Arthur Hayes (fundador de BitMEX) a liquidar todas sus tenencias de ZEC de inmediato, tras haber sido uno de sus mayores supporters.
#zec #zcash #PrivacyCoin #CriticalVulnerability
178
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CanMicrosoftDeliverOnAI
621,671 visualizaciones
4,072 participa(n) en el debate
2
#CanGoogleDefindItsCore
382,110 visualizaciones
2,862 participa(n) en el debate
3
#FedWatch
16.1M visualizaciones
37,211 participa(n) en el debate
4
#BitcoinCore32.1RaisesPeerConnectionLimit
1,996 visualizaciones
62 participa(n) en el debate
5
#EarningsSeason
6.1M visualizaciones
30,294 participa(n) en el debate
6
#BitcoinCoreIdentifiesThreeVulnerabilities
11,767 visualizaciones
236 participa(n) en el debate
7
#RippleExpects$900MAnnualizedProductRevenueRunRate
1,457 visualizaciones
10 participa(n) en el debate
8
#GoogleToPreviewCryptoCustodySecuritySystem
3,554 visualizaciones
89 participa(n) en el debate
9
#FedToBeginShrinkingRateSettingCalendarIn2027
4,532 visualizaciones
57 participa(n) en el debate
10
#StrategyShareholdersApproveDailyDividends
4,133 visualizaciones
78 participa(n) en el debate