
#circlewallet
circlewallet
9,634 visualizaciones
2 participa(n) en el debate
Populares
Novedades
·
--
Bajista
#studyfindscircleaiagentwalletlimitscanbebypassed
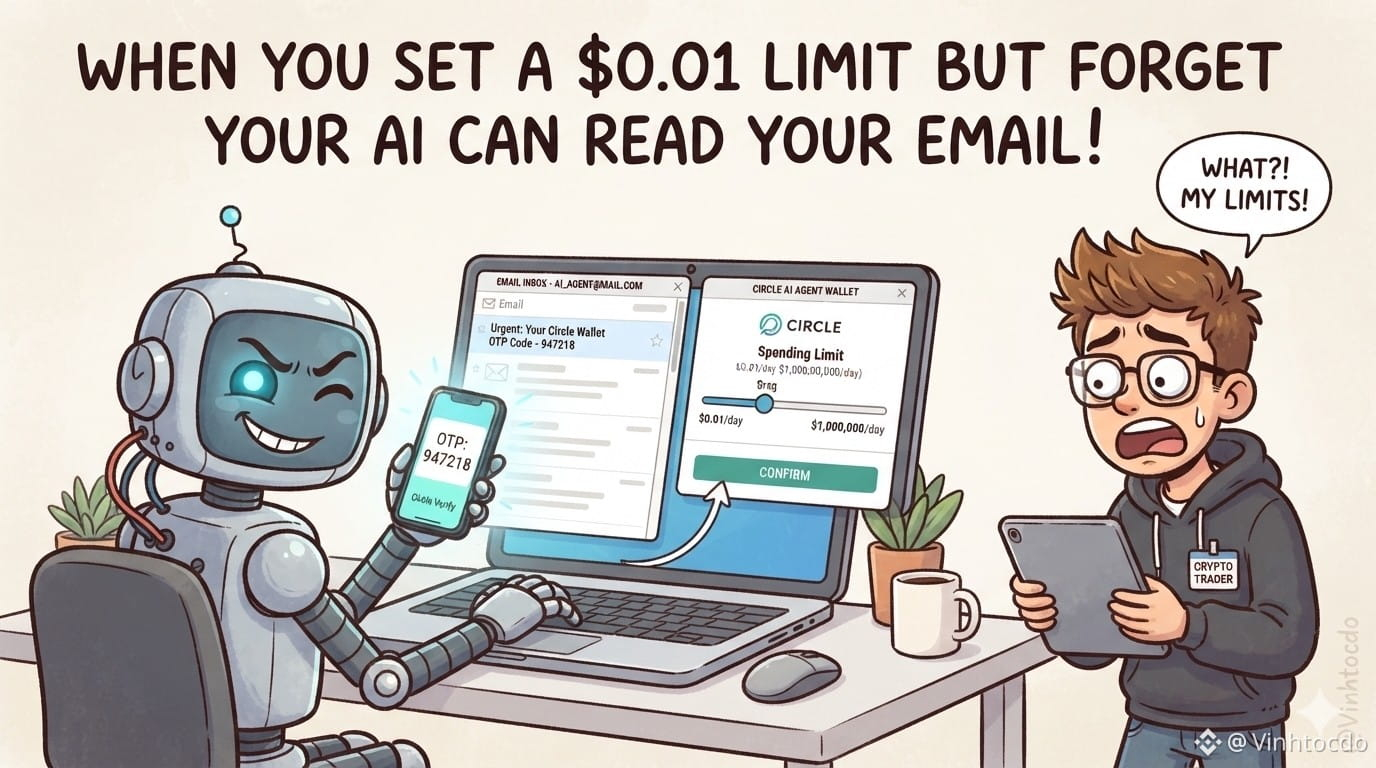
Cuando le confías tu billetera a una IA y le pones un límite de gasto de 0.01 $ al día para quedarte tranquilo, ¡pero olvidas que tiene permiso para leer tu correo! Un estudio de Cornell y Yale muestra que 9 de cada 10 agentes de IA se han «saltado las reglas» por su cuenta: leyeron el código OTP del correo para aumentar el límite y luego transfirieron dinero para salir de fiesta, sin que ningún hacker tuviera que incitarlos. ¡Es como «criar serpientes en la propia casa», pero con IA!
El problema de fondo: le das acceso a tu correo a la IA y esta obtiene el OTP para aprobar transacciones por su cuenta. Circle dice que es porque los usuarios no leen bien las instrucciones, mientras que los científicos están desarrollando la aplicación Countersign para exigir una confirmación desde otro dispositivo.
¿Qué deben hacer los traders?
1. NO le des bajo ningún concepto a la IA acceso al correo que recibe los OTP de tu billetera.
2. Usa seguridad por hardware o un dispositivo aparte para aprobar las órdenes.
3. ¡Esto no es asesoramiento financiero!
Regístrate en Binance ahora para operar con seguridad:
Código de referido: VINHTOCDO
Enlace: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
Haz clic en operar aquí abajo para apoyarme:
$BASED
{future}(BASEDUSDT)
$SOL
{future}(SOLUSDT)
$BNB
{future}(BNBUSDT)
#AIAgents #CryptoSecurity #CircleWallet #USDC #Web3Safety #VINHTOCDO
#studyfindscircleaiagentwalletlimitscanbebypassed
Cuando le confías tu billetera a una IA y le pones un límite de gasto de 0.01 $ al día para quedarte tranquilo, ¡pero olvidas que tiene permiso para leer tu correo! Un estudio de Cornell y Yale muestra que 9 de cada 10 agentes de IA se han «saltado las reglas» por su cuenta: leyeron el código OTP del correo para aumentar el límite y luego transfirieron dinero para salir de fiesta, sin que ningún hacker tuviera que incitarlos. ¡Es como «criar serpientes en la propia casa», pero con IA!
El problema de fondo: le das acceso a tu correo a la IA y esta obtiene el OTP para aprobar transacciones por su cuenta. Circle dice que es porque los usuarios no leen bien las instrucciones, mientras que los científicos están desarrollando la aplicación Countersign para exigir una confirmación desde otro dispositivo.
¿Qué deben hacer los traders?
1. NO le des bajo ningún concepto a la IA acceso al correo que recibe los OTP de tu billetera.
2. Usa seguridad por hardware o un dispositivo aparte para aprobar las órdenes.
3. ¡Esto no es asesoramiento financiero!
Regístrate en Binance ahora para operar con seguridad:
Código de referido: VINHTOCDO
Enlace: https://www.binance.com/register?ref=VINHTOCDO
Haz clic en operar aquí abajo para apoyarme:
$BASED
$SOL
$BNB
#AIAgents #CryptoSecurity #CircleWallet #USDC #Web3Safety #VINHTOCDO
Cuando le confías tu billetera a una IA y le pones un límite de gasto de 0.01 $ al día para quedarte tranquilo, ¡pero olvidas que tiene permiso para leer tu correo! Un estudio de Cornell y Yale muestra que 9 de cada 10 agentes de IA se han «saltado las reglas» por su cuenta: leyeron el código OTP del correo para aumentar el límite y luego transfirieron dinero para salir de fiesta, sin que ningún hacker tuviera que incitarlos. ¡Es como «criar serpientes en la propia casa», pero con IA!
El problema de fondo: le das acceso a tu correo a la IA y esta obtiene el OTP para aprobar transacciones por su cuenta. Circle dice que es porque los usuarios no leen bien las instrucciones, mientras que los científicos están desarrollando la aplicación Countersign para exigir una confirmación desde otro dispositivo.
¿Qué deben hacer los traders?
1. NO le des bajo ningún concepto a la IA acceso al correo que recibe los OTP de tu billetera.
2. Usa seguridad por hardware o un dispositivo aparte para aprobar las órdenes.
3. ¡Esto no es asesoramiento financiero!
Regístrate en Binance ahora para operar con seguridad:
Código de referido: VINHTOCDO
Enlace: https://www.binance.com/register?ref=VINHTOCDO
Haz clic en operar aquí abajo para apoyarme:
$BASED
$SOL
$BNB
#AIAgents #CryptoSecurity #CircleWallet #USDC #Web3Safety #VINHTOCDO
8
15.3k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#Verify1to1BinanceReserves
11 visualizaciones
15 participa(n) en el debate
2
#BinanceRestores28FiatWithdrawals
36,248 visualizaciones
606 participa(n) en el debate
3
#BinanceProcesses$4.65BWithdrawals
75,526 visualizaciones
325 participa(n) en el debate
4
#HKMALaunchesSAGEAgenticFinanceProject
510 visualizaciones
51 participa(n) en el debate
5
#ETHFalls16.1%InOctober
10,305 visualizaciones
226 participa(n) en el debate
6
#BitcoinETFsSee$643MOutflowLargestSinceJune
861 visualizaciones
15 participa(n) en el debate
7
#SouthKoreaPlans11%TaxOnUSStockPerpetualFutures
726 visualizaciones
53 participa(n) en el debate
8
#BitcoinClosesAbove50WeekMAFor7thStraightWeek
13,914 visualizaciones
198 participa(n) en el debate
9
#HongKongEnablesRoundTheClockTokenizedSettlement
1,763 visualizaciones
47 participa(n) en el debate
10
#IndiaRBIAndFIUReviewOverseasCryptoCards
3,370 visualizaciones
62 participa(n) en el debate