
#certin
certin
15 visualizaciones
2 participa(n) en el debate
Populares
Novedades

·
--
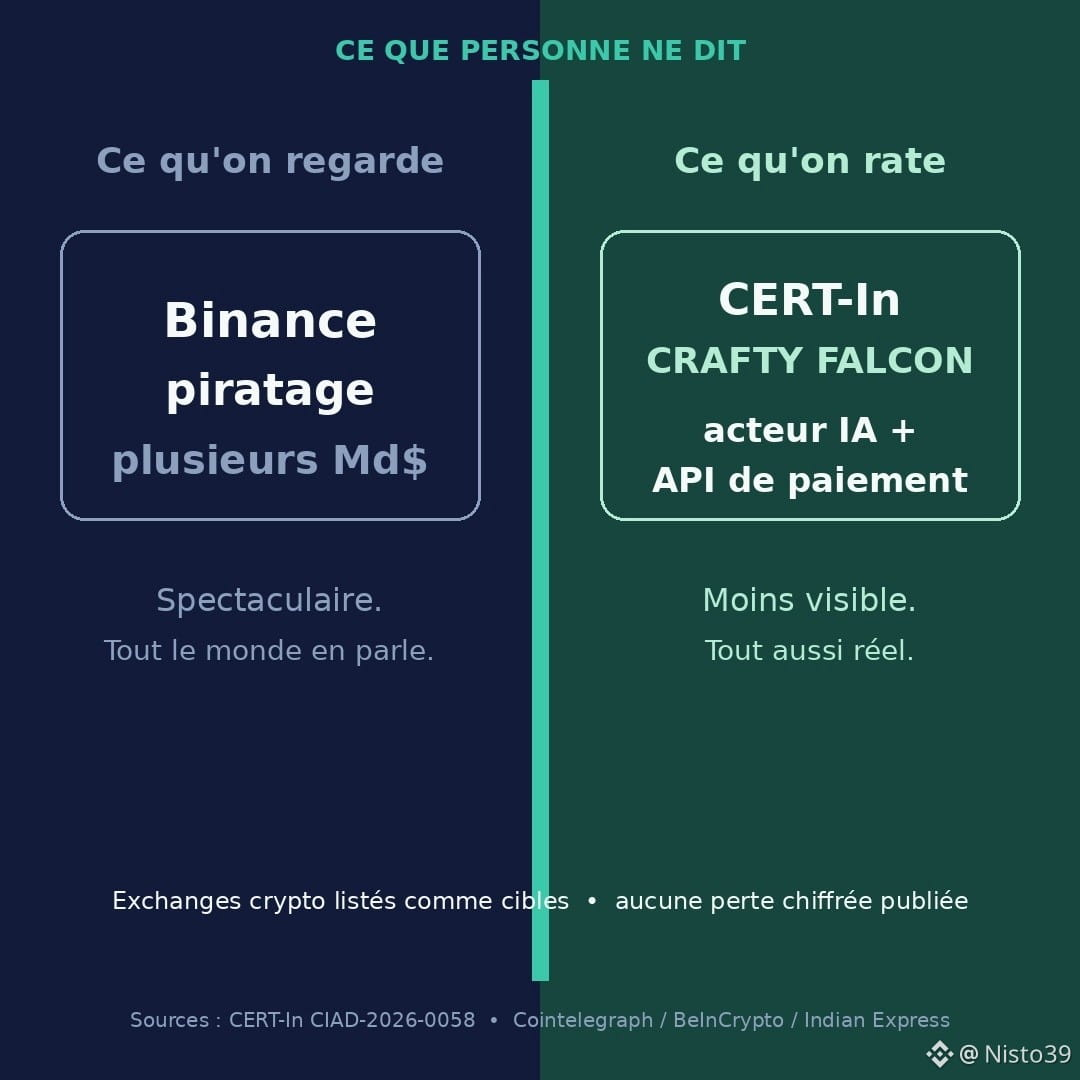
Todo el mundo tiene la mirada puesta en el hackeo de Binance: miles de millones congelados, un informe recién publicado. Tiene sentido. Es espectacular.
Lo que casi nadie está mirando: el 4 de noviembre, CERT-In publicó la alerta crítica CIAD-2026-0058. Actualización de octubre. Un nombre: CRAFTY FALCON.
No es un script kiddie. Es un actor financiero asistido por IA que, según CERT-In, «vigila a sus objetivos con inteligencia artificial, opera a velocidad de máquina y ataca invocando las propias API de pago y desembolso de la víctima».
Objetivos: NBFC, fintech, agregadores… y exchanges de criptomonedas / proveedores de VDA. Claves de billeteras robadas. Fondos drenados. Ningún exchange mencionado. Ninguna cantidad publicada.
Método de operación: entornos UAT/staging expuestos a producción mediante credenciales compartidas; abuso de la nube (AWS SSM/Lambda); ingeniería inversa de aplicaciones; elusión de listas de IP permitidas; microtransferencias de prueba (1 rupia) antes de los golpes grandes; ataques durante el fin de semana; scripts generados por IA.
Mi opinión: se habla mucho de $BTC y $ETH cuando vacían una hot wallet. Menos cuando el ataque pasa por las API de pago internas: la fontanería invisible. CERT-In pide vigilancia 24/7 y más personal los fines de semana. No es glamuroso. Quizá sea vital.
Fuentes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Esto no es asesoramiento financiero.
Si tu exchange refuerza la vigilancia los domingos, ¿te tranquiliza o te parece demasiado alarmista para un simple fin de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
Todo el mundo tiene la mirada puesta en el hackeo de Binance: miles de millones congelados, un informe recién publicado. Tiene sentido. Es espectacular.
Lo que casi nadie está mirando: el 4 de noviembre, CERT-In publicó la alerta crítica CIAD-2026-0058. Actualización de octubre. Un nombre: CRAFTY FALCON.
No es un script kiddie. Es un actor financiero asistido por IA que, según CERT-In, «vigila a sus objetivos con inteligencia artificial, opera a velocidad de máquina y ataca invocando las propias API de pago y desembolso de la víctima».
Objetivos: NBFC, fintech, agregadores… y exchanges de criptomonedas / proveedores de VDA. Claves de billeteras robadas. Fondos drenados. Ningún exchange mencionado. Ninguna cantidad publicada.
Método de operación: entornos UAT/staging expuestos a producción mediante credenciales compartidas; abuso de la nube (AWS SSM/Lambda); ingeniería inversa de aplicaciones; elusión de listas de IP permitidas; microtransferencias de prueba (1 rupia) antes de los golpes grandes; ataques durante el fin de semana; scripts generados por IA.
Mi opinión: se habla mucho de $BTC y $ETH cuando vacían una hot wallet. Menos cuando el ataque pasa por las API de pago internas: la fontanería invisible. CERT-In pide vigilancia 24/7 y más personal los fines de semana. No es glamuroso. Quizá sea vital.
Fuentes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Esto no es asesoramiento financiero.
Si tu exchange refuerza la vigilancia los domingos, ¿te tranquiliza o te parece demasiado alarmista para un simple fin de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
Lo que casi nadie está mirando: el 4 de noviembre, CERT-In publicó la alerta crítica CIAD-2026-0058. Actualización de octubre. Un nombre: CRAFTY FALCON.
No es un script kiddie. Es un actor financiero asistido por IA que, según CERT-In, «vigila a sus objetivos con inteligencia artificial, opera a velocidad de máquina y ataca invocando las propias API de pago y desembolso de la víctima».
Objetivos: NBFC, fintech, agregadores… y exchanges de criptomonedas / proveedores de VDA. Claves de billeteras robadas. Fondos drenados. Ningún exchange mencionado. Ninguna cantidad publicada.
Método de operación: entornos UAT/staging expuestos a producción mediante credenciales compartidas; abuso de la nube (AWS SSM/Lambda); ingeniería inversa de aplicaciones; elusión de listas de IP permitidas; microtransferencias de prueba (1 rupia) antes de los golpes grandes; ataques durante el fin de semana; scripts generados por IA.
Mi opinión: se habla mucho de $BTC y $ETH cuando vacían una hot wallet. Menos cuando el ataque pasa por las API de pago internas: la fontanería invisible. CERT-In pide vigilancia 24/7 y más personal los fines de semana. No es glamuroso. Quizá sea vital.
Fuentes: CERT-In, Cointelegraph (5 de nov.), BeInCrypto, Indian Express, Mint. Esto no es asesoramiento financiero.
Si tu exchange refuerza la vigilancia los domingos, ¿te tranquiliza o te parece demasiado alarmista para un simple fin de semana?
#CryptoNews #Securite #CERTIn #Exchange #IA
74
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceReopensWithdrawalsForMoreAssets
991,157 visualizaciones
5,106 participa(n) en el debate
2
#AnthropicIPOValuationDoubts
1,824 visualizaciones
76 participa(n) en el debate
3
#USStocksSlipandCryptoMarketUnderBroadPressure
58,291 visualizaciones
488 participa(n) en el debate
4
#USStocksSufferSteepestRoutSince2020
372 visualizaciones
17 participa(n) en el debate
5
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 visualizaciones
568 participa(n) en el debate
6
#Nasdaq100Tumbles6%
6,836 visualizaciones
90 participa(n) en el debate
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 visualizaciones
49 participa(n) en el debate
8
#KospiSlideTriggersCircuitBreaker
1,526 visualizaciones
37 participa(n) en el debate
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
58,821 visualizaciones
673 participa(n) en el debate
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,184 visualizaciones
65 participa(n) en el debate