

#blockchainintelligence
blockchainintelligence
16,946 visualizaciones
42 participa(n) en el debate
Populares
Novedades
·
--
387 MILLONES DE DÓLARES ROBADOS.
4 BLOCKCHAINS.
MÁS DE 20 HORAS DE TRABAJO MANUAL: REDUCIDAS A MENOS DE 10 MINUTOS.
(Según Chainalysis, la automatización impulsada por IA ayudó a los investigadores a rastrear activos tras el robo de Bitget del 24 de septiembre de 2026.)
Piénsalo un momento.
El dinero puede desaparecer en segundos. Puede moverse entre blockchains, pasar por múltiples protocolos y volverse cada vez más difícil de rastrear.
Pero el verdadero desafío no consiste simplemente en rastrear transacciones. Consiste en conectar los puntos, identificar actividades sospechosas y entender adónde va el dinero.
Según Chainalysis (1 de octubre de 2026), la IA aceleró significativamente el análisis entre cadenas en esta investigación, reduciendo más de 20 horas de conciliación manual a menos de 10 minutos en un ejemplo.
Aquí es donde la inteligencia blockchain se vuelve fundamental.
Soluciones como AMLBot ayudan a las empresas a evaluar el riesgo de las billeteras, identificar transacciones sospechosas y fortalecer su enfoque del cumplimiento normativo en materia de activos digitales.
Porque en un mundo donde el dinero se mueve a la velocidad de la tecnología, la inteligencia financiera debe evolucionar igual de rápido.
Los delincuentes se aprovechan de la complejidad. La pregunta es si nuestra capacidad para comprender la blockchain puede evolucionar más rápido.
#BlockchainIntelligence #CryptoCrime #Aİ #compliance #ActivosDigitales
46
·
--
Casi un millón de dólares robados en apenas 94 segundos.
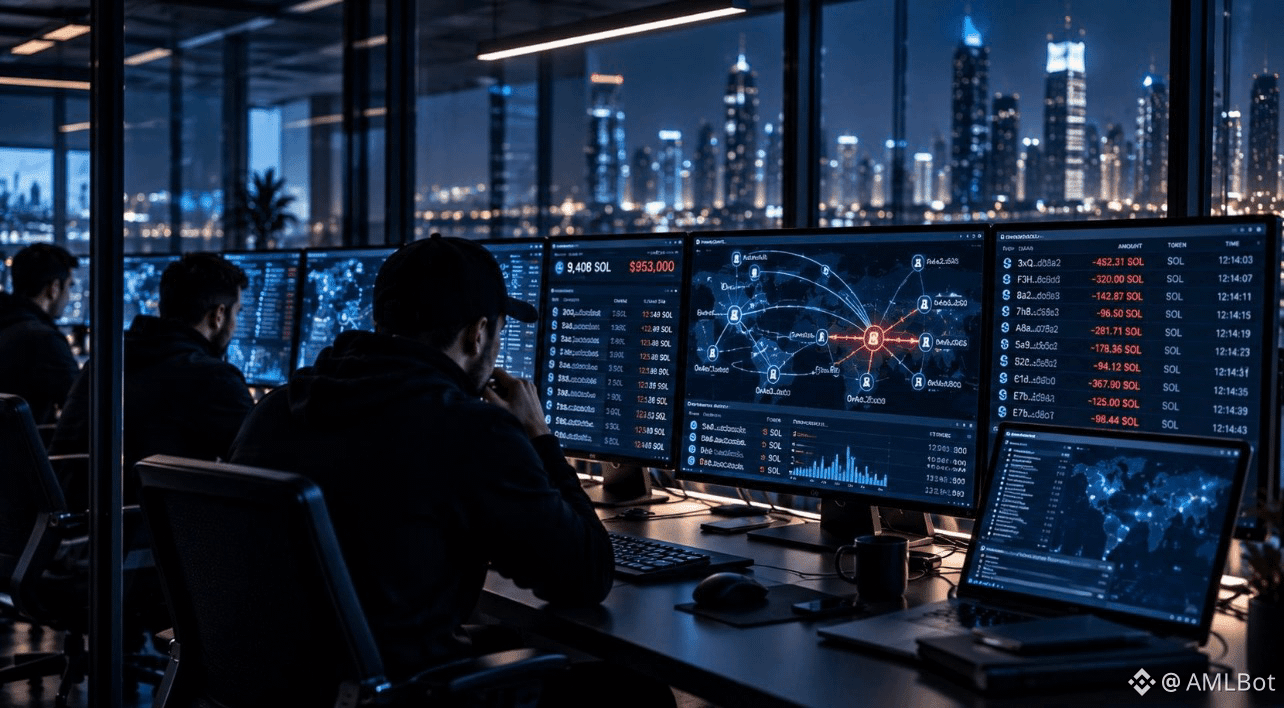
Según una investigación de blockchain realizada por Bitquery, un atacante vació 9.408 SOL, equivalentes a aproximadamente 953.000 dólares, de 48 billeteras pertenecientes a nueve traders que habían usado el bot de trading Bloom en Telegram.
Pero este es el detalle más alarmante: algunas de las billeteras afectadas no se habían usado con el bot desde el primer semestre de 2025.
El atacante probó las billeteras, identificó los objetivos y sustrajo sus fondos en una secuencia coordinada. Casi todos los SOL robados acabaron en una sola billetera.
Bloom atribuyó el incidente a una vulnerabilidad de ejecución remota de código en un módulo de terceros y se comprometió a reembolsar íntegramente a todos los usuarios afectados. El mecanismo exacto detrás del ataque sigue bajo investigación.
¿Qué revela este incidente?
🔹 Las conexiones antiguas pueden generar nuevos riesgos. Dejar de usar un servicio no necesariamente elimina la exposición asociada a las billeteras conectadas anteriormente.
🔹 La velocidad cambia la economía del delito. Los ataques automatizados pueden mover cantidades considerables de activos digitales antes de que las víctimas tengan tiempo de reaccionar.
🔹 El rastreo es importante. La inteligencia de blockchain puede reconstruir los flujos de transacciones, vincular transferencias relacionadas y ayudar a los investigadores a identificar adónde se trasladan los activos robados.
La pregunta clave ya no es solo cómo prevenir una brecha de seguridad. También es cómo detectar, investigar y abordar rápidamente las actividades sospechosas.
En las finanzas digitales, cada segundo cuenta.
#AMLBot #BlockchainIntelligence #AML #CryptoCompliance #CryptoExchanges
1
2.5k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
9,332 visualizaciones
97 participa(n) en el debate
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
16,421 visualizaciones
332 participa(n) en el debate
3
#CZSaysCompensationIsinPlaceUsersAreProtected
15,981 visualizaciones
250 participa(n) en el debate
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
1,384 visualizaciones
19 participa(n) en el debate
5
#IntelHasItsWorstDaySince1974
322 visualizaciones
31 participa(n) en el debate
6
#TRMCambodianCasinosReceived$1.07BInCrypto
893 visualizaciones
33 participa(n) en el debate
7
#USDCCirculationFallsAbout800MInSevenDays
11,381 visualizaciones
222 participa(n) en el debate
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
7,110 visualizaciones
70 participa(n) en el debate
9
#OpenAICutsFundraisingTargetBy$10B
1,264 visualizaciones
53 participa(n) en el debate
10
#ASICHasReceivedNoPredictionMarketApplications
25,254 visualizaciones
631 participa(n) en el debate