Casi un millón de dólares robados en apenas 94 segundos.
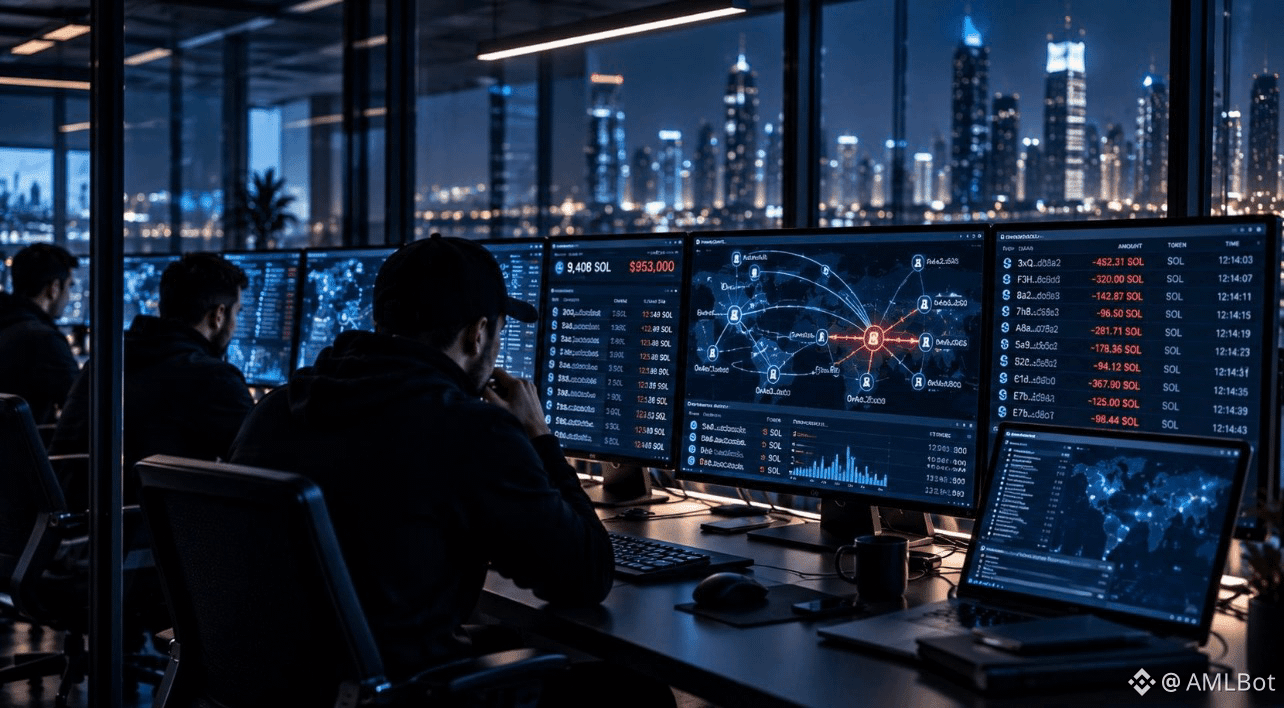
Según una investigación de blockchain realizada por Bitquery, un atacante vació 9.408 SOL, equivalentes a aproximadamente 953.000 dólares, de 48 billeteras pertenecientes a nueve traders que habían usado el bot de trading Bloom en Telegram.
Pero este es el detalle más alarmante: algunas de las billeteras afectadas no se habían usado con el bot desde el primer semestre de 2025.
El atacante probó las billeteras, identificó los objetivos y sustrajo sus fondos en una secuencia coordinada. Casi todos los SOL robados acabaron en una sola billetera.
Bloom atribuyó el incidente a una vulnerabilidad de ejecución remota de código en un módulo de terceros y se comprometió a reembolsar íntegramente a todos los usuarios afectados. El mecanismo exacto detrás del ataque sigue bajo investigación.
¿Qué revela este incidente?
🔹 Las conexiones antiguas pueden generar nuevos riesgos. Dejar de usar un servicio no necesariamente elimina la exposición asociada a las billeteras conectadas anteriormente.
🔹 La velocidad cambia la economía del delito. Los ataques automatizados pueden mover cantidades considerables de activos digitales antes de que las víctimas tengan tiempo de reaccionar.
🔹 El rastreo es importante. La inteligencia de blockchain puede reconstruir los flujos de transacciones, vincular transferencias relacionadas y ayudar a los investigadores a identificar adónde se trasladan los activos robados.
La pregunta clave ya no es solo cómo prevenir una brecha de seguridad. También es cómo detectar, investigar y abordar rápidamente las actividades sospechosas.
En las finanzas digitales, cada segundo cuenta.
#AMLBot #BlockchainIntelligence #AML #CryptoCompliance #CryptoExchanges