
#solvbtcexploitedafterdeployerkeyleak
solvbtcexploitedafterdeployerkeyleak
30,462 visualizaciones
346 participa(n) en el debate
Populares
Novedades
·
--
#solvbtcexploitedafterdeployerkeyleak
$SOLV El contrato de BTC+ de Protocol en la Chain <c-1/> $BNB fue atacado el 13 de julio — el atacante comprometió la clave privada del depleyer, actualizó el contrato proxy de acuñación y acuñó tokens de BTC+ no autorizados.
{future}(SOLVUSDT)
El daño: El equipo lo contuvo en 3 horas — aislando el contrato malicioso y congelando, quemando o segregando todo el BTC+ no autorizado. Críticamente, todos los $BTC activos subyacentes permanecen seguros. No existía ningún pool oficial de liquidez de BTC+ en ningún DEX, por lo que la superficie de ataque para daños secundarios fue limitada.
{future}(BTCUSDT)
La respuesta: Las suscripciones y redenciones se suspenden; se espera que se reanuden dentro de dos semanas. El equipo ha rotado todas las credenciales y claves de firma afectadas, mejorado la seguridad del depleyer y lanzado una re-auditoría externa completa. Se publicará un post-mortem detallado.
El contexto: Este es el segundo incidente de Solv en 2026 — el primero fue un exploit de lógica de bóveda de ~2.7M en BNB Chain en marzo. La tendencia general es fea: el informe de Q2 de Hacken muestra que el 88.3% de ~764M en pérdidas cripto provino de filtraciones de claves privadas, problemas de firmas y fallas de infraestructura — no de errores de contratos inteligentes. Solv es solo el nombre más reciente en una lista creciente.
No es asesoramiento financiero. El BTC subyacente está a salvo, pero la confianza tarda más en reconstruirse que el código. Estén atentos al post-mortem y a los resultados de la re-auditoría antes de volver a entrar.
#BitcoinReclaims$65K #BitcoinHitsOneMonthHigh$65700ThenPullsBack #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF
#solvbtcexploitedafterdeployerkeyleak
$SOLV El contrato de BTC+ de Protocol en la Chain <c-1/> $BNB fue atacado el 13 de julio — el atacante comprometió la clave privada del depleyer, actualizó el contrato proxy de acuñación y acuñó tokens de BTC+ no autorizados.
El daño: El equipo lo contuvo en 3 horas — aislando el contrato malicioso y congelando, quemando o segregando todo el BTC+ no autorizado. Críticamente, todos los $BTC activos subyacentes permanecen seguros. No existía ningún pool oficial de liquidez de BTC+ en ningún DEX, por lo que la superficie de ataque para daños secundarios fue limitada.
La respuesta: Las suscripciones y redenciones se suspenden; se espera que se reanuden dentro de dos semanas. El equipo ha rotado todas las credenciales y claves de firma afectadas, mejorado la seguridad del depleyer y lanzado una re-auditoría externa completa. Se publicará un post-mortem detallado.
El contexto: Este es el segundo incidente de Solv en 2026 — el primero fue un exploit de lógica de bóveda de ~2.7M en BNB Chain en marzo. La tendencia general es fea: el informe de Q2 de Hacken muestra que el 88.3% de ~764M en pérdidas cripto provino de filtraciones de claves privadas, problemas de firmas y fallas de infraestructura — no de errores de contratos inteligentes. Solv es solo el nombre más reciente en una lista creciente.
No es asesoramiento financiero. El BTC subyacente está a salvo, pero la confianza tarda más en reconstruirse que el código. Estén atentos al post-mortem y a los resultados de la re-auditoría antes de volver a entrar.
#BitcoinReclaims$65K #BitcoinHitsOneMonthHigh$65700ThenPullsBack #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF
$SOLV El contrato de BTC+ de Protocol en la Chain <c-1/> $BNB fue atacado el 13 de julio — el atacante comprometió la clave privada del depleyer, actualizó el contrato proxy de acuñación y acuñó tokens de BTC+ no autorizados.
El daño: El equipo lo contuvo en 3 horas — aislando el contrato malicioso y congelando, quemando o segregando todo el BTC+ no autorizado. Críticamente, todos los $BTC activos subyacentes permanecen seguros. No existía ningún pool oficial de liquidez de BTC+ en ningún DEX, por lo que la superficie de ataque para daños secundarios fue limitada.
La respuesta: Las suscripciones y redenciones se suspenden; se espera que se reanuden dentro de dos semanas. El equipo ha rotado todas las credenciales y claves de firma afectadas, mejorado la seguridad del depleyer y lanzado una re-auditoría externa completa. Se publicará un post-mortem detallado.
El contexto: Este es el segundo incidente de Solv en 2026 — el primero fue un exploit de lógica de bóveda de ~2.7M en BNB Chain en marzo. La tendencia general es fea: el informe de Q2 de Hacken muestra que el 88.3% de ~764M en pérdidas cripto provino de filtraciones de claves privadas, problemas de firmas y fallas de infraestructura — no de errores de contratos inteligentes. Solv es solo el nombre más reciente en una lista creciente.
No es asesoramiento financiero. El BTC subyacente está a salvo, pero la confianza tarda más en reconstruirse que el código. Estén atentos al post-mortem y a los resultados de la re-auditoría antes de volver a entrar.
#BitcoinReclaims$65K #BitcoinHitsOneMonthHigh$65700ThenPullsBack #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF
1.1k

·
--
¿Por qué nadie está hablando de la lección real del filtrado de la clave del deployer de SolvBTC?
La mayoría de los traders solo notan los exploits después de que el gráfico ya los castigó. Persiguen el “rendimiento seguro”, lo envuelven $BTC en cada producto nuevo, y luego se sorprenden cuando una sola clave de administrador débil se convierte en todo el modelo de riesgo.
Aquí va mi opinión: el mayor riesgo en cripto ahora mismo no es la volatilidad; es la confianza oculta. Si un protocolo puede vaciarse porque se comprometió una clave del deployer, entonces los usuarios nunca estaban teniendo una exposición pura a DeFi. Estaban asumiendo riesgo de contraparte con mejor marketing.
Movimiento accionable: antes de aparcar $BTC, $ETH o incluso $USDT ocioso en cualquier lugar, revisa tres cosas. ¿La propiedad está renunciada o controlada por un multisig? ¿Los permisos de actualización están con bloqueo de tiempo? ¿El equipo explicó claramente los controles de emergencia y la gestión de claves? Si no puedes responder eso rápido, reduce el tamaño o quédate fuera. El Fear & Greed en 38 te dice que el mercado ya está nervioso, y los exploits solo hacen la liquidez más selectiva.
La narrativa general dirá “otro hack, sigue adelante”. No estoy de acuerdo. Estos incidentes son filtros. Los protocolos fuertes se vuelven más transparentes después de la presión. Los débiles se esconden detrás de declaraciones vagas y esperan que la atención se desvanezca.
¿Qué opinas de los productos de BTC envuelto después de esto? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
¿Por qué nadie está hablando de la lección real del filtrado de la clave del deployer de SolvBTC?
La mayoría de los traders solo notan los exploits después de que el gráfico ya los castigó. Persiguen el “rendimiento seguro”, lo envuelven $BTC en cada producto nuevo, y luego se sorprenden cuando una sola clave de administrador débil se convierte en todo el modelo de riesgo.
Aquí va mi opinión: el mayor riesgo en cripto ahora mismo no es la volatilidad; es la confianza oculta. Si un protocolo puede vaciarse porque se comprometió una clave del deployer, entonces los usuarios nunca estaban teniendo una exposición pura a DeFi. Estaban asumiendo riesgo de contraparte con mejor marketing.
Movimiento accionable: antes de aparcar $BTC , $ETH o incluso $USDT ocioso en cualquier lugar, revisa tres cosas. ¿La propiedad está renunciada o controlada por un multisig? ¿Los permisos de actualización están con bloqueo de tiempo? ¿El equipo explicó claramente los controles de emergencia y la gestión de claves? Si no puedes responder eso rápido, reduce el tamaño o quédate fuera. El Fear & Greed en 38 te dice que el mercado ya está nervioso, y los exploits solo hacen la liquidez más selectiva.
La narrativa general dirá “otro hack, sigue adelante”. No estoy de acuerdo. Estos incidentes son filtros. Los protocolos fuertes se vuelven más transparentes después de la presión. Los débiles se esconden detrás de declaraciones vagas y esperan que la atención se desvanezca.
¿Qué opinas de los productos de BTC envuelto después de esto? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
La mayoría de los traders solo notan los exploits después de que el gráfico ya los castigó. Persiguen el “rendimiento seguro”, lo envuelven $BTC en cada producto nuevo, y luego se sorprenden cuando una sola clave de administrador débil se convierte en todo el modelo de riesgo.
Aquí va mi opinión: el mayor riesgo en cripto ahora mismo no es la volatilidad; es la confianza oculta. Si un protocolo puede vaciarse porque se comprometió una clave del deployer, entonces los usuarios nunca estaban teniendo una exposición pura a DeFi. Estaban asumiendo riesgo de contraparte con mejor marketing.
Movimiento accionable: antes de aparcar $BTC , $ETH o incluso $USDT ocioso en cualquier lugar, revisa tres cosas. ¿La propiedad está renunciada o controlada por un multisig? ¿Los permisos de actualización están con bloqueo de tiempo? ¿El equipo explicó claramente los controles de emergencia y la gestión de claves? Si no puedes responder eso rápido, reduce el tamaño o quédate fuera. El Fear & Greed en 38 te dice que el mercado ya está nervioso, y los exploits solo hacen la liquidez más selectiva.
La narrativa general dirá “otro hack, sigue adelante”. No estoy de acuerdo. Estos incidentes son filtros. Los protocolos fuertes se vuelven más transparentes después de la presión. Los débiles se esconden detrás de declaraciones vagas y esperan que la atención se desvanezca.
¿Qué opinas de los productos de BTC envuelto después de esto? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
132

·
--
Todo el mundo cree que tener Bitcoin envuelto o con rendimiento “es básicamente lo mismo que tener $BTC”, pero en realidad el mayor riesgo pueden ser las claves detrás del contrato.
Cuando ocurre una filtración de una clave del implementador, la gente a menudo entra en pánico y vende demasiado tarde o asume “que todo estará bien” sin revisar qué puede controlar esa clave. Así, un pequeño detalle técnico se convierte en un riesgo real de dinero, especialmente cuando el sentimiento del mercado ya es de miedo y los traders están escondidos en $USDT.
Aquí tienes 3 errores que evitar con la situación de SolvBTC: 1) tratar cada activo respaldado por Bitcoin como si fuera $BTC nativo, porque los activos envueltos dependen de contratos inteligentes, puentes y permisos de administración. Piensa en ello como guardar oro en una bóveda: el oro puede ser real, pero importa si otra persona tiene la llave maestra.
2) ignorar los permisos del contrato. Si una clave del implementador filtrada puede actualizar contratos, acuñar, pausar o redirigir fondos, eso no es solo “mala publicidad”. Es como darle acceso a una sala de control a un desconocido. Antes de tocar posiciones relacionadas, revisa las actualizaciones oficiales, los movimientos on-chain y si los contratos se han asegurado o migrado.
3) confundir la recuperación de precio con la recuperación del riesgo. $BTC puede estar mostrando fortaleza, y $ETH los traders pueden estar esperando una rotación, pero el riesgo de explotación no desaparece solo porque las velas se pongan verdes. En mercados dominados por el miedo, la liquidez puede desaparecer rápido cuando se rompe la confianza.
¿Qué estás haciendo aquí: saliendo, esperando confirmación, o tratándolo como ruido? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Todo el mundo cree que tener Bitcoin envuelto o con rendimiento “es básicamente lo mismo que tener $BTC ”, pero en realidad el mayor riesgo pueden ser las claves detrás del contrato.
Cuando ocurre una filtración de una clave del implementador, la gente a menudo entra en pánico y vende demasiado tarde o asume “que todo estará bien” sin revisar qué puede controlar esa clave. Así, un pequeño detalle técnico se convierte en un riesgo real de dinero, especialmente cuando el sentimiento del mercado ya es de miedo y los traders están escondidos en $USDT.
Aquí tienes 3 errores que evitar con la situación de SolvBTC: 1) tratar cada activo respaldado por Bitcoin como si fuera $BTC nativo, porque los activos envueltos dependen de contratos inteligentes, puentes y permisos de administración. Piensa en ello como guardar oro en una bóveda: el oro puede ser real, pero importa si otra persona tiene la llave maestra.
2) ignorar los permisos del contrato. Si una clave del implementador filtrada puede actualizar contratos, acuñar, pausar o redirigir fondos, eso no es solo “mala publicidad”. Es como darle acceso a una sala de control a un desconocido. Antes de tocar posiciones relacionadas, revisa las actualizaciones oficiales, los movimientos on-chain y si los contratos se han asegurado o migrado.
3) confundir la recuperación de precio con la recuperación del riesgo. $BTC puede estar mostrando fortaleza, y $ETH los traders pueden estar esperando una rotación, pero el riesgo de explotación no desaparece solo porque las velas se pongan verdes. En mercados dominados por el miedo, la liquidez puede desaparecer rápido cuando se rompe la confianza.
¿Qué estás haciendo aquí: saliendo, esperando confirmación, o tratándolo como ruido? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Cuando ocurre una filtración de una clave del implementador, la gente a menudo entra en pánico y vende demasiado tarde o asume “que todo estará bien” sin revisar qué puede controlar esa clave. Así, un pequeño detalle técnico se convierte en un riesgo real de dinero, especialmente cuando el sentimiento del mercado ya es de miedo y los traders están escondidos en $USDT.
Aquí tienes 3 errores que evitar con la situación de SolvBTC: 1) tratar cada activo respaldado por Bitcoin como si fuera $BTC nativo, porque los activos envueltos dependen de contratos inteligentes, puentes y permisos de administración. Piensa en ello como guardar oro en una bóveda: el oro puede ser real, pero importa si otra persona tiene la llave maestra.
2) ignorar los permisos del contrato. Si una clave del implementador filtrada puede actualizar contratos, acuñar, pausar o redirigir fondos, eso no es solo “mala publicidad”. Es como darle acceso a una sala de control a un desconocido. Antes de tocar posiciones relacionadas, revisa las actualizaciones oficiales, los movimientos on-chain y si los contratos se han asegurado o migrado.
3) confundir la recuperación de precio con la recuperación del riesgo. $BTC puede estar mostrando fortaleza, y $ETH los traders pueden estar esperando una rotación, pero el riesgo de explotación no desaparece solo porque las velas se pongan verdes. En mercados dominados por el miedo, la liquidez puede desaparecer rápido cuando se rompe la confianza.
¿Qué estás haciendo aquí: saliendo, esperando confirmación, o tratándolo como ruido? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
93
·
--
#SolvBTCExploitedAfterDeployerKeyLeak Se reporta que SolvBTC fue explotado tras una filtración de la clave del “deployer”, lo que plantea nuevas preocupaciones sobre la seguridad operativa en las finanzas descentralizadas. El incidente subraya la importancia de una gestión sólida de claves, controles de multisig y monitoreo de seguridad continuo para ayudar a reducir riesgos en todo el ecosistema cripto.
HAGA CLIC A CONTINUACIÓN PARA OPERAR 👇🏻 $BTC $SOL
{spot}(SOLUSDT)
{spot}(BTCUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak Se reporta que SolvBTC fue explotado tras una filtración de la clave del “deployer”, lo que plantea nuevas preocupaciones sobre la seguridad operativa en las finanzas descentralizadas. El incidente subraya la importancia de una gestión sólida de claves, controles de multisig y monitoreo de seguridad continuo para ayudar a reducir riesgos en todo el ecosistema cripto.
HAGA CLIC A CONTINUACIÓN PARA OPERAR 👇🏻 $BTC $SOL
HAGA CLIC A CONTINUACIÓN PARA OPERAR 👇🏻 $BTC $SOL
88
·
--
#SolvBTCExploitedAfterDeployerKeyLeak El exploit reportado que involucra SolvBTC, vinculado a una clave del implementador filtrada, es otro recordatorio de que la seguridad va más allá del código de los contratos inteligentes. Las salvaguardas operativas sólidas, la gestión segura de claves y una respuesta rápida ante incidentes siguen siendo esenciales para proteger los activos digitales en el cambiante panorama de DeFi.
HAGA CLIC ABAJO PARA COMERCIAR 👇🏻 $BTC $XRP $BNB
{spot}(BNBUSDT)
{spot}(XRPUSDT)
{spot}(BTCUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak El exploit reportado que involucra SolvBTC, vinculado a una clave del implementador filtrada, es otro recordatorio de que la seguridad va más allá del código de los contratos inteligentes. Las salvaguardas operativas sólidas, la gestión segura de claves y una respuesta rápida ante incidentes siguen siendo esenciales para proteger los activos digitales en el cambiante panorama de DeFi.
HAGA CLIC ABAJO PARA COMERCIAR 👇🏻 $BTC $XRP $BNB
HAGA CLIC ABAJO PARA COMERCIAR 👇🏻 $BTC $XRP $BNB
60
·
--
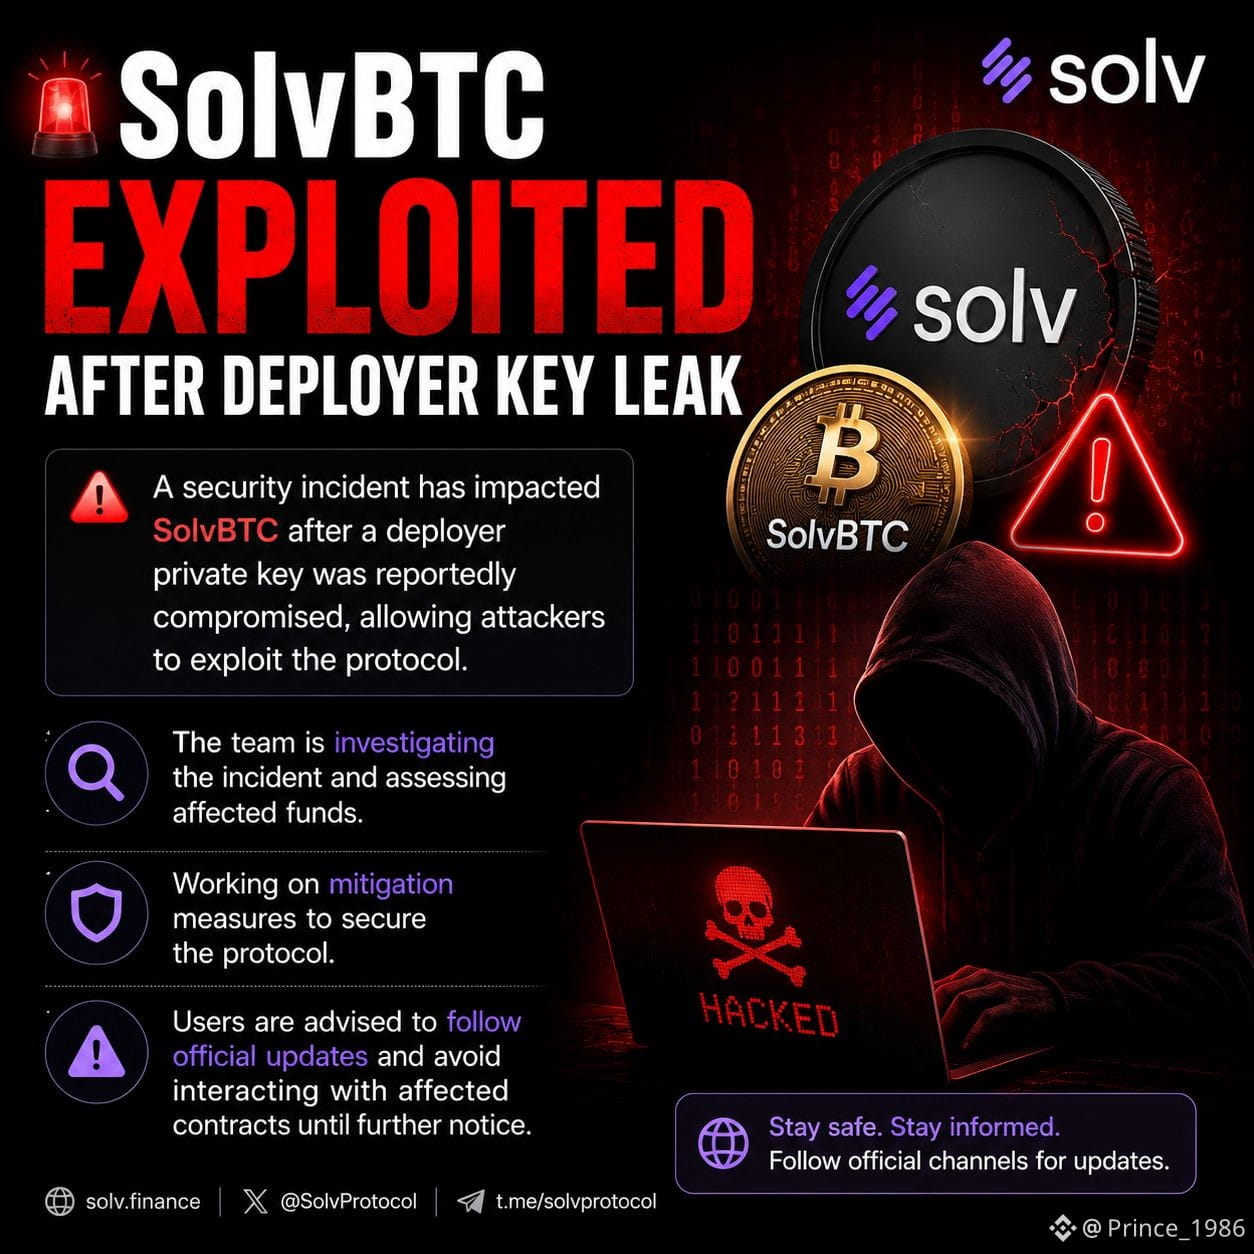
#SolvBTCExploitedAfterDeployerKeyLeak 🚀Un incidente de seguridad ha afectado a SolvBTC después de que se informara que la clave privada de un “deployer” fue comprometida, lo que permitió a los atacantes explotar el protocolo. El equipo está investigando el incidente, evaluando los fondos afectados y trabajando en medidas de mitigación. Se recomienda a los usuarios seguir las actualizaciones oficiales y evitar interactuar con los contratos afectados hasta nuevo aviso.$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$SOL
{spot}(SOLUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak 🚀Un incidente de seguridad ha afectado a SolvBTC después de que se informara que la clave privada de un “deployer” fue comprometida, lo que permitió a los atacantes explotar el protocolo. El equipo está investigando el incidente, evaluando los fondos afectados y trabajando en medidas de mitigación. Se recomienda a los usuarios seguir las actualizaciones oficiales y evitar interactuar con los contratos afectados hasta nuevo aviso.$BTC
$BNB
$SOL
$BNB
$SOL
104

·
--
Una sola clave de implementador filtrada puede poner en riesgo un activo “respaldado por Bitcoin” más rápido que cualquier $BTC candle pueda advertirte.
Lo aterrador es que la mayoría de las personas solo revisa el precio y el APY, no quién puede actualizar el contrato, acuñar, pausar o mover fondos. Para cuando el mercado reacciona, las salidas pueden llenarse y la liquidez puede desaparecer.
Con SolvBTC en tendencia tras informes de un exploit vinculado a la filtración de una clave de implementador, la lección es simple: el Bitcoin envuelto o que genera rendimiento no tiene el mismo perfil de riesgo que mantener spot $BTC. Estás añadiendo contratos inteligentes, permisos de administración, supuestos de custodia, puentes y, a veces, estrategias opacas encima.
Una clave de implementador es básicamente la “clave maestra de configuración” usada para lanzar o gestionar contratos. Si aún conserva privilegios y se ve comprometida, los atacantes podrían ser capaces de actualizar la lógica, drenar fondos conectados, alterar permisos o abusar de los flujos de acuñación/reembolso según el diseño del contrato. Por eso importan los multisig, los timelocks, la propiedad revocada, las auditorías y las comprobaciones públicas de permisos.
Además, fíjate en la liquidez de los stablecoins. Si la gente se precipita desde un activo comprometido hacia $USDT u $ETH pools, el deslizamiento puede dispararse con fuerza, especialmente mientras Fear & Greed se mantiene en territorio de miedo y todos ya están nerviosos. La operación no es solo “¿está respaldado por Bitcoin?” sino “¿qué se rompe si falla una sola clave, un solo firmante o un solo contrato?”
¿Qué comprobaciones realizas antes de confiar en cualquier producto $BTC envuelto o que genere rendimiento? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Una sola clave de implementador filtrada puede poner en riesgo un activo “respaldado por Bitcoin” más rápido que cualquier $BTC candle pueda advertirte.
Lo aterrador es que la mayoría de las personas solo revisa el precio y el APY, no quién puede actualizar el contrato, acuñar, pausar o mover fondos. Para cuando el mercado reacciona, las salidas pueden llenarse y la liquidez puede desaparecer.
Con SolvBTC en tendencia tras informes de un exploit vinculado a la filtración de una clave de implementador, la lección es simple: el Bitcoin envuelto o que genera rendimiento no tiene el mismo perfil de riesgo que mantener spot $BTC . Estás añadiendo contratos inteligentes, permisos de administración, supuestos de custodia, puentes y, a veces, estrategias opacas encima.
Una clave de implementador es básicamente la “clave maestra de configuración” usada para lanzar o gestionar contratos. Si aún conserva privilegios y se ve comprometida, los atacantes podrían ser capaces de actualizar la lógica, drenar fondos conectados, alterar permisos o abusar de los flujos de acuñación/reembolso según el diseño del contrato. Por eso importan los multisig, los timelocks, la propiedad revocada, las auditorías y las comprobaciones públicas de permisos.
Además, fíjate en la liquidez de los stablecoins. Si la gente se precipita desde un activo comprometido hacia $USDT u $ETH pools, el deslizamiento puede dispararse con fuerza, especialmente mientras Fear & Greed se mantiene en territorio de miedo y todos ya están nerviosos. La operación no es solo “¿está respaldado por Bitcoin?” sino “¿qué se rompe si falla una sola clave, un solo firmante o un solo contrato?”
¿Qué comprobaciones realizas antes de confiar en cualquier producto $BTC envuelto o que genere rendimiento? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
Lo aterrador es que la mayoría de las personas solo revisa el precio y el APY, no quién puede actualizar el contrato, acuñar, pausar o mover fondos. Para cuando el mercado reacciona, las salidas pueden llenarse y la liquidez puede desaparecer.
Con SolvBTC en tendencia tras informes de un exploit vinculado a la filtración de una clave de implementador, la lección es simple: el Bitcoin envuelto o que genera rendimiento no tiene el mismo perfil de riesgo que mantener spot $BTC . Estás añadiendo contratos inteligentes, permisos de administración, supuestos de custodia, puentes y, a veces, estrategias opacas encima.
Una clave de implementador es básicamente la “clave maestra de configuración” usada para lanzar o gestionar contratos. Si aún conserva privilegios y se ve comprometida, los atacantes podrían ser capaces de actualizar la lógica, drenar fondos conectados, alterar permisos o abusar de los flujos de acuñación/reembolso según el diseño del contrato. Por eso importan los multisig, los timelocks, la propiedad revocada, las auditorías y las comprobaciones públicas de permisos.
Además, fíjate en la liquidez de los stablecoins. Si la gente se precipita desde un activo comprometido hacia $USDT u $ETH pools, el deslizamiento puede dispararse con fuerza, especialmente mientras Fear & Greed se mantiene en territorio de miedo y todos ya están nerviosos. La operación no es solo “¿está respaldado por Bitcoin?” sino “¿qué se rompe si falla una sola clave, un solo firmante o un solo contrato?”
¿Qué comprobaciones realizas antes de confiar en cualquier producto $BTC envuelto o que genere rendimiento? #SolvBTCExploitedAfterDeployerKeyLeak #BitcoinReclaims #BitcoinHitsOneMonthHigh
66
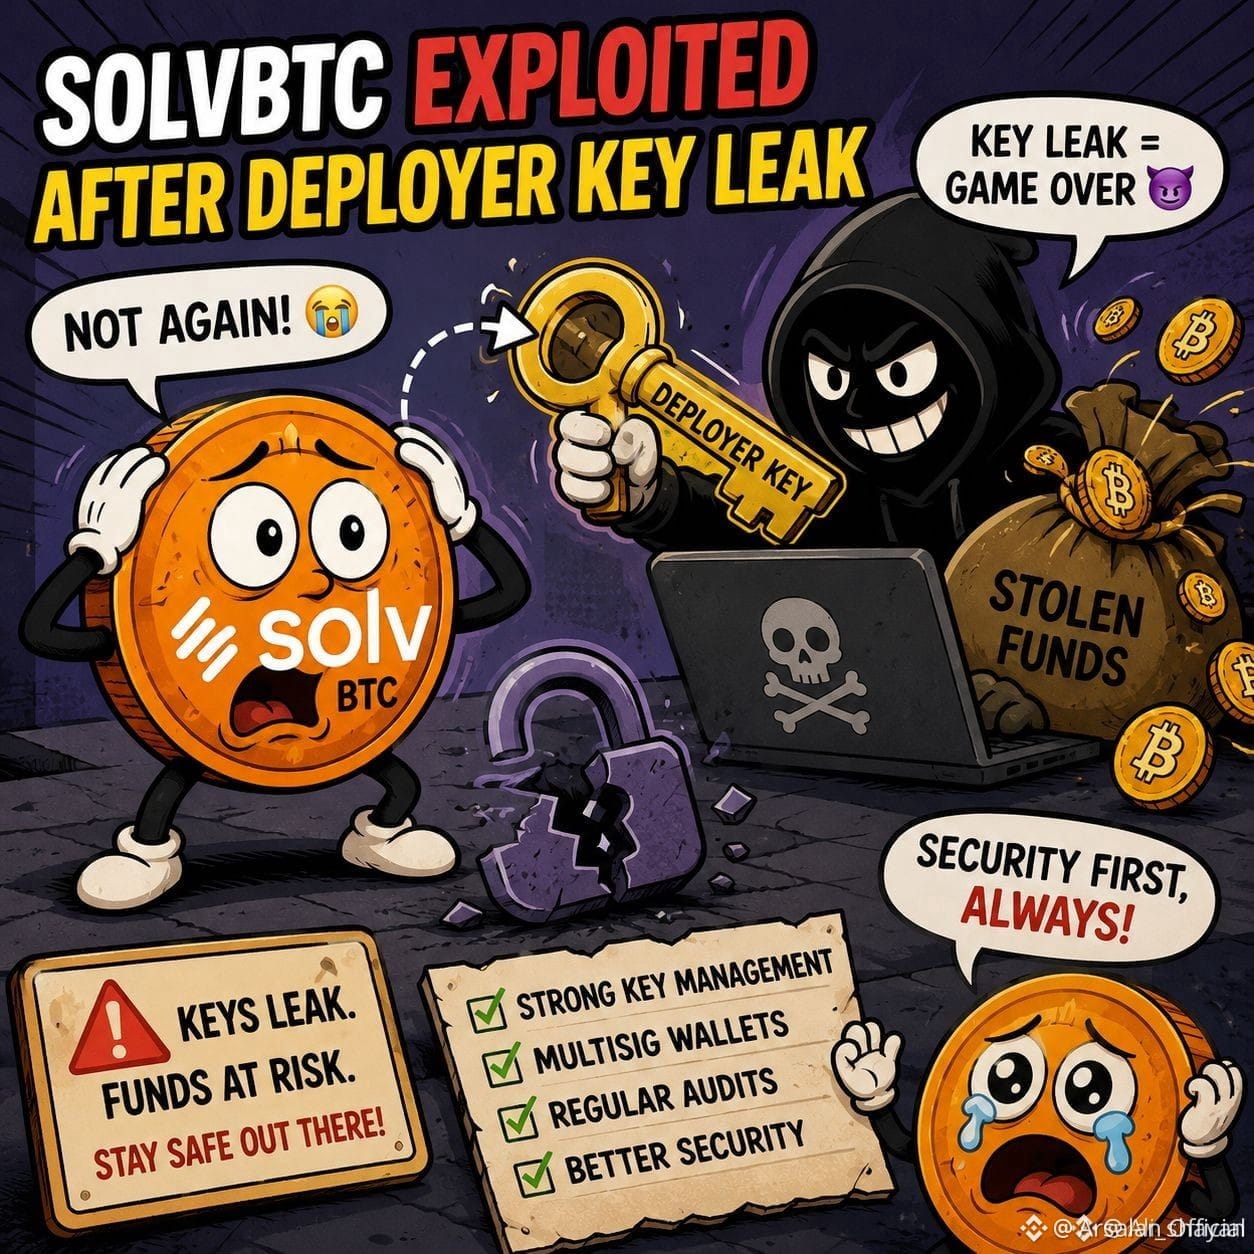
#SolvBTCExploitedAfterDeployerKeyLeak Ese titular es negativo en términos de seguridad y normalmente se trata como una señal de riesgo seria.
“SolvBTC explotado tras la filtración de la clave del despliegue” implica que:
un atacante puede haber obtenido acceso a través de una clave privilegiada comprometida,
el problema puede estar relacionado con la seguridad operativa/control de administración, no solo con un fallo normal de smart contract,
y los usuarios se preocuparán por la seguridad de los fondos, los reembolsos, la estabilidad del peg y la contagiosidad.
Qué suelen inferir los mercados a partir de este tipo de titular:
Daño inmediato de confianza al protocolo/token afectado.
Posible presión vendedora intensa si los usuarios intentan salir corriendo.
Mayor preocupación por productos de BTC envuelto, que generan rendimiento o estructurados.
Rotación a corto plazo hacia “mayors” más líquidos como BTC/USDT, mientras que los activos relacionados más riesgosos reciben más golpes.
Qué pensar ahora mismo:
si la explotación está confirmada,
si los fondos realmente se perdieron o solo estuvieron en riesgo,
si el equipo ha pausado contratos/reembolsos/transferencias,
y si la filtración afecta solo a un contrato o al sistema en general.
Lectura práctica del riesgo:
Bajista para el activo/protocolo afectado
Cauteloso a neutral para el mercado general de BTC
Alta precaución si mantienes el token afectado, posiciones de LP o exposición DeFi conectada
Si mantienes algo relacionado, lo más importante para verificar es:
estado actual de reembolsos/transferencias,
respuesta oficial del incidente,
y si el producto aún sigue el BTC subyacente de forma adecuada.
Puedo ayudarte con el siguiente paso:
revisar el anuncio oficial más reciente,
evaluar el riesgo de contagio a BTC/DeFi,
o explicar qué significa, en términos simples, una filtración de la clave del deployer.$SOLV
{spot}(SOLVUSDT)
$DEFI $BTC
{future}(BTCUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak Ese titular es negativo en términos de seguridad y normalmente se trata como una señal de riesgo seria.
“SolvBTC explotado tras la filtración de la clave del despliegue” implica que:
un atacante puede haber obtenido acceso a través de una clave privilegiada comprometida,
el problema puede estar relacionado con la seguridad operativa/control de administración, no solo con un fallo normal de smart contract,
y los usuarios se preocuparán por la seguridad de los fondos, los reembolsos, la estabilidad del peg y la contagiosidad.
Qué suelen inferir los mercados a partir de este tipo de titular:
Daño inmediato de confianza al protocolo/token afectado.
Posible presión vendedora intensa si los usuarios intentan salir corriendo.
Mayor preocupación por productos de BTC envuelto, que generan rendimiento o estructurados.
Rotación a corto plazo hacia “mayors” más líquidos como BTC/USDT, mientras que los activos relacionados más riesgosos reciben más golpes.
Qué pensar ahora mismo:
si la explotación está confirmada,
si los fondos realmente se perdieron o solo estuvieron en riesgo,
si el equipo ha pausado contratos/reembolsos/transferencias,
y si la filtración afecta solo a un contrato o al sistema en general.
Lectura práctica del riesgo:
Bajista para el activo/protocolo afectado
Cauteloso a neutral para el mercado general de BTC
Alta precaución si mantienes el token afectado, posiciones de LP o exposición DeFi conectada
Si mantienes algo relacionado, lo más importante para verificar es:
estado actual de reembolsos/transferencias,
respuesta oficial del incidente,
y si el producto aún sigue el BTC subyacente de forma adecuada.
Puedo ayudarte con el siguiente paso:
revisar el anuncio oficial más reciente,
evaluar el riesgo de contagio a BTC/DeFi,
o explicar qué significa, en términos simples, una filtración de la clave del deployer.$SOLV
$DEFI $BTC
“SolvBTC explotado tras la filtración de la clave del despliegue” implica que:
un atacante puede haber obtenido acceso a través de una clave privilegiada comprometida,
el problema puede estar relacionado con la seguridad operativa/control de administración, no solo con un fallo normal de smart contract,
y los usuarios se preocuparán por la seguridad de los fondos, los reembolsos, la estabilidad del peg y la contagiosidad.
Qué suelen inferir los mercados a partir de este tipo de titular:
Daño inmediato de confianza al protocolo/token afectado.
Posible presión vendedora intensa si los usuarios intentan salir corriendo.
Mayor preocupación por productos de BTC envuelto, que generan rendimiento o estructurados.
Rotación a corto plazo hacia “mayors” más líquidos como BTC/USDT, mientras que los activos relacionados más riesgosos reciben más golpes.
Qué pensar ahora mismo:
si la explotación está confirmada,
si los fondos realmente se perdieron o solo estuvieron en riesgo,
si el equipo ha pausado contratos/reembolsos/transferencias,
y si la filtración afecta solo a un contrato o al sistema en general.
Lectura práctica del riesgo:
Bajista para el activo/protocolo afectado
Cauteloso a neutral para el mercado general de BTC
Alta precaución si mantienes el token afectado, posiciones de LP o exposición DeFi conectada
Si mantienes algo relacionado, lo más importante para verificar es:
estado actual de reembolsos/transferencias,
respuesta oficial del incidente,
y si el producto aún sigue el BTC subyacente de forma adecuada.
Puedo ayudarte con el siguiente paso:
revisar el anuncio oficial más reciente,
evaluar el riesgo de contagio a BTC/DeFi,
o explicar qué significa, en términos simples, una filtración de la clave del deployer.$SOLV
$DEFI $BTC
2
219
·
--
Alcista
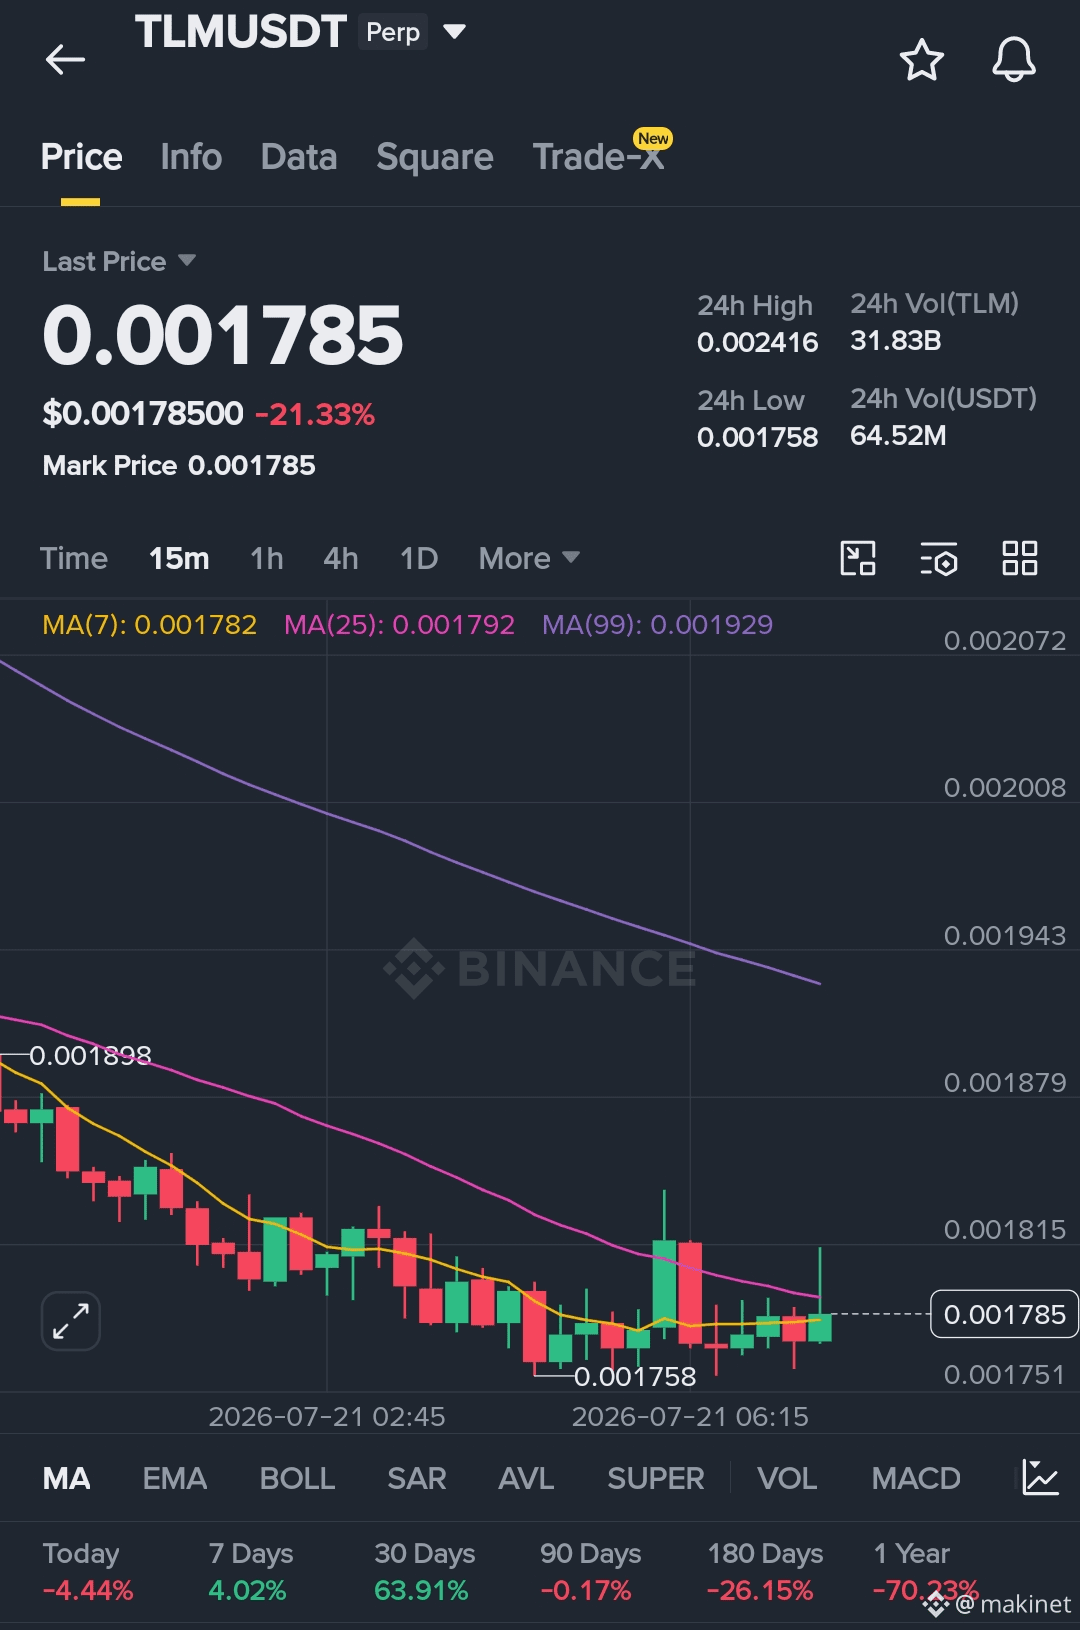
$TLM LONG
Zona de entrada: 0.001735 – 0.001779
Objetivos:
TP1: 0.001853
TP2: 0.001930
Stop Loss: 0.001666
Opera aquí 👇
{future}(TLMUSDT)
#Write2Earn #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #KOSPINasdaqCorrelationNearsTwoYearHigh #FootballSeason2026
$TLM LONG
Zona de entrada: 0.001735 – 0.001779
Objetivos:
TP1: 0.001853
TP2: 0.001930
Stop Loss: 0.001666
Opera aquí 👇
#Write2Earn #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #KOSPINasdaqCorrelationNearsTwoYearHigh #FootballSeason2026
Zona de entrada: 0.001735 – 0.001779
Objetivos:
TP1: 0.001853
TP2: 0.001930
Stop Loss: 0.001666
Opera aquí 👇
#Write2Earn #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #KOSPINasdaqCorrelationNearsTwoYearHigh #FootballSeason2026
108
·
--
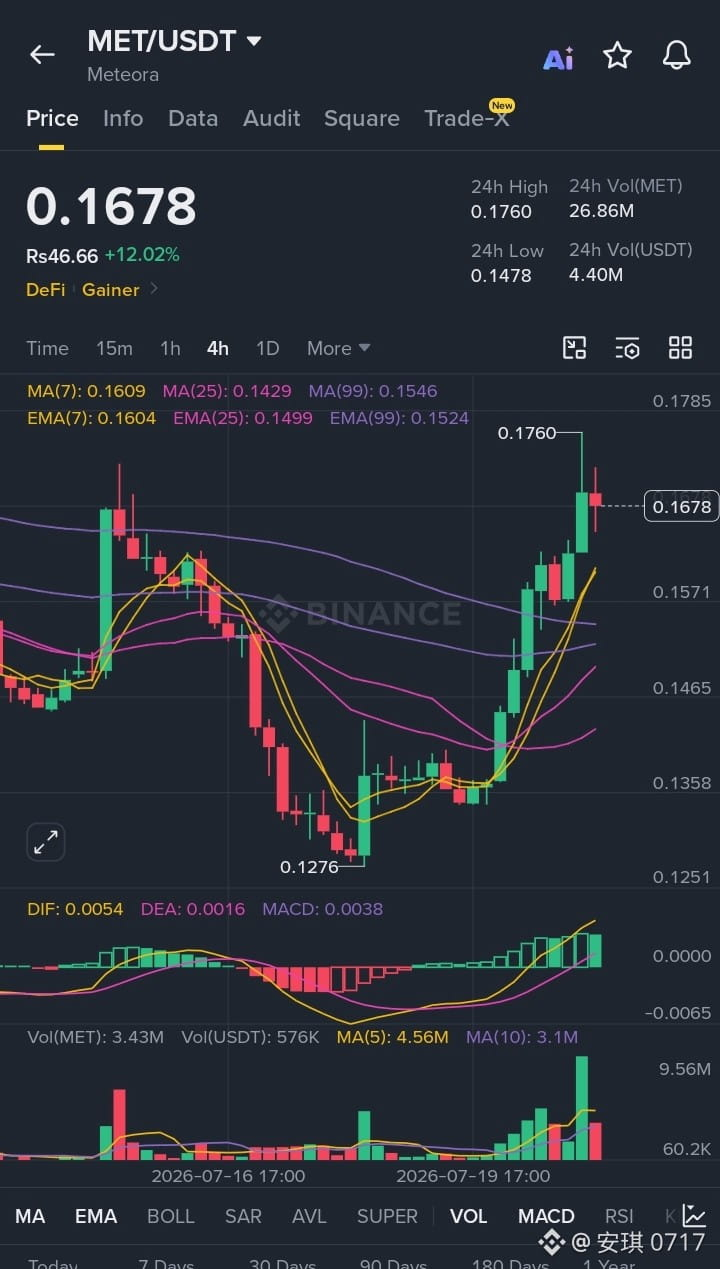
OMG 😳🔥 MET – DEFI GAINER +12% EN 0.1678 – ¡MACD FUERTE!
Te perdiste la subida de 0.147 – ¡el MACD sigue siendo alcista, no te pierdas esta continuación!
📈 LONG $MET
✅ Entrada: 0.16779 – 0.16781
🛑 SL: 0.1600
🟢 TP 1: 0.1730
🟡 TP 2: 0.1760
🔴 TP 3: 0.1790
#GrayscaleFilesS-1ForSpotWorldcoinETF #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #zec $ERA $HEMI
OMG 😳🔥 MET – DEFI GAINER +12% EN 0.1678 – ¡MACD FUERTE!
Te perdiste la subida de 0.147 – ¡el MACD sigue siendo alcista, no te pierdas esta continuación!
📈 LONG $MET
✅ Entrada: 0.16779 – 0.16781
🛑 SL: 0.1600
🟢 TP 1: 0.1730
🟡 TP 2: 0.1760
🔴 TP 3: 0.1790
#GrayscaleFilesS-1ForSpotWorldcoinETF #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #zec $ERA $HEMI
Te perdiste la subida de 0.147 – ¡el MACD sigue siendo alcista, no te pierdas esta continuación!
📈 LONG $MET
✅ Entrada: 0.16779 – 0.16781
🛑 SL: 0.1600
🟢 TP 1: 0.1730
🟡 TP 2: 0.1760
🔴 TP 3: 0.1790
#GrayscaleFilesS-1ForSpotWorldcoinETF #TrumpAgreesToCryptoBillEthicsProvision #SolvBTCExploitedAfterDeployerKeyLeak #zec $ERA $HEMI
10
·
--
Alcista
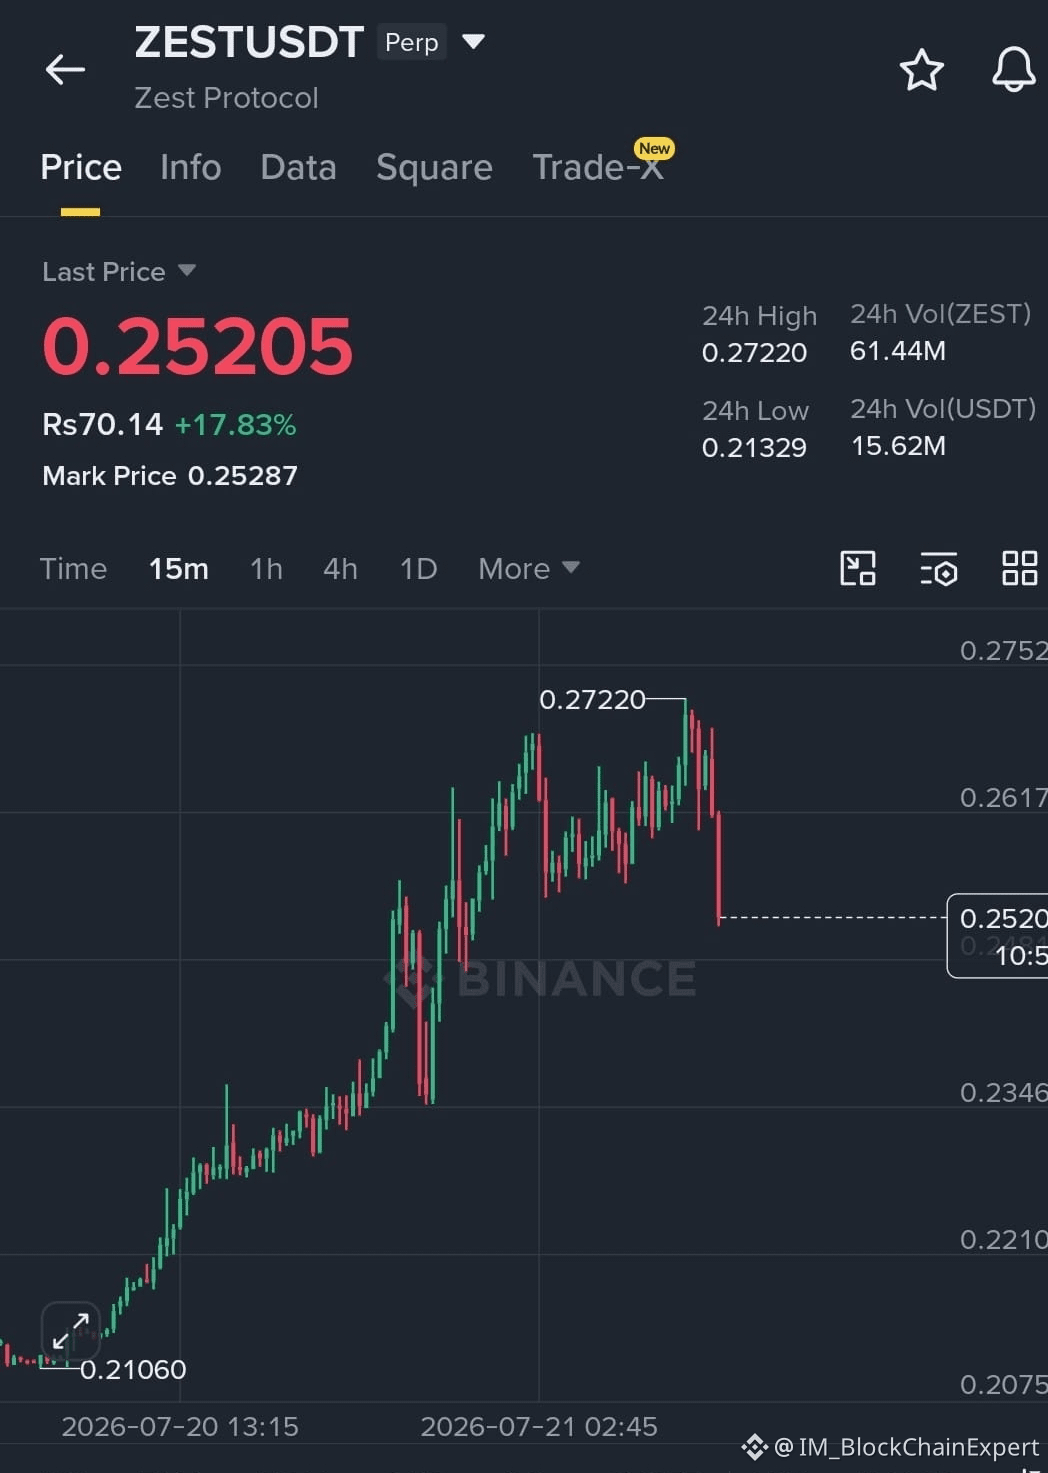
🌅 ¡Buenos días, traders! 😎📉
Echa un vistazo a $ZEST 👀🔥
¡Ha comenzado la caída! 📉🚨🐻
¡Mantente alerta y opera con prudencia! ⚡💰
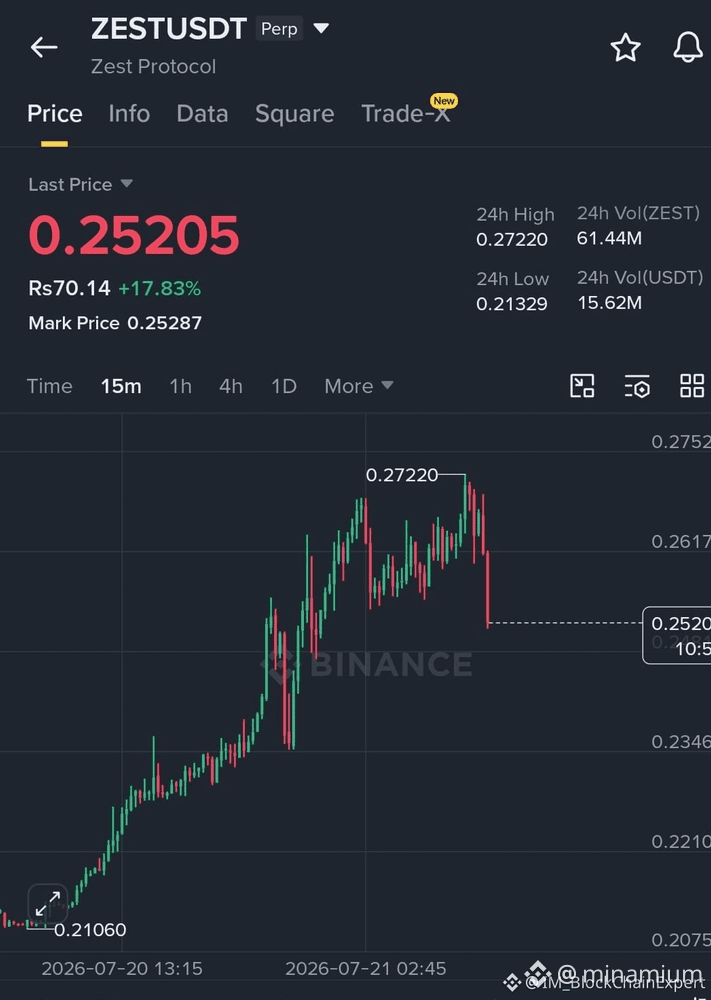
$ZEST
{future}(ZESTUSDT)
USDT Perp
💲 Precio: 0.24808
📈 Cambio 24H: +16.26% 🚀#SolvBTCExploitedAfterDeployerKeyLeak Bitcoin vuelve a recuperar $65K
🌅 ¡Buenos días, traders! 😎📉
Echa un vistazo a $ZEST 👀🔥
¡Ha comenzado la caída! 📉🚨🐻
¡Mantente alerta y opera con prudencia! ⚡💰
$ZEST
USDT Perp
💲 Precio: 0.24808
📈 Cambio 24H: +16.26% 🚀#SolvBTCExploitedAfterDeployerKeyLeak Bitcoin vuelve a recuperar $65K
Echa un vistazo a $ZEST 👀🔥
¡Ha comenzado la caída! 📉🚨🐻
¡Mantente alerta y opera con prudencia! ⚡💰
$ZEST
USDT Perp
💲 Precio: 0.24808
📈 Cambio 24H: +16.26% 🚀#SolvBTCExploitedAfterDeployerKeyLeak Bitcoin vuelve a recuperar $65K
31
·
--
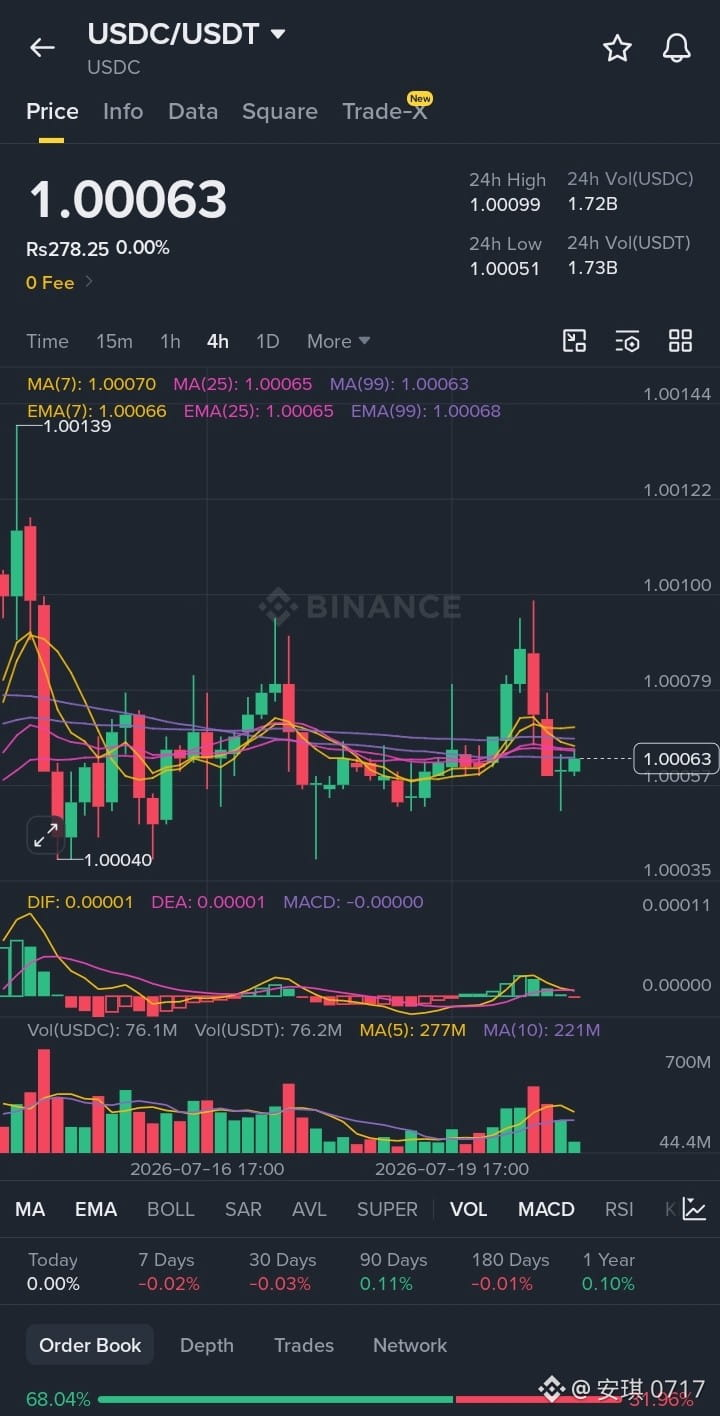
OMG 😳🔥 USDC – MONEDA ESTABLE AL 1.000063 – ¡REBOTE PEQUEÑO!
Cambie esta 1.0000 por el rango 1.0008 30 veces – aburrido pero constante. ¡Dinero gratis si operas con tamaño!
📈 LONG $USDC
✅ Entrada: 1.00006 – 1.00008
🛑 SL: 0.99980
🏆 TP 1: 1.00030
🏆 TP 2: 1.00050
🏆 TP 3: 1.00070
#KoreanTradersCutLeverageToThreeMonthLow #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak $EPIC $ON
OMG 😳🔥 USDC – MONEDA ESTABLE AL 1.000063 – ¡REBOTE PEQUEÑO!
Cambie esta 1.0000 por el rango 1.0008 30 veces – aburrido pero constante. ¡Dinero gratis si operas con tamaño!
📈 LONG $USDC
✅ Entrada: 1.00006 – 1.00008
🛑 SL: 0.99980
🏆 TP 1: 1.00030
🏆 TP 2: 1.00050
🏆 TP 3: 1.00070
#KoreanTradersCutLeverageToThreeMonthLow #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak $EPIC $ON
Cambie esta 1.0000 por el rango 1.0008 30 veces – aburrido pero constante. ¡Dinero gratis si operas con tamaño!
📈 LONG $USDC
✅ Entrada: 1.00006 – 1.00008
🛑 SL: 0.99980
🏆 TP 1: 1.00030
🏆 TP 2: 1.00050
🏆 TP 3: 1.00070
#KoreanTradersCutLeverageToThreeMonthLow #TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak $EPIC $ON
83
·
--
$ONDO/USDT – LONG
Entrada: 0.3624 – 0.3634
SL: 0.3514
TP1: 0.3715
TP2: 0.3772
TP3: 0.3859
El impulso está ganando fuerza en los marcos de tiempo inferiores, lo que hace que este sea un long de scalp atractivo a pesar de la tendencia diaria neutral. Observa un ligero enfriamiento del RSI antes de entrar para mejorar la relación riesgo-recompensa.
Pregunta: ¿Ruptura inminente o otro falso movimiento? $ONDO
{spot}(ONDOUSDT)
BitcoinReclaims$65KBitcoinHitsOneMonthHigh$65700ThenPullsBack#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF NvidiaPosts$81.6BQuarterlyRevenue#SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
$ONDO /USDT – LONG
Entrada: 0.3624 – 0.3634
SL: 0.3514
TP1: 0.3715
TP2: 0.3772
TP3: 0.3859
El impulso está ganando fuerza en los marcos de tiempo inferiores, lo que hace que este sea un long de scalp atractivo a pesar de la tendencia diaria neutral. Observa un ligero enfriamiento del RSI antes de entrar para mejorar la relación riesgo-recompensa.
Pregunta: ¿Ruptura inminente o otro falso movimiento? $ONDO
BitcoinReclaims$65KBitcoinHitsOneMonthHigh$65700ThenPullsBack#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF NvidiaPosts$81.6BQuarterlyRevenue#SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
Entrada: 0.3624 – 0.3634
SL: 0.3514
TP1: 0.3715
TP2: 0.3772
TP3: 0.3859
El impulso está ganando fuerza en los marcos de tiempo inferiores, lo que hace que este sea un long de scalp atractivo a pesar de la tendencia diaria neutral. Observa un ligero enfriamiento del RSI antes de entrar para mejorar la relación riesgo-recompensa.
Pregunta: ¿Ruptura inminente o otro falso movimiento? $ONDO
BitcoinReclaims$65KBitcoinHitsOneMonthHigh$65700ThenPullsBack#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF NvidiaPosts$81.6BQuarterlyRevenue#SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
1
132
·
--
Alcista
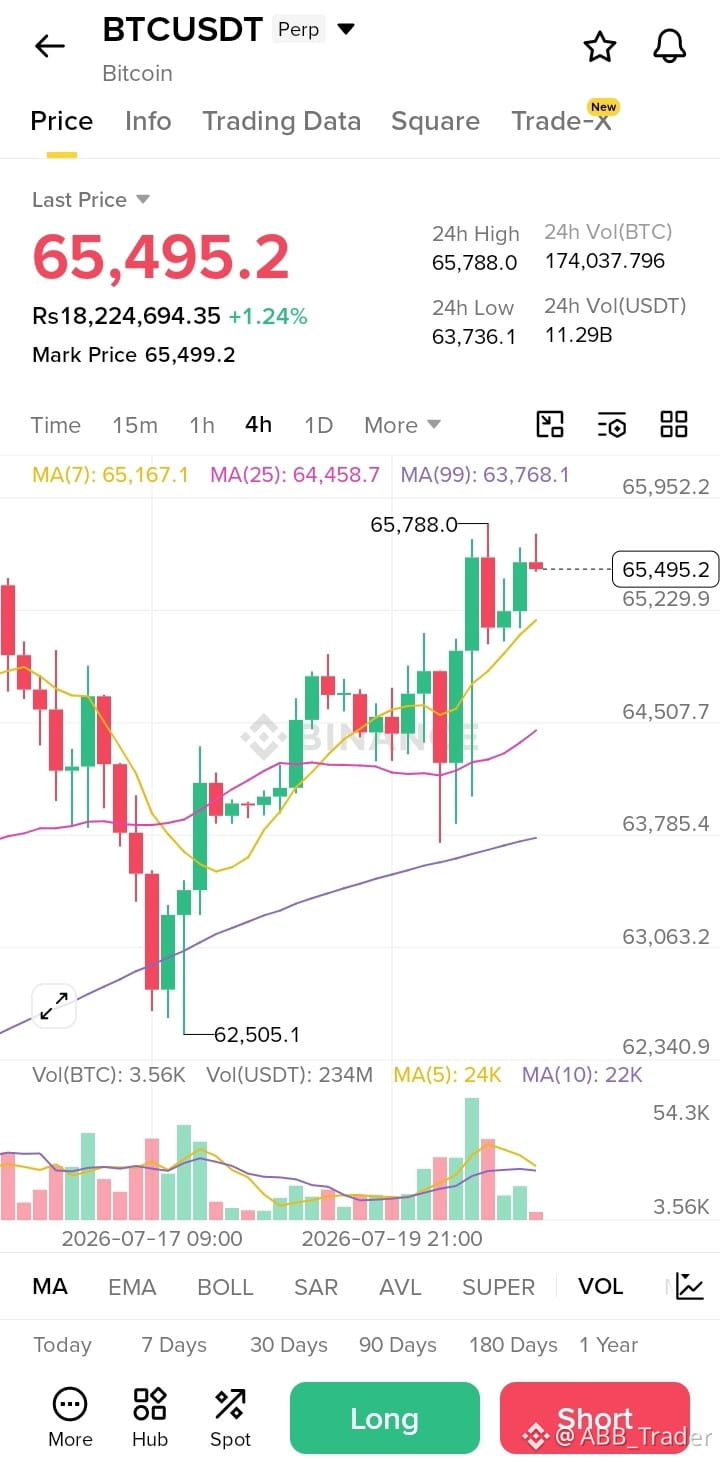
#BitcoinHitsOneMonthHigh$65700ThenPullsBack
$BTC USDT - Configuración de COMPRA (LONG)
{spot}(BTCUSDT)
🟢 ESCENARIO A FAVOR (LONG)
Entrada: 65213.0 – 65398.4
SL: 64563.8
TP: 65862.2 / 66233.1 / 66789.6
BitcoinReclaims$65K#AsianStocksRiseOnChipmakerRebound #SolvBTCExploitedAfterDeployerKeyLeak
#BitcoinHitsOneMonthHigh$65700ThenPullsBack
$BTC USDT - Configuración de COMPRA (LONG)
🟢 ESCENARIO A FAVOR (LONG)
Entrada: 65213.0 – 65398.4
SL: 64563.8
TP: 65862.2 / 66233.1 / 66789.6
BitcoinReclaims$65K#AsianStocksRiseOnChipmakerRebound #SolvBTCExploitedAfterDeployerKeyLeak
$BTC USDT - Configuración de COMPRA (LONG)
🟢 ESCENARIO A FAVOR (LONG)
Entrada: 65213.0 – 65398.4
SL: 64563.8
TP: 65862.2 / 66233.1 / 66789.6
BitcoinReclaims$65K#AsianStocksRiseOnChipmakerRebound #SolvBTCExploitedAfterDeployerKeyLeak
78
·
--
Alcista
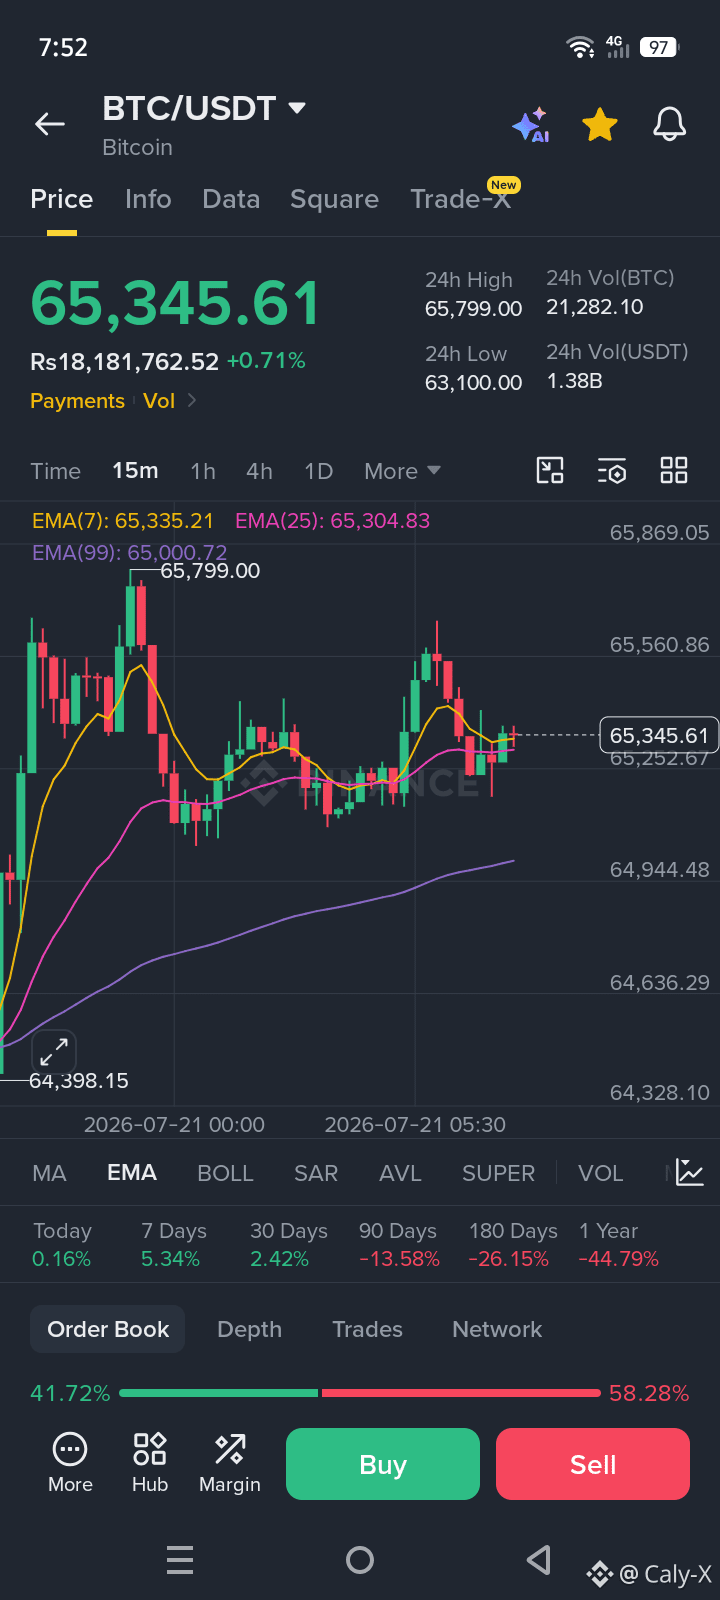
$BTC /USDT ALERTA DE LONG 🚨
Bitcoin se mantiene por encima de las EMAs clave y el impulso está en aumento. Una ruptura podría encender el siguiente tramo al alza. Mantente alerta y gestiona tu riesgo.
🟢 Compra: $65,300 - $65,380
🎯 TP1: $65,560
🎯 TP2: $65,800
🎯 TP3: $66,200
🛑 SL: $BTC
{future}(BTCUSDT)
#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
$BTC /USDT ALERTA DE LONG 🚨
Bitcoin se mantiene por encima de las EMAs clave y el impulso está en aumento. Una ruptura podría encender el siguiente tramo al alza. Mantente alerta y gestiona tu riesgo.
🟢 Compra: $65,300 - $65,380
🎯 TP1: $65,560
🎯 TP2: $65,800
🎯 TP3: $66,200
🛑 SL: $BTC
#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
Bitcoin se mantiene por encima de las EMAs clave y el impulso está en aumento. Una ruptura podría encender el siguiente tramo al alza. Mantente alerta y gestiona tu riesgo.
🟢 Compra: $65,300 - $65,380
🎯 TP1: $65,560
🎯 TP2: $65,800
🎯 TP3: $66,200
🛑 SL: $BTC
#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh
63

·
--
$NVDAB $NVDA.US $AAPL.US BitcoinReclaims$65K#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #AsianStocksRiseOnChipmakerRebound #KoreanTradersCutLeverageToThreeMonthLow 🤑🤑
$NVDAB $NVDA.US $AAPL.US BitcoinReclaims$65K#TrumpAgreesToCryptoBillEthicsProvision #GrayscaleFilesS-1ForSpotWorldcoinETF #SolvBTCExploitedAfterDeployerKeyLeak #AsianStocksRiseOnChipmakerRebound #KoreanTradersCutLeverageToThreeMonthLow 🤑🤑
71

·
--
Alcista
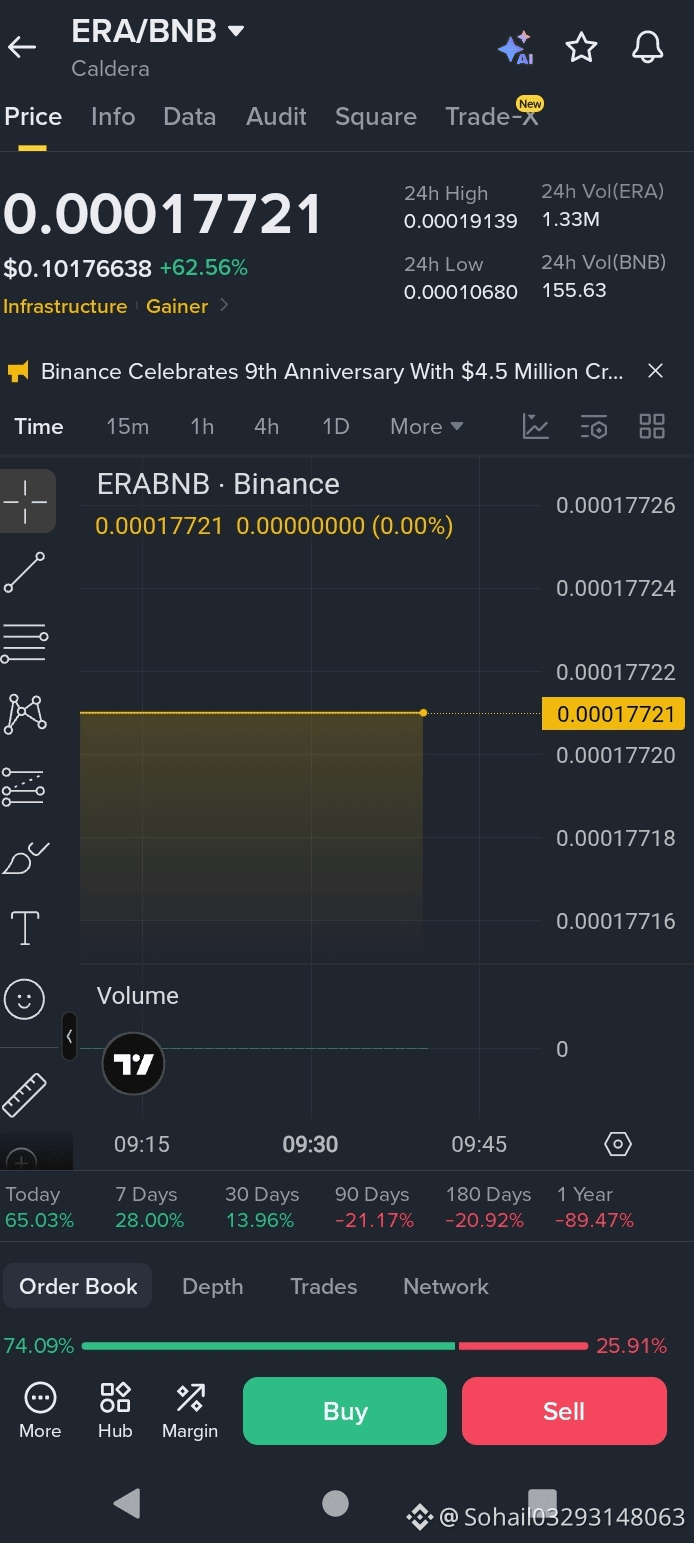
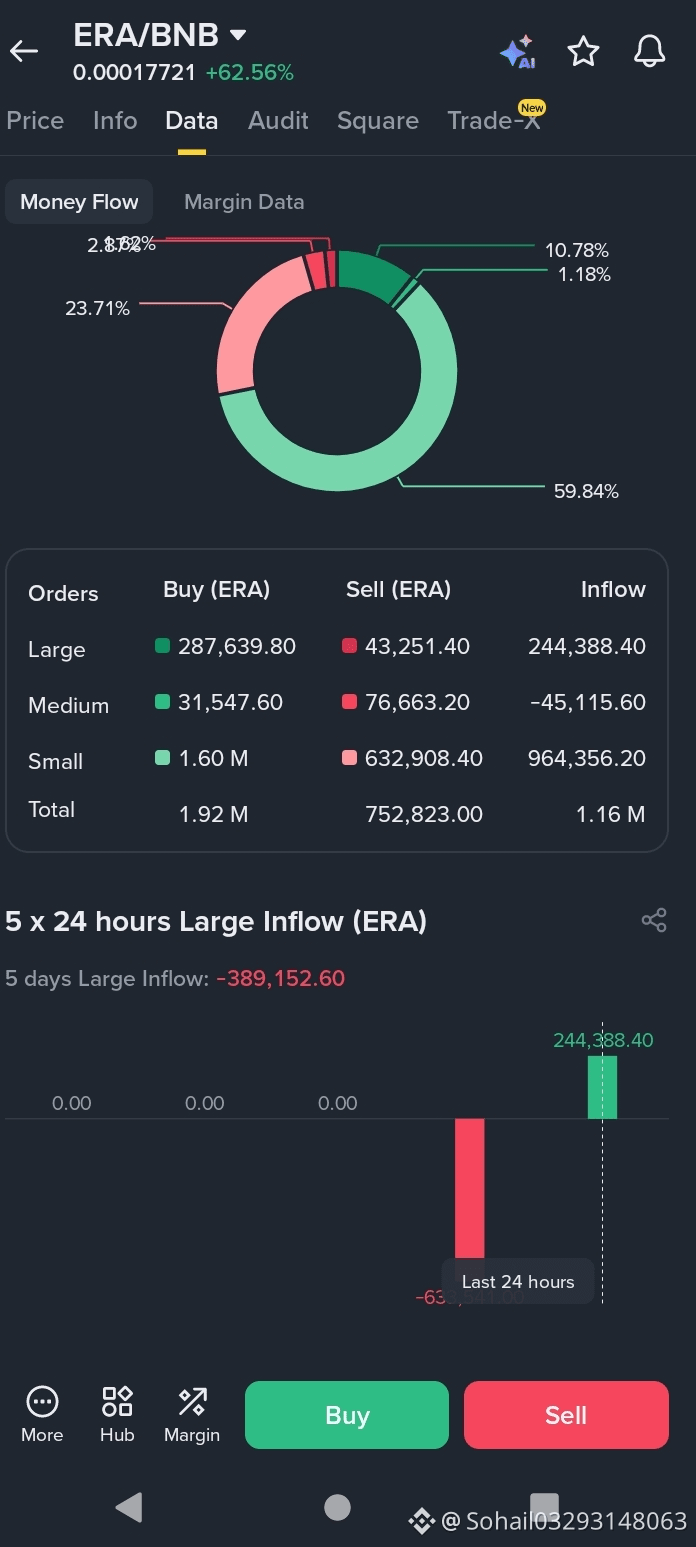
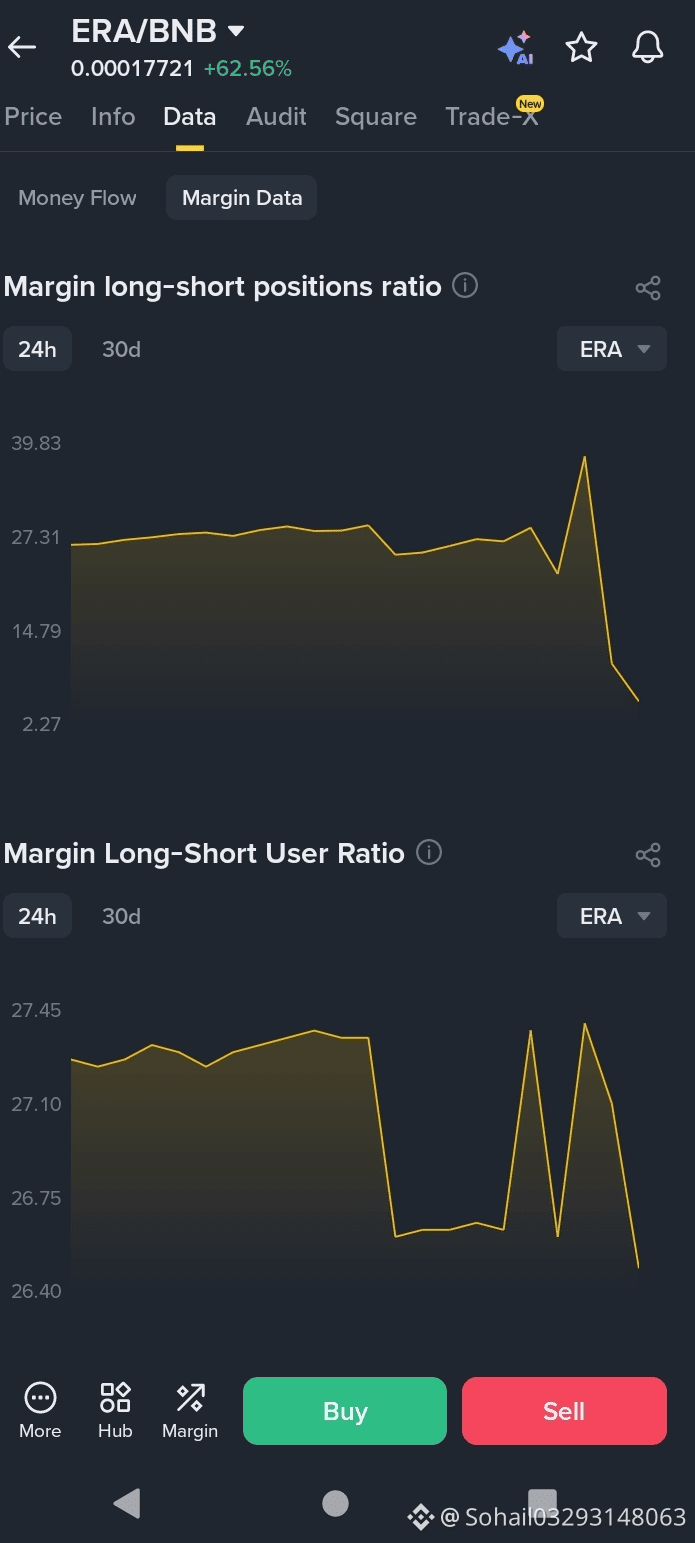
$ERA
ERA lidera la racha con una impresionante subida del 77.46%. Cotizando a $0.1102 (Rs30.66), ha captado una gran atención del mercado hoy. Un movimiento poderoso que los traders no ignorarán.
$ERA
{spot}(ERAUSDT)
#FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh #SolvBTCExploitedAfterDeployerKeyLeak
$ERA
ERA lidera la racha con una impresionante subida del 77.46%. Cotizando a $0.1102 (Rs30.66), ha captado una gran atención del mercado hoy. Un movimiento poderoso que los traders no ignorarán.
$ERA
#FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh #SolvBTCExploitedAfterDeployerKeyLeak
ERA lidera la racha con una impresionante subida del 77.46%. Cotizando a $0.1102 (Rs30.66), ha captado una gran atención del mercado hoy. Un movimiento poderoso que los traders no ignorarán.
$ERA
#FootballSeason2026 #KOSPINasdaqCorrelationNearsTwoYearHigh #SolvBTCExploitedAfterDeployerKeyLeak
60
·
--
Alcista
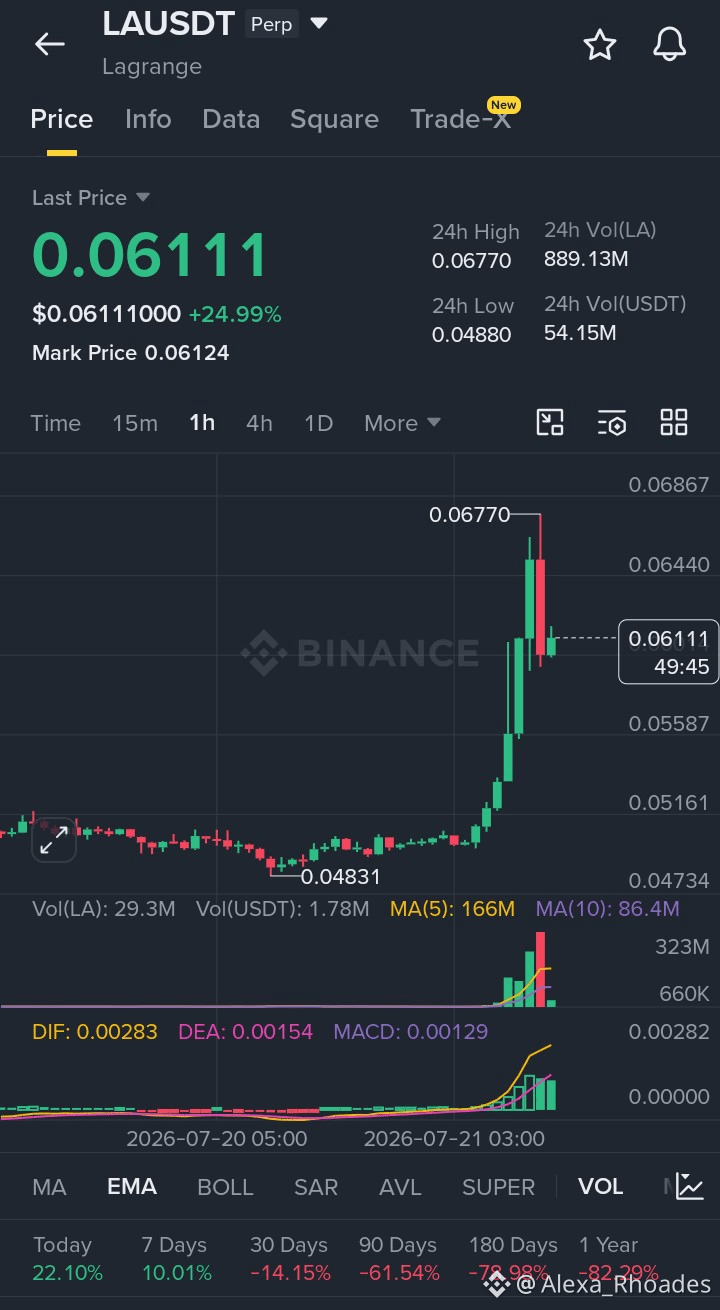
$LA
LA ha entregado una ruptura de alto volumen y ahora está consolidando tras un movimiento impulsivo agresivo. El momentum se mantiene firmemente alcista, con compradores defendiendo niveles más altos. Una retención exitosa por encima del soporte mantiene intacta la configuración de continuación.
EP: 0.06080 – 0.06130
TP: 0.06450 | 0.06680 | 0.06950
SL: 0.05850
La tendencia sigue siendo fuerte, pero las entradas disciplinadas cerca del soporte ofrecen la mejor relación riesgo-recompensa. Deja que el precio confirme antes de aumentar la posición.
$LA
{future}(LAUSDT)
#SolvBTCExploitedAfterDeployerKeyLeak #TrumpAgreesToCryptoBillEthicsProvision
$LA
LA ha entregado una ruptura de alto volumen y ahora está consolidando tras un movimiento impulsivo agresivo. El momentum se mantiene firmemente alcista, con compradores defendiendo niveles más altos. Una retención exitosa por encima del soporte mantiene intacta la configuración de continuación.
EP: 0.06080 – 0.06130
TP: 0.06450 | 0.06680 | 0.06950
SL: 0.05850
La tendencia sigue siendo fuerte, pero las entradas disciplinadas cerca del soporte ofrecen la mejor relación riesgo-recompensa. Deja que el precio confirme antes de aumentar la posición.
$LA
#SolvBTCExploitedAfterDeployerKeyLeak #TrumpAgreesToCryptoBillEthicsProvision
LA ha entregado una ruptura de alto volumen y ahora está consolidando tras un movimiento impulsivo agresivo. El momentum se mantiene firmemente alcista, con compradores defendiendo niveles más altos. Una retención exitosa por encima del soporte mantiene intacta la configuración de continuación.
EP: 0.06080 – 0.06130
TP: 0.06450 | 0.06680 | 0.06950
SL: 0.05850
La tendencia sigue siendo fuerte, pero las entradas disciplinadas cerca del soporte ofrecen la mejor relación riesgo-recompensa. Deja que el precio confirme antes de aumentar la posición.
$LA
#SolvBTCExploitedAfterDeployerKeyLeak #TrumpAgreesToCryptoBillEthicsProvision
206
·
--
Alcista
$ERA
{future}(ERAUSDT)
#ERABNB ultra-deep drawdown doble patrón alcista con vela de impulso, análisis del gráfico + niveles de entrada accionables|#minería de contenido
El precio actual de ERA es 0.10403 U. Se disparó un 67.09% en 24 horas. El rango intradía es de 0.05990–0.10586. El volumen de operaciones diario superó los 672 millones de USDT, y el sector modular de la Capa-2 ha visto entradas agresivas concentradas.
Después de un largo período de consolidación en una lenta tendencia a la baja, 0.05990 formó un soporte sólido con una rotación/volumen de posiciones (cambio de manos) exhaustiva. Con catalizadores del sector encendiendo entradas enormes de capital, el precio subió en línea recta y marcó un rally de estilo “doble”. A corto plazo, todas las medias móviles están en una alineación alcista; el MACD registró un cruce dorado con aumento brusco (expansión de volumen), y la tendencia de rebote está firmemente establecida.
1. Zona de acumulación para comprar en retroceso
1) Entrada por retroceso a corto plazo: 0.07929–0.08466 (soportes de EMA de 7 días y de corto plazo)
2) Zona de adición tras un retroceso más profundo: 0.06642–0.07057 (soporte clave en la media móvil de 25 días)
3) Stop-loss unificado: 0.05990. Si rompe por debajo del mínimo anterior, falla la tesis de reversión.
2. Objetivos de take-profit por tramos
1) Primer take-profit: 0.10586, el máximo intradía. Si se toca, reduce la exposición a la mitad y asegúrate ganancias.
2) Segunda resistencia: 0.10816. Si el precio rompe con fuerza sobre gran volumen, puedes mantener una pequeña parte; si el avance se estanca y se queda atrás, cierra la posición directamente.
Enfoque de trading
ERA es un activo modular de Capa-2 core. El sentimiento a corto plazo está extremadamente caliente, pero la ganancia diaria es enorme, y la presión vendedora cerca de los máximos sigue aumentando. No persigas. Espera un retroceso para comprar en soportes de medias móviles. Las monedas de baja capitalización oscilan con mucha violencia: entra rápido y sal rápido. Mantén el tamaño de la posición dentro del 10% $ERA
#KOSPINasdaqCorrelationNearsTwoYearHigh
#FootballSeason2026
#SolvBTCExploitedAfterDeployerKeyLeak
#GrayscaleFilesS-1ForSpotWorldcoinETF
@Square-Creator-0c6042639c945 @Square-Creator-91fe4080fca2
$ERA
#ERABNB ultra-deep drawdown doble patrón alcista con vela de impulso, análisis del gráfico + niveles de entrada accionables|#minería de contenido
El precio actual de ERA es 0.10403 U. Se disparó un 67.09% en 24 horas. El rango intradía es de 0.05990–0.10586. El volumen de operaciones diario superó los 672 millones de USDT, y el sector modular de la Capa-2 ha visto entradas agresivas concentradas.
Después de un largo período de consolidación en una lenta tendencia a la baja, 0.05990 formó un soporte sólido con una rotación/volumen de posiciones (cambio de manos) exhaustiva. Con catalizadores del sector encendiendo entradas enormes de capital, el precio subió en línea recta y marcó un rally de estilo “doble”. A corto plazo, todas las medias móviles están en una alineación alcista; el MACD registró un cruce dorado con aumento brusco (expansión de volumen), y la tendencia de rebote está firmemente establecida.
1. Zona de acumulación para comprar en retroceso
1) Entrada por retroceso a corto plazo: 0.07929–0.08466 (soportes de EMA de 7 días y de corto plazo)
2) Zona de adición tras un retroceso más profundo: 0.06642–0.07057 (soporte clave en la media móvil de 25 días)
3) Stop-loss unificado: 0.05990. Si rompe por debajo del mínimo anterior, falla la tesis de reversión.
2. Objetivos de take-profit por tramos
1) Primer take-profit: 0.10586, el máximo intradía. Si se toca, reduce la exposición a la mitad y asegúrate ganancias.
2) Segunda resistencia: 0.10816. Si el precio rompe con fuerza sobre gran volumen, puedes mantener una pequeña parte; si el avance se estanca y se queda atrás, cierra la posición directamente.
Enfoque de trading
ERA es un activo modular de Capa-2 core. El sentimiento a corto plazo está extremadamente caliente, pero la ganancia diaria es enorme, y la presión vendedora cerca de los máximos sigue aumentando. No persigas. Espera un retroceso para comprar en soportes de medias móviles. Las monedas de baja capitalización oscilan con mucha violencia: entra rápido y sal rápido. Mantén el tamaño de la posición dentro del 10% $ERA
#KOSPINasdaqCorrelationNearsTwoYearHigh
#FootballSeason2026
#SolvBTCExploitedAfterDeployerKeyLeak
#GrayscaleFilesS-1ForSpotWorldcoinETF
@ERA_ @___Era
#ERABNB ultra-deep drawdown doble patrón alcista con vela de impulso, análisis del gráfico + niveles de entrada accionables|#minería de contenido
El precio actual de ERA es 0.10403 U. Se disparó un 67.09% en 24 horas. El rango intradía es de 0.05990–0.10586. El volumen de operaciones diario superó los 672 millones de USDT, y el sector modular de la Capa-2 ha visto entradas agresivas concentradas.
Después de un largo período de consolidación en una lenta tendencia a la baja, 0.05990 formó un soporte sólido con una rotación/volumen de posiciones (cambio de manos) exhaustiva. Con catalizadores del sector encendiendo entradas enormes de capital, el precio subió en línea recta y marcó un rally de estilo “doble”. A corto plazo, todas las medias móviles están en una alineación alcista; el MACD registró un cruce dorado con aumento brusco (expansión de volumen), y la tendencia de rebote está firmemente establecida.
1. Zona de acumulación para comprar en retroceso
1) Entrada por retroceso a corto plazo: 0.07929–0.08466 (soportes de EMA de 7 días y de corto plazo)
2) Zona de adición tras un retroceso más profundo: 0.06642–0.07057 (soporte clave en la media móvil de 25 días)
3) Stop-loss unificado: 0.05990. Si rompe por debajo del mínimo anterior, falla la tesis de reversión.
2. Objetivos de take-profit por tramos
1) Primer take-profit: 0.10586, el máximo intradía. Si se toca, reduce la exposición a la mitad y asegúrate ganancias.
2) Segunda resistencia: 0.10816. Si el precio rompe con fuerza sobre gran volumen, puedes mantener una pequeña parte; si el avance se estanca y se queda atrás, cierra la posición directamente.
Enfoque de trading
ERA es un activo modular de Capa-2 core. El sentimiento a corto plazo está extremadamente caliente, pero la ganancia diaria es enorme, y la presión vendedora cerca de los máximos sigue aumentando. No persigas. Espera un retroceso para comprar en soportes de medias móviles. Las monedas de baja capitalización oscilan con mucha violencia: entra rápido y sal rápido. Mantén el tamaño de la posición dentro del 10% $ERA
#KOSPINasdaqCorrelationNearsTwoYearHigh
#FootballSeason2026
#SolvBTCExploitedAfterDeployerKeyLeak
#GrayscaleFilesS-1ForSpotWorldcoinETF
@ERA_ @___Era
1
95
·
--
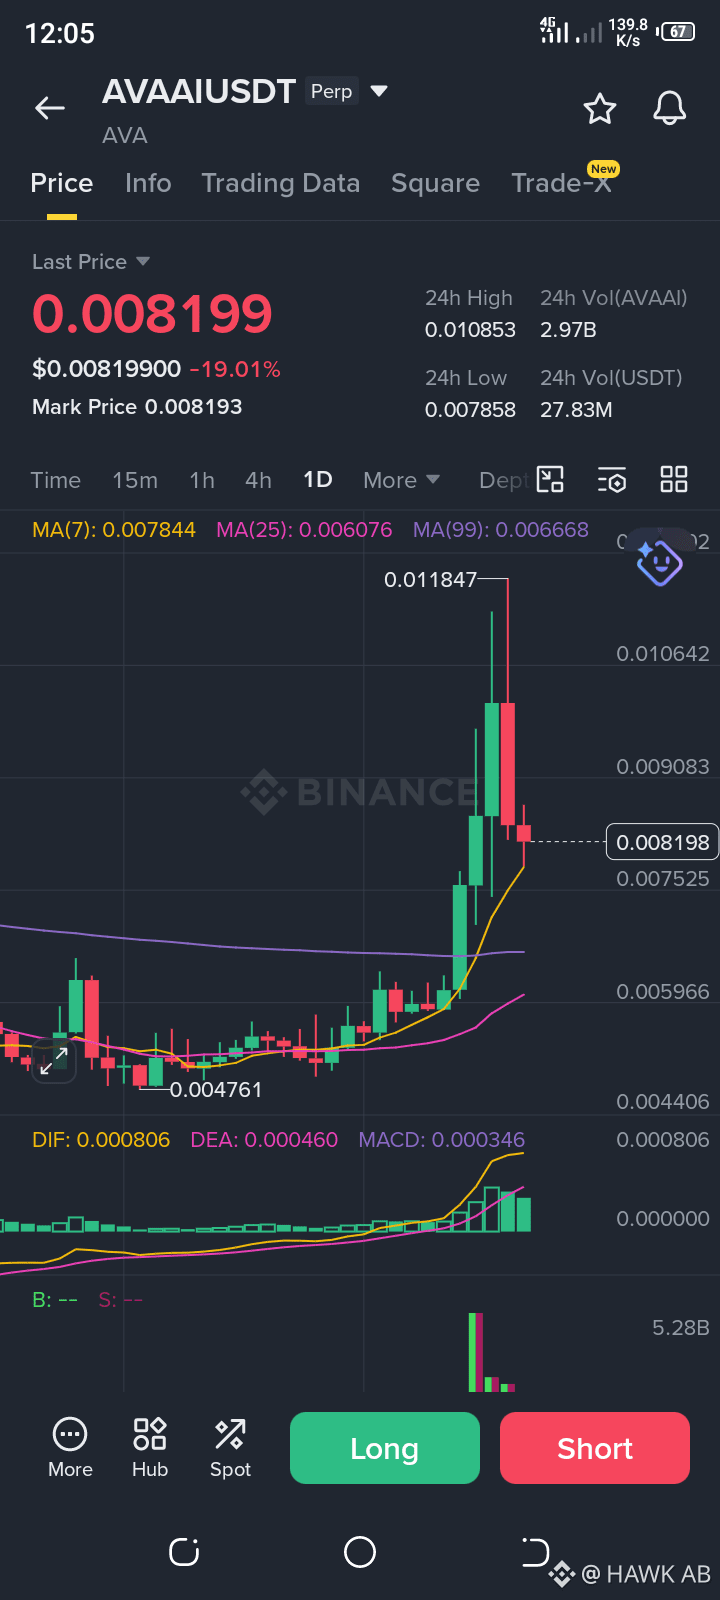
AVAAI/USDT (AVA) está atravesando una fuerte corrección después de su explosivo recorrido hasta máximos locales de $0.011847. El precio ha caído -19.01% durante el día y actualmente cotiza alrededor de $0.008199, mientras entra la toma de ganancias.
Aquí tienes un desglose del panorama técnico en el gráfico diario:
Corrección posterior al impulso: Después de una fuerte racha de varias velas desde la base de $0.00476, estamos viendo velas rojas consecutivas mientras el mercado digiere las enormes ganancias.
Prueba de soporte dinámico: El precio se mantiene justo cerca de la línea de la MA(7) en $0.007844. Mantenerse por encima de esta media móvil es crucial para que los alcistas conserven el impulso en marcos de tiempo superiores.
Niveles técnicos a vigilar:
Zona de soporte: El soporte principal se sitúa en $0.0078 - $0.0075 (nivel MA7). Si se rompe, la siguiente zona de soporte importante está cerca de $0.0066 (MA99).
Resistencia por delante: Para recuperar el impulso alcista, $AVAAI debe volver a reclamar el rango de $0.0090 - $0.0108 antes de volver a poner a prueba el máximo previo.@Square-Creator-2244a53a6487 #AVAAI $AVAAI
{future}(AVAAIUSDT)
$SIREN
{future}(SIRENUSDT)
#KoreanTradersCutLeverageToThreeMonthLow #IranPresidentSaysFullScaleWarWithUS BitcoinHitsOneMonthHigh$65700ThenPullsBackNvidiaPosts$81.6BQuarterlyRevenue#SolvBTCExploitedAfterDeployerKeyLeak #GrayscaleFilesS-1ForSpotWorldcoinETF
AVAAI/USDT (AVA) está atravesando una fuerte corrección después de su explosivo recorrido hasta máximos locales de $0.011847. El precio ha caído -19.01% durante el día y actualmente cotiza alrededor de $0.008199, mientras entra la toma de ganancias.
Aquí tienes un desglose del panorama técnico en el gráfico diario:
Corrección posterior al impulso: Después de una fuerte racha de varias velas desde la base de $0.00476, estamos viendo velas rojas consecutivas mientras el mercado digiere las enormes ganancias.
Prueba de soporte dinámico: El precio se mantiene justo cerca de la línea de la MA(7) en $0.007844. Mantenerse por encima de esta media móvil es crucial para que los alcistas conserven el impulso en marcos de tiempo superiores.
Niveles técnicos a vigilar:
Zona de soporte: El soporte principal se sitúa en $0.0078 - $0.0075 (nivel MA7). Si se rompe, la siguiente zona de soporte importante está cerca de $0.0066 (MA99).
Resistencia por delante: Para recuperar el impulso alcista, $AVAAI debe volver a reclamar el rango de $0.0090 - $0.0108 antes de volver a poner a prueba el máximo previo.@Ava Aitken VRqL #AVAAI $AVAAI
$SIREN
#KoreanTradersCutLeverageToThreeMonthLow #IranPresidentSaysFullScaleWarWithUS BitcoinHitsOneMonthHigh$65700ThenPullsBackNvidiaPosts$81.6BQuarterlyRevenue#SolvBTCExploitedAfterDeployerKeyLeak #GrayscaleFilesS-1ForSpotWorldcoinETF
Aquí tienes un desglose del panorama técnico en el gráfico diario:
Corrección posterior al impulso: Después de una fuerte racha de varias velas desde la base de $0.00476, estamos viendo velas rojas consecutivas mientras el mercado digiere las enormes ganancias.
Prueba de soporte dinámico: El precio se mantiene justo cerca de la línea de la MA(7) en $0.007844. Mantenerse por encima de esta media móvil es crucial para que los alcistas conserven el impulso en marcos de tiempo superiores.
Niveles técnicos a vigilar:
Zona de soporte: El soporte principal se sitúa en $0.0078 - $0.0075 (nivel MA7). Si se rompe, la siguiente zona de soporte importante está cerca de $0.0066 (MA99).
Resistencia por delante: Para recuperar el impulso alcista, $AVAAI debe volver a reclamar el rango de $0.0090 - $0.0108 antes de volver a poner a prueba el máximo previo.@Ava Aitken VRqL #AVAAI $AVAAI
$SIREN
#KoreanTradersCutLeverageToThreeMonthLow #IranPresidentSaysFullScaleWarWithUS BitcoinHitsOneMonthHigh$65700ThenPullsBackNvidiaPosts$81.6BQuarterlyRevenue#SolvBTCExploitedAfterDeployerKeyLeak #GrayscaleFilesS-1ForSpotWorldcoinETF
246
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#AnthropicCEOCallsForAISlowdown
100,798 visualizaciones
1,623 participa(n) en el debate
2
#BitcoinThirdSingleBlockReorgInFourWeeks
20,341 visualizaciones
623 participa(n) en el debate
3
#EthereumFallsBelow$2500
1,656 visualizaciones
69 participa(n) en el debate
4
#BitcoinDropsToIntradayLow$76367
774 visualizaciones
25 participa(n) en el debate
5
#WhiteHouseRejectsAISlowdownCalls
5,904 visualizaciones
204 participa(n) en el debate
6
#UKMayExemptTokenizedGoldFromFundRules
3,564 visualizaciones
149 participa(n) en el debate
7
#BitcoinSpotETFsRecord$463MNetOutflowLastWeek
382 visualizaciones
10 participa(n) en el debate
8
#LSKSurgesOver515%In24Hours
18,688 visualizaciones
333 participa(n) en el debate
9
#ClarityActLawIn2026OddsRiseTo30%
14,934 visualizaciones
203 participa(n) en el debate
10
#KoreaCryptoTaxDelayPetitionMeetsReviewThreshold
4,882 visualizaciones
112 participa(n) en el debate