
#ledger
ledger
970,092 visualizaciones
1,523 participa(n) en el debate
Populares
Novedades


CEO de Ledger: las billeteras de hardware no pueden ofrecer una protección absolutamente segura; el sector afronta riesgos y desafíos comunes
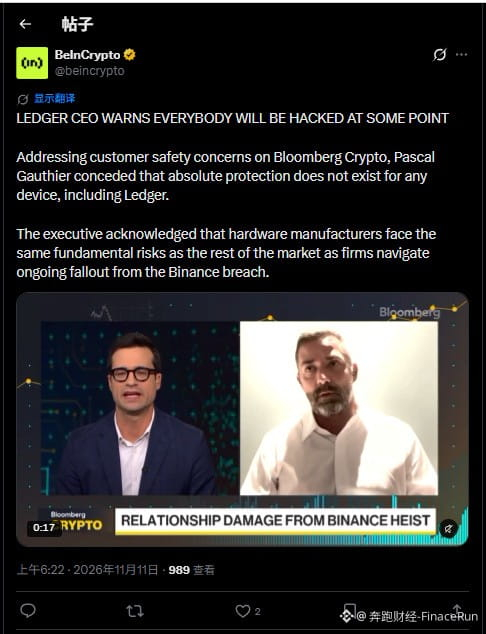
Noticias del 11 de noviembre: según una publicación de BeInCrypto, Pascal Gauthier, CEO de Ledger, reconoció recientemente en el programa Crypto de Bloomberg que ningún dispositivo, incluidas las billeteras de hardware de Ledger, puede ofrecer una protección absolutamente segura.
Sus declaraciones se producen mientras sigue creciendo la preocupación en el sector de las criptomonedas por las repercusiones del hackeo de Binance y aumentan las dudas de los usuarios sobre la seguridad de las billeteras de hardware.
Subrayó que, mientras el mercado sigue asimilando las consecuencias en cadena del hackeo de Binance, los fabricantes de hardware afrontan los mismos riesgos fundamentales de seguridad que los demás participantes del mercado; nadie puede mantenerse al margen.
Como uno de los principales fabricantes de billeteras de hardware del mundo, las declaraciones del CEO de Ledger parecen sinceras y pragmáticas, pero se asemejan más a una maniobra cuidadosamente calculada para desviar la atención y el riesgo. También han hecho tambalear la arraigada percepción de algunos usuarios de que las billeteras de hardware ofrecen una «seguridad absoluta».
En suma, las declaraciones del CEO de Ledger no solo reflejan una actitud transparente de la empresa ante una crisis, sino que también ponen de manifiesto la brecha real entre las «promesas de seguridad» del sector de las billeteras de hardware y su capacidad efectiva de protección.
Sin embargo, algunos analistas del mercado consideran que Ledger siempre ha hecho de la seguridad su principal argumento de venta, pero ahora afirma públicamente que no existe una protección absoluta. En realidad, esto podría servir para reducir su responsabilidad y las expectativas en materia de seguridad, así como para preparar una justificación ante posibles incidentes futuros.
Además, los fabricantes de billeteras de hardware deberían centrarse constantemente en mejorar la seguridad de sus productos, en lugar de inculcar directamente a los usuarios la idea de que «los ataques son difíciles de evitar».
#Ledger #硬件钱包
CEO de Ledger: las billeteras de hardware no pueden ofrecer una protección absolutamente segura; el sector afronta riesgos y desafíos comunes
Noticias del 11 de noviembre: según una publicación de BeInCrypto, Pascal Gauthier, CEO de Ledger, reconoció recientemente en el programa Crypto de Bloomberg que ningún dispositivo, incluidas las billeteras de hardware de Ledger, puede ofrecer una protección absolutamente segura.
Sus declaraciones se producen mientras sigue creciendo la preocupación en el sector de las criptomonedas por las repercusiones del hackeo de Binance y aumentan las dudas de los usuarios sobre la seguridad de las billeteras de hardware.
Subrayó que, mientras el mercado sigue asimilando las consecuencias en cadena del hackeo de Binance, los fabricantes de hardware afrontan los mismos riesgos fundamentales de seguridad que los demás participantes del mercado; nadie puede mantenerse al margen.
Como uno de los principales fabricantes de billeteras de hardware del mundo, las declaraciones del CEO de Ledger parecen sinceras y pragmáticas, pero se asemejan más a una maniobra cuidadosamente calculada para desviar la atención y el riesgo. También han hecho tambalear la arraigada percepción de algunos usuarios de que las billeteras de hardware ofrecen una «seguridad absoluta».
En suma, las declaraciones del CEO de Ledger no solo reflejan una actitud transparente de la empresa ante una crisis, sino que también ponen de manifiesto la brecha real entre las «promesas de seguridad» del sector de las billeteras de hardware y su capacidad efectiva de protección.
Sin embargo, algunos analistas del mercado consideran que Ledger siempre ha hecho de la seguridad su principal argumento de venta, pero ahora afirma públicamente que no existe una protección absoluta. En realidad, esto podría servir para reducir su responsabilidad y las expectativas en materia de seguridad, así como para preparar una justificación ante posibles incidentes futuros.
Además, los fabricantes de billeteras de hardware deberían centrarse constantemente en mejorar la seguridad de sus productos, en lugar de inculcar directamente a los usuarios la idea de que «los ataques son difíciles de evitar».
#Ledger #硬件钱包
Noticias del 11 de noviembre: según una publicación de BeInCrypto, Pascal Gauthier, CEO de Ledger, reconoció recientemente en el programa Crypto de Bloomberg que ningún dispositivo, incluidas las billeteras de hardware de Ledger, puede ofrecer una protección absolutamente segura.
Sus declaraciones se producen mientras sigue creciendo la preocupación en el sector de las criptomonedas por las repercusiones del hackeo de Binance y aumentan las dudas de los usuarios sobre la seguridad de las billeteras de hardware.
Subrayó que, mientras el mercado sigue asimilando las consecuencias en cadena del hackeo de Binance, los fabricantes de hardware afrontan los mismos riesgos fundamentales de seguridad que los demás participantes del mercado; nadie puede mantenerse al margen.
Como uno de los principales fabricantes de billeteras de hardware del mundo, las declaraciones del CEO de Ledger parecen sinceras y pragmáticas, pero se asemejan más a una maniobra cuidadosamente calculada para desviar la atención y el riesgo. También han hecho tambalear la arraigada percepción de algunos usuarios de que las billeteras de hardware ofrecen una «seguridad absoluta».
En suma, las declaraciones del CEO de Ledger no solo reflejan una actitud transparente de la empresa ante una crisis, sino que también ponen de manifiesto la brecha real entre las «promesas de seguridad» del sector de las billeteras de hardware y su capacidad efectiva de protección.
Sin embargo, algunos analistas del mercado consideran que Ledger siempre ha hecho de la seguridad su principal argumento de venta, pero ahora afirma públicamente que no existe una protección absoluta. En realidad, esto podría servir para reducir su responsabilidad y las expectativas en materia de seguridad, así como para preparar una justificación ante posibles incidentes futuros.
Además, los fabricantes de billeteras de hardware deberían centrarse constantemente en mejorar la seguridad de sus productos, en lugar de inculcar directamente a los usuarios la idea de que «los ataques son difíciles de evitar».
#Ledger #硬件钱包
1
3.4k
#FiltracionesLedgerCadaFirma
🚨 ACUSAN A LEDGER DE «ESPIAR» CADA FIRMA DE TRANSACCIÓN
Quienes usan una billetera de hardware Ledger, presten atención: la billetera Ambire acaba de revelar que, desde mayo, el conjunto de herramientas de Ledger envía a sus servidores detalles de cada firma, incluida la dirección receptora, el modelo del dispositivo y la versión del software. Ledger dice que se trata de una forma de firma clara y que la empresa no almacena los datos; SlowMist confirmó que este mecanismo recopila información de forma predeterminada. La polémica se intensifica porque el mes pasado a una billetera Ledger comprada a través de un distribuidor del Sudeste Asiático le instalaron un componente extraño que vació todos sus fondos. Bitcoin sigue rondando los 74.492 dólares.
Mayor movimiento de los perpetuos de hoy: $ZEC 998 dólares, $ICP 2,61 dólares, $ZRO 1,60 dólares
#Ledger #ViCung #Seguridad
#FiltracionesLedgerCadaFirma
🚨 ACUSAN A LEDGER DE «ESPIAR» CADA FIRMA DE TRANSACCIÓN
Quienes usan una billetera de hardware Ledger, presten atención: la billetera Ambire acaba de revelar que, desde mayo, el conjunto de herramientas de Ledger envía a sus servidores detalles de cada firma, incluida la dirección receptora, el modelo del dispositivo y la versión del software. Ledger dice que se trata de una forma de firma clara y que la empresa no almacena los datos; SlowMist confirmó que este mecanismo recopila información de forma predeterminada. La polémica se intensifica porque el mes pasado a una billetera Ledger comprada a través de un distribuidor del Sudeste Asiático le instalaron un componente extraño que vació todos sus fondos. Bitcoin sigue rondando los 74.492 dólares.
Mayor movimiento de los perpetuos de hoy: $ZEC 998 dólares, $ICP 2,61 dólares, $ZRO 1,60 dólares
#Ledger #ViCung #Seguridad
🚨 ACUSAN A LEDGER DE «ESPIAR» CADA FIRMA DE TRANSACCIÓN
Quienes usan una billetera de hardware Ledger, presten atención: la billetera Ambire acaba de revelar que, desde mayo, el conjunto de herramientas de Ledger envía a sus servidores detalles de cada firma, incluida la dirección receptora, el modelo del dispositivo y la versión del software. Ledger dice que se trata de una forma de firma clara y que la empresa no almacena los datos; SlowMist confirmó que este mecanismo recopila información de forma predeterminada. La polémica se intensifica porque el mes pasado a una billetera Ledger comprada a través de un distribuidor del Sudeste Asiático le instalaron un componente extraño que vació todos sus fondos. Bitcoin sigue rondando los 74.492 dólares.
Mayor movimiento de los perpetuos de hoy: $ZEC 998 dólares, $ICP 2,61 dólares, $ZRO 1,60 dólares
#Ledger #ViCung #Seguridad
8

·
--
【Última hora del mercado】El kit de desarrollo de Ledger informa por defecto cada firma
Un desarrollador de Ambire reveló el 10 de noviembre que el kit de desarrollo de Ledger informa por defecto cada firma: la red, la dirección de destino, el firmware del dispositivo, la versión de la aplicación y si se trata de una firma ciega. Esta opción está activada por defecto desde la versión v1.16. Ledger afirma que esto es necesario para Clear Signing; los datos no se guardan y el código está en el SDK, no en el firmware. ¿Aceptas que se informe por defecto de las firmas?
$BTC $ETH $SOL
#币安广场 #Ledger #SeguridadDeLaBilletera
(Fuente: Unchained)
⚠️Aviso de riesgo: lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con prudencia.
【Última hora del mercado】El kit de desarrollo de Ledger informa por defecto cada firma
Un desarrollador de Ambire reveló el 10 de noviembre que el kit de desarrollo de Ledger informa por defecto cada firma: la red, la dirección de destino, el firmware del dispositivo, la versión de la aplicación y si se trata de una firma ciega. Esta opción está activada por defecto desde la versión v1.16. Ledger afirma que esto es necesario para Clear Signing; los datos no se guardan y el código está en el SDK, no en el firmware. ¿Aceptas que se informe por defecto de las firmas?
$BTC $ETH $SOL
#币安广场 #Ledger #SeguridadDeLaBilletera
(Fuente: Unchained)
⚠️Aviso de riesgo: lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con prudencia.
Un desarrollador de Ambire reveló el 10 de noviembre que el kit de desarrollo de Ledger informa por defecto cada firma: la red, la dirección de destino, el firmware del dispositivo, la versión de la aplicación y si se trata de una firma ciega. Esta opción está activada por defecto desde la versión v1.16. Ledger afirma que esto es necesario para Clear Signing; los datos no se guardan y el código está en el SDK, no en el firmware. ¿Aceptas que se informe por defecto de las firmas?
$BTC $ETH $SOL
#币安广场 #Ledger #SeguridadDeLaBilletera
(Fuente: Unchained)
⚠️Aviso de riesgo: lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con prudencia.
21
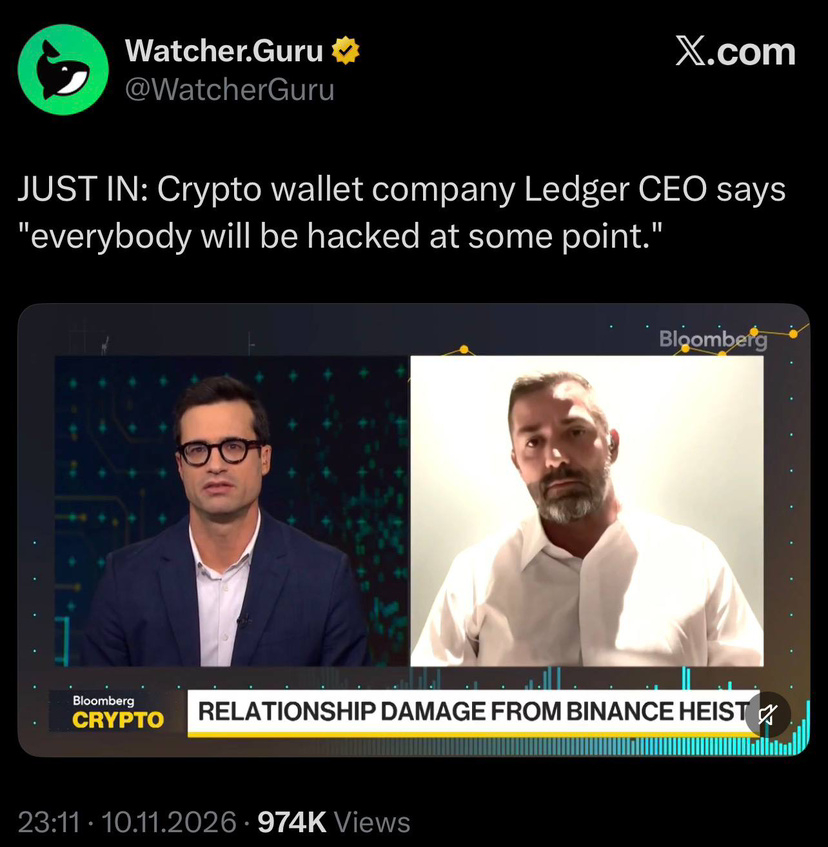
🔐 CEO de Ledger: «Tarde o temprano, todos serán víctimas de un hackeo».
Un recordatorio contundente de que, en el mundo cripto, la seguridad nunca debe ignorarse.
$BTC #Ledger #CryptoSecurity #Cripto
🔐 CEO de Ledger: «Tarde o temprano, todos serán víctimas de un hackeo».
Un recordatorio contundente de que, en el mundo cripto, la seguridad nunca debe ignorarse.
$BTC #Ledger #CryptoSecurity #Cripto
Un recordatorio contundente de que, en el mundo cripto, la seguridad nunca debe ignorarse.
$BTC #Ledger #CryptoSecurity #Cripto
2
86

·
--
El CEO de Ledger lo dice sin rodeos: nadie está a salvo de los hackeos. No creas de verdad que comprar una billetera fría es como entrar en una caja fuerte; ¿acaso existe la seguridad absoluta en el mundo cripto? Cuanto más seguro te sientes, más fácil es que te desplumen.
$BTC #Ledger
El CEO de Ledger lo dice sin rodeos: nadie está a salvo de los hackeos. No creas de verdad que comprar una billetera fría es como entrar en una caja fuerte; ¿acaso existe la seguridad absoluta en el mundo cripto? Cuanto más seguro te sientes, más fácil es que te desplumen.
$BTC #Ledger
$BTC #Ledger
282

El CEO de Ledger acaba de decir: «A todo el mundo lo hackean tarde o temprano».
No se equivoca, pero en boca de alguien que vende billeteras físicas, suena distinto. El miedo siempre ha sido el producto más fácil de vender en este sector. Primero te dicen que a todo el mundo lo hackean; ya te puedes imaginar cuál será la frase siguiente.
Hablemos de cosas concretas. Este año, la mayor parte de los robos en la cadena se atribuye a los norcoreanos: según las cifras de TRM, más del 80 %. Lo que hacen es ingeniería social, phishing y esperar varias semanas antes de actuar; no se dedican a descifrar la pantallita de tu dispositivo. En el caso de Binance, el de los más de 6.300 millones, todavía queda una suma considerable que se está lavando poco a poco en THORChain y Chainflip. ¿Comprar una billetera fría te protege de todo eso? De una parte, sí, siempre que no firmes cosas a lo loco, no pulses enlaces sospechosos y no le saques fotos a tu frase semilla.
Y no lo olvides: hace poco, después de que en Singapur se destapara aquella estafa de manipulación de dispositivos y todos pasaran un buen susto, de repente un montón de cuentas empezaron a promocionar otras billeteras con el mismo discurso. En el negocio de explotar la ansiedad por la seguridad, todos quieren llevarse su parte.
Mi opinión: una billetera fría es una herramienta, no un talismán. En nueve de cada diez casos, quien causa el hackeo es la persona, no el chip. La versión más sincera de lo que dijo el CEO sería: «A la mayoría de la gente la hackean por meter la pata, y luego viene a comprarnos nuestros productos».
#钱包安全 #Ledger
El CEO de Ledger acaba de decir: «A todo el mundo lo hackean tarde o temprano».
No se equivoca, pero en boca de alguien que vende billeteras físicas, suena distinto. El miedo siempre ha sido el producto más fácil de vender en este sector. Primero te dicen que a todo el mundo lo hackean; ya te puedes imaginar cuál será la frase siguiente.
Hablemos de cosas concretas. Este año, la mayor parte de los robos en la cadena se atribuye a los norcoreanos: según las cifras de TRM, más del 80 %. Lo que hacen es ingeniería social, phishing y esperar varias semanas antes de actuar; no se dedican a descifrar la pantallita de tu dispositivo. En el caso de Binance, el de los más de 6.300 millones, todavía queda una suma considerable que se está lavando poco a poco en THORChain y Chainflip. ¿Comprar una billetera fría te protege de todo eso? De una parte, sí, siempre que no firmes cosas a lo loco, no pulses enlaces sospechosos y no le saques fotos a tu frase semilla.
Y no lo olvides: hace poco, después de que en Singapur se destapara aquella estafa de manipulación de dispositivos y todos pasaran un buen susto, de repente un montón de cuentas empezaron a promocionar otras billeteras con el mismo discurso. En el negocio de explotar la ansiedad por la seguridad, todos quieren llevarse su parte.
Mi opinión: una billetera fría es una herramienta, no un talismán. En nueve de cada diez casos, quien causa el hackeo es la persona, no el chip. La versión más sincera de lo que dijo el CEO sería: «A la mayoría de la gente la hackean por meter la pata, y luego viene a comprarnos nuestros productos».
#钱包安全 #Ledger
No se equivoca, pero en boca de alguien que vende billeteras físicas, suena distinto. El miedo siempre ha sido el producto más fácil de vender en este sector. Primero te dicen que a todo el mundo lo hackean; ya te puedes imaginar cuál será la frase siguiente.
Hablemos de cosas concretas. Este año, la mayor parte de los robos en la cadena se atribuye a los norcoreanos: según las cifras de TRM, más del 80 %. Lo que hacen es ingeniería social, phishing y esperar varias semanas antes de actuar; no se dedican a descifrar la pantallita de tu dispositivo. En el caso de Binance, el de los más de 6.300 millones, todavía queda una suma considerable que se está lavando poco a poco en THORChain y Chainflip. ¿Comprar una billetera fría te protege de todo eso? De una parte, sí, siempre que no firmes cosas a lo loco, no pulses enlaces sospechosos y no le saques fotos a tu frase semilla.
Y no lo olvides: hace poco, después de que en Singapur se destapara aquella estafa de manipulación de dispositivos y todos pasaran un buen susto, de repente un montón de cuentas empezaron a promocionar otras billeteras con el mismo discurso. En el negocio de explotar la ansiedad por la seguridad, todos quieren llevarse su parte.
Mi opinión: una billetera fría es una herramienta, no un talismán. En nueve de cada diez casos, quien causa el hackeo es la persona, no el chip. La versión más sincera de lo que dijo el CEO sería: «A la mayoría de la gente la hackean por meter la pata, y luego viene a comprarnos nuestros productos».
#钱包安全 #Ledger
7

·
--
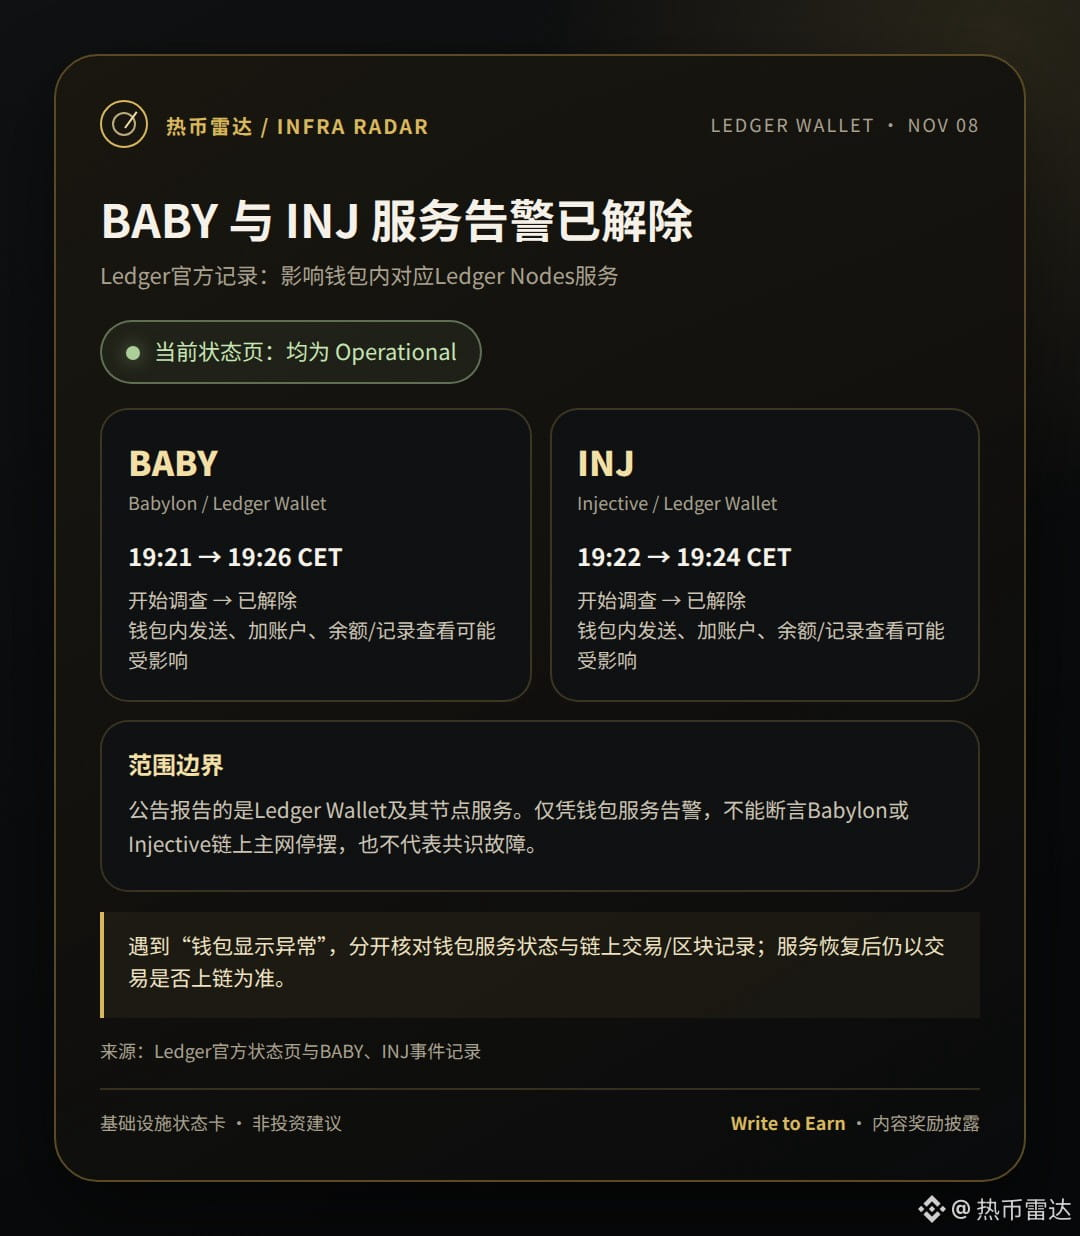
Las alertas de los servicios de nodos BABY e INJ de Ledger Wallet ya se han resuelto; el impacto afectó al envío desde la billetera, a la adición de cuentas y a la consulta de saldos e historial. Esto no permite afirmar que ambas redes principales se hayan detenido.
• Babylon: investigación iniciada el 8 de noviembre a las 19:21 CET; resuelta a las 19:26.
• Injective: investigación iniciada a las 19:22; resuelta a las 19:24. La página de estado actual de Ledger muestra ambos servicios como operativos.
Ante este tipo de alertas, hay que distinguir entre los servicios de la billetera o de nodos y el consenso de la cadena, y luego comprobar si la transacción se ha registrado en la cadena. Cuando tienes un problema con la billetera, ¿primero consultas el estado del servicio o compruebas los registros en la cadena?
Fuentes: página oficial de estado de Ledger https://status.ledger.com/ |Incidente de BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |Incidente de INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgación: participo en Binance Square Write to Earn; podría recibir recompensas por el contenido. La elegibilidad y el importe dependen de las reglas de la plataforma y no están garantizados. Esto no es asesoramiento de inversión.
$BABY $INJ #Ledger
Las alertas de los servicios de nodos BABY e INJ de Ledger Wallet ya se han resuelto; el impacto afectó al envío desde la billetera, a la adición de cuentas y a la consulta de saldos e historial. Esto no permite afirmar que ambas redes principales se hayan detenido.
• Babylon: investigación iniciada el 8 de noviembre a las 19:21 CET; resuelta a las 19:26.
• Injective: investigación iniciada a las 19:22; resuelta a las 19:24. La página de estado actual de Ledger muestra ambos servicios como operativos.
Ante este tipo de alertas, hay que distinguir entre los servicios de la billetera o de nodos y el consenso de la cadena, y luego comprobar si la transacción se ha registrado en la cadena. Cuando tienes un problema con la billetera, ¿primero consultas el estado del servicio o compruebas los registros en la cadena?
Fuentes: página oficial de estado de Ledger https://status.ledger.com/ |Incidente de BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |Incidente de INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgación: participo en Binance Square Write to Earn; podría recibir recompensas por el contenido. La elegibilidad y el importe dependen de las reglas de la plataforma y no están garantizados. Esto no es asesoramiento de inversión.
$BABY $INJ #Ledger
• Babylon: investigación iniciada el 8 de noviembre a las 19:21 CET; resuelta a las 19:26.
• Injective: investigación iniciada a las 19:22; resuelta a las 19:24. La página de estado actual de Ledger muestra ambos servicios como operativos.
Ante este tipo de alertas, hay que distinguir entre los servicios de la billetera o de nodos y el consenso de la cadena, y luego comprobar si la transacción se ha registrado en la cadena. Cuando tienes un problema con la billetera, ¿primero consultas el estado del servicio o compruebas los registros en la cadena?
Fuentes: página oficial de estado de Ledger https://status.ledger.com/ |Incidente de BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |Incidente de INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgación: participo en Binance Square Write to Earn; podría recibir recompensas por el contenido. La elegibilidad y el importe dependen de las reglas de la plataforma y no están garantizados. Esto no es asesoramiento de inversión.
$BABY $INJ #Ledger
312
Artículo
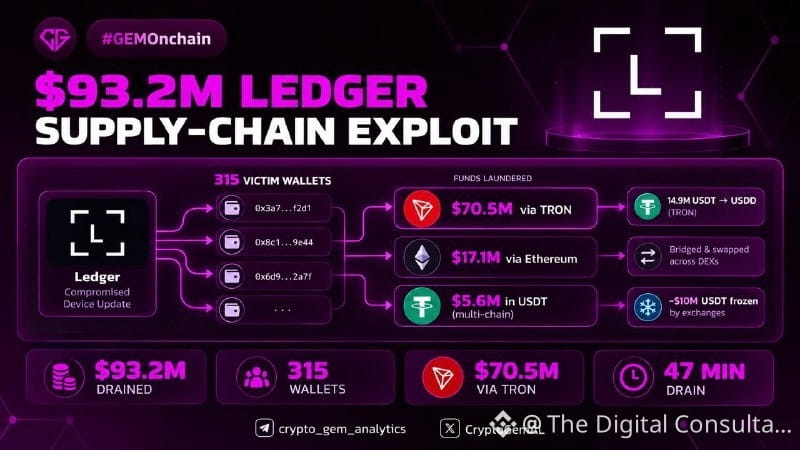
315 carteras vaciadas en 47 minutos: ¿el problema está en la fabricación de Ledger?En solo 47 minutos, se vaciaron 315 carteras a través de seis redes y se retiraron 93,2 millones de dólares en total, mientras que probablemente se convirtieron 14,9 millones de USDT a USDD para evitar que el emisor los congelara. $ETH
Ledger investiga unos dispositivos Nano X que, según se sospecha, vendió un distribuidor del sudeste asiático llamado CryptoBilis y que quizá incluían un chip adicional que capturaba la frase de recuperación durante la configuración.
315 carteras vaciadas en 47 minutos: ¿el problema está en la fabricación de Ledger?
En solo 47 minutos, se vaciaron 315 carteras a través de seis redes y se retiraron 93,2 millones de dólares en total, mientras que probablemente se convirtieron 14,9 millones de USDT a USDD para evitar que el emisor los congelara. $ETH
Ledger investiga unos dispositivos Nano X que, según se sospecha, vendió un distribuidor del sudeste asiático llamado CryptoBilis y que quizá incluían un chip adicional que capturaba la frase de recuperación durante la configuración.
Ledger investiga unos dispositivos Nano X que, según se sospecha, vendió un distribuidor del sudeste asiático llamado CryptoBilis y que quizá incluían un chip adicional que capturaba la frase de recuperación durante la configuración.
37
·
--
Con verificación
Ledger ahora te deja entrar directo a #Morpho desde el hardware wallet.
Ya no necesitas extensión de navegador ni wallet de por medio. Conectas el #Ledger por USB o Bluetooth, ves claro en la pantalla qué estás firmando como depósitos, préstamos o vaults y las llaves se quedan en el dispositivo.
Morpho es el primer protocolo de lending que entra a este programa de acceso directo. Esto sí mejora el tema del blind signing que tanto molesta en DeFi.
Si usas Morpho o estás metiendo plata en lending con self custody, vale la pena probarlo.
Siempre DYOR y bajo tu propio riesgo, pero la experiencia se siente más limpia.
Ledger ahora te deja entrar directo a #Morpho desde el hardware wallet.
Ya no necesitas extensión de navegador ni wallet de por medio. Conectas el #Ledger por USB o Bluetooth, ves claro en la pantalla qué estás firmando como depósitos, préstamos o vaults y las llaves se quedan en el dispositivo.
Morpho es el primer protocolo de lending que entra a este programa de acceso directo. Esto sí mejora el tema del blind signing que tanto molesta en DeFi.
Si usas Morpho o estás metiendo plata en lending con self custody, vale la pena probarlo.
Siempre DYOR y bajo tu propio riesgo, pero la experiencia se siente más limpia.
Ya no necesitas extensión de navegador ni wallet de por medio. Conectas el #Ledger por USB o Bluetooth, ves claro en la pantalla qué estás firmando como depósitos, préstamos o vaults y las llaves se quedan en el dispositivo.
Morpho es el primer protocolo de lending que entra a este programa de acceso directo. Esto sí mejora el tema del blind signing que tanto molesta en DeFi.
Si usas Morpho o estás metiendo plata en lending con self custody, vale la pena probarlo.
Siempre DYOR y bajo tu propio riesgo, pero la experiencia se siente más limpia.
1
518

·
--
Una llamada de alguien que dice ser policía, acompañada de un correo auténtico de Ledger: esta combinación ha salido hoy en las noticias
Hoy CoinEdition informó sobre una estafa que está empezando a circular y que va un paso más allá de los enlaces falsos habituales. Primero, alguien recibe una llamada de una persona que dice ser detective. Esta afirma que, durante una investigación, encontró tu pasaporte, documentos de identidad, contraseñas o información para recuperar tu monedero. También te pregunta dónde has estado últimamente y si has usado criptomonedas, y luego dice que va a pedirle a un experto que compruebe si han vulnerado tu monedero.
Lo que hace que la llamada parezca creíble es que, justo después, llega un correo automático enviado por el sistema oficial de Ledger. Los estafadores abren un caso en el sistema de atención al cliente de Ledger usando tu correo electrónico, y el sistema te envía automáticamente un mensaje auténtico. La persona que llama usa ese correo como prueba y dice: «Mira, hasta la empresa oficial te ha enviado un correo. Soy quien digo ser». Una persona que contestó la llamada también notó que el identificador parecía corresponder a una comisaría. Llamó por su cuenta para verificarlo y le dijeron que no había ningún agente con ese nombre. Otras personas recibieron después una segunda llamada, esta vez de alguien que decía ser de Ledger.
Conviene aclarar primero algo importante. Por ahora, todo esto son relatos de usuarios en foros; no hay cifras oficiales de víctimas ni del dinero perdido, así que no debemos presentarlo como un caso grave ya confirmado. Pero vale la pena que los inversores minoristas recuerden este método, porque se aprovecha precisamente de nuestros hábitos para distinguir lo verdadero de lo falso: un correo auténtico y un identificador de llamada real pueden hacer que bajemos la guardia fácilmente.
La postura de Ledger está claramente expresada en el artículo: no ofrece atención al cliente por teléfono y nunca te llamará para pedirte las 24 palabras de la frase de recuperación. El verdadero objetivo de los estafadores son esas 24 palabras. Puede que te pidan que las digas por teléfono o que te dirijan a una página de diagnóstico o recuperación que parece auténtica para que las introduzcas allí. Quien consiga esas 24 palabras puede vaciar el monedero desde cualquier dispositivo.
Los inversores minoristas pueden seguir de inmediato estos tres pasos. Primero, si recibes una llamada que no esperabas y te hablan de una investigación, de que tu monedero está expuesto o de una comprobación de seguridad urgente, cuelga. No sigas los enlaces que te den ni aceptes que te transfieran a un supuesto servicio de atención al cliente. Segundo, si quieres verificarlo, usa otro dispositivo y busca la información por tu cuenta. Contacta con Ledger a través de los canales indicados en su sitio web oficial o busca por tu cuenta los datos de contacto públicos de la comisaría. No uses los números ni los enlaces que te den por teléfono. Tercero, si ya has introducido tu frase de recuperación en una página web o se la has dicho a alguien, considera que ese monedero está comprometido. Crea uno nuevo con una frase de recuperación nueva desde un dispositivo seguro y transfiere cuanto antes el dinero que aún quede. Si sospechas que alguien se está haciendo pasar por Ledger, puedes denunciarlo en phishing@ledger.fr.
Un correo auténtico no significa que la llamada también lo sea. Los estafadores pueden apropiarse de pruebas creíbles, y eso es aún más preocupante que los propios enlaces falsos.
¿Has recibido alguna vez una llamada de alguien que decía ser de una entidad oficial o de la policía y que empezaba a hablar de tu monedero? ¿Qué hiciste?
—— web3韭菜小凯
Este artículo expresa únicamente una opinión personal y no constituye asesoramiento de inversión. Las fuentes de la información son el artículo de CoinEdition del 4 de noviembre, los relatos de usuarios citados en él y la postura oficial de Ledger.
#Ledger #防骗 #助记词 #EstafaTelefónica
Una llamada de alguien que dice ser policía, acompañada de un correo auténtico de Ledger: esta combinación ha salido hoy en las noticias
Hoy CoinEdition informó sobre una estafa que está empezando a circular y que va un paso más allá de los enlaces falsos habituales. Primero, alguien recibe una llamada de una persona que dice ser detective. Esta afirma que, durante una investigación, encontró tu pasaporte, documentos de identidad, contraseñas o información para recuperar tu monedero. También te pregunta dónde has estado últimamente y si has usado criptomonedas, y luego dice que va a pedirle a un experto que compruebe si han vulnerado tu monedero.
Lo que hace que la llamada parezca creíble es que, justo después, llega un correo automático enviado por el sistema oficial de Ledger. Los estafadores abren un caso en el sistema de atención al cliente de Ledger usando tu correo electrónico, y el sistema te envía automáticamente un mensaje auténtico. La persona que llama usa ese correo como prueba y dice: «Mira, hasta la empresa oficial te ha enviado un correo. Soy quien digo ser». Una persona que contestó la llamada también notó que el identificador parecía corresponder a una comisaría. Llamó por su cuenta para verificarlo y le dijeron que no había ningún agente con ese nombre. Otras personas recibieron después una segunda llamada, esta vez de alguien que decía ser de Ledger.
Conviene aclarar primero algo importante. Por ahora, todo esto son relatos de usuarios en foros; no hay cifras oficiales de víctimas ni del dinero perdido, así que no debemos presentarlo como un caso grave ya confirmado. Pero vale la pena que los inversores minoristas recuerden este método, porque se aprovecha precisamente de nuestros hábitos para distinguir lo verdadero de lo falso: un correo auténtico y un identificador de llamada real pueden hacer que bajemos la guardia fácilmente.
La postura de Ledger está claramente expresada en el artículo: no ofrece atención al cliente por teléfono y nunca te llamará para pedirte las 24 palabras de la frase de recuperación. El verdadero objetivo de los estafadores son esas 24 palabras. Puede que te pidan que las digas por teléfono o que te dirijan a una página de diagnóstico o recuperación que parece auténtica para que las introduzcas allí. Quien consiga esas 24 palabras puede vaciar el monedero desde cualquier dispositivo.
Los inversores minoristas pueden seguir de inmediato estos tres pasos. Primero, si recibes una llamada que no esperabas y te hablan de una investigación, de que tu monedero está expuesto o de una comprobación de seguridad urgente, cuelga. No sigas los enlaces que te den ni aceptes que te transfieran a un supuesto servicio de atención al cliente. Segundo, si quieres verificarlo, usa otro dispositivo y busca la información por tu cuenta. Contacta con Ledger a través de los canales indicados en su sitio web oficial o busca por tu cuenta los datos de contacto públicos de la comisaría. No uses los números ni los enlaces que te den por teléfono. Tercero, si ya has introducido tu frase de recuperación en una página web o se la has dicho a alguien, considera que ese monedero está comprometido. Crea uno nuevo con una frase de recuperación nueva desde un dispositivo seguro y transfiere cuanto antes el dinero que aún quede. Si sospechas que alguien se está haciendo pasar por Ledger, puedes denunciarlo en phishing@ledger.fr.
Un correo auténtico no significa que la llamada también lo sea. Los estafadores pueden apropiarse de pruebas creíbles, y eso es aún más preocupante que los propios enlaces falsos.
¿Has recibido alguna vez una llamada de alguien que decía ser de una entidad oficial o de la policía y que empezaba a hablar de tu monedero? ¿Qué hiciste?
—— web3韭菜小凯
Este artículo expresa únicamente una opinión personal y no constituye asesoramiento de inversión. Las fuentes de la información son el artículo de CoinEdition del 4 de noviembre, los relatos de usuarios citados en él y la postura oficial de Ledger.
#Ledger #防骗 #助记词 #EstafaTelefónica
Hoy CoinEdition informó sobre una estafa que está empezando a circular y que va un paso más allá de los enlaces falsos habituales. Primero, alguien recibe una llamada de una persona que dice ser detective. Esta afirma que, durante una investigación, encontró tu pasaporte, documentos de identidad, contraseñas o información para recuperar tu monedero. También te pregunta dónde has estado últimamente y si has usado criptomonedas, y luego dice que va a pedirle a un experto que compruebe si han vulnerado tu monedero.
Lo que hace que la llamada parezca creíble es que, justo después, llega un correo automático enviado por el sistema oficial de Ledger. Los estafadores abren un caso en el sistema de atención al cliente de Ledger usando tu correo electrónico, y el sistema te envía automáticamente un mensaje auténtico. La persona que llama usa ese correo como prueba y dice: «Mira, hasta la empresa oficial te ha enviado un correo. Soy quien digo ser». Una persona que contestó la llamada también notó que el identificador parecía corresponder a una comisaría. Llamó por su cuenta para verificarlo y le dijeron que no había ningún agente con ese nombre. Otras personas recibieron después una segunda llamada, esta vez de alguien que decía ser de Ledger.
Conviene aclarar primero algo importante. Por ahora, todo esto son relatos de usuarios en foros; no hay cifras oficiales de víctimas ni del dinero perdido, así que no debemos presentarlo como un caso grave ya confirmado. Pero vale la pena que los inversores minoristas recuerden este método, porque se aprovecha precisamente de nuestros hábitos para distinguir lo verdadero de lo falso: un correo auténtico y un identificador de llamada real pueden hacer que bajemos la guardia fácilmente.
La postura de Ledger está claramente expresada en el artículo: no ofrece atención al cliente por teléfono y nunca te llamará para pedirte las 24 palabras de la frase de recuperación. El verdadero objetivo de los estafadores son esas 24 palabras. Puede que te pidan que las digas por teléfono o que te dirijan a una página de diagnóstico o recuperación que parece auténtica para que las introduzcas allí. Quien consiga esas 24 palabras puede vaciar el monedero desde cualquier dispositivo.
Los inversores minoristas pueden seguir de inmediato estos tres pasos. Primero, si recibes una llamada que no esperabas y te hablan de una investigación, de que tu monedero está expuesto o de una comprobación de seguridad urgente, cuelga. No sigas los enlaces que te den ni aceptes que te transfieran a un supuesto servicio de atención al cliente. Segundo, si quieres verificarlo, usa otro dispositivo y busca la información por tu cuenta. Contacta con Ledger a través de los canales indicados en su sitio web oficial o busca por tu cuenta los datos de contacto públicos de la comisaría. No uses los números ni los enlaces que te den por teléfono. Tercero, si ya has introducido tu frase de recuperación en una página web o se la has dicho a alguien, considera que ese monedero está comprometido. Crea uno nuevo con una frase de recuperación nueva desde un dispositivo seguro y transfiere cuanto antes el dinero que aún quede. Si sospechas que alguien se está haciendo pasar por Ledger, puedes denunciarlo en phishing@ledger.fr.
Un correo auténtico no significa que la llamada también lo sea. Los estafadores pueden apropiarse de pruebas creíbles, y eso es aún más preocupante que los propios enlaces falsos.
¿Has recibido alguna vez una llamada de alguien que decía ser de una entidad oficial o de la policía y que empezaba a hablar de tu monedero? ¿Qué hiciste?
—— web3韭菜小凯
Este artículo expresa únicamente una opinión personal y no constituye asesoramiento de inversión. Las fuentes de la información son el artículo de CoinEdition del 4 de noviembre, los relatos de usuarios citados en él y la postura oficial de Ledger.
#Ledger #防骗 #助记词 #EstafaTelefónica
60

Singapur descubre que los dispositivos Ledger fueron manipulados desde septiembre; Corea del Sur vuelve a aplazar el impuesto a las criptomonedas
- La policía de Singapur confirma que, desde el 10/9, aparecieron en el mercado dispositivos Ledger manipulados.
- La información no se hizo pública hasta un mes después.
- Se espera que la mayoría de los legisladores surcoreanos vuelva a aplazar la ley sobre impuestos a las criptomonedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fuente: CoinTelegraph
Singapur descubre que los dispositivos Ledger fueron manipulados desde septiembre; Corea del Sur vuelve a aplazar el impuesto a las criptomonedas
- La policía de Singapur confirma que, desde el 10/9, aparecieron en el mercado dispositivos Ledger manipulados.
- La información no se hizo pública hasta un mes después.
- Se espera que la mayoría de los legisladores surcoreanos vuelva a aplazar la ley sobre impuestos a las criptomonedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fuente: CoinTelegraph
- La policía de Singapur confirma que, desde el 10/9, aparecieron en el mercado dispositivos Ledger manipulados.
- La información no se hizo pública hasta un mes después.
- Se espera que la mayoría de los legisladores surcoreanos vuelva a aplazar la ley sobre impuestos a las criptomonedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fuente: CoinTelegraph
192
·
--
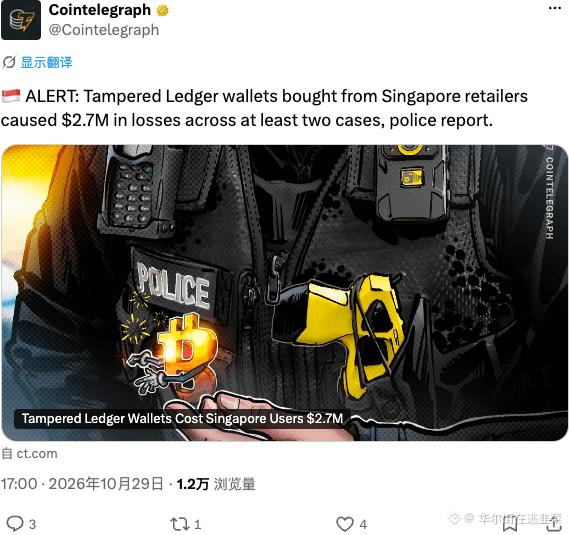
La policía de Singapur informó que dos carteras Ledger manipuladas, compradas en tiendas físicas, causaron pérdidas de 2,7 millones de dólares. Al comprar una cartera de hardware también hay que estar atento a que no te la cambien; hoy en día, hasta el «aislamiento físico» se ha convertido en una competencia. Los canales de compra físicos están llenos de trampas. No escatimes esfuerzos: la seguridad es lo primero 🚨
#Ledger #硬件钱包 #Singapur
La policía de Singapur informó que dos carteras Ledger manipuladas, compradas en tiendas físicas, causaron pérdidas de 2,7 millones de dólares. Al comprar una cartera de hardware también hay que estar atento a que no te la cambien; hoy en día, hasta el «aislamiento físico» se ha convertido en una competencia. Los canales de compra físicos están llenos de trampas. No escatimes esfuerzos: la seguridad es lo primero 🚨
#Ledger #硬件钱包 #Singapur
#Ledger #硬件钱包 #Singapur
20

·
--
Alcista
S$3.5 millones. Eso es lo que perdieron personas con billeteras Ledger compradas en tiendas normales de Singapur
La policía habla de al menos dos casos desde el 10 de septiembre. Y lo que me llama la atención ni siquiera es la cantidad, sino el estante:
- Tiendas minoristas en Singapur. «Caja nueva, recién sacada del estante» ya no garantiza nada
- Un implante, según explica el propio Ledger, lee las 24 palabras de la pantalla durante la configuración y las envía por LTE. Haces todo bien y gg
- El 13 de octubre, Ledger suspendió las ventas a través de revendedores en siete países de la región. Para esas dos personas, ya es tarde
Y sí, S$ son dólares de Singapur, no USD. Los titulares omiten ese detalle
El consejo de la policía es sencillo: no introduzcas la frase en un dispositivo sospechoso y, si pudo haberse filtrado, usa una billetera nueva, una frase nueva y un dispositivo de confianza. En fin, ahora toca preguntar dónde se compró antes siquiera de abrir la caja
No tengo ninguna posición aquí. Estoy pendiente de si la cifra supera los S$3.5 millones; cuando haya novedades, las analizaré. Sígueme si guardas criptomonedas en una billetera fría
#Ledger #CryptoSecurity
S$3.5 millones. Eso es lo que perdieron personas con billeteras Ledger compradas en tiendas normales de Singapur
La policía habla de al menos dos casos desde el 10 de septiembre. Y lo que me llama la atención ni siquiera es la cantidad, sino el estante:
- Tiendas minoristas en Singapur. «Caja nueva, recién sacada del estante» ya no garantiza nada
- Un implante, según explica el propio Ledger, lee las 24 palabras de la pantalla durante la configuración y las envía por LTE. Haces todo bien y gg
- El 13 de octubre, Ledger suspendió las ventas a través de revendedores en siete países de la región. Para esas dos personas, ya es tarde
Y sí, S$ son dólares de Singapur, no USD. Los titulares omiten ese detalle
El consejo de la policía es sencillo: no introduzcas la frase en un dispositivo sospechoso y, si pudo haberse filtrado, usa una billetera nueva, una frase nueva y un dispositivo de confianza. En fin, ahora toca preguntar dónde se compró antes siquiera de abrir la caja
No tengo ninguna posición aquí. Estoy pendiente de si la cifra supera los S$3.5 millones; cuando haya novedades, las analizaré. Sígueme si guardas criptomonedas en una billetera fría
#Ledger #CryptoSecurity
La policía habla de al menos dos casos desde el 10 de septiembre. Y lo que me llama la atención ni siquiera es la cantidad, sino el estante:
- Tiendas minoristas en Singapur. «Caja nueva, recién sacada del estante» ya no garantiza nada
- Un implante, según explica el propio Ledger, lee las 24 palabras de la pantalla durante la configuración y las envía por LTE. Haces todo bien y gg
- El 13 de octubre, Ledger suspendió las ventas a través de revendedores en siete países de la región. Para esas dos personas, ya es tarde
Y sí, S$ son dólares de Singapur, no USD. Los titulares omiten ese detalle
El consejo de la policía es sencillo: no introduzcas la frase en un dispositivo sospechoso y, si pudo haberse filtrado, usa una billetera nueva, una frase nueva y un dispositivo de confianza. En fin, ahora toca preguntar dónde se compró antes siquiera de abrir la caja
No tengo ninguna posición aquí. Estoy pendiente de si la cifra supera los S$3.5 millones; cuando haya novedades, las analizaré. Sígueme si guardas criptomonedas en una billetera fría
#Ledger #CryptoSecurity
171
La gente trata las billeteras de hardware como un amuleto de «la compras y ya estás a salvo», y Singapur acaba de darles una bofetada.
La policía de Singapur dice que, desde el 10 de septiembre, ha habido al menos dos casos en los que las víctimas compraron dispositivos Ledger en tiendas físicas locales. Los aparatos tenían componentes maliciosos instalados que podían robar frases semilla y claves privadas. En total, las pérdidas rondan los 3,5 millones de dólares singapurenses, unos 2,7 millones de dólares estadounidenses.
Lo importante no es lo resistente que sea el chip de Ledger, sino cuántas personas tocaron ese aparato antes de que llegara a tus manos. Una billetera fría te protege de los hackers en internet, pero no de la gente que se mete en la cadena de distribución. Por ahorrarte unos dólares y buscar productos de segunda mano, en una «tienda autorizada» o con descuento de un pequeño vendedor de comercio electrónico, acabas poniendo toda tu cartera en manos de un intermediario desconocido.
Hay otro detalle bastante feo: la primera denuncia fue el 10 de septiembre y Ledger emitió una advertencia pública el 9 de octubre; pasó casi un mes. Solo después pidió a sus distribuidores del sudeste asiático que dejaran de vender los dispositivos. ¿Quién responde por la gente que siguió comprándolos en las tiendas durante ese mes?
Y ya que estamos, una queja sobre las cuentas que difundieron la noticia: varias escribieron directamente «3,5 millones de dólares» en vez de «3,5 millones de dólares singapurenses». El JUST IN les pudo más que comprobar los datos.
Lo que hago es sencillo: comprar solo por canales oficiales, revisar el embalaje al abrirlo y devolver el dispositivo si ya viene con una frase semilla configurada. La frase semilla siempre la generas tú en el dispositivo; quien te dé una ya preparada es un ladrón. Si ya compraste por un canal no oficial, no lo dudes: consigue un dispositivo nuevo, genera una frase semilla nueva y traslada ahí tus criptomonedas.
#硬件钱包 #Ledger
La gente trata las billeteras de hardware como un amuleto de «la compras y ya estás a salvo», y Singapur acaba de darles una bofetada.
La policía de Singapur dice que, desde el 10 de septiembre, ha habido al menos dos casos en los que las víctimas compraron dispositivos Ledger en tiendas físicas locales. Los aparatos tenían componentes maliciosos instalados que podían robar frases semilla y claves privadas. En total, las pérdidas rondan los 3,5 millones de dólares singapurenses, unos 2,7 millones de dólares estadounidenses.
Lo importante no es lo resistente que sea el chip de Ledger, sino cuántas personas tocaron ese aparato antes de que llegara a tus manos. Una billetera fría te protege de los hackers en internet, pero no de la gente que se mete en la cadena de distribución. Por ahorrarte unos dólares y buscar productos de segunda mano, en una «tienda autorizada» o con descuento de un pequeño vendedor de comercio electrónico, acabas poniendo toda tu cartera en manos de un intermediario desconocido.
Hay otro detalle bastante feo: la primera denuncia fue el 10 de septiembre y Ledger emitió una advertencia pública el 9 de octubre; pasó casi un mes. Solo después pidió a sus distribuidores del sudeste asiático que dejaran de vender los dispositivos. ¿Quién responde por la gente que siguió comprándolos en las tiendas durante ese mes?
Y ya que estamos, una queja sobre las cuentas que difundieron la noticia: varias escribieron directamente «3,5 millones de dólares» en vez de «3,5 millones de dólares singapurenses». El JUST IN les pudo más que comprobar los datos.
Lo que hago es sencillo: comprar solo por canales oficiales, revisar el embalaje al abrirlo y devolver el dispositivo si ya viene con una frase semilla configurada. La frase semilla siempre la generas tú en el dispositivo; quien te dé una ya preparada es un ladrón. Si ya compraste por un canal no oficial, no lo dudes: consigue un dispositivo nuevo, genera una frase semilla nueva y traslada ahí tus criptomonedas.
#硬件钱包 #Ledger
La policía de Singapur dice que, desde el 10 de septiembre, ha habido al menos dos casos en los que las víctimas compraron dispositivos Ledger en tiendas físicas locales. Los aparatos tenían componentes maliciosos instalados que podían robar frases semilla y claves privadas. En total, las pérdidas rondan los 3,5 millones de dólares singapurenses, unos 2,7 millones de dólares estadounidenses.
Lo importante no es lo resistente que sea el chip de Ledger, sino cuántas personas tocaron ese aparato antes de que llegara a tus manos. Una billetera fría te protege de los hackers en internet, pero no de la gente que se mete en la cadena de distribución. Por ahorrarte unos dólares y buscar productos de segunda mano, en una «tienda autorizada» o con descuento de un pequeño vendedor de comercio electrónico, acabas poniendo toda tu cartera en manos de un intermediario desconocido.
Hay otro detalle bastante feo: la primera denuncia fue el 10 de septiembre y Ledger emitió una advertencia pública el 9 de octubre; pasó casi un mes. Solo después pidió a sus distribuidores del sudeste asiático que dejaran de vender los dispositivos. ¿Quién responde por la gente que siguió comprándolos en las tiendas durante ese mes?
Y ya que estamos, una queja sobre las cuentas que difundieron la noticia: varias escribieron directamente «3,5 millones de dólares» en vez de «3,5 millones de dólares singapurenses». El JUST IN les pudo más que comprobar los datos.
Lo que hago es sencillo: comprar solo por canales oficiales, revisar el embalaje al abrirlo y devolver el dispositivo si ya viene con una frase semilla configurada. La frase semilla siempre la generas tú en el dispositivo; quien te dé una ya preparada es un ladrón. Si ya compraste por un canal no oficial, no lo dudes: consigue un dispositivo nuevo, genera una frase semilla nueva y traslada ahí tus criptomonedas.
#硬件钱包 #Ledger
5
·
--
La policía de Singapur se pronuncia oficialmente: el caso de los dispositivos Ledger manipulados se remonta a un mes antes de que se hiciera viral en internet.
La Policía de Singapur publicó un aviso la tarde del 28 de octubre: desde el 10 de septiembre había recibido al menos 2 denuncias, con pérdidas totales de unos 3,5 millones de dólares singapurenses (aproximadamente 2,7 millones de dólares estadounidenses).
Los dispositivos manipulados se compraron en algunas tiendas minoristas de Singapur. Tenían hardware malicioso capaz de robar frases semilla y claves privadas, y las criptomonedas podían transferirse sin tu autorización.
Lo que más me impacta es la cronología: alguien denunció el caso el 10 de septiembre, pero no estalló en internet hasta el 9 de octubre. ¿Cuántas personas más estuvieron usando dispositivos comprometidos durante ese mes?
Según analistas citados por The Straits Times, las pérdidas acumuladas del incidente superan los 86 millones de dólares estadounidenses. No se trata de un caso aislado.
Lo que recomiendo es sencillo: si tienes un Ledger comprado en una tienda minorista, no introduzcas tu frase semilla ni lo uses para hacer transacciones. Si sospechas que ha sido manipulado, transfiere tus criptomonedas a una cartera generada en un dispositivo nuevo.
Esta conclusión solo quedaría refutada si la policía o Ledger publicaran una lista de los lotes afectados y demostraran que tu dispositivo no figura en ella.
¿Compraste tu cartera física directamente en la página oficial o preferiste la comodidad de comprar una en una tienda local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
La policía de Singapur se pronuncia oficialmente: el caso de los dispositivos Ledger manipulados se remonta a un mes antes de que se hiciera viral en internet.
La Policía de Singapur publicó un aviso la tarde del 28 de octubre: desde el 10 de septiembre había recibido al menos 2 denuncias, con pérdidas totales de unos 3,5 millones de dólares singapurenses (aproximadamente 2,7 millones de dólares estadounidenses).
Los dispositivos manipulados se compraron en algunas tiendas minoristas de Singapur. Tenían hardware malicioso capaz de robar frases semilla y claves privadas, y las criptomonedas podían transferirse sin tu autorización.
Lo que más me impacta es la cronología: alguien denunció el caso el 10 de septiembre, pero no estalló en internet hasta el 9 de octubre. ¿Cuántas personas más estuvieron usando dispositivos comprometidos durante ese mes?
Según analistas citados por The Straits Times, las pérdidas acumuladas del incidente superan los 86 millones de dólares estadounidenses. No se trata de un caso aislado.
Lo que recomiendo es sencillo: si tienes un Ledger comprado en una tienda minorista, no introduzcas tu frase semilla ni lo uses para hacer transacciones. Si sospechas que ha sido manipulado, transfiere tus criptomonedas a una cartera generada en un dispositivo nuevo.
Esta conclusión solo quedaría refutada si la policía o Ledger publicaran una lista de los lotes afectados y demostraran que tu dispositivo no figura en ella.
¿Compraste tu cartera física directamente en la página oficial o preferiste la comodidad de comprar una en una tienda local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
La Policía de Singapur publicó un aviso la tarde del 28 de octubre: desde el 10 de septiembre había recibido al menos 2 denuncias, con pérdidas totales de unos 3,5 millones de dólares singapurenses (aproximadamente 2,7 millones de dólares estadounidenses).
Los dispositivos manipulados se compraron en algunas tiendas minoristas de Singapur. Tenían hardware malicioso capaz de robar frases semilla y claves privadas, y las criptomonedas podían transferirse sin tu autorización.
Lo que más me impacta es la cronología: alguien denunció el caso el 10 de septiembre, pero no estalló en internet hasta el 9 de octubre. ¿Cuántas personas más estuvieron usando dispositivos comprometidos durante ese mes?
Según analistas citados por The Straits Times, las pérdidas acumuladas del incidente superan los 86 millones de dólares estadounidenses. No se trata de un caso aislado.
Lo que recomiendo es sencillo: si tienes un Ledger comprado en una tienda minorista, no introduzcas tu frase semilla ni lo uses para hacer transacciones. Si sospechas que ha sido manipulado, transfiere tus criptomonedas a una cartera generada en un dispositivo nuevo.
Esta conclusión solo quedaría refutada si la policía o Ledger publicaran una lista de los lotes afectados y demostraran que tu dispositivo no figura en ella.
¿Compraste tu cartera física directamente en la página oficial o preferiste la comodidad de comprar una en una tienda local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
353
·
--
La policía de Singapur emitió una alerta el 28/10: desde el 10/9 se han registrado al menos 2 casos en los que usuarios compraron carteras de hardware Ledger manipuladas en algunos comercios locales, con pérdidas totales de unos 3,5 millones de dólares singapurenses.
Se había añadido hardware malicioso a los dispositivos, capaz de interceptar la frase de recuperación o las claves privadas durante la inicialización. Después, los activos se transfirieron discretamente.
Ledger afirmó que ni sus chips, ni sus sistemas ni sus servidores fueron vulnerados; el problema se originó en los canales de distribución. La empresa suspendió las ventas en 7 lugares del sudeste asiático y Hong Kong. Un análisis de la cadena estima que las pérdidas totales podrían superar los 86 millones de dólares estadounidenses, cifra que Ledger no ha confirmado.
Compra carteras de hardware solo en canales oficiales y no introduzcas tu frase de recuperación en dispositivos sospechosos. Si crees que se ha filtrado, genera una frase nueva en un dispositivo nuevo y transfiere tus activos. $BTC cotiza ahora en torno a 79,760 (-1,4 % en 24 h).
#硬件钱包安全 #Ledger #SeguridadCripto
La policía de Singapur emitió una alerta el 28/10: desde el 10/9 se han registrado al menos 2 casos en los que usuarios compraron carteras de hardware Ledger manipuladas en algunos comercios locales, con pérdidas totales de unos 3,5 millones de dólares singapurenses.
Se había añadido hardware malicioso a los dispositivos, capaz de interceptar la frase de recuperación o las claves privadas durante la inicialización. Después, los activos se transfirieron discretamente.
Ledger afirmó que ni sus chips, ni sus sistemas ni sus servidores fueron vulnerados; el problema se originó en los canales de distribución. La empresa suspendió las ventas en 7 lugares del sudeste asiático y Hong Kong. Un análisis de la cadena estima que las pérdidas totales podrían superar los 86 millones de dólares estadounidenses, cifra que Ledger no ha confirmado.
Compra carteras de hardware solo en canales oficiales y no introduzcas tu frase de recuperación en dispositivos sospechosos. Si crees que se ha filtrado, genera una frase nueva en un dispositivo nuevo y transfiere tus activos. $BTC cotiza ahora en torno a 79,760 (-1,4 % en 24 h).
#硬件钱包安全 #Ledger #SeguridadCripto
Se había añadido hardware malicioso a los dispositivos, capaz de interceptar la frase de recuperación o las claves privadas durante la inicialización. Después, los activos se transfirieron discretamente.
Ledger afirmó que ni sus chips, ni sus sistemas ni sus servidores fueron vulnerados; el problema se originó en los canales de distribución. La empresa suspendió las ventas en 7 lugares del sudeste asiático y Hong Kong. Un análisis de la cadena estima que las pérdidas totales podrían superar los 86 millones de dólares estadounidenses, cifra que Ledger no ha confirmado.
Compra carteras de hardware solo en canales oficiales y no introduzcas tu frase de recuperación en dispositivos sospechosos. Si crees que se ha filtrado, genera una frase nueva en un dispositivo nuevo y transfiere tus activos. $BTC cotiza ahora en torno a 79,760 (-1,4 % en 24 h).
#硬件钱包安全 #Ledger #SeguridadCripto
156
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#HuangExitNvidiaStrategyInFocus
73,988 visualizaciones
882 participa(n) en el debate
2
#AnthropicRejectsIPODelayValuationinQuestion
668,427 visualizaciones
5,167 participa(n) en el debate
3
#BitMineReports$6.3BNetLossForFiscal2026
9,395 visualizaciones
113 participa(n) en el debate
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
28,112 visualizaciones
385 participa(n) en el debate
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
2,607 visualizaciones
41 participa(n) en el debate
6
#CoreWeaveJumps10%On168%RevenueGrowth
178,040 visualizaciones
1,625 participa(n) en el debate
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
84,770 visualizaciones
258 participa(n) en el debate
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
49,408 visualizaciones
561 participa(n) en el debate
9
#TradFiForBeginners
527,070 visualizaciones
3,673 participa(n) en el debate
10
#USJoblessClaimsRise
19.1M visualizaciones
7,782 participa(n) en el debate