

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
2,520 visualizaciones
45 participa(n) en el debate
Populares
Novedades

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️La Gran Controversia: La Retención de Datos Cuestionada
⚠️Datos Exfiltrados (Comprometidos) Datos Seguros (NO Afectados)
Nombres y Apellidos completos de los compradores. Claves privadas (Private Keys).
Direcciones físicas de envío y entrega a domicilio. Frases de recuperación semilla (Seed Phrases).
Detalles precisos de los pedidos (Modelos comprados y precios). Contraseñas de acceso a las aplicaciones de las billeteras.
Información de contacto (Correos electrónicos y teléfonos). Datos bancarios, tarjetas de crédito o pasarelas de pago.
⚠️El incidente ha provocado una ola de indignación y desconfianza en redes sociales debido a las políticas de privacidad de la empresa. En el año 2023, Keystone anunció públicamente que reduciría su periodo de retención de datos a solo 180 días posteriores a la compra, una medida diseñada específicamente para mitigar el impacto de hackeos masivos (como el que históricamente sufrió su competidor Ledger) .
⚠️No obstante, múltiples clientes reportaron en la plataforma X haber recibido la notificación de vulnerabilidad a pesar de haber adquirido sus billeteras en 2024 o años anteriores, lo que demuestra de forma empírica que la empresa no eliminó los registros históricos como había prometido, abriendo un debate sobre la veracidad de las políticas de almacenamiento de datos de los proveedores de hardware wallets . $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️La Gran Controversia: La Retención de Datos Cuestionada
⚠️Datos Exfiltrados (Comprometidos) Datos Seguros (NO Afectados)
Nombres y Apellidos completos de los compradores. Claves privadas (Private Keys).
Direcciones físicas de envío y entrega a domicilio. Frases de recuperación semilla (Seed Phrases).
Detalles precisos de los pedidos (Modelos comprados y precios). Contraseñas de acceso a las aplicaciones de las billeteras.
Información de contacto (Correos electrónicos y teléfonos). Datos bancarios, tarjetas de crédito o pasarelas de pago.
⚠️El incidente ha provocado una ola de indignación y desconfianza en redes sociales debido a las políticas de privacidad de la empresa. En el año 2023, Keystone anunció públicamente que reduciría su periodo de retención de datos a solo 180 días posteriores a la compra, una medida diseñada específicamente para mitigar el impacto de hackeos masivos (como el que históricamente sufrió su competidor Ledger) .
⚠️No obstante, múltiples clientes reportaron en la plataforma X haber recibido la notificación de vulnerabilidad a pesar de haber adquirido sus billeteras en 2024 o años anteriores, lo que demuestra de forma empírica que la empresa no eliminó los registros históricos como había prometido, abriendo un debate sobre la veracidad de las políticas de almacenamiento de datos de los proveedores de hardware wallets . $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
129
·
--
Alcista
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ALERTA DE SEGURIDAD: ¡Una brecha en el sitio web de Keystone expone las direcciones de envío de los compradores! 📦🔐
Keystone, un popular fabricante de billeteras físicas para criptomonedas, ha revelado oficialmente una importante brecha de seguridad que afectó a su tienda en línea, lo que plantea serias preocupaciones sobre la privacidad y la seguridad física de los compradores.
$ZEC
{future}(ZECUSDT)
Esto es lo que ocurrió y lo que necesitas saber:
$ETH
{future}(ETHUSDT)
El incidente: Keystone detectó un acceso no autorizado a su sitio web oficial. Tras revisar la actividad de la API relacionada con su tienda en Shopify, la empresa confirmó que un tercero no autorizado logró extraer datos de clientes.
$ASTER
{future}(ASTERUSDT)
Qué datos quedaron expuestos: Los registros filtrados incluyen nombres de clientes, información de contacto, direcciones de envío/entrega e historial específico de pedidos (como los productos comprados y sus precios).
Qué se mantuvo seguro: Keystone confirmó explícitamente que la información de las tarjetas de pago, los datos bancarios, las contraseñas y, lo más importante, las frases de recuperación de las billeteras y las claves privadas NO se vieron comprometidos.
🛡️ ¿Qué deben hacer los usuarios afectados?
NO restablezcas tu dispositivo: Tus fondos de criptomonedas y las frases semilla de recuperación están seguros en tu billetera física. No necesitas transferir los fondos ni restablecer el dispositivo, a menos que detectes actividad sospechosa en la cadena de bloques que no esté relacionada con esto.
Mantente muy alerta: Desconfía mucho de cualquier comunicación (correos electrónicos, mensajes de texto o correo postal) que haga referencia a tu compra en Keystone. Nunca introduzcas tu frase de recuperación de 24 palabras en ningún sitio web ni aplicación.
¡Mantente a salvo, verifica cada mensaje y no bajes la guardia! 🔒
⚠️ Aviso legal: Esto no constituye asesoramiento financiero ni de seguridad. Siempre Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ALERTA DE SEGURIDAD: ¡Una brecha en el sitio web de Keystone expone las direcciones de envío de los compradores! 📦🔐
Keystone, un popular fabricante de billeteras físicas para criptomonedas, ha revelado oficialmente una importante brecha de seguridad que afectó a su tienda en línea, lo que plantea serias preocupaciones sobre la privacidad y la seguridad física de los compradores.
$ZEC
Esto es lo que ocurrió y lo que necesitas saber:
$ETH
El incidente: Keystone detectó un acceso no autorizado a su sitio web oficial. Tras revisar la actividad de la API relacionada con su tienda en Shopify, la empresa confirmó que un tercero no autorizado logró extraer datos de clientes.
$ASTER
Qué datos quedaron expuestos: Los registros filtrados incluyen nombres de clientes, información de contacto, direcciones de envío/entrega e historial específico de pedidos (como los productos comprados y sus precios).
Qué se mantuvo seguro: Keystone confirmó explícitamente que la información de las tarjetas de pago, los datos bancarios, las contraseñas y, lo más importante, las frases de recuperación de las billeteras y las claves privadas NO se vieron comprometidos.
🛡️ ¿Qué deben hacer los usuarios afectados?
NO restablezcas tu dispositivo: Tus fondos de criptomonedas y las frases semilla de recuperación están seguros en tu billetera física. No necesitas transferir los fondos ni restablecer el dispositivo, a menos que detectes actividad sospechosa en la cadena de bloques que no esté relacionada con esto.
Mantente muy alerta: Desconfía mucho de cualquier comunicación (correos electrónicos, mensajes de texto o correo postal) que haga referencia a tu compra en Keystone. Nunca introduzcas tu frase de recuperación de 24 palabras en ningún sitio web ni aplicación.
¡Mantente a salvo, verifica cada mensaje y no bajes la guardia! 🔒
⚠️ Aviso legal: Esto no constituye asesoramiento financiero ni de seguridad. Siempre Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
1
279
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: alerta de seguridad cripto
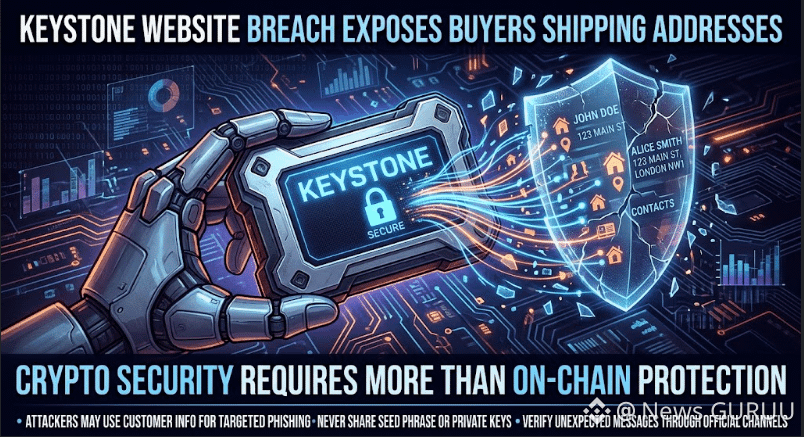
Según informes, Keystone sufrió una filtración en su sitio web que expuso datos de contacto de clientes, direcciones de envío y registros de compras. La empresa afirma que las claves privadas, las frases semilla, las contraseñas y los datos de pago no se vieron afectados.
⚠️ Riesgos principales: ataques de phishing dirigidos y mensajes de seguridad falsos.
🔐 Mantente a salvo:
• Nunca compartas tu frase semilla ni tus claves privadas.
• Verifica los mensajes a través de canales oficiales.
• Evita los enlaces sospechosos y las solicitudes de transferir fondos.
📌 Esto parece ser un incidente de privacidad de datos, no un exploit de blockchain confirmado ni un robo de fondos de clientes. El alcance total aún no está claro.
💬 ¿Deberían las empresas de monederos físicos recopilar menos datos de sus clientes?."HAZ CLIC EN LA ETIQUETA AMARILLA DE LA MONEDA DE ABAJO PARA IR A LA PÁGINA DE TRADING DESEADA Y OBTENER BENEFICIOS AL OPERAR"$DODO $BMT $BREV
{spot}(BREVUSDT)
{spot}(BMTUSDT)
{spot}(DODOUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: alerta de seguridad cripto
Según informes, Keystone sufrió una filtración en su sitio web que expuso datos de contacto de clientes, direcciones de envío y registros de compras. La empresa afirma que las claves privadas, las frases semilla, las contraseñas y los datos de pago no se vieron afectados.
⚠️ Riesgos principales: ataques de phishing dirigidos y mensajes de seguridad falsos.
🔐 Mantente a salvo:
• Nunca compartas tu frase semilla ni tus claves privadas.
• Verifica los mensajes a través de canales oficiales.
• Evita los enlaces sospechosos y las solicitudes de transferir fondos.
📌 Esto parece ser un incidente de privacidad de datos, no un exploit de blockchain confirmado ni un robo de fondos de clientes. El alcance total aún no está claro.
💬 ¿Deberían las empresas de monederos físicos recopilar menos datos de sus clientes?."HAZ CLIC EN LA ETIQUETA AMARILLA DE LA MONEDA DE ABAJO PARA IR A LA PÁGINA DE TRADING DESEADA Y OBTENER BENEFICIOS AL OPERAR"$DODO $BMT $BREV
1
39


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Una brecha en el sitio web de Keystone expone las direcciones de envío de compradores de criptomonedas ⚠️🔐
A veces, el mayor riesgo de seguridad no está dentro de tu billetera. Está en la dirección donde la guardas.
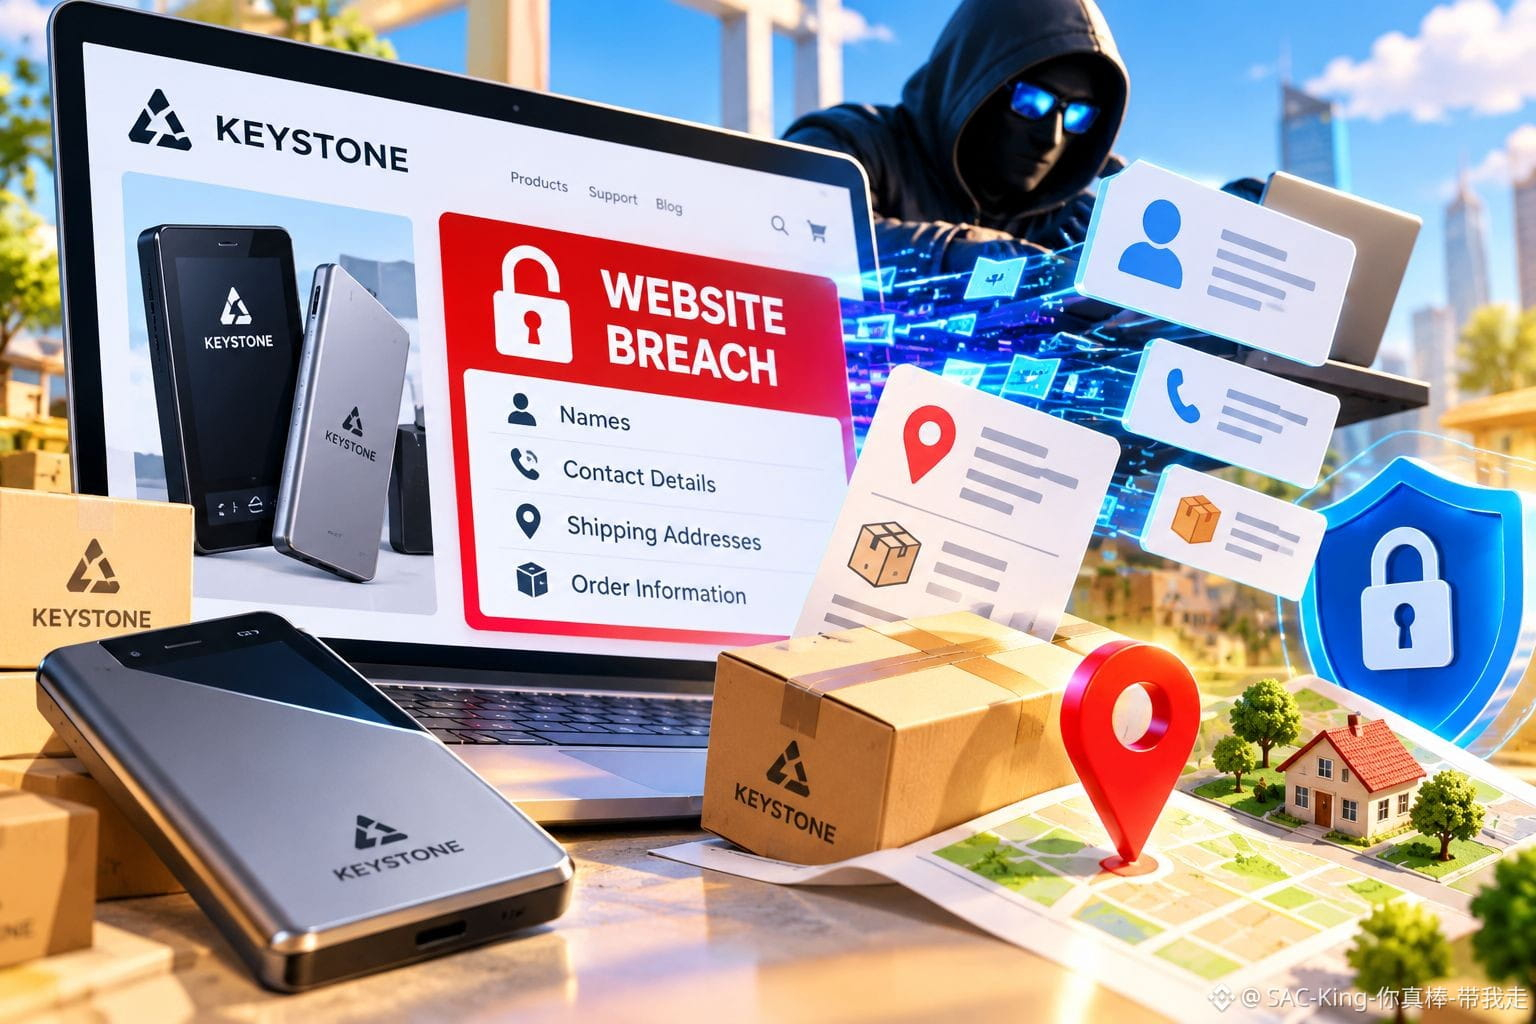
Keystone, fabricante de billeteras físicas para criptomonedas, ha revelado una brecha en su sitio web que expuso los nombres, datos de contacto, direcciones de envío e información de pedidos de sus clientes.
La empresa detectó un acceso no autorizado el 20 de octubre y confirmó la exposición de los datos el 23 de octubre de 2026, tras revisar la actividad relacionada con su tienda, que funciona con Shopify.
Keystone afirma que no se expusieron datos de pago, frases de recuperación, claves privadas ni contraseñas de billeteras. Ha bloqueado el acceso no autorizado, corregido la vulnerabilidad y comenzado a notificar a los clientes afectados. No se ha revelado cuántos usuarios resultaron afectados.
Pero aquí está la mayor preocupación: conocer la identidad de alguien, su domicilio y que compró una billetera física puede ayudar a los delincuentes a crear ataques de phishing convincentes o incluso a localizar a quienes tienen criptomonedas en el mundo real.
Mi opinión: La autocustodia te permite mantener el control de tus criptomonedas, pero no puede proteger la información personal que filtra un servicio externo. Tu seguridad es tan sólida como el eslabón más débil que conecta tus activos digitales con tu identidad real.
Si compraste en Keystone, verifica las alertas por canales oficiales, ignora las ofertas no solicitadas de reembolsos o reemplazos y nunca compartas tu frase de recuperación. Ningún agente de soporte legítimo la necesita.
La verdadera seguridad en el mundo cripto significa proteger tanto tus activos como la información personal que podría convertirte en un objetivo.
¿Deberían exigirse normas más estrictas de eliminación de datos a las empresas de billeteras físicas una vez que se completa el pedido de un cliente?
Aviso legal: Esta publicación tiene fines educativos únicamente y no constituye asesoramiento financiero ni de seguridad.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
222
🔎 Keystone ha bloqueado el acceso no autorizado, corregido la vulnerabilidad y comenzado a notificar a los clientes afectados. Sin embargo, la empresa no ha revelado públicamente cuántas personas se vieron afectadas ni ha explicado la causa técnica completa. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
16
⚠️ La base de datos de clientes de una empresa de billeteras de criptomonedas puede convertirse en un objetivo incluso cuando la billetera en sí sigue siendo segura. Keystone afirma que no quedaron expuestas las frases de recuperación, las claves privadas, las contraseñas de las billeteras ni los datos de pago. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
13
🔐 Keystone, fabricante de billeteras físicas para criptomonedas, reveló una brecha de seguridad en su sitio web que expuso los nombres, datos de contacto, direcciones de envío y registros de compra de sus clientes. La empresa detectó el acceso no autorizado el 20 de octubre y confirmó el robo de datos el 23 de octubre de 2026. $BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
11
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ¡Filtración de datos en Keystone, el gigante de las carteras de hardware! 📦🔓
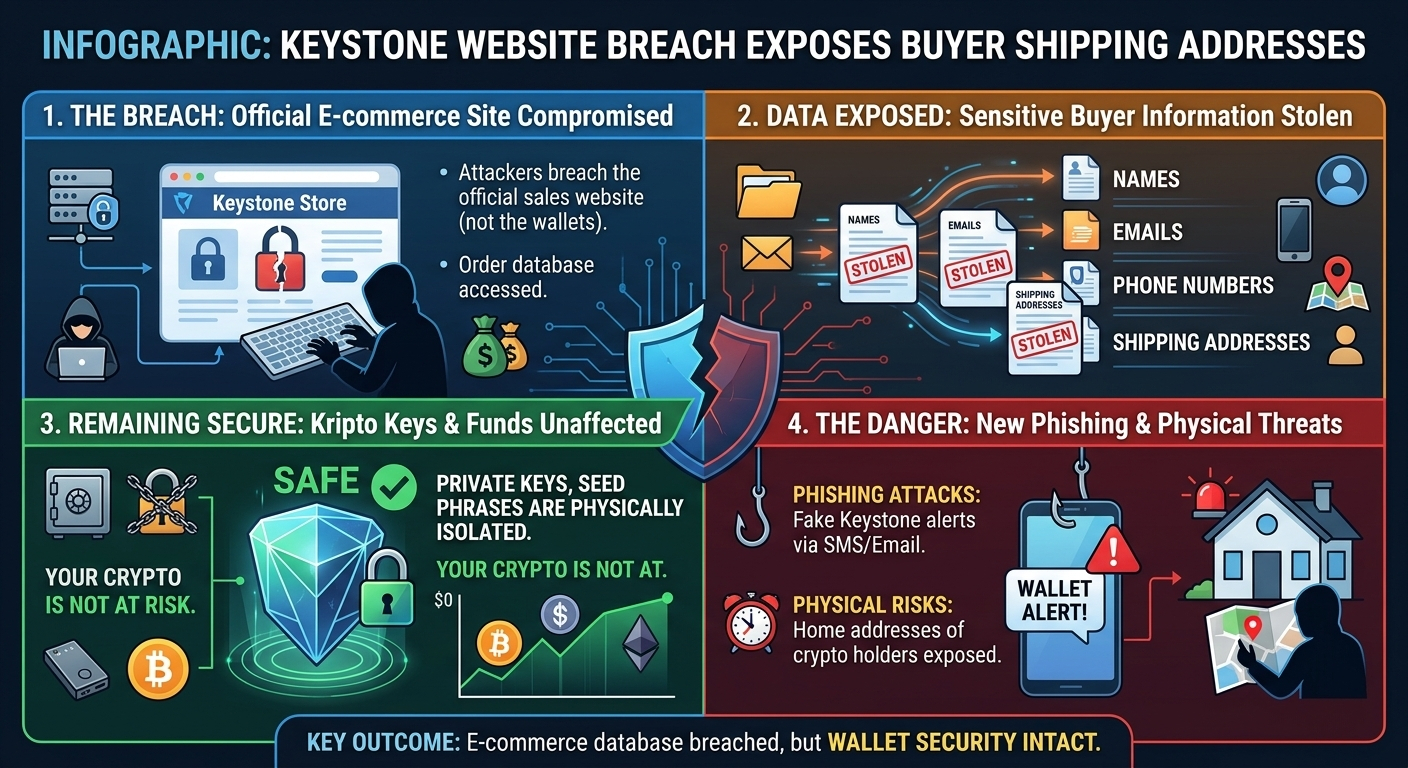
🌐 Sitio de compras hackeado: El sitio oficial de ventas de las carteras de hardware Keystone, usadas para almacenar activos cripto de la forma más segura, fue objeto de un ciberataque. 💻📍 Información confidencial al descubierto: Como resultado de la filtración de datos, los nombres, direcciones de correo electrónico, números de teléfono y direcciones de entrega al domicilio o al trabajo de los clientes que compraron en el sitio web cayeron en manos de los hackers. 🛑🔑 Criptos a salvo: El ataque solo afectó la infraestructura de comercio electrónico. Las criptomonedas en las carteras de los usuarios, las claves privadas o las frases de recuperación no sufrieron ningún daño, ya que están aisladas a nivel de hardware. 🛡️
⚠️ ¿Cuáles son los grandes peligros que esperan a los inversores?
🎣 Ataques de phishing: Los hackers podrían usar los correos electrónicos y números de teléfono filtrados para enviar mensajes falsos de pánico como: "Tu cartera está en riesgo, haz clic ahora en este enlace y actualízala". 🎣🏠 Riesgo de ser objetivo físico: La exposición de las direcciones de los hogares de personas que poseen criptomonedas podría dejarlas vulnerables a ataques dirigidos como robos físicos o chantaje. 🗺️💣
🛡️ ¿Qué deben hacer las víctimas? (Medidas de seguridad urgentes)
🚫 No confíes en los mensajes: Nunca respondas a ningún correo electrónico o SMS que parezca provenir de Keystone u otra entidad y que pida tu frase de recuperación (seed phrase). 🙅♂️👁️ Activa la verificación en dos pasos: Lleva las capas de seguridad (2FA) de tus cuentas de correo y de intercambio al máximo nivel. 🔐📦 Puntos de entrega seguros: A partir de ahora, al pedir una cartera de hardware, prefiere usar taquillas de paquetería o direcciones falsas/de trabajo en lugar de tu dirección particular. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ¡Filtración de datos en Keystone, el gigante de las carteras de hardware! 📦🔓
🌐 Sitio de compras hackeado: El sitio oficial de ventas de las carteras de hardware Keystone, usadas para almacenar activos cripto de la forma más segura, fue objeto de un ciberataque. 💻📍 Información confidencial al descubierto: Como resultado de la filtración de datos, los nombres, direcciones de correo electrónico, números de teléfono y direcciones de entrega al domicilio o al trabajo de los clientes que compraron en el sitio web cayeron en manos de los hackers. 🛑🔑 Criptos a salvo: El ataque solo afectó la infraestructura de comercio electrónico. Las criptomonedas en las carteras de los usuarios, las claves privadas o las frases de recuperación no sufrieron ningún daño, ya que están aisladas a nivel de hardware. 🛡️
⚠️ ¿Cuáles son los grandes peligros que esperan a los inversores?
🎣 Ataques de phishing: Los hackers podrían usar los correos electrónicos y números de teléfono filtrados para enviar mensajes falsos de pánico como: "Tu cartera está en riesgo, haz clic ahora en este enlace y actualízala". 🎣🏠 Riesgo de ser objetivo físico: La exposición de las direcciones de los hogares de personas que poseen criptomonedas podría dejarlas vulnerables a ataques dirigidos como robos físicos o chantaje. 🗺️💣
🛡️ ¿Qué deben hacer las víctimas? (Medidas de seguridad urgentes)
🚫 No confíes en los mensajes: Nunca respondas a ningún correo electrónico o SMS que parezca provenir de Keystone u otra entidad y que pida tu frase de recuperación (seed phrase). 🙅♂️👁️ Activa la verificación en dos pasos: Lleva las capas de seguridad (2FA) de tus cuentas de correo y de intercambio al máximo nivel. 🔐📦 Puntos de entrega seguros: A partir de ahora, al pedir una cartera de hardware, prefiere usar taquillas de paquetería o direcciones falsas/de trabajo en lugar de tu dirección particular. 📮
$BNB $SOL $ETH
38

·
--
🚨 Keystone afirma que la filtración de su sitio web expuso direcciones de envío y detalles de pedidos, no claves privadas. Eso no significa que la filtración sea inofensiva.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone confirmó que un tercero no autorizado obtuvo información de clientes de su tienda basada en Shopify.
La información expuesta incluía nombres, datos de contacto, direcciones de envío y detalles de pedidos, incluidos los productos comprados y sus precios.
La empresa afirmó que no se expusieron datos de tarjetas de pago, datos bancarios, frases de recuperación, claves privadas ni contraseñas de billeteras. No ha revelado públicamente cuántos clientes se vieron afectados.
Hay otro detalle que merece atención.
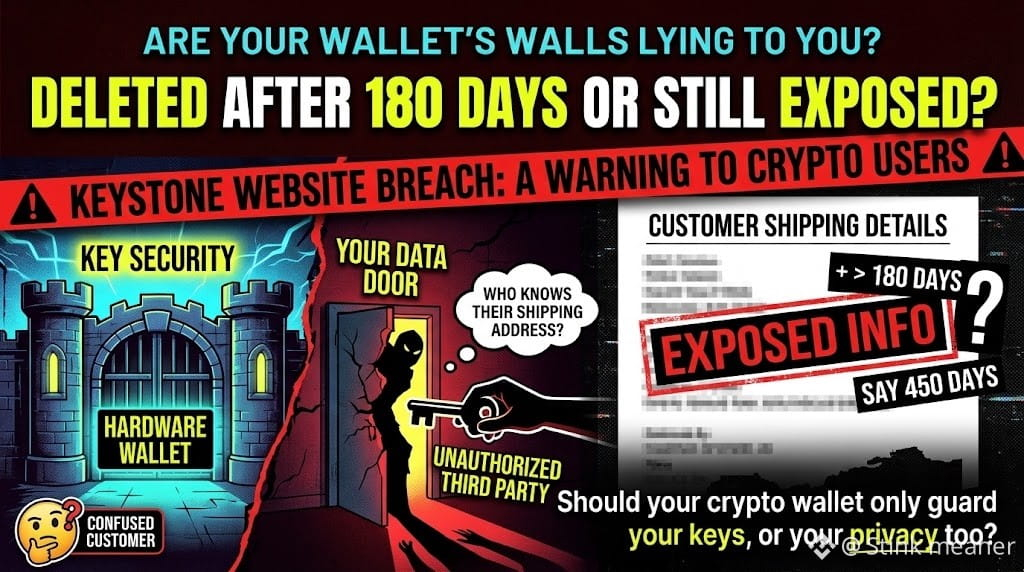
Keystone había promovido una política de eliminación de la información de envío 180 días después de realizar un pedido. Posteriormente, algunos clientes afirmaron que se había expuesto información relacionada con pedidos más antiguos. La empresa aún no ha ofrecido una explicación pública completa sobre el alcance de la filtración ni sobre cómo los registros antiguos siguieron siendo accesibles.
Una billetera de hardware puede proteger las claves que controlan los fondos, mientras que la base de datos de clientes asociada genera un riesgo de privacidad distinto.
La información expuesta sobre compras y direcciones también puede ayudar a los estafadores a elaborar mensajes de phishing convincentes o a dirigirse con mayor precisión a los usuarios de criptomonedas.
¿Debería juzgarse a los fabricantes de billeteras de hardware principalmente por la seguridad de las claves o por lo bien que protegen la información personal que identifica a sus clientes?
Investiga por tu cuenta; esto no es asesoramiento financiero.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 Keystone afirma que la filtración de su sitio web expuso direcciones de envío y detalles de pedidos, no claves privadas. Eso no significa que la filtración sea inofensiva.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone confirmó que un tercero no autorizado obtuvo información de clientes de su tienda basada en Shopify.
La información expuesta incluía nombres, datos de contacto, direcciones de envío y detalles de pedidos, incluidos los productos comprados y sus precios.
La empresa afirmó que no se expusieron datos de tarjetas de pago, datos bancarios, frases de recuperación, claves privadas ni contraseñas de billeteras. No ha revelado públicamente cuántos clientes se vieron afectados.
Hay otro detalle que merece atención.
Keystone había promovido una política de eliminación de la información de envío 180 días después de realizar un pedido. Posteriormente, algunos clientes afirmaron que se había expuesto información relacionada con pedidos más antiguos. La empresa aún no ha ofrecido una explicación pública completa sobre el alcance de la filtración ni sobre cómo los registros antiguos siguieron siendo accesibles.
Una billetera de hardware puede proteger las claves que controlan los fondos, mientras que la base de datos de clientes asociada genera un riesgo de privacidad distinto.
La información expuesta sobre compras y direcciones también puede ayudar a los estafadores a elaborar mensajes de phishing convincentes o a dirigirse con mayor precisión a los usuarios de criptomonedas.
¿Debería juzgarse a los fabricantes de billeteras de hardware principalmente por la seguridad de las claves o por lo bien que protegen la información personal que identifica a sus clientes?
Investiga por tu cuenta; esto no es asesoramiento financiero.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
64
·
--
Se ha producido una importante filtración de datos en Keystone, que ha dejado expuestas las direcciones de envío confidenciales de los compradores. Este incidente plantea serias preocupaciones sobre la seguridad de los datos en el ecosistema del comercio electrónico y pone de relieve los riesgos constantes a los que se enfrentan los consumidores en línea. Este tipo de filtraciones puede dar lugar al robo de identidad, intentos de phishing y otras actividades maliciosas. Se recomienda a los usuarios que se mantengan alerta y supervisen sus cuentas para detectar cualquier actividad sospechosa. Este suceso subraya la importancia fundamental de contar con medidas sólidas de ciberseguridad en todas las plataformas que gestionan datos personales.
Aunque esta filtración afecta directamente a los usuarios de Keystone, sirve como un contundente recordatorio para toda la comunidad cripto de la necesidad de adoptar prácticas seguras, especialmente al tratar información personal relacionada con transacciones o el acceso a plataformas. Utiliza siempre contraseñas seguras y únicas, y activa la autenticación de dos factores siempre que sea posible.
#FiltracionDeKeystoneExponeDireccionesDeEnvioDeCompradores
66
·
--
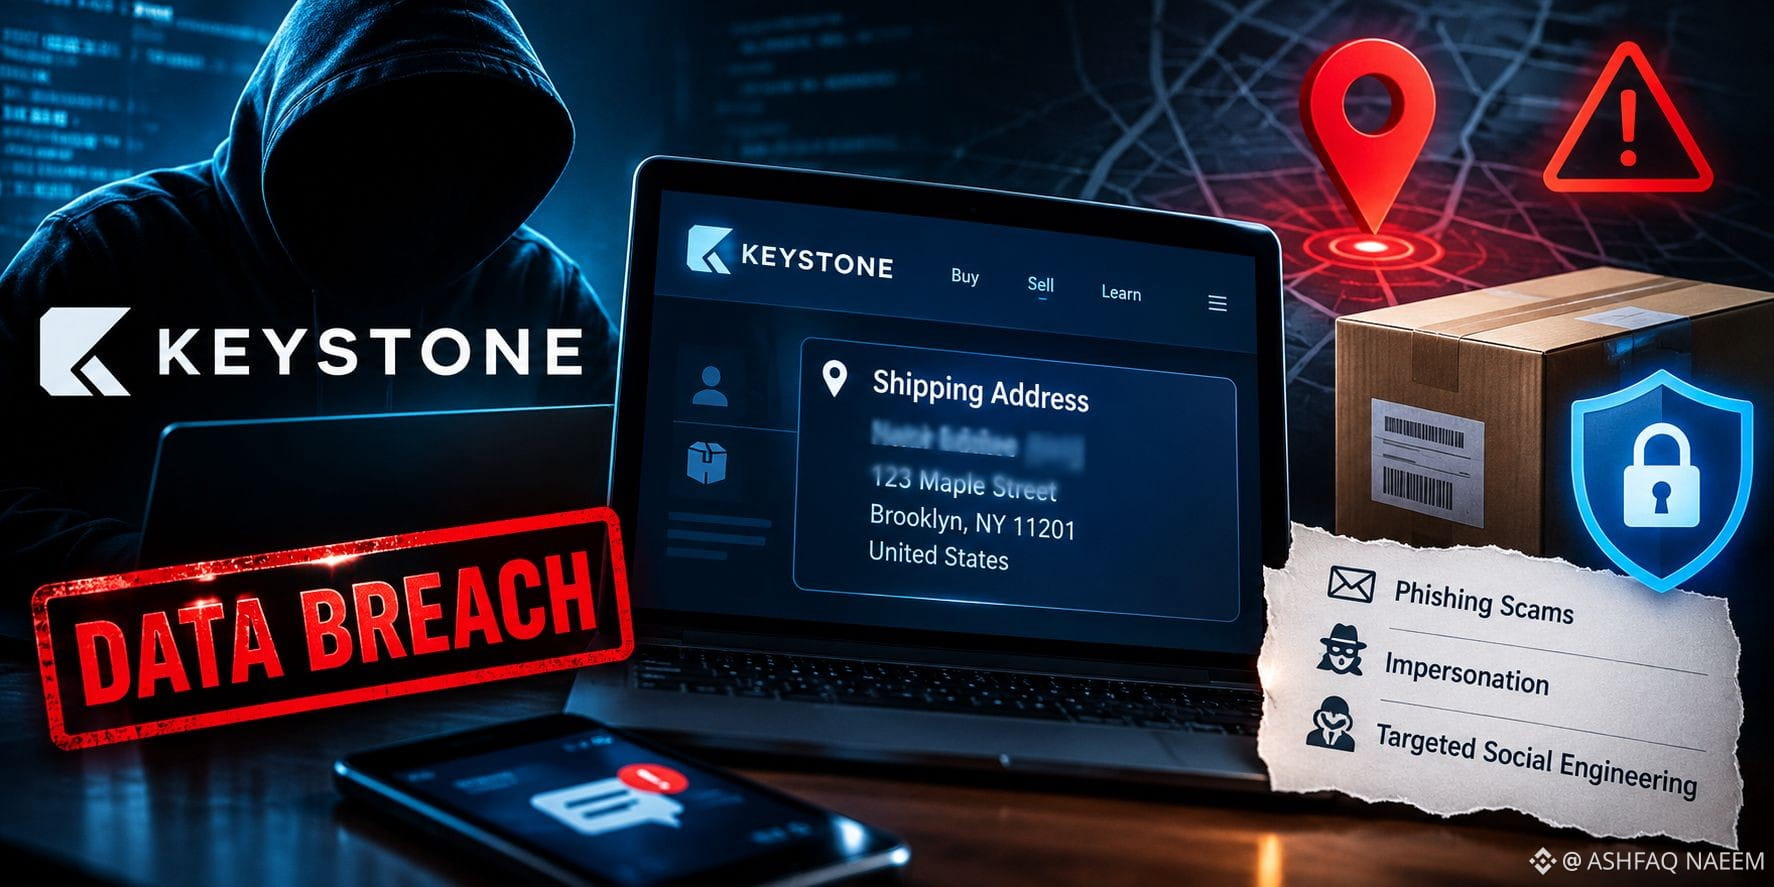
🚨 LA BRECHA DE SEGURIDAD DEL SITIO WEB DE KEYSTONE GENERA UNA SERIA ALERTA SOBRE LA PRIVACIDAD
Una brecha de seguridad en un sitio web puede dejar expuesta mucha más información de la que los clientes esperan
Los informes sobre la brecha de seguridad del sitio web de Keystone indican que podrían haberse expuesto las direcciones de envío de los compradores, lo que genera preocupación por la privacidad de los clientes y la seguridad de sus datos
El riesgo va más allá de recibir mensajes no deseados, ya que los datos de entrega expuestos podrían usarse para estafas de phishing, suplantación de identidad o ingeniería social dirigida
Para los compradores afectados, la prioridad es estar atentos a notificaciones de entrega sospechosas, mensajes inesperados y solicitudes de información personal o financiera
Nunca confíes en un enlace solo porque el mensaje parezca provenir de una empresa de reparto o de una marca conocida
La lección más importante está clara
En la economía digital, proteger los datos de los clientes es tan importante como proteger sus fondos
¿Crees que las empresas deberían enfrentarse a sanciones más severas cuando quedan expuestos los datos de envío de sus clientes?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 LA BRECHA DE SEGURIDAD DEL SITIO WEB DE KEYSTONE GENERA UNA SERIA ALERTA SOBRE LA PRIVACIDAD
Una brecha de seguridad en un sitio web puede dejar expuesta mucha más información de la que los clientes esperan
Los informes sobre la brecha de seguridad del sitio web de Keystone indican que podrían haberse expuesto las direcciones de envío de los compradores, lo que genera preocupación por la privacidad de los clientes y la seguridad de sus datos
El riesgo va más allá de recibir mensajes no deseados, ya que los datos de entrega expuestos podrían usarse para estafas de phishing, suplantación de identidad o ingeniería social dirigida
Para los compradores afectados, la prioridad es estar atentos a notificaciones de entrega sospechosas, mensajes inesperados y solicitudes de información personal o financiera
Nunca confíes en un enlace solo porque el mensaje parezca provenir de una empresa de reparto o de una marca conocida
La lección más importante está clara
En la economía digital, proteger los datos de los clientes es tan importante como proteger sus fondos
¿Crees que las empresas deberían enfrentarse a sanciones más severas cuando quedan expuestos los datos de envío de sus clientes?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
64

·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
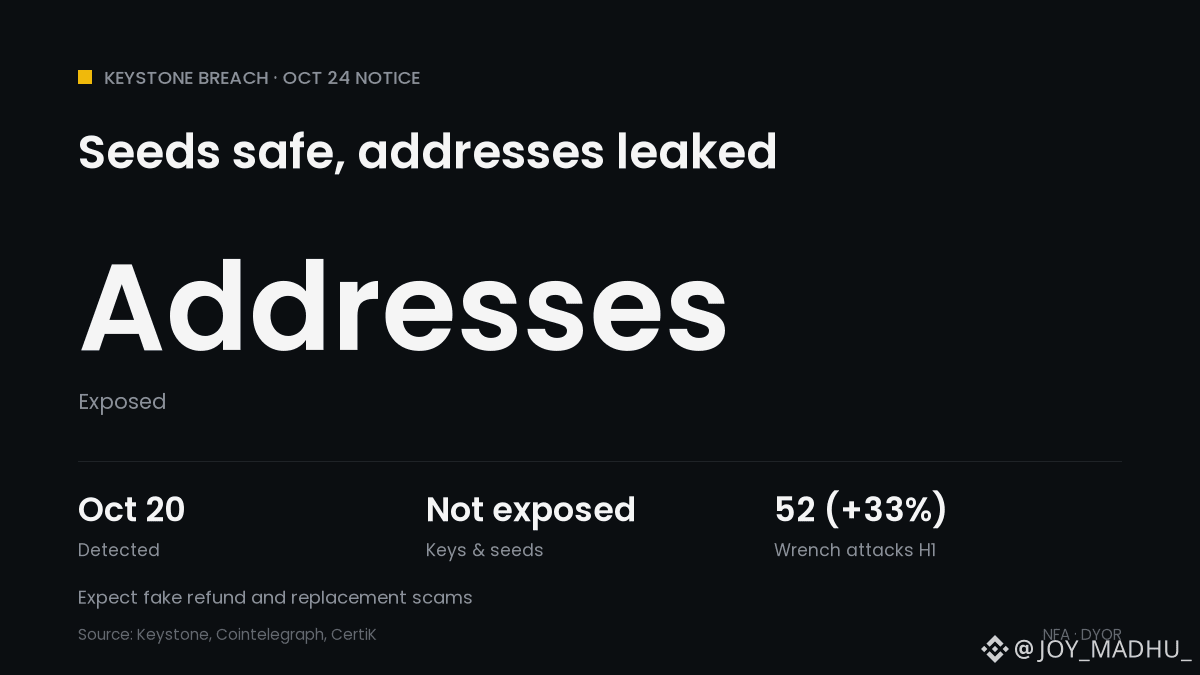
📦 Filtración de Keystone: tu seed está a salvo, tu dirección no
📅 20 de oct.: se detectó acceso no autorizado a la tienda Shopify de Keystone
🔍 23 de oct.: se confirmó que un tercero obtuvo datos de envío de clientes
📄 Expuesto: nombres, contactos, direcciones, artículos pedidos y precios
✅ No expuesto: frases de recuperación, claves privadas, contraseñas de la billetera, datos de pago
⚠️ Algunos compradores de 2024 recibieron avisos, a pesar de una política de eliminación de 180 días
📞 Los usuarios ya informan de llamadas de estafa citando pedidos antiguos
📊 CertiK contó 52 ataques de llave inglesa en H1 2026, un 33% más interanual
Lo que significa para las criptomonedas: no se perdieron fondos y $BTC la seguridad no es el problema, pero una lista filtrada de compradores marca a las personas como posibles poseedores. Keystone nunca te pedirá tu seed.
¿Comprarías una wallet de hardware bajo un apartado postal o una dirección alias? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
Alcista
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Filtración del sitio web de Keystone: un recordatorio de que la privacidad cripto va más allá de las claves privadas
Keystone ha revelado una filtración de su sitio web que expuso nombres de clientes, datos de contacto, direcciones de envío e información sobre pedidos, incluidos los productos comprados y los precios pagados. La empresa afirma que detectó un acceso no autorizado el 20 de octubre y confirmó la exposición de los datos el 23 de octubre.
Según Keystone, los datos de pago, las contraseñas de las billeteras, las claves privadas y las frases de recuperación no se vieron comprometidos. Esta distinción es importante: el incidente no significa automáticamente que los fondos cripto de los clientes estén en riesgo. Sin embargo, vincular una dirección física con la compra de una billetera de hardware puede generar un grave problema de privacidad y seguridad.
El mayor riesgo inmediato podría ser el phishing dirigido. Los atacantes podrían usar datos reales de los pedidos para hacerse pasar por equipos de soporte, ofrecer reemplazos falsos o enviar mensajes convincentes diseñados para robar frases de recuperación.
Keystone afirma que bloqueó el acceso no autorizado, corrigió la vulnerabilidad y empezó a notificar a los clientes afectados. Aún no se han establecido públicamente la cantidad de personas afectadas ni todos los detalles técnicos. También han surgido preguntas sobre la política de retención de datos de 180 días declarada por la empresa.
Para los usuarios, la respuesta práctica está clara:
🔹 Nunca compartas tu frase semilla ni tus claves privadas.
🔹 Ignora las ofertas inesperadas de reembolso, reemplazo o recuperación.
🔹 Evita los enlaces de mensajes no solicitados; contacta con el soporte a través del sitio web oficial.
🔹 No restablezcas tu billetera ni transfieras fondos solo por esta filtración de la tienda.
La lección más amplia para la seguridad cripto: la autocustodia protege el control de los activos, pero no puede eliminar los riesgos que generan las bases de datos de clientes y los registros de envío. La privacidad también forma parte de la seguridad.
#Keystone #SeguridadCripto #FiltraciónDeDatos #BilleteraDeHardware #Bitcoin #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Filtración del sitio web de Keystone: un recordatorio de que la privacidad cripto va más allá de las claves privadas
Keystone ha revelado una filtración de su sitio web que expuso nombres de clientes, datos de contacto, direcciones de envío e información sobre pedidos, incluidos los productos comprados y los precios pagados. La empresa afirma que detectó un acceso no autorizado el 20 de octubre y confirmó la exposición de los datos el 23 de octubre.
Según Keystone, los datos de pago, las contraseñas de las billeteras, las claves privadas y las frases de recuperación no se vieron comprometidos. Esta distinción es importante: el incidente no significa automáticamente que los fondos cripto de los clientes estén en riesgo. Sin embargo, vincular una dirección física con la compra de una billetera de hardware puede generar un grave problema de privacidad y seguridad.
El mayor riesgo inmediato podría ser el phishing dirigido. Los atacantes podrían usar datos reales de los pedidos para hacerse pasar por equipos de soporte, ofrecer reemplazos falsos o enviar mensajes convincentes diseñados para robar frases de recuperación.
Keystone afirma que bloqueó el acceso no autorizado, corrigió la vulnerabilidad y empezó a notificar a los clientes afectados. Aún no se han establecido públicamente la cantidad de personas afectadas ni todos los detalles técnicos. También han surgido preguntas sobre la política de retención de datos de 180 días declarada por la empresa.
Para los usuarios, la respuesta práctica está clara:
🔹 Nunca compartas tu frase semilla ni tus claves privadas.
🔹 Ignora las ofertas inesperadas de reembolso, reemplazo o recuperación.
🔹 Evita los enlaces de mensajes no solicitados; contacta con el soporte a través del sitio web oficial.
🔹 No restablezcas tu billetera ni transfieras fondos solo por esta filtración de la tienda.
La lección más amplia para la seguridad cripto: la autocustodia protege el control de los activos, pero no puede eliminar los riesgos que generan las bases de datos de clientes y los registros de envío. La privacidad también forma parte de la seguridad.
#Keystone #SeguridadCripto #FiltraciónDeDatos #BilleteraDeHardware #Bitcoin #CryptoNews
$NIL $ENA $REZ
243

·
--
Filtración de datos de pedidos de Keystone|La privacidad en cadena de ZEC no equivale al anonimato en el mundo real|Mi elección es primero evitar phishing y luego mirar el precio
Mantengo cautela con ZEC y no interpreto el incidente de datos de clientes del fabricante de carteras como si la cadena de Zcash hubiera sido comprometida. En su comunicado oficial del 24 de octubre, Keystone afirmó que el 20 de octubre detectó un acceso no autorizado a su sitio web y que, tras revisar la actividad de la interfaz de Shopify, confirmó el día 23 que un tercero obtuvo datos de envío de clientes. Según la empresa, los datos involucrados incluyen nombres, información de contacto, direcciones de envío y categorías y precios de los pedidos; los datos de tarjetas bancarias, frases semilla, claves privadas y contraseñas de la cartera no estaban en ese lote de información. La compañía dijo haber bloqueado el acceso, corregido la vulnerabilidad y notificado a los clientes afectados, y que el informe completo de la investigación aún está por publicarse. Hasta ahora no hay cifras de personas afectadas, ni una ruta de intrusión concreta, ni resultados forenses independientes; por eso solo escribo que “las claves no se filtraron” como una revelación de la empresa, no como una conclusión verificada por un tercero.
La verdadera advertencia de este tema viral para ZEC es el límite de la privacidad. Las transacciones blindadas de Zcash pueden proteger parte de la información en cadena, pero si los registros de compra en el mundo real vinculan nombre, dirección y posesión de una cartera de hardware, los estafadores de phishing aún pueden hacerse pasar por soporte posventa y, con pretextos como “reembolso”, “cambio de dispositivo” o “corrección de dirección”, inducir al usuario a entregar su frase de recuperación. Aunque el saldo en cadena no se haya expuesto directamente por este incidente, el riesgo de ingeniería social dirigida también aumenta. Quienes poseen ZEC deben verificar por sí mismos los avisos a partir de direcciones oficiales escritas manualmente, no hacer clic en enlaces inesperados de SMS o correo electrónico, no proporcionar la frase semilla a nadie y, mucho menos, introducirla en dispositivos de origen desconocido. La respuesta de seguridad y la decisión sobre la operación deben separarse; las transferencias por pánico también pueden generar nuevas pérdidas.
Al redactar esto, Kraken ZEC/USD cotizaba en torno a 1,203 dólares, con una apertura UTC de 1,212.09 dólares, un máximo intradía de 1,218.76 dólares y un mínimo de 1,176.53 dólares. El precio estaba por debajo de la apertura, pero no hay evidencia de que esa caída haya sido causada por la declaración de Keystone; ZEC también está influido por el apetito general por el riesgo, la liquidez y la agenda próxima del proyecto. El límite superior de 1,219 dólares es el nivel que observo para ver si la demanda puede recuperar el control del rango intradía, y el límite inferior de 1,176 dólares es la línea de riesgo. Si rompe el límite superior y luego cae de inmediato, la lectura de fortaleza pierde validez; si pierde el límite inferior, no hay que atrapar la caída por una “narrativa de privacidad”. El hashtag popular #KeystoneWebsiteBreachExposesBuyersShippingAddresses describe datos de pedidos, no un incidente de la red principal de ZEC.
Si fuera mi propia operación: ahora no participo; solo planteo un plan de entrada larga al contado con posición ligera siguiendo la tendencia, con un tamaño máximo del 3% del capital total y sin apalancamiento. Solo empezaría a probar entrada en dos tramos si la vela horaria cierra por encima de 1,219 dólares y la siguiente hora, en retroceso, sigue defendiendo 1,210 dólares. Primer objetivo: 1,245 dólares, momento en el que reduciría a la mitad; segundo objetivo: 1,275 dólares, elevando el stop de protección del remanente. El stop inicial se fija en 1,188 dólares; si después de ejecutarse vuelve a cerrar por debajo de 1,210 dólares, o si la investigación oficial posterior al incidente revela riesgos que excedan lo ya divulgado, cerraría antes. Si no se activa la entrada, seguiría observando y en ningún caso presentaría el plan como una operación ya ganada.
Fuente: declaración oficial de Keystone del 24 de octubre y su explicación de seguimiento de la investigación, material de la Zcash Foundation, y cotización en tiempo real ZEC/USD de Kraken. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
5
·
--
Alcista
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Un recordatorio sobre la seguridad de las criptomonedas
Según informes, Keystone sufrió una brecha en su sitio web que expuso nombres de clientes, datos de contacto, direcciones de envío y registros de compras. La empresa afirma que no se vieron comprometidas las claves privadas, las frases de recuperación, las contraseñas ni los datos de pago.
🔎 ¿Por qué debería importarles a los usuarios de criptomonedas?
El principal riesgo es el phishing dirigido. Los atacantes que tienen información real de los clientes pueden enviar mensajes convincentes sobre reembolsos, dispositivos de reemplazo o la seguridad de las billeteras.
📊 Puntos clave:
• La exposición de datos puede generar riesgos incluso cuando las credenciales de la billetera siguen estando a salvo.
• Nunca compartas tu frase semilla ni tus claves privadas.
• Verifica los mensajes inesperados a través de canales oficiales.
• Evita los enlaces sospechosos y las solicitudes para transferir fondos.
• Las billeteras de hardware protegen las claves privadas, pero no pueden eliminar todos los riesgos de seguridad.
⚠️ Keystone afirma que corrigió la vulnerabilidad y que está investigando el incidente. El alcance total aún no está claro.
Perspectiva de un trader: esto es un problema de ciberseguridad, no una prueba de una vulnerabilidad confirmada de la cadena de bloques ni de fondos de clientes robados. No confundas la exposición de datos personales con el acceso directo a una billetera.
La seguridad de las criptomonedas requiere algo más que proteger los activos en la cadena. También importan las bases de datos de clientes, la información de envío y la privacidad de las cuentas.
¿Deberían las empresas de billeteras de hardware recopilar y conservar menos datos de sus clientes?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Un recordatorio sobre la seguridad de las criptomonedas
Según informes, Keystone sufrió una brecha en su sitio web que expuso nombres de clientes, datos de contacto, direcciones de envío y registros de compras. La empresa afirma que no se vieron comprometidas las claves privadas, las frases de recuperación, las contraseñas ni los datos de pago.
🔎 ¿Por qué debería importarles a los usuarios de criptomonedas?
El principal riesgo es el phishing dirigido. Los atacantes que tienen información real de los clientes pueden enviar mensajes convincentes sobre reembolsos, dispositivos de reemplazo o la seguridad de las billeteras.
📊 Puntos clave:
• La exposición de datos puede generar riesgos incluso cuando las credenciales de la billetera siguen estando a salvo.
• Nunca compartas tu frase semilla ni tus claves privadas.
• Verifica los mensajes inesperados a través de canales oficiales.
• Evita los enlaces sospechosos y las solicitudes para transferir fondos.
• Las billeteras de hardware protegen las claves privadas, pero no pueden eliminar todos los riesgos de seguridad.
⚠️ Keystone afirma que corrigió la vulnerabilidad y que está investigando el incidente. El alcance total aún no está claro.
Perspectiva de un trader: esto es un problema de ciberseguridad, no una prueba de una vulnerabilidad confirmada de la cadena de bloques ni de fondos de clientes robados. No confundas la exposición de datos personales con el acceso directo a una billetera.
La seguridad de las criptomonedas requiere algo más que proteger los activos en la cadena. También importan las bases de datos de clientes, la información de envío y la privacidad de las cuentas.
¿Deberían las empresas de billeteras de hardware recopilar y conservar menos datos de sus clientes?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
303
·
--
Alcista
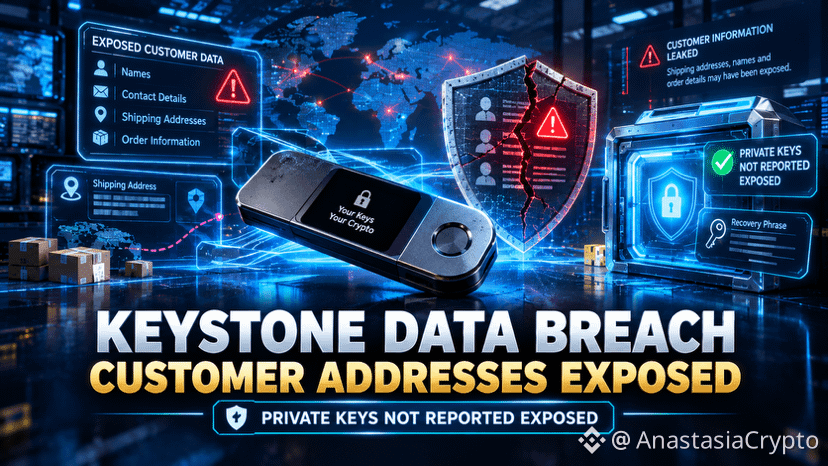
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 ¡ÚLTIMA HORA: FILTRACIÓN DE DATOS DE KEYSTONE EXPONE LAS DIRECCIONES DE COMPRADORES DE CARTERAS DE HARDWARE!
🔐 Un nuevo incidente de seguridad plantea serias dudas sobre la privacidad de los clientes en el sector de las criptomonedas.
Keystone, fabricante de carteras de hardware, confirmó que un acceso no autorizado a su sitio web expuso información de clientes, incluidas direcciones de envío y registros de compra.
📌 ¿QUÉ INFORMACIÓN QUEDÓ EXPUESTA?
🔴 Nombres y datos de contacto de los clientes
🔴 Direcciones de envío
🔴 Productos comprados y precios de los pedidos
✅ ¿QUÉ DICE KEYSTONE QUE ESTÁ A SALVO?
La empresa afirma que los datos de tarjetas de pago, la información bancaria, las contraseñas de las carteras, las claves privadas y las frases de recuperación no quedaron expuestos en este incidente.
⚠️ POR QUÉ ES IMPORTANTE
Aunque las claves de las carteras de criptomonedas sigan seguras, la filtración de información personal puede generar otro riesgo: ataques de phishing dirigidos y estafas de suplantación de identidad.
Los atacantes podrían usar datos reales de pedidos para hacer que correos electrónicos, llamadas u ofertas falsas de dispositivos de reemplazo parezcan legítimos. Keystone afirma que bloqueó el acceso no autorizado, corrigió la vulnerabilidad y comenzó a notificar a los clientes afectados.
🛡️ LA CONCLUSIÓN PRINCIPAL
La seguridad de las criptomonedas no consiste únicamente en proteger las claves privadas. Proteger los datos de los clientes también es esencial para la seguridad y la confianza de todo el ecosistema.
Nunca compartas tu frase de recuperación ni tus claves privadas con nadie, y desconfía de los mensajes inesperados sobre la seguridad de tu cartera.
💬 TU OPINIÓN:
¿Deberían exigirse estándares más estrictos a las empresas de carteras de hardware para proteger los datos de sus clientes?
Comparte tu opinión abajo. 👇
#SeguridadCripto #Keystone #NoticiasCripto #Blockchain #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 ¡ÚLTIMA HORA: FILTRACIÓN DE DATOS DE KEYSTONE EXPONE LAS DIRECCIONES DE COMPRADORES DE CARTERAS DE HARDWARE!
🔐 Un nuevo incidente de seguridad plantea serias dudas sobre la privacidad de los clientes en el sector de las criptomonedas.
Keystone, fabricante de carteras de hardware, confirmó que un acceso no autorizado a su sitio web expuso información de clientes, incluidas direcciones de envío y registros de compra.
📌 ¿QUÉ INFORMACIÓN QUEDÓ EXPUESTA?
🔴 Nombres y datos de contacto de los clientes
🔴 Direcciones de envío
🔴 Productos comprados y precios de los pedidos
✅ ¿QUÉ DICE KEYSTONE QUE ESTÁ A SALVO?
La empresa afirma que los datos de tarjetas de pago, la información bancaria, las contraseñas de las carteras, las claves privadas y las frases de recuperación no quedaron expuestos en este incidente.
⚠️ POR QUÉ ES IMPORTANTE
Aunque las claves de las carteras de criptomonedas sigan seguras, la filtración de información personal puede generar otro riesgo: ataques de phishing dirigidos y estafas de suplantación de identidad.
Los atacantes podrían usar datos reales de pedidos para hacer que correos electrónicos, llamadas u ofertas falsas de dispositivos de reemplazo parezcan legítimos. Keystone afirma que bloqueó el acceso no autorizado, corrigió la vulnerabilidad y comenzó a notificar a los clientes afectados.
🛡️ LA CONCLUSIÓN PRINCIPAL
La seguridad de las criptomonedas no consiste únicamente en proteger las claves privadas. Proteger los datos de los clientes también es esencial para la seguridad y la confianza de todo el ecosistema.
Nunca compartas tu frase de recuperación ni tus claves privadas con nadie, y desconfía de los mensajes inesperados sobre la seguridad de tu cartera.
💬 TU OPINIÓN:
¿Deberían exigirse estándares más estrictos a las empresas de carteras de hardware para proteger los datos de sus clientes?
Comparte tu opinión abajo. 👇
#SeguridadCripto #Keystone #NoticiasCripto #Blockchain #BinanceSquare
$XAU $XAG $QNT
1
399
·
--
Bajista
🚨 $TUT ESTÁ TENIENDO DIFICULTADES PARA RECUPERARSE — ¿SE VIENE OTRA CAÍDA? 📉🔥
TUT sigue cotizando por debajo de ambas EMAs clave en los gráficos de 1H y 4H.
Los alcistas no están mostrando mucha fuerza, y los vendedores aún tienen la ventaja. 👀
Pero, ¿perseguir la caída? Así es como los traders quedan atrapados.
🔴 CONFIGURACIÓN CORTA $TUT/USDT
🎯 Entrada: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop Loss: $0.0174345 (+4.1%)
🔥 EL PLAN DE JUEGO:
Espera un rebote hacia la zona de entrada.
📉 Toma 50% de ganancias en TP1.
📉 Cierra otro 25% en TP2.
📉 Deja correr el 25% restante hacia TP3.
🔒 Mueve el SL a break-even después de TP1.
💥 ¿QUÉ PODRÍA PASAR DESPUÉS?
🐻 BAJISTA: El precio rechaza la zona de entrada → La presión vendedora se acelera → $0.01538 entra en juego.
🐂 ALCISTA: Los compradores recuperan la resistencia → Los cortos quedan atrapados en un squeeze → La configuración bajista se debilita.
⚠️ ¿LA VERDADERA TRAMPA?
Ponerse en corto demasiado tarde, justo antes de un rebote de alivio.
👇 ¿CUÁL ES TU MOVIMIENTO?
¿HACER SHORT AL REBOTE O ESPERAR UNA RUPTURA LIMPIA? 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT ESTÁ TENIENDO DIFICULTADES PARA RECUPERARSE — ¿SE VIENE OTRA CAÍDA? 📉🔥
TUT sigue cotizando por debajo de ambas EMAs clave en los gráficos de 1H y 4H.
Los alcistas no están mostrando mucha fuerza, y los vendedores aún tienen la ventaja. 👀
Pero, ¿perseguir la caída? Así es como los traders quedan atrapados.
🔴 CONFIGURACIÓN CORTA $TUT /USDT
🎯 Entrada: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop Loss: $0.0174345 (+4.1%)
🔥 EL PLAN DE JUEGO:
Espera un rebote hacia la zona de entrada.
📉 Toma 50% de ganancias en TP1.
📉 Cierra otro 25% en TP2.
📉 Deja correr el 25% restante hacia TP3.
🔒 Mueve el SL a break-even después de TP1.
💥 ¿QUÉ PODRÍA PASAR DESPUÉS?
🐻 BAJISTA: El precio rechaza la zona de entrada → La presión vendedora se acelera → $0.01538 entra en juego.
🐂 ALCISTA: Los compradores recuperan la resistencia → Los cortos quedan atrapados en un squeeze → La configuración bajista se debilita.
⚠️ ¿LA VERDADERA TRAMPA?
Ponerse en corto demasiado tarde, justo antes de un rebote de alivio.
👇 ¿CUÁL ES TU MOVIMIENTO?
¿HACER SHORT AL REBOTE O ESPERAR UNA RUPTURA LIMPIA? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
310
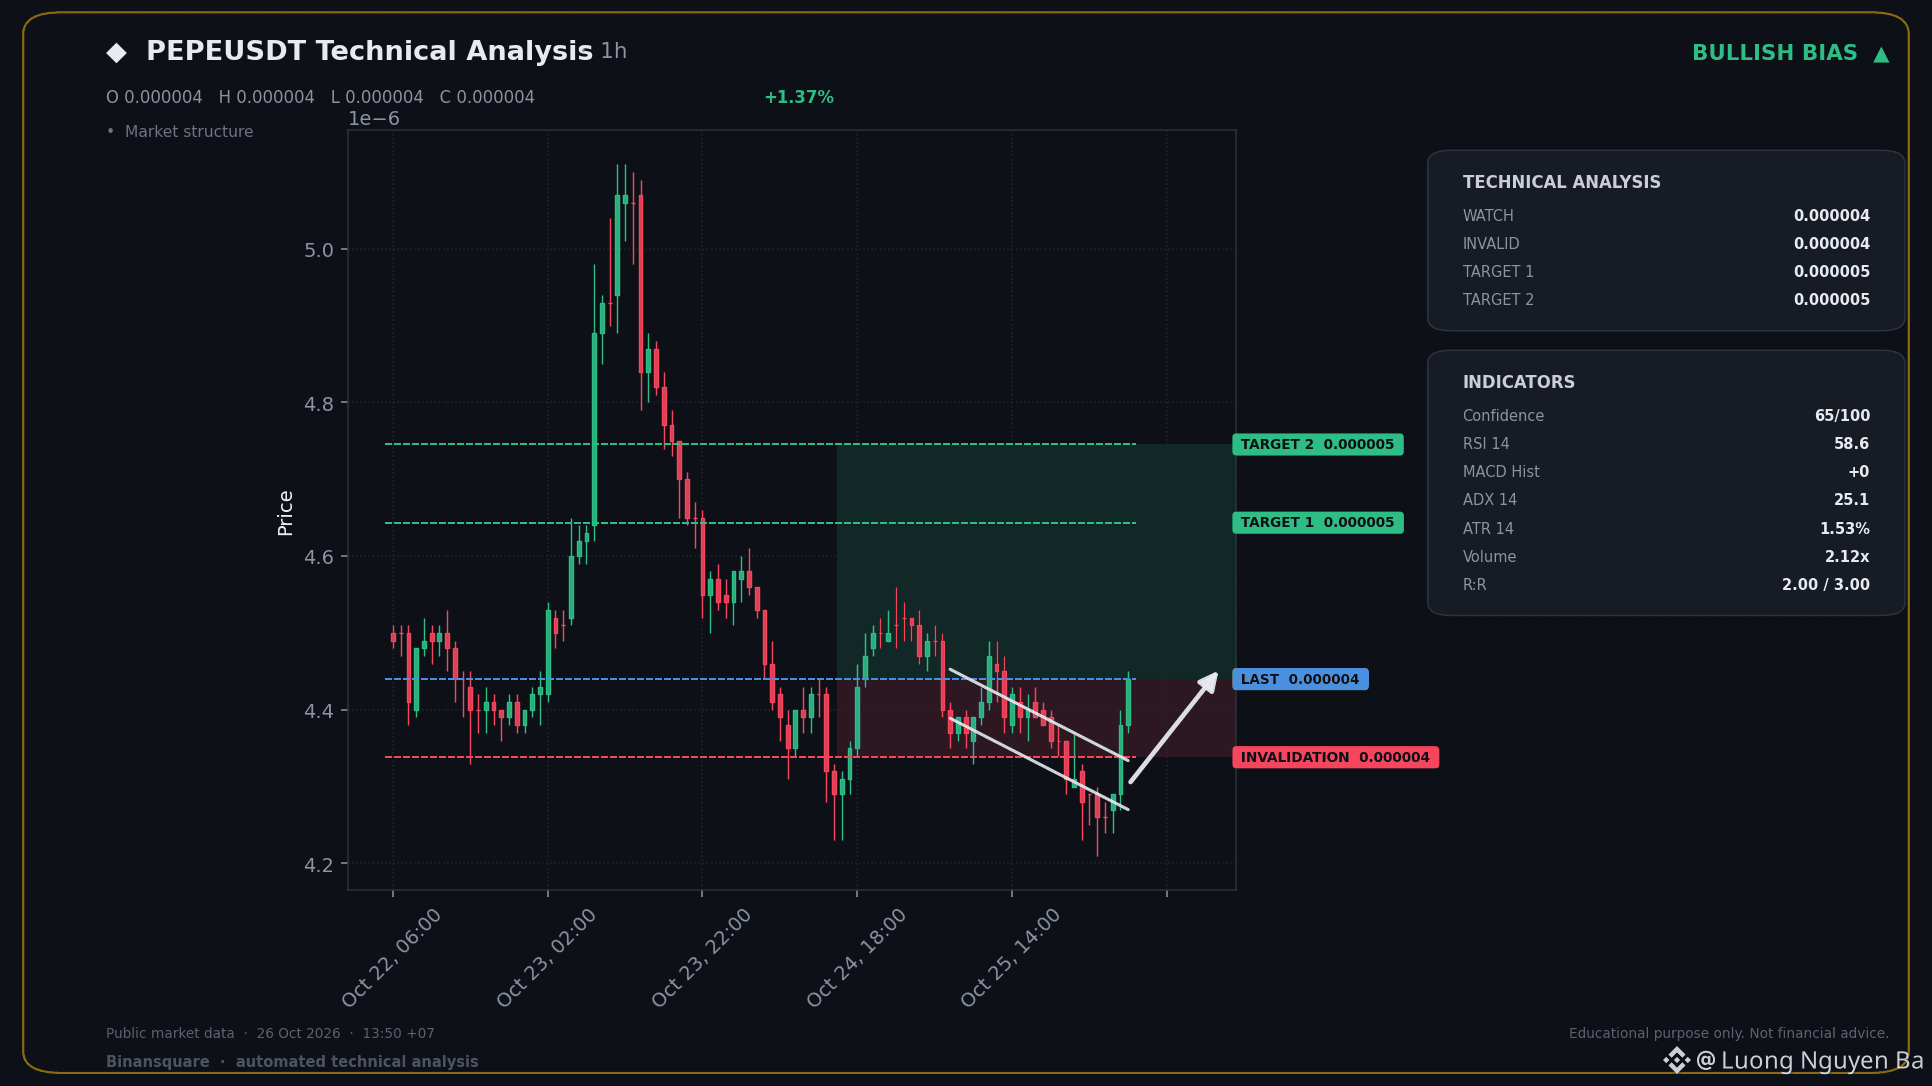
📈 POSICIÓN LARGA FUERTE AHORA - PEPEUSDT
📍 NIVELES CLAVE
Entrada: 0.000004
🛑 SL: 0.000004
🎯 TP1: 0.000005
🎯 TP2: 0.000005
Este retroceso ya está rebotando, con el impulso volviendo a ser alcista. El RSI aún tiene margen antes de entrar en territorio de sobrecompra.
Esta señal se generó automáticamente a partir de indicadores técnicos. No garantiza ganancias y no constituye asesoramiento de inversión. Gestiona siempre tu propio riesgo y haz tu propia investigación.
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #FiltraciónDelSitioWebDeKeystoneExponeLasDireccionesDeEnvíoDeLosCompradores
1
156
·
--
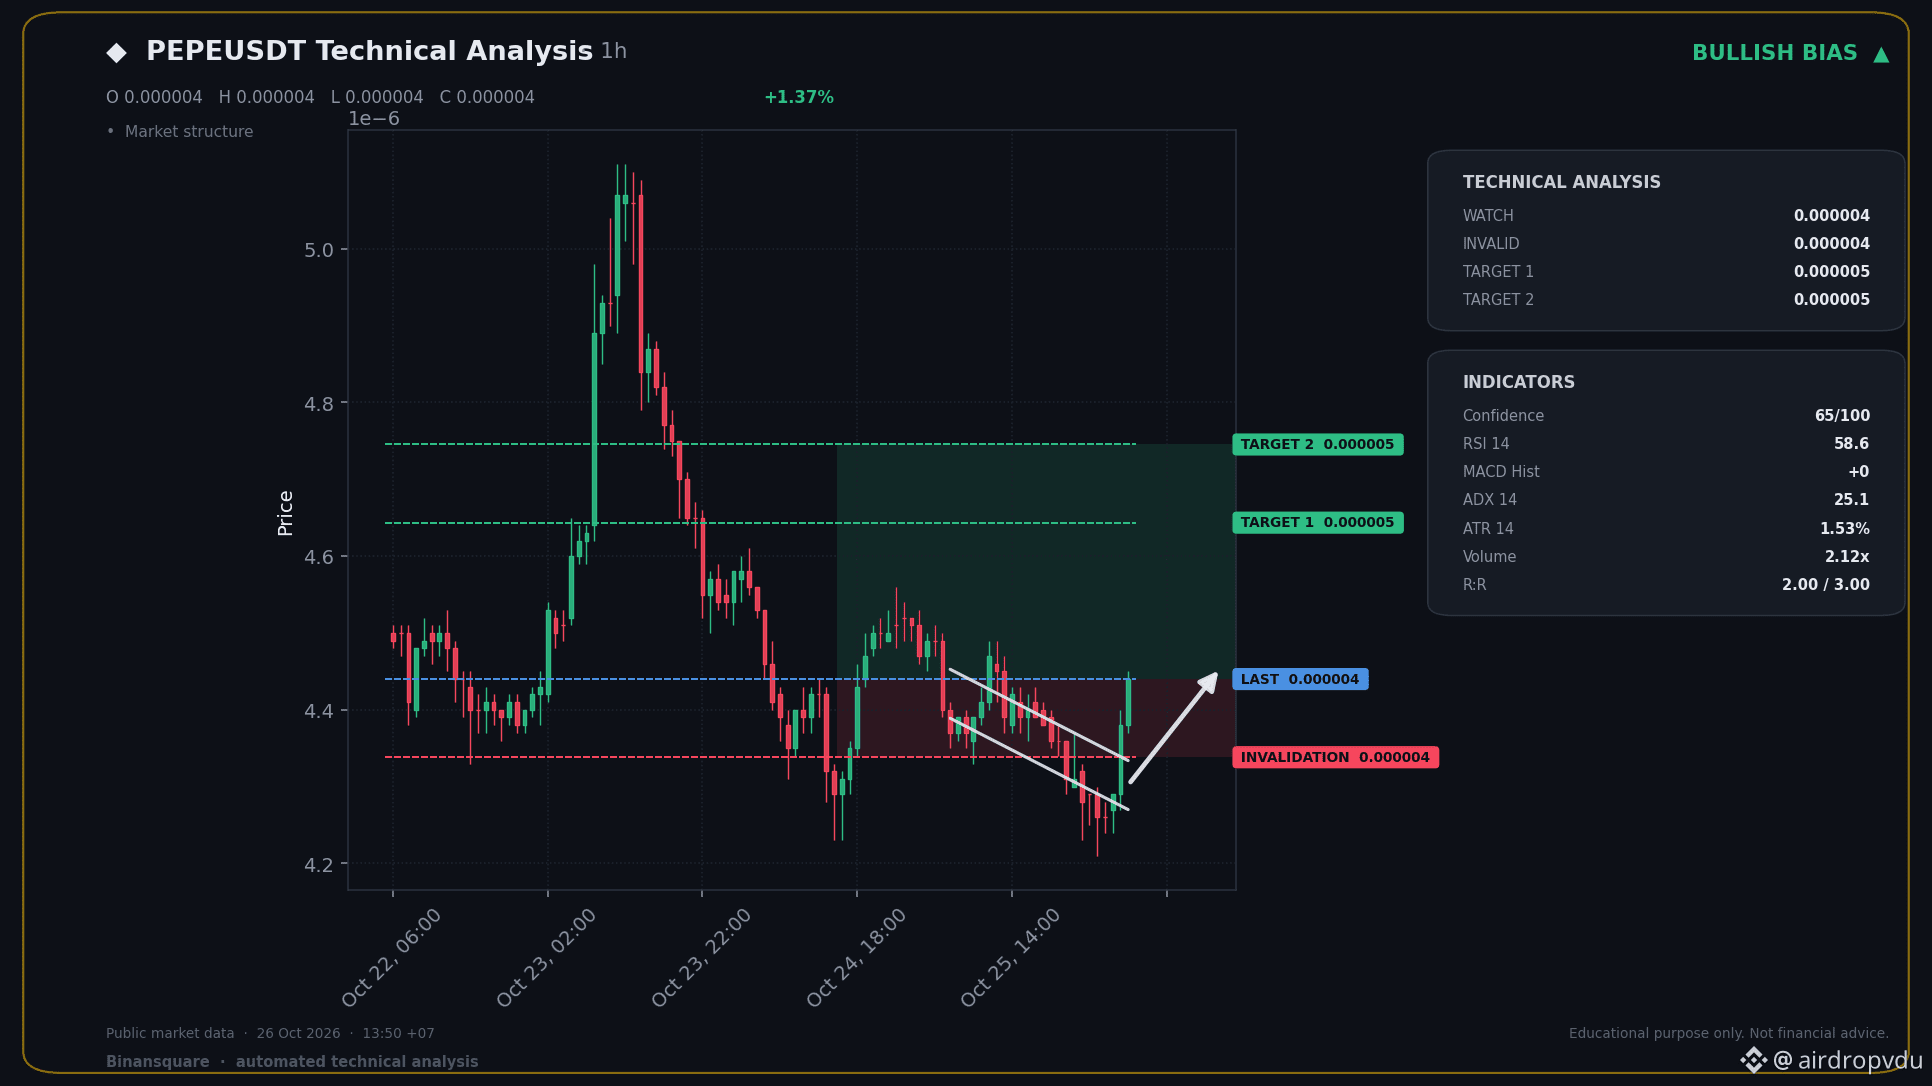
📈 LARGO FUERTE AHORA - PEPEUSDT
📍 NIVELES CLAVE
Entrada: 0.000004
🛑 SL: 0.000004
🎯 TP1: 0.000005
🎯 TP2: 0.000005
Esta caída ya está rebotando y el impulso vuelve a ser alcista. El RSI todavía tiene margen antes de entrar en zona de sobrecompra.
Esta señal se generó automáticamente a partir de indicadores técnicos. No garantiza ganancias y no constituye asesoramiento de inversión. Gestione siempre su propio riesgo e investigue por su cuenta (DYOR).
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #FiltraciónDelSitioWebDeKeystoneExponeLasDireccionesDeEnvíoDeLosCompradores
1
155
·
--
Bajista
🚨 $HEMI SIGUE SANGRANDO — ¿ESTÁN LOS BAJISTAS A PUNTO DE HACER QUE CAIGA AÚN MÁS? 📉🔥
HEMI está atrapado en una tendencia bajista en múltiples marcos temporales, y los compradores tienen dificultades para contraatacar.
Podría producirse otra caída, pero perseguir velas rojas es arriesgado. 👀
🔴 CONFIGURACIÓN DE VENTA EN CORTO $HEMI/USDT
🎯 Entrada: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop loss: $0.0046659 (+4.0%)
🔥 EL PLAN:
Espera a que el precio rebote hasta la zona de entrada. No persigas la caída.
📉 Cierra el 50% en TP1.
📉 Cierra otro 25% en TP2.
📉 Deja que el 25% restante llegue hasta TP3.
🔒 Mueve el SL al punto de equilibrio después de TP1.
💥 ESTO ES LO IMPORTANTE:
🐻 BAJISTA: El precio rechaza la zona de entrada → Los vendedores recuperan el control → $0.00413 se convierte en el próximo objetivo bajista.
🐂 ALCISTA: Los compradores recuperan la resistencia → Aumenta el riesgo de un short squeeze → Una ruptura por encima de $0.0046659 invalida la configuración.
⚠️ ¿LA MAYOR TRAMPA?
Abrir una posición corta después de una gran caída y quedar atrapado en un repunte de alivio repentino.
👇 ¿QUÉ OPINAS?
¿VENDER EN CORTO $HEMI AHORA O ESPERAR EL REBOTE? 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI SIGUE SANGRANDO — ¿ESTÁN LOS BAJISTAS A PUNTO DE HACER QUE CAIGA AÚN MÁS? 📉🔥
HEMI está atrapado en una tendencia bajista en múltiples marcos temporales, y los compradores tienen dificultades para contraatacar.
Podría producirse otra caída, pero perseguir velas rojas es arriesgado. 👀
🔴 CONFIGURACIÓN DE VENTA EN CORTO $HEMI /USDT
🎯 Entrada: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop loss: $0.0046659 (+4.0%)
🔥 EL PLAN:
Espera a que el precio rebote hasta la zona de entrada. No persigas la caída.
📉 Cierra el 50% en TP1.
📉 Cierra otro 25% en TP2.
📉 Deja que el 25% restante llegue hasta TP3.
🔒 Mueve el SL al punto de equilibrio después de TP1.
💥 ESTO ES LO IMPORTANTE:
🐻 BAJISTA: El precio rechaza la zona de entrada → Los vendedores recuperan el control → $0.00413 se convierte en el próximo objetivo bajista.
🐂 ALCISTA: Los compradores recuperan la resistencia → Aumenta el riesgo de un short squeeze → Una ruptura por encima de $0.0046659 invalida la configuración.
⚠️ ¿LA MAYOR TRAMPA?
Abrir una posición corta después de una gran caída y quedar atrapado en un repunte de alivio repentino.
👇 ¿QUÉ OPINAS?
¿VENDER EN CORTO $HEMI AHORA O ESPERAR EL REBOTE? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
1
237
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinancePick
2.9M visualizaciones
151,029 participa(n) en el debate
2
#EarningsSeason
5.2M visualizaciones
25,700 participa(n) en el debate
3
#AnthropicTTMRevenueGrewAbout1200%
14,419 visualizaciones
293 participa(n) en el debate
4
#AnthropicS1ExpectedToday
17,002 visualizaciones
268 participa(n) en el debate
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
23,298 visualizaciones
400 participa(n) en el debate
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
30,789 visualizaciones
495 participa(n) en el debate
7
#StrategyMSTRSurpassesNasdaqInMarketCap
23,939 visualizaciones
359 participa(n) en el debate
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,108 visualizaciones
34 participa(n) en el debate
9
#ElectrumWalletBugLetRogueServersStealFunds
26,021 visualizaciones
441 participa(n) en el debate
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
39,625 visualizaciones
543 participa(n) en el debate