
#cryptobilis
cryptobilis
14,530 visualizaciones
33 participa(n) en el debate
Populares
Novedades
·
--
Bajista
Trezor afirma que un Safe 5 vendido por CryptoBilis podría haber sido manipulado con hardware malicioso, capaz de leer las palabras de recuperación que aparecen en pantalla y transmitirlas después a través de la red celular. La empresa recomienda a los usuarios que hayan comprado dispositivos en CryptoBilis desde marzo de 2026 que transfieran sus activos y generen una nueva frase de recuperación.
No se trata de un hackeo remoto de un producto oficial de Trezor, sino de una manipulación física de la cadena de suministro del distribuidor. Pero esto desmiente una creencia aún más peligrosa: los monederos físicos no son seguros por naturaleza. Si el embalaje, los chips y los canales de venta pueden ser manipulados, quizá haya que añadir una frase a «Si no son tus claves, no son tus monedas»: «Si no es tu hardware, no son tus claves».
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
{future}(ETHUSDT)
{future}(BTCUSDT)
Trezor afirma que un Safe 5 vendido por CryptoBilis podría haber sido manipulado con hardware malicioso, capaz de leer las palabras de recuperación que aparecen en pantalla y transmitirlas después a través de la red celular. La empresa recomienda a los usuarios que hayan comprado dispositivos en CryptoBilis desde marzo de 2026 que transfieran sus activos y generen una nueva frase de recuperación.
No se trata de un hackeo remoto de un producto oficial de Trezor, sino de una manipulación física de la cadena de suministro del distribuidor. Pero esto desmiente una creencia aún más peligrosa: los monederos físicos no son seguros por naturaleza. Si el embalaje, los chips y los canales de venta pueden ser manipulados, quizá haya que añadir una frase a «Si no son tus claves, no son tus monedas»: «Si no es tu hardware, no son tus claves».
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
No se trata de un hackeo remoto de un producto oficial de Trezor, sino de una manipulación física de la cadena de suministro del distribuidor. Pero esto desmiente una creencia aún más peligrosa: los monederos físicos no son seguros por naturaleza. Si el embalaje, los chips y los canales de venta pueden ser manipulados, quizá haya que añadir una frase a «Si no son tus claves, no son tus monedas»: «Si no es tu hardware, no son tus claves».
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
1.9k

¿Tu hardware wallet podría estar espiándote? ¡Trezor ha lanzado una alerta! 🐕
El 30 de octubre, Trezor advirtió a todos los usuarios que hubieran comprado sus wallets a través del revendedor CryptoBilis desde marzo de 2026: transfieran sus criptomonedas de inmediato a una wallet nueva, usen una frase de recuperación completamente nueva y no reutilicen la anterior. Tampoco usen los dispositivos que aún no hayan activado.
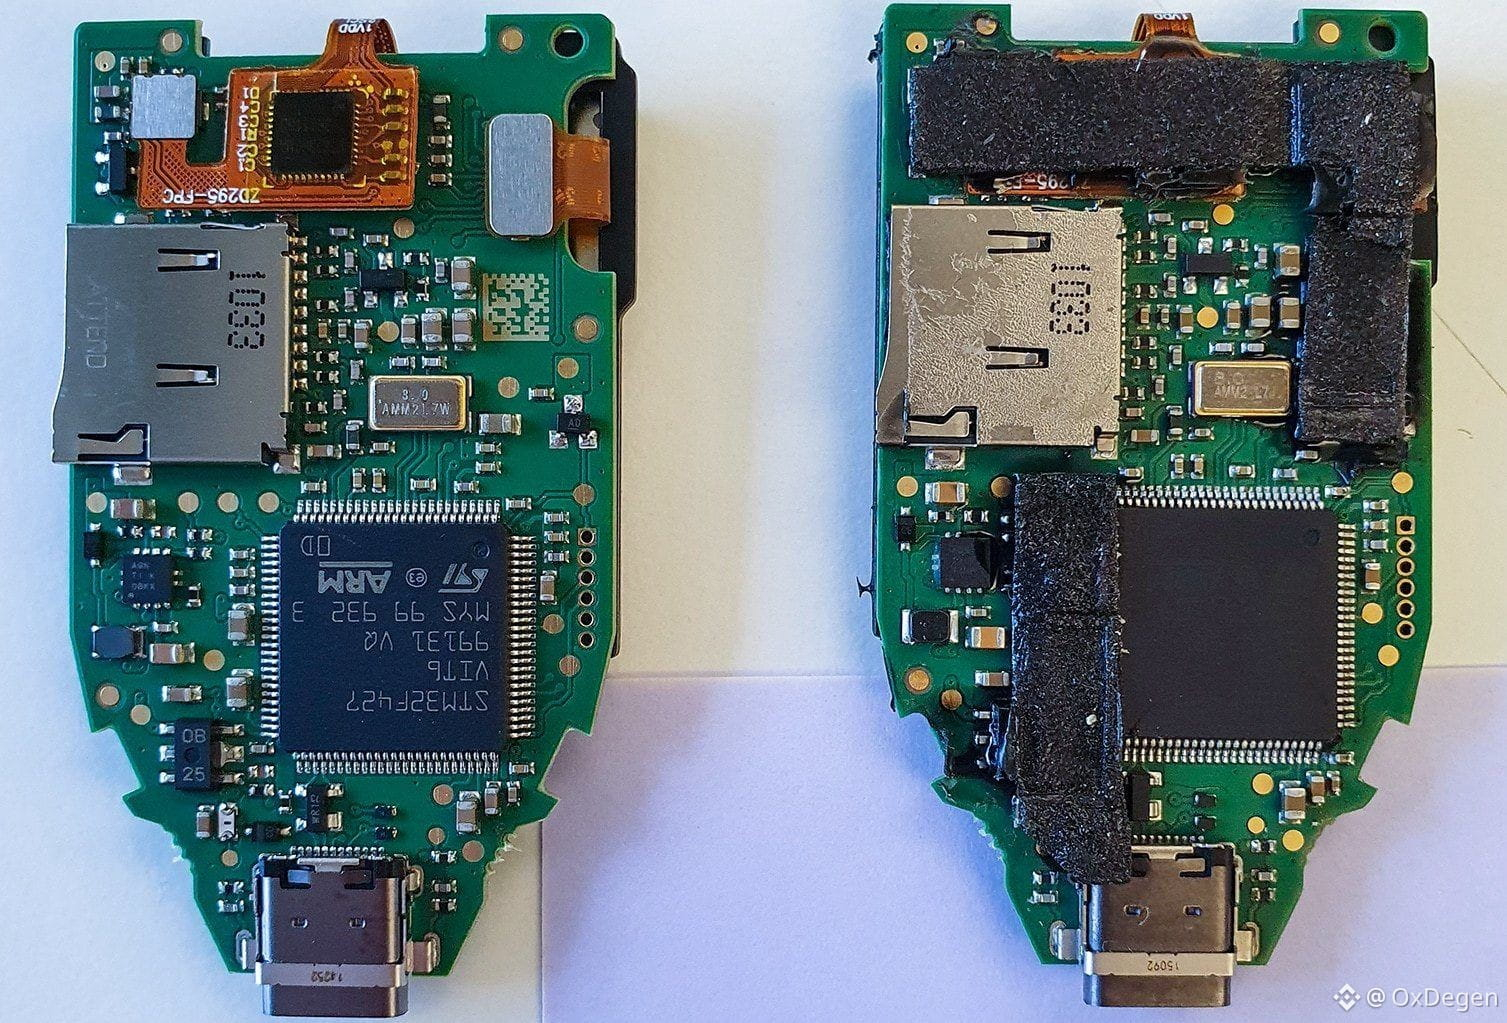
Todo empezó cuando un comprador de Indonesia descubrió una placa de circuito adicional dentro de una Trezor Safe 5 que había comprado a CryptoBilis en agosto a través de Tokopedia. Tenía un módulo celular y una antena, y estaba colocada entre la placa base y la pantalla. Según el informe, podía leer lo que aparecía en pantalla —incluidas las copias de seguridad de la wallet— y transmitirlo a través de la red móvil cada vez que se conectaba a la corriente.
Para ser sinceros: Trezor todavía no ha recibido el dispositivo para verificarlo en un laboratorio, y ningún usuario ha informado de pérdidas de criptomonedas a raíz de esto. Pero la empresa considera creíble el informe y, por eso, ha lanzado una alerta preventiva. Al fin y al cabo, se trata del mismo revendedor detrás del incidente de manipulación de dispositivos de Ledger. Trezor ya había eliminado a CryptoBilis de su lista de distribuidores el 9 de octubre y examinó cuatro dispositivos Trezor del mismo canal, sin encontrar indicios de manipulación.
La lección es sencilla: si no lo compras directamente al fabricante, no des por hecho que tu «caja fuerte» es segura. Primero transfiere tus fondos; luego, ya discutirás. 🐕
#Trezor #硬件钱包 #CryptoBilis
¿Tu hardware wallet podría estar espiándote? ¡Trezor ha lanzado una alerta! 🐕
El 30 de octubre, Trezor advirtió a todos los usuarios que hubieran comprado sus wallets a través del revendedor CryptoBilis desde marzo de 2026: transfieran sus criptomonedas de inmediato a una wallet nueva, usen una frase de recuperación completamente nueva y no reutilicen la anterior. Tampoco usen los dispositivos que aún no hayan activado.
Todo empezó cuando un comprador de Indonesia descubrió una placa de circuito adicional dentro de una Trezor Safe 5 que había comprado a CryptoBilis en agosto a través de Tokopedia. Tenía un módulo celular y una antena, y estaba colocada entre la placa base y la pantalla. Según el informe, podía leer lo que aparecía en pantalla —incluidas las copias de seguridad de la wallet— y transmitirlo a través de la red móvil cada vez que se conectaba a la corriente.
Para ser sinceros: Trezor todavía no ha recibido el dispositivo para verificarlo en un laboratorio, y ningún usuario ha informado de pérdidas de criptomonedas a raíz de esto. Pero la empresa considera creíble el informe y, por eso, ha lanzado una alerta preventiva. Al fin y al cabo, se trata del mismo revendedor detrás del incidente de manipulación de dispositivos de Ledger. Trezor ya había eliminado a CryptoBilis de su lista de distribuidores el 9 de octubre y examinó cuatro dispositivos Trezor del mismo canal, sin encontrar indicios de manipulación.
La lección es sencilla: si no lo compras directamente al fabricante, no des por hecho que tu «caja fuerte» es segura. Primero transfiere tus fondos; luego, ya discutirás. 🐕
#Trezor #硬件钱包 #CryptoBilis
El 30 de octubre, Trezor advirtió a todos los usuarios que hubieran comprado sus wallets a través del revendedor CryptoBilis desde marzo de 2026: transfieran sus criptomonedas de inmediato a una wallet nueva, usen una frase de recuperación completamente nueva y no reutilicen la anterior. Tampoco usen los dispositivos que aún no hayan activado.
Todo empezó cuando un comprador de Indonesia descubrió una placa de circuito adicional dentro de una Trezor Safe 5 que había comprado a CryptoBilis en agosto a través de Tokopedia. Tenía un módulo celular y una antena, y estaba colocada entre la placa base y la pantalla. Según el informe, podía leer lo que aparecía en pantalla —incluidas las copias de seguridad de la wallet— y transmitirlo a través de la red móvil cada vez que se conectaba a la corriente.
Para ser sinceros: Trezor todavía no ha recibido el dispositivo para verificarlo en un laboratorio, y ningún usuario ha informado de pérdidas de criptomonedas a raíz de esto. Pero la empresa considera creíble el informe y, por eso, ha lanzado una alerta preventiva. Al fin y al cabo, se trata del mismo revendedor detrás del incidente de manipulación de dispositivos de Ledger. Trezor ya había eliminado a CryptoBilis de su lista de distribuidores el 9 de octubre y examinó cuatro dispositivos Trezor del mismo canal, sin encontrar indicios de manipulación.
La lección es sencilla: si no lo compras directamente al fabricante, no des por hecho que tu «caja fuerte» es segura. Primero transfiere tus fondos; luego, ya discutirás. 🐕
#Trezor #硬件钱包 #CryptoBilis
43
·
--
Han pasado 18 días y el ritmo del blanqueo de dinero del hacker no ha cambiado ni un ápice.
El 27 de octubre, las direcciones implicadas en el robo de ETH relacionado con CryptoBilis volvieron a moverse. Primero dividieron los fondos en dos nuevas billeteras con 600.1 ETH cada una y, en paralelo, comenzaron a enviar dinero a Tornado Cash. Entre las 14:24:59 y las 14:27:23 UTC, en menos de tres minutos, hicieron 12 transferencias de 100 ETH cada una: 1.200 ETH en total, equivalentes a 2,78 millones de dólares al precio actual. Desde el robo a gran escala del 9 de octubre hasta hoy, estos fondos llevan 18 días moviéndose por la cadena.
¿Recuerdas lo ocurrido el 9 de octubre? Los usuarios que compraron Ledger a través del distribuidor del sudeste asiático CryptoBilis fueron afectados. Bitquery calcula que las pérdidas en varias cadenas rondaron los 102 millones de dólares. El 11 de octubre, Ledger lo confirmó: los dispositivos de las víctimas contenían hardware no autorizado. El caso está claro, pero el dinero no se ha recuperado y el hacker sigue blanqueándolo.
Lo interesante es la reacción de $ETH. Su precio actual es de $2349.64, con una subida de algo más del 2 % en 24 horas. El miedo provocado por las noticias de seguridad no logró mantenerse y el precio se recuperó por sí solo. Si continúa estable y no aparecen nuevas alertas sobre la seguridad de los dispositivos, eso indicaría que el apetito por el riesgo a corto plazo no se ha visto realmente afectado. Pero, por otro lado, si el atacante sigue avanzando con ese orden y constancia, no es imposible que vuelva a surgir la cautela.
La verdad es que, cuando se manipula el hardware, el canal de distribución importa más que la marca.
#CryptoBilis #Ledger #ETH
Han pasado 18 días y el ritmo del blanqueo de dinero del hacker no ha cambiado ni un ápice.
El 27 de octubre, las direcciones implicadas en el robo de ETH relacionado con CryptoBilis volvieron a moverse. Primero dividieron los fondos en dos nuevas billeteras con 600.1 ETH cada una y, en paralelo, comenzaron a enviar dinero a Tornado Cash. Entre las 14:24:59 y las 14:27:23 UTC, en menos de tres minutos, hicieron 12 transferencias de 100 ETH cada una: 1.200 ETH en total, equivalentes a 2,78 millones de dólares al precio actual. Desde el robo a gran escala del 9 de octubre hasta hoy, estos fondos llevan 18 días moviéndose por la cadena.
¿Recuerdas lo ocurrido el 9 de octubre? Los usuarios que compraron Ledger a través del distribuidor del sudeste asiático CryptoBilis fueron afectados. Bitquery calcula que las pérdidas en varias cadenas rondaron los 102 millones de dólares. El 11 de octubre, Ledger lo confirmó: los dispositivos de las víctimas contenían hardware no autorizado. El caso está claro, pero el dinero no se ha recuperado y el hacker sigue blanqueándolo.
Lo interesante es la reacción de $ETH . Su precio actual es de $2349.64, con una subida de algo más del 2 % en 24 horas. El miedo provocado por las noticias de seguridad no logró mantenerse y el precio se recuperó por sí solo. Si continúa estable y no aparecen nuevas alertas sobre la seguridad de los dispositivos, eso indicaría que el apetito por el riesgo a corto plazo no se ha visto realmente afectado. Pero, por otro lado, si el atacante sigue avanzando con ese orden y constancia, no es imposible que vuelva a surgir la cautela.
La verdad es que, cuando se manipula el hardware, el canal de distribución importa más que la marca.
#CryptoBilis #Ledger #ETH
El 27 de octubre, las direcciones implicadas en el robo de ETH relacionado con CryptoBilis volvieron a moverse. Primero dividieron los fondos en dos nuevas billeteras con 600.1 ETH cada una y, en paralelo, comenzaron a enviar dinero a Tornado Cash. Entre las 14:24:59 y las 14:27:23 UTC, en menos de tres minutos, hicieron 12 transferencias de 100 ETH cada una: 1.200 ETH en total, equivalentes a 2,78 millones de dólares al precio actual. Desde el robo a gran escala del 9 de octubre hasta hoy, estos fondos llevan 18 días moviéndose por la cadena.
¿Recuerdas lo ocurrido el 9 de octubre? Los usuarios que compraron Ledger a través del distribuidor del sudeste asiático CryptoBilis fueron afectados. Bitquery calcula que las pérdidas en varias cadenas rondaron los 102 millones de dólares. El 11 de octubre, Ledger lo confirmó: los dispositivos de las víctimas contenían hardware no autorizado. El caso está claro, pero el dinero no se ha recuperado y el hacker sigue blanqueándolo.
Lo interesante es la reacción de $ETH . Su precio actual es de $2349.64, con una subida de algo más del 2 % en 24 horas. El miedo provocado por las noticias de seguridad no logró mantenerse y el precio se recuperó por sí solo. Si continúa estable y no aparecen nuevas alertas sobre la seguridad de los dispositivos, eso indicaría que el apetito por el riesgo a corto plazo no se ha visto realmente afectado. Pero, por otro lado, si el atacante sigue avanzando con ese orden y constancia, no es imposible que vuelva a surgir la cautela.
La verdad es que, cuando se manipula el hardware, el canal de distribución importa más que la marca.
#CryptoBilis #Ledger #ETH
200
·
--
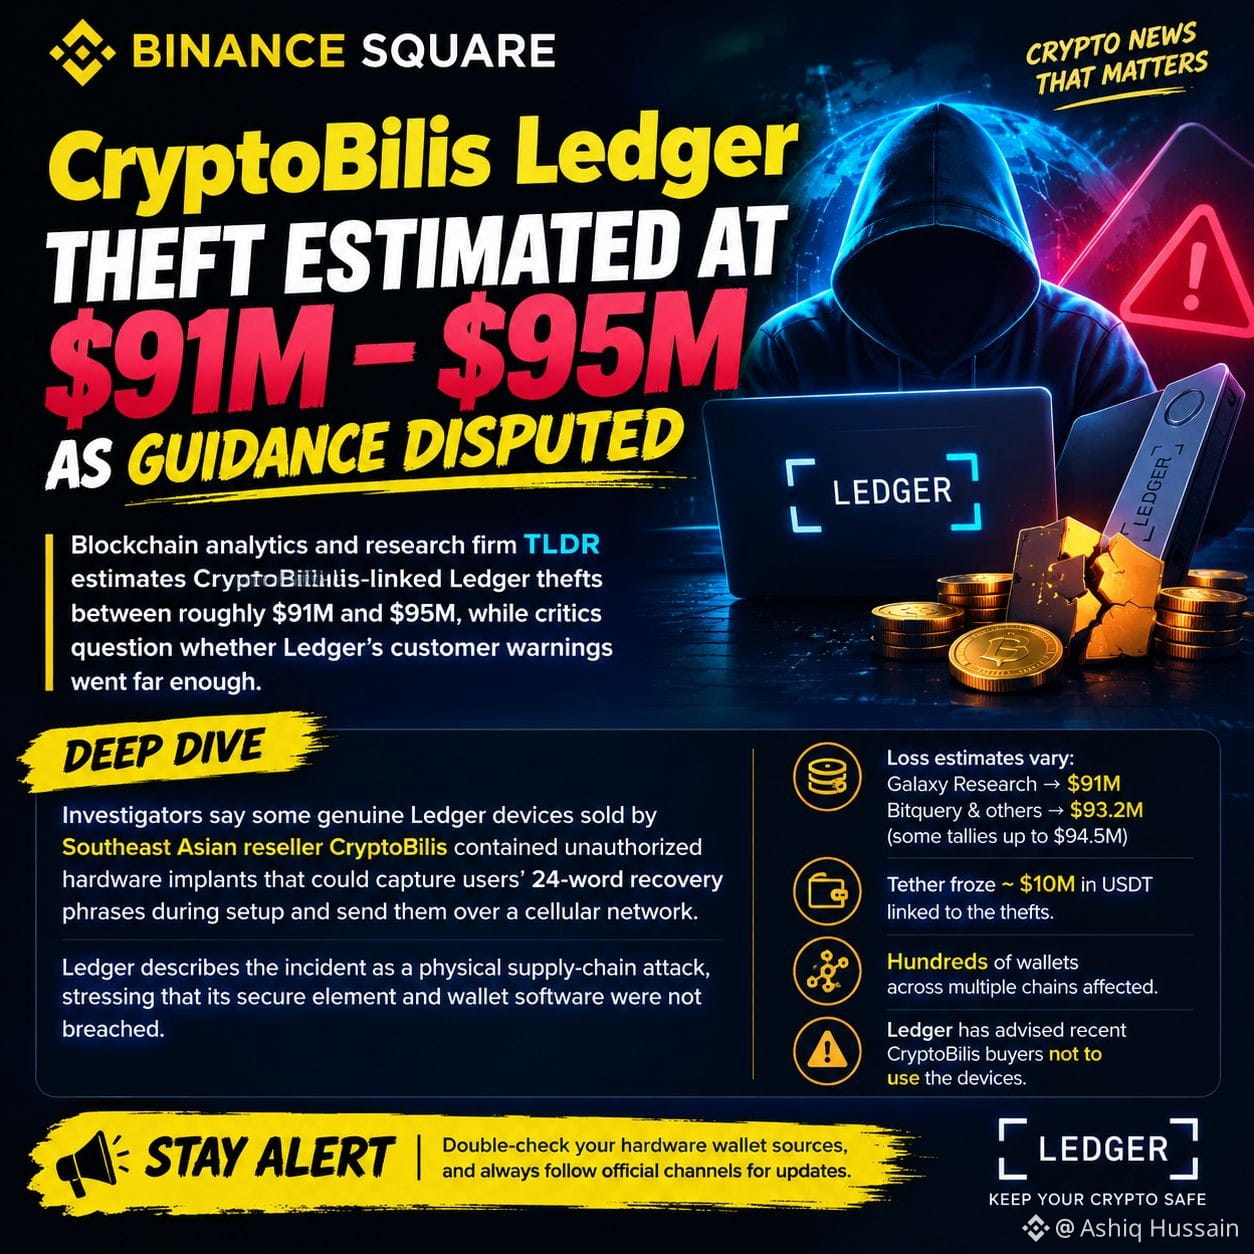
🚨 ÚLTIMA HORA EN CRIPTO: ¡El robo de CryptoBilis a Ledger alcanza los $95M! 🔥
💰 Pérdidas estimadas: entre $91M y $95M
Los investigadores informan que algunos dispositivos de hardware Ledger auténticos vendidos por el revendedor del sudeste asiático CryptoBilis supuestamente contenían implantes de hardware no autorizados capaces de robar las frases de recuperación de 24 palabras de los usuarios.
📊 Puntos clave: 🔴 Las pérdidas estimadas oscilan entre $91M y $95M. ⚠️ Cientos de billeteras de criptomonedas en múltiples cadenas de bloques podrían verse afectadas. 💵 Según se informa, Tether congeló alrededor de $10M en $USDT vinculados a los robos. 🔐 Ledger describe el incidente como un ataque físico a la cadena de suministro, no como una vulneración del software de su billetera.
🚨 AVISO DE SEGURIDAD IMPORTANTE: Si compraste recientemente un dispositivo Ledger a través de CryptoBilis, no lo uses hasta que hayas consultado las recomendaciones de seguridad oficiales de Ledger.
🛡️ Protege siempre tu frase de recuperación de 24 palabras. Nunca la compartas con nadie ni la introduzcas en sitios web sospechosos.
📢 ¿Qué opinas? ¿Deberían los vendedores de billeteras de hardware someterse a controles de seguridad más estrictos? 👇
{spot}(BTCUSDT)
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
🚨 ÚLTIMA HORA EN CRIPTO: ¡El robo de CryptoBilis a Ledger alcanza los $95M! 🔥
💰 Pérdidas estimadas: entre $91M y $95M
Los investigadores informan que algunos dispositivos de hardware Ledger auténticos vendidos por el revendedor del sudeste asiático CryptoBilis supuestamente contenían implantes de hardware no autorizados capaces de robar las frases de recuperación de 24 palabras de los usuarios.
📊 Puntos clave: 🔴 Las pérdidas estimadas oscilan entre $91M y $95M. ⚠️ Cientos de billeteras de criptomonedas en múltiples cadenas de bloques podrían verse afectadas. 💵 Según se informa, Tether congeló alrededor de $10M en $USDT vinculados a los robos. 🔐 Ledger describe el incidente como un ataque físico a la cadena de suministro, no como una vulneración del software de su billetera.
🚨 AVISO DE SEGURIDAD IMPORTANTE: Si compraste recientemente un dispositivo Ledger a través de CryptoBilis, no lo uses hasta que hayas consultado las recomendaciones de seguridad oficiales de Ledger.
🛡️ Protege siempre tu frase de recuperación de 24 palabras. Nunca la compartas con nadie ni la introduzcas en sitios web sospechosos.
📢 ¿Qué opinas? ¿Deberían los vendedores de billeteras de hardware someterse a controles de seguridad más estrictos? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
💰 Pérdidas estimadas: entre $91M y $95M
Los investigadores informan que algunos dispositivos de hardware Ledger auténticos vendidos por el revendedor del sudeste asiático CryptoBilis supuestamente contenían implantes de hardware no autorizados capaces de robar las frases de recuperación de 24 palabras de los usuarios.
📊 Puntos clave: 🔴 Las pérdidas estimadas oscilan entre $91M y $95M. ⚠️ Cientos de billeteras de criptomonedas en múltiples cadenas de bloques podrían verse afectadas. 💵 Según se informa, Tether congeló alrededor de $10M en $USDT vinculados a los robos. 🔐 Ledger describe el incidente como un ataque físico a la cadena de suministro, no como una vulneración del software de su billetera.
🚨 AVISO DE SEGURIDAD IMPORTANTE: Si compraste recientemente un dispositivo Ledger a través de CryptoBilis, no lo uses hasta que hayas consultado las recomendaciones de seguridad oficiales de Ledger.
🛡️ Protege siempre tu frase de recuperación de 24 palabras. Nunca la compartas con nadie ni la introduzcas en sitios web sospechosos.
📢 ¿Qué opinas? ¿Deberían los vendedores de billeteras de hardware someterse a controles de seguridad más estrictos? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
85
·
--
¡El desastre de ventas de la billetera Ledger en CryptoBilis y la filtración de claves privadas se volvieron un chiste!
¡Hackearon la billetera Ledger mientras se vendía en CryptoBilis, y el riesgo de que se filtraran las claves privadas es para morirse de risa! Es posible que 80.000 dispositivos se hayan visto afectados, con pérdidas de 8.600 millones de dólares. ¡Vaya negocio: es más emocionante que un atraco!~ #Ledger #私钥泄露 #CryptoBilis Desastre de ventas
¡El desastre de ventas de la billetera Ledger en CryptoBilis y la filtración de claves privadas se volvieron un chiste!
¡Hackearon la billetera Ledger mientras se vendía en CryptoBilis, y el riesgo de que se filtraran las claves privadas es para morirse de risa! Es posible que 80.000 dispositivos se hayan visto afectados, con pérdidas de 8.600 millones de dólares. ¡Vaya negocio: es más emocionante que un atraco!~ #Ledger #私钥泄露 #CryptoBilis Desastre de ventas
¡Hackearon la billetera Ledger mientras se vendía en CryptoBilis, y el riesgo de que se filtraran las claves privadas es para morirse de risa! Es posible que 80.000 dispositivos se hayan visto afectados, con pérdidas de 8.600 millones de dólares. ¡Vaya negocio: es más emocionante que un atraco!~ #Ledger #私钥泄露 #CryptoBilis Desastre de ventas
82
·
--
Alcista
#以太坊突破2500usdt ¡No me jodas! Compró ETH hace 8 años, lo conservó durante todo este tiempo sin venderlo y, al cambiarlo a una cartera fría, ¡perdió directamente 140.000 dólares!
El caso de Ledger y CryptoBilis ha sacado a la luz otro episodio muy doloroso.
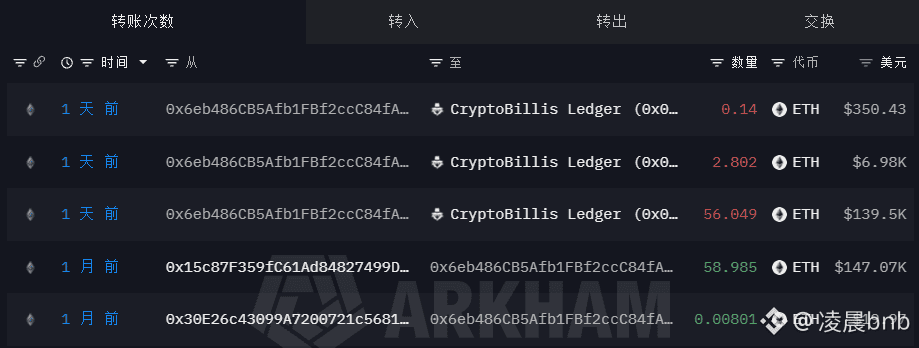
Según información de seguimiento en la cadena, un veterano que llevaba más de 4 años inactivo había comprado 59 $ETH hace 8 años.
Pasó por varios ciclos alcistas y bajistas: no vendió cuando el precio se disparó y también aguantó las caídas.
Hoy, esos ETH valen alrededor de 146.800 dólares.
Pero hace apenas un mes, compró una nueva cartera fría Ledger a CryptoBilis, pensando en transferir allí sus activos para guardarlos bien.
No imaginaba que, tras esquivar los riesgos del mercado durante 8 años, no podría evitar esta vez un riesgo de seguridad relacionado con la cartera.
Tras transferir los 59 ETH, según se informa, todos fueron enviados a direcciones de criptomonedas robadas vinculadas al caso de CryptoBilis.
Por ahora, el método exacto del ataque sigue bajo investigación, así que no se puede afirmar directamente que el propio hardware de Ledger tenga una vulnerabilidad.
No perdió por los movimientos del mercado, ni por liquidar una posición en contratos, ni por perseguir una shitcoin hasta quedarse sin nada.
Solo quería guardar en un lugar más seguro los activos que había conservado durante 8 años.
Antes todos decían que lo más difícil en el mundo cripto era aguantar sin vender.
Ahora resulta que eso no basta: también hay que asegurarse de que el lugar donde guardas las criptomonedas sea suficientemente seguro.
Un inversor de manos de diamante durante 8 años podría acabar perdiéndolo todo por una cartera fría que acababa de comprar hacía apenas un mes.
Ganar dinero en el mundo cripto no es fácil; protegerlo es aún más difícil.
Ojalá se esclarezca pronto lo ocurrido y la víctima tenga la oportunidad de recuperar sus activos.
$ETH #Ledger
#CryptoBilis #加密安全
{spot}(ETHUSDT)
#以太坊突破2500usdt ¡No me jodas! Compró ETH hace 8 años, lo conservó durante todo este tiempo sin venderlo y, al cambiarlo a una cartera fría, ¡perdió directamente 140.000 dólares!
El caso de Ledger y CryptoBilis ha sacado a la luz otro episodio muy doloroso.
Según información de seguimiento en la cadena, un veterano que llevaba más de 4 años inactivo había comprado 59 $ETH hace 8 años.
Pasó por varios ciclos alcistas y bajistas: no vendió cuando el precio se disparó y también aguantó las caídas.
Hoy, esos ETH valen alrededor de 146.800 dólares.
Pero hace apenas un mes, compró una nueva cartera fría Ledger a CryptoBilis, pensando en transferir allí sus activos para guardarlos bien.
No imaginaba que, tras esquivar los riesgos del mercado durante 8 años, no podría evitar esta vez un riesgo de seguridad relacionado con la cartera.
Tras transferir los 59 ETH, según se informa, todos fueron enviados a direcciones de criptomonedas robadas vinculadas al caso de CryptoBilis.
Por ahora, el método exacto del ataque sigue bajo investigación, así que no se puede afirmar directamente que el propio hardware de Ledger tenga una vulnerabilidad.
No perdió por los movimientos del mercado, ni por liquidar una posición en contratos, ni por perseguir una shitcoin hasta quedarse sin nada.
Solo quería guardar en un lugar más seguro los activos que había conservado durante 8 años.
Antes todos decían que lo más difícil en el mundo cripto era aguantar sin vender.
Ahora resulta que eso no basta: también hay que asegurarse de que el lugar donde guardas las criptomonedas sea suficientemente seguro.
Un inversor de manos de diamante durante 8 años podría acabar perdiéndolo todo por una cartera fría que acababa de comprar hacía apenas un mes.
Ganar dinero en el mundo cripto no es fácil; protegerlo es aún más difícil.
Ojalá se esclarezca pronto lo ocurrido y la víctima tenga la oportunidad de recuperar sus activos.
$ETH #Ledger
#CryptoBilis #加密安全
El caso de Ledger y CryptoBilis ha sacado a la luz otro episodio muy doloroso.
Según información de seguimiento en la cadena, un veterano que llevaba más de 4 años inactivo había comprado 59 $ETH hace 8 años.
Pasó por varios ciclos alcistas y bajistas: no vendió cuando el precio se disparó y también aguantó las caídas.
Hoy, esos ETH valen alrededor de 146.800 dólares.
Pero hace apenas un mes, compró una nueva cartera fría Ledger a CryptoBilis, pensando en transferir allí sus activos para guardarlos bien.
No imaginaba que, tras esquivar los riesgos del mercado durante 8 años, no podría evitar esta vez un riesgo de seguridad relacionado con la cartera.
Tras transferir los 59 ETH, según se informa, todos fueron enviados a direcciones de criptomonedas robadas vinculadas al caso de CryptoBilis.
Por ahora, el método exacto del ataque sigue bajo investigación, así que no se puede afirmar directamente que el propio hardware de Ledger tenga una vulnerabilidad.
No perdió por los movimientos del mercado, ni por liquidar una posición en contratos, ni por perseguir una shitcoin hasta quedarse sin nada.
Solo quería guardar en un lugar más seguro los activos que había conservado durante 8 años.
Antes todos decían que lo más difícil en el mundo cripto era aguantar sin vender.
Ahora resulta que eso no basta: también hay que asegurarse de que el lugar donde guardas las criptomonedas sea suficientemente seguro.
Un inversor de manos de diamante durante 8 años podría acabar perdiéndolo todo por una cartera fría que acababa de comprar hacía apenas un mes.
Ganar dinero en el mundo cripto no es fácil; protegerlo es aún más difícil.
Ojalá se esclarezca pronto lo ocurrido y la víctima tenga la oportunidad de recuperar sus activos.
$ETH #Ledger
#CryptoBilis #加密安全
1
139
·
--
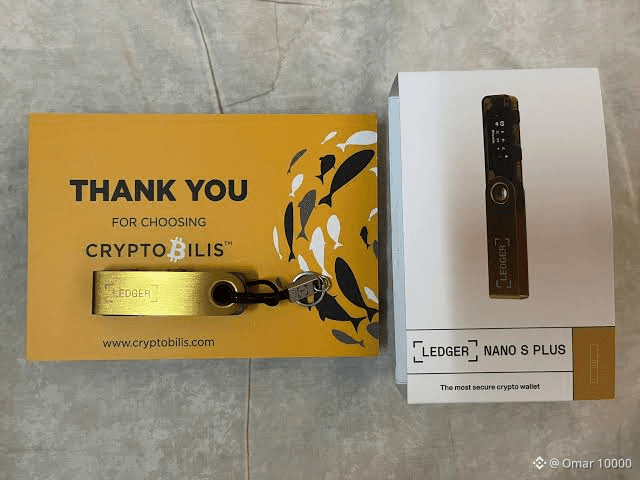
🚨ALARMANTE:
Ledger investiga hackeo masivo tras brecha con distribuidor oficial
Se reportan robos estimados en 86 millones de dólares (acercándose a los 100 millones), afectando los fondos de cientos de usuarios. El problema no es una brecha general en los dispositivos Ledger. La brecha está vinculada a CryptoBilis, un distribuidor oficial en el sudeste asiático.
Alerta urgente 🚨:
Esto afecta principalmente a quienes compraron dispositivos con este proveedor en los últimos 90 días. Se sospecha que fueron alterados antes de la entrega.
Toma acciones si eres un usuario afectado, debes mover tus criptomonedas inmediatamente a una billetera segura y limpia.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
{spot}(RLCUSDT)
🚨ALARMANTE:
Ledger investiga hackeo masivo tras brecha con distribuidor oficial
Se reportan robos estimados en 86 millones de dólares (acercándose a los 100 millones), afectando los fondos de cientos de usuarios. El problema no es una brecha general en los dispositivos Ledger. La brecha está vinculada a CryptoBilis, un distribuidor oficial en el sudeste asiático.
Alerta urgente 🚨:
Esto afecta principalmente a quienes compraron dispositivos con este proveedor en los últimos 90 días. Se sospecha que fueron alterados antes de la entrega.
Toma acciones si eres un usuario afectado, debes mover tus criptomonedas inmediatamente a una billetera segura y limpia.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
Ledger investiga hackeo masivo tras brecha con distribuidor oficial
Se reportan robos estimados en 86 millones de dólares (acercándose a los 100 millones), afectando los fondos de cientos de usuarios. El problema no es una brecha general en los dispositivos Ledger. La brecha está vinculada a CryptoBilis, un distribuidor oficial en el sudeste asiático.
Alerta urgente 🚨:
Esto afecta principalmente a quienes compraron dispositivos con este proveedor en los últimos 90 días. Se sospecha que fueron alterados antes de la entrega.
Toma acciones si eres un usuario afectado, debes mover tus criptomonedas inmediatamente a una billetera segura y limpia.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
2
1.3k
·
--
Ledger está investigando el robo de activos de usuarios del sudeste asiático, relacionado con dispositivos de distribuidores de CryptoBilis.
#Ledger #CryptoBilis #加密货币 #Seguridad
Ledger está investigando el robo de activos de usuarios del sudeste asiático, relacionado con dispositivos de distribuidores de CryptoBilis.
#Ledger #CryptoBilis #加密货币 #Seguridad
#Ledger #CryptoBilis #加密货币 #Seguridad
6
·
--
🎯 También manipularon carteras de hardware
📰 Ledger confirma: se detectó un módulo implantado en dispositivos vendidos por el distribuidor CryptoBilis; robaron unos 92,9 millones de dólares de 311 carteras
💬 Tanto repetir «not your keys» y, al final, cambiaron las propias llaves. Las carteras de hardware, solo por canales oficiales. No te la juegues por ahorrarte unos euros con una compra de segunda mano o a través de intermediarios: si pasa algo, nadie te indemnizará.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
🎯 También manipularon carteras de hardware
📰 Ledger confirma: se detectó un módulo implantado en dispositivos vendidos por el distribuidor CryptoBilis; robaron unos 92,9 millones de dólares de 311 carteras
💬 Tanto repetir «not your keys» y, al final, cambiaron las propias llaves. Las carteras de hardware, solo por canales oficiales. No te la juegues por ahorrarte unos euros con una compra de segunda mano o a través de intermediarios: si pasa algo, nadie te indemnizará.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
📰 Ledger confirma: se detectó un módulo implantado en dispositivos vendidos por el distribuidor CryptoBilis; robaron unos 92,9 millones de dólares de 311 carteras
💬 Tanto repetir «not your keys» y, al final, cambiaron las propias llaves. Las carteras de hardware, solo por canales oficiales. No te la juegues por ahorrarte unos euros con una compra de segunda mano o a través de intermediarios: si pasa algo, nadie te indemnizará.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
16

·
--
Alcista
#ledgerpausescryptobilissales
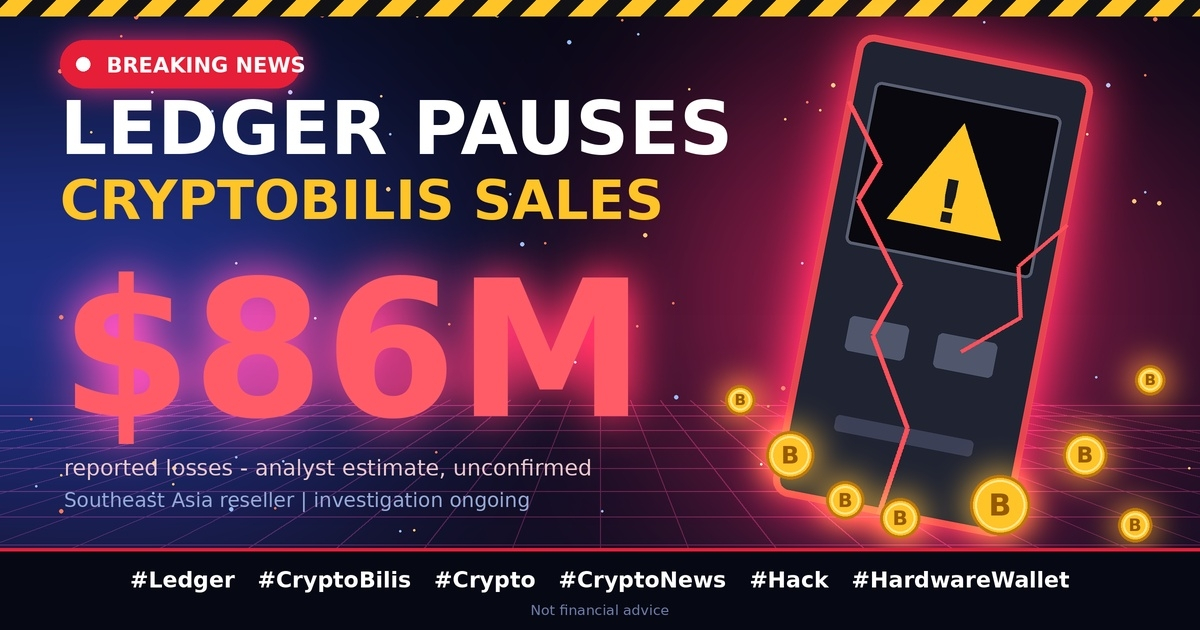
🚨 Ledger detuvo las ventas de CryptoBilis: ¡presuntas pérdidas de 86 millones de dólares! 🔐
Ledger pidió a CryptoBilis, su distribuidor autorizado en el Sudeste Asiático, que detuviera todas las ventas y los envíos de dispositivos. 🛑
📦 Motivo: informes de usuarios que perdieron fondos tras comprar dispositivos a este distribuidor. CryptoBilis vende en Indonesia, Malasia y Filipinas. 🌏
💸 Specter estima que las pérdidas rastreadas en Ethereum, TRON y Bitcoin superan los 86 millones de dólares. Arkham habla de más de 80 millones. Ledger aún no ha confirmado las cifras. 📊
😰 Según Lookonchain, un inversor perdió unos 6,6 millones de dólares en Bitcoin después de usar un dispositivo Ledger nuevo comprado a CryptoBilis. 💔
✅ Según Ledger, por ahora los incidentes se limitan a productos vendidos a través de este distribuidor. No hay informes relacionados con dispositivos comprados directamente a Ledger.
🧐 Pregunta: ¿Manipularon los dispositivos? Aún no está confirmado. 🕵️
📝 Si compraste un dispositivo a este distribuidor en los últimos 90 días:
1️⃣ Si aún no lo has configurado, no empieces la configuración.
2️⃣ Si ya lo configuraste, considera transferir tus activos a un dispositivo nuevo y a una nueva frase semilla.
3️⃣ Crea la frase semilla tú mismo, únicamente en un dispositivo comprado directamente al fabricante.
📉 Segunda gran alerta sobre monederos físicos en 2026. En agosto, un fallo de Coldcard costó unos 70 millones de dólares; en abril, una aplicación falsa de Ledger Live costó unos 9,5 millones. ⚠️
👀 Todas las miradas están puestas en el resultado de la investigación de Ledger. La empresa dijo que compartirá novedades. ⏳
#Ledger #CryptoBilis #Blockchain
#ledgerpausescryptobilissales
🚨 Ledger detuvo las ventas de CryptoBilis: ¡presuntas pérdidas de 86 millones de dólares! 🔐
Ledger pidió a CryptoBilis, su distribuidor autorizado en el Sudeste Asiático, que detuviera todas las ventas y los envíos de dispositivos. 🛑
📦 Motivo: informes de usuarios que perdieron fondos tras comprar dispositivos a este distribuidor. CryptoBilis vende en Indonesia, Malasia y Filipinas. 🌏
💸 Specter estima que las pérdidas rastreadas en Ethereum, TRON y Bitcoin superan los 86 millones de dólares. Arkham habla de más de 80 millones. Ledger aún no ha confirmado las cifras. 📊
😰 Según Lookonchain, un inversor perdió unos 6,6 millones de dólares en Bitcoin después de usar un dispositivo Ledger nuevo comprado a CryptoBilis. 💔
✅ Según Ledger, por ahora los incidentes se limitan a productos vendidos a través de este distribuidor. No hay informes relacionados con dispositivos comprados directamente a Ledger.
🧐 Pregunta: ¿Manipularon los dispositivos? Aún no está confirmado. 🕵️
📝 Si compraste un dispositivo a este distribuidor en los últimos 90 días:
1️⃣ Si aún no lo has configurado, no empieces la configuración.
2️⃣ Si ya lo configuraste, considera transferir tus activos a un dispositivo nuevo y a una nueva frase semilla.
3️⃣ Crea la frase semilla tú mismo, únicamente en un dispositivo comprado directamente al fabricante.
📉 Segunda gran alerta sobre monederos físicos en 2026. En agosto, un fallo de Coldcard costó unos 70 millones de dólares; en abril, una aplicación falsa de Ledger Live costó unos 9,5 millones. ⚠️
👀 Todas las miradas están puestas en el resultado de la investigación de Ledger. La empresa dijo que compartirá novedades. ⏳
#Ledger #CryptoBilis #Blockchain
🚨 Ledger detuvo las ventas de CryptoBilis: ¡presuntas pérdidas de 86 millones de dólares! 🔐
Ledger pidió a CryptoBilis, su distribuidor autorizado en el Sudeste Asiático, que detuviera todas las ventas y los envíos de dispositivos. 🛑
📦 Motivo: informes de usuarios que perdieron fondos tras comprar dispositivos a este distribuidor. CryptoBilis vende en Indonesia, Malasia y Filipinas. 🌏
💸 Specter estima que las pérdidas rastreadas en Ethereum, TRON y Bitcoin superan los 86 millones de dólares. Arkham habla de más de 80 millones. Ledger aún no ha confirmado las cifras. 📊
😰 Según Lookonchain, un inversor perdió unos 6,6 millones de dólares en Bitcoin después de usar un dispositivo Ledger nuevo comprado a CryptoBilis. 💔
✅ Según Ledger, por ahora los incidentes se limitan a productos vendidos a través de este distribuidor. No hay informes relacionados con dispositivos comprados directamente a Ledger.
🧐 Pregunta: ¿Manipularon los dispositivos? Aún no está confirmado. 🕵️
📝 Si compraste un dispositivo a este distribuidor en los últimos 90 días:
1️⃣ Si aún no lo has configurado, no empieces la configuración.
2️⃣ Si ya lo configuraste, considera transferir tus activos a un dispositivo nuevo y a una nueva frase semilla.
3️⃣ Crea la frase semilla tú mismo, únicamente en un dispositivo comprado directamente al fabricante.
📉 Segunda gran alerta sobre monederos físicos en 2026. En agosto, un fallo de Coldcard costó unos 70 millones de dólares; en abril, una aplicación falsa de Ledger Live costó unos 9,5 millones. ⚠️
👀 Todas las miradas están puestas en el resultado de la investigación de Ledger. La empresa dijo que compartirá novedades. ⏳
#Ledger #CryptoBilis #Blockchain
1
2.5k

Ledger informa que se han rastreado hasta 93 millones de dólares en el caso CryptoBilis, con 10 millones de dólares ya congelados por las autoridades.
#CryptoBilis #AssetTracing
Ledger informa que se han rastreado hasta 93 millones de dólares en el caso CryptoBilis, con 10 millones de dólares ya congelados por las autoridades.
#CryptoBilis #AssetTracing
#CryptoBilis #AssetTracing
13
·
--
🚨 El distribuidor de Ledger CryptoBilis ha suspendido la venta de billeteras de hardware en todos sus canales en Malasia, Filipinas e Indonesia.
#Ledger #CryptoBilis #硬件钱包 #SeguridadCripto
🚨 El distribuidor de Ledger CryptoBilis ha suspendido la venta de billeteras de hardware en todos sus canales en Malasia, Filipinas e Indonesia.
#Ledger #CryptoBilis #硬件钱包 #SeguridadCripto
#Ledger #CryptoBilis #硬件钱包 #SeguridadCripto
136
Ledger advierte sobre implantes espía LTE encontrados en billeteras vendidas por el revendedor CryptoBilis, que podrían exponer frases de recuperación y poner en riesgo los fondos de los usuarios.
#CryptoBilis #HardwareWalletSecurity
Ledger advierte sobre implantes espía LTE encontrados en billeteras vendidas por el revendedor CryptoBilis, que podrían exponer frases de recuperación y poner en riesgo los fondos de los usuarios.
#CryptoBilis #HardwareWalletSecurity
#CryptoBilis #HardwareWalletSecurity
15
·
--
#Ledger确认用户设备遭植入未授权硬件
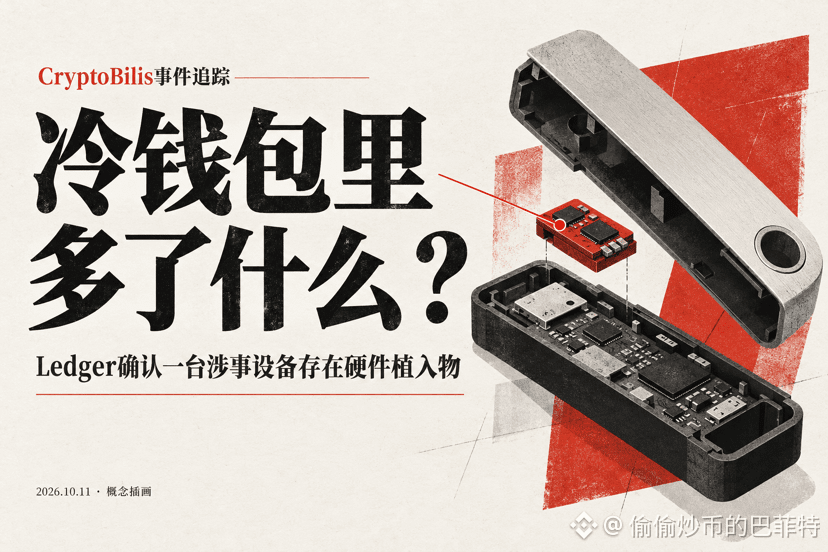
Ledger confirma: se instaló hardware adicional en un monedero frío afectado
El 10 de octubre, Ledger actualizó la investigación del incidente de CryptoBilis: se encontró un implante de hardware no autorizado en el dispositivo de un usuario afectado. El día anterior, la empresa había pedido a este distribuidor del sudeste asiático que suspendiera las ventas y los envíos.$BTC
Este avance lleva la investigación hasta las pruebas físicas. En qué etapa se manipuló el dispositivo, qué lotes están implicados y cómo funciona el implante son cuestiones que afectan a la seguridad de los fondos de otros compradores. Por ahora, solo se ha confirmado un dispositivo; aún se está investigando el método completo del ataque y su relación con las pérdidas totales. Los 86 millones de dólares que circulan en internet son también una estimación de terceros.$ETH
Entre las instrucciones oficiales para los compradores afectados hay una petición muy concreta: quienes hayan comprado un dispositivo a CryptoBilis en los 90 días anteriores a la advertencia y aún no lo hayan configurado deben abstenerse de inicializarlo; quienes ya lo hayan configurado deberían considerar transferir sus activos a un dispositivo nuevo y usar una frase de recuperación recién generada.
Cambiar de dispositivo e importar la frase de recuperación antigua restaura las mismas cuentas. Si la frase antigua se ha filtrado, la otra parte seguirá teniendo acceso; cambiar el PIN tampoco lo solucionará. Los fondos deben transferirse a las cuentas asociadas a una frase de recuperación nueva.
A quienes pagan por un monedero frío les resulta difícil realizar por su cuenta otra inspección del hardware. Más adelante, el fabricante deberá indicar qué lotes están afectados, cómo identificarlos de forma práctica y qué medidas ofrece a los usuarios perjudicados. Si algo falla en el canal de venta, el coste de la verificación no puede recaer siempre en los compradores.
#Ledger #加密安全 #CryptoBilis
{future}(BTCUSDT)
{future}(ETHUSDT)
#Ledger确认用户设备遭植入未授权硬件
Ledger confirma: se instaló hardware adicional en un monedero frío afectado
El 10 de octubre, Ledger actualizó la investigación del incidente de CryptoBilis: se encontró un implante de hardware no autorizado en el dispositivo de un usuario afectado. El día anterior, la empresa había pedido a este distribuidor del sudeste asiático que suspendiera las ventas y los envíos.$BTC
Este avance lleva la investigación hasta las pruebas físicas. En qué etapa se manipuló el dispositivo, qué lotes están implicados y cómo funciona el implante son cuestiones que afectan a la seguridad de los fondos de otros compradores. Por ahora, solo se ha confirmado un dispositivo; aún se está investigando el método completo del ataque y su relación con las pérdidas totales. Los 86 millones de dólares que circulan en internet son también una estimación de terceros.$ETH
Entre las instrucciones oficiales para los compradores afectados hay una petición muy concreta: quienes hayan comprado un dispositivo a CryptoBilis en los 90 días anteriores a la advertencia y aún no lo hayan configurado deben abstenerse de inicializarlo; quienes ya lo hayan configurado deberían considerar transferir sus activos a un dispositivo nuevo y usar una frase de recuperación recién generada.
Cambiar de dispositivo e importar la frase de recuperación antigua restaura las mismas cuentas. Si la frase antigua se ha filtrado, la otra parte seguirá teniendo acceso; cambiar el PIN tampoco lo solucionará. Los fondos deben transferirse a las cuentas asociadas a una frase de recuperación nueva.
A quienes pagan por un monedero frío les resulta difícil realizar por su cuenta otra inspección del hardware. Más adelante, el fabricante deberá indicar qué lotes están afectados, cómo identificarlos de forma práctica y qué medidas ofrece a los usuarios perjudicados. Si algo falla en el canal de venta, el coste de la verificación no puede recaer siempre en los compradores.
#Ledger #加密安全 #CryptoBilis
Ledger confirma: se instaló hardware adicional en un monedero frío afectado
El 10 de octubre, Ledger actualizó la investigación del incidente de CryptoBilis: se encontró un implante de hardware no autorizado en el dispositivo de un usuario afectado. El día anterior, la empresa había pedido a este distribuidor del sudeste asiático que suspendiera las ventas y los envíos.$BTC
Este avance lleva la investigación hasta las pruebas físicas. En qué etapa se manipuló el dispositivo, qué lotes están implicados y cómo funciona el implante son cuestiones que afectan a la seguridad de los fondos de otros compradores. Por ahora, solo se ha confirmado un dispositivo; aún se está investigando el método completo del ataque y su relación con las pérdidas totales. Los 86 millones de dólares que circulan en internet son también una estimación de terceros.$ETH
Entre las instrucciones oficiales para los compradores afectados hay una petición muy concreta: quienes hayan comprado un dispositivo a CryptoBilis en los 90 días anteriores a la advertencia y aún no lo hayan configurado deben abstenerse de inicializarlo; quienes ya lo hayan configurado deberían considerar transferir sus activos a un dispositivo nuevo y usar una frase de recuperación recién generada.
Cambiar de dispositivo e importar la frase de recuperación antigua restaura las mismas cuentas. Si la frase antigua se ha filtrado, la otra parte seguirá teniendo acceso; cambiar el PIN tampoco lo solucionará. Los fondos deben transferirse a las cuentas asociadas a una frase de recuperación nueva.
A quienes pagan por un monedero frío les resulta difícil realizar por su cuenta otra inspección del hardware. Más adelante, el fabricante deberá indicar qué lotes están afectados, cómo identificarlos de forma práctica y qué medidas ofrece a los usuarios perjudicados. Si algo falla en el canal de venta, el coste de la verificación no puede recaer siempre en los compradores.
#Ledger #加密安全 #CryptoBilis
2
204
·
--
Ledger publicó un comunicado en el que confirma que el reciente robo de fondos afectó únicamente a las billeteras de hardware vendidas a través del distribuidor externo CryptoBilis. La empresa aclaró que sus sistemas internos, sus canales oficiales de venta directa y los dispositivos no afectados siguen siendo seguros.
CryptoBilis anunció que suspende todas las ventas de billeteras de hardware. Ledger está colaborando estrechamente con las autoridades para investigar los detalles de este ataque a la cadena de suministro y se está poniendo en contacto directamente con los usuarios afectados para ofrecerles ayuda. La empresa recomienda a quienes compraron a través de CryptoBilis que no inicialicen ningún dispositivo que aún no hayan usado, para evitar posibles riesgos.
A quienes ya hayan inicializado sus dispositivos, Ledger les recomienda transferir sus activos a una billetera nueva creada con una nueva frase de recuperación, para mantener sus fondos seguros. La investigación sobre el incidente sigue en curso y Ledger continuará proporcionando información actualizada.
$BTC #Ledger #CryptoBilis #Seguridad
Ledger publicó un comunicado en el que confirma que el reciente robo de fondos afectó únicamente a las billeteras de hardware vendidas a través del distribuidor externo CryptoBilis. La empresa aclaró que sus sistemas internos, sus canales oficiales de venta directa y los dispositivos no afectados siguen siendo seguros.
CryptoBilis anunció que suspende todas las ventas de billeteras de hardware. Ledger está colaborando estrechamente con las autoridades para investigar los detalles de este ataque a la cadena de suministro y se está poniendo en contacto directamente con los usuarios afectados para ofrecerles ayuda. La empresa recomienda a quienes compraron a través de CryptoBilis que no inicialicen ningún dispositivo que aún no hayan usado, para evitar posibles riesgos.
A quienes ya hayan inicializado sus dispositivos, Ledger les recomienda transferir sus activos a una billetera nueva creada con una nueva frase de recuperación, para mantener sus fondos seguros. La investigación sobre el incidente sigue en curso y Ledger continuará proporcionando información actualizada.
$BTC #Ledger #CryptoBilis #Seguridad
CryptoBilis anunció que suspende todas las ventas de billeteras de hardware. Ledger está colaborando estrechamente con las autoridades para investigar los detalles de este ataque a la cadena de suministro y se está poniendo en contacto directamente con los usuarios afectados para ofrecerles ayuda. La empresa recomienda a quienes compraron a través de CryptoBilis que no inicialicen ningún dispositivo que aún no hayan usado, para evitar posibles riesgos.
A quienes ya hayan inicializado sus dispositivos, Ledger les recomienda transferir sus activos a una billetera nueva creada con una nueva frase de recuperación, para mantener sus fondos seguros. La investigación sobre el incidente sigue en curso y Ledger continuará proporcionando información actualizada.
$BTC #Ledger #CryptoBilis #Seguridad
120

·
--
Artículo
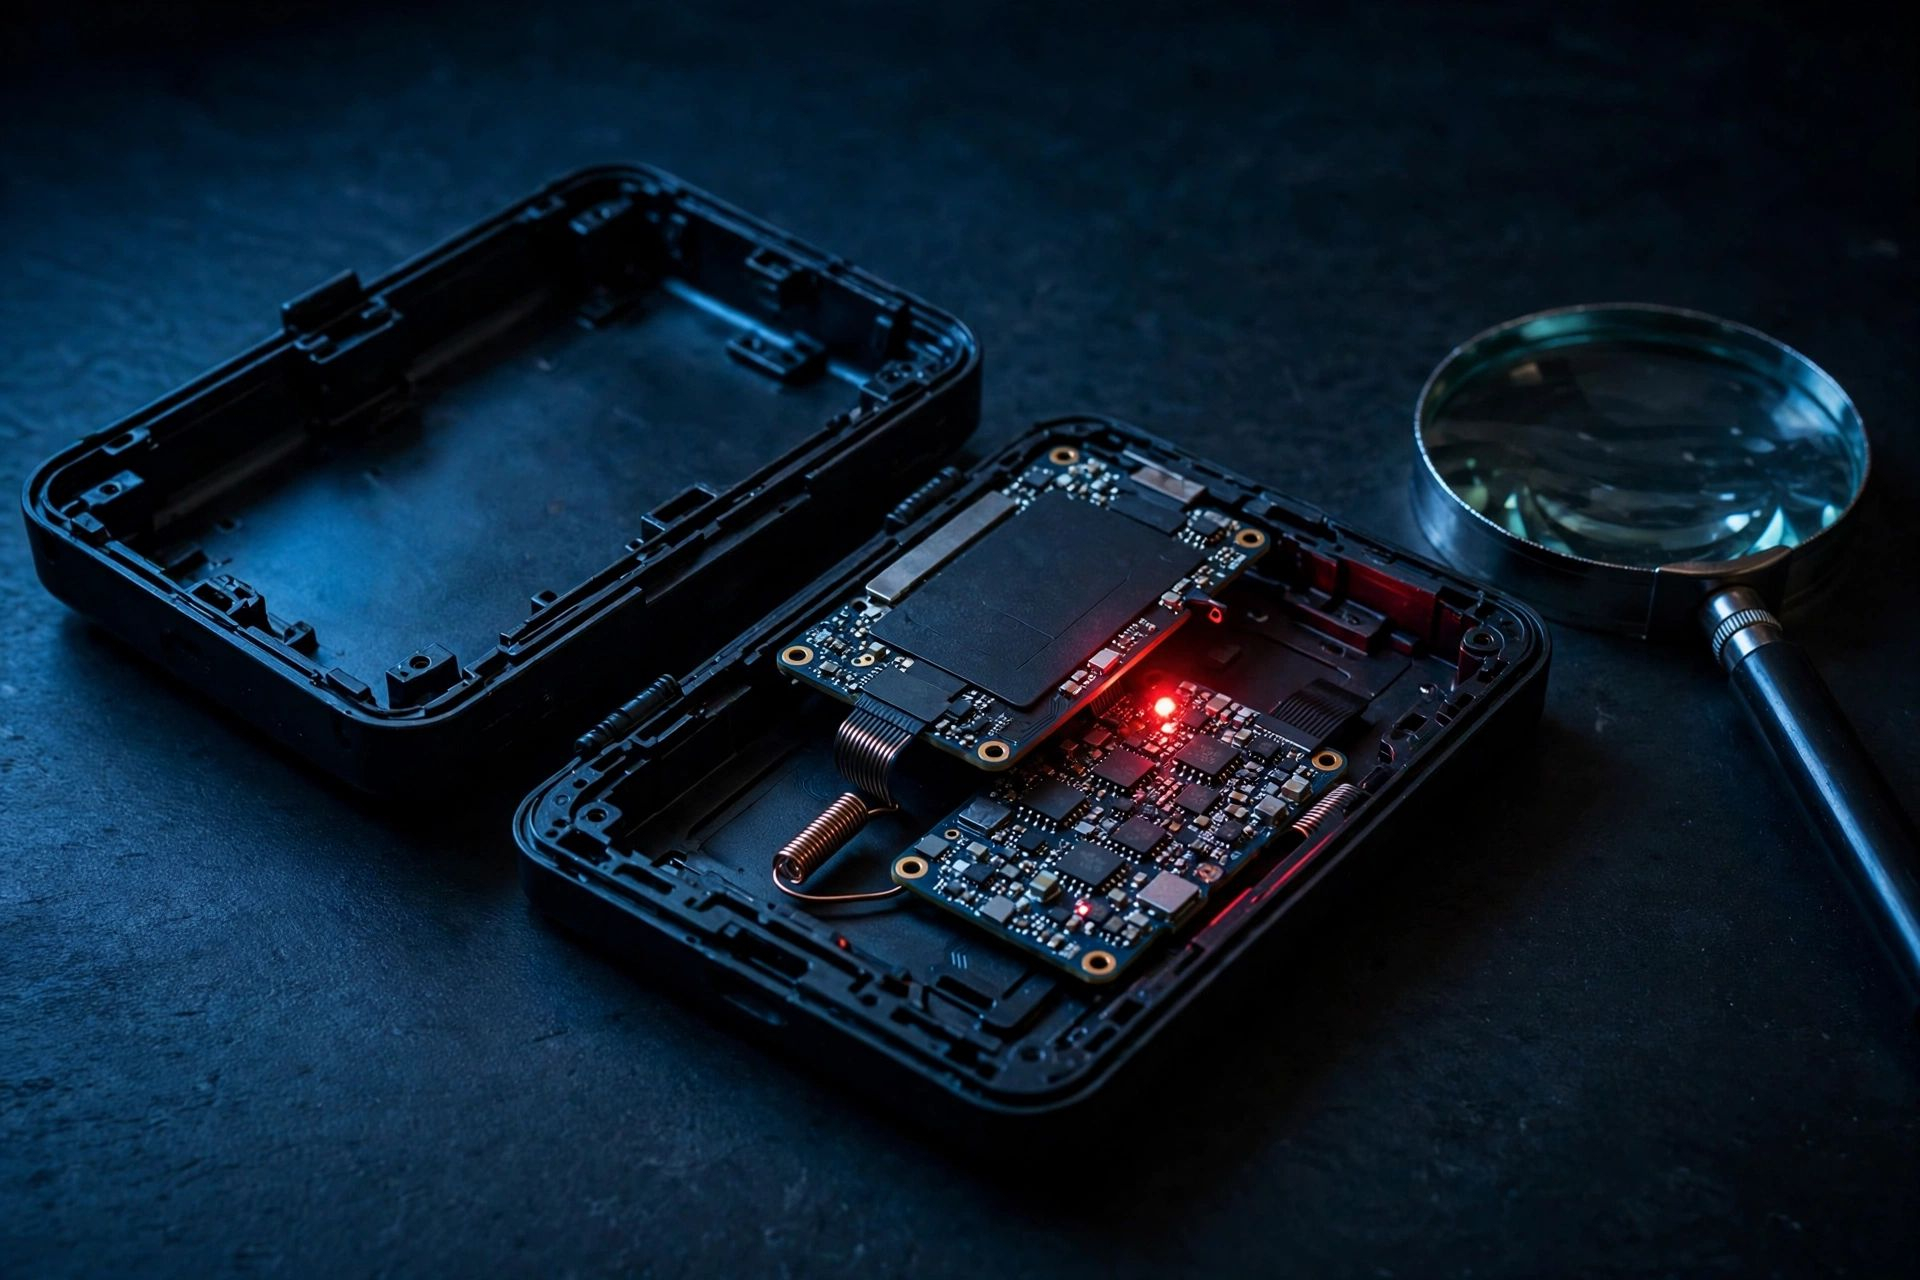
Dijeron que las carteras modificadas solo circulaban en el sudeste asiático; también hay casos en Berlín y DubáiTambién se había manipulado una cartera de hardware comprada en un centro comercial de Dubái. Al principio se dijo que esto solo ocurría en el sudeste asiático; ahora también hay casos en Berlín y Dubái.
Ledger actualizó el estado de la investigación el 18 de noviembre. Ya se confirmó que varias carteras de Berlín habían sido modificadas; en Dubái se están investigando dos, y en el sudeste asiático se descubrió otra Nano Gen5 nueva que también había sido manipulada. Según Ledger, se trata de la misma serie de casos, no de otro grupo que haya aparecido ahora.
El origen de esta remesa de carteras modificadas ya se había revelado el 15 de octubre. Alguien compraba dispositivos auténticos, los abría y les añadía una placa. Cuando aparecían en pantalla las 24 palabras de recuperación, la placa las copiaba y las enviaba a través de la red móvil. El método de implantación llegó a perfeccionarse en tres generaciones: cada vez quedaba más oculto. Los primeros casos se produjeron en el sudeste asiático. Los compradores habían adquirido los dispositivos a través del distribuidor CryptoBilis, y posteriormente se exigió a los distribuidores de siete mercados asiáticos que dejaran de venderlos. Un investigador de la cadena estimó que las víctimas del sudeste asiático perdieron en total unos 87 millones de dólares, repartidos entre Ethereum, Tron y Bitcoin.
Dijeron que las carteras modificadas solo circulaban en el sudeste asiático; también hay casos en Berlín y Dubái
También se había manipulado una cartera de hardware comprada en un centro comercial de Dubái. Al principio se dijo que esto solo ocurría en el sudeste asiático; ahora también hay casos en Berlín y Dubái.
Ledger actualizó el estado de la investigación el 18 de noviembre. Ya se confirmó que varias carteras de Berlín habían sido modificadas; en Dubái se están investigando dos, y en el sudeste asiático se descubrió otra Nano Gen5 nueva que también había sido manipulada. Según Ledger, se trata de la misma serie de casos, no de otro grupo que haya aparecido ahora.
El origen de esta remesa de carteras modificadas ya se había revelado el 15 de octubre. Alguien compraba dispositivos auténticos, los abría y les añadía una placa. Cuando aparecían en pantalla las 24 palabras de recuperación, la placa las copiaba y las enviaba a través de la red móvil. El método de implantación llegó a perfeccionarse en tres generaciones: cada vez quedaba más oculto. Los primeros casos se produjeron en el sudeste asiático. Los compradores habían adquirido los dispositivos a través del distribuidor CryptoBilis, y posteriormente se exigió a los distribuidores de siete mercados asiáticos que dejaran de venderlos. Un investigador de la cadena estimó que las víctimas del sudeste asiático perdieron en total unos 87 millones de dólares, repartidos entre Ethereum, Tron y Bitcoin.
Ledger actualizó el estado de la investigación el 18 de noviembre. Ya se confirmó que varias carteras de Berlín habían sido modificadas; en Dubái se están investigando dos, y en el sudeste asiático se descubrió otra Nano Gen5 nueva que también había sido manipulada. Según Ledger, se trata de la misma serie de casos, no de otro grupo que haya aparecido ahora.
El origen de esta remesa de carteras modificadas ya se había revelado el 15 de octubre. Alguien compraba dispositivos auténticos, los abría y les añadía una placa. Cuando aparecían en pantalla las 24 palabras de recuperación, la placa las copiaba y las enviaba a través de la red móvil. El método de implantación llegó a perfeccionarse en tres generaciones: cada vez quedaba más oculto. Los primeros casos se produjeron en el sudeste asiático. Los compradores habían adquirido los dispositivos a través del distribuidor CryptoBilis, y posteriormente se exigió a los distribuidores de siete mercados asiáticos que dejaran de venderlos. Un investigador de la cadena estimó que las víctimas del sudeste asiático perdieron en total unos 87 millones de dólares, repartidos entre Ethereum, Tron y Bitcoin.
165

·
--
📰 Encuentran chips espía en billeteras de hardware Ledger durante la investigación de un robo de criptomonedas por USD 90 millones
Ledger está investigando robos de criptomonedas por más de USD 90 millones, denunciados después de que los investigadores encontraran chips espía ocultos en billeteras de hardware vendidas por un minorista malasio.
Fuente : Analytics And Insight
Hora : 2026-10-18 14:30:00
Crédito : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Comparte tu opinión en la sección de comentarios de abajo
📰 Encuentran chips espía en billeteras de hardware Ledger durante la investigación de un robo de criptomonedas por USD 90 millones
Ledger está investigando robos de criptomonedas por más de USD 90 millones, denunciados después de que los investigadores encontraran chips espía ocultos en billeteras de hardware vendidas por un minorista malasio.
Fuente : Analytics And Insight
Hora : 2026-10-18 14:30:00
Crédito : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Comparte tu opinión en la sección de comentarios de abajo
Ledger está investigando robos de criptomonedas por más de USD 90 millones, denunciados después de que los investigadores encontraran chips espía ocultos en billeteras de hardware vendidas por un minorista malasio.
Fuente : Analytics And Insight
Hora : 2026-10-18 14:30:00
Crédito : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Comparte tu opinión en la sección de comentarios de abajo
176
#ledgerpausescryptobilissales
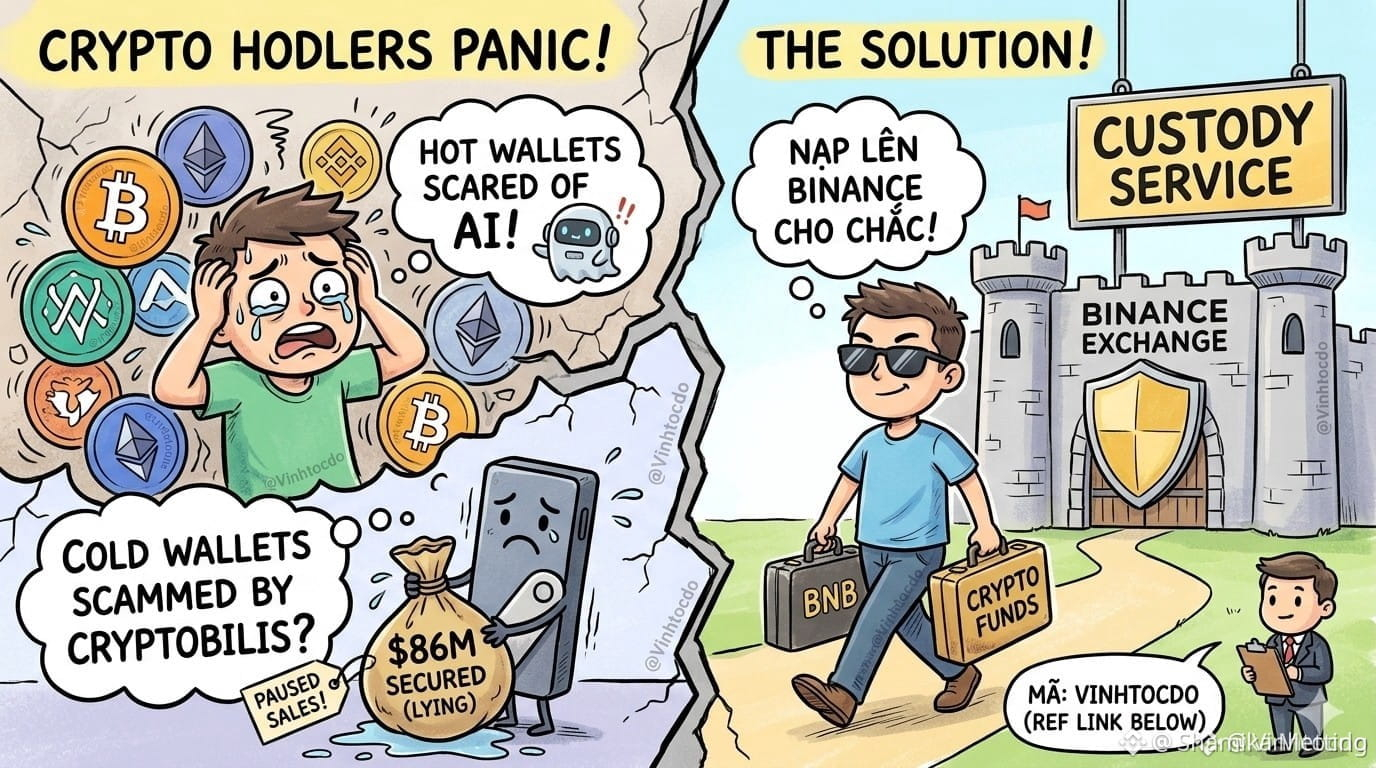
Los problemas de las billeteras calientes aún no habían terminado cuando la billetera fría se metió en un lío: ¿CryptoBilis o CryptoKill? 🥶💀
Los tenedores de criptomonedas están desconsolados: tras la amenaza de la inteligencia artificial a las billeteras calientes, ahora la billetera fría Ledger ha suspendido temporalmente las ventas a través de su agente CryptoBilis en el sudeste asiático, ante la sospecha de que han «desaparecido» cerca de 86 millones de dólares. Se está investigando si hubo una intervención física que convirtió a CryptoBilis en «CryptoKill» para sus fondos. Se recomienda a quienes compraron una billetera durante los últimos 90 días que dejen de configurarla de inmediato.
Y ahora, ¿adónde irán los tenedores de criptomonedas? Depositen sus fondos directamente en Binance y dejen que la plataforma los custodie; allí obtendrán una protección superior y liquidez rápida. En cambio, encargarse ustedes mismos de la billetera en medio de toda esta preocupación es muy agotador.
⚠️ Esto no es asesoramiento financiero.
Por favor, sígannos.
$BNB
{future}(BNBUSDT)
$XAI
{future}(XAIUSDT)
$GUA
{alpha}(560xa5c8e1513b6a08334b479fe4d71f1253259469be)
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
#ledgerpausescryptobilissales
Los problemas de las billeteras calientes aún no habían terminado cuando la billetera fría se metió en un lío: ¿CryptoBilis o CryptoKill? 🥶💀
Los tenedores de criptomonedas están desconsolados: tras la amenaza de la inteligencia artificial a las billeteras calientes, ahora la billetera fría Ledger ha suspendido temporalmente las ventas a través de su agente CryptoBilis en el sudeste asiático, ante la sospecha de que han «desaparecido» cerca de 86 millones de dólares. Se está investigando si hubo una intervención física que convirtió a CryptoBilis en «CryptoKill» para sus fondos. Se recomienda a quienes compraron una billetera durante los últimos 90 días que dejen de configurarla de inmediato.
Y ahora, ¿adónde irán los tenedores de criptomonedas? Depositen sus fondos directamente en Binance y dejen que la plataforma los custodie; allí obtendrán una protección superior y liquidez rápida. En cambio, encargarse ustedes mismos de la billetera en medio de toda esta preocupación es muy agotador.
⚠️ Esto no es asesoramiento financiero.
Por favor, sígannos.
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
Los problemas de las billeteras calientes aún no habían terminado cuando la billetera fría se metió en un lío: ¿CryptoBilis o CryptoKill? 🥶💀
Los tenedores de criptomonedas están desconsolados: tras la amenaza de la inteligencia artificial a las billeteras calientes, ahora la billetera fría Ledger ha suspendido temporalmente las ventas a través de su agente CryptoBilis en el sudeste asiático, ante la sospecha de que han «desaparecido» cerca de 86 millones de dólares. Se está investigando si hubo una intervención física que convirtió a CryptoBilis en «CryptoKill» para sus fondos. Se recomienda a quienes compraron una billetera durante los últimos 90 días que dejen de configurarla de inmediato.
Y ahora, ¿adónde irán los tenedores de criptomonedas? Depositen sus fondos directamente en Binance y dejen que la plataforma los custodie; allí obtendrán una protección superior y liquidez rápida. En cambio, encargarse ustedes mismos de la billetera en medio de toda esta preocupación es muy agotador.
⚠️ Esto no es asesoramiento financiero.
Por favor, sígannos.
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
1
522
·
--
¡Qué dolor que robaran 80 BTC de una billetera de hardware!
#Ledger La billetera de hardware habría sufrido un robo a gran escala.
El rastreo en la cadena revela pérdidas de activos superiores a 86 millones de dólares.
Entre las direcciones de billetera afectadas,
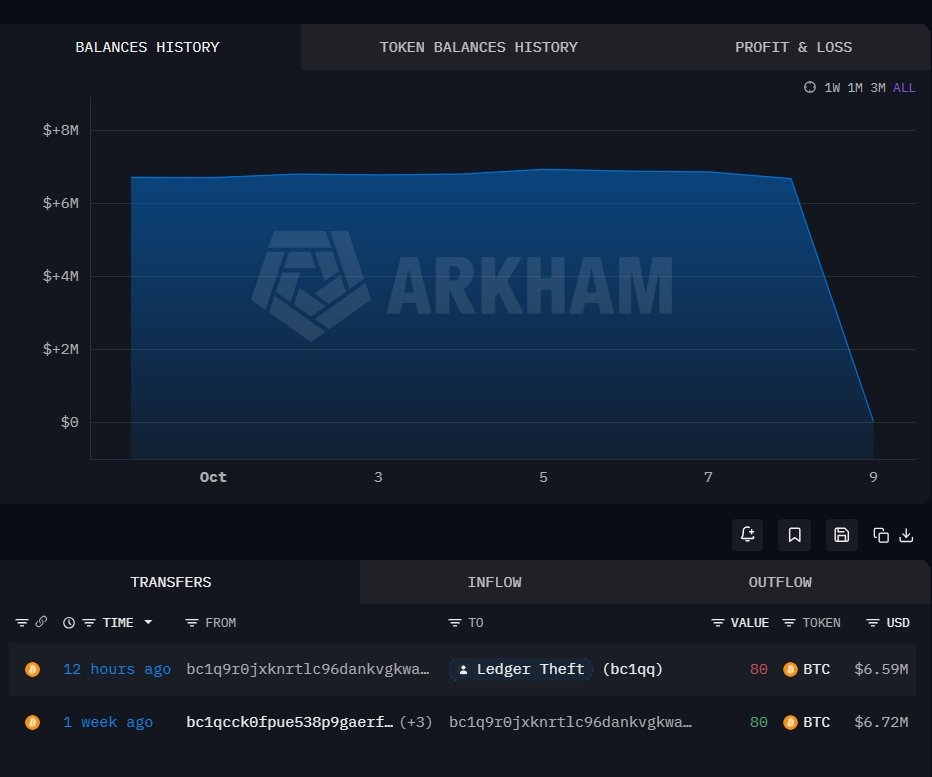
hay una que activó una billetera Ledger hace una semana y transfirió 80 $BTC .
Ahora, esos activos valorados en más de 6 millones de dólares han desaparecido sin explicación.
Ledger publicó un comunicado oficial:
las billeteras de hardware compradas a través del distribuidor del sudeste asiático #CryptoBilis podrían estar en riesgo.
Por el momento, aún no se han confirmado definitivamente ni el importe exacto de las pérdidas ni la causa del ataque,
pero este incidente vuelve a ser una llamada de atención para todos los usuarios de criptomonedas.
Una billetera de hardware no equivale a seguridad absoluta.
Mucha gente cree que, si guarda sus BTC en una billetera de hardware,
y sus claves privadas no se conectan a internet, sus activos están seguros.
Pero la seguridad de una billetera de hardware no depende solo del dispositivo,
sino también del canal de compra, el proceso de configuración inicial y la forma de generar y guardar la frase de recuperación.
Si el dispositivo ha sido manipulado en algún punto de la cadena de suministro,
o la frase de recuperación se ha filtrado desde el momento en que se generó,
por mucho que después se mantenga desconectado, no podrá proteger los activos.
Una billetera de hardware es solo una parte del sistema de seguridad, no una caja fuerte infalible.
Si alguien quiere regalarte una billetera de hardware, también debes actuar con mucha cautela.
Guardar los activos en un exchange
implica asumir riesgos relacionados con la gestión de la plataforma, la custodia y la seguridad de la cuenta;
si custodias tus propias claves privadas,
asumes por tu cuenta los riesgos relacionados con el dispositivo, la frase de recuperación, las copias de seguridad y los errores al operar.
La autocustodia no elimina los riesgos: al recuperar el control de tus activos,
también asumes toda la responsabilidad por su seguridad.
#钱包安全 es la lección más básica e importante para cualquier usuario de criptomonedas.
¿Cómo proteger tus criptoactivos?
① Compra billeteras de hardware únicamente a través de canales oficiales.
Cómpralas en el sitio web oficial, no uses frases de recuperación proporcionadas de antemano y no se las reveles a terceros.
② Si usas una billetera caliente o una aplicación de billetera,
descárgala siempre desde el sitio web oficial para evitar instalar una billetera de phishing.
③ Aísla los activos de gran valor para reducir riesgos.
No guardes todos tus activos en una misma billetera ni bajo una misma frase de recuperación; gestiónalos por separado.
En comparación con otras pérdidas, el robo de una billetera es más cruel y difícil de aceptar.
Aunque no persigas las subidas ni vendas presa del pánico, no operes con contratos y evites las transacciones de alto riesgo,
y aunque elijas activamente una forma más segura de custodia, aun así no hay garantía de estar a salvo.
No sabes en qué punto falló todo,
y perder los activos acumulados durante años es un dolor insoportable.
¡Qué dolor que robaran 80 BTC de una billetera de hardware!
#Ledger La billetera de hardware habría sufrido un robo a gran escala.
El rastreo en la cadena revela pérdidas de activos superiores a 86 millones de dólares.
Entre las direcciones de billetera afectadas,
hay una que activó una billetera Ledger hace una semana y transfirió 80 $BTC .
Ahora, esos activos valorados en más de 6 millones de dólares han desaparecido sin explicación.
Ledger publicó un comunicado oficial:
las billeteras de hardware compradas a través del distribuidor del sudeste asiático #CryptoBilis podrían estar en riesgo.
Por el momento, aún no se han confirmado definitivamente ni el importe exacto de las pérdidas ni la causa del ataque,
pero este incidente vuelve a ser una llamada de atención para todos los usuarios de criptomonedas.
Una billetera de hardware no equivale a seguridad absoluta.
Mucha gente cree que, si guarda sus BTC en una billetera de hardware,
y sus claves privadas no se conectan a internet, sus activos están seguros.
Pero la seguridad de una billetera de hardware no depende solo del dispositivo,
sino también del canal de compra, el proceso de configuración inicial y la forma de generar y guardar la frase de recuperación.
Si el dispositivo ha sido manipulado en algún punto de la cadena de suministro,
o la frase de recuperación se ha filtrado desde el momento en que se generó,
por mucho que después se mantenga desconectado, no podrá proteger los activos.
Una billetera de hardware es solo una parte del sistema de seguridad, no una caja fuerte infalible.
Si alguien quiere regalarte una billetera de hardware, también debes actuar con mucha cautela.
Guardar los activos en un exchange
implica asumir riesgos relacionados con la gestión de la plataforma, la custodia y la seguridad de la cuenta;
si custodias tus propias claves privadas,
asumes por tu cuenta los riesgos relacionados con el dispositivo, la frase de recuperación, las copias de seguridad y los errores al operar.
La autocustodia no elimina los riesgos: al recuperar el control de tus activos,
también asumes toda la responsabilidad por su seguridad.
#钱包安全 es la lección más básica e importante para cualquier usuario de criptomonedas.
¿Cómo proteger tus criptoactivos?
① Compra billeteras de hardware únicamente a través de canales oficiales.
Cómpralas en el sitio web oficial, no uses frases de recuperación proporcionadas de antemano y no se las reveles a terceros.
② Si usas una billetera caliente o una aplicación de billetera,
descárgala siempre desde el sitio web oficial para evitar instalar una billetera de phishing.
③ Aísla los activos de gran valor para reducir riesgos.
No guardes todos tus activos en una misma billetera ni bajo una misma frase de recuperación; gestiónalos por separado.
En comparación con otras pérdidas, el robo de una billetera es más cruel y difícil de aceptar.
Aunque no persigas las subidas ni vendas presa del pánico, no operes con contratos y evites las transacciones de alto riesgo,
y aunque elijas activamente una forma más segura de custodia, aun así no hay garantía de estar a salvo.
No sabes en qué punto falló todo,
y perder los activos acumulados durante años es un dolor insoportable.
#Ledger La billetera de hardware habría sufrido un robo a gran escala.
El rastreo en la cadena revela pérdidas de activos superiores a 86 millones de dólares.
Entre las direcciones de billetera afectadas,
hay una que activó una billetera Ledger hace una semana y transfirió 80 $BTC .
Ahora, esos activos valorados en más de 6 millones de dólares han desaparecido sin explicación.
Ledger publicó un comunicado oficial:
las billeteras de hardware compradas a través del distribuidor del sudeste asiático #CryptoBilis podrían estar en riesgo.
Por el momento, aún no se han confirmado definitivamente ni el importe exacto de las pérdidas ni la causa del ataque,
pero este incidente vuelve a ser una llamada de atención para todos los usuarios de criptomonedas.
Una billetera de hardware no equivale a seguridad absoluta.
Mucha gente cree que, si guarda sus BTC en una billetera de hardware,
y sus claves privadas no se conectan a internet, sus activos están seguros.
Pero la seguridad de una billetera de hardware no depende solo del dispositivo,
sino también del canal de compra, el proceso de configuración inicial y la forma de generar y guardar la frase de recuperación.
Si el dispositivo ha sido manipulado en algún punto de la cadena de suministro,
o la frase de recuperación se ha filtrado desde el momento en que se generó,
por mucho que después se mantenga desconectado, no podrá proteger los activos.
Una billetera de hardware es solo una parte del sistema de seguridad, no una caja fuerte infalible.
Si alguien quiere regalarte una billetera de hardware, también debes actuar con mucha cautela.
Guardar los activos en un exchange
implica asumir riesgos relacionados con la gestión de la plataforma, la custodia y la seguridad de la cuenta;
si custodias tus propias claves privadas,
asumes por tu cuenta los riesgos relacionados con el dispositivo, la frase de recuperación, las copias de seguridad y los errores al operar.
La autocustodia no elimina los riesgos: al recuperar el control de tus activos,
también asumes toda la responsabilidad por su seguridad.
#钱包安全 es la lección más básica e importante para cualquier usuario de criptomonedas.
¿Cómo proteger tus criptoactivos?
① Compra billeteras de hardware únicamente a través de canales oficiales.
Cómpralas en el sitio web oficial, no uses frases de recuperación proporcionadas de antemano y no se las reveles a terceros.
② Si usas una billetera caliente o una aplicación de billetera,
descárgala siempre desde el sitio web oficial para evitar instalar una billetera de phishing.
③ Aísla los activos de gran valor para reducir riesgos.
No guardes todos tus activos en una misma billetera ni bajo una misma frase de recuperación; gestiónalos por separado.
En comparación con otras pérdidas, el robo de una billetera es más cruel y difícil de aceptar.
Aunque no persigas las subidas ni vendas presa del pánico, no operes con contratos y evites las transacciones de alto riesgo,
y aunque elijas activamente una forma más segura de custodia, aun así no hay garantía de estar a salvo.
No sabes en qué punto falló todo,
y perder los activos acumulados durante años es un dolor insoportable.
2
4
2.1k
·
--
#ledgerpausescryptobilissales 🚨 ROBO DE 92,9 MILLONES DE DÓLARES VINCULADO A LEDGER: ¡TETHER CONGELA 10 MILLONES DE USDT!
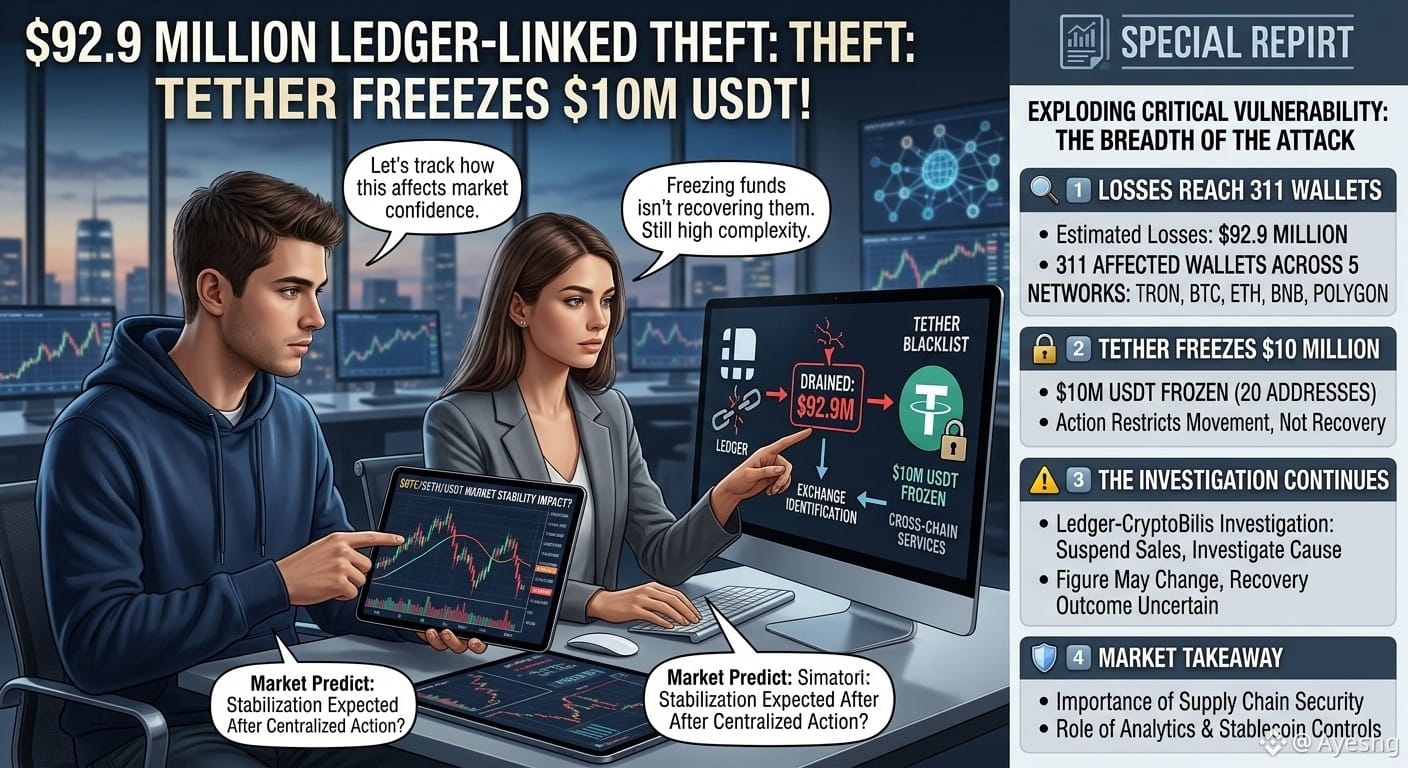
Un importante incidente de seguridad cripto está generando preocupación después de que investigadores de la cadena de bloques rastrearan pérdidas sospechosas de aproximadamente 92,9 millones de dólares vinculadas a monederos físicos Ledger comprados a través del revendedor del sudeste asiático CryptoBilis.
🔍 1️⃣ Las pérdidas afectan a 311 monederos
Según la empresa de análisis de cadenas de bloques Bitquery, las pérdidas estimadas afectaron a 311 monederos en cinco redes: TRON, Bitcoin, Ethereum, BNB Chain y Polygon. La cifra supera las estimaciones anteriores, de aproximadamente 86 millones de dólares, ya que los investigadores identificaron direcciones afectadas adicionales.
🔒 2️⃣ Tether congela 10 millones de dólares
Tether congeló aproximadamente 10 millones de dólares en USDT distribuidos en 20 direcciones vinculadas al incidente. Esta medida restringe el movimiento de esos tokens específicos, pero no significa que los fondos ya hayan sido devueltos a las víctimas.
⚠️ 3️⃣ La investigación continúa
Los investigadores de cadenas de bloques siguen rastreando los fondos que pasan por distintos monederos, exchanges y servicios entre cadenas. Según se informa, algunos activos se han convertido en otras criptomonedas, lo que dificulta su recuperación.
Ledger ha pedido a CryptoBilis que suspenda las ventas y los envíos mientras investiga. La empresa también ha publicado recomendaciones de seguridad para los clientes afectados. Sin embargo, todavía no se han determinado la causa exacta del incidente ni las pérdidas finales confirmadas.
🛡️ 4️⃣ Qué deberían aprender los usuarios de criptomonedas
Este incidente pone de relieve la importancia de la seguridad de la cadena de suministro. Comprar un monedero físico de una fuente confiable, proteger la frase de recuperación y consultar los avisos de seguridad oficiales son precauciones esenciales.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
según los análisis disponibles en la cadena de bloques. La investigación sigue en curso y las cifras podrían cambiar.
Solo con fines educativos. Esto no es asesoramiento financiero. Investiga siempre por tu cuenta.
$BTC $ETH $USDT
#ledgerpausescryptobilissales 🚨 ROBO DE 92,9 MILLONES DE DÓLARES VINCULADO A LEDGER: ¡TETHER CONGELA 10 MILLONES DE USDT!
Un importante incidente de seguridad cripto está generando preocupación después de que investigadores de la cadena de bloques rastrearan pérdidas sospechosas de aproximadamente 92,9 millones de dólares vinculadas a monederos físicos Ledger comprados a través del revendedor del sudeste asiático CryptoBilis.
🔍 1️⃣ Las pérdidas afectan a 311 monederos
Según la empresa de análisis de cadenas de bloques Bitquery, las pérdidas estimadas afectaron a 311 monederos en cinco redes: TRON, Bitcoin, Ethereum, BNB Chain y Polygon. La cifra supera las estimaciones anteriores, de aproximadamente 86 millones de dólares, ya que los investigadores identificaron direcciones afectadas adicionales.
🔒 2️⃣ Tether congela 10 millones de dólares
Tether congeló aproximadamente 10 millones de dólares en USDT distribuidos en 20 direcciones vinculadas al incidente. Esta medida restringe el movimiento de esos tokens específicos, pero no significa que los fondos ya hayan sido devueltos a las víctimas.
⚠️ 3️⃣ La investigación continúa
Los investigadores de cadenas de bloques siguen rastreando los fondos que pasan por distintos monederos, exchanges y servicios entre cadenas. Según se informa, algunos activos se han convertido en otras criptomonedas, lo que dificulta su recuperación.
Ledger ha pedido a CryptoBilis que suspenda las ventas y los envíos mientras investiga. La empresa también ha publicado recomendaciones de seguridad para los clientes afectados. Sin embargo, todavía no se han determinado la causa exacta del incidente ni las pérdidas finales confirmadas.
🛡️ 4️⃣ Qué deberían aprender los usuarios de criptomonedas
Este incidente pone de relieve la importancia de la seguridad de la cadena de suministro. Comprar un monedero físico de una fuente confiable, proteger la frase de recuperación y consultar los avisos de seguridad oficiales son precauciones esenciales.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
según los análisis disponibles en la cadena de bloques. La investigación sigue en curso y las cifras podrían cambiar.
Solo con fines educativos. Esto no es asesoramiento financiero. Investiga siempre por tu cuenta.
$BTC $ETH $USDT
Un importante incidente de seguridad cripto está generando preocupación después de que investigadores de la cadena de bloques rastrearan pérdidas sospechosas de aproximadamente 92,9 millones de dólares vinculadas a monederos físicos Ledger comprados a través del revendedor del sudeste asiático CryptoBilis.
🔍 1️⃣ Las pérdidas afectan a 311 monederos
Según la empresa de análisis de cadenas de bloques Bitquery, las pérdidas estimadas afectaron a 311 monederos en cinco redes: TRON, Bitcoin, Ethereum, BNB Chain y Polygon. La cifra supera las estimaciones anteriores, de aproximadamente 86 millones de dólares, ya que los investigadores identificaron direcciones afectadas adicionales.
🔒 2️⃣ Tether congela 10 millones de dólares
Tether congeló aproximadamente 10 millones de dólares en USDT distribuidos en 20 direcciones vinculadas al incidente. Esta medida restringe el movimiento de esos tokens específicos, pero no significa que los fondos ya hayan sido devueltos a las víctimas.
⚠️ 3️⃣ La investigación continúa
Los investigadores de cadenas de bloques siguen rastreando los fondos que pasan por distintos monederos, exchanges y servicios entre cadenas. Según se informa, algunos activos se han convertido en otras criptomonedas, lo que dificulta su recuperación.
Ledger ha pedido a CryptoBilis que suspenda las ventas y los envíos mientras investiga. La empresa también ha publicado recomendaciones de seguridad para los clientes afectados. Sin embargo, todavía no se han determinado la causa exacta del incidente ni las pérdidas finales confirmadas.
🛡️ 4️⃣ Qué deberían aprender los usuarios de criptomonedas
Este incidente pone de relieve la importancia de la seguridad de la cadena de suministro. Comprar un monedero físico de una fuente confiable, proteger la frase de recuperación y consultar los avisos de seguridad oficiales son precauciones esenciales.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
según los análisis disponibles en la cadena de bloques. La investigación sigue en curso y las cifras podrían cambiar.
Solo con fines educativos. Esto no es asesoramiento financiero. Investiga siempre por tu cuenta.
$BTC $ETH $USDT
2
6
7.5k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#IsAnthropic’s$1.5TMarketCapJustified?
4,753 visualizaciones
45 participa(n) en el debate
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
183,447 visualizaciones
1,903 participa(n) en el debate
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
88,405 visualizaciones
1,010 participa(n) en el debate
4
#StrategySTRCPreferredSlips3.65%Below$100Par
3,996 visualizaciones
59 participa(n) en el debate
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
11,823 visualizaciones
196 participa(n) en el debate
6
#CanGTA6'sLaunchLiftTTWOShares?
61,129 visualizaciones
757 participa(n) en el debate
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
3,224 visualizaciones
98 participa(n) en el debate
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
853 visualizaciones
27 participa(n) en el debate
9
#TetherMakesStrategicInvestmentInSCRYPT
3,766 visualizaciones
87 participa(n) en el debate
10
#CapitalGroupAdds1264500StrategyShares
18,818 visualizaciones
211 participa(n) en el debate