
#714723
714723
1,730 visualizaciones
7 participa(n) en el debate
Populares
Novedades

·
--
🚨 $LIT ¡TRAICIÓN EN LIGHTER!
Lighter, el exchange de perpetuos, amaneció con $15.48 millones en USDC drenados de dos cuentas de market makers. Para mí, lo más grave no es el monto: es que unas llaves API filtradas bastaron para vaciar las cuentas sin que el protocolo se rompiera.
Miren el detalle que nadie está viendo:
→ La cuenta #714710 perdió $10.39M y la #714723 otros $5.09M, en la mañana de hoy 16 de noviembre.
→ El atacante creó un pool público con 0% de comisión, compró el 99.99% con apenas ~$10,000 y sacó los fondos en lotes de ~$1M.
→ Lo robado ya se cambió a ETH en CoW Swap y 640 ETH (~$1.12M) se pasaron a Hyperliquid para comprar 2,240 XMR, casi imposible de rastrear.
Lighter pausó los retiros y la creación de pools sin fecha de regreso, y su token $LIT cayó 9%, de $2.75 a $2.50.
¿Crees que los exchanges descentralizados son más seguros que los centralizados? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SeguridadDeFi
🚨 $LIT ¡TRAICIÓN EN LIGHTER!
Lighter, el exchange de perpetuos, amaneció con $15.48 millones en USDC drenados de dos cuentas de market makers. Para mí, lo más grave no es el monto: es que unas llaves API filtradas bastaron para vaciar las cuentas sin que el protocolo se rompiera.
Miren el detalle que nadie está viendo:
→ La cuenta #714710 perdió $10.39M y la #714723 otros $5.09M, en la mañana de hoy 16 de noviembre.
→ El atacante creó un pool público con 0% de comisión, compró el 99.99% con apenas ~$10,000 y sacó los fondos en lotes de ~$1M.
→ Lo robado ya se cambió a ETH en CoW Swap y 640 ETH (~$1.12M) se pasaron a Hyperliquid para comprar 2,240 XMR, casi imposible de rastrear.
Lighter pausó los retiros y la creación de pools sin fecha de regreso, y su token $LIT cayó 9%, de $2.75 a $2.50.
¿Crees que los exchanges descentralizados son más seguros que los centralizados? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SeguridadDeFi
Lighter, el exchange de perpetuos, amaneció con $15.48 millones en USDC drenados de dos cuentas de market makers. Para mí, lo más grave no es el monto: es que unas llaves API filtradas bastaron para vaciar las cuentas sin que el protocolo se rompiera.
Miren el detalle que nadie está viendo:
→ La cuenta #714710 perdió $10.39M y la #714723 otros $5.09M, en la mañana de hoy 16 de noviembre.
→ El atacante creó un pool público con 0% de comisión, compró el 99.99% con apenas ~$10,000 y sacó los fondos en lotes de ~$1M.
→ Lo robado ya se cambió a ETH en CoW Swap y 640 ETH (~$1.12M) se pasaron a Hyperliquid para comprar 2,240 XMR, casi imposible de rastrear.
Lighter pausó los retiros y la creación de pools sin fecha de regreso, y su token $LIT cayó 9%, de $2.75 a $2.50.
¿Crees que los exchanges descentralizados son más seguros que los centralizados? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SeguridadDeFi
3.8k


Lighter suspende los retiros tras un presunto exploit de claves API por 15,5 millones de dólares• Lighter suspendió los retiros y la creación de pools el 16 de noviembre tras un presunto exploit de 15,5 millones de dólares.
• Los investigadores estiman pérdidas de 10,39 millones de dólares y 5,09 millones de dólares en las cuentas de creadores de mercado #714710 y #714723.
• La billetera del atacante retiró 10,39 millones de dólares en USDC a las 10:11:47 UTC, según el registro de Ethereum.
Retiros y creación de pools suspendidos
La plataforma descentralizada de futuros perpetuos Lighter suspendió todos los retiros y la creación de nuevos pools de liquidez después de que observadores de la cadena detectaran que el lunes salieron aproximadamente 15,5 millones de dólares de su contrato de Ethereum Layer 1. En un comunicado del 16 de noviembre, el equipo dijo que investigaba un incidente de seguridad que parecía involucrar a una sola parte externa comprometida, sin identificar a la entidad afectada ni indicar el monto de las pérdidas. La suspensión abarca todos los retiros y la creación de nuevos pools en la plataforma, y el equipo la presentó como una medida de precaución mientras evaluaba el impacto total. La estimación del alcance proviene de investigadores, no de la plataforma de intercambio. Los primeros análisis en la cadena apuntaron a que un atacante retiró unos 10,39 millones de dólares en USDC, y una investigación posterior identificó una segunda cuenta afectada, lo que elevó el total estimado a aproximadamente 15,48 millones de dólares. El investigador 0xTria, citando observaciones de analistas coreanos de blockchain, atribuyó el método a claves API filtradas pertenecientes a dos grandes cuentas de creadores de mercado, y no a una falla del protocolo de Lighter. El atacante primero cerró las posiciones de negociación abiertas de las víctimas y convirtió sus activos en USDC. Luego, usando una cuenta comprometida, creó un pool público sin comisiones y depositó unos 10.000 dólares para adquirir aproximadamente el 99,99 % de sus participaciones. El USDC de las víctimas se transfirió a ese pool en lotes de aproximadamente un millón de dólares y se retiró de nuevo, una ruta que parece aprovechar la forma en que Lighter procesa las transferencias entre cuentas que comparten una misma dirección de Layer 1, para las que no se requiere una firma adicional. Según se informó, la cuenta #714710 perdió 10,39 millones de dólares y la cuenta #714723, otros 5,09 millones.
Lighter suspende los retiros tras un presunto exploit de claves API por 15,5 millones de dólares
• Lighter suspendió los retiros y la creación de pools el 16 de noviembre tras un presunto exploit de 15,5 millones de dólares.
• Los investigadores estiman pérdidas de 10,39 millones de dólares y 5,09 millones de dólares en las cuentas de creadores de mercado #714710 y #714723.
• La billetera del atacante retiró 10,39 millones de dólares en USDC a las 10:11:47 UTC, según el registro de Ethereum.
Retiros y creación de pools suspendidos
La plataforma descentralizada de futuros perpetuos Lighter suspendió todos los retiros y la creación de nuevos pools de liquidez después de que observadores de la cadena detectaran que el lunes salieron aproximadamente 15,5 millones de dólares de su contrato de Ethereum Layer 1. En un comunicado del 16 de noviembre, el equipo dijo que investigaba un incidente de seguridad que parecía involucrar a una sola parte externa comprometida, sin identificar a la entidad afectada ni indicar el monto de las pérdidas. La suspensión abarca todos los retiros y la creación de nuevos pools en la plataforma, y el equipo la presentó como una medida de precaución mientras evaluaba el impacto total. La estimación del alcance proviene de investigadores, no de la plataforma de intercambio. Los primeros análisis en la cadena apuntaron a que un atacante retiró unos 10,39 millones de dólares en USDC, y una investigación posterior identificó una segunda cuenta afectada, lo que elevó el total estimado a aproximadamente 15,48 millones de dólares. El investigador 0xTria, citando observaciones de analistas coreanos de blockchain, atribuyó el método a claves API filtradas pertenecientes a dos grandes cuentas de creadores de mercado, y no a una falla del protocolo de Lighter. El atacante primero cerró las posiciones de negociación abiertas de las víctimas y convirtió sus activos en USDC. Luego, usando una cuenta comprometida, creó un pool público sin comisiones y depositó unos 10.000 dólares para adquirir aproximadamente el 99,99 % de sus participaciones. El USDC de las víctimas se transfirió a ese pool en lotes de aproximadamente un millón de dólares y se retiró de nuevo, una ruta que parece aprovechar la forma en que Lighter procesa las transferencias entre cuentas que comparten una misma dirección de Layer 1, para las que no se requiere una firma adicional. Según se informó, la cuenta #714710 perdió 10,39 millones de dólares y la cuenta #714723, otros 5,09 millones.
• Los investigadores estiman pérdidas de 10,39 millones de dólares y 5,09 millones de dólares en las cuentas de creadores de mercado #714710 y #714723.
• La billetera del atacante retiró 10,39 millones de dólares en USDC a las 10:11:47 UTC, según el registro de Ethereum.
Retiros y creación de pools suspendidos
La plataforma descentralizada de futuros perpetuos Lighter suspendió todos los retiros y la creación de nuevos pools de liquidez después de que observadores de la cadena detectaran que el lunes salieron aproximadamente 15,5 millones de dólares de su contrato de Ethereum Layer 1. En un comunicado del 16 de noviembre, el equipo dijo que investigaba un incidente de seguridad que parecía involucrar a una sola parte externa comprometida, sin identificar a la entidad afectada ni indicar el monto de las pérdidas. La suspensión abarca todos los retiros y la creación de nuevos pools en la plataforma, y el equipo la presentó como una medida de precaución mientras evaluaba el impacto total. La estimación del alcance proviene de investigadores, no de la plataforma de intercambio. Los primeros análisis en la cadena apuntaron a que un atacante retiró unos 10,39 millones de dólares en USDC, y una investigación posterior identificó una segunda cuenta afectada, lo que elevó el total estimado a aproximadamente 15,48 millones de dólares. El investigador 0xTria, citando observaciones de analistas coreanos de blockchain, atribuyó el método a claves API filtradas pertenecientes a dos grandes cuentas de creadores de mercado, y no a una falla del protocolo de Lighter. El atacante primero cerró las posiciones de negociación abiertas de las víctimas y convirtió sus activos en USDC. Luego, usando una cuenta comprometida, creó un pool público sin comisiones y depositó unos 10.000 dólares para adquirir aproximadamente el 99,99 % de sus participaciones. El USDC de las víctimas se transfirió a ese pool en lotes de aproximadamente un millón de dólares y se retiró de nuevo, una ruta que parece aprovechar la forma en que Lighter procesa las transferencias entre cuentas que comparten una misma dirección de Layer 1, para las que no se requiere una firma adicional. Según se informó, la cuenta #714710 perdió 10,39 millones de dólares y la cuenta #714723, otros 5,09 millones.
9
·
--
Esta noche Lighter publicó un anuncio por su cuenta. Aproximadamente a las 19:02, hora de Pekín, @Lighter_xyz dijo que estaba investigando un incidente de seguridad que aparentemente solo involucraba a una entidad externa comprometida. Como medida preventiva, se suspendieron todos los retiros y también la creación de pools. No dieron ninguna fecha para reanudar las operaciones.
Quienes tienen dinero allí, por ahora no pueden sacarlo.
En la cadena, el desarrollo de estas últimas horas quedó bastante claro. Lookonchain compartió el análisis retrospectivo de @0xTria: se retiraron aproximadamente 15,5 millones de dólares en USDC de dos cuentas de creadores de mercado. Una era la #714710, con unos 10,39 millones; la otra, la #714723, con unos 5,09 millones. Hasta ahora, el equipo no ha confirmado esa cifra ni ha dicho que se tratara de una filtración de claves API, pero esta secuencia coincide con lo que se ve en la cadena. Según el análisis, ocurrió hoy entre las 17:41 y las 18:25, hora de Pekín.
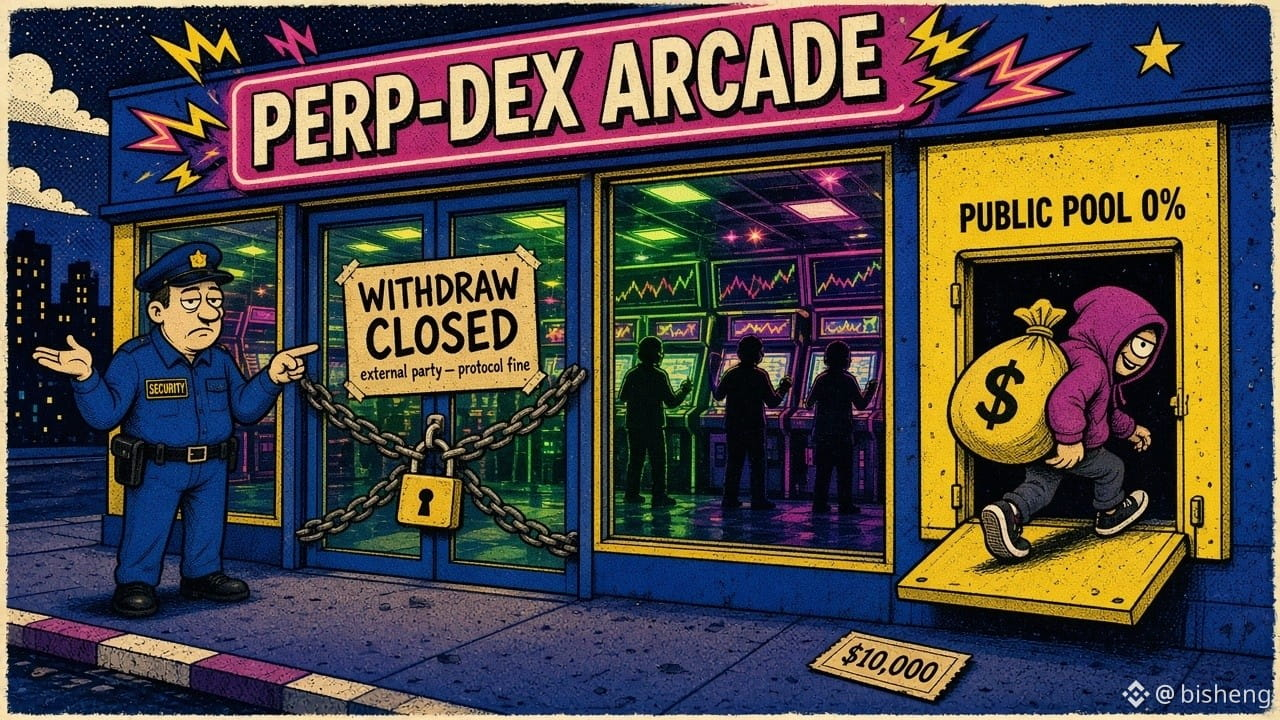
El procedimiento no fue complicado. Primero cerraron las posiciones de esas dos cuentas para liberar el margen. Luego, usando la cuenta de la víctima, crearon un pool público sin comisiones e ingresaron unos 10.000 dólares, con lo que obtuvieron casi el 99,99 % de las participaciones. Después fueron volcando los USDC de la víctima en ese pool en bloques de aproximadamente un millón y los retiraron mediante el rescate de las participaciones. Observadores de la cadena vieron que la dirección atacante primero convirtió el dinero en Ethereum a través de CoW Protocol; después lo dispersó en otras billeteras, y parte fluyó hacia Hyperliquid y Monero.
Hay una frase muy importante en el análisis. Las claves API de Lighter, en principio, no podían transferir dinero directamente a la cuenta de otra persona; ese paso también requería la firma de la billetera L1. Pero las transferencias entre cuentas bajo una misma dirección L1 no necesitan otra firma. El pool público creado por la propia víctima también cuenta como una cuenta suya. Así que, una vez filtrada la clave, el pool se convierte en una vía de retiro. Diez mil dólares compraron la salida. No es ningún ataque sofisticado: dejaron abierta una brecha en los permisos.
Ahora el equipo presenta el asunto como «una única entidad externa» y dice que el protocolo está bien. Así intenta lavarse las manos. No se sostiene. También suspendieron la creación de pools, lo que equivale a admitir que esa vía funciona. La clave es la entrada y las reglas del pool, la salida: hay problemas en ambos lados. Quienes siguen insistiendo en que «no es una vulnerabilidad del contrato inteligente» están jugando con las definiciones.
Se pueden abrir y cerrar posiciones con normalidad, pero el dinero no se puede retirar. Esto no es descentralización: es una plataforma que cierra la compuerta con una sola frase.
Acabo de ver LIT a unos 2,59 dólares, casi un 10 % por debajo del cierre anterior, de alrededor de 2,87 dólares. Upbit y Bithumb ya suspendieron los depósitos y retiros de LIT tras el anuncio oficial. El precio y las plataformas coreanas ya reaccionaron; nadie está esperando el informe posterior.
Algunos análisis vinculan las dos cuentas con el creador de mercado londinense Abraxas Capital, diciendo que una de las transferencias procedía originalmente de una billetera conocida de esa empresa. El equipo no la ha señalado por nombre; por ahora, esto debe considerarse no confirmado, no lo presenten como un hecho definitivo.
Mi conclusión: este asunto no se despacha diciendo «se perdió una clave externa». Lo más probable es que los retiros se reabran por etapas. Que se puedan reanudar los depósitos y retiros de LIT en esas dos plataformas coreanas dependerá de cuándo levanten la suspensión. Si no cambian los permisos de los pools, se puede repetir exactamente la misma maniobra. Quienes todavía tienen dinero bloqueado allí, no se consuelen con que «el protocolo está bien». Hasta ahora, el equipo no ha dado un calendario para reanudar las operaciones. Cambiar las reglas de los pools sería más útil que volver a publicar que fue «una entidad externa».
#Lighter #LIT
Esta noche Lighter publicó un anuncio por su cuenta. Aproximadamente a las 19:02, hora de Pekín, @Lighter_xyz dijo que estaba investigando un incidente de seguridad que aparentemente solo involucraba a una entidad externa comprometida. Como medida preventiva, se suspendieron todos los retiros y también la creación de pools. No dieron ninguna fecha para reanudar las operaciones.
Quienes tienen dinero allí, por ahora no pueden sacarlo.
En la cadena, el desarrollo de estas últimas horas quedó bastante claro. Lookonchain compartió el análisis retrospectivo de @0xTria: se retiraron aproximadamente 15,5 millones de dólares en USDC de dos cuentas de creadores de mercado. Una era la #714710, con unos 10,39 millones; la otra, la #714723, con unos 5,09 millones. Hasta ahora, el equipo no ha confirmado esa cifra ni ha dicho que se tratara de una filtración de claves API, pero esta secuencia coincide con lo que se ve en la cadena. Según el análisis, ocurrió hoy entre las 17:41 y las 18:25, hora de Pekín.
El procedimiento no fue complicado. Primero cerraron las posiciones de esas dos cuentas para liberar el margen. Luego, usando la cuenta de la víctima, crearon un pool público sin comisiones e ingresaron unos 10.000 dólares, con lo que obtuvieron casi el 99,99 % de las participaciones. Después fueron volcando los USDC de la víctima en ese pool en bloques de aproximadamente un millón y los retiraron mediante el rescate de las participaciones. Observadores de la cadena vieron que la dirección atacante primero convirtió el dinero en Ethereum a través de CoW Protocol; después lo dispersó en otras billeteras, y parte fluyó hacia Hyperliquid y Monero.
Hay una frase muy importante en el análisis. Las claves API de Lighter, en principio, no podían transferir dinero directamente a la cuenta de otra persona; ese paso también requería la firma de la billetera L1. Pero las transferencias entre cuentas bajo una misma dirección L1 no necesitan otra firma. El pool público creado por la propia víctima también cuenta como una cuenta suya. Así que, una vez filtrada la clave, el pool se convierte en una vía de retiro. Diez mil dólares compraron la salida. No es ningún ataque sofisticado: dejaron abierta una brecha en los permisos.
Ahora el equipo presenta el asunto como «una única entidad externa» y dice que el protocolo está bien. Así intenta lavarse las manos. No se sostiene. También suspendieron la creación de pools, lo que equivale a admitir que esa vía funciona. La clave es la entrada y las reglas del pool, la salida: hay problemas en ambos lados. Quienes siguen insistiendo en que «no es una vulnerabilidad del contrato inteligente» están jugando con las definiciones.
Se pueden abrir y cerrar posiciones con normalidad, pero el dinero no se puede retirar. Esto no es descentralización: es una plataforma que cierra la compuerta con una sola frase.
Acabo de ver LIT a unos 2,59 dólares, casi un 10 % por debajo del cierre anterior, de alrededor de 2,87 dólares. Upbit y Bithumb ya suspendieron los depósitos y retiros de LIT tras el anuncio oficial. El precio y las plataformas coreanas ya reaccionaron; nadie está esperando el informe posterior.
Algunos análisis vinculan las dos cuentas con el creador de mercado londinense Abraxas Capital, diciendo que una de las transferencias procedía originalmente de una billetera conocida de esa empresa. El equipo no la ha señalado por nombre; por ahora, esto debe considerarse no confirmado, no lo presenten como un hecho definitivo.
Mi conclusión: este asunto no se despacha diciendo «se perdió una clave externa». Lo más probable es que los retiros se reabran por etapas. Que se puedan reanudar los depósitos y retiros de LIT en esas dos plataformas coreanas dependerá de cuándo levanten la suspensión. Si no cambian los permisos de los pools, se puede repetir exactamente la misma maniobra. Quienes todavía tienen dinero bloqueado allí, no se consuelen con que «el protocolo está bien». Hasta ahora, el equipo no ha dado un calendario para reanudar las operaciones. Cambiar las reglas de los pools sería más útil que volver a publicar que fue «una entidad externa».
#Lighter #LIT
Quienes tienen dinero allí, por ahora no pueden sacarlo.
En la cadena, el desarrollo de estas últimas horas quedó bastante claro. Lookonchain compartió el análisis retrospectivo de @0xTria: se retiraron aproximadamente 15,5 millones de dólares en USDC de dos cuentas de creadores de mercado. Una era la #714710, con unos 10,39 millones; la otra, la #714723, con unos 5,09 millones. Hasta ahora, el equipo no ha confirmado esa cifra ni ha dicho que se tratara de una filtración de claves API, pero esta secuencia coincide con lo que se ve en la cadena. Según el análisis, ocurrió hoy entre las 17:41 y las 18:25, hora de Pekín.
El procedimiento no fue complicado. Primero cerraron las posiciones de esas dos cuentas para liberar el margen. Luego, usando la cuenta de la víctima, crearon un pool público sin comisiones e ingresaron unos 10.000 dólares, con lo que obtuvieron casi el 99,99 % de las participaciones. Después fueron volcando los USDC de la víctima en ese pool en bloques de aproximadamente un millón y los retiraron mediante el rescate de las participaciones. Observadores de la cadena vieron que la dirección atacante primero convirtió el dinero en Ethereum a través de CoW Protocol; después lo dispersó en otras billeteras, y parte fluyó hacia Hyperliquid y Monero.
Hay una frase muy importante en el análisis. Las claves API de Lighter, en principio, no podían transferir dinero directamente a la cuenta de otra persona; ese paso también requería la firma de la billetera L1. Pero las transferencias entre cuentas bajo una misma dirección L1 no necesitan otra firma. El pool público creado por la propia víctima también cuenta como una cuenta suya. Así que, una vez filtrada la clave, el pool se convierte en una vía de retiro. Diez mil dólares compraron la salida. No es ningún ataque sofisticado: dejaron abierta una brecha en los permisos.
Ahora el equipo presenta el asunto como «una única entidad externa» y dice que el protocolo está bien. Así intenta lavarse las manos. No se sostiene. También suspendieron la creación de pools, lo que equivale a admitir que esa vía funciona. La clave es la entrada y las reglas del pool, la salida: hay problemas en ambos lados. Quienes siguen insistiendo en que «no es una vulnerabilidad del contrato inteligente» están jugando con las definiciones.
Se pueden abrir y cerrar posiciones con normalidad, pero el dinero no se puede retirar. Esto no es descentralización: es una plataforma que cierra la compuerta con una sola frase.
Acabo de ver LIT a unos 2,59 dólares, casi un 10 % por debajo del cierre anterior, de alrededor de 2,87 dólares. Upbit y Bithumb ya suspendieron los depósitos y retiros de LIT tras el anuncio oficial. El precio y las plataformas coreanas ya reaccionaron; nadie está esperando el informe posterior.
Algunos análisis vinculan las dos cuentas con el creador de mercado londinense Abraxas Capital, diciendo que una de las transferencias procedía originalmente de una billetera conocida de esa empresa. El equipo no la ha señalado por nombre; por ahora, esto debe considerarse no confirmado, no lo presenten como un hecho definitivo.
Mi conclusión: este asunto no se despacha diciendo «se perdió una clave externa». Lo más probable es que los retiros se reabran por etapas. Que se puedan reanudar los depósitos y retiros de LIT en esas dos plataformas coreanas dependerá de cuándo levanten la suspensión. Si no cambian los permisos de los pools, se puede repetir exactamente la misma maniobra. Quienes todavía tienen dinero bloqueado allí, no se consuelen con que «el protocolo está bien». Hasta ahora, el equipo no ha dado un calendario para reanudar las operaciones. Cambiar las reglas de los pools sería más útil que volver a publicar que fue «una entidad externa».
#Lighter #LIT
161

Sobre Lighter, ahora todo el mundo repite por todas partes: «No hackearon el protocolo, solo se filtró la API key de un creador de mercado», y en los comentarios ya hay gente animando a comprar LIT aprovechando la caída. Creo que precisamente esa afirmación es lo que más debería preocuparnos.
Primero, lo que se puede verificar. Según análisis de la comunidad (difundidos por BlockBeats, @BimbaCrypto y otros), vaciaron las cuentas de dos grandes inversores: #714710 , unos 10,39 millones de USDC, y #714723 , unos 5,09 millones de USDC. Acabo de consultar estas dos cuentas en la API pública de Lighter: sus posiciones están completamente cerradas y solo les quedan 1040,39 y 510,69 USDC, respectivamente. Fíjense en estas dos cifras: equivalen, aproximadamente, a una diezmilésima parte del saldo original.
Esto encaja perfectamente con la mecánica que reconstruyó la comunidad: el atacante creó un pool público sin comisiones usando la cuenta de la víctima, depositó primero unos 10.000 dólares para quedarse con el 99,99 % de las participaciones, luego transfirió por partes los USDC de la cuenta de la víctima al pool y, finalmente, los retiró. A la víctima le quedó ese 0,01 %.
La clave está en el diseño de permisos. Según el análisis de la comunidad, una API key no debería poder transferir dinero directamente a una dirección externa, pero las transferencias entre cuentas bajo una misma dirección L1 no requieren una firma adicional; además, el sistema considera «cuenta propia» el pool que crea la cuenta de la víctima. Es decir, una clave de trading que solo debería servir para realizar órdenes, dando un rodeo, acabó teniendo permiso para retirar fondos. En los CEX, todo el mundo desactiva los permisos de retiro al crear una API, precisamente para evitar este tipo de cosas. Aquí esa barrera existe, pero hay una puerta sin llave.
Por eso no me convence mucho eso de que «no es una vulnerabilidad del protocolo». Es cierto que no vulneraron el contrato, pero las reglas que permiten que una clave de trading mueva el dinero forman parte del protocolo. Lighter aún no había publicado una explicación oficial cuando escribí esto sobre cómo se perdió la clave, ni siquiera si realmente se perdió; mejor no sacar conclusiones sobre esa parte todavía.
En la cadena: Wu Shuo cita a Arkham y afirma que la dirección del atacante, 0xb3fff…e387, cambió 10,39 millones de USDC por unos 5750 ETH a través de CoW. Acabo de consultar esta dirección y todavía tiene unos 4804,5 ETH, que ya está empezando a transferir en varias partes.
Quienes usen la API de Lighter, por ahora deberían revocar todas sus claves y crear otras nuevas, y comprobar si bajo su dirección L1 hay algún pool o subcuenta adicional que no reconozcan.
Sobre Lighter, ahora todo el mundo repite por todas partes: «No hackearon el protocolo, solo se filtró la API key de un creador de mercado», y en los comentarios ya hay gente animando a comprar LIT aprovechando la caída. Creo que precisamente esa afirmación es lo que más debería preocuparnos.
Primero, lo que se puede verificar. Según análisis de la comunidad (difundidos por BlockBeats, @BimbaCrypto y otros), vaciaron las cuentas de dos grandes inversores: #714710 , unos 10,39 millones de USDC, y #714723 , unos 5,09 millones de USDC. Acabo de consultar estas dos cuentas en la API pública de Lighter: sus posiciones están completamente cerradas y solo les quedan 1040,39 y 510,69 USDC, respectivamente. Fíjense en estas dos cifras: equivalen, aproximadamente, a una diezmilésima parte del saldo original.
Esto encaja perfectamente con la mecánica que reconstruyó la comunidad: el atacante creó un pool público sin comisiones usando la cuenta de la víctima, depositó primero unos 10.000 dólares para quedarse con el 99,99 % de las participaciones, luego transfirió por partes los USDC de la cuenta de la víctima al pool y, finalmente, los retiró. A la víctima le quedó ese 0,01 %.
La clave está en el diseño de permisos. Según el análisis de la comunidad, una API key no debería poder transferir dinero directamente a una dirección externa, pero las transferencias entre cuentas bajo una misma dirección L1 no requieren una firma adicional; además, el sistema considera «cuenta propia» el pool que crea la cuenta de la víctima. Es decir, una clave de trading que solo debería servir para realizar órdenes, dando un rodeo, acabó teniendo permiso para retirar fondos. En los CEX, todo el mundo desactiva los permisos de retiro al crear una API, precisamente para evitar este tipo de cosas. Aquí esa barrera existe, pero hay una puerta sin llave.
Por eso no me convence mucho eso de que «no es una vulnerabilidad del protocolo». Es cierto que no vulneraron el contrato, pero las reglas que permiten que una clave de trading mueva el dinero forman parte del protocolo. Lighter aún no había publicado una explicación oficial cuando escribí esto sobre cómo se perdió la clave, ni siquiera si realmente se perdió; mejor no sacar conclusiones sobre esa parte todavía.
En la cadena: Wu Shuo cita a Arkham y afirma que la dirección del atacante, 0xb3fff…e387, cambió 10,39 millones de USDC por unos 5750 ETH a través de CoW. Acabo de consultar esta dirección y todavía tiene unos 4804,5 ETH, que ya está empezando a transferir en varias partes.
Quienes usen la API de Lighter, por ahora deberían revocar todas sus claves y crear otras nuevas, y comprobar si bajo su dirección L1 hay algún pool o subcuenta adicional que no reconozcan.
Primero, lo que se puede verificar. Según análisis de la comunidad (difundidos por BlockBeats, @BimbaCrypto y otros), vaciaron las cuentas de dos grandes inversores: #714710 , unos 10,39 millones de USDC, y #714723 , unos 5,09 millones de USDC. Acabo de consultar estas dos cuentas en la API pública de Lighter: sus posiciones están completamente cerradas y solo les quedan 1040,39 y 510,69 USDC, respectivamente. Fíjense en estas dos cifras: equivalen, aproximadamente, a una diezmilésima parte del saldo original.
Esto encaja perfectamente con la mecánica que reconstruyó la comunidad: el atacante creó un pool público sin comisiones usando la cuenta de la víctima, depositó primero unos 10.000 dólares para quedarse con el 99,99 % de las participaciones, luego transfirió por partes los USDC de la cuenta de la víctima al pool y, finalmente, los retiró. A la víctima le quedó ese 0,01 %.
La clave está en el diseño de permisos. Según el análisis de la comunidad, una API key no debería poder transferir dinero directamente a una dirección externa, pero las transferencias entre cuentas bajo una misma dirección L1 no requieren una firma adicional; además, el sistema considera «cuenta propia» el pool que crea la cuenta de la víctima. Es decir, una clave de trading que solo debería servir para realizar órdenes, dando un rodeo, acabó teniendo permiso para retirar fondos. En los CEX, todo el mundo desactiva los permisos de retiro al crear una API, precisamente para evitar este tipo de cosas. Aquí esa barrera existe, pero hay una puerta sin llave.
Por eso no me convence mucho eso de que «no es una vulnerabilidad del protocolo». Es cierto que no vulneraron el contrato, pero las reglas que permiten que una clave de trading mueva el dinero forman parte del protocolo. Lighter aún no había publicado una explicación oficial cuando escribí esto sobre cómo se perdió la clave, ni siquiera si realmente se perdió; mejor no sacar conclusiones sobre esa parte todavía.
En la cadena: Wu Shuo cita a Arkham y afirma que la dirección del atacante, 0xb3fff…e387, cambió 10,39 millones de USDC por unos 5750 ETH a través de CoW. Acabo de consultar esta dirección y todavía tiene unos 4804,5 ETH, que ya está empezando a transferir en varias partes.
Quienes usen la API de Lighter, por ahora deberían revocar todas sus claves y crear otras nuevas, y comprobar si bajo su dirección L1 hay algún pool o subcuenta adicional que no reconozcan.
7
·
--
Opinión: el caso de Lighter podría deberse a una filtración de claves API de cuentas de creadores de mercado, y no a un ataque informáticoOpinión: el caso de Lighter podría deberse a una filtración de claves API de cuentas de creadores de mercado, y no a un ataque informático
El 16 de noviembre, el fundador de Predicts.guru, @0xTria, compartió las conclusiones de una investigación de un operador surcoreano, según las cuales lo que está ocurriendo en Lighter no es un ataque a nivel de protocolo, sino una filtración de las claves API de 2 cuentas de grandes creadores de mercado.
El atacante cerró las posiciones de las víctimas y, desde sus cuentas, creó un fondo público sin comisiones, aportó unos 10.000 dólares para hacerse con el 99,99 % de las participaciones y luego transfirió los USDC de las víctimas al fondo en bloques de 1 millón de dólares y los retiró. Las claves API de Lighter no permiten enviar fondos a otras personas, pero las transferencias entre cuentas de una misma dirección L1 no requieren firma, y los fondos creados por las víctimas se consideran sus propias cuentas.
Opinión: el caso de Lighter podría deberse a una filtración de claves API de cuentas de creadores de mercado, y no a un ataque informático
Opinión: el caso de Lighter podría deberse a una filtración de claves API de cuentas de creadores de mercado, y no a un ataque informático
El 16 de noviembre, el fundador de Predicts.guru, @0xTria, compartió las conclusiones de una investigación de un operador surcoreano, según las cuales lo que está ocurriendo en Lighter no es un ataque a nivel de protocolo, sino una filtración de las claves API de 2 cuentas de grandes creadores de mercado.
El atacante cerró las posiciones de las víctimas y, desde sus cuentas, creó un fondo público sin comisiones, aportó unos 10.000 dólares para hacerse con el 99,99 % de las participaciones y luego transfirió los USDC de las víctimas al fondo en bloques de 1 millón de dólares y los retiró. Las claves API de Lighter no permiten enviar fondos a otras personas, pero las transferencias entre cuentas de una misma dirección L1 no requieren firma, y los fondos creados por las víctimas se consideran sus propias cuentas.
El 16 de noviembre, el fundador de Predicts.guru, @0xTria, compartió las conclusiones de una investigación de un operador surcoreano, según las cuales lo que está ocurriendo en Lighter no es un ataque a nivel de protocolo, sino una filtración de las claves API de 2 cuentas de grandes creadores de mercado.
El atacante cerró las posiciones de las víctimas y, desde sus cuentas, creó un fondo público sin comisiones, aportó unos 10.000 dólares para hacerse con el 99,99 % de las participaciones y luego transfirió los USDC de las víctimas al fondo en bloques de 1 millón de dólares y los retiró. Las claves API de Lighter no permiten enviar fondos a otras personas, pero las transferencias entre cuentas de una misma dirección L1 no requieren firma, y los fondos creados por las víctimas se consideran sus propias cuentas.
8
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#A Packed Week of Earnings and Data Tests Markets
82,717 visualizaciones
490 participa(n) en el debate
2
#AnthropicIPOTestsInvestorAppetiteForAI
163,546 visualizaciones
1,751 participa(n) en el debate
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
16,607 visualizaciones
243 participa(n) en el debate
4
#WhatInvestmentSignalsDo13FFilingsReveal?
10,481 visualizaciones
177 participa(n) en el debate
5
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
0 visualizaciones
1 participa(n) en el debate
6
#InvescoStablecoinReservesFundLaunchesOnEthereum
4,230 visualizaciones
96 participa(n) en el debate
7
#CypherpunkReports$306MQ3NetProfit
808 visualizaciones
16 participa(n) en el debate
8
#OPTIMJACKAttackInfectsAtLeast186Websites
7,567 visualizaciones
124 participa(n) en el debate
9
#StrategySells2.09MMSTRSharesFor$244.7M
2,255 visualizaciones
19 participa(n) en el debate
10
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
8,884 visualizaciones
87 participa(n) en el debate