

Lữ Khách Web3
338 Publicaciones

Lữ Khách Web3
Denunciar
Bloquear usuario
Lữ Khách Onchain - Web3
Abrir trade
Traders de alta frecuencia
3.8 mes(es)
50 Siguiendo
154 Seguidores
431 Me gusta
Publicaciones
Cartera
Hay un punto que me hizo detenerme al leer sobre Dusk Network: si la blockchain se construye alrededor de la transparencia, ¿por qué una red orientada a las finanzas institucionales tendría que otorgar a la privacidad un papel tan importante?
Al principio pensé que quizá solo se trataba de una forma de posicionar el producto, pero al leer con más detalle la documentación de Dusk, el tema empezó a quedar más claro. Dusk describe aplicaciones financieras que necesitan proteger el balance, la posición, la contraparte y la lógica de negocio, en lugar de cargar todo el estado en el libro mayor público.
Seguí revisando cómo abordan este problema. Dusk no se limita a decir “ocultar datos”. La arquitectura actual combina transferencias confidenciales, pruebas de conocimiento cero y divulgación selectiva. Parte de la información puede mantenerse en secreto en la cadena, mientras que lo necesario aún puede demostrarse o revelarse con control.
Lo que no esperaba es que aquí la privacidad no se plantee en contraposición absoluta con el cumplimiento normativo. Por ejemplo, Citadel usa divulgación selectiva para demostrar atributos como residencia, rango de edad o acreditación, sin necesidad de hacer públicos todos los datos.
Espera, esto todavía no basta para decir que Dusk haya resuelto por completo el problema de los datos sensibles en las finanzas institucionales. La privacidad también depende de cómo se implemente la aplicación y de qué metadatos aún podrían quedar expuestos.
Pero después de profundizar, empecé a ver la pregunta de otra manera: en las finanzas on-chain, ¿no es el dilema “privacidad o transparencia”, sino quién puede ver qué datos, en qué circunstancias?
#dusk $DUSK @Dusk_Foundation $BTC
Hay un punto que me hizo detenerme al leer sobre Dusk Network: si la blockchain se construye alrededor de la transparencia, ¿por qué una red orientada a las finanzas institucionales tendría que otorgar a la privacidad un papel tan importante?
Al principio pensé que quizá solo se trataba de una forma de posicionar el producto, pero al leer con más detalle la documentación de Dusk, el tema empezó a quedar más claro. Dusk describe aplicaciones financieras que necesitan proteger el balance, la posición, la contraparte y la lógica de negocio, en lugar de cargar todo el estado en el libro mayor público.
Seguí revisando cómo abordan este problema. Dusk no se limita a decir “ocultar datos”. La arquitectura actual combina transferencias confidenciales, pruebas de conocimiento cero y divulgación selectiva. Parte de la información puede mantenerse en secreto en la cadena, mientras que lo necesario aún puede demostrarse o revelarse con control.
Lo que no esperaba es que aquí la privacidad no se plantee en contraposición absoluta con el cumplimiento normativo. Por ejemplo, Citadel usa divulgación selectiva para demostrar atributos como residencia, rango de edad o acreditación, sin necesidad de hacer públicos todos los datos.
Espera, esto todavía no basta para decir que Dusk haya resuelto por completo el problema de los datos sensibles en las finanzas institucionales. La privacidad también depende de cómo se implemente la aplicación y de qué metadatos aún podrían quedar expuestos.
Pero después de profundizar, empecé a ver la pregunta de otra manera: en las finanzas on-chain, ¿no es el dilema “privacidad o transparencia”, sino quién puede ver qué datos, en qué circunstancias?
#dusk $DUSK @Dusk $BTC
Al principio pensé que quizá solo se trataba de una forma de posicionar el producto, pero al leer con más detalle la documentación de Dusk, el tema empezó a quedar más claro. Dusk describe aplicaciones financieras que necesitan proteger el balance, la posición, la contraparte y la lógica de negocio, en lugar de cargar todo el estado en el libro mayor público.
Seguí revisando cómo abordan este problema. Dusk no se limita a decir “ocultar datos”. La arquitectura actual combina transferencias confidenciales, pruebas de conocimiento cero y divulgación selectiva. Parte de la información puede mantenerse en secreto en la cadena, mientras que lo necesario aún puede demostrarse o revelarse con control.
Lo que no esperaba es que aquí la privacidad no se plantee en contraposición absoluta con el cumplimiento normativo. Por ejemplo, Citadel usa divulgación selectiva para demostrar atributos como residencia, rango de edad o acreditación, sin necesidad de hacer públicos todos los datos.
Espera, esto todavía no basta para decir que Dusk haya resuelto por completo el problema de los datos sensibles en las finanzas institucionales. La privacidad también depende de cómo se implemente la aplicación y de qué metadatos aún podrían quedar expuestos.
Pero después de profundizar, empecé a ver la pregunta de otra manera: en las finanzas on-chain, ¿no es el dilema “privacidad o transparencia”, sino quién puede ver qué datos, en qué circunstancias?
#dusk $DUSK @Dusk $BTC
2
1
236
Algo me hace detenerme al leer la documentación de Dusk. Ponen continuamente privacy, compliance y settlement en el mismo stack, como si estas tres cosas no pudieran separarse.
Dusk está construyendo un L1 para finanzas reguladas. DuskDS hace de capa de settlement y de disponibilidad de datos con finality determinística mediante Succinct Attestation. Encima hay un modelo dual de transacciones: Phoenix para lo protegido y Moonlight para lo transparente. Citadel se encarga de la divulgación selectiva. DuskEVM y DuskVM ejecutan el trabajo, pero todo se liquida en la misma base.
Quiero ver si reunir estas tres piezas realmente nace de requisitos técnicos o si solo es una forma de posicionarse para RWA. Leí los core components, los modelos de transacción y los comparé con cómo describen el flujo de emisión y liquidación de valores.
Resulta que la arquitectura es modular, pero aun así obliga a que la lógica de privacy y compliance esté muy pegada a la capa de settlement. Phoenix usa ZK para ocultar el monto y los participantes mientras sigue permitiendo un camino de auditoría. Compliance no es un complemento en la app, sino que se diseña para ejecutarse en paralelo con la finality.
Espera, quizá esto solo es una opción de implementación para el flujo de trabajo institucional, no una ley obligatoria. Muchas otras cadenas separan la privacy en un L2 o en un sistema paralelo, y el settlement se mantiene público. Dusk eligió integrarlo porque apunta a activos regulados, donde los datos sensibles y la finality deben ir de la mano para evitar traspasos entre múltiples sistemas.
Mirando más allá, en la industria se ve un patrón similar en otros protocolos RWA: el marketing resalta “privacy + compliance nativos”, mientras que la ejecución real todavía depende de licencias externas y de herramientas conocidas.
¿El settlement realmente necesita tener privacy integrada en la capa base, o basta con que la interfaz sea lo suficientemente buena para que las capas superiores decidan?
#dusk $DUSK @Dusk_Foundation $BTC
Algo me hace detenerme al leer la documentación de Dusk. Ponen continuamente privacy, compliance y settlement en el mismo stack, como si estas tres cosas no pudieran separarse.
Dusk está construyendo un L1 para finanzas reguladas. DuskDS hace de capa de settlement y de disponibilidad de datos con finality determinística mediante Succinct Attestation. Encima hay un modelo dual de transacciones: Phoenix para lo protegido y Moonlight para lo transparente. Citadel se encarga de la divulgación selectiva. DuskEVM y DuskVM ejecutan el trabajo, pero todo se liquida en la misma base.
Quiero ver si reunir estas tres piezas realmente nace de requisitos técnicos o si solo es una forma de posicionarse para RWA. Leí los core components, los modelos de transacción y los comparé con cómo describen el flujo de emisión y liquidación de valores.
Resulta que la arquitectura es modular, pero aun así obliga a que la lógica de privacy y compliance esté muy pegada a la capa de settlement. Phoenix usa ZK para ocultar el monto y los participantes mientras sigue permitiendo un camino de auditoría. Compliance no es un complemento en la app, sino que se diseña para ejecutarse en paralelo con la finality.
Espera, quizá esto solo es una opción de implementación para el flujo de trabajo institucional, no una ley obligatoria. Muchas otras cadenas separan la privacy en un L2 o en un sistema paralelo, y el settlement se mantiene público. Dusk eligió integrarlo porque apunta a activos regulados, donde los datos sensibles y la finality deben ir de la mano para evitar traspasos entre múltiples sistemas.
Mirando más allá, en la industria se ve un patrón similar en otros protocolos RWA: el marketing resalta “privacy + compliance nativos”, mientras que la ejecución real todavía depende de licencias externas y de herramientas conocidas.
¿El settlement realmente necesita tener privacy integrada en la capa base, o basta con que la interfaz sea lo suficientemente buena para que las capas superiores decidan?
#dusk $DUSK @Dusk $BTC
Dusk está construyendo un L1 para finanzas reguladas. DuskDS hace de capa de settlement y de disponibilidad de datos con finality determinística mediante Succinct Attestation. Encima hay un modelo dual de transacciones: Phoenix para lo protegido y Moonlight para lo transparente. Citadel se encarga de la divulgación selectiva. DuskEVM y DuskVM ejecutan el trabajo, pero todo se liquida en la misma base.
Quiero ver si reunir estas tres piezas realmente nace de requisitos técnicos o si solo es una forma de posicionarse para RWA. Leí los core components, los modelos de transacción y los comparé con cómo describen el flujo de emisión y liquidación de valores.
Resulta que la arquitectura es modular, pero aun así obliga a que la lógica de privacy y compliance esté muy pegada a la capa de settlement. Phoenix usa ZK para ocultar el monto y los participantes mientras sigue permitiendo un camino de auditoría. Compliance no es un complemento en la app, sino que se diseña para ejecutarse en paralelo con la finality.
Espera, quizá esto solo es una opción de implementación para el flujo de trabajo institucional, no una ley obligatoria. Muchas otras cadenas separan la privacy en un L2 o en un sistema paralelo, y el settlement se mantiene público. Dusk eligió integrarlo porque apunta a activos regulados, donde los datos sensibles y la finality deben ir de la mano para evitar traspasos entre múltiples sistemas.
Mirando más allá, en la industria se ve un patrón similar en otros protocolos RWA: el marketing resalta “privacy + compliance nativos”, mientras que la ejecución real todavía depende de licencias externas y de herramientas conocidas.
¿El settlement realmente necesita tener privacy integrada en la capa base, o basta con que la interfaz sea lo suficientemente buena para que las capas superiores decidan?
#dusk $DUSK @Dusk $BTC
1
2
224
Verificado
Algo me hace detenerme al leer los docs de Dusk. La mayoría de la privacidad de L1 habla de transacciones blindadas, pero aquí enfatizan la divulgación selectiva y el control de acceso desde el propio protocolo.
Dusk es una Layer1 pública, permissionless, enfocada en la emisión nativa de valores digitales y activos regulados. Tienen partnership con NPEX (licencias MTF, Broker, ECSP), un modelo dual Phoenix/Moonlight, Citadel para identidad y están impulsando DuskEVM. El mainnet ya está en funcionamiento, y los docs y el GitHub de Rusk se actualizan continuamente. Quiero ver si la arquitectura detrás realmente es distinta a proyectos que solo añaden el cumplimiento en la capa de aplicación. Leí el overview, los core components y los contrasté con noticias sobre NPEX y DLT-TSS. Resulta que el cumplimiento está integrado en el protocolo: elegibilidad, restricciones de transferencia, transferencias forzadas y el registro de accionistas que puede descifrar de forma selectiva.
La privacidad no es absoluta ni “invisibilidad total”, sino “privado por defecto, auditable cuando se requiere”. Es una dirección diferente a la de la mayoría del DeFi actual.
Sin embargo, quizá lo esté interpretando demasiado. Las licencias de NPEX pertenecen a un socio, no al protocolo que se posee por completo. DLT-TSS aún está en progreso; esto podría ser solo la forma en que lo están implementando para el mercado europeo. Muchos protocolos también están pasando de un DeFi puro a infraestructura regulada. El marketing suele ir por delante del producto real, mientras que la adopción institucional va mucho más lenta que el relato. Entonces, ¿estamos valorando el narrative del DeFi regulado o lo estamos midiendo por el volumen de activos realmente liquidados onchain?
#dusk $DUSK @Dusk_Foundation $BTC
Algo me hace detenerme al leer los docs de Dusk. La mayoría de la privacidad de L1 habla de transacciones blindadas, pero aquí enfatizan la divulgación selectiva y el control de acceso desde el propio protocolo.
Dusk es una Layer1 pública, permissionless, enfocada en la emisión nativa de valores digitales y activos regulados. Tienen partnership con NPEX (licencias MTF, Broker, ECSP), un modelo dual Phoenix/Moonlight, Citadel para identidad y están impulsando DuskEVM. El mainnet ya está en funcionamiento, y los docs y el GitHub de Rusk se actualizan continuamente. Quiero ver si la arquitectura detrás realmente es distinta a proyectos que solo añaden el cumplimiento en la capa de aplicación. Leí el overview, los core components y los contrasté con noticias sobre NPEX y DLT-TSS. Resulta que el cumplimiento está integrado en el protocolo: elegibilidad, restricciones de transferencia, transferencias forzadas y el registro de accionistas que puede descifrar de forma selectiva.
La privacidad no es absoluta ni “invisibilidad total”, sino “privado por defecto, auditable cuando se requiere”. Es una dirección diferente a la de la mayoría del DeFi actual.
Sin embargo, quizá lo esté interpretando demasiado. Las licencias de NPEX pertenecen a un socio, no al protocolo que se posee por completo. DLT-TSS aún está en progreso; esto podría ser solo la forma en que lo están implementando para el mercado europeo. Muchos protocolos también están pasando de un DeFi puro a infraestructura regulada. El marketing suele ir por delante del producto real, mientras que la adopción institucional va mucho más lenta que el relato. Entonces, ¿estamos valorando el narrative del DeFi regulado o lo estamos midiendo por el volumen de activos realmente liquidados onchain?
#dusk $DUSK @Dusk $BTC
Dusk es una Layer1 pública, permissionless, enfocada en la emisión nativa de valores digitales y activos regulados. Tienen partnership con NPEX (licencias MTF, Broker, ECSP), un modelo dual Phoenix/Moonlight, Citadel para identidad y están impulsando DuskEVM. El mainnet ya está en funcionamiento, y los docs y el GitHub de Rusk se actualizan continuamente. Quiero ver si la arquitectura detrás realmente es distinta a proyectos que solo añaden el cumplimiento en la capa de aplicación. Leí el overview, los core components y los contrasté con noticias sobre NPEX y DLT-TSS. Resulta que el cumplimiento está integrado en el protocolo: elegibilidad, restricciones de transferencia, transferencias forzadas y el registro de accionistas que puede descifrar de forma selectiva.
La privacidad no es absoluta ni “invisibilidad total”, sino “privado por defecto, auditable cuando se requiere”. Es una dirección diferente a la de la mayoría del DeFi actual.
Sin embargo, quizá lo esté interpretando demasiado. Las licencias de NPEX pertenecen a un socio, no al protocolo que se posee por completo. DLT-TSS aún está en progreso; esto podría ser solo la forma en que lo están implementando para el mercado europeo. Muchos protocolos también están pasando de un DeFi puro a infraestructura regulada. El marketing suele ir por delante del producto real, mientras que la adopción institucional va mucho más lenta que el relato. Entonces, ¿estamos valorando el narrative del DeFi regulado o lo estamos midiendo por el volumen de activos realmente liquidados onchain?
#dusk $DUSK @Dusk $BTC
280
Hay un punto que me hizo detenerme al leer sobre STOX. Al principio, lo clasifiqué bastante fácilmente en el grupo DEX: un lugar para comerciar con activos onchain, pero al revisar nuevamente la documentación de Dusk, esta descripción empieza a quedar corta en algunas cosas.
STOX fue el nombre con el que Dusk se refería en su momento a un código interno para una plataforma de trading con el objetivo de llevar a la cadena activos regulados y permitir que los inversores puedan operar. Hoy, este producto se llama Dusk Trade.
Intenté mirar la parte que está detrás de las operaciones. Dusk Trade no solo habla de comprar y vender; la documentación actual también enumera el proceso de incorporación de inversores, elegibilidad, vinculación de billeteras, transferencias controladas, coordinación de pagos y liquidación.
Hasta aquí tuve que corregir mi comprensión inicial. La diferencia parece no estar en el simple hecho de “si hay trading de tokens o no”, sino en las reglas que deben acompañar esas operaciones cuando el activo es de naturaleza regulada.
Pero tampoco quiero exagerar la interpretación. Dusk Trade todavía se está construyendo, así que aún no se puede concluir sobre el desempeño real del mercado a partir de la arquitectura ya publicada.
Lo que sí me parece más digno de seguimiento es esto: cuando la elegibilidad, las reglas de transferencia y la liquidación pasan a formar parte del flujo de trabajo del trading, ¿sigue siendo suficiente la noción de “DEX” para describir este producto?
#dusk $DUSK @Dusk_Foundation $BTC
Hay un punto que me hizo detenerme al leer sobre STOX. Al principio, lo clasifiqué bastante fácilmente en el grupo DEX: un lugar para comerciar con activos onchain, pero al revisar nuevamente la documentación de Dusk, esta descripción empieza a quedar corta en algunas cosas.
STOX fue el nombre con el que Dusk se refería en su momento a un código interno para una plataforma de trading con el objetivo de llevar a la cadena activos regulados y permitir que los inversores puedan operar. Hoy, este producto se llama Dusk Trade.
Intenté mirar la parte que está detrás de las operaciones. Dusk Trade no solo habla de comprar y vender; la documentación actual también enumera el proceso de incorporación de inversores, elegibilidad, vinculación de billeteras, transferencias controladas, coordinación de pagos y liquidación.
Hasta aquí tuve que corregir mi comprensión inicial. La diferencia parece no estar en el simple hecho de “si hay trading de tokens o no”, sino en las reglas que deben acompañar esas operaciones cuando el activo es de naturaleza regulada.
Pero tampoco quiero exagerar la interpretación. Dusk Trade todavía se está construyendo, así que aún no se puede concluir sobre el desempeño real del mercado a partir de la arquitectura ya publicada.
Lo que sí me parece más digno de seguimiento es esto: cuando la elegibilidad, las reglas de transferencia y la liquidación pasan a formar parte del flujo de trabajo del trading, ¿sigue siendo suficiente la noción de “DEX” para describir este producto?
#dusk $DUSK @Dusk $BTC
STOX fue el nombre con el que Dusk se refería en su momento a un código interno para una plataforma de trading con el objetivo de llevar a la cadena activos regulados y permitir que los inversores puedan operar. Hoy, este producto se llama Dusk Trade.
Intenté mirar la parte que está detrás de las operaciones. Dusk Trade no solo habla de comprar y vender; la documentación actual también enumera el proceso de incorporación de inversores, elegibilidad, vinculación de billeteras, transferencias controladas, coordinación de pagos y liquidación.
Hasta aquí tuve que corregir mi comprensión inicial. La diferencia parece no estar en el simple hecho de “si hay trading de tokens o no”, sino en las reglas que deben acompañar esas operaciones cuando el activo es de naturaleza regulada.
Pero tampoco quiero exagerar la interpretación. Dusk Trade todavía se está construyendo, así que aún no se puede concluir sobre el desempeño real del mercado a partir de la arquitectura ya publicada.
Lo que sí me parece más digno de seguimiento es esto: cuando la elegibilidad, las reglas de transferencia y la liquidación pasan a formar parte del flujo de trabajo del trading, ¿sigue siendo suficiente la noción de “DEX” para describir este producto?
#dusk $DUSK @Dusk $BTC
207
Empecé a leer Dusk Network a partir de una pregunta bastante sencilla: si RWA realmente se lleva a blockchain, ¿qué necesita hacer esa blockchain además de solo registrar los tokens?
Esta pregunta me hizo ver el problema de otra manera; la tokenización es solo el primer paso. Después de que el activo se represente on-chain, aún quedan cosas por resolver: quién tiene permiso para hacer transacciones, cómo se realizan las transacciones, si la pierna de activo (asset leg) y la pierna de pago (payment leg) se coordinan o no, y por último dónde se realiza el settlement de la propiedad.
Por lo tanto, en lugar de empezar por la historia de “¿Dusk es una blockchain para RWA o no?”, quiero revisar su arquitectura antes.
En la documentación de Dusk, DuskDS se encarga del consenso, la finality y la disponibilidad de datos de Dusk L1, mientras que DuskEVM proporciona un entorno compatible con EVM para las aplicaciones.
Lo destacable es que Dusk también describe la infraestructura de mercado con pasos de onboarding, controles de transferencia, coordinación entre asset y payment, y settlement.
A estas alturas empecé a ver un enfoque distinto: las RWA no solo necesitan un lugar para emitir tokens, sino una capa de procesamiento que cubra todo el ciclo de vida de las transacciones; pero aún tengo una duda: ¿la arquitectura adecuada implica necesariamente una adopción real?
Entonces, ¿Dusk está construyendo infraestructura de settlement o solo está poniendo los cimientos para ello?
#dusk $DUSK @Dusk_Foundation $BTC
Empecé a leer Dusk Network a partir de una pregunta bastante sencilla: si RWA realmente se lleva a blockchain, ¿qué necesita hacer esa blockchain además de solo registrar los tokens?
Esta pregunta me hizo ver el problema de otra manera; la tokenización es solo el primer paso. Después de que el activo se represente on-chain, aún quedan cosas por resolver: quién tiene permiso para hacer transacciones, cómo se realizan las transacciones, si la pierna de activo (asset leg) y la pierna de pago (payment leg) se coordinan o no, y por último dónde se realiza el settlement de la propiedad.
Por lo tanto, en lugar de empezar por la historia de “¿Dusk es una blockchain para RWA o no?”, quiero revisar su arquitectura antes.
En la documentación de Dusk, DuskDS se encarga del consenso, la finality y la disponibilidad de datos de Dusk L1, mientras que DuskEVM proporciona un entorno compatible con EVM para las aplicaciones.
Lo destacable es que Dusk también describe la infraestructura de mercado con pasos de onboarding, controles de transferencia, coordinación entre asset y payment, y settlement.
A estas alturas empecé a ver un enfoque distinto: las RWA no solo necesitan un lugar para emitir tokens, sino una capa de procesamiento que cubra todo el ciclo de vida de las transacciones; pero aún tengo una duda: ¿la arquitectura adecuada implica necesariamente una adopción real?
Entonces, ¿Dusk está construyendo infraestructura de settlement o solo está poniendo los cimientos para ello?
#dusk $DUSK @Dusk $BTC
Esta pregunta me hizo ver el problema de otra manera; la tokenización es solo el primer paso. Después de que el activo se represente on-chain, aún quedan cosas por resolver: quién tiene permiso para hacer transacciones, cómo se realizan las transacciones, si la pierna de activo (asset leg) y la pierna de pago (payment leg) se coordinan o no, y por último dónde se realiza el settlement de la propiedad.
Por lo tanto, en lugar de empezar por la historia de “¿Dusk es una blockchain para RWA o no?”, quiero revisar su arquitectura antes.
En la documentación de Dusk, DuskDS se encarga del consenso, la finality y la disponibilidad de datos de Dusk L1, mientras que DuskEVM proporciona un entorno compatible con EVM para las aplicaciones.
Lo destacable es que Dusk también describe la infraestructura de mercado con pasos de onboarding, controles de transferencia, coordinación entre asset y payment, y settlement.
A estas alturas empecé a ver un enfoque distinto: las RWA no solo necesitan un lugar para emitir tokens, sino una capa de procesamiento que cubra todo el ciclo de vida de las transacciones; pero aún tengo una duda: ¿la arquitectura adecuada implica necesariamente una adopción real?
Entonces, ¿Dusk está construyendo infraestructura de settlement o solo está poniendo los cimientos para ello?
#dusk $DUSK @Dusk $BTC
1
271
Si eres nuevo en Binance P2P, hay un hábito que creo que deberías practicar ya desde las primeras operaciones: no elegir al vendedor solo porque tiene un precio mejor.
Antes pensaba que una diferencia de algunos céntimos o unos pocos “centavos” no era para tanto, así que normalmente miraba primero el precio y luego recién revisaba el resto de la información. Pero después de varias operaciones, y al leer con atención cómo Binance muestra los datos de cada anuncio, empecé a notar que lo que vale la pena revisar no es solo el nivel de precio.
Probé construir para mí un proceso sencillo antes de cada orden, que puedes tomar como referencia.
Primero miro la cantidad de transacciones y la tasa de finalización. Luego leo los comentarios especiales si hay respuestas negativas que se repiten.
A continuación reviso los límites de la orden y si el método de pago realmente es adecuado.
Más importante aún, cotejo la información de pago y no cambio la conversación por iniciativa propia a Telegram ni a otras plataformas.
Sin embargo, hay algo que veo: estos datos no pueden convertir a un socio en “totalmente seguro” de forma absoluta; solo nos brindan más base para evaluar antes de realizar la transacción.
En las transacciones P2P, según mi opinión, lo más importante quizá no sea encontrar al vendedor más barato, sino formar el hábito de revisar antes de presionar confirmar.
No sé si estas experiencias pueden ayudar a todos, pero al menos es lo que saqué después de comprobarlo por mí mismo.
#binancep2pantoan @Binance_Vietnam $BTC
Si eres nuevo en Binance P2P, hay un hábito que creo que deberías practicar ya desde las primeras operaciones: no elegir al vendedor solo porque tiene un precio mejor.
Antes pensaba que una diferencia de algunos céntimos o unos pocos “centavos” no era para tanto, así que normalmente miraba primero el precio y luego recién revisaba el resto de la información. Pero después de varias operaciones, y al leer con atención cómo Binance muestra los datos de cada anuncio, empecé a notar que lo que vale la pena revisar no es solo el nivel de precio.
Probé construir para mí un proceso sencillo antes de cada orden, que puedes tomar como referencia.
Primero miro la cantidad de transacciones y la tasa de finalización. Luego leo los comentarios especiales si hay respuestas negativas que se repiten.
A continuación reviso los límites de la orden y si el método de pago realmente es adecuado.
Más importante aún, cotejo la información de pago y no cambio la conversación por iniciativa propia a Telegram ni a otras plataformas.
Sin embargo, hay algo que veo: estos datos no pueden convertir a un socio en “totalmente seguro” de forma absoluta; solo nos brindan más base para evaluar antes de realizar la transacción.
En las transacciones P2P, según mi opinión, lo más importante quizá no sea encontrar al vendedor más barato, sino formar el hábito de revisar antes de presionar confirmar.
No sé si estas experiencias pueden ayudar a todos, pero al menos es lo que saqué después de comprobarlo por mí mismo.
#binancep2pantoan @Binance Vietnam $BTC
Antes pensaba que una diferencia de algunos céntimos o unos pocos “centavos” no era para tanto, así que normalmente miraba primero el precio y luego recién revisaba el resto de la información. Pero después de varias operaciones, y al leer con atención cómo Binance muestra los datos de cada anuncio, empecé a notar que lo que vale la pena revisar no es solo el nivel de precio.
Probé construir para mí un proceso sencillo antes de cada orden, que puedes tomar como referencia.
Primero miro la cantidad de transacciones y la tasa de finalización. Luego leo los comentarios especiales si hay respuestas negativas que se repiten.
A continuación reviso los límites de la orden y si el método de pago realmente es adecuado.
Más importante aún, cotejo la información de pago y no cambio la conversación por iniciativa propia a Telegram ni a otras plataformas.
Sin embargo, hay algo que veo: estos datos no pueden convertir a un socio en “totalmente seguro” de forma absoluta; solo nos brindan más base para evaluar antes de realizar la transacción.
En las transacciones P2P, según mi opinión, lo más importante quizá no sea encontrar al vendedor más barato, sino formar el hábito de revisar antes de presionar confirmar.
No sé si estas experiencias pueden ayudar a todos, pero al menos es lo que saqué después de comprobarlo por mí mismo.
#binancep2pantoan @Binance Vietnam $BTC
1
208
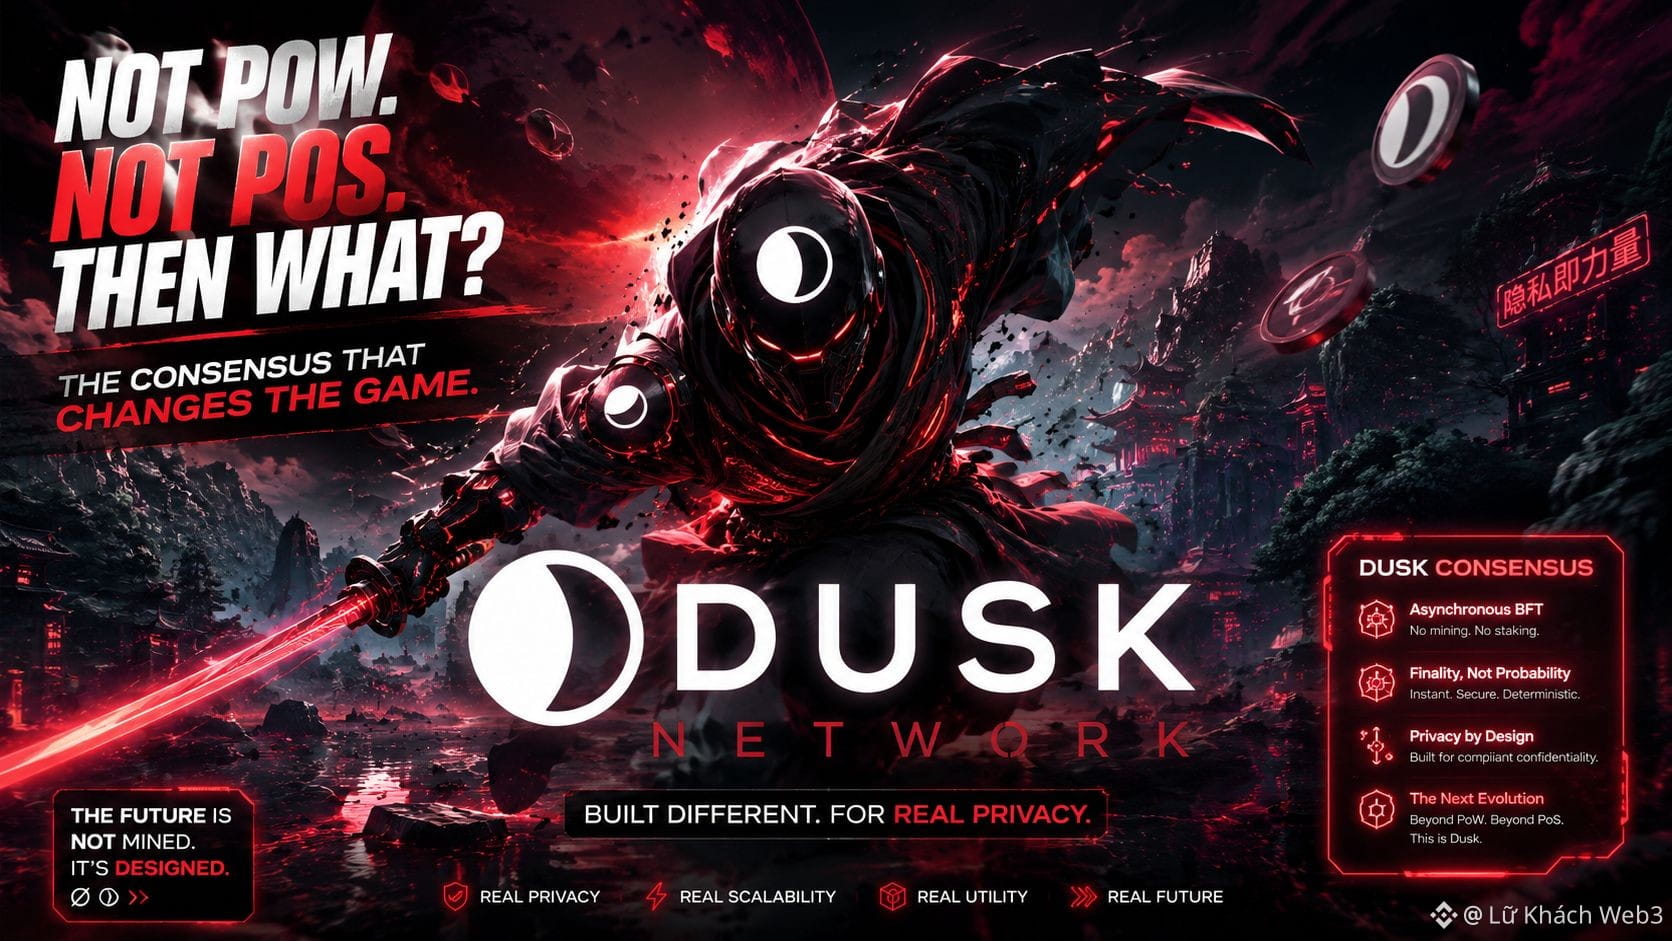
Hay un detalle que me obligó a releer varias veces el consenso de Dusk. Al principio pensé que Succinct Attestation solo era otra forma de referirse a PoS, pero el flujo interno tiene algunos puntos destacables.
Según la documentación actual, DuskDS utiliza Succinct Attestation (SA), que Dusk describe explícitamente como un protocolo de consenso de Proof of Stake basado en comités y permissionless. Los provisioners que quieran participar en el consenso deben tener un stake mínimo de 1.000 DUSK.
Continúo con el proceso. Una ronda no consiste simplemente en que los validadores voten por un bloque; se divide en tres etapas: Proposal, Validation y Ratification. Un provisioner propone un bloque, luego un comité lo revisa; después, otro comité confirma el resultado y completa el bloque. Cuando finaliza la ratificación, Dusk alcanza finality determinista.
Hasta aquí tuve que corregir la comprensión inicial.
SA no es “otro consenso totalmente distinto a PoS”. La base económica sigue siendo el staking; lo que Dusk reconfigura está en la forma de seleccionar el comité, la separación de las etapas de confirmación y la manera de llevar el bloque a finality.
Pero, espera, esto tampoco es suficiente para decir que SA sea mejor que PoW o PoS tradicional.
PoW se basa en la competencia computacional, mientras que SA no necesita ese mecanismo. Pero decir que Dusk “reemplaza PoS por algo completamente nuevo” no es preciso.
Lo que sí me parece más interesante para investigar es: cuando la finality se diseña de forma determinista, ¿cómo cambia la experiencia de settlement para las aplicaciones financieras?
#dusk $DUSK @Dusk_Foundation $BTC
Hay un detalle que me obligó a releer varias veces el consenso de Dusk. Al principio pensé que Succinct Attestation solo era otra forma de referirse a PoS, pero el flujo interno tiene algunos puntos destacables.
Según la documentación actual, DuskDS utiliza Succinct Attestation (SA), que Dusk describe explícitamente como un protocolo de consenso de Proof of Stake basado en comités y permissionless. Los provisioners que quieran participar en el consenso deben tener un stake mínimo de 1.000 DUSK.
Continúo con el proceso. Una ronda no consiste simplemente en que los validadores voten por un bloque; se divide en tres etapas: Proposal, Validation y Ratification. Un provisioner propone un bloque, luego un comité lo revisa; después, otro comité confirma el resultado y completa el bloque. Cuando finaliza la ratificación, Dusk alcanza finality determinista.
Hasta aquí tuve que corregir la comprensión inicial.
SA no es “otro consenso totalmente distinto a PoS”. La base económica sigue siendo el staking; lo que Dusk reconfigura está en la forma de seleccionar el comité, la separación de las etapas de confirmación y la manera de llevar el bloque a finality.
Pero, espera, esto tampoco es suficiente para decir que SA sea mejor que PoW o PoS tradicional.
PoW se basa en la competencia computacional, mientras que SA no necesita ese mecanismo. Pero decir que Dusk “reemplaza PoS por algo completamente nuevo” no es preciso.
Lo que sí me parece más interesante para investigar es: cuando la finality se diseña de forma determinista, ¿cómo cambia la experiencia de settlement para las aplicaciones financieras?
#dusk $DUSK @Dusk $BTC
Según la documentación actual, DuskDS utiliza Succinct Attestation (SA), que Dusk describe explícitamente como un protocolo de consenso de Proof of Stake basado en comités y permissionless. Los provisioners que quieran participar en el consenso deben tener un stake mínimo de 1.000 DUSK.
Continúo con el proceso. Una ronda no consiste simplemente en que los validadores voten por un bloque; se divide en tres etapas: Proposal, Validation y Ratification. Un provisioner propone un bloque, luego un comité lo revisa; después, otro comité confirma el resultado y completa el bloque. Cuando finaliza la ratificación, Dusk alcanza finality determinista.
Hasta aquí tuve que corregir la comprensión inicial.
SA no es “otro consenso totalmente distinto a PoS”. La base económica sigue siendo el staking; lo que Dusk reconfigura está en la forma de seleccionar el comité, la separación de las etapas de confirmación y la manera de llevar el bloque a finality.
Pero, espera, esto tampoco es suficiente para decir que SA sea mejor que PoW o PoS tradicional.
PoW se basa en la competencia computacional, mientras que SA no necesita ese mecanismo. Pero decir que Dusk “reemplaza PoS por algo completamente nuevo” no es preciso.
Lo que sí me parece más interesante para investigar es: cuando la finality se diseña de forma determinista, ¿cómo cambia la experiencia de settlement para las aplicaciones financieras?
#dusk $DUSK @Dusk $BTC
220
Verificado
Algo que me detuvo al leer sobre Dusk Network. Al principio, pensé que esto era solo una blockchain enfocada en la privacidad y la tokenización de activos, pero al contrastar los documentos nuevos, vi que la forma en que Dusk se posiciona es mucho más amplia.
Dusk se describe como infraestructura para activos digitales regulados y finanzas onchain, con un enfoque en la privacidad, el control de acceso y el settlement determinista. Esto no es solo una historia sobre tokens.
Empecé a mirar más de cerca la arquitectura. DuskDS se encarga del consenso, la finalización y la disponibilidad de datos; DuskVM ejecuta smart contracts Rust/WASM directamente sobre L1; y DuskEVM ofrece un entorno compatible con EVM, usando DuskDS para el settlement.
Luego leí con más profundidad sobre los activos regulados. Los documentos mencionan elegibilidad, vinculación de la wallet, restricciones de transferencia, divulgación, reportes y coordinación del settlement. La privacidad también se divide en dos líneas: Moonlight para transacciones públicas y Phoenix para transferencias protegidas.
En ese momento entendí por qué Dusk no solo habla de “llevar activos a la blockchain”. Están intentando llevar también las limitaciones del mercado financiero al flujo de trabajo onchain.
Pero espera, que la arquitectura esté diseñada para finanzas reguladas no significa automáticamente que la adopción ya esté demostrada.
Quizá la pregunta más interesante a seguir es: ¿estos primitivos realmente se convierten en infraestructura que usan los mercados financieros?
#dusk $DUSK @Dusk_Foundation $BTC
Algo que me detuvo al leer sobre Dusk Network. Al principio, pensé que esto era solo una blockchain enfocada en la privacidad y la tokenización de activos, pero al contrastar los documentos nuevos, vi que la forma en que Dusk se posiciona es mucho más amplia.
Dusk se describe como infraestructura para activos digitales regulados y finanzas onchain, con un enfoque en la privacidad, el control de acceso y el settlement determinista. Esto no es solo una historia sobre tokens.
Empecé a mirar más de cerca la arquitectura. DuskDS se encarga del consenso, la finalización y la disponibilidad de datos; DuskVM ejecuta smart contracts Rust/WASM directamente sobre L1; y DuskEVM ofrece un entorno compatible con EVM, usando DuskDS para el settlement.
Luego leí con más profundidad sobre los activos regulados. Los documentos mencionan elegibilidad, vinculación de la wallet, restricciones de transferencia, divulgación, reportes y coordinación del settlement. La privacidad también se divide en dos líneas: Moonlight para transacciones públicas y Phoenix para transferencias protegidas.
En ese momento entendí por qué Dusk no solo habla de “llevar activos a la blockchain”. Están intentando llevar también las limitaciones del mercado financiero al flujo de trabajo onchain.
Pero espera, que la arquitectura esté diseñada para finanzas reguladas no significa automáticamente que la adopción ya esté demostrada.
Quizá la pregunta más interesante a seguir es: ¿estos primitivos realmente se convierten en infraestructura que usan los mercados financieros?
#dusk $DUSK @Dusk $BTC
Dusk se describe como infraestructura para activos digitales regulados y finanzas onchain, con un enfoque en la privacidad, el control de acceso y el settlement determinista. Esto no es solo una historia sobre tokens.
Empecé a mirar más de cerca la arquitectura. DuskDS se encarga del consenso, la finalización y la disponibilidad de datos; DuskVM ejecuta smart contracts Rust/WASM directamente sobre L1; y DuskEVM ofrece un entorno compatible con EVM, usando DuskDS para el settlement.
Luego leí con más profundidad sobre los activos regulados. Los documentos mencionan elegibilidad, vinculación de la wallet, restricciones de transferencia, divulgación, reportes y coordinación del settlement. La privacidad también se divide en dos líneas: Moonlight para transacciones públicas y Phoenix para transferencias protegidas.
En ese momento entendí por qué Dusk no solo habla de “llevar activos a la blockchain”. Están intentando llevar también las limitaciones del mercado financiero al flujo de trabajo onchain.
Pero espera, que la arquitectura esté diseñada para finanzas reguladas no significa automáticamente que la adopción ya esté demostrada.
Quizá la pregunta más interesante a seguir es: ¿estos primitivos realmente se convierten en infraestructura que usan los mercados financieros?
#dusk $DUSK @Dusk $BTC
1
1
91
A primera vista, yo había pensado que Binance P2P solo añadía algunas capas más de protección para las transacciones entre pares. El escrow, la verificación o el Appeal son conceptos bastante familiares.
Pero cuanto más leo, más interesante me parece el problema que hay detrás de lo que sucede cuando las dos partes ya no están de acuerdo sobre la operación.
Al principio creí que el Chat y el Appeal eran simplemente herramientas de apoyo en caso de algún incidente; sin embargo, me di cuenta de que su valor está en ayudar a las partes a proporcionar información y pruebas para que Binance las evalúe cuando surja una disputa.
El proceso de queja puede registrar pasos de manejo, notas y pruebas relacionadas, y esto me hizo ver el Appeal de otra manera: no es un mecanismo que garantice un resultado, sino un procedimiento para revisar lo ocurrido con base en la información presentada.
Lo que me preocupó fue, de nuevo, la conducta del usuario. Binance también recomienda no basarse en capturas de pantalla ni en SMS para confirmar un pago y, cuando se necesite un Appeal, conservar los documentos.
Fue entonces cuando entendí que el punto relevante no es solo la tecnología. Está en cómo el sistema mantiene un proceso para que las partes puedan aportar pruebas cuando surgen desacuerdos.
Cuanto más lo pienso, más me parece esto como un modelo de coordinación más que una función, y quizá el valor de la infraestructura solo se revele cuando la transacción ya no es tan sencilla.
#binancep2pantoan @Binance_Vietnam $BTC
A primera vista, yo había pensado que Binance P2P solo añadía algunas capas más de protección para las transacciones entre pares. El escrow, la verificación o el Appeal son conceptos bastante familiares.
Pero cuanto más leo, más interesante me parece el problema que hay detrás de lo que sucede cuando las dos partes ya no están de acuerdo sobre la operación.
Al principio creí que el Chat y el Appeal eran simplemente herramientas de apoyo en caso de algún incidente; sin embargo, me di cuenta de que su valor está en ayudar a las partes a proporcionar información y pruebas para que Binance las evalúe cuando surja una disputa.
El proceso de queja puede registrar pasos de manejo, notas y pruebas relacionadas, y esto me hizo ver el Appeal de otra manera: no es un mecanismo que garantice un resultado, sino un procedimiento para revisar lo ocurrido con base en la información presentada.
Lo que me preocupó fue, de nuevo, la conducta del usuario. Binance también recomienda no basarse en capturas de pantalla ni en SMS para confirmar un pago y, cuando se necesite un Appeal, conservar los documentos.
Fue entonces cuando entendí que el punto relevante no es solo la tecnología. Está en cómo el sistema mantiene un proceso para que las partes puedan aportar pruebas cuando surgen desacuerdos.
Cuanto más lo pienso, más me parece esto como un modelo de coordinación más que una función, y quizá el valor de la infraestructura solo se revele cuando la transacción ya no es tan sencilla.
#binancep2pantoan @Binance Vietnam $BTC
Pero cuanto más leo, más interesante me parece el problema que hay detrás de lo que sucede cuando las dos partes ya no están de acuerdo sobre la operación.
Al principio creí que el Chat y el Appeal eran simplemente herramientas de apoyo en caso de algún incidente; sin embargo, me di cuenta de que su valor está en ayudar a las partes a proporcionar información y pruebas para que Binance las evalúe cuando surja una disputa.
El proceso de queja puede registrar pasos de manejo, notas y pruebas relacionadas, y esto me hizo ver el Appeal de otra manera: no es un mecanismo que garantice un resultado, sino un procedimiento para revisar lo ocurrido con base en la información presentada.
Lo que me preocupó fue, de nuevo, la conducta del usuario. Binance también recomienda no basarse en capturas de pantalla ni en SMS para confirmar un pago y, cuando se necesite un Appeal, conservar los documentos.
Fue entonces cuando entendí que el punto relevante no es solo la tecnología. Está en cómo el sistema mantiene un proceso para que las partes puedan aportar pruebas cuando surgen desacuerdos.
Cuanto más lo pienso, más me parece esto como un modelo de coordinación más que una función, y quizá el valor de la infraestructura solo se revele cuando la transacción ya no es tan sencilla.
#binancep2pantoan @Binance Vietnam $BTC
1
210
Hay un punto que me obligó a releer al investigar Dusk Network. Antes pensaba que la tokenización era bastante simple: tomar un activo, crear un token que lo represente y luego llevar ese token a la blockchain.
Pero la documentación de Dusk define esto con más precisión. La tokenización es el proceso de emitir tokens que representan un activo o un derecho sobre ese activo. El problema es que, para los activos gestionados, custody, registry y settlement todavía pueden permanecer fuera del ledger.
Empecé a mirar el resto del lifecycle: issuance, eligibility, transfer restrictions, disclosure, trading y settlement. Estos también son los flujos de trabajo que Dusk incluye en el diseño de la infraestructura de mercado.
DuskDS se encarga de settlement, finality y data availability. Citadel proporciona identidad y divulgación selectiva. Dusk Trade se encuentra en la capa de aplicación, y gestiona flujos de trabajo como onboarding, trading y la coordinación entre settlement activo-pago.
Resulta que lo que pasé por alto inicialmente no eran los tokens en sí, sino las cosas que ocurren antes y después de una transferencia.
Espera, aunque esto todavía no significa que todo se lleve automáticamente a la cadena; el propio documento de Dusk dice que la arquitectura concreta depende del producto y de los requisitos legales.
Así que la forma en que veo Dusk cambia un poco: aquí la tokenización no solo consiste en crear una representación, sino en construir todo el flujo de trabajo alrededor del activo.
Entonces, al final, ¿el valor está en el token o en la infraestructura que hace que ese token realmente pueda funcionar?
#dusk $DUSK @Dusk_Foundation $BTC
Hay un punto que me obligó a releer al investigar Dusk Network. Antes pensaba que la tokenización era bastante simple: tomar un activo, crear un token que lo represente y luego llevar ese token a la blockchain.
Pero la documentación de Dusk define esto con más precisión. La tokenización es el proceso de emitir tokens que representan un activo o un derecho sobre ese activo. El problema es que, para los activos gestionados, custody, registry y settlement todavía pueden permanecer fuera del ledger.
Empecé a mirar el resto del lifecycle: issuance, eligibility, transfer restrictions, disclosure, trading y settlement. Estos también son los flujos de trabajo que Dusk incluye en el diseño de la infraestructura de mercado.
DuskDS se encarga de settlement, finality y data availability. Citadel proporciona identidad y divulgación selectiva. Dusk Trade se encuentra en la capa de aplicación, y gestiona flujos de trabajo como onboarding, trading y la coordinación entre settlement activo-pago.
Resulta que lo que pasé por alto inicialmente no eran los tokens en sí, sino las cosas que ocurren antes y después de una transferencia.
Espera, aunque esto todavía no significa que todo se lleve automáticamente a la cadena; el propio documento de Dusk dice que la arquitectura concreta depende del producto y de los requisitos legales.
Así que la forma en que veo Dusk cambia un poco: aquí la tokenización no solo consiste en crear una representación, sino en construir todo el flujo de trabajo alrededor del activo.
Entonces, al final, ¿el valor está en el token o en la infraestructura que hace que ese token realmente pueda funcionar?
#dusk $DUSK @Dusk $BTC
Pero la documentación de Dusk define esto con más precisión. La tokenización es el proceso de emitir tokens que representan un activo o un derecho sobre ese activo. El problema es que, para los activos gestionados, custody, registry y settlement todavía pueden permanecer fuera del ledger.
Empecé a mirar el resto del lifecycle: issuance, eligibility, transfer restrictions, disclosure, trading y settlement. Estos también son los flujos de trabajo que Dusk incluye en el diseño de la infraestructura de mercado.
DuskDS se encarga de settlement, finality y data availability. Citadel proporciona identidad y divulgación selectiva. Dusk Trade se encuentra en la capa de aplicación, y gestiona flujos de trabajo como onboarding, trading y la coordinación entre settlement activo-pago.
Resulta que lo que pasé por alto inicialmente no eran los tokens en sí, sino las cosas que ocurren antes y después de una transferencia.
Espera, aunque esto todavía no significa que todo se lleve automáticamente a la cadena; el propio documento de Dusk dice que la arquitectura concreta depende del producto y de los requisitos legales.
Así que la forma en que veo Dusk cambia un poco: aquí la tokenización no solo consiste en crear una representación, sino en construir todo el flujo de trabajo alrededor del activo.
Entonces, al final, ¿el valor está en el token o en la infraestructura que hace que ese token realmente pueda funcionar?
#dusk $DUSK @Dusk $BTC
2
2
82
Una vez hice una orden P2P y vi que el método de pago no era compatible, así que pensé en cancelarla. Creí que era solo una acción normal hasta que me pregunté: si cualquiera puede cancelar a voluntad, ¿en qué se basa Binance para evaluar si un merchant es confiable?
Antes solía ver la cancelación de órdenes de forma bastante simple: si ya no quería seguir con la transacción, la cancelaba. Pero al revisar la documentación Binance P2P Merchant Guidelines, esa forma de verlo empezó a presentar problemas.
Binance deja claro que el merchant no debe “cancel orders arbitrarily”. Al mismo tiempo, la tasa de finalización de órdenes en 30 días es uno de los indicadores usados para evaluar al merchant; una tasa de finalización baja puede llevar a su exclusión del programa de merchants.
Seguí leyendo la parte de trading principles para ver si Binance prohíbe absolutamente cancelar. No es así: la documentación todavía menciona casos en los que el merchant puede cancelar, por ejemplo cuando la información de la cuenta de pago de la contraparte no cumple los requisitos o cuando el usuario rechaza ciertos pasos adicionales de verificación.
Llegados a este punto, tuve que corregir mi interpretación inicial.
El problema no está en que “cancelar una orden esté mal”. El problema está en la palabra “arbitrariamente”. Binance distingue entre un motivo válido para terminar una transacción y una cancelación sin fundamento.
Pero espera, esto tampoco basta para decir que una sola cancelación seguramente será sancionada. La documentación habla de criterios de evaluación y de casos de infracción, no de que por pulsar cancelar una vez ya se aplique una penalización.
Quizá lo más llamativo es esto: en P2P, una acción que parece muy pequeña queda integrada en todo un sistema de evaluación sobre el nivel de finalización y la fiabilidad del merchant.
#binancep2pantoan @Binance_Vietnam $BTC
Una vez hice una orden P2P y vi que el método de pago no era compatible, así que pensé en cancelarla. Creí que era solo una acción normal hasta que me pregunté: si cualquiera puede cancelar a voluntad, ¿en qué se basa Binance para evaluar si un merchant es confiable?
Antes solía ver la cancelación de órdenes de forma bastante simple: si ya no quería seguir con la transacción, la cancelaba. Pero al revisar la documentación Binance P2P Merchant Guidelines, esa forma de verlo empezó a presentar problemas.
Binance deja claro que el merchant no debe “cancel orders arbitrarily”. Al mismo tiempo, la tasa de finalización de órdenes en 30 días es uno de los indicadores usados para evaluar al merchant; una tasa de finalización baja puede llevar a su exclusión del programa de merchants.
Seguí leyendo la parte de trading principles para ver si Binance prohíbe absolutamente cancelar. No es así: la documentación todavía menciona casos en los que el merchant puede cancelar, por ejemplo cuando la información de la cuenta de pago de la contraparte no cumple los requisitos o cuando el usuario rechaza ciertos pasos adicionales de verificación.
Llegados a este punto, tuve que corregir mi interpretación inicial.
El problema no está en que “cancelar una orden esté mal”. El problema está en la palabra “arbitrariamente”. Binance distingue entre un motivo válido para terminar una transacción y una cancelación sin fundamento.
Pero espera, esto tampoco basta para decir que una sola cancelación seguramente será sancionada. La documentación habla de criterios de evaluación y de casos de infracción, no de que por pulsar cancelar una vez ya se aplique una penalización.
Quizá lo más llamativo es esto: en P2P, una acción que parece muy pequeña queda integrada en todo un sistema de evaluación sobre el nivel de finalización y la fiabilidad del merchant.
#binancep2pantoan @Binance Vietnam $BTC
Antes solía ver la cancelación de órdenes de forma bastante simple: si ya no quería seguir con la transacción, la cancelaba. Pero al revisar la documentación Binance P2P Merchant Guidelines, esa forma de verlo empezó a presentar problemas.
Binance deja claro que el merchant no debe “cancel orders arbitrarily”. Al mismo tiempo, la tasa de finalización de órdenes en 30 días es uno de los indicadores usados para evaluar al merchant; una tasa de finalización baja puede llevar a su exclusión del programa de merchants.
Seguí leyendo la parte de trading principles para ver si Binance prohíbe absolutamente cancelar. No es así: la documentación todavía menciona casos en los que el merchant puede cancelar, por ejemplo cuando la información de la cuenta de pago de la contraparte no cumple los requisitos o cuando el usuario rechaza ciertos pasos adicionales de verificación.
Llegados a este punto, tuve que corregir mi interpretación inicial.
El problema no está en que “cancelar una orden esté mal”. El problema está en la palabra “arbitrariamente”. Binance distingue entre un motivo válido para terminar una transacción y una cancelación sin fundamento.
Pero espera, esto tampoco basta para decir que una sola cancelación seguramente será sancionada. La documentación habla de criterios de evaluación y de casos de infracción, no de que por pulsar cancelar una vez ya se aplique una penalización.
Quizá lo más llamativo es esto: en P2P, una acción que parece muy pequeña queda integrada en todo un sistema de evaluación sobre el nivel de finalización y la fiabilidad del merchant.
#binancep2pantoan @Binance Vietnam $BTC
1
186
Hoy dediqué toda la tarde a estudiar detenidamente Dusk Network para participar en el programa Creatorpad del proyecto en Binance.
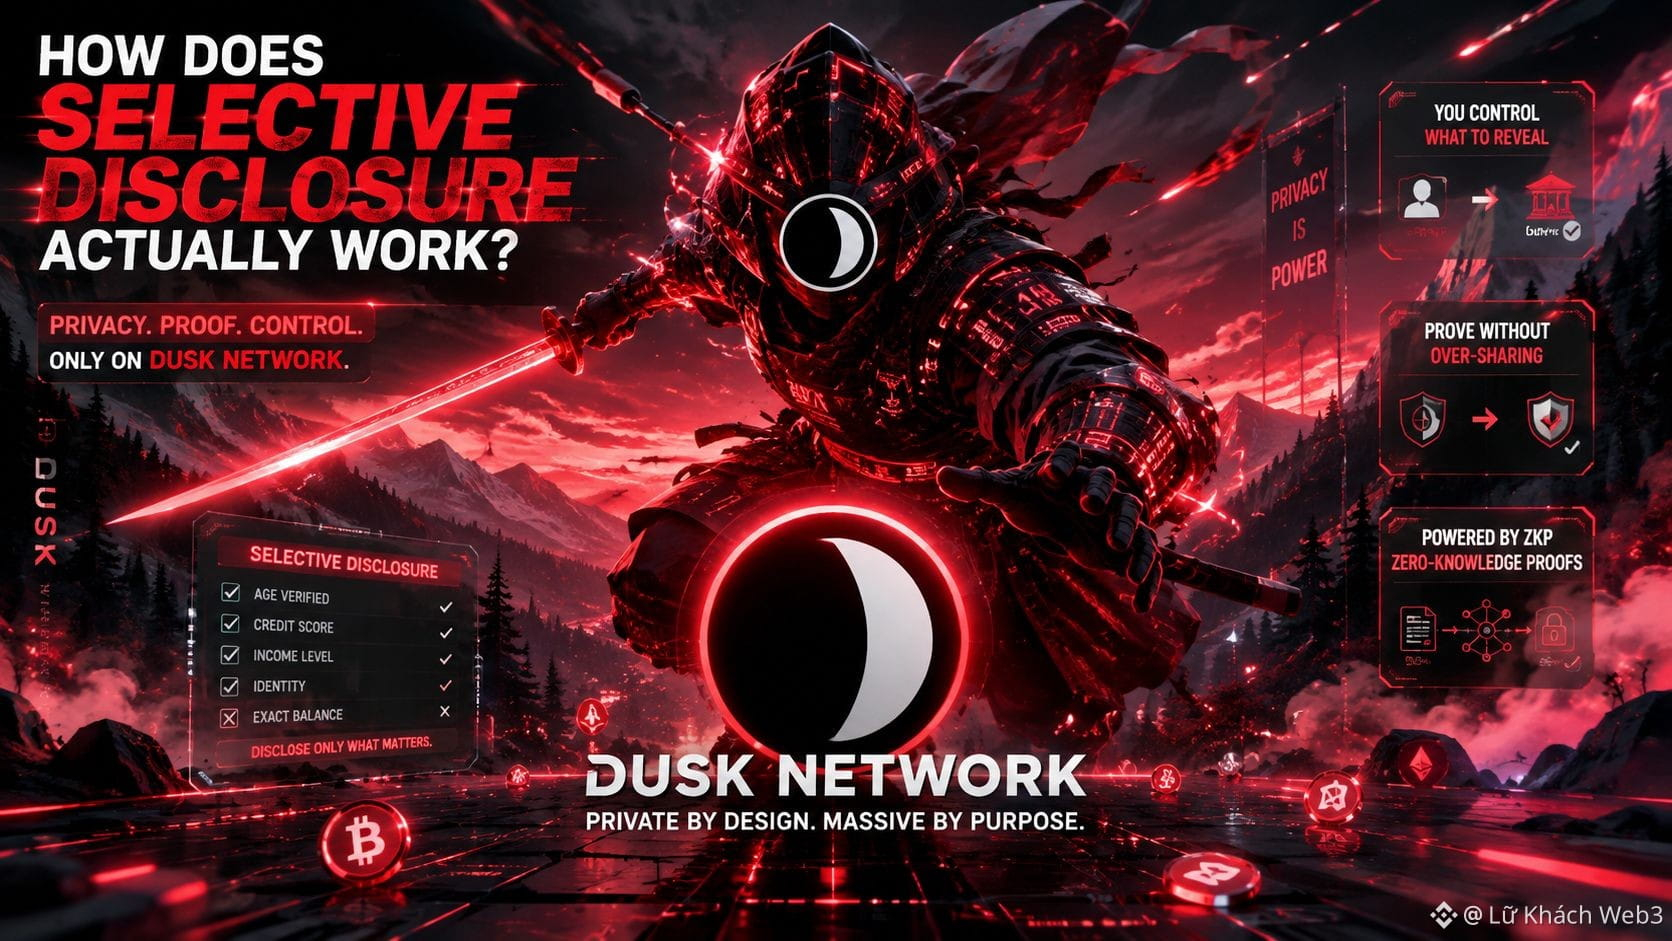
Hay un detalle que me hizo volver a leer la sección de privacidad de Dusk Network. “Selective Disclosure” suena bastante simple: mantener los datos en privado pero, cuando haga falta, revelarlos. Sin embargo, al bajar a los documentos, la forma en que Dusk descompone los componentes difiere de lo que yo me imaginaba inicialmente.
Dusk describe la privacidad en tres líneas: cuentas públicas con Moonlight, transacciones protegidas (shielded) con Phoenix y selective disclosure cuando una parte autorizada necesita pruebas.
Me adentré en Citadel porque los docs definen que es la capa de identidad y acceso para el selective disclosure. Citadel usa pruebas de conocimiento cero para que los usuarios puedan demostrar que poseen una licencia válida sin necesidad de hacer pública toda la información de identificación.
Lo destacable está en esto: por ejemplo, en los docs no se dice “revelar toda la identidad”. El usuario crea una prueba y, luego, el proveedor de servicios comprueba los permisos válidos mediante el proceso de Citadel.
Espera, entonces, ¿eso no significa que todos los datos en Dusk se revelen automáticamente con selective disclosure? Los docs solo describen primitivas y patrones para que las aplicaciones construyan el flujo de trabajo adecuado.
Quizá este sea el punto que necesito conservar: el Selective Disclosure de Dusk no es “privacidad pero con un botón para hacerlo público”, sino una manera de separar el derecho a demostrar una información de la divulgación de toda la información.
Entonces, la siguiente pregunta se vuelve interesante: ¿hasta qué nivel se implementan estas primitivas en aplicaciones reales?
#dusk $DUSK @Dusk_Foundation $BTC
Hoy dediqué toda la tarde a estudiar detenidamente Dusk Network para participar en el programa Creatorpad del proyecto en Binance.
Hay un detalle que me hizo volver a leer la sección de privacidad de Dusk Network. “Selective Disclosure” suena bastante simple: mantener los datos en privado pero, cuando haga falta, revelarlos. Sin embargo, al bajar a los documentos, la forma en que Dusk descompone los componentes difiere de lo que yo me imaginaba inicialmente.
Dusk describe la privacidad en tres líneas: cuentas públicas con Moonlight, transacciones protegidas (shielded) con Phoenix y selective disclosure cuando una parte autorizada necesita pruebas.
Me adentré en Citadel porque los docs definen que es la capa de identidad y acceso para el selective disclosure. Citadel usa pruebas de conocimiento cero para que los usuarios puedan demostrar que poseen una licencia válida sin necesidad de hacer pública toda la información de identificación.
Lo destacable está en esto: por ejemplo, en los docs no se dice “revelar toda la identidad”. El usuario crea una prueba y, luego, el proveedor de servicios comprueba los permisos válidos mediante el proceso de Citadel.
Espera, entonces, ¿eso no significa que todos los datos en Dusk se revelen automáticamente con selective disclosure? Los docs solo describen primitivas y patrones para que las aplicaciones construyan el flujo de trabajo adecuado.
Quizá este sea el punto que necesito conservar: el Selective Disclosure de Dusk no es “privacidad pero con un botón para hacerlo público”, sino una manera de separar el derecho a demostrar una información de la divulgación de toda la información.
Entonces, la siguiente pregunta se vuelve interesante: ¿hasta qué nivel se implementan estas primitivas en aplicaciones reales?
#dusk $DUSK @Dusk $BTC
Hay un detalle que me hizo volver a leer la sección de privacidad de Dusk Network. “Selective Disclosure” suena bastante simple: mantener los datos en privado pero, cuando haga falta, revelarlos. Sin embargo, al bajar a los documentos, la forma en que Dusk descompone los componentes difiere de lo que yo me imaginaba inicialmente.
Dusk describe la privacidad en tres líneas: cuentas públicas con Moonlight, transacciones protegidas (shielded) con Phoenix y selective disclosure cuando una parte autorizada necesita pruebas.
Me adentré en Citadel porque los docs definen que es la capa de identidad y acceso para el selective disclosure. Citadel usa pruebas de conocimiento cero para que los usuarios puedan demostrar que poseen una licencia válida sin necesidad de hacer pública toda la información de identificación.
Lo destacable está en esto: por ejemplo, en los docs no se dice “revelar toda la identidad”. El usuario crea una prueba y, luego, el proveedor de servicios comprueba los permisos válidos mediante el proceso de Citadel.
Espera, entonces, ¿eso no significa que todos los datos en Dusk se revelen automáticamente con selective disclosure? Los docs solo describen primitivas y patrones para que las aplicaciones construyan el flujo de trabajo adecuado.
Quizá este sea el punto que necesito conservar: el Selective Disclosure de Dusk no es “privacidad pero con un botón para hacerlo público”, sino una manera de separar el derecho a demostrar una información de la divulgación de toda la información.
Entonces, la siguiente pregunta se vuelve interesante: ¿hasta qué nivel se implementan estas primitivas en aplicaciones reales?
#dusk $DUSK @Dusk $BTC
2
2
238
Hay una situación bastante sencilla que me hizo cambiar la forma de ver la elección de contrapartes en Binance P2P.
Supongamos que necesito comprar 1.000 USDT y veo dos anuncios con precios casi equivalentes. El usuario A ya ha completado alrededor de 2.800 operaciones, con una tasa de finalización del 99,6%. El usuario B, aunque tiene un precio mejor, solo tiene 45 operaciones y una tasa de finalización del 91%.
Si solo mirara el precio, podría elegir a cualquiera, pero al leer las indicaciones de Binance veo que la plataforma recomienda comprobar la tasa de finalización, el número total de operaciones completadas y los comentarios del contrapart(e) antes de realizar la transacción.
A partir de ahí, empecé a mirar los dos anuncios de otra manera.
Las 2.800 operaciones no demuestran que el usuario A esté completamente libre de problemas, pero me proporcionan un volumen de datos históricos mayor para evaluar. En cambio, 45 operaciones y una tasa de finalización más baja me dan menos fundamentos para confiar en la estabilidad de la contraparte.
Binance también muestra datos como el número de operaciones de 30 días, la tasa de finalización de 30 días y el tiempo de liberación promedio.
Pero, un momento: estas cifras solo son señales, no una garantía para la siguiente transacción.
No voy a tratar la tasa de finalización ni la cantidad de operaciones como un pase de seguridad. Solo me ayudan a tener más base para elegir, mientras que la verificación concreta de la transacción sigue estando en manos mías.
#binancep2pantoan @Binance_Vietnam $BTC
Hay una situación bastante sencilla que me hizo cambiar la forma de ver la elección de contrapartes en Binance P2P.
Supongamos que necesito comprar 1.000 USDT y veo dos anuncios con precios casi equivalentes. El usuario A ya ha completado alrededor de 2.800 operaciones, con una tasa de finalización del 99,6%. El usuario B, aunque tiene un precio mejor, solo tiene 45 operaciones y una tasa de finalización del 91%.
Si solo mirara el precio, podría elegir a cualquiera, pero al leer las indicaciones de Binance veo que la plataforma recomienda comprobar la tasa de finalización, el número total de operaciones completadas y los comentarios del contrapart(e) antes de realizar la transacción.
A partir de ahí, empecé a mirar los dos anuncios de otra manera.
Las 2.800 operaciones no demuestran que el usuario A esté completamente libre de problemas, pero me proporcionan un volumen de datos históricos mayor para evaluar. En cambio, 45 operaciones y una tasa de finalización más baja me dan menos fundamentos para confiar en la estabilidad de la contraparte.
Binance también muestra datos como el número de operaciones de 30 días, la tasa de finalización de 30 días y el tiempo de liberación promedio.
Pero, un momento: estas cifras solo son señales, no una garantía para la siguiente transacción.
No voy a tratar la tasa de finalización ni la cantidad de operaciones como un pase de seguridad. Solo me ayudan a tener más base para elegir, mientras que la verificación concreta de la transacción sigue estando en manos mías.
#binancep2pantoan @Binance Vietnam $BTC
Supongamos que necesito comprar 1.000 USDT y veo dos anuncios con precios casi equivalentes. El usuario A ya ha completado alrededor de 2.800 operaciones, con una tasa de finalización del 99,6%. El usuario B, aunque tiene un precio mejor, solo tiene 45 operaciones y una tasa de finalización del 91%.
Si solo mirara el precio, podría elegir a cualquiera, pero al leer las indicaciones de Binance veo que la plataforma recomienda comprobar la tasa de finalización, el número total de operaciones completadas y los comentarios del contrapart(e) antes de realizar la transacción.
A partir de ahí, empecé a mirar los dos anuncios de otra manera.
Las 2.800 operaciones no demuestran que el usuario A esté completamente libre de problemas, pero me proporcionan un volumen de datos históricos mayor para evaluar. En cambio, 45 operaciones y una tasa de finalización más baja me dan menos fundamentos para confiar en la estabilidad de la contraparte.
Binance también muestra datos como el número de operaciones de 30 días, la tasa de finalización de 30 días y el tiempo de liberación promedio.
Pero, un momento: estas cifras solo son señales, no una garantía para la siguiente transacción.
No voy a tratar la tasa de finalización ni la cantidad de operaciones como un pase de seguridad. Solo me ayudan a tener más base para elegir, mientras que la verificación concreta de la transacción sigue estando en manos mías.
#binancep2pantoan @Binance Vietnam $BTC
131
Hay un detalle que me hizo volver a leer la arquitectura de Dusk una vez más. Al principio pensé que DuskDS era simplemente la parte blockchain ubicada debajo de DuskEVM, pero la documentación técnica describe que es algo más amplio.
DuskDS se define como la capa de settlement y de disponibilidad de datos de Dusk L1, encargada del consenso, la finality y los modelos de transacciones nativas. DuskEVM es la capa de ejecución que utiliza DuskDS para el settlement y la disponibilidad de datos. DuskVM, en cambio, ejecuta contratos directamente sobre Dusk L1.
Me adentré más en cómo se valida realmente el settlement. DuskDS usa Succinct Attestation, un mecanismo Proof-of-Stake basado en comités. El proceso incluye proposal, validation y luego ratification; cuando el bloque se ratifica, la finality es determinista.
Después miré el modelo de transacciones. Moonlight procesa cuentas públicas, mientras que Phoenix usa shielded notes y zero knowledge proofs. Dos modelos distintos, pero al final ambos hacen settlement en la misma cadena.
Espera, esto no significa que DuskDS se encargue por sí sola de toda la lógica de la aplicación. La ejecución sigue correspondiendo a DuskVM o DuskEVM, pero justamente aquí fue donde cambié mi forma de ver las cosas: Dusk separa bastante claramente la ejecución del settlement.
Entonces, la pregunta que vale la pena seguir ya no es si DuskDS es o no una capa de settlement, sino: ¿de qué manera esta arquitectura de separación del settlement marcará una diferencia práctica cuando las aplicaciones financieras empiecen a funcionar a gran escala?
#dusk $DUSK @Dusk_Foundation
Hay un detalle que me hizo volver a leer la arquitectura de Dusk una vez más. Al principio pensé que DuskDS era simplemente la parte blockchain ubicada debajo de DuskEVM, pero la documentación técnica describe que es algo más amplio.
DuskDS se define como la capa de settlement y de disponibilidad de datos de Dusk L1, encargada del consenso, la finality y los modelos de transacciones nativas. DuskEVM es la capa de ejecución que utiliza DuskDS para el settlement y la disponibilidad de datos. DuskVM, en cambio, ejecuta contratos directamente sobre Dusk L1.
Me adentré más en cómo se valida realmente el settlement. DuskDS usa Succinct Attestation, un mecanismo Proof-of-Stake basado en comités. El proceso incluye proposal, validation y luego ratification; cuando el bloque se ratifica, la finality es determinista.
Después miré el modelo de transacciones. Moonlight procesa cuentas públicas, mientras que Phoenix usa shielded notes y zero knowledge proofs. Dos modelos distintos, pero al final ambos hacen settlement en la misma cadena.
Espera, esto no significa que DuskDS se encargue por sí sola de toda la lógica de la aplicación. La ejecución sigue correspondiendo a DuskVM o DuskEVM, pero justamente aquí fue donde cambié mi forma de ver las cosas: Dusk separa bastante claramente la ejecución del settlement.
Entonces, la pregunta que vale la pena seguir ya no es si DuskDS es o no una capa de settlement, sino: ¿de qué manera esta arquitectura de separación del settlement marcará una diferencia práctica cuando las aplicaciones financieras empiecen a funcionar a gran escala?
#dusk $DUSK @Dusk
DuskDS se define como la capa de settlement y de disponibilidad de datos de Dusk L1, encargada del consenso, la finality y los modelos de transacciones nativas. DuskEVM es la capa de ejecución que utiliza DuskDS para el settlement y la disponibilidad de datos. DuskVM, en cambio, ejecuta contratos directamente sobre Dusk L1.
Me adentré más en cómo se valida realmente el settlement. DuskDS usa Succinct Attestation, un mecanismo Proof-of-Stake basado en comités. El proceso incluye proposal, validation y luego ratification; cuando el bloque se ratifica, la finality es determinista.
Después miré el modelo de transacciones. Moonlight procesa cuentas públicas, mientras que Phoenix usa shielded notes y zero knowledge proofs. Dos modelos distintos, pero al final ambos hacen settlement en la misma cadena.
Espera, esto no significa que DuskDS se encargue por sí sola de toda la lógica de la aplicación. La ejecución sigue correspondiendo a DuskVM o DuskEVM, pero justamente aquí fue donde cambié mi forma de ver las cosas: Dusk separa bastante claramente la ejecución del settlement.
Entonces, la pregunta que vale la pena seguir ya no es si DuskDS es o no una capa de settlement, sino: ¿de qué manera esta arquitectura de separación del settlement marcará una diferencia práctica cuando las aplicaciones financieras empiecen a funcionar a gran escala?
#dusk $DUSK @Dusk
1
3
69
Hay una situación que creo que es muy fácil que les ocurra a los recién llegados al vender USDT en Binance P2P, y que yo también viví.
Fue una vez en la que puse una orden de venta de 350 USDT. El comprador dijo que ya había transferido el dinero y me envió un mensaje de inmediato: “Ayúdame a revisarlo y suelta el USDT, por favor. Me hace falta el USDT con urgencia.”
Un rato después me mandó una foto del comprobante/registro de una transacción bancaria que supuestamente tuvo éxito. Abrí la foto y vi el monto, la hora y el nombre del destinatario. Todo parecía razonable, pero cuando abrí la app oficial de mi banco, el dinero todavía no aparecía.
Voy a esperar a que el dinero realmente aparezca en la cuenta de destino, en lugar de dejar que la urgencia del otro decida cuándo liberar.
Puede que el comprador sea completamente honesto, o puede que la transferencia bancaria simplemente esté tardando.
Quiero saber si esa presión realmente cambia el proceso.
Al releer la documentación, veo que Binance recomienda mantener la conversación dentro de la plataforma, comprobar el dinero directamente en la cuenta receptora y no basarse en capturas de pantalla, SMS ni en la confirmación verbal del otro para liberar. Si hay algún problema, la transacción puede pasar a appeal y presentar pruebas.
Espera, esto no significa que quien apura sea automáticamente un scam. Puede que solo quieran que la operación termine rápido, pero justamente ahí es donde lo encuentro llamativo: el escrow protege los fondos, pero no sustituye los pasos de verificación del usuario.
Mirándolo más ampliamente, P2P sigue siendo un proceso parcialmente manual, así que siempre existe presión humana.
Por eso no voy a dejar que la urgencia del otro decida la operación; solo liberaré cuando el dinero ya haya entrado en la cuenta. Puede que sea un poco cauteloso, pero en P2P, ser prudente siempre es mejor que confiar en algo que todavía no he verificado.
#binancep2pantoan @Binance_Vietnam $BTC
Hay una situación que creo que es muy fácil que les ocurra a los recién llegados al vender USDT en Binance P2P, y que yo también viví.
Fue una vez en la que puse una orden de venta de 350 USDT. El comprador dijo que ya había transferido el dinero y me envió un mensaje de inmediato: “Ayúdame a revisarlo y suelta el USDT, por favor. Me hace falta el USDT con urgencia.”
Un rato después me mandó una foto del comprobante/registro de una transacción bancaria que supuestamente tuvo éxito. Abrí la foto y vi el monto, la hora y el nombre del destinatario. Todo parecía razonable, pero cuando abrí la app oficial de mi banco, el dinero todavía no aparecía.
Voy a esperar a que el dinero realmente aparezca en la cuenta de destino, en lugar de dejar que la urgencia del otro decida cuándo liberar.
Puede que el comprador sea completamente honesto, o puede que la transferencia bancaria simplemente esté tardando.
Quiero saber si esa presión realmente cambia el proceso.
Al releer la documentación, veo que Binance recomienda mantener la conversación dentro de la plataforma, comprobar el dinero directamente en la cuenta receptora y no basarse en capturas de pantalla, SMS ni en la confirmación verbal del otro para liberar. Si hay algún problema, la transacción puede pasar a appeal y presentar pruebas.
Espera, esto no significa que quien apura sea automáticamente un scam. Puede que solo quieran que la operación termine rápido, pero justamente ahí es donde lo encuentro llamativo: el escrow protege los fondos, pero no sustituye los pasos de verificación del usuario.
Mirándolo más ampliamente, P2P sigue siendo un proceso parcialmente manual, así que siempre existe presión humana.
Por eso no voy a dejar que la urgencia del otro decida la operación; solo liberaré cuando el dinero ya haya entrado en la cuenta. Puede que sea un poco cauteloso, pero en P2P, ser prudente siempre es mejor que confiar en algo que todavía no he verificado.
#binancep2pantoan @Binance Vietnam $BTC
Fue una vez en la que puse una orden de venta de 350 USDT. El comprador dijo que ya había transferido el dinero y me envió un mensaje de inmediato: “Ayúdame a revisarlo y suelta el USDT, por favor. Me hace falta el USDT con urgencia.”
Un rato después me mandó una foto del comprobante/registro de una transacción bancaria que supuestamente tuvo éxito. Abrí la foto y vi el monto, la hora y el nombre del destinatario. Todo parecía razonable, pero cuando abrí la app oficial de mi banco, el dinero todavía no aparecía.
Voy a esperar a que el dinero realmente aparezca en la cuenta de destino, en lugar de dejar que la urgencia del otro decida cuándo liberar.
Puede que el comprador sea completamente honesto, o puede que la transferencia bancaria simplemente esté tardando.
Quiero saber si esa presión realmente cambia el proceso.
Al releer la documentación, veo que Binance recomienda mantener la conversación dentro de la plataforma, comprobar el dinero directamente en la cuenta receptora y no basarse en capturas de pantalla, SMS ni en la confirmación verbal del otro para liberar. Si hay algún problema, la transacción puede pasar a appeal y presentar pruebas.
Espera, esto no significa que quien apura sea automáticamente un scam. Puede que solo quieran que la operación termine rápido, pero justamente ahí es donde lo encuentro llamativo: el escrow protege los fondos, pero no sustituye los pasos de verificación del usuario.
Mirándolo más ampliamente, P2P sigue siendo un proceso parcialmente manual, así que siempre existe presión humana.
Por eso no voy a dejar que la urgencia del otro decida la operación; solo liberaré cuando el dinero ya haya entrado en la cuenta. Puede que sea un poco cauteloso, pero en P2P, ser prudente siempre es mejor que confiar en algo que todavía no he verificado.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Hay un detalle que me hace detenerme al leer sobre Dusk Network: no definen la privacidad simplemente como ocultar todos los datos, sino como colocarlos junto a la posibilidad de una divulgación selectiva.
Vuelvo a revisar la arquitectura y veo que DuskDS admite dos modelos de transacción bastante distintos. Moonlight es público, mientras que Phoenix utiliza notas protegidas (shielded notes) y pruebas de conocimiento cero para no revelar públicamente el importe, el remitente ni la relación entre las notas.
Lo que quiero comprobar es si esta privacidad realmente está relacionada con las necesidades del mercado financiero o si solo es una característica técnica.
En la documentación sobre activos regulados, Dusk describe un escenario bastante realista: un inversor no necesita que todos los participantes vean el saldo o las transacciones completas, pero el emisor, el venue o el auditor podrían requerir cierta información específica. Dusk llama a este enfoque selective disclosure.
Espera, no debería concluir a partir de eso que las instituciones financieras hayan utilizado Dusk a escala en la práctica.
Pero sí detecto algo llamativo en cómo se plantea el problema: la privacidad no tiene por qué oponerse a la transparencia. Un sistema puede mantener los datos privados en las transacciones y, al mismo tiempo, permitir aportar pruebas o la información necesaria para las partes correctas.
Si es así, la pregunta que todavía quiero comprobar es: en finanzas reguladas, ¿cuándo tiene realmente valor la privacidad: cuando los datos deben protegerse o cuando deben revelarse a la persona adecuada?
#dusk $DUSK @Dusk_Foundation
Hay un detalle que me hace detenerme al leer sobre Dusk Network: no definen la privacidad simplemente como ocultar todos los datos, sino como colocarlos junto a la posibilidad de una divulgación selectiva.
Vuelvo a revisar la arquitectura y veo que DuskDS admite dos modelos de transacción bastante distintos. Moonlight es público, mientras que Phoenix utiliza notas protegidas (shielded notes) y pruebas de conocimiento cero para no revelar públicamente el importe, el remitente ni la relación entre las notas.
Lo que quiero comprobar es si esta privacidad realmente está relacionada con las necesidades del mercado financiero o si solo es una característica técnica.
En la documentación sobre activos regulados, Dusk describe un escenario bastante realista: un inversor no necesita que todos los participantes vean el saldo o las transacciones completas, pero el emisor, el venue o el auditor podrían requerir cierta información específica. Dusk llama a este enfoque selective disclosure.
Espera, no debería concluir a partir de eso que las instituciones financieras hayan utilizado Dusk a escala en la práctica.
Pero sí detecto algo llamativo en cómo se plantea el problema: la privacidad no tiene por qué oponerse a la transparencia. Un sistema puede mantener los datos privados en las transacciones y, al mismo tiempo, permitir aportar pruebas o la información necesaria para las partes correctas.
Si es así, la pregunta que todavía quiero comprobar es: en finanzas reguladas, ¿cuándo tiene realmente valor la privacidad: cuando los datos deben protegerse o cuando deben revelarse a la persona adecuada?
#dusk $DUSK @Dusk
Vuelvo a revisar la arquitectura y veo que DuskDS admite dos modelos de transacción bastante distintos. Moonlight es público, mientras que Phoenix utiliza notas protegidas (shielded notes) y pruebas de conocimiento cero para no revelar públicamente el importe, el remitente ni la relación entre las notas.
Lo que quiero comprobar es si esta privacidad realmente está relacionada con las necesidades del mercado financiero o si solo es una característica técnica.
En la documentación sobre activos regulados, Dusk describe un escenario bastante realista: un inversor no necesita que todos los participantes vean el saldo o las transacciones completas, pero el emisor, el venue o el auditor podrían requerir cierta información específica. Dusk llama a este enfoque selective disclosure.
Espera, no debería concluir a partir de eso que las instituciones financieras hayan utilizado Dusk a escala en la práctica.
Pero sí detecto algo llamativo en cómo se plantea el problema: la privacidad no tiene por qué oponerse a la transparencia. Un sistema puede mantener los datos privados en las transacciones y, al mismo tiempo, permitir aportar pruebas o la información necesaria para las partes correctas.
Si es así, la pregunta que todavía quiero comprobar es: en finanzas reguladas, ¿cuándo tiene realmente valor la privacidad: cuando los datos deben protegerse o cuando deben revelarse a la persona adecuada?
#dusk $DUSK @Dusk
4
2
97
Solía encontrarme con una situación que me obligó a volver a leer el procedimiento de Binance P2P: fue cuando vendí 200 USDT después de ganar un airdrop de Binance Alpha. El comprador me envió una captura de pantalla diciendo que ya había transferido el dinero y me presionó para que liberara el cripto. A simple vista, todo parecía bastante normal, pero al comprobar directamente la cuenta a la que debía llegar el pago, me di cuenta de que ese dinero ni siquiera había aparecido. A partir de esta situación, empecé a prestar más atención a un detalle de la guía de Binance: el vendedor solo debería liberar el cripto después de confirmar por sí mismo que realmente ha recibido el dinero.
Volví a leer la guía de Binance y vi que el proceso es bastante claro. Al vender, el cripto se mantiene en escrow; el vendedor espera a que el pago llegue al método acordado, luego confirma que el dinero se recibió realmente y, recién después, libera.
Quiero entender por qué este paso de confirmación se coloca antes de la liberación, en lugar de basarse solo en el aviso de “pagado”.
Al revisar más documentación de seguridad de P2P, la razón se hizo más clara. Binance advierte sobre confirmaciones de pago falsas y recomienda verificar directamente la cuenta receptora en vez de confiar en capturas de pantalla, recibos o SMS.
Resulta que el escrow no significa que el vendedor pueda saltarse la verificación final. El escrow mantiene el cripto durante la operación, pero sigue siendo necesario que el destinatario compruebe si el dinero fiduciario realmente llegó o no.
Mirándolo en perspectiva, en P2P siempre hay una parte de responsabilidad que recae en el usuario. Quizá en P2P, la seguridad no está en confiar en que el sistema ya resolvió todo el riesgo, sino en que uno siga revisando lo que el sistema no puede verificar por nosotros.
#binancep2pantoan @Binance_Vietnam $BTC
Solía encontrarme con una situación que me obligó a volver a leer el procedimiento de Binance P2P: fue cuando vendí 200 USDT después de ganar un airdrop de Binance Alpha. El comprador me envió una captura de pantalla diciendo que ya había transferido el dinero y me presionó para que liberara el cripto. A simple vista, todo parecía bastante normal, pero al comprobar directamente la cuenta a la que debía llegar el pago, me di cuenta de que ese dinero ni siquiera había aparecido. A partir de esta situación, empecé a prestar más atención a un detalle de la guía de Binance: el vendedor solo debería liberar el cripto después de confirmar por sí mismo que realmente ha recibido el dinero.
Volví a leer la guía de Binance y vi que el proceso es bastante claro. Al vender, el cripto se mantiene en escrow; el vendedor espera a que el pago llegue al método acordado, luego confirma que el dinero se recibió realmente y, recién después, libera.
Quiero entender por qué este paso de confirmación se coloca antes de la liberación, en lugar de basarse solo en el aviso de “pagado”.
Al revisar más documentación de seguridad de P2P, la razón se hizo más clara. Binance advierte sobre confirmaciones de pago falsas y recomienda verificar directamente la cuenta receptora en vez de confiar en capturas de pantalla, recibos o SMS.
Resulta que el escrow no significa que el vendedor pueda saltarse la verificación final. El escrow mantiene el cripto durante la operación, pero sigue siendo necesario que el destinatario compruebe si el dinero fiduciario realmente llegó o no.
Mirándolo en perspectiva, en P2P siempre hay una parte de responsabilidad que recae en el usuario. Quizá en P2P, la seguridad no está en confiar en que el sistema ya resolvió todo el riesgo, sino en que uno siga revisando lo que el sistema no puede verificar por nosotros.
#binancep2pantoan @Binance Vietnam $BTC
Volví a leer la guía de Binance y vi que el proceso es bastante claro. Al vender, el cripto se mantiene en escrow; el vendedor espera a que el pago llegue al método acordado, luego confirma que el dinero se recibió realmente y, recién después, libera.
Quiero entender por qué este paso de confirmación se coloca antes de la liberación, en lugar de basarse solo en el aviso de “pagado”.
Al revisar más documentación de seguridad de P2P, la razón se hizo más clara. Binance advierte sobre confirmaciones de pago falsas y recomienda verificar directamente la cuenta receptora en vez de confiar en capturas de pantalla, recibos o SMS.
Resulta que el escrow no significa que el vendedor pueda saltarse la verificación final. El escrow mantiene el cripto durante la operación, pero sigue siendo necesario que el destinatario compruebe si el dinero fiduciario realmente llegó o no.
Mirándolo en perspectiva, en P2P siempre hay una parte de responsabilidad que recae en el usuario. Quizá en P2P, la seguridad no está en confiar en que el sistema ya resolvió todo el riesgo, sino en que uno siga revisando lo que el sistema no puede verificar por nosotros.
#binancep2pantoan @Binance Vietnam $BTC
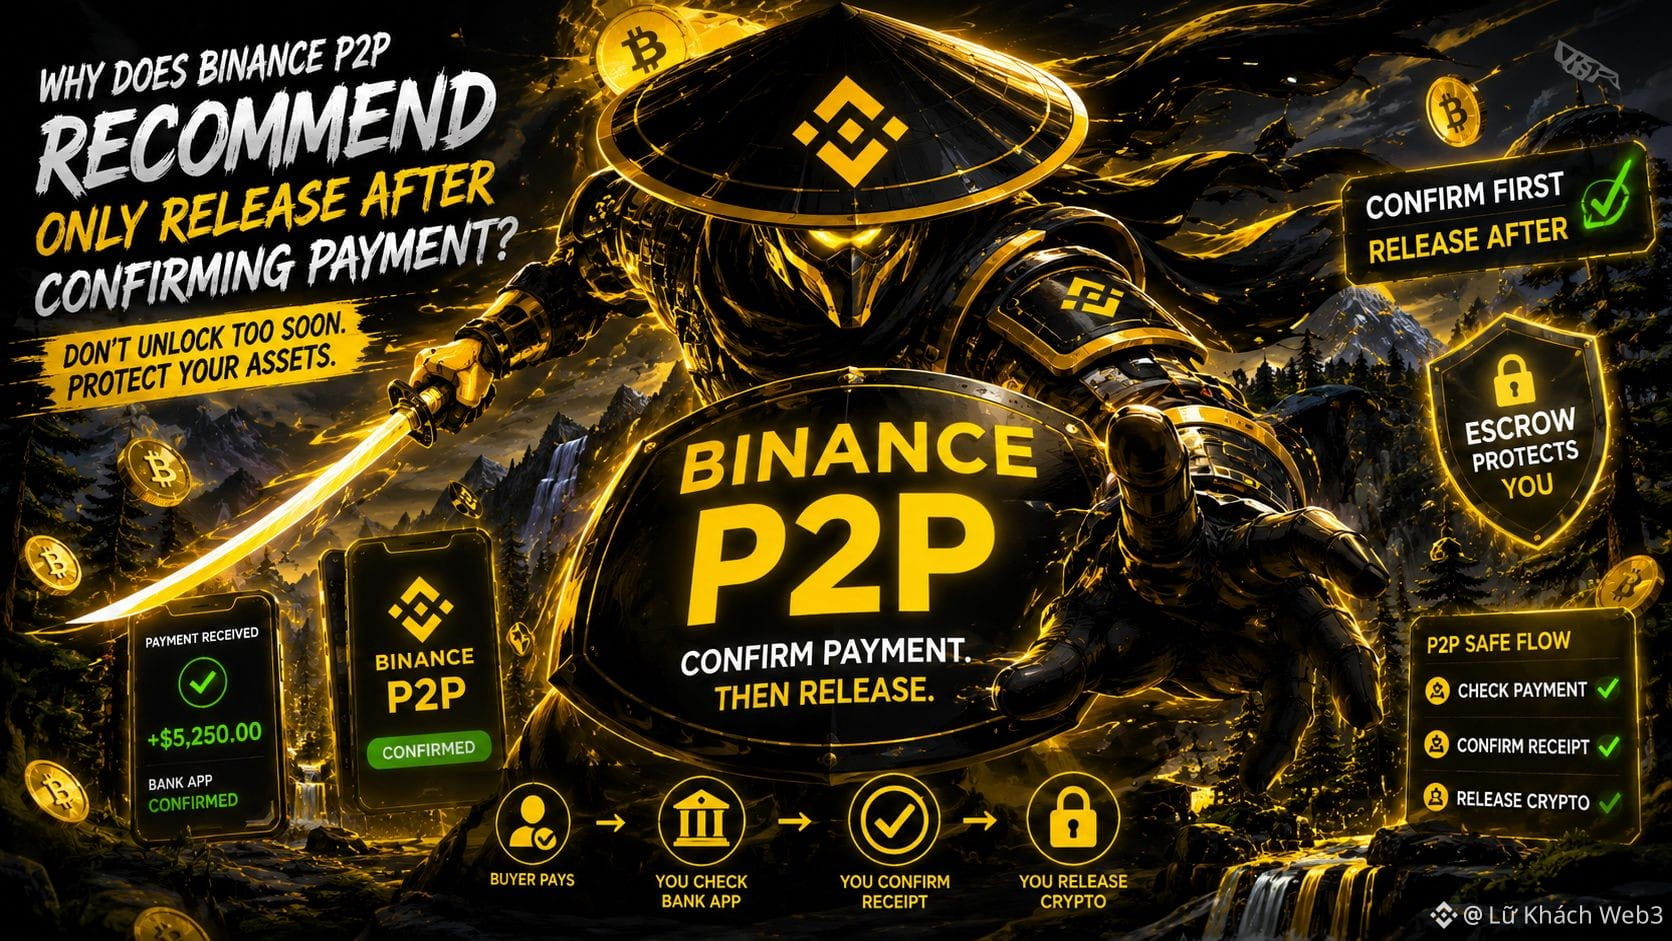
1
174
Hay algo que me hace detenerme al leer la arquitectura de Dusk Network. Al principio todavía la veía como una Layer 1 familiar: tiene consenso, smart contracts, un token y un ecosistema construido sobre ella.
Pero cuando leo con más detalle, la forma en que Dusk separa sus componentes me obliga a volver a empezar.
La documentación de Dusk describe a DuskDS como la base de settlement y data availability: se encarga del consenso, la finality y los modelos de transacción de Dusk L1, mientras que la ejecución se divide en dos vertientes: DuskVM para Rust/WASM que corre directamente sobre L1 y DuskEVM para un entorno compatible con EVM de Ethereum.
Empecé a profundizar porque quería entender si esto solo es una reorganización de una Layer 1 o si realmente refleja otra elección arquitectónica.
Lo que encontré es bastante claro: Dusk no reúne toda la ejecución en un único entorno. DuskDS gestiona el consenso, el settlement y la data availability, mientras que DuskVM y DuskEVM se encargan de distintos modelos de ejecución.
Espera, esto todavía no es suficiente para decir que esa arquitectura sea mejor, pero sí cambia la forma en que veo Dusk. Tal vez la pregunta más interesante no sea “¿Dusk es una Layer 1?” sino: ¿qué se obtiene realmente al separar settlement de la ejecución cuando estos entornos de ejecución empiezan a tener un uso significativo?
#dusk $DUSK @Dusk_Foundation $BTC
Hay algo que me hace detenerme al leer la arquitectura de Dusk Network. Al principio todavía la veía como una Layer 1 familiar: tiene consenso, smart contracts, un token y un ecosistema construido sobre ella.
Pero cuando leo con más detalle, la forma en que Dusk separa sus componentes me obliga a volver a empezar.
La documentación de Dusk describe a DuskDS como la base de settlement y data availability: se encarga del consenso, la finality y los modelos de transacción de Dusk L1, mientras que la ejecución se divide en dos vertientes: DuskVM para Rust/WASM que corre directamente sobre L1 y DuskEVM para un entorno compatible con EVM de Ethereum.
Empecé a profundizar porque quería entender si esto solo es una reorganización de una Layer 1 o si realmente refleja otra elección arquitectónica.
Lo que encontré es bastante claro: Dusk no reúne toda la ejecución en un único entorno. DuskDS gestiona el consenso, el settlement y la data availability, mientras que DuskVM y DuskEVM se encargan de distintos modelos de ejecución.
Espera, esto todavía no es suficiente para decir que esa arquitectura sea mejor, pero sí cambia la forma en que veo Dusk. Tal vez la pregunta más interesante no sea “¿Dusk es una Layer 1?” sino: ¿qué se obtiene realmente al separar settlement de la ejecución cuando estos entornos de ejecución empiezan a tener un uso significativo?
#dusk $DUSK @Dusk $BTC
Pero cuando leo con más detalle, la forma en que Dusk separa sus componentes me obliga a volver a empezar.
La documentación de Dusk describe a DuskDS como la base de settlement y data availability: se encarga del consenso, la finality y los modelos de transacción de Dusk L1, mientras que la ejecución se divide en dos vertientes: DuskVM para Rust/WASM que corre directamente sobre L1 y DuskEVM para un entorno compatible con EVM de Ethereum.
Empecé a profundizar porque quería entender si esto solo es una reorganización de una Layer 1 o si realmente refleja otra elección arquitectónica.
Lo que encontré es bastante claro: Dusk no reúne toda la ejecución en un único entorno. DuskDS gestiona el consenso, el settlement y la data availability, mientras que DuskVM y DuskEVM se encargan de distintos modelos de ejecución.
Espera, esto todavía no es suficiente para decir que esa arquitectura sea mejor, pero sí cambia la forma en que veo Dusk. Tal vez la pregunta más interesante no sea “¿Dusk es una Layer 1?” sino: ¿qué se obtiene realmente al separar settlement de la ejecución cuando estos entornos de ejecución empiezan a tener un uso significativo?
#dusk $DUSK @Dusk $BTC
1
2
150
Con la primera vez que vendí cripto en Binance P2P, el comprador me avisó que había hecho la transferencia y me envió una captura de la transacción como comprobante de que se realizó con éxito. A primera vista, parecía que ya estaba todo listo, pero cuando abrí la app de mi banco para verificar, el dinero aún no aparecía en mi cuenta. Me detuve ahí en lugar de pulsar “Release”, porque en ese momento una pregunta se volvió bastante clara: si el comprador ya dijo “ya transferí”, ¿qué es exactamente lo que necesito confirmar antes de que la cripto se libere realmente?
Probé a revisar un flujo de una transacción sencilla al revés. El comprador paga con el método acordado y luego el vendedor comprueba el dinero recibido. En la documentación de Binance se indica claramente: después de confirmar que el dinero ha llegado al vendedor, recién entonces se libera la cripto del escrow.
Quiero entender por qué este paso de confirmación está del lado del vendedor.
Al leer las Merchant Guidelines, vi que Binance también exige que el nombre en la cuenta de pago coincida con el nombre que ya se verificó en la plataforma. Si la información de la cuenta bancaria del socio no coincide con el nombre verificado por Binance, entonces no se debe liberar la cripto; el vendedor puede reembolsar el dinero y reportar la transacción.
Hasta entonces me di cuenta de que yo había estado viendo el P2P de forma un poco simplista. El escrow mantiene la cripto durante el proceso de la operación, pero la confirmación de que el pago realmente se recibió sigue siendo un paso aparte dentro del procedimiento.
Espera, esto no significa que Binance pueda evitar todo tipo de riesgos de pago. La documentación solo muestra que la responsabilidad de comprobar el pago y la información del pagador sigue existiendo antes de liberar la cripto.
Quizás “Release” no es la acción de confirmar que el dinero ya llegó, sino el paso que se realiza después de haberlo confirmado.
Así que antes de liberar, revisen con cuidado a todos, por favor.
#binancep2pantoan @Binance_Vietnam $BTC
Con la primera vez que vendí cripto en Binance P2P, el comprador me avisó que había hecho la transferencia y me envió una captura de la transacción como comprobante de que se realizó con éxito. A primera vista, parecía que ya estaba todo listo, pero cuando abrí la app de mi banco para verificar, el dinero aún no aparecía en mi cuenta. Me detuve ahí en lugar de pulsar “Release”, porque en ese momento una pregunta se volvió bastante clara: si el comprador ya dijo “ya transferí”, ¿qué es exactamente lo que necesito confirmar antes de que la cripto se libere realmente?
Probé a revisar un flujo de una transacción sencilla al revés. El comprador paga con el método acordado y luego el vendedor comprueba el dinero recibido. En la documentación de Binance se indica claramente: después de confirmar que el dinero ha llegado al vendedor, recién entonces se libera la cripto del escrow.
Quiero entender por qué este paso de confirmación está del lado del vendedor.
Al leer las Merchant Guidelines, vi que Binance también exige que el nombre en la cuenta de pago coincida con el nombre que ya se verificó en la plataforma. Si la información de la cuenta bancaria del socio no coincide con el nombre verificado por Binance, entonces no se debe liberar la cripto; el vendedor puede reembolsar el dinero y reportar la transacción.
Hasta entonces me di cuenta de que yo había estado viendo el P2P de forma un poco simplista. El escrow mantiene la cripto durante el proceso de la operación, pero la confirmación de que el pago realmente se recibió sigue siendo un paso aparte dentro del procedimiento.
Espera, esto no significa que Binance pueda evitar todo tipo de riesgos de pago. La documentación solo muestra que la responsabilidad de comprobar el pago y la información del pagador sigue existiendo antes de liberar la cripto.
Quizás “Release” no es la acción de confirmar que el dinero ya llegó, sino el paso que se realiza después de haberlo confirmado.
Así que antes de liberar, revisen con cuidado a todos, por favor.
#binancep2pantoan @Binance Vietnam $BTC
Probé a revisar un flujo de una transacción sencilla al revés. El comprador paga con el método acordado y luego el vendedor comprueba el dinero recibido. En la documentación de Binance se indica claramente: después de confirmar que el dinero ha llegado al vendedor, recién entonces se libera la cripto del escrow.
Quiero entender por qué este paso de confirmación está del lado del vendedor.
Al leer las Merchant Guidelines, vi que Binance también exige que el nombre en la cuenta de pago coincida con el nombre que ya se verificó en la plataforma. Si la información de la cuenta bancaria del socio no coincide con el nombre verificado por Binance, entonces no se debe liberar la cripto; el vendedor puede reembolsar el dinero y reportar la transacción.
Hasta entonces me di cuenta de que yo había estado viendo el P2P de forma un poco simplista. El escrow mantiene la cripto durante el proceso de la operación, pero la confirmación de que el pago realmente se recibió sigue siendo un paso aparte dentro del procedimiento.
Espera, esto no significa que Binance pueda evitar todo tipo de riesgos de pago. La documentación solo muestra que la responsabilidad de comprobar el pago y la información del pagador sigue existiendo antes de liberar la cripto.
Quizás “Release” no es la acción de confirmar que el dinero ya llegó, sino el paso que se realiza después de haberlo confirmado.
Así que antes de liberar, revisen con cuidado a todos, por favor.
#binancep2pantoan @Binance Vietnam $BTC
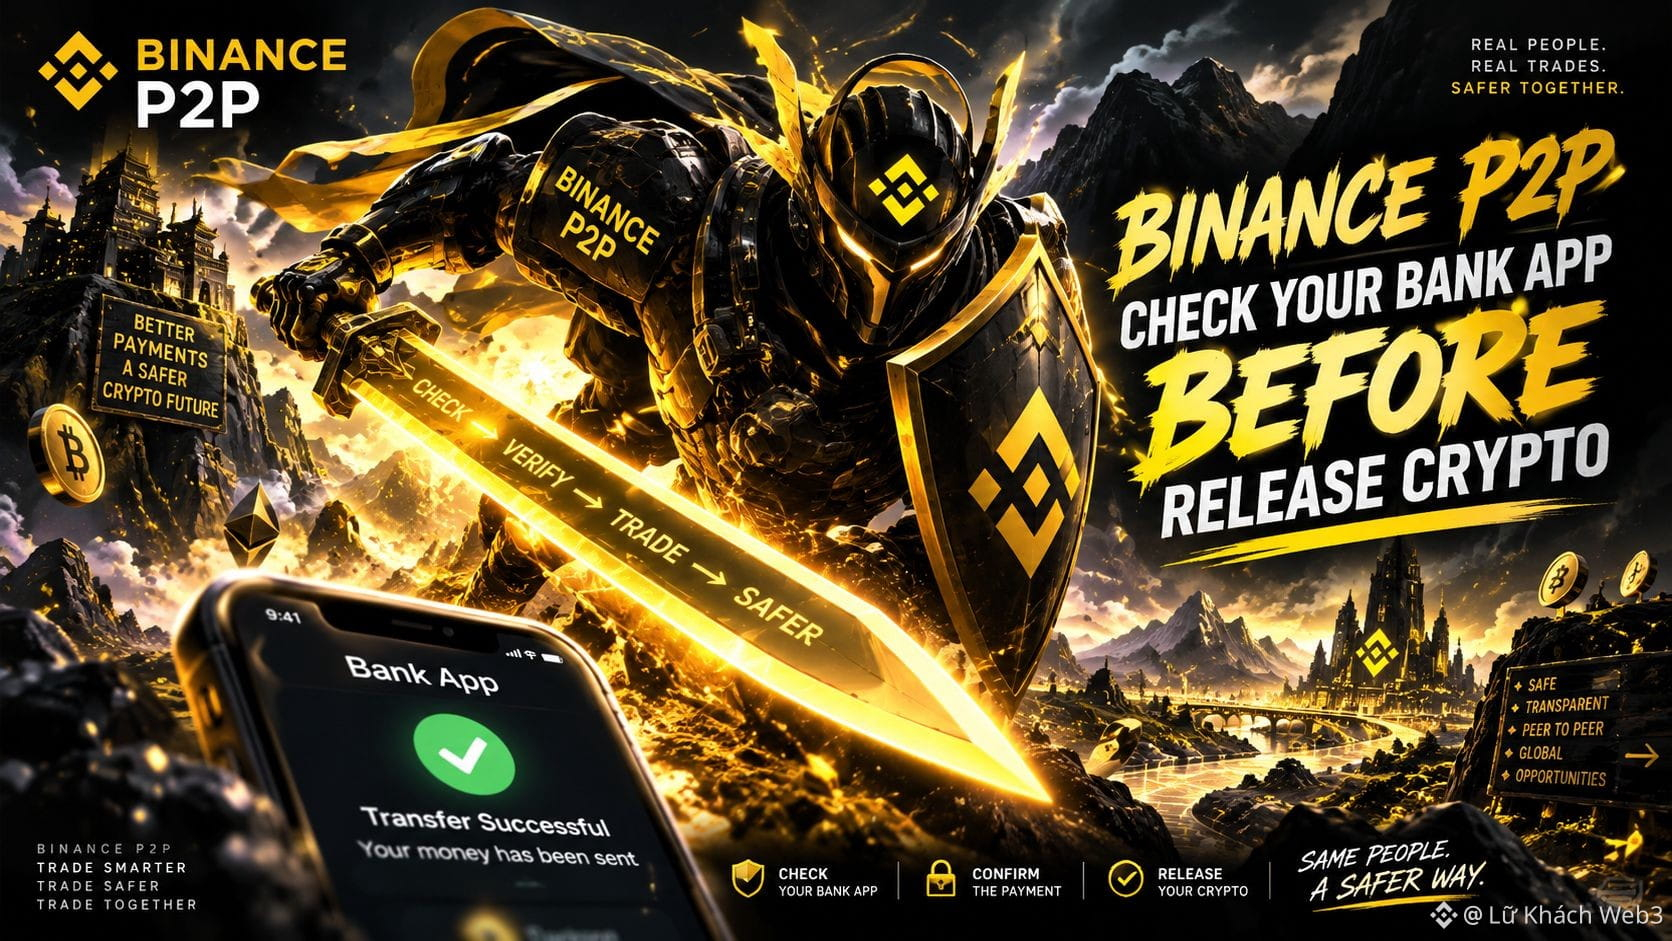
1
3
346
Algo que me hace detenerme al leer sobre Dusk Network: DuskDS y DuskEVM se describen como dos partes diferentes pero que en realidad no están separadas por completo.
Empiezo por la arquitectura. La documentación de Dusk llama a DuskDS la capa de settlement y de disponibilidad de datos, que se encarga del consenso, la finalización y los modelos de transacciones nativas de Dusk. DuskEVM es un entorno de ejecución compatible con EVM, donde los smart contracts en Solidity pueden ejecutarse con herramientas conocidas. Más importante aún, DuskEVM utiliza DuskDS para el settlement y la disponibilidad de datos.
Quiero comprobar si esto es solo una forma de nombrar a nivel arquitectónico o si realmente hay una separación de responsabilidades.
Leyendo más a fondo, veo que DuskDS gestiona el consenso, la finalización y la disponibilidad de datos, junto con los modelos de transacciones como Moonlight y Phoenix. DuskEVM se centra en la ejecución y permite usar Hardhat, Foundry y todo el ecosistema EVM. Una parte proporciona la base de settlement; la otra asume la ejecución.
Espera, esto todavía no es suficiente para decir que dos capas “se complementan” en términos de rendimiento o seguridad. Según lo que pude verificar en la documentación, la relación más clara es que la ejecución está separada del settlement.
Lo interesante es que Dusk usa modularidad para mantener el settlement separado, pero aun así abre la puerta a los desarrolladores mediante EVM.
Entonces, si aumenta la adopción de aplicaciones, ¿esta separación entre ejecución y settlement realmente crea una ventaja, o solo es una manera de organizar la arquitectura?
#dusk $DUSK @Dusk_Foundation $BTC
Algo que me hace detenerme al leer sobre Dusk Network: DuskDS y DuskEVM se describen como dos partes diferentes pero que en realidad no están separadas por completo.
Empiezo por la arquitectura. La documentación de Dusk llama a DuskDS la capa de settlement y de disponibilidad de datos, que se encarga del consenso, la finalización y los modelos de transacciones nativas de Dusk. DuskEVM es un entorno de ejecución compatible con EVM, donde los smart contracts en Solidity pueden ejecutarse con herramientas conocidas. Más importante aún, DuskEVM utiliza DuskDS para el settlement y la disponibilidad de datos.
Quiero comprobar si esto es solo una forma de nombrar a nivel arquitectónico o si realmente hay una separación de responsabilidades.
Leyendo más a fondo, veo que DuskDS gestiona el consenso, la finalización y la disponibilidad de datos, junto con los modelos de transacciones como Moonlight y Phoenix. DuskEVM se centra en la ejecución y permite usar Hardhat, Foundry y todo el ecosistema EVM. Una parte proporciona la base de settlement; la otra asume la ejecución.
Espera, esto todavía no es suficiente para decir que dos capas “se complementan” en términos de rendimiento o seguridad. Según lo que pude verificar en la documentación, la relación más clara es que la ejecución está separada del settlement.
Lo interesante es que Dusk usa modularidad para mantener el settlement separado, pero aun así abre la puerta a los desarrolladores mediante EVM.
Entonces, si aumenta la adopción de aplicaciones, ¿esta separación entre ejecución y settlement realmente crea una ventaja, o solo es una manera de organizar la arquitectura?
#dusk $DUSK @Dusk $BTC
Empiezo por la arquitectura. La documentación de Dusk llama a DuskDS la capa de settlement y de disponibilidad de datos, que se encarga del consenso, la finalización y los modelos de transacciones nativas de Dusk. DuskEVM es un entorno de ejecución compatible con EVM, donde los smart contracts en Solidity pueden ejecutarse con herramientas conocidas. Más importante aún, DuskEVM utiliza DuskDS para el settlement y la disponibilidad de datos.
Quiero comprobar si esto es solo una forma de nombrar a nivel arquitectónico o si realmente hay una separación de responsabilidades.
Leyendo más a fondo, veo que DuskDS gestiona el consenso, la finalización y la disponibilidad de datos, junto con los modelos de transacciones como Moonlight y Phoenix. DuskEVM se centra en la ejecución y permite usar Hardhat, Foundry y todo el ecosistema EVM. Una parte proporciona la base de settlement; la otra asume la ejecución.
Espera, esto todavía no es suficiente para decir que dos capas “se complementan” en términos de rendimiento o seguridad. Según lo que pude verificar en la documentación, la relación más clara es que la ejecución está separada del settlement.
Lo interesante es que Dusk usa modularidad para mantener el settlement separado, pero aun así abre la puerta a los desarrolladores mediante EVM.
Entonces, si aumenta la adopción de aplicaciones, ¿esta separación entre ejecución y settlement realmente crea una ventaja, o solo es una manera de organizar la arquitectura?
#dusk $DUSK @Dusk $BTC
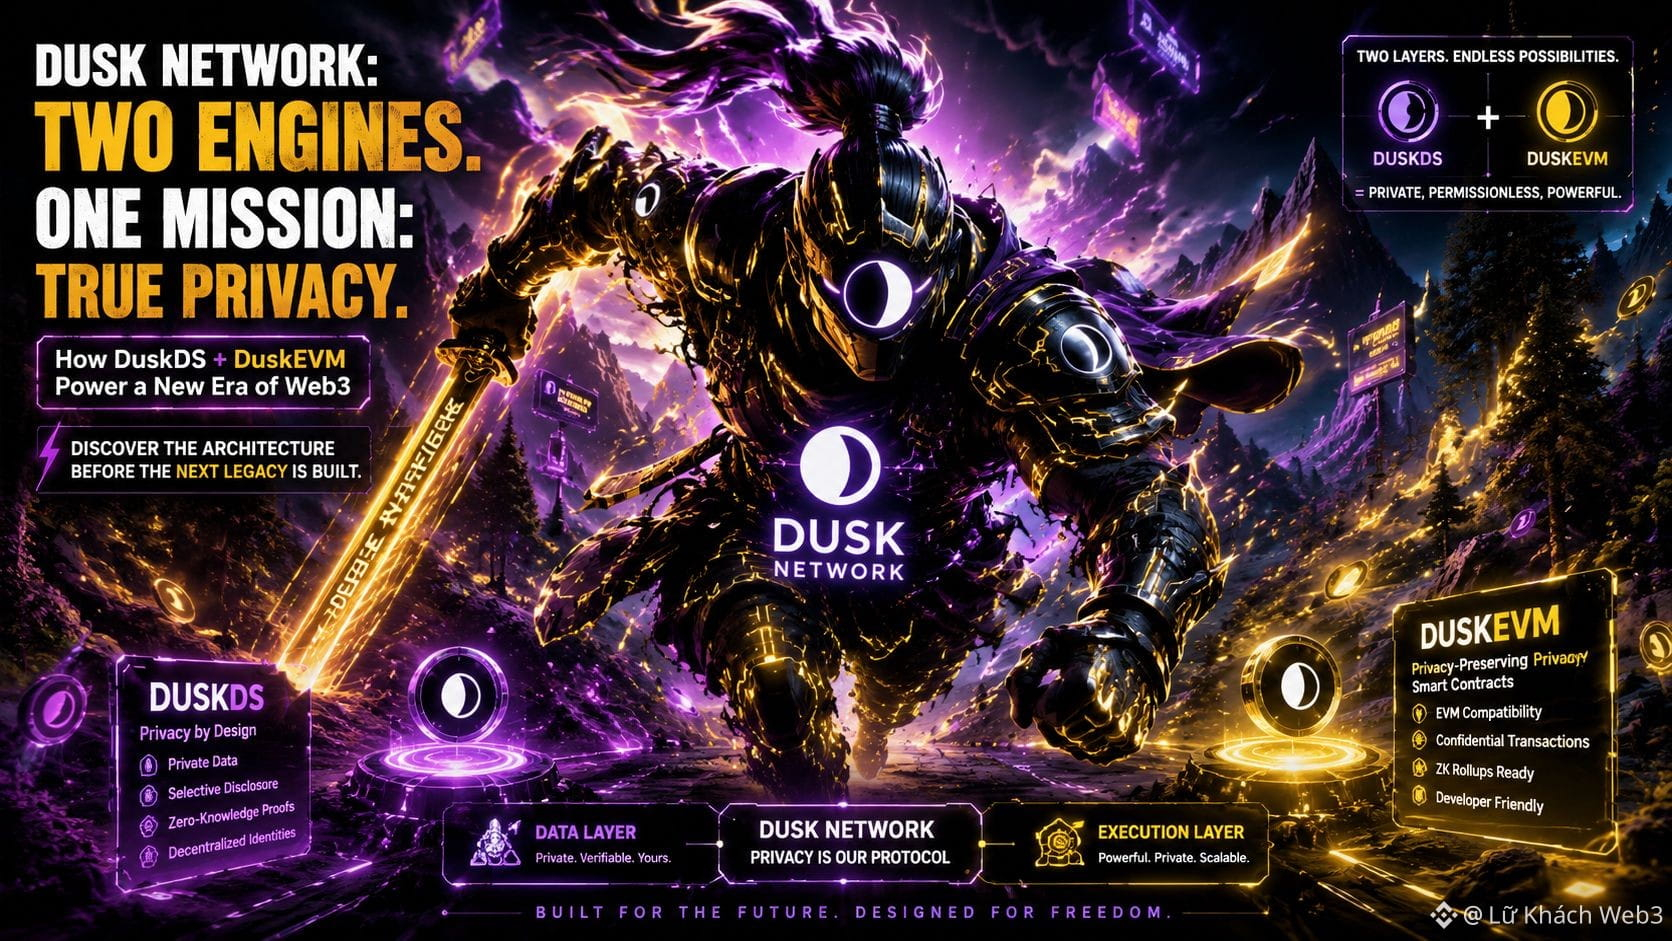
7
4
91
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BitgetHackerMoves$83MStolenXRP
5,266 vistas
60 están debatiendo
El 24 de septiembre de 2026, Bitget sufrió una importante brecha de seguridad, con alrededor de $387M–$390M en activos supuestamente robados.
Una gran parte de los fondos robados fue $XRP .
Alrededor de 103M $XRP, con un valor aproximado de $157M–$160M en ese momento, se transfirieron a cinco billeteras controladas por el atacante.
Para el 26 de septiembre, aproximadamente 54M XRP ($83M) ya se habían movido fuera de tres de esas billeteras.
Dos billeteras que cada una contenía alrededor de 20M XRP se vaciaron casi por completo, mientras que otra se redujo a unos 5.8M XRP.
Eso dejó alrededor de 49M XRP, valorados en aproximadamente $75M en ese momento, todavía en las billeteras originales.
Las transferencias también se intensificaron durante la noche, con los fondos distribuidos en nuevas billeteras. Algunos informes señalan que parte del XRP se movió posteriormente a través de THORChain hacia Bitcoin.
Definitivamente es una situación que mantengo bajo vigilancia mientras los fondos continúan moviéndose.
#BitgetHackerMoves$83MStolenXRP
jujucrypt
·7 me gusta
·10.3k vistas
SOLSpotETFWeeklyInflow$188M
2,488 vistas
55 están debatiendo
DogecoinETFsPostBiggestWeekSinceLaunch
1,543 vistas
103 están debatiendo