

#seguridadcripto
seguridadcripto
330,522 vistas
436 están debatiendo
Hot
Lo último

Las 3 ENSEÑANZAS clave para cualquier persona que invierte.
1. Las stablecoins ($USDT,$USDC) no son 100% tuyas:
Son herramientas excelentes para congelar ganancias o enviar pagos rápidos, pero tienen un botón centralizado de pausa. Si la empresa emisora recibe presión, sospecha de tu cuenta o hay una confusión, tus fondos pueden ser bloqueados con un solo clic.
2. Bitcoin ($BTC ) es libertad absoluta, pero con riesgo total:
Nadie en el mundo (ni gobiernos, ni empresas) puede pausar o congelar una billetera de Bitcoin a nivel de código. Sin embargo, esa misma libertad significa que si te hackean o envías a la dirección equivocada, no existe ningún servicio al cliente al que puedas llamar para recuperar el dinero.
3. No dependas de que "la industria" te rescate:
A Binance lo ayudaron en horas porque mover $3.000 millones ponía en juego la reputación de todo el mercado cripto. Si un estafador o hacker le roba $500 o $5.000 a un usuario común, nadie va a apretar un botón de emergencia por él. ¿Qué nos toca hacer como ciudadanos comunes? Asumir nuestra propia defensa: nunca guardar todos los ahorros en un solo lugar, separar el dinero de operar del dinero a largo plazo, desconfiar de enlaces sospechosos y verificar siempre dos veces antes de firmar cualquier transacción. En cripto, la prevención es tu único seguro.
De estas tres realidades, ¿cuál consideras que es la más difícil de gestionar en tu rutina diaria con las criptomonedas?
Déjame tu experiencia en los comentarios…
$BNB
#EducacionFinanciera #SeguridadCripto
{future}(BNBUSDT)
{future}(BTCUSDT)
Las 3 ENSEÑANZAS clave para cualquier persona que invierte.
1. Las stablecoins ($USDT,$USDC) no son 100% tuyas:
Son herramientas excelentes para congelar ganancias o enviar pagos rápidos, pero tienen un botón centralizado de pausa. Si la empresa emisora recibe presión, sospecha de tu cuenta o hay una confusión, tus fondos pueden ser bloqueados con un solo clic.
2. Bitcoin ($BTC ) es libertad absoluta, pero con riesgo total:
Nadie en el mundo (ni gobiernos, ni empresas) puede pausar o congelar una billetera de Bitcoin a nivel de código. Sin embargo, esa misma libertad significa que si te hackean o envías a la dirección equivocada, no existe ningún servicio al cliente al que puedas llamar para recuperar el dinero.
3. No dependas de que "la industria" te rescate:
A Binance lo ayudaron en horas porque mover $3.000 millones ponía en juego la reputación de todo el mercado cripto. Si un estafador o hacker le roba $500 o $5.000 a un usuario común, nadie va a apretar un botón de emergencia por él. ¿Qué nos toca hacer como ciudadanos comunes? Asumir nuestra propia defensa: nunca guardar todos los ahorros en un solo lugar, separar el dinero de operar del dinero a largo plazo, desconfiar de enlaces sospechosos y verificar siempre dos veces antes de firmar cualquier transacción. En cripto, la prevención es tu único seguro.
De estas tres realidades, ¿cuál consideras que es la más difícil de gestionar en tu rutina diaria con las criptomonedas?
Déjame tu experiencia en los comentarios…
$BNB
#EducacionFinanciera #SeguridadCripto
User-f84544d8:
Hola Bendiciones
6
11
842
18.270 $BTC robados a Binance permanecen inmóviles: TRM Labs apunta a hackers norcoreanos 🔍
La firma de inteligencia en cadena TRM Labs atribuyó con "alta confianza" el reciente ataque a Binance al grupo norcoreano TraderTraitor.
Los datos de la blockchain muestran que los 18.270 BTC sustraídos (aprox. $1.400M) fueron divididos rápidamente en 19 billeteras distintas y permanecen completamente intactos sin registrar salidas. A diferencia de las stablecoins, Bitcoin no puede ser congelado a nivel de contrato, por lo que toda la industria mantiene monitoreo estricto sobre estas direcciones.
Binance confirmó que el acceso no comprometió las claves privadas y reiteró su compromiso de cubrir la totalidad de las pérdidas con su fondo de reserva SAFU y capital propio. Los depósitos y retiros se reactivarán de forma gradual tras completar las revisiones de seguridad.
¿Crees que el rastreo estricto de la industria impedirá que el atacante logre liquidar esos BTC? Déjame tu opinión en los comentarios 👇 $BNB
#bitcoin #SeguridadCripto
{future}(BTCUSDT)
{future}(BNBUSDT)
18.270 $BTC robados a Binance permanecen inmóviles: TRM Labs apunta a hackers norcoreanos 🔍
La firma de inteligencia en cadena TRM Labs atribuyó con "alta confianza" el reciente ataque a Binance al grupo norcoreano TraderTraitor.
Los datos de la blockchain muestran que los 18.270 BTC sustraídos (aprox. $1.400M) fueron divididos rápidamente en 19 billeteras distintas y permanecen completamente intactos sin registrar salidas. A diferencia de las stablecoins, Bitcoin no puede ser congelado a nivel de contrato, por lo que toda la industria mantiene monitoreo estricto sobre estas direcciones.
Binance confirmó que el acceso no comprometió las claves privadas y reiteró su compromiso de cubrir la totalidad de las pérdidas con su fondo de reserva SAFU y capital propio. Los depósitos y retiros se reactivarán de forma gradual tras completar las revisiones de seguridad.
¿Crees que el rastreo estricto de la industria impedirá que el atacante logre liquidar esos BTC? Déjame tu opinión en los comentarios 👇 $BNB
#bitcoin #SeguridadCripto
Robinson _1315:
Debieron Hakear un banco, no a Binance, las Criptomonedas es la unica forma de poder ahorrar sin dar tantas explicaciones
6
7
4k

·
--
EIP-7702 es una actualización de seguridad para la red Ethereum que ha sido citada como una de las causas de la reciente hackeo a Binance. La actualización tiene como objetivo mejorar la seguridad de las transacciones en la red Ethereum, pero su implementación ha generado algunas preocupaciones entre los desarrolladores.
Para los traders, esta noticia importa porque puede afectar la estabilidad y seguridad de las transacciones en la red Ethereum, lo que podría tener un impacto en el valor de las criptomonedas que utilizan la red. Los desarrolladores de Ethereum están trabajando para implementar la actualización de manera que minimice las interrupciones en el servicio.
Pero, ¿qué medidas creen que deberían tomar los exchanges para protegerse contra futuros hackeos?
#EIP-7702 #BinanceHack #Ethereum #SeguridadCripto
203
💀🔥 MERCADO CRIPTO — SIN FILTRO 🔥💀
📉 30 DE OCTUBRE DE 2026 | UNA MAÑANA DE INCERTIDUMBRE
$BTC ú vuelve a sentir la presión del mercado, mientras la volatilidad y las preocupaciones por la seguridad sacuden al ecosistema cripto.
⚠️ Binance ha confirmado un importante incidente de seguridad y la suspensión temporal de depósitos y retiros para realizar verificaciones.
La compañía anunció medidas de recuperación y cobertura de pérdidas. La investigación continúa.
Pero aquí hay algo que no debemos olvidar:
🔥 EL VERDADERO RIESGO NO ES SOLAMENTE QUE UNA CRIPTOMONEDA BAJE DE PRECIO.
También importan la seguridad de nuestros fondos, la transparencia de las plataformas y las decisiones que tomamos cuando aparece el miedo.
📊 Un mercado bajista no garantiza una oportunidad de compra.
📈 Una subida tampoco garantiza ganancias.
💀 ABRIMOS EL DEBATE:
¿En momentos de incertidumbre prefieres mantener tus posiciones, reducir riesgos o esperar hasta tener más información?
Queremos leer opiniones fundamentadas, sin promesas de riqueza fácil y respetando los diferentes puntos de vista.
🤘 THEDARKSIDECRYPTO Where Metal Meets Crypto
Los seguidores se ganan, no se mendigan.
#bitcoin #Crypto #BinanceSquare #SeguridadCripto #TheDarkSideCrypto

El Punk NO Muere!
De TheDarkSideCrypto
Daniela Wedo mps1:
hlw
2
3
79
Verificado
La custodia cripto institucional sigue evolucionando. 🔐
Google presentará una solución de custodia basada en computación multipartita para proteger activos digitales y tokenizados.
#SeguridadCripto #Web3 #blockchaineconomy
La custodia cripto institucional sigue evolucionando. 🔐
Google presentará una solución de custodia basada en computación multipartita para proteger activos digitales y tokenizados.
#SeguridadCripto #Web3 #blockchaineconomy
Google presentará una solución de custodia basada en computación multipartita para proteger activos digitales y tokenizados.
#SeguridadCripto #Web3 #blockchaineconomy
109
🔐 Un consejo para todos los Binancians:
No se trata solamente de aprender a ganar en el mundo cripto, sino también de aprender a proteger lo que hemos conseguido.
No confíen ciegamente, verifiquen siempre, cuiden sus contraseñas y nunca compartan sus códigos de seguridad.
Recuerden: la mejor inversión también es el conocimiento, y la seguridad es parte del camino. 💛
#Binance #SeguridadCripto #Binancians #AprendizajeCrypto
73
🚨 Hackeo a zkLink Nova: vulneran su puente y ofrecen 20% de recompensa al atacante.
zkLink Nova —una red de capa 3 (Layer 3) diseñada para conectar y compartir liquidez entre diferentes blockchains de $ETH Ethereum— confirmó un ataque directo a los contratos de su puente. La firma de ciberseguridad SlowMist calcula pérdidas cercanas a los $783.100 dólares.
El atacante aprovechó una falla de validación en el contrato para retirar los fondos. Para evitar daños mayores, el equipo ofreció un 20% de recompensa como hacker ético (white hat) si devuelve el dinero robado, prometiendo no iniciar acciones legales.
¿Crees que estas recompensas son suficientes para que devuelvan los fondos o dejan mal parados a los protocolos?
#zkLink #SeguridadCripto
{future}(ETHUSDT)
🚨 Hackeo a zkLink Nova: vulneran su puente y ofrecen 20% de recompensa al atacante.
zkLink Nova —una red de capa 3 (Layer 3) diseñada para conectar y compartir liquidez entre diferentes blockchains de $ETH Ethereum— confirmó un ataque directo a los contratos de su puente. La firma de ciberseguridad SlowMist calcula pérdidas cercanas a los $783.100 dólares.
El atacante aprovechó una falla de validación en el contrato para retirar los fondos. Para evitar daños mayores, el equipo ofreció un 20% de recompensa como hacker ético (white hat) si devuelve el dinero robado, prometiendo no iniciar acciones legales.
¿Crees que estas recompensas son suficientes para que devuelvan los fondos o dejan mal parados a los protocolos?
#zkLink #SeguridadCripto
HOLD bnb culture:
Sorry, I just thought you had followed me before and then suddenly unfollowed me 😄 It’s all good!
3
3
1.8k
·
--
Antes de abrir el P2P hoy, revisa dos cosas que casi nadie chequea: que el monto mínimo del anuncio te sirva y que el método de pago esté a tu nombre. 💡 BCV abre en Bs. 888,12; las cotizaciones del $USDT se mueven y por eso conviene confirmar el spread antes de cerrar. Si el anuncio te apura a liberar antes de ver el pago reflejado, es bandera roja. Simple: verifica, captura y luego suelta.
📊 Tasas y análisis en vivo en https://pitbullchain.com
$USDT #P2P #USDT #Venezuela #SeguridadCripto
📊 Tasas y análisis en vivo en https://pitbullchain.com
$USDT #P2P #USDT #Venezuela #SeguridadCripto
34
🚨 COINDCX CONFIRMA UNA PÉRDIDA DE 15,99 MILLONES DE USDT: EL RIESGO DE USAR DIRECCIONES VIEJAS
Este domingo 25/10, el exchange CoinDCX confirmó una pérdida de 15,99 millones de USDT, vinculada a movimientos detectados el 21 y 22 de octubre.
🔎 ¿QUÉ PASÓ?
Tras un ataque en julio de 2025, CoinDCX había dejado de utilizar ciertas direcciones de depósito. Sin embargo, algunos usuarios continuaron enviando criptomonedas a esas direcciones antiguas.
Un sistema automático que debía trasladar esos depósitos a billeteras seguras dejó de funcionar durante un período. Los fondos se acumularon en infraestructura previamente comprometida y se produjo la pérdida.
Según CoinDCX, la empresa absorbió el monto, acreditó los depósitos de los clientes y sus billeteras actuales no fueron afectadas. Estas afirmaciones corresponden a la plataforma.
🛡️ QUÉ HACER SI DEPOSITÁS CRIPTO:
• Copiá la dirección actual desde la aplicación o web oficial antes de cada envío.
• No reutilices direcciones guardadas sin verificar que sigan vigentes.
• Comprobá que la red seleccionada coincida con la del depósito.
• Si un exchange anuncia cambios de direcciones, descartá las anteriores.
⚠️ IMPORTANTE
Este incidente demuestra que los riesgos de seguridad pueden continuar incluso después de un ataque anterior.
No es una señal para comprar o vender criptomonedas, sino una advertencia para proteger tus fondos.
Fuente: comunicado oficial de CoinDCX, 25/10/2026.
¿Verificás la dirección de depósito cada vez que transferís criptomonedas?
#SeguridadCripto
160
🚨 BITCOIN: ELECTRUM CORRIGE UNA FALLA DE SEGURIDAD QUE YA CAUSÓ PÉRDIDAS
Este 24/10, la billetera de Bitcoin Electrum publicó la versión 4.8.3 y una advertencia de seguridad: versiones anteriores podían ser engañadas por servidores maliciosos. El proyecto confirmó ataques reales, incluido un reporte de pérdida de fondos.
🔎 ¿CÓMO FUNCIONABA EL ENGAÑO?
Después de enviar BTC, un servidor malicioso podía mostrar en el historial una transacción falsa con una dirección controlada por el atacante.
Si el usuario intentaba acelerar esa operación aumentando la comisión (función RBF), podía terminar autorizando un envío real hacia esa dirección.
Esto no significa que todas las billeteras estén comprometidas ni que los fondos desaparezcan automáticamente.
🛡️ SI USÁS ELECTRUM:
• Actualizá a la versión 4.8.3 desde electrum.org.
• Verificá la autenticidad de la descarga.
• Antes de firmar una transacción o aumentar su comisión, revisá cuidadosamente el destinatario y el importe.
• Nunca compartas tu frase de recuperación.
⚠️ IMPORTANTE
La vulnerabilidad afecta a versiones anteriores a 4.8.3. Todavía no existe una cifra oficial de pérdidas totales.
No es una falla de la red Bitcoin ni una señal para comprar o vender $BTC.
La seguridad de tus fondos también depende de las herramientas que utilizás para administrarlos.
Fuente: Electrum, aviso de seguridad del 24/10/2026.
¿Usás Electrum o alguna otra billetera para guardar tus BTC?
#bitcoin #SeguridadCripto
119
·
--
# 💸 COMPRÓ UNA WALLET PARA PROTEGER SUS BITCOIN… Y PERDIÓ US$ 6,6 MILLONES.
**Una historia cripto al día hasta llegar a 50 seguidores. — Día 3.**
Imaginá tener 80 BTC y decidir guardarlos en una wallet física para protegerlos.
Eso fue lo que hizo un inversor.
El 29 de septiembre de 2026, sus 80 Bitcoin llegaron a una nueva wallet Ledger. Parecía una buena decisión: mantener sus criptomonedas protegidas fuera de un exchange.
Pero apenas 10 días después, ocurrió lo inesperado.
El 9 de octubre, los 80 BTC salieron de la wallet en una única transferencia. Su valor rondaba los **US$ 6,6 millones**.
¿Lo más inquietante? Según los primeros reportes, el inversor había comprado el dispositivo a un distribuidor de terceros. Tras el incidente, Ledger pidió a ese vendedor que suspendiera las ventas mientras investigaba lo sucedido.
Las pérdidas vinculadas al incidente podrían ser mayores, pero la causa exacta todavía no estaba confirmada cuando se publicó la noticia.
⚠️ **La gran lección:** comprar una wallet física no garantiza por sí solo que tus criptomonedas estén seguras. También importa dónde la comprás, cómo se configura y cómo protegés tus claves.
En el mundo cripto, la seguridad no es un detalle: forma parte de la inversión.
**Fuente:** información publicada por Yahoo Finance el 9 de octubre de 2026.
#Bitcoin❗ #crypto #SeguridadCripto #BinanceSquare
125

·
--
Fearless Wallet: alerta por filtración de claves privadas
La Polkadot Community Foundation publicó el 21 de octubre un aviso sobre la extensión de Fearless Wallet, una aplicación independiente.
Según el aviso, las versiones 3.0.1, 3.0.3, 3.0.4 y 3.0.5 contenían código que enviaba la clave privada a un servidor atacante al desbloquear la billetera. Se incorporó el 19 de febrero de 2025: la fecha del aviso no es la del inicio.
Está confirmado en Chrome. Firefox compartía código y debe tratarse como comprometido si se usó durante el período señalado. Las versiones móviles revisadas no contienen ese código; reutilizar una clave expuesta en la extensión mantiene el riesgo.
La recomendación oficial para quienes usaron la extensión desde febrero de 2025 es generar claves nuevas fuera de Fearless y trasladar los fondos. Cambiar contraseña, reinstalar o importar la misma semilla en otra app no basta. Los fondos bloqueados requieren atención específica; consultar el aviso antes de actuar. Nunca entregar semillas a supuestos recuperadores.
Lectura de mercado: Binance spot, 21/10 a las 18:26 UTC, mostraba DOT en 1,189 USDT (+1,54% en 24 h) y BTC en 84.832,01 USDT (+2,79%). La variación no permite atribuir una reacción al aviso ni medir si una cuenta está segura. El riesgo descrito está en la extensión y sus claves; no demuestra un fallo del consenso de Polkadot.
Fuente: aviso de la Polkadot Community Foundation en su foro.
$DOT $BTC $USDT
Contenido Educativo. No asesoramiento financiero.
#Polkadot #FearlessWallet #SeguridadCripto #Autocustodia
75
🚨 $QUBIC : UN ATAQUE AFECTÓ A 1.404 BILLETERAS Y OBLIGÓ A DETENER LA RED
Qubic informó que entre el 17 y el 18 de octubre un atacante sustrajo aproximadamente 2,94 billones de QU, valorados en unos US$1,4 millones al momento del incidente.
🔎 ¿QUÉ OCURRIÓ?
El problema estuvo en la generación de algunas semillas de recuperación: las palabras secretas que permiten acceder a una billetera.
Al no generarse con suficiente aleatoriedad, algunas podían ser descubiertas por atacantes.
⚠️ ¿QUIÉNES PODRÍAN ESTAR AFECTADOS?
Según el proyecto, usuarios que crearon sus semillas:
• En iPhone o iPad, antes del 18/10/2026.
• En Safari de Mac, antes del 18/10/2026.
• En la aplicación Qubic para iOS, antes de julio de 2025.
Esto NO significa que todas las billeteras de Apple ni otras criptomonedas sean vulnerables.
🛑 ¿QUÉ MEDIDAS SE TOMARON?
La red fue detenida para limitar nuevos movimientos.
Qubic informó que aproximadamente el 87,1% de los tokens robados quedó inmovilizado en la red y que MEXC restringió la cuenta que recibió el resto.
Pero fondos congelados NO significa fondos recuperados.
🛡️ ¿QUÉ HACER SI USÁS QUBIC?
Revisá los comunicados oficiales. Actualizar la aplicación no vuelve segura una semilla antigua comprometida.
No compartas tus palabras de recuperación ni confíes en supuestos servicios de rescate.
📌 LA CLAVE
La seguridad de una criptomoneda también depende de cómo se generan y protegen las claves de sus usuarios.
Fuente: comunicado de Qubic del 18/10/2026.
💬 ¿Creés que detener una blockchain ante un ataque protege a los usuarios o genera otro problema?
#Qubic #SeguridadCripto
112

·
--
Artículo
noticia de Microsoft y el phishing con USDTMicrosoft acaba de destapar una red de phishing que usaba USDT para atacar a miles de empresas. Miles de empresas, no usuarios al azar. Y si les está pasando a corporativos, ¿por qué crees que tú estás a salvo? Te cuento qué pasó y cómo blindarte.
Contexto
La jugada era simple pero efectiva:
Te llega un pago o un enlace con USDT de por medio.
Parece legítimo, viene con una stablecoin y genera confianza.
Firmas o conectas la wallet.
Te vacían.
El atacante no rompió la criptografía; rompió tu atención.
Por qué USDT y no BTC
¿Por qué usaron stablecoins para el ataque?
Porque USDT es lo más parecido a lo bancario que existe en cripto:
• Precio estable.
• Liquidez enorme.
• Da sensación de seguridad.
Esa sensación de seguridad es exactamente lo que explotan. El activo más usado del mundo cripto es también el más rentable para estafar.
El patrón que se repite
Esto no es un caso aislado. Fíjate en el patrón de esta semana:
• Microsoft destapa un phishing masivo con USDT.
• El jefe de Mt. Gox se ve involucrado en robos de wallets por más de 90 millones de dólares.
• Binance y Coinbase desplegaron operativos contra estafas en África Occidental (28 arrestados).
El crimen en cripto ya es una industria y se está profesionalizando.
Contexto de mercado
Y mientras todo esto pasa:
BTC está en 82 000 dólares, ETH en 2400 dólares, y el índice de Miedo y Codicia se sitúa en 59 y bajando.
Con la Fed tomando decisiones el 28 de octubre, los flujos de los ETF de BTC y ETH como termómetro, y las tecnológicas cayendo (Nasdaq -2.15 %)...
En mercados nerviosos, las estafas aumentan. La gente opera rápido, firma rápido y revisa poco.
El dato accionable: las reglas
Las 6 reglas que separan al que cobra del que pierde:
1. Nunca firmes una transacción sin leer qué estás aprobando.
2. Usa una wallet caliente solo para operar; mantén el grueso de tus fondos en una wallet fría.
3. Revoca permisos viejos de contratos cada mes.
4. Verifica el dominio, no solo el nombre del proyecto.
5. Desconfía de la urgencia: "actúa ya o pierdes" es una bandera roja.
6. Activa la lista blanca de direcciones si tu wallet lo permite.
Cierre
Resumen en una línea:
USDT te da confianza y, por eso mismo, es el cebo perfecto. La seguridad no es opcional: es la primera operación del día.
Si te sirvió:
• Comparte
• Da me gusta
• Guárdalo, esto lo vas a necesitar
• Sígueme para más información clara sobre cripto
¿A ti ya te intentaron estafar con un enlace o pago en stablecoins? Cuéntame abajo.
noticia de Microsoft y el phishing con USDT
Microsoft acaba de destapar una red de phishing que usaba USDT para atacar a miles de empresas. Miles de empresas, no usuarios al azar. Y si les está pasando a corporativos, ¿por qué crees que tú estás a salvo? Te cuento qué pasó y cómo blindarte.
Contexto
La jugada era simple pero efectiva:
Te llega un pago o un enlace con USDT de por medio.
Parece legítimo, viene con una stablecoin y genera confianza.
Firmas o conectas la wallet.
Te vacían.
El atacante no rompió la criptografía; rompió tu atención.
Por qué USDT y no BTC
¿Por qué usaron stablecoins para el ataque?
Porque USDT es lo más parecido a lo bancario que existe en cripto:
• Precio estable.
• Liquidez enorme.
• Da sensación de seguridad.
Esa sensación de seguridad es exactamente lo que explotan. El activo más usado del mundo cripto es también el más rentable para estafar.
El patrón que se repite
Esto no es un caso aislado. Fíjate en el patrón de esta semana:
• Microsoft destapa un phishing masivo con USDT.
• El jefe de Mt. Gox se ve involucrado en robos de wallets por más de 90 millones de dólares.
• Binance y Coinbase desplegaron operativos contra estafas en África Occidental (28 arrestados).
El crimen en cripto ya es una industria y se está profesionalizando.
Contexto de mercado
Y mientras todo esto pasa:
BTC está en 82 000 dólares, ETH en 2400 dólares, y el índice de Miedo y Codicia se sitúa en 59 y bajando.
Con la Fed tomando decisiones el 28 de octubre, los flujos de los ETF de BTC y ETH como termómetro, y las tecnológicas cayendo (Nasdaq -2.15 %)...
En mercados nerviosos, las estafas aumentan. La gente opera rápido, firma rápido y revisa poco.
El dato accionable: las reglas
Las 6 reglas que separan al que cobra del que pierde:
1. Nunca firmes una transacción sin leer qué estás aprobando.
2. Usa una wallet caliente solo para operar; mantén el grueso de tus fondos en una wallet fría.
3. Revoca permisos viejos de contratos cada mes.
4. Verifica el dominio, no solo el nombre del proyecto.
5. Desconfía de la urgencia: "actúa ya o pierdes" es una bandera roja.
6. Activa la lista blanca de direcciones si tu wallet lo permite.
Cierre
Resumen en una línea:
USDT te da confianza y, por eso mismo, es el cebo perfecto. La seguridad no es opcional: es la primera operación del día.
Si te sirvió:
• Comparte
• Da me gusta
• Guárdalo, esto lo vas a necesitar
• Sígueme para más información clara sobre cripto
¿A ti ya te intentaron estafar con un enlace o pago en stablecoins? Cuéntame abajo.
90
🚨 STANDX ANUNCIA SU CIERRE: ESTAS SON LAS FECHAS CLAVE PARA PROTEGER TUS FONDOS
La plataforma de derivados descentralizados StandX anunció el cierre gradual de sus operaciones y la cancelación del lanzamiento de su token.
⚠️ Si tenés fondos, posiciones abiertas o DUSD en la plataforma, prestá atención.
📅 CALENDARIO ANUNCIADO
🔴 15/10: finalizaron los programas de rendimientos y los nuevos depósitos en bóvedas.
🔴 20/10: los contratos perpetuos (operaciones sin vencimiento fijo) pasarán a modo «solo reducción». Se podrán cerrar o reducir posiciones, pero no abrir nuevas.
🟡 26/10: comenzará la consulta de elegibilidad para una distribución de DUSD.
🟡 01/11 al 31/12: período previsto para reclamar esa distribución.
🔴 15/01/2027: cierre automático de las posiciones restantes.
🔴 31/01/2027: fecha límite anunciada para retiros y solicitudes de canje de DUSD.
🎁 ¿QUÉ PASARÁ CON LAS RECOMPENSAS?
StandX canceló el lanzamiento de su token propio y anunció una distribución única de DUSD para usuarios elegibles.
Esto NO significa que todos recibirán recompensas ni garantiza un monto determinado.
🛡️ ¿QUÉ DEBERÍAS HACER?
✅ Revisá tus posiciones abiertas.
✅ Verificá los plazos en los canales oficiales de StandX.
✅ Planificá los retiros sin esperar al último día.
✅ Desconfiá de enlaces de reclamo recibidos por mensajes privados. Nunca compartas tu frase de recuperación.
📌 NUESTRA LECTURA
El riesgo cripto no depende únicamente del precio.
La seguridad de la plataforma, la custodia y la posibilidad de retirar fondos también son fundamentales.
Fuente: anuncio de StandX del 15/10/2026, reproducido por medios especializados.
💬 ¿Tenías fondos o recompensas pendientes en StandX?
Seguinos para conocer alertas importantes y tomar decisiones mejor informadas.
#StandX #SeguridadCripto
109

🚨 ¡No caigas en esto! La estafa más común en Binance P2P y cómo la psicología te puede jugar en contra.
El comercio Binance P2P es una herramienta increíble para cambiar criptomonedas por tu moneda local de forma segura. El sistema de Garantía (Escrow) de Binance retiene los fondos para que nadie robe a nadie. Sin embargo, los estafadores buscan activamente que cometas un error fuera del sistema.
El error costoso aquí es liberar las criptomonedas antes de verificar el dinero real en tu banco, cediendo ante la presión del comprador.
El modus operandi de los estafadores en P2P:
• Comprobantes falsos: Te envían una captura de pantalla editada por el chat de Binance que parece un recibo de transferencia bancaria legítimo.
• El truco del "Mensaje de Texto": Te llega un SMS falso simulando ser de tu banco notificando un depósito, pero al abrir tu aplicación bancaria, el saldo real no ha cambiado.
• Presión psicológica: Te escriben mensajes desesperados diciendo cosas como: "Por favor libera ya, mi hijo está en el hospital" o "El sistema de mi banco tarda, pero ya te transferí, si no liberas me bloquean el dinero".
Cómo defender tus fondos:
1. Inicia sesión en tu banco: No te fíes de capturas de pantalla, correos o SMS. Abre la app de tu banco y confirma que el dinero esté reflejado en tu saldo disponible.
2. Verifica el nombre: El nombre de la persona que te transfirió el dinero en el banco debe coincidir exactamente con el nombre verificado que Binance muestra en la orden. Si los nombres no coinciden, podrías estar siendo parte de una triangulación de fondos (estafa).
3. Nunca canceles una orden si ya pagaste, y nunca liberes si no has cobrado. Si hay problemas, presiona el botón de Apelación y deja que el soporte de Binance intervenga.
¡Mantén tus fondos seguros y no te dejes presionar por el temporizador! 🛡️
#BinanceP2P #SeguridadCripto #P2PTrading #estafas $PEPE $DOGE $LAB
{spot}(BTCUSDT)
{spot}(NVDABUSDT)
{future}(LABUSDT)
🚨 ¡No caigas en esto! La estafa más común en Binance P2P y cómo la psicología te puede jugar en contra.
El comercio Binance P2P es una herramienta increíble para cambiar criptomonedas por tu moneda local de forma segura. El sistema de Garantía (Escrow) de Binance retiene los fondos para que nadie robe a nadie. Sin embargo, los estafadores buscan activamente que cometas un error fuera del sistema.
El error costoso aquí es liberar las criptomonedas antes de verificar el dinero real en tu banco, cediendo ante la presión del comprador.
El modus operandi de los estafadores en P2P:
• Comprobantes falsos: Te envían una captura de pantalla editada por el chat de Binance que parece un recibo de transferencia bancaria legítimo.
• El truco del "Mensaje de Texto": Te llega un SMS falso simulando ser de tu banco notificando un depósito, pero al abrir tu aplicación bancaria, el saldo real no ha cambiado.
• Presión psicológica: Te escriben mensajes desesperados diciendo cosas como: "Por favor libera ya, mi hijo está en el hospital" o "El sistema de mi banco tarda, pero ya te transferí, si no liberas me bloquean el dinero".
Cómo defender tus fondos:
1. Inicia sesión en tu banco: No te fíes de capturas de pantalla, correos o SMS. Abre la app de tu banco y confirma que el dinero esté reflejado en tu saldo disponible.
2. Verifica el nombre: El nombre de la persona que te transfirió el dinero en el banco debe coincidir exactamente con el nombre verificado que Binance muestra en la orden. Si los nombres no coinciden, podrías estar siendo parte de una triangulación de fondos (estafa).
3. Nunca canceles una orden si ya pagaste, y nunca liberes si no has cobrado. Si hay problemas, presiona el botón de Apelación y deja que el soporte de Binance intervenga.
¡Mantén tus fondos seguros y no te dejes presionar por el temporizador! 🛡️
#BinanceP2P #SeguridadCripto #P2PTrading #estafas $PEPE $DOGE $LAB
36
🚨 ALERTA CRIPTO: "Flash USDT"
Te llega la notificación de "+2.000 USDT" y el comprador te dice: "Ya pagué, libera rápido". Liberas y después descubres que ese USDT no tiene valor. 😰
¿Cómo funciona?
Es un token falso con el nombre "USDT", o una transacción que nunca se confirma en la blockchain. La notificación aparece en tu wallet, pero el dinero no existe. Ocurre sobre todo en operaciones P2P y OTC.
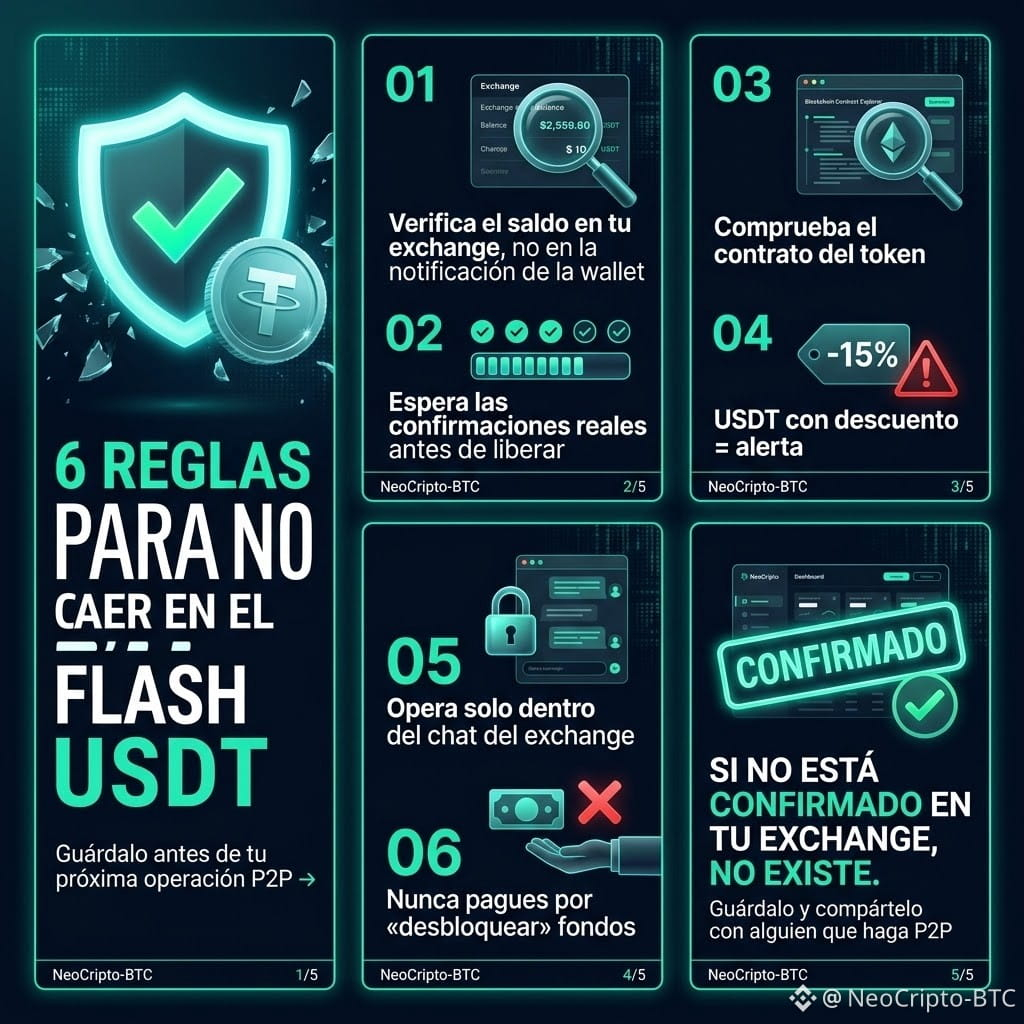
Cómo protegerte:
✅ Verifica el saldo dentro de tu cuenta del exchange, no por la notificación de la wallet ni por capturas.
✅ Espera las confirmaciones reales antes de liberar nada.
✅ Comprueba el contrato del token en el explorador (Tronscan, Etherscan, BscScan) y compáralo con el oficial de Tether.
✅ Desconfía del USDT con descuento: el real se mantiene cerca de 1 dólar.
✅ Opera solo dentro del chat y el escrow del exchange, y no cedas a la presión de "libera rápido".
✅ Nunca pagues una comisión para$ "desbloquear" fondos.
⚠️ Y no compres "herramientas de Flash USDT" en Telegram: también son una estafa.
Una vez que liberas, nadie puede deshacer la operación. La regla de oro: si no está confirmado en tu exchange, no existe.
💾 Guárdalo y compártelo con alguien que haga P2P.
#SeguridadCripto
$USDT
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 ALERTA CRIPTO: "Flash USDT"
Te llega la notificación de "+2.000 USDT" y el comprador te dice: "Ya pagué, libera rápido". Liberas y después descubres que ese USDT no tiene valor. 😰
¿Cómo funciona?
Es un token falso con el nombre "USDT", o una transacción que nunca se confirma en la blockchain. La notificación aparece en tu wallet, pero el dinero no existe. Ocurre sobre todo en operaciones P2P y OTC.
Cómo protegerte:
✅ Verifica el saldo dentro de tu cuenta del exchange, no por la notificación de la wallet ni por capturas.
✅ Espera las confirmaciones reales antes de liberar nada.
✅ Comprueba el contrato del token en el explorador (Tronscan, Etherscan, BscScan) y compáralo con el oficial de Tether.
✅ Desconfía del USDT con descuento: el real se mantiene cerca de 1 dólar.
✅ Opera solo dentro del chat y el escrow del exchange, y no cedas a la presión de "libera rápido".
✅ Nunca pagues una comisión para$ "desbloquear" fondos.
⚠️ Y no compres "herramientas de Flash USDT" en Telegram: también son una estafa.
Una vez que liberas, nadie puede deshacer la operación. La regla de oro: si no está confirmado en tu exchange, no existe.
💾 Guárdalo y compártelo con alguien que haga P2P.
#SeguridadCripto
$USDT
$BTC
$ETH
170
·
--
¡Señores cuidado en el P2P! El truco del "comprobante falso" que muchos no ven venir
Si vendes o compras criptos mediante P2P, NUNCA te confíes solo de una captura de pantalla del banco o de un correo que diga "pago realizado".
3 Reglas de oro para proteger tu dinero:
1️⃣ Inicia sesión directamente en la aplicación o web de tu banco.
2️⃣ Verifica que el dinero esté disponible y efectivo en tus movimientos reales (no en saldo diferido o pendiente).
3️⃣ NUNCA liberes las criptomonedas antes de confirmar esto en tu propia cuenta, sin importar la prisa o excusas del comprador.
💡 Un minuto extra de verificación te ahorrará un dolor de cabeza
¿Te ha tocado alguna vez lidiar con una orden sospechosa en P2P? Cuéntame tu experiencia abajo 👇
#BinanceP2P #SeguridadCripto #AprendeConBinance #CryptoTradingInsights #Write2Earn
145
·
--
🚨 +$766M sustraídos en septiembre (+462% vs. agosto).
La matemática de la blockchain no falló; la aceleración de pérdidas se debió a fallas perimetrales y descuidos operativos.
🔍 ¿Dónde estuvo la fuga real?
Cadena de suministro (Bitget, $387,5M): Cero brechas en contratos inteligentes o almacenamiento en frío. Un zero-day en software de seguridad de un proveedor externo permitió inyectar retiros fraudulentos directo en el backend.
Address Poisoning: Creación de direcciones trampa (vanity) que clonan los primeros y últimos caracteres de tus transferencias habituales. Copiar direcciones desde el historial está provocando desvíos millonarios irreversibles.
🛡️ 4 pasos para blindar tu operativa hoy:
Passkeys (FIDO2) sobre SMS: Elimina el 2FA por mensaje de texto. Bloquea de raíz el SIM swapping y el phishing anclando tu acceso a la biometría o hardware de tu dispositivo.
Código Anti-Phishing: Si una notificación o correo oficial no incluye tu código secreto predefinido, descártalo de inmediato.
Lista Blanca de Retiros: Limita la salida de fondos exclusivamente a billeteras previamente aprobadas con período de enfriamiento de seguridad.
Verificación de 42 caracteres + Binance Verify: Nunca copies datos desde transacciones pasadas; comprueba la dirección completa o usa dominios ENS. Si dudas de un canal o contacto de soporte, verifícalo en Binance Verify.
En Web3 la seguridad no se delega: opera bajo una arquitectura de confianza cero.
#BinanceSquare #CryptoSecurity #Web3 #SeguridadCripto
$USDT $BNB $BTC
114
·
--
¿Viendo ofertas de venta en Bs. 937,90 con una prima del 13.10% sobre el BCV (Bs. 784,66)? Cuidado con morder el anzuelo.
Con un spread amplio de Bs. 50,45 (5.68%) y más de 250 órdenes activas, aumenta el riesgo de triangulación y pagos de terceros. La jugada típica: te pagan desde una cuenta no titular diciendo que es "del socio" o "un familiar".
Regla inquebrantable en Binance P2P: jamás liberes si el nombre del titular bancario no coincide al 100% con los datos verificados del comprador. Verifica saldo directo en tu app bancaria, nunca confíes solo en capturas de pantalla.
¿Tu contraparte insiste con una cuenta externa? No cedas y abre apelación.
#BinanceP2P #SeguridadCripto #VenezuelaCrypto #BinanceSquare
37
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinanceProcesses$4.65BWithdrawals
8,567 vistas
75 están debatiendo
2
#WithdrawalsBack: 15 networks live
5,297 vistas
110 están debatiendo
3
#BinanceUpdatesProofofReservesAddresses
94,489 vistas
1,367 están debatiendo
4
#BinanceToResumePhaseOneOfWithdrawals
133,785 vistas
1,488 están debatiendo
5
#BinanceHadAlreadyCovered$6BofHackLoss
9,085 vistas
130 están debatiendo
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
45,244 vistas
141 están debatiendo
7
#CZDismissesClaimsBinanceHackWasPredicted
65,866 vistas
673 están debatiendo
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
21,605 vistas
330 están debatiendo
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
25,147 vistas
306 están debatiendo
10
#IntelHasItsWorstDaySince1974
116,429 vistas
921 están debatiendo