
#phishing
phishing
236,173 vistas
477 están debatiendo
Hot
Lo último

·
--
🚨 $ETH TRAICIÓN EN EL SOPORTE DE ETHERSCAN
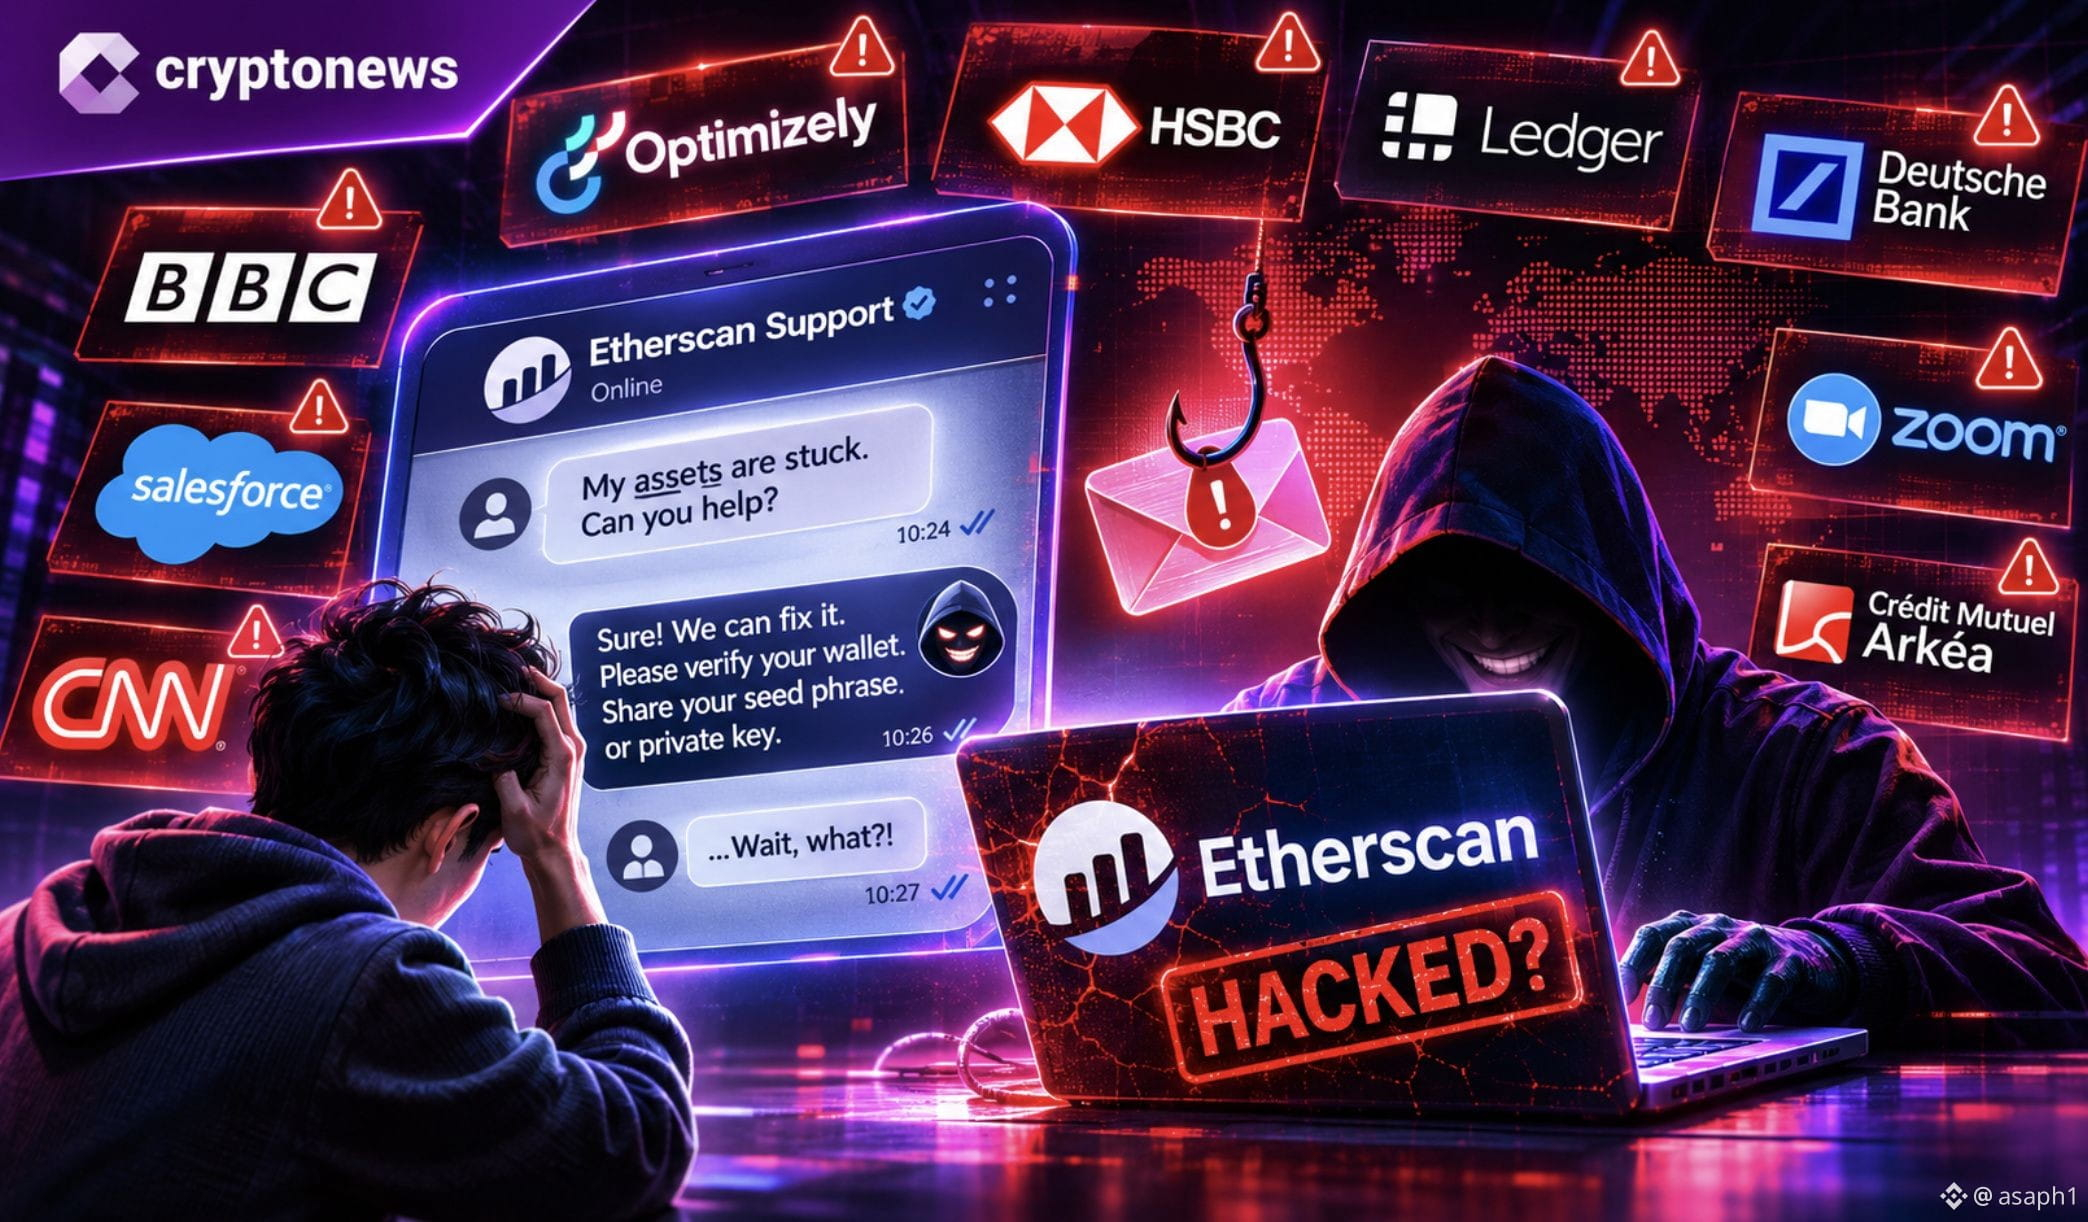
Etherscan, el explorador que casi todos usamos para verificar cada transacción de Ethereum, avisó hoy que detectaron intentos de acceso no autorizado a su sistema de soporte y tickets (Freshworks). Para mí, esto es lo más peligroso de la semana: no te roban la red, te roban la confianza en quien te "ayuda".
Miren el detalle que nadie está viendo:
→ Etherscan dice que hasta ahora no hay evidencia de brecha exitosa ni de datos robados, pero la investigación sigue abierta y ya tomaron medidas preventivas.
→ El aviso llegó hoy a las 09:20 UTC por su cuenta oficial: su soporte NUNCA te pedirá tu clave privada, tu frase semilla ni tu contraseña.
→ No es un caso aislado: hace 2 días el fallo de Optimizely metió código malicioso en 178 webs (HSBC, BBC, Ledger, CNN, Salesforce, Zoom) y esta semana Lighter Perps perdió $10.39M y un banco francés ~€100M.
¿Revisas dos veces antes de responderle a un "soporte" que te escribe primero? 👇
$ETH $BTC
#Etherscan #SeguridadCrypto #Phishing
🚨 $ETH TRAICIÓN EN EL SOPORTE DE ETHERSCAN
Etherscan, el explorador que casi todos usamos para verificar cada transacción de Ethereum, avisó hoy que detectaron intentos de acceso no autorizado a su sistema de soporte y tickets (Freshworks). Para mí, esto es lo más peligroso de la semana: no te roban la red, te roban la confianza en quien te "ayuda".
Miren el detalle que nadie está viendo:
→ Etherscan dice que hasta ahora no hay evidencia de brecha exitosa ni de datos robados, pero la investigación sigue abierta y ya tomaron medidas preventivas.
→ El aviso llegó hoy a las 09:20 UTC por su cuenta oficial: su soporte NUNCA te pedirá tu clave privada, tu frase semilla ni tu contraseña.
→ No es un caso aislado: hace 2 días el fallo de Optimizely metió código malicioso en 178 webs (HSBC, BBC, Ledger, CNN, Salesforce, Zoom) y esta semana Lighter Perps perdió $10.39M y un banco francés ~€100M.
¿Revisas dos veces antes de responderle a un "soporte" que te escribe primero? 👇
$ETH $BTC
#Etherscan #SeguridadCrypto #Phishing
Etherscan, el explorador que casi todos usamos para verificar cada transacción de Ethereum, avisó hoy que detectaron intentos de acceso no autorizado a su sistema de soporte y tickets (Freshworks). Para mí, esto es lo más peligroso de la semana: no te roban la red, te roban la confianza en quien te "ayuda".
Miren el detalle que nadie está viendo:
→ Etherscan dice que hasta ahora no hay evidencia de brecha exitosa ni de datos robados, pero la investigación sigue abierta y ya tomaron medidas preventivas.
→ El aviso llegó hoy a las 09:20 UTC por su cuenta oficial: su soporte NUNCA te pedirá tu clave privada, tu frase semilla ni tu contraseña.
→ No es un caso aislado: hace 2 días el fallo de Optimizely metió código malicioso en 178 webs (HSBC, BBC, Ledger, CNN, Salesforce, Zoom) y esta semana Lighter Perps perdió $10.39M y un banco francés ~€100M.
¿Revisas dos veces antes de responderle a un "soporte" que te escribe primero? 👇
$ETH $BTC
#Etherscan #SeguridadCrypto #Phishing
148
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
🚨 ¡CANADÁ Y EE. UU. LANZAN LA OPERACIÓN NIAGARA CONTRA EL PHISHING DE APROBACIONES!
Las autoridades de Canadá y Estados Unidos unen fuerzas para combatir el phishing de aprobaciones, una peligrosa estafa relacionada con las criptomonedas diseñada para engañar a los usuarios y conseguir que concedan a los delincuentes acceso a sus activos digitales.
Estas estafas suelen incluir sitios web falsos, conexiones fraudulentas a monederos y aprobaciones maliciosas de transacciones que pueden permitir a los atacantes vaciar los monederos de las víctimas.
📊 Por qué es importante:
🔐 La cooperación transfronteriza podría ayudar a desarticular redes de phishing relacionadas con las criptomonedas.
🚨 El phishing de aprobaciones sigue siendo una grave amenaza para los inversores en criptomonedas.
💰 Los delincuentes pueden robar fondos aprovechándose de permisos de monedero concedidos sin cuidado.
🛡️ Una aplicación más estricta de la ley podría mejorar la seguridad y la confianza en todo el sector de las criptomonedas.
A medida que crece la adopción de las criptomonedas, proteger los activos digitales es más importante que nunca.
¿Alguna vez has recibido una solicitud sospechosa para conectar un monedero o aprobar un token? ¡Mantente alerta! 👀
#CryptoSecurity #phishing #crypto
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
🚨 ¡CANADÁ Y EE. UU. LANZAN LA OPERACIÓN NIAGARA CONTRA EL PHISHING DE APROBACIONES!
Las autoridades de Canadá y Estados Unidos unen fuerzas para combatir el phishing de aprobaciones, una peligrosa estafa relacionada con las criptomonedas diseñada para engañar a los usuarios y conseguir que concedan a los delincuentes acceso a sus activos digitales.
Estas estafas suelen incluir sitios web falsos, conexiones fraudulentas a monederos y aprobaciones maliciosas de transacciones que pueden permitir a los atacantes vaciar los monederos de las víctimas.
📊 Por qué es importante:
🔐 La cooperación transfronteriza podría ayudar a desarticular redes de phishing relacionadas con las criptomonedas.
🚨 El phishing de aprobaciones sigue siendo una grave amenaza para los inversores en criptomonedas.
💰 Los delincuentes pueden robar fondos aprovechándose de permisos de monedero concedidos sin cuidado.
🛡️ Una aplicación más estricta de la ley podría mejorar la seguridad y la confianza en todo el sector de las criptomonedas.
A medida que crece la adopción de las criptomonedas, proteger los activos digitales es más importante que nunca.
¿Alguna vez has recibido una solicitud sospechosa para conectar un monedero o aprobar un token? ¡Mantente alerta! 👀
#CryptoSecurity #phishing #crypto
🚨 ¡CANADÁ Y EE. UU. LANZAN LA OPERACIÓN NIAGARA CONTRA EL PHISHING DE APROBACIONES!
Las autoridades de Canadá y Estados Unidos unen fuerzas para combatir el phishing de aprobaciones, una peligrosa estafa relacionada con las criptomonedas diseñada para engañar a los usuarios y conseguir que concedan a los delincuentes acceso a sus activos digitales.
Estas estafas suelen incluir sitios web falsos, conexiones fraudulentas a monederos y aprobaciones maliciosas de transacciones que pueden permitir a los atacantes vaciar los monederos de las víctimas.
📊 Por qué es importante:
🔐 La cooperación transfronteriza podría ayudar a desarticular redes de phishing relacionadas con las criptomonedas.
🚨 El phishing de aprobaciones sigue siendo una grave amenaza para los inversores en criptomonedas.
💰 Los delincuentes pueden robar fondos aprovechándose de permisos de monedero concedidos sin cuidado.
🛡️ Una aplicación más estricta de la ley podría mejorar la seguridad y la confianza en todo el sector de las criptomonedas.
A medida que crece la adopción de las criptomonedas, proteger los activos digitales es más importante que nunca.
¿Alguna vez has recibido una solicitud sospechosa para conectar un monedero o aprobar un token? ¡Mantente alerta! 👀
#CryptoSecurity #phishing #crypto
2
507

·
--
#CanadáYEEUULanzanLaOperaciónNiagaraContraElPhishingDeAprobaciones
🎣 No necesitas frase semilla: una sola firma puede vaciarte la cartera
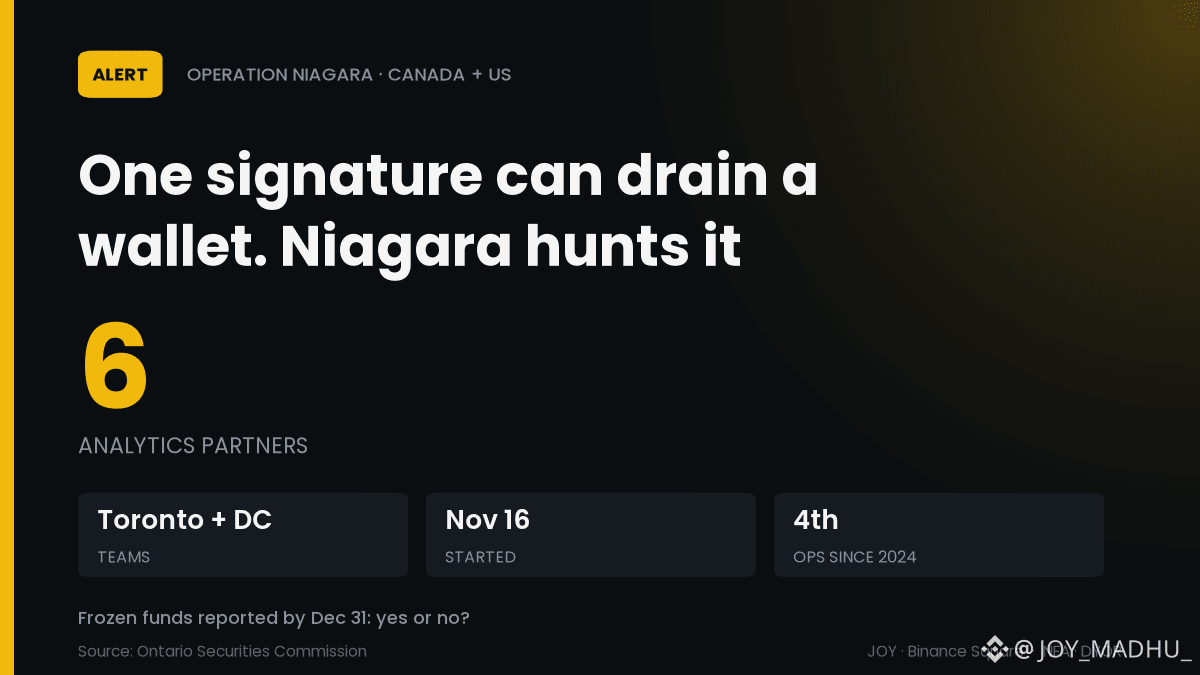
Canadá y EE. UU. iniciaron la Operación Niagara el 16 de noviembre para detener las estafas que engañan a los usuarios para que firmen aprobaciones de tokens.
📅 Equipos en Toronto (OSC, OPP) y Washington (Servicio Secreto)
📊 Seis socios de análisis, entre ellos Chainalysis y TRM Labs
⚠️ Objetivo: señalar las aprobaciones robadas antes de que se muevan los fondos
🏦 Cuarta operación de este tipo desde el Proyecto Atlas en 2024
Mi opinión: la detección ayuda, pero revocar las aprobaciones antiguas importa más.
¿Niagara informará de fondos congelados antes del 31 de diciembre? Sí o no. 👇
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing #CryptoSecurity #Phishing
#CanadáYEEUULanzanLaOperaciónNiagaraContraElPhishingDeAprobaciones
🎣 No necesitas frase semilla: una sola firma puede vaciarte la cartera
Canadá y EE. UU. iniciaron la Operación Niagara el 16 de noviembre para detener las estafas que engañan a los usuarios para que firmen aprobaciones de tokens.
📅 Equipos en Toronto (OSC, OPP) y Washington (Servicio Secreto)
📊 Seis socios de análisis, entre ellos Chainalysis y TRM Labs
⚠️ Objetivo: señalar las aprobaciones robadas antes de que se muevan los fondos
🏦 Cuarta operación de este tipo desde el Proyecto Atlas en 2024
Mi opinión: la detección ayuda, pero revocar las aprobaciones antiguas importa más.
¿Niagara informará de fondos congelados antes del 31 de diciembre? Sí o no. 👇
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing #CryptoSecurity #Phishing
🎣 No necesitas frase semilla: una sola firma puede vaciarte la cartera
Canadá y EE. UU. iniciaron la Operación Niagara el 16 de noviembre para detener las estafas que engañan a los usuarios para que firmen aprobaciones de tokens.
📅 Equipos en Toronto (OSC, OPP) y Washington (Servicio Secreto)
📊 Seis socios de análisis, entre ellos Chainalysis y TRM Labs
⚠️ Objetivo: señalar las aprobaciones robadas antes de que se muevan los fondos
🏦 Cuarta operación de este tipo desde el Proyecto Atlas en 2024
Mi opinión: la detección ayuda, pero revocar las aprobaciones antiguas importa más.
¿Niagara informará de fondos congelados antes del 31 de diciembre? Sí o no. 👇
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing #CryptoSecurity #Phishing
40

·
--
La plataforma de intercambio coreana Coinone reconoce una filtración de datos de clientes, y la información es mucho más sensible que solo nombres y correos electrónicos.
Hechos: Coinone anunció el domingo 15 de noviembre de 2026 que el servidor de MetaM, su proveedor de atención al cliente, fue vulnerado el jueves 12 de noviembre alrededor de las 04:00, hora de Corea. Entre los datos que podrían haberse filtrado se encuentran nombres, números de teléfono, correos electrónicos, fechas de nacimiento, números de cuentas bancarias, contraseñas, números de identificación nacional, domicilios, direcciones de monederos y números de transacción. Solo se vieron afectados los clientes que se habían puesto en contacto con el servicio de atención al cliente, y aún no se ha anunciado cuántos son. Coinone aseguró que sus sistemas de cuentas, trading y monederos no fueron vulnerados y que, hasta ahora, no se han reportado pérdidas de fondos. El caso ya fue comunicado a los reguladores coreanos, y la atención al cliente se ofrecerá únicamente por correo electrónico.
Mi opinión: este es el patrón más peligroso: los datos de las conversaciones con el servicio de atención al cliente hacen que los mensajes de phishing parezcan muy convincentes, porque los estafadores pueden mencionar detalles que solo conoce la plataforma. En un mercado tan nervioso como el actual, este tipo de trampa tiene aún más posibilidades de funcionar.
Lo que voy a vigilar a continuación: si Coinone anuncia cuántos clientes se vieron afectados y si se reportan nuevas estafas que utilicen estos datos.
¿Alguna vez recibiste un mensaje directo o un correo que decía ser de una plataforma de intercambio y te pedía que hicieras clic en un enlace? Cuéntalo en los comentarios para que los demás estén alerta.
Esto no es asesoramiento financiero. Haz siempre tu propia investigación (DYOR).
#KeamananKripto #Coinone #Phishing
La plataforma de intercambio coreana Coinone reconoce una filtración de datos de clientes, y la información es mucho más sensible que solo nombres y correos electrónicos.
Hechos: Coinone anunció el domingo 15 de noviembre de 2026 que el servidor de MetaM, su proveedor de atención al cliente, fue vulnerado el jueves 12 de noviembre alrededor de las 04:00, hora de Corea. Entre los datos que podrían haberse filtrado se encuentran nombres, números de teléfono, correos electrónicos, fechas de nacimiento, números de cuentas bancarias, contraseñas, números de identificación nacional, domicilios, direcciones de monederos y números de transacción. Solo se vieron afectados los clientes que se habían puesto en contacto con el servicio de atención al cliente, y aún no se ha anunciado cuántos son. Coinone aseguró que sus sistemas de cuentas, trading y monederos no fueron vulnerados y que, hasta ahora, no se han reportado pérdidas de fondos. El caso ya fue comunicado a los reguladores coreanos, y la atención al cliente se ofrecerá únicamente por correo electrónico.
Mi opinión: este es el patrón más peligroso: los datos de las conversaciones con el servicio de atención al cliente hacen que los mensajes de phishing parezcan muy convincentes, porque los estafadores pueden mencionar detalles que solo conoce la plataforma. En un mercado tan nervioso como el actual, este tipo de trampa tiene aún más posibilidades de funcionar.
Lo que voy a vigilar a continuación: si Coinone anuncia cuántos clientes se vieron afectados y si se reportan nuevas estafas que utilicen estos datos.
¿Alguna vez recibiste un mensaje directo o un correo que decía ser de una plataforma de intercambio y te pedía que hicieras clic en un enlace? Cuéntalo en los comentarios para que los demás estén alerta.
Esto no es asesoramiento financiero. Haz siempre tu propia investigación (DYOR).
#KeamananKripto #Coinone #Phishing
Hechos: Coinone anunció el domingo 15 de noviembre de 2026 que el servidor de MetaM, su proveedor de atención al cliente, fue vulnerado el jueves 12 de noviembre alrededor de las 04:00, hora de Corea. Entre los datos que podrían haberse filtrado se encuentran nombres, números de teléfono, correos electrónicos, fechas de nacimiento, números de cuentas bancarias, contraseñas, números de identificación nacional, domicilios, direcciones de monederos y números de transacción. Solo se vieron afectados los clientes que se habían puesto en contacto con el servicio de atención al cliente, y aún no se ha anunciado cuántos son. Coinone aseguró que sus sistemas de cuentas, trading y monederos no fueron vulnerados y que, hasta ahora, no se han reportado pérdidas de fondos. El caso ya fue comunicado a los reguladores coreanos, y la atención al cliente se ofrecerá únicamente por correo electrónico.
Mi opinión: este es el patrón más peligroso: los datos de las conversaciones con el servicio de atención al cliente hacen que los mensajes de phishing parezcan muy convincentes, porque los estafadores pueden mencionar detalles que solo conoce la plataforma. En un mercado tan nervioso como el actual, este tipo de trampa tiene aún más posibilidades de funcionar.
Lo que voy a vigilar a continuación: si Coinone anuncia cuántos clientes se vieron afectados y si se reportan nuevas estafas que utilicen estos datos.
¿Alguna vez recibiste un mensaje directo o un correo que decía ser de una plataforma de intercambio y te pedía que hicieras clic en un enlace? Cuéntalo en los comentarios para que los demás estén alerta.
Esto no es asesoramiento financiero. Haz siempre tu propia investigación (DYOR).
#KeamananKripto #Coinone #Phishing
3

·
--
Una falsa “solución” para una videollamada puede convertir una reunión rutinaria en una trampa para robar criptomonedas.
El FBI afirma que la operación FaceStealer, vinculada a Corea del Norte, estuvo relacionada con el robo de más de 400 millones de dólares en criptomonedas en 18 meses. Los atacantes usaron contactos comprometidos y videollamadas convincentes, y luego ofrecieron una solución falsa a un supuesto error técnico para instalar malware. El FBI también advierte sobre los deepfakes y los ataques dirigidos a desarrolladores de código abierto, que aumentan los riesgos para la cadena de suministro de software.
Mi conclusión: desconfía de los enlaces inesperados para solucionar problemas, incluso si provienen de una cuenta conocida. Verifica la solicitud por otro canal de confianza antes de hacer clic.
¿Tu equipo detectaría esto durante una llamada rutinaria?
Fuente: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Suplantación
Una falsa “solución” para una videollamada puede convertir una reunión rutinaria en una trampa para robar criptomonedas.
El FBI afirma que la operación FaceStealer, vinculada a Corea del Norte, estuvo relacionada con el robo de más de 400 millones de dólares en criptomonedas en 18 meses. Los atacantes usaron contactos comprometidos y videollamadas convincentes, y luego ofrecieron una solución falsa a un supuesto error técnico para instalar malware. El FBI también advierte sobre los deepfakes y los ataques dirigidos a desarrolladores de código abierto, que aumentan los riesgos para la cadena de suministro de software.
Mi conclusión: desconfía de los enlaces inesperados para solucionar problemas, incluso si provienen de una cuenta conocida. Verifica la solicitud por otro canal de confianza antes de hacer clic.
¿Tu equipo detectaría esto durante una llamada rutinaria?
Fuente: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Suplantación
El FBI afirma que la operación FaceStealer, vinculada a Corea del Norte, estuvo relacionada con el robo de más de 400 millones de dólares en criptomonedas en 18 meses. Los atacantes usaron contactos comprometidos y videollamadas convincentes, y luego ofrecieron una solución falsa a un supuesto error técnico para instalar malware. El FBI también advierte sobre los deepfakes y los ataques dirigidos a desarrolladores de código abierto, que aumentan los riesgos para la cadena de suministro de software.
Mi conclusión: desconfía de los enlaces inesperados para solucionar problemas, incluso si provienen de una cuenta conocida. Verifica la solicitud por otro canal de confianza antes de hacer clic.
¿Tu equipo detectaría esto durante una llamada rutinaria?
Fuente: FBI — https://www.fbi.gov/investigate/cyber/facestealer-cryptocurrency-theft-scheme
#Cybersecurity #CryptoSecurity #Web3 #Suplantación
3

·
--
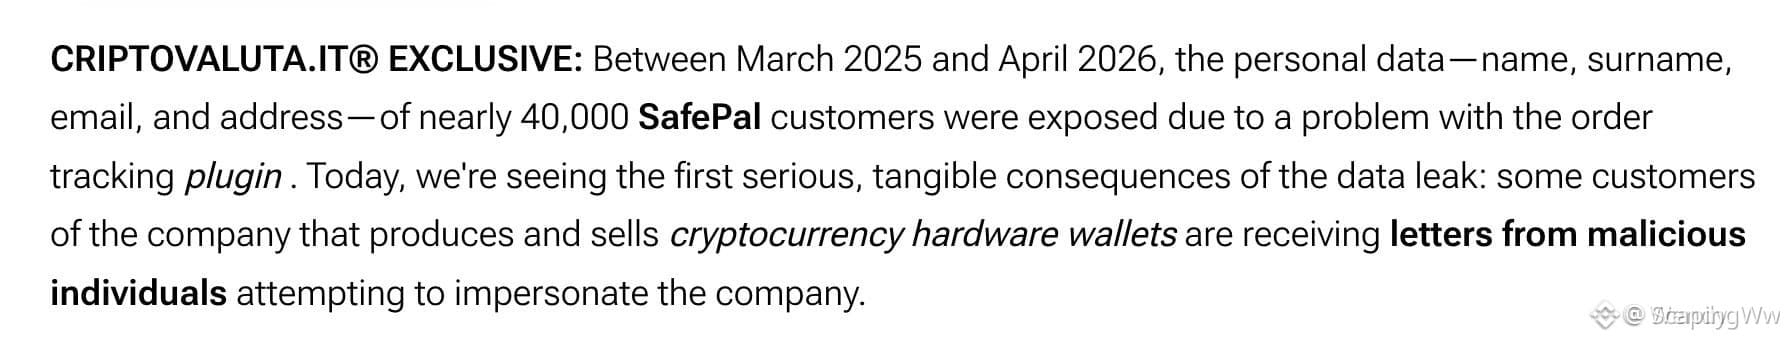
🚨 EL PHISHING POR CORREO FÍSICO APUNTA A $SFP USUARIOS EN UN NUEVO Y FULGURANTE VECTOR DE ATAQUE
Cuando los actores maliciosos pasan de las pantallas digitales a tu buzón físico, el panorama de amenazas cambia por completo. Una filtración de datos reciente expuso los detalles de los pedidos de miles de propietarios de billeteras de hardware, lo que dio lugar a cartas físicas dirigidas a ellos con convincentes advertencias sobre el firmware 📊.
Los estafadores están usando direcciones y nombres reales para atraer a las personas a portales maliciosos que roban credenciales mediante códigos QR. Nunca confíes en correspondencia no solicitada que te exija ingresar la frase de recuperación o realizar actualizaciones de seguridad repentinas 💡.
🛡️ ¿Cómo verificas actualmente la autenticidad de los avisos externos sobre la seguridad de tus dispositivos de hardware antes de interactuar con ellos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
🚨 EL PHISHING POR CORREO FÍSICO APUNTA A $SFP USUARIOS EN UN NUEVO Y FULGURANTE VECTOR DE ATAQUE
Cuando los actores maliciosos pasan de las pantallas digitales a tu buzón físico, el panorama de amenazas cambia por completo. Una filtración de datos reciente expuso los detalles de los pedidos de miles de propietarios de billeteras de hardware, lo que dio lugar a cartas físicas dirigidas a ellos con convincentes advertencias sobre el firmware 📊.
Los estafadores están usando direcciones y nombres reales para atraer a las personas a portales maliciosos que roban credenciales mediante códigos QR. Nunca confíes en correspondencia no solicitada que te exija ingresar la frase de recuperación o realizar actualizaciones de seguridad repentinas 💡.
🛡️ ¿Cómo verificas actualmente la autenticidad de los avisos externos sobre la seguridad de tus dispositivos de hardware antes de interactuar con ellos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
Cuando los actores maliciosos pasan de las pantallas digitales a tu buzón físico, el panorama de amenazas cambia por completo. Una filtración de datos reciente expuso los detalles de los pedidos de miles de propietarios de billeteras de hardware, lo que dio lugar a cartas físicas dirigidas a ellos con convincentes advertencias sobre el firmware 📊.
Los estafadores están usando direcciones y nombres reales para atraer a las personas a portales maliciosos que roban credenciales mediante códigos QR. Nunca confíes en correspondencia no solicitada que te exija ingresar la frase de recuperación o realizar actualizaciones de seguridad repentinas 💡.
🛡️ ¿Cómo verificas actualmente la autenticidad de los avisos externos sobre la seguridad de tus dispositivos de hardware antes de interactuar con ellos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SFP #CryptoSecurity #Phishing #SafePal
⚡
24
·
--
Tu frase semilla es una llave maestra: nunca la compartas con soporte
Una frase de recuperación auténtica puede desbloquear una billetera de autocustodia. Ningún agente de soporte de confianza necesita que la pegues en un chat o sitio web.
Binance Academy señala que las claves privadas y las frases semilla deben mantenerse en secreto. Por eso, mensajes que te pidan «verificar tu billetera», «restaurar el acceso» o que te ofrezcan ayuda urgente son especialmente peligrosos si te piden esas palabras.
Por qué importa: una contraseña segura no puede proteger una billetera si su frase de respaldo queda expuesta. Una frase copiada puede permitir que alguien acceda a las mismas claves desde otro dispositivo.
Mi consejo: considera cualquier solicitud de tus palabras de recuperación como una señal para detenerte. Cierra el enlace y luego abre la billetera o el exchange únicamente desde su aplicación oficial o desde un marcador en el que ya confíes.
¿Cómo puedes comprobar si un mensaje de soporte sobre criptomonedas es auténtico?
Fuente: https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Suplantación
Tu frase semilla es una llave maestra: nunca la compartas con soporte
Una frase de recuperación auténtica puede desbloquear una billetera de autocustodia. Ningún agente de soporte de confianza necesita que la pegues en un chat o sitio web.
Binance Academy señala que las claves privadas y las frases semilla deben mantenerse en secreto. Por eso, mensajes que te pidan «verificar tu billetera», «restaurar el acceso» o que te ofrezcan ayuda urgente son especialmente peligrosos si te piden esas palabras.
Por qué importa: una contraseña segura no puede proteger una billetera si su frase de respaldo queda expuesta. Una frase copiada puede permitir que alguien acceda a las mismas claves desde otro dispositivo.
Mi consejo: considera cualquier solicitud de tus palabras de recuperación como una señal para detenerte. Cierra el enlace y luego abre la billetera o el exchange únicamente desde su aplicación oficial o desde un marcador en el que ya confíes.
¿Cómo puedes comprobar si un mensaje de soporte sobre criptomonedas es auténtico?
Fuente: https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Suplantación
Una frase de recuperación auténtica puede desbloquear una billetera de autocustodia. Ningún agente de soporte de confianza necesita que la pegues en un chat o sitio web.
Binance Academy señala que las claves privadas y las frases semilla deben mantenerse en secreto. Por eso, mensajes que te pidan «verificar tu billetera», «restaurar el acceso» o que te ofrezcan ayuda urgente son especialmente peligrosos si te piden esas palabras.
Por qué importa: una contraseña segura no puede proteger una billetera si su frase de respaldo queda expuesta. Una frase copiada puede permitir que alguien acceda a las mismas claves desde otro dispositivo.
Mi consejo: considera cualquier solicitud de tus palabras de recuperación como una señal para detenerte. Cierra el enlace y luego abre la billetera o el exchange únicamente desde su aplicación oficial o desde un marcador en el que ya confíes.
¿Cómo puedes comprobar si un mensaje de soporte sobre criptomonedas es auténtico?
Fuente: https://academy.binance.com/en/articles/crypto-wallet-types-explained
#Cybersecurity #CryptoSafety #Suplantación
9

·
--
¡El último informe de Bitget Wallet muestra que las alertas de riesgo de phishing se multiplicaron por 7 en el tercer trimestre! Se marcaron alrededor de 37.000 solicitudes de firma de phishing por semana. No es que haya más phishing, sino que la supervisión es mucho mejor. ¡Usuarios de criptomonedas, manténganse alerta! #加密安全 #钓鱼攻击 $BTC $ETH
¡Bitget Wallet informa de un aumento de 7 veces en las alertas de phishing! En el tercer trimestre se marcaron unas 37.000 solicitudes de phishing por semana. Más detección, no más ataques. Usuarios de criptomonedas, ¡manténganse alerta! #cryptosecurity #phishing $BTC $ETH
¡El último informe de Bitget Wallet muestra que las alertas de riesgo de phishing se multiplicaron por 7 en el tercer trimestre! Se marcaron alrededor de 37.000 solicitudes de firma de phishing por semana. No es que haya más phishing, sino que la supervisión es mucho mejor. ¡Usuarios de criptomonedas, manténganse alerta! #加密安全 #钓鱼攻击 $BTC $ETH
¡Bitget Wallet informa de un aumento de 7 veces en las alertas de phishing! En el tercer trimestre se marcaron unas 37.000 solicitudes de phishing por semana. Más detección, no más ataques. Usuarios de criptomonedas, ¡manténganse alerta! #cryptosecurity #phishing $BTC $ETH
¡Bitget Wallet informa de un aumento de 7 veces en las alertas de phishing! En el tercer trimestre se marcaron unas 37.000 solicitudes de phishing por semana. Más detección, no más ataques. Usuarios de criptomonedas, ¡manténganse alerta! #cryptosecurity #phishing $BTC $ETH
226
·
--
Los estafadores usan el nombre de Binance para pedir una «tarifa de verificación» de 0,0042 BTC, y su falso plazo vence hoy.
Hechos: Bitdefender Antispam Lab (3 nov.) detectó dos campañas de phishing que se aprovechan del hackeo de Binance del 29 oct. (unos 6.300 millones de dólares). La primera consiste en un correo falso de «SAFU Reconciliation Desk» que afirma que su dirección BTC está «SIN RECLAMAR» y promete una asignación de BTC, con la condición de que primero envíen una «tarifa de verificación» de 0,0042 BTC (unos 327 dólares). La segunda es un correo que suplanta a Trust Wallet y amenaza con suspender la cuenta después del 7 nov. si no «verifican» la cartera. CZ también advirtió el 5 nov. sobre sitios web falsos de Trust Wallet que incitan a los usuarios a conectar sus carteras. Binance nunca ha anunciado ningún proceso para reclamar compensaciones.
Mi opinión: Este es un segundo robo dirigido a las mismas víctimas: usan el nombre del fondo de emergencia de Binance (SAFU) para parecer legítimos. Es el clásico esquema de pago por adelantado: prometen un gran pago, pero exigen que pagues primero. Una vez enviados, los BTC prácticamente no se pueden recuperar. Con el BTC todavía rondando los 75.970 dólares, este tipo de correos aparecerá cada vez más.
Lo que estoy vigilando: si aparecen nuevos informes de víctimas después de que venza este plazo del 7 nov. y si Binance emite alguna advertencia oficial adicional.
¿Has recibido alguna vez un correo de «compensación» como este? Cuéntalo en los comentarios para que los demás estén alerta.
Este es mi análisis, no asesoramiento financiero: haz siempre tu propia investigación.
#KeamananCrypto #Phishing $BTC
Los estafadores usan el nombre de Binance para pedir una «tarifa de verificación» de 0,0042 BTC, y su falso plazo vence hoy.
Hechos: Bitdefender Antispam Lab (3 nov.) detectó dos campañas de phishing que se aprovechan del hackeo de Binance del 29 oct. (unos 6.300 millones de dólares). La primera consiste en un correo falso de «SAFU Reconciliation Desk» que afirma que su dirección BTC está «SIN RECLAMAR» y promete una asignación de BTC, con la condición de que primero envíen una «tarifa de verificación» de 0,0042 BTC (unos 327 dólares). La segunda es un correo que suplanta a Trust Wallet y amenaza con suspender la cuenta después del 7 nov. si no «verifican» la cartera. CZ también advirtió el 5 nov. sobre sitios web falsos de Trust Wallet que incitan a los usuarios a conectar sus carteras. Binance nunca ha anunciado ningún proceso para reclamar compensaciones.
Mi opinión: Este es un segundo robo dirigido a las mismas víctimas: usan el nombre del fondo de emergencia de Binance (SAFU) para parecer legítimos. Es el clásico esquema de pago por adelantado: prometen un gran pago, pero exigen que pagues primero. Una vez enviados, los BTC prácticamente no se pueden recuperar. Con el BTC todavía rondando los 75.970 dólares, este tipo de correos aparecerá cada vez más.
Lo que estoy vigilando: si aparecen nuevos informes de víctimas después de que venza este plazo del 7 nov. y si Binance emite alguna advertencia oficial adicional.
¿Has recibido alguna vez un correo de «compensación» como este? Cuéntalo en los comentarios para que los demás estén alerta.
Este es mi análisis, no asesoramiento financiero: haz siempre tu propia investigación.
#KeamananCrypto #Phishing $BTC
Hechos: Bitdefender Antispam Lab (3 nov.) detectó dos campañas de phishing que se aprovechan del hackeo de Binance del 29 oct. (unos 6.300 millones de dólares). La primera consiste en un correo falso de «SAFU Reconciliation Desk» que afirma que su dirección BTC está «SIN RECLAMAR» y promete una asignación de BTC, con la condición de que primero envíen una «tarifa de verificación» de 0,0042 BTC (unos 327 dólares). La segunda es un correo que suplanta a Trust Wallet y amenaza con suspender la cuenta después del 7 nov. si no «verifican» la cartera. CZ también advirtió el 5 nov. sobre sitios web falsos de Trust Wallet que incitan a los usuarios a conectar sus carteras. Binance nunca ha anunciado ningún proceso para reclamar compensaciones.
Mi opinión: Este es un segundo robo dirigido a las mismas víctimas: usan el nombre del fondo de emergencia de Binance (SAFU) para parecer legítimos. Es el clásico esquema de pago por adelantado: prometen un gran pago, pero exigen que pagues primero. Una vez enviados, los BTC prácticamente no se pueden recuperar. Con el BTC todavía rondando los 75.970 dólares, este tipo de correos aparecerá cada vez más.
Lo que estoy vigilando: si aparecen nuevos informes de víctimas después de que venza este plazo del 7 nov. y si Binance emite alguna advertencia oficial adicional.
¿Has recibido alguna vez un correo de «compensación» como este? Cuéntalo en los comentarios para que los demás estén alerta.
Este es mi análisis, no asesoramiento financiero: haz siempre tu propia investigación.
#KeamananCrypto #Phishing $BTC
27
·
--
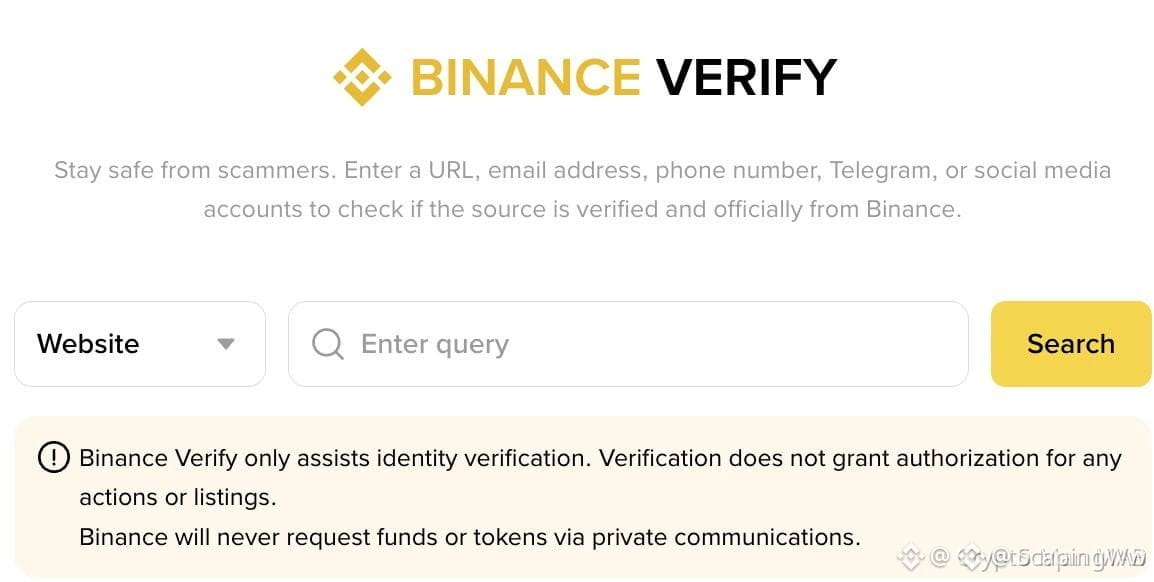
🚨 $BNB ¡ALERTA DE PHISHING: VERIFICA CADA MENSAJE! 🛡️
📧 Los estafadores están perfeccionando sus anzuelos e imitando los correos electrónicos de Binance para robar tus claves. ¿La defensa más rápida? Compara la dirección del remitente con la página oficial de verificación de Binance antes de hacer clic. 🔍 Un vistazo rápido al dominio y al sello de seguridad puede detener un barrido de liquidez antes de que llegue a tu billetera.
💡 Recuerda: Binance nunca solicita información privada mediante mensajes no solicitados. Si algo te parece sospechoso, considéralo una señal de alerta y repórtalo. 💬 ¿Cómo compruebas la autenticidad antes de actuar? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
🚨 $BNB ¡ALERTA DE PHISHING: VERIFICA CADA MENSAJE! 🛡️
📧 Los estafadores están perfeccionando sus anzuelos e imitando los correos electrónicos de Binance para robar tus claves. ¿La defensa más rápida? Compara la dirección del remitente con la página oficial de verificación de Binance antes de hacer clic. 🔍 Un vistazo rápido al dominio y al sello de seguridad puede detener un barrido de liquidez antes de que llegue a tu billetera.
💡 Recuerda: Binance nunca solicita información privada mediante mensajes no solicitados. Si algo te parece sospechoso, considéralo una señal de alerta y repórtalo. 💬 ¿Cómo compruebas la autenticidad antes de actuar? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
📧 Los estafadores están perfeccionando sus anzuelos e imitando los correos electrónicos de Binance para robar tus claves. ¿La defensa más rápida? Compara la dirección del remitente con la página oficial de verificación de Binance antes de hacer clic. 🔍 Un vistazo rápido al dominio y al sello de seguridad puede detener un barrido de liquidez antes de que llegue a tu billetera.
💡 Recuerda: Binance nunca solicita información privada mediante mensajes no solicitados. Si algo te parece sospechoso, considéralo una señal de alerta y repórtalo. 💬 ¿Cómo compruebas la autenticidad antes de actuar? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
12

Artículo
Cómo detectar una app de billetera falsa y mantener tus monedas a salvoLas estafas se intensifican cuando los mercados se tambalean. Ayer $BTC cayó un 2,31 % y $ETH bajó un 2,05 %, y he visto un aumento en las descargas de billeteras falsas que prometen «protección instantánea». Ya me han engañado antes, así que comparto los pasos exactos que sigo para no caer en la trampa.
Señales de alerta de una app falsa
Una billetera falsa imitará la interfaz de la verdadera hasta el logotipo, pero normalmente se descarga desde un sitio de terceros o una tienda de aplicaciones poco conocida. Si no tiene calificaciones o el nombre del desarrollador parece una cadena aleatoria, aléjate. Las apps oficiales de $BTC, $ETH, $BNB y SOL solo están disponibles en tiendas oficiales.
Cómo detectar una app de billetera falsa y mantener tus monedas a salvo
Las estafas se intensifican cuando los mercados se tambalean. Ayer $BTC cayó un 2,31 % y $ETH bajó un 2,05 %, y he visto un aumento en las descargas de billeteras falsas que prometen «protección instantánea». Ya me han engañado antes, así que comparto los pasos exactos que sigo para no caer en la trampa.
Señales de alerta de una app falsa
Una billetera falsa imitará la interfaz de la verdadera hasta el logotipo, pero normalmente se descarga desde un sitio de terceros o una tienda de aplicaciones poco conocida. Si no tiene calificaciones o el nombre del desarrollador parece una cadena aleatoria, aléjate. Las apps oficiales de $BTC , $ETH , $BNB y SOL solo están disponibles en tiendas oficiales.
Señales de alerta de una app falsa
Una billetera falsa imitará la interfaz de la verdadera hasta el logotipo, pero normalmente se descarga desde un sitio de terceros o una tienda de aplicaciones poco conocida. Si no tiene calificaciones o el nombre del desarrollador parece una cadena aleatoria, aléjate. Las apps oficiales de $BTC , $ETH , $BNB y SOL solo están disponibles en tiendas oficiales.
122
Artículo
Estafas de phishing con criptomonedas: cómo detectar el engaño y mantener segura tu billeteraEl mercado tiembla con un índice de miedo de 30, y ese nerviosismo hace que los estafadores se envalentonen más que nunca. He visto a amigos perder $BTC y $ETH porque un simple clic parecía inofensivo. Convirtamos ese miedo en una serie de pasos claros que puedes seguir ahora mismo.
Qué aspecto tiene la estafa
Una aplicación o un sitio web falsos prometen «$BTC ganancias instantáneas» o «$ETH almacenamiento seguro». El diseño imita el de las billeteras oficiales y la URL puede contener un pequeño error tipográfico. En cuanto introduces tu frase semilla, el ladrón se queda con tus fondos. Una vez abrí una «$SOL billetera» que me pidió mi clave privada; en cuanto la escribí, el saldo desapareció.
Estafas de phishing con criptomonedas: cómo detectar el engaño y mantener segura tu billetera
El mercado tiembla con un índice de miedo de 30, y ese nerviosismo hace que los estafadores se envalentonen más que nunca. He visto a amigos perder $BTC y $ETH porque un simple clic parecía inofensivo. Convirtamos ese miedo en una serie de pasos claros que puedes seguir ahora mismo.
Qué aspecto tiene la estafa
Una aplicación o un sitio web falsos prometen «$BTC ganancias instantáneas» o «$ETH almacenamiento seguro». El diseño imita el de las billeteras oficiales y la URL puede contener un pequeño error tipográfico. En cuanto introduces tu frase semilla, el ladrón se queda con tus fondos. Una vez abrí una «$SOL billetera» que me pidió mi clave privada; en cuanto la escribí, el saldo desapareció.
Qué aspecto tiene la estafa
Una aplicación o un sitio web falsos prometen «$BTC ganancias instantáneas» o «$ETH almacenamiento seguro». El diseño imita el de las billeteras oficiales y la URL puede contener un pequeño error tipográfico. En cuanto introduces tu frase semilla, el ladrón se queda con tus fondos. Una vez abrí una «$SOL billetera» que me pidió mi clave privada; en cuanto la escribí, el saldo desapareció.
91

·
--
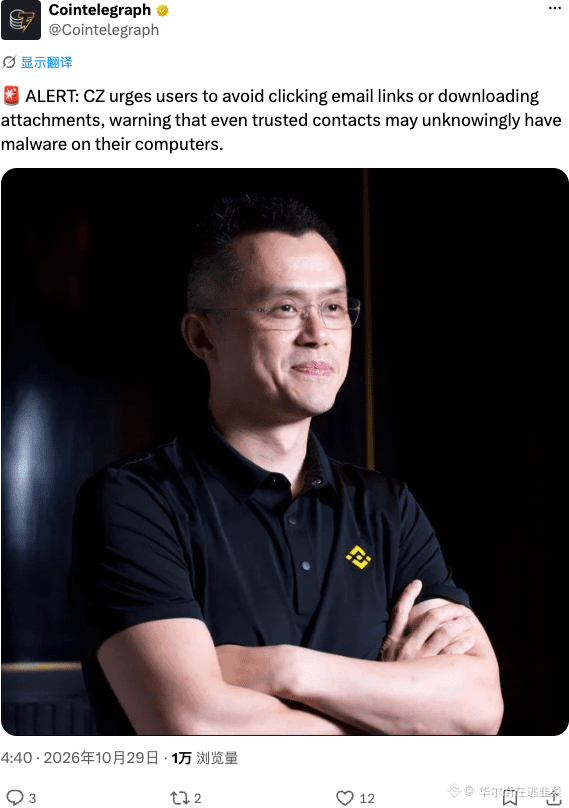
CZ ha lanzado una advertencia: no hagas clic a lo loco en enlaces de correos ni descargues archivos adjuntos. Hasta los contactos en quienes confías podrían tener el ordenador infectado; esta campaña de phishing es de lo más turbia.
Puedes seguir el drama, pero no bajes la guardia en materia de seguridad. El día que pierdas tus claves privadas, no digas que CZ no te lo advirtió.
#CZ #Security #Phishing
CZ ha lanzado una advertencia: no hagas clic a lo loco en enlaces de correos ni descargues archivos adjuntos. Hasta los contactos en quienes confías podrían tener el ordenador infectado; esta campaña de phishing es de lo más turbia.
Puedes seguir el drama, pero no bajes la guardia en materia de seguridad. El día que pierdas tus claves privadas, no digas que CZ no te lo advirtió.
#CZ #Security #Phishing
Puedes seguir el drama, pero no bajes la guardia en materia de seguridad. El día que pierdas tus claves privadas, no digas que CZ no te lo advirtió.
#CZ #Security #Phishing
21
·
--
🚨 $BTC ALERTA DE PHISHING: FILTRACIÓN DE DATOS DE CONTACTO DE UN GRAN EXCHANGE 🛡️
📊 Un incidente de seguridad reciente en un gran exchange expuso los datos de contacto de una pequeña parte de sus usuarios. La plataforma asegura que ninguna billetera se vio comprometida y que los fondos siguen intactos, pero la filtración proporciona a los estafadores una nueva lista de direcciones.
🛡️ Es el punto de partida perfecto para llamadas falsas de soporte, alertas fraudulentas de retiro y robos de credenciales. Recuerda: ninguna entidad legítima te pedirá nunca información personal ni tu código 2FA. Mantente alerta, verifica cada solicitud entrante y protege tu bandeja de entrada. 💬 ¿Has detectado algún correo sospechoso esta semana?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
🚨 $BTC ALERTA DE PHISHING: FILTRACIÓN DE DATOS DE CONTACTO DE UN GRAN EXCHANGE 🛡️
📊 Un incidente de seguridad reciente en un gran exchange expuso los datos de contacto de una pequeña parte de sus usuarios. La plataforma asegura que ninguna billetera se vio comprometida y que los fondos siguen intactos, pero la filtración proporciona a los estafadores una nueva lista de direcciones.
🛡️ Es el punto de partida perfecto para llamadas falsas de soporte, alertas fraudulentas de retiro y robos de credenciales. Recuerda: ninguna entidad legítima te pedirá nunca información personal ni tu código 2FA. Mantente alerta, verifica cada solicitud entrante y protege tu bandeja de entrada. 💬 ¿Has detectado algún correo sospechoso esta semana?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
📊 Un incidente de seguridad reciente en un gran exchange expuso los datos de contacto de una pequeña parte de sus usuarios. La plataforma asegura que ninguna billetera se vio comprometida y que los fondos siguen intactos, pero la filtración proporciona a los estafadores una nueva lista de direcciones.
🛡️ Es el punto de partida perfecto para llamadas falsas de soporte, alertas fraudulentas de retiro y robos de credenciales. Recuerda: ninguna entidad legítima te pedirá nunca información personal ni tu código 2FA. Mantente alerta, verifica cada solicitud entrante y protege tu bandeja de entrada. 💬 ¿Has detectado algún correo sospechoso esta semana?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
10
Dos sustos por filtraciones de datos en exchanges en un solo día, y tus monedas no son el verdadero objetivo. Tu bandeja de entrada sí.
Esto es lo que sabemos hasta el miércoles:
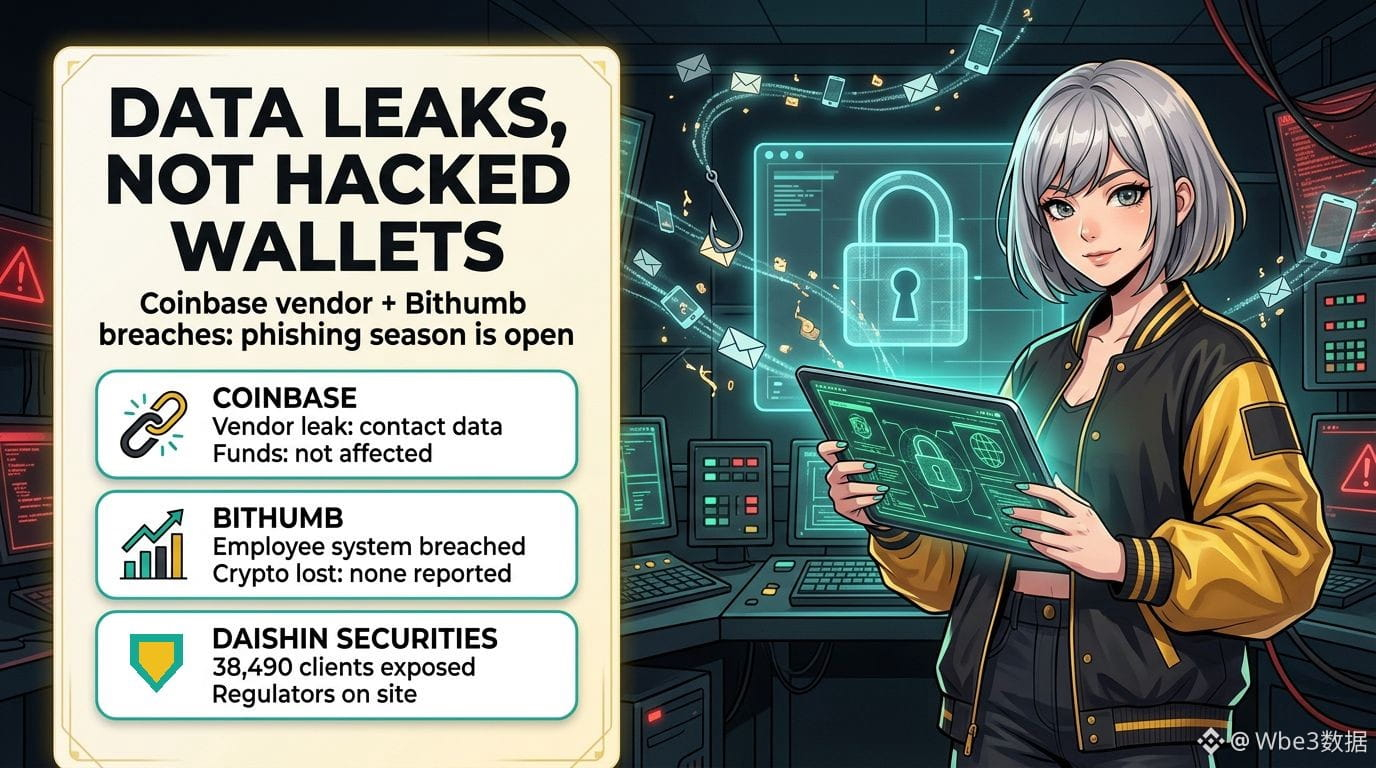
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
Dos sustos por filtraciones de datos en exchanges en un solo día, y tus monedas no son el verdadero objetivo. Tu bandeja de entrada sí.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
Esto es lo que sabemos hasta el miércoles:
• Coinbase: Amplitude, un proveedor de análisis que utiliza, tuvo un incidente de seguridad que expuso datos de contacto de lo que Coinbase describe como «un pequeño subconjunto» de sus clientes. Coinbase afirma que no hubo acceso no autorizado a sus propios sistemas y que los fondos de los clientes no se vieron afectados. Un investigador de seguridad afirmó que el incidente afectó a más de 70.000 usuarios, pero Coinbase no ha confirmado ninguna cifra, así que considera ese dato como no verificado.
• Bithumb: el segundo exchange más grande de Corea del Sur afirma que una persona ajena a la empresa accedió a un sistema móvil interno para empleados y robó información personal. Según la empresa, ese sistema está separado de las operaciones de trading, no se perdió ninguna criptomoneda y todavía está comprobando si se vieron afectados datos de sus miembros.
• El panorama general: Daishin Securities afirma que se filtraron datos de 38.490 clientes en un ataque distinto, y los reguladores financieros de Corea celebraron hoy una reunión de emergencia y enviaron inspectores al lugar.
Por qué importa: los nombres, correos electrónicos y números de teléfono filtrados rara vez vacían directamente las billeteras. Pero alimentan la siguiente ola de ataques: llamadas de «soporte» que ya saben tu nombre, correos falsos que notifican una filtración e intentos de duplicado de SIM.
Una lista de verificación para esta semana:
1. Activa un código antiphishing y una lista blanca de direcciones de retiro en cada exchange que uses.
2. Sustituye la autenticación en dos pasos por SMS por una clave de acceso o una llave de seguridad física, cuando sea posible.
3. Pídele a tu operador un PIN para transferir tu número a otro proveedor.
4. Da por hecho que cualquiera que te contacte por un «problema de seguridad» es un estafador. El soporte legítimo nunca te pide códigos, contraseñas ni frases semilla.
¿Alguna vez has recibido un mensaje de phishing que sabía demasiado sobre ti?
#CryptoSecurity #Phishing #FiltracionDeDatos
Esto no es asesoramiento financiero.
68
·
--
🚨 COINBASE DICE «NO HUBO FILTRACIÓN». TU BANDEJA DE ENTRADA PODRÍA DECIR LO CONTRARIO
Amplitude, el proveedor de análisis de Coinbase, sufrió un incidente de seguridad que expuso datos de contacto de algunos usuarios de Coinbase.
→ Coinbase dice que sus propios sistemas y los fondos de sus clientes no se vieron afectados
→ Al parecer, los hackers obtuvieron los datos de contacto de más de 70.000 usuarios (Coinbase no ha confirmado esa cifra)
→ Ese mismo día en Corea: Bithumb confirmó una filtración de datos, al igual que Mirae Asset y Daishin Securities
Mi opinión: «los fondos no se vieron afectados» no es motivo para bajar la guardia. Los correos electrónicos y números de teléfono filtrados son justo lo que necesitan quienes hacen phishing y ataques de intercambio de SIM; las llamadas falsas de «soporte» suelen empezar justo después de titulares como este. El verdadero período de riesgo son las próximas semanas, no hoy.
La lista de recomendaciones de CZ merece dos minutos: un alias de correo electrónico único para cada exchange, nada de autenticación en dos pasos por SMS, lista blanca de retiros activada y código antiphishing activado.
Pregunta rápida: ¿usas un correo electrónico diferente para cada exchange? Sí o no 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
🚨 COINBASE DICE «NO HUBO FILTRACIÓN». TU BANDEJA DE ENTRADA PODRÍA DECIR LO CONTRARIO
Amplitude, el proveedor de análisis de Coinbase, sufrió un incidente de seguridad que expuso datos de contacto de algunos usuarios de Coinbase.
→ Coinbase dice que sus propios sistemas y los fondos de sus clientes no se vieron afectados
→ Al parecer, los hackers obtuvieron los datos de contacto de más de 70.000 usuarios (Coinbase no ha confirmado esa cifra)
→ Ese mismo día en Corea: Bithumb confirmó una filtración de datos, al igual que Mirae Asset y Daishin Securities
Mi opinión: «los fondos no se vieron afectados» no es motivo para bajar la guardia. Los correos electrónicos y números de teléfono filtrados son justo lo que necesitan quienes hacen phishing y ataques de intercambio de SIM; las llamadas falsas de «soporte» suelen empezar justo después de titulares como este. El verdadero período de riesgo son las próximas semanas, no hoy.
La lista de recomendaciones de CZ merece dos minutos: un alias de correo electrónico único para cada exchange, nada de autenticación en dos pasos por SMS, lista blanca de retiros activada y código antiphishing activado.
Pregunta rápida: ¿usas un correo electrónico diferente para cada exchange? Sí o no 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
Amplitude, el proveedor de análisis de Coinbase, sufrió un incidente de seguridad que expuso datos de contacto de algunos usuarios de Coinbase.
→ Coinbase dice que sus propios sistemas y los fondos de sus clientes no se vieron afectados
→ Al parecer, los hackers obtuvieron los datos de contacto de más de 70.000 usuarios (Coinbase no ha confirmado esa cifra)
→ Ese mismo día en Corea: Bithumb confirmó una filtración de datos, al igual que Mirae Asset y Daishin Securities
Mi opinión: «los fondos no se vieron afectados» no es motivo para bajar la guardia. Los correos electrónicos y números de teléfono filtrados son justo lo que necesitan quienes hacen phishing y ataques de intercambio de SIM; las llamadas falsas de «soporte» suelen empezar justo después de titulares como este. El verdadero período de riesgo son las próximas semanas, no hoy.
La lista de recomendaciones de CZ merece dos minutos: un alias de correo electrónico único para cada exchange, nada de autenticación en dos pasos por SMS, lista blanca de retiros activada y código antiphishing activado.
Pregunta rápida: ¿usas un correo electrónico diferente para cada exchange? Sí o no 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
73

·
--
🚨 $DOGE ALERTA DE BRECHA DE SEGURIDAD: LA FILTRACIÓN DE DATOS DE KEYSTONE PODRÍA PROVOCAR UN BARRIDO DE LIQUIDEZ 🦈
La brecha de Keystone ha expuesto un lote de claves privadas, convirtiendo a la comunidad de $DOGE en un objetivo prioritario para campañas de phishing. El capital institucional sigue de cerca estos acontecimientos; una venta masiva repentina puede crear un vacío de liquidez que los jugadores astutos aprovechan. 📊⚡
El llamado de Mishaboar a reforzar la seguridad de las billeteras coincide con un patrón clásico de barrido de liquidez: una vez que la brecha se hace pública, los atacantes inundan el mercado con ofertas falsas, provocando salidas por pánico. 🦈 Mantente alerta, verifica cada enlace y considera transferir tus activos a un almacenamiento en frío con protección multifirma. 💡
💬 ¿Cómo estás protegiendo tus tenencias de $DOGE ante esta brecha? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
🚨 $DOGE ALERTA DE BRECHA DE SEGURIDAD: LA FILTRACIÓN DE DATOS DE KEYSTONE PODRÍA PROVOCAR UN BARRIDO DE LIQUIDEZ 🦈
La brecha de Keystone ha expuesto un lote de claves privadas, convirtiendo a la comunidad de $DOGE en un objetivo prioritario para campañas de phishing. El capital institucional sigue de cerca estos acontecimientos; una venta masiva repentina puede crear un vacío de liquidez que los jugadores astutos aprovechan. 📊⚡
El llamado de Mishaboar a reforzar la seguridad de las billeteras coincide con un patrón clásico de barrido de liquidez: una vez que la brecha se hace pública, los atacantes inundan el mercado con ofertas falsas, provocando salidas por pánico. 🦈 Mantente alerta, verifica cada enlace y considera transferir tus activos a un almacenamiento en frío con protección multifirma. 💡
💬 ¿Cómo estás protegiendo tus tenencias de $DOGE ante esta brecha? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
La brecha de Keystone ha expuesto un lote de claves privadas, convirtiendo a la comunidad de $DOGE en un objetivo prioritario para campañas de phishing. El capital institucional sigue de cerca estos acontecimientos; una venta masiva repentina puede crear un vacío de liquidez que los jugadores astutos aprovechan. 📊⚡
El llamado de Mishaboar a reforzar la seguridad de las billeteras coincide con un patrón clásico de barrido de liquidez: una vez que la brecha se hace pública, los atacantes inundan el mercado con ofertas falsas, provocando salidas por pánico. 🦈 Mantente alerta, verifica cada enlace y considera transferir tus activos a un almacenamiento en frío con protección multifirma. 💡
💬 ¿Cómo estás protegiendo tus tenencias de $DOGE ante esta brecha? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
16
·
--
El 8 de octubre robaron cerca de $2,84 millones a un propietario institucional en BNB Chain. Según ZachXBT, el grupo SquidSquad, vinculado a Corea del Norte, estaría detrás del ataque. El 20 de octubre, el atacante depositó 1 111 $ETH en Tornado Cash y los retiró a tres direcciones; luego los transfirió a Tron. Estos grupos operan mediante la suplantación de identidad y el uso de software malicioso, así que la regla principal es sencilla: no abras archivos de «inversores» ni «socios» y verifica cada enlace.
¿Usas una billetera de hardware o lo guardas todo en un exchange? 👇
#CryptoSecurity #Phishing #ZachXBT
El 8 de octubre robaron cerca de $2,84 millones a un propietario institucional en BNB Chain. Según ZachXBT, el grupo SquidSquad, vinculado a Corea del Norte, estaría detrás del ataque. El 20 de octubre, el atacante depositó 1 111 $ETH en Tornado Cash y los retiró a tres direcciones; luego los transfirió a Tron. Estos grupos operan mediante la suplantación de identidad y el uso de software malicioso, así que la regla principal es sencilla: no abras archivos de «inversores» ni «socios» y verifica cada enlace.
¿Usas una billetera de hardware o lo guardas todo en un exchange? 👇
#CryptoSecurity #Phishing #ZachXBT
¿Usas una billetera de hardware o lo guardas todo en un exchange? 👇
#CryptoSecurity #Phishing #ZachXBT
125

🚨 ALERTA DE SEGURIDAD Web3: Las firmas de phishing pueden vaciar tu billetera en segundos
El robo de criptomonedas ha cambiado. Los estafadores ya no necesitan tus 12 palabras clave; ahora usan scripts llamados Crypto Drainers diseñados para engañarte mediante firmas off-chain (fuera de la cadena) que te dejan en cero con un solo clic. 🛑💼
Cómo funciona la trampa invisible:
* Firmas sin Gas (Permit/Permit2): Diseñadas para ahorrar comisiones, son aprovechadas por sitios falsos. Al pedirte "firmar para conectar la wallet o reclamar un airdrop", en realidad estás firmando un permiso de retiro ilimitado.
* Ejecución en diferido: El atacante guarda tu firma digital y puede ejecutar el robo días o semanas después, haciéndote creer inicialmente que el sitio era seguro.
* Afecta tokens y NFTs: Una sola firma maliciosa puede autorizar el vaciado completo de tus stablecoins (USDT/USDC) o colecciones enteras.
🔒 Cómo protegerte hoy mismo:
1. Lee antes de firmar: Si la ventana de tu billetera muestra términos como Permit, Permit2 o Approve en un sitio sospechoso, cancela de inmediato.
2. Usa billeteras quemadoras: Jamás conectes tu billetera de ahorros principal a sitios de reclamo de recompensas o dApps nuevas.
3. Audita tus accesos: Entra periódicamente a herramientas como Revoke.cash o el panel de ScamSniffer para revocar permisos antiguos o ilimitados.
Tu firma en la blockchain es definitiva e irreversible. ¡Mantén tu OpSec al máximo nivel! 🛡️ ¿Qué herramientas usas para verificar la seguridad de tus dApps antes de interactuar con ellas? ¡Los leo abajo! 👇
#CryptoSecurity #WalletDrainer #phishing
🚨 ALERTA DE SEGURIDAD Web3: Las firmas de phishing pueden vaciar tu billetera en segundos
El robo de criptomonedas ha cambiado. Los estafadores ya no necesitan tus 12 palabras clave; ahora usan scripts llamados Crypto Drainers diseñados para engañarte mediante firmas off-chain (fuera de la cadena) que te dejan en cero con un solo clic. 🛑💼
Cómo funciona la trampa invisible:
* Firmas sin Gas (Permit/Permit2): Diseñadas para ahorrar comisiones, son aprovechadas por sitios falsos. Al pedirte "firmar para conectar la wallet o reclamar un airdrop", en realidad estás firmando un permiso de retiro ilimitado.
* Ejecución en diferido: El atacante guarda tu firma digital y puede ejecutar el robo días o semanas después, haciéndote creer inicialmente que el sitio era seguro.
* Afecta tokens y NFTs: Una sola firma maliciosa puede autorizar el vaciado completo de tus stablecoins (USDT/USDC) o colecciones enteras.
🔒 Cómo protegerte hoy mismo:
1. Lee antes de firmar: Si la ventana de tu billetera muestra términos como Permit, Permit2 o Approve en un sitio sospechoso, cancela de inmediato.
2. Usa billeteras quemadoras: Jamás conectes tu billetera de ahorros principal a sitios de reclamo de recompensas o dApps nuevas.
3. Audita tus accesos: Entra periódicamente a herramientas como Revoke.cash o el panel de ScamSniffer para revocar permisos antiguos o ilimitados.
Tu firma en la blockchain es definitiva e irreversible. ¡Mantén tu OpSec al máximo nivel! 🛡️ ¿Qué herramientas usas para verificar la seguridad de tus dApps antes de interactuar con ellas? ¡Los leo abajo! 👇
#CryptoSecurity #WalletDrainer #phishing
El robo de criptomonedas ha cambiado. Los estafadores ya no necesitan tus 12 palabras clave; ahora usan scripts llamados Crypto Drainers diseñados para engañarte mediante firmas off-chain (fuera de la cadena) que te dejan en cero con un solo clic. 🛑💼
Cómo funciona la trampa invisible:
* Firmas sin Gas (Permit/Permit2): Diseñadas para ahorrar comisiones, son aprovechadas por sitios falsos. Al pedirte "firmar para conectar la wallet o reclamar un airdrop", en realidad estás firmando un permiso de retiro ilimitado.
* Ejecución en diferido: El atacante guarda tu firma digital y puede ejecutar el robo días o semanas después, haciéndote creer inicialmente que el sitio era seguro.
* Afecta tokens y NFTs: Una sola firma maliciosa puede autorizar el vaciado completo de tus stablecoins (USDT/USDC) o colecciones enteras.
🔒 Cómo protegerte hoy mismo:
1. Lee antes de firmar: Si la ventana de tu billetera muestra términos como Permit, Permit2 o Approve en un sitio sospechoso, cancela de inmediato.
2. Usa billeteras quemadoras: Jamás conectes tu billetera de ahorros principal a sitios de reclamo de recompensas o dApps nuevas.
3. Audita tus accesos: Entra periódicamente a herramientas como Revoke.cash o el panel de ScamSniffer para revocar permisos antiguos o ilimitados.
Tu firma en la blockchain es definitiva e irreversible. ¡Mantén tu OpSec al máximo nivel! 🛡️ ¿Qué herramientas usas para verificar la seguridad de tus dApps antes de interactuar con ellas? ¡Los leo abajo! 👇
#CryptoSecurity #WalletDrainer #phishing
2
470

Ledger está investigando denuncias sobre robos de criptomonedas por valor de aproximadamente 86 millones de dólares en billeteras, vinculados al distribuidor del sudeste asiático CryptoBilis. Un sitio falso de phishing que aparece entre los primeros resultados de búsqueda de Google ha recibido más de un millón de visitas en los últimos 30 días y ha engañado a los usuarios para que revelen sus frases de recuperación de 24 palabras. La empresa ha pedido al distribuidor que suspenda las ventas mientras continúa la investigación.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
Ledger está investigando denuncias sobre robos de criptomonedas por valor de aproximadamente 86 millones de dólares en billeteras, vinculados al distribuidor del sudeste asiático CryptoBilis. Un sitio falso de phishing que aparece entre los primeros resultados de búsqueda de Google ha recibido más de un millón de visitas en los últimos 30 días y ha engañado a los usuarios para que revelen sus frases de recuperación de 24 palabras. La empresa ha pedido al distribuidor que suspenda las ventas mientras continúa la investigación.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
27
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#AnthropicToDebutAfter$83IPOPricing
15,333 vistas
200 están debatiendo
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
139,708 vistas
1,555 están debatiendo
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
19,065 vistas
787 están debatiendo
4
#StrategySTRCPreferredSlips3.65%Below$100Par
0 vistas
24 están debatiendo
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
0 vistas
70 están debatiendo
6
#CanGTA6'sLaunchLiftTTWOShares?
10,661 vistas
602 están debatiendo
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
12 vistas
5 están debatiendo
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
0 vistas
21 están debatiendo
9
#TetherMakesStrategicInvestmentInSCRYPT
0 vistas
23 están debatiendo
10
#CapitalGroupAdds1264500StrategyShares
0 vistas
155 están debatiendo