

#defisecurity
defisecurity
128,584 vistas
678 están debatiendo
Hot
Lo último

Gobernanza comprada en una sola transacción: eso fue lo que le pasó a X100 el sábado por la noche, y no dejo de pensar en lo poco que se interponía en el camino de los atacantes.
Los atacantes usaron un préstamo flash para hacerse con dos de los tres puestos del «Senado» de X100. Luego crearon, sometieron a votación y ejecutaron propuestas dentro de la misma transacción: vendieron tokens de la tesorería en un fondo de liquidez que acababan de crear y quemaron la posición de liquidez del proyecto. Blockaid señaló en su alerta que el ataque seguía en curso, con unos 4,85 millones de dólares en USDT ya materializados.
El fallo está en el diseño mismo: el poder de voto se contabilizaba en el momento en que se bloqueaban los tokens, sin instantánea, período mínimo de tenencia ni bloqueo temporal. X cayó alrededor de un 96,5 % ese día.
El mercado en general ya estaba débil: $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%); no fue una reacción a este pequeño token en particular. La lección va más allá de X100: cualquier DAO que permita que votos recién comprados se ejecuten al instante está a un préstamo flash de sufrir el mismo destino. Investiga por tu cuenta; esto no es asesoramiento financiero.
¿Qué medida de seguridad debería ser innegociable para las DAO después de esto: instantáneas, bloqueos temporales o ambas?
#CryptoMarkets #DeFiSecurity #Governance #Explotación
·
--
Mi hoja de ruta para la seguridad de mis criptomonedas (Parte 8): Cómo gestiono y revoco los permisos riesgosos de los contratos inteligentes🎈🎈
🔴Interactuar con aplicaciones descentralizadas (DApps) y plataformas DeFi es una parte importante de mi actividad con criptomonedas, pero implica un riesgo oculto que muchos pasan por alto. En mi experiencia, descubrí que conceder a una plataforma una «aprobación ilimitada de tokens» permite que sus contratos inteligentes accedan a mis activos en cualquier momento. Si explotan ese protocolo o resulta ser una estafa, pueden vaciar al instante mi billetera conectada. Para proteger mi tesorería, establecí una rutina estricta de inspección y limpieza.🚀
🔴Hoy en día, nunca dejo permisos de gasto permanentes o ilimitados activos en mis billeteras Web3. Recurro habitualmente a exploradores de blockchain y herramientas para revocar permisos, como Revoke.cash, para auditar todas y cada una de las conexiones con contratos inteligentes que he establecido. En cuanto termino una transacción o interactúo con una plataforma nueva, revoco de inmediato el permiso para gastar tokens o reduzco su límite al mínimo. Controlar exactamente quién y qué puede interactuar con mis activos digitales es mi mejor protección contra las vulnerabilidades de los contratos inteligentes.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Esto no es asesoramiento financiero
{spot}(XAUTUSDT)
Mi hoja de ruta para la seguridad de mis criptomonedas (Parte 8): Cómo gestiono y revoco los permisos riesgosos de los contratos inteligentes🎈🎈
🔴Interactuar con aplicaciones descentralizadas (DApps) y plataformas DeFi es una parte importante de mi actividad con criptomonedas, pero implica un riesgo oculto que muchos pasan por alto. En mi experiencia, descubrí que conceder a una plataforma una «aprobación ilimitada de tokens» permite que sus contratos inteligentes accedan a mis activos en cualquier momento. Si explotan ese protocolo o resulta ser una estafa, pueden vaciar al instante mi billetera conectada. Para proteger mi tesorería, establecí una rutina estricta de inspección y limpieza.🚀
🔴Hoy en día, nunca dejo permisos de gasto permanentes o ilimitados activos en mis billeteras Web3. Recurro habitualmente a exploradores de blockchain y herramientas para revocar permisos, como Revoke.cash, para auditar todas y cada una de las conexiones con contratos inteligentes que he establecido. En cuanto termino una transacción o interactúo con una plataforma nueva, revoco de inmediato el permiso para gastar tokens o reduzco su límite al mínimo. Controlar exactamente quién y qué puede interactuar con mis activos digitales es mi mejor protección contra las vulnerabilidades de los contratos inteligentes.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Esto no es asesoramiento financiero
232

🚨 $ETH ALERTA DE SEGURIDAD: LAS OLEADAS DE ATAQUES REFLEJAN UNA PANDEMIA MUNDIAL 🦈
📊 Los atacantes están arrasando ahora el espacio cripto con la intensidad de una pandemia, convirtiendo las brechas en la cadena de bloques en un sistema de alerta temprana para el internet en general. 🪙 Los pequeños proyectos DeFi con defensas de seguridad débiles son presa fácil, mientras que los protocolos de gran peso despliegan escudos de IA para reforzar sus perímetros. ⚡ Esta divergencia crea una clara brecha de liquidez: el capital inteligente ya se está reposicionando y busca activos resilientes antes de que llegue la próxima oleada.
💡 El patrón apunta a un efecto de propagación: cuando la web tradicional sienta la presión, veremos una cascada de ataques que afectarán a distintos sectores. 👇 ¿Estás auditando tu exposición antes de que la próxima oleada alcance tu cartera?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
3

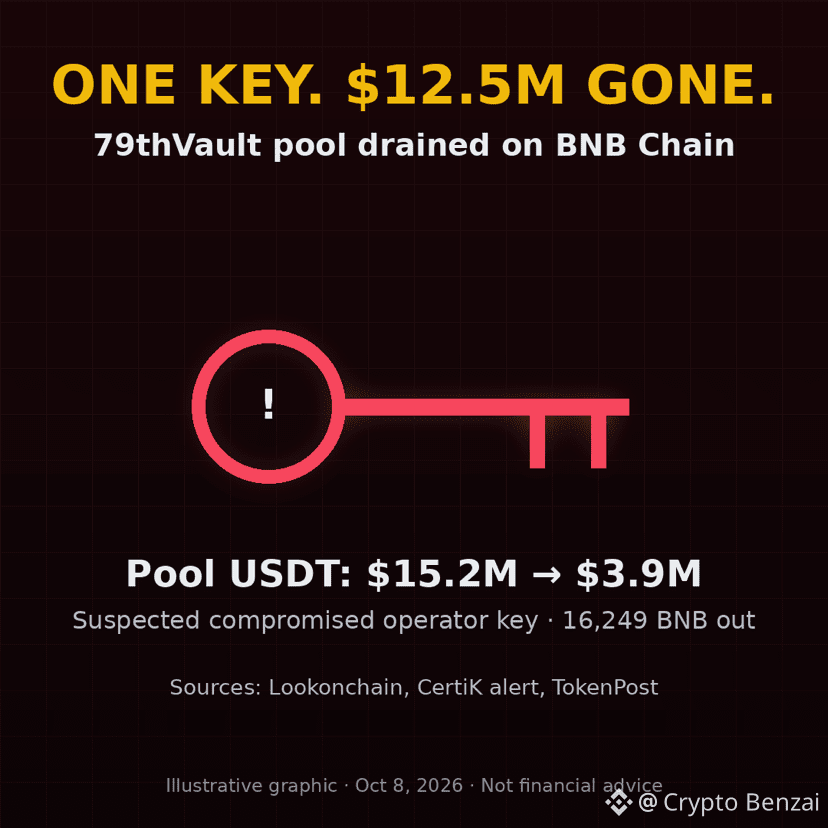
Una sola clave, $12.5M desaparecidos: 79thVault vaciado en BNB Chain
Una billetera con poderes especiales de administrador sobre el token 79AU retiró 2.01M tokens de su pool en PancakeSwap y los vendió de vuelta. Eso redujo el USDT del pool de $15.2M a $3.9M, y el atacante se llevó 16,249 $BNB (~$12.5M) Lookonchain y CertiK señalan una probable clave de operador filtrada. El equipo revocó el rol y ofreció una recompensa del 10%. Lección: verifica quién tiene las claves de administrador antes de lanzarte.
¿Compruebas los permisos del token antes de comprar?
#DeFiSecurity #BNBChain #CryptoSafety
61

·
--
🚨 $6M drenados de una bóveda Base controlada por una Safe de 7 firmas — los propietarios aún se desconocen. Se movieron 1,783 wstETH; los contratos de Base y Aave no se tocaron. Esto apunta a una filtración de clave privada o a un riesgo interno, no a un fallo del protocolo. Los titulares de ETH deberían vigilar salidas sigilosas similares en L2. ¿Esto podría señalar un aumento de los riesgos de custodia en DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
26

🚨 El protocolo NEAR Intents identifica al pirata informático y le otorga un plazo de 48 horas
El protocolo descentralizado NEAR Intents anunció que logró identificar al responsable del último hackeo que condujo al robo de aproximadamente 3.8 millones de dólares.
La administración concedió al pirata informático un plazo de 48 horas para devolver los fondos, confirmando que se tomarán las medidas legales necesarias en caso de no recibir respuesta.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ DEFI
#NEARProtocol #DeFiSecurity #BlockchainNews #CryptoCrime
📰 Fuente: cointelegraph.com
114
·
--
🚨 Un adaptador de Aave de un tercero fue explotado, drenando ~114 ETH de carteras multisig de Safe comprometidas. El núcleo de Aave v3 permanece seguro; la falla estaba en la integración de FlashLoopAdapter. Esto destaca los riesgos en herramientas periféricas de DeFi, incluso cuando los protocolos base son sólidos. Los traders deberían auditar contratos de terceros antes de interactuar con estrategias de rendimiento.
¿Qué tan profundo es el riesgo en la cadena de suministro de DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
¿Qué tan profundo es el riesgo en la cadena de suministro de DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
21

Otro exploit de DeFi que debes vigilar
Un adaptador FlashLoop personalizado que gestionaba posiciones de Aave v3 fue explotado en Ethereum, lo que provocó una pérdida de 305.000 $ en dos carteras Safe después de que un atacante eludiera los controles de acceso.
#Aave #DeFiSecurity
Otro exploit de DeFi que debes vigilar
Un adaptador FlashLoop personalizado que gestionaba posiciones de Aave v3 fue explotado en Ethereum, lo que provocó una pérdida de 305.000 $ en dos carteras Safe después de que un atacante eludiera los controles de acceso.
#Aave #DeFiSecurity
Un adaptador FlashLoop personalizado que gestionaba posiciones de Aave v3 fue explotado en Ethereum, lo que provocó una pérdida de 305.000 $ en dos carteras Safe después de que un atacante eludiera los controles de acceso.
#Aave #DeFiSecurity
95
·
--
🚨 Casi intenciones dice que ha identificado al hacker detrás del exploit de 3,8 M$ y emitió un ultimátum de 48 horas para la devolución de fondos. Aunque la recuperación sigue siendo incierta, la transparencia podría restaurar cierta confianza en la postura de seguridad del protocolo. Los traders están atentos a señales en cadena sobre movimientos de fondos o acciones del desarrollador. ¿Podría esto disuadir futuros ataques a plataformas DeFi?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
68
·
--
🚨 Casi intenciones explotadas por $3.8M debido a un fallo que afecta depósitos/retiros entre cadenas. El equipo promete el reembolso total. Se destacan riesgos de seguridad continuos en la infraestructura de DeFi. El mercado podría experimentar volatilidad a corto plazo mientras se pone a prueba la confianza. ¿Cómo se recuperará la confianza de los usuarios en NEAR después de esta brecha?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
34
Otro día, otra explotación
Las intenciones de NEAR acaban de ser afectadas por una explotación de 3,8 millones de dólares. Esto es solo más combustible para el incendio en un año ya definido por fallas masivas de seguridad en todo el sector.
#NearProtocol #DeFiSecurity
Otro día, otra explotación
Las intenciones de NEAR acaban de ser afectadas por una explotación de 3,8 millones de dólares. Esto es solo más combustible para el incendio en un año ya definido por fallas masivas de seguridad en todo el sector.
#NearProtocol #DeFiSecurity
Las intenciones de NEAR acaban de ser afectadas por una explotación de 3,8 millones de dólares. Esto es solo más combustible para el incendio en un año ya definido por fallas masivas de seguridad en todo el sector.
#NearProtocol #DeFiSecurity
55
·
--
🚨 El presunto hacker de Bitget supera los intentos de intercambio de $50M, probando el diseño permissionless de NEAR Intents. La mayoría de los fondos bloqueados se redirigieron a través de otros proveedores, lo que destaca la resiliencia pero plantea dudas sobre la seguridad real en condiciones de presión. El mercado podría recalibrar la confianza en las capas basadas en intenciones a medida que aumenta la sofisticación de los exploits.
¿Cómo equilibra NEAR la apertura con la defensa contra ataques a gran escala?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
¿Cómo equilibra NEAR la apertura con la defensa contra ataques a gran escala?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
61
·
--
🚨 Intents cercanos bloqueados $50M vinculados a hackers de Bitget, mostrando defensa proactiva en cadena. A diferencia de la postura neutral de THORChain, esto resalta un enfoque centrado en la seguridad que podría aumentar la confianza en el ecosistema de NEAR. El mercado podría verlo como una señal alcista para la integridad del protocolo.
¿Cómo afecta la censura selectiva a los ideales de descentralización a largo plazo?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
¿Cómo afecta la censura selectiva a los ideales de descentralización a largo plazo?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
153
·
--
🚨 Los estafadores imitaron la GIWA L2 con un RPC falso, un puente y un Chain ID 9134, engañando a 1,333 billeteras para que enviaran 767 ETH antes de drenar los fondos. Esto evidencia una sofisticación creciente en exploits de DeFi que apuntan a las expectativas de capa 2. Verifica siempre los contratos de red y los RPC—nunca confíes solo en la interfaz. ¿Qué tan profundo llega este agujero de conejo? #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
13
·
--
🚨 Los estafadores implementaron una cadena falsa de ETH L2 respaldada por Giwa, robando más de 760 ETH a usuarios. DYORSWAP identificó el fraude e inició un proceso de compensación. Esto destaca el aumento de los riesgos en los ecosistemas de L2 y la necesidad de una verificación rigurosa de los contratos antes de realizar el puente de fondos. Los traders deberían examinar la autenticidad de la cadena y evitar puentes no verificados.
¿Cómo pueden los usuarios detectar mejor las implementaciones falsas de L2 antes de conectar sus billeteras?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
¿Cómo pueden los usuarios detectar mejor las implementaciones falsas de L2 antes de conectar sus billeteras?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
32
LayerZero enfrenta una fuerte presión mientras una demanda masiva de $292M desafía su diseño central de seguridad tras el exploit de rsETH de KelpDAO. Con casi $15B saliendo del protocolo y un daño reputacional en aumento, la batalla legal va más allá de una disputa financiera: pone a prueba la confianza omnichain. La infraestructura entre cadenas debe priorizar validaciones a prueba de fallos, o el capital de los usuarios seguirá huyendo. La seguridad es todo en DeFi. #LayerZero #DeFiSecurity #CryptoNews
LayerZero enfrenta una fuerte presión mientras una demanda masiva de $292M desafía su diseño central de seguridad tras el exploit de rsETH de KelpDAO. Con casi $15B saliendo del protocolo y un daño reputacional en aumento, la batalla legal va más allá de una disputa financiera: pone a prueba la confianza omnichain. La infraestructura entre cadenas debe priorizar validaciones a prueba de fallos, o el capital de los usuarios seguirá huyendo. La seguridad es todo en DeFi. #LayerZero #DeFiSecurity #CryptoNews
36
🚨 ¡ÚLTIMA HORA!!!
CIRCLE CONGELA 12.6 MILLONES USD de cUSDC del PROYECTO DE SEGURIDAD ZAMA 🔴
ZachXBT revela que Circle podría haber incluido en la lista negra la dirección del contrato cUSDC de Zama en Ethereum, congelando alrededor de 12.6 millones USD de los fondos de los usuarios 💸
La dirección congelada participó anteriormente en la votación de gobernanza de Overnight Finance sobre la asignación de fondos 🛠
Zama parece no haber recibido un aviso antes de que se ejecutara la orden de congelación, mientras que algunos usuarios acusan al equipo del proyecto de hacer un rug pull 📊
ZachXBT señala al demandante en la demanda civil relacionada — Patagon Management — que tenía un historial de atacar DAOs y apropiarse de protocolos. El caso aún tiene muchos misterios por aclarar.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
216

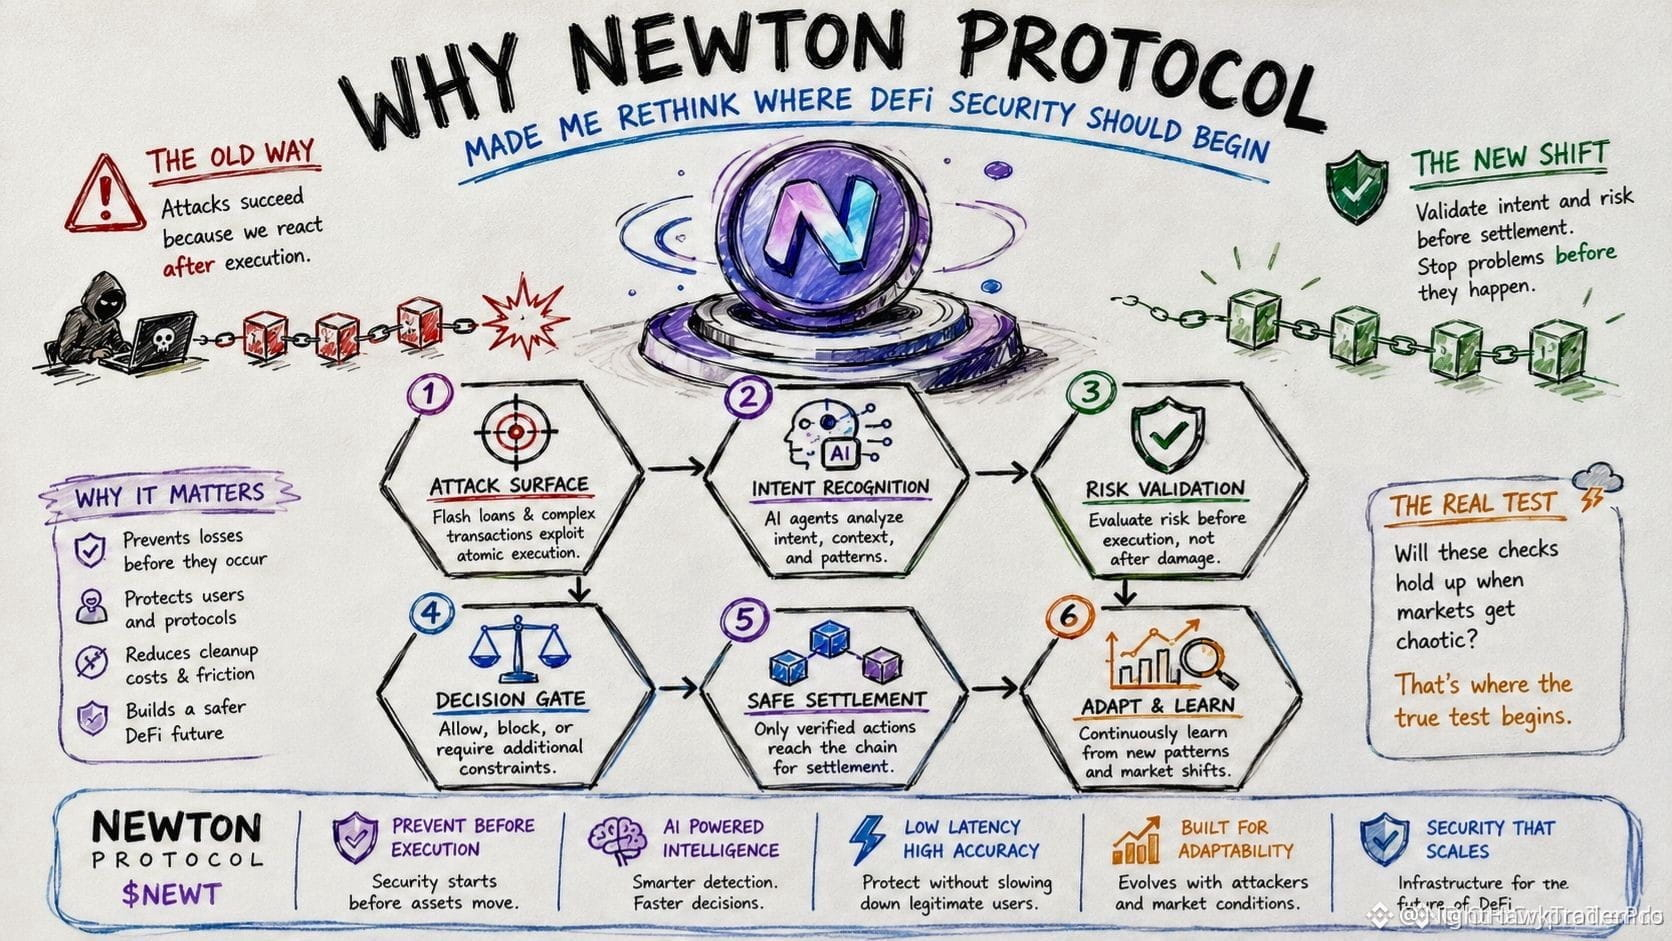
$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
La mayoría de los protocolos se enfocan en detener los ataques después de que se ejecutan. Newton Protocol lo invierte validando la intención y el riesgo antes de la liquidación. Esto no es solo otro contenedor de IA: es replantear el momento mismo de la seguridad.
A medida que las criptomonedas avanzan hacia la ejecución basada en intención y los agentes de IA toman más decisiones, el instante de la validación se vuelve crucial. La pregunta no es solo qué tan rápido se ejecuta una transacción, sino si debería ejecutarse o no.
Pero, ¿las comprobaciones previas a la liquidación resisten cuando los mercados se vuelven caóticos, no predecibles? Ahí es donde el diseño se encuentra con la realidad. ¿Estás apostando por la prevención o por la limpieza?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
2
1
68

·
--
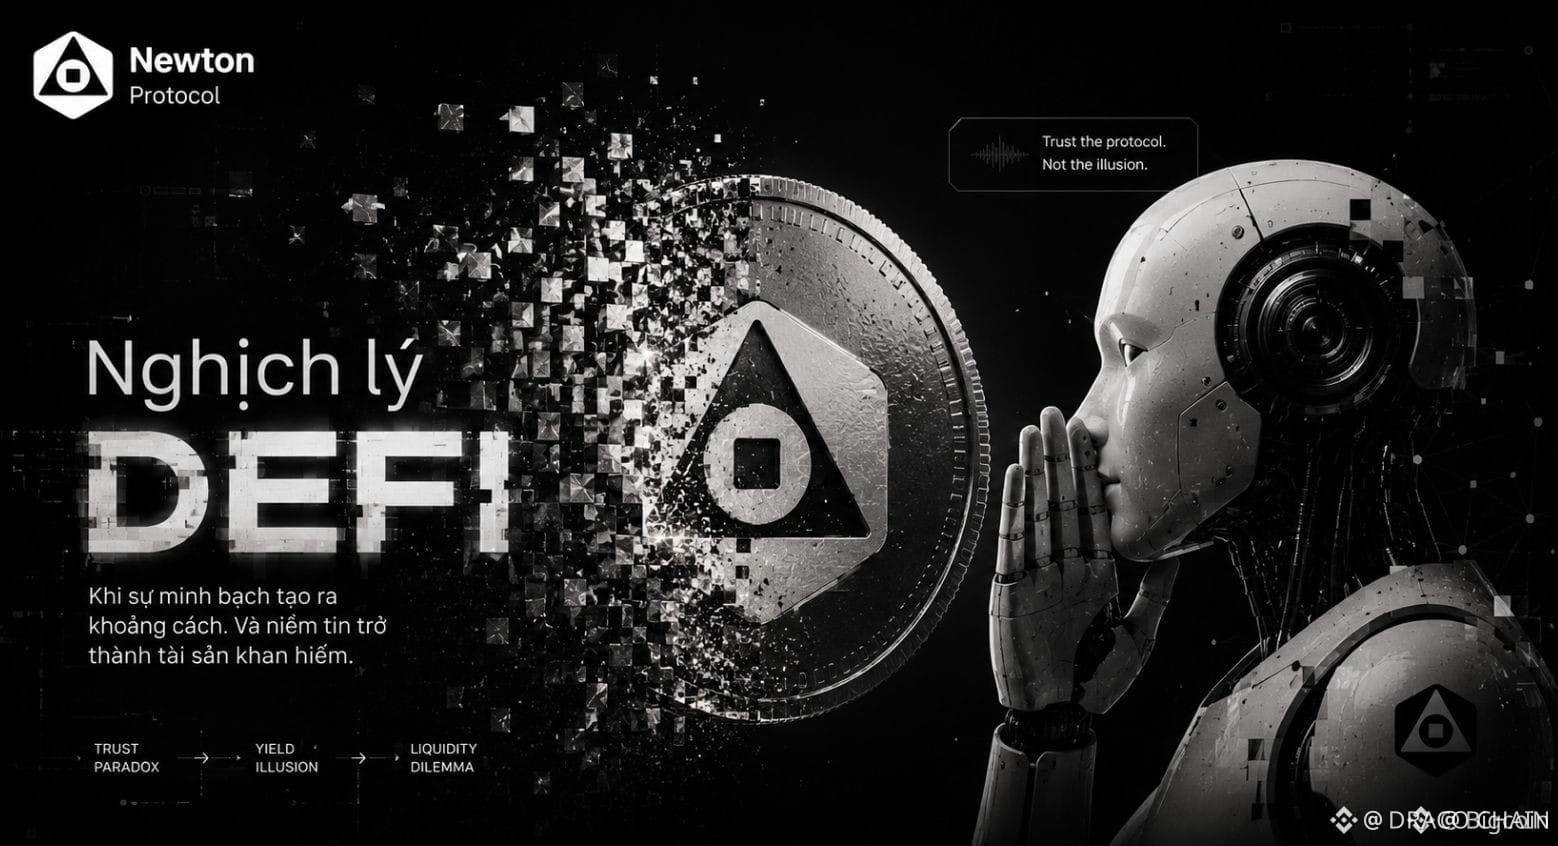
$NEWT IS REESCRIBIENDO LA SEGURIDAD DE DEFI CON APLICACIÓN PREVIA A LA TRANSACCIÓN 🔥
Entrada: No proporcionada
La mayoría de las herramientas de seguridad empiezan a trabajar después de que el dinero ya se ha ido. Newton Mainnet Beta lo cambia: valida cada transacción contra políticas activas (cumplimiento de OFAC, identidad, bloqueo de amenazas en tiempo real, salud del oráculo) antes de que se mueva una sola moneda. Magic Labs, el equipo detrás de las carteras embebidas, ya lo usa para pasar de la seguridad de la cartera a la autorización de transacciones. Esto es infraestructura, no exageración de airdrops.
DeFi nunca había tenido una capa que imponga reglas antes de la ejecución, en cadena, entre cadenas. ¿Estás construyendo algo que podría beneficiarse de un motor de políticas que actúe antes de que se haga el daño?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
2
33
·
--
La actualización de explotación de Thetanuts pone $ETH flujos de seguridad en el centro de atención 🛡️
Gente, se sospecha que Thetanuts Finance ha enfrentado un ataque con pérdidas iniciales estimadas en cerca de $2.1 millones. El detalle más favorable es que alrededor de $2 millones en tokens de opciones fueron recuperados por una vía de sombrero blanco, lo que suaviza el golpe pero no borra la señal de riesgo.
La clave es simple: La seguridad en DeFi sigue siendo el verdadero campo de batalla mientras todos persiguen las velas. Hasta que llegue un resumen oficial o un informe de vulnerabilidad, el dinero inteligente se mantiene paciente, evita narrativas de pánico y observa si la confianza regresa o si las manos débiles son sacudidas.
No es asesoramiento financiero. Maneja tu riesgo.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
16
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinancePick
3M vistas
151,907 están debatiendo
2
#EarningsSeason
5.2M vistas
25,816 están debatiendo
3
#AnthropicTTMRevenueGrewAbout1200%
20,994 vistas
341 están debatiendo
4
#AnthropicS1ExpectedToday
21,779 vistas
299 están debatiendo
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
26,637 vistas
420 están debatiendo
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
34,504 vistas
515 están debatiendo
7
#StrategyMSTRSurpassesNasdaqInMarketCap
26,460 vistas
373 están debatiendo
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,201 vistas
34 están debatiendo
9
#ElectrumWalletBugLetRogueServersStealFunds
28,078 vistas
449 están debatiendo
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
42,596 vistas
556 están debatiendo