
#coldcard
coldcard
135,099 vistas
474 están debatiendo
Hot
Lo último

·
--
🚨 $BTC HACKER MÜVE 45% A TRAVÉS DE THORChain ¡HASTA ETH! 🦈
🦈 La brecha de Coldcard sigue propagándose por el ecosistema, ya que el atacante redirigió el 45% de los 97.09 BTC robados (~$7.8 M) mediante THORChain hacia $ETH y los integró con mezcladores CoinJoin en capas, una jugada clásica de búsqueda de liquidez. 📊 Este barrido entre cadenas subraya cómo los puentes se convierten en el conducto más rápido para blanquear bóvedas de alto valor.
🔍 Con el 82% del botín aún estacionado en direcciones controladas por el hacker, el alijo restante está listo para otra ronda de ofuscación. 💡 Se espera una actividad de CoinJoin más intensa y posible presión sobre las comisiones de los puentes mientras el “dinero inteligente” limpia su rastro.
🤔 ¿Los reguladores endurecerán el monitoreo de puentes después de esta ola?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🚨 $BTC HACKER MÜVE 45% A TRAVÉS DE THORChain ¡HASTA ETH! 🦈
🦈 La brecha de Coldcard sigue propagándose por el ecosistema, ya que el atacante redirigió el 45% de los 97.09 BTC robados (~$7.8 M) mediante THORChain hacia $ETH y los integró con mezcladores CoinJoin en capas, una jugada clásica de búsqueda de liquidez. 📊 Este barrido entre cadenas subraya cómo los puentes se convierten en el conducto más rápido para blanquear bóvedas de alto valor.
🔍 Con el 82% del botín aún estacionado en direcciones controladas por el hacker, el alijo restante está listo para otra ronda de ofuscación. 💡 Se espera una actividad de CoinJoin más intensa y posible presión sobre las comisiones de los puentes mientras el “dinero inteligente” limpia su rastro.
🤔 ¿Los reguladores endurecerán el monitoreo de puentes después de esta ola?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🦈 La brecha de Coldcard sigue propagándose por el ecosistema, ya que el atacante redirigió el 45% de los 97.09 BTC robados (~$7.8 M) mediante THORChain hacia $ETH y los integró con mezcladores CoinJoin en capas, una jugada clásica de búsqueda de liquidez. 📊 Este barrido entre cadenas subraya cómo los puentes se convierten en el conducto más rápido para blanquear bóvedas de alto valor.
🔍 Con el 82% del botín aún estacionado en direcciones controladas por el hacker, el alijo restante está listo para otra ronda de ofuscación. 💡 Se espera una actividad de CoinJoin más intensa y posible presión sobre las comisiones de los puentes mientras el “dinero inteligente” limpia su rastro.
🤔 ¿Los reguladores endurecerán el monitoreo de puentes después de esta ola?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
29
·
--
¡Hacker Coldcard ha transferido el 45% de los BTC robados en la Fase 3!
Según Galaxy Research, el atacante ha movido el 45% de la cantidad de Bitcoin robada, equivalente a unos 97,09 BTC (~7,8 millones de USD), a través de THORChain hacia Ethereum y mediante transacciones CoinJoin para ocultar el origen de los fondos.
Cabe destacar que el hacker está procesando, de forma secuencial, los “bóvedas” de mayor valor. Mientras tanto, considerando todas las oleadas de ataques, aproximadamente el 82% de los BTC robados aún se encuentran en direcciones controladas por el hacker, mientras que el 18% ya ha sido movido.
La explotación se originó por una vulnerabilidad en el firmware de Coldcard que lleva años, lo que hace que la frase semilla de algunas billeteras tenga una aleatoriedad débil y pueda ser vulnerable a ataques de fuerza bruta.
Lo que preocupa ahora es: ¿cuántos BTC restantes seguirán lavándose mediante CoinJoin y puentes cross-chain?
#Bitcoin #Coldcard #Crypto #Ciberseguridad
¡Hacker Coldcard ha transferido el 45% de los BTC robados en la Fase 3!
Según Galaxy Research, el atacante ha movido el 45% de la cantidad de Bitcoin robada, equivalente a unos 97,09 BTC (~7,8 millones de USD), a través de THORChain hacia Ethereum y mediante transacciones CoinJoin para ocultar el origen de los fondos.
Cabe destacar que el hacker está procesando, de forma secuencial, los “bóvedas” de mayor valor. Mientras tanto, considerando todas las oleadas de ataques, aproximadamente el 82% de los BTC robados aún se encuentran en direcciones controladas por el hacker, mientras que el 18% ya ha sido movido.
La explotación se originó por una vulnerabilidad en el firmware de Coldcard que lleva años, lo que hace que la frase semilla de algunas billeteras tenga una aleatoriedad débil y pueda ser vulnerable a ataques de fuerza bruta.
Lo que preocupa ahora es: ¿cuántos BTC restantes seguirán lavándose mediante CoinJoin y puentes cross-chain?
#Bitcoin #Coldcard #Crypto #Ciberseguridad
Según Galaxy Research, el atacante ha movido el 45% de la cantidad de Bitcoin robada, equivalente a unos 97,09 BTC (~7,8 millones de USD), a través de THORChain hacia Ethereum y mediante transacciones CoinJoin para ocultar el origen de los fondos.
Cabe destacar que el hacker está procesando, de forma secuencial, los “bóvedas” de mayor valor. Mientras tanto, considerando todas las oleadas de ataques, aproximadamente el 82% de los BTC robados aún se encuentran en direcciones controladas por el hacker, mientras que el 18% ya ha sido movido.
La explotación se originó por una vulnerabilidad en el firmware de Coldcard que lleva años, lo que hace que la frase semilla de algunas billeteras tenga una aleatoriedad débil y pueda ser vulnerable a ataques de fuerza bruta.
Lo que preocupa ahora es: ¿cuántos BTC restantes seguirán lavándose mediante CoinJoin y puentes cross-chain?
#Bitcoin #Coldcard #Crypto #Ciberseguridad
75

·
--
Artículo
Hackers de Coldcard Mueven el 45% del BTC Robado, Dice GalaxyUna nueva oleada de robos de Bitcoin ha dejado a 190 víctimas desesperadas, pero un giro reciente muestra cómo los atacantes están moviendo el botín.
La billetera Coldcard, un dispositivo de hardware popular para almacenar Bitcoin de forma segura, ha sido explotada para desviar 1.779 BTC de forma asombrosa: aproximadamente el 45% de todo lo robado en lo que los expertos llaman ataques de «Ola 3». Galaxy, una destacada firma de análisis de blockchain, descubrió el movimiento a mediados de agosto, revelando que las monedas robadas se han repartido a través de más de 8.600 direcciones.
Hackers de Coldcard Mueven el 45% del BTC Robado, Dice Galaxy
Una nueva oleada de robos de Bitcoin ha dejado a 190 víctimas desesperadas, pero un giro reciente muestra cómo los atacantes están moviendo el botín.
La billetera Coldcard, un dispositivo de hardware popular para almacenar Bitcoin de forma segura, ha sido explotada para desviar 1.779 BTC de forma asombrosa: aproximadamente el 45% de todo lo robado en lo que los expertos llaman ataques de «Ola 3». Galaxy, una destacada firma de análisis de blockchain, descubrió el movimiento a mediados de agosto, revelando que las monedas robadas se han repartido a través de más de 8.600 direcciones.
La billetera Coldcard, un dispositivo de hardware popular para almacenar Bitcoin de forma segura, ha sido explotada para desviar 1.779 BTC de forma asombrosa: aproximadamente el 45% de todo lo robado en lo que los expertos llaman ataques de «Ola 3». Galaxy, una destacada firma de análisis de blockchain, descubrió el movimiento a mediados de agosto, revelando que las monedas robadas se han repartido a través de más de 8.600 direcciones.
13

·
--
📰 El dinero de Coldcard “Wave 3” sigue moviéndose hacia afuera. La investigación de Galaxy Research detectó que un conjunto de bóveda multisig 2-de-2 con el mismo formato, compuesto por 58 direcciones y previamente desconocido, probablemente también pertenece a las víctimas. Sumándolo, las bóvedas relacionadas podrían pasar de 293 a 294, y el total robado elevarse a aproximadamente 1806 BTC.
🔥 El atacante comenzó el 2 de septiembre a mover parte de los fondos a Ethereum a través de THORChain, y recientemente los transfirió a CoinJoin para mezclarlos. Siendo sinceros, no se trata de vaciarlo todo de una vez, sino de procesar según el tamaño de los montos; claramente están fragmentando las rutas de los fondos.
💡 Por ahora, las bóvedas clasificadas del 1 al 11 ya han sido procesadas; las próximas 10 bóvedas aún intactas conservan 30.81 BTC, y las bóvedas clasificadas del 61 al 293 todavía suman en conjunto 33.77 BTC.
⚠️ No confundas los dos porcentajes: en este ataque de Wave 3, aproximadamente el 45% de las monedas robadas ya se ha transferido; si lo miramos dentro de todo el alcance del ataque a Coldcard, cerca del 82% sigue en las direcciones originales bajo control del atacante, y el 18% ya fue movido para lavado de dinero.
🤔 Si las bóvedas restantes también empiezan a pasar a CoinJoin en orden de monto, ¿cuántas pistas útiles crees que aún se podrán seguir en la cadena?
#Coldcard #BTC #链上安全 #加密钱包
📰 El dinero de Coldcard “Wave 3” sigue moviéndose hacia afuera. La investigación de Galaxy Research detectó que un conjunto de bóveda multisig 2-de-2 con el mismo formato, compuesto por 58 direcciones y previamente desconocido, probablemente también pertenece a las víctimas. Sumándolo, las bóvedas relacionadas podrían pasar de 293 a 294, y el total robado elevarse a aproximadamente 1806 BTC.
🔥 El atacante comenzó el 2 de septiembre a mover parte de los fondos a Ethereum a través de THORChain, y recientemente los transfirió a CoinJoin para mezclarlos. Siendo sinceros, no se trata de vaciarlo todo de una vez, sino de procesar según el tamaño de los montos; claramente están fragmentando las rutas de los fondos.
💡 Por ahora, las bóvedas clasificadas del 1 al 11 ya han sido procesadas; las próximas 10 bóvedas aún intactas conservan 30.81 BTC, y las bóvedas clasificadas del 61 al 293 todavía suman en conjunto 33.77 BTC.
⚠️ No confundas los dos porcentajes: en este ataque de Wave 3, aproximadamente el 45% de las monedas robadas ya se ha transferido; si lo miramos dentro de todo el alcance del ataque a Coldcard, cerca del 82% sigue en las direcciones originales bajo control del atacante, y el 18% ya fue movido para lavado de dinero.
🤔 Si las bóvedas restantes también empiezan a pasar a CoinJoin en orden de monto, ¿cuántas pistas útiles crees que aún se podrán seguir en la cadena?
#Coldcard #BTC #链上安全 #加密钱包
🔥 El atacante comenzó el 2 de septiembre a mover parte de los fondos a Ethereum a través de THORChain, y recientemente los transfirió a CoinJoin para mezclarlos. Siendo sinceros, no se trata de vaciarlo todo de una vez, sino de procesar según el tamaño de los montos; claramente están fragmentando las rutas de los fondos.
💡 Por ahora, las bóvedas clasificadas del 1 al 11 ya han sido procesadas; las próximas 10 bóvedas aún intactas conservan 30.81 BTC, y las bóvedas clasificadas del 61 al 293 todavía suman en conjunto 33.77 BTC.
⚠️ No confundas los dos porcentajes: en este ataque de Wave 3, aproximadamente el 45% de las monedas robadas ya se ha transferido; si lo miramos dentro de todo el alcance del ataque a Coldcard, cerca del 82% sigue en las direcciones originales bajo control del atacante, y el 18% ya fue movido para lavado de dinero.
🤔 Si las bóvedas restantes también empiezan a pasar a CoinJoin en orden de monto, ¿cuántas pistas útiles crees que aún se podrán seguir en la cadena?
#Coldcard #BTC #链上安全 #加密钱包
62
·
--
Artículo
Hacks a Coldcard, Trezor y SafePal... ¿La autocustodia cripto está muerta ahora?Agosto de 2026 fue una montaña rusa para el mundo cripto. Más bien una mala. Justo antes de que comenzara ese mes, algunos atacantes desconocidos lograron aprovechar un fallo en las billeteras de hardware Coldcard para robar hasta 2,055 $BTC (unos 130 millones de dólares) directamente a los usuarios. Esto se considera el mayor exploit de una billetera de hardware hasta la fecha. Y le siguieron más ataques a Trezor y SafePal, otros dos grandes proveedores de billeteras de hardware. Así, la autocustodia queda en entredicho para muchos.
Se nos ha dicho repetidamente que nuestras claves privadas deben permanecer fuera de línea, fuera del alcance de hackers y estafadores. Por ello, numerosos usuarios de criptomonedas han optado por invertir más en seguridad y comprar dispositivos de hardware especializados para proteger sus monedas. Ahora bien, entre quienes eligieron un Coldcard como ese dispositivo especializado, varios han perdido sus fondos sin siquiera hacer nada al respecto, porque el ataque fue completamente remoto y estuvo fuera de su control.
Hacks a Coldcard, Trezor y SafePal... ¿La autocustodia cripto está muerta ahora?
Agosto de 2026 fue una montaña rusa para el mundo cripto. Más bien una mala. Justo antes de que comenzara ese mes, algunos atacantes desconocidos lograron aprovechar un fallo en las billeteras de hardware Coldcard para robar hasta 2,055 $BTC (unos 130 millones de dólares) directamente a los usuarios. Esto se considera el mayor exploit de una billetera de hardware hasta la fecha. Y le siguieron más ataques a Trezor y SafePal, otros dos grandes proveedores de billeteras de hardware. Así, la autocustodia queda en entredicho para muchos.
Se nos ha dicho repetidamente que nuestras claves privadas deben permanecer fuera de línea, fuera del alcance de hackers y estafadores. Por ello, numerosos usuarios de criptomonedas han optado por invertir más en seguridad y comprar dispositivos de hardware especializados para proteger sus monedas. Ahora bien, entre quienes eligieron un Coldcard como ese dispositivo especializado, varios han perdido sus fondos sin siquiera hacer nada al respecto, porque el ataque fue completamente remoto y estuvo fuera de su control.
Se nos ha dicho repetidamente que nuestras claves privadas deben permanecer fuera de línea, fuera del alcance de hackers y estafadores. Por ello, numerosos usuarios de criptomonedas han optado por invertir más en seguridad y comprar dispositivos de hardware especializados para proteger sus monedas. Ahora bien, entre quienes eligieron un Coldcard como ese dispositivo especializado, varios han perdido sus fondos sin siquiera hacer nada al respecto, porque el ataque fue completamente remoto y estuvo fuera de su control.
29

·
--
Chino:
¡El hacker de Coldcard empezó a blanquear dinero! Los bitcoins que habían robado finalmente se movieron: 1,6 millones de dólares en BTC se dividieron en 34 intercambios entre cadenas para convertirlo todo a ETH, y el analista on-chain de Bitquery lo siguió paso a paso.
El monto no es grande y no tiene un impacto real en el mercado, pero le asesta otro golpe a la confianza en las carteras de hardware. Lo interesante es que el hacker tiene prisa por vender y hacer efectivo; eso sugiere que él mismo también teme quedarse con ello, lo cual confirma de forma indirecta que el mercado actual no está muy estable. En un mercado de oscilación, tener control de tus claves privadas es lo que manda.
#Coldcard黑客 #链上追踪 $BTC $ETH
Inglés:
¡El hacker de Coldcard está en movimiento! Esa reserva robada finalmente despertó: $1,6M en BTC dividido en 34 intercambios entre cadenas hacia ETH, y Bitquery está rastreando cada paso.
Dinero pequeño, sin impacto real en el mercado, pero la confianza en las carteras de hardware recibe otro golpe. Es curioso que el ladrón esté corriendo para cobrarse: incluso él tiene miedo de sostenerlo ahora. Eso te dice algo sobre el mercado. Protejan sus claves.
#Coldcard #BitcoinSecurity $BTC $ETH
Chino:
¡El hacker de Coldcard empezó a blanquear dinero! Los bitcoins que habían robado finalmente se movieron: 1,6 millones de dólares en BTC se dividieron en 34 intercambios entre cadenas para convertirlo todo a ETH, y el analista on-chain de Bitquery lo siguió paso a paso.
El monto no es grande y no tiene un impacto real en el mercado, pero le asesta otro golpe a la confianza en las carteras de hardware. Lo interesante es que el hacker tiene prisa por vender y hacer efectivo; eso sugiere que él mismo también teme quedarse con ello, lo cual confirma de forma indirecta que el mercado actual no está muy estable. En un mercado de oscilación, tener control de tus claves privadas es lo que manda.
#Coldcard黑客 #链上追踪 $BTC $ETH
Inglés:
¡El hacker de Coldcard está en movimiento! Esa reserva robada finalmente despertó: $1,6M en BTC dividido en 34 intercambios entre cadenas hacia ETH, y Bitquery está rastreando cada paso.
Dinero pequeño, sin impacto real en el mercado, pero la confianza en las carteras de hardware recibe otro golpe. Es curioso que el ladrón esté corriendo para cobrarse: incluso él tiene miedo de sostenerlo ahora. Eso te dice algo sobre el mercado. Protejan sus claves.
#Coldcard #BitcoinSecurity $BTC $ETH
¡El hacker de Coldcard empezó a blanquear dinero! Los bitcoins que habían robado finalmente se movieron: 1,6 millones de dólares en BTC se dividieron en 34 intercambios entre cadenas para convertirlo todo a ETH, y el analista on-chain de Bitquery lo siguió paso a paso.
El monto no es grande y no tiene un impacto real en el mercado, pero le asesta otro golpe a la confianza en las carteras de hardware. Lo interesante es que el hacker tiene prisa por vender y hacer efectivo; eso sugiere que él mismo también teme quedarse con ello, lo cual confirma de forma indirecta que el mercado actual no está muy estable. En un mercado de oscilación, tener control de tus claves privadas es lo que manda.
#Coldcard黑客 #链上追踪 $BTC $ETH
Inglés:
¡El hacker de Coldcard está en movimiento! Esa reserva robada finalmente despertó: $1,6M en BTC dividido en 34 intercambios entre cadenas hacia ETH, y Bitquery está rastreando cada paso.
Dinero pequeño, sin impacto real en el mercado, pero la confianza en las carteras de hardware recibe otro golpe. Es curioso que el ladrón esté corriendo para cobrarse: incluso él tiene miedo de sostenerlo ahora. Eso te dice algo sobre el mercado. Protejan sus claves.
#Coldcard #BitcoinSecurity $BTC $ETH
97
·
--
💥 HACKER DE COLDCARD INTERCAMBIA 1,6 MILLONES DE BTC EN ETHEREUM A TRAVÉS DE THORCHAIN
Aproximadamente 20,5 BTC (1,6M) vinculados al robo de la billetera de hardware Coldcard de 2026 se movieron mediante 34 intercambios de THORChain hacia Ethereum el 2-3 de septiembre, según el rastreador de blockchain Bitquery.
Es el primer movimiento confirmado on-chain desde las direcciones del atacante de la Ola 3.
Las transferencias convirtieron un caso en gran medida inactivo en un rastro activo entre cadenas: Galaxy Research señala que esto representa aproximadamente el 10% de los fondos robados de esa ola, mientras que alrededor del 90% aún está inmovilizado.
La mayor parte del Bitcoin identificado del robo más amplio, más de 1.400 BTC, sigue sin moverse y es trazable.
Los investigadores han señalado la nueva dirección de Ethereum a las autoridades y a los exchanges.
¿Crees que mover fondos a través de THORChain realmente ayuda a los atacantes a cobrar? ¿O simplemente crea un rastro más claro para que los rastreadores lo sigan? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
💥 HACKER DE COLDCARD INTERCAMBIA 1,6 MILLONES DE BTC EN ETHEREUM A TRAVÉS DE THORCHAIN
Aproximadamente 20,5 BTC (1,6M) vinculados al robo de la billetera de hardware Coldcard de 2026 se movieron mediante 34 intercambios de THORChain hacia Ethereum el 2-3 de septiembre, según el rastreador de blockchain Bitquery.
Es el primer movimiento confirmado on-chain desde las direcciones del atacante de la Ola 3.
Las transferencias convirtieron un caso en gran medida inactivo en un rastro activo entre cadenas: Galaxy Research señala que esto representa aproximadamente el 10% de los fondos robados de esa ola, mientras que alrededor del 90% aún está inmovilizado.
La mayor parte del Bitcoin identificado del robo más amplio, más de 1.400 BTC, sigue sin moverse y es trazable.
Los investigadores han señalado la nueva dirección de Ethereum a las autoridades y a los exchanges.
¿Crees que mover fondos a través de THORChain realmente ayuda a los atacantes a cobrar? ¿O simplemente crea un rastro más claro para que los rastreadores lo sigan? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
Aproximadamente 20,5 BTC (1,6M) vinculados al robo de la billetera de hardware Coldcard de 2026 se movieron mediante 34 intercambios de THORChain hacia Ethereum el 2-3 de septiembre, según el rastreador de blockchain Bitquery.
Es el primer movimiento confirmado on-chain desde las direcciones del atacante de la Ola 3.
Las transferencias convirtieron un caso en gran medida inactivo en un rastro activo entre cadenas: Galaxy Research señala que esto representa aproximadamente el 10% de los fondos robados de esa ola, mientras que alrededor del 90% aún está inmovilizado.
La mayor parte del Bitcoin identificado del robo más amplio, más de 1.400 BTC, sigue sin moverse y es trazable.
Los investigadores han señalado la nueva dirección de Ethereum a las autoridades y a los exchanges.
¿Crees que mover fondos a través de THORChain realmente ayuda a los atacantes a cobrar? ¿O simplemente crea un rastro más claro para que los rastreadores lo sigan? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
84
·
--
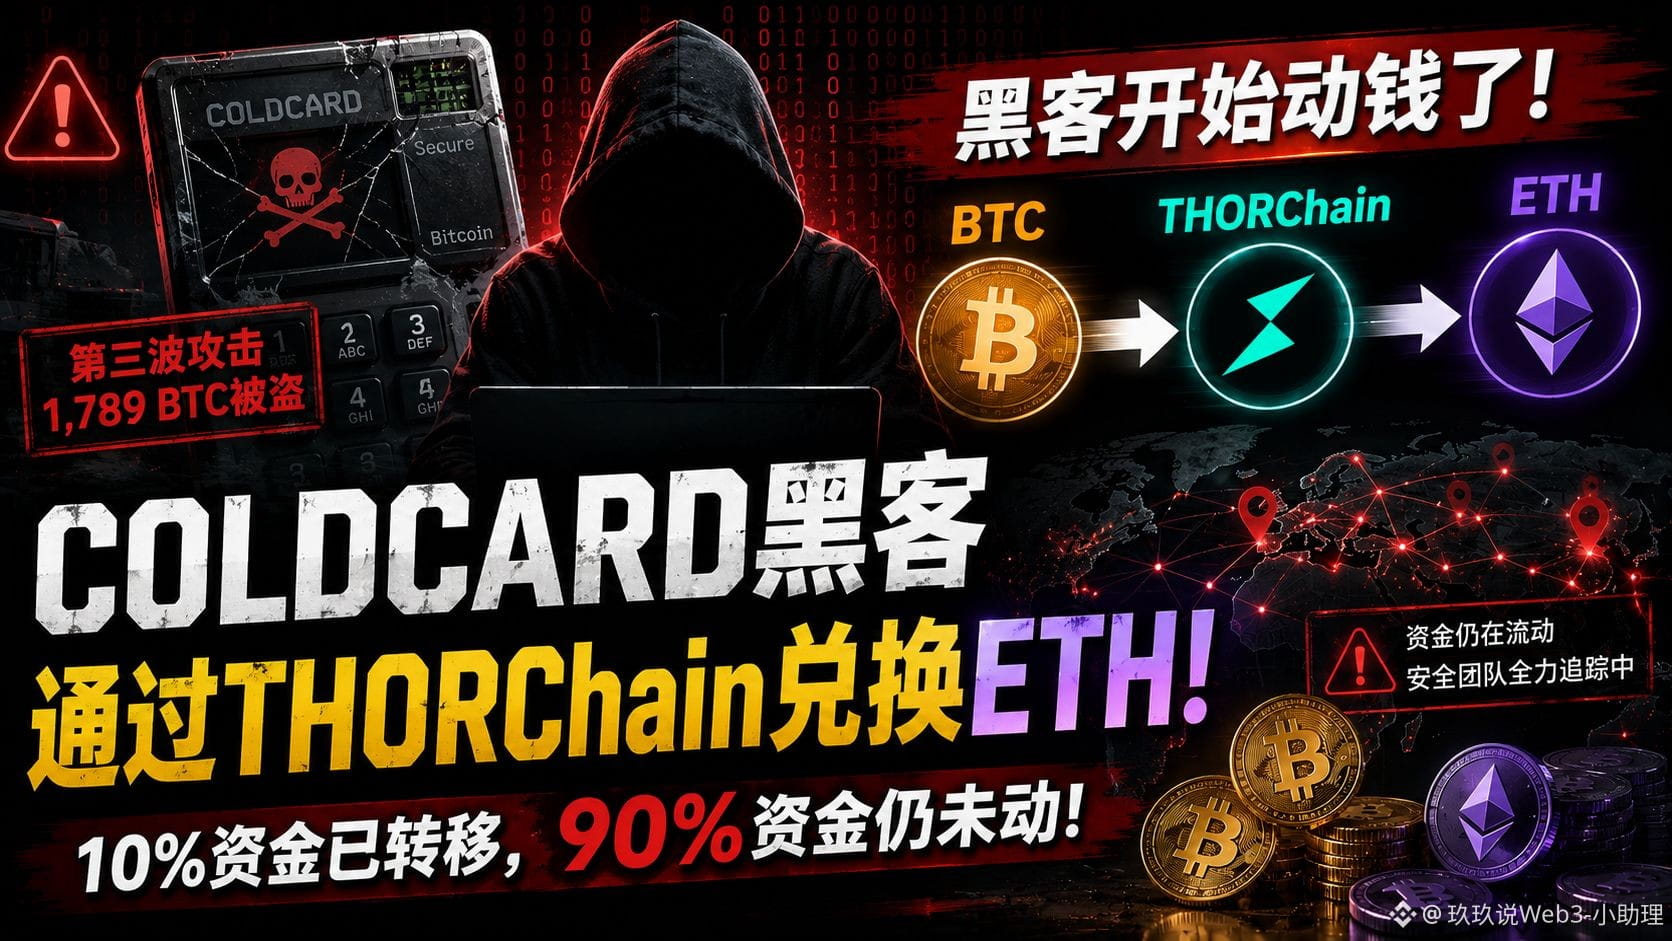
🚨 ¡Los hackers de Coldcard ya han empezado a actuar!
El BTC robado se intercambió por primera vez a ETH mediante THORChain, ¡y el 90% restante de los fondos aún no se ha movido!
Grupo: [点击进入玖玖的粉丝群](https://app.binance.com/uni-qr/YXXQJrPb)
Por fin, los fondos de los hackers de Coldcard empiezan a mostrar movimientos claros.
El director de Galaxy Research, Alex Thorn, revela que los hackers relacionados con la tercera oleada de ataques a Coldcard ya han comenzado a cambiar parte del BTC robado por ETH a través de THORChain.
Actualmente, aproximadamente el 10% de los fondos se ha transferido; el restante, alrededor del 90%, todavía no se ha movido.
Esta es la primera vez desde las tres oleadas de ataques que se observa que los fondos de las direcciones originales del hacker realmente empiezan a salir.⚠️
Lo más interesante es que, esta vez, el dinero no se transfirió de forma simple a un exchange.
El análisis on-chain muestra que los atacantes intentaron realizar un intercambio entre cadenas mediante THORChain, convirtiendo BTC en ETH. Pero el proceso parece no haber salido bien.
Algunas transacciones se devuelven repetidamente; el hacker solo puede seguir intentando. Finalmente, los analistas on-chain lograron rastrear el dinero hasta una nueva dirección de Ethereum.
¿Qué significa esto?
Como mínimo, indica que el atacante empezó a intentar cambiar la forma on-chain de los activos robados y la ruta de los fondos.
Y este es precisamente el punto que más preocupa ahora al equipo de seguridad. Porque, si el BTC se convierte entre cadenas en otros activos y luego se divide y transfiere a través de múltiples direcciones, la dificultad para dar seguimiento podría aumentar aún más. Sin embargo, por el momento no se puede determinar qué hará el hacker en el siguiente paso.
Podrían seguir realizando operaciones entre cadenas o intentar transferir los activos de otras maneras.
Se consideró que ataques anteriores relacionados con Coldcard ya habían causado grandes pérdidas de BTC.
Galaxy Research relacionó el fallo con pérdidas de al menos 1789 BTC procedentes de fondos de 8865 direcciones, cuyo valor rondaba los 114,7 millones de dólares.
Y además, esta no es la primera vez que el hacker intenta ocultar fondos.
Anteriormente, parte del BTC y ETH vinculados al ataque fueron enviados a un servicio de mezcla de criptomonedas.
Por lo tanto, que esta vez los fondos vuelvan a activarse es una señal muy importante para el equipo de seguridad on-chain.👀
Haz clic en el avatar para unirte al grupo de charlas de la 玖玖 y obtener la estrategia diaria 🚀
#BTC #Coldcard #THORChain
🚨 ¡Los hackers de Coldcard ya han empezado a actuar!
El BTC robado se intercambió por primera vez a ETH mediante THORChain, ¡y el 90% restante de los fondos aún no se ha movido!
Grupo: 点击进入玖玖的粉丝群
Por fin, los fondos de los hackers de Coldcard empiezan a mostrar movimientos claros.
El director de Galaxy Research, Alex Thorn, revela que los hackers relacionados con la tercera oleada de ataques a Coldcard ya han comenzado a cambiar parte del BTC robado por ETH a través de THORChain.
Actualmente, aproximadamente el 10% de los fondos se ha transferido; el restante, alrededor del 90%, todavía no se ha movido.
Esta es la primera vez desde las tres oleadas de ataques que se observa que los fondos de las direcciones originales del hacker realmente empiezan a salir.⚠️
Lo más interesante es que, esta vez, el dinero no se transfirió de forma simple a un exchange.
El análisis on-chain muestra que los atacantes intentaron realizar un intercambio entre cadenas mediante THORChain, convirtiendo BTC en ETH. Pero el proceso parece no haber salido bien.
Algunas transacciones se devuelven repetidamente; el hacker solo puede seguir intentando. Finalmente, los analistas on-chain lograron rastrear el dinero hasta una nueva dirección de Ethereum.
¿Qué significa esto?
Como mínimo, indica que el atacante empezó a intentar cambiar la forma on-chain de los activos robados y la ruta de los fondos.
Y este es precisamente el punto que más preocupa ahora al equipo de seguridad. Porque, si el BTC se convierte entre cadenas en otros activos y luego se divide y transfiere a través de múltiples direcciones, la dificultad para dar seguimiento podría aumentar aún más. Sin embargo, por el momento no se puede determinar qué hará el hacker en el siguiente paso.
Podrían seguir realizando operaciones entre cadenas o intentar transferir los activos de otras maneras.
Se consideró que ataques anteriores relacionados con Coldcard ya habían causado grandes pérdidas de BTC.
Galaxy Research relacionó el fallo con pérdidas de al menos 1789 BTC procedentes de fondos de 8865 direcciones, cuyo valor rondaba los 114,7 millones de dólares.
Y además, esta no es la primera vez que el hacker intenta ocultar fondos.
Anteriormente, parte del BTC y ETH vinculados al ataque fueron enviados a un servicio de mezcla de criptomonedas.
Por lo tanto, que esta vez los fondos vuelvan a activarse es una señal muy importante para el equipo de seguridad on-chain.👀
Haz clic en el avatar para unirte al grupo de charlas de la 玖玖 y obtener la estrategia diaria 🚀
#BTC #Coldcard #THORChain
El BTC robado se intercambió por primera vez a ETH mediante THORChain, ¡y el 90% restante de los fondos aún no se ha movido!
Grupo: 点击进入玖玖的粉丝群
Por fin, los fondos de los hackers de Coldcard empiezan a mostrar movimientos claros.
El director de Galaxy Research, Alex Thorn, revela que los hackers relacionados con la tercera oleada de ataques a Coldcard ya han comenzado a cambiar parte del BTC robado por ETH a través de THORChain.
Actualmente, aproximadamente el 10% de los fondos se ha transferido; el restante, alrededor del 90%, todavía no se ha movido.
Esta es la primera vez desde las tres oleadas de ataques que se observa que los fondos de las direcciones originales del hacker realmente empiezan a salir.⚠️
Lo más interesante es que, esta vez, el dinero no se transfirió de forma simple a un exchange.
El análisis on-chain muestra que los atacantes intentaron realizar un intercambio entre cadenas mediante THORChain, convirtiendo BTC en ETH. Pero el proceso parece no haber salido bien.
Algunas transacciones se devuelven repetidamente; el hacker solo puede seguir intentando. Finalmente, los analistas on-chain lograron rastrear el dinero hasta una nueva dirección de Ethereum.
¿Qué significa esto?
Como mínimo, indica que el atacante empezó a intentar cambiar la forma on-chain de los activos robados y la ruta de los fondos.
Y este es precisamente el punto que más preocupa ahora al equipo de seguridad. Porque, si el BTC se convierte entre cadenas en otros activos y luego se divide y transfiere a través de múltiples direcciones, la dificultad para dar seguimiento podría aumentar aún más. Sin embargo, por el momento no se puede determinar qué hará el hacker en el siguiente paso.
Podrían seguir realizando operaciones entre cadenas o intentar transferir los activos de otras maneras.
Se consideró que ataques anteriores relacionados con Coldcard ya habían causado grandes pérdidas de BTC.
Galaxy Research relacionó el fallo con pérdidas de al menos 1789 BTC procedentes de fondos de 8865 direcciones, cuyo valor rondaba los 114,7 millones de dólares.
Y además, esta no es la primera vez que el hacker intenta ocultar fondos.
Anteriormente, parte del BTC y ETH vinculados al ataque fueron enviados a un servicio de mezcla de criptomonedas.
Por lo tanto, que esta vez los fondos vuelvan a activarse es una señal muy importante para el equipo de seguridad on-chain.👀
Haz clic en el avatar para unirte al grupo de charlas de la 玖玖 y obtener la estrategia diaria 🚀
#BTC #Coldcard #THORChain
203
·
--
【¡El hacker de Coldcard por fin se mueve! ¡11,00 millones de dólares en BTC se cambiaron por ETH y los fondos comienzan a transferirse 🚨】
[🖥 进来跟进黑客最新动向](https://app.binance.com/uni-qr/7EcYBtCj)
El caso del monedero Coldcard, que lleva tiempo en constante evolución, vuelve a mostrar nuevos avances.
Según el seguimiento de datos on-chain, el atacante de Coldcard comenzó por primera vez a transferir los fondos robados anteriormente, y aproximadamente 11,00 millones de dólares en BTC se intercambiaron por ETH mediante THORChain.👀
¿Qué significa esto?
Antes, una gran cantidad de BTC robados permanecía detenida en carteras bajo control del hacker. Esta vez, al iniciar el intercambio entre cadenas, indica que el atacante está intentando que los fondos empiecen a circular, lo que también incrementa la atención sobre el seguimiento posterior y los problemas de seguridad de los fondos.⚠️
La magnitud del incidente de Coldcard en sí tampoco es pequeña. Análisis previos en la cadena muestran que el ataque involucró miles de direcciones de monederos; ya se ha confirmado la transferencia de más de mil BTC. La cifra exacta de pérdidas aún puede variar debido a distintas metodologías de conteo.
Lo que resulta aún más digno de atención es que esto no es un robo común a un exchange, sino un problema de seguridad relacionado con carteras de hardware.
📌 Así que este asunto vuelve a recordarnos: lo que se llama “monedero en frío” no significa seguridad absoluta. Cualquier fallo en hardware, firmware, la generación de números aleatorios o la gestión de claves privadas puede provocar pérdidas enormes.🔐
📲 ¡Sigue en el grupo para fans y mantente al tanto de los movimientos del hacker!🔥
Cada día te ayudo a entender BTC, ETH, los fondos on-chain y las tendencias del mundo cripto, para que captes las señales clave que realmente impactan el mercado.🚀
#Coldcard
【¡El hacker de Coldcard por fin se mueve! ¡11,00 millones de dólares en BTC se cambiaron por ETH y los fondos comienzan a transferirse 🚨】
🖥 进来跟进黑客最新动向
El caso del monedero Coldcard, que lleva tiempo en constante evolución, vuelve a mostrar nuevos avances.
Según el seguimiento de datos on-chain, el atacante de Coldcard comenzó por primera vez a transferir los fondos robados anteriormente, y aproximadamente 11,00 millones de dólares en BTC se intercambiaron por ETH mediante THORChain.👀
¿Qué significa esto?
Antes, una gran cantidad de BTC robados permanecía detenida en carteras bajo control del hacker. Esta vez, al iniciar el intercambio entre cadenas, indica que el atacante está intentando que los fondos empiecen a circular, lo que también incrementa la atención sobre el seguimiento posterior y los problemas de seguridad de los fondos.⚠️
La magnitud del incidente de Coldcard en sí tampoco es pequeña. Análisis previos en la cadena muestran que el ataque involucró miles de direcciones de monederos; ya se ha confirmado la transferencia de más de mil BTC. La cifra exacta de pérdidas aún puede variar debido a distintas metodologías de conteo.
Lo que resulta aún más digno de atención es que esto no es un robo común a un exchange, sino un problema de seguridad relacionado con carteras de hardware.
📌 Así que este asunto vuelve a recordarnos: lo que se llama “monedero en frío” no significa seguridad absoluta. Cualquier fallo en hardware, firmware, la generación de números aleatorios o la gestión de claves privadas puede provocar pérdidas enormes.🔐
📲 ¡Sigue en el grupo para fans y mantente al tanto de los movimientos del hacker!🔥
Cada día te ayudo a entender BTC, ETH, los fondos on-chain y las tendencias del mundo cripto, para que captes las señales clave que realmente impactan el mercado.🚀
#Coldcard
🖥 进来跟进黑客最新动向
El caso del monedero Coldcard, que lleva tiempo en constante evolución, vuelve a mostrar nuevos avances.
Según el seguimiento de datos on-chain, el atacante de Coldcard comenzó por primera vez a transferir los fondos robados anteriormente, y aproximadamente 11,00 millones de dólares en BTC se intercambiaron por ETH mediante THORChain.👀
¿Qué significa esto?
Antes, una gran cantidad de BTC robados permanecía detenida en carteras bajo control del hacker. Esta vez, al iniciar el intercambio entre cadenas, indica que el atacante está intentando que los fondos empiecen a circular, lo que también incrementa la atención sobre el seguimiento posterior y los problemas de seguridad de los fondos.⚠️
La magnitud del incidente de Coldcard en sí tampoco es pequeña. Análisis previos en la cadena muestran que el ataque involucró miles de direcciones de monederos; ya se ha confirmado la transferencia de más de mil BTC. La cifra exacta de pérdidas aún puede variar debido a distintas metodologías de conteo.
Lo que resulta aún más digno de atención es que esto no es un robo común a un exchange, sino un problema de seguridad relacionado con carteras de hardware.
📌 Así que este asunto vuelve a recordarnos: lo que se llama “monedero en frío” no significa seguridad absoluta. Cualquier fallo en hardware, firmware, la generación de números aleatorios o la gestión de claves privadas puede provocar pérdidas enormes.🔐
📲 ¡Sigue en el grupo para fans y mantente al tanto de los movimientos del hacker!🔥
Cada día te ayudo a entender BTC, ETH, los fondos on-chain y las tendencias del mundo cripto, para que captes las señales clave que realmente impactan el mercado.🚀
#Coldcard
1
2k


🔐 Una vulnerabilidad de Coldcard podría haber puesto en riesgo millones de Bitcoin.
BTC Sessions dice que su equipo pasó muchas semanas ayudando a titulares de Bitcoin afectados por la vulnerabilidad de Coldcard, transfiriendo fondos a un lugar seguro.
Según BTC Sessions, estiman que ayudaron a proteger decenas de millones de dólares en Bitcoin durante este proceso.
Pero para algunas personas, el traslado fue demasiado tarde.
Se cree que un miembro de la comunidad perdió el 90% de sus BTC, mientras que otra persona perdió todo su Bitcoin.
Lo más aterrador aquí no es solo el dinero perdido.
Es un recordatorio muy claro de que la self-custody significa que tú eres la capa de seguridad final.
La cold wallet no es una caja mágica.
La frase semilla, el firmware, el dispositivo y el proceso de respaldo pueden convertirse en puntos débiles si se explotan.
La lección más grande de este incidente quizá sea no poner todo el patrimonio en una sola capa de seguridad.
“Not your keys, not your coins.”
Pero si tus claves se ven comprometidas… tampoco son tuyas las monedas. 💀
¿Crees que la self-custody se está volviendo demasiado complicada para el usuario común, o ese es el precio de tener el control de tus propios activos?
#bitcoin $BTC
{spot}(BTCUSDT)
#Coldcard #SelfCustody #CryptoSecurity
🔐 Una vulnerabilidad de Coldcard podría haber puesto en riesgo millones de Bitcoin.
BTC Sessions dice que su equipo pasó muchas semanas ayudando a titulares de Bitcoin afectados por la vulnerabilidad de Coldcard, transfiriendo fondos a un lugar seguro.
Según BTC Sessions, estiman que ayudaron a proteger decenas de millones de dólares en Bitcoin durante este proceso.
Pero para algunas personas, el traslado fue demasiado tarde.
Se cree que un miembro de la comunidad perdió el 90% de sus BTC, mientras que otra persona perdió todo su Bitcoin.
Lo más aterrador aquí no es solo el dinero perdido.
Es un recordatorio muy claro de que la self-custody significa que tú eres la capa de seguridad final.
La cold wallet no es una caja mágica.
La frase semilla, el firmware, el dispositivo y el proceso de respaldo pueden convertirse en puntos débiles si se explotan.
La lección más grande de este incidente quizá sea no poner todo el patrimonio en una sola capa de seguridad.
“Not your keys, not your coins.”
Pero si tus claves se ven comprometidas… tampoco son tuyas las monedas. 💀
¿Crees que la self-custody se está volviendo demasiado complicada para el usuario común, o ese es el precio de tener el control de tus propios activos?
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
BTC Sessions dice que su equipo pasó muchas semanas ayudando a titulares de Bitcoin afectados por la vulnerabilidad de Coldcard, transfiriendo fondos a un lugar seguro.
Según BTC Sessions, estiman que ayudaron a proteger decenas de millones de dólares en Bitcoin durante este proceso.
Pero para algunas personas, el traslado fue demasiado tarde.
Se cree que un miembro de la comunidad perdió el 90% de sus BTC, mientras que otra persona perdió todo su Bitcoin.
Lo más aterrador aquí no es solo el dinero perdido.
Es un recordatorio muy claro de que la self-custody significa que tú eres la capa de seguridad final.
La cold wallet no es una caja mágica.
La frase semilla, el firmware, el dispositivo y el proceso de respaldo pueden convertirse en puntos débiles si se explotan.
La lección más grande de este incidente quizá sea no poner todo el patrimonio en una sola capa de seguridad.
“Not your keys, not your coins.”
Pero si tus claves se ven comprometidas… tampoco son tuyas las monedas. 💀
¿Crees que la self-custody se está volviendo demasiado complicada para el usuario común, o ese es el precio de tener el control de tus propios activos?
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
191

·
--
Comparación en el mismo día de la “vulnerabilidad Coldcard” y las normas de custodia de EE. UU.: la primera expone el riesgo en la fase de generación de claves, mientras que las segundas devuelven la cuestión de cómo las instituciones custodian los activos digitales al escrutinio regulatorio.
Según informa Bitcoin Magazine, Galaxy Research estima que las pérdidas de Bitcoin causadas por el robo de Coldcard ascienden a 115 millones de dólares. El artículo cita lo dicho por Coinkite: algunos firmwares de Coldcard Mk3 hacen que la generación de la semilla retroceda a un generador pseudoaleatorio de software más débil; por ello, un atacante podría adivinar la frase mnemónica. Actualizar el dispositivo no equivale a reparar las semillas ya generadas; la generación de claves, la migración de fondos y las firmas posteriores constituyen límites de seguridad distintos.
Según The Block, la Comisión de Valores de EE. UU. presentó para revisión en la Casa Blanca modificaciones a las normas sobre cómo los asesores de inversiones deben custodiar activos digitales. La SEC indica que la normativa que se propone pretende aclarar el marco para que los asesores de inversiones y las firmas de inversión custodien criptoactivos, y modernizar algunas disposiciones. Por el momento, solo puede confirmarse que entró en el proceso de revisión; no puede redactarse como si ya estuviera vigente, ni puede inferirse a partir de esto ninguna institución de custodia o medida de control específica.
El problema común de estas dos noticias es el plano de control: cómo se generan las claves, quién puede activar la transferencia, si es posible pausar en caso de anomalías y cómo confirmar, después de la migración, que los credenciales antiguos ya no controlan los activos. La autocustodia no sustituye la gestión del ciclo de vida de las claves, y el marco regulatorio tampoco sustituye el diseño de ingeniería de autorización, verificación y migración.
Divulgación de postura: el artículo es publicado por el operador de CoWallet, solo para recopilar información del sector, y no constituye asesoramiento de inversión.
Fuentes: The Block; Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
Comparación en el mismo día de la “vulnerabilidad Coldcard” y las normas de custodia de EE. UU.: la primera expone el riesgo en la fase de generación de claves, mientras que las segundas devuelven la cuestión de cómo las instituciones custodian los activos digitales al escrutinio regulatorio.
Según informa Bitcoin Magazine, Galaxy Research estima que las pérdidas de Bitcoin causadas por el robo de Coldcard ascienden a 115 millones de dólares. El artículo cita lo dicho por Coinkite: algunos firmwares de Coldcard Mk3 hacen que la generación de la semilla retroceda a un generador pseudoaleatorio de software más débil; por ello, un atacante podría adivinar la frase mnemónica. Actualizar el dispositivo no equivale a reparar las semillas ya generadas; la generación de claves, la migración de fondos y las firmas posteriores constituyen límites de seguridad distintos.
Según The Block, la Comisión de Valores de EE. UU. presentó para revisión en la Casa Blanca modificaciones a las normas sobre cómo los asesores de inversiones deben custodiar activos digitales. La SEC indica que la normativa que se propone pretende aclarar el marco para que los asesores de inversiones y las firmas de inversión custodien criptoactivos, y modernizar algunas disposiciones. Por el momento, solo puede confirmarse que entró en el proceso de revisión; no puede redactarse como si ya estuviera vigente, ni puede inferirse a partir de esto ninguna institución de custodia o medida de control específica.
El problema común de estas dos noticias es el plano de control: cómo se generan las claves, quién puede activar la transferencia, si es posible pausar en caso de anomalías y cómo confirmar, después de la migración, que los credenciales antiguos ya no controlan los activos. La autocustodia no sustituye la gestión del ciclo de vida de las claves, y el marco regulatorio tampoco sustituye el diseño de ingeniería de autorización, verificación y migración.
Divulgación de postura: el artículo es publicado por el operador de CoWallet, solo para recopilar información del sector, y no constituye asesoramiento de inversión.
Fuentes: The Block; Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
Según informa Bitcoin Magazine, Galaxy Research estima que las pérdidas de Bitcoin causadas por el robo de Coldcard ascienden a 115 millones de dólares. El artículo cita lo dicho por Coinkite: algunos firmwares de Coldcard Mk3 hacen que la generación de la semilla retroceda a un generador pseudoaleatorio de software más débil; por ello, un atacante podría adivinar la frase mnemónica. Actualizar el dispositivo no equivale a reparar las semillas ya generadas; la generación de claves, la migración de fondos y las firmas posteriores constituyen límites de seguridad distintos.
Según The Block, la Comisión de Valores de EE. UU. presentó para revisión en la Casa Blanca modificaciones a las normas sobre cómo los asesores de inversiones deben custodiar activos digitales. La SEC indica que la normativa que se propone pretende aclarar el marco para que los asesores de inversiones y las firmas de inversión custodien criptoactivos, y modernizar algunas disposiciones. Por el momento, solo puede confirmarse que entró en el proceso de revisión; no puede redactarse como si ya estuviera vigente, ni puede inferirse a partir de esto ninguna institución de custodia o medida de control específica.
El problema común de estas dos noticias es el plano de control: cómo se generan las claves, quién puede activar la transferencia, si es posible pausar en caso de anomalías y cómo confirmar, después de la migración, que los credenciales antiguos ya no controlan los activos. La autocustodia no sustituye la gestión del ciclo de vida de las claves, y el marco regulatorio tampoco sustituye el diseño de ingeniería de autorización, verificación y migración.
Divulgación de postura: el artículo es publicado por el operador de CoWallet, solo para recopilar información del sector, y no constituye asesoramiento de inversión.
Fuentes: The Block; Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
126
·
--
Incidente de hackeo de Coldcard: aproximadamente 1,789.28 BTC fueron robados; de esos fondos robados, el 87% no se ha movido hasta la fecha.
#BTC #Coldcard
Incidente de hackeo de Coldcard: aproximadamente 1,789.28 BTC fueron robados; de esos fondos robados, el 87% no se ha movido hasta la fecha.
#BTC #Coldcard
#BTC #Coldcard
70

Galaxy: Pérdida de 1.789 BTC desde el hack de Coldcard, 87% aún no ha movido
- Galaxy Research actualiza 221 reportes de víctimas del hack de Coldcard
- Más del 50% de los casos tiene pérdidas superiores a 1 Bitcoin
- Pérdidas totales de 1,789 BTC
- El 87% de las víctimas aún no ha movido los activos
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
Fuente: CoinTelegraph
Galaxy: Pérdida de 1.789 BTC desde el hack de Coldcard, 87% aún no ha movido
- Galaxy Research actualiza 221 reportes de víctimas del hack de Coldcard
- Más del 50% de los casos tiene pérdidas superiores a 1 Bitcoin
- Pérdidas totales de 1,789 BTC
- El 87% de las víctimas aún no ha movido los activos
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
Fuente: CoinTelegraph
- Galaxy Research actualiza 221 reportes de víctimas del hack de Coldcard
- Más del 50% de los casos tiene pérdidas superiores a 1 Bitcoin
- Pérdidas totales de 1,789 BTC
- El 87% de las víctimas aún no ha movido los activos
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
Fuente: CoinTelegraph
132
·
--
Alcista
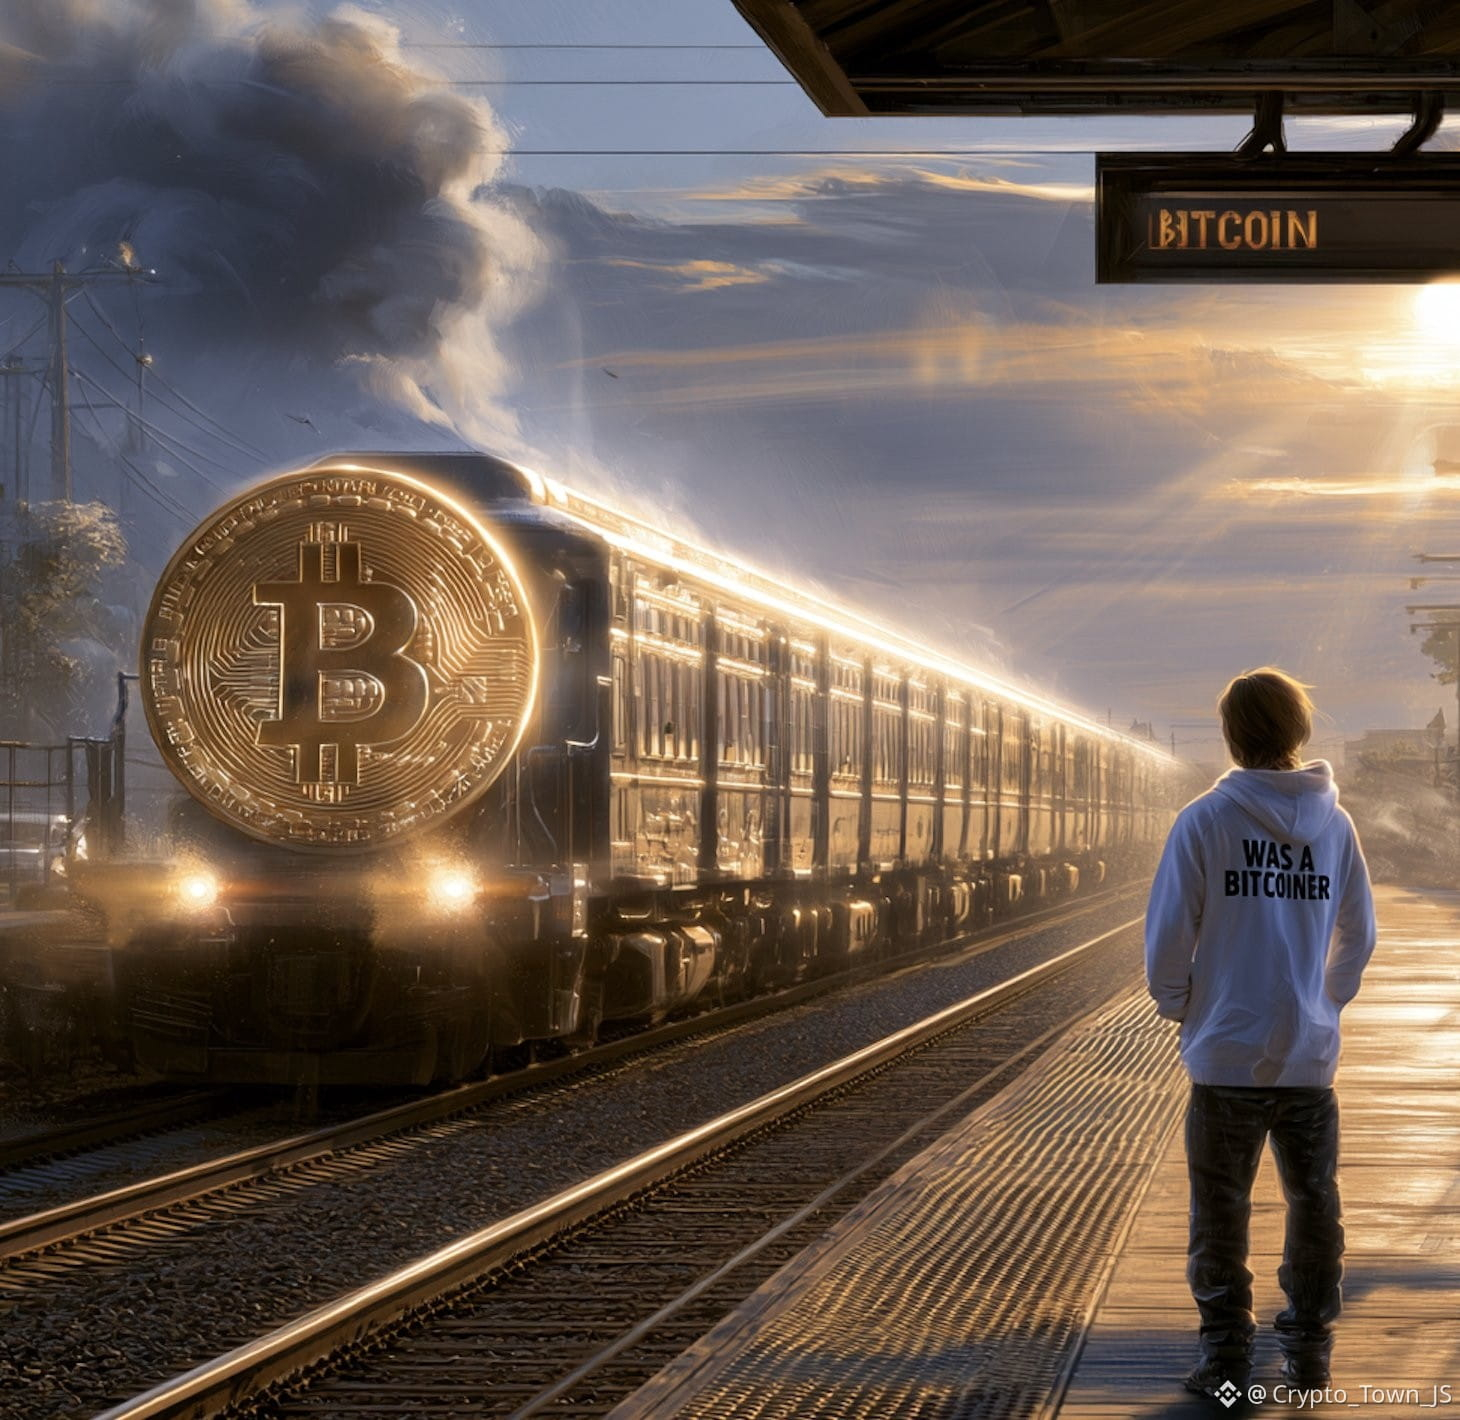
¡Todos a bordo del tren de Bitcoin! 🚂🔥
Excepto... bueno, viendo el reciente desastre de seguridad, los pobres usuarios de Coldcard se quedan de pie en el andén como "Was a Bitcoiner". 💀📉
La seguridad de las wallets de hardware no es un juego, gente. Siempre revisa bien tu configuración, mantente a salvo y protege tu stack. 🛡️💼
¿Qué opinas de esto? ¡Deja un comentario abajo! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
¡Todos a bordo del tren de Bitcoin! 🚂🔥
Excepto... bueno, viendo el reciente desastre de seguridad, los pobres usuarios de Coldcard se quedan de pie en el andén como "Was a Bitcoiner". 💀📉
La seguridad de las wallets de hardware no es un juego, gente. Siempre revisa bien tu configuración, mantente a salvo y protege tu stack. 🛡️💼
¿Qué opinas de esto? ¡Deja un comentario abajo! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
Excepto... bueno, viendo el reciente desastre de seguridad, los pobres usuarios de Coldcard se quedan de pie en el andén como "Was a Bitcoiner". 💀📉
La seguridad de las wallets de hardware no es un juego, gente. Siempre revisa bien tu configuración, mantente a salvo y protege tu stack. 🛡️💼
¿Qué opinas de esto? ¡Deja un comentario abajo! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
89

⚠️ Un usuario expresa su descontento por una vulnerabilidad de seguridad en la billetera ColdCard Q
Informes indican que un usuario destruyó su billetera ColdCard Q como forma de protesta por la posible existencia de una vulnerabilidad de seguridad en el firmware. Este incidente destaca la importancia de contar con una seguridad sólida en el firmware y la necesidad de concienciar a los usuarios para mantener la confianza en las soluciones de billeteras de hardware.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 Fuente: cryptobriefing.com
⚠️ Un usuario expresa su descontento por una vulnerabilidad de seguridad en la billetera ColdCard Q
Informes indican que un usuario destruyó su billetera ColdCard Q como forma de protesta por la posible existencia de una vulnerabilidad de seguridad en el firmware. Este incidente destaca la importancia de contar con una seguridad sólida en el firmware y la necesidad de concienciar a los usuarios para mantener la confianza en las soluciones de billeteras de hardware.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 Fuente: cryptobriefing.com
Informes indican que un usuario destruyó su billetera ColdCard Q como forma de protesta por la posible existencia de una vulnerabilidad de seguridad en el firmware. Este incidente destaca la importancia de contar con una seguridad sólida en el firmware y la necesidad de concienciar a los usuarios para mantener la confianza en las soluciones de billeteras de hardware.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 Fuente: cryptobriefing.com
19
·
--
Artículo
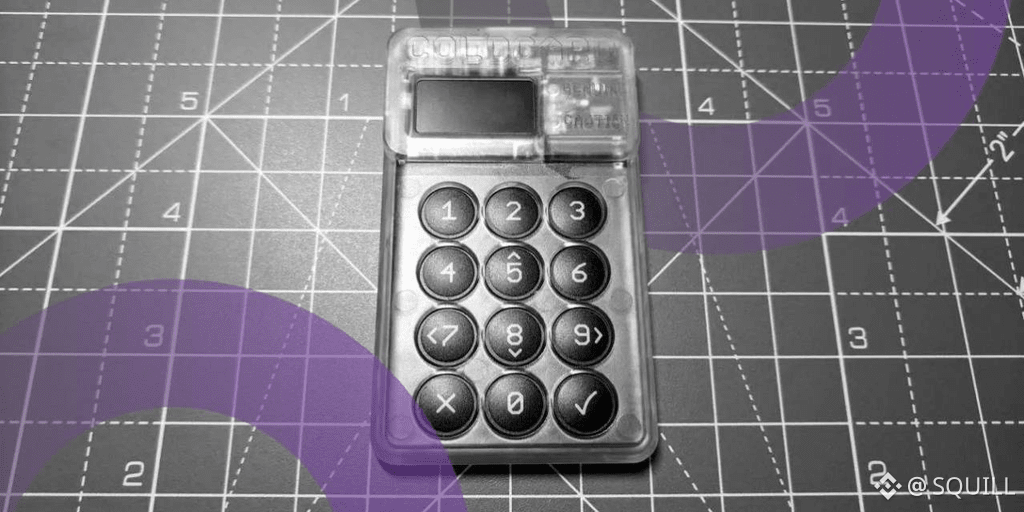
Coldcard Refuerza la Seguridad Tras la Brecha de BTC de 130M – Qué Significa para Tus CarterasLa mayoría de los traders se centra en el precio, pero la señal real es cómo las carteras más grandes se adaptan a las amenazas.
Coldcard, la marca de monederos de hardware que durante mucho tiempo ha sido el estándar de oro para los tenedores institucionales, acaba de lanzar una actualización de firmware que obliga a los usuarios a inyectar su propia aleatoriedad al generar las frases semilla. La medida sigue a un exploit de Bitcoin de 130 millones de dólares que expuso vulnerabilidades en el proceso de generación de semillas del dispositivo.
#Coldcard #BTC #HardwareWallet
El nuevo firmware requiere una fuente de entropía proporcionada por el usuario, lo que elimina de forma efectiva el riesgo de que los atacantes explotaran la generación predecible de semillas. Además, la actualización corrige varios otros fallos criptográficos descubiertos durante una auditoría de tres semanas que incluyó a equipos de seguridad internos y externos.
Coldcard Refuerza la Seguridad Tras la Brecha de BTC de 130M – Qué Significa para Tus Carteras
La mayoría de los traders se centra en el precio, pero la señal real es cómo las carteras más grandes se adaptan a las amenazas.
Coldcard, la marca de monederos de hardware que durante mucho tiempo ha sido el estándar de oro para los tenedores institucionales, acaba de lanzar una actualización de firmware que obliga a los usuarios a inyectar su propia aleatoriedad al generar las frases semilla. La medida sigue a un exploit de Bitcoin de 130 millones de dólares que expuso vulnerabilidades en el proceso de generación de semillas del dispositivo.
#Coldcard #BTC #HardwareWallet
El nuevo firmware requiere una fuente de entropía proporcionada por el usuario, lo que elimina de forma efectiva el riesgo de que los atacantes explotaran la generación predecible de semillas. Además, la actualización corrige varios otros fallos criptográficos descubiertos durante una auditoría de tres semanas que incluyó a equipos de seguridad internos y externos.
Coldcard, la marca de monederos de hardware que durante mucho tiempo ha sido el estándar de oro para los tenedores institucionales, acaba de lanzar una actualización de firmware que obliga a los usuarios a inyectar su propia aleatoriedad al generar las frases semilla. La medida sigue a un exploit de Bitcoin de 130 millones de dólares que expuso vulnerabilidades en el proceso de generación de semillas del dispositivo.
#Coldcard #BTC #HardwareWallet
El nuevo firmware requiere una fuente de entropía proporcionada por el usuario, lo que elimina de forma efectiva el riesgo de que los atacantes explotaran la generación predecible de semillas. Además, la actualización corrige varios otros fallos criptográficos descubiertos durante una auditoría de tres semanas que incluyó a equipos de seguridad internos y externos.
28
·
--
Coldcard exige 65 pulsaciones de teclas después de que el exploit de semilla afectara a las carteras: los fondos deben migrarse #Coldcard #HardwareWallet #Seguridad
Coldcard exige 65 pulsaciones de teclas después de que el exploit de semilla afectara a las carteras: los fondos deben migrarse #Coldcard #HardwareWallet #Seguridad
8
·
--
La billetera de hardware Coldcard ahora requiere 65 pulsaciones de teclas después del exploit de la semillaEl fabricante popular de carteras de hardware Coldcard ha publicado nuevas versiones de firmware para abordar una vulnerabilidad de exposición de la frase semilla. Según CryptoSlate, las versiones 5.6.1 y 1.5.1Q endurecen significativamente el nuevo proceso de creación de carteras. Ahora, los usuarios deben pulsar teclas 65 veces al inicializar una cartera nueva; esta medida está diseñada para reforzar las fuentes de entropía y reducir los posibles vectores de ataque.
El aspecto más crítico de la actualización es la advertencia de que las frases semilla creadas en las versiones de firmware afectadas no se pueden reparar. Los usuarios que inicializaron carteras usando las versiones vulnerables deben trasladar sus fondos a una cartera segura. Esto pone de relieve que la seguridad de las carteras de hardware requiere tanto parches de software como acción del usuario.
La billetera de hardware Coldcard ahora requiere 65 pulsaciones de teclas después del exploit de la semilla
El fabricante popular de carteras de hardware Coldcard ha publicado nuevas versiones de firmware para abordar una vulnerabilidad de exposición de la frase semilla. Según CryptoSlate, las versiones 5.6.1 y 1.5.1Q endurecen significativamente el nuevo proceso de creación de carteras. Ahora, los usuarios deben pulsar teclas 65 veces al inicializar una cartera nueva; esta medida está diseñada para reforzar las fuentes de entropía y reducir los posibles vectores de ataque.
El aspecto más crítico de la actualización es la advertencia de que las frases semilla creadas en las versiones de firmware afectadas no se pueden reparar. Los usuarios que inicializaron carteras usando las versiones vulnerables deben trasladar sus fondos a una cartera segura. Esto pone de relieve que la seguridad de las carteras de hardware requiere tanto parches de software como acción del usuario.
El aspecto más crítico de la actualización es la advertencia de que las frases semilla creadas en las versiones de firmware afectadas no se pueden reparar. Los usuarios que inicializaron carteras usando las versiones vulnerables deben trasladar sus fondos a una cartera segura. Esto pone de relieve que la seguridad de las carteras de hardware requiere tanto parches de software como acción del usuario.
14
·
--
Coldcard estableció 65 pulsaciones de teclas obligatorias después de una brecha de seguridad; los monederos afectados deben trasladarse #Coldcard #HardwareWallet #Security
Coldcard estableció 65 pulsaciones de teclas obligatorias después de una brecha de seguridad; los monederos afectados deben trasladarse #Coldcard #HardwareWallet #Security
14
·
--
Después de la vulnerabilidad de seguridad, la wallet de hardware Coldcard requiere 65 pulsacionesEl fabricante popular de hardware wallets Coldcard ha publicado nuevas versiones de firmware para corregir una vulnerabilidad de divulgación de semillas. Según CryptoSlate, las versiones 5.6.1 y 1.5.1Q endurecen de forma significativa el proceso de creación de nuevas carteras. Ahora, los usuarios deben pulsar el botón 65 veces al iniciar una nueva cartera; esto tiene como objetivo reforzar las fuentes de aleatoriedad y reducir posibles vectores de ataque.
El punto más crítico de la actualización es la advertencia de que las frases de semilla creadas con los firmware afectados no se pueden reparar. Se recalca que los usuarios que configuren una cartera utilizando una de las versiones afectadas deben trasladar sus fondos a una cartera segura. Esto recuerda que la seguridad de una wallet de hardware no debe depender únicamente de las actualizaciones de software, sino también de la acción del usuario.
Después de la vulnerabilidad de seguridad, la wallet de hardware Coldcard requiere 65 pulsaciones
El fabricante popular de hardware wallets Coldcard ha publicado nuevas versiones de firmware para corregir una vulnerabilidad de divulgación de semillas. Según CryptoSlate, las versiones 5.6.1 y 1.5.1Q endurecen de forma significativa el proceso de creación de nuevas carteras. Ahora, los usuarios deben pulsar el botón 65 veces al iniciar una nueva cartera; esto tiene como objetivo reforzar las fuentes de aleatoriedad y reducir posibles vectores de ataque.
El punto más crítico de la actualización es la advertencia de que las frases de semilla creadas con los firmware afectados no se pueden reparar. Se recalca que los usuarios que configuren una cartera utilizando una de las versiones afectadas deben trasladar sus fondos a una cartera segura. Esto recuerda que la seguridad de una wallet de hardware no debe depender únicamente de las actualizaciones de software, sino también de la acción del usuario.
El punto más crítico de la actualización es la advertencia de que las frases de semilla creadas con los firmware afectados no se pueden reparar. Se recalca que los usuarios que configuren una cartera utilizando una de las versiones afectadas deben trasladar sus fondos a una cartera segura. Esto recuerda que la seguridad de una wallet de hardware no debe depender únicamente de las actualizaciones de software, sino también de la acción del usuario.
20
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BitcoinReboundsTo$79K
3,495 vistas
62 están debatiendo
2
#FedHikeOddsRiseTo89%
57,834 vistas
914 están debatiendo
3
#RLUSDSupplyHitsRecord$2.442B
2,988 vistas
52 están debatiendo
4
#AvalancheIntegratesIntoUAEPassDigitalVault
60,687 vistas
925 están debatiendo
5
#UKSeeksViewsOnTokenizingGold
46,681 vistas
693 están debatiendo
6
#AnthropicCEOCallsForAISlowdown
220,188 vistas
3,205 están debatiendo
7
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
4,126 vistas
84 están debatiendo
8
#BrazilCentralBankRaisesVASPCapitalRequirements
36,984 vistas
775 están debatiendo
9
#BitcoinThirdSingleBlockReorgInFourWeeks
88,417 vistas
1,594 están debatiendo
10
#EthereumFallsBelow$2500
6,963 vistas
95 están debatiendo