yyy

收手吧,阿祖。 Shitposts. Head of E-beggers. Chief Fud Officer. X 账号:@y_cryptoanalyst
9 Siguiendo
698 Seguidores
23.6K+ Me gusta
Publicaciones
PINNED
·
--
Alcista
Verificado
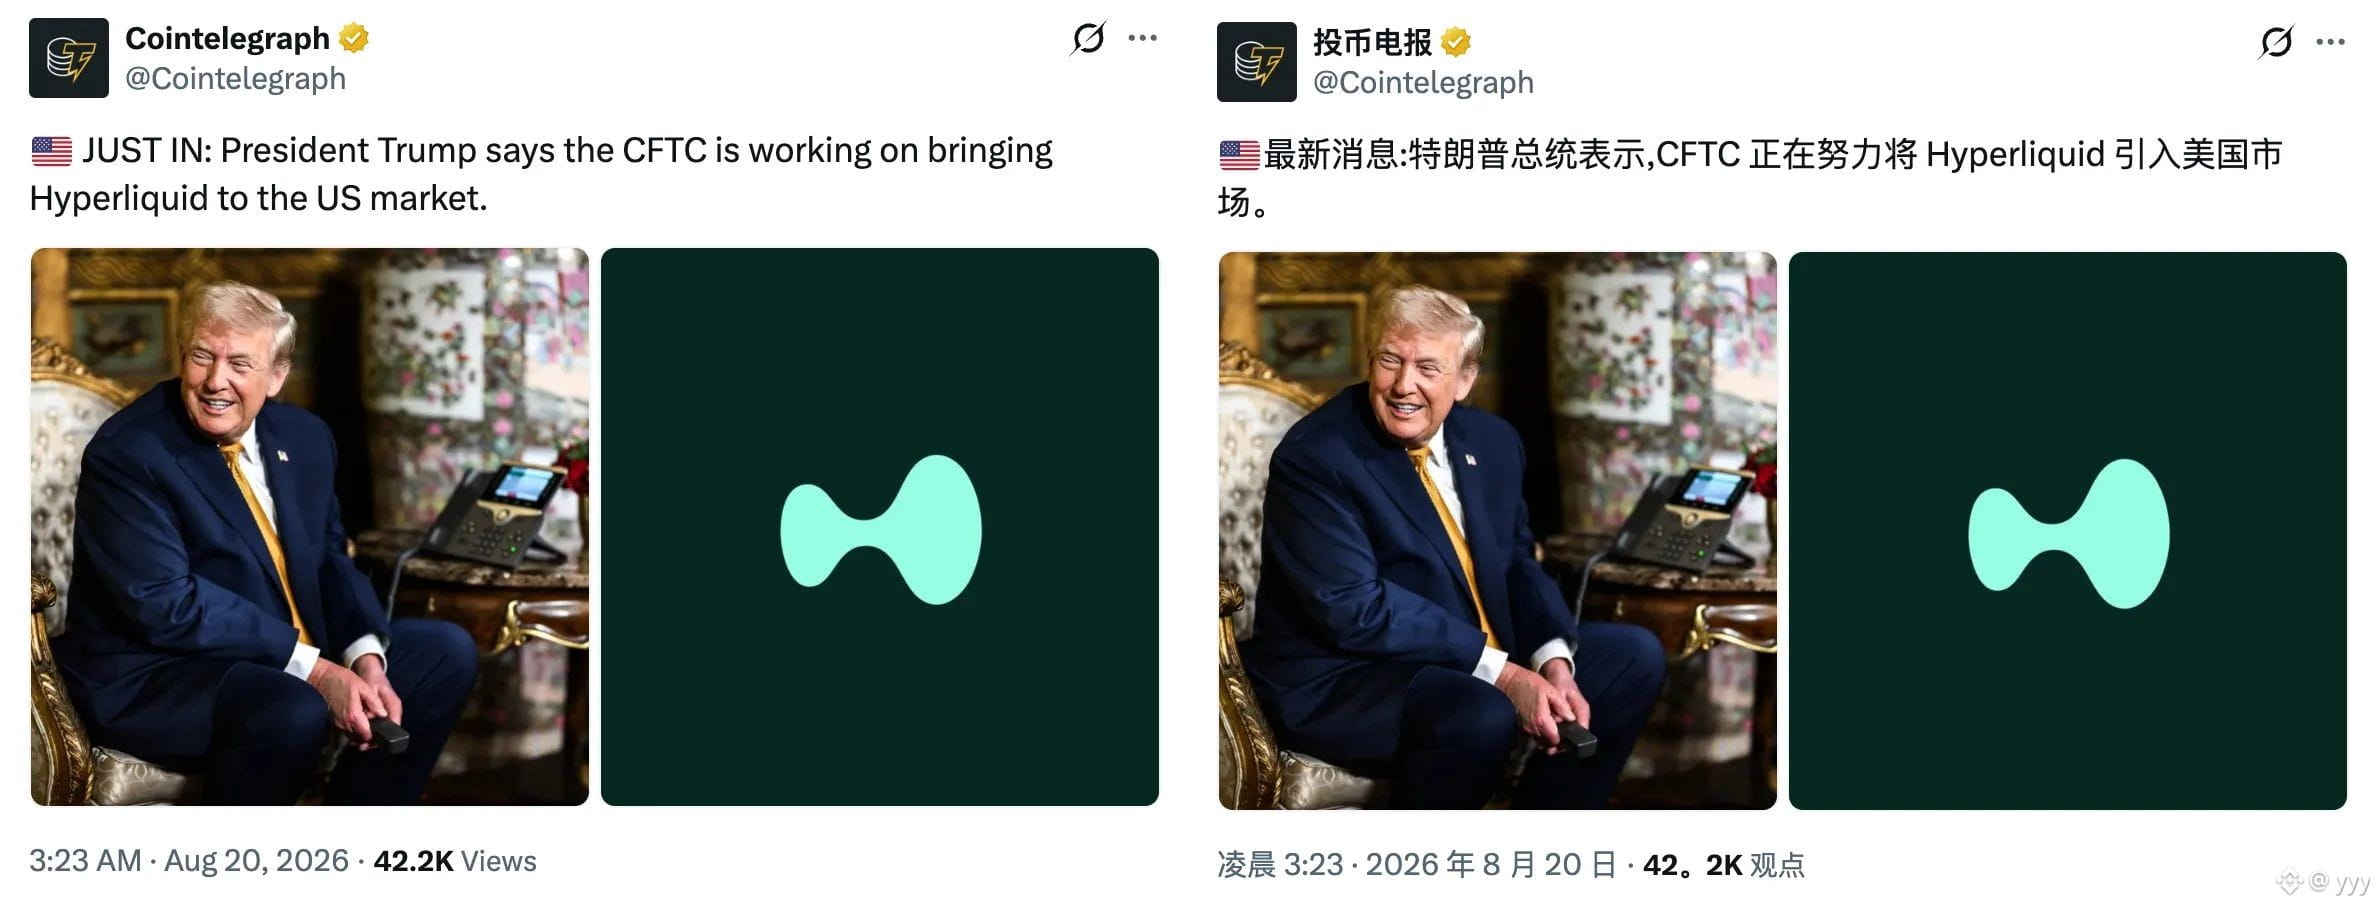
Trump solo hizo una cosa que añadió brillo a lo que ya estaba bien, en lugar de ayudar en tiempos difíciles. Llevar Hyperliquid al mercado estadounidense. iykyk. #Hyperliquid $HYPE {future}(HYPEUSDT)
Trump solo hizo una cosa que añadió brillo a lo que ya estaba bien, en lugar de ayudar en tiempos difíciles.

Llevar Hyperliquid al mercado estadounidense.

iykyk.

#Hyperliquid $HYPE
·
--
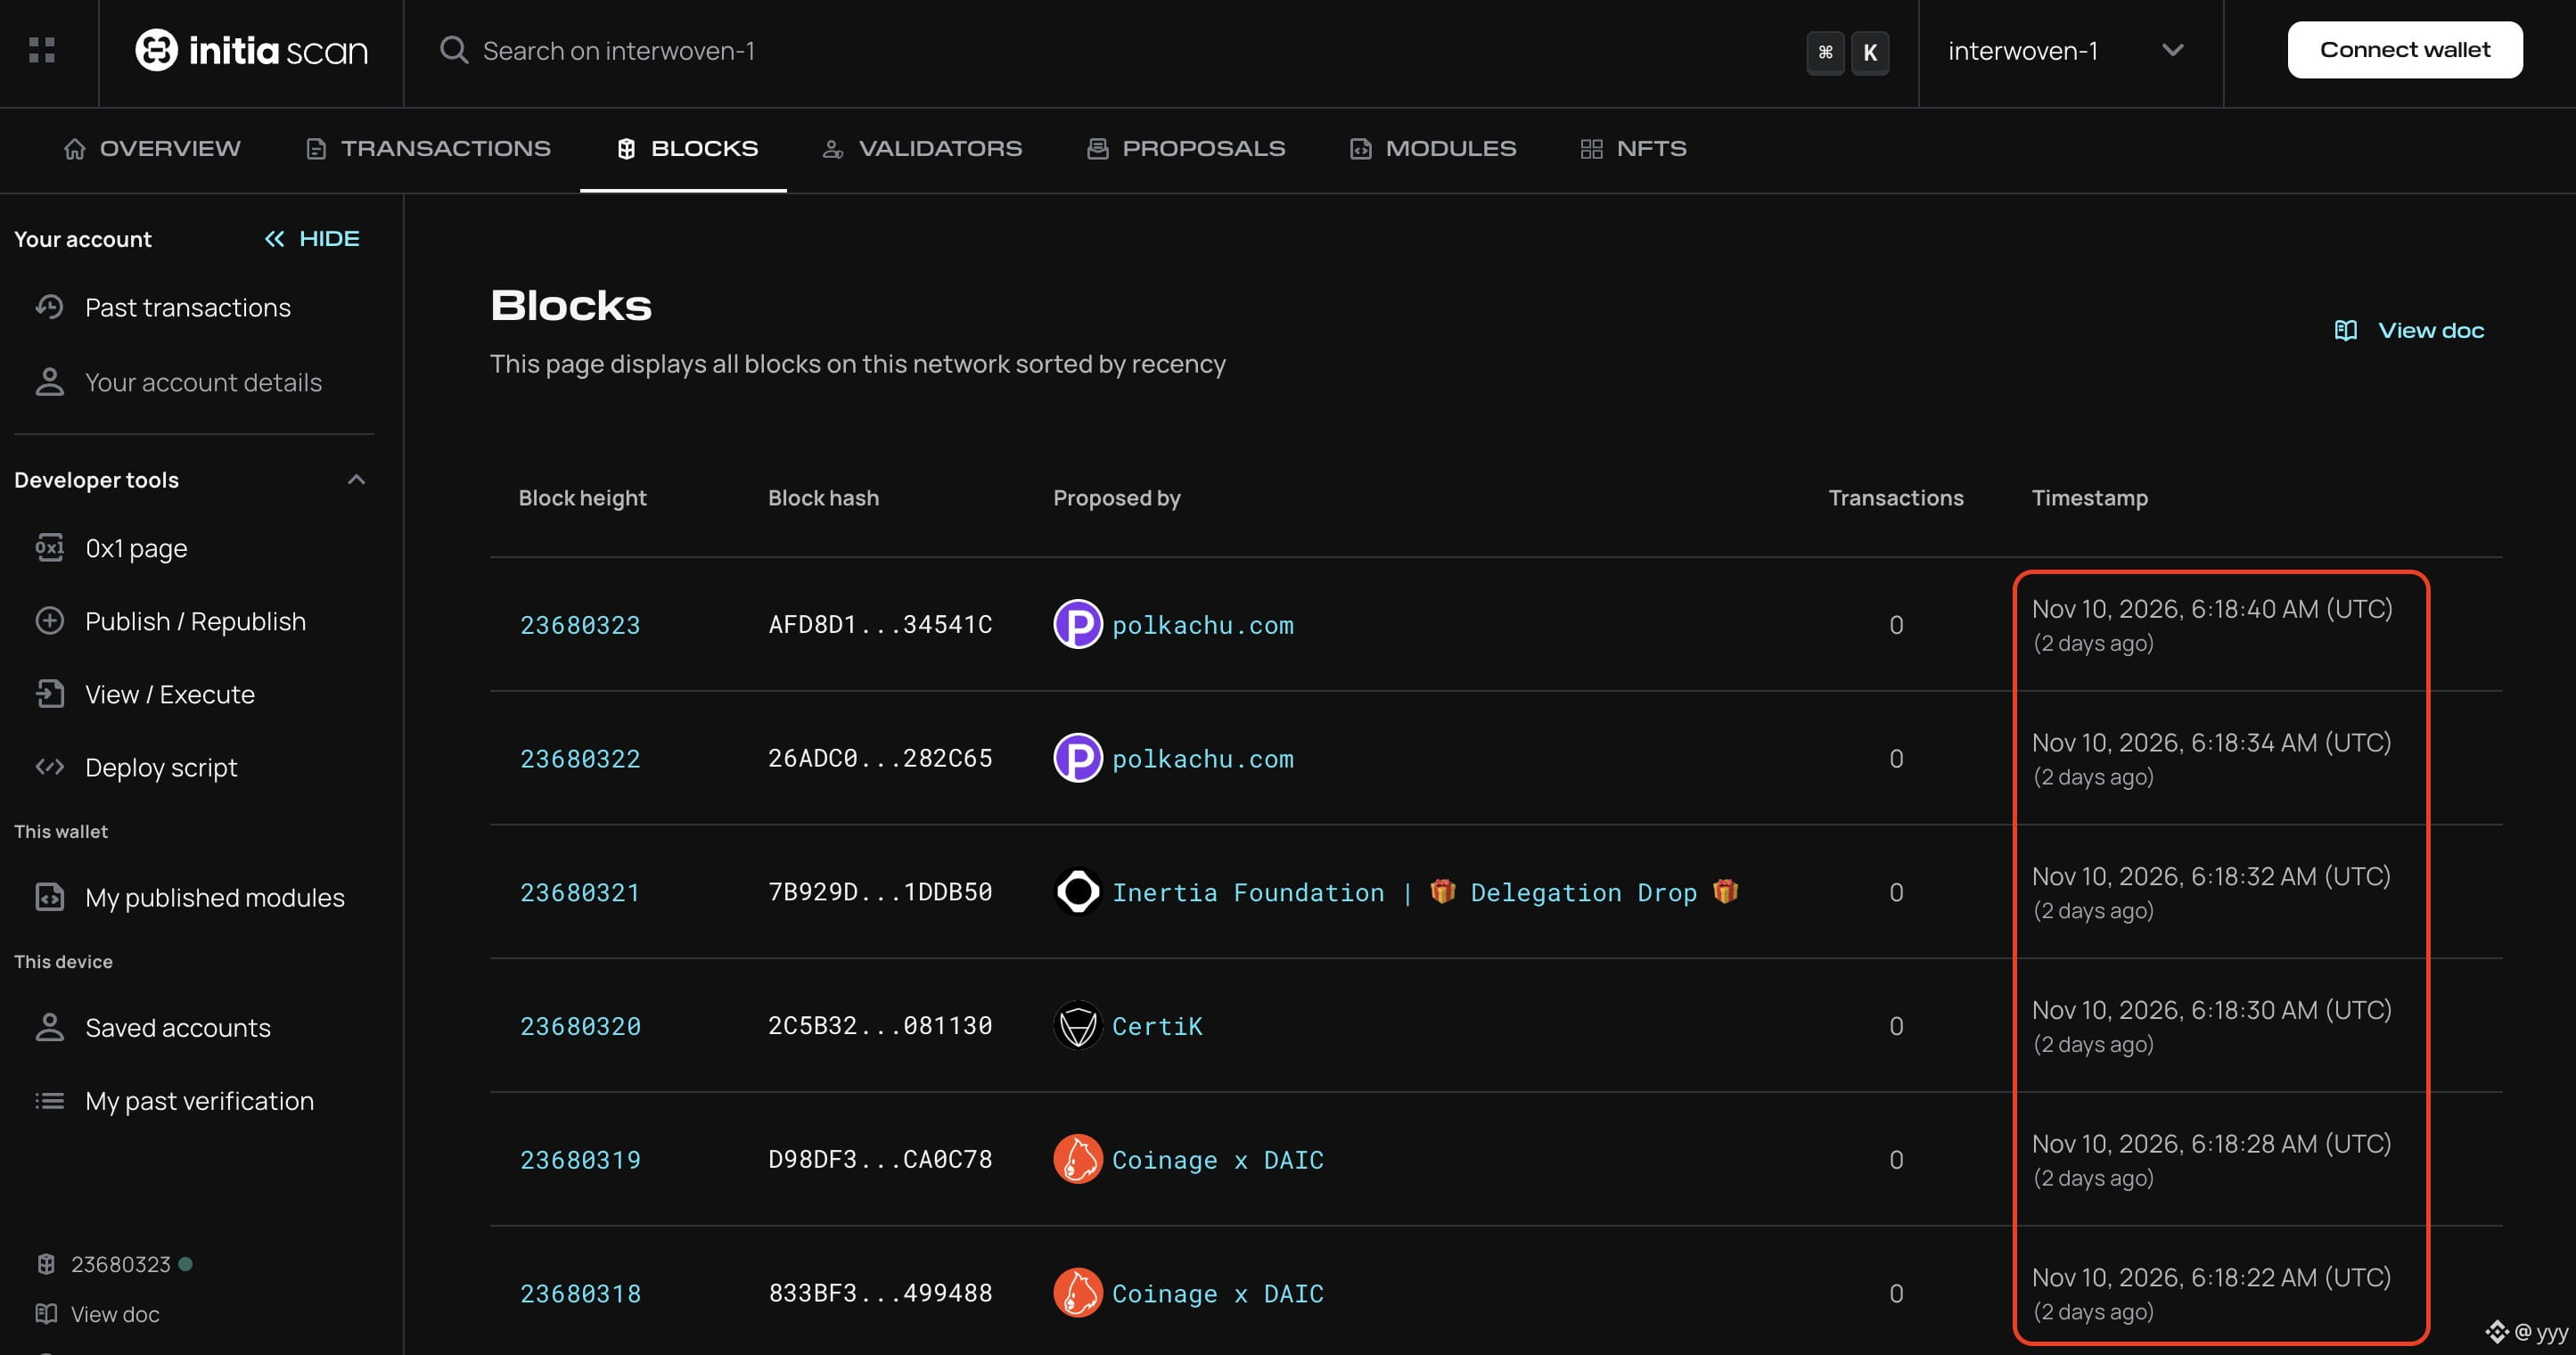
Initia L1 lleva 2 días sin producir bloques. Esta blockchain de alto rendimiento @initia, nacida en este ciclo y aclamada como la luz de Corea, ha sufrido 2 ataques de hackers en tres semanas. Según el comunicado oficial, el equipo de Initia decidió detener la cadena tras coordinarse con los validadores. Por ahora, no ha anunciado una fecha concreta para reanudar las operaciones. El precio del token de gobernanza $INIT ha mostrado una evolución claramente contraria a lo esperado: tras el segundo ataque, el precio subió rápidamente hasta duplicarse y luego cayó con fuerza, perdiendo la mitad de su valor. El primer ataque también provocó una reacción paradójica: el precio cayó brevemente y después repuntó con rapidez alrededor de un 15 %. Después de todo este vaivén, el precio volvió al punto de partida. #Initia $INIT {spot}(INITUSDT)
Initia L1 lleva 2 días sin producir bloques.

Esta blockchain de alto rendimiento @initia, nacida en este ciclo y aclamada como la luz de Corea, ha sufrido 2 ataques de hackers en tres semanas.

Según el comunicado oficial, el equipo de Initia decidió detener la cadena tras coordinarse con los validadores. Por ahora, no ha anunciado una fecha concreta para reanudar las operaciones.

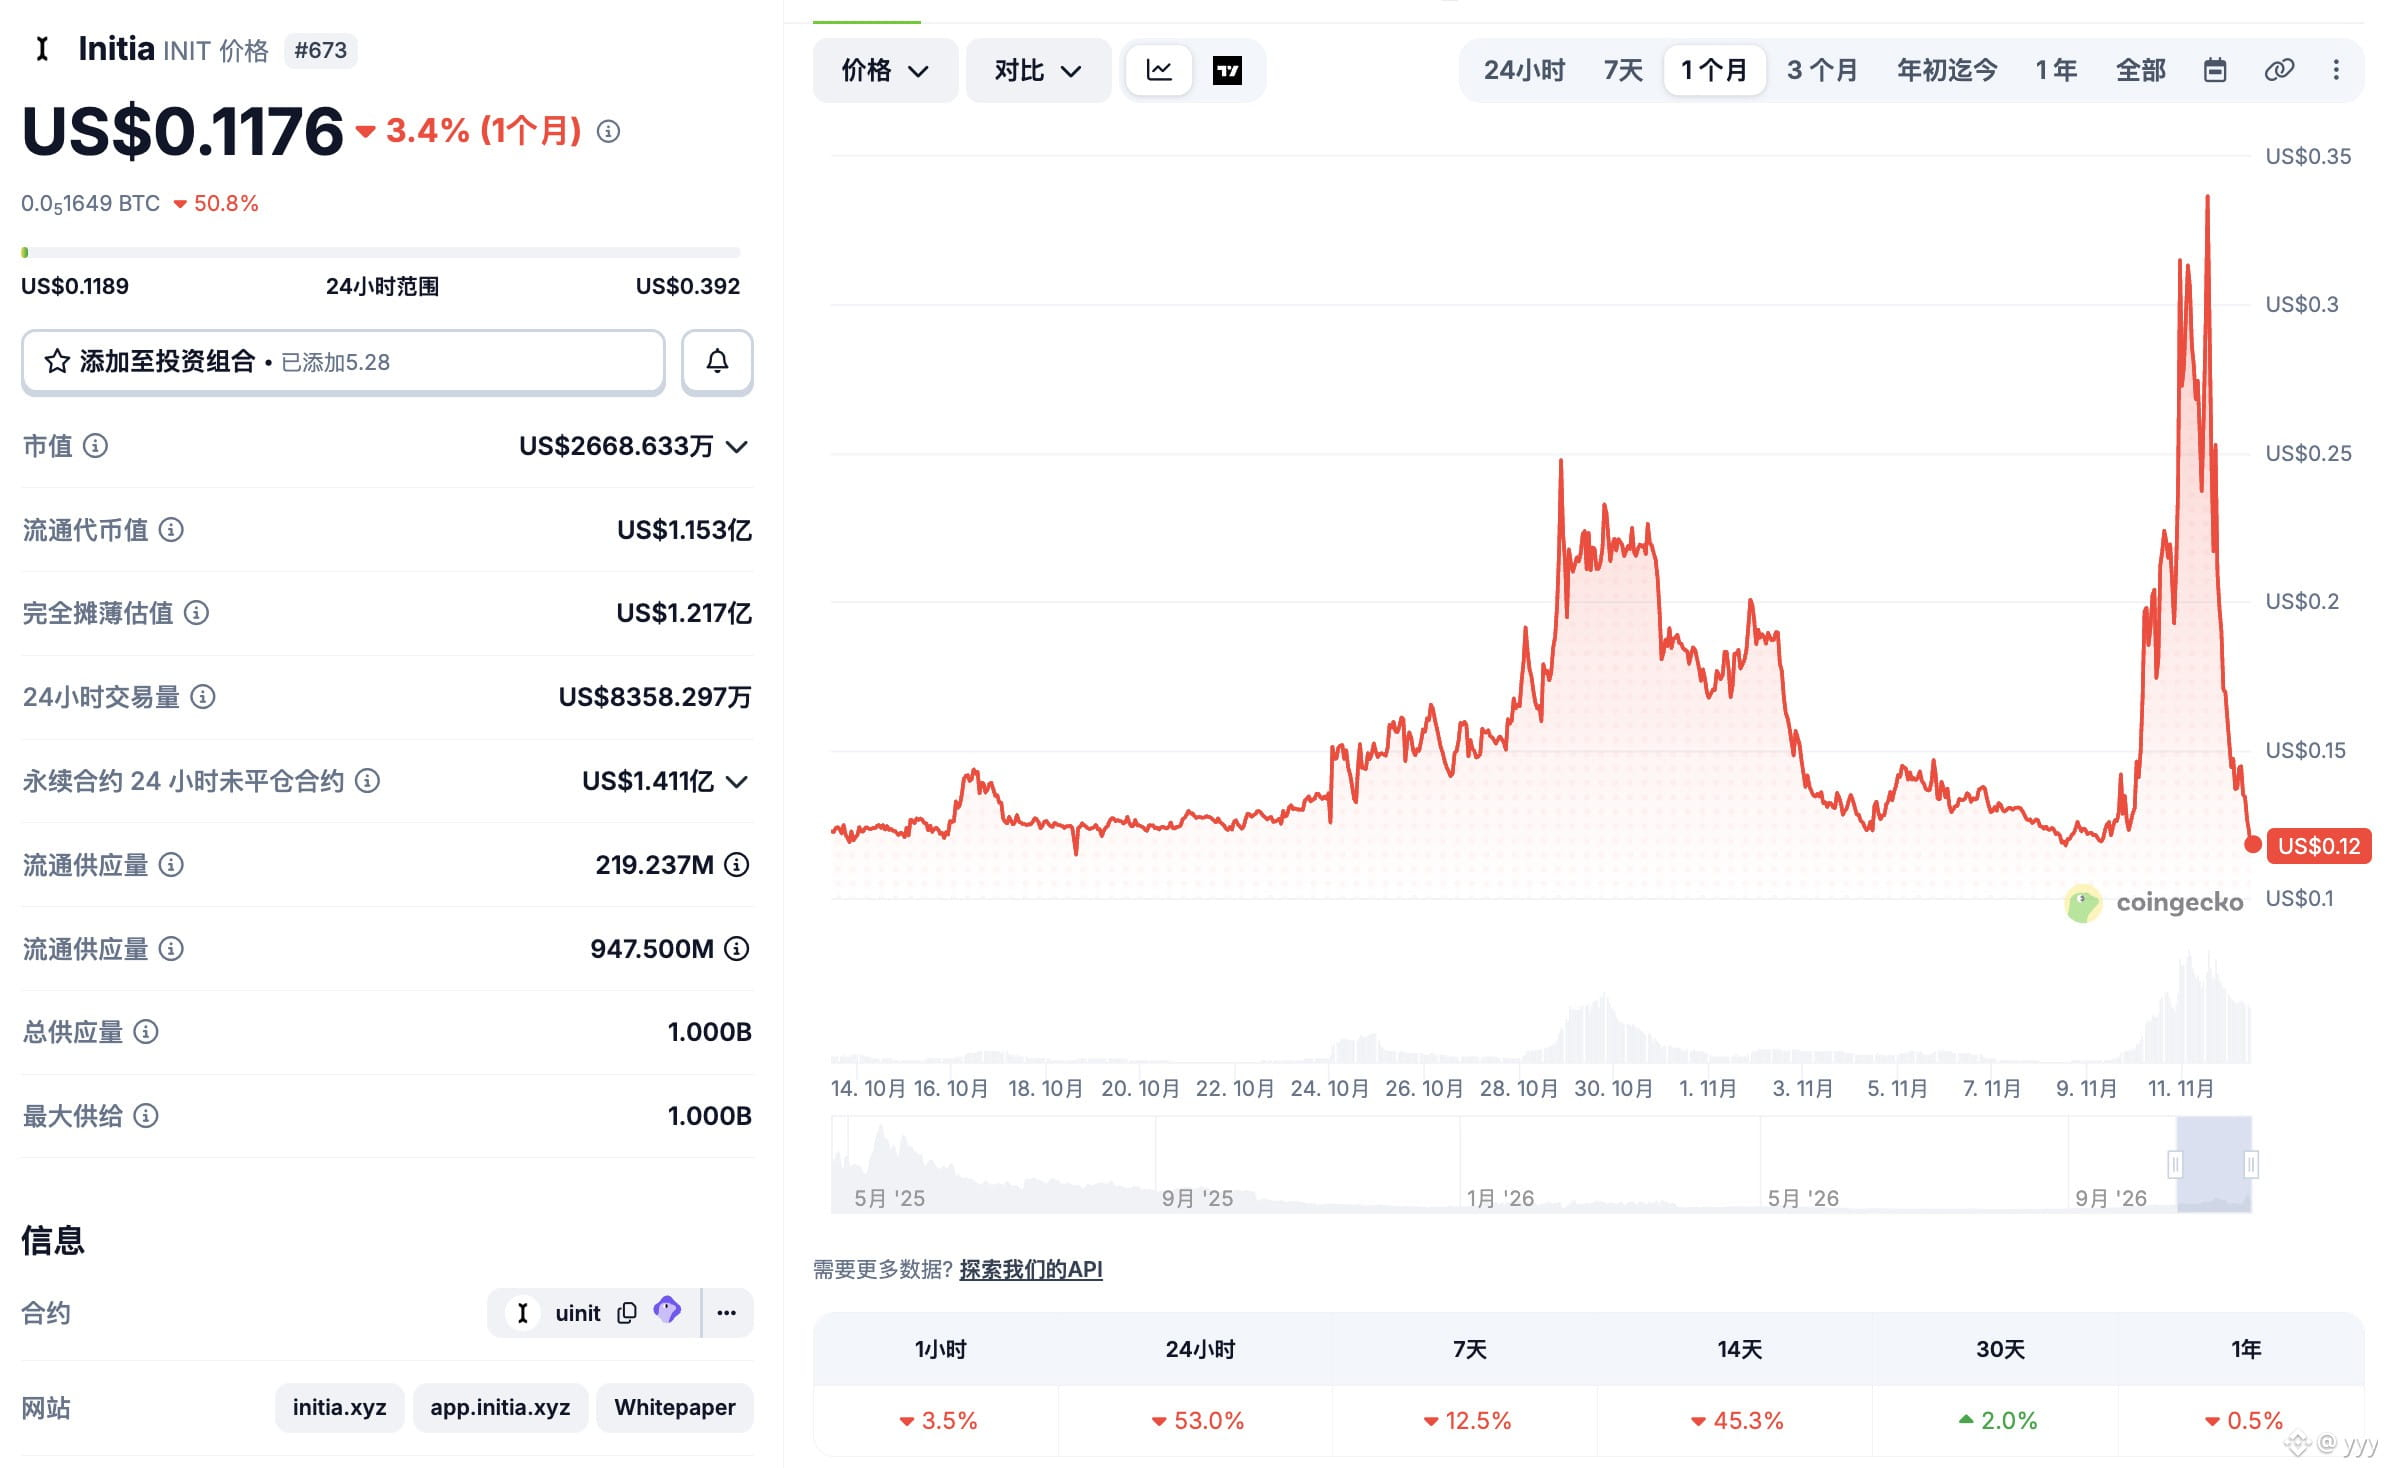
El precio del token de gobernanza $INIT ha mostrado una evolución claramente contraria a lo esperado: tras el segundo ataque, el precio subió rápidamente hasta duplicarse y luego cayó con fuerza, perdiendo la mitad de su valor. El primer ataque también provocó una reacción paradójica: el precio cayó brevemente y después repuntó con rapidez alrededor de un 15 %.

Después de todo este vaivén, el precio volvió al punto de partida.

#Initia $INIT
yyy
·
--
Bajista
Tiempos turbulentos para las cadenas públicas: muchas cadenas L2 están cerrando y las cadenas L1 sufren robos frecuentes.

Hace un momento, otra cadena L1, @initia, fue atacada por hackers y suspendió la producción de bloques.

Los hackers aprovecharon un bug relacionado con MoveVM en Initia L1 para acuñar tokens ilimitadamente y luego drenaron, mediante un puente entre cadenas, la liquidez de las reservas reales en Ethereum.

Hasta ahora, los hackers han sustraído 2,6 millones de dólares en liquidez de los activos vinculados a los puentes de Initia.

Toda la cadena Initia solo tiene 5,8 millones de dólares en TVL; esto significa que los hackers han drenado indirectamente casi la mitad de la liquidez de la cadena.

#Initia $INIT
·
--
Dato curioso: Los fondos de la cadena Elysium están en un contrato puente en la cadena HyperEVM, controlado por una multifirma 4-de-11. Las identidades de los firmantes no son públicas, tienen permisos de actualización de emergencia y no hay bloqueo temporal. ¿Y si los 4 firmantes de la multifirma fueran víctimas de ingeniería social? Podrían llevarse los fondos de toda la cadena. #HyperEVM #Elysium
Dato curioso:
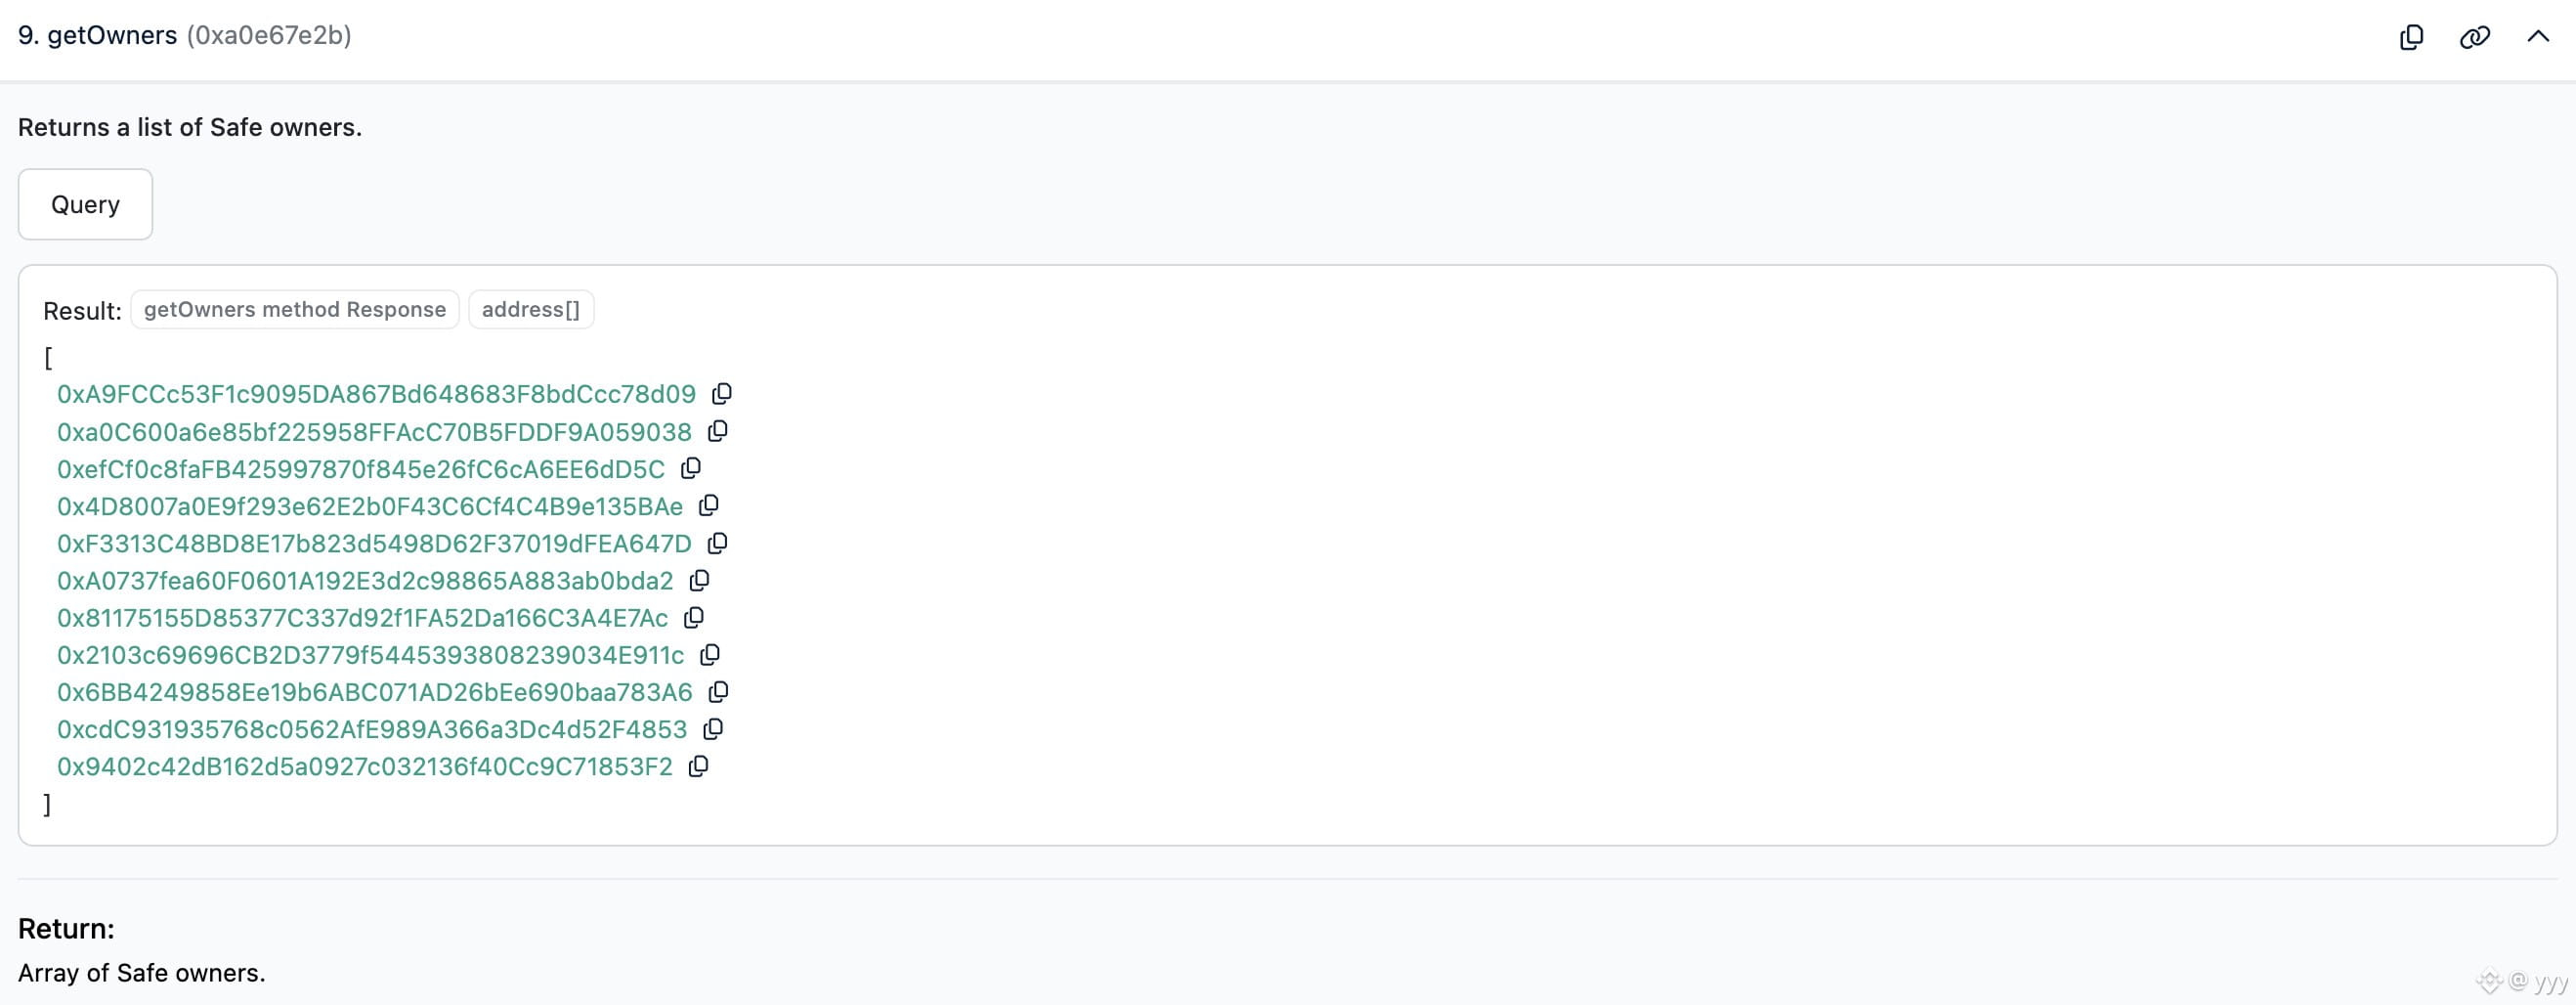
Los fondos de la cadena Elysium están en un contrato puente en la cadena HyperEVM, controlado por una multifirma 4-de-11.

Las identidades de los firmantes no son públicas, tienen permisos de actualización de emergencia y no hay bloqueo temporal.

¿Y si los 4 firmantes de la multifirma fueran víctimas de ingeniería social?

Podrían llevarse los fondos de toda la cadena.

#HyperEVM #Elysium
·
--
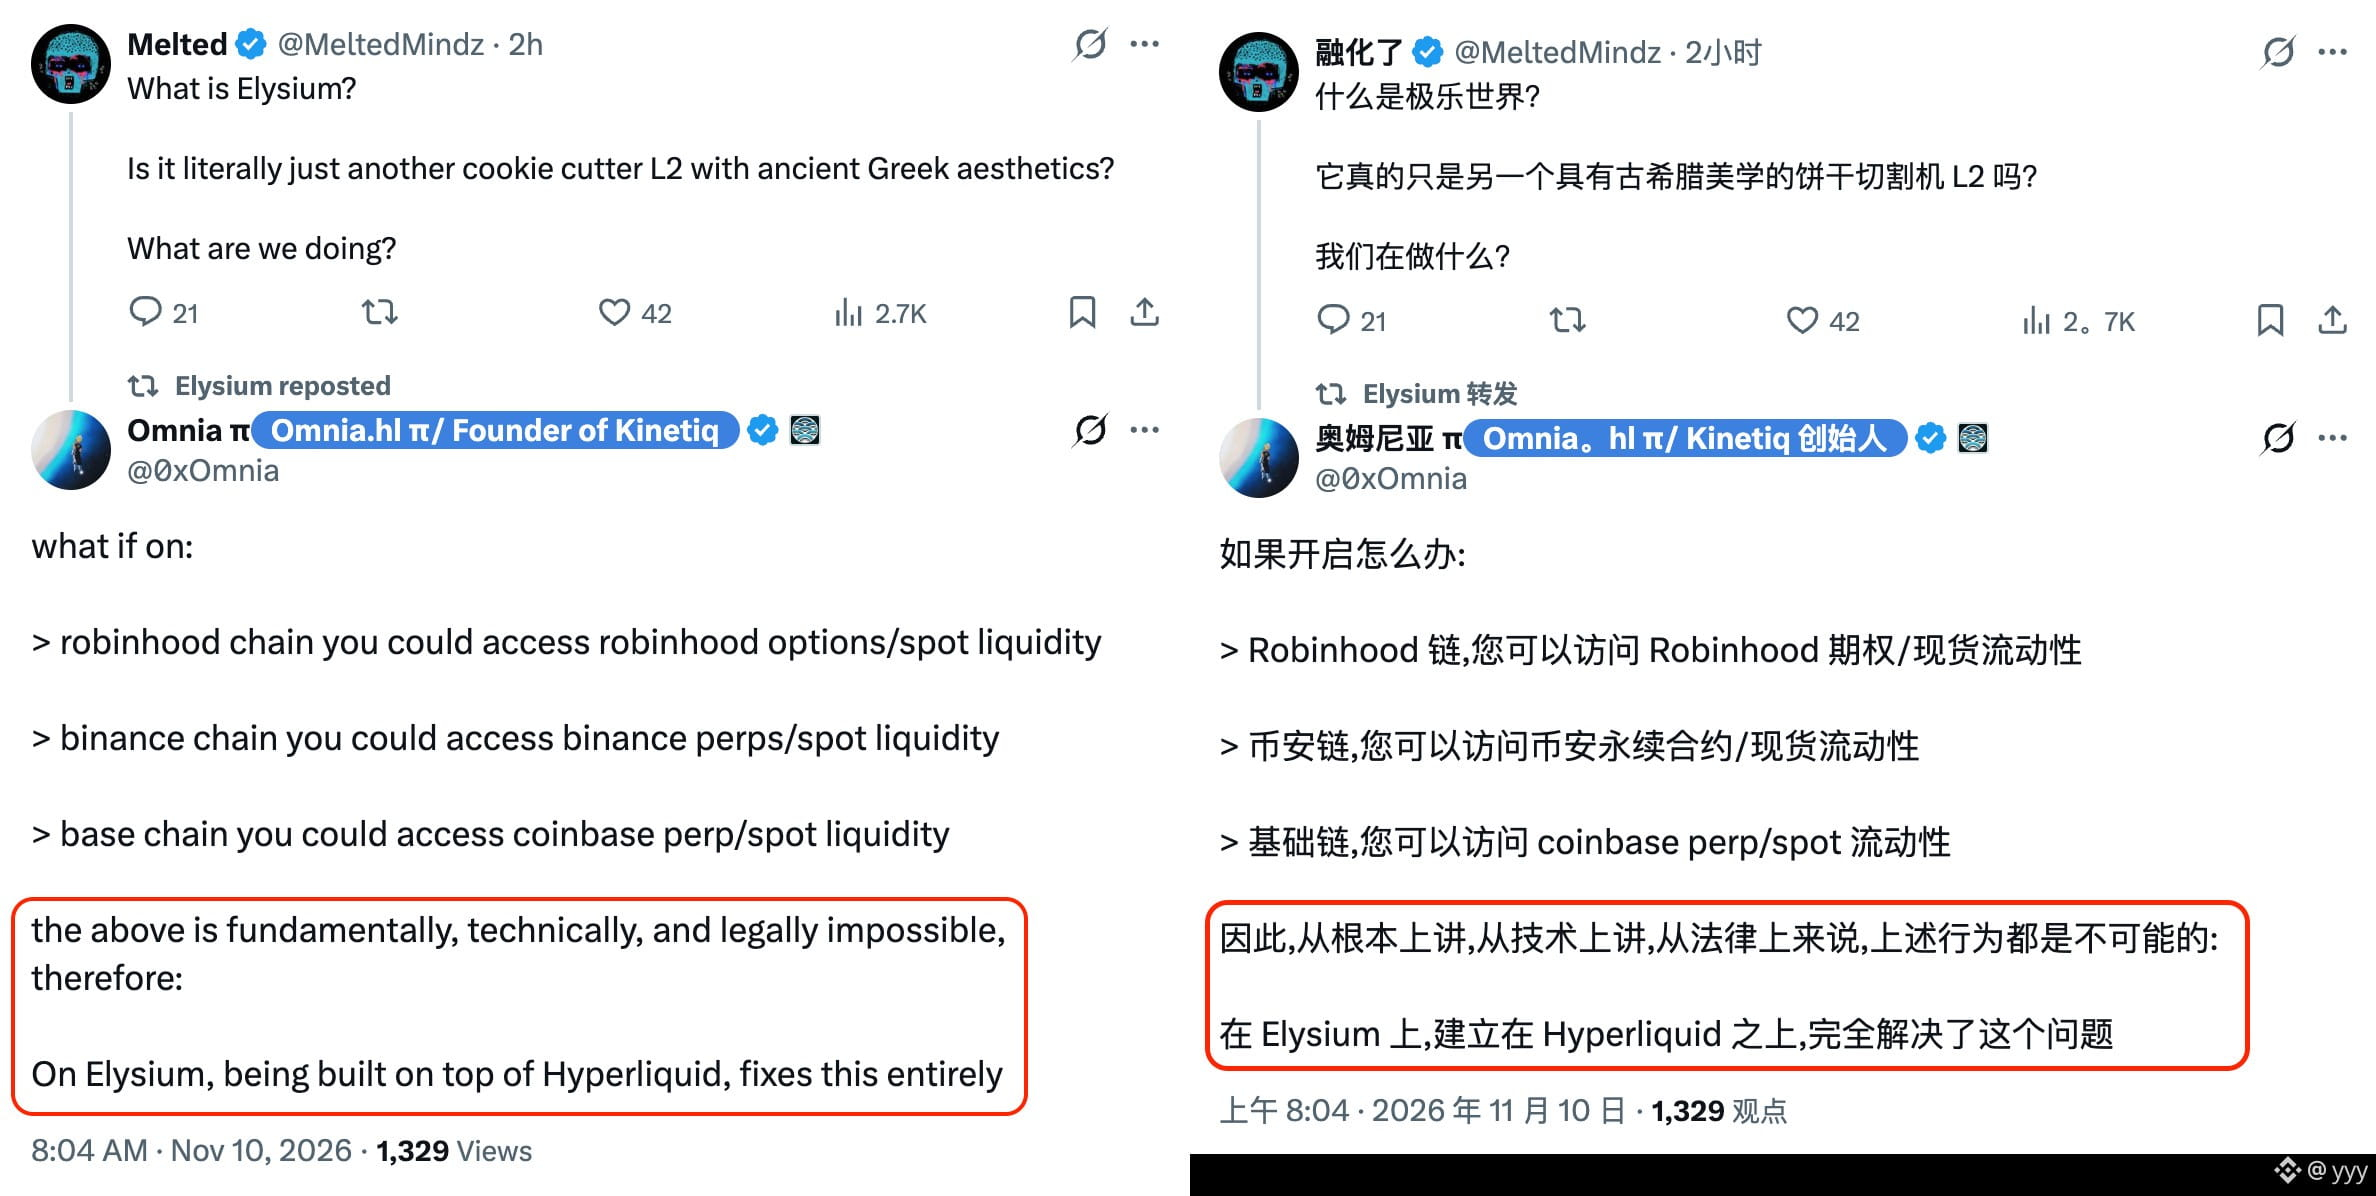
Joder. El segundo día después del lanzamiento de la red principal, el fundador ya empezó a menospreciar a sus competidores y, además, arremetió contra tres cadenas: RHC, BSC y Base. ¿Qué nivel de complejo de superioridad y qué poca inteligencia emocional hacen falta para escribir algo así? Lo de Elysium es de locos. #BSC #Elysium
Joder. El segundo día después del lanzamiento de la red principal, el fundador ya empezó a menospreciar a sus competidores y, además, arremetió contra tres cadenas: RHC, BSC y Base.

¿Qué nivel de complejo de superioridad y qué poca inteligencia emocional hacen falta para escribir algo así?

Lo de Elysium es de locos.

#BSC #Elysium
yyy
·
--
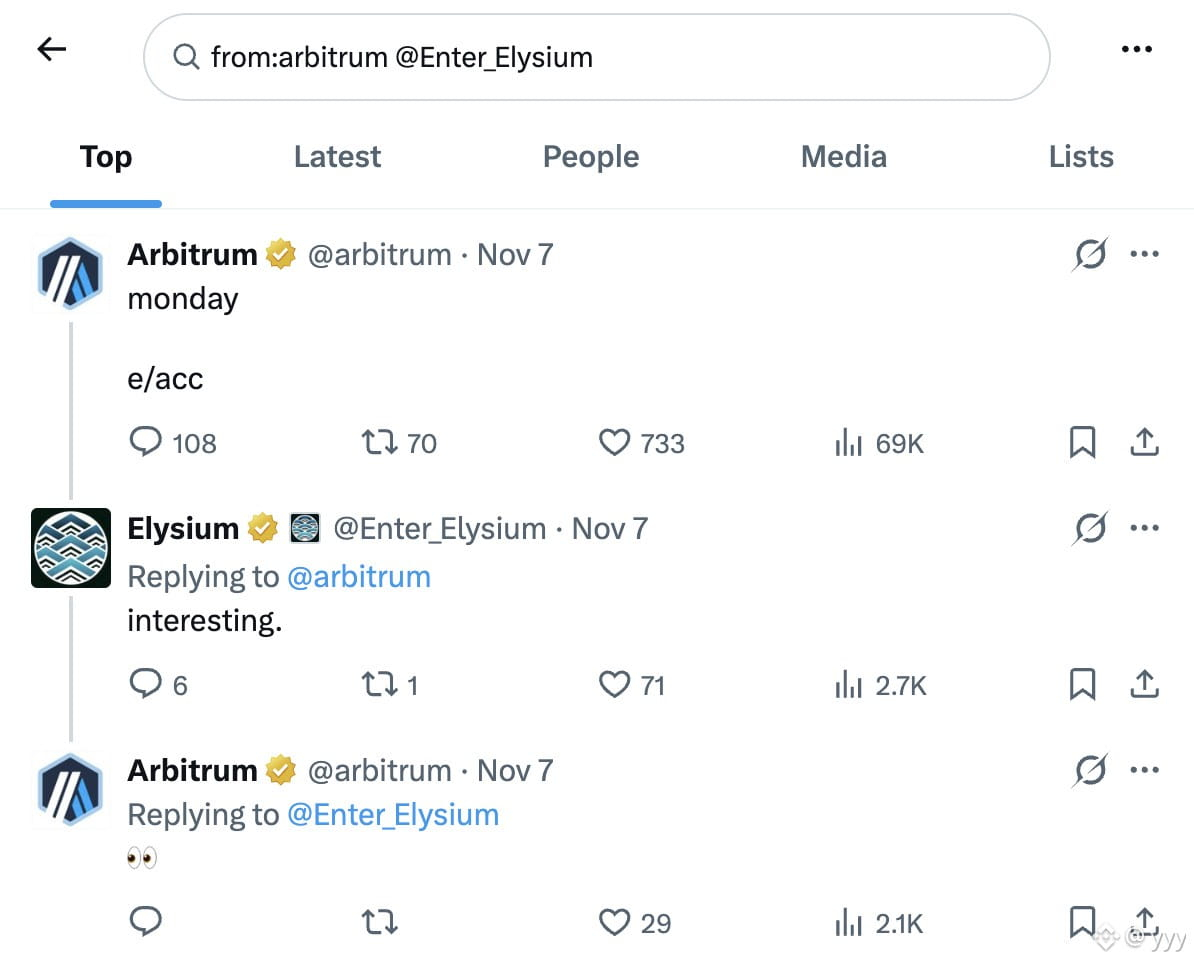
¿Se han dado cuenta?

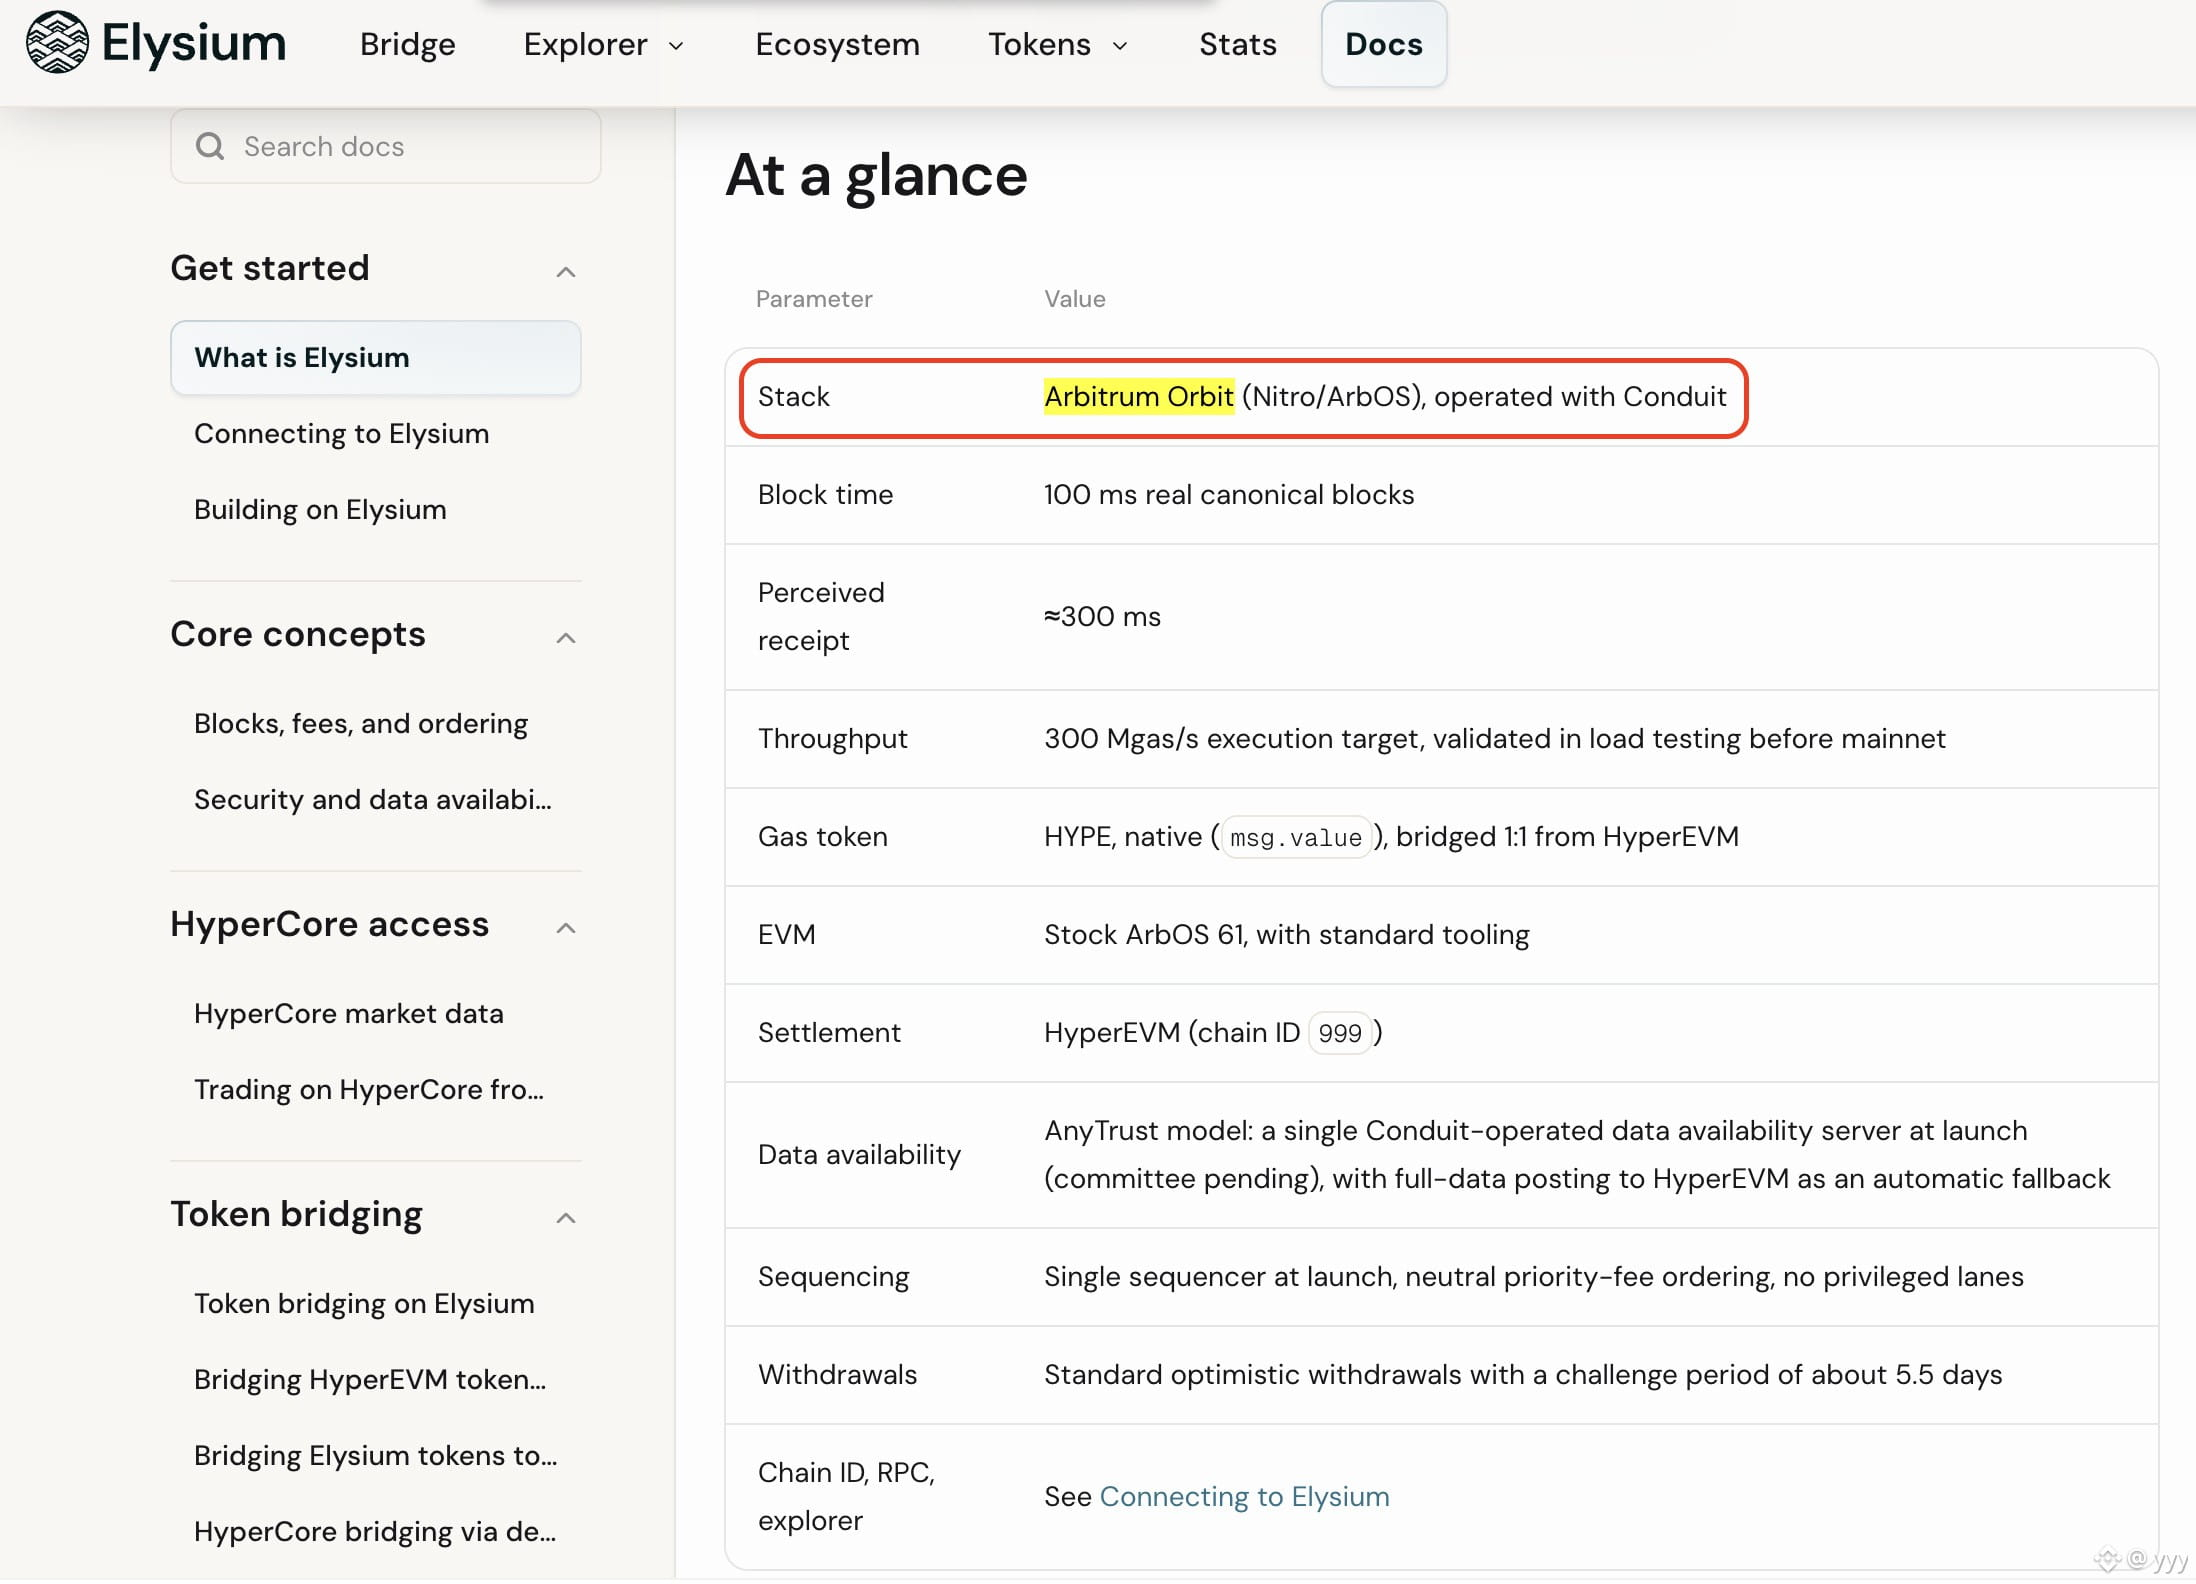
Como cadena construida sobre la tecnología Arbitrum Orbit, la cuenta oficial de Arbitrum en X parece muy reacia a promocionar a @Enter_Elysium.

Hasta la fecha, la cuenta oficial de Arbitrum en X no ha publicado ninguna presentación decente de Elysium. Ni siquiera cuando Elysium acaba de anunciar oficialmente en X el lanzamiento de su mainnet, Arbitrum ha hecho nada para citar la publicación.

Como otra cadena de Arbitrum Orbit, RHC recibe claramente mucha más promoción por parte de Arbitrum; incluso empezaron a promocionarla con frecuencia durante la fase de testnet.

No sé cuál es la razón concreta; también es posible que esté interpretando demasiado la situación.

#Arbitrum #Elysium $ARB
·
--
¿Se han dado cuenta? Como cadena construida sobre la tecnología Arbitrum Orbit, la cuenta oficial de Arbitrum en X parece muy reacia a promocionar a @Enter_Elysium. Hasta la fecha, la cuenta oficial de Arbitrum en X no ha publicado ninguna presentación decente de Elysium. Ni siquiera cuando Elysium acaba de anunciar oficialmente en X el lanzamiento de su mainnet, Arbitrum ha hecho nada para citar la publicación. Como otra cadena de Arbitrum Orbit, RHC recibe claramente mucha más promoción por parte de Arbitrum; incluso empezaron a promocionarla con frecuencia durante la fase de testnet. No sé cuál es la razón concreta; también es posible que esté interpretando demasiado la situación. #Arbitrum #Elysium $ARB {spot}(ARBUSDT)
¿Se han dado cuenta?

Como cadena construida sobre la tecnología Arbitrum Orbit, la cuenta oficial de Arbitrum en X parece muy reacia a promocionar a @Enter_Elysium.

Hasta la fecha, la cuenta oficial de Arbitrum en X no ha publicado ninguna presentación decente de Elysium. Ni siquiera cuando Elysium acaba de anunciar oficialmente en X el lanzamiento de su mainnet, Arbitrum ha hecho nada para citar la publicación.

Como otra cadena de Arbitrum Orbit, RHC recibe claramente mucha más promoción por parte de Arbitrum; incluso empezaron a promocionarla con frecuencia durante la fase de testnet.

No sé cuál es la razón concreta; también es posible que esté interpretando demasiado la situación.

#Arbitrum #Elysium $ARB
·
--
Verificado
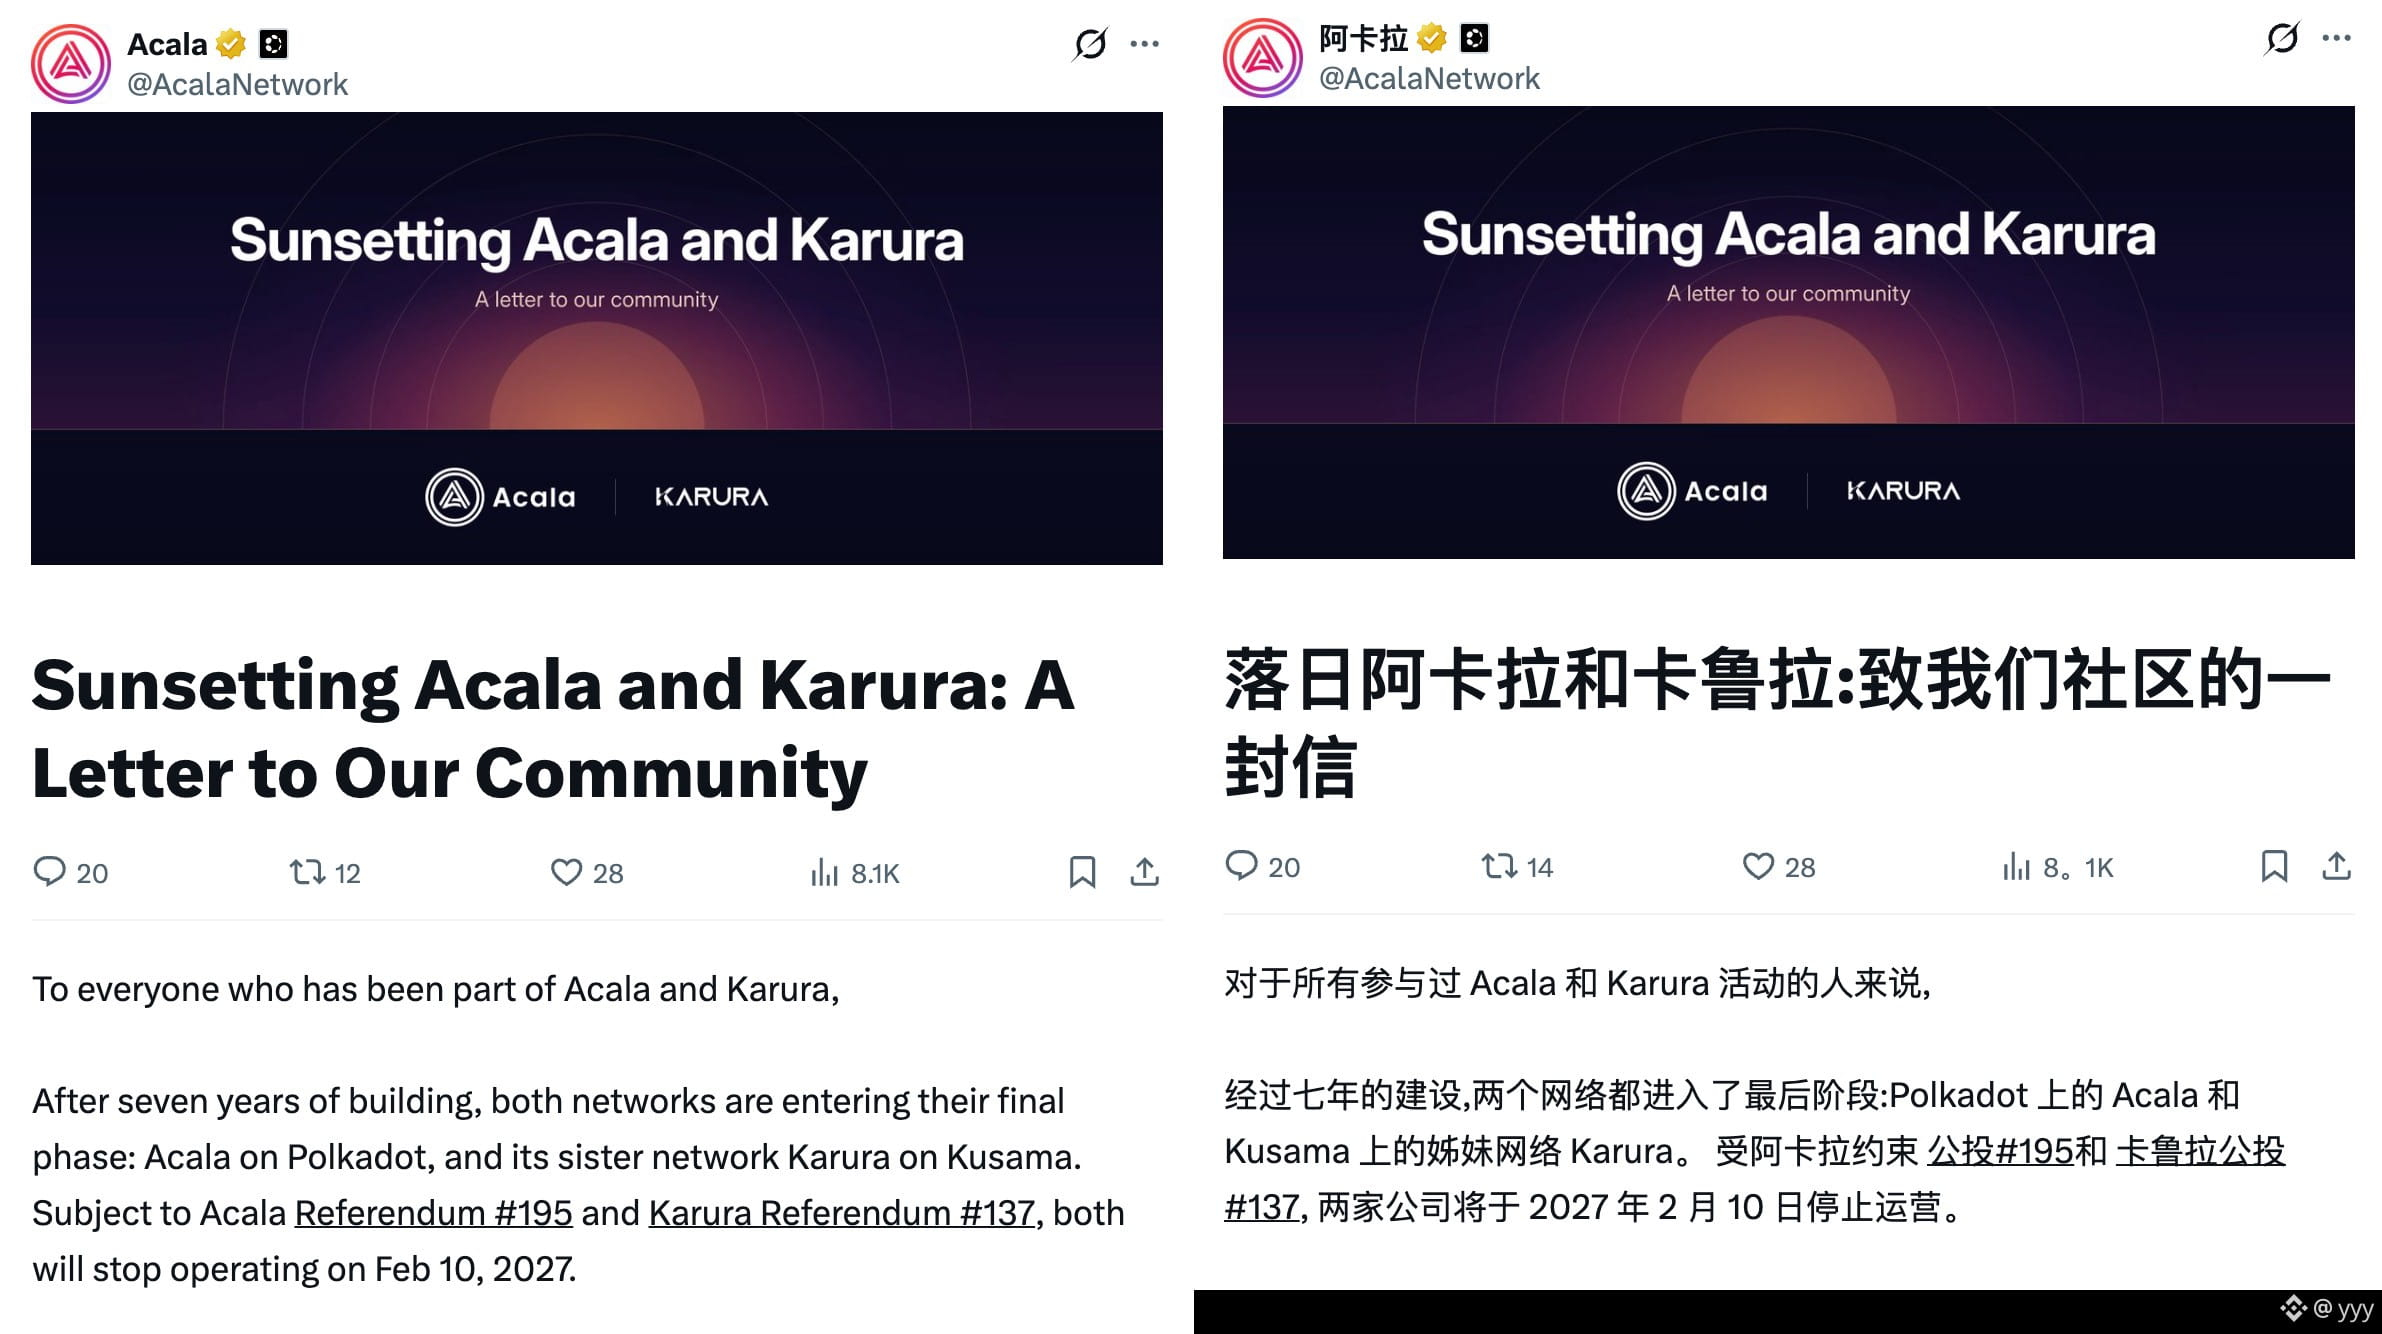
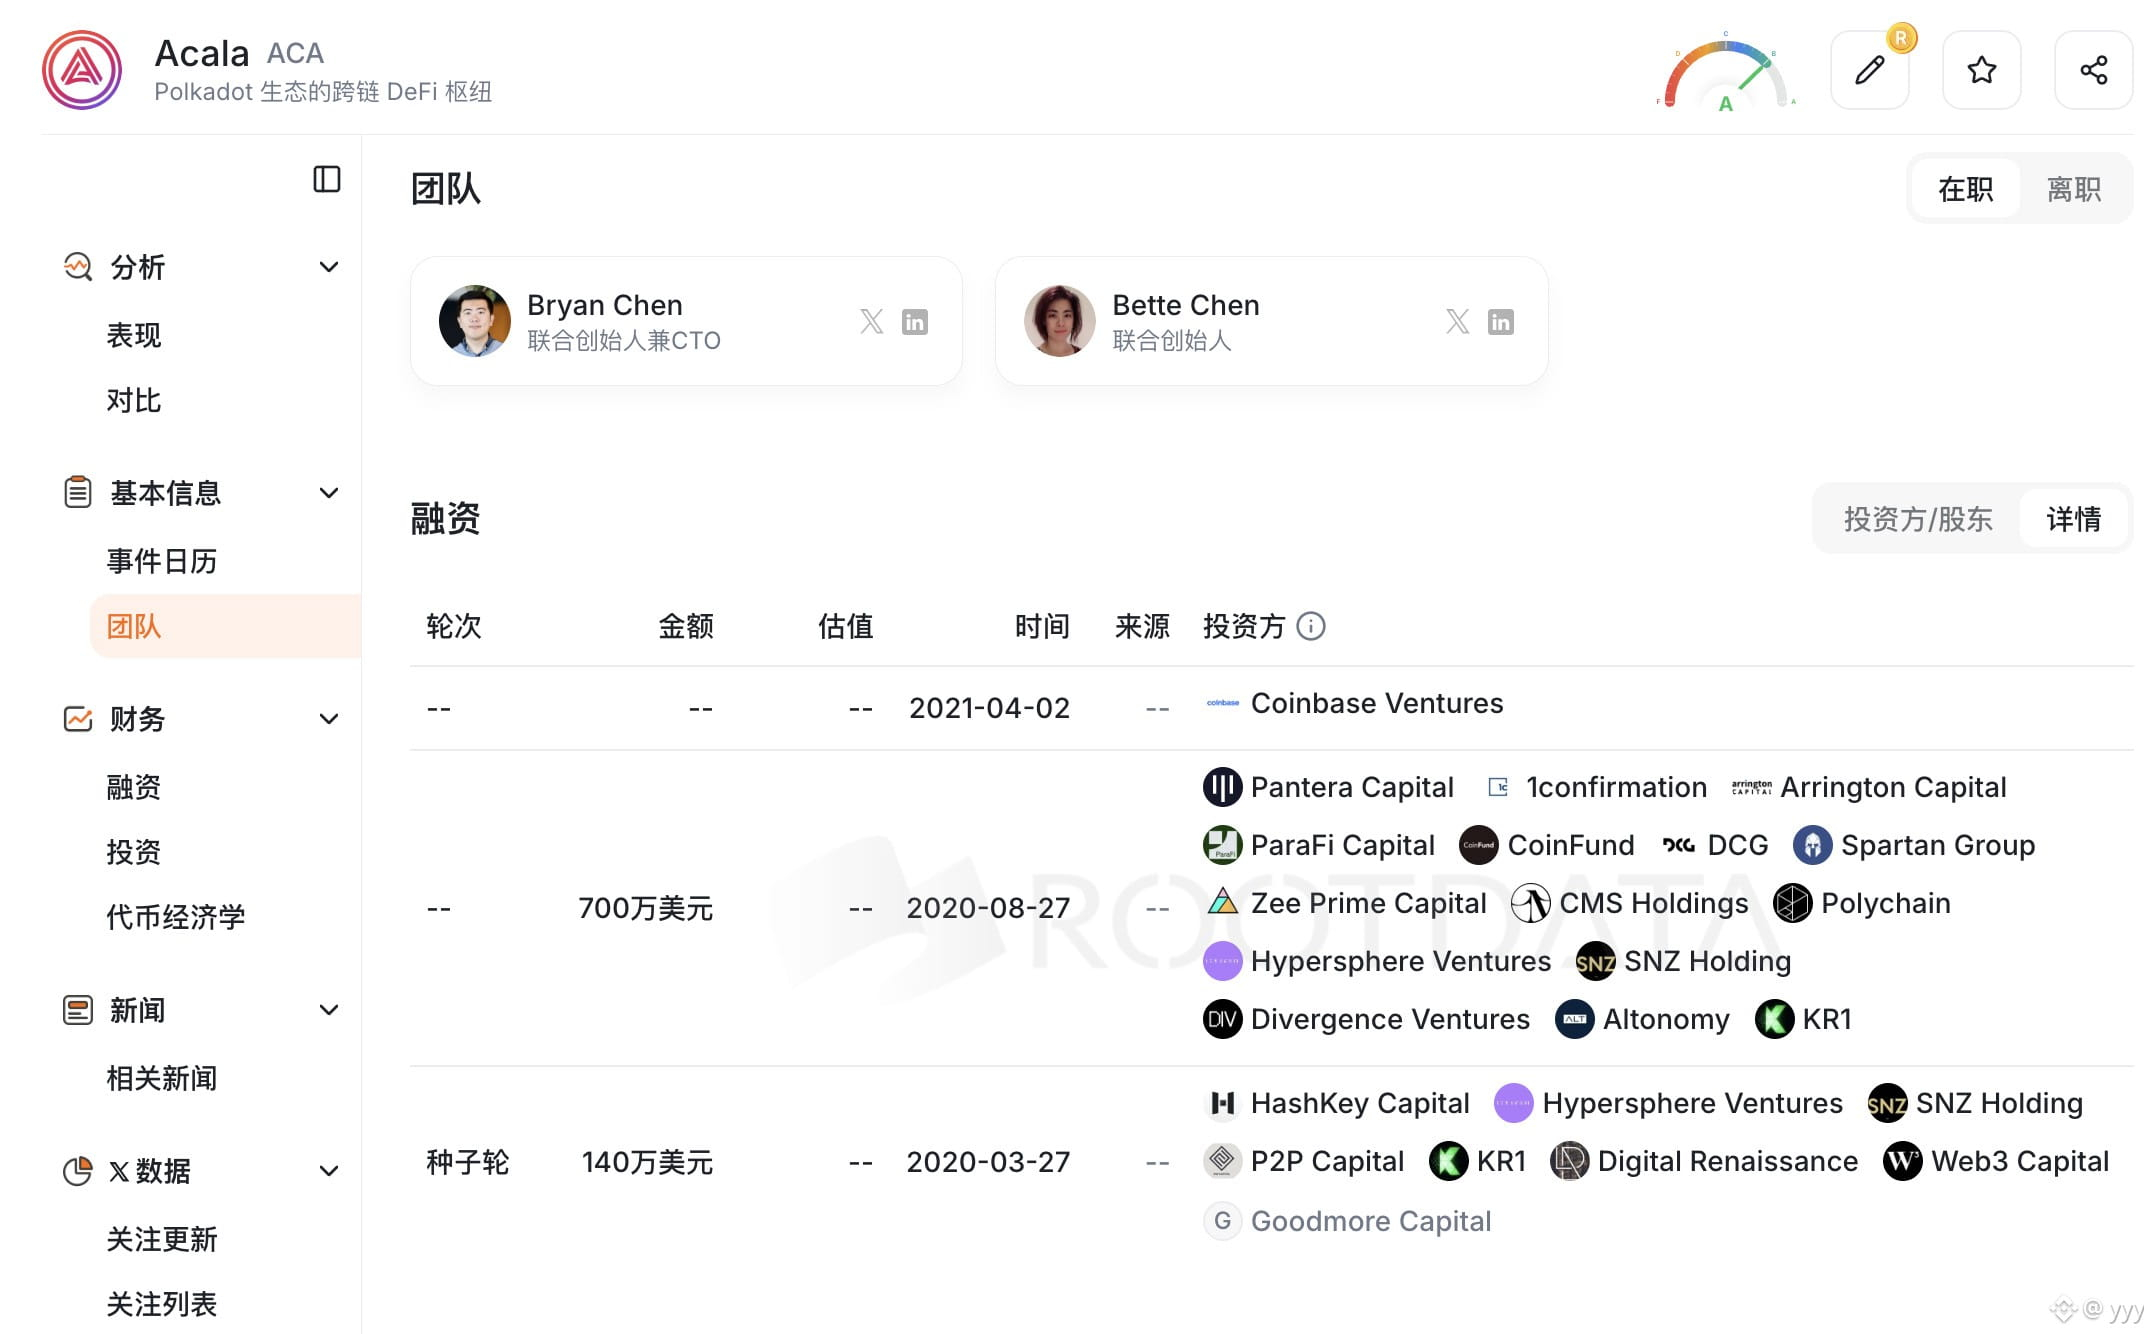
La ola de cierres de cadenas públicas también ha llegado al ecosistema de Polkadot. @AcalaNetwork, una de las primeras parachains del ecosistema Polkadot, y su cadena hermana Karura anunciaron públicamente en X que propondrán cerrar sus redes. El bloque génesis de la cadena Acala se puso en marcha oficialmente el 18 de diciembre de 2021. Hasta la fecha, ha funcionado sin problemas durante casi cinco años, por lo que el anuncio de su cierre resulta conmovedor. Moonbeam/Moonriver cerraron anteriormente; ahora les toca a Acala/Karura. Todo el ecosistema de Polkadot está ya hecho trizas. #AcalaNetwork $ACA
La ola de cierres de cadenas públicas también ha llegado al ecosistema de Polkadot.

@AcalaNetwork, una de las primeras parachains del ecosistema Polkadot, y su cadena hermana Karura anunciaron públicamente en X que propondrán cerrar sus redes.

El bloque génesis de la cadena Acala se puso en marcha oficialmente el 18 de diciembre de 2021. Hasta la fecha, ha funcionado sin problemas durante casi cinco años, por lo que el anuncio de su cierre resulta conmovedor.

Moonbeam/Moonriver cerraron anteriormente; ahora les toca a Acala/Karura. Todo el ecosistema de Polkadot está ya hecho trizas.

#AcalaNetwork $ACA
·
--
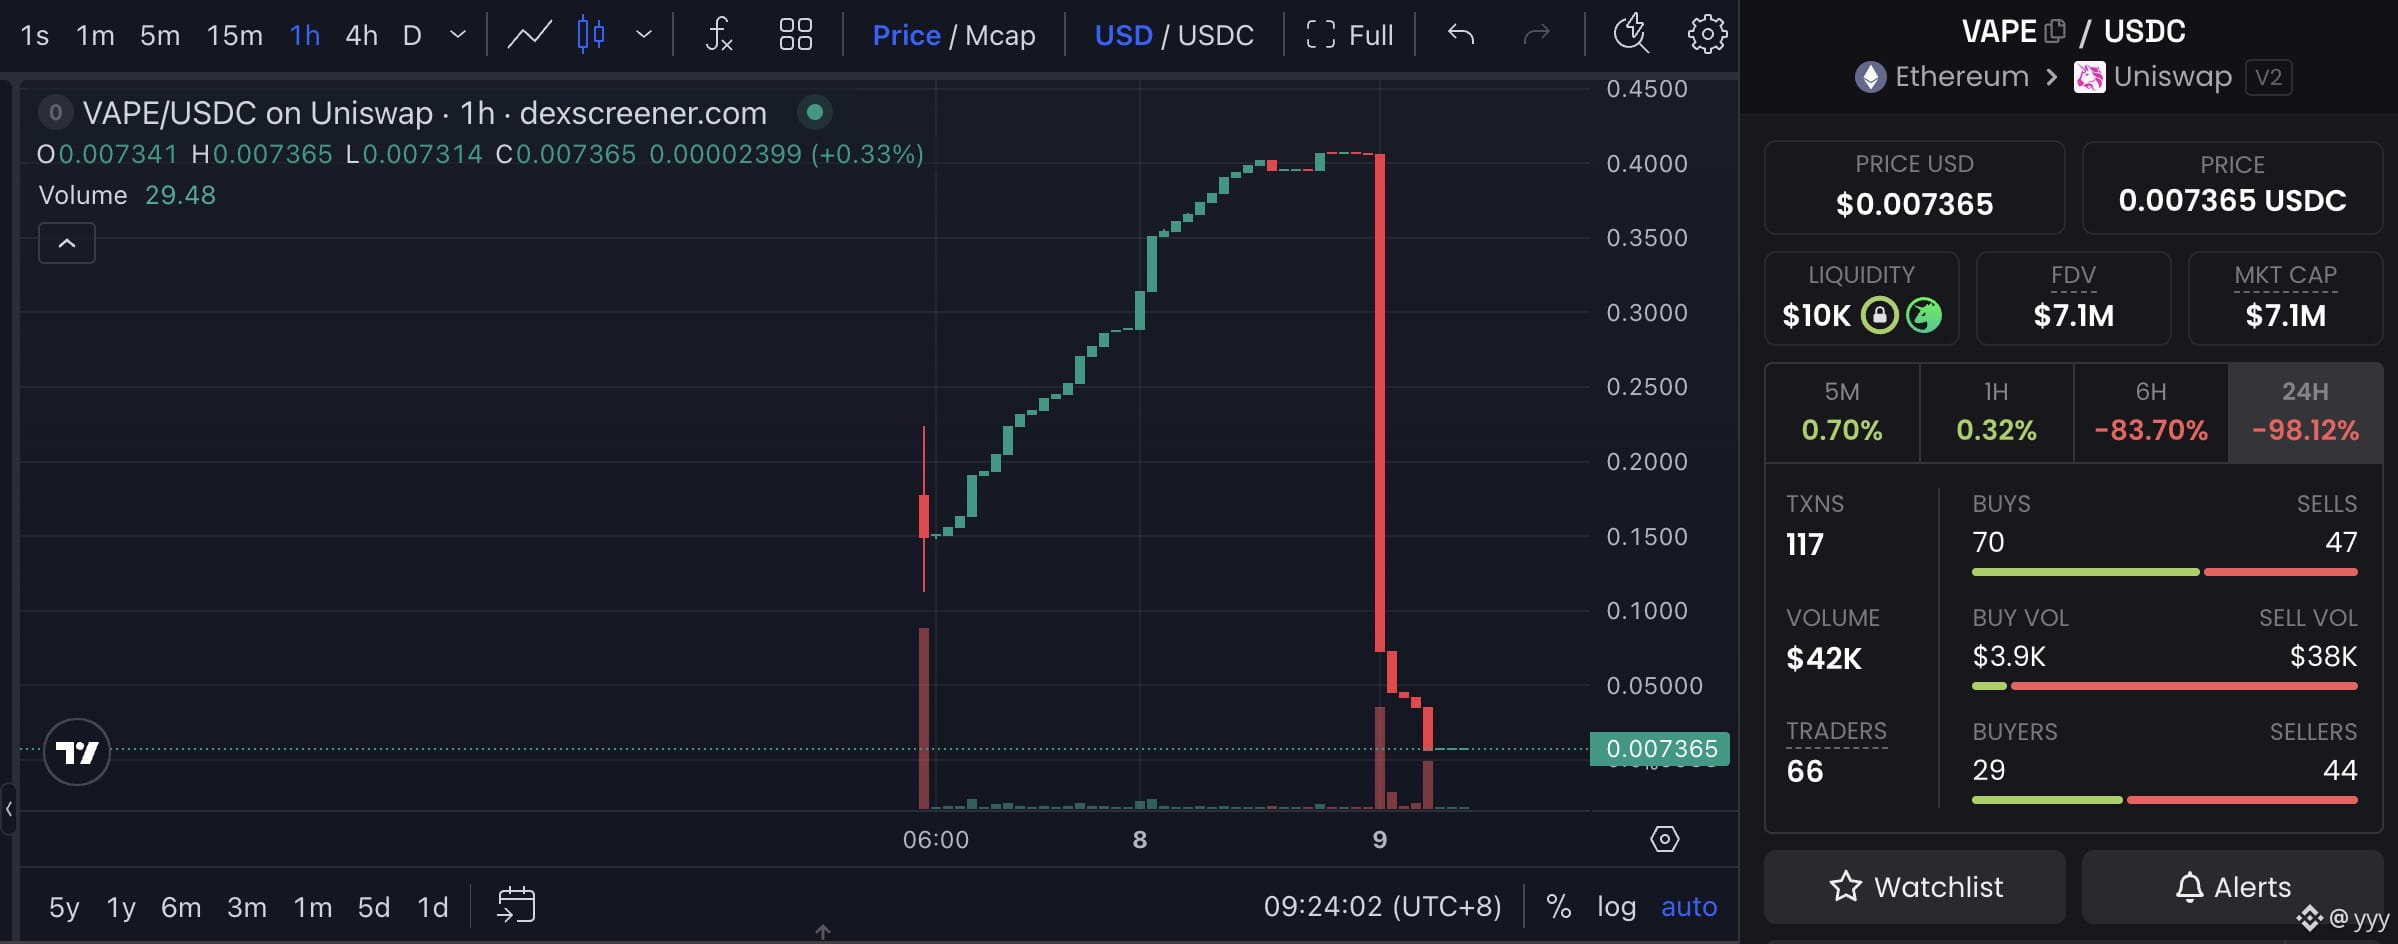
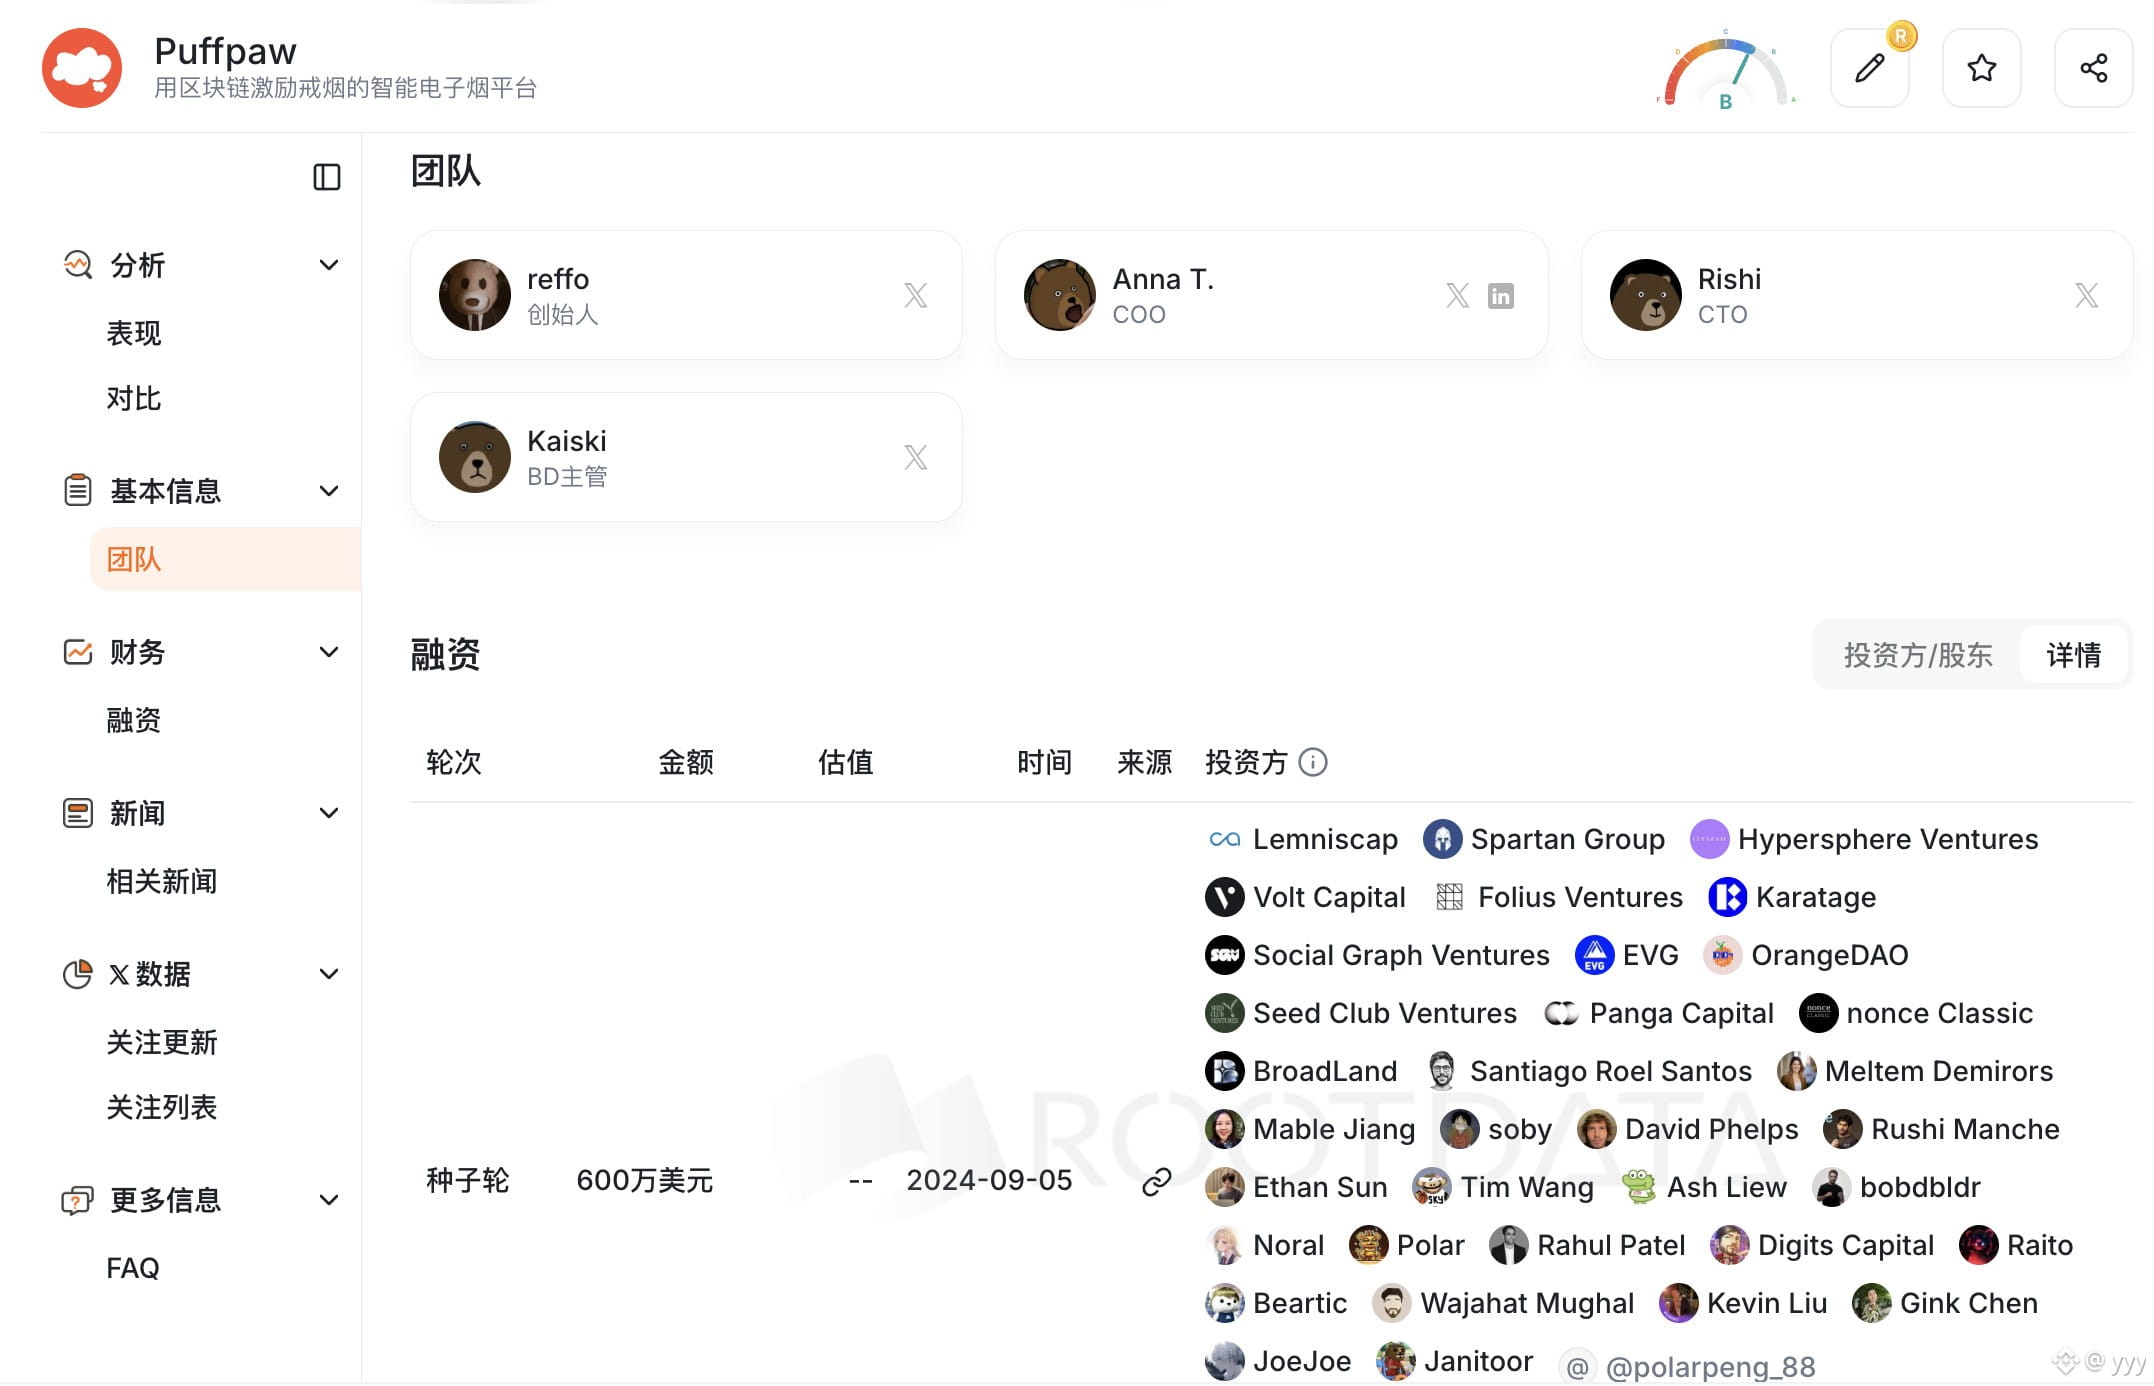
Un rug pull de manual: El proyecto estrella de la cadena Bear, @puffpaw, manipuló el precio tras el TGE, sacrificando todo el proyecto con tal de sacar beneficios en el mercado de Polymarket. Tras emitir el token de gobernanza $VAPE, el equipo controlaba aproximadamente el 97 % del suministro. Con muy poca liquidez, hizo subir el precio del token hasta alcanzar una FDV de 300-400 millones de dólares y, después del pump, se deshizo rápidamente de sus tokens. Tanto esfuerzo para ganar solo 10.000 dólares en el mercado de predicción. #Rugpull #Polymarket
Un rug pull de manual:
El proyecto estrella de la cadena Bear, @puffpaw, manipuló el precio tras el TGE, sacrificando todo el proyecto con tal de sacar beneficios en el mercado de Polymarket.

Tras emitir el token de gobernanza $VAPE, el equipo controlaba aproximadamente el 97 % del suministro. Con muy poca liquidez, hizo subir el precio del token hasta alcanzar una FDV de 300-400 millones de dólares y, después del pump, se deshizo rápidamente de sus tokens.

Tanto esfuerzo para ganar solo 10.000 dólares en el mercado de predicción.

#Rugpull #Polymarket
·
--
Parcialmente cierto
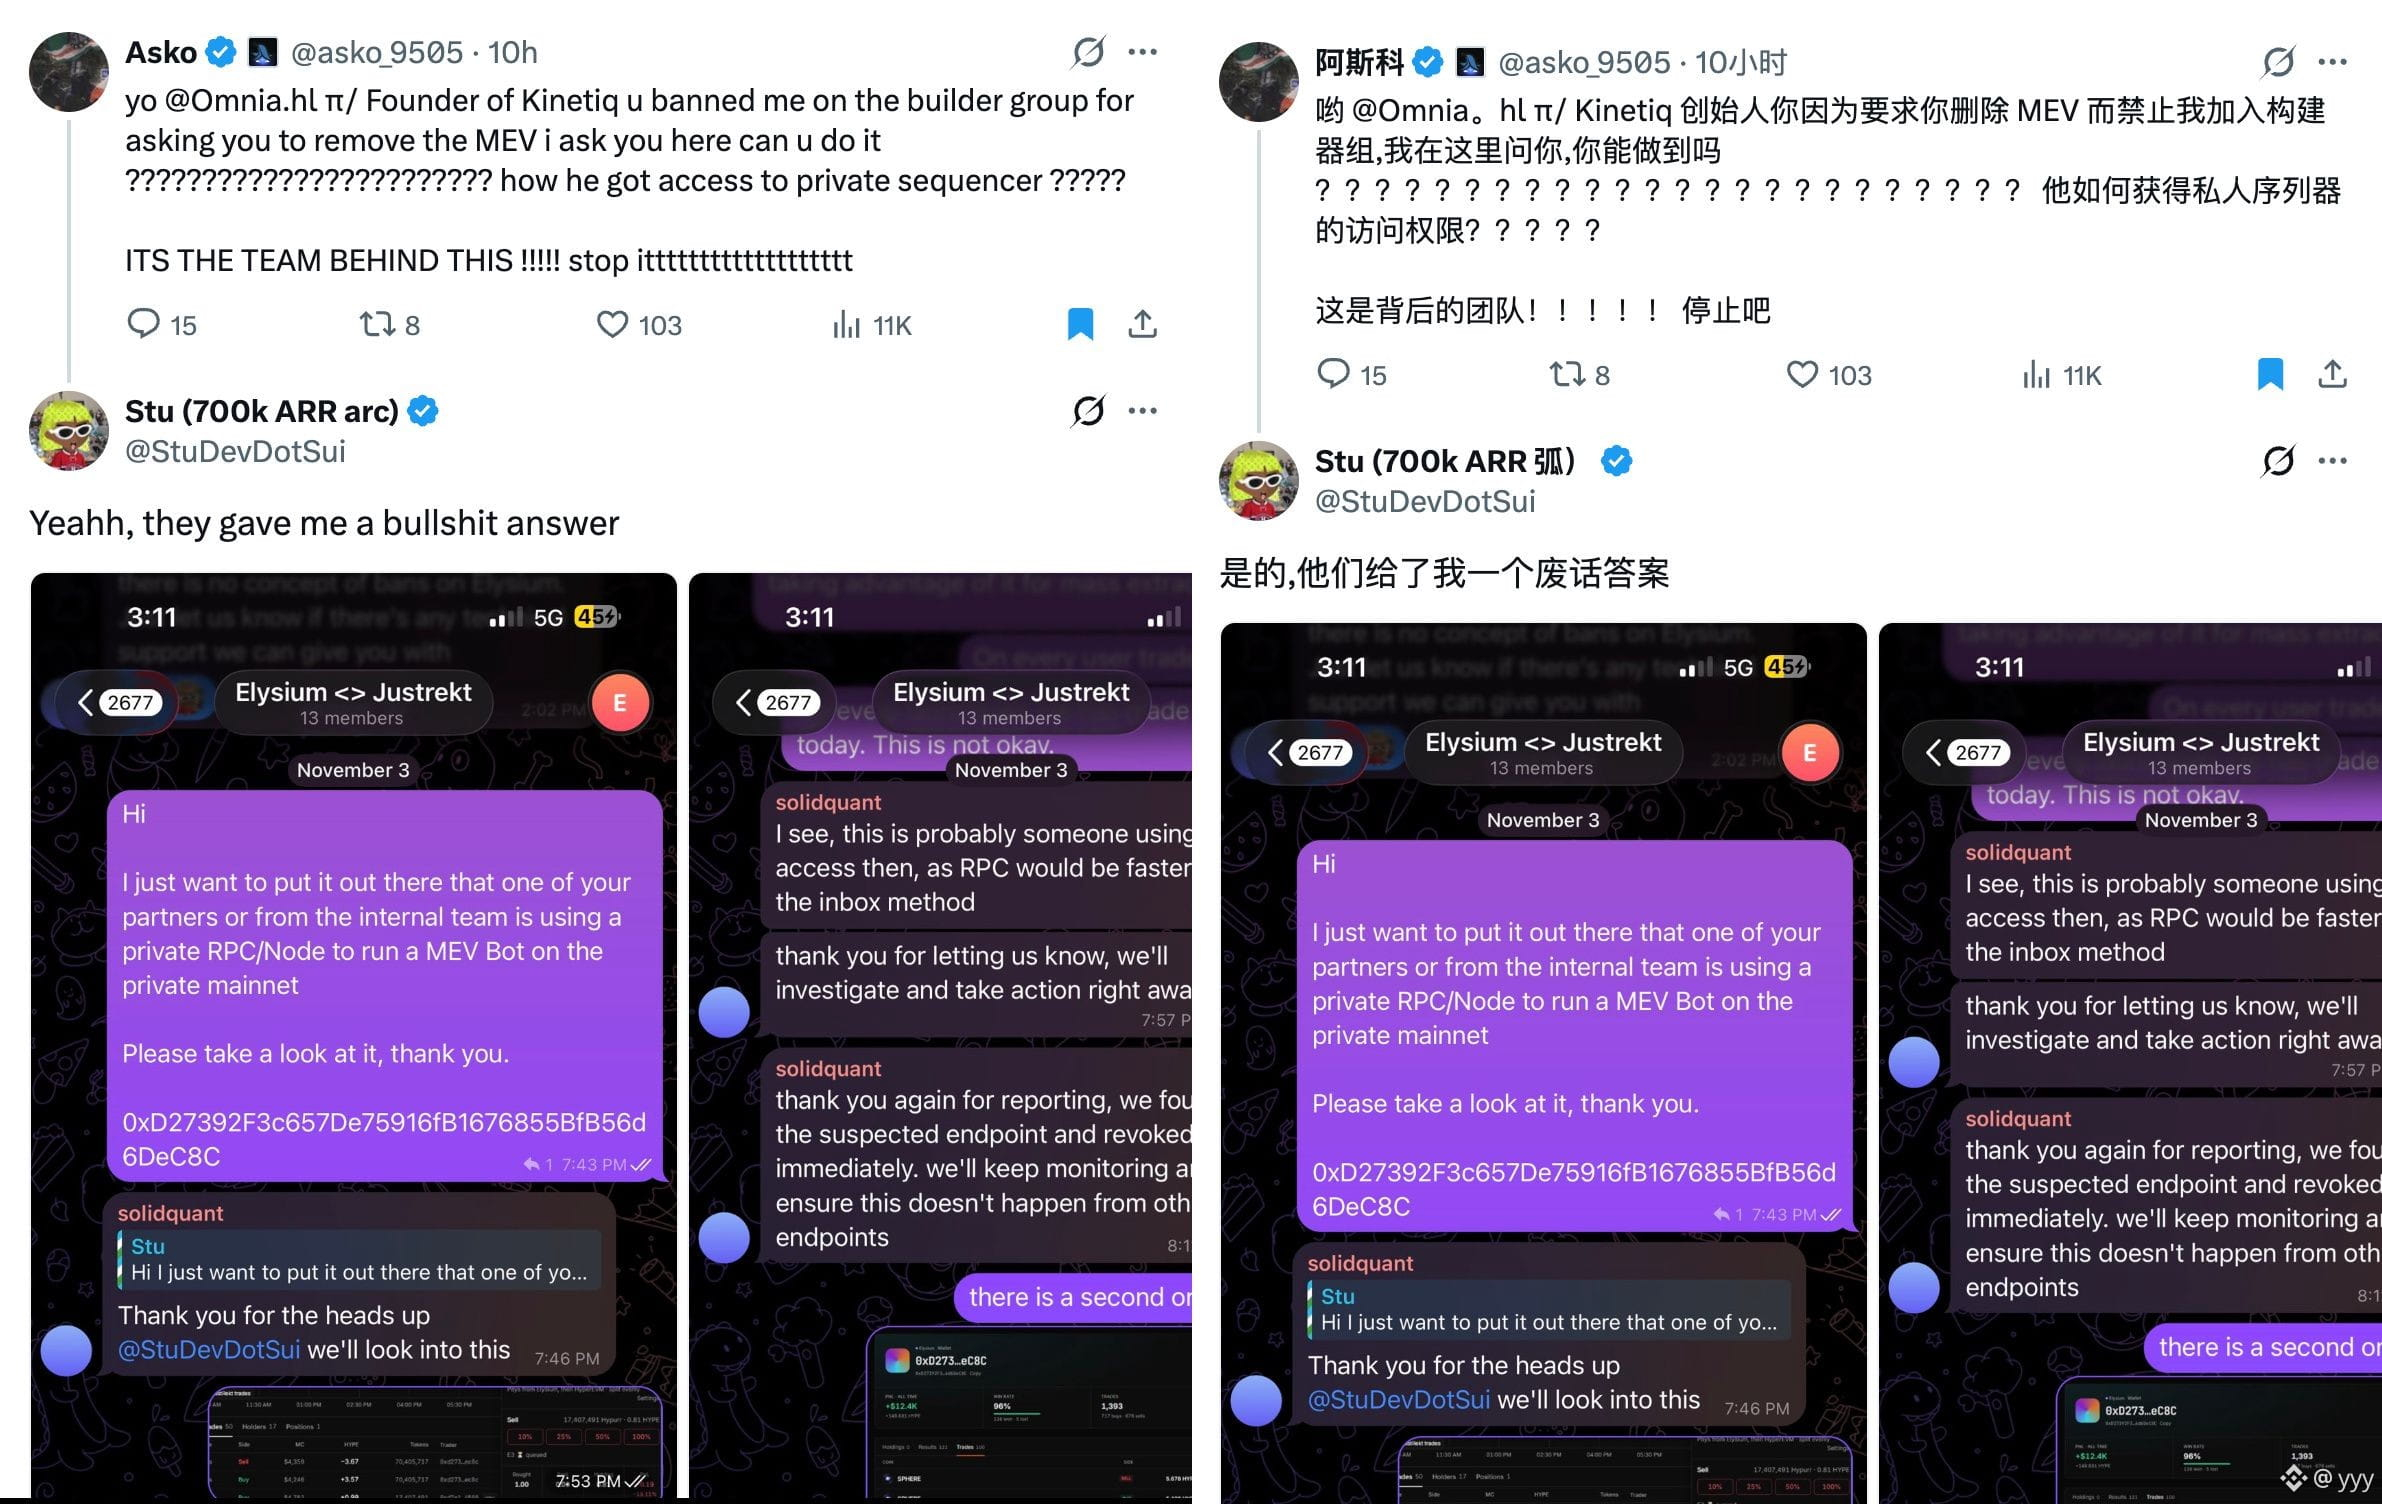
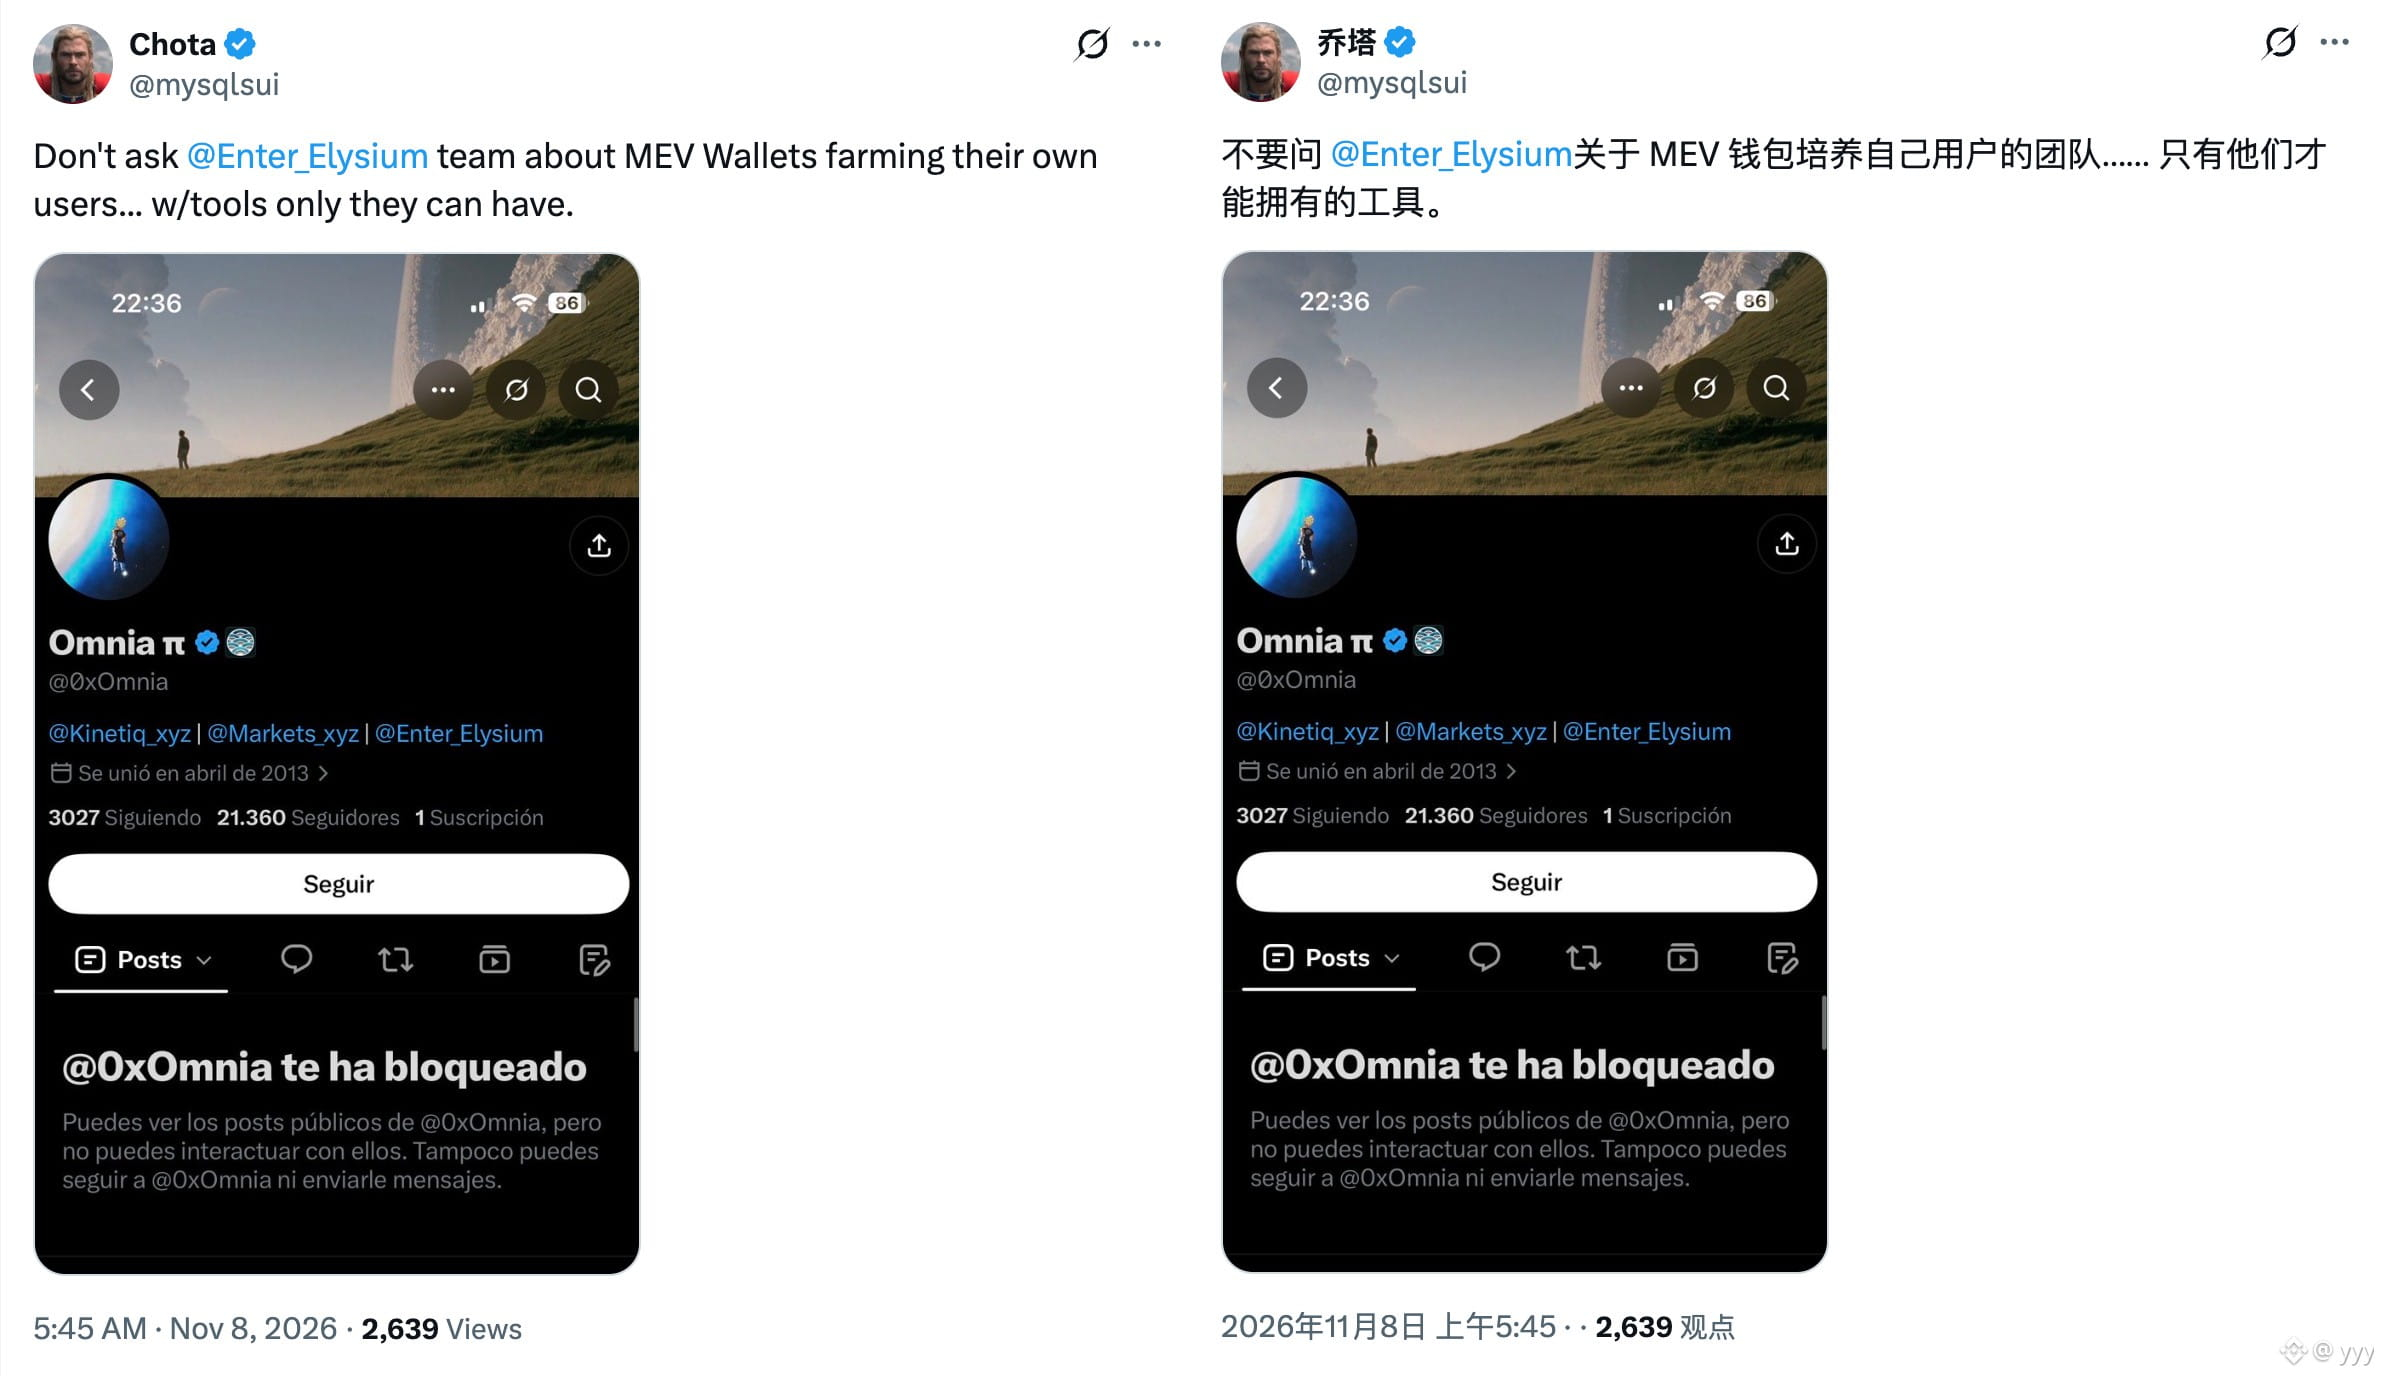
La red principal pública aún no se ha lanzado y ya han salido a la luz indicios de que la cadena de capa 2 de HyperEVM, @Enter_Elysium, estaría llevando a cabo prácticas centralizadas que podrían estar apropiándose maliciosamente del valor de los usuarios. El asunto ha causado un gran revuelo: algunos miembros de la comunidad fueron silenciados en TG por plantear sus dudas, y el fundador, @0xOmnia, los bloqueó. En esta publicación voy a resumir brevemente los antecedentes y el desarrollo del incidente: Todo comenzó cuando alguien informó en el grupo de builders de Elysium que una dirección privilegiada (0xD27392F3c657De75916fB1676855BfB56d6DeC8C) estaba usando un nodo privado para ejecutar un bot de MEV y obtener grandes beneficios en la launchpad; Al principio, el equipo lo reconoció y dijo que ya había revocado los permisos RPC correspondientes. Sin embargo, la actividad maliciosa de MEV de esa dirección continuó, así que el equipo cambió su versión y explicó que las transacciones seguían la ruta habitual de la bandeja de entrada retrasada de HyperEVM (Delayed inbox) y que no se habían abusado los permisos del secuenciador; Además, las maniobras cuestionables del equipo de Elysium fueron silenciar a los usuarios que insistían en preguntar sobre el problema de MEV y que el fundador también bloqueara en X a quienes planteaban dudas sobre el asunto. Sin entrar en teorías conspirativas sobre si estos bots de MEV privilegiados son cosa de gente de dentro de Elysium, la actitud y las acciones del equipo de Elysium hacia quienes plantean dudas son bastante anormales. Queda solo un día para el lanzamiento de la red principal pública. En un momento tan crucial, en vez de resolver el problema, están resolviendo a quienes lo señalan. #Hyperliquid $HYPE {spot}(HYPEUSDT)
La red principal pública aún no se ha lanzado y ya han salido a la luz indicios de que la cadena de capa 2 de HyperEVM, @Enter_Elysium, estaría llevando a cabo prácticas centralizadas que podrían estar apropiándose maliciosamente del valor de los usuarios.

El asunto ha causado un gran revuelo: algunos miembros de la comunidad fueron silenciados en TG por plantear sus dudas, y el fundador, @0xOmnia, los bloqueó.

En esta publicación voy a resumir brevemente los antecedentes y el desarrollo del incidente:
Todo comenzó cuando alguien informó en el grupo de builders de Elysium que una dirección privilegiada (0xD27392F3c657De75916fB1676855BfB56d6DeC8C) estaba usando un nodo privado para ejecutar un bot de MEV y obtener grandes beneficios en la launchpad;

Al principio, el equipo lo reconoció y dijo que ya había revocado los permisos RPC correspondientes. Sin embargo, la actividad maliciosa de MEV de esa dirección continuó, así que el equipo cambió su versión y explicó que las transacciones seguían la ruta habitual de la bandeja de entrada retrasada de HyperEVM (Delayed inbox) y que no se habían abusado los permisos del secuenciador;

Además, las maniobras cuestionables del equipo de Elysium fueron silenciar a los usuarios que insistían en preguntar sobre el problema de MEV y que el fundador también bloqueara en X a quienes planteaban dudas sobre el asunto.

Sin entrar en teorías conspirativas sobre si estos bots de MEV privilegiados son cosa de gente de dentro de Elysium, la actitud y las acciones del equipo de Elysium hacia quienes plantean dudas son bastante anormales.

Queda solo un día para el lanzamiento de la red principal pública. En un momento tan crucial, en vez de resolver el problema, están resolviendo a quienes lo señalan.

#Hyperliquid $HYPE
·
--
Alcista
Parcialmente cierto
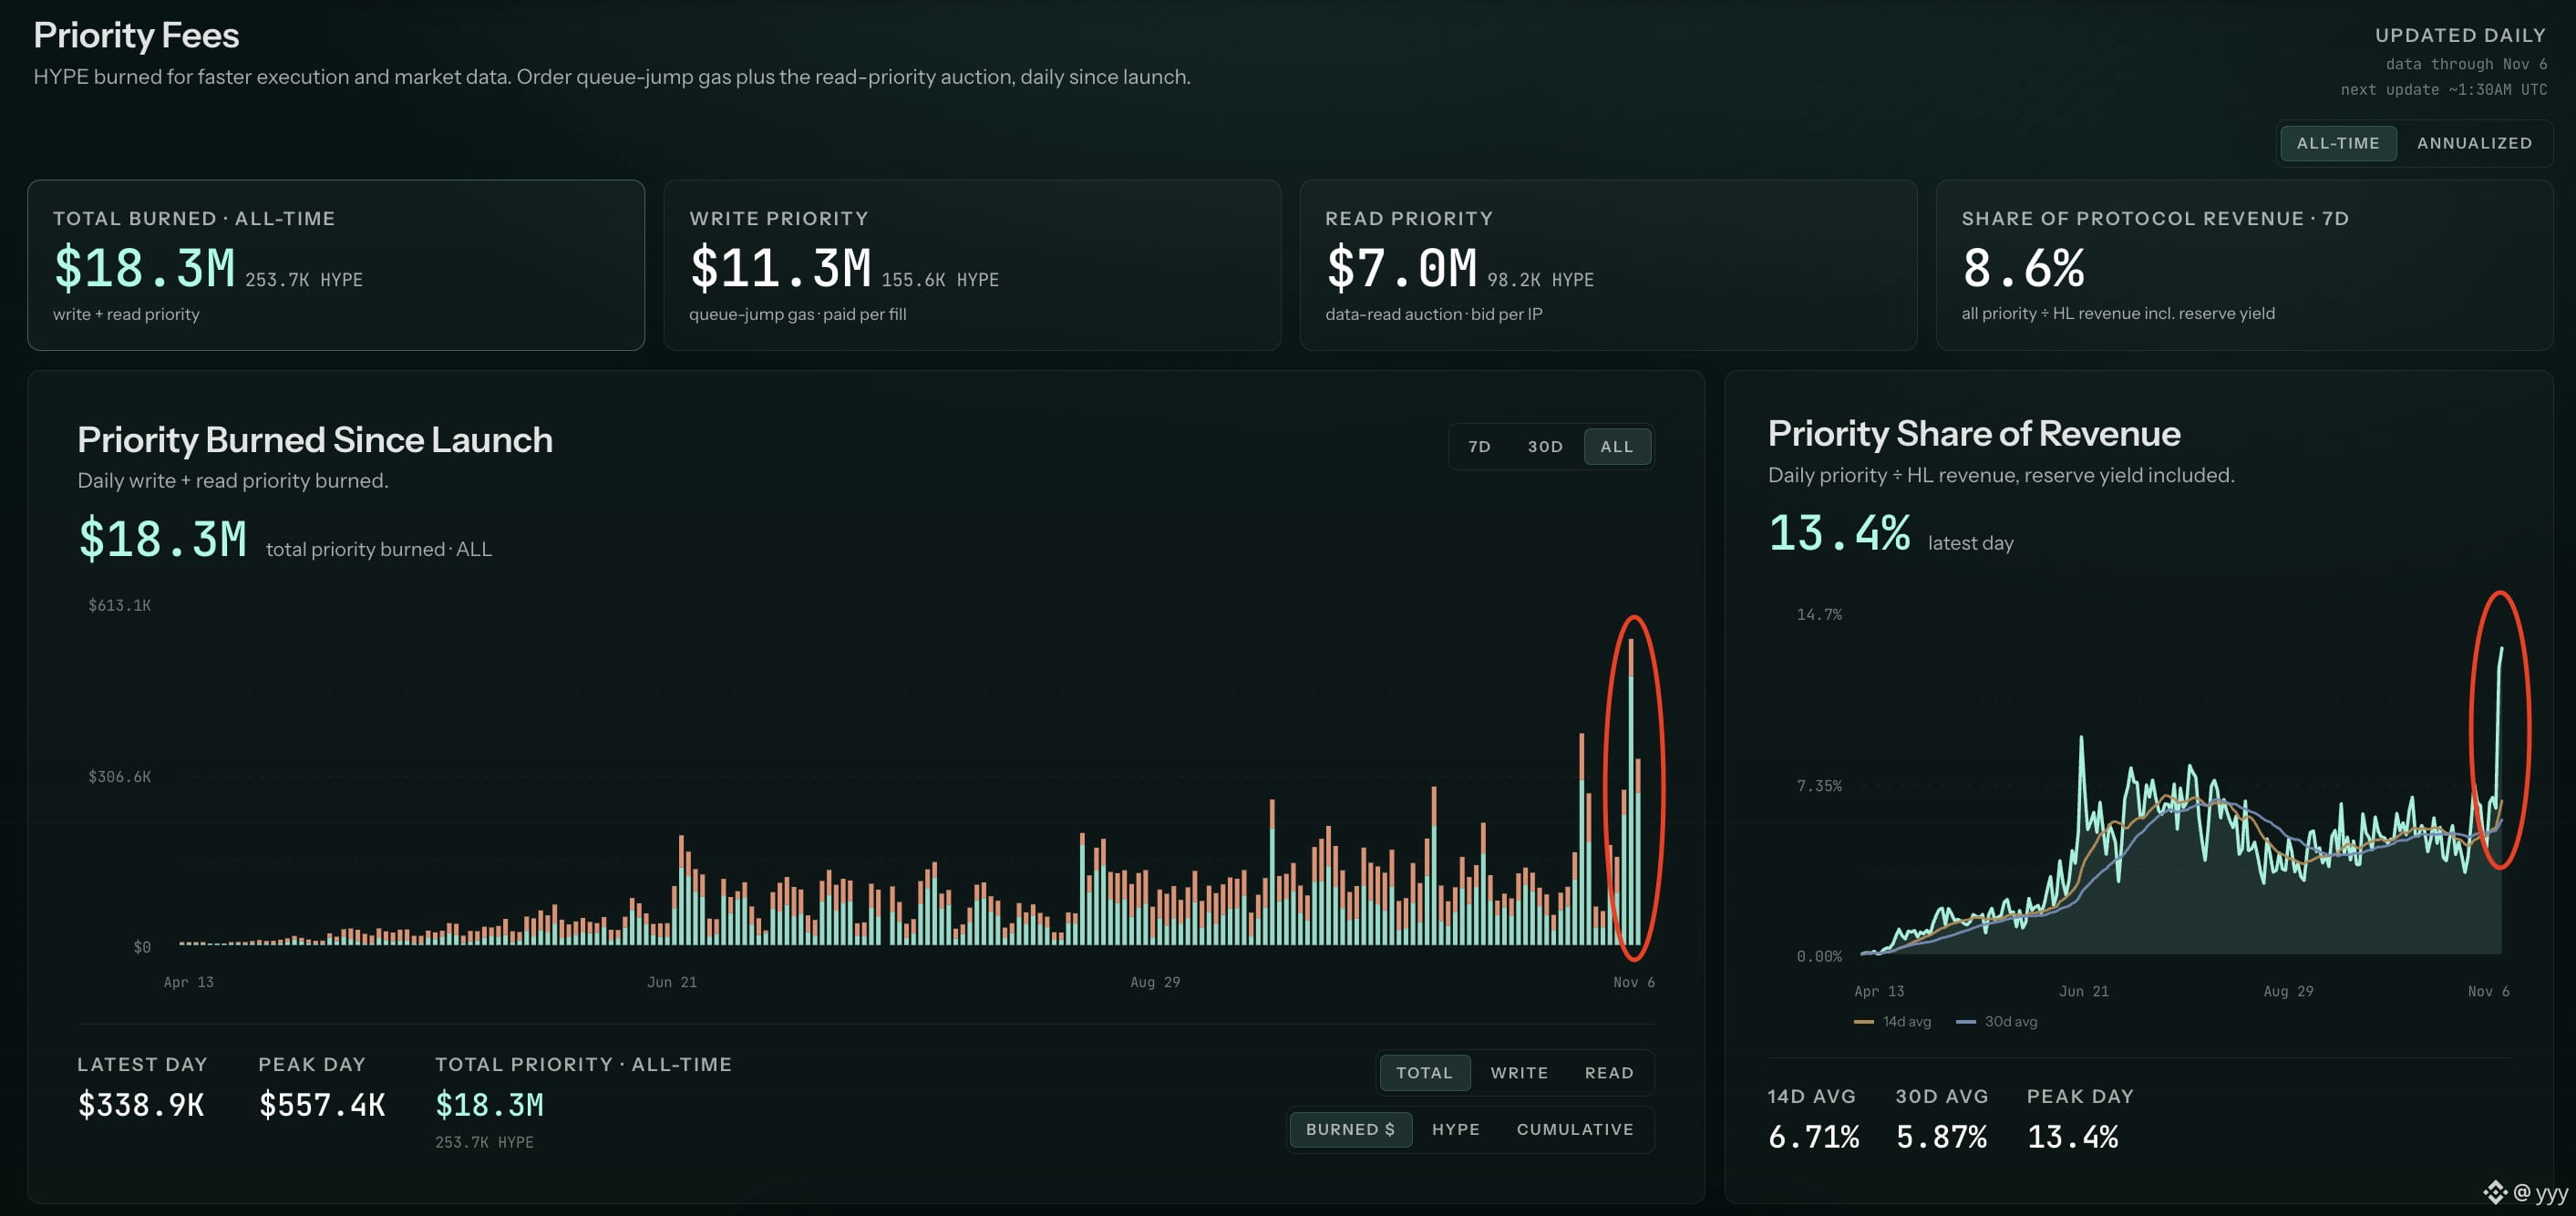
Dato curioso: Las tarifas de prioridad de Hyperliquid alcanzaron un máximo histórico diario y, al mismo tiempo, también marcaron un máximo histórico como proporción de los ingresos. El 5 de noviembre, las tarifas de prioridad alcanzaron un máximo diario y quemaron $HYPE por un valor equivalente a 550.000 dólares; El 6 de noviembre, la proporción de las tarifas de prioridad sobre los ingresos totales también alcanzó un máximo, superando los dos dígitos hasta llegar al 13,4 %. Este ATH fue un caso típico impulsado por un evento: la volatilidad extrema causada por la fuerte caída de las acciones estadounidenses intensificó la competencia por la prioridad en la cola, lo que impulsó el pago de grandes cantidades en tarifas de prioridad. El 100 % se quema directamente en $HYPE. #Hyperliquid $HYPE {spot}(HYPEUSDT)
Dato curioso:
Las tarifas de prioridad de Hyperliquid alcanzaron un máximo histórico diario y, al mismo tiempo, también marcaron un máximo histórico como proporción de los ingresos.

El 5 de noviembre, las tarifas de prioridad alcanzaron un máximo diario y quemaron $HYPE por un valor equivalente a 550.000 dólares;
El 6 de noviembre, la proporción de las tarifas de prioridad sobre los ingresos totales también alcanzó un máximo, superando los dos dígitos hasta llegar al 13,4 %.

Este ATH fue un caso típico impulsado por un evento: la volatilidad extrema causada por la fuerte caída de las acciones estadounidenses intensificó la competencia por la prioridad en la cola, lo que impulsó el pago de grandes cantidades en tarifas de prioridad.

El 100 % se quema directamente en $HYPE .

#Hyperliquid $HYPE
·
--
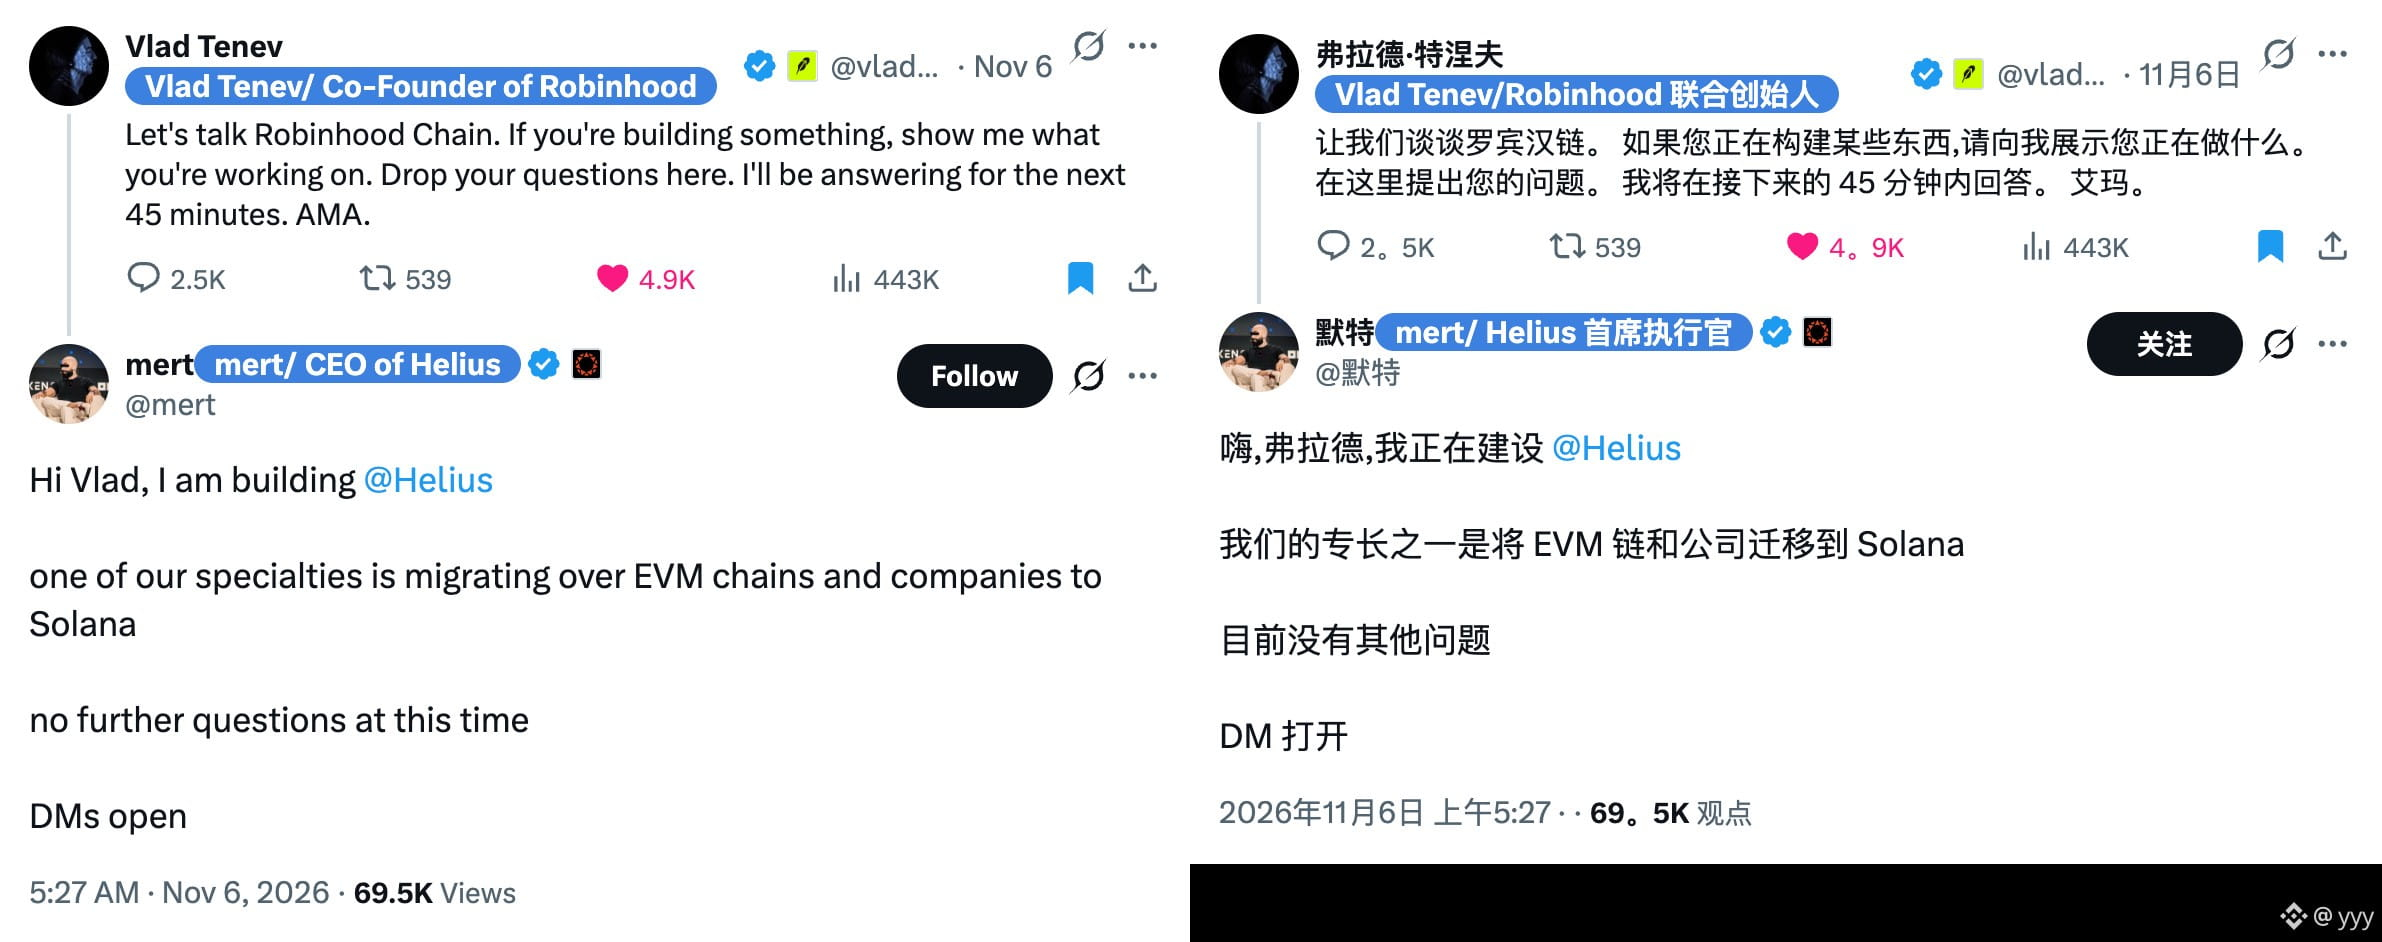
Solana y Arbitrum nunca se han llevado bien. El conflicto empezó a gestarse cuando Robinhood eligió Arbitrum en vez de Solana. Ayer, los miembros más destacados de los equipos de ambos lados se lanzaron ataques abiertamente en X, lo que ya fue bastante poco elegante. Pero eso no parece haber impedido que Solana recurriera a una táctica aún más rastrera para intentar llevarse a alguien. @mert, fundador de @Helius y figura clave del ecosistema de @solana, dejó un comentario bastante inoportuno en una publicación de @vladtenev, cofundador de Robinhood, diciendo que la especialidad de Helius es ayudar a las cadenas EVM y a las empresas a migrar a Solana. ¿No estaba insinuando que RHC debería abandonar @arbitrum y migrar a Solana? Creo que recurrir públicamente a este tipo de tácticas para intentar llevarse a alguien resulta un poco rastrero. Por ahora, ni Vlad ni Arbitrum han respondido. #solana #Arbitrum $SOL $ARB {spot}(ARBUSDT) {spot}(SOLUSDT)
Solana y Arbitrum nunca se han llevado bien. El conflicto empezó a gestarse cuando Robinhood eligió Arbitrum en vez de Solana.

Ayer, los miembros más destacados de los equipos de ambos lados se lanzaron ataques abiertamente en X, lo que ya fue bastante poco elegante. Pero eso no parece haber impedido que Solana recurriera a una táctica aún más rastrera para intentar llevarse a alguien.

@mert, fundador de @Helius y figura clave del ecosistema de @solana, dejó un comentario bastante inoportuno en una publicación de @vladtenev, cofundador de Robinhood, diciendo que la especialidad de Helius es ayudar a las cadenas EVM y a las empresas a migrar a Solana. ¿No estaba insinuando que RHC debería abandonar @arbitrum y migrar a Solana?

Creo que recurrir públicamente a este tipo de tácticas para intentar llevarse a alguien resulta un poco rastrero. Por ahora, ni Vlad ni Arbitrum han respondido.

#solana #Arbitrum $SOL $ARB
yyy
·
--
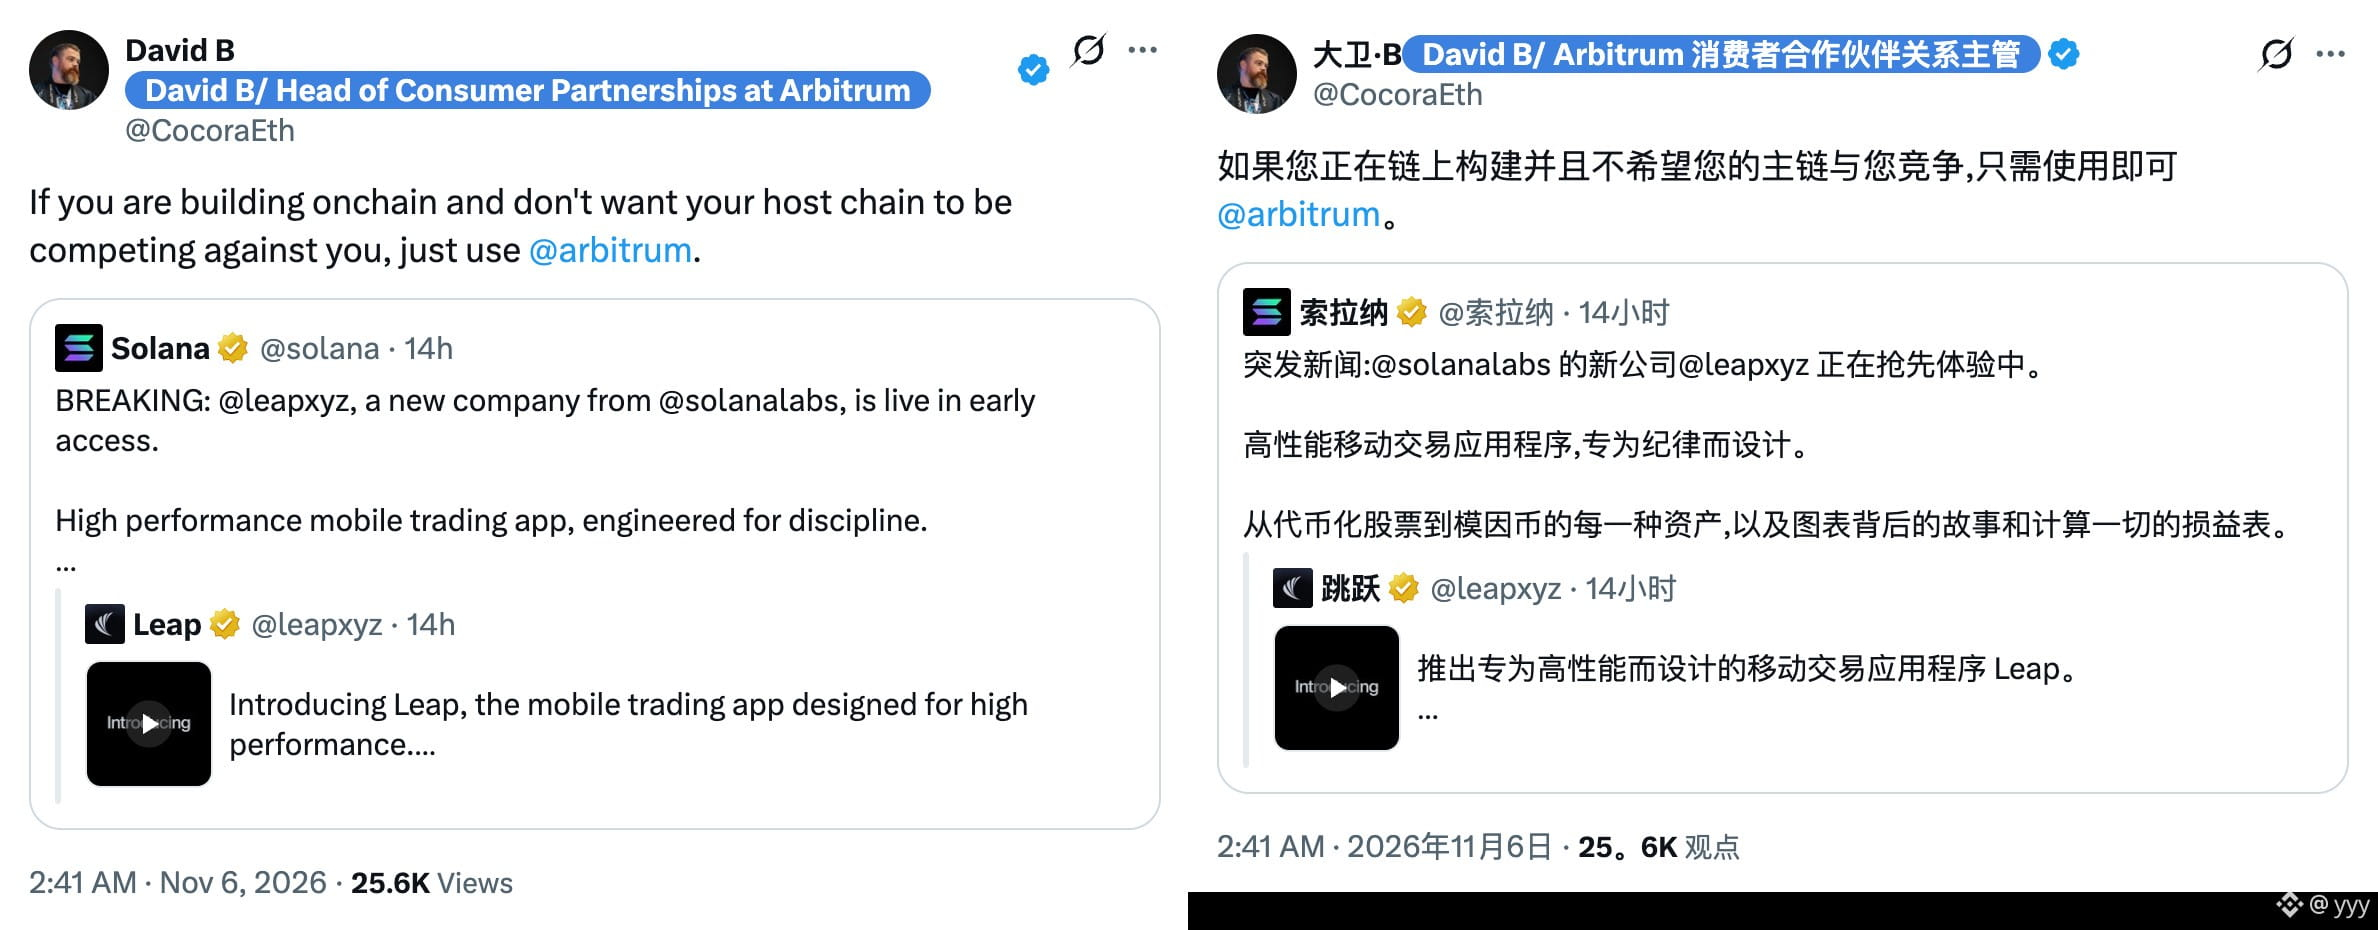
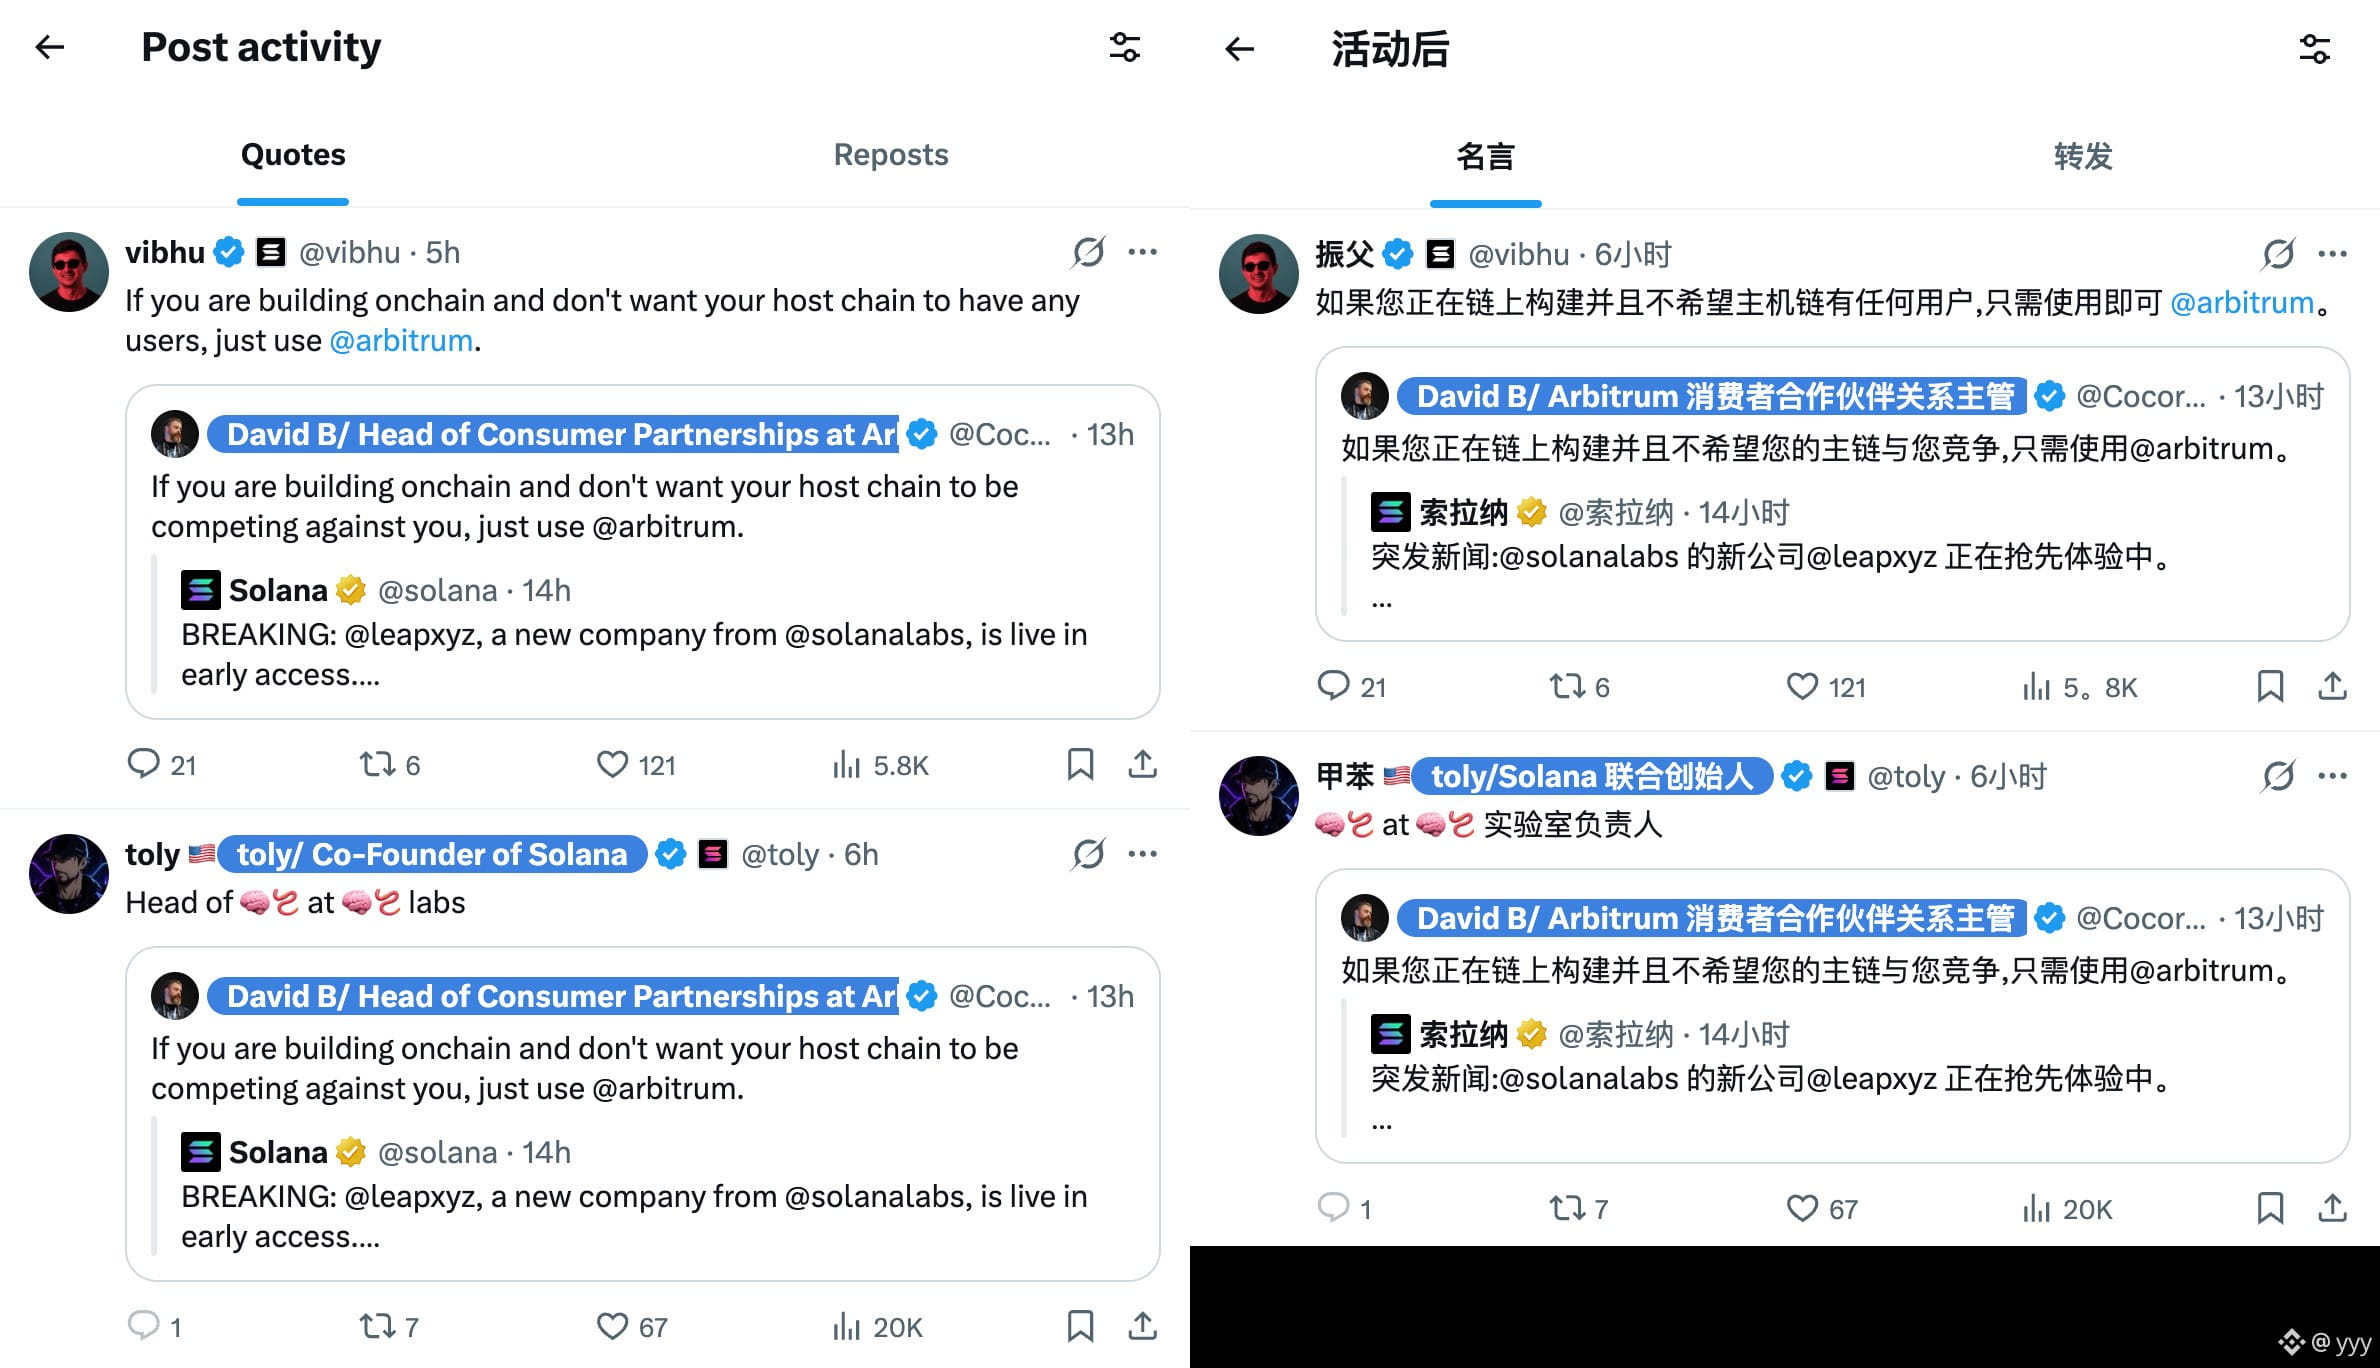
Miembros de los equipos de Arbitrum y Solana se enfrentaron abiertamente en X, y todo empezó porque la cuenta oficial de Solana promocionó descaradamente un nuevo producto propio.

Solana Labs, liderada por @toly, lanzó una aplicación móvil de trading llamada @leapxyz. La iniciativa fue criticada por intentar llevarse una parte del pastel de los protocolos de trading ya existentes en el ecosistema de Solana.

@CocoraEth, miembro del equipo central de Arbitrum, se burló de este intento de acaparar el mercado: si los desarrolladores on-chain no quieren que su propia cadena compita directamente con ellos, que elijan Arbitrum.

@vibhu, responsable de producto de la Fundación Solana, no se quedó callado y respondió con una pulla directa: si los desarrolladores on-chain no quieren que su cadena tenga usuarios, que elijan Arbitrum.

Ahora todo es un caos. Figuras clave de Solana, como @rajgokal y @toly, ya se han sumado a esta guerra de indirectas.

#Arbitrum #solana $ARB $SOL
·
--
Miembros de los equipos de Arbitrum y Solana se enfrentaron abiertamente en X, y todo empezó porque la cuenta oficial de Solana promocionó descaradamente un nuevo producto propio. Solana Labs, liderada por @toly, lanzó una aplicación móvil de trading llamada @leapxyz. La iniciativa fue criticada por intentar llevarse una parte del pastel de los protocolos de trading ya existentes en el ecosistema de Solana. @CocoraEth, miembro del equipo central de Arbitrum, se burló de este intento de acaparar el mercado: si los desarrolladores on-chain no quieren que su propia cadena compita directamente con ellos, que elijan Arbitrum. @vibhu, responsable de producto de la Fundación Solana, no se quedó callado y respondió con una pulla directa: si los desarrolladores on-chain no quieren que su cadena tenga usuarios, que elijan Arbitrum. Ahora todo es un caos. Figuras clave de Solana, como @rajgokal y @toly, ya se han sumado a esta guerra de indirectas. #Arbitrum #solana $ARB $SOL {spot}(SOLUSDT) {spot}(ARBUSDT)
Miembros de los equipos de Arbitrum y Solana se enfrentaron abiertamente en X, y todo empezó porque la cuenta oficial de Solana promocionó descaradamente un nuevo producto propio.

Solana Labs, liderada por @toly, lanzó una aplicación móvil de trading llamada @leapxyz. La iniciativa fue criticada por intentar llevarse una parte del pastel de los protocolos de trading ya existentes en el ecosistema de Solana.

@CocoraEth, miembro del equipo central de Arbitrum, se burló de este intento de acaparar el mercado: si los desarrolladores on-chain no quieren que su propia cadena compita directamente con ellos, que elijan Arbitrum.

@vibhu, responsable de producto de la Fundación Solana, no se quedó callado y respondió con una pulla directa: si los desarrolladores on-chain no quieren que su cadena tenga usuarios, que elijan Arbitrum.

Ahora todo es un caos. Figuras clave de Solana, como @rajgokal y @toly, ya se han sumado a esta guerra de indirectas.

#Arbitrum #solana $ARB $SOL
·
--
Dato curioso: La eficiencia de Polygon para devolver a Binance los fondos robados por hackers parece ser claramente superior a la de Arbitrum. Como es bien sabido, en el hackeo de Binance: Arbitrum congeló y transfirió por la fuerza los fondos robados por los hackers (74,559,805 tokens ARB y 8425 ETH) a una billetera intermediaria; Polygon congeló 70,49 millones de tokens en la dirección del hacker $POL y presentó una propuesta para recuperar los fondos mediante una bifurcación dura. Para recuperar los fondos de la cadena de Arbitrum, Binance tendría que esperar como mínimo 7 semanas, y sería necesaria la aprobación de una votación completa de la DAO para liberarlos; En cambio, para recuperar los fondos de la cadena de Polygon, bastaría con 1-2 semanas como mínimo: la activación de la bifurcación dura en la red principal permitiría recuperarlos. #Binance $ARB $POL {spot}(POLUSDT) {spot}(ARBUSDT)
Dato curioso:
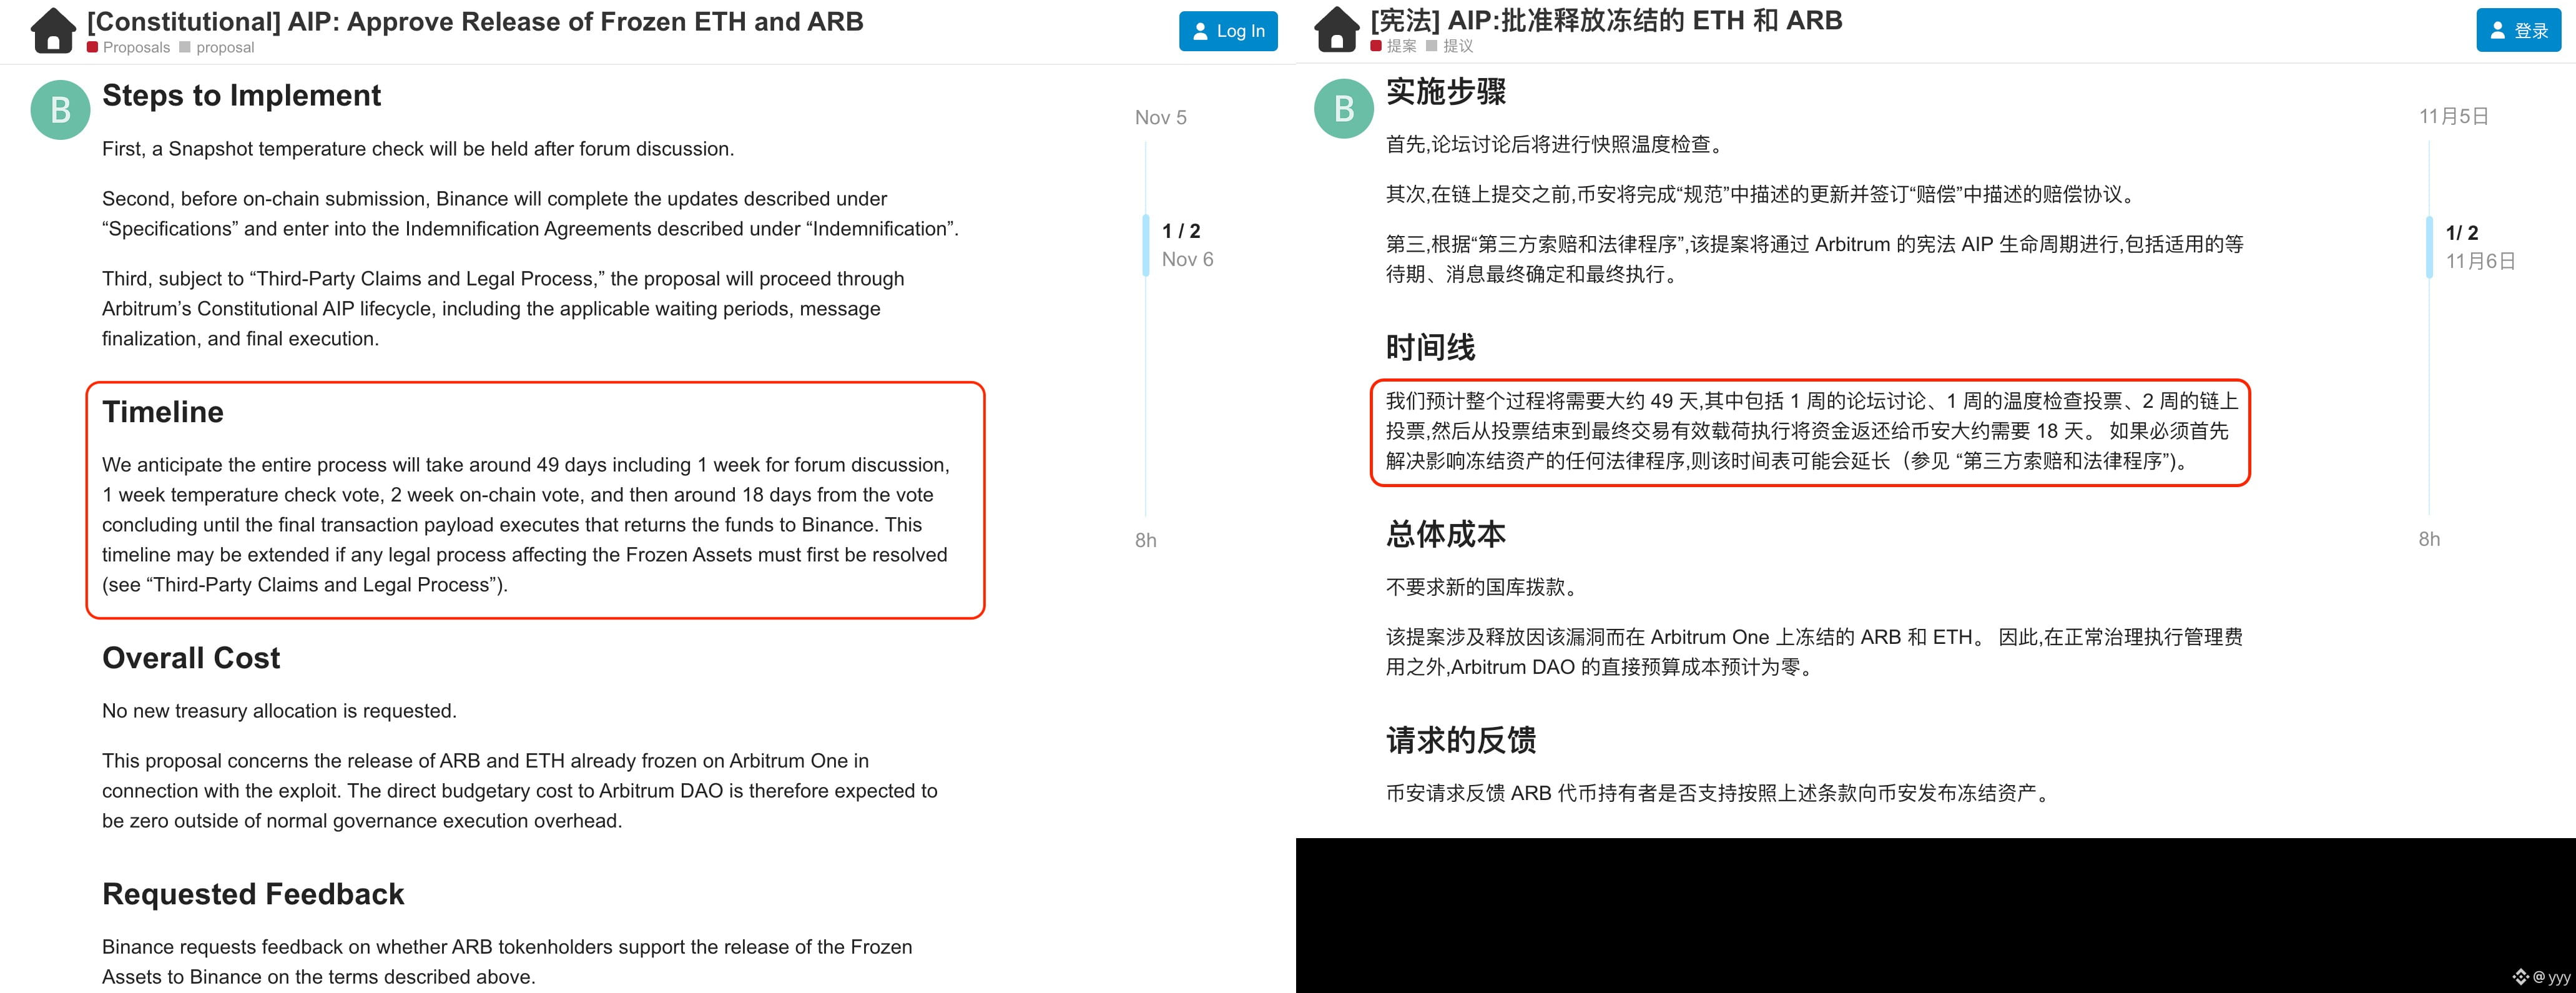
La eficiencia de Polygon para devolver a Binance los fondos robados por hackers parece ser claramente superior a la de Arbitrum.

Como es bien sabido, en el hackeo de Binance:
Arbitrum congeló y transfirió por la fuerza los fondos robados por los hackers (74,559,805 tokens ARB y 8425 ETH) a una billetera intermediaria;
Polygon congeló 70,49 millones de tokens en la dirección del hacker $POL y presentó una propuesta para recuperar los fondos mediante una bifurcación dura.

Para recuperar los fondos de la cadena de Arbitrum, Binance tendría que esperar como mínimo 7 semanas, y sería necesaria la aprobación de una votación completa de la DAO para liberarlos;

En cambio, para recuperar los fondos de la cadena de Polygon, bastaría con 1-2 semanas como mínimo: la activación de la bifurcación dura en la red principal permitiría recuperarlos.

#Binance $ARB $POL
yyy
·
--
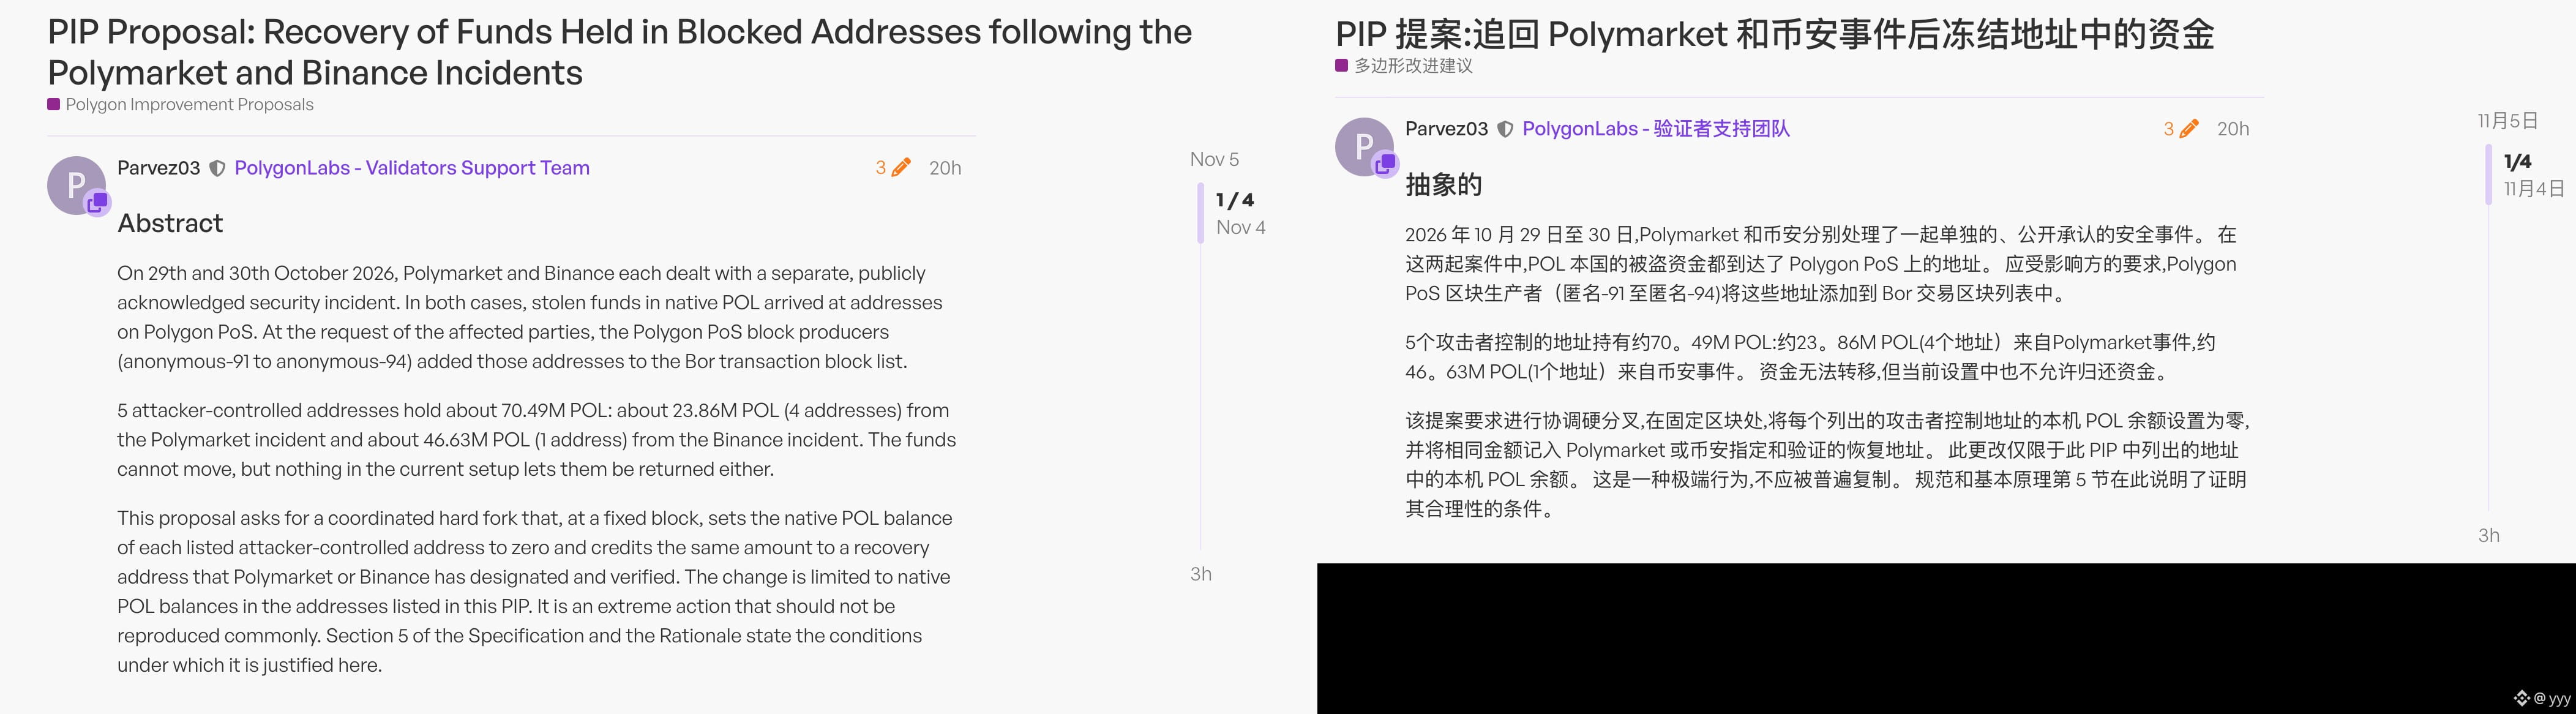
Un caso clásico que demuestra que L2 está mucho más centralizado que L1: las medidas de Arbitrum y Polygon contra el hacker de Binance.

Arbitrum actuó primero y pidió permiso después; Polygon quiso, pero no pudo.

El primero activó de emergencia un mecanismo privilegiado para congelar la dirección del hacker y transferir los activos por la fuerza, todo en uno;

el segundo solo pudo congelar primero la dirección del hacker, pero no pudo transferir por la fuerza los fondos robados;

para recuperar estos 70,49 millones de tokens $POL, Polygon solo puede iniciar una propuesta para realizar una bifurcación dura. Una vez aprobada, podrá modificar el estado y recuperar los fondos.

#Arbitrum #Polygon $ARB $POL
·
--
Un caso clásico que demuestra que L2 está mucho más centralizado que L1: las medidas de Arbitrum y Polygon contra el hacker de Binance. Arbitrum actuó primero y pidió permiso después; Polygon quiso, pero no pudo. El primero activó de emergencia un mecanismo privilegiado para congelar la dirección del hacker y transferir los activos por la fuerza, todo en uno; el segundo solo pudo congelar primero la dirección del hacker, pero no pudo transferir por la fuerza los fondos robados; para recuperar estos 70,49 millones de tokens $POL, Polygon solo puede iniciar una propuesta para realizar una bifurcación dura. Una vez aprobada, podrá modificar el estado y recuperar los fondos. #Arbitrum #Polygon $ARB $POL {spot}(POLUSDT) {spot}(ARBUSDT)
Un caso clásico que demuestra que L2 está mucho más centralizado que L1: las medidas de Arbitrum y Polygon contra el hacker de Binance.

Arbitrum actuó primero y pidió permiso después; Polygon quiso, pero no pudo.

El primero activó de emergencia un mecanismo privilegiado para congelar la dirección del hacker y transferir los activos por la fuerza, todo en uno;

el segundo solo pudo congelar primero la dirección del hacker, pero no pudo transferir por la fuerza los fondos robados;

para recuperar estos 70,49 millones de tokens $POL , Polygon solo puede iniciar una propuesta para realizar una bifurcación dura. Una vez aprobada, podrá modificar el estado y recuperar los fondos.

#Arbitrum #Polygon $ARB $POL
·
--
Bajista
Si no ocurre nada inesperado, Scroll será la próxima cadena L2 de primer nivel en cerrar. El foro oficial de la DAO de Scroll ha publicado una nueva propuesta: pivotar de una cadena pública L2 de propósito general y sin permisos a una red especializada con permisos, centrada en la IA privada, y migrar $SCR a la red principal de Ethereum. En pocas palabras: mantener una cadena L2 de ZK Rollup le cuesta demasiado al equipo. Temen que los critiquen si la cierran directamente, así que no les queda otra que transformarla en una cadena privada para reducir costes mientras hacen la transición. Según los datos de @growthepie_eth, el beneficio neto diario de Scroll en la cadena ronda unas decenas de dólares. Los costes en la cadena incluyen principalmente la generación de pruebas y la publicación y verificación de datos en L1; no incluyen los costes de operaciones fuera de la cadena. Si se suman los costes fuera de la cadena, no hay duda de que Scroll opera con pérdidas. #scroll $SCR {spot}(SCRUSDT)
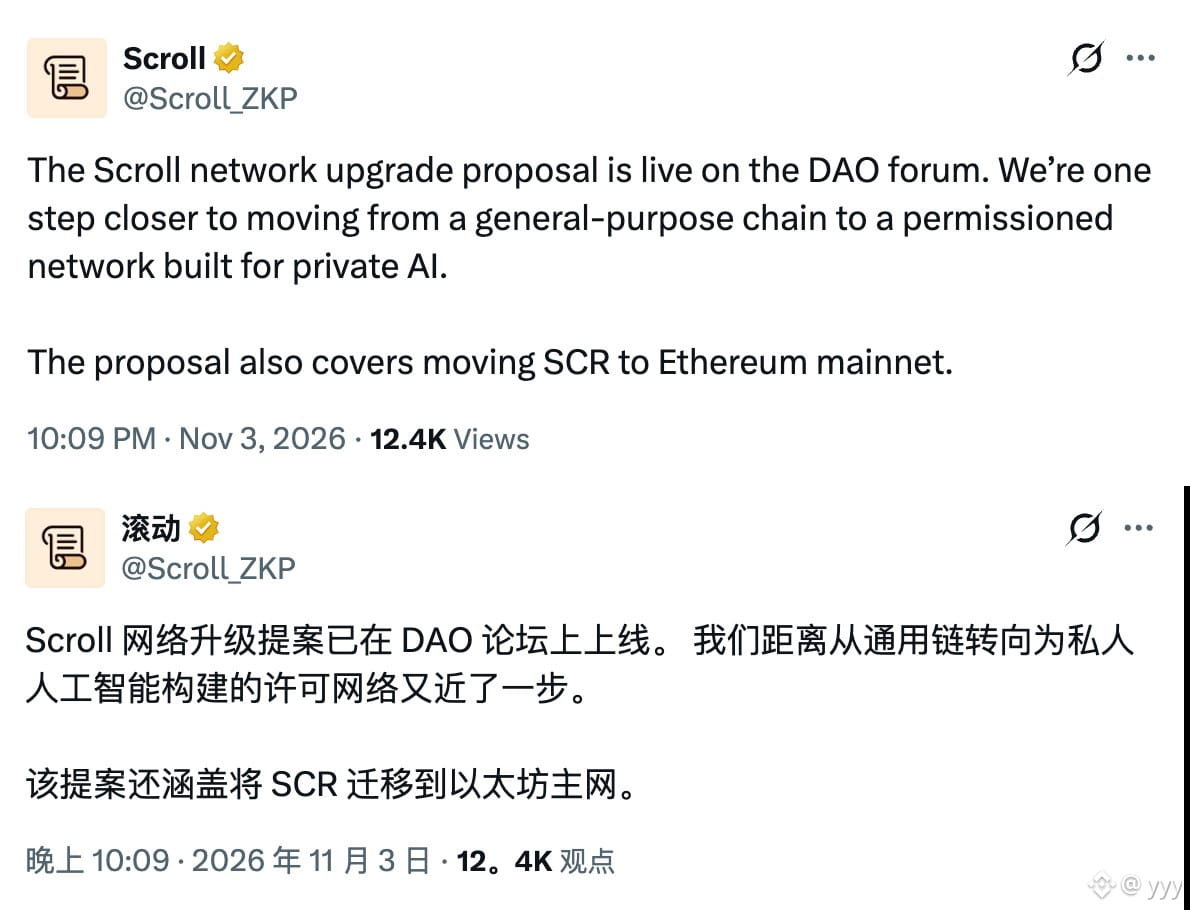
Si no ocurre nada inesperado, Scroll será la próxima cadena L2 de primer nivel en cerrar.

El foro oficial de la DAO de Scroll ha publicado una nueva propuesta: pivotar de una cadena pública L2 de propósito general y sin permisos a una red especializada con permisos, centrada en la IA privada, y migrar $SCR a la red principal de Ethereum.

En pocas palabras: mantener una cadena L2 de ZK Rollup le cuesta demasiado al equipo. Temen que los critiquen si la cierran directamente, así que no les queda otra que transformarla en una cadena privada para reducir costes mientras hacen la transición.

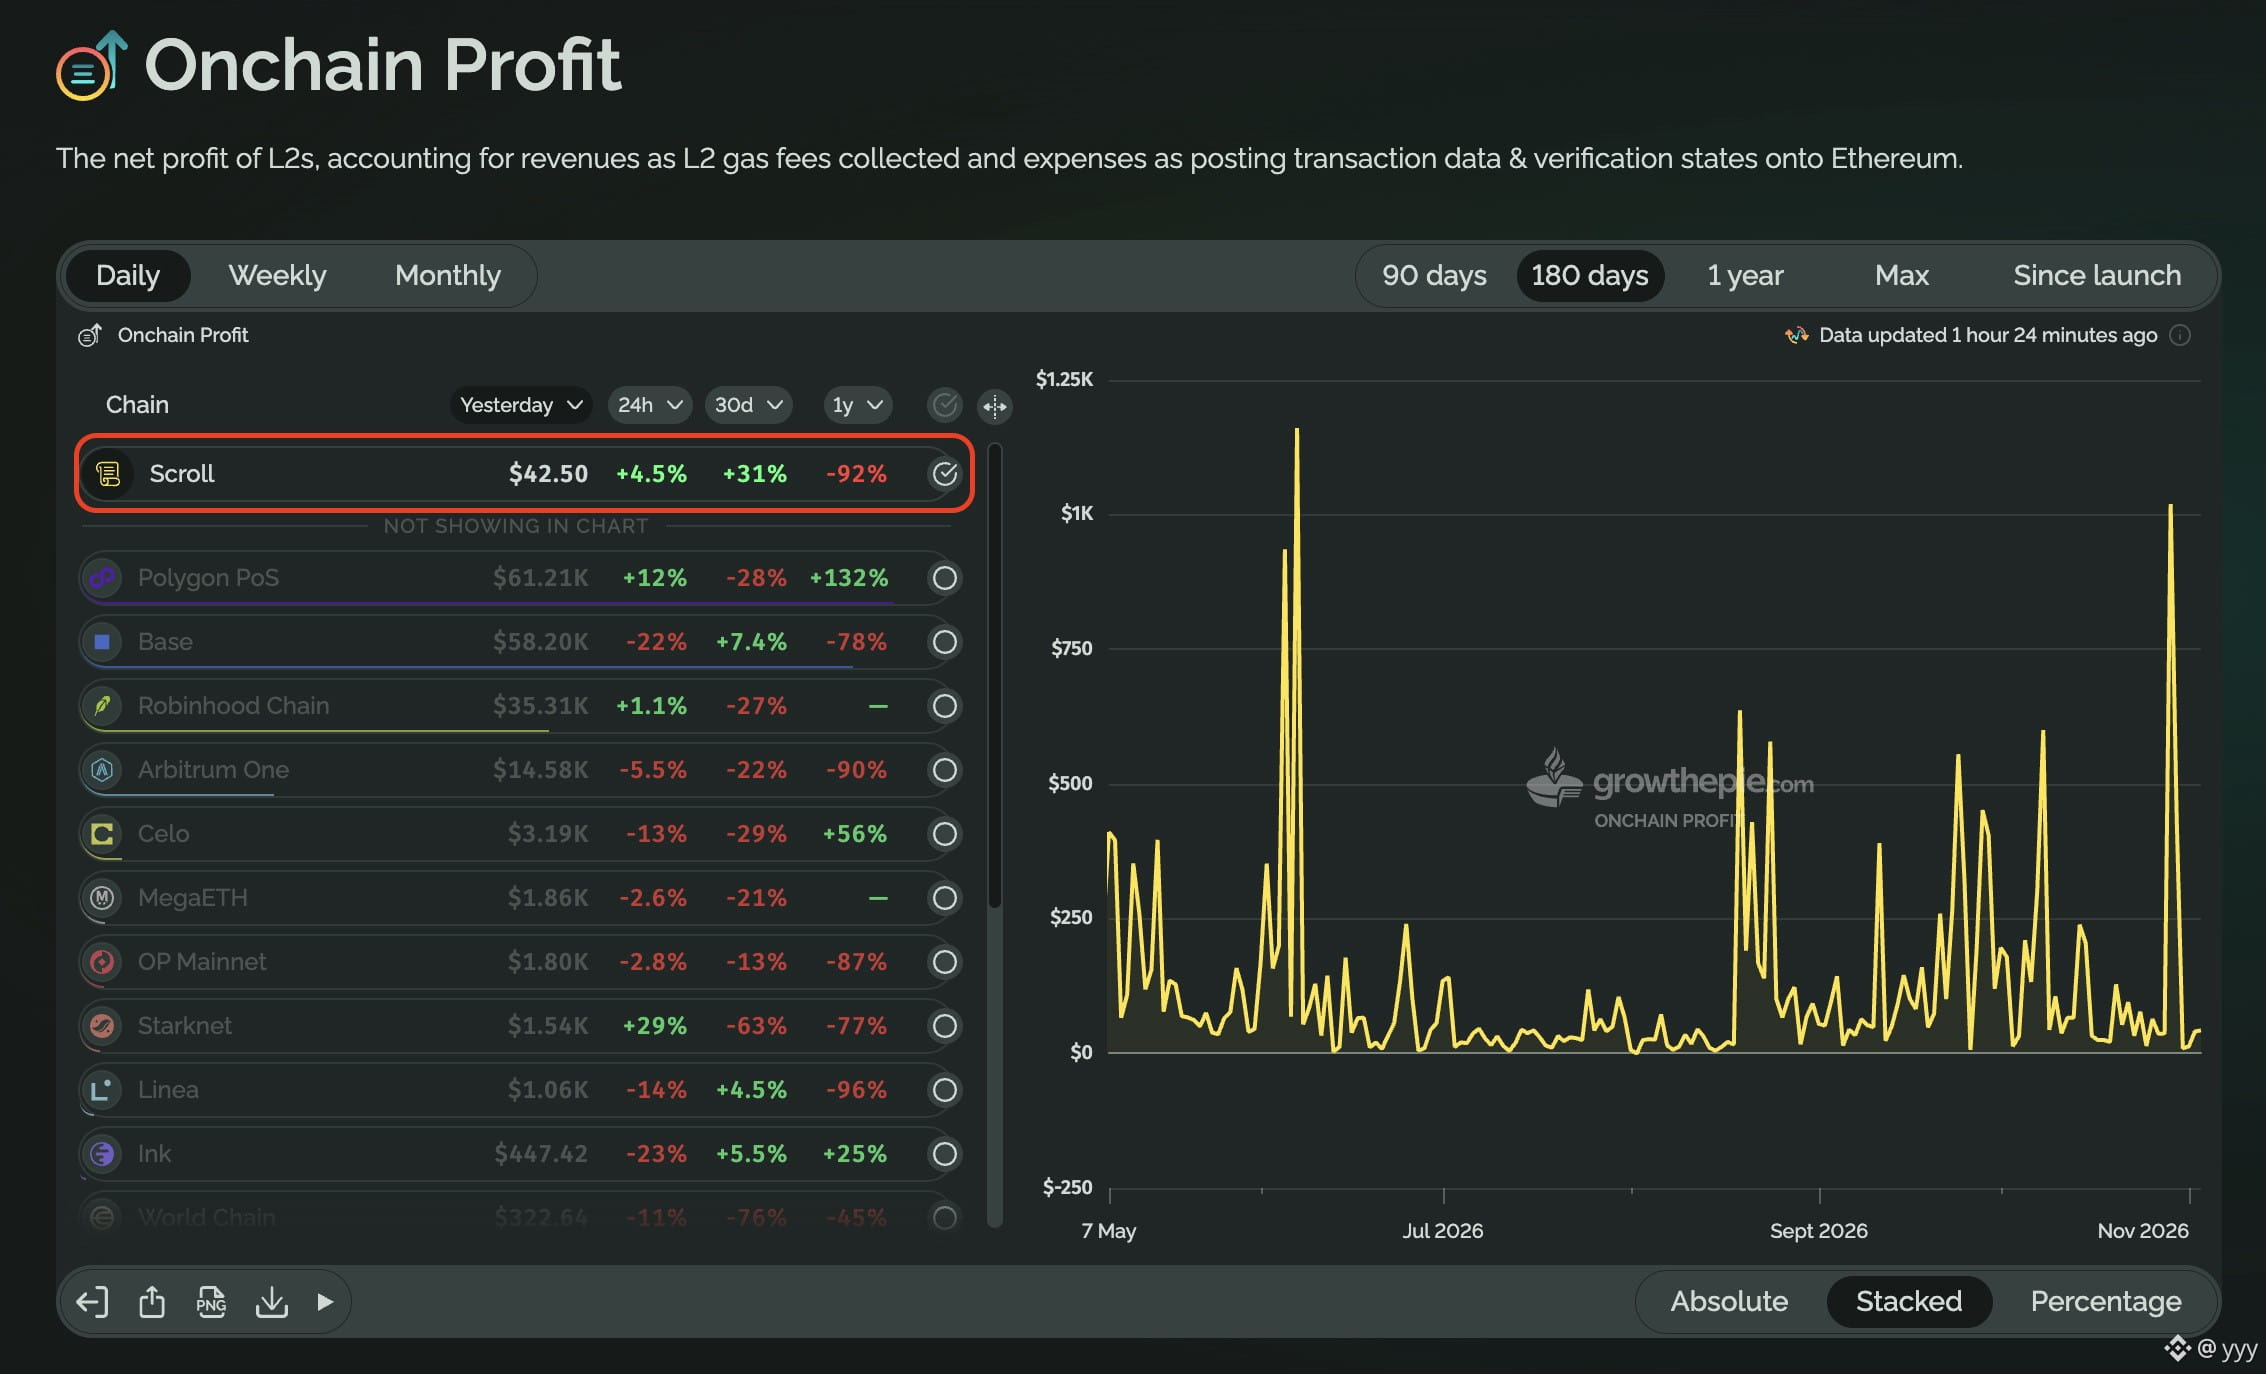
Según los datos de @growthepie_eth, el beneficio neto diario de Scroll en la cadena ronda unas decenas de dólares. Los costes en la cadena incluyen principalmente la generación de pruebas y la publicación y verificación de datos en L1; no incluyen los costes de operaciones fuera de la cadena.

Si se suman los costes fuera de la cadena, no hay duda de que Scroll opera con pérdidas.

#scroll $SCR
·
--
Alcista
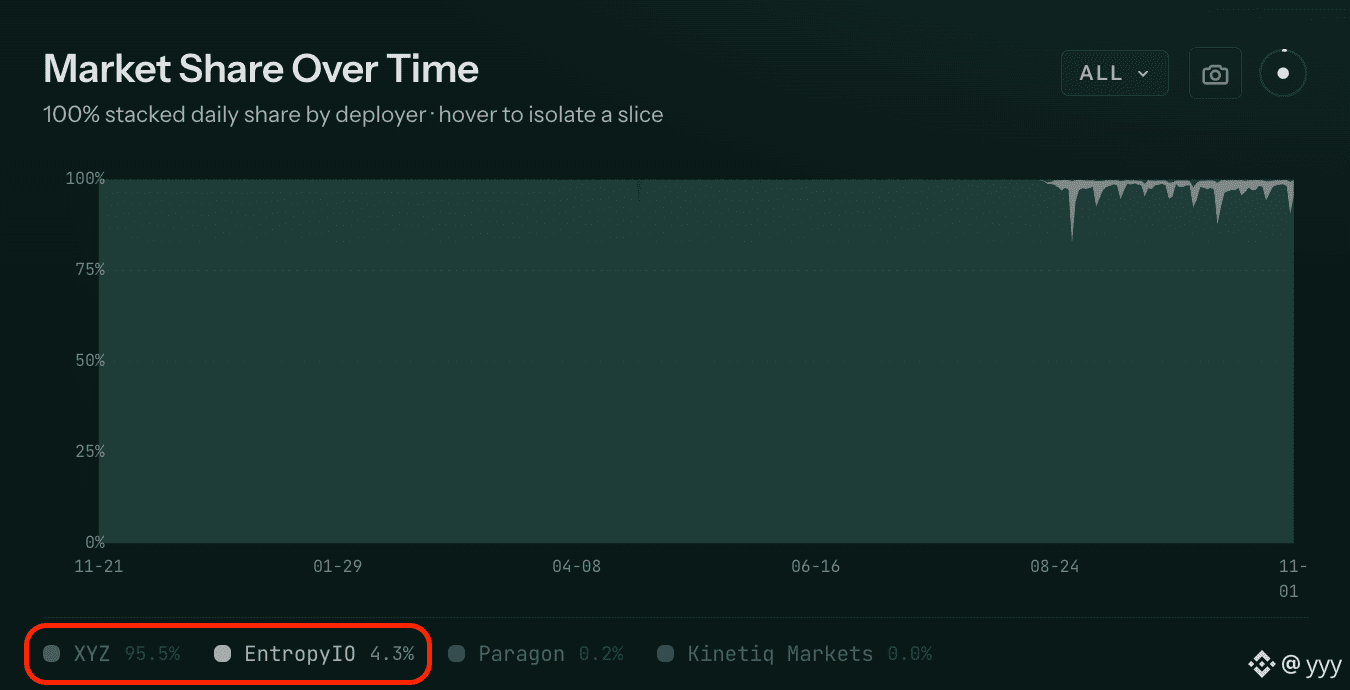
Dato caliente: trade[XYZ] es el líder indiscutible entre los deployers del ecosistema HIP-3 de Hyperliquid; Dato curioso: @entropyIO ocupa el segundo lugar entre los deployers de HIP-3 y sigue recortando distancias; El OI ha superado el récord de 100 millones de dólares, y su cuota de mercado ha subido al 4,3 %. #Hyperliquid $HYPE {spot}(HYPEUSDT)
Dato caliente:
trade[XYZ] es el líder indiscutible entre los deployers del ecosistema HIP-3 de Hyperliquid;

Dato curioso:
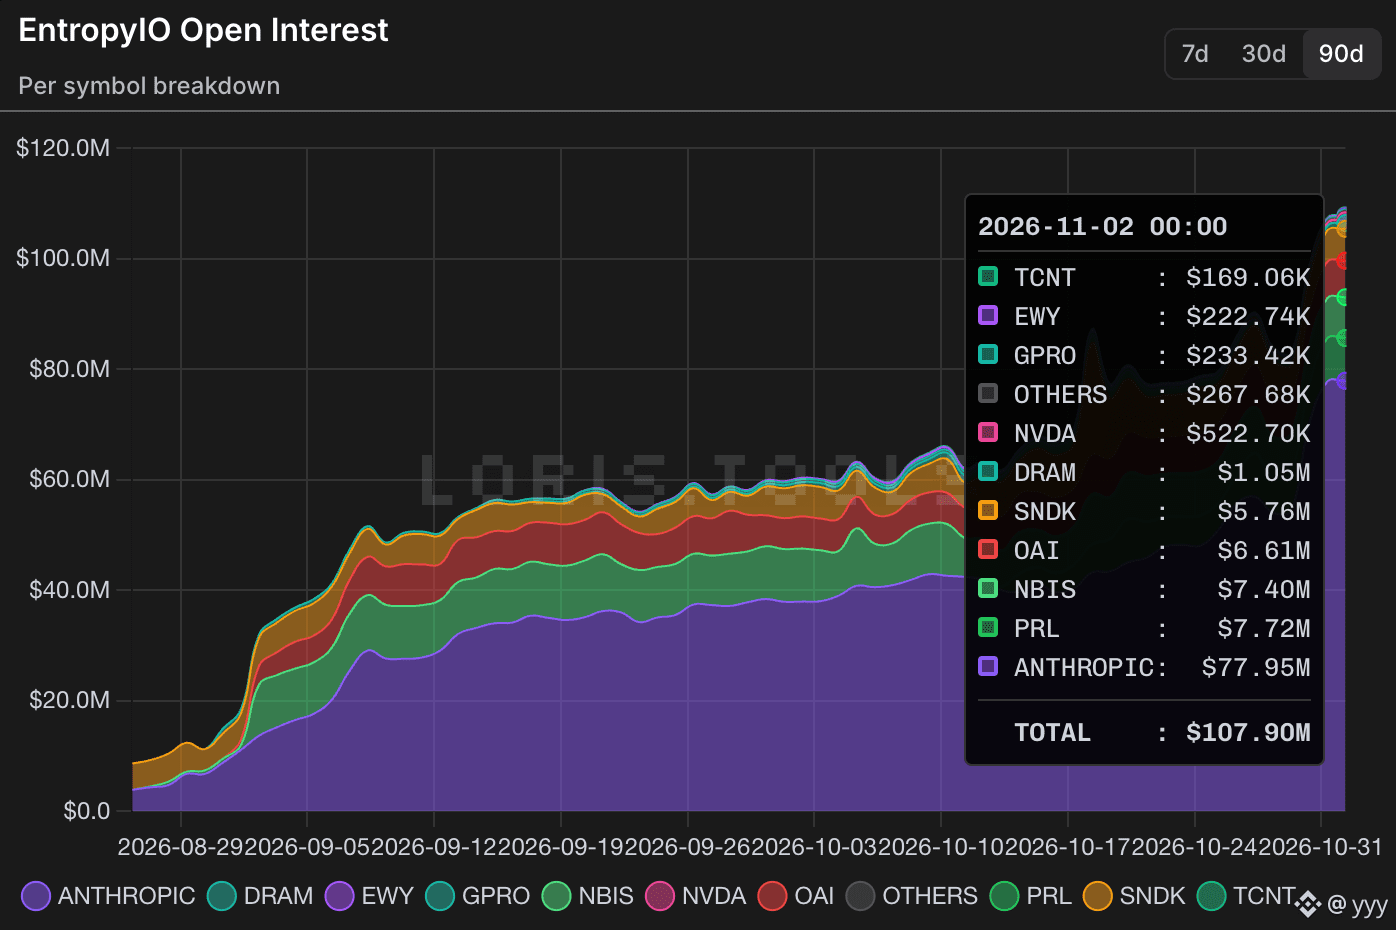
@entropyIO ocupa el segundo lugar entre los deployers de HIP-3 y sigue recortando distancias;

El OI ha superado el récord de 100 millones de dólares, y su cuota de mercado ha subido al 4,3 %.

#Hyperliquid $HYPE
·
--
Después de enviar altcoins por valor de 3,3 millones de dólares a un agujero negro, al hacker que atacó Binance le han descubierto otro error garrafal. Esta vez vendió las altcoins en un pool con una liquidez ínfima y evaporó casi 5 millones de dólares de la nada. Según los datos on-chain, la dirección del hacker volcó de una sola vez $PROM tokens, con un valor nominal de unos 5 millones de dólares, en el pool PROM/WETH de Uniswap V2, que carecía por completo de profundidad, y recibió a cambio 0,0316 ETH, unos 71,6 dólares. La grandeza no necesita explicación. #Binance #Hacker $BNB {spot}(BNBUSDT)
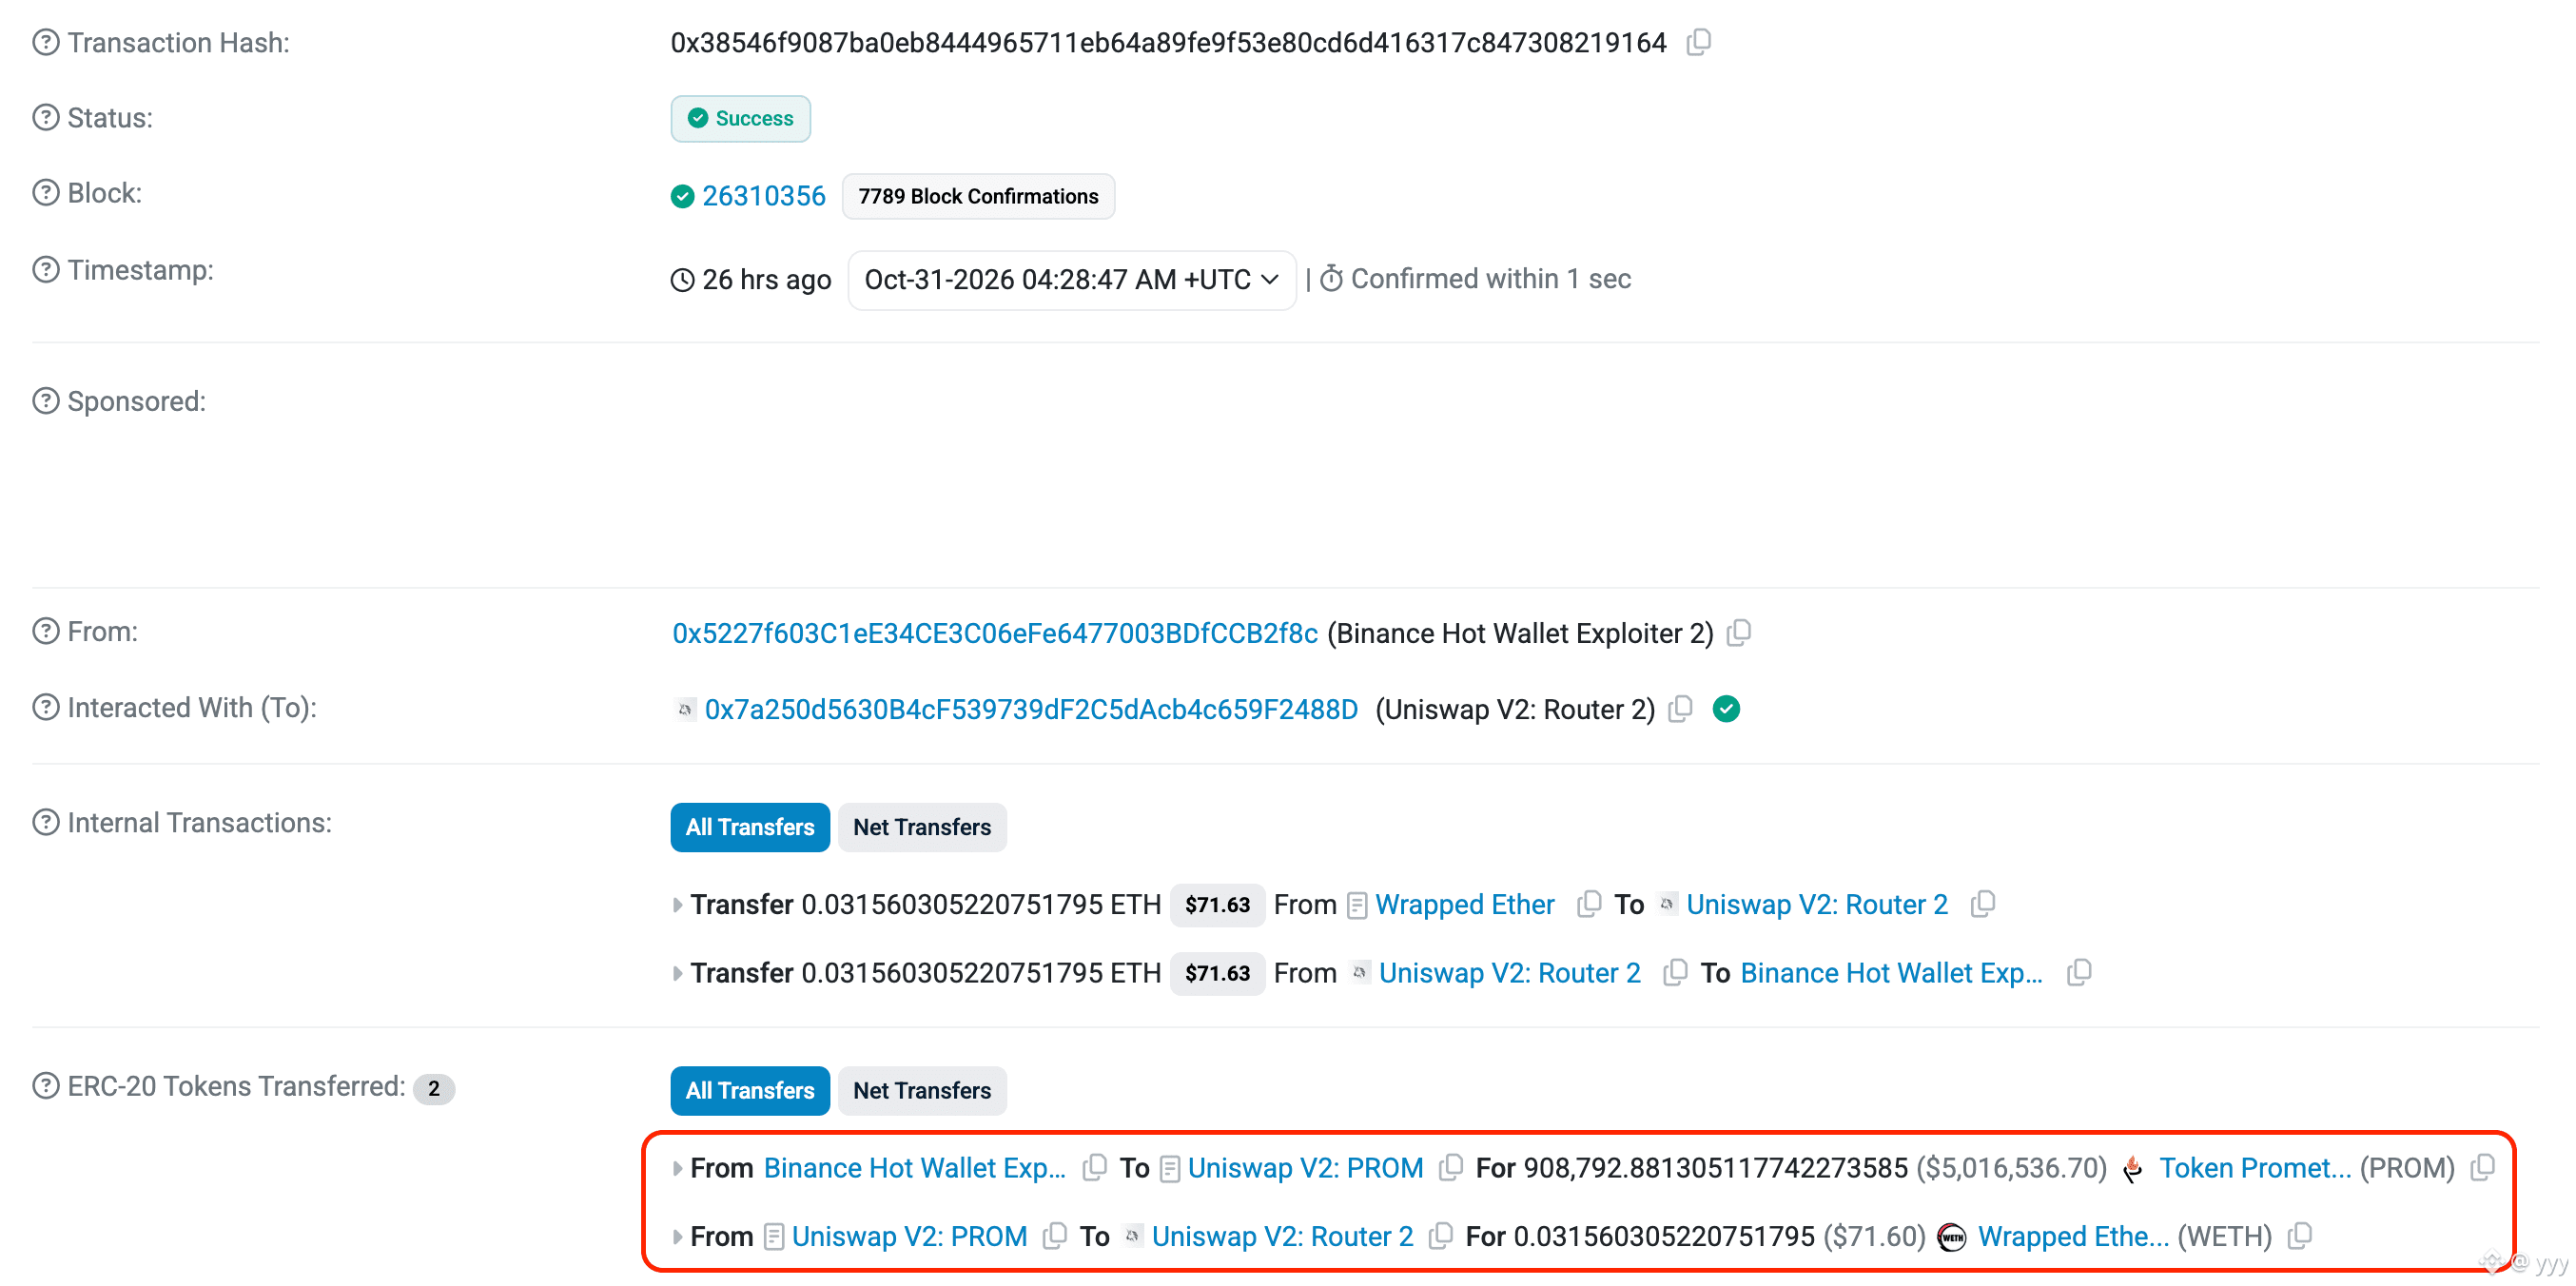
Después de enviar altcoins por valor de 3,3 millones de dólares a un agujero negro, al hacker que atacó Binance le han descubierto otro error garrafal.

Esta vez vendió las altcoins en un pool con una liquidez ínfima y evaporó casi 5 millones de dólares de la nada.

Según los datos on-chain, la dirección del hacker volcó de una sola vez $PROM tokens, con un valor nominal de unos 5 millones de dólares, en el pool PROM/WETH de Uniswap V2, que carecía por completo de profundidad, y recibió a cambio 0,0316 ETH, unos 71,6 dólares.

La grandeza no necesita explicación.

#Binance #Hacker $BNB
yyy
·
--
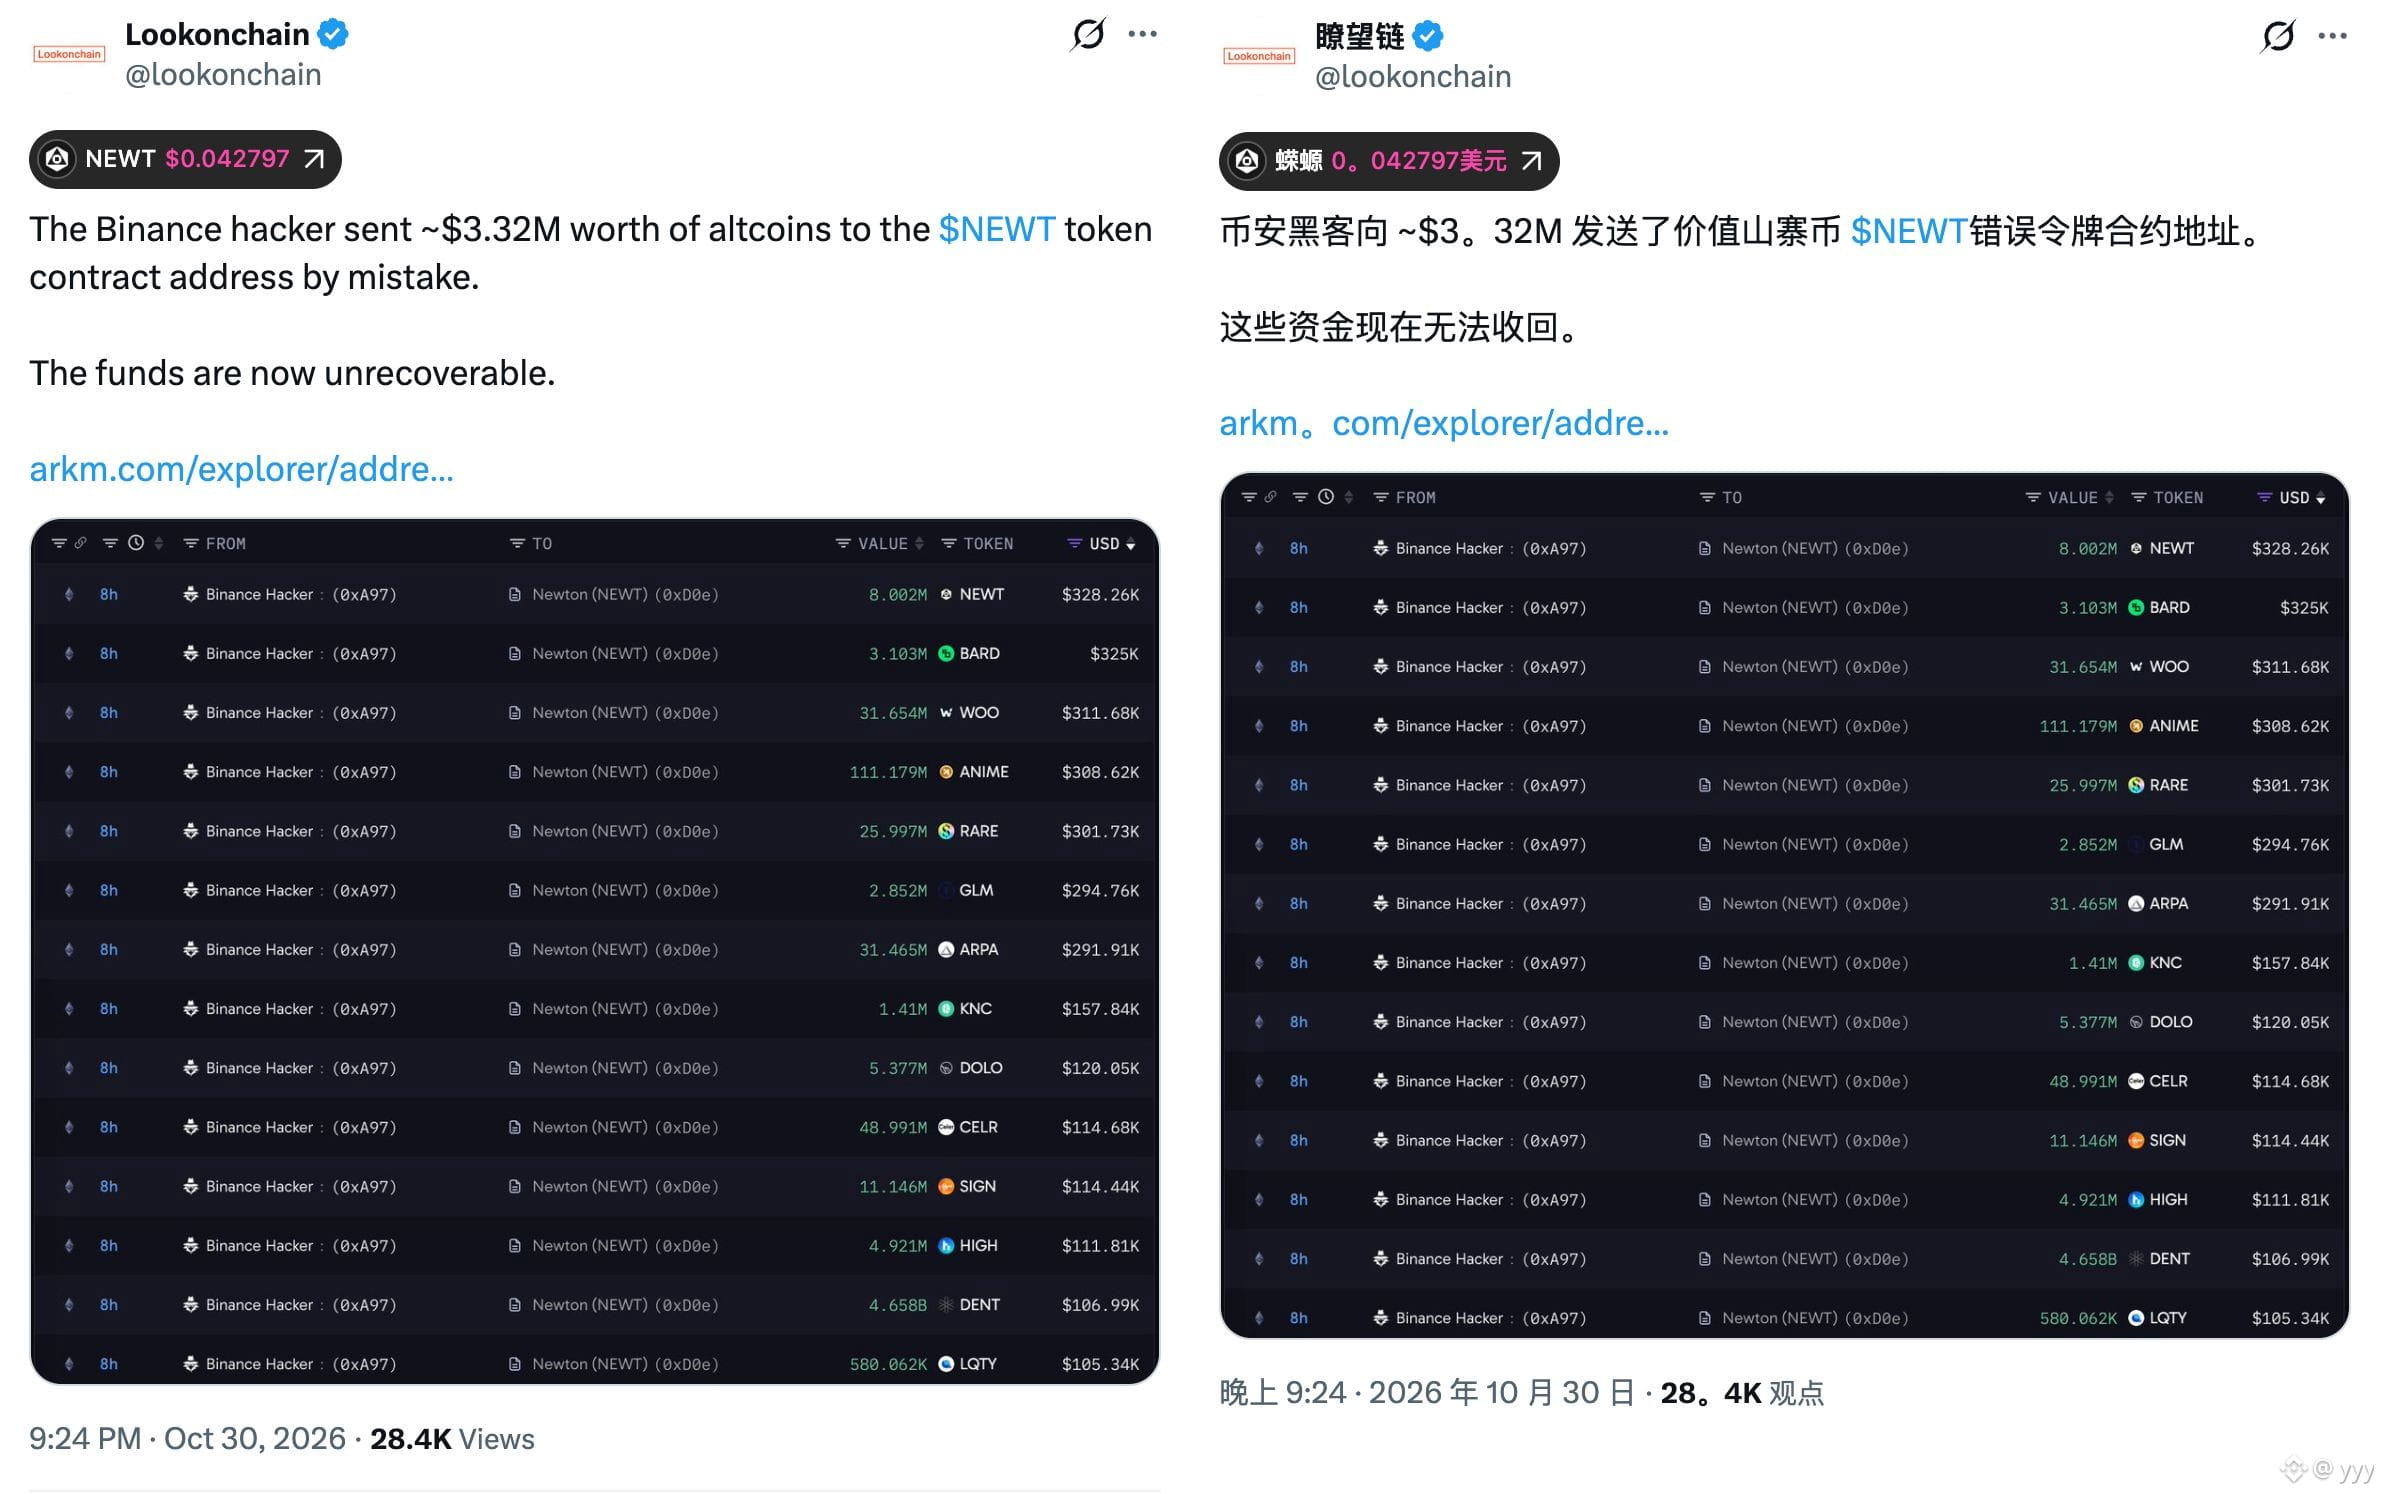
Se descubrió que el hacker que atacó Binance cometió un error de principiante: transfirió altcoins valoradas en unos 3,3 millones de dólares a la dirección del contrato del token $NEWT .

Es como enviar las monedas directamente a un agujero negro: quedan bloqueadas para siempre y no se pueden recuperar.

Otro error anterior fue no transferir de inmediato a través de la cadena los fondos robados en Arbitrum. Permanecieron allí durante unas horas y Arbitrum SC los congeló de emergencia.

#Binance #Arbitrum $ARB
·
--
El FBI pidió públicamente a Thorchain que colaborara para bloquear las direcciones relacionadas con los hackers de Binance. Desde Bybit hasta KelpDAO, Balance, Bitget y ahora Binance, los hackers que los robaron han coincidido en usar @THORChain para transferir los fondos robados. Como Thorchain se promociona como una infraestructura completamente descentralizada, no puede congelar fondos de forma centralizada y, naturalmente, nunca ha congelado fondos de hackers. Pero esta vez ocurrió algo inesperado. Mientras los hackers transferían los fondos robados, se produjo por casualidad un reembolso doble debido a una reorganización de Ethereum, lo que activó el mecanismo de pausa de emergencia de Thorchain. Hasta ahora, la gran mayoría de los swaps entre cadenas de Thorchain siguen pausados, así que los hackers solo pueden recurrir a otros puentes para transferir los fondos robados. Esta vez, el FBI pidió públicamente a Thorchain que colaborara para bloquear las direcciones relacionadas con los hackers. Teniendo en cuenta la forma habitual de actuar del equipo de Thorchain, en principio parece poco probable que coopere. #Binance #THORChain $RUNE {spot}(RUNEUSDT)
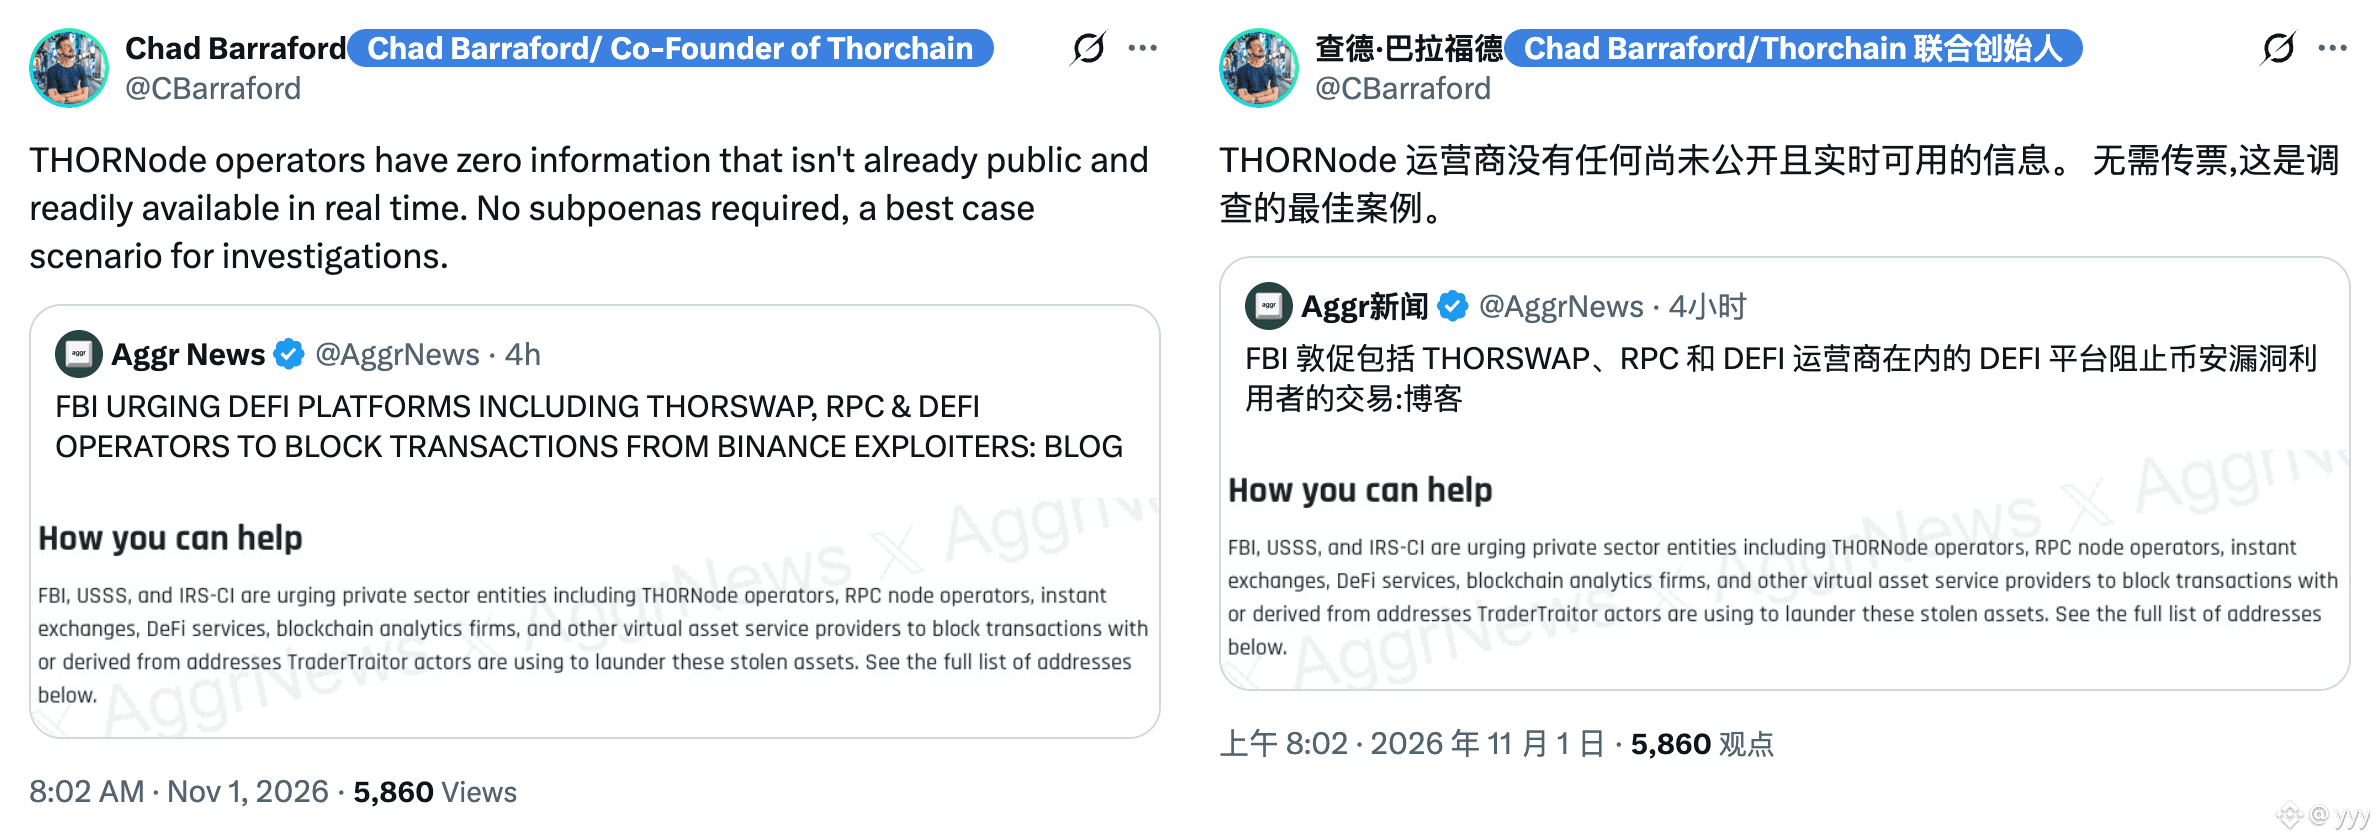
El FBI pidió públicamente a Thorchain que colaborara para bloquear las direcciones relacionadas con los hackers de Binance.

Desde Bybit hasta KelpDAO, Balance, Bitget y ahora Binance, los hackers que los robaron han coincidido en usar @THORChain para transferir los fondos robados.

Como Thorchain se promociona como una infraestructura completamente descentralizada, no puede congelar fondos de forma centralizada y, naturalmente, nunca ha congelado fondos de hackers.

Pero esta vez ocurrió algo inesperado. Mientras los hackers transferían los fondos robados, se produjo por casualidad un reembolso doble debido a una reorganización de Ethereum, lo que activó el mecanismo de pausa de emergencia de Thorchain. Hasta ahora, la gran mayoría de los swaps entre cadenas de Thorchain siguen pausados, así que los hackers solo pueden recurrir a otros puentes para transferir los fondos robados.

Esta vez, el FBI pidió públicamente a Thorchain que colaborara para bloquear las direcciones relacionadas con los hackers. Teniendo en cuenta la forma habitual de actuar del equipo de Thorchain, en principio parece poco probable que coopere.

#Binance #THORChain $RUNE
·
--
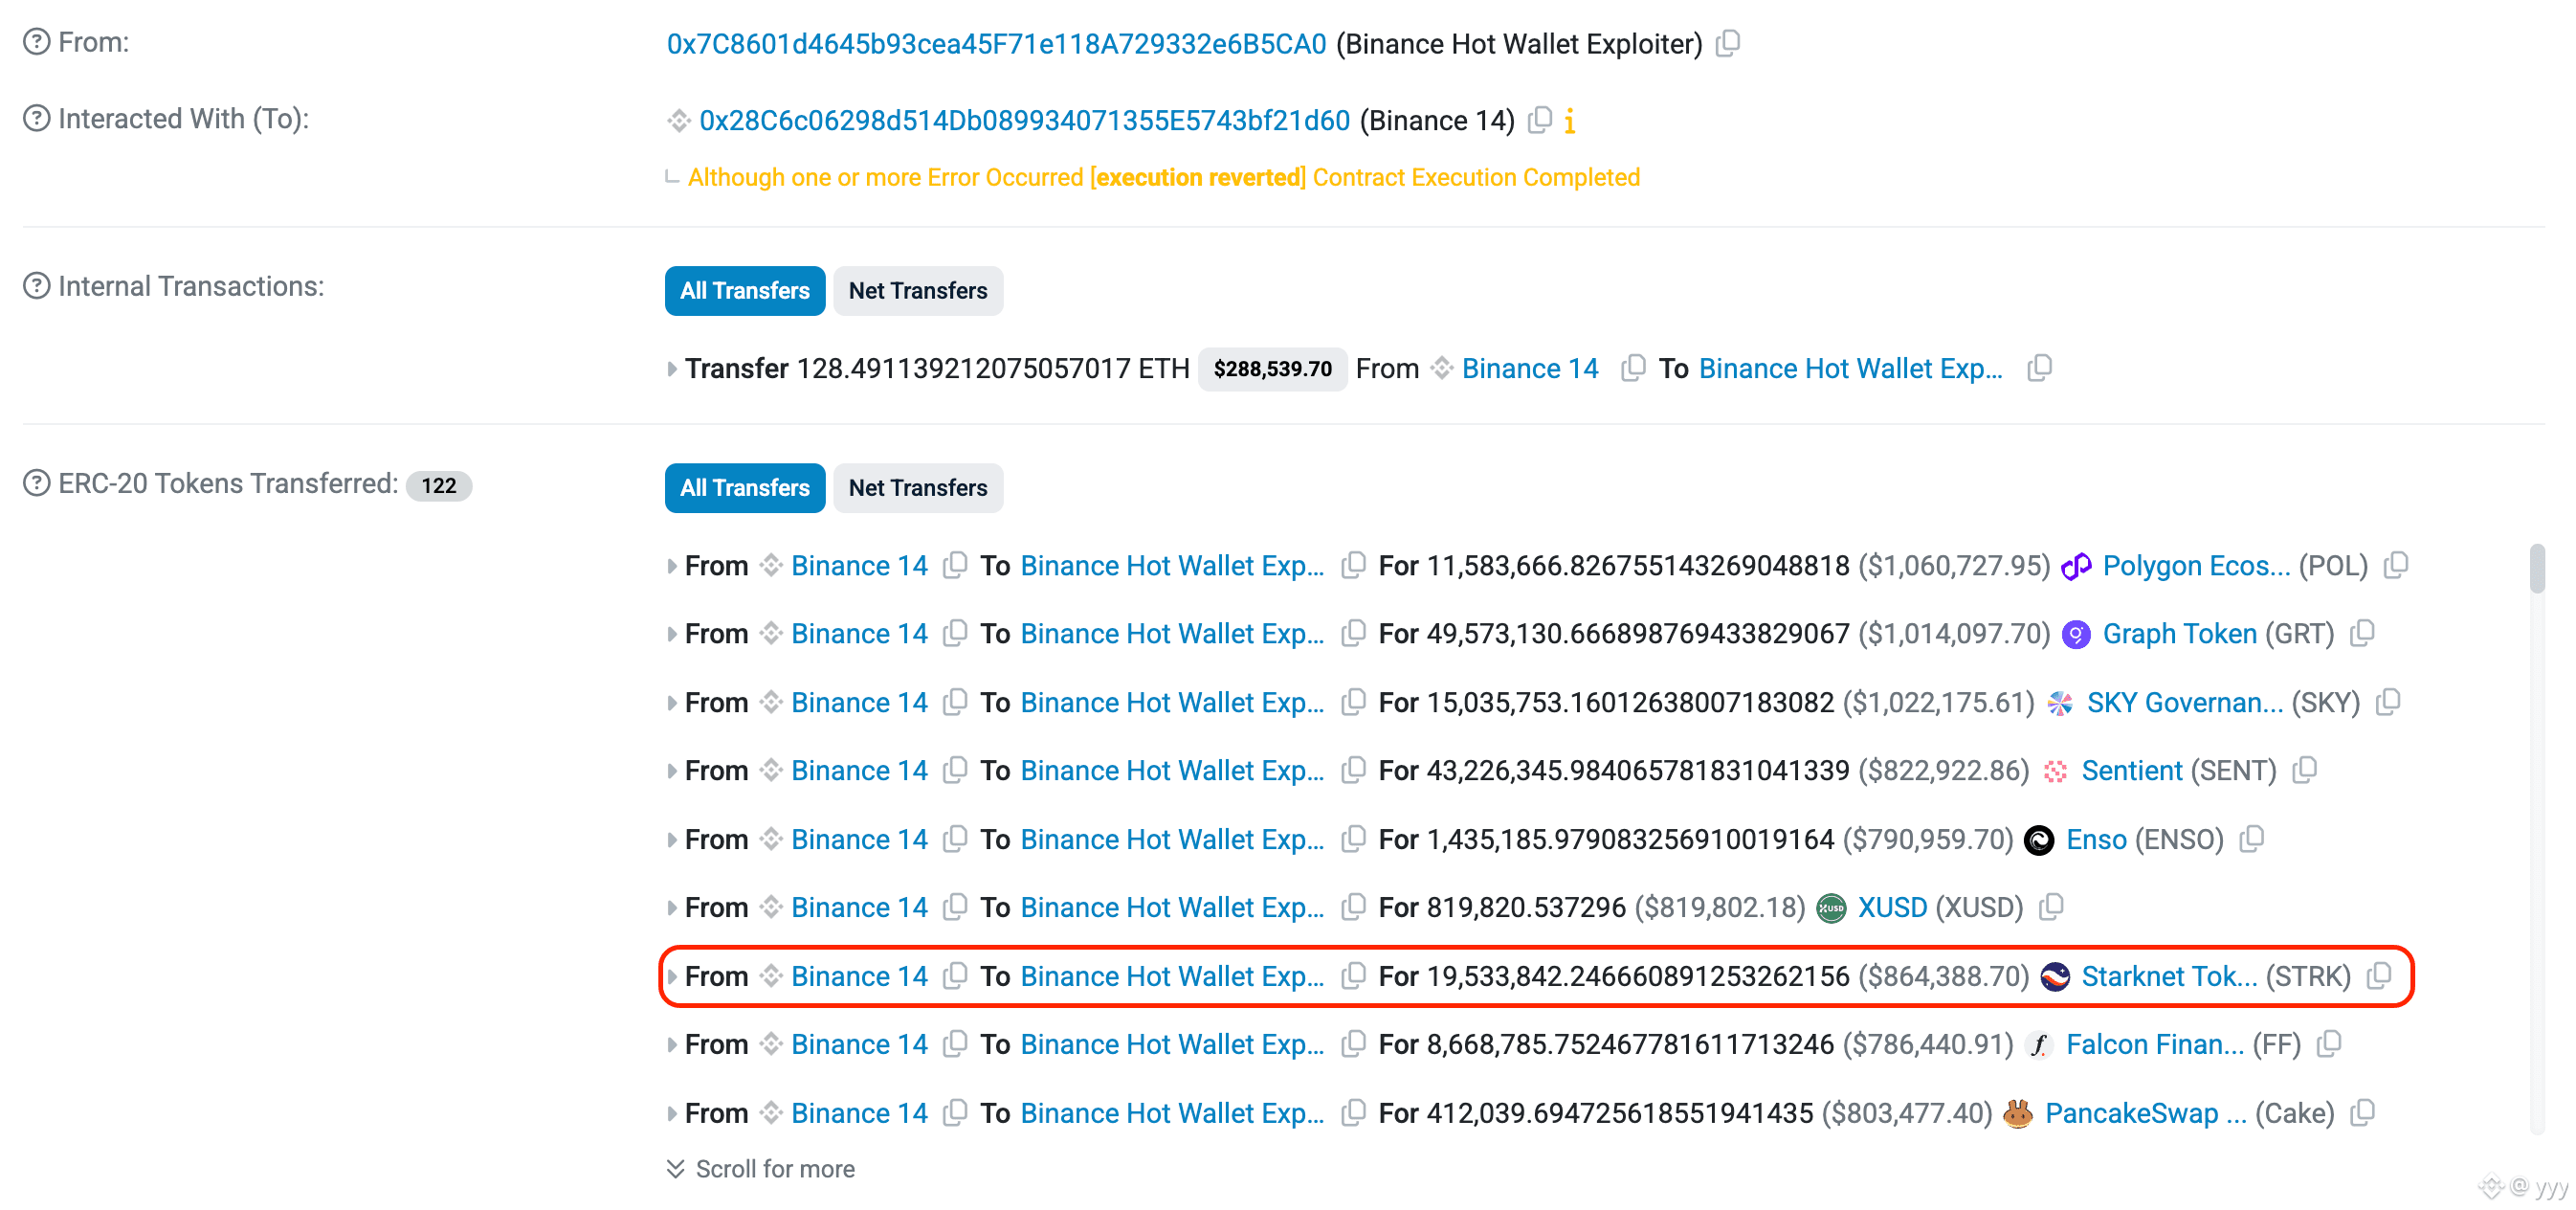
El Starknet que imaginas: Congela rápidamente los 428 $STRK transferidos por el hacker y le ahorra a Binance 19 dólares en pérdidas; El Starknet real: El hacker transfirió 19,5 millones de $STRK desde la billetera caliente de Binance y los intercambió sin problemas por 331 ETH. En todo caso, la liquidez de estos $STRK está en la red principal de Ethereum, no en Starknet L2. Aunque Starknet quisiera congelarla, no podría. #STARKNET $STRK {spot}(STRKUSDT)
El Starknet que imaginas:
Congela rápidamente los 428 $STRK transferidos por el hacker y le ahorra a Binance 19 dólares en pérdidas;

El Starknet real:
El hacker transfirió 19,5 millones de $STRK desde la billetera caliente de Binance y los intercambió sin problemas por 331 ETH.

En todo caso, la liquidez de estos $STRK está en la red principal de Ethereum, no en Starknet L2. Aunque Starknet quisiera congelarla, no podría.

#STARKNET $STRK
yyy
·
--
El chiste de que Starknet congeló 428 tokens por un valor de unos 19 dólares, transferidos por el hacker de Binance, de los tokens $STRK , tómatelo solo como algo divertido; no hay pruebas on-chain que demuestren que sea cierto.

Para activar el privilegio de congelación, no basta con que el fundador @EliBenSasson u otra persona con privilegios pulse un botón para congelar todo de inmediato.

Al igual que Arbitrum, Starknet necesita las firmas de 9 de los 12 miembros del comité de seguridad (SC) para ejecutar una congelación de emergencia.

Si me dices que Starknet se tomó tantas molestias coordinando a los distintos firmantes multisig solo para ayudar a Binance a recuperar 19 dólares, no me lo creo ni por un segundo.

#Binance #STARKNET $STRK
·
--
Titan Builder probablemente sea el mayor beneficiario del hackeo de Binance, después del propio hacker. En las últimas 24 h, los ingresos del protocolo incluso superaron a los de los gigantes de las stablecoins Tether y Circle, que llevaban mucho tiempo encabezando la clasificación, y alcanzaron la cifra de 22,83 millones de dólares. @titanbuilderxyz es un constructor neutral de bloques en Ethereum. Se encarga principalmente de agregar transacciones públicas, bundles privados y oportunidades de MEV presentadas por buscadores para construir bloques. El hackeo de Binance provocó una fuerte desalineación de precios, ya que el hacker vendió grandes cantidades de activos robados en Ethereum. Esto también generó enormes oportunidades de arbitraje y MEV. Como uno de los principales actores de este nicho, Titan Builder aprovechó su sólido desempeño operativo (el flujo de órdenes de los buscadores y la eficiencia de sus algoritmos de construcción) para ganar mediante pujas el derecho a producir más bloques de alto valor y, así, apropiarse de una parte considerable del valor de MEV. Como suele decirse: puede pasar tres años sin cerrar un trato y, cuando lo consigue, gana para vivir tres años. #Binance #TitanBuilder $BNB {spot}(BNBUSDT)
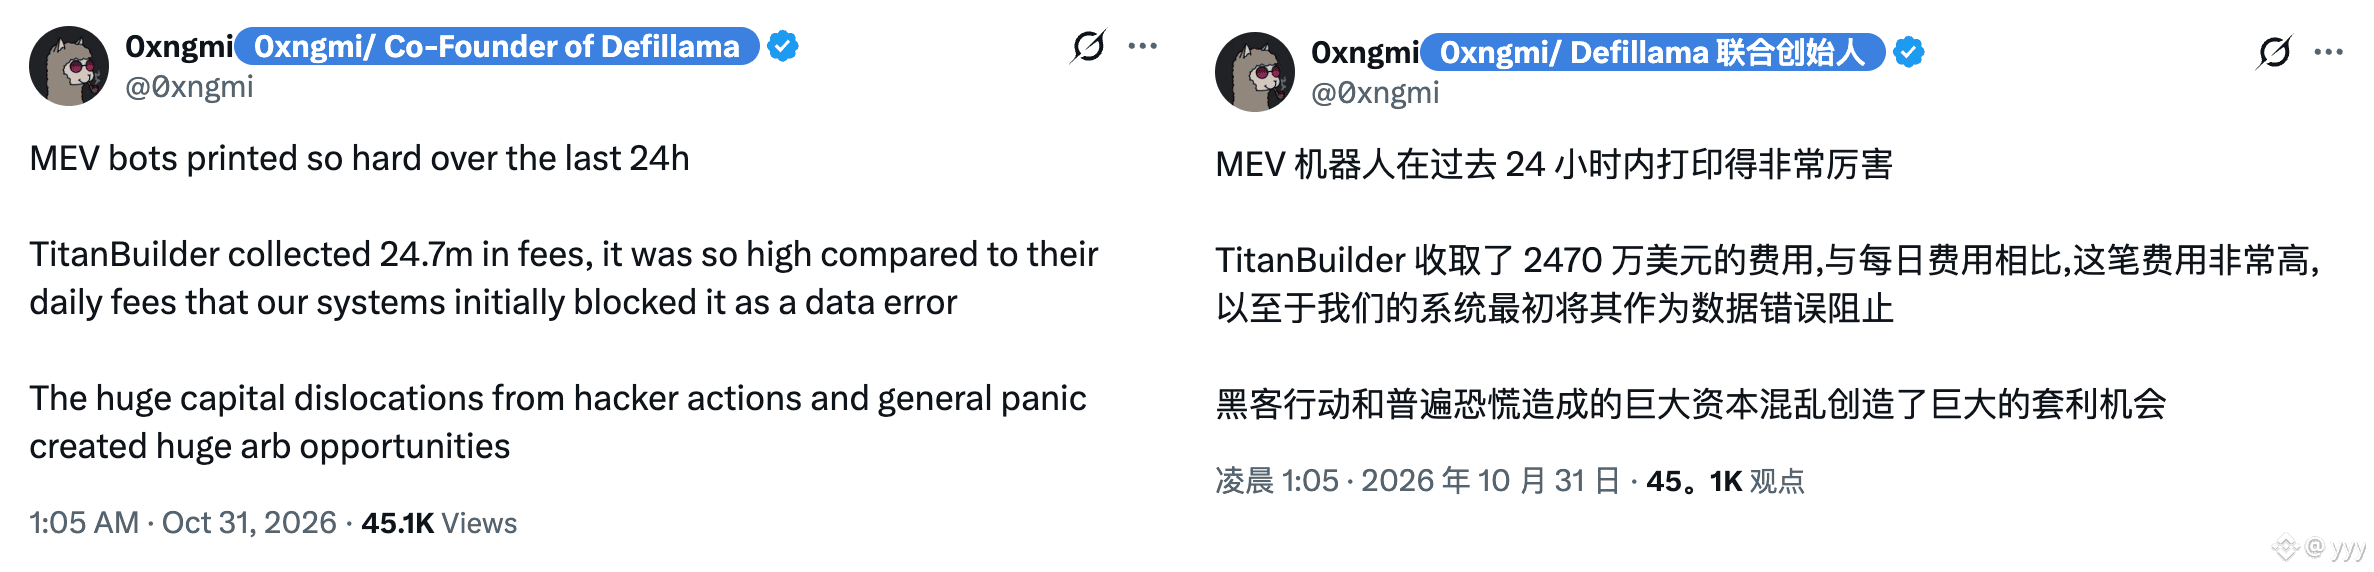
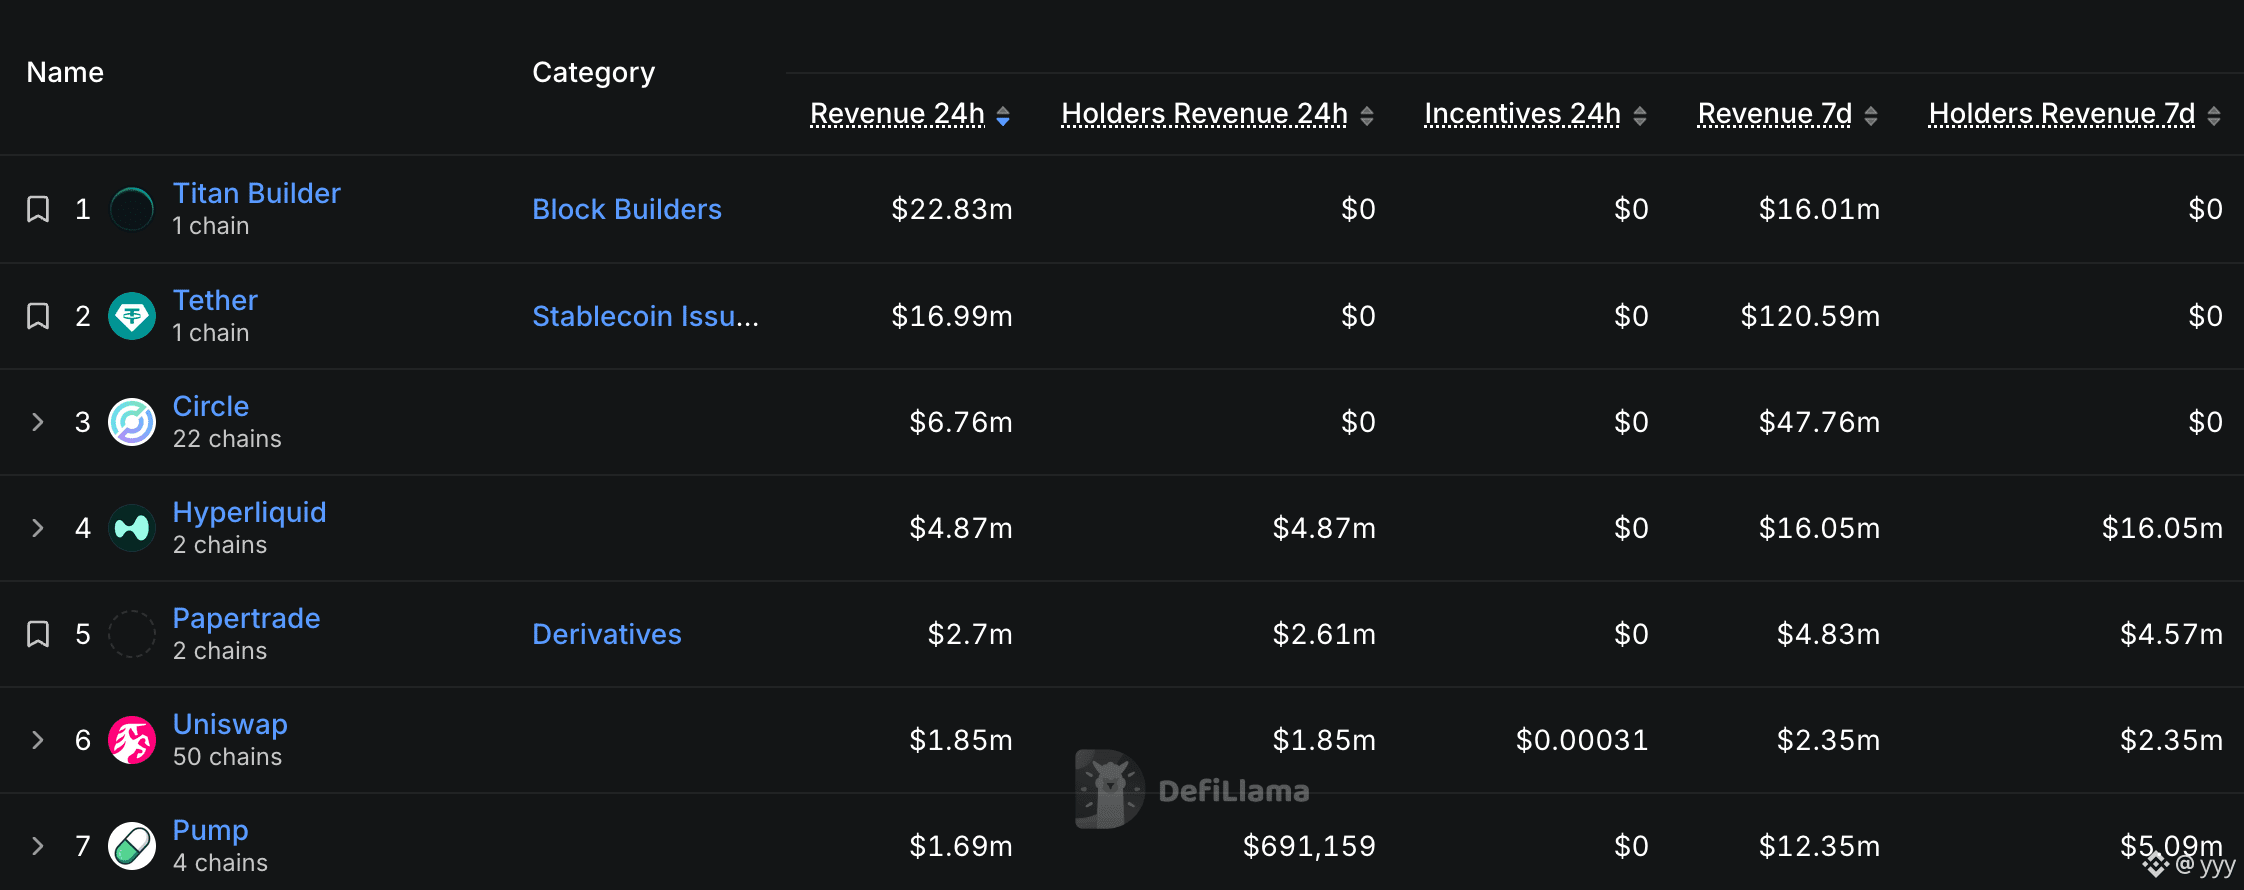
Titan Builder probablemente sea el mayor beneficiario del hackeo de Binance, después del propio hacker.

En las últimas 24 h, los ingresos del protocolo incluso superaron a los de los gigantes de las stablecoins Tether y Circle, que llevaban mucho tiempo encabezando la clasificación, y alcanzaron la cifra de 22,83 millones de dólares.

@titanbuilderxyz es un constructor neutral de bloques en Ethereum. Se encarga principalmente de agregar transacciones públicas, bundles privados y oportunidades de MEV presentadas por buscadores para construir bloques.

El hackeo de Binance provocó una fuerte desalineación de precios, ya que el hacker vendió grandes cantidades de activos robados en Ethereum. Esto también generó enormes oportunidades de arbitraje y MEV. Como uno de los principales actores de este nicho, Titan Builder aprovechó su sólido desempeño operativo (el flujo de órdenes de los buscadores y la eficiencia de sus algoritmos de construcción) para ganar mediante pujas el derecho a producir más bloques de alto valor y, así, apropiarse de una parte considerable del valor de MEV.

Como suele decirse: puede pasar tres años sin cerrar un trato y, cuando lo consigue, gana para vivir tres años.

#Binance #TitanBuilder $BNB
·
--
Se descubrió que el hacker que atacó Binance cometió un error de principiante: transfirió altcoins valoradas en unos 3,3 millones de dólares a la dirección del contrato del token $NEWT . Es como enviar las monedas directamente a un agujero negro: quedan bloqueadas para siempre y no se pueden recuperar. Otro error anterior fue no transferir de inmediato a través de la cadena los fondos robados en Arbitrum. Permanecieron allí durante unas horas y Arbitrum SC los congeló de emergencia. #Binance #Arbitrum $ARB {spot}(ARBUSDT)
Se descubrió que el hacker que atacó Binance cometió un error de principiante: transfirió altcoins valoradas en unos 3,3 millones de dólares a la dirección del contrato del token $NEWT .

Es como enviar las monedas directamente a un agujero negro: quedan bloqueadas para siempre y no se pueden recuperar.

Otro error anterior fue no transferir de inmediato a través de la cadena los fondos robados en Arbitrum. Permanecieron allí durante unas horas y Arbitrum SC los congeló de emergencia.

#Binance #Arbitrum $ARB
yyy
·
--
El chiste de que Starknet congeló 428 tokens por un valor de unos 19 dólares, transferidos por el hacker de Binance, de los tokens $STRK , tómatelo solo como algo divertido; no hay pruebas on-chain que demuestren que sea cierto.

Para activar el privilegio de congelación, no basta con que el fundador @EliBenSasson u otra persona con privilegios pulse un botón para congelar todo de inmediato.

Al igual que Arbitrum, Starknet necesita las firmas de 9 de los 12 miembros del comité de seguridad (SC) para ejecutar una congelación de emergencia.

Si me dices que Starknet se tomó tantas molestias coordinando a los distintos firmantes multisig solo para ayudar a Binance a recuperar 19 dólares, no me lo creo ni por un segundo.

#Binance #STARKNET $STRK
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Mapa del sitio
Preferencias de cookies
Términos y condiciones de la plataforma