

#coldcard
coldcard
160,550 vistas
518 están debatiendo
Hot
Lo último

·
--
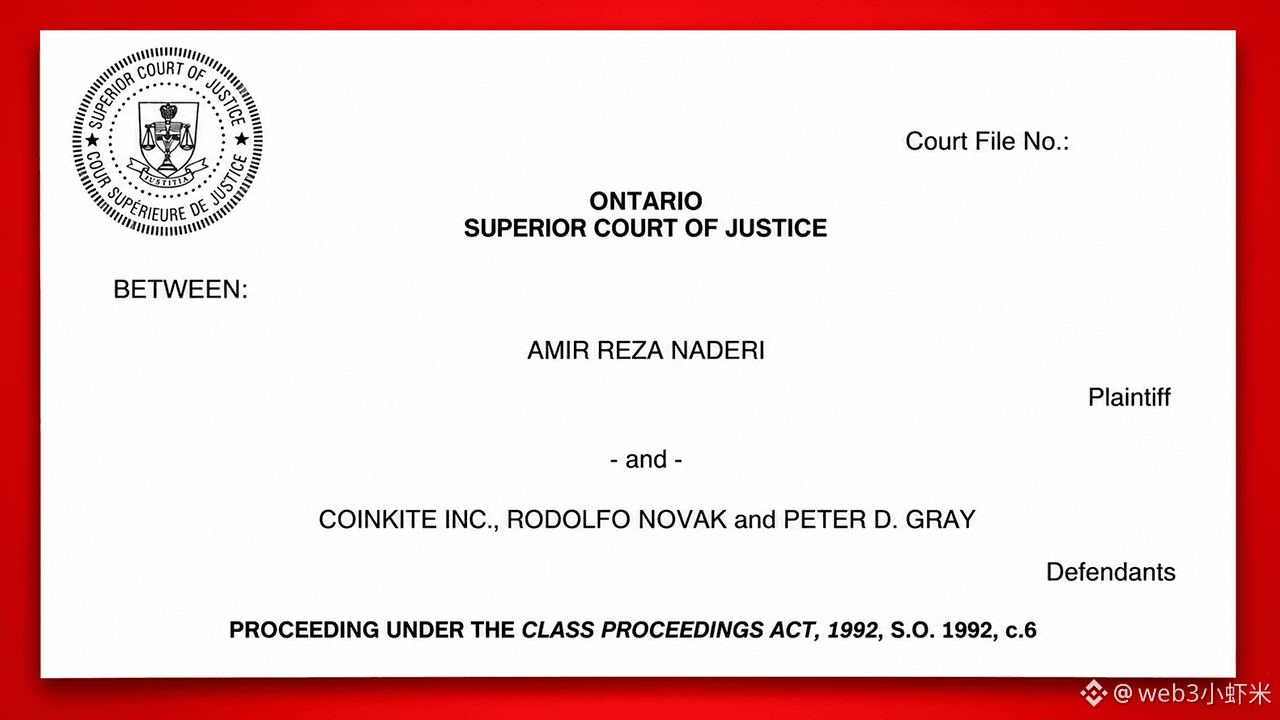
Vi en Globe and Mail: Coinkite, fabricante de monederos de hardware con sede en Toronto, y sus cofundadores se enfrentan a una propuesta de demanda colectiva ante el Tribunal Superior de Ontario, Canadá. La demanda alega que una vulnerabilidad del firmware de Coldcard permitió adivinar frases semilla y que se robaron bitcoins de usuarios por valor de más de 140 millones de dólares.
Datos clave: la demanda se presentó el 11 de septiembre. Entre los demandados figuran el director ejecutivo Rodolfo Novak y el cofundador Peter Gray. Se alega que el firmware de 2021 conectaba números aleatorios a un PRNG de software más débil; el ingeniero James O'Beirne ya lo había comunicado en mayo de 2025. Los ataques se produjeron en varias oleadas desde el 30/7/2026, y la demanda estima las pérdidas en más de 140 millones de dólares. El demandante Amir Naderi afirma haber perdido unos 80.000 dólares. La empresa se negó a comentar los detalles del litigio y dijo que publicaría un informe completo del incidente en unos días; anteriormente, el director ejecutivo ya había reconocido públicamente el error del firmware. La demanda aún no ha sido certificada y las acusaciones no están probadas.
Ni siquiera los monederos fríos son absolutamente seguros: si falla la generación de la semilla, estar desconectado no sirve de protección.
#$BTC #Coldcard #Monedero de hardware
4

Compras una cartera de hardware para estar tranquilo y resulta que las palabras de recuperación son «seudaleatorias». Coldcard, de Coinkite, quedó expuesta: una actualización de firmware de marzo de 2021 desactivó en secreto el generador de números verdaderamente aleatorios del chip. La frase de recuperación solo tenía 40 bits de entropía, cuando el estándar BIP-39 exige 128: era como incluir la contraseña de la puerta principal en el manual del producto. El 30 de julio, un atacante vació más de 500 carteras en 25 minutos y se llevó 594 $BTC (unos 38 millones de dólares). En total, el robo superó los 140 millones de dólares y afectó a más de 5.200 víctimas. El 11 de septiembre, el Tribunal Superior de Ontario admitió oficialmente una demanda colectiva. Los demandantes afirman que el equipo fundador ya lo sabía en mayo de 2025. La empresa lo niega y asegura que también se enteró ese mismo día y que ya publicó un parche. El parche llegó, pero ni una sola moneda robada ha vuelto. ¿Qué buscas realmente en una cartera fría: seguridad de verdad o tranquilidad psicológica? Cuéntanos en los comentarios: A, seguir usando la cartera de hardware tras la reparación; B, se acabó la confianza, volver a pasar todo al exchange.
$ETH $SOL
#Coldcard #carteradehardware
$ETH $SOL
#Coldcard #carteradehardware
107

·
--
【Últimas noticias del mercado】Lo más irónico no es que la vulnerabilidad permaneciera oculta durante 5 años: según la demanda, un ingeniero ya había advertido a Coinkite en mayo de 2025. Pero no fue hasta el 30 de julio de este año cuando los atacantes robaron 594 BTC en 25 minutos, unos 38 millones de dólares. Se alega que las pérdidas totales superan los 140 millones de dólares. La demanda colectiva ya llegó a los tribunales de Ontario y abarca toda la serie, de Mk2 a Q. Y lo que más duele: instalar el nuevo firmware tampoco puede salvar las frases semilla antiguas que ya se generaron. Si no las reemplazas por unas nuevas, la puerta seguirá abierta. ¿Aún te atreves a confiar por completo la seguridad de tu monedero de hardware a la palabra del fabricante?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(来源:Bitcoin.com News)
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(来源:Bitcoin.com News)
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
9
·
--
Me encontré con una demanda publicada por el Tribunal Superior de Justicia de Ontario: Coinkite, fabricante de Coldcard, y sus cofundadores Rodolfo Novak y Peter D. Gray se enfrentan a una demanda colectiva.
La demanda sostiene que, debido a un error de compilación, el firmware desde marzo de 2021 empezó a usar el generador de números pseudoaleatorios Yasmarang de MicroPython, lo que permitía reproducir las frases semilla. Los atacantes explotaron esta vulnerabilidad para robar criptomonedas a partir del 30 de julio de 2026; en la primera operación, transfirieron unos 594 BTC en aproximadamente 25 minutos. Las pérdidas acumuladas superan los 140 millones de dólares. También se afirma que los dos fundadores conocían el defecto desde, como muy tarde, mayo de 2025. Los demandantes solicitan la certificación de la demanda colectiva y reclaman indemnizaciones en virtud de la Ley de Protección al Consumidor de Ontario, entre otras normas.
$BTC #Coldcard #billeteradehardware
52

·
--
La cartera fría acaba en los tribunales: demanda colectiva por un fallo en la frase semillaEl hardware wallet también llegó al Tribunal Superior de Ontario — el demandante habla de una «acción colectiva», y el tribunal aún no ha emitido un fallo.
Una demanda pública presentada ante el Tribunal Superior de Ontario (expediente CV-26-00018158, emitida electrónicamente aprox. el 2026-09-11): el demandante Amir Reza Naderi, en representación de la clase propuesta, demanda a Coinkite Inc., fabricante de Coldcard, y a sus cofundadores Rodolfo Novak y Peter D. Gray. La demanda alega que, tras una actualización de firmware en marzo de 2021, la generación de la frase semilla pasó a depender del PRNG Yasmarang no criptográfico de MicroPython, lo que permitiría reproducirla sin conexión; se alega que esto fue explotado a partir del 2026-07-30, con unos 594 $BTC transferidos en los primeros aproximadamente 25 minutos (la demanda los estima en unos 38 millones de dólares), y un total acumulado posteriormente reclamado de más de 140 millones de dólares; el propio demandante afirma haber perdido unos 1,2294 $BTC el 6 de agosto. También se alega que los demandados habrían recibido al menos en mayo de 2025 una notificación sobre una posible vulnerabilidad, pero no advirtieron adecuadamente. Entre las pretensiones se incluyen remedios bajo la ley de protección al consumidor, la ley de compraventa de bienes, negligencia e incumplimiento contractual — todo ello según las alegaciones del demandante, sin decisión judicial aún.
La cartera fría acaba en los tribunales: demanda colectiva por un fallo en la frase semilla
El hardware wallet también llegó al Tribunal Superior de Ontario — el demandante habla de una «acción colectiva», y el tribunal aún no ha emitido un fallo.
Una demanda pública presentada ante el Tribunal Superior de Ontario (expediente CV-26-00018158, emitida electrónicamente aprox. el 2026-09-11): el demandante Amir Reza Naderi, en representación de la clase propuesta, demanda a Coinkite Inc., fabricante de Coldcard, y a sus cofundadores Rodolfo Novak y Peter D. Gray. La demanda alega que, tras una actualización de firmware en marzo de 2021, la generación de la frase semilla pasó a depender del PRNG Yasmarang no criptográfico de MicroPython, lo que permitiría reproducirla sin conexión; se alega que esto fue explotado a partir del 2026-07-30, con unos 594 $BTC transferidos en los primeros aproximadamente 25 minutos (la demanda los estima en unos 38 millones de dólares), y un total acumulado posteriormente reclamado de más de 140 millones de dólares; el propio demandante afirma haber perdido unos 1,2294 $BTC el 6 de agosto. También se alega que los demandados habrían recibido al menos en mayo de 2025 una notificación sobre una posible vulnerabilidad, pero no advirtieron adecuadamente. Entre las pretensiones se incluyen remedios bajo la ley de protección al consumidor, la ley de compraventa de bienes, negligencia e incumplimiento contractual — todo ello según las alegaciones del demandante, sin decisión judicial aún.
Una demanda pública presentada ante el Tribunal Superior de Ontario (expediente CV-26-00018158, emitida electrónicamente aprox. el 2026-09-11): el demandante Amir Reza Naderi, en representación de la clase propuesta, demanda a Coinkite Inc., fabricante de Coldcard, y a sus cofundadores Rodolfo Novak y Peter D. Gray. La demanda alega que, tras una actualización de firmware en marzo de 2021, la generación de la frase semilla pasó a depender del PRNG Yasmarang no criptográfico de MicroPython, lo que permitiría reproducirla sin conexión; se alega que esto fue explotado a partir del 2026-07-30, con unos 594 $BTC transferidos en los primeros aproximadamente 25 minutos (la demanda los estima en unos 38 millones de dólares), y un total acumulado posteriormente reclamado de más de 140 millones de dólares; el propio demandante afirma haber perdido unos 1,2294 $BTC el 6 de agosto. También se alega que los demandados habrían recibido al menos en mayo de 2025 una notificación sobre una posible vulnerabilidad, pero no advirtieron adecuadamente. Entre las pretensiones se incluyen remedios bajo la ley de protección al consumidor, la ley de compraventa de bienes, negligencia e incumplimiento contractual — todo ello según las alegaciones del demandante, sin decisión judicial aún.
145

·
--
🚨 $BTC ALERTA PARA LOS USUARIOS: Un fallo de Coldcard podría dejar expuestas tus claves 🛑
La reciente demanda colectiva presentada en Ontario revela que el firmware de Coldcard ha estado usando un generador de números pseudoaleatorios predecible desde marzo de 2021, convirtiendo lo que debería ser una semilla de un solo uso en un guion que puede reproducirse. 🦈 El dinero inteligente que ya está olfateando la filtración está migrando a dispositivos de hardware que garantizan una verdadera entropía.
Para quienes tienen Bitcoin, la brecha se traduce en un vaciado silencioso de liquidez: si un actor malicioso llega a obtener la frase mnemotécnica, puede adelantarse y hacerse con tus fondos. 📊 Mantente atento a cualquier transacción saliente inusual y considera migrar a una billetera con un generador de números aleatorios basado en hardware. 💡
💬 ¿Planeas migrar tu billetera esta semana o esperarás a que publiquen un parche? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Qué billetera física comprar después de los casos de Ledger y Coldcard (octubre de 2026)
Solo dos incidentes de 2026, el de un revendedor no oficial de Ledger y el de una falla de firmware de Coldcard, dejaron más de US$200 millones en criptomonedas robadas, según Galaxy Research. En la mayoría de los casos del año el chip de la billetera no se rompió: el problema estuvo en dónde se…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
🚨 ALERTA BITCOIN: UNA CUENTA OFICIAL DIFUNDIÓ UN ENLACE FRAUDULENTO
Este 11 de octubre, COLDCARD, fabricante de billeteras físicas para $BTC, informó que desde su cuenta oficial de X se difundió un enlace fraudulento.
⚠️ ¿QUÉ PASÓ?
🔸 El mensaje simulaba una advertencia urgente de seguridad.
🔸 Enviaba a una página falsa para una supuesta migración de fondos.
🔸 COLDCARD eliminó la publicación e investiga cómo apareció.
🚨 ¿HACKEARON LAS BILLETERAS?
No hay evidencia confirmada de que los dispositivos hayan sido comprometidos ni de pérdidas económicas asociadas al enlace.
🛡️ CÓMO PROTEGER TUS FONDOS
1️⃣ No ingreses a enlaces de migración compartidos en publicaciones sospechosas.
2️⃣ Nunca escribas tu frase de recuperación (palabras que dan acceso a tus fondos) en una página web.
3️⃣ Verificá las alertas entrando por tu cuenta al sitio del fabricante.
4️⃣ Si revelaste tu frase, considerala comprometida y trasladá los fondos a una billetera nueva y segura.
📌 NUESTRA LECTURA
Tras nuestra cobertura de Ledger, aparece otro riesgo diferente: el phishing (engaño para robar datos o fondos) mediante canales aparentemente oficiales.
Una cuenta legítima no garantiza que cada enlace publicado sea seguro.
🔎 QUÉ VIGILAMOS
🔴 Riesgo: víctimas confirmadas o nuevas publicaciones fraudulentas.
🟡 Observación: investigación en curso.
🟢 Mejora: origen aclarado y medidas de seguridad reforzadas.
⚠️ No confundir un enlace fraudulento con un hackeo confirmado de dispositivos.
📌 ALERTA / SEGURIDAD
#bitcoin #BTC #Coldcard #Seguridad
131
·
--
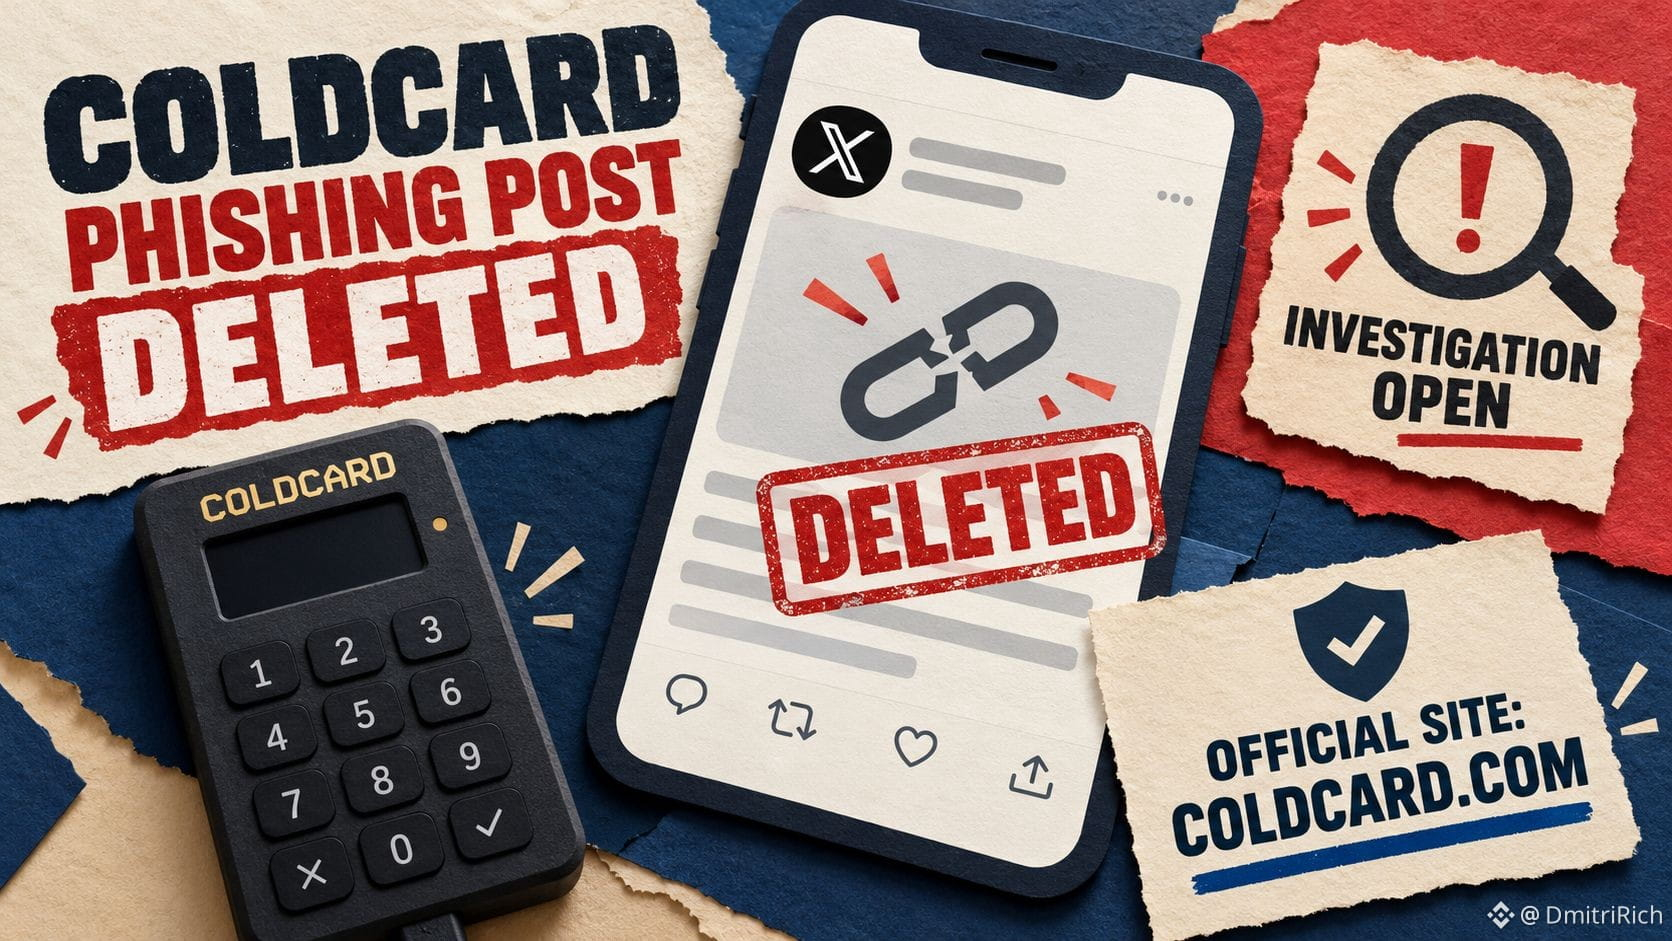
Usuarios de Coldcard: ignoren la advertencia eliminada sobre el «firmware crítico» de su cuenta oficial de X.
#Coldcard afirma que el enlace era de phishing y que coldcard.com es su único sitio oficial; no se ha confirmado ningún fallo nuevo del firmware ni pérdidas.
El incidente de la cuenta sigue bajo investigación.
#Coldcard afirma que el enlace era de phishing y que coldcard.com es su único sitio oficial; no se ha confirmado ningún fallo nuevo del firmware ni pérdidas.
El incidente de la cuenta sigue bajo investigación.
127


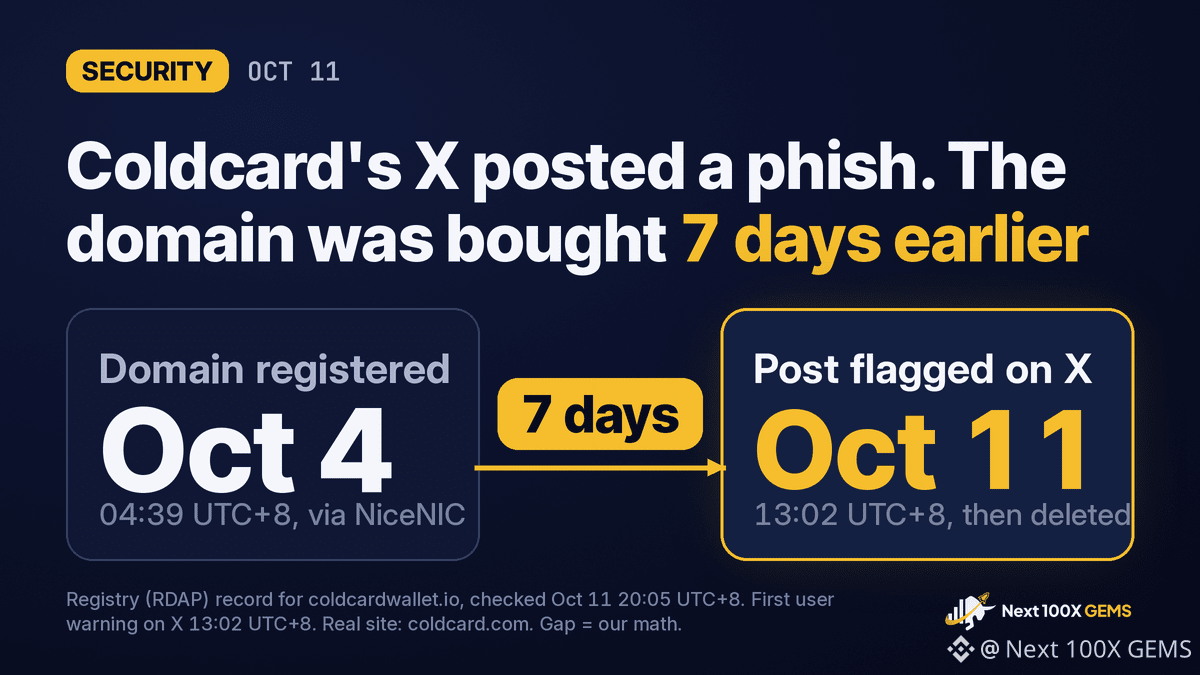
El enlace de phishing publicado hoy desde la cuenta oficial de Coldcard en X usaba un dominio registrado 7 días antes.
Revisamos el registro del dominio coldcardwallet.io. Se registró el 4 de octubre a las 04:39 UTC+8 a través del registrador NiceNIC. Los usuarios señalaron la publicación por primera vez el 11 de octubre a las 13:02 UTC+8, así que alguien tenía el dominio en su poder al menos una semana antes de que se publicara.
El enlace dirigía a migrate.coldcardwallet.io. Las instrucciones auténticas de Coldcard para el fallo de su semilla de julio están en coldcard.com/security/migrate. La página falsa usó la palabra que los usuarios ya esperaban, y su dominio coincide con el nombre de usuario de X, COLDCARDwallet, en lugar de con el sitio web real.
La trampa estaba pensada para este público. Ese fallo del firmware debilitó la generación de semillas y, según Galaxy Digital, los atacantes robaron al menos 100 millones de dólares en Bitcoin de 7.300 carteras. De verdad se ha indicado a los propietarios de semillas afectadas que trasladen sus fondos a una nueva, así que «migra ahora» desde la cuenta oficial parecía creíble.
Coldcard eliminó la publicación y afirma que no encontró ningún inicio de sesión ni sesión coincidente de su lado. Ha pedido a X que investigue el caso.
Una migración legítima de Coldcard se hace en el dispositivo. Si un sitio web te pide las palabras de tu semilla, es un ataque.
$BTC
#Coldcard #Bitcoin
Esto no es asesoramiento financiero. Investiga por tu cuenta.
1
193
·
--
Investigación urgente: Coldcard investiga la aparición de un enlace de phishing en su cuenta de X
Coldcard, empresa especializada en monederos fríos para almacenar criptomonedas, anunció que está investigando oficialmente cómo apareció un enlace de phishing en su cuenta oficial de X, lo que aumenta la alerta de seguridad entre los usuarios.
📌 Puntos clave y análisis:
• El incidente apunta a los usuarios de monederos fríos e intenta dirigirlos a sitios maliciosos que imitan la plataforma original.
• El equipo de Coldcard comenzó de inmediato a examinar posibles vulnerabilidades de seguridad o accesos no autorizados a su cuenta en redes sociales.
• El mayor desafío es la rapidez con la que se difunden enlaces falsos en las cuentas de empresas de confianza antes de que intervengan los equipos de soporte.
💡 Conclusión: El incidente nos recuerda que incluso las cuentas oficiales de grandes empresas de seguridad pueden ser vulneradas, por lo que los inversores no deben hacer clic en enlaces sin comprobarlos.
💬 ¿Cómo proteges tus activos digitales frente a ataques de phishing dirigidos a las cuentas de plataformas de almacenamiento en frío en las redes sociales?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Un enlace sospechoso apareció en la página de X de Coldcard, recordándonos que incluso las empresas centradas en la seguridad pueden ser víctimas de ataques.
🧠 En pocas palabras
Piensa en un enlace de phishing como en un timbre falso que suena en tu teléfono: parece legítimo, pero al pulsarlo puedes dejar entrar a desconocidos. Coldcard advirtió a sus seguidores que ignoraran el enlace malicioso y prometió informar cuando verificara los detalles.
✅ Qué significa para ti
• Comprueba siempre las URL antes de hacer clic, incluso si aparecen en cuentas de confianza.
• Mantén actualizado el firmware de tu monedero físico para beneficiarte de las últimas medidas de protección.
• Sigue los canales oficiales para recibir alertas y nunca compartas tus frases semilla ni tus claves privadas.
Mantente alerta y protege tus criptoactivos.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
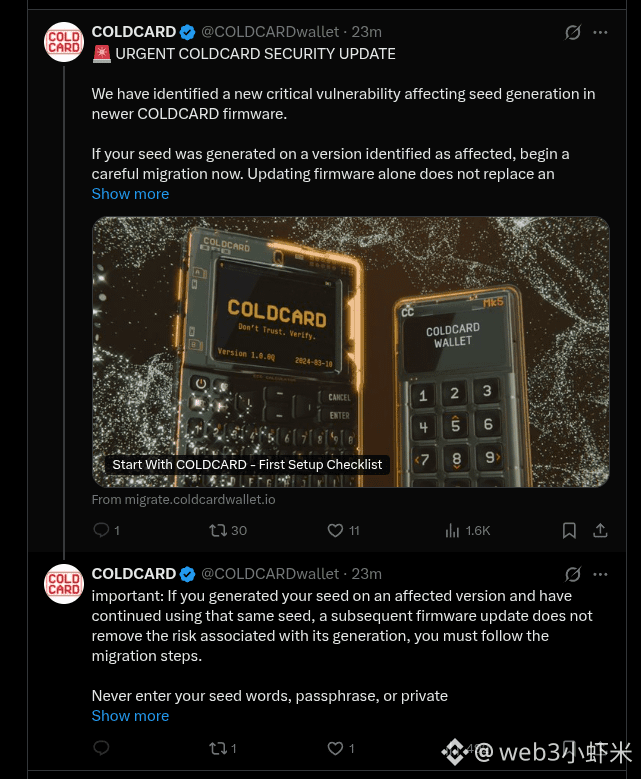
Hoy publicaron una entrada de phishing en la cuenta oficial de X de COLDCARD: 🚨 «Actualización de seguridad urgente». Afirmaba que había una vulnerabilidad en la generación de semillas del firmware e instaba a los usuarios a migrar cuanto antes. Enlazaba a migrate.coldcardwallet.io y, después de publicarla, la borraron.
La cuenta oficial ha reconocido que se publicó un enlace de phishing y que lo eliminaron. Insisten en que el único sitio web oficial es coldcard.com: no hagas clic en el enlace de migración ni introduzcas tu semilla.
Si hasta las cuentas oficiales de monederos físicos pueden usarse para hacer phishing, ¿qué nuevo tipo de ingeniería social es este? Fíjate bien en qué falla del dominio.
#钓鱼 #COLDCARD #monederofísico
127

Coinkite está aconsejando a los usuarios de Coldcard Mk3 que migren fondos tras un posible riesgo de generación de semillas. Además, expertos en seguridad están investigando un enorme desvío de fondos de 38 millones de dólares en una cartera de Bitcoin.
#CryptoSecurity #Coldcard
Coinkite está aconsejando a los usuarios de Coldcard Mk3 que migren fondos tras un posible riesgo de generación de semillas. Además, expertos en seguridad están investigando un enorme desvío de fondos de 38 millones de dólares en una cartera de Bitcoin.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
64

·
--
Pérdidas por una falla en el firmware de Coldcard superan los 70M de dólares tras el robo de 1.082 BTC de 1.196 billeteras. CZ insta a la división de fondos; Coinkite emite correcciones, pero las semillas antiguas siguen en riesgo. La autocustodia se vio sacudida con fuerza hoy. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Pérdidas por una falla en el firmware de Coldcard superan los 70M de dólares tras el robo de 1.082 BTC de 1.196 billeteras. CZ insta a la división de fondos; Coinkite emite correcciones, pero las semillas antiguas siguen en riesgo. La autocustodia se vio sacudida con fuerza hoy. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
86
·
--
Una falla en el firmware de Coldcard permite robar $38M en BTC: se drenaron 594 BTC de aproximadamente 500 carteras en solo 25 minutos. Se instó urgentemente a los usuarios a migrar sus semillas ahora. La seguridad del hardware enfrenta un escrutinio intenso hoy. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Una falla en el firmware de Coldcard permite robar $38M en BTC: se drenaron 594 BTC de aproximadamente 500 carteras en solo 25 minutos. Se instó urgentemente a los usuarios a migrar sus semillas ahora. La seguridad del hardware enfrenta un escrutinio intenso hoy. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
79
·
--
【¿Qué se está negociando en el mercado?】 La wallet de hardware Coldcard sufrió un incidente de explotación por un monto de 89 millones de dólares. A diferencia del colapso de FTX que desencadenó una ola masiva de retiros, la lógica central de trading del mercado actual es: «los activos dañados regresan a los exchanges». Los inversores que tenían activos en esta wallet están transfiriendo el Bitcoin de vuelta a exchanges centralizados para gestionar los activos relacionados. 【Lo verdaderamente digno de atención es】 Este incidente no ha provocado una crisis de confianza hacia los exchanges centralizados; al contrario, ha aparecido un flujo de fondos en dirección contraria. Por un lado, esto indica que el mercado aún no ha perdido la confianza en la capacidad de los exchanges para aplicar medidas de seguridad. Por otro lado, también refleja que la expectativa de los inversores de una corrección de la vulnerabilidad de la wallet de hardware es, por ahora, más dominante. 【Observación de las próximas 48 horas】 Preste atención especial al avance de la corrección oficial de la vulnerabilidad de Coldcard y a los cambios en el volumen neto de Bitcoin que ingresan a los exchanges. Si el flujo de entrada sigue aumentando, podría generar cierta presión vendedora sobre el precio del BTC a corto plazo. #BTC #Coldcard
【¿Qué se está negociando en el mercado?】 La wallet de hardware Coldcard sufrió un incidente de explotación por un monto de 89 millones de dólares. A diferencia del colapso de FTX que desencadenó una ola masiva de retiros, la lógica central de trading del mercado actual es: «los activos dañados regresan a los exchanges». Los inversores que tenían activos en esta wallet están transfiriendo el Bitcoin de vuelta a exchanges centralizados para gestionar los activos relacionados. 【Lo verdaderamente digno de atención es】 Este incidente no ha provocado una crisis de confianza hacia los exchanges centralizados; al contrario, ha aparecido un flujo de fondos en dirección contraria. Por un lado, esto indica que el mercado aún no ha perdido la confianza en la capacidad de los exchanges para aplicar medidas de seguridad. Por otro lado, también refleja que la expectativa de los inversores de una corrección de la vulnerabilidad de la wallet de hardware es, por ahora, más dominante. 【Observación de las próximas 48 horas】 Preste atención especial al avance de la corrección oficial de la vulnerabilidad de Coldcard y a los cambios en el volumen neto de Bitcoin que ingresan a los exchanges. Si el flujo de entrada sigue aumentando, podría generar cierta presión vendedora sobre el precio del BTC a corto plazo. #BTC #Coldcard
126
·
--
Coldcard fue robado: 110 millones de dólares. ¿Cómo lo hizo realmente el atacante? Estudié esto durante tres días y explico toda la cadena con claridadEstos días, el mayor incidente de seguridad en el mundo cripto es la vulnerabilidad en el generador de números aleatorios del hardware wallet Coldcard: aproximadamente 5000 carteras, se robaron 1755 bitcoins, con un valor de más de 110 millones de dólares.
La mayoría de los informes solo dicen: "Defectos en la generación de números aleatorios permiten que las frases mnemotécnicas sean deducidas". Pero como alguien que quiere entender el principio, consulté muchísima documentación técnica (análisis oficial de Block, seguimiento en cadena de Galaxy Research y proyectos PoC de la comunidad) y desglosé toda la cadena de ataque. Aquí lo comparto con amigos igual de curiosos.
【Primero, la conclusión más importante】
El atacante no adivinó la frase mnemotécnica a fuerza bruta, ni la clave privada con fuerza bruta: ambas implican un espacio de 2^256, que es físicamente imposible. Lo que enumeró fue el estado interno del generador de números aleatorios (PRNG) que produce la frase mnemotécnica; este espacio es solo de 2^32 (aprox. 4.200 millones).
Coldcard fue robado: 110 millones de dólares. ¿Cómo lo hizo realmente el atacante? Estudié esto durante tres días y explico toda la cadena con claridad
Estos días, el mayor incidente de seguridad en el mundo cripto es la vulnerabilidad en el generador de números aleatorios del hardware wallet Coldcard: aproximadamente 5000 carteras, se robaron 1755 bitcoins, con un valor de más de 110 millones de dólares.
La mayoría de los informes solo dicen: "Defectos en la generación de números aleatorios permiten que las frases mnemotécnicas sean deducidas". Pero como alguien que quiere entender el principio, consulté muchísima documentación técnica (análisis oficial de Block, seguimiento en cadena de Galaxy Research y proyectos PoC de la comunidad) y desglosé toda la cadena de ataque. Aquí lo comparto con amigos igual de curiosos.
【Primero, la conclusión más importante】
El atacante no adivinó la frase mnemotécnica a fuerza bruta, ni la clave privada con fuerza bruta: ambas implican un espacio de 2^256, que es físicamente imposible. Lo que enumeró fue el estado interno del generador de números aleatorios (PRNG) que produce la frase mnemotécnica; este espacio es solo de 2^32 (aprox. 4.200 millones).
101

🚨 Robos dirigidos a las carteras Coldcard en ciberataques
Las carteras Coldcard, un tipo de carteras frías (Hard Wallets) conocidas por su seguridad, han sido objeto de una serie de ciberataques. Estos ataques afectaron a más de 5200 personas y dieron lugar a robos que superaron los 116 millones de dólares desde el jueves pasado, lo que plantea dudas sobre la seguridad de soluciones de almacenamiento similares.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muy alto
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Fuente: biztoc.com
1
25
·
--
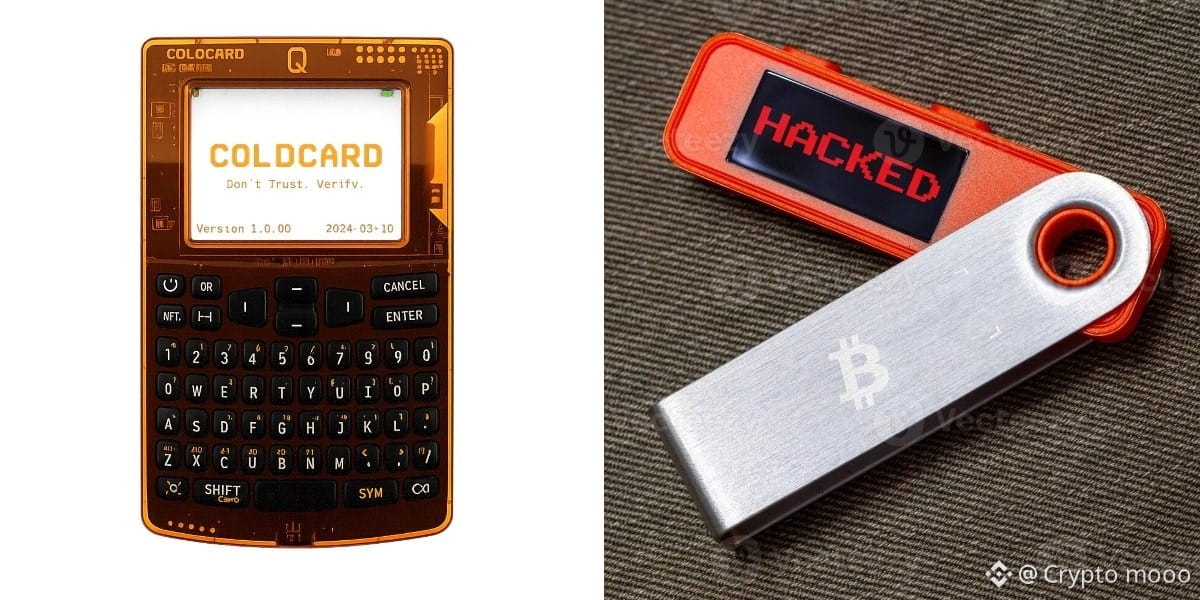
Un usuario de una billetera Coldcard fue víctima de un desfalco de aproximadamente 1,6 millones CAD (equivalente a 18,25 $BTC), a pesar de afirmar que había seguido correctamente todos los procedimientos de seguridad.
La víctima, el Sr. Jonathan Goodman, dijo que después de conocer información sobre un incidente de seguridad informática el 29/7, revisó su billetera y descubrió que todo su saldo $BTC c se había "evaporado". Goodman ya presentó una denuncia ante la policía, pero no tiene muchas esperanzas de recuperar los bienes.
#Coldcard #BTC #CryptoNews
$TON $DOGE
Un usuario de una billetera Coldcard fue víctima de un desfalco de aproximadamente 1,6 millones CAD (equivalente a 18,25 $BTC ), a pesar de afirmar que había seguido correctamente todos los procedimientos de seguridad.
La víctima, el Sr. Jonathan Goodman, dijo que después de conocer información sobre un incidente de seguridad informática el 29/7, revisó su billetera y descubrió que todo su saldo $BTC c se había "evaporado". Goodman ya presentó una denuncia ante la policía, pero no tiene muchas esperanzas de recuperar los bienes.
#Coldcard #BTC #CryptoNews
$TON $DOGE
23
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#$1.5BInLeveragedCryptoBetsLiquidated
6,444 vistas
95 están debatiendo
2
#KOSPIFalls3.53%BackBelow6000
13,604 vistas
396 están debatiendo
3
#AmazonSharesFallAbout7%InPremarketTrading
1,091 vistas
70 están debatiendo
4
#USMidtermElections
139,450 vistas
1,675 están debatiendo
5
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
2,993 vistas
71 están debatiendo
6
#BinanceWillListPredictPREDICT
41,561 vistas
821 están debatiendo
7
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,641 vistas
81 están debatiendo
8
#StrategyReports$21BQ3OperatingProfit
1,640 vistas
44 están debatiendo
9
#Strategy三季度营业利润210亿美元
21,386 vistas
79 están debatiendo
10
#TwoAddressesHoldingAbout1.28BUSDTFrozen
23,185 vistas
497 están debatiendo