

#hackeralert
hackeralert
1.8M vistas
1,130 están debatiendo
Hot
Lo último
·
--
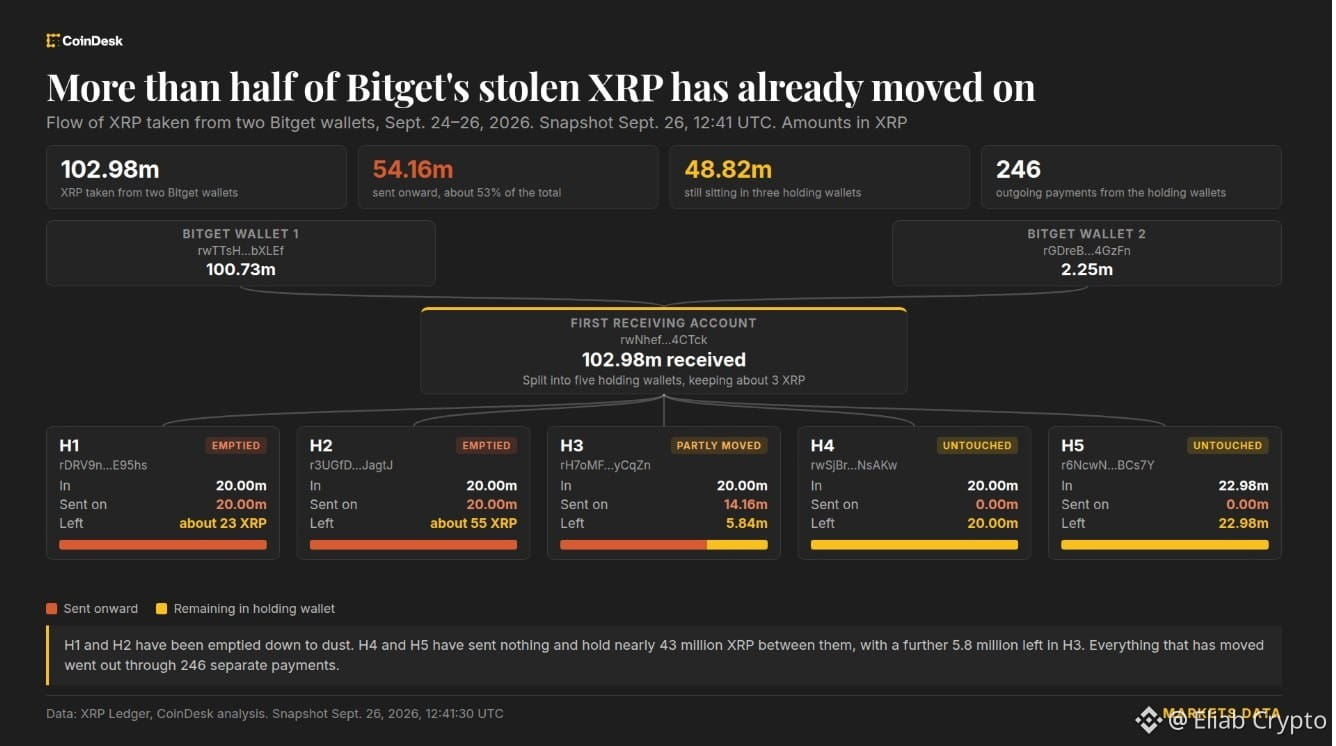
🚨 #BITGET HACKER MUEVE $83M EN XRP ROBADO
El atacante ha movido alrededor de $83M en XRP robado, y Ripple no puede congelar los fondos
Dos billeteras han sido casi completamente vaciadas, mientras que una tercera aún está siendo drenada.
Solo quedan aproximadamente $75M repartidos entre las cinco billeteras de custodia originales
El XRP robado se mueve rápido
¿A dónde irá después?
#Bitget #HackerAlert
3
246
·
--
ÚLTIMA HORA: EL HACKER CHINO QUE ROBÓ 370M DE BITGET AFIRMA QUE NECESITA APOYO DE THOR CHAIN PARA BLANQUEAR LOS FONDOS
“ME PREOCUPA MUCHO. PERDER MIS ACTIVOS ME CAUSARÍA MUCHOS PROBLEMAS EN MI VIDA”
#Bitget #HackerAlert
@Square-Creator-0b3444457
ÚLTIMA HORA: EL HACKER CHINO QUE ROBÓ 370M DE BITGET AFIRMA QUE NECESITA APOYO DE THOR CHAIN PARA BLANQUEAR LOS FONDOS
“ME PREOCUPA MUCHO. PERDER MIS ACTIVOS ME CAUSARÍA MUCHOS PROBLEMAS EN MI VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
“ME PREOCUPA MUCHO. PERDER MIS ACTIVOS ME CAUSARÍA MUCHOS PROBLEMAS EN MI VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
96
·
--
Alcista
Estudio de caso de Binance: El robo cripto de Malone Lam por $230M
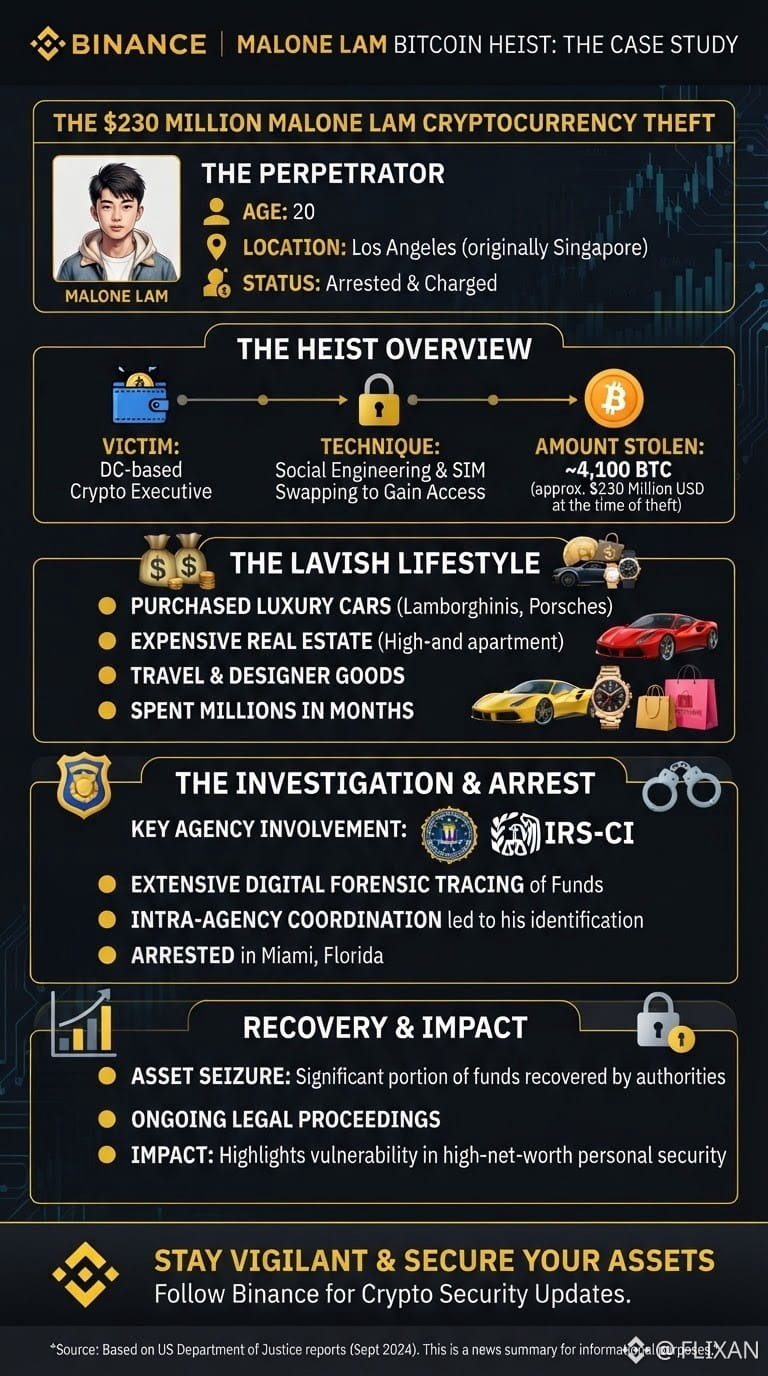
El cerebro de 20 años, Malone Lam, originalmente de Singapur, orquestó un enorme robo de criptomonedas por $230M (aprox. 4,100 BTC) dirigido a un ejecutivo de Washington D.C. Usando ingeniería social y SIM swapping, eludieron la 2FA para drenar fondos en minutos. Lam y el cómplice Jeandiel Serrano quemaron millones en autos de lujo, bienes raíces y productos de alta gama en Los Ángeles. El FBI y el IRS-CI rastrearon la actividad on-chain y los excesos de gasto, lo que llevó a su arresto en Miami. Los activos recuperados están siendo asegurados, lo que pone de relieve vulnerabilidades extremas en la seguridad personal de cripto de alto patrimonio. Usa 2FA basada en una app y billeteras de hardware para mantenerte protegido.
#Bitcoin❗ #HackerAlert $
100

🚨 B1tg3t: de $170M a $387,5M
El caso B1tg3t cambió de magnitud en apenas 48 horas.
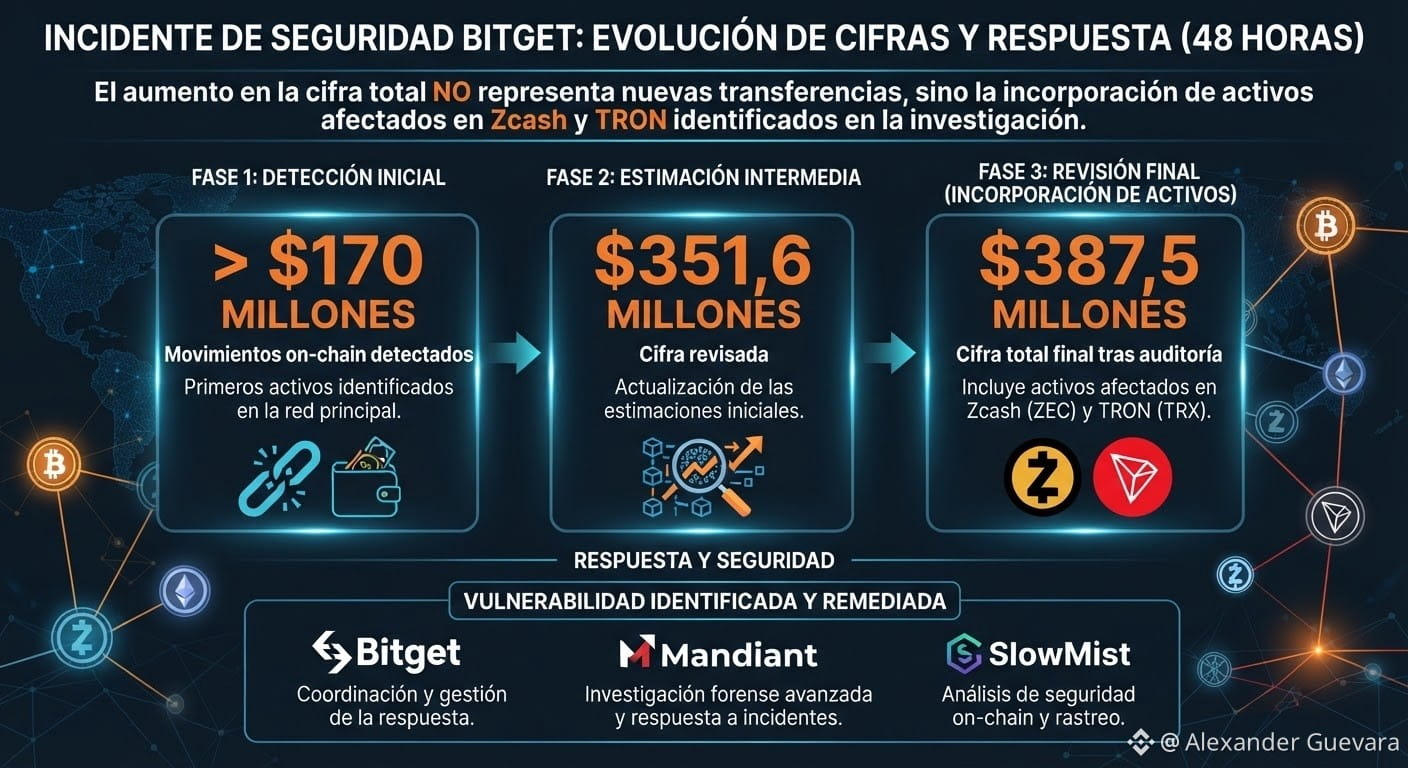
Primero fueron más de $170 millones en movimientos detectados on-chain. Después llegó una estimación de $351,6 millones y posteriormente una cifra revisada de $387,5 millones, tras incorporar activos afectados en Zcash y TRON.
Pero hay un detalle clave: el aumento de la cifra no representa una nueva ola de transferencias, según B1tg3t.
La compañía asegura que la vulnerabilidad fue identificada y remediada, mientras Mandiant y SlowMist continúan apoyando la investigación.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
Fadel Samaan:
no es chistoso que ahora respalden activo zk0 ,impulsan un mundo sumido en la anarquía , desconfianza y falta de transparencia... una década y no llega la sabiduría o la madurez al mercado cripto.
1
130
·
--
Alcista
El precio de THORChain sube un 15% tras el pedido del CEO de la plataforma Bitget de prohibir direcciones vinculadas a un supuesto hackeo. El precio de la criptomoneda THORChain aumentó más de un 15% después de que el CEO de Bitget solicitara oficialmente al protocolo que bloqueara los servicios de las direcciones relacionadas con una operación de hackeo valorada en 351,6 millones de dólares. Los análisis de datos on-chain confirman que los fondos robados se canalizaron a través de THORChain para realizar intercambios entre cadenas (cross-chain swaps), lo que incrementó la claridad sobre el movimiento de fondos en la red y avivó el debate sobre el equilibrio entre la descentralización y los controles para combatir las actividades ilícitas.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
{future}(RUNEUSDT)
El precio de THORChain sube un 15% tras el pedido del CEO de la plataforma Bitget de prohibir direcciones vinculadas a un supuesto hackeo. El precio de la criptomoneda THORChain aumentó más de un 15% después de que el CEO de Bitget solicitara oficialmente al protocolo que bloqueara los servicios de las direcciones relacionadas con una operación de hackeo valorada en 351,6 millones de dólares. Los análisis de datos on-chain confirman que los fondos robados se canalizaron a través de THORChain para realizar intercambios entre cadenas (cross-chain swaps), lo que incrementó la claridad sobre el movimiento de fondos en la red y avivó el debate sobre el equilibrio entre la descentralización y los controles para combatir las actividades ilícitas.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
#THORChain #Bitget #HackerAlert #Rune
$RUNE
1
17

·
--
$STO
{future}(STOUSDT)
🚨 ÚLTIMA HORA:
💰 La fundadora de Bitget, Gracy Chen, confirmó que hubo una brecha el 24 de septiembre de esta semana, que afectó ~351,6 millones de dólares de la infraestructura de carteras calientes y semicalientes.
Las carteras frías permanecen seguras. El Fondo de Protección al Usuario de Bitget, de más de 464 millones de dólares, cubre la pérdida total.
La cripto sufrió el hack más grande del año después de que Bitget perdiera 350 millones de dólares en un solo ataque.
Casi 2 mil millones de dólares ya han sido robados en más de 300 hacks de cripto en 2026.
El CEO de Bitget, Gracy Chen, dice que los hackers norcoreanos podrían estar detrás de la brecha de 352 millones de dólares de la plataforma, citando direcciones IP vinculadas a VPN usadas por un grupo de la RPDK.
#HackerAlert #BREAKING #CryptoNews
$STO
🚨 ÚLTIMA HORA:
💰 La fundadora de Bitget, Gracy Chen, confirmó que hubo una brecha el 24 de septiembre de esta semana, que afectó ~351,6 millones de dólares de la infraestructura de carteras calientes y semicalientes.
Las carteras frías permanecen seguras. El Fondo de Protección al Usuario de Bitget, de más de 464 millones de dólares, cubre la pérdida total.
La cripto sufrió el hack más grande del año después de que Bitget perdiera 350 millones de dólares en un solo ataque.
Casi 2 mil millones de dólares ya han sido robados en más de 300 hacks de cripto en 2026.
El CEO de Bitget, Gracy Chen, dice que los hackers norcoreanos podrían estar detrás de la brecha de 352 millones de dólares de la plataforma, citando direcciones IP vinculadas a VPN usadas por un grupo de la RPDK.
#HackerAlert #BREAKING #CryptoNews
697
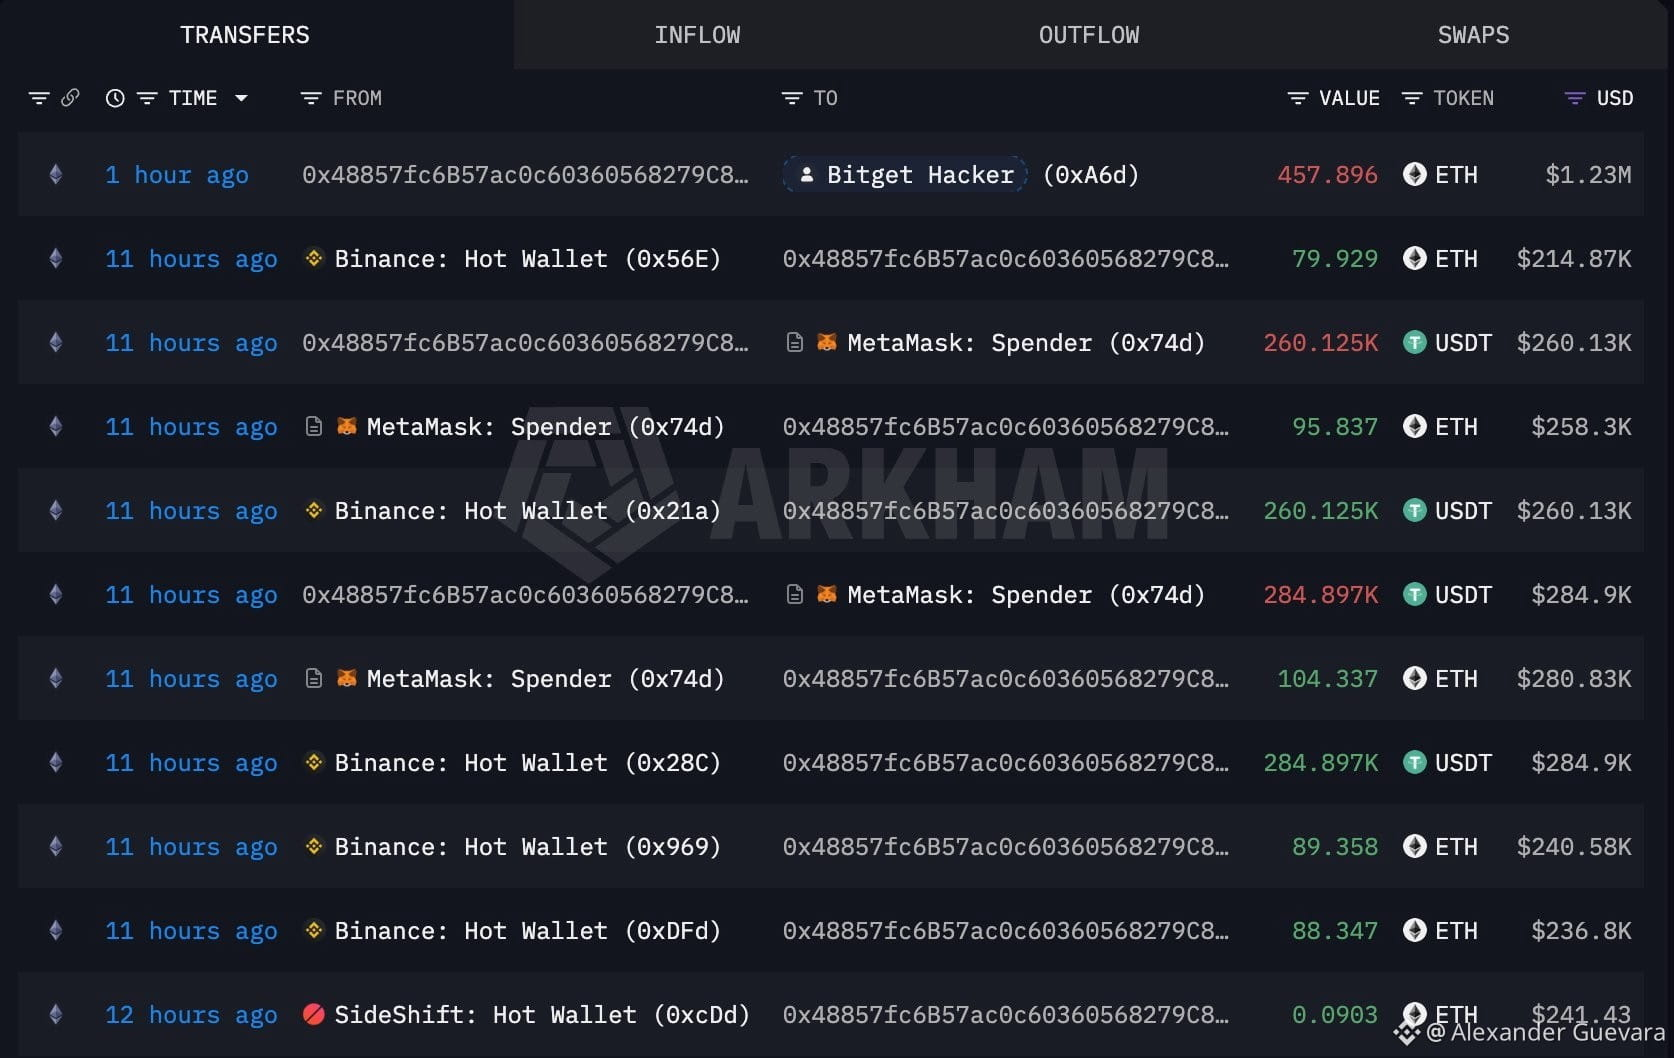
Parece que el hacker de #Bitget retiró $1.23M de #Binance hace 11 horas.
La billetera 0x4885 retiró 257.6 $ETH ($692K) y 545K $USDT de #Binance, luego intercambió los 545K $USDT por 200.2 $ETH.
Luego transfirió todo el 457.9 $ETH ($1.23M) a la billetera del hacker de #Bitget hace una hora.
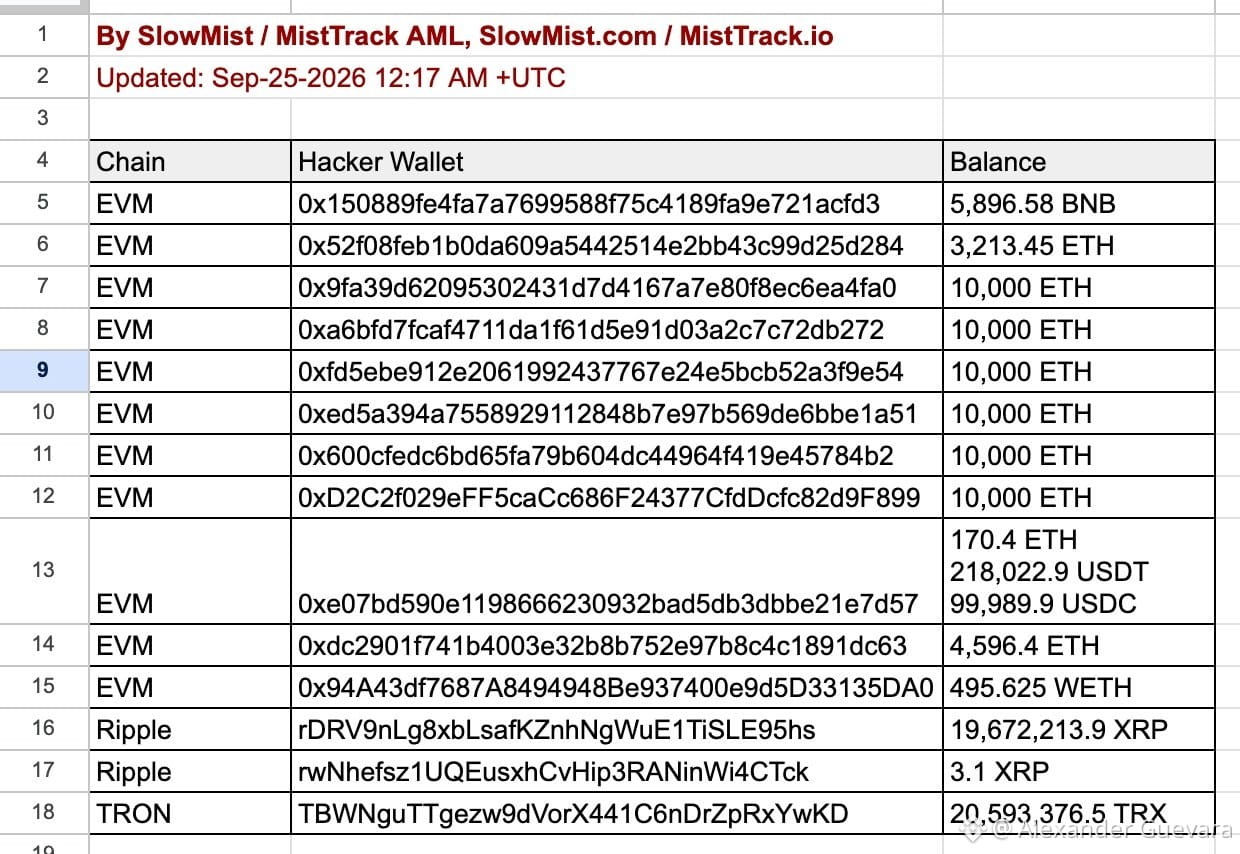
Hasta ahora, hemos identificado las siguientes direcciones asociadas con el explotador de @bitget que aún contienen fondos. Continuaremos actualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
Parece que el hacker de #Bitget retiró $1.23M de #Binance hace 11 horas.
La billetera 0x4885 retiró 257.6 $ETH ($692K) y 545K $USDT de #Binance, luego intercambió los 545K $USDT por 200.2 $ETH .
Luego transfirió todo el 457.9 $ETH ($1.23M) a la billetera del hacker de #Bitget hace una hora.
Hasta ahora, hemos identificado las siguientes direcciones asociadas con el explotador de @bitget que aún contienen fondos. Continuaremos actualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
44
Artículo
🚨 Incidente de seguridad en Bitget: ¿Qué pasó? 💔 La comunidad de criptomonedas $BTC está planteando preocupaciones sobre un presunto incidente de seguridad relacionado con Bitget. Con los activos digitales, la seguridad, la transparencia y la protección del usuario siguen siendo esenciales. El 24 de septiembre de 2026, Bitget informó transferencias no autorizadas desde algunas de sus billeteras calientes, lo que afectó aproximadamente a 351,6 millones de dólares en activos. El exchange indicó que sus billeteras frías permanecieron seguras y que su Fondo de Protección al Usuario tenía más de 464 millones de dólares. Las retiradas se suspendieron temporalmente mientras se realizaba una investigación de seguridad, aunque se informó que los depósitos y el trading continuaron.
🚨 Incidente de seguridad en Bitget: ¿Qué pasó? 💔
La comunidad de criptomonedas $BTC está planteando preocupaciones sobre un presunto incidente de seguridad relacionado con Bitget. Con los activos digitales, la seguridad, la transparencia y la protección del usuario siguen siendo esenciales. El 24 de septiembre de 2026, Bitget informó transferencias no autorizadas desde algunas de sus billeteras calientes, lo que afectó aproximadamente a 351,6 millones de dólares en activos. El exchange indicó que sus billeteras frías permanecieron seguras y que su Fondo de Protección al Usuario tenía más de 464 millones de dólares. Las retiradas se suspendieron temporalmente mientras se realizaba una investigación de seguridad, aunque se informó que los depósitos y el trading continuaron.
82
·
--
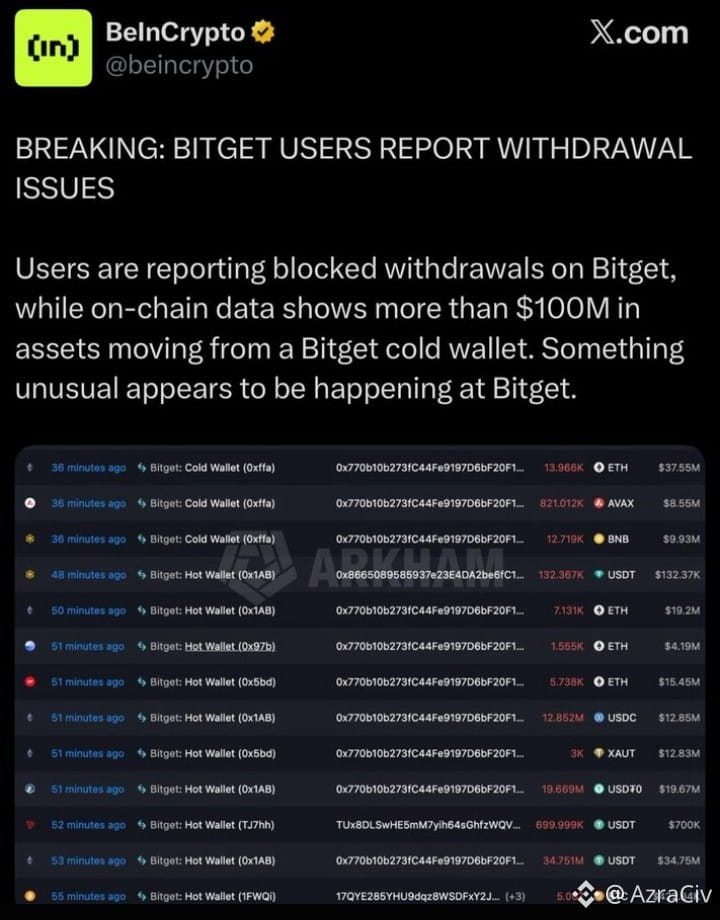
🚨 ÚLTIMA HORA: BITGET SUFRE UN GOLPE MASIVO DE HACK! 🚨
Bitget ha sufrido una importante brecha de seguridad, con alrededor de $340 MILLONES supuestamente robados de sus carteras. 💰💀
El atacante movió grandes cantidades de $ETH , USDT, USDC, $AVAX y $BNB , con los fondos intercambiados y movidos entre cadenas. 🔥
Y aquí está la parte que realmente importa:
🛡️ Bitget afirma que su Fondo de Protección para Usuarios tiene más de $450 MILLONES.
Eso significa que la pérdida reportada podría consumir una porción muy grande de dicho fondo de protección si los activos robados tienen que cubrirse por completo. 😳
Bitget dice que las carteras frías no se vieron afectadas y que los fondos de los usuarios siguen protegidos.
🚫 Las retiradas se suspendieron mientras el exchange investiga.
Todavía se desconoce el vector de ataque exacto. 🔍
⚠️ La gran pregunta ahora es: ¿cuánto del fondo de protección de Bitget será finalmente necesario para cubrir este incidente?
{future}(AVAXUSDT)
{future}(BNBUSDT)
#HackerAlert
#BitgetSays$352MAffectedInHack
#BitgetSays
🚨 ÚLTIMA HORA: BITGET SUFRE UN GOLPE MASIVO DE HACK! 🚨
Bitget ha sufrido una importante brecha de seguridad, con alrededor de $340 MILLONES supuestamente robados de sus carteras. 💰💀
El atacante movió grandes cantidades de $ETH , USDT, USDC, $AVAX y $BNB , con los fondos intercambiados y movidos entre cadenas. 🔥
Y aquí está la parte que realmente importa:
🛡️ Bitget afirma que su Fondo de Protección para Usuarios tiene más de $450 MILLONES.
Eso significa que la pérdida reportada podría consumir una porción muy grande de dicho fondo de protección si los activos robados tienen que cubrirse por completo. 😳
Bitget dice que las carteras frías no se vieron afectadas y que los fondos de los usuarios siguen protegidos.
🚫 Las retiradas se suspendieron mientras el exchange investiga.
Todavía se desconoce el vector de ataque exacto. 🔍
⚠️ La gran pregunta ahora es: ¿cuánto del fondo de protección de Bitget será finalmente necesario para cubrir este incidente?
#HackerAlert
#BitgetSays$352MAffectedInHack
#BitgetSays
4
962
#HackerAlert
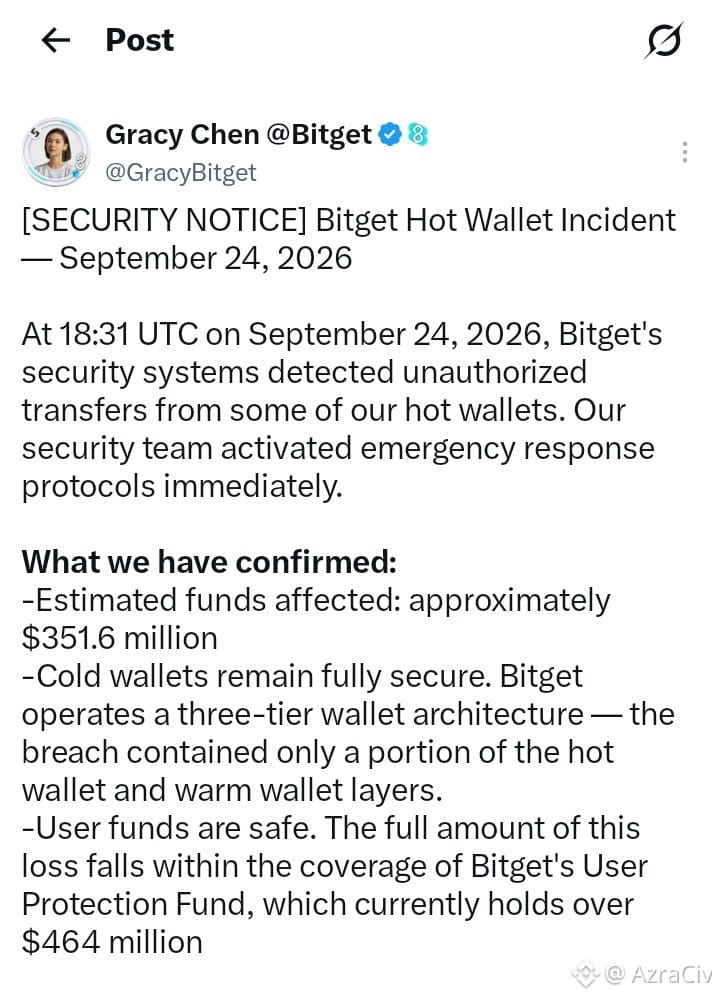
🚨 Bitget sufre un hackeo de 351,6 millones de dólares — los fondos de los usuarios están a salvo
El exchange de criptomonedas Bitget informó de una brecha en sus carteras hot y warm ocurrida el 24 de septiembre a las 18:31 UTC. Los atacantes se infiltraron en el sistema de backend de la infraestructura de la cartera, manipularon los datos de las transacciones y eludieron el proceso de autorización.
🎯 Datos clave del incidente:
➡️ Magnitud de la pérdida: aproximadamente 351,6 millones de dólares fueron robados. Sin embargo, las carteras frías —donde se almacena la gran mayoría de los activos— permanecieron completamente sin afectación.
➡️ Seguridad de los fondos: la CEO del exchange, Gracy Chen, aseguró que las pérdidas están totalmente cubiertas por el Fondo de Protección de Usuarios de Bitget, que actualmente supera los 464 millones de dólares. Los saldos de los clientes se mantendrán intactos, aunque las retiradas han sido suspendidas temporalmente.
➡️ Causa: no se robaron claves privadas; el problema se originó en un sistema de backend comprometido. La vulnerabilidad ya ha sido contenida.
➡️ Responsables: analistas en cadena (incluidos Specter y Conor Grogan) señalan la participación del grupo Lazarus norcoreano.
⚠️ El exchange promete publicar un informe detallado que incluya un análisis técnico y medidas para evitar ataques similares en un plazo de 24 horas.
103
·
--
Alcista
La alianza ASI confirma que una herramienta de conversión de divisas de FET fue comprometida; el agotamiento de la herramienta y la suspensión de las operaciones de conversión llevaron a la filtración de una clave de firma, lo que permitió retirar alrededor de 1.56 millones de dólares en FET mediante la herramienta de conversión de tokens. La alianza ASI suspendió las operaciones de conversión y deshabilitó los contratos afectados, en paralelo con la investigación del incidente de hackeo.
#FET #ASI #HackerAlert
$FET
{spot}(FETUSDT)
La alianza ASI confirma que una herramienta de conversión de divisas de FET fue comprometida; el agotamiento de la herramienta y la suspensión de las operaciones de conversión llevaron a la filtración de una clave de firma, lo que permitió retirar alrededor de 1.56 millones de dólares en FET mediante la herramienta de conversión de tokens. La alianza ASI suspendió las operaciones de conversión y deshabilitó los contratos afectados, en paralelo con la investigación del incidente de hackeo.
#FET #ASI #HackerAlert
$FET
#FET #ASI #HackerAlert
$FET
4
328
·
--
#Bitbox #BTC #HackerAlert
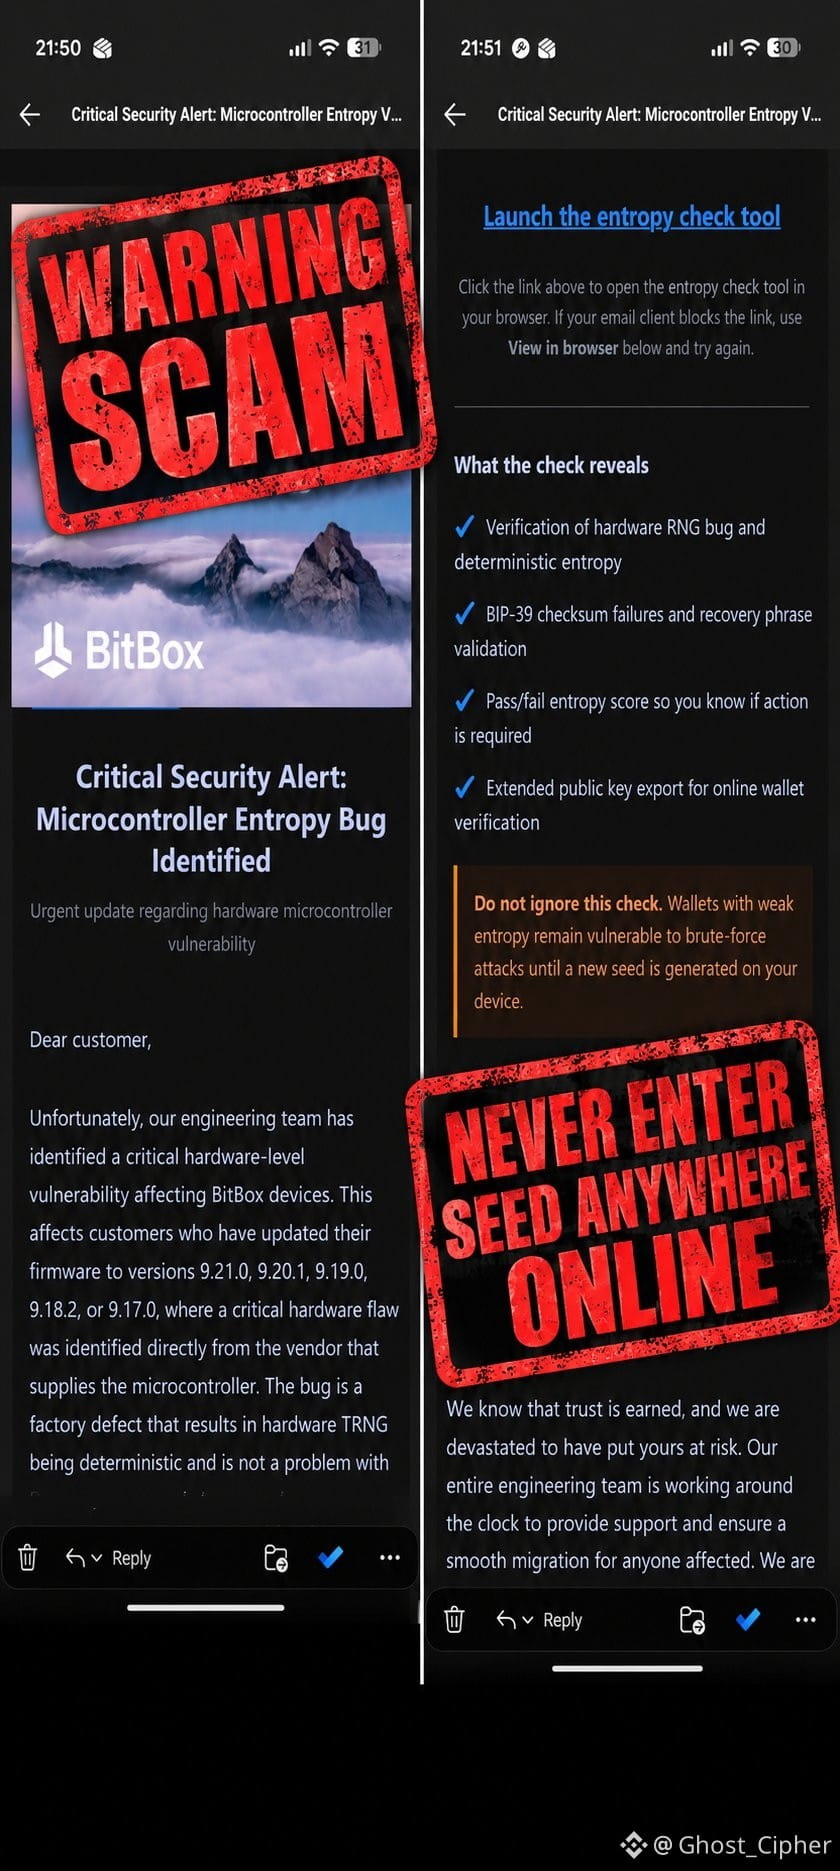
Nuestra revisión preliminar del correo de phishing que se envió a los suscriptores de nuestro boletín hace aproximadamente una hora reveló que es muy probable que nuestro proveedor de boletines haya sido comprometido.
Varias otras compañías de Bitcoin también fueron blanco, y parece que todas compartimos el mismo proveedor de boletines.
Enviamos una advertencia sobre phishing a todos los suscriptores de nuestro boletín, contactamos al proveedor e informamos sobre los dominios de phishing. La mayoría de los enlaces de phishing parecen haber sido eliminados ya.
Seguimos investigando activamente esta situación y te actualizaremos una vez que sepamos más.
$BTC
{spot}(BTCUSDT)
#Bitbox #BTC #HackerAlert
Nuestra revisión preliminar del correo de phishing que se envió a los suscriptores de nuestro boletín hace aproximadamente una hora reveló que es muy probable que nuestro proveedor de boletines haya sido comprometido.
Varias otras compañías de Bitcoin también fueron blanco, y parece que todas compartimos el mismo proveedor de boletines.
Enviamos una advertencia sobre phishing a todos los suscriptores de nuestro boletín, contactamos al proveedor e informamos sobre los dominios de phishing. La mayoría de los enlaces de phishing parecen haber sido eliminados ya.
Seguimos investigando activamente esta situación y te actualizaremos una vez que sepamos más.
$BTC
370
🔥 Liquid Network recupera 3.400 BTC después de conversaciones on-chain: el White Hat retiene los 598,5 BTC restantes
En un giro dramático para el panorama de la seguridad cripto, Bitcoin layer-2 sidechain Liquid Network ha recuperado la gran mayoría de los fondos comprometidos durante un reciente exploit, tras negociaciones directas on-chain con el atacante.
#HackerAlert $BITCOIN
En un giro dramático para el panorama de la seguridad cripto, Bitcoin layer-2 sidechain Liquid Network ha recuperado la gran mayoría de los fondos comprometidos durante un reciente exploit, tras negociaciones directas on-chain con el atacante.
#HackerAlert $BITCOIN
6
·
--
Con la noticia de que $BTC ha sido hackeado por 320 millones de dólares, lo más probable es que el mercado se tambalee por el pánico... El instrumento bajista ya se siente en el horizonte ☹️
La influencia de BTC es muy grande en el mercado cripto; es imposible que las altcoins no se vean afectadas por la situación actual. Para comprobar esta hipótesis, podemos observarlo en los próximos 3 días.
Vamos a comprobar las olas 😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
{future}(BTCUSDT)
Con la noticia de que $BTC ha sido hackeado por 320 millones de dólares, lo más probable es que el mercado se tambalee por el pánico... El instrumento bajista ya se siente en el horizonte ☹️
La influencia de BTC es muy grande en el mercado cripto; es imposible que las altcoins no se vean afectadas por la situación actual. Para comprobar esta hipótesis, podemos observarlo en los próximos 3 días.
Vamos a comprobar las olas 😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
La influencia de BTC es muy grande en el mercado cripto; es imposible que las altcoins no se vean afectadas por la situación actual. Para comprobar esta hipótesis, podemos observarlo en los próximos 3 días.
Vamos a comprobar las olas 😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
BTC BEARISH DI SEPTEMBER
75%
BTC TETAP BULLISH DI SEPTEMBER
25%
4 Voto(s) • Votación cerrada
214
#HackerAlert
🔥 $320 millones retenidos como rehén: hackers drenan el 95% de Bitcoin de la Red Liquid, pero prometen devolver la “mayor parte”
La red Liquid (la sidechain de Bitcoin de Blockstream) ha estado en el centro de un incidente de alto perfil. Personas desconocidas han retirado alrededor de 4,000 $BTC (~$320 millones) de una billetera vinculada, lo que representa casi el 95% de todos los activos vinculados en la red.
📊 Detalles clave del incidente:
➡️ Comunicación en la cadena de bloques: La comunicación entre Blockstream y los hackers ocurre directamente en la cadena usando transacciones OP_RETURN y mensajes cifrados con PGP.
➡️ Condición para el reembolso: Los atacantes se autodenominan “white-hats” y están dispuestos a devolver los fondos, pero han hecho una exigencia clara: primero los desarrolladores deben cerrar por completo la vulnerabilidad crítica. “Por favor, arreglen el error primero”, dijeron.
➡️ Una cucharada de alquitrán: Los hackers dijeron que devolverían “la mayor parte” de los fondos, lo que deja abierta la pregunta de cuánto planean quedarse como “recompensa”.
¿Qué está pasando ahora?
Liquid ha bloqueado los nodos puente y ha pausado la red. Expertos en seguridad señalan que los hackers éticos habituales rara vez retiran cientos de millones sin previo aviso, pero el mero hecho de entrar en diálogo da esperanza de una resolución exitosa del conflicto. Se especula que la vulnerabilidad podría haberse encontrado usando potentes herramientas de análisis de código con IA.
Actualmente, casi todo el 4,000 $BTC sigue bajo el control de los hackers. ¡Esperamos un arreglo por parte de Blockstream y más movimientos de fondos! ⏳
{future}(BTCUSDT)
#HackerAlert
🔥 $320 millones retenidos como rehén: hackers drenan el 95% de Bitcoin de la Red Liquid, pero prometen devolver la “mayor parte”
La red Liquid (la sidechain de Bitcoin de Blockstream) ha estado en el centro de un incidente de alto perfil. Personas desconocidas han retirado alrededor de 4,000 $BTC (~$320 millones) de una billetera vinculada, lo que representa casi el 95% de todos los activos vinculados en la red.
📊 Detalles clave del incidente:
➡️ Comunicación en la cadena de bloques: La comunicación entre Blockstream y los hackers ocurre directamente en la cadena usando transacciones OP_RETURN y mensajes cifrados con PGP.
➡️ Condición para el reembolso: Los atacantes se autodenominan “white-hats” y están dispuestos a devolver los fondos, pero han hecho una exigencia clara: primero los desarrolladores deben cerrar por completo la vulnerabilidad crítica. “Por favor, arreglen el error primero”, dijeron.
➡️ Una cucharada de alquitrán: Los hackers dijeron que devolverían “la mayor parte” de los fondos, lo que deja abierta la pregunta de cuánto planean quedarse como “recompensa”.
¿Qué está pasando ahora?
Liquid ha bloqueado los nodos puente y ha pausado la red. Expertos en seguridad señalan que los hackers éticos habituales rara vez retiran cientos de millones sin previo aviso, pero el mero hecho de entrar en diálogo da esperanza de una resolución exitosa del conflicto. Se especula que la vulnerabilidad podría haberse encontrado usando potentes herramientas de análisis de código con IA.
Actualmente, casi todo el 4,000 $BTC sigue bajo el control de los hackers. ¡Esperamos un arreglo por parte de Blockstream y más movimientos de fondos! ⏳
49
·
--
Que paso realmente con #coldcard No fue un hackeo “de IA” — fue un bug de firmware de 2021. La vulnerabilidad se introdujo en el firmware 4.0.0 de Coldcard en marzo de 2021: los dispositivos saltaban su generador de aleatoriedad por hardware y caían en generación de claves por software, predecible, sembrada con datos no secretos del chip.  El error concreto está en libngu: la guarda usa #ifndef MICROPY_HW_ENABLE_RNG, que solo comprueba si la macro existe, no si su valor es distinto de cero.  Resultado: cualquiera puede reproducir los candidatos de semilla offline y derivar direcciones para compararlas con la blockchain — sin tocar el dispositivo.
La cifra sigue creciendo por oleadas: de 594 BTC iniciales a 1.082 BTC (1.196 direcciones) el 31 de julio, luego 1.158 BTC, y el 2 de agosto una tercera ola llevó el total a ~1.367 BTC (~$89M) desde 4.585 direcciones;  hoy se habla de una cuarta ola. Coinkite sacó firmware de emergencia el 31 de julio para todos los modelos afectados, pero instalarlo no repara una semilla ya existente.  Hay que generar semilla nueva y mover los fondos. #HackerAlert #bitcoin $BTC
La cifra sigue creciendo por oleadas: de 594 BTC iniciales a 1.082 BTC (1.196 direcciones) el 31 de julio, luego 1.158 BTC, y el 2 de agosto una tercera ola llevó el total a ~1.367 BTC (~$89M) desde 4.585 direcciones;  hoy se habla de una cuarta ola. Coinkite sacó firmware de emergencia el 31 de julio para todos los modelos afectados, pero instalarlo no repara una semilla ya existente.  Hay que generar semilla nueva y mover los fondos. #HackerAlert #bitcoin $BTC
114
Bro protegió la frase semilla, pero se olvidó de proteger la cuenta de Google. 💀
Ông này chuyển BTC từ Coldcard MK4 → CEX để tránh rủi ro từ hardware wallet.
12 horas después:
🔐 Coldcard: SAFE ✅
🏦 CEX: SAFE… por ahora
📧 Cuenta de Google: GG 💀
₿ BTC: $750K GONE
Según GoPlus, el atacante no necesita nada sofisticado para hacer fuerza bruta. Solo hace falta phishing, malware, robo de cookies, reutilización de contraseñas o tomar el control del correo/teléfono de recuperación.
Cartera hardware: “Protegí tu Bitcoin.”
Cuenta de Google: “Sujétenme la cerveza.” 🍺💀
Lección de hoy:
Puedes mantener tu Bitcoin en frío.
No puedes mantener en frío tu estupidez. 💀
Los compas que tienen cripto en CEX, ¿qué capa de seguridad confían más: passkey, llave de hardware o 2FA? 👀
#HackerAlert #Coldcard
163
🇰🇵 ÚLTIMA HORA: Byblt ha demandado a Corea del Norte y al Grupo Lazarus por el hackeo de 1.500 millones de dólares y ha obtenido una orden judicial preliminar para congelar los activos robados. $BTC $ETH
#LazarusGroup #HackerAlert
🇰🇵 ÚLTIMA HORA: Byblt ha demandado a Corea del Norte y al Grupo Lazarus por el hackeo de 1.500 millones de dólares y ha obtenido una orden judicial preliminar para congelar los activos robados. $BTC $ETH
#LazarusGroup #HackerAlert
#LazarusGroup #HackerAlert
3
395
HACK EN LA CUENTA DE POKÉMON La cuenta oficial fue comprometida para promocionar una falsa memecoin $POKEMON.
#HackerAlert
Hackean la cuenta de Pokémon para promocionar la memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
HACK EN LA CUENTA DE POKÉMON La cuenta oficial fue comprometida para promocionar una falsa memecoin $POKEMON.
#HackerAlert
Hackean la cuenta de Pokémon para promocionar la memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
#HackerAlert
Hackean la cuenta de Pokémon para promocionar la memecoin $POKEMON
https://cryptonews.net/33361991/?utm_source=CryptoNews&utm_medium=app&utm_campaign=shared
71

·
--
SOSPECHOSO HACKER ACABA DE VENDER 6,358 $ETH FOR 11.59M DAI 🔥
Se detectó movimiento en cadena: dos direcciones probablemente vinculadas a la misma entidad descargaron 6,358 ETH a un promedio de 1,823 dólares cada uno, convirtiéndolos en 11.59M DAI. Onchain Lens marca estos fondos como potencialmente originados por un hacker.
Este tipo de venta concentrada en un nivel de precio específico puede crear resistencia localizada o una carga de liquidez. La zona de 1,823 dólares ahora es algo a vigilar: si fue una salida forzada, podría marcar un techo a corto plazo. ¿Tienes en cuenta los datos de flujo on-chain en tu análisis estructural?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#ETH #OnChain #HackerAlert #CryptoNews
🔥
28
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#EtherGains70.9%InQ3
148,820 vistas
1,128 están debatiendo
2
#TreasuryLetsStatesFileStablecoinCertificationsEarly
8,145 vistas
79 están debatiendo
3
#US10YearYieldNears5.3%
148,491 vistas
1,122 están debatiendo
4
#DollarIndexHitsHighestSinceMay2025
37,426 vistas
598 están debatiendo
5
#USWeeklyJoblessClaimsFallTo197000
34,042 vistas
499 están debatiendo
6
#BitcoinETFsTake$6.34BillionInQ3
9,612 vistas
77 están debatiendo
7
#KoreaProposesTokenizingStocksAndBonds
70,921 vistas
822 están debatiendo
8
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
169,938 vistas
1,546 están debatiendo
9
#MicronBeatsEarningsLiftsGuidance
86,114 vistas
1,116 están debatiendo
10
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
59,109 vistas
833 están debatiendo