
Lào Thoại Ngân
305 Publicaciones

Lào Thoại Ngân
Denunciar
Bloquear usuario
280 Siguiendo
67 Seguidores
137 Me gusta
Publicaciones
Todo
Citas
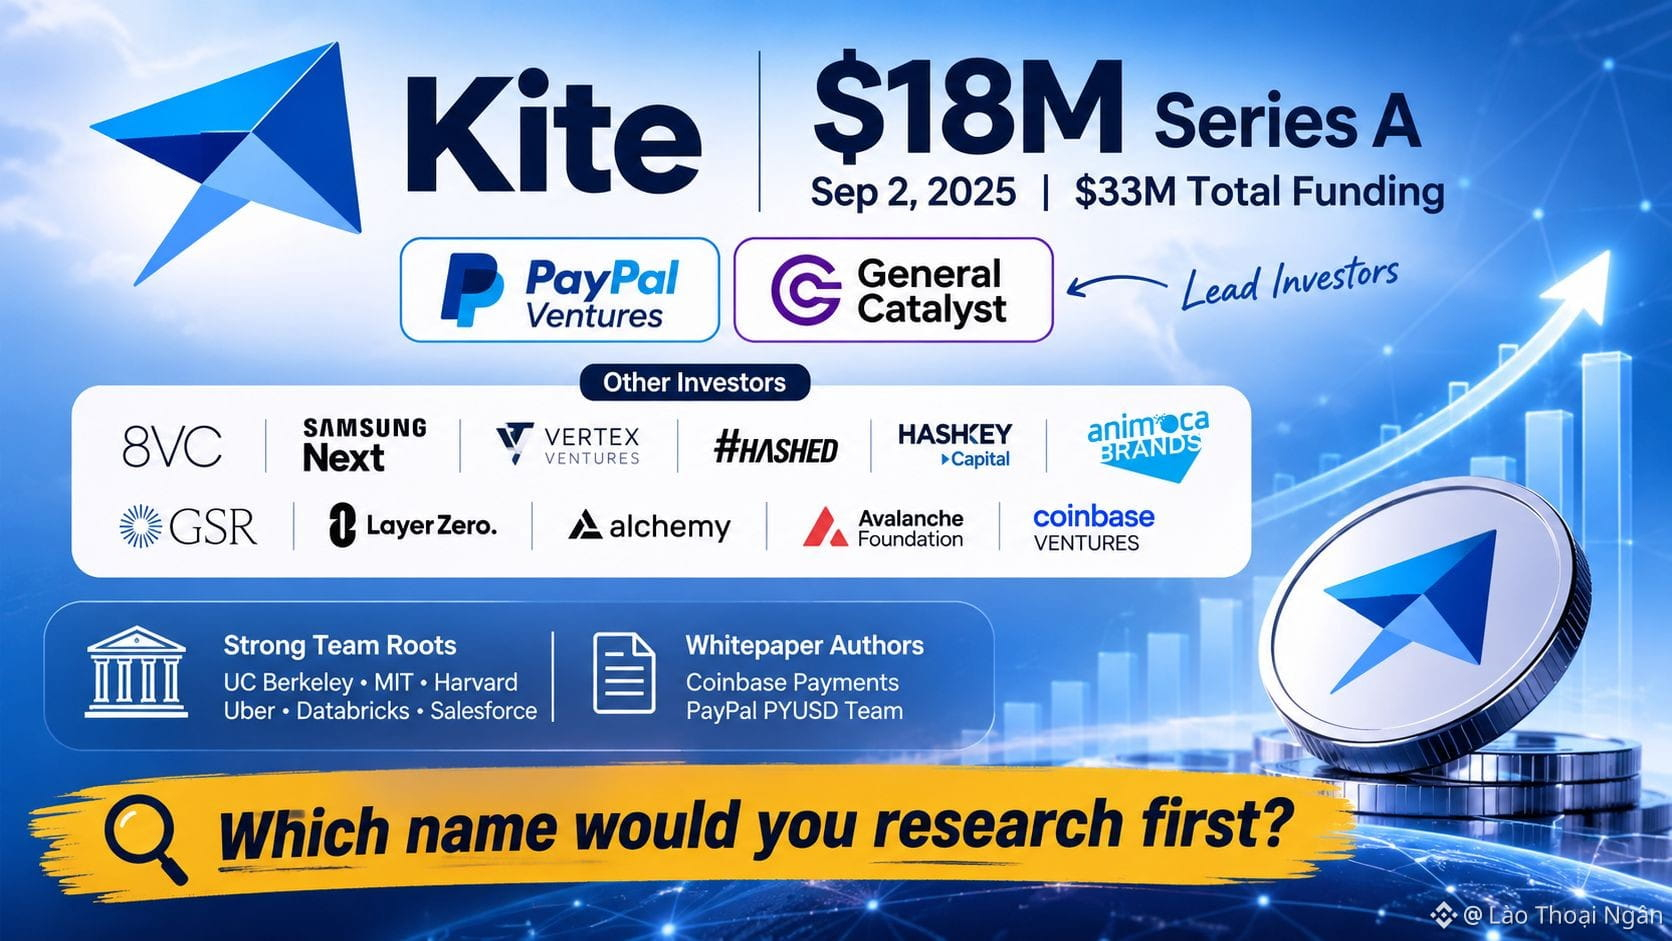
Dos nombres encabezan la Serie A de Kite: PayPal Ventures y General Catalyst. La ronda fue de 18 millones de dólares, se anunció el 2 de septiembre de 2025 y elevó la financiación total a 33 millones de dólares.
El resto de la lista parece un mapa de los lugares donde los pagos de agentes deben funcionar. Se sumaron 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy y Avalanche Foundation; Coinbase Ventures también participó. Kite antes se llamaba Zettablock. El equipo tiene raíces en UC Berkeley, MIT, Harvard, Uber, Databricks y Salesforce, y entre los autores del libro blanco figuran personas del grupo de pagos de Coinbase y del equipo de PYUSD de PayPal.
Alan Du, socio de PayPal Ventures, señaló los pagos como la brecha técnica que Kite busca cerrar. El capital no equivale a adopción, y nadie debería tomarlo como prueba. Sí muestra quién está prestando atención.
Dime qué nombre de esa lista investigarías primero.
#KiteBBW $KITE
{spot}(KITEUSDT)
Dos nombres encabezan la Serie A de Kite: PayPal Ventures y General Catalyst. La ronda fue de 18 millones de dólares, se anunció el 2 de septiembre de 2025 y elevó la financiación total a 33 millones de dólares.
El resto de la lista parece un mapa de los lugares donde los pagos de agentes deben funcionar. Se sumaron 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy y Avalanche Foundation; Coinbase Ventures también participó. Kite antes se llamaba Zettablock. El equipo tiene raíces en UC Berkeley, MIT, Harvard, Uber, Databricks y Salesforce, y entre los autores del libro blanco figuran personas del grupo de pagos de Coinbase y del equipo de PYUSD de PayPal.
Alan Du, socio de PayPal Ventures, señaló los pagos como la brecha técnica que Kite busca cerrar. El capital no equivale a adopción, y nadie debería tomarlo como prueba. Sí muestra quién está prestando atención.
Dime qué nombre de esa lista investigarías primero.
#KiteBBW $KITE
El resto de la lista parece un mapa de los lugares donde los pagos de agentes deben funcionar. Se sumaron 8VC, Samsung Next, Vertex Ventures, Hashed, HashKey Capital, Animoca Brands, GSR, LayerZero, Alchemy y Avalanche Foundation; Coinbase Ventures también participó. Kite antes se llamaba Zettablock. El equipo tiene raíces en UC Berkeley, MIT, Harvard, Uber, Databricks y Salesforce, y entre los autores del libro blanco figuran personas del grupo de pagos de Coinbase y del equipo de PYUSD de PayPal.
Alan Du, socio de PayPal Ventures, señaló los pagos como la brecha técnica que Kite busca cerrar. El capital no equivale a adopción, y nadie debería tomarlo como prueba. Sí muestra quién está prestando atención.
Dime qué nombre de esa lista investigarías primero.
#KiteBBW $KITE
1
222
#BinancePick Participa en la predicción y recibe recompensas
#BinancePick Participa en la predicción y recibe recompensas
#BinancePick
Participa en las predicciones y recibe recompensas
#BinancePick
Participa en las predicciones y recibe recompensas
Participa en las predicciones y recibe recompensas
66
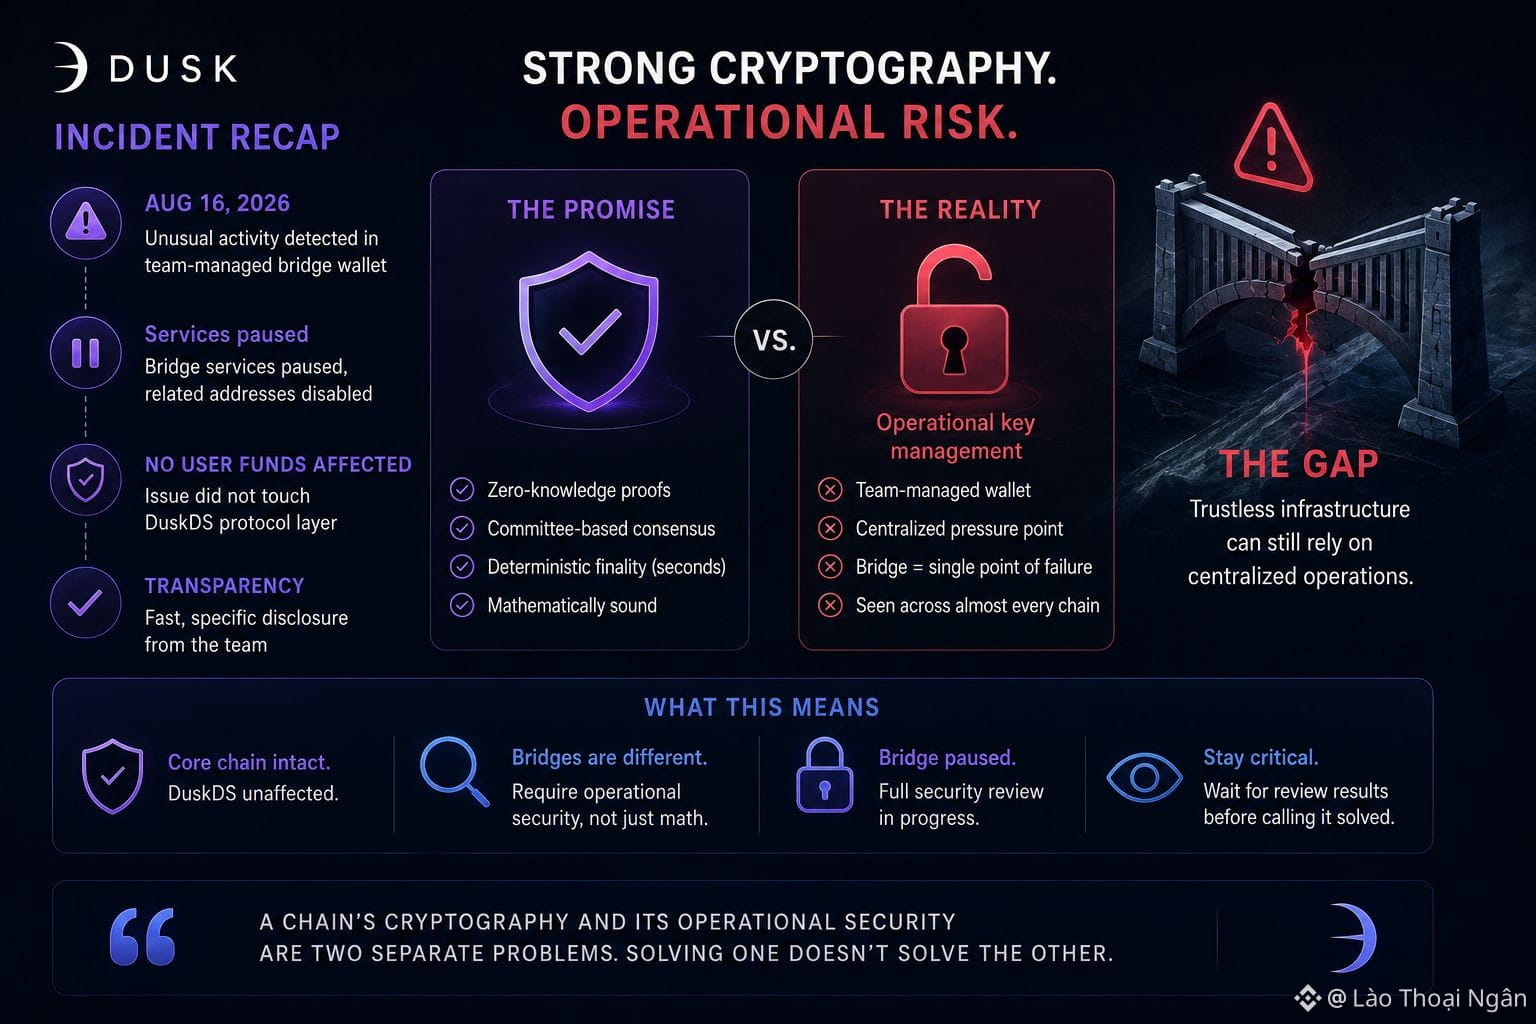
El 16 de agosto de 2026, los sistemas de monitoreo de Dusk detectaron una actividad inusual vinculada a una billetera que el propio equipo gestiona para las operaciones del puente. En cuestión de días, el equipo deshabilitó las direcciones relacionadas, pausó por completo los servicios del puente y publicó un aviso en el que afirmaba que no se vieron afectados los fondos de los usuarios y que el problema nunca llegó a la capa del protocolo DuskDS. Me tomo esa respuesta en serio: honesta, rápida y específica.
Pero sigo dándole vueltas a un detalle: el punto de falla era una billetera gestionada por el equipo, no un error en un contrato inteligente ni una falla de consenso. Toda la propuesta de Dusk se basa en garantías criptográficas, pruebas de conocimiento cero, consenso basado en comités y finalidad determinista en segundos. Nada de eso protegió el puente, porque el punto débil del puente era la gestión operativa de claves, la misma categoría de riesgo que ha vaciado puentes en casi todas las cadenas del cripto. Dusk presenta su propia infraestructura como capaz de soportar, con el tiempo, flujos nativos de emisión para valores regulados una vez que las instituciones y los mercados tengan listos su propia autorización y configuración de producto. Un protocolo puede ser matemáticamente sólido y aun así depender de que las personas gestionen las claves correctamente cada día.
Esto no es una razón para descartar el modelo de seguridad de Dusk. La cadena principal no fue tocada, y la divulgación fue mejor que lo que la mayoría de los proyectos ofrece después de un incidente así. Lo que sí muestra es una brecha entre el lenguaje de "infraestructura sin confianza" en el marketing de Dusk y la realidad de que los puentes, la custodia y las billeteras operativas siguen siendo puntos de presión centralizados en casi todas las redes, incluida Dusk. Cualquiera que trate la criptografía de Dusk como una garantía absoluta de seguridad está ignorando dónde ocurrió realmente el incidente. El puente seguirá pausado mientras el equipo realiza una revisión de seguridad más completa, y me gustaría ver los resultados de esa revisión antes de considerar que el puente está resuelto y no solo parcheado. La criptografía de una cadena y su seguridad operativa son dos problemas separados, y este incidente recuerda que resolver uno no resuelve el otro.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
El 16 de agosto de 2026, los sistemas de monitoreo de Dusk detectaron una actividad inusual vinculada a una billetera que el propio equipo gestiona para las operaciones del puente. En cuestión de días, el equipo deshabilitó las direcciones relacionadas, pausó por completo los servicios del puente y publicó un aviso en el que afirmaba que no se vieron afectados los fondos de los usuarios y que el problema nunca llegó a la capa del protocolo DuskDS. Me tomo esa respuesta en serio: honesta, rápida y específica.
Pero sigo dándole vueltas a un detalle: el punto de falla era una billetera gestionada por el equipo, no un error en un contrato inteligente ni una falla de consenso. Toda la propuesta de Dusk se basa en garantías criptográficas, pruebas de conocimiento cero, consenso basado en comités y finalidad determinista en segundos. Nada de eso protegió el puente, porque el punto débil del puente era la gestión operativa de claves, la misma categoría de riesgo que ha vaciado puentes en casi todas las cadenas del cripto. Dusk presenta su propia infraestructura como capaz de soportar, con el tiempo, flujos nativos de emisión para valores regulados una vez que las instituciones y los mercados tengan listos su propia autorización y configuración de producto. Un protocolo puede ser matemáticamente sólido y aun así depender de que las personas gestionen las claves correctamente cada día.
Esto no es una razón para descartar el modelo de seguridad de Dusk. La cadena principal no fue tocada, y la divulgación fue mejor que lo que la mayoría de los proyectos ofrece después de un incidente así. Lo que sí muestra es una brecha entre el lenguaje de "infraestructura sin confianza" en el marketing de Dusk y la realidad de que los puentes, la custodia y las billeteras operativas siguen siendo puntos de presión centralizados en casi todas las redes, incluida Dusk. Cualquiera que trate la criptografía de Dusk como una garantía absoluta de seguridad está ignorando dónde ocurrió realmente el incidente. El puente seguirá pausado mientras el equipo realiza una revisión de seguridad más completa, y me gustaría ver los resultados de esa revisión antes de considerar que el puente está resuelto y no solo parcheado. La criptografía de una cadena y su seguridad operativa son dos problemas separados, y este incidente recuerda que resolver uno no resuelve el otro.
@Dusk #dusk $DUSK
Pero sigo dándole vueltas a un detalle: el punto de falla era una billetera gestionada por el equipo, no un error en un contrato inteligente ni una falla de consenso. Toda la propuesta de Dusk se basa en garantías criptográficas, pruebas de conocimiento cero, consenso basado en comités y finalidad determinista en segundos. Nada de eso protegió el puente, porque el punto débil del puente era la gestión operativa de claves, la misma categoría de riesgo que ha vaciado puentes en casi todas las cadenas del cripto. Dusk presenta su propia infraestructura como capaz de soportar, con el tiempo, flujos nativos de emisión para valores regulados una vez que las instituciones y los mercados tengan listos su propia autorización y configuración de producto. Un protocolo puede ser matemáticamente sólido y aun así depender de que las personas gestionen las claves correctamente cada día.
Esto no es una razón para descartar el modelo de seguridad de Dusk. La cadena principal no fue tocada, y la divulgación fue mejor que lo que la mayoría de los proyectos ofrece después de un incidente así. Lo que sí muestra es una brecha entre el lenguaje de "infraestructura sin confianza" en el marketing de Dusk y la realidad de que los puentes, la custodia y las billeteras operativas siguen siendo puntos de presión centralizados en casi todas las redes, incluida Dusk. Cualquiera que trate la criptografía de Dusk como una garantía absoluta de seguridad está ignorando dónde ocurrió realmente el incidente. El puente seguirá pausado mientras el equipo realiza una revisión de seguridad más completa, y me gustaría ver los resultados de esa revisión antes de considerar que el puente está resuelto y no solo parcheado. La criptografía de una cadena y su seguridad operativa son dos problemas separados, y este incidente recuerda que resolver uno no resuelve el otro.
@Dusk #dusk $DUSK
1
88
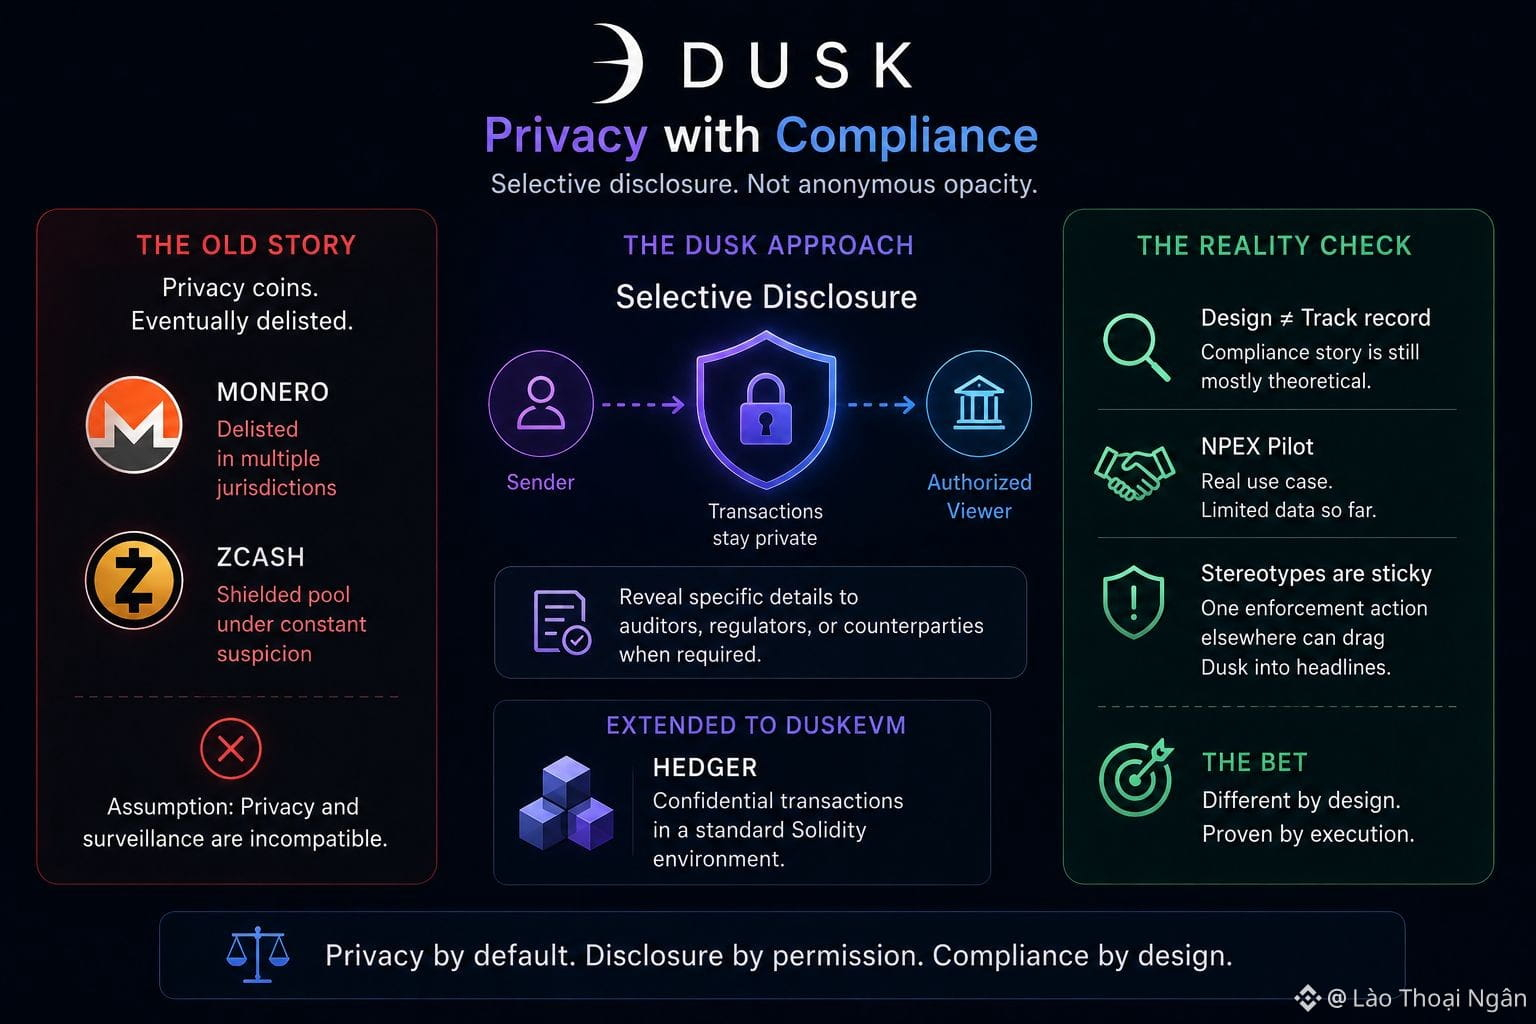
Menciona monedas de privacidad a cualquiera que haya visto unos cuantos ciclos de los exchanges y obtendrás la misma reacción automática: tarde o temprano las deslistan. Monero ha sido retirada de las principales plataformas en más de una jurisdicción. Zcash lleva años defendiendo su pool blindado frente a la misma sospecha. La suposición incorporada en esa reacción es que la privacidad y los requisitos de supervisión financiera son simplemente incompatibles, sin más. Dusk Network existe precisamente para poner a prueba si esa suposición es realmente cierta o si es solo un estereotipo construido a partir de proyectos que nunca intentaron resolver la parte de cumplimiento normativo.
La respuesta de Dusk es la divulgación selectiva. Las transacciones permanecen ocultas en el libro mayor público por defecto, pero el protocolo permite que un remitente revele detalles específicos a un observador autorizado, ya sea un auditor, un regulador o una contraparte que necesite una prueba para su propio expediente de cumplimiento. Sobre el papel, este es un diseño significativamente distinto del anonimato total o nada de las primeras monedas de privacidad, y apunta exactamente a la objeción que hizo que esas monedas fueran retiradas de exchange tras exchange. Esa misma lógica de divulgación está prevista para extenderse también a DuskEVM, donde una herramienta llamada Hedger está pensada para llevar flujos de trabajo de transacciones confidenciales a un entorno Solidity por lo demás ordinario.
Quiero ser honesto también sobre los límites aquí. Un diseño que puede satisfacer a los reguladores no es lo mismo que un historial de satisfacción de los reguladores, y la historia de cumplimiento de Dusk sigue siendo en gran medida teórica fuera de su piloto NPEX. Los estereotipos son persistentes, y bastaría una sola acción de cumplimiento contra un proyecto de privacidad no relacionado para arrastrar a Dusk a los titulares por asociación. La tecnología me parece genuinamente diferenciada. Que el mercado y los reguladores terminen tratándola así es otra cuestión, una que Dusk aún no ha respondido del todo.
@Dusk_Foundation #dusk $DUSK
Menciona monedas de privacidad a cualquiera que haya visto unos cuantos ciclos de los exchanges y obtendrás la misma reacción automática: tarde o temprano las deslistan. Monero ha sido retirada de las principales plataformas en más de una jurisdicción. Zcash lleva años defendiendo su pool blindado frente a la misma sospecha. La suposición incorporada en esa reacción es que la privacidad y los requisitos de supervisión financiera son simplemente incompatibles, sin más. Dusk Network existe precisamente para poner a prueba si esa suposición es realmente cierta o si es solo un estereotipo construido a partir de proyectos que nunca intentaron resolver la parte de cumplimiento normativo.
La respuesta de Dusk es la divulgación selectiva. Las transacciones permanecen ocultas en el libro mayor público por defecto, pero el protocolo permite que un remitente revele detalles específicos a un observador autorizado, ya sea un auditor, un regulador o una contraparte que necesite una prueba para su propio expediente de cumplimiento. Sobre el papel, este es un diseño significativamente distinto del anonimato total o nada de las primeras monedas de privacidad, y apunta exactamente a la objeción que hizo que esas monedas fueran retiradas de exchange tras exchange. Esa misma lógica de divulgación está prevista para extenderse también a DuskEVM, donde una herramienta llamada Hedger está pensada para llevar flujos de trabajo de transacciones confidenciales a un entorno Solidity por lo demás ordinario.
Quiero ser honesto también sobre los límites aquí. Un diseño que puede satisfacer a los reguladores no es lo mismo que un historial de satisfacción de los reguladores, y la historia de cumplimiento de Dusk sigue siendo en gran medida teórica fuera de su piloto NPEX. Los estereotipos son persistentes, y bastaría una sola acción de cumplimiento contra un proyecto de privacidad no relacionado para arrastrar a Dusk a los titulares por asociación. La tecnología me parece genuinamente diferenciada. Que el mercado y los reguladores terminen tratándola así es otra cuestión, una que Dusk aún no ha respondido del todo.
@Dusk #dusk $DUSK
La respuesta de Dusk es la divulgación selectiva. Las transacciones permanecen ocultas en el libro mayor público por defecto, pero el protocolo permite que un remitente revele detalles específicos a un observador autorizado, ya sea un auditor, un regulador o una contraparte que necesite una prueba para su propio expediente de cumplimiento. Sobre el papel, este es un diseño significativamente distinto del anonimato total o nada de las primeras monedas de privacidad, y apunta exactamente a la objeción que hizo que esas monedas fueran retiradas de exchange tras exchange. Esa misma lógica de divulgación está prevista para extenderse también a DuskEVM, donde una herramienta llamada Hedger está pensada para llevar flujos de trabajo de transacciones confidenciales a un entorno Solidity por lo demás ordinario.
Quiero ser honesto también sobre los límites aquí. Un diseño que puede satisfacer a los reguladores no es lo mismo que un historial de satisfacción de los reguladores, y la historia de cumplimiento de Dusk sigue siendo en gran medida teórica fuera de su piloto NPEX. Los estereotipos son persistentes, y bastaría una sola acción de cumplimiento contra un proyecto de privacidad no relacionado para arrastrar a Dusk a los titulares por asociación. La tecnología me parece genuinamente diferenciada. Que el mercado y los reguladores terminen tratándola así es otra cuestión, una que Dusk aún no ha respondido del todo.
@Dusk #dusk $DUSK
71
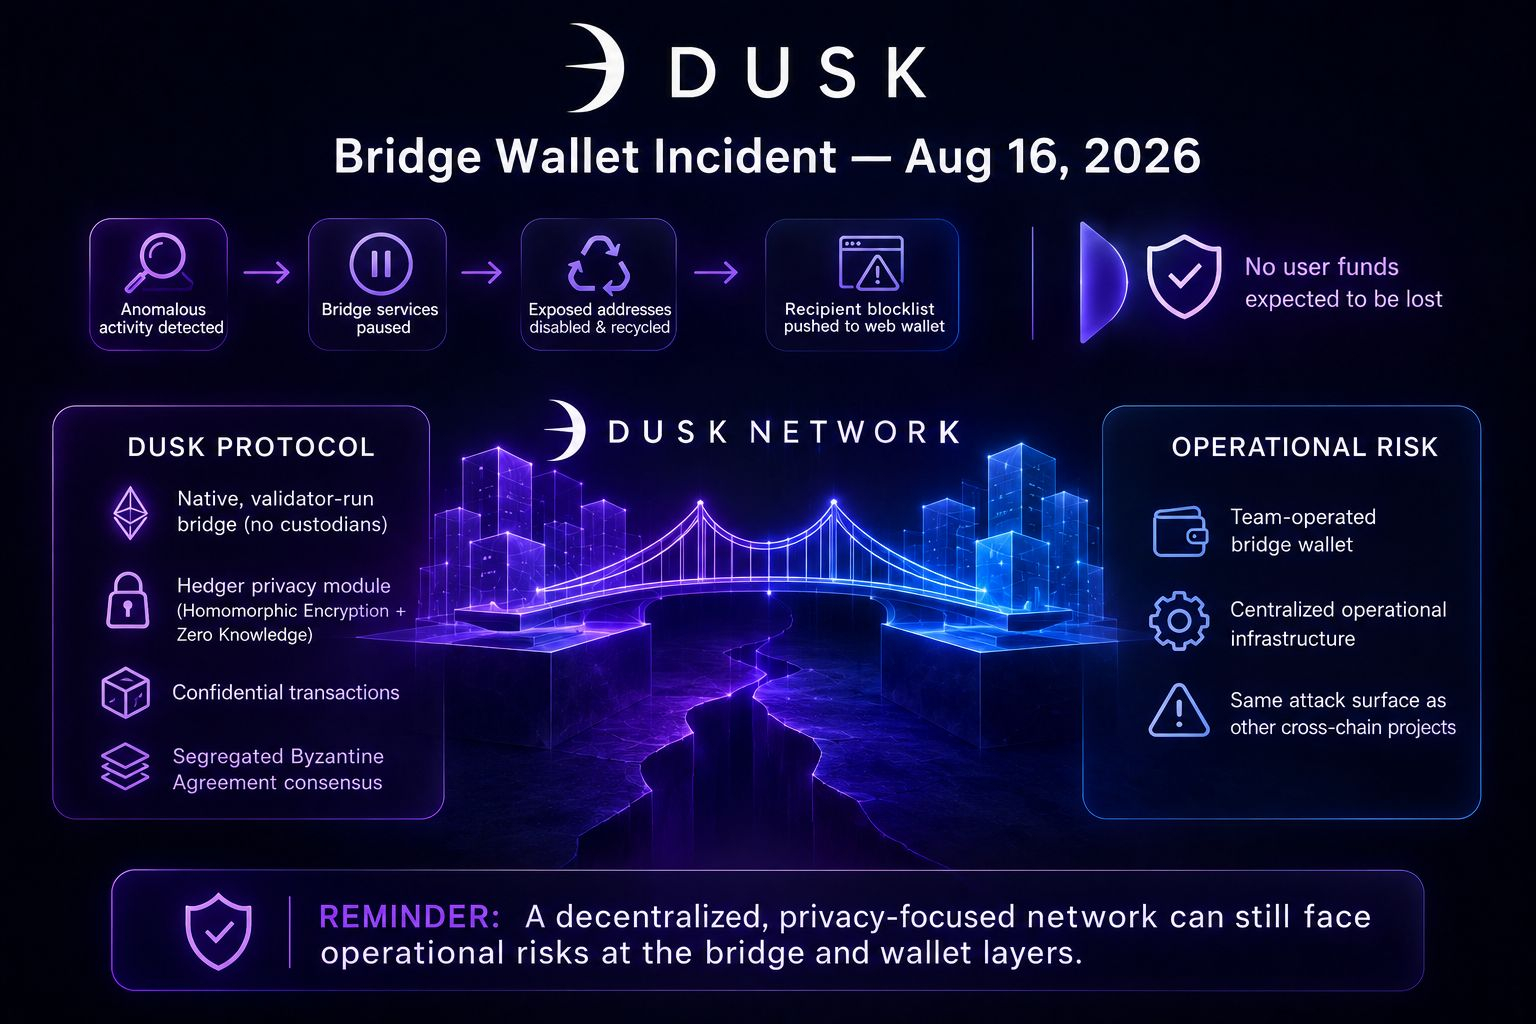
El 16 de agosto de 2026, los sistemas de monitoreo de Dusk Network detectaron un comportamiento inusual vinculado a una billetera que el propio equipo gestionaba para las operaciones del puente. Los servicios del puente se pausaron, se deshabilitó y recicló un lote de direcciones expuestas, y se incorporó una lista de bloqueo de destinatarios a la billetera web para que ahora pueda advertir a los usuarios antes de que una transferencia llegue a un destino conocido como peligroso o marcado. El equipo dice que ocurrió un pequeño número de transacciones durante esa ventana, coordinándose rápidamente con Binance una vez que parte del flujo tocó el exchange, y que no se espera que se pierdan fondos de los usuarios. No tengo motivos para dudar de ese relato, y el propio DuskDS no se vio afectado a nivel de protocolo.
Aquí está la parte que vale la pena considerar. La propuesta completa de Dusk Network se basa en palabras como sin confianza y descentralizado, y su propia documentación describe el puente más nuevo de DuskEVM como nativo, operado por validadores y sin necesidad de custodios externos. Ese puente más nuevo se sitúa debajo de la próxima mainnet de DuskEVM, la misma capa destinada a transportar eventualmente transacciones confidenciales a través de Hedger, su módulo de privacidad construido sobre cifrado homomórfico y pruebas de conocimiento cero. El incidente de agosto no ocurrió allí. Ocurrió en una billetera más antigua, operada por el equipo, utilizada para operaciones de puente entre cadenas, ese tipo de infraestructura operativa que existe junto al protocolo y no dentro de sus reglas de consenso. Esa distinción es real, pero también es exactamente la costura donde tiende a residir el riesgo centralizado en proyectos que, por lo demás, se comercializan como descentralizados.
No creo que este incidente socave las pruebas de seguridad de Phoenix ni el consenso de Acuerdo Bizantino Segregado que está debajo de la cadena. Pero sí es un recordatorio claro de que una red centrada en la privacidad y orientada al cumplimiento sigue teniendo la misma superficie de ataque operativa que cualquier proyecto que mueva activos entre cadenas, y esa superficie merece un escrutinio independiente de lo hermética que sea la criptografía.
@Dusk_Foundation #dusk $DUSK
El 16 de agosto de 2026, los sistemas de monitoreo de Dusk Network detectaron un comportamiento inusual vinculado a una billetera que el propio equipo gestionaba para las operaciones del puente. Los servicios del puente se pausaron, se deshabilitó y recicló un lote de direcciones expuestas, y se incorporó una lista de bloqueo de destinatarios a la billetera web para que ahora pueda advertir a los usuarios antes de que una transferencia llegue a un destino conocido como peligroso o marcado. El equipo dice que ocurrió un pequeño número de transacciones durante esa ventana, coordinándose rápidamente con Binance una vez que parte del flujo tocó el exchange, y que no se espera que se pierdan fondos de los usuarios. No tengo motivos para dudar de ese relato, y el propio DuskDS no se vio afectado a nivel de protocolo.
Aquí está la parte que vale la pena considerar. La propuesta completa de Dusk Network se basa en palabras como sin confianza y descentralizado, y su propia documentación describe el puente más nuevo de DuskEVM como nativo, operado por validadores y sin necesidad de custodios externos. Ese puente más nuevo se sitúa debajo de la próxima mainnet de DuskEVM, la misma capa destinada a transportar eventualmente transacciones confidenciales a través de Hedger, su módulo de privacidad construido sobre cifrado homomórfico y pruebas de conocimiento cero. El incidente de agosto no ocurrió allí. Ocurrió en una billetera más antigua, operada por el equipo, utilizada para operaciones de puente entre cadenas, ese tipo de infraestructura operativa que existe junto al protocolo y no dentro de sus reglas de consenso. Esa distinción es real, pero también es exactamente la costura donde tiende a residir el riesgo centralizado en proyectos que, por lo demás, se comercializan como descentralizados.
No creo que este incidente socave las pruebas de seguridad de Phoenix ni el consenso de Acuerdo Bizantino Segregado que está debajo de la cadena. Pero sí es un recordatorio claro de que una red centrada en la privacidad y orientada al cumplimiento sigue teniendo la misma superficie de ataque operativa que cualquier proyecto que mueva activos entre cadenas, y esa superficie merece un escrutinio independiente de lo hermética que sea la criptografía.
@Dusk #dusk $DUSK
Aquí está la parte que vale la pena considerar. La propuesta completa de Dusk Network se basa en palabras como sin confianza y descentralizado, y su propia documentación describe el puente más nuevo de DuskEVM como nativo, operado por validadores y sin necesidad de custodios externos. Ese puente más nuevo se sitúa debajo de la próxima mainnet de DuskEVM, la misma capa destinada a transportar eventualmente transacciones confidenciales a través de Hedger, su módulo de privacidad construido sobre cifrado homomórfico y pruebas de conocimiento cero. El incidente de agosto no ocurrió allí. Ocurrió en una billetera más antigua, operada por el equipo, utilizada para operaciones de puente entre cadenas, ese tipo de infraestructura operativa que existe junto al protocolo y no dentro de sus reglas de consenso. Esa distinción es real, pero también es exactamente la costura donde tiende a residir el riesgo centralizado en proyectos que, por lo demás, se comercializan como descentralizados.
No creo que este incidente socave las pruebas de seguridad de Phoenix ni el consenso de Acuerdo Bizantino Segregado que está debajo de la cadena. Pero sí es un recordatorio claro de que una red centrada en la privacidad y orientada al cumplimiento sigue teniendo la misma superficie de ataque operativa que cualquier proyecto que mueva activos entre cadenas, y esa superficie merece un escrutinio independiente de lo hermética que sea la criptografía.
@Dusk #dusk $DUSK
79
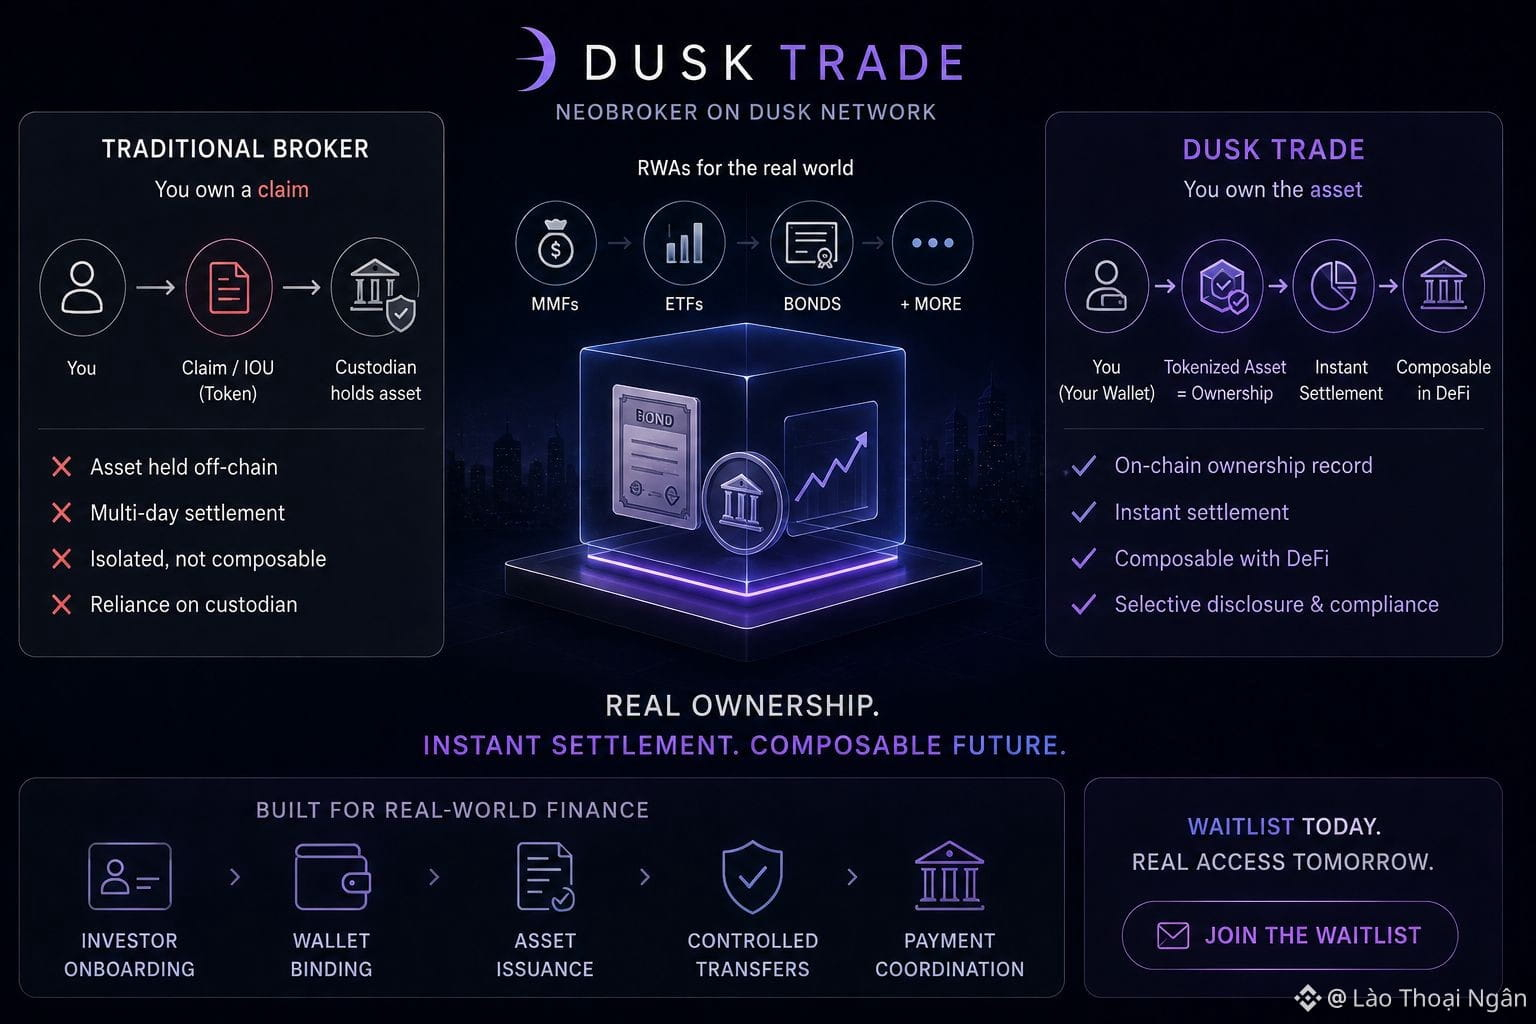
Un broker que no custodia tus activos a su propio nombre suena como una contradicción hasta que lees lo que Dusk Trade realmente está tratando de hacer.
Dusk Trade es el neobroker que Dusk está construyendo sobre su propia cadena, con el objetivo de llevar fondos del mercado monetario, ETFs, bonos y otros activos del mundo real a monederos que la gente controla de verdad. La propuesta es específica: propiedad real en lugar de un derecho sobre otro derecho, liquidación instantánea en lugar del ciclo de varios días en el que aún operan las corredurías tradicionales, y composabilidad con el resto de DeFi en lugar de que un activo quede congelado en una cuenta de custodia.
Quiero detenerme un segundo en esa palabra del medio, propiedad. Muchos productos de RWA tokenizados en otras cadenas son, en la práctica, recibos. Tienes un token que representa un derecho contra un custodio que mantiene el activo real en otro lugar, y estás confiando en la documentación de ese custodio. La arquitectura de Dusk, con divulgación selectiva y liquidación determinista integradas en la capa base, intenta hacer que el propio token sea el registro de propiedad en lugar de un puntero a uno mantenido fuera de la cadena. El flujo de trabajo detrás de esto también es específico, y cubre la incorporación de inversores, el enlace de monederos, las transferencias controladas y la coordinación de pagos, no solo un contrato de token colocado encima de un fondo existente. Los bonos y los fondos del mercado monetario no son tokens sin permisos. Traen consigo condiciones sobre quién puede poseerlos y cómo pueden moverse, que es exactamente lo que una capa de broker debería gestionar desde el principio, en cadena o fuera de ella.
Eso es una diferencia significativa sobre el papel. Si se sostiene o no depende por completo de la ejecución una vez que dinero real empiece a moverse a través de ello. Una lista de espera y un conjunto de documentos de diseño no son lo mismo que una plataforma que gestione liquidaciones de bonos a escala bajo verdadera tensión del mercado. Me interesa Dusk Trade precisamente porque la afirmación de propiedad es inusual, no porque la parte difícil ya esté terminada.
Habrá que ver qué pasa después de que la lista de espera se abra y se convierta en un producto real que la gente esté usando.
@Dusk_Foundation $DUSK #dusk $BTW $TUT
Un broker que no custodia tus activos a su propio nombre suena como una contradicción hasta que lees lo que Dusk Trade realmente está tratando de hacer.
Dusk Trade es el neobroker que Dusk está construyendo sobre su propia cadena, con el objetivo de llevar fondos del mercado monetario, ETFs, bonos y otros activos del mundo real a monederos que la gente controla de verdad. La propuesta es específica: propiedad real en lugar de un derecho sobre otro derecho, liquidación instantánea en lugar del ciclo de varios días en el que aún operan las corredurías tradicionales, y composabilidad con el resto de DeFi en lugar de que un activo quede congelado en una cuenta de custodia.
Quiero detenerme un segundo en esa palabra del medio, propiedad. Muchos productos de RWA tokenizados en otras cadenas son, en la práctica, recibos. Tienes un token que representa un derecho contra un custodio que mantiene el activo real en otro lugar, y estás confiando en la documentación de ese custodio. La arquitectura de Dusk, con divulgación selectiva y liquidación determinista integradas en la capa base, intenta hacer que el propio token sea el registro de propiedad en lugar de un puntero a uno mantenido fuera de la cadena. El flujo de trabajo detrás de esto también es específico, y cubre la incorporación de inversores, el enlace de monederos, las transferencias controladas y la coordinación de pagos, no solo un contrato de token colocado encima de un fondo existente. Los bonos y los fondos del mercado monetario no son tokens sin permisos. Traen consigo condiciones sobre quién puede poseerlos y cómo pueden moverse, que es exactamente lo que una capa de broker debería gestionar desde el principio, en cadena o fuera de ella.
Eso es una diferencia significativa sobre el papel. Si se sostiene o no depende por completo de la ejecución una vez que dinero real empiece a moverse a través de ello. Una lista de espera y un conjunto de documentos de diseño no son lo mismo que una plataforma que gestione liquidaciones de bonos a escala bajo verdadera tensión del mercado. Me interesa Dusk Trade precisamente porque la afirmación de propiedad es inusual, no porque la parte difícil ya esté terminada.
Habrá que ver qué pasa después de que la lista de espera se abra y se convierta en un producto real que la gente esté usando.
@Dusk $DUSK #dusk $BTW $TUT
Dusk Trade es el neobroker que Dusk está construyendo sobre su propia cadena, con el objetivo de llevar fondos del mercado monetario, ETFs, bonos y otros activos del mundo real a monederos que la gente controla de verdad. La propuesta es específica: propiedad real en lugar de un derecho sobre otro derecho, liquidación instantánea en lugar del ciclo de varios días en el que aún operan las corredurías tradicionales, y composabilidad con el resto de DeFi en lugar de que un activo quede congelado en una cuenta de custodia.
Quiero detenerme un segundo en esa palabra del medio, propiedad. Muchos productos de RWA tokenizados en otras cadenas son, en la práctica, recibos. Tienes un token que representa un derecho contra un custodio que mantiene el activo real en otro lugar, y estás confiando en la documentación de ese custodio. La arquitectura de Dusk, con divulgación selectiva y liquidación determinista integradas en la capa base, intenta hacer que el propio token sea el registro de propiedad en lugar de un puntero a uno mantenido fuera de la cadena. El flujo de trabajo detrás de esto también es específico, y cubre la incorporación de inversores, el enlace de monederos, las transferencias controladas y la coordinación de pagos, no solo un contrato de token colocado encima de un fondo existente. Los bonos y los fondos del mercado monetario no son tokens sin permisos. Traen consigo condiciones sobre quién puede poseerlos y cómo pueden moverse, que es exactamente lo que una capa de broker debería gestionar desde el principio, en cadena o fuera de ella.
Eso es una diferencia significativa sobre el papel. Si se sostiene o no depende por completo de la ejecución una vez que dinero real empiece a moverse a través de ello. Una lista de espera y un conjunto de documentos de diseño no son lo mismo que una plataforma que gestione liquidaciones de bonos a escala bajo verdadera tensión del mercado. Me interesa Dusk Trade precisamente porque la afirmación de propiedad es inusual, no porque la parte difícil ya esté terminada.
Habrá que ver qué pasa después de que la lista de espera se abra y se convierta en un producto real que la gente esté usando.
@Dusk $DUSK #dusk $BTW $TUT
84
Cada ciclo tiene una frase que la gente repite hasta que pierde su significado. Ahora mismo es la tokenización de activos. Bonos, fondos, crédito privado, todo supuestamente moviéndose onchain en 2026. La mayor parte de ese discurso sigue siendo solo eso, discurso.
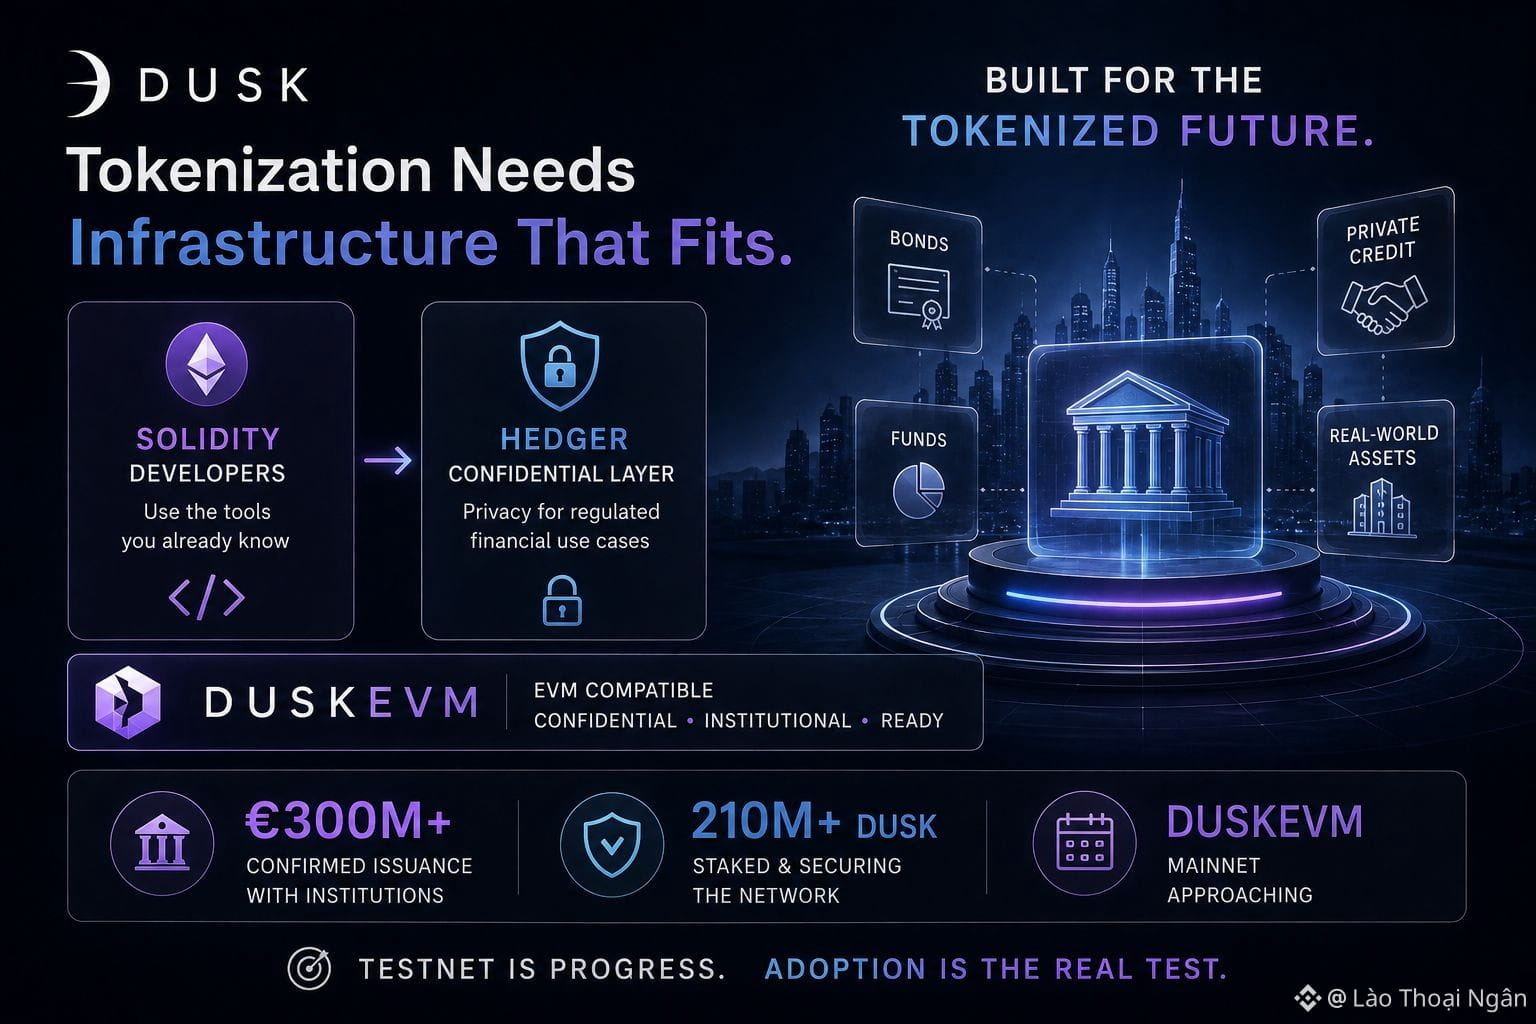
Lo que hace que Dusk Network merezca atención dentro de ese ruido es el momento. DuskEVM se acerca a la mainnet casi exactamente cuando el interés institucional en los activos tokenizados dejó de ser teórico. Eso no es una coincidencia, es el plan. Los desarrolladores de Solidity, el mayor grupo de constructores de contratos inteligentes en cualquier lugar, podrán desplegar en Dusk usando las herramientas que ya tienen, al mismo tiempo que obtienen acceso a Hedger, la capa de transacciones confidenciales del proyecto, construida específicamente para casos de uso financieros regulados.
Esa combinación resuelve un problema concreto. El ecosistema de herramientas de Ethereum es enorme. Su historia de privacidad, para cualquier cosa que las instituciones realmente quieran poner sobre activos reales, es débil. Dusk intenta tomar prestada la primera y arreglar la segunda, en lugar de pedirles a los constructores que abandonen todo lo que saben por una cadena de privacidad de nicho con una base pequeña de desarrolladores.
Dusk tampoco está confiando únicamente en promesas para sostener ese argumento. La red ya maneja más de 300 millones de euros en emisión confirmada con socios institucionales, junto con más de 210 millones de DUSK en staking asegurando la propia cadena. Números así no demuestran que la mainnet de DuskEVM vaya a lanzarse sin problemas, pero sí sugieren que el apetito institucional del que depende este momento ya está apareciendo, y no solo siendo prometido en una hoja de ruta.
Quiero ser cuidadoso aquí, sin embargo. Una mainnet que se acerca no es una mainnet que entrega resultados. Muchos proyectos de infraestructura han llegado a este momento exacto, con las herramientas listas, el momento adecuado, y luego han tenido dificultades para llevar aplicaciones reales y liquidez real a la cadena una vez que realmente se lanzó. Dusk todavía tiene que demostrar esa parte. La actividad en testnet y el código auditado son necesarios. No son lo mismo que los desarrolladores lanzando productos que la gente usa.
@Dusk_Foundation $DUSK #dusk $BTW $TRUMP
Cada ciclo tiene una frase que la gente repite hasta que pierde su significado. Ahora mismo es la tokenización de activos. Bonos, fondos, crédito privado, todo supuestamente moviéndose onchain en 2026. La mayor parte de ese discurso sigue siendo solo eso, discurso.
Lo que hace que Dusk Network merezca atención dentro de ese ruido es el momento. DuskEVM se acerca a la mainnet casi exactamente cuando el interés institucional en los activos tokenizados dejó de ser teórico. Eso no es una coincidencia, es el plan. Los desarrolladores de Solidity, el mayor grupo de constructores de contratos inteligentes en cualquier lugar, podrán desplegar en Dusk usando las herramientas que ya tienen, al mismo tiempo que obtienen acceso a Hedger, la capa de transacciones confidenciales del proyecto, construida específicamente para casos de uso financieros regulados.
Esa combinación resuelve un problema concreto. El ecosistema de herramientas de Ethereum es enorme. Su historia de privacidad, para cualquier cosa que las instituciones realmente quieran poner sobre activos reales, es débil. Dusk intenta tomar prestada la primera y arreglar la segunda, en lugar de pedirles a los constructores que abandonen todo lo que saben por una cadena de privacidad de nicho con una base pequeña de desarrolladores.
Dusk tampoco está confiando únicamente en promesas para sostener ese argumento. La red ya maneja más de 300 millones de euros en emisión confirmada con socios institucionales, junto con más de 210 millones de DUSK en staking asegurando la propia cadena. Números así no demuestran que la mainnet de DuskEVM vaya a lanzarse sin problemas, pero sí sugieren que el apetito institucional del que depende este momento ya está apareciendo, y no solo siendo prometido en una hoja de ruta.
Quiero ser cuidadoso aquí, sin embargo. Una mainnet que se acerca no es una mainnet que entrega resultados. Muchos proyectos de infraestructura han llegado a este momento exacto, con las herramientas listas, el momento adecuado, y luego han tenido dificultades para llevar aplicaciones reales y liquidez real a la cadena una vez que realmente se lanzó. Dusk todavía tiene que demostrar esa parte. La actividad en testnet y el código auditado son necesarios. No son lo mismo que los desarrolladores lanzando productos que la gente usa.
@Dusk $DUSK #dusk $BTW $TRUMP
Lo que hace que Dusk Network merezca atención dentro de ese ruido es el momento. DuskEVM se acerca a la mainnet casi exactamente cuando el interés institucional en los activos tokenizados dejó de ser teórico. Eso no es una coincidencia, es el plan. Los desarrolladores de Solidity, el mayor grupo de constructores de contratos inteligentes en cualquier lugar, podrán desplegar en Dusk usando las herramientas que ya tienen, al mismo tiempo que obtienen acceso a Hedger, la capa de transacciones confidenciales del proyecto, construida específicamente para casos de uso financieros regulados.
Esa combinación resuelve un problema concreto. El ecosistema de herramientas de Ethereum es enorme. Su historia de privacidad, para cualquier cosa que las instituciones realmente quieran poner sobre activos reales, es débil. Dusk intenta tomar prestada la primera y arreglar la segunda, en lugar de pedirles a los constructores que abandonen todo lo que saben por una cadena de privacidad de nicho con una base pequeña de desarrolladores.
Dusk tampoco está confiando únicamente en promesas para sostener ese argumento. La red ya maneja más de 300 millones de euros en emisión confirmada con socios institucionales, junto con más de 210 millones de DUSK en staking asegurando la propia cadena. Números así no demuestran que la mainnet de DuskEVM vaya a lanzarse sin problemas, pero sí sugieren que el apetito institucional del que depende este momento ya está apareciendo, y no solo siendo prometido en una hoja de ruta.
Quiero ser cuidadoso aquí, sin embargo. Una mainnet que se acerca no es una mainnet que entrega resultados. Muchos proyectos de infraestructura han llegado a este momento exacto, con las herramientas listas, el momento adecuado, y luego han tenido dificultades para llevar aplicaciones reales y liquidez real a la cadena una vez que realmente se lanzó. Dusk todavía tiene que demostrar esa parte. La actividad en testnet y el código auditado son necesarios. No son lo mismo que los desarrolladores lanzando productos que la gente usa.
@Dusk $DUSK #dusk $BTW $TRUMP
71
Privacidad o transparencia. La mayoría de las cadenas de bloques fuerzan una elección a nivel de protocolo y te dejan atrapado en ella. Dusk Network rechazó esa disyuntiva, incorporando dos modelos de transacción en la capa base, una de las decisiones más prácticas que he visto en este espacio.
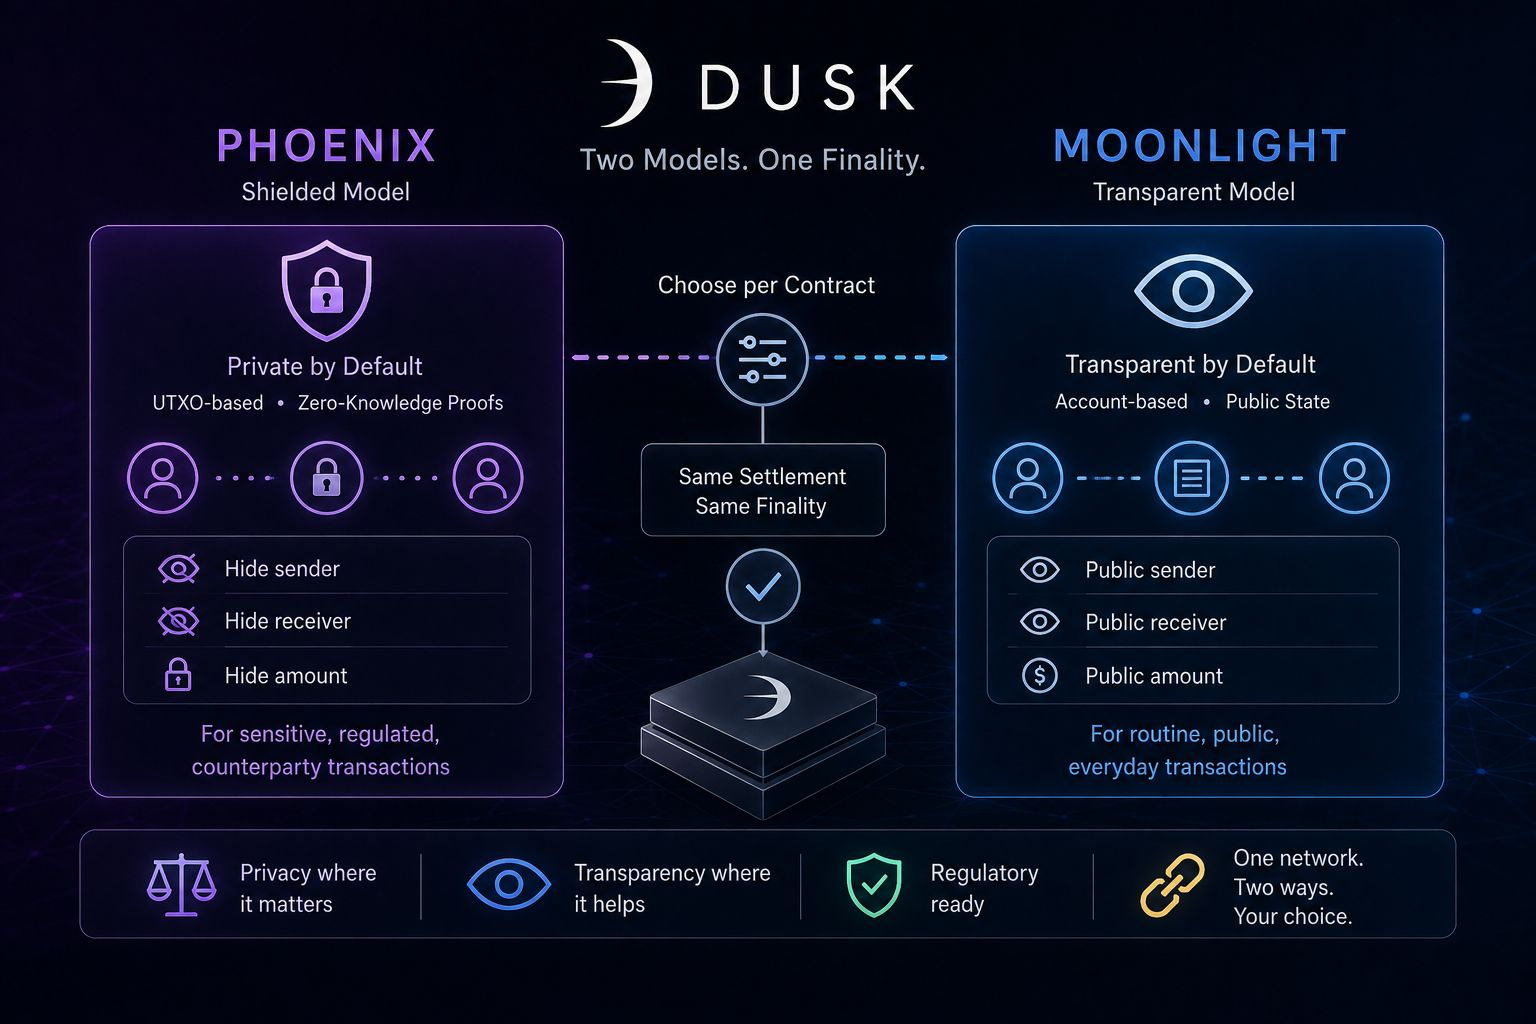
Phoenix es el modelo blindado, basado en UTXO, que usa pruebas de conocimiento cero para ocultar emisor, receptor y cantidad; el modelo al que acudirías para liquidar una transacción de seguridad donde las contrapartes no tienen por qué ver las posiciones de la otra. Moonlight es la otra mitad, un modelo transparente, basado en cuentas, más cercano a lo que esperan los desarrolladores de Ethereum: saldos públicos, lecturas de estado sencillas, sin sobrecarga de generación de pruebas por transferencia.
¿Por qué Dusk Network se molesta en tener ambos? Porque no todas las transacciones en una red financiera necesitan el mismo nivel de confidencialidad. Una DAO pagando una subvención pública no necesita protección. Un emisor de bonos que liquida con un comprador institucional podría requerirla legalmente. Imponer un solo modelo a cada caso de uso o bien sobreexpone operaciones sensibles o bien añade fricción innecesaria a las rutinarias. Permitir que los desarrolladores elijan por contrato es una respuesta más honesta a cómo funciona realmente la infraestructura financiera, y en realidad es todo el sistema en miniatura: mantener la privacidad donde la privacidad importa, ser transparente donde no, y liquidar cualquiera de los dos caminos con la misma finalidad.
Aunque señalaré la tensión obvia. La opcionalidad es poderosa para los desarrolladores y confusa para todos los demás. Si una interfaz de monedero no deja claro qué modelo usa una transacción, los usuarios pueden asumir una privacidad que no tienen, o pagar costes de generación de pruebas que no necesitaban. La documentación de Dusk Network es sincera sobre esta división, lo cual valoro, pero la documentación no es una experiencia de usuario a prueba de errores.
El enfoque de doble modelo es la decisión correcta para una cadena construida sobre finanzas reguladas. Si las herramientas de Dusk Network hacen que esa elección sea comprensible para usuarios no técnicos, eso todavía se está construyendo, y prefiero decirlo claramente antes que fingir que ya está resuelto por completo.
@Dusk_Foundation #dusk $DUSK $BTW $ONG
Privacidad o transparencia. La mayoría de las cadenas de bloques fuerzan una elección a nivel de protocolo y te dejan atrapado en ella. Dusk Network rechazó esa disyuntiva, incorporando dos modelos de transacción en la capa base, una de las decisiones más prácticas que he visto en este espacio.
Phoenix es el modelo blindado, basado en UTXO, que usa pruebas de conocimiento cero para ocultar emisor, receptor y cantidad; el modelo al que acudirías para liquidar una transacción de seguridad donde las contrapartes no tienen por qué ver las posiciones de la otra. Moonlight es la otra mitad, un modelo transparente, basado en cuentas, más cercano a lo que esperan los desarrolladores de Ethereum: saldos públicos, lecturas de estado sencillas, sin sobrecarga de generación de pruebas por transferencia.
¿Por qué Dusk Network se molesta en tener ambos? Porque no todas las transacciones en una red financiera necesitan el mismo nivel de confidencialidad. Una DAO pagando una subvención pública no necesita protección. Un emisor de bonos que liquida con un comprador institucional podría requerirla legalmente. Imponer un solo modelo a cada caso de uso o bien sobreexpone operaciones sensibles o bien añade fricción innecesaria a las rutinarias. Permitir que los desarrolladores elijan por contrato es una respuesta más honesta a cómo funciona realmente la infraestructura financiera, y en realidad es todo el sistema en miniatura: mantener la privacidad donde la privacidad importa, ser transparente donde no, y liquidar cualquiera de los dos caminos con la misma finalidad.
Aunque señalaré la tensión obvia. La opcionalidad es poderosa para los desarrolladores y confusa para todos los demás. Si una interfaz de monedero no deja claro qué modelo usa una transacción, los usuarios pueden asumir una privacidad que no tienen, o pagar costes de generación de pruebas que no necesitaban. La documentación de Dusk Network es sincera sobre esta división, lo cual valoro, pero la documentación no es una experiencia de usuario a prueba de errores.
El enfoque de doble modelo es la decisión correcta para una cadena construida sobre finanzas reguladas. Si las herramientas de Dusk Network hacen que esa elección sea comprensible para usuarios no técnicos, eso todavía se está construyendo, y prefiero decirlo claramente antes que fingir que ya está resuelto por completo.
@Dusk #dusk $DUSK $BTW $ONG
Phoenix es el modelo blindado, basado en UTXO, que usa pruebas de conocimiento cero para ocultar emisor, receptor y cantidad; el modelo al que acudirías para liquidar una transacción de seguridad donde las contrapartes no tienen por qué ver las posiciones de la otra. Moonlight es la otra mitad, un modelo transparente, basado en cuentas, más cercano a lo que esperan los desarrolladores de Ethereum: saldos públicos, lecturas de estado sencillas, sin sobrecarga de generación de pruebas por transferencia.
¿Por qué Dusk Network se molesta en tener ambos? Porque no todas las transacciones en una red financiera necesitan el mismo nivel de confidencialidad. Una DAO pagando una subvención pública no necesita protección. Un emisor de bonos que liquida con un comprador institucional podría requerirla legalmente. Imponer un solo modelo a cada caso de uso o bien sobreexpone operaciones sensibles o bien añade fricción innecesaria a las rutinarias. Permitir que los desarrolladores elijan por contrato es una respuesta más honesta a cómo funciona realmente la infraestructura financiera, y en realidad es todo el sistema en miniatura: mantener la privacidad donde la privacidad importa, ser transparente donde no, y liquidar cualquiera de los dos caminos con la misma finalidad.
Aunque señalaré la tensión obvia. La opcionalidad es poderosa para los desarrolladores y confusa para todos los demás. Si una interfaz de monedero no deja claro qué modelo usa una transacción, los usuarios pueden asumir una privacidad que no tienen, o pagar costes de generación de pruebas que no necesitaban. La documentación de Dusk Network es sincera sobre esta división, lo cual valoro, pero la documentación no es una experiencia de usuario a prueba de errores.
El enfoque de doble modelo es la decisión correcta para una cadena construida sobre finanzas reguladas. Si las herramientas de Dusk Network hacen que esa elección sea comprensible para usuarios no técnicos, eso todavía se está construyendo, y prefiero decirlo claramente antes que fingir que ya está resuelto por completo.
@Dusk #dusk $DUSK $BTW $ONG
60
TermMax pasó de lanzarse en 2 cadenas a 3, luego informó despliegues en 7 cadenas, mientras que su interfaz V2 actual ahora muestra aproximadamente 11 redes.
Eso representa una expansión importante en los lugares donde TermMax puede operar. Pero no me dice que la liquidez haya crecido al mismo ritmo.
Una nueva red puede añadir otro lugar donde existan los mercados de préstamo y préstamo a tasa fija de TermMax. Lo que no muestra es si esa red desarrolla suficiente capital en ambos lados del mercado como para volverse económicamente relevante.
Esa distinción importa más a medida que la presencia se amplía.
Si la mayor parte de la liquidez utilizable sigue concentrada en unas pocas cadenas establecidas, entonces añadir otra red aumenta el acceso sin distribuir necesariamente el mercado en sí.
Lo que todavía no sé es si los despliegues más recientes de TermMax están ganando gradualmente una mayor cuota de actividad y liquidez, o si el protocolo se está volviendo más multichain principalmente a nivel de despliegue.
El TVL total no resolvería eso para mí. Podría subir mientras las mismas dos o tres redes siguen concentrando la mayor parte de la profundidad utilizable.
Una señal más sólida sería la distribución debajo de ese total: cuánta liquidez de préstamo y de endeudamiento hay en cada red, qué tan concentrada permanece en las cadenas más grandes y si los nuevos despliegues mantienen la actividad a través de múltiples ciclos de vencimiento.
Eso me diría si TermMax solo está ampliando el número de lugares donde se puede lanzar un mercado, o si realmente está ampliando los lugares donde sus mercados se vuelven económicamente útiles.
Así que juzgaría la siguiente etapa de la expansión multichain de TermMax menos por la aparición de otra cadena en la interfaz y más por si la concentración de liquidez empieza a disminuir a medida que crece su presencia.
La pregunta más importante es si TermMax puede convertir una mayor disponibilidad de redes en una mayor profundidad de mercado.
Estoy observando la cuota de liquidez por cadena, la concentración en las principales redes y si las cadenas más nuevas mantienen una actividad significativa después de su período inicial de lanzamiento.
@termmax #TermMax $BTW $ONG
TermMax pasó de lanzarse en 2 cadenas a 3, luego informó despliegues en 7 cadenas, mientras que su interfaz V2 actual ahora muestra aproximadamente 11 redes.
Eso representa una expansión importante en los lugares donde TermMax puede operar. Pero no me dice que la liquidez haya crecido al mismo ritmo.
Una nueva red puede añadir otro lugar donde existan los mercados de préstamo y préstamo a tasa fija de TermMax. Lo que no muestra es si esa red desarrolla suficiente capital en ambos lados del mercado como para volverse económicamente relevante.
Esa distinción importa más a medida que la presencia se amplía.
Si la mayor parte de la liquidez utilizable sigue concentrada en unas pocas cadenas establecidas, entonces añadir otra red aumenta el acceso sin distribuir necesariamente el mercado en sí.
Lo que todavía no sé es si los despliegues más recientes de TermMax están ganando gradualmente una mayor cuota de actividad y liquidez, o si el protocolo se está volviendo más multichain principalmente a nivel de despliegue.
El TVL total no resolvería eso para mí. Podría subir mientras las mismas dos o tres redes siguen concentrando la mayor parte de la profundidad utilizable.
Una señal más sólida sería la distribución debajo de ese total: cuánta liquidez de préstamo y de endeudamiento hay en cada red, qué tan concentrada permanece en las cadenas más grandes y si los nuevos despliegues mantienen la actividad a través de múltiples ciclos de vencimiento.
Eso me diría si TermMax solo está ampliando el número de lugares donde se puede lanzar un mercado, o si realmente está ampliando los lugares donde sus mercados se vuelven económicamente útiles.
Así que juzgaría la siguiente etapa de la expansión multichain de TermMax menos por la aparición de otra cadena en la interfaz y más por si la concentración de liquidez empieza a disminuir a medida que crece su presencia.
La pregunta más importante es si TermMax puede convertir una mayor disponibilidad de redes en una mayor profundidad de mercado.
Estoy observando la cuota de liquidez por cadena, la concentración en las principales redes y si las cadenas más nuevas mantienen una actividad significativa después de su período inicial de lanzamiento.
@TermMax #TermMax $BTW $ONG
Eso representa una expansión importante en los lugares donde TermMax puede operar. Pero no me dice que la liquidez haya crecido al mismo ritmo.
Una nueva red puede añadir otro lugar donde existan los mercados de préstamo y préstamo a tasa fija de TermMax. Lo que no muestra es si esa red desarrolla suficiente capital en ambos lados del mercado como para volverse económicamente relevante.
Esa distinción importa más a medida que la presencia se amplía.
Si la mayor parte de la liquidez utilizable sigue concentrada en unas pocas cadenas establecidas, entonces añadir otra red aumenta el acceso sin distribuir necesariamente el mercado en sí.
Lo que todavía no sé es si los despliegues más recientes de TermMax están ganando gradualmente una mayor cuota de actividad y liquidez, o si el protocolo se está volviendo más multichain principalmente a nivel de despliegue.
El TVL total no resolvería eso para mí. Podría subir mientras las mismas dos o tres redes siguen concentrando la mayor parte de la profundidad utilizable.
Una señal más sólida sería la distribución debajo de ese total: cuánta liquidez de préstamo y de endeudamiento hay en cada red, qué tan concentrada permanece en las cadenas más grandes y si los nuevos despliegues mantienen la actividad a través de múltiples ciclos de vencimiento.
Eso me diría si TermMax solo está ampliando el número de lugares donde se puede lanzar un mercado, o si realmente está ampliando los lugares donde sus mercados se vuelven económicamente útiles.
Así que juzgaría la siguiente etapa de la expansión multichain de TermMax menos por la aparición de otra cadena en la interfaz y más por si la concentración de liquidez empieza a disminuir a medida que crece su presencia.
La pregunta más importante es si TermMax puede convertir una mayor disponibilidad de redes en una mayor profundidad de mercado.
Estoy observando la cuota de liquidez por cadena, la concentración en las principales redes y si las cadenas más nuevas mantienen una actividad significativa después de su período inicial de lanzamiento.
@TermMax #TermMax $BTW $ONG
467
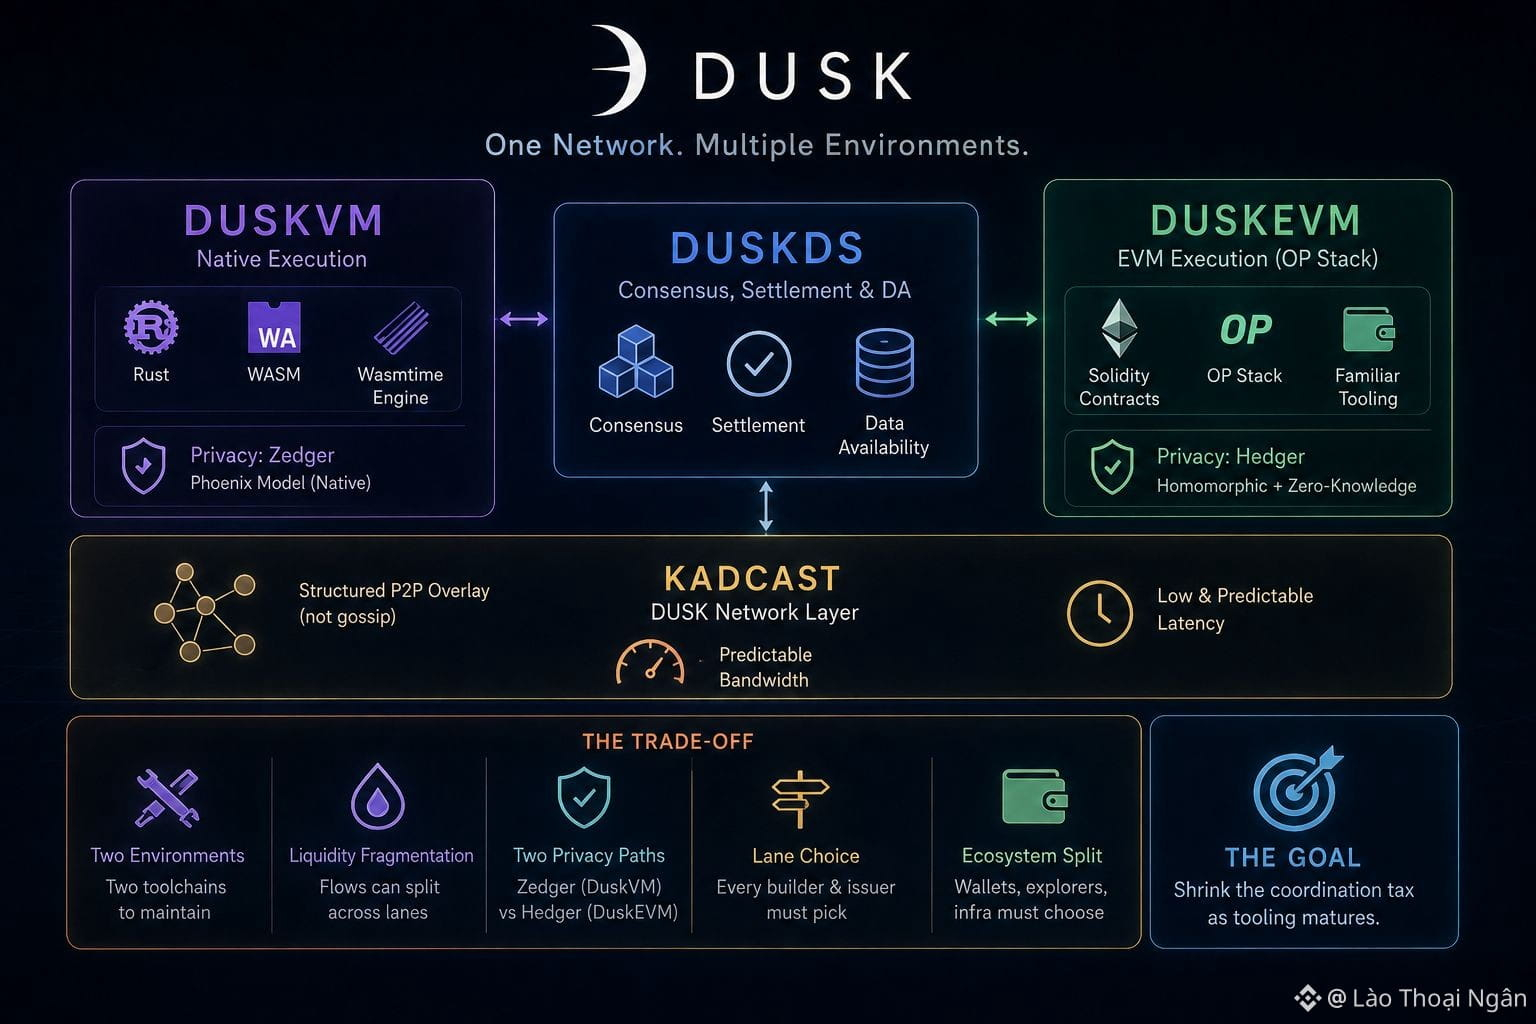
Modular es una de las palabras más cómodas de esta industria, y Dusk Network la usa mucho. DuskDS gestiona el consenso, el settlement y la disponibilidad de datos. DuskVM ejecuta contratos en Rust y WASM directamente en la capa base a través de un motor Wasmtime. DuskEVM es un entorno de ejecución independiente de OP Stack donde los contratos de Solidity hacen settlement de vuelta a través de DuskDS, con DUSK como token de gas. En papel, esto suena como lo mejor de ambos mundos: un entorno nativo para los equipos que quieren acceso directo a las primitivas de privacidad de Dusk, y un entorno EVM familiar para todos los demás.
Quiero detenerme un segundo en el intercambio en lugar de repetir el discurso. Dos entornos de ejecución significan dos conjuntos de herramientas, dos lugares donde la liquidez puede agruparse por separado y dos rutas de privacidad distintas: Zedger en DuskVM y Hedger en DuskEVM, construidos sobre enfoques criptográficos diferentes. Un creador que elige DuskEVM por familiaridad obtiene soporte para Solidity, pero recurre a la combinación de cifrado homomórfico y conocimiento cero de Hedger en lugar del modelo nativo Phoenix que gran parte de la literatura profunda sobre privacidad de Dusk describe.
Nada de esto vuelve la arquitectura incorrecta. Separar el settlement de la ejecución es una apuesta defendible, y muchas cadenas dividen el estado entre rollups por razones similares. Pero llamarlo puramente aditivo no contempla el costo. Ahora cada emisor tiene que elegir carril, y cada wallet o explorador construido por la comunidad tiene que decidir qué lado apoyar, o si apoya ambos.
Por debajo de ambos entornos está Kadcast, la capa peer-to-peer propia de Dusk Network: una superposición estructurada en lugar de la propagación basada en gossip que la mayoría de las cadenas usa por defecto, diseñada específicamente para mantener el ancho de banda y la latencia predecibles a medida que la red crece. Esa pieza compartida es el argumento más sólido de que se trata de un sistema coordinado, no de dos cadenas con el mismo nombre. Aun así, una capa de red compartida no fusiona por sí sola dos ecosistemas de desarrolladores. La modularidad es una decisión real con una carga de coordinación real asociada, no una actualización gratuita.
@Dusk_Foundation #dusk $DUSK $BTW $ACE
Modular es una de las palabras más cómodas de esta industria, y Dusk Network la usa mucho. DuskDS gestiona el consenso, el settlement y la disponibilidad de datos. DuskVM ejecuta contratos en Rust y WASM directamente en la capa base a través de un motor Wasmtime. DuskEVM es un entorno de ejecución independiente de OP Stack donde los contratos de Solidity hacen settlement de vuelta a través de DuskDS, con DUSK como token de gas. En papel, esto suena como lo mejor de ambos mundos: un entorno nativo para los equipos que quieren acceso directo a las primitivas de privacidad de Dusk, y un entorno EVM familiar para todos los demás.
Quiero detenerme un segundo en el intercambio en lugar de repetir el discurso. Dos entornos de ejecución significan dos conjuntos de herramientas, dos lugares donde la liquidez puede agruparse por separado y dos rutas de privacidad distintas: Zedger en DuskVM y Hedger en DuskEVM, construidos sobre enfoques criptográficos diferentes. Un creador que elige DuskEVM por familiaridad obtiene soporte para Solidity, pero recurre a la combinación de cifrado homomórfico y conocimiento cero de Hedger en lugar del modelo nativo Phoenix que gran parte de la literatura profunda sobre privacidad de Dusk describe.
Nada de esto vuelve la arquitectura incorrecta. Separar el settlement de la ejecución es una apuesta defendible, y muchas cadenas dividen el estado entre rollups por razones similares. Pero llamarlo puramente aditivo no contempla el costo. Ahora cada emisor tiene que elegir carril, y cada wallet o explorador construido por la comunidad tiene que decidir qué lado apoyar, o si apoya ambos.
Por debajo de ambos entornos está Kadcast, la capa peer-to-peer propia de Dusk Network: una superposición estructurada en lugar de la propagación basada en gossip que la mayoría de las cadenas usa por defecto, diseñada específicamente para mantener el ancho de banda y la latencia predecibles a medida que la red crece. Esa pieza compartida es el argumento más sólido de que se trata de un sistema coordinado, no de dos cadenas con el mismo nombre. Aun así, una capa de red compartida no fusiona por sí sola dos ecosistemas de desarrolladores. La modularidad es una decisión real con una carga de coordinación real asociada, no una actualización gratuita.
@Dusk #dusk $DUSK $BTW $ACE
Quiero detenerme un segundo en el intercambio en lugar de repetir el discurso. Dos entornos de ejecución significan dos conjuntos de herramientas, dos lugares donde la liquidez puede agruparse por separado y dos rutas de privacidad distintas: Zedger en DuskVM y Hedger en DuskEVM, construidos sobre enfoques criptográficos diferentes. Un creador que elige DuskEVM por familiaridad obtiene soporte para Solidity, pero recurre a la combinación de cifrado homomórfico y conocimiento cero de Hedger en lugar del modelo nativo Phoenix que gran parte de la literatura profunda sobre privacidad de Dusk describe.
Nada de esto vuelve la arquitectura incorrecta. Separar el settlement de la ejecución es una apuesta defendible, y muchas cadenas dividen el estado entre rollups por razones similares. Pero llamarlo puramente aditivo no contempla el costo. Ahora cada emisor tiene que elegir carril, y cada wallet o explorador construido por la comunidad tiene que decidir qué lado apoyar, o si apoya ambos.
Por debajo de ambos entornos está Kadcast, la capa peer-to-peer propia de Dusk Network: una superposición estructurada en lugar de la propagación basada en gossip que la mayoría de las cadenas usa por defecto, diseñada específicamente para mantener el ancho de banda y la latencia predecibles a medida que la red crece. Esa pieza compartida es el argumento más sólido de que se trata de un sistema coordinado, no de dos cadenas con el mismo nombre. Aun así, una capa de red compartida no fusiona por sí sola dos ecosistemas de desarrolladores. La modularidad es una decisión real con una carga de coordinación real asociada, no una actualización gratuita.
@Dusk #dusk $DUSK $BTW $ACE
44
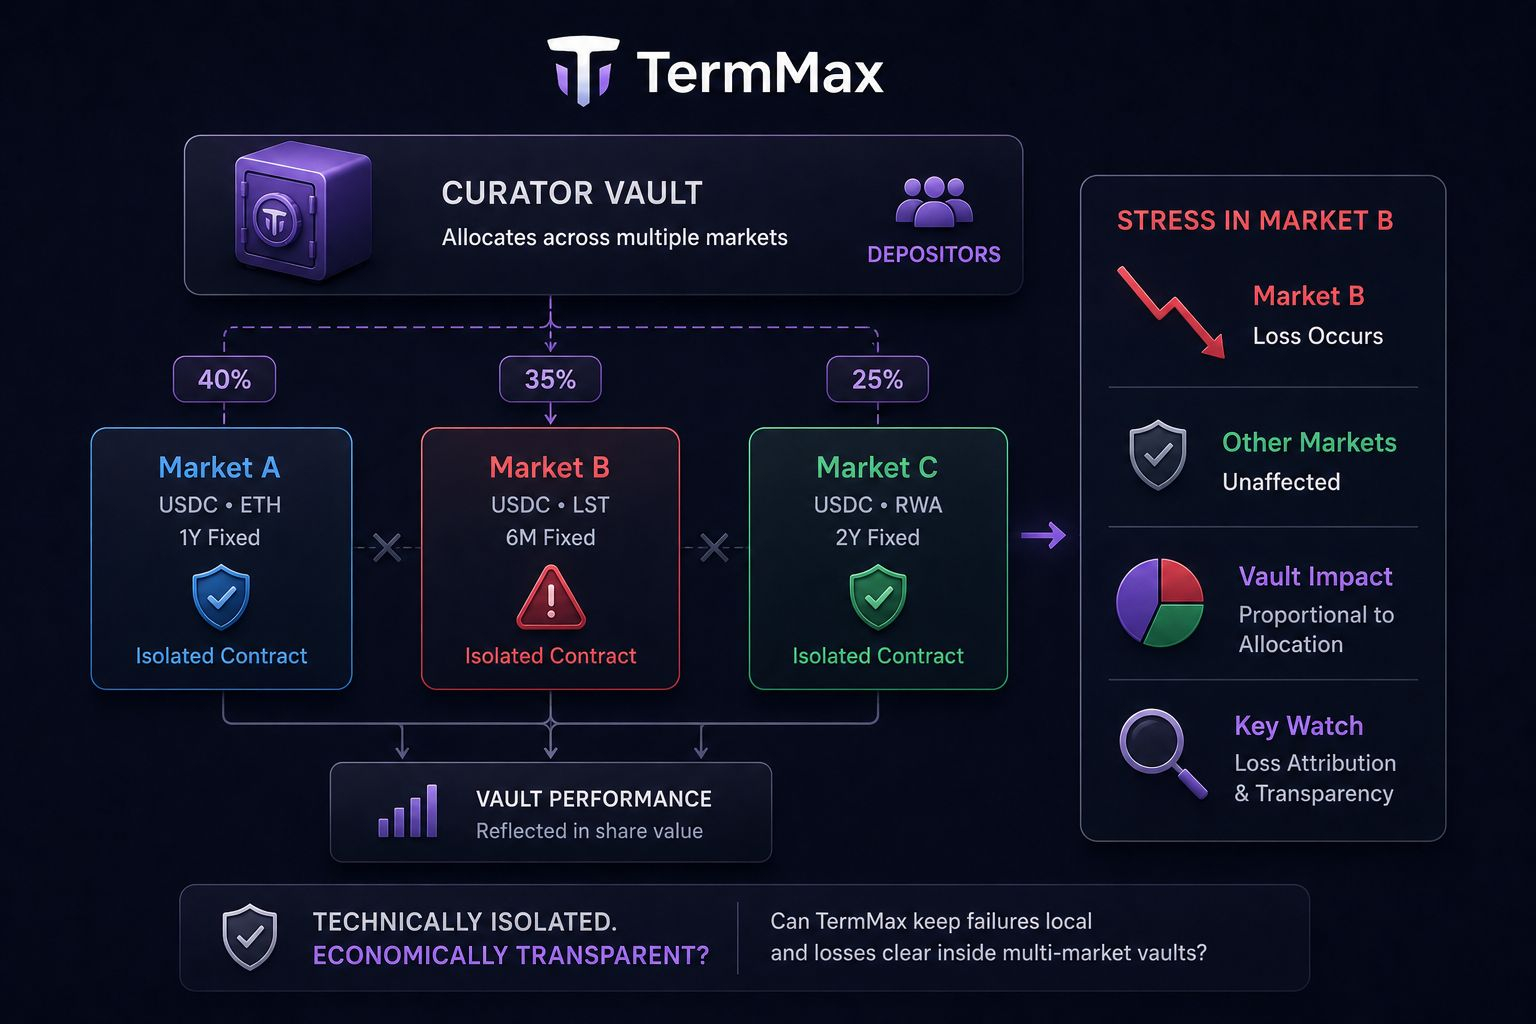
Una cosa que me sigue destacando en TermMax, un protocolo descentralizado de préstamos y empréstitos con tasa fija, es cómo su modelo de seguridad aísla mercados individuales.
Cada mercado de TermMax funciona a través de su propio contrato. Si algo sale mal en un mercado, la idea es evitar que ese problema se propague automáticamente a los contratos que están detrás de otros mercados.
Esa es una frontera significativa, especialmente cuando diferentes colaterales, activos de deuda y vencimientos pueden conllevar perfiles de riesgo muy distintos.
Pero los usuarios no siempre asumen exposición a esos mercados de uno en uno.
Un vault de curador de TermMax puede situarse por encima de varios mercados incluidos en la lista blanca que comparten el mismo token de deuda y asignar el capital de los depositantes entre ellos. Así, los mercados pueden permanecer técnicamente aislados entre sí, mientras sus ganancias y pérdidas siguen alimentando la misma posición del vault.
Si un mercado subyacente está bajo presión, los demás contratos de mercado no tienen que fallar para que el depositante del vault reciba un golpe.
Lo que aún no sé es si esa pérdida se atribuye de forma limpia al mercado que la causó, o si la forma en que el vault gestiona las posiciones puede hacer que la frontera económica sea más difícil de rastrear desde el lado del depositante.
Ahí es donde estarían las pruebas más sólidas.
Si un vault de múltiples mercados puede demostrar que las pérdidas permanecen transparentes y son, en general, proporcionales al capital asignado al mercado bajo estrés, entonces TermMax habrá preservado una frontera económica significativa aunque el vault abarque varios mercados aislados.
Aprendería más de una atribución clara de pérdidas mercado por mercado bajo estrés que solo a partir de la arquitectura de aislamiento.
La pregunta es si TermMax puede mantener los fallos técnicamente locales mientras también mantiene las pérdidas de los depositantes, de forma económica, claras y acotadas dentro de vaults de múltiples mercados.
Estoy observando la atribución de pérdidas a nivel de vault, los pesos de asignación y cómo el estrés de un solo mercado se refleja en el valor de las participaciones del vault a continuación.
@termmax #TermMax $BTW $ACE $PORTAL
Una cosa que me sigue destacando en TermMax, un protocolo descentralizado de préstamos y empréstitos con tasa fija, es cómo su modelo de seguridad aísla mercados individuales.
Cada mercado de TermMax funciona a través de su propio contrato. Si algo sale mal en un mercado, la idea es evitar que ese problema se propague automáticamente a los contratos que están detrás de otros mercados.
Esa es una frontera significativa, especialmente cuando diferentes colaterales, activos de deuda y vencimientos pueden conllevar perfiles de riesgo muy distintos.
Pero los usuarios no siempre asumen exposición a esos mercados de uno en uno.
Un vault de curador de TermMax puede situarse por encima de varios mercados incluidos en la lista blanca que comparten el mismo token de deuda y asignar el capital de los depositantes entre ellos. Así, los mercados pueden permanecer técnicamente aislados entre sí, mientras sus ganancias y pérdidas siguen alimentando la misma posición del vault.
Si un mercado subyacente está bajo presión, los demás contratos de mercado no tienen que fallar para que el depositante del vault reciba un golpe.
Lo que aún no sé es si esa pérdida se atribuye de forma limpia al mercado que la causó, o si la forma en que el vault gestiona las posiciones puede hacer que la frontera económica sea más difícil de rastrear desde el lado del depositante.
Ahí es donde estarían las pruebas más sólidas.
Si un vault de múltiples mercados puede demostrar que las pérdidas permanecen transparentes y son, en general, proporcionales al capital asignado al mercado bajo estrés, entonces TermMax habrá preservado una frontera económica significativa aunque el vault abarque varios mercados aislados.
Aprendería más de una atribución clara de pérdidas mercado por mercado bajo estrés que solo a partir de la arquitectura de aislamiento.
La pregunta es si TermMax puede mantener los fallos técnicamente locales mientras también mantiene las pérdidas de los depositantes, de forma económica, claras y acotadas dentro de vaults de múltiples mercados.
Estoy observando la atribución de pérdidas a nivel de vault, los pesos de asignación y cómo el estrés de un solo mercado se refleja en el valor de las participaciones del vault a continuación.
@TermMax #TermMax $BTW $ACE $PORTAL
Cada mercado de TermMax funciona a través de su propio contrato. Si algo sale mal en un mercado, la idea es evitar que ese problema se propague automáticamente a los contratos que están detrás de otros mercados.
Esa es una frontera significativa, especialmente cuando diferentes colaterales, activos de deuda y vencimientos pueden conllevar perfiles de riesgo muy distintos.
Pero los usuarios no siempre asumen exposición a esos mercados de uno en uno.
Un vault de curador de TermMax puede situarse por encima de varios mercados incluidos en la lista blanca que comparten el mismo token de deuda y asignar el capital de los depositantes entre ellos. Así, los mercados pueden permanecer técnicamente aislados entre sí, mientras sus ganancias y pérdidas siguen alimentando la misma posición del vault.
Si un mercado subyacente está bajo presión, los demás contratos de mercado no tienen que fallar para que el depositante del vault reciba un golpe.
Lo que aún no sé es si esa pérdida se atribuye de forma limpia al mercado que la causó, o si la forma en que el vault gestiona las posiciones puede hacer que la frontera económica sea más difícil de rastrear desde el lado del depositante.
Ahí es donde estarían las pruebas más sólidas.
Si un vault de múltiples mercados puede demostrar que las pérdidas permanecen transparentes y son, en general, proporcionales al capital asignado al mercado bajo estrés, entonces TermMax habrá preservado una frontera económica significativa aunque el vault abarque varios mercados aislados.
Aprendería más de una atribución clara de pérdidas mercado por mercado bajo estrés que solo a partir de la arquitectura de aislamiento.
La pregunta es si TermMax puede mantener los fallos técnicamente locales mientras también mantiene las pérdidas de los depositantes, de forma económica, claras y acotadas dentro de vaults de múltiples mercados.
Estoy observando la atribución de pérdidas a nivel de vault, los pesos de asignación y cómo el estrés de un solo mercado se refleja en el valor de las participaciones del vault a continuación.
@TermMax #TermMax $BTW $ACE $PORTAL
560
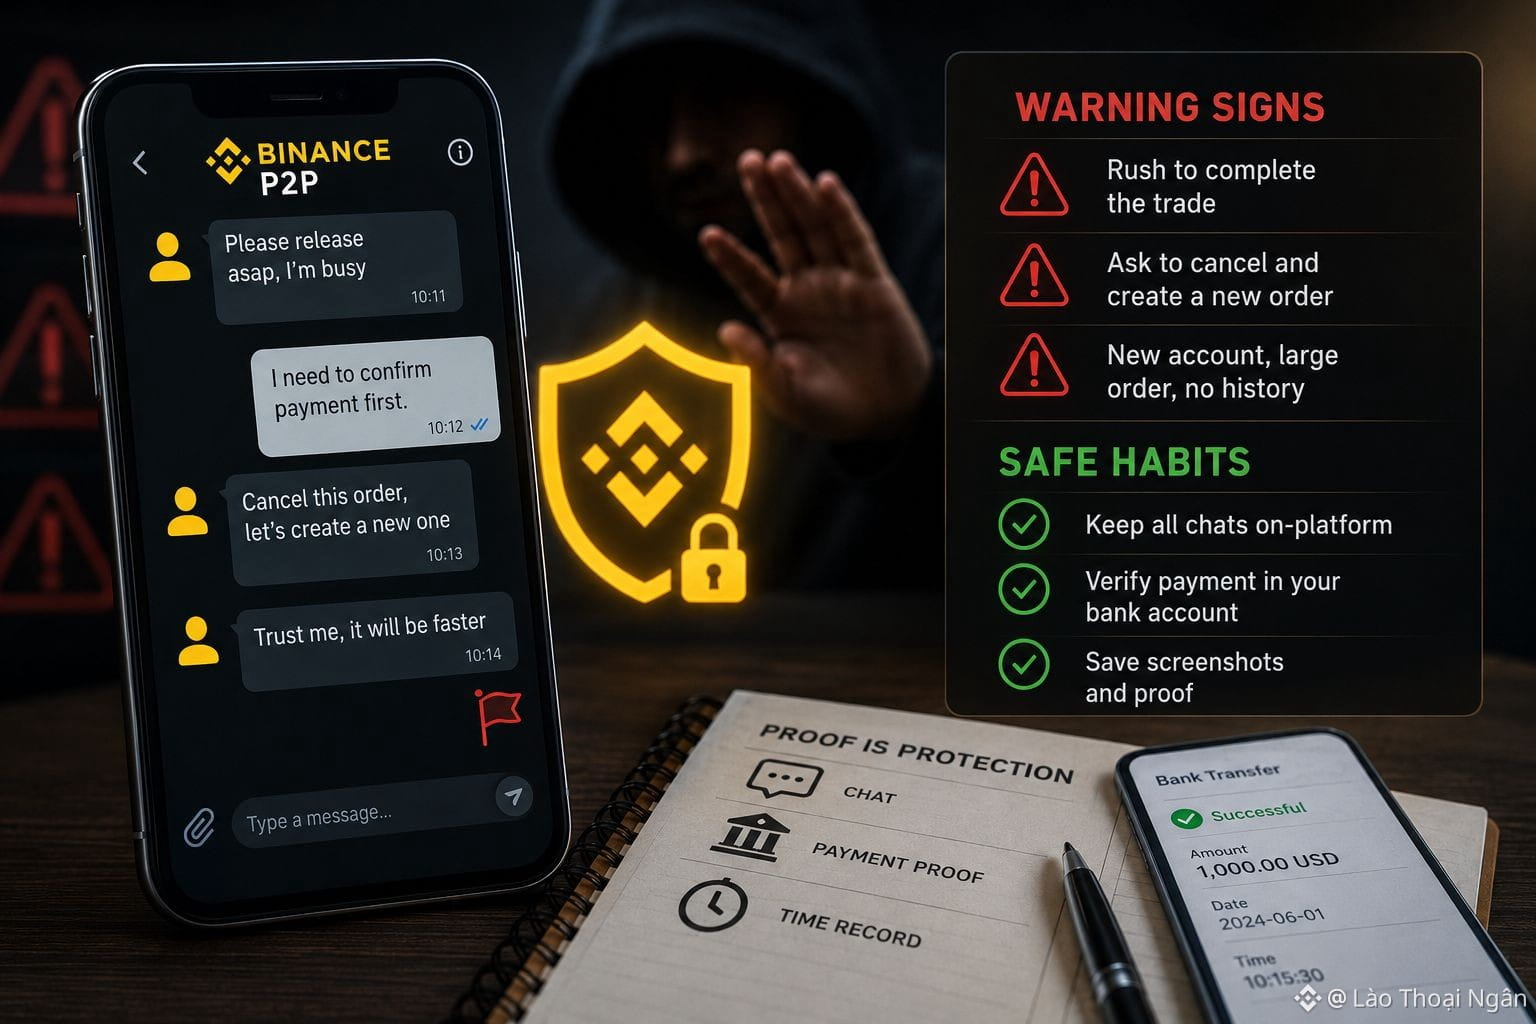
Hay algunas señales de advertencia que solo reconocí después de tropezar varias veces al operar en Binance P2P. Una de ellas es cuando la contraparte me apura constantemente para completar la transacción muy rápido, alegando que está ocupada o que el tiempo está por terminar, incluso cuando el tiempo de bloqueo de la orden todavía es bastante largo.
La segunda señal es cuando el comprador me pide cancelar la orden actual para crear una nueva con una cantidad diferente, normalmente con excusas como haber ingresado una cifra incorrecta o haber cambiado de opinión sobre la cantidad. Este es un truco que hace que el vendedor baje la guardia, porque la nueva orden puede dejar de estar protegida por el depósito de garantía como la orden original si no se sigue el procedimiento correcto.
La tercera señal, y quizá la más común, son las cuentas recién creadas, sin historial de operaciones, pero que aun así colocan órdenes por sumas muy grandes desde el principio. No digo que todas las cuentas nuevas sean sospechosas, pero combinadas con conductas de apuro, forman una combinación que exige mucha cautela.
A partir de esos tropiezos, adquirí el hábito de guardar todo lo relacionado con las operaciones en Binance P2P: capturas de pantalla de la conversación, imágenes de los extractos bancarios que muestran el monto y la hora de la transacción, e incluso anotar el momento en que presiono confirmar o liberar. Hubo una vez en que, gracias a esas capturas, resolví una disputa con el equipo de soporte en solo unas horas, en lugar de perder varios días discutiendo sin pruebas concretas.
Para mí, ser cuidadoso no es por falta de confianza en Binance P2P, sino porque entiendo que la evidencia siempre es lo que mejor me protege en cualquier situación.
@Binance_Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
Hay algunas señales de advertencia que solo reconocí después de tropezar varias veces al operar en Binance P2P. Una de ellas es cuando la contraparte me apura constantemente para completar la transacción muy rápido, alegando que está ocupada o que el tiempo está por terminar, incluso cuando el tiempo de bloqueo de la orden todavía es bastante largo.
La segunda señal es cuando el comprador me pide cancelar la orden actual para crear una nueva con una cantidad diferente, normalmente con excusas como haber ingresado una cifra incorrecta o haber cambiado de opinión sobre la cantidad. Este es un truco que hace que el vendedor baje la guardia, porque la nueva orden puede dejar de estar protegida por el depósito de garantía como la orden original si no se sigue el procedimiento correcto.
La tercera señal, y quizá la más común, son las cuentas recién creadas, sin historial de operaciones, pero que aun así colocan órdenes por sumas muy grandes desde el principio. No digo que todas las cuentas nuevas sean sospechosas, pero combinadas con conductas de apuro, forman una combinación que exige mucha cautela.
A partir de esos tropiezos, adquirí el hábito de guardar todo lo relacionado con las operaciones en Binance P2P: capturas de pantalla de la conversación, imágenes de los extractos bancarios que muestran el monto y la hora de la transacción, e incluso anotar el momento en que presiono confirmar o liberar. Hubo una vez en que, gracias a esas capturas, resolví una disputa con el equipo de soporte en solo unas horas, en lugar de perder varios días discutiendo sin pruebas concretas.
Para mí, ser cuidadoso no es por falta de confianza en Binance P2P, sino porque entiendo que la evidencia siempre es lo que mejor me protege en cualquier situación.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
La segunda señal es cuando el comprador me pide cancelar la orden actual para crear una nueva con una cantidad diferente, normalmente con excusas como haber ingresado una cifra incorrecta o haber cambiado de opinión sobre la cantidad. Este es un truco que hace que el vendedor baje la guardia, porque la nueva orden puede dejar de estar protegida por el depósito de garantía como la orden original si no se sigue el procedimiento correcto.
La tercera señal, y quizá la más común, son las cuentas recién creadas, sin historial de operaciones, pero que aun así colocan órdenes por sumas muy grandes desde el principio. No digo que todas las cuentas nuevas sean sospechosas, pero combinadas con conductas de apuro, forman una combinación que exige mucha cautela.
A partir de esos tropiezos, adquirí el hábito de guardar todo lo relacionado con las operaciones en Binance P2P: capturas de pantalla de la conversación, imágenes de los extractos bancarios que muestran el monto y la hora de la transacción, e incluso anotar el momento en que presiono confirmar o liberar. Hubo una vez en que, gracias a esas capturas, resolví una disputa con el equipo de soporte en solo unas horas, en lugar de perder varios días discutiendo sin pruebas concretas.
Para mí, ser cuidadoso no es por falta de confianza en Binance P2P, sino porque entiendo que la evidencia siempre es lo que mejor me protege en cualquier situación.
@Binance Vietnam #BinanceP2PAnToan $BTW $ACE $PORTAL
426
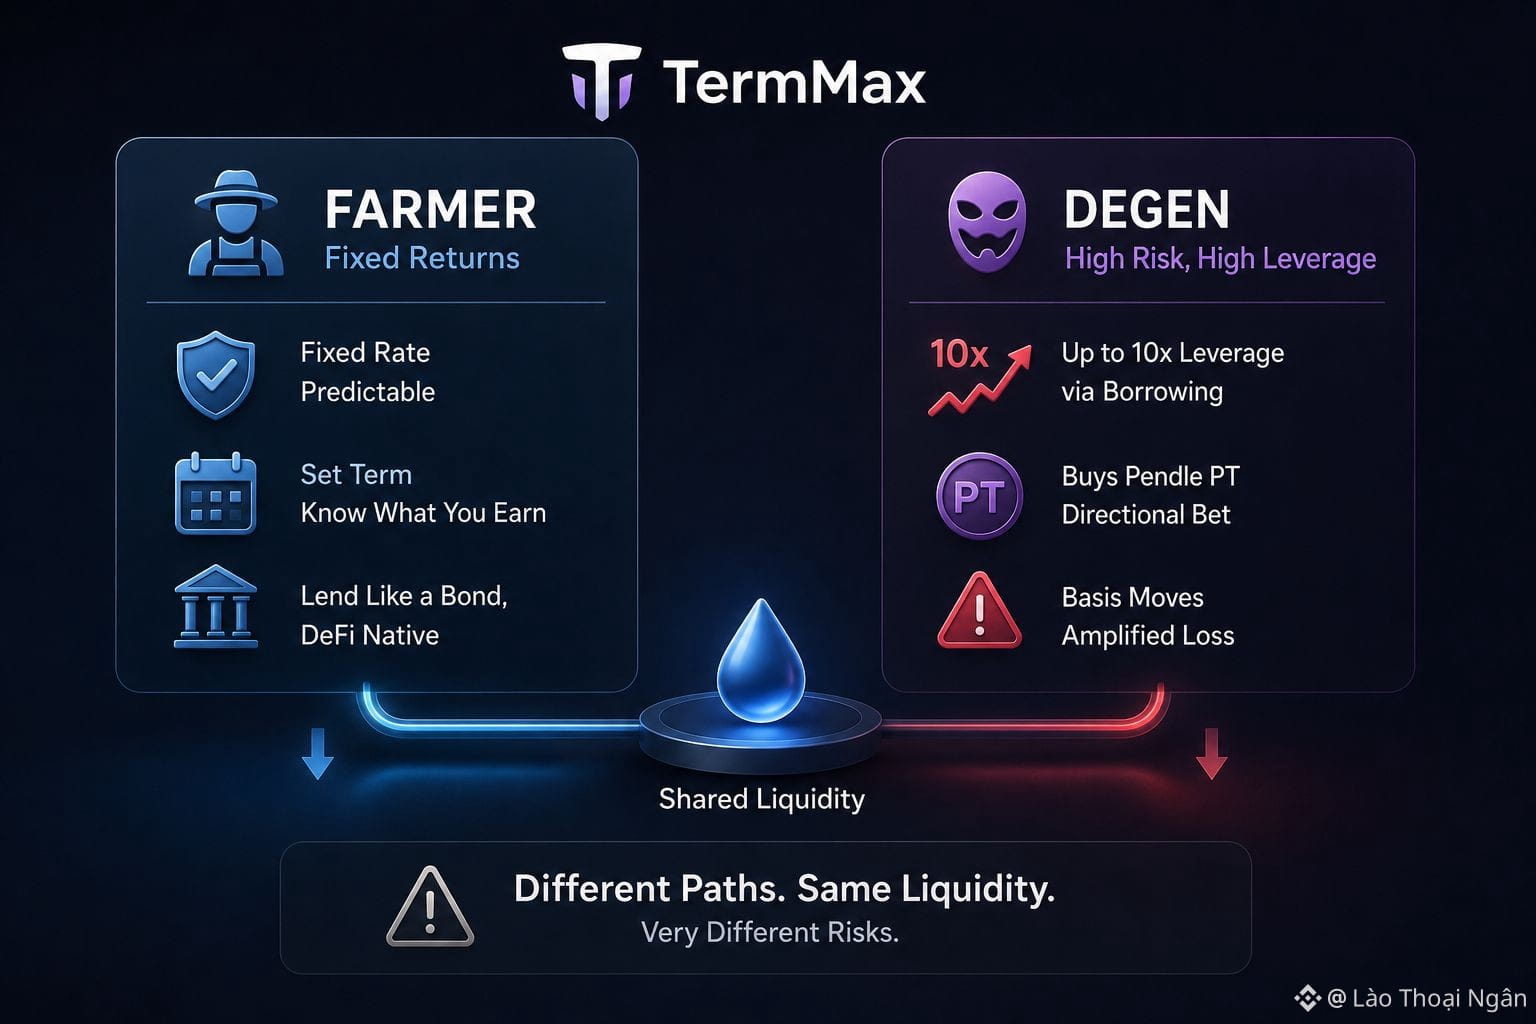
Lee el propio enfoque de TermMax y encontrarás tres tipos de usuarios descritos directamente en la documentación: De gens, Farmers y LPs. Esa es una etiqueta honesta, y respeto la honestidad, pero también revela un vacío al que sigo volviendo. TermMax comercializa su arquitectura de tasa fija como el antídoto contra el caos de la tasa flotante en DeFi, un lugar donde los prestamistas por fin obtienen la previsibilidad de un bono en lugar de un número que se reinicia con cada bloque. Esa es la propuesta para los Farmers, y es una buena.
Luego está la bóveda del Degen. Un depositante aporta capital, la bóveda pide prestado nueve veces esa cantidad de la liquidez de los LP a una tasa fija, y la posición combinada compra Pendle Principal Tokens aprovechando aproximadamente 10x de apalancamiento sobre el diferencial de rendimiento subyacente. Eso no es un bono. Es una apuesta direccional apalancada con un costo de financiación fijo, más cercana en espíritu a un trade con margen que a un depósito a plazo, y TermMax la integra en la misma plataforma que coloca en primer plano el argumento de "rendimientos predecibles para los prestamistas".
También vale la pena preguntarse quién realmente lee la letra pequeña antes de depositar. Un Farmer que persigue un 6% fijo no necesariamente abre la misma página que un Degen que busca 10x, pero ambos depósitos finalmente se nutren de la misma liquidez subyacente y vuelven a alimentarla, lo que significa que el producto tranquilo y el producto ruidoso están más conectados por debajo de lo que sugiere el branding separado en la página de inicio para quien llega por primera vez.
Ninguno de los productos está mal por ofrecerse. Pero el branding está más cerca de la renta fija de lo que realmente está el rango completo del producto, y un usuario nuevo que escanea "DeFi de tasa fija" podría no darse cuenta de que una de las rutas en TermMax conlleva riesgo de incumplimiento multiplicado por diez si la base del PT se mueve en contra de la posición. Yo querría que TermMax trazara una línea más marcada entre el producto Farmer y el producto Degen en su propio marketing, porque ahora mismo el encuadre tranquilo de entrada cubre un mecanismo mucho más estruendoso debajo, y dos audiencias muy distintas que leen la misma página de inicio están asumiendo riesgos muy diferentes sin una advertencia equivalente.
@termmax #TermMax $BTW $PORTAL $HEMI
Lee el propio enfoque de TermMax y encontrarás tres tipos de usuarios descritos directamente en la documentación: De gens, Farmers y LPs. Esa es una etiqueta honesta, y respeto la honestidad, pero también revela un vacío al que sigo volviendo. TermMax comercializa su arquitectura de tasa fija como el antídoto contra el caos de la tasa flotante en DeFi, un lugar donde los prestamistas por fin obtienen la previsibilidad de un bono en lugar de un número que se reinicia con cada bloque. Esa es la propuesta para los Farmers, y es una buena.
Luego está la bóveda del Degen. Un depositante aporta capital, la bóveda pide prestado nueve veces esa cantidad de la liquidez de los LP a una tasa fija, y la posición combinada compra Pendle Principal Tokens aprovechando aproximadamente 10x de apalancamiento sobre el diferencial de rendimiento subyacente. Eso no es un bono. Es una apuesta direccional apalancada con un costo de financiación fijo, más cercana en espíritu a un trade con margen que a un depósito a plazo, y TermMax la integra en la misma plataforma que coloca en primer plano el argumento de "rendimientos predecibles para los prestamistas".
También vale la pena preguntarse quién realmente lee la letra pequeña antes de depositar. Un Farmer que persigue un 6% fijo no necesariamente abre la misma página que un Degen que busca 10x, pero ambos depósitos finalmente se nutren de la misma liquidez subyacente y vuelven a alimentarla, lo que significa que el producto tranquilo y el producto ruidoso están más conectados por debajo de lo que sugiere el branding separado en la página de inicio para quien llega por primera vez.
Ninguno de los productos está mal por ofrecerse. Pero el branding está más cerca de la renta fija de lo que realmente está el rango completo del producto, y un usuario nuevo que escanea "DeFi de tasa fija" podría no darse cuenta de que una de las rutas en TermMax conlleva riesgo de incumplimiento multiplicado por diez si la base del PT se mueve en contra de la posición. Yo querría que TermMax trazara una línea más marcada entre el producto Farmer y el producto Degen en su propio marketing, porque ahora mismo el encuadre tranquilo de entrada cubre un mecanismo mucho más estruendoso debajo, y dos audiencias muy distintas que leen la misma página de inicio están asumiendo riesgos muy diferentes sin una advertencia equivalente.
@TermMax #TermMax $BTW $PORTAL $HEMI
Luego está la bóveda del Degen. Un depositante aporta capital, la bóveda pide prestado nueve veces esa cantidad de la liquidez de los LP a una tasa fija, y la posición combinada compra Pendle Principal Tokens aprovechando aproximadamente 10x de apalancamiento sobre el diferencial de rendimiento subyacente. Eso no es un bono. Es una apuesta direccional apalancada con un costo de financiación fijo, más cercana en espíritu a un trade con margen que a un depósito a plazo, y TermMax la integra en la misma plataforma que coloca en primer plano el argumento de "rendimientos predecibles para los prestamistas".
También vale la pena preguntarse quién realmente lee la letra pequeña antes de depositar. Un Farmer que persigue un 6% fijo no necesariamente abre la misma página que un Degen que busca 10x, pero ambos depósitos finalmente se nutren de la misma liquidez subyacente y vuelven a alimentarla, lo que significa que el producto tranquilo y el producto ruidoso están más conectados por debajo de lo que sugiere el branding separado en la página de inicio para quien llega por primera vez.
Ninguno de los productos está mal por ofrecerse. Pero el branding está más cerca de la renta fija de lo que realmente está el rango completo del producto, y un usuario nuevo que escanea "DeFi de tasa fija" podría no darse cuenta de que una de las rutas en TermMax conlleva riesgo de incumplimiento multiplicado por diez si la base del PT se mueve en contra de la posición. Yo querría que TermMax trazara una línea más marcada entre el producto Farmer y el producto Degen en su propio marketing, porque ahora mismo el encuadre tranquilo de entrada cubre un mecanismo mucho más estruendoso debajo, y dos audiencias muy distintas que leen la misma página de inicio están asumiendo riesgos muy diferentes sin una advertencia equivalente.
@TermMax #TermMax $BTW $PORTAL $HEMI
1
1
316
Hay una forma perezosa de leer cualquier nueva cadena compatible con EVM: otra bifurcación persiguiendo las mismas guerras de la minería de liquidez, otra cadena prometiendo puentes e incentivos hasta que los incentivos se agoten. Me sorprendo cayendo en esa lectura por defecto, y Dusk Network es una prueba útil de si es justo.
A simple vista, Dusk encaja con el patrón. DuskEVM ejecuta Solidity estándar, admite herramientas conocidas y quiere que los desarrolladores se presenten de la manera en que lo hacen para cualquier cadena EVM. Pero el objetivo declarado es diferente a una captación de liquidez a lo bestia. El diferenciador es Hedger, un motor de privacidad que combina cifrado homomórfico y pruebas de conocimiento cero para que los contratos puedan gestionar saldos confidenciales mientras se mantienen auditables; está orientado de lleno a instituciones reguladas, más que a granjeros de rendimiento que saltan entre pools.
Ahí es donde el estereotipo se vuelve incómodo en lugar de disolverse limpiamente. El valor total bloqueado en Dusk actualmente se sitúa por debajo de 1 millón de dólares, muy por detrás de pares centrados en la privacidad como Secret Network, que tiene más de 3,5 millones, y Pieswap es, esencialmente, el único intercambio descentralizado que funciona dentro del ecosistema en este momento. Existe un fondo de desarrollo de 15 millones de DUSK para impulsar a los creadores, pero las herramientas y el respaldo mediante subvenciones no han sido suficientes para atraer una ola de equipos. La comunidad de Dusk se sitúa alrededor de los 77.000 seguidores con una participación constante, pero la conversación todavía se inclina hacia el movimiento del precio más que hacia lo que realmente se entregó esa semana, lo cual es otra señal silenciosa sobre el estado del encaje producto-mercado. Así que la respuesta honesta no es que el estereotipo esté equivocado. Es que Dusk ha elegido un mercado más estrecho y más difícil que el DeFi genérico, y los mercados más estrechos tardan más en mostrar pruebas incluso cuando la tesis es sólida.
Creo que la diferenciación es real sobre el papel. Que se refleje en el uso en lugar de en la documentación sigue siendo una pregunta abierta, y cualquiera que sea optimista con DuskEVM debería sentarse con esa brecha en vez de discutirla hasta borrarla.
@Dusk_Foundation #dusk $DUSK $BTW $PORTAL
Hay una forma perezosa de leer cualquier nueva cadena compatible con EVM: otra bifurcación persiguiendo las mismas guerras de la minería de liquidez, otra cadena prometiendo puentes e incentivos hasta que los incentivos se agoten. Me sorprendo cayendo en esa lectura por defecto, y Dusk Network es una prueba útil de si es justo.
A simple vista, Dusk encaja con el patrón. DuskEVM ejecuta Solidity estándar, admite herramientas conocidas y quiere que los desarrolladores se presenten de la manera en que lo hacen para cualquier cadena EVM. Pero el objetivo declarado es diferente a una captación de liquidez a lo bestia. El diferenciador es Hedger, un motor de privacidad que combina cifrado homomórfico y pruebas de conocimiento cero para que los contratos puedan gestionar saldos confidenciales mientras se mantienen auditables; está orientado de lleno a instituciones reguladas, más que a granjeros de rendimiento que saltan entre pools.
Ahí es donde el estereotipo se vuelve incómodo en lugar de disolverse limpiamente. El valor total bloqueado en Dusk actualmente se sitúa por debajo de 1 millón de dólares, muy por detrás de pares centrados en la privacidad como Secret Network, que tiene más de 3,5 millones, y Pieswap es, esencialmente, el único intercambio descentralizado que funciona dentro del ecosistema en este momento. Existe un fondo de desarrollo de 15 millones de DUSK para impulsar a los creadores, pero las herramientas y el respaldo mediante subvenciones no han sido suficientes para atraer una ola de equipos. La comunidad de Dusk se sitúa alrededor de los 77.000 seguidores con una participación constante, pero la conversación todavía se inclina hacia el movimiento del precio más que hacia lo que realmente se entregó esa semana, lo cual es otra señal silenciosa sobre el estado del encaje producto-mercado. Así que la respuesta honesta no es que el estereotipo esté equivocado. Es que Dusk ha elegido un mercado más estrecho y más difícil que el DeFi genérico, y los mercados más estrechos tardan más en mostrar pruebas incluso cuando la tesis es sólida.
Creo que la diferenciación es real sobre el papel. Que se refleje en el uso en lugar de en la documentación sigue siendo una pregunta abierta, y cualquiera que sea optimista con DuskEVM debería sentarse con esa brecha en vez de discutirla hasta borrarla.
@Dusk #dusk $DUSK $BTW $PORTAL
A simple vista, Dusk encaja con el patrón. DuskEVM ejecuta Solidity estándar, admite herramientas conocidas y quiere que los desarrolladores se presenten de la manera en que lo hacen para cualquier cadena EVM. Pero el objetivo declarado es diferente a una captación de liquidez a lo bestia. El diferenciador es Hedger, un motor de privacidad que combina cifrado homomórfico y pruebas de conocimiento cero para que los contratos puedan gestionar saldos confidenciales mientras se mantienen auditables; está orientado de lleno a instituciones reguladas, más que a granjeros de rendimiento que saltan entre pools.
Ahí es donde el estereotipo se vuelve incómodo en lugar de disolverse limpiamente. El valor total bloqueado en Dusk actualmente se sitúa por debajo de 1 millón de dólares, muy por detrás de pares centrados en la privacidad como Secret Network, que tiene más de 3,5 millones, y Pieswap es, esencialmente, el único intercambio descentralizado que funciona dentro del ecosistema en este momento. Existe un fondo de desarrollo de 15 millones de DUSK para impulsar a los creadores, pero las herramientas y el respaldo mediante subvenciones no han sido suficientes para atraer una ola de equipos. La comunidad de Dusk se sitúa alrededor de los 77.000 seguidores con una participación constante, pero la conversación todavía se inclina hacia el movimiento del precio más que hacia lo que realmente se entregó esa semana, lo cual es otra señal silenciosa sobre el estado del encaje producto-mercado. Así que la respuesta honesta no es que el estereotipo esté equivocado. Es que Dusk ha elegido un mercado más estrecho y más difícil que el DeFi genérico, y los mercados más estrechos tardan más en mostrar pruebas incluso cuando la tesis es sólida.
Creo que la diferenciación es real sobre el papel. Que se refleje en el uso en lugar de en la documentación sigue siendo una pregunta abierta, y cualquiera que sea optimista con DuskEVM debería sentarse con esa brecha en vez de discutirla hasta borrarla.
@Dusk #dusk $DUSK $BTW $PORTAL
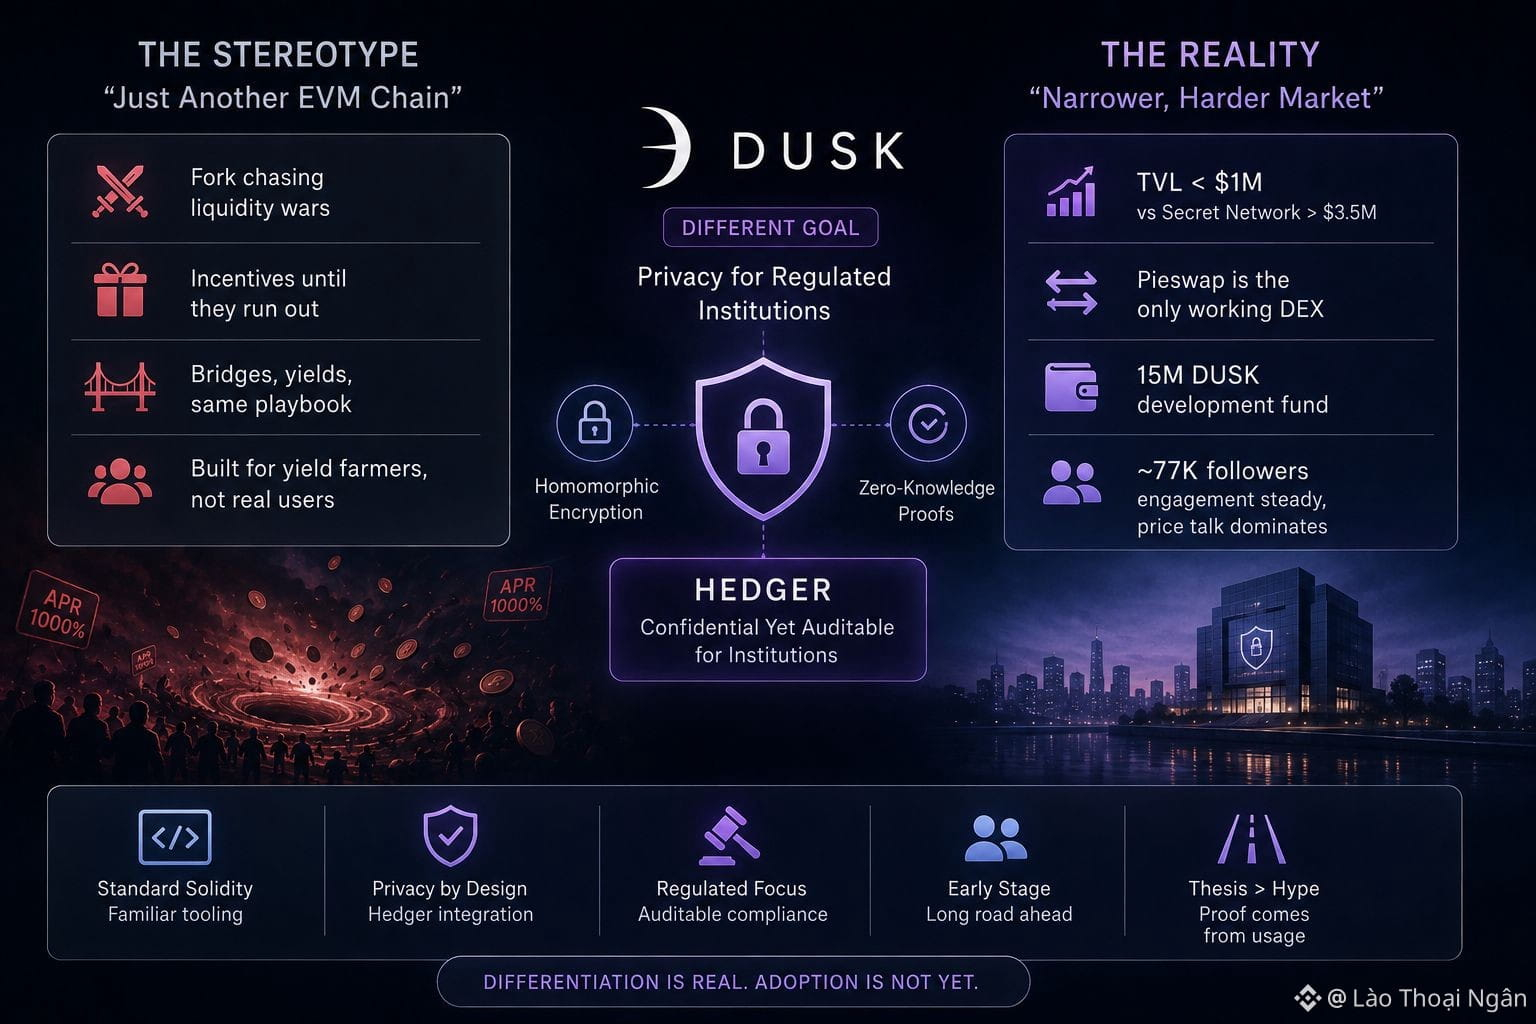
66
Empecé a usar Binance P2P como una forma de enviar dinero a mi familia en el extranjero, ya que convertir cripto a moneda local a través de un comerciante verificado resultó ser más rápido que la mayoría de los servicios de transferencia que había probado antes. Binance P2P protege este tipo de operaciones mediante la verificación KYC en cada cuenta, una garantía en custodia que retiene el activo en cripto del vendedor hasta que se confirma la orden, y un sistema de chat que registra toda la conversación por si más adelante hay que revisarlo. Si llegara a surgir un problema, cualquiera de las dos partes puede presentar una apelación de disputa directamente con el soporte de Binance.
Como hago operaciones en la misma ruta con bastante frecuencia, la verificación del contrapartido se me volvió algo natural muy rápido. Observo cuántas órdenes completadas tiene un comerciante, su porcentaje de finalización y si en reseñas recientes se menciona que los pagos son fluidos y puntuales. También leo el historial del chat de pedidos anteriores cuando el comerciante lo muestra, prestando atención a cómo se comunica, ya que un comerciante que evita responder directamente o se apresura a pasar mis preguntas no es con quien quiero operar, por muy buena que parezca su tarifa.
Un comerciante que casi usé tenía una tasa de finalización decente, pero en los comentarios recientes aparecía un patrón en el que se describían confirmaciones tardías y excusas vagas, lo cual fue suficiente para que yo eligiera a otra persona. Ahora conservo un registro breve de cada comerciante con el que he operado con éxito, junto con capturas de pantalla de las órdenes completadas, en parte para referencia mía y en parte porque hizo más rápido el intercambio con soporte la única vez que necesité ayuda para rastrear una transferencia retrasada en Binance P2P.
También aprendí a comparar las tarifas entre varios comerciantes verificados en lugar de lanzarme al primero que veo, ya que un proceso apenas más lento casi siempre vale la pena para tener tranquilidad. Mi familia ya sabe que cuando llegan los fondos, vienen a través de un sistema que realmente confío, y no solo de la opción más rápida que se me ocurrió encontrar ese día.
@Binance_Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
Empecé a usar Binance P2P como una forma de enviar dinero a mi familia en el extranjero, ya que convertir cripto a moneda local a través de un comerciante verificado resultó ser más rápido que la mayoría de los servicios de transferencia que había probado antes. Binance P2P protege este tipo de operaciones mediante la verificación KYC en cada cuenta, una garantía en custodia que retiene el activo en cripto del vendedor hasta que se confirma la orden, y un sistema de chat que registra toda la conversación por si más adelante hay que revisarlo. Si llegara a surgir un problema, cualquiera de las dos partes puede presentar una apelación de disputa directamente con el soporte de Binance.
Como hago operaciones en la misma ruta con bastante frecuencia, la verificación del contrapartido se me volvió algo natural muy rápido. Observo cuántas órdenes completadas tiene un comerciante, su porcentaje de finalización y si en reseñas recientes se menciona que los pagos son fluidos y puntuales. También leo el historial del chat de pedidos anteriores cuando el comerciante lo muestra, prestando atención a cómo se comunica, ya que un comerciante que evita responder directamente o se apresura a pasar mis preguntas no es con quien quiero operar, por muy buena que parezca su tarifa.
Un comerciante que casi usé tenía una tasa de finalización decente, pero en los comentarios recientes aparecía un patrón en el que se describían confirmaciones tardías y excusas vagas, lo cual fue suficiente para que yo eligiera a otra persona. Ahora conservo un registro breve de cada comerciante con el que he operado con éxito, junto con capturas de pantalla de las órdenes completadas, en parte para referencia mía y en parte porque hizo más rápido el intercambio con soporte la única vez que necesité ayuda para rastrear una transferencia retrasada en Binance P2P.
También aprendí a comparar las tarifas entre varios comerciantes verificados en lugar de lanzarme al primero que veo, ya que un proceso apenas más lento casi siempre vale la pena para tener tranquilidad. Mi familia ya sabe que cuando llegan los fondos, vienen a través de un sistema que realmente confío, y no solo de la opción más rápida que se me ocurrió encontrar ese día.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
Como hago operaciones en la misma ruta con bastante frecuencia, la verificación del contrapartido se me volvió algo natural muy rápido. Observo cuántas órdenes completadas tiene un comerciante, su porcentaje de finalización y si en reseñas recientes se menciona que los pagos son fluidos y puntuales. También leo el historial del chat de pedidos anteriores cuando el comerciante lo muestra, prestando atención a cómo se comunica, ya que un comerciante que evita responder directamente o se apresura a pasar mis preguntas no es con quien quiero operar, por muy buena que parezca su tarifa.
Un comerciante que casi usé tenía una tasa de finalización decente, pero en los comentarios recientes aparecía un patrón en el que se describían confirmaciones tardías y excusas vagas, lo cual fue suficiente para que yo eligiera a otra persona. Ahora conservo un registro breve de cada comerciante con el que he operado con éxito, junto con capturas de pantalla de las órdenes completadas, en parte para referencia mía y en parte porque hizo más rápido el intercambio con soporte la única vez que necesité ayuda para rastrear una transferencia retrasada en Binance P2P.
También aprendí a comparar las tarifas entre varios comerciantes verificados en lugar de lanzarme al primero que veo, ya que un proceso apenas más lento casi siempre vale la pena para tener tranquilidad. Mi familia ya sabe que cuando llegan los fondos, vienen a través de un sistema que realmente confío, y no solo de la opción más rápida que se me ocurrió encontrar ese día.
@Binance Vietnam #BinanceP2PAnToan $BTW $PORTAL $HEMI
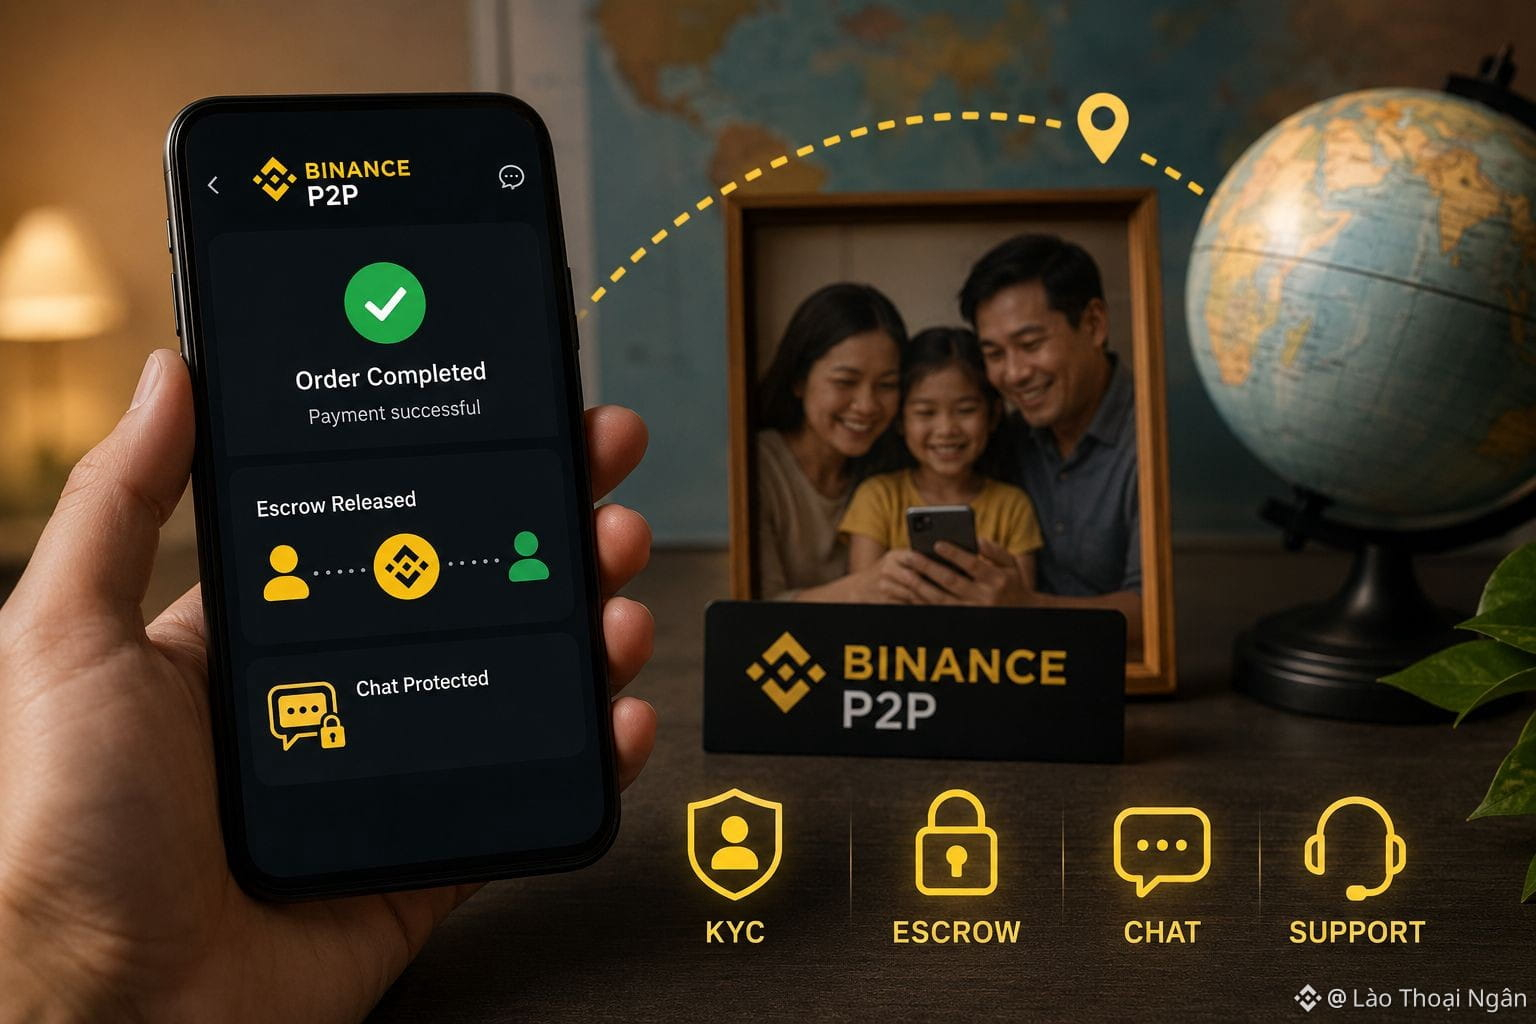
180
Di "capa 2 compatible con EVM" a la mayoría de los traders de cripto y a DuskEVM, el nuevo entorno de ejecución de Dusk Network, y corres el riesgo de que lo archiven junto con docenas más, creadas principalmente para recortar las comisiones de gas en intercambios y acuñaciones de NFT, en gran medida intercambiables a los ojos de cualquiera que haya hecho un puente entre tres o cuatro de ellas en la misma tarde. Entiendo el instinto de meterlo en esa carpeta mental en el momento en que la gente escucha que funciona con OP Stack y que habla Solidity estándar.
No creo que ese archivo se sostenga cuando miras en qué es lo que realmente se asienta DuskEVM. Se ancla a DuskDS, la capa base de Dusk Network, que finaliza bloques mediante Succinct Attestation, un diseño de prueba de participación basado en comités construido para una liquidación determinista, en lugar de la finalización probabilística que heredan la mayoría de los rollups de propósito general de Ethereum. Encima está Hedger, que combina cifrado homomórfico con pruebas de conocimiento cero para ofrecer a las aplicaciones de DuskEVM transacciones confidenciales sin salir del entorno EVM. Esa combinación—herramientas familiares más una liquidación determinista más confidencialidad opcional—no es algo que el típico L2 orientado al escalado haya sido diseñado para ofrecer. Incluso la estructura de tarifas refleja esto: los usuarios pagan el gas en DUSK por la ejecución y una tarifa separada de disponibilidad de datos para publicar lotes de vuelta a DuskDS; un diseño que solo tiene sentido si la capa de liquidación que está debajo está haciendo un trabajo distinto, en lugar de limitarse a reenviar llamadas para ahorrar gas.
Nada de esto garantiza la adopción. Una cadena puede ser arquitectónicamente distinta y aun así no lograr atraer desarrolladores, y DuskEVM todavía está lo suficientemente temprano como para que su capa de aplicación real sea delgada en comparación con los rollups establecidos, con un valor total bloqueado y direcciones activas diarias que hoy perderían claramente en una comparación lado a lado. Pero el estereotipo de que todas las cadenas compatibles con EVM son plomería intercambiable confunde la capa de herramientas con la capa de liquidación, y en Dusk Network esas están haciendo trabajos muy diferentes.
@Dusk_Foundation #dusk $DUSK $VELVET $BTW
Di "capa 2 compatible con EVM" a la mayoría de los traders de cripto y a DuskEVM, el nuevo entorno de ejecución de Dusk Network, y corres el riesgo de que lo archiven junto con docenas más, creadas principalmente para recortar las comisiones de gas en intercambios y acuñaciones de NFT, en gran medida intercambiables a los ojos de cualquiera que haya hecho un puente entre tres o cuatro de ellas en la misma tarde. Entiendo el instinto de meterlo en esa carpeta mental en el momento en que la gente escucha que funciona con OP Stack y que habla Solidity estándar.
No creo que ese archivo se sostenga cuando miras en qué es lo que realmente se asienta DuskEVM. Se ancla a DuskDS, la capa base de Dusk Network, que finaliza bloques mediante Succinct Attestation, un diseño de prueba de participación basado en comités construido para una liquidación determinista, en lugar de la finalización probabilística que heredan la mayoría de los rollups de propósito general de Ethereum. Encima está Hedger, que combina cifrado homomórfico con pruebas de conocimiento cero para ofrecer a las aplicaciones de DuskEVM transacciones confidenciales sin salir del entorno EVM. Esa combinación—herramientas familiares más una liquidación determinista más confidencialidad opcional—no es algo que el típico L2 orientado al escalado haya sido diseñado para ofrecer. Incluso la estructura de tarifas refleja esto: los usuarios pagan el gas en DUSK por la ejecución y una tarifa separada de disponibilidad de datos para publicar lotes de vuelta a DuskDS; un diseño que solo tiene sentido si la capa de liquidación que está debajo está haciendo un trabajo distinto, en lugar de limitarse a reenviar llamadas para ahorrar gas.
Nada de esto garantiza la adopción. Una cadena puede ser arquitectónicamente distinta y aun así no lograr atraer desarrolladores, y DuskEVM todavía está lo suficientemente temprano como para que su capa de aplicación real sea delgada en comparación con los rollups establecidos, con un valor total bloqueado y direcciones activas diarias que hoy perderían claramente en una comparación lado a lado. Pero el estereotipo de que todas las cadenas compatibles con EVM son plomería intercambiable confunde la capa de herramientas con la capa de liquidación, y en Dusk Network esas están haciendo trabajos muy diferentes.
@Dusk #dusk $DUSK $VELVET $BTW
No creo que ese archivo se sostenga cuando miras en qué es lo que realmente se asienta DuskEVM. Se ancla a DuskDS, la capa base de Dusk Network, que finaliza bloques mediante Succinct Attestation, un diseño de prueba de participación basado en comités construido para una liquidación determinista, en lugar de la finalización probabilística que heredan la mayoría de los rollups de propósito general de Ethereum. Encima está Hedger, que combina cifrado homomórfico con pruebas de conocimiento cero para ofrecer a las aplicaciones de DuskEVM transacciones confidenciales sin salir del entorno EVM. Esa combinación—herramientas familiares más una liquidación determinista más confidencialidad opcional—no es algo que el típico L2 orientado al escalado haya sido diseñado para ofrecer. Incluso la estructura de tarifas refleja esto: los usuarios pagan el gas en DUSK por la ejecución y una tarifa separada de disponibilidad de datos para publicar lotes de vuelta a DuskDS; un diseño que solo tiene sentido si la capa de liquidación que está debajo está haciendo un trabajo distinto, en lugar de limitarse a reenviar llamadas para ahorrar gas.
Nada de esto garantiza la adopción. Una cadena puede ser arquitectónicamente distinta y aun así no lograr atraer desarrolladores, y DuskEVM todavía está lo suficientemente temprano como para que su capa de aplicación real sea delgada en comparación con los rollups establecidos, con un valor total bloqueado y direcciones activas diarias que hoy perderían claramente en una comparación lado a lado. Pero el estereotipo de que todas las cadenas compatibles con EVM son plomería intercambiable confunde la capa de herramientas con la capa de liquidación, y en Dusk Network esas están haciendo trabajos muy diferentes.
@Dusk #dusk $DUSK $VELVET $BTW
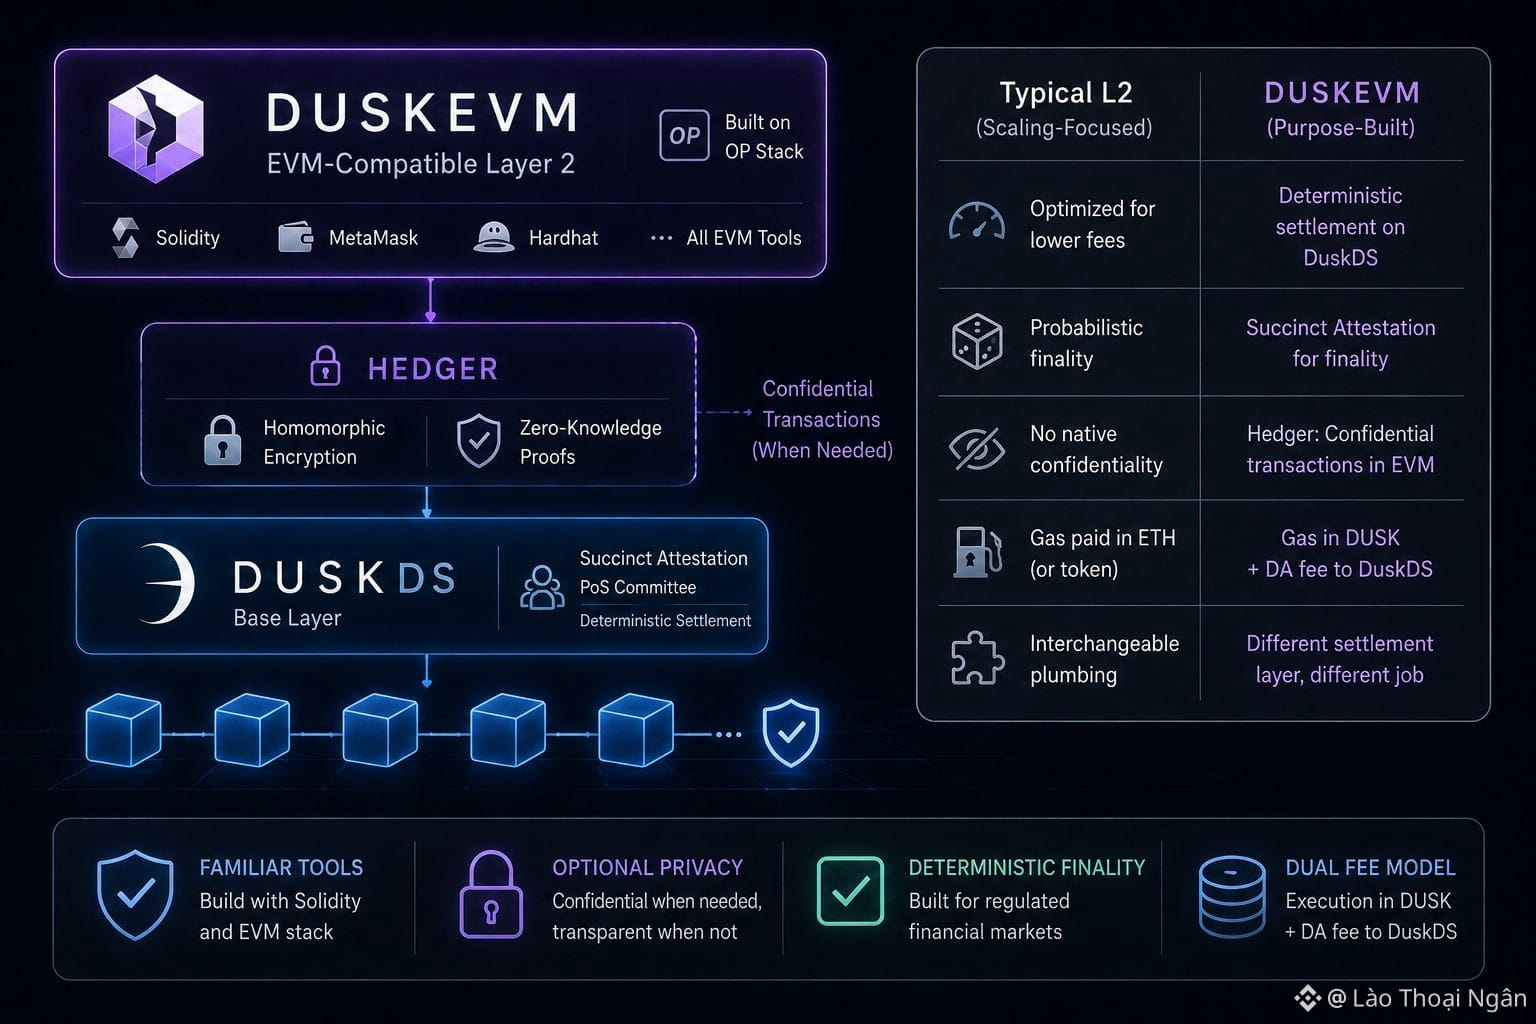
51
Di "tasa fija" a alguien con un perfil tradicional de finanzas y su cerebro lo archiva como algo seguro, aburrido y predecible: la misma categoría que un bono del Tesoro o un bono corporativo. He visto a personas llevar esa suposición directamente a TermMax sin comprobar si se cumple.
Un inversor en bonos que compra una nota a un año espera recuperar dólares, no acciones del inventario del emisor. TermMax no funciona así si el prestatario incumple. Si un préstamo no se reembolsa al vencimiento y la ventana de liquidación de dos horas no puede cerrar la posición porque el mercado es poco líquido o volátil, entra en acción el mecanismo de entrega física del protocolo. En lugar de recibir el token de deuda que prestaste originalmente, recibes directamente la garantía del prestatario, sea cual sea. Si prestaste USDC en un mercado respaldado por un RWA menos líquido o por un LST volátil, la entrega física podría entregarte un activo que nunca elegiste mantener, a un valor que puede ser inferior a lo que se te debe, y gestionar esa exposición no deseada después se convierte en tu trabajo, no del protocolo.
Esto no es una falla exclusiva de TermMax. Es más bien la forma en que la mayoría de los préstamos DeFi con sobregarantía liquidan el riesgo, y TermMax es más transparente sobre el mecanismo que muchos competidores que lo entierran en matemáticas de liquidación. Pero el estereotipo de que la tasa fija equivale a certeza de nivel TradFi se rompe justo aquí. Un bono tiene un derecho legal detrás. Una posición de TermMax tiene un contrato inteligente y un fondo de garantía, aislados por mercado, lo que limita el contagio pero no elimina la exposición al incumplimiento.
Preferiría que TermMax se apoye en esta diferencia en lugar de dejar que los usuarios nuevos asuman lo contrario. La tasa fija resuelve el riesgo de tipo de interés. No resuelve el riesgo de crédito, y fingir que son el mismo problema prepara a la gente para una mala sorpresa la primera vez que un mercado se liquida con entrega física en lugar de en efectivo.
@termmax #TermMax $VELVET $BTW $ACE
Di "tasa fija" a alguien con un perfil tradicional de finanzas y su cerebro lo archiva como algo seguro, aburrido y predecible: la misma categoría que un bono del Tesoro o un bono corporativo. He visto a personas llevar esa suposición directamente a TermMax sin comprobar si se cumple.
Un inversor en bonos que compra una nota a un año espera recuperar dólares, no acciones del inventario del emisor. TermMax no funciona así si el prestatario incumple. Si un préstamo no se reembolsa al vencimiento y la ventana de liquidación de dos horas no puede cerrar la posición porque el mercado es poco líquido o volátil, entra en acción el mecanismo de entrega física del protocolo. En lugar de recibir el token de deuda que prestaste originalmente, recibes directamente la garantía del prestatario, sea cual sea. Si prestaste USDC en un mercado respaldado por un RWA menos líquido o por un LST volátil, la entrega física podría entregarte un activo que nunca elegiste mantener, a un valor que puede ser inferior a lo que se te debe, y gestionar esa exposición no deseada después se convierte en tu trabajo, no del protocolo.
Esto no es una falla exclusiva de TermMax. Es más bien la forma en que la mayoría de los préstamos DeFi con sobregarantía liquidan el riesgo, y TermMax es más transparente sobre el mecanismo que muchos competidores que lo entierran en matemáticas de liquidación. Pero el estereotipo de que la tasa fija equivale a certeza de nivel TradFi se rompe justo aquí. Un bono tiene un derecho legal detrás. Una posición de TermMax tiene un contrato inteligente y un fondo de garantía, aislados por mercado, lo que limita el contagio pero no elimina la exposición al incumplimiento.
Preferiría que TermMax se apoye en esta diferencia en lugar de dejar que los usuarios nuevos asuman lo contrario. La tasa fija resuelve el riesgo de tipo de interés. No resuelve el riesgo de crédito, y fingir que son el mismo problema prepara a la gente para una mala sorpresa la primera vez que un mercado se liquida con entrega física en lugar de en efectivo.
@TermMax #TermMax $VELVET $BTW $ACE
Un inversor en bonos que compra una nota a un año espera recuperar dólares, no acciones del inventario del emisor. TermMax no funciona así si el prestatario incumple. Si un préstamo no se reembolsa al vencimiento y la ventana de liquidación de dos horas no puede cerrar la posición porque el mercado es poco líquido o volátil, entra en acción el mecanismo de entrega física del protocolo. En lugar de recibir el token de deuda que prestaste originalmente, recibes directamente la garantía del prestatario, sea cual sea. Si prestaste USDC en un mercado respaldado por un RWA menos líquido o por un LST volátil, la entrega física podría entregarte un activo que nunca elegiste mantener, a un valor que puede ser inferior a lo que se te debe, y gestionar esa exposición no deseada después se convierte en tu trabajo, no del protocolo.
Esto no es una falla exclusiva de TermMax. Es más bien la forma en que la mayoría de los préstamos DeFi con sobregarantía liquidan el riesgo, y TermMax es más transparente sobre el mecanismo que muchos competidores que lo entierran en matemáticas de liquidación. Pero el estereotipo de que la tasa fija equivale a certeza de nivel TradFi se rompe justo aquí. Un bono tiene un derecho legal detrás. Una posición de TermMax tiene un contrato inteligente y un fondo de garantía, aislados por mercado, lo que limita el contagio pero no elimina la exposición al incumplimiento.
Preferiría que TermMax se apoye en esta diferencia en lugar de dejar que los usuarios nuevos asuman lo contrario. La tasa fija resuelve el riesgo de tipo de interés. No resuelve el riesgo de crédito, y fingir que son el mismo problema prepara a la gente para una mala sorpresa la primera vez que un mercado se liquida con entrega física en lugar de en efectivo.
@TermMax #TermMax $VELVET $BTW $ACE
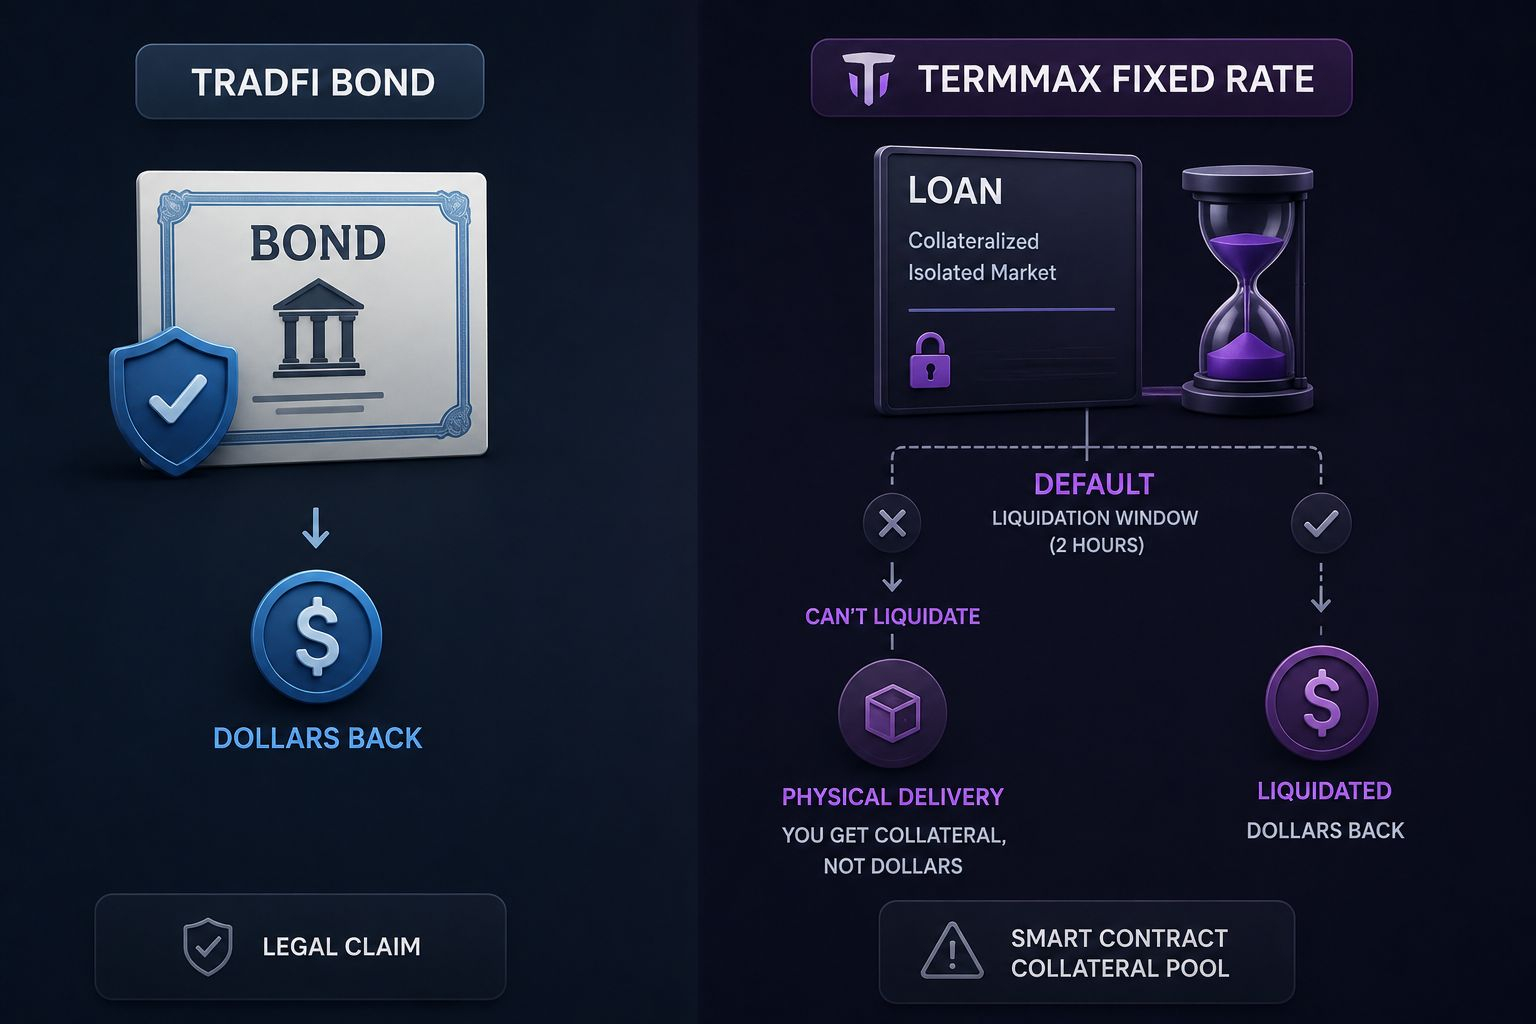
433
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BinanceWithdrawalScamWarning
38,707 vistas
640 están debatiendo
Binance advierte a los usuarios sobre estafas relacionadas con los retiros mientras reanuda sus servicios: nunca cobrará comisiones, venderá puestos en la cola ni pedirá que traslades fondos a una «bóveda»
Binance News
·14 me gusta
·8k vistas
USMidtermElections
601,100 vistas
3,217 están debatiendo
USOctoberNFP-AreRateCutsStillPossible
46,350 vistas
528 están debatiendo