

Cavil Zevran
12.9k Publicaciones
Cavil Zevran
 Verificado Plus de Binance Square
Denunciar
Bloquear usuario
Decoding the Markets. Delivering the Alpha
Abrir trade
Trader frecuente
5.6 año(s)
90 Siguiendo
31.1K+ Seguidores
46.5K+ Me gusta
Publicaciones
Cartera
Todo
Citas
Videos
Live
·
--
Verificado
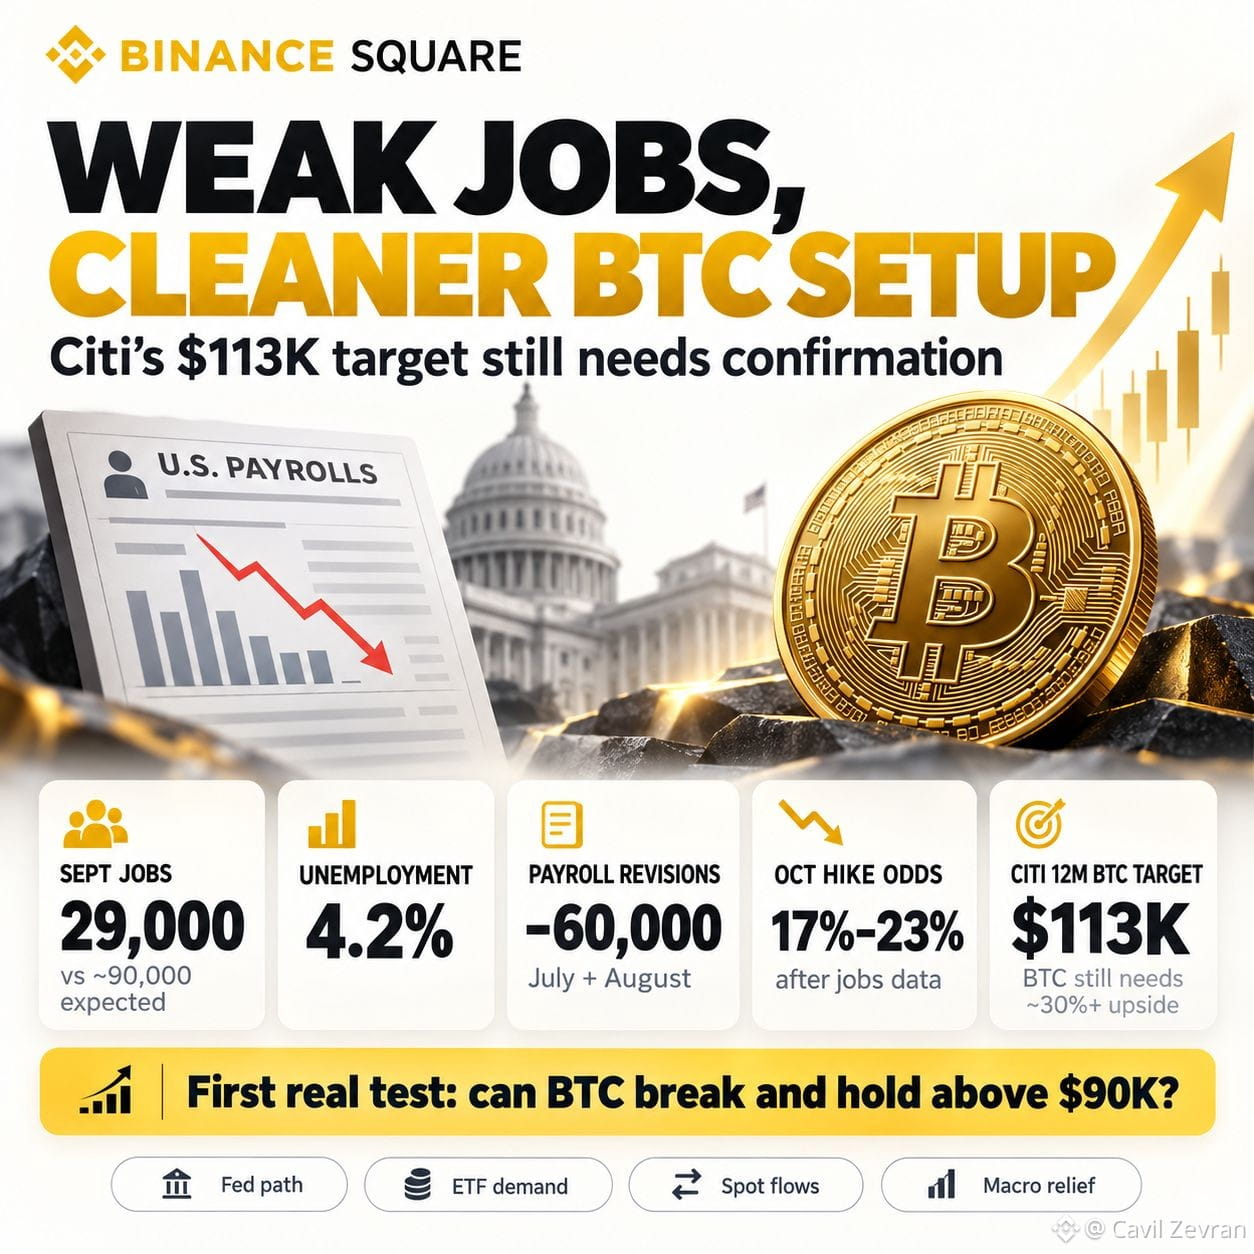
Los débiles datos de empleo acaban de darle a Bitcoin $BTC a un contexto macro más favorable.
Pero el objetivo de Citi de $113K aún está lejos de confirmarse.
EE. UU. añadió solo 29,000 empleos en septiembre, frente a unos 90,000 esperados.
El desempleo subió al 4.2%. Y las nóminas de julio + agosto fueron revisadas a la baja en otros 60,000 empleos.
Eso cambió rápidamente la operación sobre la Fed. Las probabilidades de una subida en octubre cayeron de más del 60% una semana antes a aproximadamente 17–23%, según la instantánea del mercado.
Para $BTC , eso importa. Una contratación débil no crea demanda de Bitcoin de forma directa.
Cambia la trayectoria de las tasas. Menos subidas esperadas pueden reducir la presión de los rendimientos y del dólar, haciendo que el entorno sea menos hostil para los activos de riesgo.
Luego Citi añadió otra cifra a la conversación: $113,000. El banco elevó su previsión de BTC a 12 meses de $82K a $113K, citando una mayor actividad cripto, mejores condiciones macro y una renovada demanda de ETF.
Citi también espera que entren unos $5B en productos de inversión en cripto durante el próximo año, a medida que asesores y corredoras aumenten gradualmente la exposición. Pero mantén claro el horizonte. Este es un objetivo a 12 meses, no una llamada para $113K la próxima semana.
Con BTC alrededor de la zona media de los $80K, aún necesita un alza de aproximadamente 30% o más. Y un solo informe débil de empleo no garantiza una política más flexible. La inflación sigue por encima del objetivo. La Fed puede hacer una pausa en octubre y aun así volver a subir más adelante si la presión sobre los precios sigue siendo persistente. Así que mi primera prueba no es $113K.
Es si BTC puede convertir este alivio macro en una demanda sostenida al contado y de ETF, y luego romper y mantenerse por encima de $90K. Los débiles datos de empleo eliminaron un obstáculo. No crearon automáticamente la siguiente subida.
17
13
795
·
--
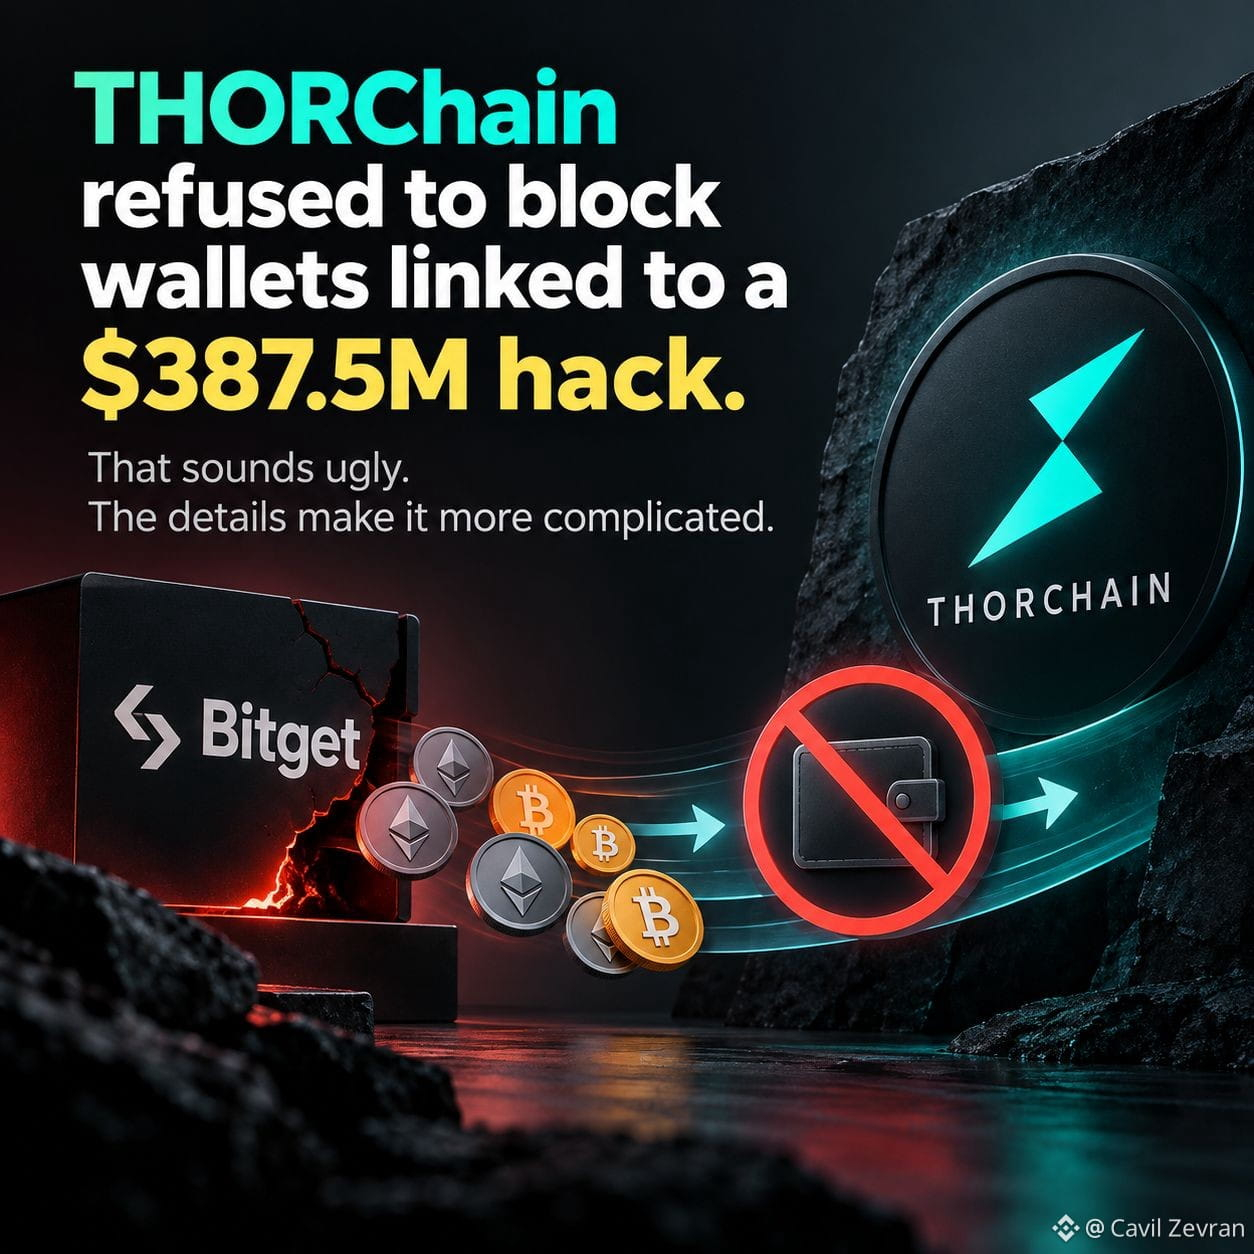
#THORChain se negó a bloquear las carteras vinculadas a un hack de 387,5M de dólares.
Eso suena feo. Los detalles lo hacen más complicado.
Bitget dice que su filtración del 24 de septiembre movió alrededor de 387,5M de dólares a direcciones controladas por el atacante. Desde entonces, una cartera vinculada intercambió aproximadamente 2,390 $ETH por 75,2 $BTC a través de THORChain, unos 6,3M de dólares en ese momento. Así que THORChain no ha procesado el robo completo de 388M.
Bitget pidió a THORChain que se negara a prestar servicio a las direcciones del atacante publicadas. Incluso ofreció una recompensa del 5% por congelamientos o recuperaciones elegibles.
THORChain dijo que no.
Su argumento es sencillo: la red es sin permisos. Sus controles de emergencia pueden detener una actividad más amplia, pero no existe un botón selectivo para congelar una sola cartera o una transacción.
Y aquí es donde el debate se vuelve incómodo.
THORChain sí detuvo su propia red en mayo después de un exploit de 10,7M de dólares. La negociación se mantuvo fuera de línea durante unas cinco semanas. Pero ese cese protegió al protocolo de una vulnerabilidad criptográfica activa. No creó una lista negra de direcciones.
Son acciones diferentes.
Aun así, las apariencias son difíciles.
Una red sin permisos protege a los usuarios normales de intermediarios arbitrarios.
La misma propiedad también puede dar a los ladrones una infraestructura que pueden usar sin pedir permiso.
Así que no creo que la pregunta real sea si THORChain “está defendiendo a los hackers”.
Se trata de si la neutralidad creíble debería seguir siendo absoluta cuando los fondos robados se identifican públicamente.
Añadir censura selectiva debilita la falta de permisos.
Rechazarla por completo y las víctimas pueden ver los activos robados moverse por el sistema en tiempo real.
Ese intercambio no es un fallo de la descentralización.
Es una de sus funciones más difíciles.
#BTC走势分析 #ETH
32
22
5.5k
·
--
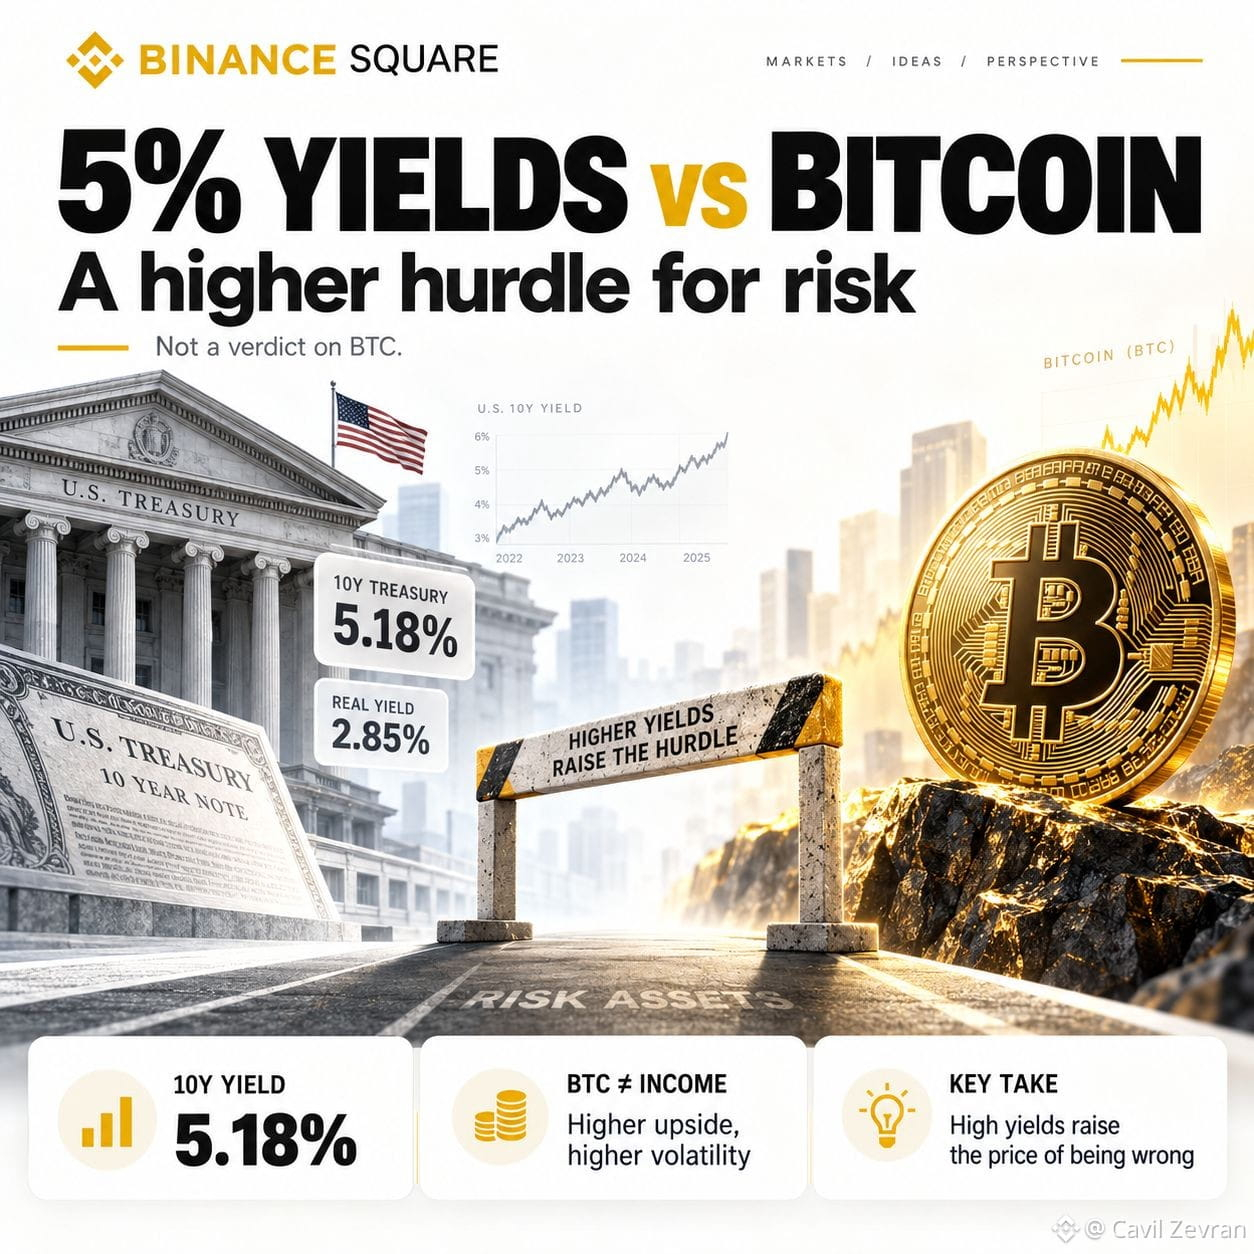
Un rendimiento del Tesoro del 5% no “supera” a Bitcoin $BTC
Solo eleva el precio de equivocarse.
La rentabilidad del bono estadounidense a 10 años superó el 5,1%, su nivel más alto desde 2007. La curva oficial del Tesoro situó el 10Y en 5,18% el 24 de septiembre. Incluso la rentabilidad del 10 años ajustada por inflación ya ronda el 2,85%.
Eso importa para $BTC
Los inversores pueden ganar más del 5% nominalmente con un Tesoro mantenido hasta el vencimiento, mientras que Bitcoin no paga cupón y puede moverse un 5% en un día.
Así que la barrera para asumir riesgo acaba de subir.
Pero hay un problema con la narrativa simple de “los altos rendimientos matan a Bitcoin”.
Bitcoin aún está aproximadamente un 191% por encima desde 2021 a pesar de que la rentabilidad del 10 años subió más de 400 puntos básicos en ese periodo. Y su correlación reciente con los rendimientos del Tesoro es sorprendentemente débil: cerca de -0,18 en 90 días, -0,06 en 180 días y -0,03 en un año.
La amenaza mayor ahora puede ser la volatilidad de los bonos.
El índice MOVE saltó 21% hasta alrededor de 95 cuando los rendimientos se dispararon. Bitcoin cayó de aproximadamente 87,2K dólares a 83,5K durante el mismo movimiento.
Y el repunte de rendimientos no fue aleatorio.
El PMI compuesto de EE. UU. de septiembre subió a 58,4, la lectura más fuerte desde julio de 2021, mientras que las presiones inflacionarias también aumentaron. El crecimiento sólido + la inflación pegajosa le dan a los mercados otra razón para anticipar una política monetaria más restrictiva de la Fed.
Entonces, ¿puede competir Bitcoin con un 5% “libre de riesgo”?
Esa es una comparación equivocada.
Los bonos del Tesoro ofrecen ingresos y menor volatilidad. Bitcoin no ofrece un retorno fijo, pero sí mucho más potencial al alza y mucho más a la baja.
El 5% no es un veredicto sobre $BTC
Es una barrera mucho más alta para cada activo de riesgo.
{future}(BTCUSDT)
Un rendimiento del Tesoro del 5% no “supera” a Bitcoin $BTC
Solo eleva el precio de equivocarse.
La rentabilidad del bono estadounidense a 10 años superó el 5,1%, su nivel más alto desde 2007. La curva oficial del Tesoro situó el 10Y en 5,18% el 24 de septiembre. Incluso la rentabilidad del 10 años ajustada por inflación ya ronda el 2,85%.
Eso importa para $BTC
Los inversores pueden ganar más del 5% nominalmente con un Tesoro mantenido hasta el vencimiento, mientras que Bitcoin no paga cupón y puede moverse un 5% en un día.
Así que la barrera para asumir riesgo acaba de subir.
Pero hay un problema con la narrativa simple de “los altos rendimientos matan a Bitcoin”.
Bitcoin aún está aproximadamente un 191% por encima desde 2021 a pesar de que la rentabilidad del 10 años subió más de 400 puntos básicos en ese periodo. Y su correlación reciente con los rendimientos del Tesoro es sorprendentemente débil: cerca de -0,18 en 90 días, -0,06 en 180 días y -0,03 en un año.
La amenaza mayor ahora puede ser la volatilidad de los bonos.
El índice MOVE saltó 21% hasta alrededor de 95 cuando los rendimientos se dispararon. Bitcoin cayó de aproximadamente 87,2K dólares a 83,5K durante el mismo movimiento.
Y el repunte de rendimientos no fue aleatorio.
El PMI compuesto de EE. UU. de septiembre subió a 58,4, la lectura más fuerte desde julio de 2021, mientras que las presiones inflacionarias también aumentaron. El crecimiento sólido + la inflación pegajosa le dan a los mercados otra razón para anticipar una política monetaria más restrictiva de la Fed.
Entonces, ¿puede competir Bitcoin con un 5% “libre de riesgo”?
Esa es una comparación equivocada.
Los bonos del Tesoro ofrecen ingresos y menor volatilidad. Bitcoin no ofrece un retorno fijo, pero sí mucho más potencial al alza y mucho más a la baja.
El 5% no es un veredicto sobre $BTC
Es una barrera mucho más alta para cada activo de riesgo.
15
13
2.7k
·
--
Verificado
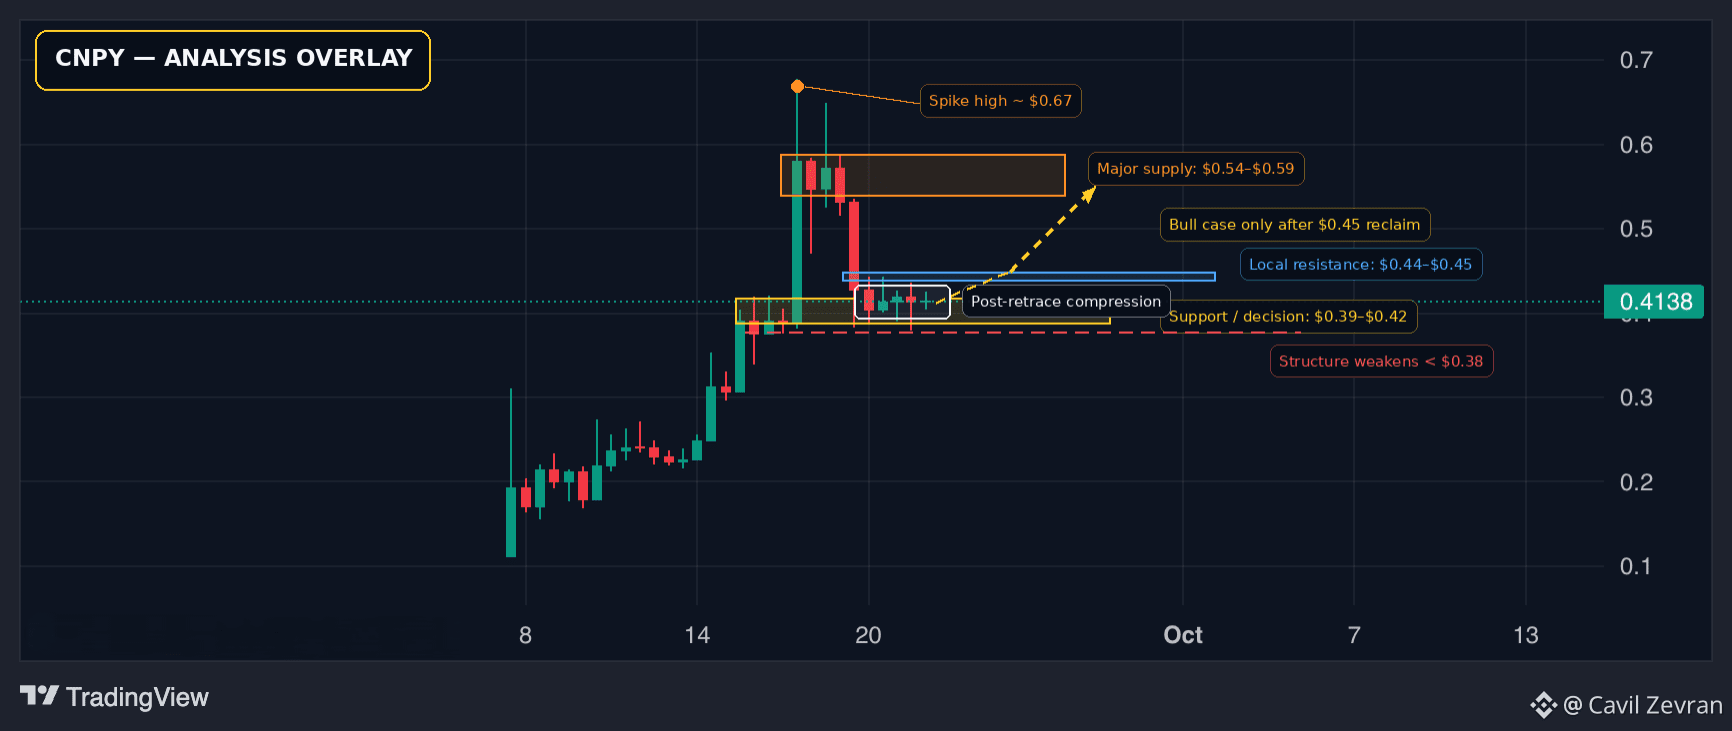
$CNPY llamó mi atención porque el gráfico ya ha sido probado.
Se movió entre aproximadamente $0.20 y $0.67, se enfrió y ahora está intentando mantenerse en el rango de $0.39–$0.42.
Pero el gráfico es solo una parte.
Canopy está construyendo Nested Chains con seguridad compartida, CNPY para tarifas + restaking, Terminal lanza, y una infraestructura integrada para aplicaciones.
La parte que estoy observando:
más apps → más datos open-source → mejores agentes → lanzamientos más fáciles.
Si ese ciclo empieza a acumularse, $CNPY se convierte en algo más que otra narrativa de IA.
{alpha}(560xc69b16cf18cea1e5d0bb6a1a9db802097790ddd2)
$CNPY llamó mi atención porque el gráfico ya ha sido probado.
Se movió entre aproximadamente $0.20 y $0.67, se enfrió y ahora está intentando mantenerse en el rango de $0.39–$0.42.
Pero el gráfico es solo una parte.
Canopy está construyendo Nested Chains con seguridad compartida, CNPY para tarifas + restaking, Terminal lanza, y una infraestructura integrada para aplicaciones.
La parte que estoy observando:
más apps → más datos open-source → mejores agentes → lanzamientos más fáciles.
Si ese ciclo empieza a acumularse, $CNPY se convierte en algo más que otra narrativa de IA.
63
41
14.5k
·
--
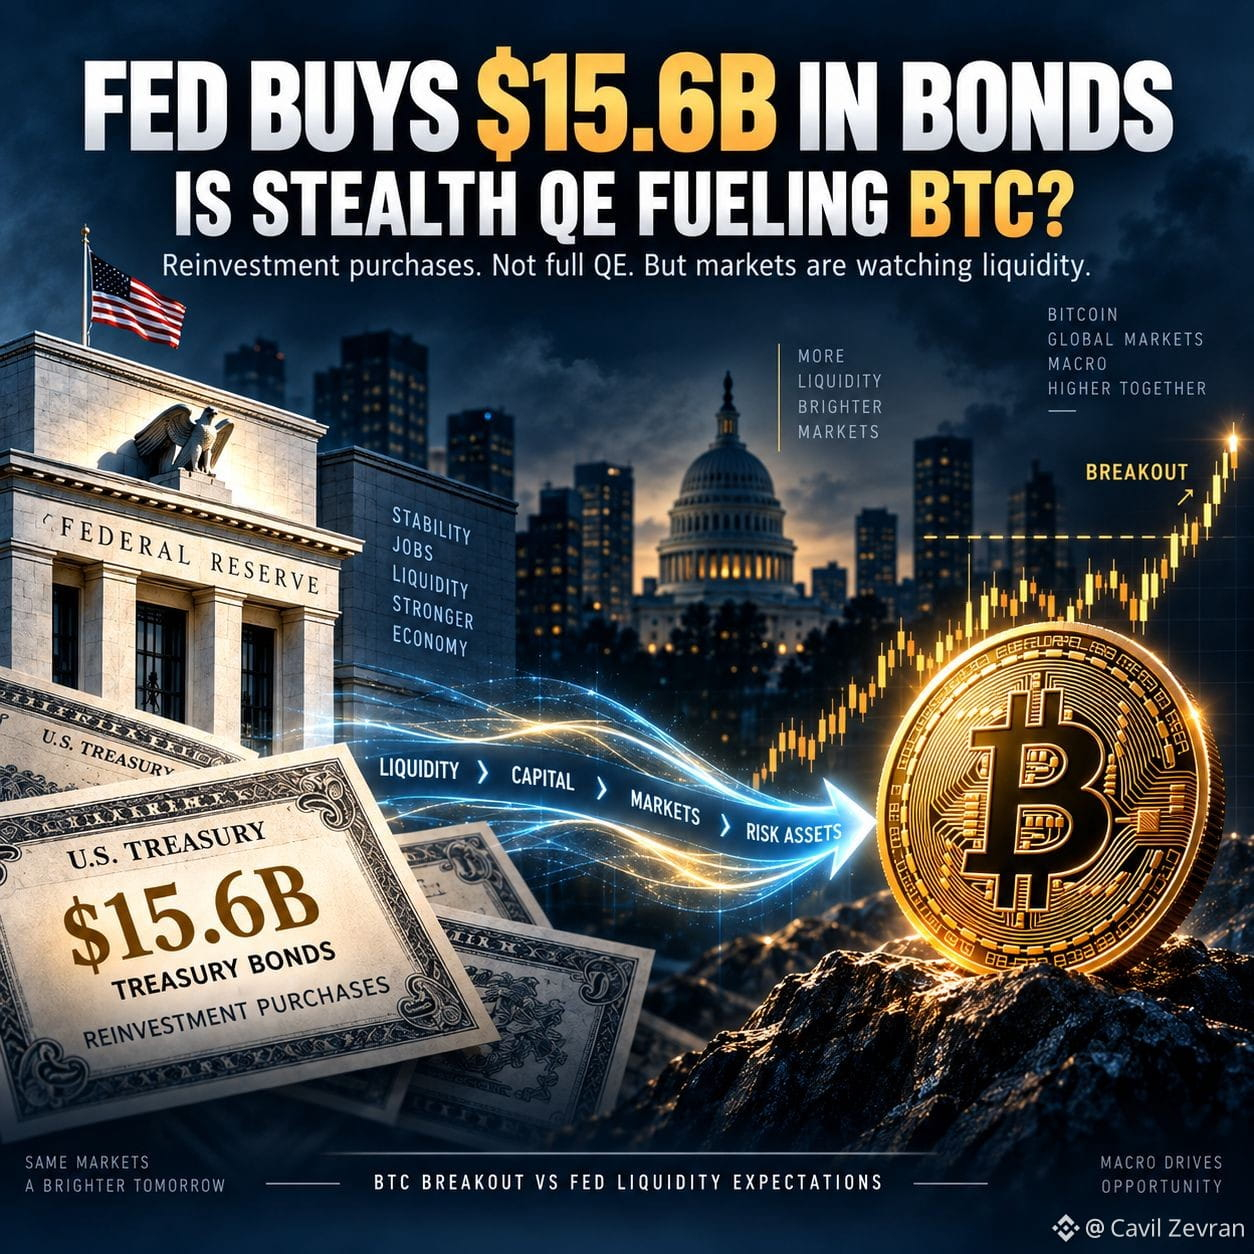
La Fed compra $15.6B en Treasuries y Bitcoin $BTC supera los $80K.
Titular fácil: “QE en sigilo”.
Excepto que no fue lo que pasó.
La Reserva Federal de Nueva York ha programado unas compras de Treasuries por cerca de $15.6B del 15 de septiembre al 14 de octubre. Pero estas son reinversiones del principal que vuelve a partir de valores respaldados por agencias existentes.
Más importante: la Fed programó cero compras adicionales para gestionar reservas durante este periodo. La cifra de reinversión del mes pasado fue en realidad más alta, en $17B.
Así que esto no es un programa sorpresa de impresión de dinero de $15.6B.
Y el contexto más amplio de la política apenas se parece al QE clásico.
La Fed acaba de subir las tasas 25 pb hasta un rango de 3.75%–4.00%, su primera alza desde 2023.
Aun así, $BTC logró empujar hasta los $80K.
Esa es la parte interesante.
Los ETF de Bitcoin al contado en EE. UU. captaron aproximadamente $160M el jueves después de dos días de salidas. Luego, Bitcoin cotizó hasta un máximo de alrededor de $80,587 el viernes.
Así que no lo llamaría un avance financiado por la Fed.
Yo diría que es el mercado reaccionando a expectativas de liquidez.
La Fed ya ha mostrado que está dispuesta a utilizar compras de Treasuries cuando las reservas necesitan apoyo. Pero la propia Fed de Nueva York dice que esas operaciones de gestión de reservas están destinadas a mantener las reservas abundantes, no a estimular la economía como lo hace el QE tradicional.
Esa distinción importa.
$15.6B de reinversiones ≠ $15.6B de dinero fresco persiguiendo de repente a Bitcoin.
Para mí, la confirmación real viene después: entradas sostenidas a los ETF, mayor volumen spot y una expansión real en las operaciones de liquidez de la Fed.
Hasta entonces, “QE en sigilo” es un buen titular.
Pero no una explicación comprobada del repunte.
#BTC走势分析
32
21
5.4k
·
--
Verificado
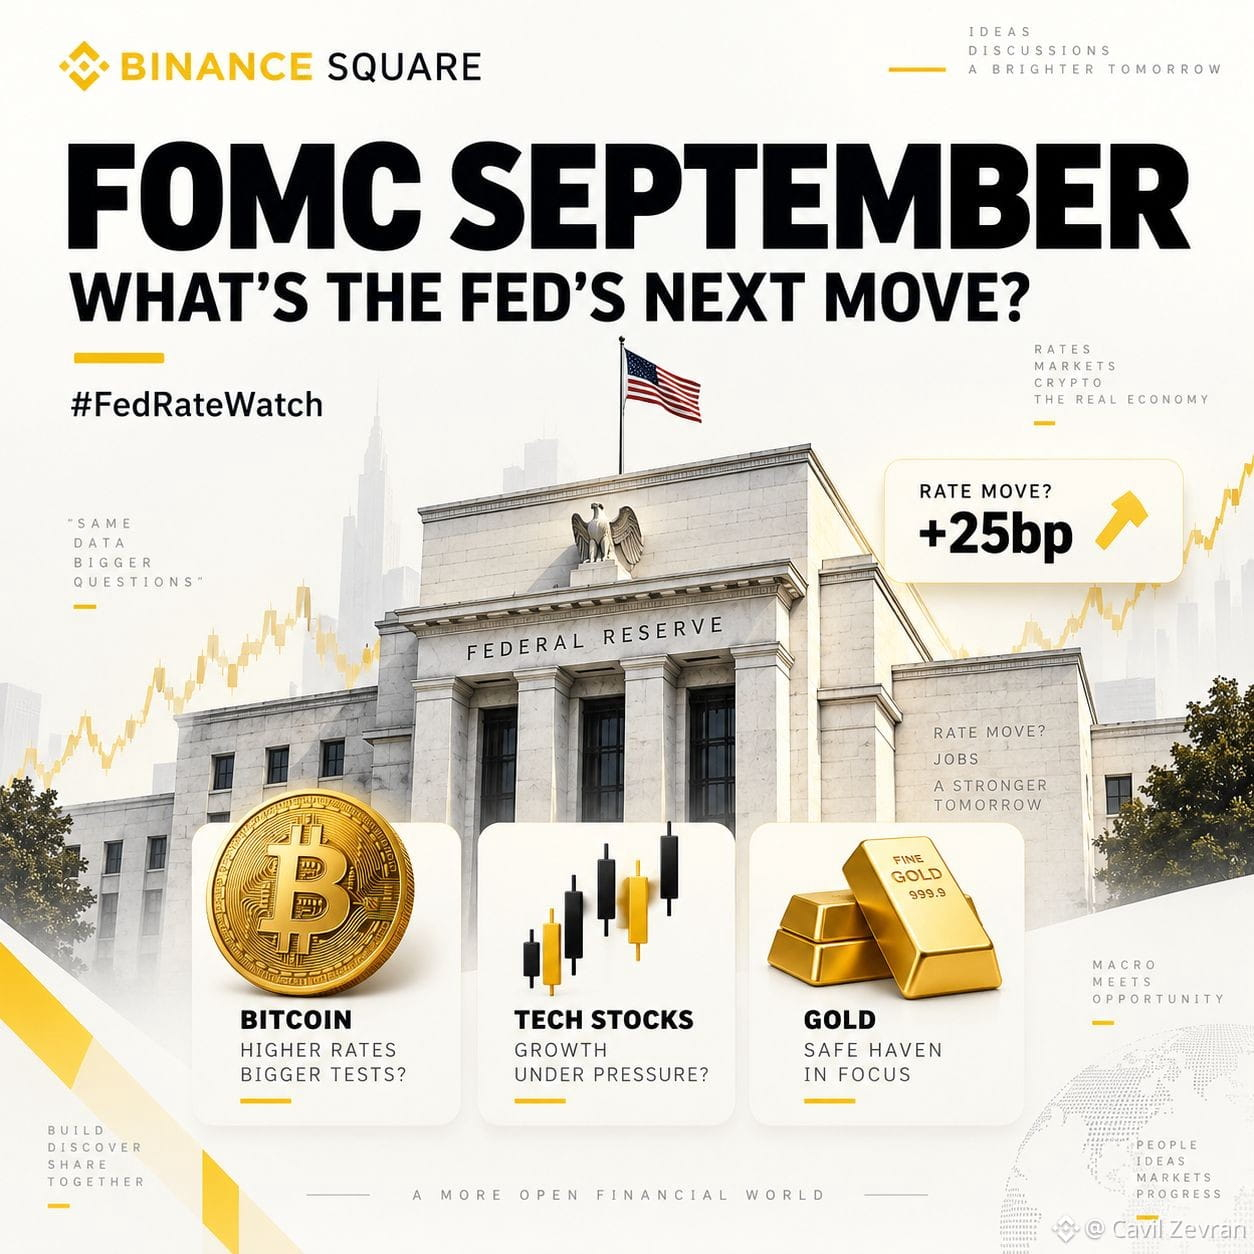
La subida de 25 pb probablemente ya no es la verdadera operación.
Lo que diga la Fed a continuación es.
El IPC subyacente de agosto avanzó 0,3% m/m, mientras que el IPC general subió 0,4%. Los mercados ahora están valorando aproximadamente un 93% de probabilidad de una subida de 25 pb. En ese nivel, la sorpresa no es la subida. Es la trayectoria después.
Si la Fed lo trata como una respuesta puntual ante una presión inflacionaria renovada, el BTC y la tecnología podrían absorber la volatilidad inicial más rápido de lo esperado.
Pero si las nuevas proyecciones apuntan a un ciclo de subidas más largo, eso cambia la ecuación. Rendimientos más altos. Un dólar más fuerte. Liquidez más ajustada. Condiciones mucho más difíciles para los activos de riesgo.
El oro es el más interesante. Las tasas más altas normalmente son un viento en contra, pero la inflación persistente y el riesgo geopolítico siguen dando a los inversores motivos para mantenerlo.
Mi enfoque alrededor del FOMC: no perseguir la primera vela. Me interesa más la guía, el gráfico de puntos y cómo reacciona el BTC después de que se asiente la volatilidad inicial.
La subida ya está en gran parte descontada.
La próxima subida no.
#FedRateWatch
35
29
15.5k
·
--
Verificado
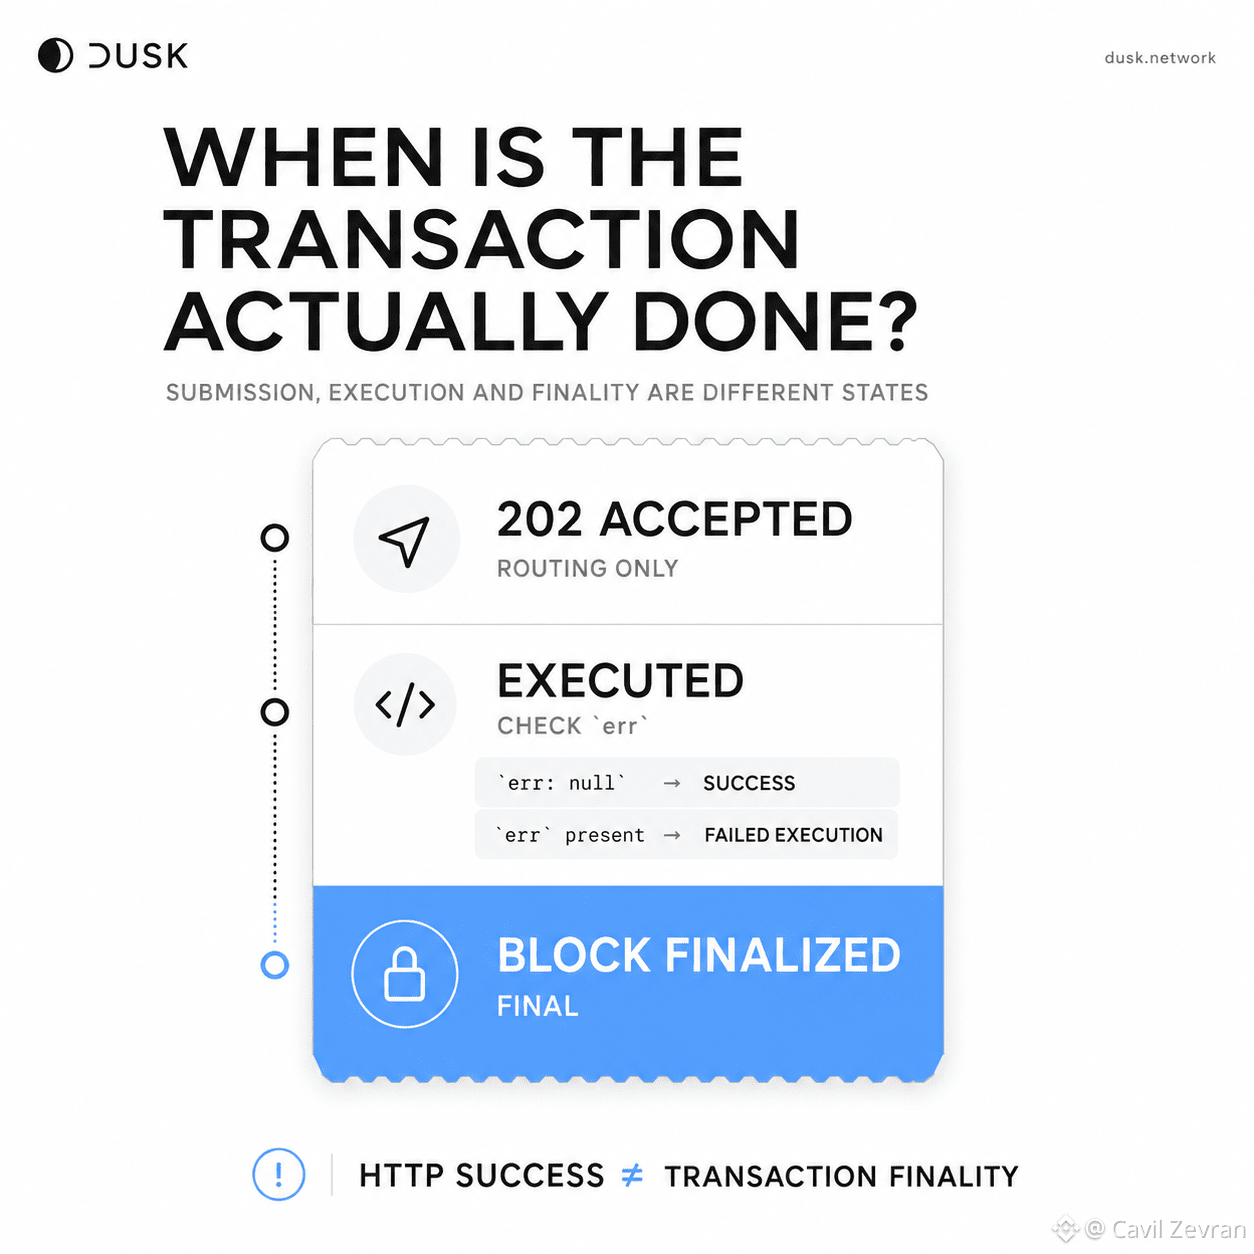
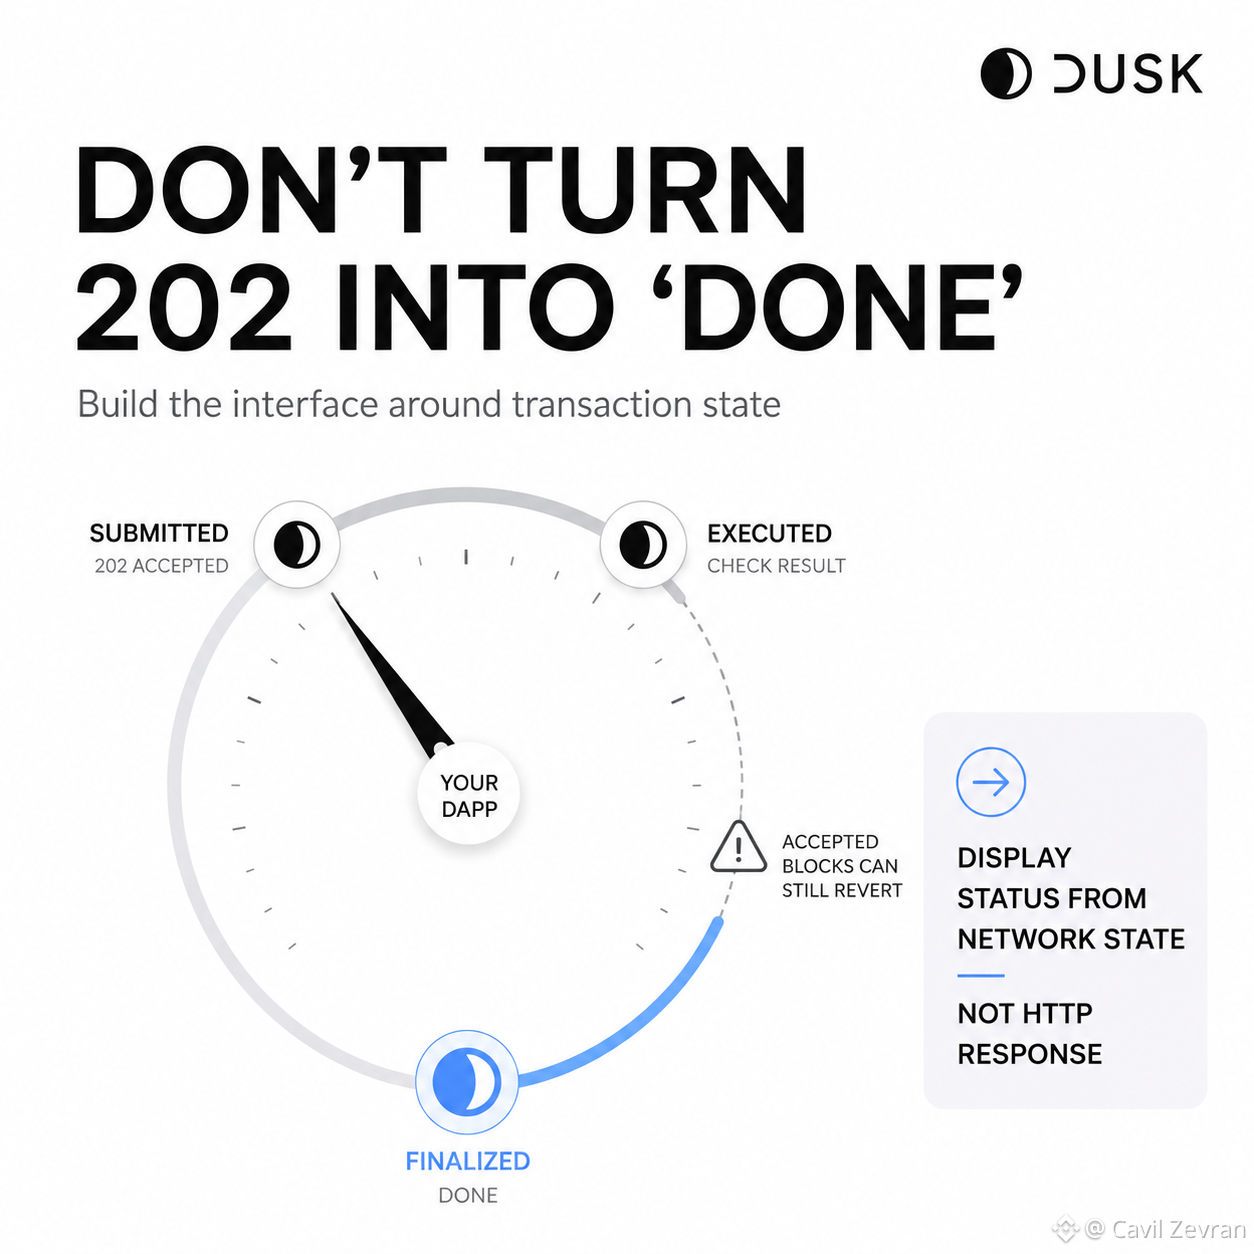
Cuando estás construyendo una aplicación que envía transacciones a Dusk L1, obtener una respuesta exitosa del nodo parece el momento obvio para decirle al usuario que la acción funcionó.
Me sorprendí leyéndolo así hasta que seguí con más cuidado el ciclo de vida de las transacciones de Dusk. Un `202 Accepted` desde el endpoint de propagación solo significa que el nodo aceptó la transacción para el enrutamiento. No significa que la transacción haya llegado a un bloque, se haya ejecutado con éxito o se haya vuelto definitiva.
Eso convierte lo que parece una integración simple de “enviar transacción” en algo más parecido al seguimiento de estado. Cuando una transacción se ejecuta, Dusk expone un campo `err`, donde `null` significa que la ejecución fue exitosa. Aun así, un bloque aceptado todavía puede revertirse. La definitividad llega cuando el bloque alcanza el estado `finalized`.
Creo que esto reclasifica el trabajo del constructor de una forma útil.
No solo estás conectando un botón a un endpoint y esperando el éxito de HTTP. Estás decidiendo qué estado de la red tu aplicación está realmente dispuesta a traducir como “completo” para la persona que la utiliza.
Enviado es un estado.
Ejecutado con éxito es otro.
Final es el que cierra el ciclo.
@Dusk_Foundation $DUSK #dusk
Cuando estás construyendo una aplicación que envía transacciones a Dusk L1, obtener una respuesta exitosa del nodo parece el momento obvio para decirle al usuario que la acción funcionó.
Me sorprendí leyéndolo así hasta que seguí con más cuidado el ciclo de vida de las transacciones de Dusk. Un `202 Accepted` desde el endpoint de propagación solo significa que el nodo aceptó la transacción para el enrutamiento. No significa que la transacción haya llegado a un bloque, se haya ejecutado con éxito o se haya vuelto definitiva.
Eso convierte lo que parece una integración simple de “enviar transacción” en algo más parecido al seguimiento de estado. Cuando una transacción se ejecuta, Dusk expone un campo `err`, donde `null` significa que la ejecución fue exitosa. Aun así, un bloque aceptado todavía puede revertirse. La definitividad llega cuando el bloque alcanza el estado `finalized`.
Creo que esto reclasifica el trabajo del constructor de una forma útil.
No solo estás conectando un botón a un endpoint y esperando el éxito de HTTP. Estás decidiendo qué estado de la red tu aplicación está realmente dispuesta a traducir como “completo” para la persona que la utiliza.
Enviado es un estado.
Ejecutado con éxito es otro.
Final es el que cierra el ciclo.
@Dusk $DUSK #dusk
2
7
1.3k
·
--
Verificado
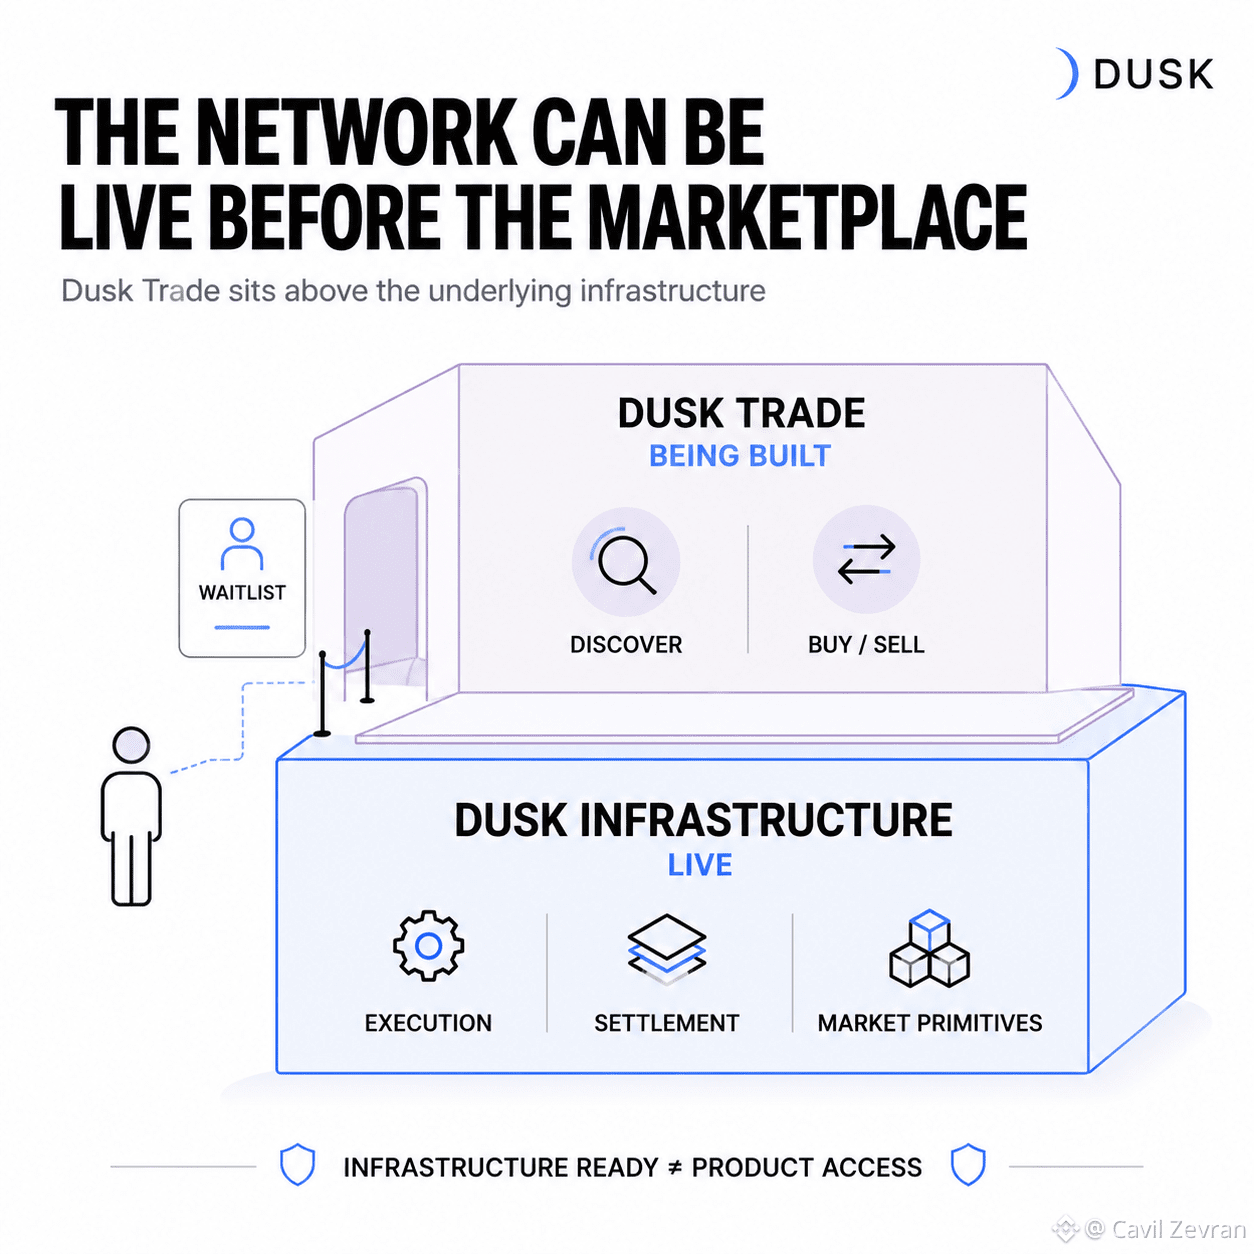
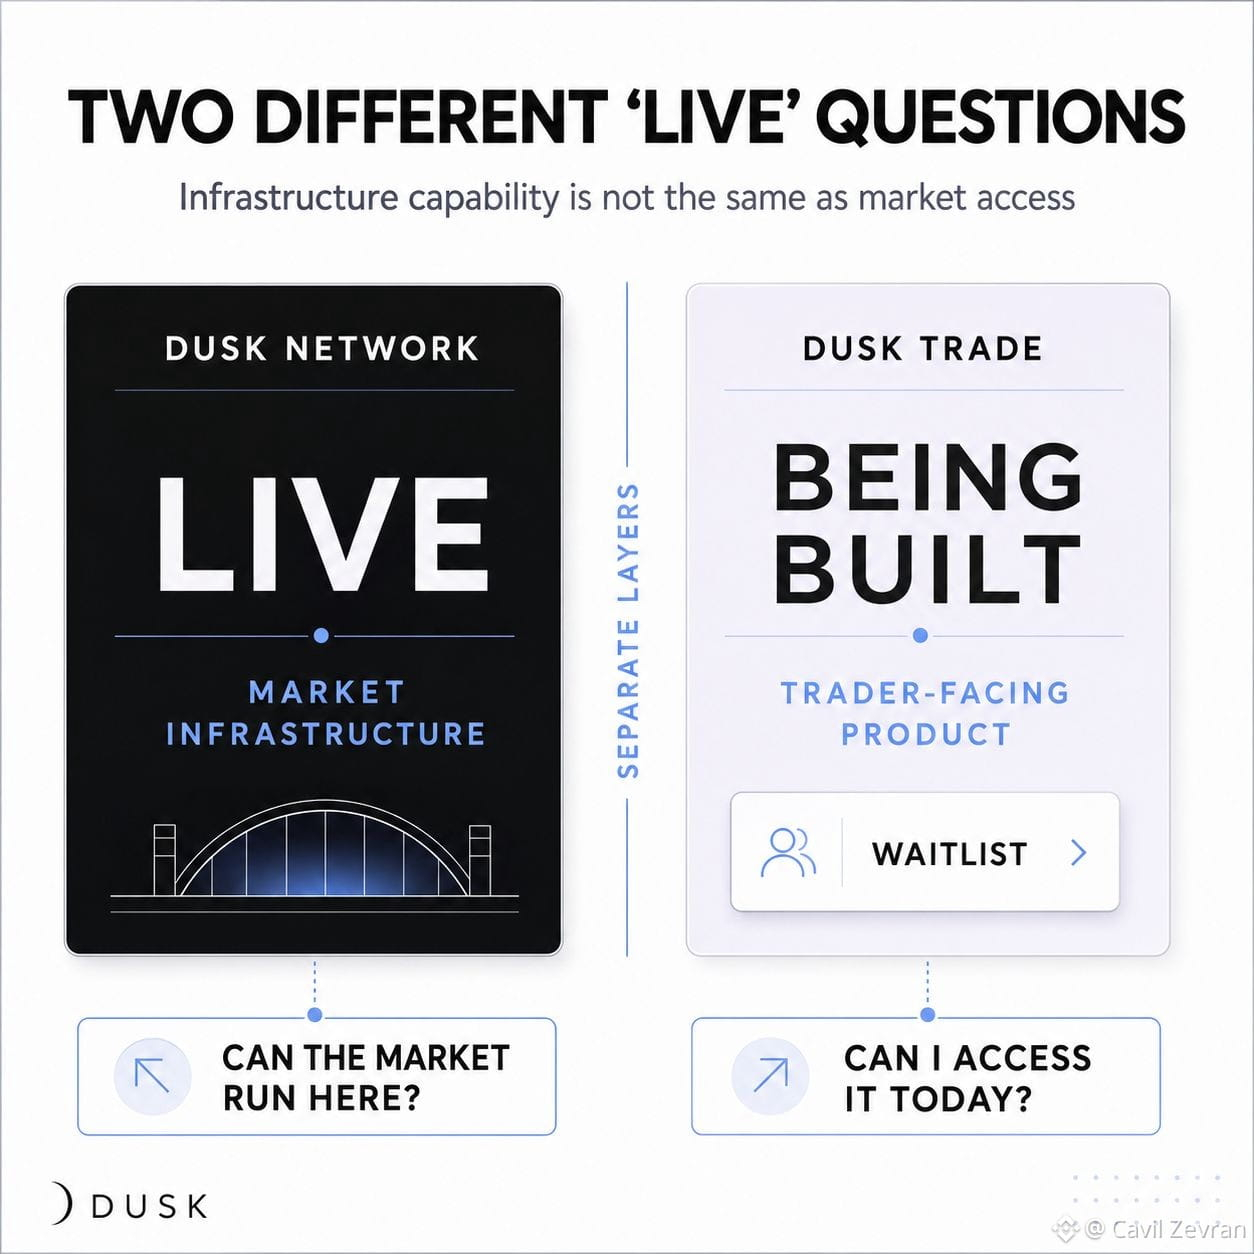
Y aquí es donde dejé de tratar “la infraestructura existe” y “puedo comerciar los activos” como el mismo hito. La red base de Dusk está en funcionamiento, pero Dusk Trade se sitúa encima, como una capa de aplicación separada, y todavía está en construcción.
La superficie de producto actual es una lista de espera, y Dusk describe el flujo de trabajo eventual del trader en torno al descubrimiento, la compra y la venta de activos tokenizados regulados. Creo que vale la pena mantener esa separación visible. Una blockchain ya puede proporcionar liquidación, ejecución y los componentes primitivos necesarios para mercados regulados, mientras que el espacio o sede con la que interactúa el trader todavía se está conformando.
Dusk es inusualmente explícito sobre ese límite de la pila: DuskDS y las capas de ejecución ofrecen la infraestructura por debajo, mientras que Dusk Trade está pensado para convertir esas piezas en el flujo de trabajo del mercado orientado al usuario.
Esto me impide leer cada anuncio de tokenización como liquidez inmediata o acceso inmediato. Para un trader, son preguntas distintas. ¿La infraestructura puede sostener el mercado? ¿Y el producto de trading está realmente disponible hoy? En este momento, Dusk tiene una respuesta más clara a la primera que a la segunda. Esa distinción hace que la hoja de ruta sea más fácil de evaluar sin fingir que la línea de llegada ya se alcanzó. @Dusk_Foundation $DUSK #dusk
Y aquí es donde dejé de tratar “la infraestructura existe” y “puedo comerciar los activos” como el mismo hito. La red base de Dusk está en funcionamiento, pero Dusk Trade se sitúa encima, como una capa de aplicación separada, y todavía está en construcción.
La superficie de producto actual es una lista de espera, y Dusk describe el flujo de trabajo eventual del trader en torno al descubrimiento, la compra y la venta de activos tokenizados regulados. Creo que vale la pena mantener esa separación visible. Una blockchain ya puede proporcionar liquidación, ejecución y los componentes primitivos necesarios para mercados regulados, mientras que el espacio o sede con la que interactúa el trader todavía se está conformando.
Dusk es inusualmente explícito sobre ese límite de la pila: DuskDS y las capas de ejecución ofrecen la infraestructura por debajo, mientras que Dusk Trade está pensado para convertir esas piezas en el flujo de trabajo del mercado orientado al usuario.
Esto me impide leer cada anuncio de tokenización como liquidez inmediata o acceso inmediato. Para un trader, son preguntas distintas. ¿La infraestructura puede sostener el mercado? ¿Y el producto de trading está realmente disponible hoy? En este momento, Dusk tiene una respuesta más clara a la primera que a la segunda. Esa distinción hace que la hoja de ruta sea más fácil de evaluar sin fingir que la línea de llegada ya se alcanzó. @Dusk $DUSK #dusk
8
11
1.6k
·
--
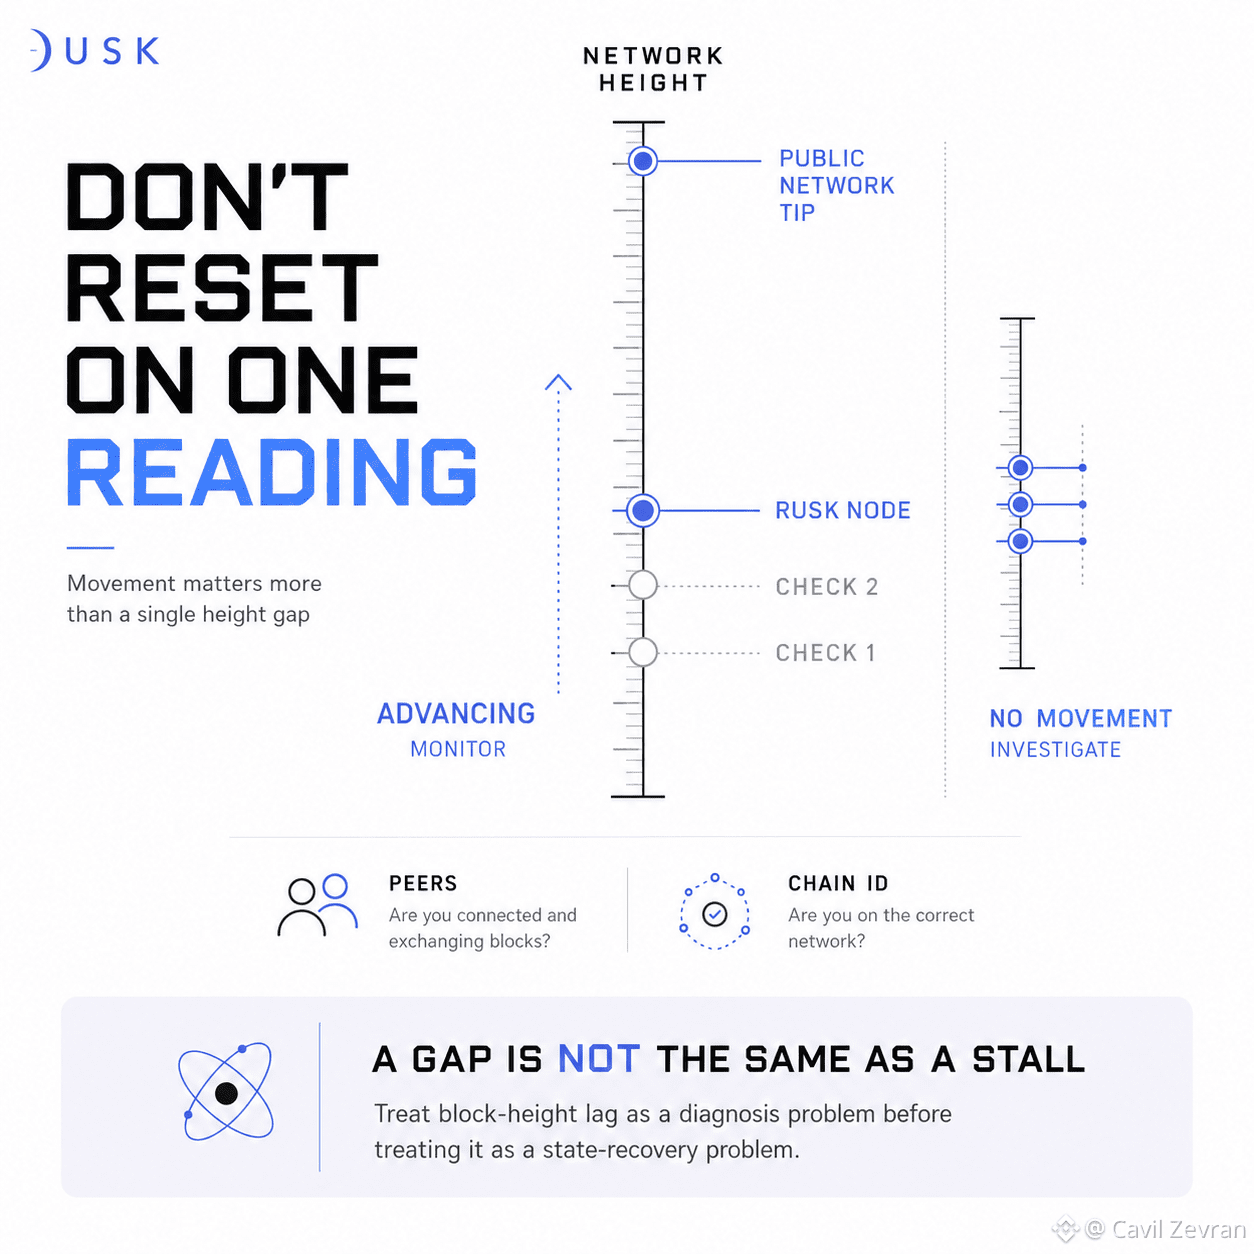
Antes pensaba que un nodo de Dusk que se quedaba visiblemente atrás de la red era, por sí solo, un problema de recuperación. Al mirar con más atención el flujo del operador, eso cambió: porque Dusk separa explícitamente “estar detrás” de “estar detenido”, y esa diferencia es la que determina si el nodo necesita o no intervención.
Antes de reemplazar el estado, un operador puede comprobar la cadena seleccionada y la conectividad con pares, luego muestrear `ruskquery block-height` más de una vez para ver si la altura local sigue avanzando. Ese movimiento local también puede compararse con la punta (tip) correspondiente de la red pública. Si el nodo está detrás, pero continúa avanzando, la orientación de Dusk es, en esencia, seguir monitoreando en lugar de tratar el retraso como una prueba de que el estado está roto.
Me gusta esa distinción porque las acciones de recuperación tienen su propio costo operativo. Un operador de nodo no necesita convertir cada brecha en la altura de bloque en un trabajo de reparación cuando las evidencias indican que el nodo sigue poniéndose al día de forma normal.
La ayuda útil es la diagnóstica.
Primero comprueba si el progreso realmente se ha detenido, y luego decide si la recuperación está justificada.
Para alguien que mantiene infraestructura, saber cuándo no tocar un estado saludable puede ser tan valioso como saber cómo restaurarlo.
@Dusk_Foundation $DUSK #dusk
Antes pensaba que un nodo de Dusk que se quedaba visiblemente atrás de la red era, por sí solo, un problema de recuperación. Al mirar con más atención el flujo del operador, eso cambió: porque Dusk separa explícitamente “estar detrás” de “estar detenido”, y esa diferencia es la que determina si el nodo necesita o no intervención.
Antes de reemplazar el estado, un operador puede comprobar la cadena seleccionada y la conectividad con pares, luego muestrear `ruskquery block-height` más de una vez para ver si la altura local sigue avanzando. Ese movimiento local también puede compararse con la punta (tip) correspondiente de la red pública. Si el nodo está detrás, pero continúa avanzando, la orientación de Dusk es, en esencia, seguir monitoreando en lugar de tratar el retraso como una prueba de que el estado está roto.
Me gusta esa distinción porque las acciones de recuperación tienen su propio costo operativo. Un operador de nodo no necesita convertir cada brecha en la altura de bloque en un trabajo de reparación cuando las evidencias indican que el nodo sigue poniéndose al día de forma normal.
La ayuda útil es la diagnóstica.
Primero comprueba si el progreso realmente se ha detenido, y luego decide si la recuperación está justificada.
Para alguien que mantiene infraestructura, saber cuándo no tocar un estado saludable puede ser tan valioso como saber cómo restaurarlo.
@Dusk $DUSK #dusk
9
7
461
·
--
Verificado
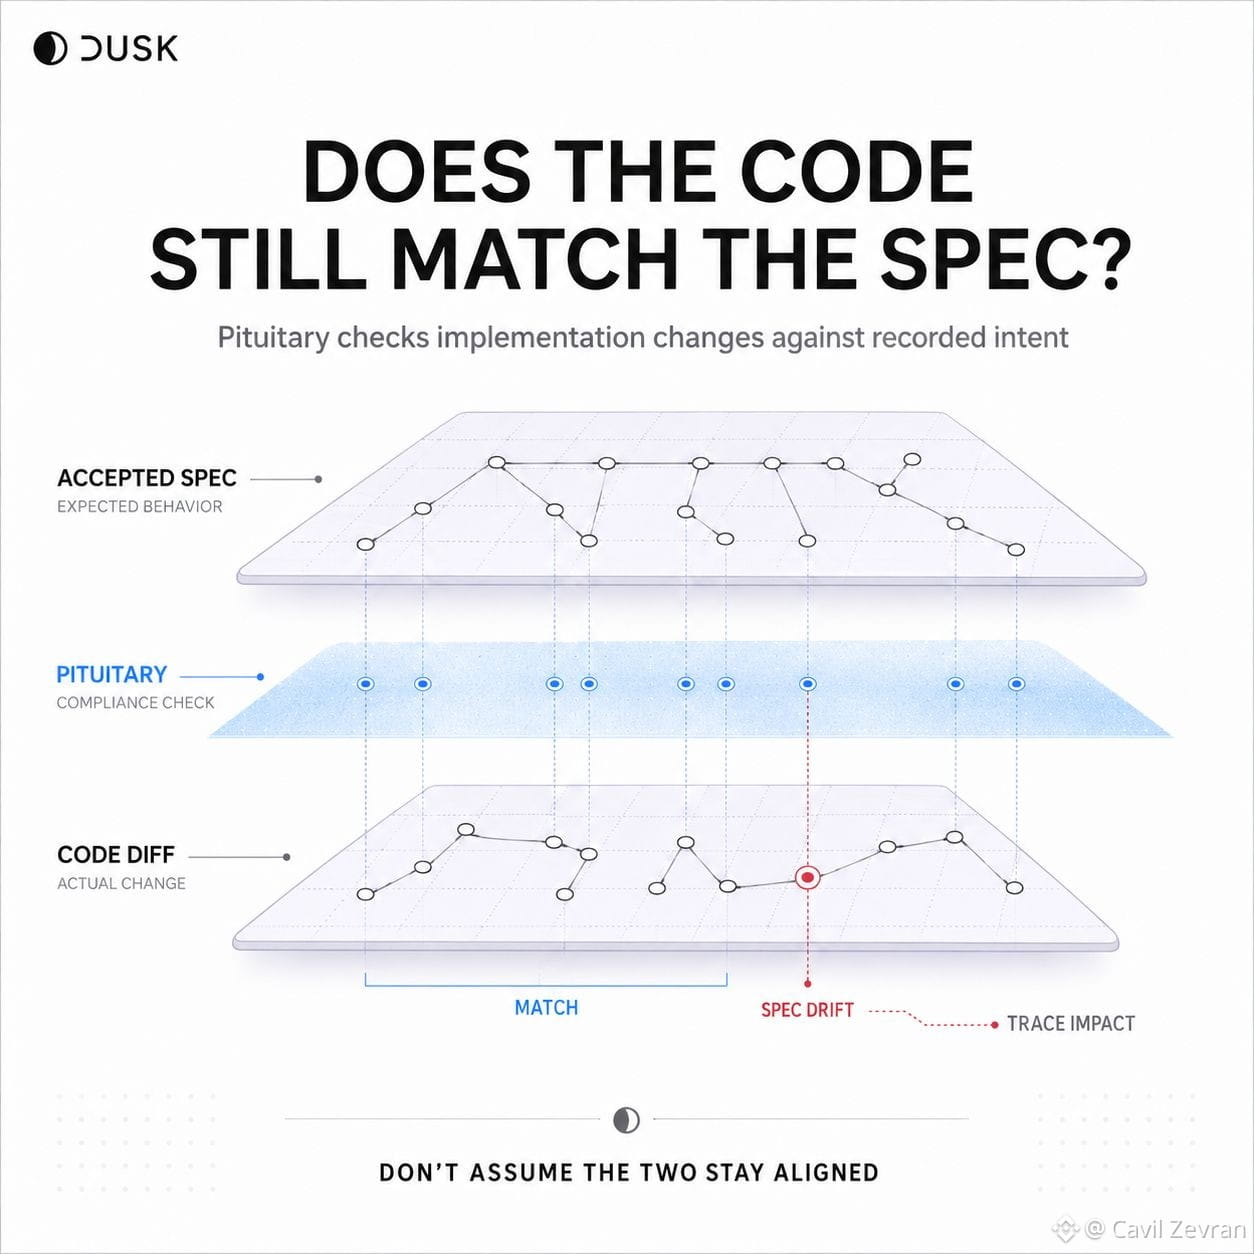
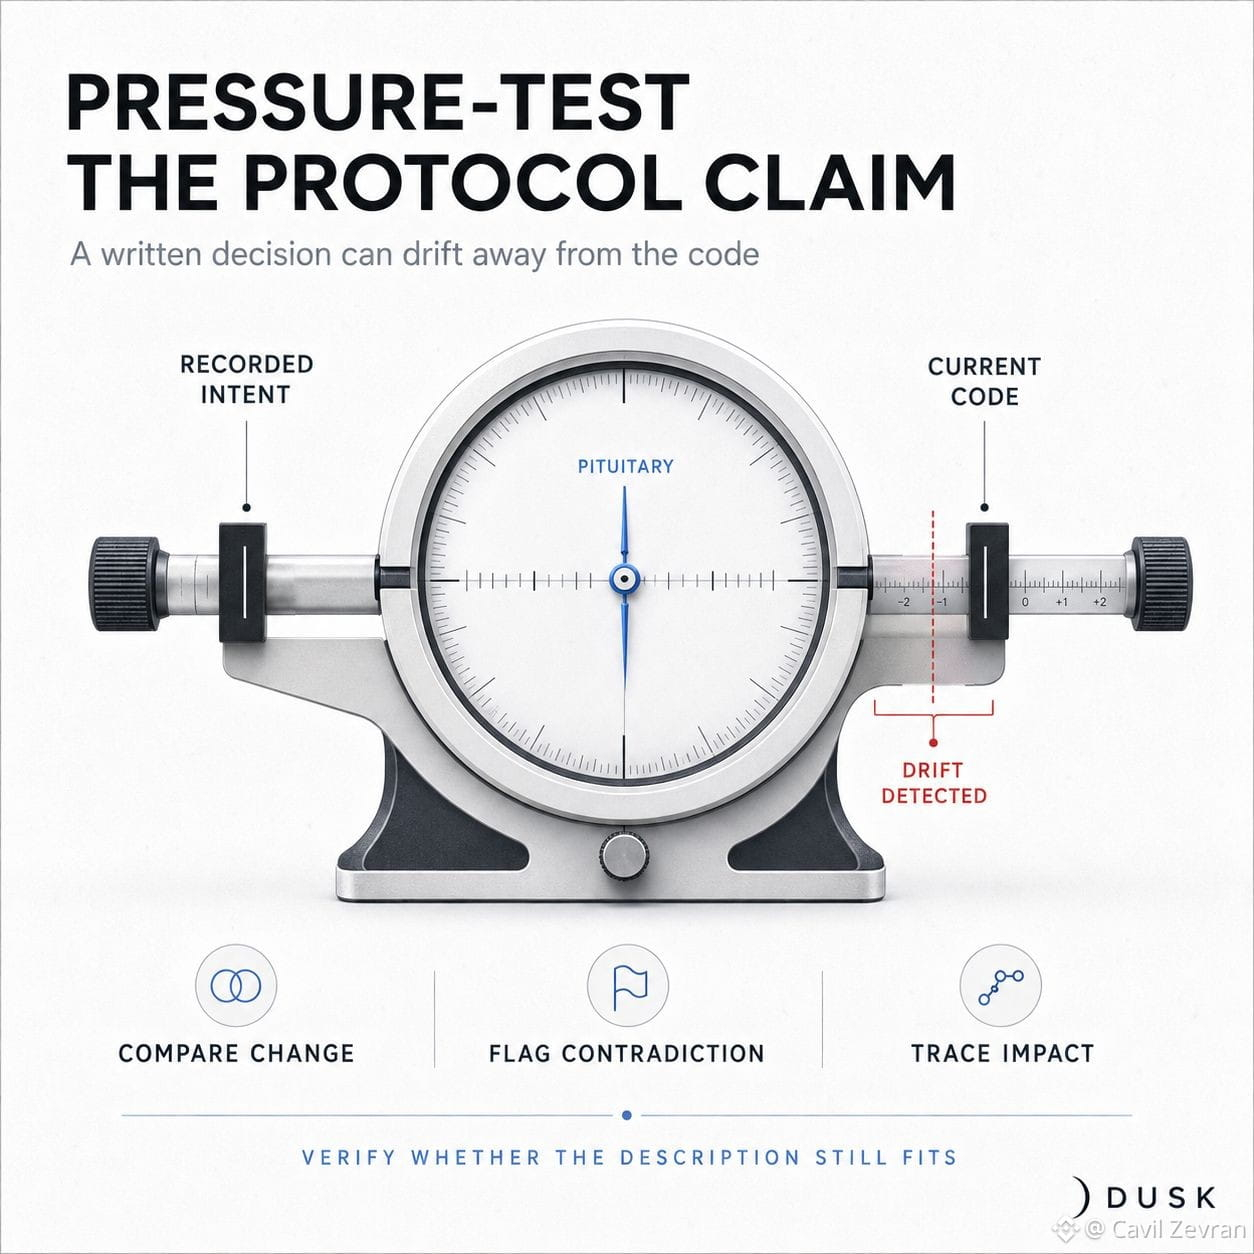
La hipófisis puede tomar una diferencia de código y comprobar si entra en conflicto con una especificación aceptada antes de que ese cambio se incorpore.
Ese detalle cambió la forma en que pienso al investigar un protocolo como Dusk, porque leer lo que se supone que debe hacer un sistema solo te lleva hasta la mitad.
Dusk construyó Pituitary después de lidiar con la deriva de especificaciones internamente, donde las decisiones, la terminología y la implementación pueden dejar de ponerse de acuerdo gradualmente a medida que evoluciona una base de código. La herramienta indexa esa intención registrada, puede señalar cambios de implementación que la contradicen y puede rastrear qué áreas relacionadas se ven afectadas cuando cambia una decisión. También es determinista por defecto. Para mí, eso crea una prueba de tensión útil para la investigación de protocolos: si estoy formando una conclusión a partir de una afirmación arquitectónica, quiero alguna forma de notar cuándo el código se ha movido mientras la afirmación no lo ha hecho.
Una especificación puede describir el sistema previsto.
La implementación decide si esa descripción sigue siendo cierta.
Esa brecha vale la pena comprobarla.
@Dusk_Foundation $DUSK #dusk
La hipófisis puede tomar una diferencia de código y comprobar si entra en conflicto con una especificación aceptada antes de que ese cambio se incorpore.
Ese detalle cambió la forma en que pienso al investigar un protocolo como Dusk, porque leer lo que se supone que debe hacer un sistema solo te lleva hasta la mitad.
Dusk construyó Pituitary después de lidiar con la deriva de especificaciones internamente, donde las decisiones, la terminología y la implementación pueden dejar de ponerse de acuerdo gradualmente a medida que evoluciona una base de código. La herramienta indexa esa intención registrada, puede señalar cambios de implementación que la contradicen y puede rastrear qué áreas relacionadas se ven afectadas cuando cambia una decisión. También es determinista por defecto. Para mí, eso crea una prueba de tensión útil para la investigación de protocolos: si estoy formando una conclusión a partir de una afirmación arquitectónica, quiero alguna forma de notar cuándo el código se ha movido mientras la afirmación no lo ha hecho.
Una especificación puede describir el sistema previsto.
La implementación decide si esa descripción sigue siendo cierta.
Esa brecha vale la pena comprobarla.
@Dusk $DUSK #dusk
5
5
412
·
--
Verificado
Una alarma contra humo resulta menos tranquilizadora si solo la pruebas una vez.
Así fue más o menos como empecé a analizar el trabajo de AEGIS de Dusk. El titular era la ola de remediación, pero el detalle más silencioso que noté aparece después de las correcciones.
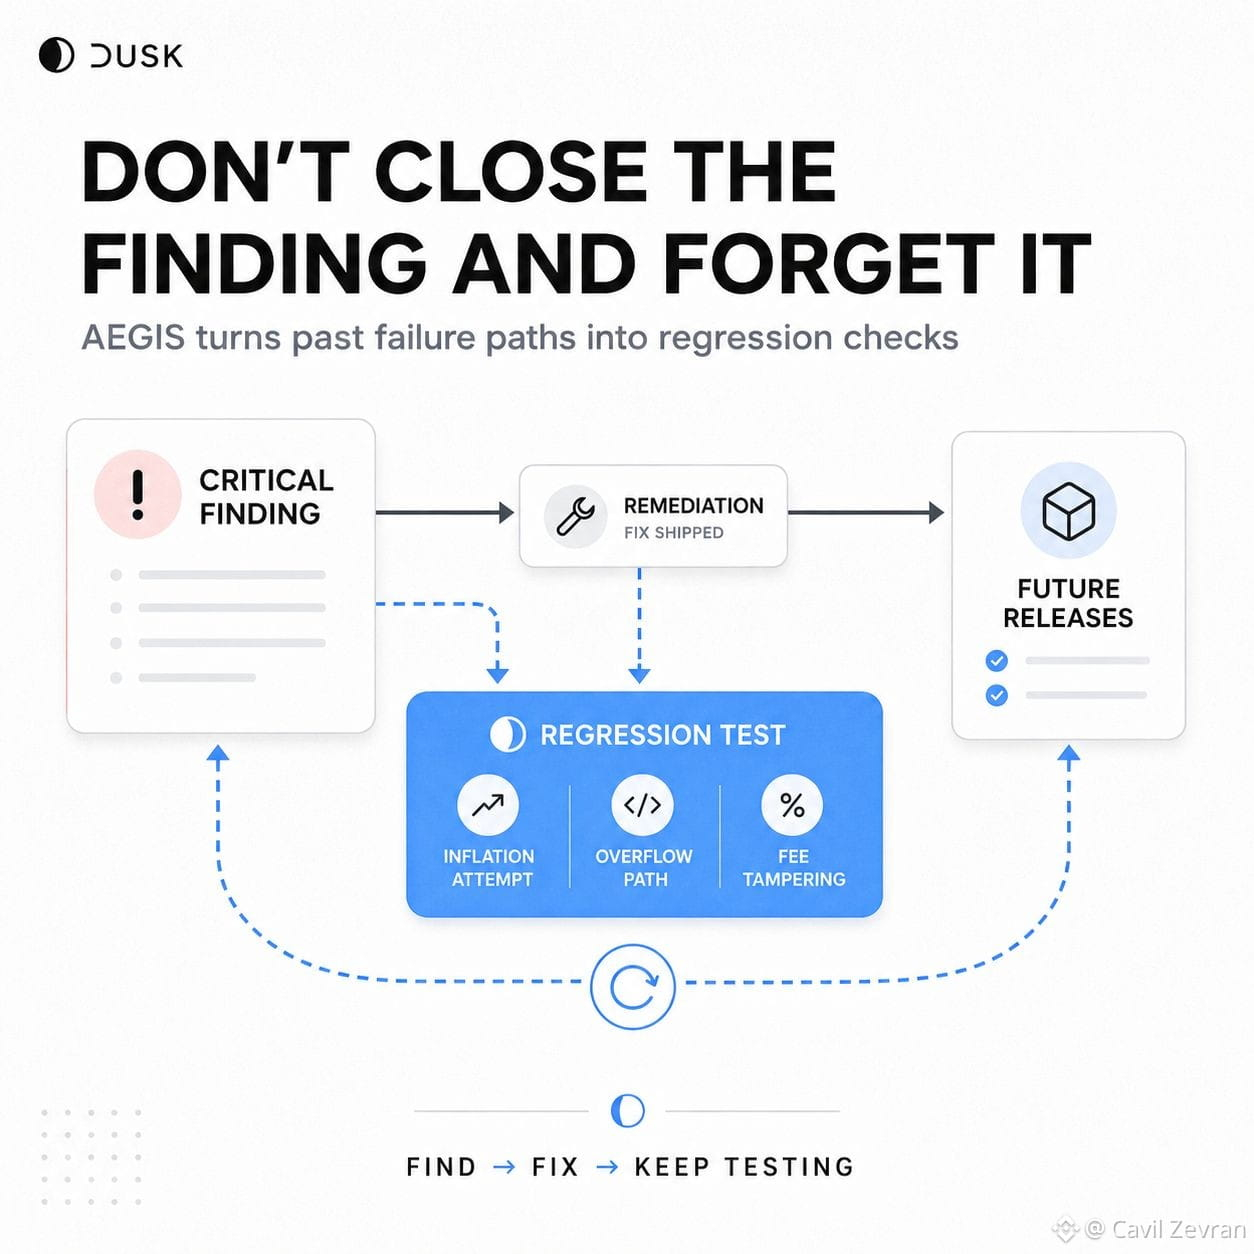
AEGIS envió correcciones para 39 hallazgos de auditoría, incluidos 7 clasificados como críticos.
Pero cerrar un hallazgo es solo un momento en el trabajo de un auditor.
Dusk también añadió cobertura de regresión basada en los patrones de fallo reales descubiertos durante la auditoría. Para los problemas de comisiones y reembolsos de Phoenix, eso incluyó pruebas de intentos de inflación, rutas de desbordamiento y manipulación de comisiones.
Me resulta más útil que tratar “resuelto” como el estado final.
Un fallo corregido aún puede volver más tarde mediante refactorización, cambios en dependencias u otra ruta de código. Una prueba de regresión mantiene el caso de fallo anterior dentro del proceso de verificación.
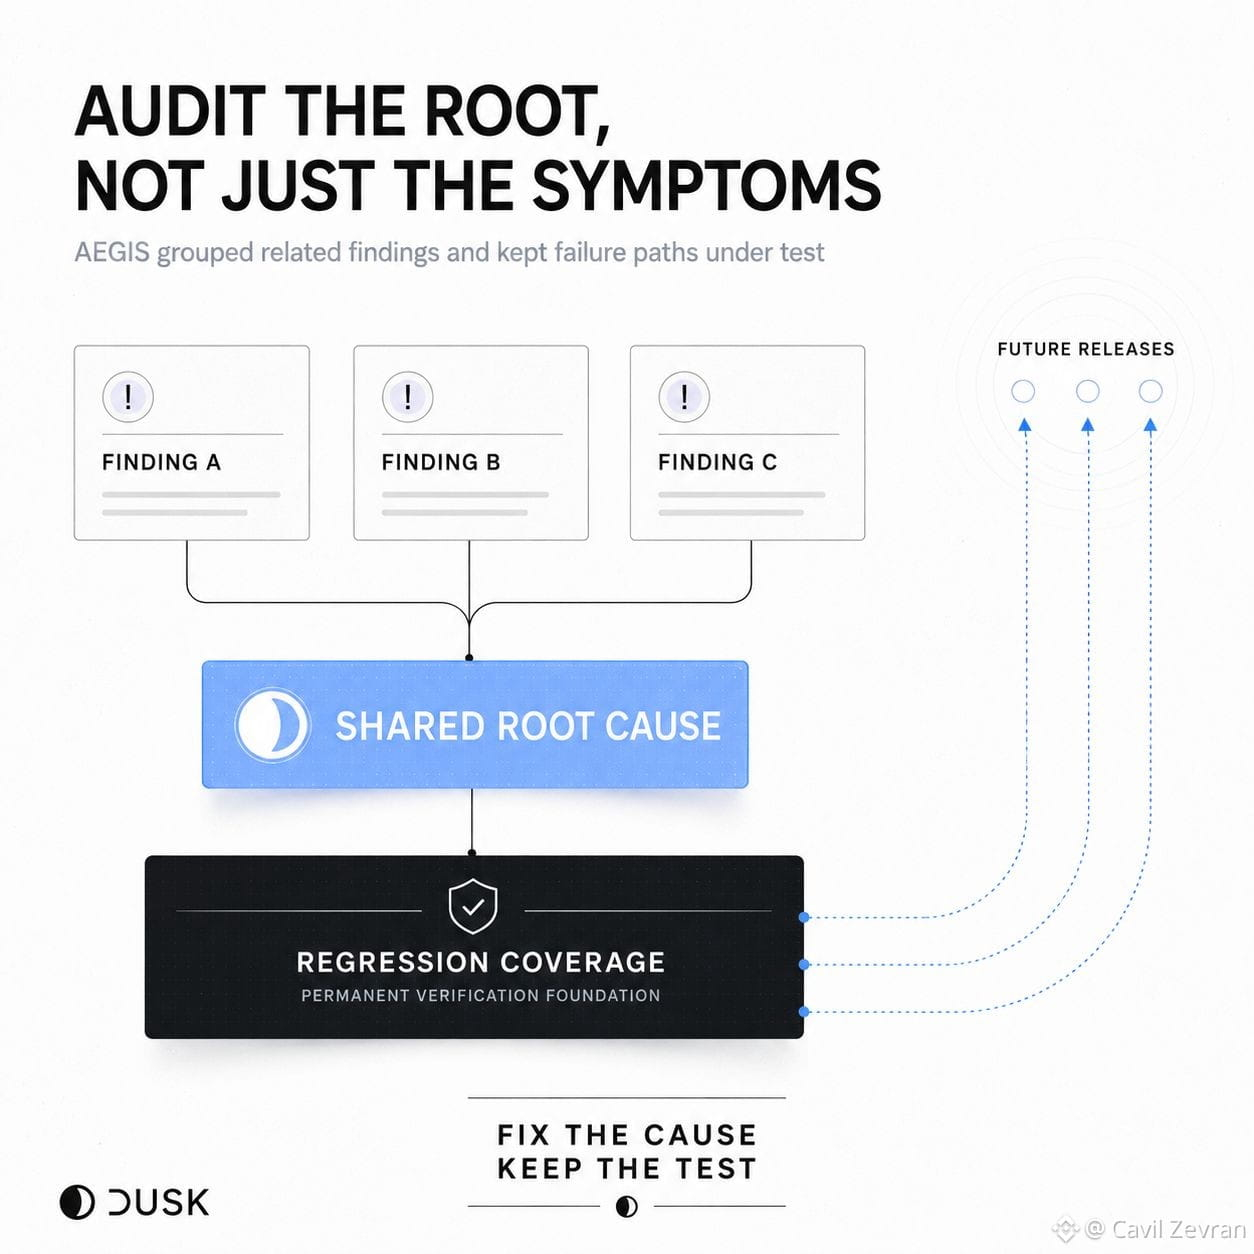
Dusk también agrupó el trabajo de seguimiento por causa raíz, donde varios hallazgos eran en realidad síntomas distintos del mismo problema subyacente.
Esa es la capa que yo vigilaría como auditor.
El informe deja constancia de lo que estaba mal.
El artefacto más sólido es una batería de pruebas que sigue preguntando si volvió.
@Dusk_Foundation $DUSK #dusk
Una alarma contra humo resulta menos tranquilizadora si solo la pruebas una vez.
Así fue más o menos como empecé a analizar el trabajo de AEGIS de Dusk. El titular era la ola de remediación, pero el detalle más silencioso que noté aparece después de las correcciones.
AEGIS envió correcciones para 39 hallazgos de auditoría, incluidos 7 clasificados como críticos.
Pero cerrar un hallazgo es solo un momento en el trabajo de un auditor.
Dusk también añadió cobertura de regresión basada en los patrones de fallo reales descubiertos durante la auditoría. Para los problemas de comisiones y reembolsos de Phoenix, eso incluyó pruebas de intentos de inflación, rutas de desbordamiento y manipulación de comisiones.
Me resulta más útil que tratar “resuelto” como el estado final.
Un fallo corregido aún puede volver más tarde mediante refactorización, cambios en dependencias u otra ruta de código. Una prueba de regresión mantiene el caso de fallo anterior dentro del proceso de verificación.
Dusk también agrupó el trabajo de seguimiento por causa raíz, donde varios hallazgos eran en realidad síntomas distintos del mismo problema subyacente.
Esa es la capa que yo vigilaría como auditor.
El informe deja constancia de lo que estaba mal.
El artefacto más sólido es una batería de pruebas que sigue preguntando si volvió.
@Dusk $DUSK #dusk
13
19
2.3k
·
--
Verificado
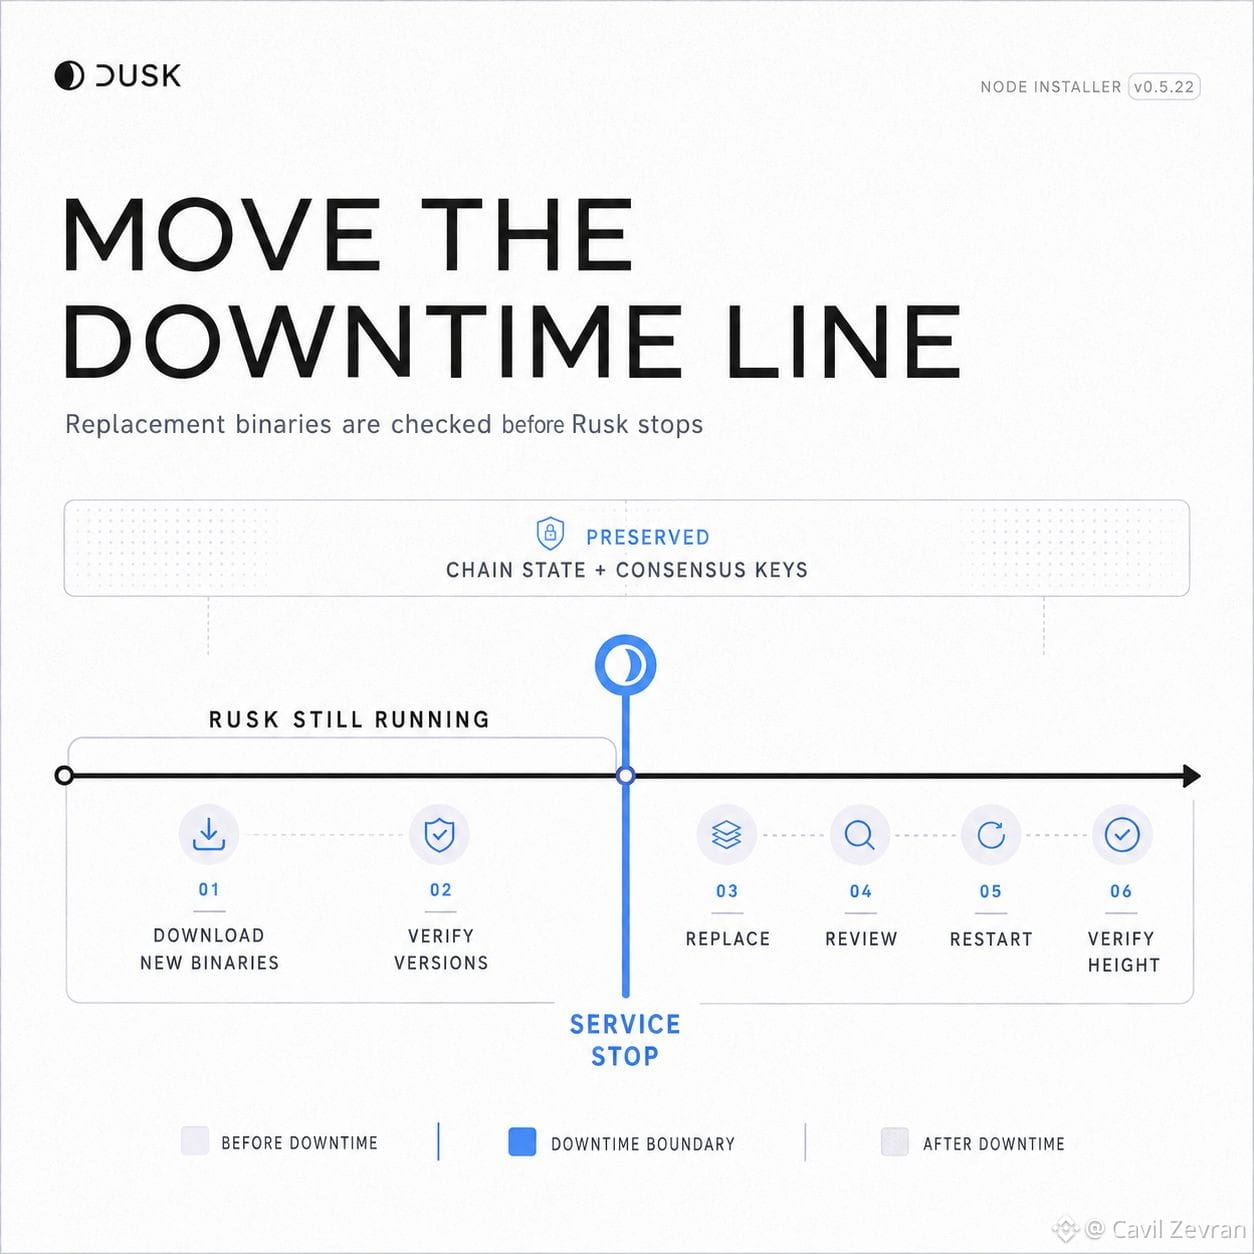
Nuevo lanzamiento. Detén el nodo. Reemplaza los binarios. Luego averigua si realmente todo lo que descargaste estaba bien.
Ese es el tipo de rutina de mantenimiento que asumí que los operadores de Dusk solo tenían que gestionar con cuidado. Pero el flujo más reciente del instalador de nodos cambió un detalle que creo que importa más de lo que suena. La versión 0.5.22 endureció las actualizaciones para que los artefactos de reemplazo se preparen y verifiquen antes de reemplazar los archivos en vivo. El procedimiento de actualización de Dusk sigue el mismo orden: el instalador descarga los binarios compatibles de Rusk y de la wallet, los comprueba y solo entonces detiene el servicio en ejecución de Rusk. También conserva el estado de la cadena del operador, las claves de consenso y las anulaciones intencionales del servicio en lugar de tratar una actualización como una instalación de nodo nueva. El servicio permanece detenido después para que el operador pueda revisar la configuración regenerada, iniciar Rusk deliberadamente y confirmar la progresión de peers y la altura de bloque antes de dar por finalizado el trabajo.
Ese es un hito operativo pequeño pero útil.
La ventana de actualización ahora comienza después de que el reemplazo esté listo, no mientras el operador todavía está descubriendo si es utilizable.
Para una infraestructura que se supone que debe permanecer disponible, ese orden vale más que otro comando conveniente.
@Dusk_Foundation $DUSK #dusk
Nuevo lanzamiento. Detén el nodo. Reemplaza los binarios. Luego averigua si realmente todo lo que descargaste estaba bien.
Ese es el tipo de rutina de mantenimiento que asumí que los operadores de Dusk solo tenían que gestionar con cuidado. Pero el flujo más reciente del instalador de nodos cambió un detalle que creo que importa más de lo que suena. La versión 0.5.22 endureció las actualizaciones para que los artefactos de reemplazo se preparen y verifiquen antes de reemplazar los archivos en vivo. El procedimiento de actualización de Dusk sigue el mismo orden: el instalador descarga los binarios compatibles de Rusk y de la wallet, los comprueba y solo entonces detiene el servicio en ejecución de Rusk. También conserva el estado de la cadena del operador, las claves de consenso y las anulaciones intencionales del servicio en lugar de tratar una actualización como una instalación de nodo nueva. El servicio permanece detenido después para que el operador pueda revisar la configuración regenerada, iniciar Rusk deliberadamente y confirmar la progresión de peers y la altura de bloque antes de dar por finalizado el trabajo.
Ese es un hito operativo pequeño pero útil.
La ventana de actualización ahora comienza después de que el reemplazo esté listo, no mientras el operador todavía está descubriendo si es utilizable.
Para una infraestructura que se supone que debe permanecer disponible, ese orden vale más que otro comando conveniente.
@Dusk $DUSK #dusk
25
1
22
4.3k
·
--
Poner un paquete en el umbral es diferente de perseguir la furgoneta de reparto.
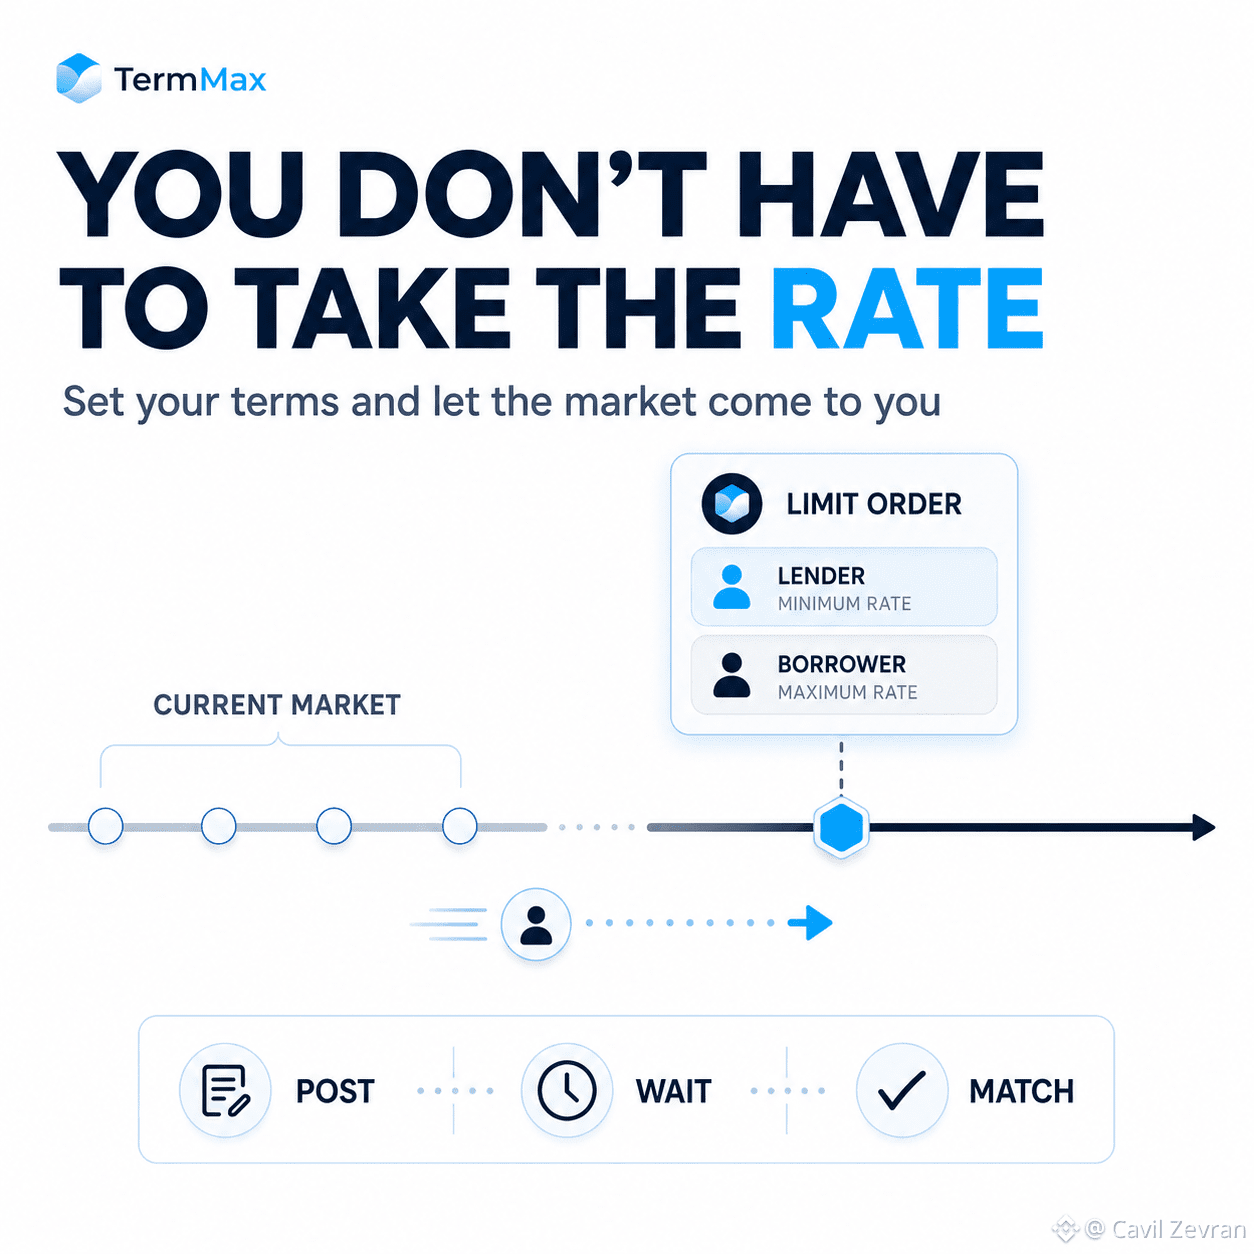
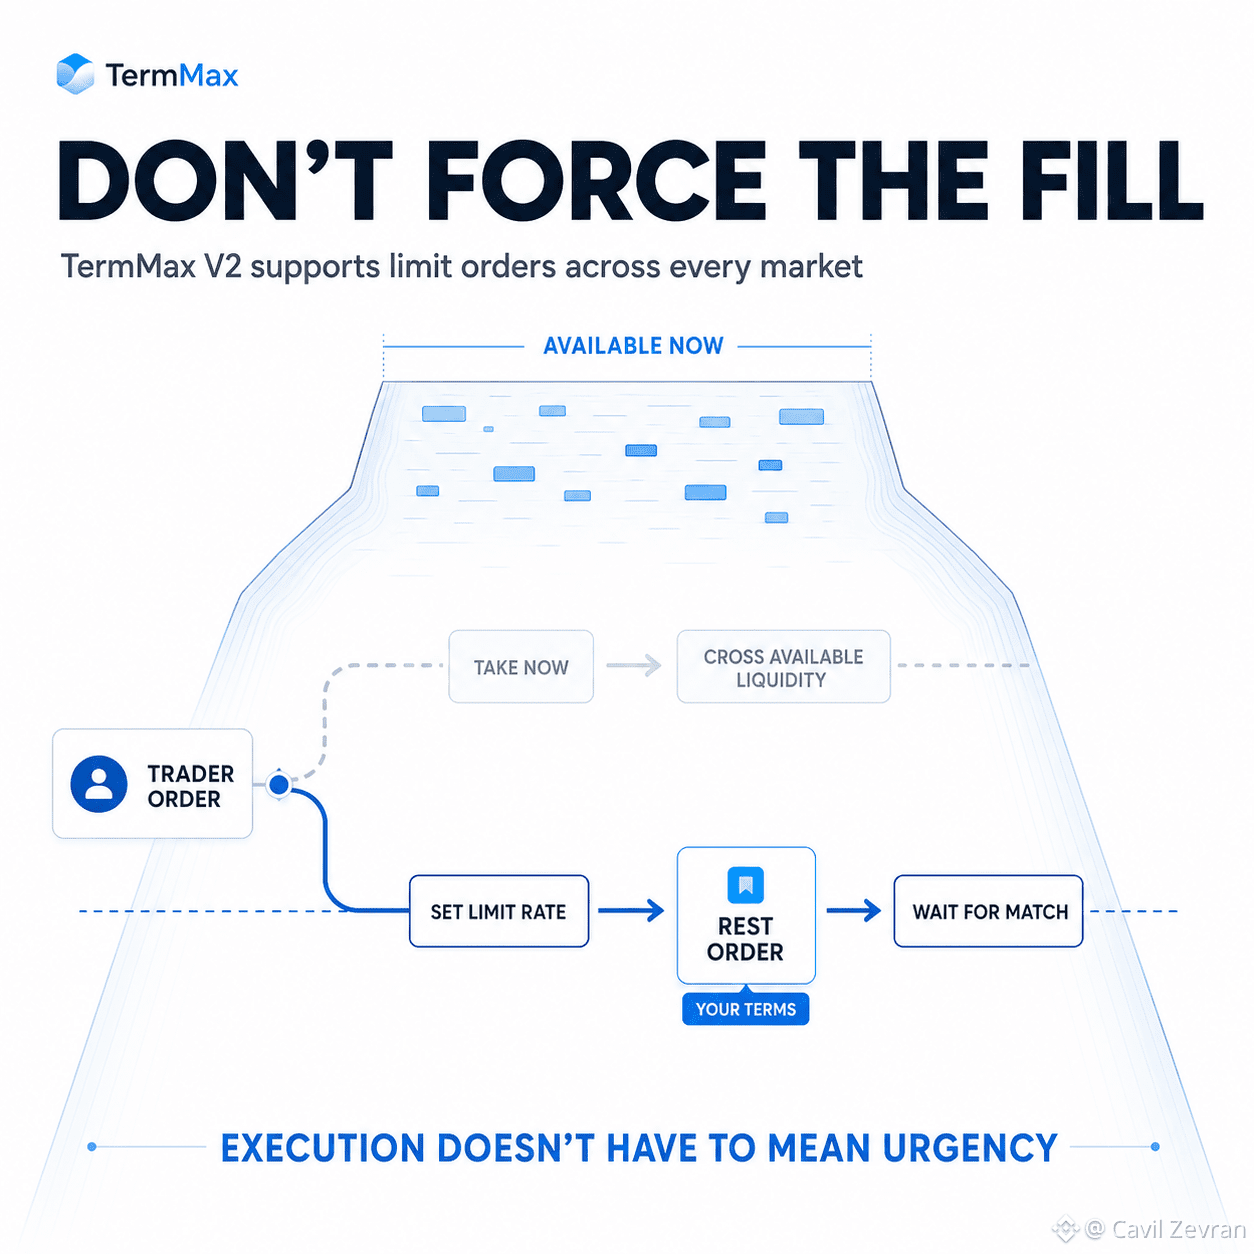
Yo seguí volviendo a eso cuando vi un cambio más silencioso dentro de TermMax V2. Las órdenes limitadas ahora están disponibles en todos los mercados de TermMax. Un prestamista puede especificar la tasa mínima que está dispuesto a aceptar, mientras que un prestatario puede establecer la tasa máxima. Si la liquidez es escasa o la tasa actual simplemente no vale la pena, el operador no tiene que cruzar lo que esté ahí ahora mismo. Puede publicar sus propios términos y esperar a que alguien tome el otro lado. Creo que esto importa aún más a medida que crece el tamaño de la posición, porque la ejecución inmediata puede volverse costosa cuando la liquidez disponible no puede absorber la orden de manera limpia. La función más evidente es lograr que una operación se ejecute. La menos evidente es poder rechazar una ejecución mala sin salir del mercado por completo. V1 solo ofrecía órdenes limitadas en un subconjunto de mercados. Hacerlas disponibles en todo el mercado convierte la paciencia en una elección de ejecución real en lugar de algo que el operador gestiona fuera del protocolo.
No todas las posiciones deben tomarse ahora.
A veces, la mejor herramienta de trading es una tasa por la que estás dispuesto a esperar.
@termmax #TermMax
Poner un paquete en el umbral es diferente de perseguir la furgoneta de reparto.
Yo seguí volviendo a eso cuando vi un cambio más silencioso dentro de TermMax V2. Las órdenes limitadas ahora están disponibles en todos los mercados de TermMax. Un prestamista puede especificar la tasa mínima que está dispuesto a aceptar, mientras que un prestatario puede establecer la tasa máxima. Si la liquidez es escasa o la tasa actual simplemente no vale la pena, el operador no tiene que cruzar lo que esté ahí ahora mismo. Puede publicar sus propios términos y esperar a que alguien tome el otro lado. Creo que esto importa aún más a medida que crece el tamaño de la posición, porque la ejecución inmediata puede volverse costosa cuando la liquidez disponible no puede absorber la orden de manera limpia. La función más evidente es lograr que una operación se ejecute. La menos evidente es poder rechazar una ejecución mala sin salir del mercado por completo. V1 solo ofrecía órdenes limitadas en un subconjunto de mercados. Hacerlas disponibles en todo el mercado convierte la paciencia en una elección de ejecución real en lugar de algo que el operador gestiona fuera del protocolo.
No todas las posiciones deben tomarse ahora.
A veces, la mejor herramienta de trading es una tasa por la que estás dispuesto a esperar.
@TermMax #TermMax
1
2
215
·
--
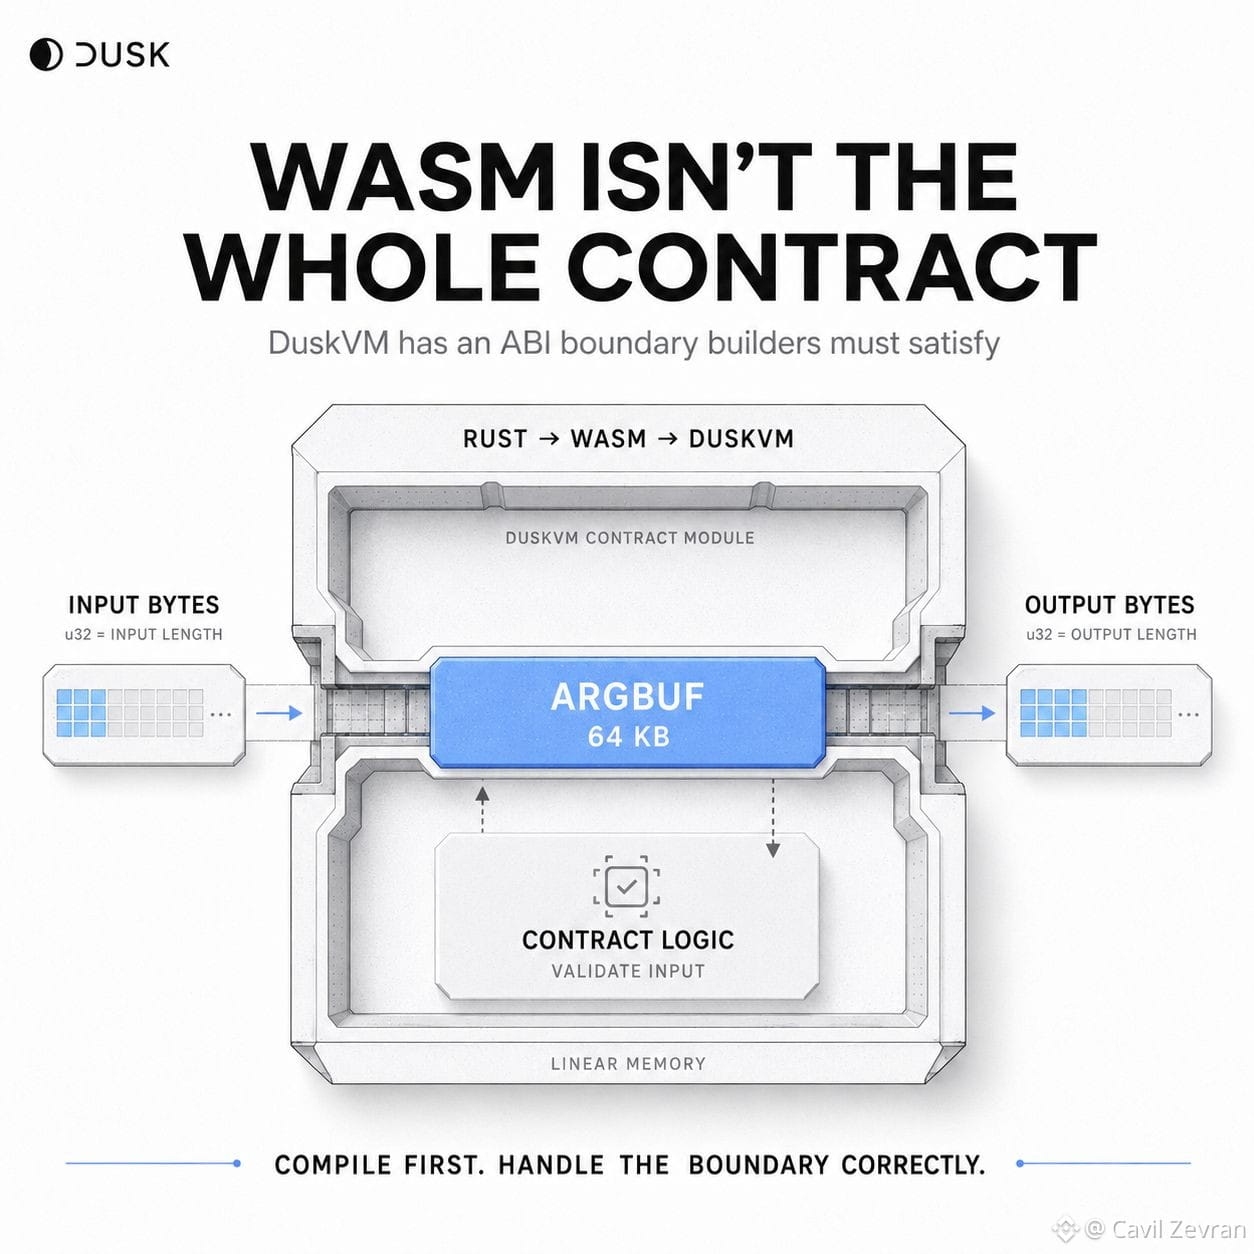
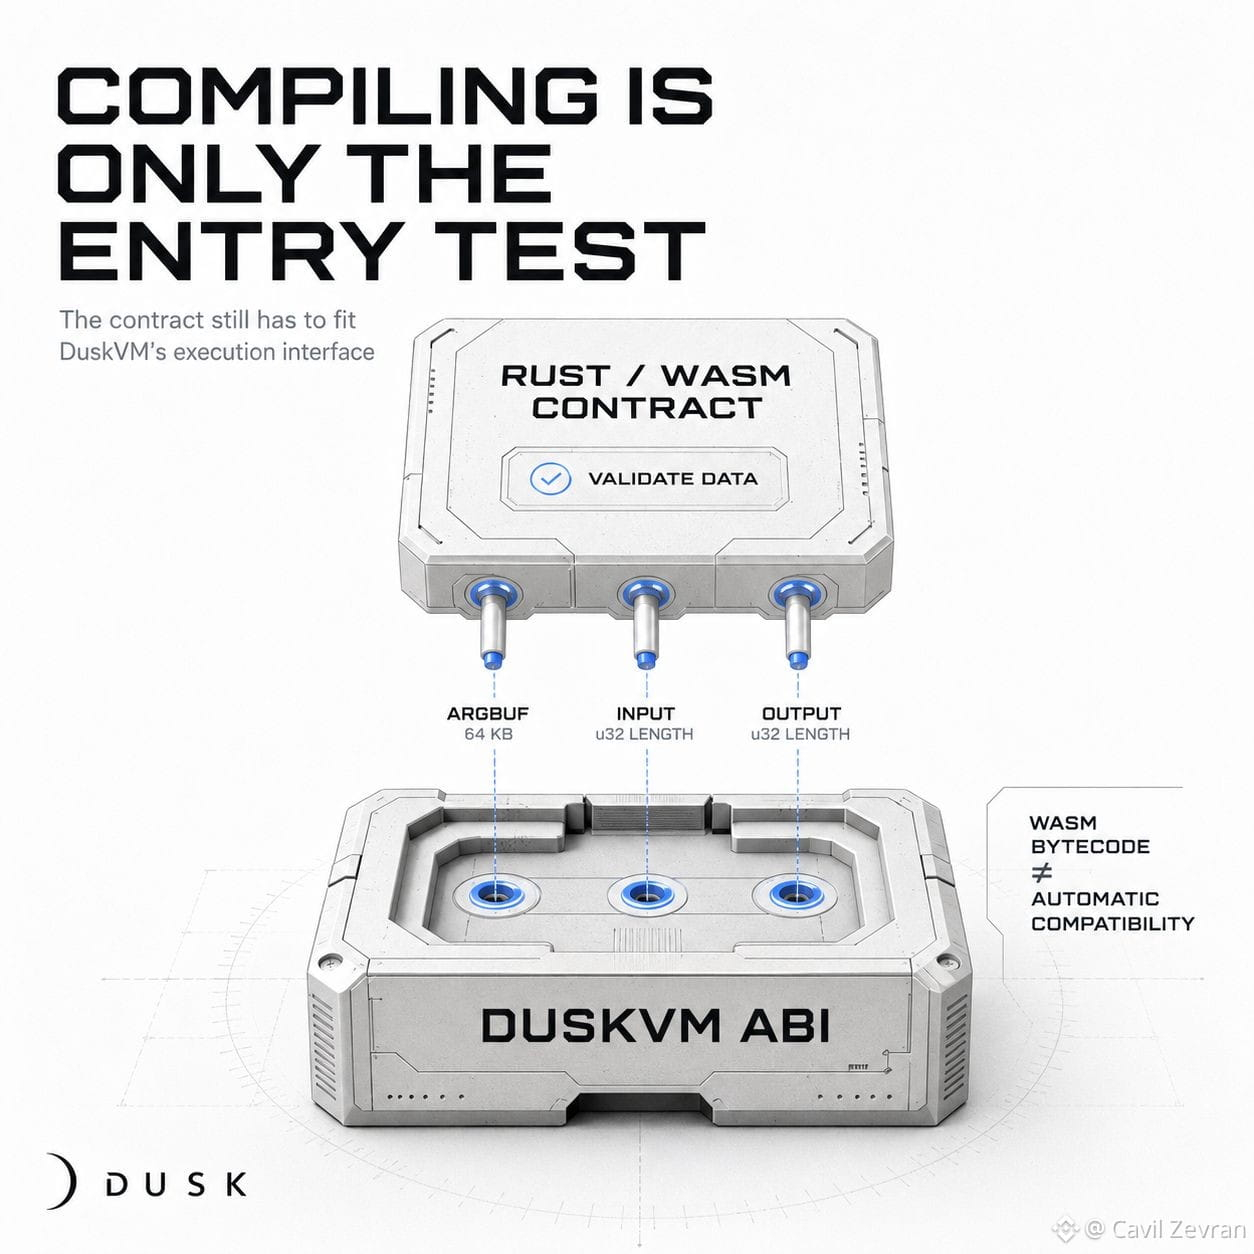
DuskVM le da a cada contrato un búfer de argumentos de 64 KB.
Eso es un detalle del constructor mucho más revelador que “admite Rust y WASM”.
Inicialmente leí la ejecución nativa de WASM como una puerta bastante abierta. Al mirar más de cerca, DuskVM tiene un límite específico que cada contrato debe respetar.
El contrato debe exponer un argbuf, que es donde se coloca el data de la llamada. Las funciones expuestas también siguen la convención de DuskVM fn foo(u32) -> u32, usando el valor entrante para describir cuántos bytes se deben leer y el valor de retorno para describir la salida que se escribe de vuelta.
Y DuskVM no corrige la entrada del contrato por él.
El contrato inteligente sigue siendo responsable de validar lo que entra en ese búfer y procesarlo de forma segura.
Ese es el examen de presión que pondría a los constructores que eligen la ruta nativa.
Lograr que Rust compile en WASM por sí solo demuestra muy poco. El contrato aún tiene que comportarse correctamente en cada ocasión en el límite ABI de DuskVM cuando los datos externos lo atraviesan.
La ejecución nativa les da a los constructores acceso directo a las capacidades de Dusk L1.
Pero el búfer de 64 KB es donde la arquitectura abstracta se vuelve ingeniería muy ordinaria: entran bytes y tu contrato tiene que saber exactamente qué hacer con ellos.
@Dusk_Foundation $DUSK #dusk
DuskVM le da a cada contrato un búfer de argumentos de 64 KB.
Eso es un detalle del constructor mucho más revelador que “admite Rust y WASM”.
Inicialmente leí la ejecución nativa de WASM como una puerta bastante abierta. Al mirar más de cerca, DuskVM tiene un límite específico que cada contrato debe respetar.
El contrato debe exponer un argbuf, que es donde se coloca el data de la llamada. Las funciones expuestas también siguen la convención de DuskVM fn foo(u32) -> u32, usando el valor entrante para describir cuántos bytes se deben leer y el valor de retorno para describir la salida que se escribe de vuelta.
Y DuskVM no corrige la entrada del contrato por él.
El contrato inteligente sigue siendo responsable de validar lo que entra en ese búfer y procesarlo de forma segura.
Ese es el examen de presión que pondría a los constructores que eligen la ruta nativa.
Lograr que Rust compile en WASM por sí solo demuestra muy poco. El contrato aún tiene que comportarse correctamente en cada ocasión en el límite ABI de DuskVM cuando los datos externos lo atraviesan.
La ejecución nativa les da a los constructores acceso directo a las capacidades de Dusk L1.
Pero el búfer de 64 KB es donde la arquitectura abstracta se vuelve ingeniería muy ordinaria: entran bytes y tu contrato tiene que saber exactamente qué hacer con ellos.
@Dusk $DUSK #dusk
10
10
374
·
--
Y eso hace que la fecha de vencimiento sea más complicada de lo que parece a primera vista.
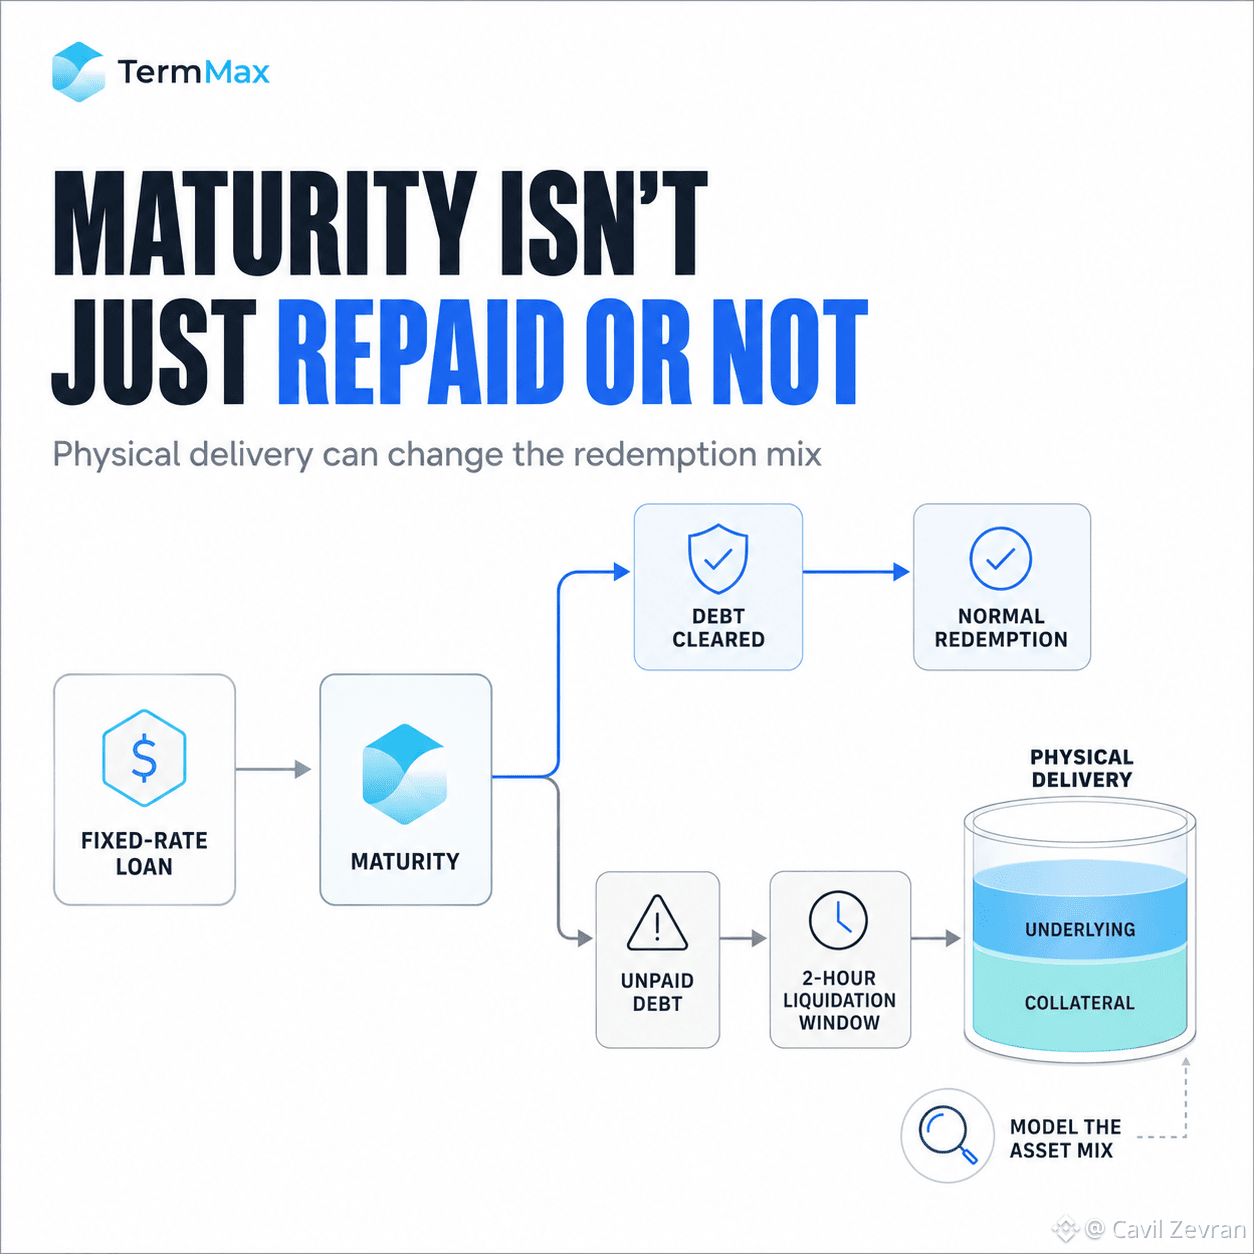
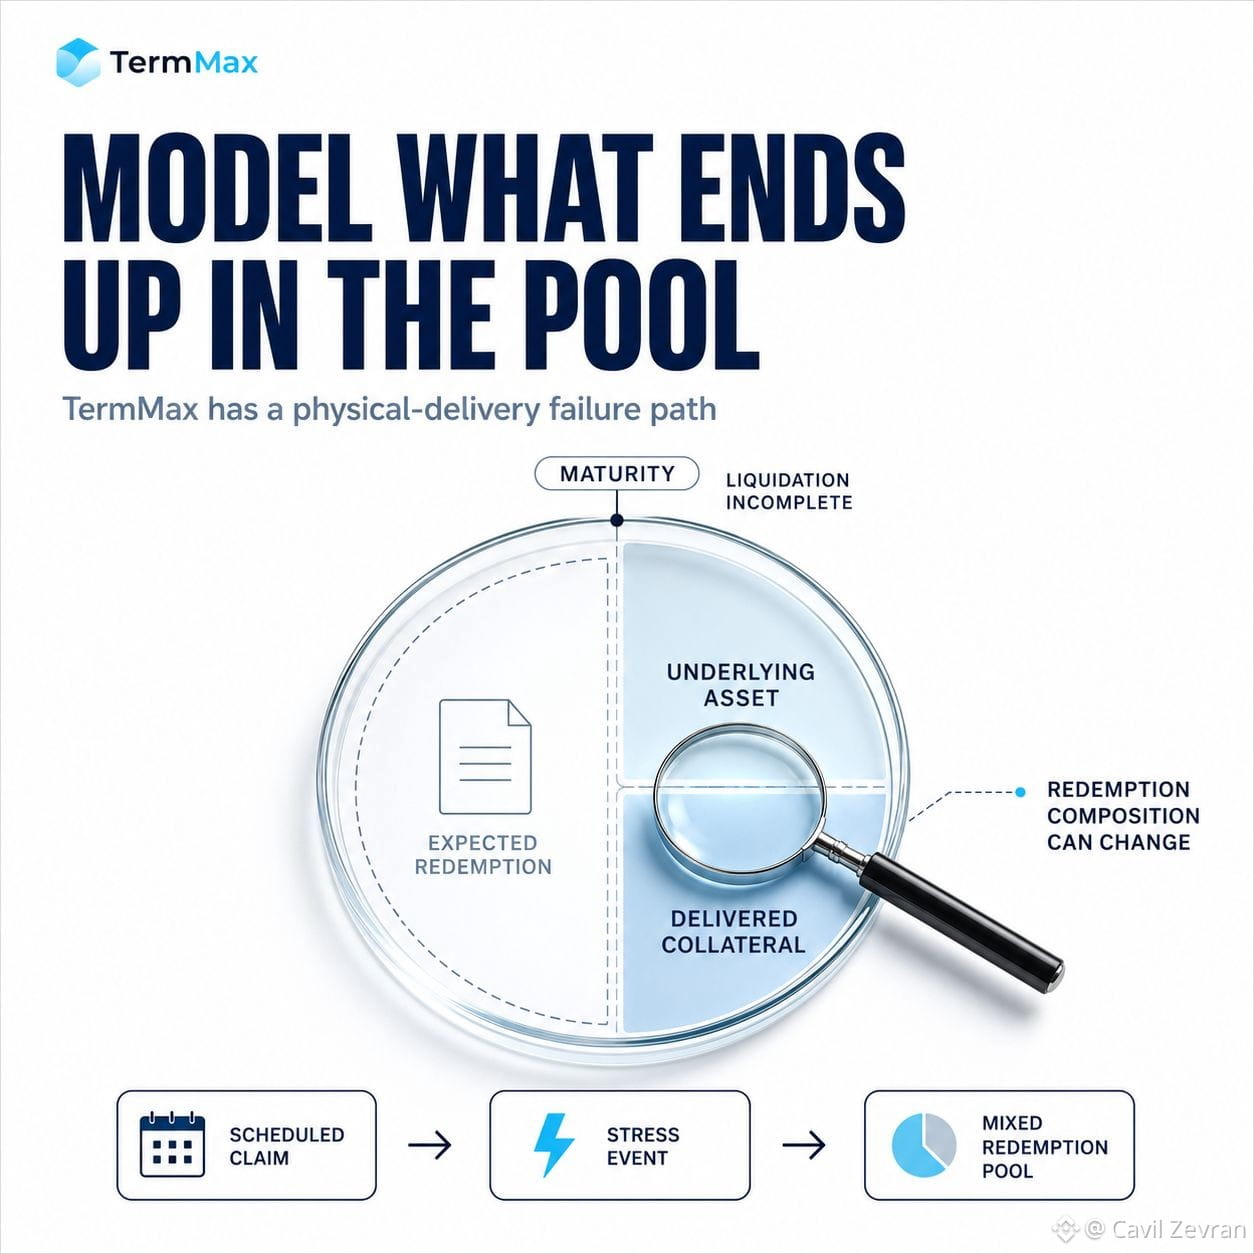
Inicialmente leí el flujo de liquidación de TermMax como algo bastante familiar: la deuda llega a su vencimiento, las posiciones impagas se liquidan, y el colateral cubre lo que los prestatarios no devolvieron. Pero el mecanismo no necesariamente termina ahí. Cuando un prestatario no realiza el pago, TermMax abre una ventana de liquidación de dos horas. Si después de esa ventana la deuda sigue impaga o solo está parcialmente liquidada, comienza la entrega física y el fondo de redención puede contener tanto el activo subyacente como el colateral. Los tenedores de FT entonces canjean de forma proporcional desde ese fondo mezclado.
Para un investigador, creo que esto cambia qué merece atención al comparar mercados de tasa fija. Mirar únicamente el valor de vencimiento prometido ignora el estado en el que el sistema puede entrar cuando la liquidación no puede liquidar completamente la deuda. El resultado final ya no es solo “pagado” versus “incumplido”. La composición de lo que respalda la redención puede cambiar.
Esto es especialmente relevante al estudiar mercados cuyo colateral puede comportarse de manera muy diferente al activo de la deuda bajo estrés.
Así que un vencimiento de TermMax tiene otra variable que vale la pena modelar: qué podría estar realmente dentro del fondo de redención si la ruta normal de liquidación se queda sin espacio.
Una tasa fija te dice la economía programada.
La entrega física te dice por qué la ruta de fallo merece su propio modelo.
@termmax #TermMax
Y eso hace que la fecha de vencimiento sea más complicada de lo que parece a primera vista.
Inicialmente leí el flujo de liquidación de TermMax como algo bastante familiar: la deuda llega a su vencimiento, las posiciones impagas se liquidan, y el colateral cubre lo que los prestatarios no devolvieron. Pero el mecanismo no necesariamente termina ahí. Cuando un prestatario no realiza el pago, TermMax abre una ventana de liquidación de dos horas. Si después de esa ventana la deuda sigue impaga o solo está parcialmente liquidada, comienza la entrega física y el fondo de redención puede contener tanto el activo subyacente como el colateral. Los tenedores de FT entonces canjean de forma proporcional desde ese fondo mezclado.
Para un investigador, creo que esto cambia qué merece atención al comparar mercados de tasa fija. Mirar únicamente el valor de vencimiento prometido ignora el estado en el que el sistema puede entrar cuando la liquidación no puede liquidar completamente la deuda. El resultado final ya no es solo “pagado” versus “incumplido”. La composición de lo que respalda la redención puede cambiar.
Esto es especialmente relevante al estudiar mercados cuyo colateral puede comportarse de manera muy diferente al activo de la deuda bajo estrés.
Así que un vencimiento de TermMax tiene otra variable que vale la pena modelar: qué podría estar realmente dentro del fondo de redención si la ruta normal de liquidación se queda sin espacio.
Una tasa fija te dice la economía programada.
La entrega física te dice por qué la ruta de fallo merece su propio modelo.
@TermMax #TermMax
11
13
1.8k
·
--
Comprar una entrada de concierto y conseguir realmente la entrada son dos eventos distintos.
Seguí pensando en esa diferencia mientras analizaba cómo Dusk aborda el trading regulado, porque una operación emparejada no es el final del flujo de trabajo tampoco.
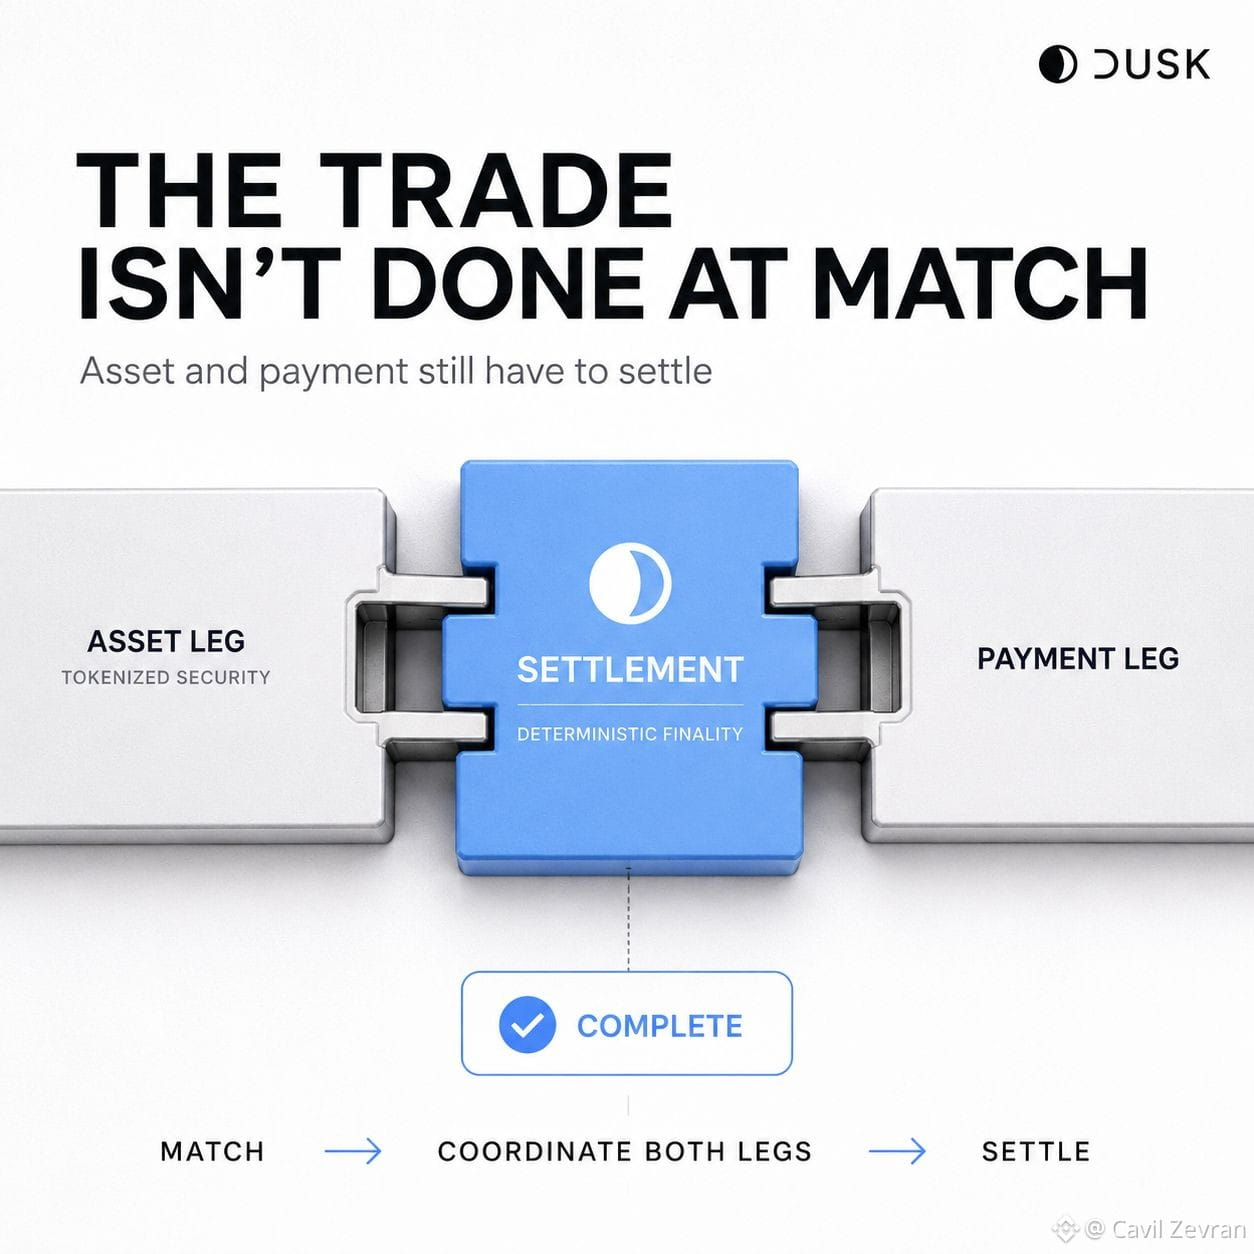
El activo aún tiene que llegar a un lado y el pago tiene que llegar al otro. DuskDS proporciona una finalidad determinista bajo ese proceso, mientras que la arquitectura de mercado de Dusk está diseñada para coordinar la pata del activo y la pata del pago para un settlement tipo entrega contra pago. Eso también explica por qué el trabajo de NPEX captó mi atención más allá del titular de la tokenización. Dusk describe la colaboración en torno a la emisión, el trading, la divulgación y el settlement como un único flujo de trabajo conectado. Para un trader, la capa más silenciosa es lo que sucede después de que la orden diga “hecho”. Si el movimiento del activo y el pago todavía viven en sistemas desconectados, el riesgo de conciliación y de settlement no ha desaparecido solo porque la operación en sí se haya movido onchain.
Así que yo vigilaría la ruta de settlement con la misma atención que la superficie de trading.
La ejecución capta la atención.
La finalización es lo que hace real la operación.
@Dusk_Foundation $DUSK #dusk
Comprar una entrada de concierto y conseguir realmente la entrada son dos eventos distintos.
Seguí pensando en esa diferencia mientras analizaba cómo Dusk aborda el trading regulado, porque una operación emparejada no es el final del flujo de trabajo tampoco.
El activo aún tiene que llegar a un lado y el pago tiene que llegar al otro. DuskDS proporciona una finalidad determinista bajo ese proceso, mientras que la arquitectura de mercado de Dusk está diseñada para coordinar la pata del activo y la pata del pago para un settlement tipo entrega contra pago. Eso también explica por qué el trabajo de NPEX captó mi atención más allá del titular de la tokenización. Dusk describe la colaboración en torno a la emisión, el trading, la divulgación y el settlement como un único flujo de trabajo conectado. Para un trader, la capa más silenciosa es lo que sucede después de que la orden diga “hecho”. Si el movimiento del activo y el pago todavía viven en sistemas desconectados, el riesgo de conciliación y de settlement no ha desaparecido solo porque la operación en sí se haya movido onchain.
Así que yo vigilaría la ruta de settlement con la misma atención que la superficie de trading.
La ejecución capta la atención.
La finalización es lo que hace real la operación.
@Dusk $DUSK #dusk
22
18
320
·
--
Abre la página de seguridad. Encuentra los nombres de la auditoría. Abre otra pestaña solo para averiguar qué se revisó realmente.
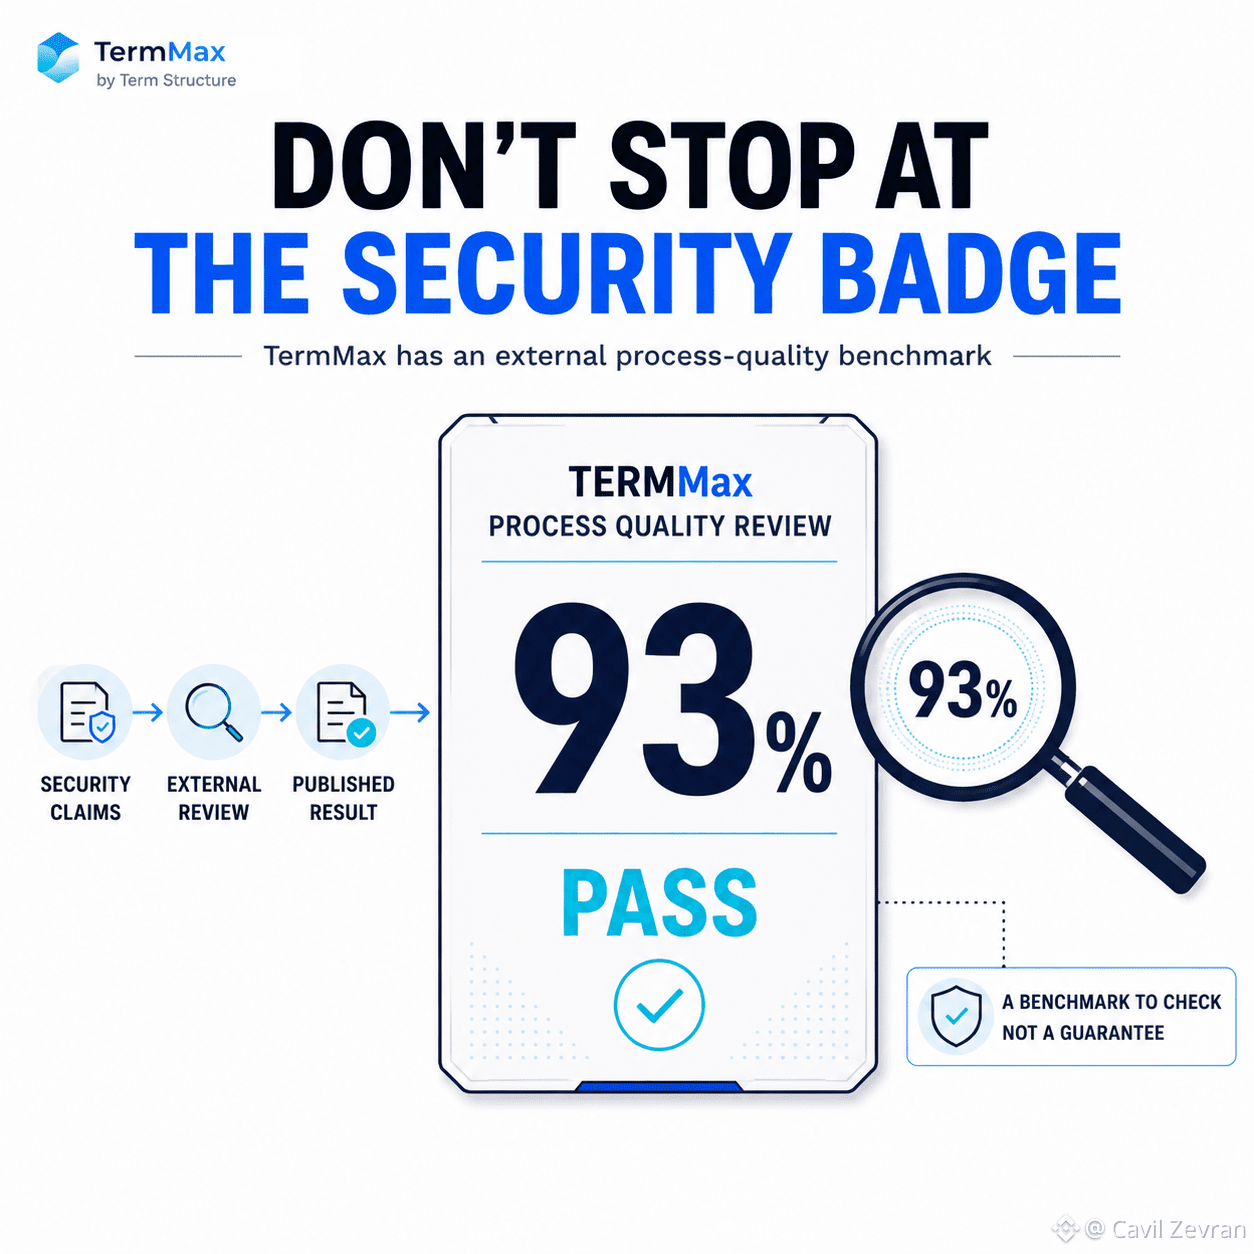
Esa rutina es la razón por la que el puntaje de la Revisión de Calidad del Proceso DeFiSafety de TermMax, del 93%, llamó mi atención.
He visto suficientes páginas de seguridad donde las insignias son más fáciles de encontrar que la evidencia que hay detrás.
Aquí, hay un resultado externo para comprobar.
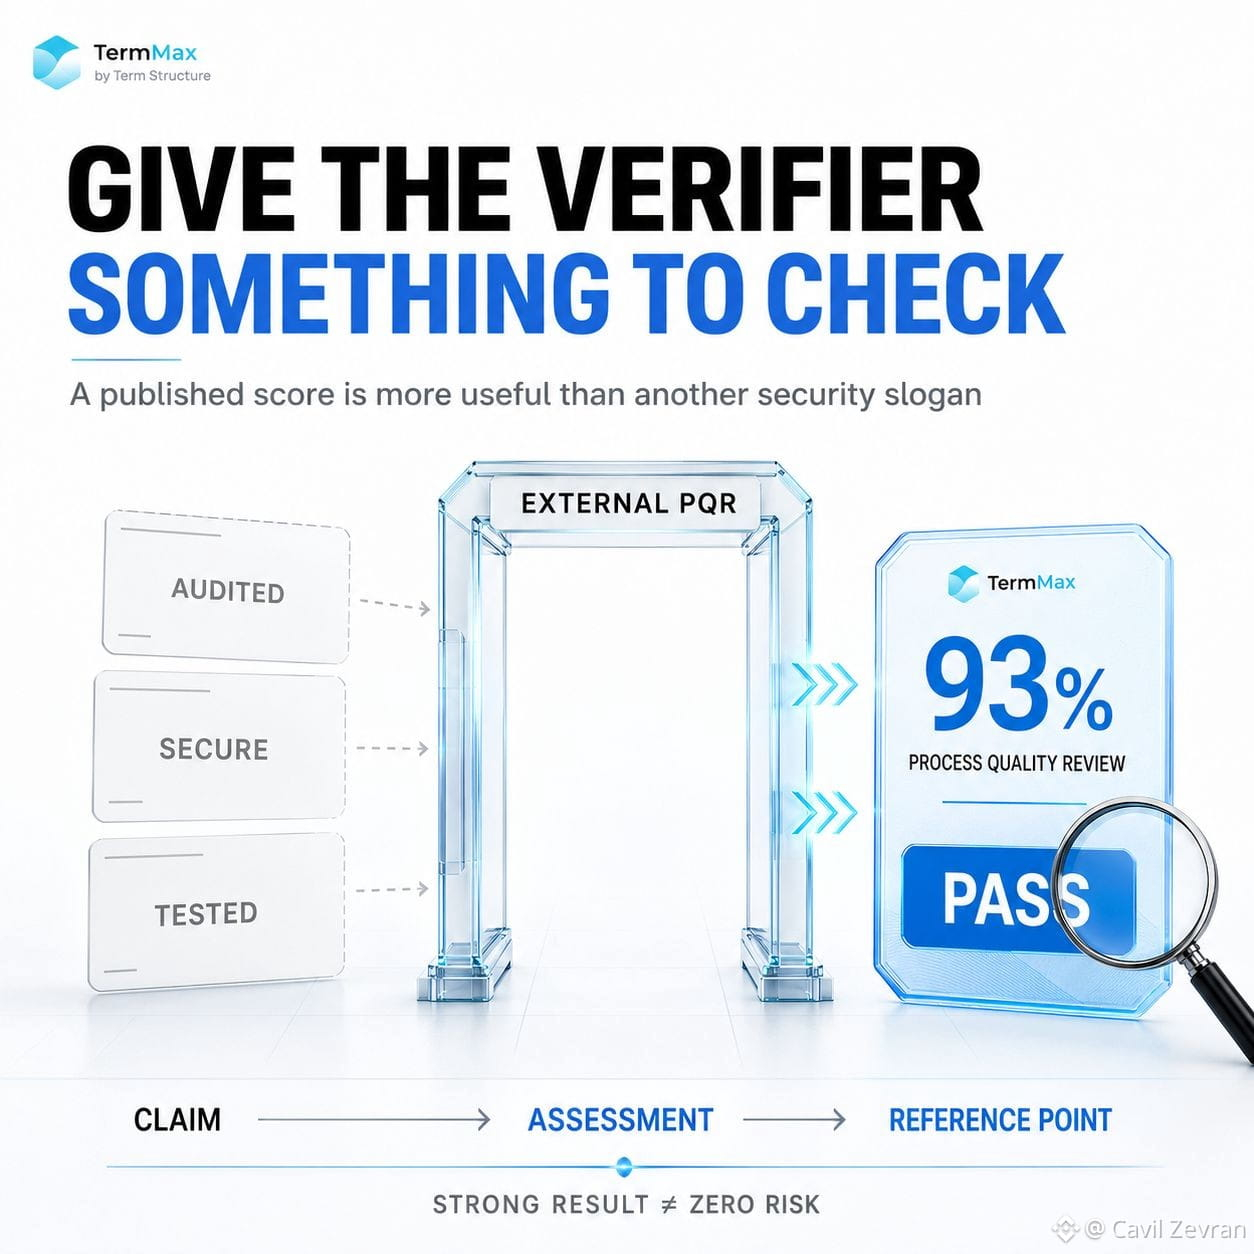
TermMax recibió una calificación de APROBADO por parte de DeFiSafety a través de su evaluación PQR.
Para un verificador, eso cambia el trabajo un poco.
“Se toma en serio la seguridad” es solo una afirmación.
Una revisión externa puntuadа te da algo concreto que cuestionar. Puedes comparar el propio lenguaje de seguridad del protocolo con una evaluación que observó su calidad de proceso y llegó a un resultado medible.
Aun así, no significa que TermMax esté libre de riesgos.
Un puntaje del 93% no puede garantizar que futuros contratos, entradas de oráculos o cambios operativos nunca fallen. Eso no es lo que demuestra el número.
Pero le da a la verificación un punto de partida más sólido que el texto de marketing.
Y creo que ahí está el desbloqueo útil.
El verificador ya no solo tiene una colección de afirmaciones de seguridad entre las que ordenar.
Ahora hay un punto de referencia publicado junto a ellas.
El 93% no es el final del escrutinio.
Hace que el siguiente ciclo de escrutinio tenga una base más firme.
@termmax #TermMax
Abre la página de seguridad. Encuentra los nombres de la auditoría. Abre otra pestaña solo para averiguar qué se revisó realmente.
Esa rutina es la razón por la que el puntaje de la Revisión de Calidad del Proceso DeFiSafety de TermMax, del 93%, llamó mi atención.
He visto suficientes páginas de seguridad donde las insignias son más fáciles de encontrar que la evidencia que hay detrás.
Aquí, hay un resultado externo para comprobar.
TermMax recibió una calificación de APROBADO por parte de DeFiSafety a través de su evaluación PQR.
Para un verificador, eso cambia el trabajo un poco.
“Se toma en serio la seguridad” es solo una afirmación.
Una revisión externa puntuadа te da algo concreto que cuestionar. Puedes comparar el propio lenguaje de seguridad del protocolo con una evaluación que observó su calidad de proceso y llegó a un resultado medible.
Aun así, no significa que TermMax esté libre de riesgos.
Un puntaje del 93% no puede garantizar que futuros contratos, entradas de oráculos o cambios operativos nunca fallen. Eso no es lo que demuestra el número.
Pero le da a la verificación un punto de partida más sólido que el texto de marketing.
Y creo que ahí está el desbloqueo útil.
El verificador ya no solo tiene una colección de afirmaciones de seguridad entre las que ordenar.
Ahora hay un punto de referencia publicado junto a ellas.
El 93% no es el final del escrutinio.
Hace que el siguiente ciclo de escrutinio tenga una base más firme.
@TermMax #TermMax
25
15
376
·
--
El nodo se queda atrás. Comprueba la altura. Revisa los pares. Recupera el estado. Luego pasa más tiempo observándolo mientras se pone al día.
Supuse que esa recuperación implicaría reconstruir mucho más de la cadena de lo necesario. La ruta de fast-sync de Dusk me hizo mirar el mantenimiento del nodo de manera diferente.
El instalador del nodo ahora incluye download_state para mainnet y testnet.
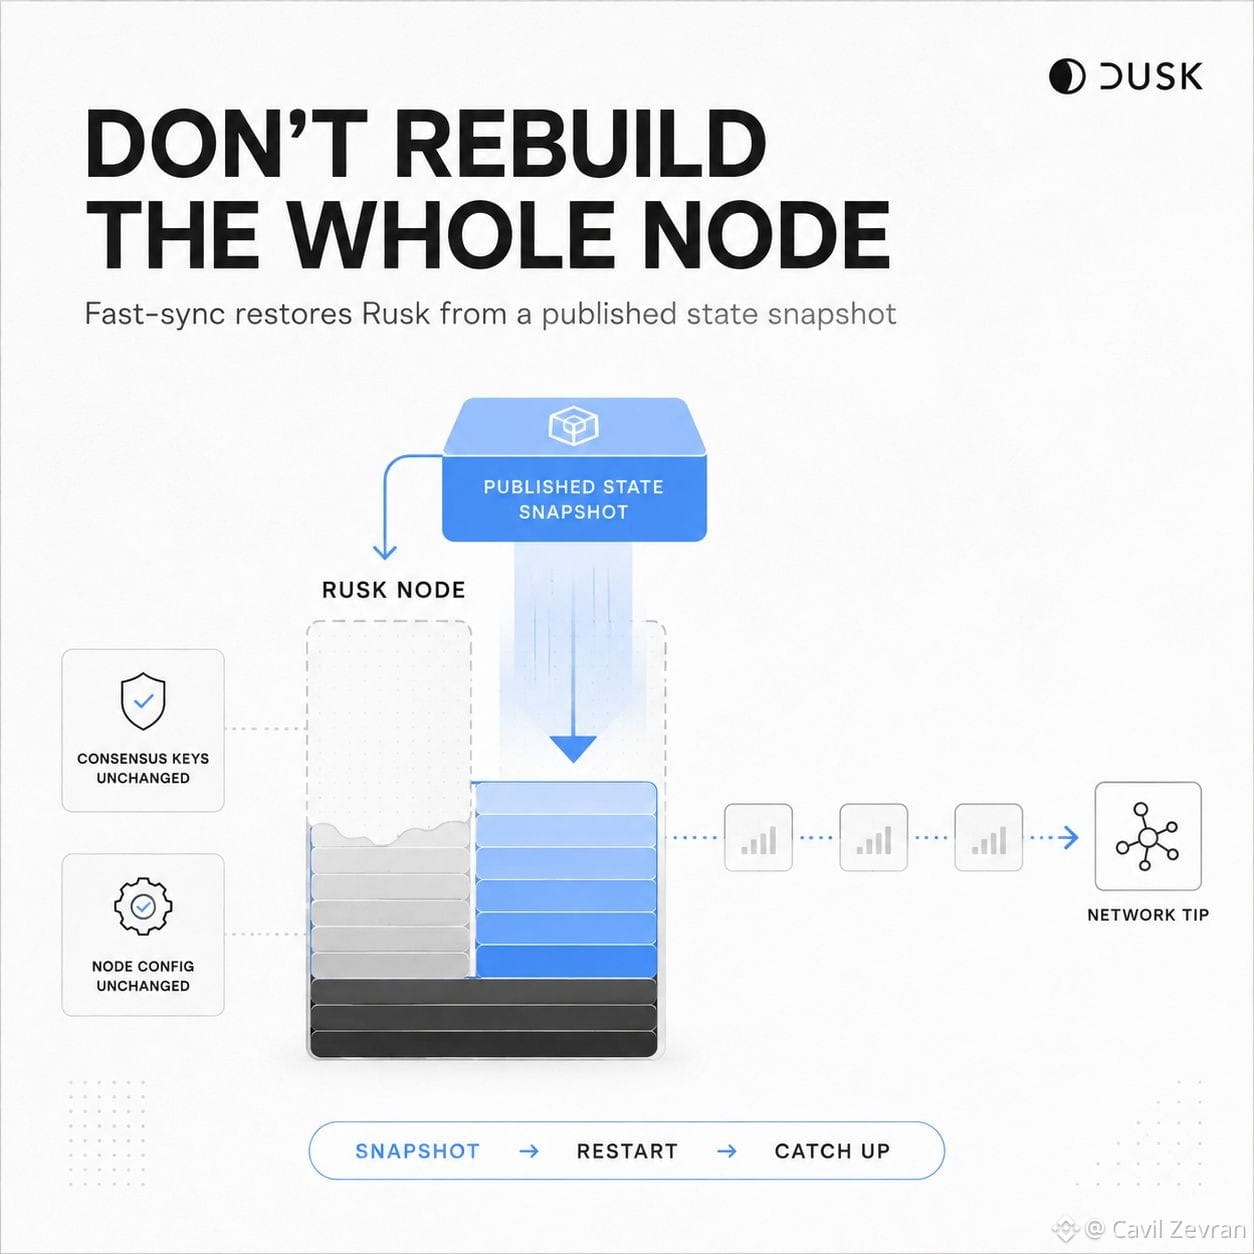
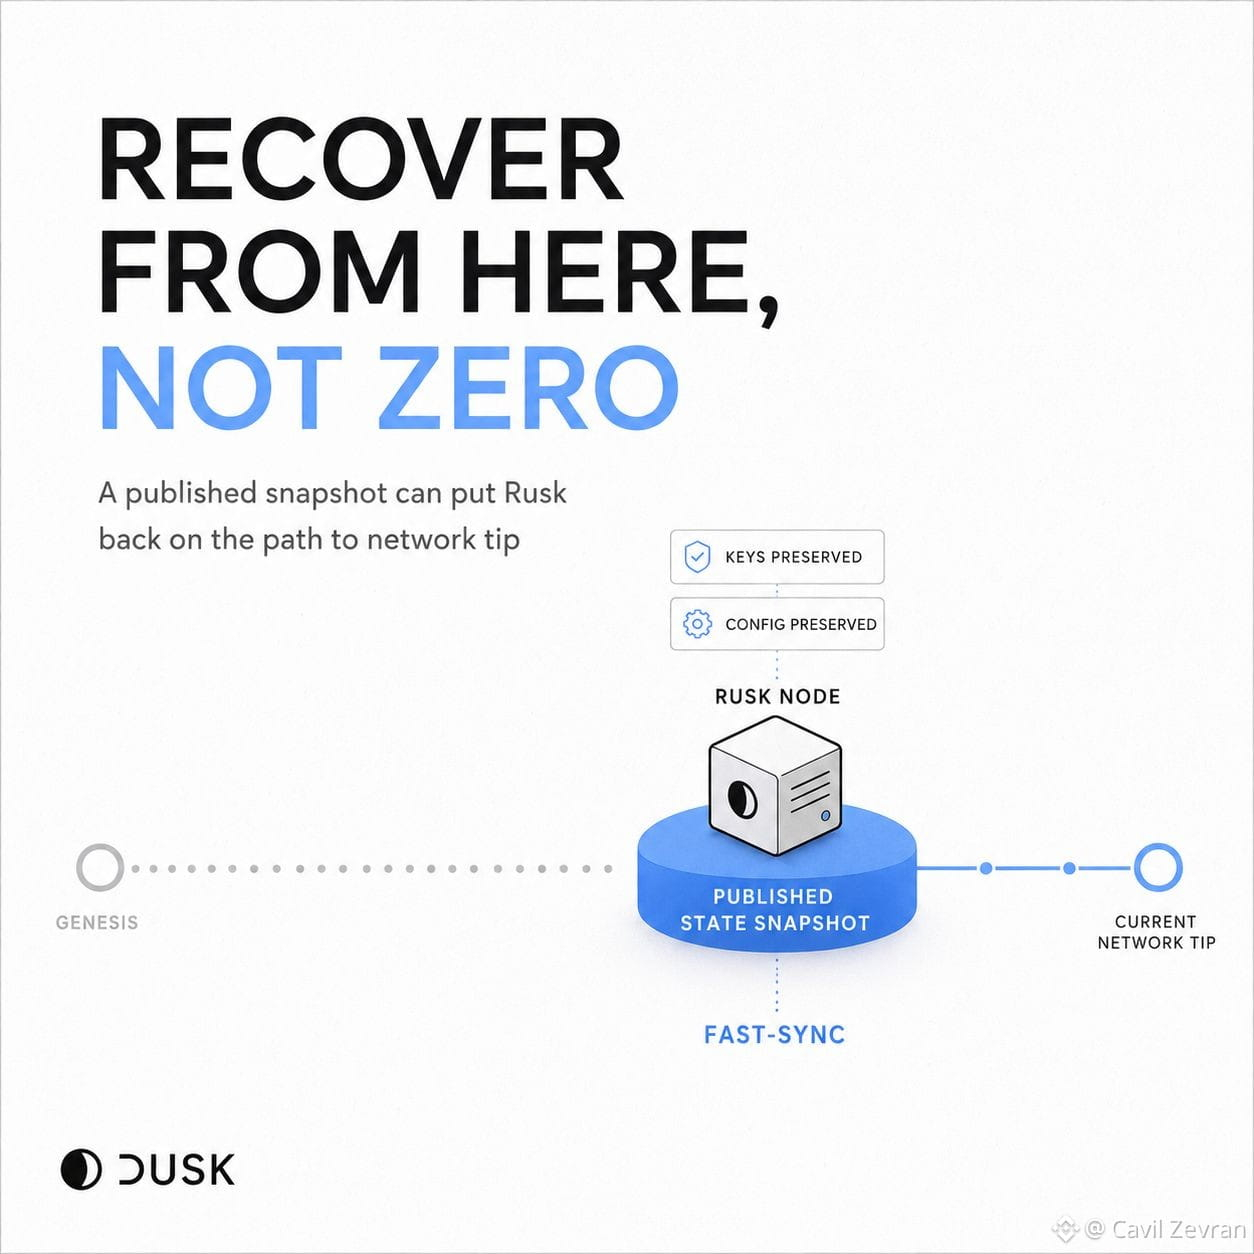
Para un nodo Rusk predeterminado, puede descargar un snapshot de estado publicado y reemplazar el estado local de la cadena y la base de datos. Luego, el operador reinicia Rusk y verifica que la altura del bloque se está moviendo hacia el extremo actual de la red.
Lo que captó mi atención es lo que el proceso deja en paz.
El fast-sync no reemplaza las claves de consenso del nodo ni su configuración.
Así que la recuperación no es automáticamente una reconstrucción completa del nodo.
Esto es una liberación práctica para alguien que se espera que mantenga la infraestructura disponible. Cuando el estado local se vuelve inutilizable, el operador tiene una ruta admitida de regreso hacia la cadena en vivo sin tener que iniciar toda la configuración otra vez.
No hay una función llamativa aquí.
Solo un trabajo de mantenimiento que puede volverse considerablemente menos doloroso cuando algo sale mal.
@Dusk_Foundation $DUSK #dusk
El nodo se queda atrás. Comprueba la altura. Revisa los pares. Recupera el estado. Luego pasa más tiempo observándolo mientras se pone al día.
Supuse que esa recuperación implicaría reconstruir mucho más de la cadena de lo necesario. La ruta de fast-sync de Dusk me hizo mirar el mantenimiento del nodo de manera diferente.
El instalador del nodo ahora incluye download_state para mainnet y testnet.
Para un nodo Rusk predeterminado, puede descargar un snapshot de estado publicado y reemplazar el estado local de la cadena y la base de datos. Luego, el operador reinicia Rusk y verifica que la altura del bloque se está moviendo hacia el extremo actual de la red.
Lo que captó mi atención es lo que el proceso deja en paz.
El fast-sync no reemplaza las claves de consenso del nodo ni su configuración.
Así que la recuperación no es automáticamente una reconstrucción completa del nodo.
Esto es una liberación práctica para alguien que se espera que mantenga la infraestructura disponible. Cuando el estado local se vuelve inutilizable, el operador tiene una ruta admitida de regreso hacia la cadena en vivo sin tener que iniciar toda la configuración otra vez.
No hay una función llamativa aquí.
Solo un trabajo de mantenimiento que puede volverse considerablemente menos doloroso cuando algo sale mal.
@Dusk $DUSK #dusk
36
24
312
·
--
Verificado
Solía suponer que la parte molesta del trading a tipo fijo era simplemente encontrar el tipo que querías.
Entonces noté lo que TermMax cambió en V2.
El problema más difícil era la ejecución fragmentada.
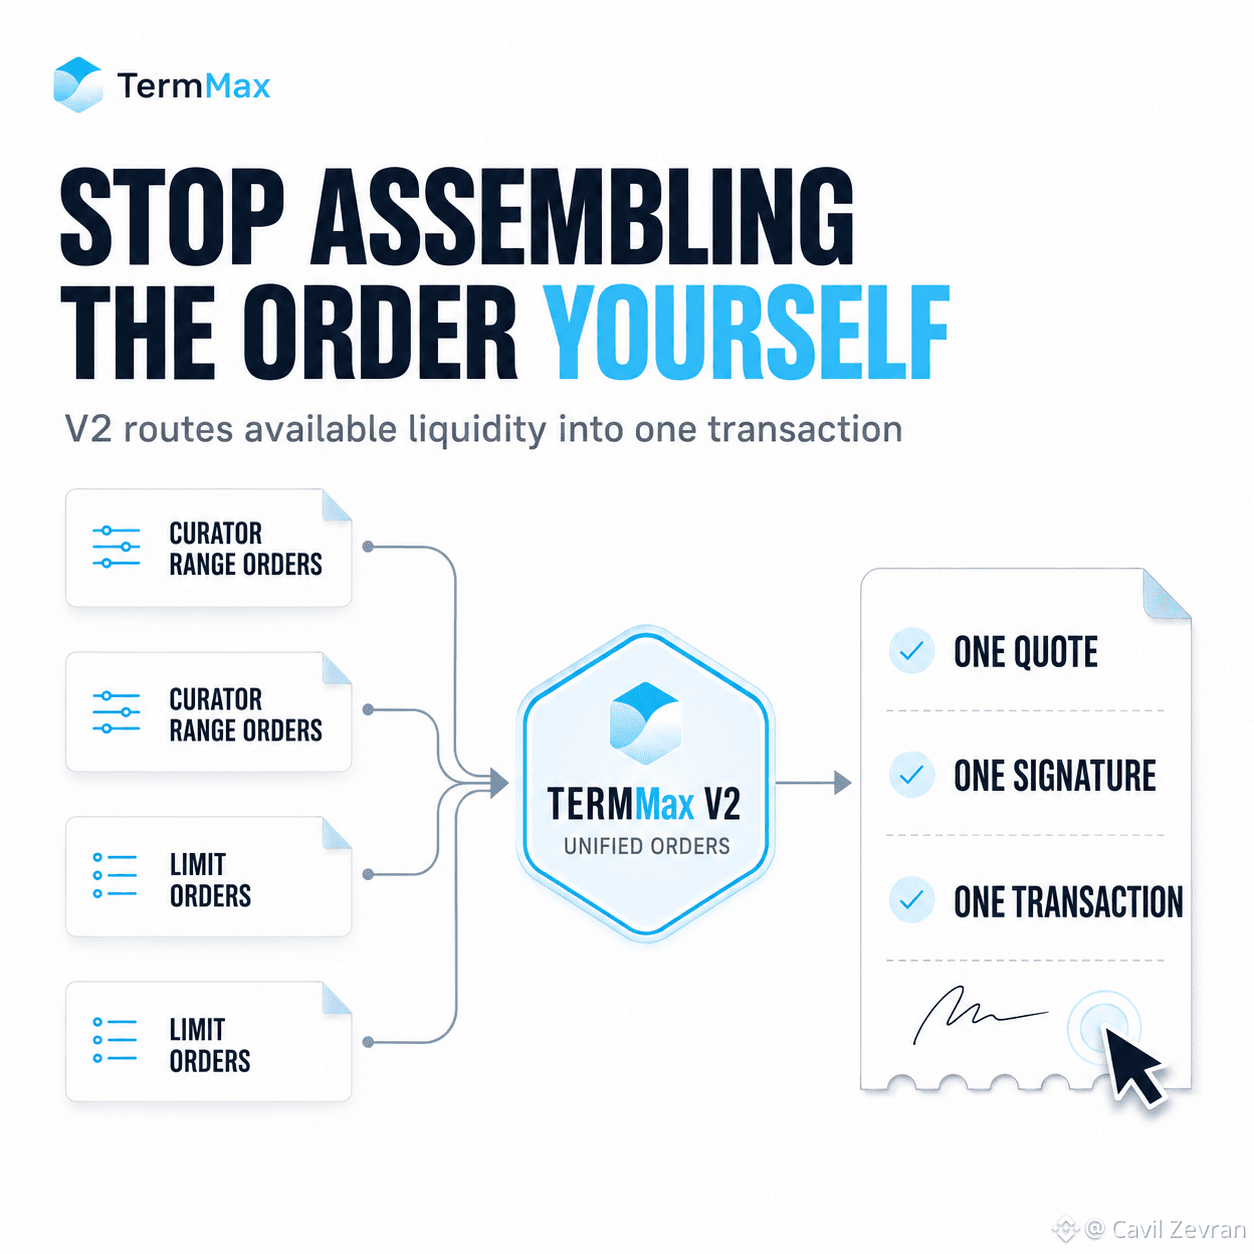
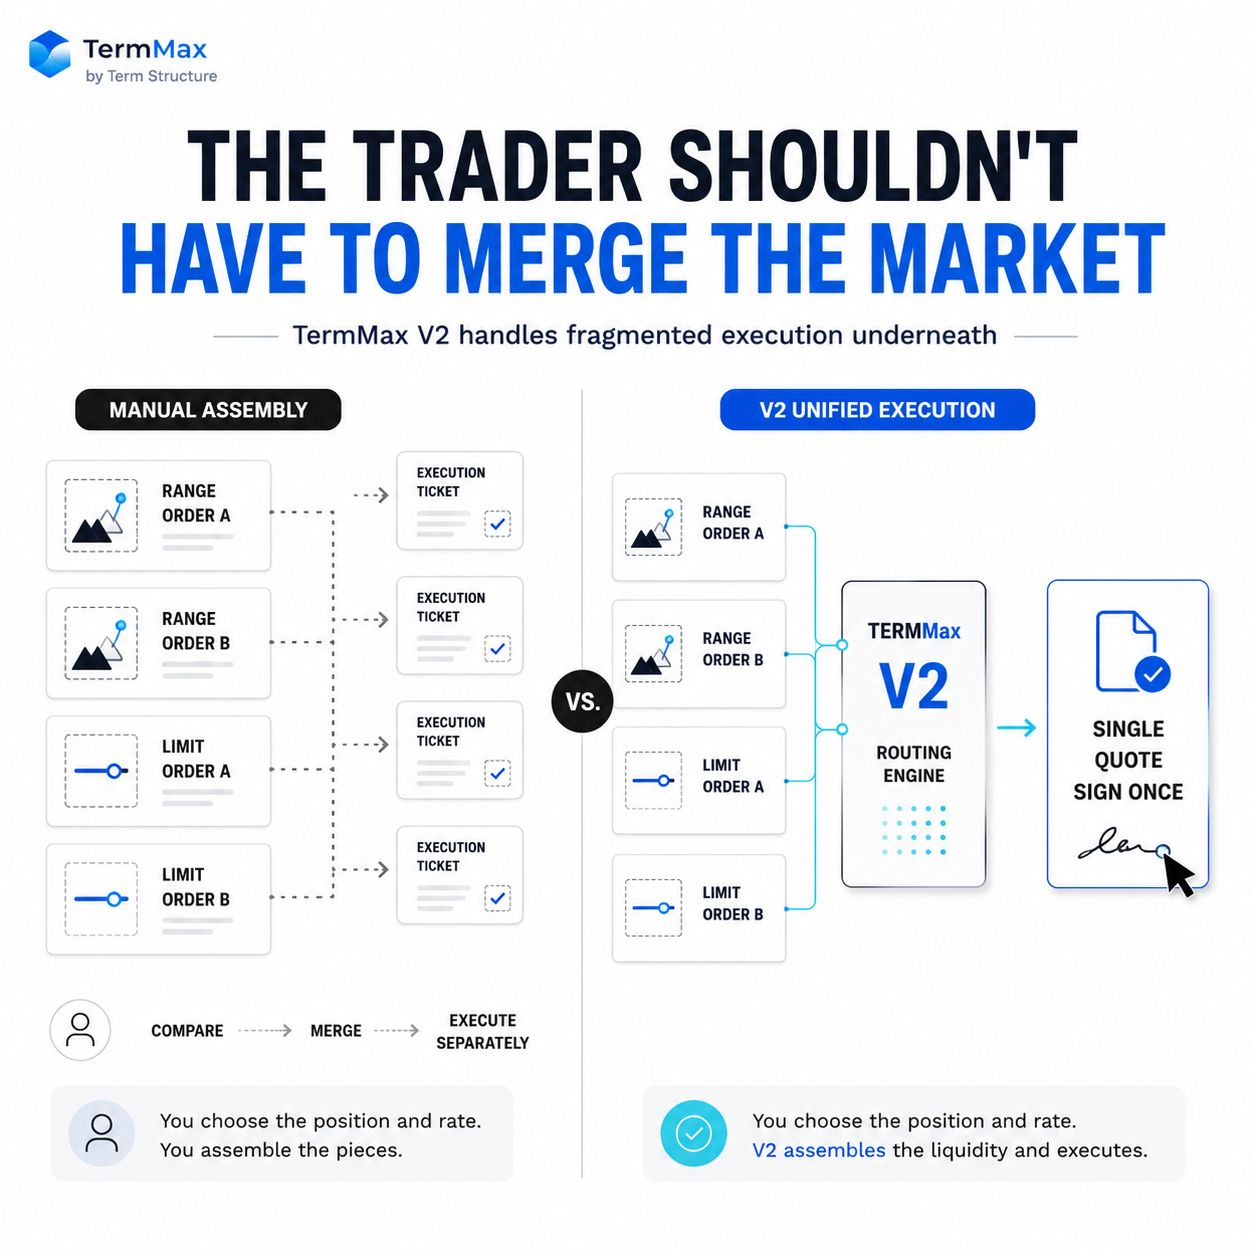
Un trader podía tener liquidez en órdenes de rango de “curator” y más liquidez en órdenes límite individuales. Esas eran fuentes separadas.
Así que conseguir el mejor relleno significaba hacer parte del trabajo de enrutamiento por tu cuenta.
Compara las órdenes. Descubre dónde está la liquidez útil. Trátalas por separado.
V2 elimina esa pequeña parte de la ensambladura manual del mercado.
Cuando un trader presta o toma prestado, Unified Orders extrae de los rangos de curator disponibles y de las órdenes límite individuales en ese mercado, y luego combina la ejecución en una sola transacción.
Una cotización.
Una firma.
El enrutamiento ocurre por debajo.
Me gusta esto porque resuelve un problema bastante poco glamuroso. Mejor infraestructura de mercado no siempre es otra estrategia o otro activo.
A veces, es simplemente eliminar una decisión que el trader nunca debería haber necesitado tomar manualmente.
El trader sigue decidiendo si el tipo y la posición tienen sentido. TermMax V2 solo deja de hacer que se reconstruya el mapa de liquidez antes de actuar sobre esa decisión.
Ese es un encargo mucho más limpio para la persona del otro lado de la pantalla.
@termmax #TermMax
Solía suponer que la parte molesta del trading a tipo fijo era simplemente encontrar el tipo que querías.
Entonces noté lo que TermMax cambió en V2.
El problema más difícil era la ejecución fragmentada.
Un trader podía tener liquidez en órdenes de rango de “curator” y más liquidez en órdenes límite individuales. Esas eran fuentes separadas.
Así que conseguir el mejor relleno significaba hacer parte del trabajo de enrutamiento por tu cuenta.
Compara las órdenes. Descubre dónde está la liquidez útil. Trátalas por separado.
V2 elimina esa pequeña parte de la ensambladura manual del mercado.
Cuando un trader presta o toma prestado, Unified Orders extrae de los rangos de curator disponibles y de las órdenes límite individuales en ese mercado, y luego combina la ejecución en una sola transacción.
Una cotización.
Una firma.
El enrutamiento ocurre por debajo.
Me gusta esto porque resuelve un problema bastante poco glamuroso. Mejor infraestructura de mercado no siempre es otra estrategia o otro activo.
A veces, es simplemente eliminar una decisión que el trader nunca debería haber necesitado tomar manualmente.
El trader sigue decidiendo si el tipo y la posición tienen sentido. TermMax V2 solo deja de hacer que se reconstruya el mapa de liquidez antes de actuar sobre esa decisión.
Ese es un encargo mucho más limpio para la persona del otro lado de la pantalla.
@TermMax #TermMax
36
31
1.6k
·
--
Y creo que aquí es donde llamar a Dusk simplemente una “blockchain privada” se vuelve demasiado impreciso.
Al revisar lo que un investigador realmente puede inspeccionar, noté que Dusk no convierte la observabilidad en una elección de todo o nada. Moonlight le da a la red un modelo de transacciones público basado en cuentas, mientras que Phoenix gestiona transferencias protegidas. El explorador oficial aún expone información pública de la red como bloques, contratos, provisionadores, comisiones y uso de gas, y puede identificar tipos de transacción y metadatos disponibles.
Phoenix traza esa frontera en un punto más específico.
Para esas transferencias protegidas, el remitente, el destinatario y el monto transferido no se exponen a observadores comunes. Así, un investigador aún puede examinar la estructura visible de la red sin recibir automáticamente un mapa de cada relación financiera confidencial que hay detrás.
Ese contraste me resulta más útil que tratar la privacidad como sinónimo de una cadena opaca.
La investigación necesita señales observables. A veces, la confidencialidad financiera requiere que ciertos campos permanezcan fuera de esas señales.
Los modelos de transacción de Dusk permiten que existan ambas condiciones en la misma red, lo que significa que estudiar la actividad no requiere inherentemente convertir los detalles de las transferencias de cada usuario en material de investigación público.
@Dusk_Foundation $DUSK #dusk
Y creo que aquí es donde llamar a Dusk simplemente una “blockchain privada” se vuelve demasiado impreciso.
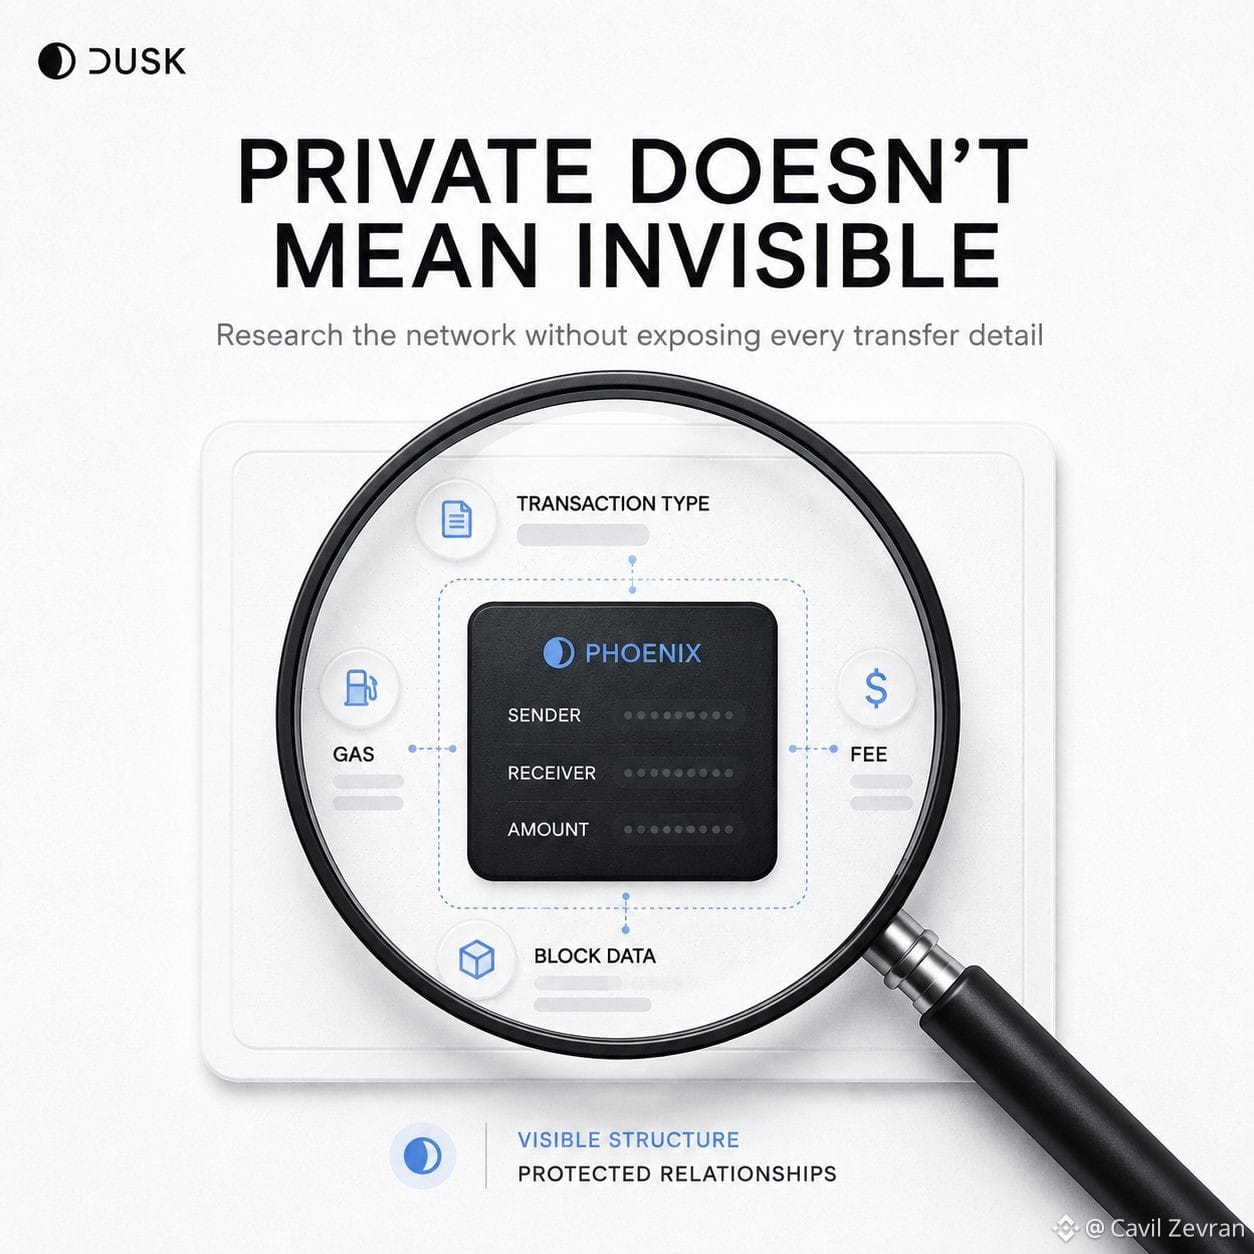
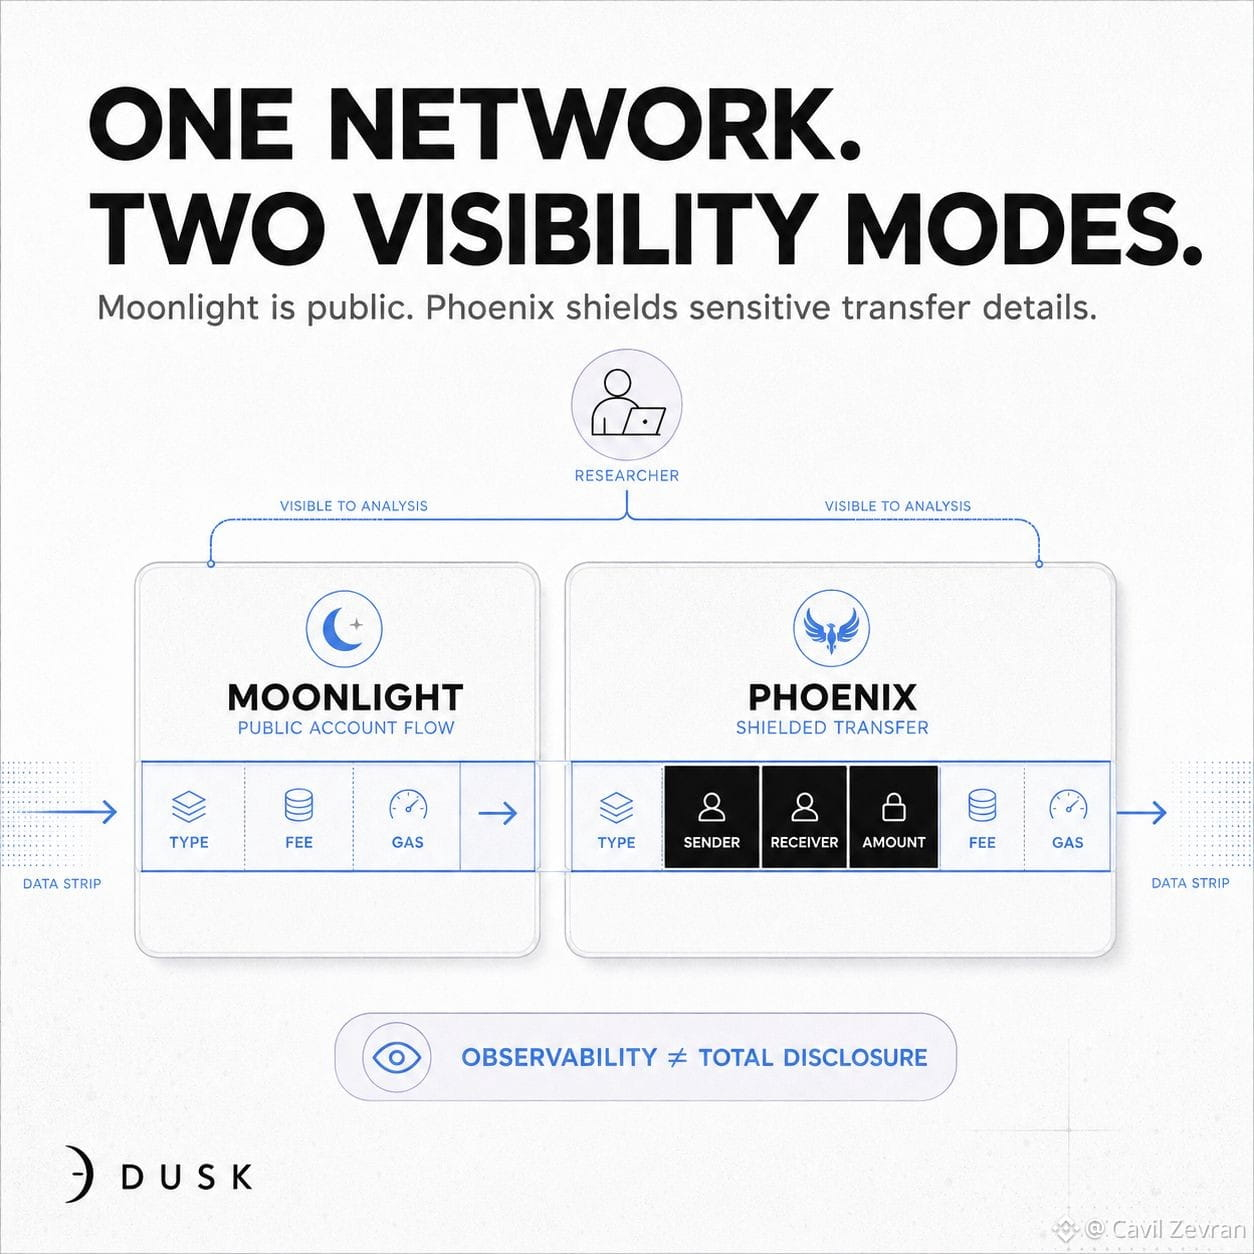
Al revisar lo que un investigador realmente puede inspeccionar, noté que Dusk no convierte la observabilidad en una elección de todo o nada. Moonlight le da a la red un modelo de transacciones público basado en cuentas, mientras que Phoenix gestiona transferencias protegidas. El explorador oficial aún expone información pública de la red como bloques, contratos, provisionadores, comisiones y uso de gas, y puede identificar tipos de transacción y metadatos disponibles.
Phoenix traza esa frontera en un punto más específico.
Para esas transferencias protegidas, el remitente, el destinatario y el monto transferido no se exponen a observadores comunes. Así, un investigador aún puede examinar la estructura visible de la red sin recibir automáticamente un mapa de cada relación financiera confidencial que hay detrás.
Ese contraste me resulta más útil que tratar la privacidad como sinónimo de una cadena opaca.
La investigación necesita señales observables. A veces, la confidencialidad financiera requiere que ciertos campos permanezcan fuera de esas señales.
Los modelos de transacción de Dusk permiten que existan ambas condiciones en la misma red, lo que significa que estudiar la actividad no requiere inherentemente convertir los detalles de las transferencias de cada usuario en material de investigación público.
@Dusk $DUSK #dusk
36
34
414
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
SECHaltsCryptoETFReviewsAmidFundingLapse
51,908 vistas
612 están debatiendo
#SECHaltsCryptoETFReviewsAmidFundingLapse
La SEC congela las revisiones de ETFs de criptomonedas tras un vacío presupuestario en EE. UU.
La Comisión de Bolsa y Valores de Estados Unidos (SEC) ha suspendido temporalmente el proceso de revisión y aprobación de nuevas solicitudes de fondos cotizados (ETF) basados en criptomonedas. La medida entra en vigor tras el inicio del nuevo año fiscal estadounidense sin que el Congreso aprobara a tiempo el presupuesto federal, lo que provocó una interrupción de fondos (funding lapse) y el envío a licencia del personal no esencial.
Alcance de la medida: ¿Qué se paraliza y qué continúa?
La aplicación del plan de contingencia por falta de asignación presupuestaria ha cambiado la dinámica operativa de la agencia:
Solicitudes de nuevos ETF en pausa: Los expedientes en trámite bajo los formularios 19b-4 y S-1/N-1A han quedado congelados. La SEC no emitirá declaraciones de efectividad ni cartas de comentarios mientras dure la paralización.
Más de 90 solicitudes afectadas: Más de noventa productos financieros pendientes de aprobación —que incluyen propuestas para diversos activos digitales y estrategias compuestas— han visto pausados sus calendarios de revisión.
Los ETF existentes siguen operativos: Los fondos de contado de Bitcoin y Ethereum previamente aprobados y cotizando en bolsa (como el IBIT de BlackRock o el FBTC de Fidelity) continúan negociándose con normalidad en los mercados secundarios.
Próximos pasos a monitorear
El reinicio de los análisis de la SEC depende de la resolución política en el Congreso de los Estados Unidos. Tan pronto como se apruebe una resolución de continuidad (Continuing Resolution) o el presupuesto definitivo, la SEC reanudará sus operaciones habituales y procesará las solicitudes acumuladas según el orden de presentación.
$BTC
$ETH
$ZEC
Joseph RRG S7
·1 me gusta
·1.2k vistas
ZcashETFPostsFirstWeeklyOutflow$93.6M
64,318 vistas
199 están debatiendo
GreekPoliceBustCryptoScamRingArrest17
211,623 vistas
1,500 están debatiendo