

F O X T R O T
87 Publicaciones
F O X T R O T
Denunciar
Bloquear usuario
Where there is a will, there is a way.
26 Siguiendo
4.6K+ Seguidores
103 Me gusta
Publicaciones
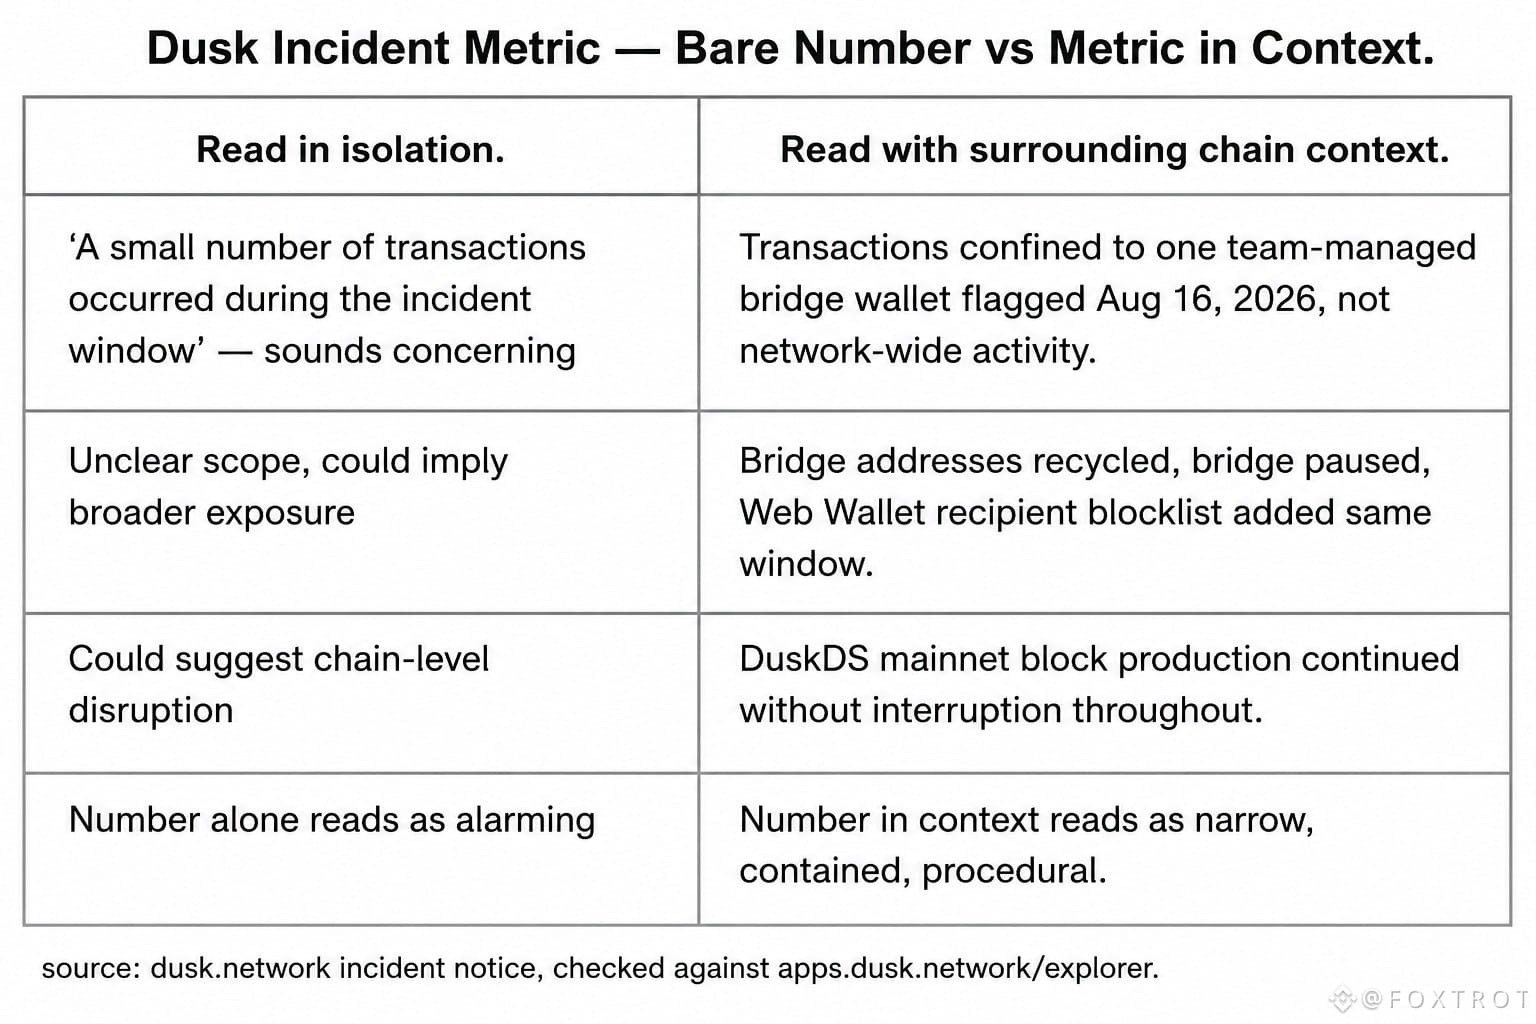
Casi se me pasó por alto: hay un número escondido en el aviso del incidente de Dusk. "Un pequeño número de transacciones ocurrió durante la ventana del incidente". Eso es todo. Esa es la línea completa. Por sí sola suena a nada, o peor, como si estuvieran minimizando algo grande. #dusk $DUSK @Dusk_Foundation
Así que en realidad fui y revisé el contexto alrededor en vez de quedarme solo con la cifra del titular. Resulta que "pequeño número" no era actividad a nivel de toda la red: estaba aislado en una sola cartera gestionada por un equipo y usada para operaciones de puente, marcada el 16 de agosto, con la misma ventana; luego el puente se pausó por completo y se activó una lista de bloqueo de Web Wallet para direcciones de destinatarios. Una vez colocas ese número junto a la producción de bloques en la red principal de DuskDS, que no se saltó ni un solo ritmo durante todo esto… la métrica deja de verse aterradora y empieza a verse casi aburrida. Lo cual, bueno, quizá sea el punto real.
Me he sorprendido antes tratando un número suelto como la historia. Este solo tuvo sentido cuando dejé de leerlo en aislamiento y reuní el flujo de transacciones que lo rodea, el momento, quién tocó qué. Lectura por defecto: alarmante. Lectura real: contenida, acotada, procedimental.
Me hace preguntarme cuántas estadísticas "preocupantes" on-chain de otros proyectos se desinflarían de la misma forma si alguien se tomara la molestia de revisar las cuatro líneas de contexto que las acompañan.
Casi se me pasó por alto: hay un número escondido en el aviso del incidente de Dusk. "Un pequeño número de transacciones ocurrió durante la ventana del incidente". Eso es todo. Esa es la línea completa. Por sí sola suena a nada, o peor, como si estuvieran minimizando algo grande. #dusk $DUSK @Dusk
Así que en realidad fui y revisé el contexto alrededor en vez de quedarme solo con la cifra del titular. Resulta que "pequeño número" no era actividad a nivel de toda la red: estaba aislado en una sola cartera gestionada por un equipo y usada para operaciones de puente, marcada el 16 de agosto, con la misma ventana; luego el puente se pausó por completo y se activó una lista de bloqueo de Web Wallet para direcciones de destinatarios. Una vez colocas ese número junto a la producción de bloques en la red principal de DuskDS, que no se saltó ni un solo ritmo durante todo esto… la métrica deja de verse aterradora y empieza a verse casi aburrida. Lo cual, bueno, quizá sea el punto real.
Me he sorprendido antes tratando un número suelto como la historia. Este solo tuvo sentido cuando dejé de leerlo en aislamiento y reuní el flujo de transacciones que lo rodea, el momento, quién tocó qué. Lectura por defecto: alarmante. Lectura real: contenida, acotada, procedimental.
Me hace preguntarme cuántas estadísticas "preocupantes" on-chain de otros proyectos se desinflarían de la misma forma si alguien se tomara la molestia de revisar las cuatro líneas de contexto que las acompañan.
1
1
145
Casi me lo salta, ngl, pero tuve que detenerme y releer el aviso dos veces.
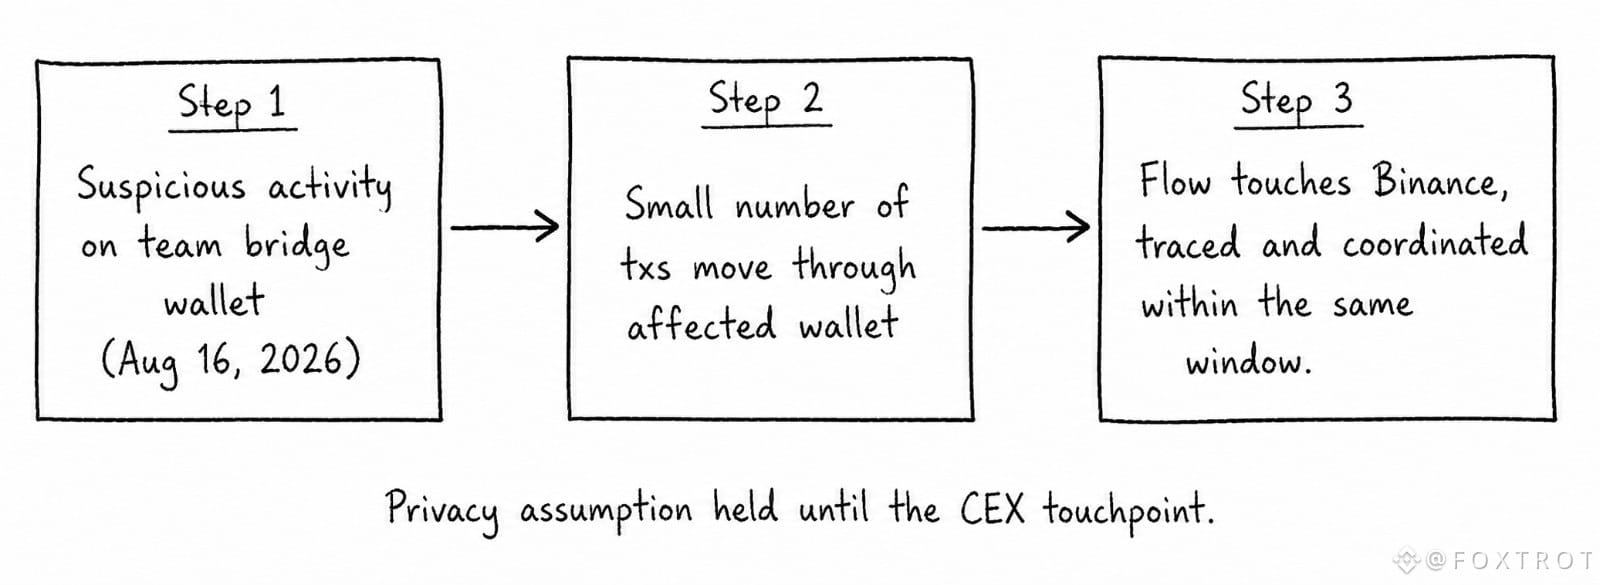
Entré con la idea de que el diseño de privacidad de la Dusk Foundation haría que cualquier transacción rara fuera básicamente invisible hasta mucho después; o sea, esa es más o menos la propuesta del conocimiento cero, ¿no?, confidencial por defecto. Luego miré las notas del incidente del puente del 16 de agosto: un número pequeño de transacciones se movió a través de la billetera afectada durante ese periodo, y el equipo lo detectó lo bastante rápido como para identificar que parte de ese flujo tocó Binance, y se coordinaron con ellos casi de inmediato. $DUSK #dusk
Ese es el único patrón de transacción que cambió mi suposición. La privacidad por diseño no significa trazable por diseño, al menos no en las partes de la pila que tocan un centro de intercambio centralizado. En cuanto los fondos cruzaron a una vía de CEX, la visibilidad volvió rápido: más rápido de lo que esperaba, para ser honesto. Me hizo replantearme dónde vive realmente la “privacidad” en la práctica, versus dónde simplemente… todavía no aplica. @Dusk_Foundation
Tenía una suposición construida a partir del enfoque del marketing y tuve que retirarla en silencio a mitad de la tarea. Es un poco molesto cuando pasa eso; además, es parte del objetivo de hacer estas cosas a mano en vez de ir hojeando un resumen.
Aun así, no estoy seguro de dónde está realmente la línea entre lo que es privado en Dusk y lo que solo es privado hasta que llega a un intercambio: ¿alguien trazó bien esa frontera todavía?
Casi me lo salta, ngl, pero tuve que detenerme y releer el aviso dos veces.
Entré con la idea de que el diseño de privacidad de la Dusk Foundation haría que cualquier transacción rara fuera básicamente invisible hasta mucho después; o sea, esa es más o menos la propuesta del conocimiento cero, ¿no?, confidencial por defecto. Luego miré las notas del incidente del puente del 16 de agosto: un número pequeño de transacciones se movió a través de la billetera afectada durante ese periodo, y el equipo lo detectó lo bastante rápido como para identificar que parte de ese flujo tocó Binance, y se coordinaron con ellos casi de inmediato. $DUSK #dusk
Ese es el único patrón de transacción que cambió mi suposición. La privacidad por diseño no significa trazable por diseño, al menos no en las partes de la pila que tocan un centro de intercambio centralizado. En cuanto los fondos cruzaron a una vía de CEX, la visibilidad volvió rápido: más rápido de lo que esperaba, para ser honesto. Me hizo replantearme dónde vive realmente la “privacidad” en la práctica, versus dónde simplemente… todavía no aplica. @Dusk
Tenía una suposición construida a partir del enfoque del marketing y tuve que retirarla en silencio a mitad de la tarea. Es un poco molesto cuando pasa eso; además, es parte del objetivo de hacer estas cosas a mano en vez de ir hojeando un resumen.
Aun así, no estoy seguro de dónde está realmente la línea entre lo que es privado en Dusk y lo que solo es privado hasta que llega a un intercambio: ¿alguien trazó bien esa frontera todavía?
2
113
A mitad de la tarea, estaba extrayendo datos sobre la infraestructura de Dusk Foundation cuando la notificación del incidente en el puente llamó mi atención. El 16 de agosto, el equipo detectó actividad sospechosa en una wallet gestionada por el equipo que se usaba para operaciones del puente. #dusk $DUSK @Dusk_Foundation
Esta es la parte que me hizo dejar de seguir desplazándome: no fue una falla del protocolo DuskDS. La cadena en sí nunca parpadeó: el mainnet siguió produciendo bloques con normalidad. Lo que ocurrió fue un riesgo bastante humano y operacional: una wallet gestionada de forma operativa se desvió, las direcciones se deshabilitaron y se reciclaron, el puente se pausó y el equipo tuvo que reaccionar con urgencia para añadir una lista de bloqueo de destinatarios en la Web Wallet después de los hechos.
Ese es el vacío que nadie comercializa. "Liquidación sin confianza" es el argumento. Pero el puente — el punto exacto donde el valor entra y sale — sigue funcionando con una hot wallet controlada por el equipo que puede verse comprometida como cualquier custodio centralizado. La tecnología de privacidad, la capa ZK, la finalidad determinista… aquí no significó nada. Lo que importó fue la gestión de claves de toda la vida, y se notó.
Me hace preguntarme cuánto del discurso de "infraestructura descentralizada" depende en silencio de cuellos de botella centralizados que nadie prueba a fondo hasta que algo sale mal. ¿Qué parte de tu cadena favorita sigue siendo, en el fondo, una wallet que alguien tiene que mantener a salvo?
A mitad de la tarea, estaba extrayendo datos sobre la infraestructura de Dusk Foundation cuando la notificación del incidente en el puente llamó mi atención. El 16 de agosto, el equipo detectó actividad sospechosa en una wallet gestionada por el equipo que se usaba para operaciones del puente. #dusk $DUSK @Dusk
Esta es la parte que me hizo dejar de seguir desplazándome: no fue una falla del protocolo DuskDS. La cadena en sí nunca parpadeó: el mainnet siguió produciendo bloques con normalidad. Lo que ocurrió fue un riesgo bastante humano y operacional: una wallet gestionada de forma operativa se desvió, las direcciones se deshabilitaron y se reciclaron, el puente se pausó y el equipo tuvo que reaccionar con urgencia para añadir una lista de bloqueo de destinatarios en la Web Wallet después de los hechos.
Ese es el vacío que nadie comercializa. "Liquidación sin confianza" es el argumento. Pero el puente — el punto exacto donde el valor entra y sale — sigue funcionando con una hot wallet controlada por el equipo que puede verse comprometida como cualquier custodio centralizado. La tecnología de privacidad, la capa ZK, la finalidad determinista… aquí no significó nada. Lo que importó fue la gestión de claves de toda la vida, y se notó.
Me hace preguntarme cuánto del discurso de "infraestructura descentralizada" depende en silencio de cuellos de botella centralizados que nadie prueba a fondo hasta que algo sale mal. ¿Qué parte de tu cadena favorita sigue siendo, en el fondo, una wallet que alguien tiene que mantener a salvo?
73
#termmax @termmax Pasé la última parte de esta tarea trabajando de verdad en la campaña de la Binance Wallet de TermMax, de #TermMax @Termmax, en la Ronda 2, en lugar de solo leer sobre ella, y un detalle me detuvo a mitad del desplazamiento.
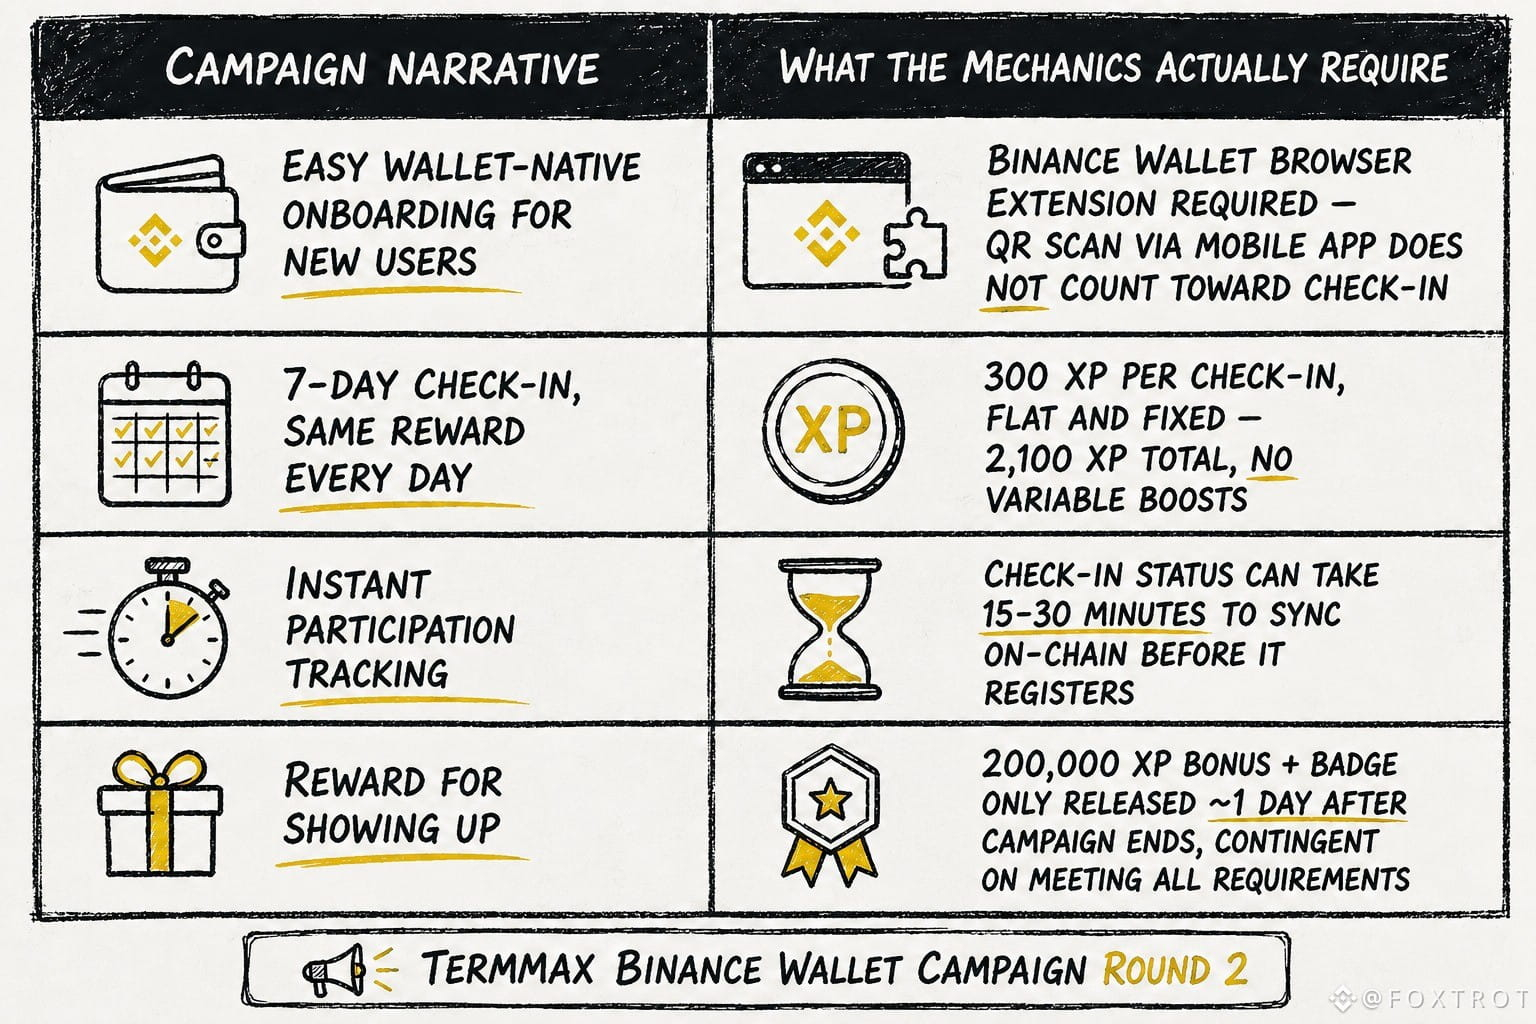
El mecanismo de registro es extrañamente rígido para algo que se comercializa como "onboarding fácil": 7 días consecutivos, 300 XP fijos por registro, 2.100 XP garantizados si no se te pasa ningún día, además de un bono de 200K XP y una insignia exclusiva que se libera aproximadamente un día después de que la campaña termine. Nada variable, nada gamificado con multiplicadores. La misma lógica de tarifa plana que $TMX aplica a sus mercados reales de préstamos, solo que reempaquetada como un ciclo de crecimiento.
Pero aquí está la parte que me hizo pausar: la documentación señala específicamente que iniciar sesión mediante un escaneo QR a través de la app de Binance no cuenta. Necesitas la extensión del navegador de escritorio. Así que una campaña presentada como de baja fricción, con onboarding nativo de la wallet, filtra silenciosamente desde el día uno a quienes solo usan móvil. Los que se benefician primero no son usuarios nuevos a los que se les presenta DeFi de tasa fija, sino usuarios existentes que ya dominan el flujo de la extensión.
Lo probé yo mismo primero en móvil, me topé con el muro y tuve que cambiar de dispositivo solo para que el estado del registro se registrara.
Me hace preguntarme cuánto de la cifra de "participación" que Binance acaba reportando es, en realidad, filtrada solo por esa elección de interfaz antes de que ocurra cualquier uso real.
#termmax @TermMax Pasé la última parte de esta tarea trabajando de verdad en la campaña de la Binance Wallet de TermMax, de #TermMax @Termmax, en la Ronda 2, en lugar de solo leer sobre ella, y un detalle me detuvo a mitad del desplazamiento.
El mecanismo de registro es extrañamente rígido para algo que se comercializa como "onboarding fácil": 7 días consecutivos, 300 XP fijos por registro, 2.100 XP garantizados si no se te pasa ningún día, además de un bono de 200K XP y una insignia exclusiva que se libera aproximadamente un día después de que la campaña termine. Nada variable, nada gamificado con multiplicadores. La misma lógica de tarifa plana que $TMX aplica a sus mercados reales de préstamos, solo que reempaquetada como un ciclo de crecimiento.
Pero aquí está la parte que me hizo pausar: la documentación señala específicamente que iniciar sesión mediante un escaneo QR a través de la app de Binance no cuenta. Necesitas la extensión del navegador de escritorio. Así que una campaña presentada como de baja fricción, con onboarding nativo de la wallet, filtra silenciosamente desde el día uno a quienes solo usan móvil. Los que se benefician primero no son usuarios nuevos a los que se les presenta DeFi de tasa fija, sino usuarios existentes que ya dominan el flujo de la extensión.
Lo probé yo mismo primero en móvil, me topé con el muro y tuve que cambiar de dispositivo solo para que el estado del registro se registrara.
Me hace preguntarme cuánto de la cifra de "participación" que Binance acaba reportando es, en realidad, filtrada solo por esa elección de interfaz antes de que ocurra cualquier uso real.
1
49
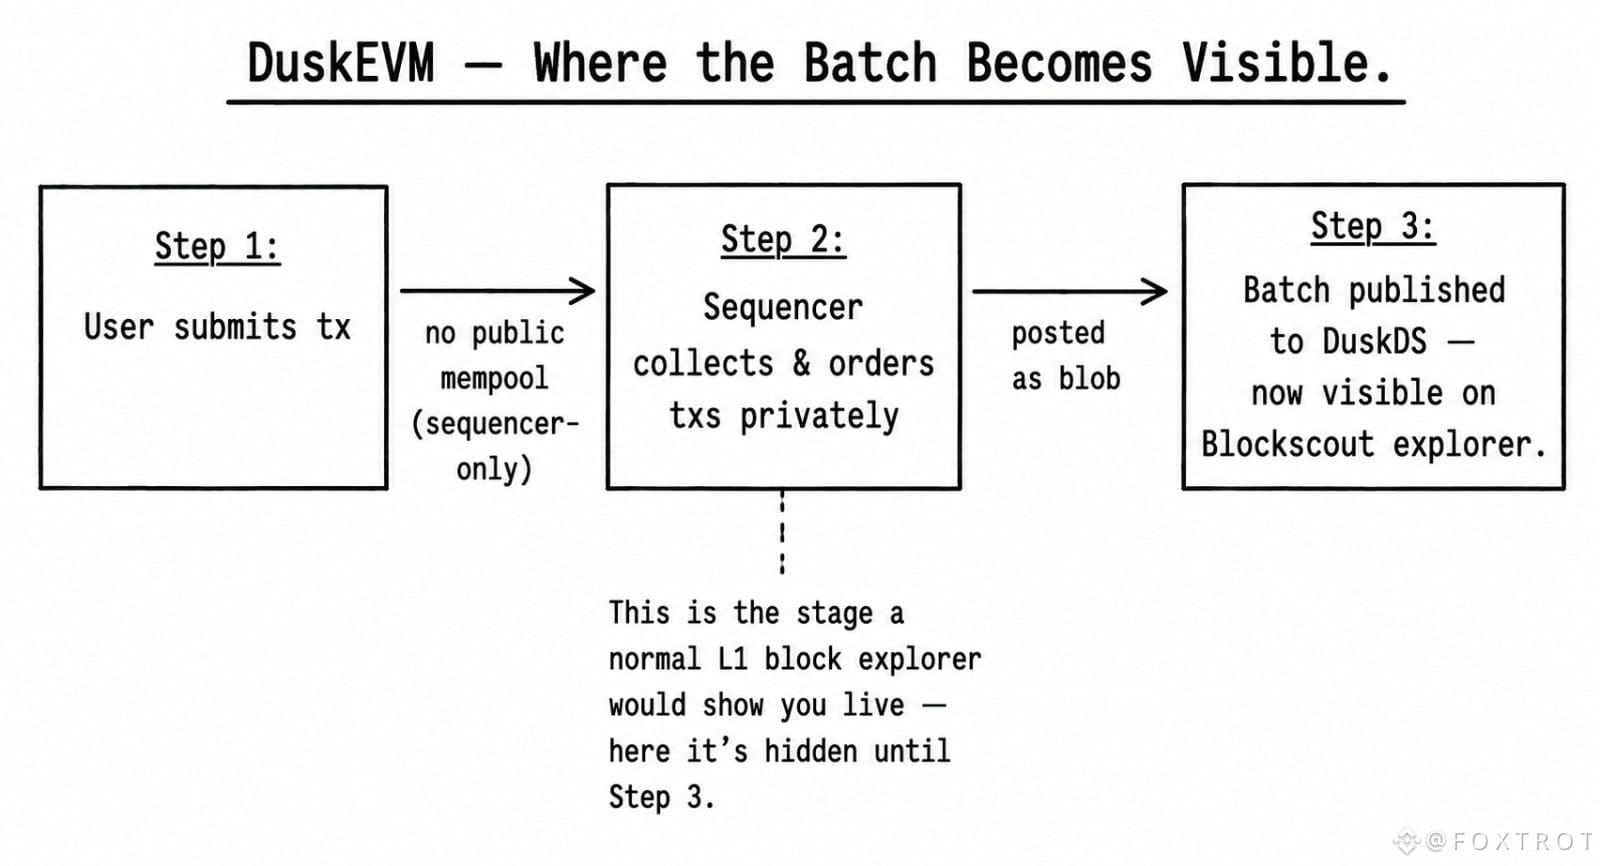
Hoy me puse a dar vueltas por el explorador Blockscout de DuskEVM para esta tarea de Dusk ($DUSK , @Dusk_Foundation , #dusk ), buscando un bloque que me dijera algo honesto sobre el uso. Encontré lo contrario de lo que esperaba: no hay un mempool público que puedas vigilar. Solo secuenciador. Las transacciones se agrupan y se publican en DuskDS como blobs con una cadencia por lotes, no se van llenando bloque a bloque en tiempo real como verías cómo se llena un bloque de Ethereum.
Hmm. Me quedé pensando un segundo. En la mayoría de las cadenas EVM puedes ver literalmente la cola: txs pendientes, guerras de gas, congestión; todo visible antes de la finalización. Aquí esa capa simplemente… no se muestra. Solo ves el lote después de que el secuenciador ya decidió qué incluir.
No significa nada siniestro: la documentación lo explica sin rodeos; esta es una arquitectura de fase de testnet y normalmente se añade una visibilidad más amplia más adelante. Pero sí que me resetearon una suposición que llevaba: que "la actividad on-chain" en DuskEVM ahora mismo significa "lo que el secuenciador eligió publicar", en lugar de la demanda sin filtrar que los exploradores de otras cadenas suelen mostrar.
Me sorprendí a punto de anotar "ejecución descentralizada" en mis notas antes de recordar que el secuenciador todavía es el único punto que decide el contenido del lote en esta etapa. Tuve que tacharlo.
Me hace preguntarme cómo cambia eso cuando haya un mempool público o varios secuenciadores: ¿el bloque silencioso empieza a contar una historia más fuerte, o la opacidad simplemente se desplaza a otro lugar?
Hoy me puse a dar vueltas por el explorador Blockscout de DuskEVM para esta tarea de Dusk ($DUSK , @Dusk , #dusk ), buscando un bloque que me dijera algo honesto sobre el uso. Encontré lo contrario de lo que esperaba: no hay un mempool público que puedas vigilar. Solo secuenciador. Las transacciones se agrupan y se publican en DuskDS como blobs con una cadencia por lotes, no se van llenando bloque a bloque en tiempo real como verías cómo se llena un bloque de Ethereum.
Hmm. Me quedé pensando un segundo. En la mayoría de las cadenas EVM puedes ver literalmente la cola: txs pendientes, guerras de gas, congestión; todo visible antes de la finalización. Aquí esa capa simplemente… no se muestra. Solo ves el lote después de que el secuenciador ya decidió qué incluir.
No significa nada siniestro: la documentación lo explica sin rodeos; esta es una arquitectura de fase de testnet y normalmente se añade una visibilidad más amplia más adelante. Pero sí que me resetearon una suposición que llevaba: que "la actividad on-chain" en DuskEVM ahora mismo significa "lo que el secuenciador eligió publicar", en lugar de la demanda sin filtrar que los exploradores de otras cadenas suelen mostrar.
Me sorprendí a punto de anotar "ejecución descentralizada" en mis notas antes de recordar que el secuenciador todavía es el único punto que decide el contenido del lote en esta etapa. Tuve que tacharlo.
Me hace preguntarme cómo cambia eso cuando haya un mempool público o varios secuenciadores: ¿el bloque silencioso empieza a contar una historia más fuerte, o la opacidad simplemente se desplaza a otro lugar?
1
65
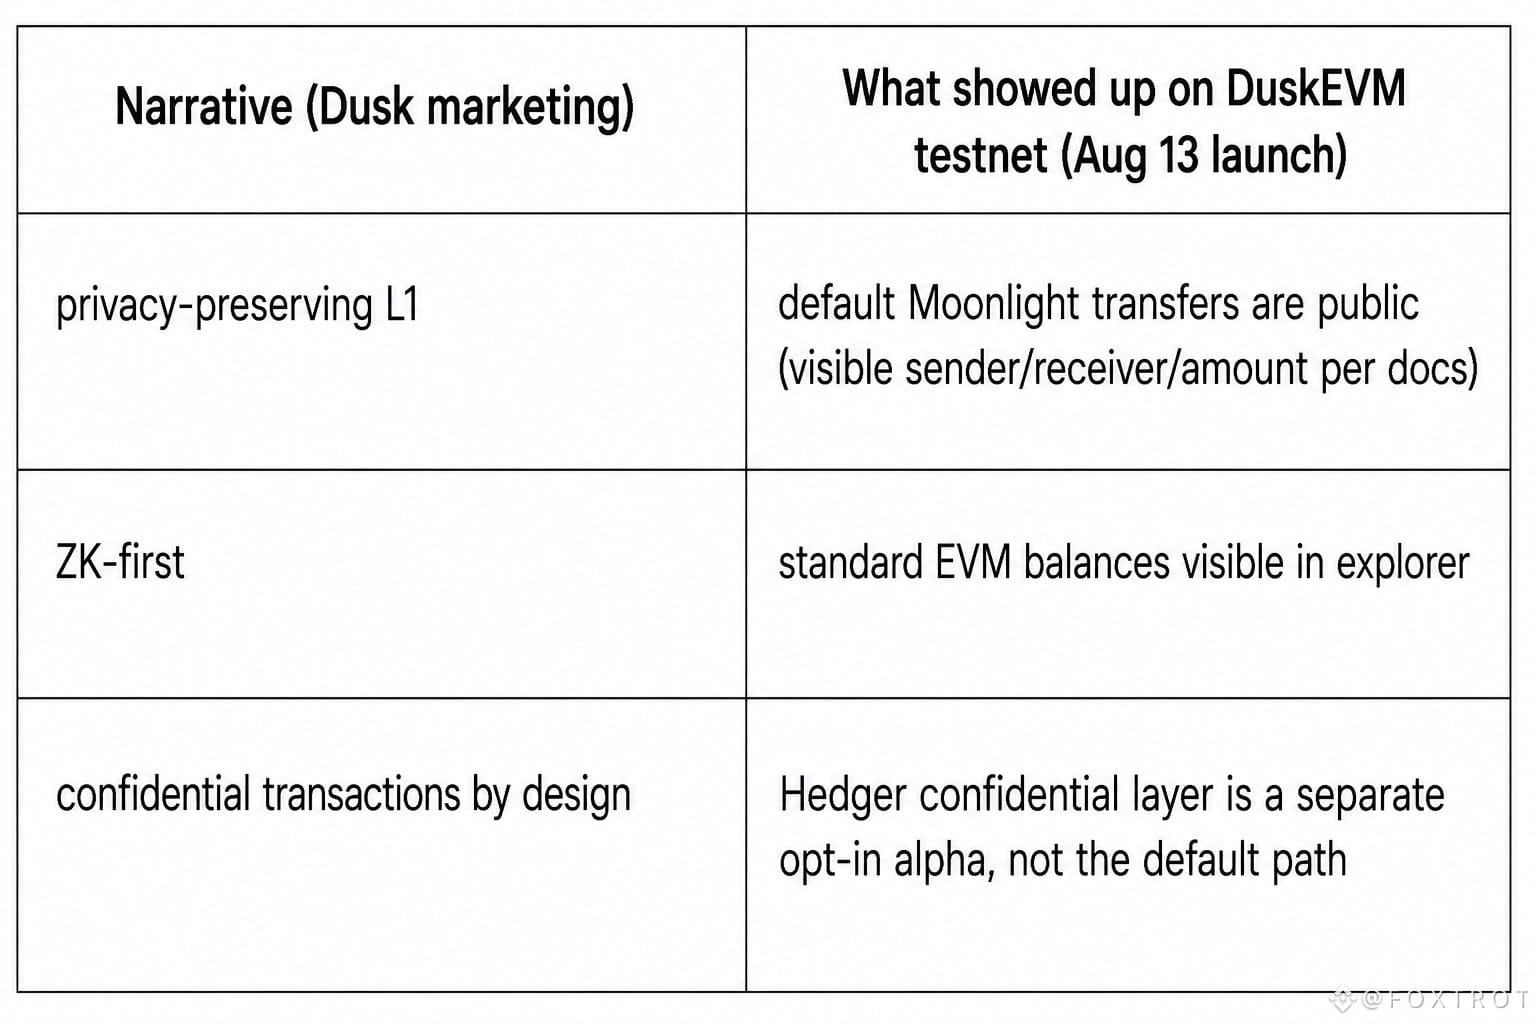
Pasé la tarde trasteando con la testnet de DuskEVM, en vivo desde el 13 de agosto, desplegando un contratito tonto solo para ver qué aparece. Dusk ($DUSK , #dusk , @Dusk_Foundation ) se vende fuerte en privacidad: ZK para todo, saldos confidenciales, todo el discurso. Así que esperaba tener que escarbar por la parte privada.
En cambio, lo primero que tocas es totalmente transparente. DuskEVM funciona como cualquier cadena EVM: Solidity, Hardhat, gas pagado en DUSK, y saldos ahí mismo en el explorador. Moonlight, la ruta de transacciones basada en cuentas, está documentada como literalmente pública: eventos de transferencia que no se revierten, receptor visible, monto visible, nada oculto. Hedger —la capa confidencial— es una alfa separada a la que te suscribes encima, no algo integrado en la ruta por defecto.
Es un hueco curioso; espera un poco: el discurso de “privacy L1” es cierto a nivel de protocolo (Phoenix existe, hay pruebas ZK), pero lo que encuentras primero como desarrollador es una cadena completamente transparente con la privacidad a un lado, como un paso extra. No necesariamente es un mal diseño; probablemente las finanzas reguladas prefieren esa postura predeterminada transparente. Aun así, no era lo que me imaginaba al entrar.
Me hace preguntarme cuánta gente aquí haciendo staking o construyendo realmente toca Hedger, en vez de solo ejecutar cosas EVM estándar y nunca optar por la capa confidencial.
Pasé la tarde trasteando con la testnet de DuskEVM, en vivo desde el 13 de agosto, desplegando un contratito tonto solo para ver qué aparece. Dusk ($DUSK , #dusk , @Dusk ) se vende fuerte en privacidad: ZK para todo, saldos confidenciales, todo el discurso. Así que esperaba tener que escarbar por la parte privada.
En cambio, lo primero que tocas es totalmente transparente. DuskEVM funciona como cualquier cadena EVM: Solidity, Hardhat, gas pagado en DUSK, y saldos ahí mismo en el explorador. Moonlight, la ruta de transacciones basada en cuentas, está documentada como literalmente pública: eventos de transferencia que no se revierten, receptor visible, monto visible, nada oculto. Hedger —la capa confidencial— es una alfa separada a la que te suscribes encima, no algo integrado en la ruta por defecto.
Es un hueco curioso; espera un poco: el discurso de “privacy L1” es cierto a nivel de protocolo (Phoenix existe, hay pruebas ZK), pero lo que encuentras primero como desarrollador es una cadena completamente transparente con la privacidad a un lado, como un paso extra. No necesariamente es un mal diseño; probablemente las finanzas reguladas prefieren esa postura predeterminada transparente. Aun así, no era lo que me imaginaba al entrar.
Me hace preguntarme cuánta gente aquí haciendo staking o construyendo realmente toca Hedger, en vez de solo ejecutar cosas EVM estándar y nunca optar por la capa confidencial.
1
54
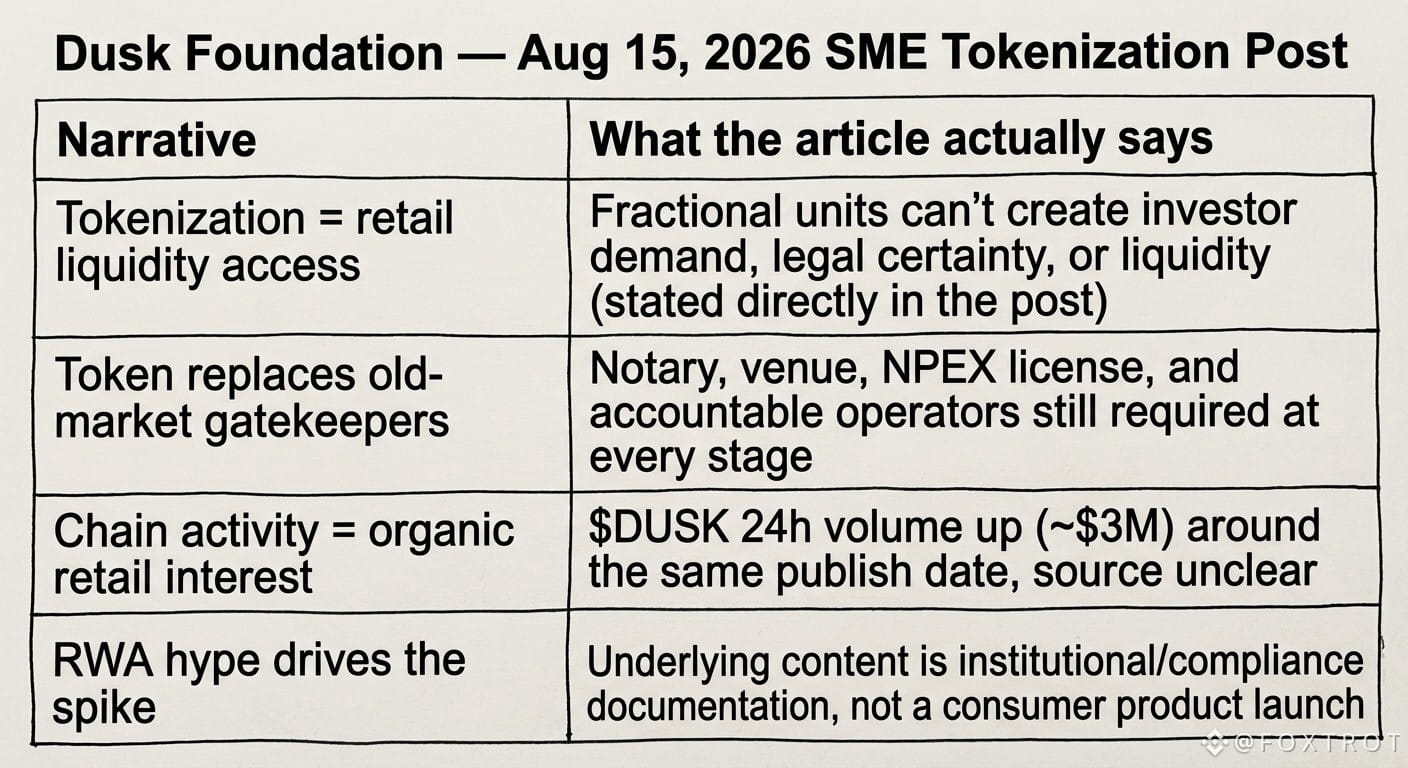
Pasé la tarde dentro de una tarea de la Dusk Foundation y casi me salté lo más nuevo en su propio sitio: “Tokenization for SMEs and Private Market Financing”, publicado el 15 de agosto. $DUSK el volumen había subido junto con ello también, algo como 3M y subiendo, pequeño pero notoriamente por encima del tramo habitual de calma. #dusk @Dusk_Foundation . Pensé que sería otra propuesta de RWA con acabado brillante. No lo fue.
Lo que realmente me frenó fue una línea, casi enterrada en una tabla: la propiedad fraccionada “desempeña un papel limitado” porque las unidades más pequeñas no pueden crear demanda de inversores, certeza legal o liquidez por sí solas. Eso es la propia fundación diciendo que el token no hace el trabajo pesado que la gente asume que hace. El peso real recae en el notario, el venue, la licencia de NPEX, y en los operadores responsables que existían antes de que cualquiera de esto tocara una cadena.
Hmm — entonces el pico no es retail entrando en masa por una historia de tokenización. Es infraestructura institucional que se documenta en silencio mientras el mercado la lee como si fuera hype. Me quedé con eso más tiempo del que pretendía, snack olvidado, post a medias abierto.
¿Quién está capturando valor primero aquí — los participantes del DLT Pilot Regime que se dedican a la molienda del cumplimiento, o las personas que compran $DUSK porque “RWA” está de moda esta semana?
Pasé la tarde dentro de una tarea de la Dusk Foundation y casi me salté lo más nuevo en su propio sitio: “Tokenization for SMEs and Private Market Financing”, publicado el 15 de agosto. $DUSK el volumen había subido junto con ello también, algo como 3M y subiendo, pequeño pero notoriamente por encima del tramo habitual de calma. #dusk @Dusk . Pensé que sería otra propuesta de RWA con acabado brillante. No lo fue.
Lo que realmente me frenó fue una línea, casi enterrada en una tabla: la propiedad fraccionada “desempeña un papel limitado” porque las unidades más pequeñas no pueden crear demanda de inversores, certeza legal o liquidez por sí solas. Eso es la propia fundación diciendo que el token no hace el trabajo pesado que la gente asume que hace. El peso real recae en el notario, el venue, la licencia de NPEX, y en los operadores responsables que existían antes de que cualquiera de esto tocara una cadena.
Hmm — entonces el pico no es retail entrando en masa por una historia de tokenización. Es infraestructura institucional que se documenta en silencio mientras el mercado la lee como si fuera hype. Me quedé con eso más tiempo del que pretendía, snack olvidado, post a medias abierto.
¿Quién está capturando valor primero aquí — los participantes del DLT Pilot Regime que se dedican a la molienda del cumplimiento, o las personas que compran $DUSK porque “RWA” está de moda esta semana?
4
110
Los números parecían totalmente normales a primera vista, y eso casi me hizo pasar de largo.
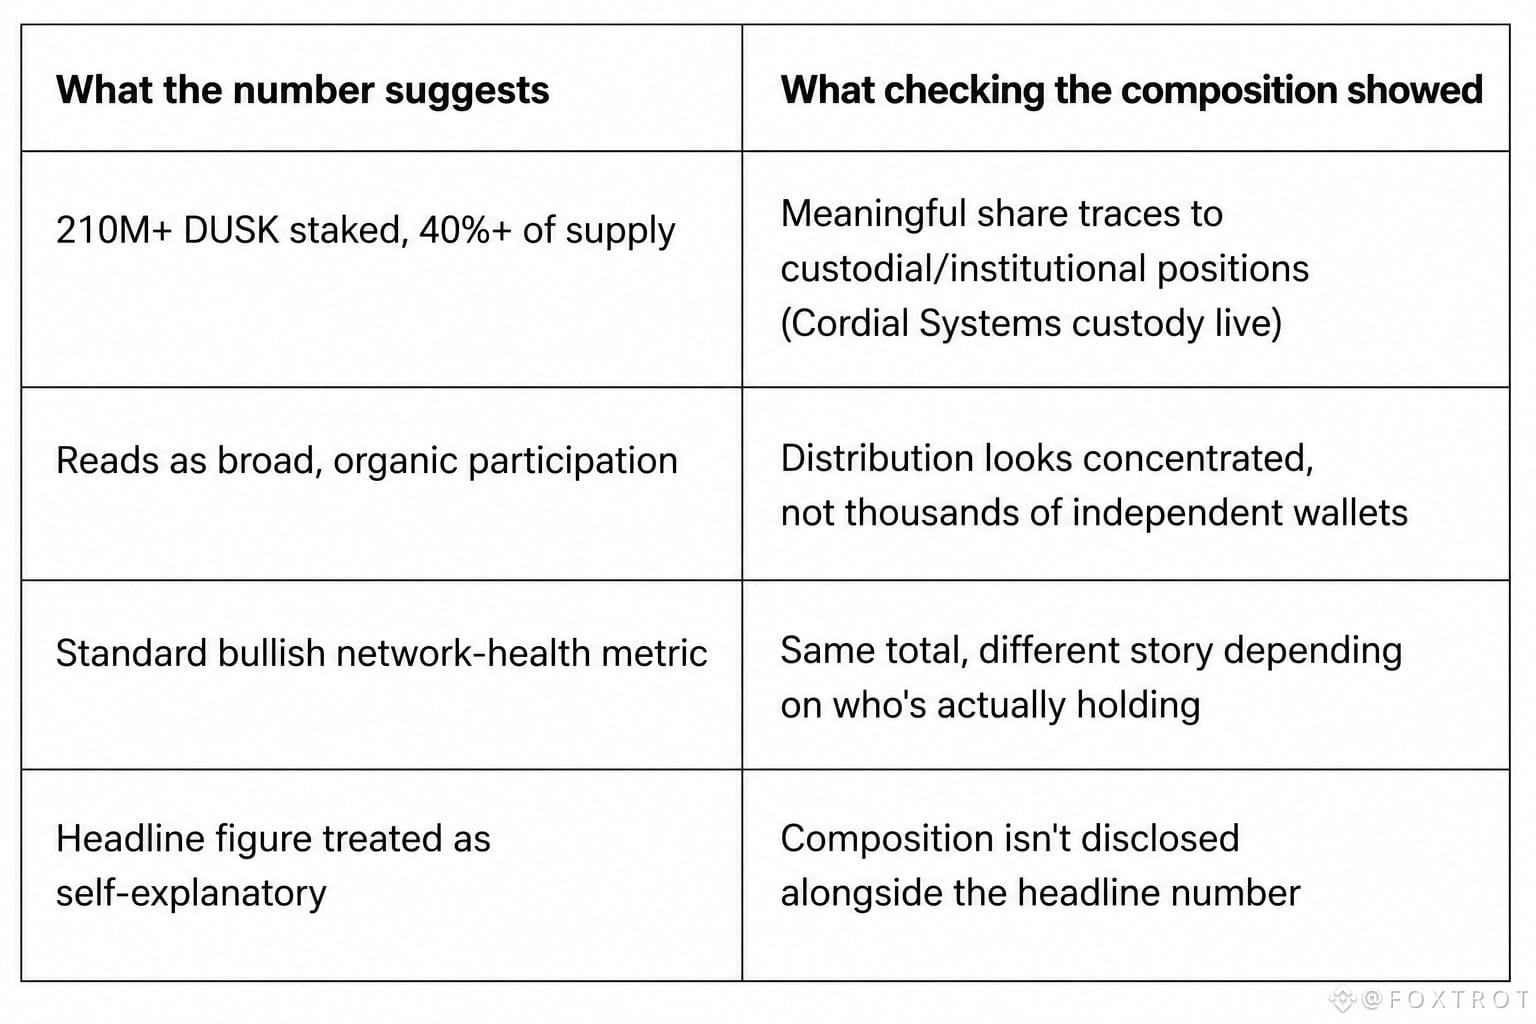
Revisando los datos de staking en Dusk esta semana, 210M+ $DUSK con staked sobre el suministro total de 500M se lee como una participación sana y amplia: más del 40% del suministro bloqueado. Un indicador típico del caso alcista, de esos que subirías con captura sin pensarlo dos veces. Pero #dusk también tiene la asociación de custodia de Cordial Systems activa para operaciones de activos institucionales, así que fui a ver qué había realmente detrás de esa cifra en staking en vez de limitarme a citarla.
Resulta que una parte importante de eso se remonta a posiciones de custodia/institucionales, no a miles de carteras individuales acumulando lentamente. El mismo total, pero una historia muy distinta según si es un titular grande que enruta a través de infraestructura de custodia o si realmente hay una participación extendida.
Tuve que detenerme un segundo con eso, porque el número por sí solo no te dice quién está realmente detrás; métricas de aspecto normal pueden ocultar una distribución completamente diferente.
No digo que sea malo: el staking institucional sigue siendo staking. Solo que… la cifra del titular y la composición real son dos afirmaciones distintas, y normalmente solo se muestra una de ellas.
Me dan ganas de revisar cada publicación de “staking registrado” desde ahora para ver quién lo está sosteniendo en realidad, no solo cuánto.
@Dusk_Foundation
Los números parecían totalmente normales a primera vista, y eso casi me hizo pasar de largo.
Revisando los datos de staking en Dusk esta semana, 210M+ $DUSK con staked sobre el suministro total de 500M se lee como una participación sana y amplia: más del 40% del suministro bloqueado. Un indicador típico del caso alcista, de esos que subirías con captura sin pensarlo dos veces. Pero #dusk también tiene la asociación de custodia de Cordial Systems activa para operaciones de activos institucionales, así que fui a ver qué había realmente detrás de esa cifra en staking en vez de limitarme a citarla.
Resulta que una parte importante de eso se remonta a posiciones de custodia/institucionales, no a miles de carteras individuales acumulando lentamente. El mismo total, pero una historia muy distinta según si es un titular grande que enruta a través de infraestructura de custodia o si realmente hay una participación extendida.
Tuve que detenerme un segundo con eso, porque el número por sí solo no te dice quién está realmente detrás; métricas de aspecto normal pueden ocultar una distribución completamente diferente.
No digo que sea malo: el staking institucional sigue siendo staking. Solo que… la cifra del titular y la composición real son dos afirmaciones distintas, y normalmente solo se muestra una de ellas.
Me dan ganas de revisar cada publicación de “staking registrado” desde ahora para ver quién lo está sosteniendo en realidad, no solo cuánto.
@Dusk
2
114
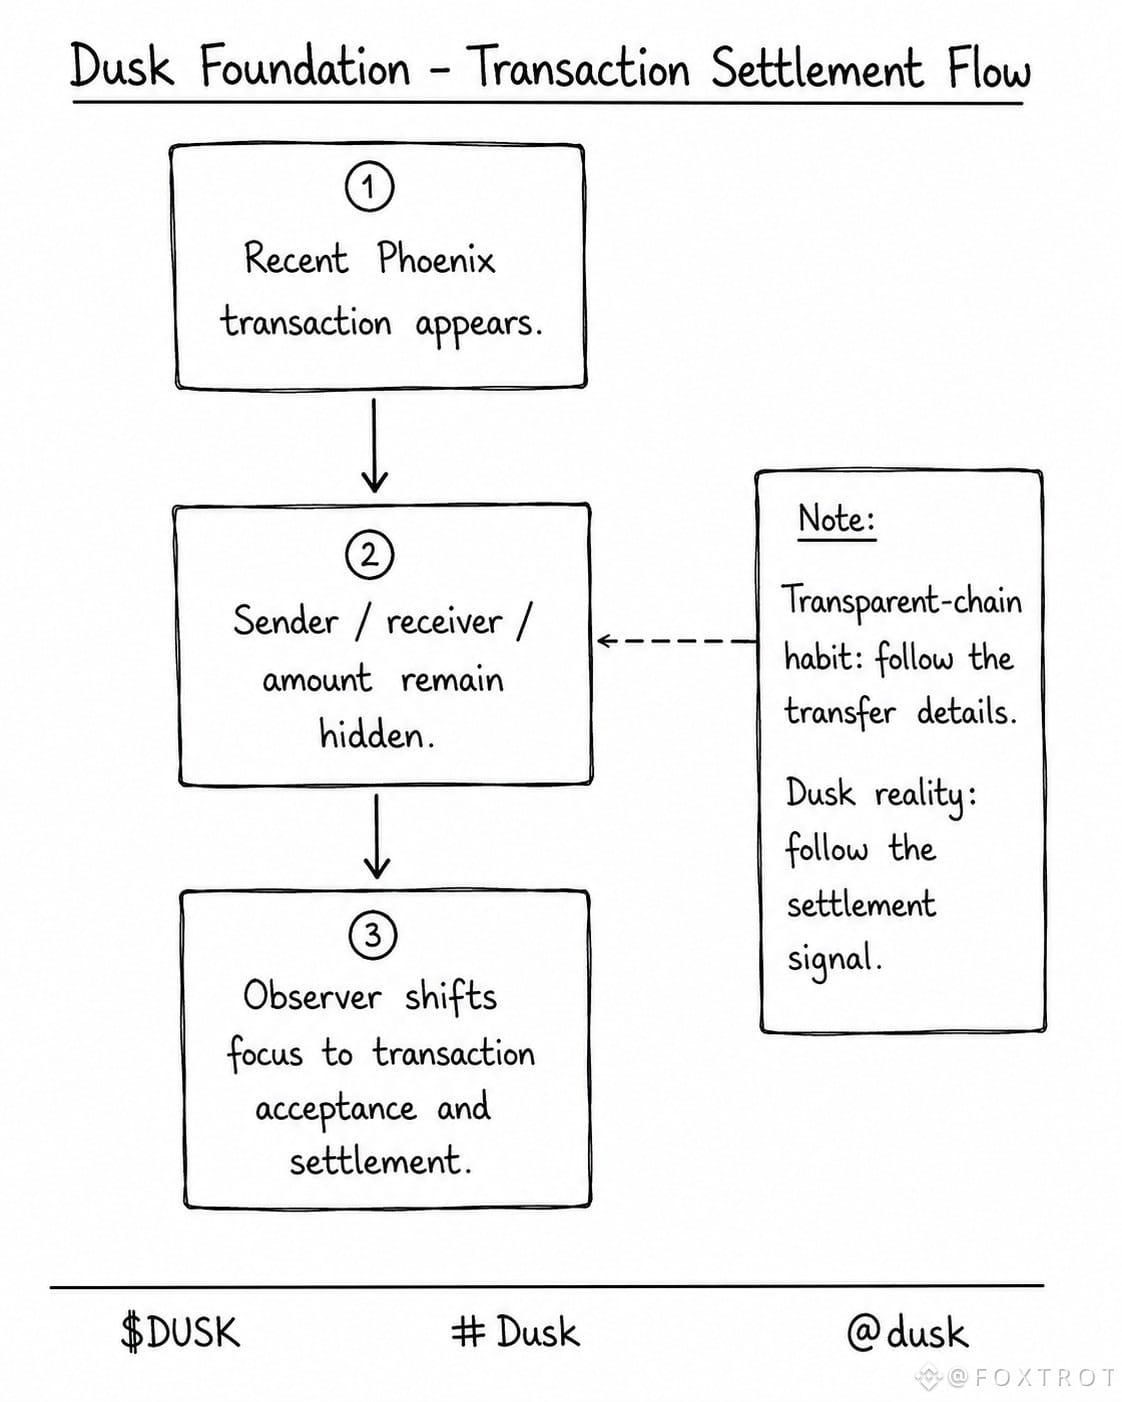
Lo que me llamó la atención fue lo rápido que dejé de preocuparme por la transacción en sí y empecé a fijarme en lo que ocurría después. Estaba revisando Dusk Foundation, $DUSK , #dusk y @Dusk_Foundation , siguiendo la actividad reciente de Phoenix en el explorador, y el patrón de liquidación me pareció más interesante que los detalles de la transacción.
Una transacción reciente de Phoenix mostró la peculiaridad habitual de Dusk: el tipo de transacción es visible, mientras que el remitente, el destinatario y el monto no se exponen de la manera familiar. Lo que noté al seguirla durante la liquidación fue que la señal útil pasa de “¿quién envió qué?” a si la red aceptó y finalizó la transacción correctamente. La arquitectura de Dusk está diseñada en torno a esta separación. La cadena puede verificar la transición de estado sin publicar el contenido privado.
Eso suena obvio cuando se escribe. No me pareció obvio mientras yo estaba mirando el explorador. Seguí esperando que la página de la transacción me diera otra pista, hasta que me di cuenta de que estaba aplicando el hábito de una cadena transparente a una orientada a la privacidad. Hmm. Eso cambió lo que consideraba “vigilar una transacción” en Dusk.
Ahora me pregunto si este es el ajuste real que los usuarios tienen que hacer: no aprender técnicamente cómo funcionan las transacciones privadas, sino aprender qué señales siguen importando cuando las habituales desaparecen deliberadamente…
'
Lo que me llamó la atención fue lo rápido que dejé de preocuparme por la transacción en sí y empecé a fijarme en lo que ocurría después. Estaba revisando Dusk Foundation, $DUSK , #dusk y @Dusk , siguiendo la actividad reciente de Phoenix en el explorador, y el patrón de liquidación me pareció más interesante que los detalles de la transacción.
Una transacción reciente de Phoenix mostró la peculiaridad habitual de Dusk: el tipo de transacción es visible, mientras que el remitente, el destinatario y el monto no se exponen de la manera familiar. Lo que noté al seguirla durante la liquidación fue que la señal útil pasa de “¿quién envió qué?” a si la red aceptó y finalizó la transacción correctamente. La arquitectura de Dusk está diseñada en torno a esta separación. La cadena puede verificar la transición de estado sin publicar el contenido privado.
Eso suena obvio cuando se escribe. No me pareció obvio mientras yo estaba mirando el explorador. Seguí esperando que la página de la transacción me diera otra pista, hasta que me di cuenta de que estaba aplicando el hábito de una cadena transparente a una orientada a la privacidad. Hmm. Eso cambió lo que consideraba “vigilar una transacción” en Dusk.
Ahora me pregunto si este es el ajuste real que los usuarios tienen que hacer: no aprender técnicamente cómo funcionan las transacciones privadas, sino aprender qué señales siguen importando cuando las habituales desaparecen deliberadamente…
'
2
121
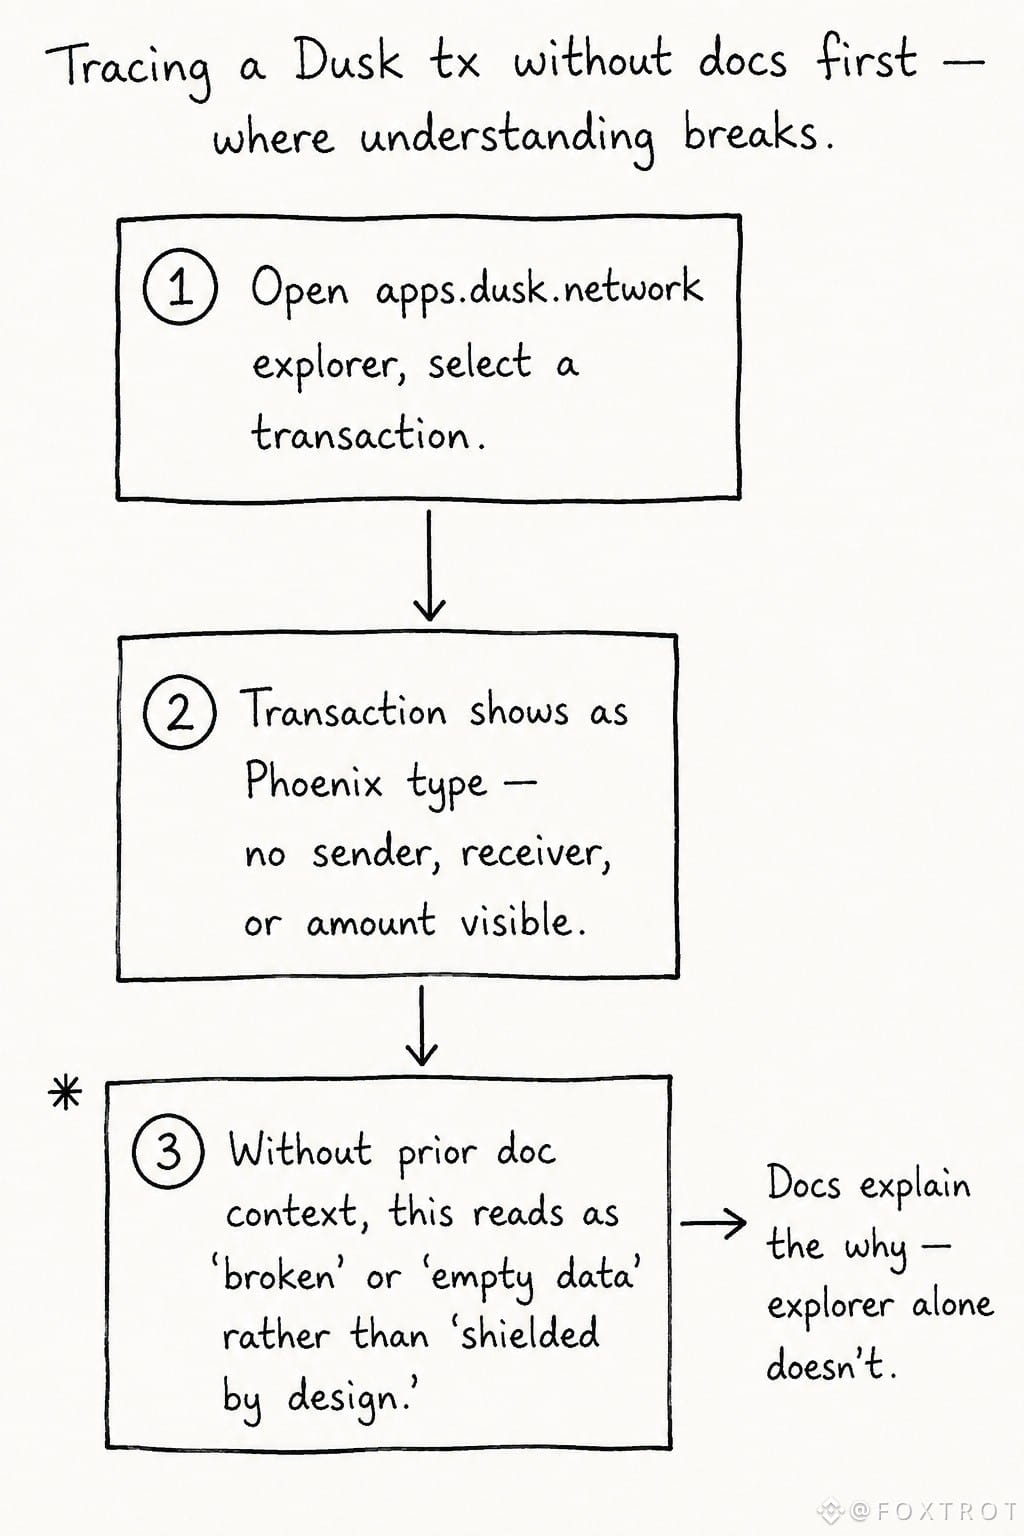
Omití la documentación esta vez para la tarea de Dusk Foundation y simplemente abrí el explorador en vivo en apps.dusk.network para rastrear una transacción en frío: sin contexto, viendo qué es lo que yo realmente entendería. Resulta que… menos de lo que esperaba, y ese fue el hallazgo.
La documentación explica claramente la división Phoenix/Moonlight, los límites de tamaño de bloque alrededor de 1MB (aprox. 250 transacciones Phoenix por bloque) y toda la lógica de diseño expuesta en lenguaje sencillo. Pero al tener delante el explorador crudo, sin ese encuadre, una transacción Phoenix protegida con escudos solo parece una transacción: no se ve el remitente, el destinatario ni el monto, y no hay una señal obvia que te diga por qué está estructurada así, a menos que ya sepas buscar eso.
Ahí está la brecha. La documentación vende el "por qué", pero el explorador por sí solo no lo enseña. Necesitas ambas cosas, en ese orden, o la realidad on-chain se lee como opaca en lugar de intencional.
Qué poco elegante de mi parte lo mucho que tardé en quedarme mirando una sola transacción protegida asumiendo que algo estaba roto, hasta que me di cuenta de que simplemente… funcionaba como estaba diseñado.
Me pregunto cuánta gente se estrella con esa misma confusión antes de llegar a la doc que lo explica.
$DUSK #dusk @Dusk_Foundation
Omití la documentación esta vez para la tarea de Dusk Foundation y simplemente abrí el explorador en vivo en apps.dusk.network para rastrear una transacción en frío: sin contexto, viendo qué es lo que yo realmente entendería. Resulta que… menos de lo que esperaba, y ese fue el hallazgo.
La documentación explica claramente la división Phoenix/Moonlight, los límites de tamaño de bloque alrededor de 1MB (aprox. 250 transacciones Phoenix por bloque) y toda la lógica de diseño expuesta en lenguaje sencillo. Pero al tener delante el explorador crudo, sin ese encuadre, una transacción Phoenix protegida con escudos solo parece una transacción: no se ve el remitente, el destinatario ni el monto, y no hay una señal obvia que te diga por qué está estructurada así, a menos que ya sepas buscar eso.
Ahí está la brecha. La documentación vende el "por qué", pero el explorador por sí solo no lo enseña. Necesitas ambas cosas, en ese orden, o la realidad on-chain se lee como opaca en lugar de intencional.
Qué poco elegante de mi parte lo mucho que tardé en quedarme mirando una sola transacción protegida asumiendo que algo estaba roto, hasta que me di cuenta de que simplemente… funcionaba como estaba diseñado.
Me pregunto cuánta gente se estrella con esa misma confusión antes de llegar a la doc que lo explica.
$DUSK #dusk @Dusk
2
1
125
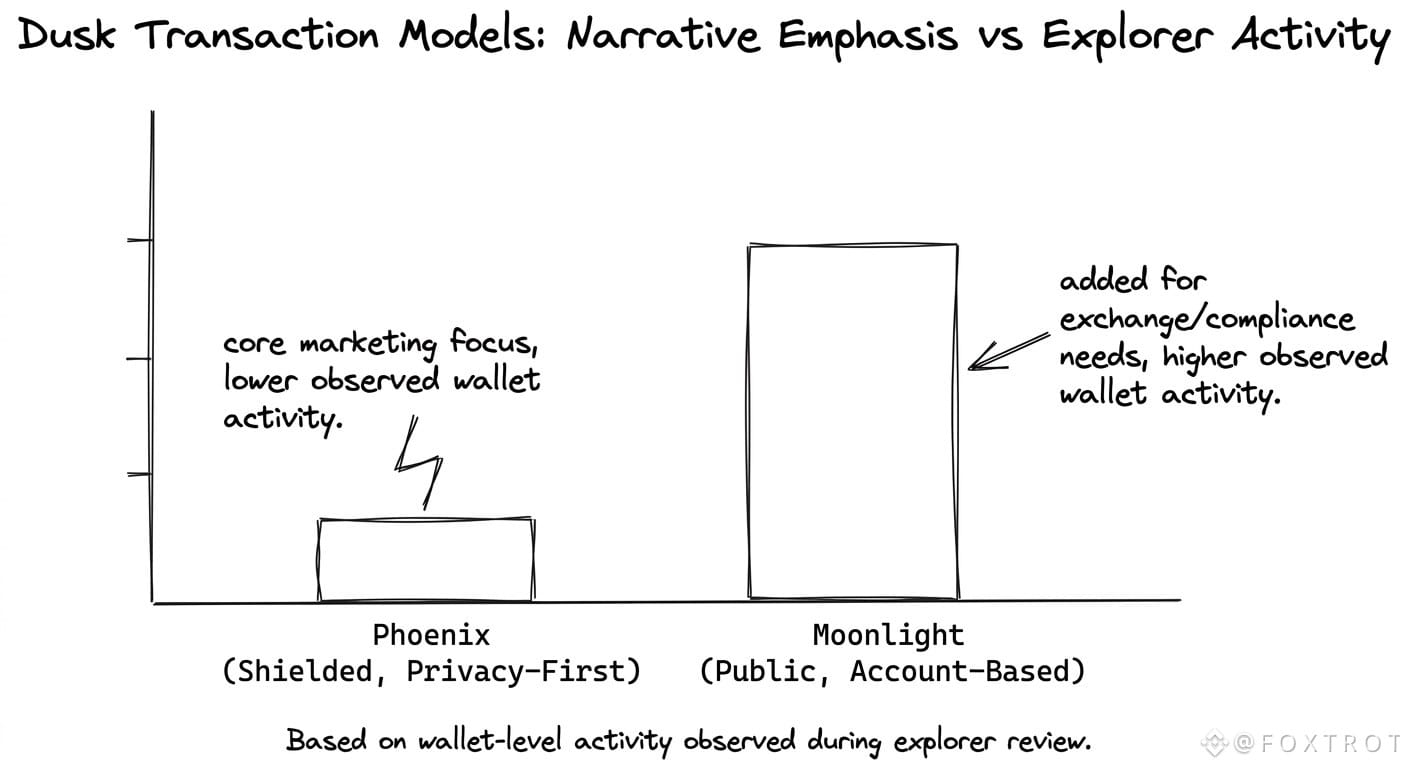
Me pasé un buen tramo del trabajo alternando entre transacciones de Moonlight y Phoenix en el explorador, wallet por wallet, esperando que Phoenix —el lado protegido y centrado en la privacidad— dominara, dado lo fuerte que la Dusk Foundation apuesta por ese discurso de privacidad. No fue así. La mayoría de las direcciones en las que hice clic —sobre todo las vinculadas a intercambios— estaban en Moonlight, el modelo de cuenta totalmente transparente.
hmm, esa es la brecha que realmente se me quedó grabada. #dusk se construyó con modelos de transacción duales exactamente para que los usuarios pudieran elegir, pero en la práctica la elección no está llegando a un reparto 50/50. Moonlight se añadió específicamente para mantener a intercambios e instituciones en regla sin riesgo de deslistado, y la huella on-chain que vi refleja esa prioridad de forma bastante clara. Pública, auditable, aburrida —y, aparentemente, es lo que se usa primero.
Un poco cambia el orden del marketing en mi cabeza. La tecnología de privacidad se lleva el titular, pero la transparencia es lo que incorpora el dinero que realmente necesita moverse hoy. Me hace preguntarme si el uso de Phoenix crecerá cuando el público minorista se ponga al día, o si simplemente se queda como la opción “disponible pero no usada”.
@Dusk_Foundation no está tergiversando nada: ambos modelos son reales y funcionales. Solo… ver dónde están realmente los saldos contó una historia distinta a la que sugiere el orden del pitch deck.
¿Quién está buscando de verdad la opción protegida $DUSK cuando las cosas se ponen serias?
Me pasé un buen tramo del trabajo alternando entre transacciones de Moonlight y Phoenix en el explorador, wallet por wallet, esperando que Phoenix —el lado protegido y centrado en la privacidad— dominara, dado lo fuerte que la Dusk Foundation apuesta por ese discurso de privacidad. No fue así. La mayoría de las direcciones en las que hice clic —sobre todo las vinculadas a intercambios— estaban en Moonlight, el modelo de cuenta totalmente transparente.
hmm, esa es la brecha que realmente se me quedó grabada. #dusk se construyó con modelos de transacción duales exactamente para que los usuarios pudieran elegir, pero en la práctica la elección no está llegando a un reparto 50/50. Moonlight se añadió específicamente para mantener a intercambios e instituciones en regla sin riesgo de deslistado, y la huella on-chain que vi refleja esa prioridad de forma bastante clara. Pública, auditable, aburrida —y, aparentemente, es lo que se usa primero.
Un poco cambia el orden del marketing en mi cabeza. La tecnología de privacidad se lleva el titular, pero la transparencia es lo que incorpora el dinero que realmente necesita moverse hoy. Me hace preguntarme si el uso de Phoenix crecerá cuando el público minorista se ponga al día, o si simplemente se queda como la opción “disponible pero no usada”.
@Dusk no está tergiversando nada: ambos modelos son reales y funcionales. Solo… ver dónde están realmente los saldos contó una historia distinta a la que sugiere el orden del pitch deck.
¿Quién está buscando de verdad la opción protegida $DUSK cuando las cosas se ponen serias?
3
3
99
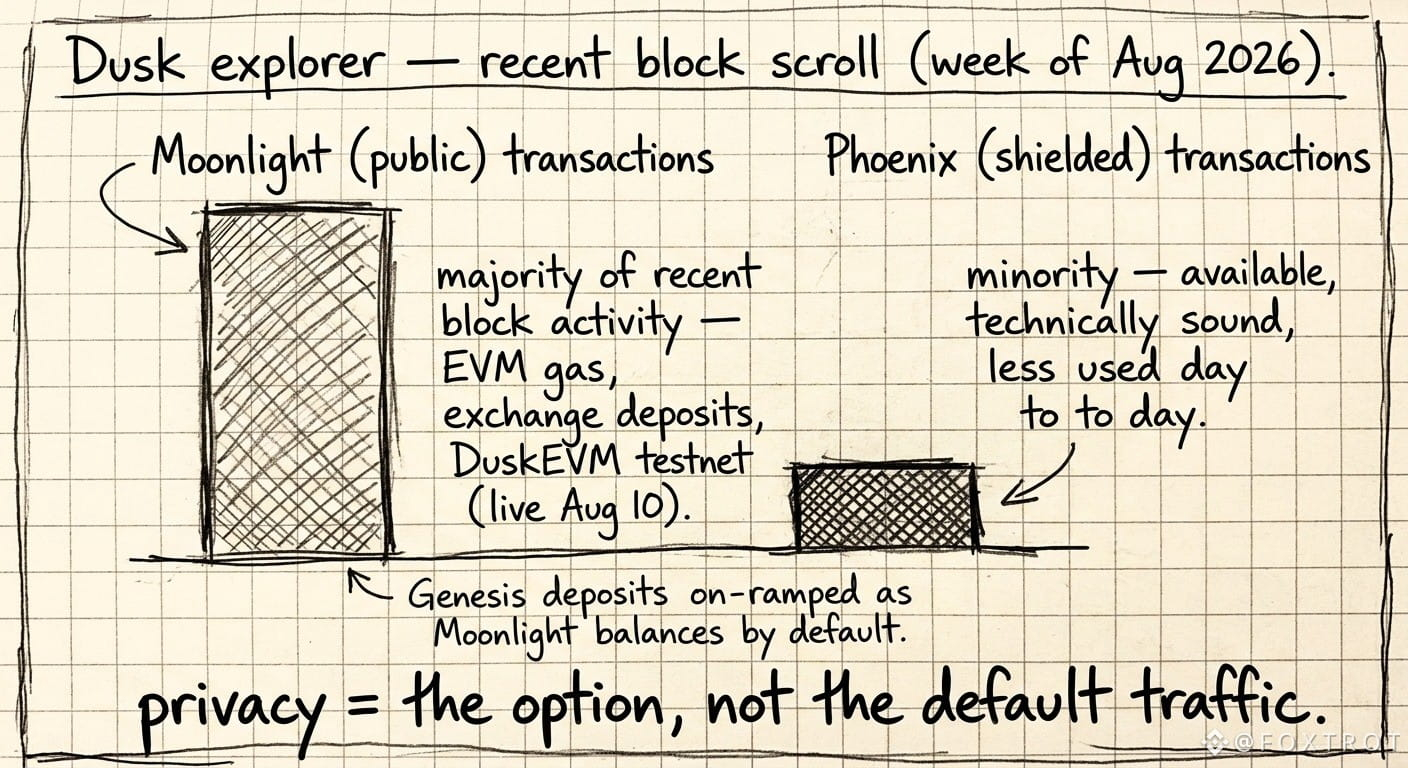
Desplacé durante un tramo de bloques recientes en el explorador de Dusk esta semana solo para ver cómo se ve el “normal” día a día… y ojo — casi todo lo que se estaba moviendo era Moonlight, no Phoenix. #dusk $DUSK @Dusk_Foundation — el modelo protegido del que todo el mundo habla cuando habla de la Dusk Foundation.
Tiene sentido una vez que te pones con ello. La testnet de DuskEVM se lanzó el 10 de agosto; el gas se pagó en $DUSK, y cada una de esas transacciones es pública por diseño: las herramientas de Solidity no enrutan a través de notas protegidas; es por cuentas, con saldos visibles, como en cualquier cadena EVM. Incluso los depósitos de la mainnet se reencaminan como saldos de Moonlight en el génesis. Así que bloque tras bloque, lo que estás viendo realmente es el carril transparente haciendo el trabajo pesado, no el privado.
Seguí esperando toparme con una racha de transferencias de Phoenix y, en su mayoría, no. Tuve que volver a comprobar que no estaba interpretando mal el explorador.
No es una crítica, solo noté la diferencia: Phoenix es el titular, Moonlight es el caballo de batalla ahora mismo. Cumplimiento, integración con exchanges, compatibilidad con EVM: todo ello se inclina hacia lo transparente por necesidad. La privacidad está ahí como opción, disponible, técnicamente sólida, solo que… todavía no es lo que la mayoría de los bloques está haciendo.
Me pregunto en qué momento se invierte esa proporción, o si “mayormente pública, privacidad bajo demanda” termina siendo la forma permanente de todo esto.
Desplacé durante un tramo de bloques recientes en el explorador de Dusk esta semana solo para ver cómo se ve el “normal” día a día… y ojo — casi todo lo que se estaba moviendo era Moonlight, no Phoenix. #dusk $DUSK @Dusk — el modelo protegido del que todo el mundo habla cuando habla de la Dusk Foundation.
Tiene sentido una vez que te pones con ello. La testnet de DuskEVM se lanzó el 10 de agosto; el gas se pagó en $DUSK , y cada una de esas transacciones es pública por diseño: las herramientas de Solidity no enrutan a través de notas protegidas; es por cuentas, con saldos visibles, como en cualquier cadena EVM. Incluso los depósitos de la mainnet se reencaminan como saldos de Moonlight en el génesis. Así que bloque tras bloque, lo que estás viendo realmente es el carril transparente haciendo el trabajo pesado, no el privado.
Seguí esperando toparme con una racha de transferencias de Phoenix y, en su mayoría, no. Tuve que volver a comprobar que no estaba interpretando mal el explorador.
No es una crítica, solo noté la diferencia: Phoenix es el titular, Moonlight es el caballo de batalla ahora mismo. Cumplimiento, integración con exchanges, compatibilidad con EVM: todo ello se inclina hacia lo transparente por necesidad. La privacidad está ahí como opción, disponible, técnicamente sólida, solo que… todavía no es lo que la mayoría de los bloques está haciendo.
Me pregunto en qué momento se invierte esa proporción, o si “mayormente pública, privacidad bajo demanda” termina siendo la forma permanente de todo esto.
2
99
Verificado
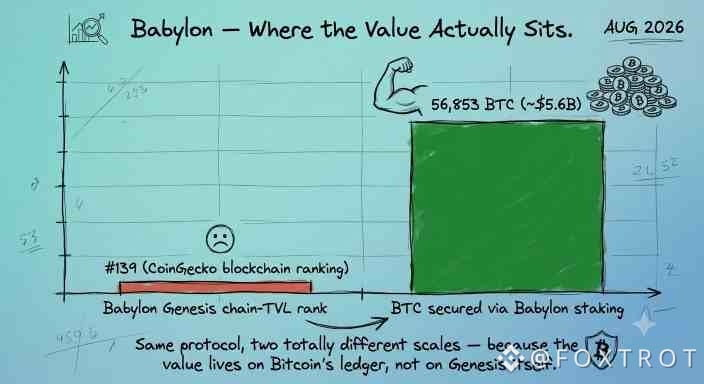
Estaba metido en una tarea de Babylon CreatorPad: $BABY con una pestaña abierta, @babylonlabs_io con documentos abiertos, y #baby con una búsqueda ejecutándose en segundo plano — cuando una clasificación de cadenas me detuvo a mitad del scroll: Babylon Genesis está en el #139 por TVL en la lista de cadenas de CoinGecko. Para una red que coordina seguridad sobre 56,853 BTC, aproximadamente $5.6B, ese número parecía casi al revés.
Me tomó un segundo entender por qué. Ese puesto #139 solo cuenta la actividad que ocurre en Genesis en sí — apps, depósitos y lo habitual de DeFi a nivel de cadena. El valor real con el que el protocolo interactúa no vive allí. Está en el propio libro contable de Bitcoin, bloqueado mediante scripts de timelock, nunca se puentea, nunca se envuelve y en absoluto aparece en un conteo típico de TVL por cadena.
$BABY paga gas y asegura validadores de Genesis — el trabajo más pequeño, honestamente. La función real es la coordinación: enrutar el peso económico de Bitcoin hacia otras cadenas sin moverlo nunca. La mayoría de los tokens de utilidad se valoran según qué tan activa se ve su cadena. En este caso, su valor real se está materializando en algún otro lugar completamente distinto.
hmm — si la métrica estándar de TVL falla al capturar gran parte de lo que realmente hace un proyecto, ¿cuántos otros “tokens de utilidad” se están midiendo mal también?
Estaba metido en una tarea de Babylon CreatorPad: $BABY con una pestaña abierta, @BabylonLabs_io con documentos abiertos, y #baby con una búsqueda ejecutándose en segundo plano — cuando una clasificación de cadenas me detuvo a mitad del scroll: Babylon Genesis está en el #139 por TVL en la lista de cadenas de CoinGecko. Para una red que coordina seguridad sobre 56,853 BTC, aproximadamente $5.6B, ese número parecía casi al revés.
Me tomó un segundo entender por qué. Ese puesto #139 solo cuenta la actividad que ocurre en Genesis en sí — apps, depósitos y lo habitual de DeFi a nivel de cadena. El valor real con el que el protocolo interactúa no vive allí. Está en el propio libro contable de Bitcoin, bloqueado mediante scripts de timelock, nunca se puentea, nunca se envuelve y en absoluto aparece en un conteo típico de TVL por cadena.
$BABY paga gas y asegura validadores de Genesis — el trabajo más pequeño, honestamente. La función real es la coordinación: enrutar el peso económico de Bitcoin hacia otras cadenas sin moverlo nunca. La mayoría de los tokens de utilidad se valoran según qué tan activa se ve su cadena. En este caso, su valor real se está materializando en algún otro lugar completamente distinto.
hmm — si la métrica estándar de TVL falla al capturar gran parte de lo que realmente hace un proyecto, ¿cuántos otros “tokens de utilidad” se están midiendo mal también?
11
8
2.2k
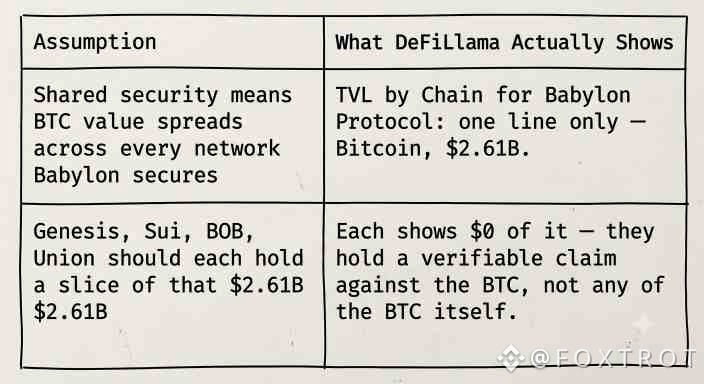
Hoy me puse a escarbar en la página de DeFiLlama de Babylon esperando la distribución multi-cadena habitual que se ve con los protocolos de restaking: pedacitos de TVL repartidos por todas partes. En cambio, hay una sola línea. Esa única línea reconfiguró cómo pienso sobre la infraestructura.
$BABY Babylon Protocol muestra $2.61B de valor total bloqueado esta semana; el precio sigue flojo, bajando cerca de un 10% en siete días según CoinGecko. Pero el desglose del TVL por cadena lista exactamente una entrada: Bitcoin. Babylon (@babylonlabs_io #baby ) asegura el Genesis y una lista creciente de redes externas; ninguna aparece teniendo ni un centavo de esos $2.61B.
Me tomó un segundo entender por qué. Hmm: el capital en sí nunca se mueve. Cada cadena respaldada por Babylon solo mantiene una reclamación verificable contra BTC que permanece bloqueada en Bitcoin durante todo el tiempo, sin importar cuán distinta sea la cadena subyacente. Asumí que “seguridad compartida” significaba que el valor se repartía realmente por toda la red. No es así. Se queda donde está y se va señalando, una y otra vez.
Se siente menos como un protocolo multi-cadena y más como si Bitcoin, en silencio, se convirtiera en la mesa de garantías de todo el mundo. No estoy del todo seguro: ¿una cadena está haciendo su trabajo, o solo es un IOU enorme, muy bien asegurado, con buen PR?
Hoy me puse a escarbar en la página de DeFiLlama de Babylon esperando la distribución multi-cadena habitual que se ve con los protocolos de restaking: pedacitos de TVL repartidos por todas partes. En cambio, hay una sola línea. Esa única línea reconfiguró cómo pienso sobre la infraestructura.
$BABY Babylon Protocol muestra $2.61B de valor total bloqueado esta semana; el precio sigue flojo, bajando cerca de un 10% en siete días según CoinGecko. Pero el desglose del TVL por cadena lista exactamente una entrada: Bitcoin. Babylon (@BabylonLabs_io #baby ) asegura el Genesis y una lista creciente de redes externas; ninguna aparece teniendo ni un centavo de esos $2.61B.
Me tomó un segundo entender por qué. Hmm: el capital en sí nunca se mueve. Cada cadena respaldada por Babylon solo mantiene una reclamación verificable contra BTC que permanece bloqueada en Bitcoin durante todo el tiempo, sin importar cuán distinta sea la cadena subyacente. Asumí que “seguridad compartida” significaba que el valor se repartía realmente por toda la red. No es así. Se queda donde está y se va señalando, una y otra vez.
Se siente menos como un protocolo multi-cadena y más como si Bitcoin, en silencio, se convirtiera en la mesa de garantías de todo el mundo. No estoy del todo seguro: ¿una cadena está haciendo su trabajo, o solo es un IOU enorme, muy bien asegurado, con buen PR?
37
25
398
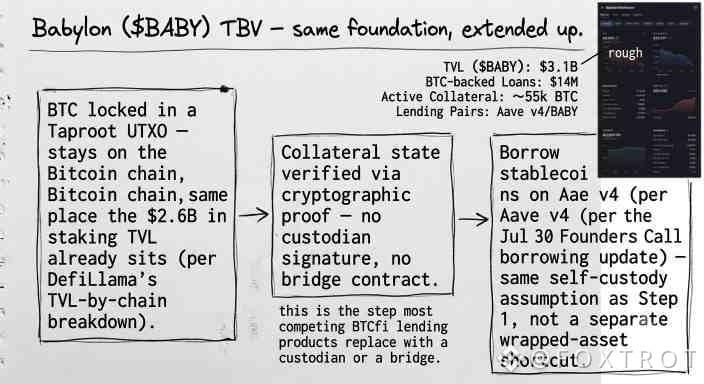
Estaba hojeando el resumen de Babylon ($BABY ) desde @babylonlabs_io para la llamada del 30 de julio, la que prometía actualizaciones de préstamos nativos respaldados por Bitcoin, esperando alguna nueva pasarela o atajo con activos envueltos para acelerar las cosas. #baby tenía el hilo del anuncio encendido como si fuera un lanzamiento.
No lo fue. Aun así, TBV: BTC bloqueado en un UTXO Taproot directamente en Bitcoin, sin envolver, con el rescate condicionado por una prueba en lugar de la firma de un custodio. Ese es el mismo diseño en el que opera el producto real de staking de Babylon: el que actualmente tiene $2.6B, todo ello en la cadena de Bitcoin según el desglose del TVL, sin estar puenteado en ninguna parte. $BABY está cotizando cerca de $0.013 esta semana, cerca de su mínimo de $0.011. Nada de eso cambió la infraestructura subyacente.
Esa es la parte a la que seguí volviendo. La mayoría de los protocolos agregan una capa de préstamos aflojando un poco el modelo de seguridad: envolverlo, puentearlo, confiar en alguien. La versión de Babylon simplemente extiende las mismas suposiciones base un nivel más arriba en la pila en lugar de sustituirlas por conveniencia. Más lento, probablemente. Menos emocionante en una página de destino, definitivamente.
Honestamente no planeaba llegar tan lejos en un recuento de la llamada: me dio curiosidad, seguí desplazándome. Todavía estoy dándole vueltas a si la idea de "primero la base" sobrevive el contacto con un mercado que sigue premiando a quien entrega el envoltorio brillante más rápido. ¿Se sostiene a lo largo de un ciclo completo, o es una historia que solo nos toca contar a posteriori?
Estaba hojeando el resumen de Babylon ($BABY ) desde @BabylonLabs_io para la llamada del 30 de julio, la que prometía actualizaciones de préstamos nativos respaldados por Bitcoin, esperando alguna nueva pasarela o atajo con activos envueltos para acelerar las cosas. #baby tenía el hilo del anuncio encendido como si fuera un lanzamiento.
No lo fue. Aun así, TBV: BTC bloqueado en un UTXO Taproot directamente en Bitcoin, sin envolver, con el rescate condicionado por una prueba en lugar de la firma de un custodio. Ese es el mismo diseño en el que opera el producto real de staking de Babylon: el que actualmente tiene $2.6B, todo ello en la cadena de Bitcoin según el desglose del TVL, sin estar puenteado en ninguna parte. $BABY está cotizando cerca de $0.013 esta semana, cerca de su mínimo de $0.011. Nada de eso cambió la infraestructura subyacente.
Esa es la parte a la que seguí volviendo. La mayoría de los protocolos agregan una capa de préstamos aflojando un poco el modelo de seguridad: envolverlo, puentearlo, confiar en alguien. La versión de Babylon simplemente extiende las mismas suposiciones base un nivel más arriba en la pila en lugar de sustituirlas por conveniencia. Más lento, probablemente. Menos emocionante en una página de destino, definitivamente.
Honestamente no planeaba llegar tan lejos en un recuento de la llamada: me dio curiosidad, seguí desplazándome. Todavía estoy dándole vueltas a si la idea de "primero la base" sobrevive el contacto con un mercado que sigue premiando a quien entrega el envoltorio brillante más rápido. ¿Se sostiene a lo largo de un ciclo completo, o es una historia que solo nos toca contar a posteriori?
14
11
241
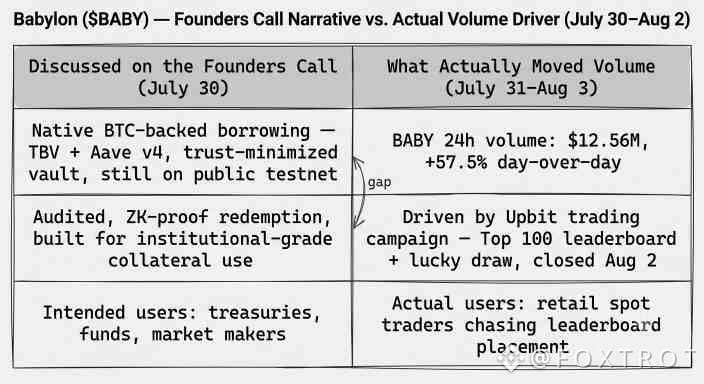
Pasé la tarde enterrado en los documentos de Babylon ($BABY , @babylonlabs_io , #baby ) y el feed de X para este tema, y — espera — lo que realmente detuvo mi desplazamiento no fue una vela de precio. Fue una coincidencia de programación.
La llamada trimestral de fundadores del jueves (30 de julio) contó con David Tse y Fisher Yu repasando las novedades de préstamos nativos respaldados por Bitcoin: lo lento, lo auditado, lo que todavía está en testnet. TBV, Aave v4, todo el mecanismo de bóveda con mínima confianza que la mayoría de la gente no ha tocado. Dos días después, el número que en realidad se movió no tenía nada que ver con eso. El volumen de 24 h de BABY está en 12.56M USD mientras escribo esto, con un +57.5% día a día — encajando casi exactamente con la campaña de trading de Upbit (tabla de posiciones, sorteo, cerrada el 2 de agosto), y no con nadie bloqueando BTC en una bóveda.
Todavía estaba terminando una barrita de granola cuando se me conectó, así que grano de sal tal vez — pero las vías de colateral que realmente son novedosas aquí se están construyendo en silencio, para instituciones y market makers que todavía no están por ahí. Lo que está en vivo y moviendo volumen real ahora mismo es el mismo mecanismo de tabla de posiciones que ejecuta cada token en cada exchange. No es un golpe. Es solo — la secuenciación es la que es, una vez que la ves puesta sobre la mesa.
Aún estoy dando vueltas a si esa brecha se cierra por sí sola cuando TBV llegue a mainnet, o si el volumen simplemente sigue viviendo en otro lugar por completo.
Pasé la tarde enterrado en los documentos de Babylon ($BABY , @BabylonLabs_io , #baby ) y el feed de X para este tema, y — espera — lo que realmente detuvo mi desplazamiento no fue una vela de precio. Fue una coincidencia de programación.
La llamada trimestral de fundadores del jueves (30 de julio) contó con David Tse y Fisher Yu repasando las novedades de préstamos nativos respaldados por Bitcoin: lo lento, lo auditado, lo que todavía está en testnet. TBV, Aave v4, todo el mecanismo de bóveda con mínima confianza que la mayoría de la gente no ha tocado. Dos días después, el número que en realidad se movió no tenía nada que ver con eso. El volumen de 24 h de BABY está en 12.56M USD mientras escribo esto, con un +57.5% día a día — encajando casi exactamente con la campaña de trading de Upbit (tabla de posiciones, sorteo, cerrada el 2 de agosto), y no con nadie bloqueando BTC en una bóveda.
Todavía estaba terminando una barrita de granola cuando se me conectó, así que grano de sal tal vez — pero las vías de colateral que realmente son novedosas aquí se están construyendo en silencio, para instituciones y market makers que todavía no están por ahí. Lo que está en vivo y moviendo volumen real ahora mismo es el mismo mecanismo de tabla de posiciones que ejecuta cada token en cada exchange. No es un golpe. Es solo — la secuenciación es la que es, una vez que la ves puesta sobre la mesa.
Aún estoy dando vueltas a si esa brecha se cierra por sí sola cuando TBV llegue a mainnet, o si el volumen simplemente sigue viviendo en otro lugar por completo.
6
3
230
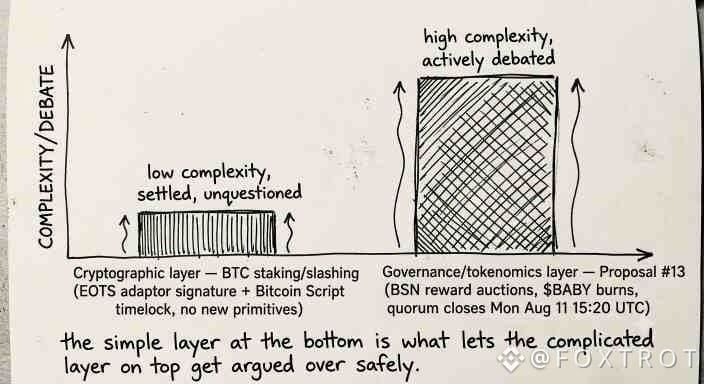
Masticando con esto después de la tarea en vez de durante ella, lo cual es raro para mí. Entré en Babylon (@babylonlabs_io ) esperando alguna nueva invención criptográfica detrás del staking de BTC: un nuevo sistema de pruebas, una nueva VM, algo exótico. Encontré lo contrario. El slashing funciona con un truco de firma adaptadora llamado EOTS, montado sobre el Script estándar de Bitcoin con un timelock. Eso es todo. No hay ningún nuevo primitivo, nada tomado de otro lugar. Piezas reutilizadas, conectadas con cuidado.
Mientras tanto, la propuesta #13 está en vivo en Babylon Genesis ahora mismo, decidiendo cómo las recompensas de BSN se subastan y se queman en $BABY — el quórum cierra el Lun 11 Ago 15:20 UTC. Cosas de verdad complicadas, tradeoffs reales, debate real ocurriendo a la vista. Y puede permitirse ser complicado precisamente porque la capa debajo de ello nunca tiene que discutirse. Nadie se pregunta si el timelock se cumple. La pelea se movió completamente hacia arriba.
Hmm — releí el escrito sobre slashing dos veces buscando la trampa, la parte exótica. No encontré ninguna. Seguí esperando que "simple" significara "delgado", y no lo hace. Significa que no hay nada nuevo que tener que confiar para que BTC se pueda bloquear.
Me pregunto si esa es la razón real por la que la gente se siente cómoda discutiendo la mecánica de tokens arriba — porque nadie está preocupado por la base debajo.
#baby $BABY
Masticando con esto después de la tarea en vez de durante ella, lo cual es raro para mí. Entré en Babylon (@BabylonLabs_io ) esperando alguna nueva invención criptográfica detrás del staking de BTC: un nuevo sistema de pruebas, una nueva VM, algo exótico. Encontré lo contrario. El slashing funciona con un truco de firma adaptadora llamado EOTS, montado sobre el Script estándar de Bitcoin con un timelock. Eso es todo. No hay ningún nuevo primitivo, nada tomado de otro lugar. Piezas reutilizadas, conectadas con cuidado.
Mientras tanto, la propuesta #13 está en vivo en Babylon Genesis ahora mismo, decidiendo cómo las recompensas de BSN se subastan y se queman en $BABY — el quórum cierra el Lun 11 Ago 15:20 UTC. Cosas de verdad complicadas, tradeoffs reales, debate real ocurriendo a la vista. Y puede permitirse ser complicado precisamente porque la capa debajo de ello nunca tiene que discutirse. Nadie se pregunta si el timelock se cumple. La pelea se movió completamente hacia arriba.
Hmm — releí el escrito sobre slashing dos veces buscando la trampa, la parte exótica. No encontré ninguna. Seguí esperando que "simple" significara "delgado", y no lo hace. Significa que no hay nada nuevo que tener que confiar para que BTC se pueda bloquear.
Me pregunto si esa es la razón real por la que la gente se siente cómoda discutiendo la mecánica de tokens arriba — porque nadie está preocupado por la base debajo.
#baby $BABY
10
7
260
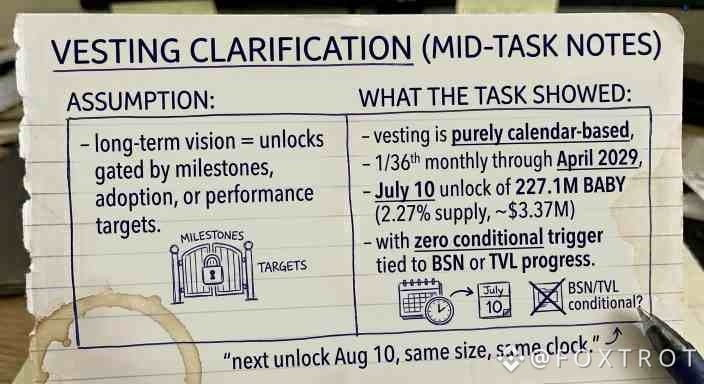
El rastreador de vesting mostró que el 10 de julio de 2026 se pusieron en circulación 227.1M de BABY, otro 2.27% del suministro total, cerca de $3.37M en ese momento. Se hizo automáticamente, sin hilo de anuncio, sin nada vinculado a eso... así que empecé a revisar si ese desbloqueo conecta con algún hito real antes de asumir que el lenguaje de "visión a largo plazo" en los documentos @babylonlabs_io significa algo concreto. Revisé el calendario de vesting esperando encontrar compuertas, como desbloqueos que se aceleran o se pausaran según la adopción de BSN o los objetivos de TVL; algo que conecte la liberación con si la visión realmente está llegando. No existe. El calendario funciona únicamente con el calendario, 1/36 cada mes independientemente de lo que entreguen la multistaking o la integración con Aave, de principio a abril de 2029.
Asumí que tokenomics paciente significaba que la liberación dependía del desempeño de alguna manera. No es así: depende del tiempo, punto. Revisé la fecha dos veces porque esperaba que hubiera algún lenguaje condicional escondido allí, y no lo había... $BABY la formulación de "largo plazo" describe la duración, no la rendición de cuentas. Es un detalle pequeño, pero me mantengo hasta los desbloqueos asumiendo que el incentivo del equipo está ligado a resultados, y aquí solo está ligado al reloj. #baby la siguiente llega el 10 de agosto. ¿Cuenta el tiempo, por sí solo, como alineación?
El rastreador de vesting mostró que el 10 de julio de 2026 se pusieron en circulación 227.1M de BABY, otro 2.27% del suministro total, cerca de $3.37M en ese momento. Se hizo automáticamente, sin hilo de anuncio, sin nada vinculado a eso... así que empecé a revisar si ese desbloqueo conecta con algún hito real antes de asumir que el lenguaje de "visión a largo plazo" en los documentos @BabylonLabs_io significa algo concreto. Revisé el calendario de vesting esperando encontrar compuertas, como desbloqueos que se aceleran o se pausaran según la adopción de BSN o los objetivos de TVL; algo que conecte la liberación con si la visión realmente está llegando. No existe. El calendario funciona únicamente con el calendario, 1/36 cada mes independientemente de lo que entreguen la multistaking o la integración con Aave, de principio a abril de 2029.
Asumí que tokenomics paciente significaba que la liberación dependía del desempeño de alguna manera. No es así: depende del tiempo, punto. Revisé la fecha dos veces porque esperaba que hubiera algún lenguaje condicional escondido allí, y no lo había... $BABY la formulación de "largo plazo" describe la duración, no la rendición de cuentas. Es un detalle pequeño, pero me mantengo hasta los desbloqueos asumiendo que el incentivo del equipo está ligado a resultados, y aquí solo está ligado al reloj. #baby la siguiente llega el 10 de agosto. ¿Cuenta el tiempo, por sí solo, como alineación?
Asumí que tokenomics paciente significaba que la liberación dependía del desempeño de alguna manera. No es así: depende del tiempo, punto. Revisé la fecha dos veces porque esperaba que hubiera algún lenguaje condicional escondido allí, y no lo había... $BABY la formulación de "largo plazo" describe la duración, no la rendición de cuentas. Es un detalle pequeño, pero me mantengo hasta los desbloqueos asumiendo que el incentivo del equipo está ligado a resultados, y aquí solo está ligado al reloj. #baby la siguiente llega el 10 de agosto. ¿Cuenta el tiempo, por sí solo, como alineación?
5
2
137
Me senté hoy con el script de staking de Babylon por más tiempo del planeado — esa estructura de UTXO se te queda… cuando la lees de verdad en vez de solo ojear la presentación.
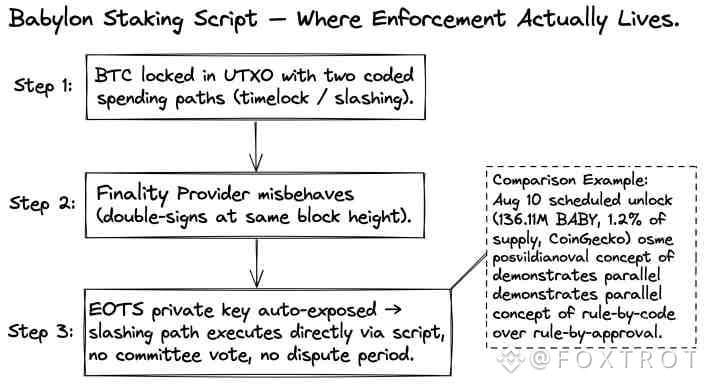
Primero un ancla rápida: revisé CoinGecko a mitad de tarea; luego, el $BABY que se desbloquea el 10 de agosto, liberando 136.11M de tokens (~1.2% de la oferta, ~$1.58M). Nada fuera de lo normal. Pero está codificado para activarse en una marca de tiempo, sin una votación de comité que lo condicione — y esa misma lógica de "encodéalo, no lo gobiernes" es la que realmente ejecuta toda la arquitectura, no solo el vesting.
Aquí está lo que me dejó pensando: la salida (output) de staking de Bitcoin tiene dos condiciones de gasto metidas directamente en el script — un timelock para el retiro normal, y una ruta de slashing que un comité de tipo covenant puede activar si se rompen las reglas. Sin puente, sin activo envuelto, sin custodio separado que tenga una clave en algún otro lugar. Las reglas viven dentro de la transacción misma. La mala conducta del proveedor de finalización se castiga mediante exposición de claves en EOTS — la criptografía es la que hace cumplir, no un proceso de disputa o una votación social después de los hechos.
Seguí releyendo la documentación esperando encontrar el paso de "y entonces un multisig lo aprueba". No lo encontré. Quizá solo signifique que aún no he mirado lo suficiente… esperen—
Me hace preguntarme qué se rompe primero cuando una cadena intenta eliminar capas de confianza con tanta agresividad… ¿la tecnología, o la suposición de que la gobernanza siempre necesita un checkpoint humano?
@babylonlabs_io $BABY #baby
Me senté hoy con el script de staking de Babylon por más tiempo del planeado — esa estructura de UTXO se te queda… cuando la lees de verdad en vez de solo ojear la presentación.
Primero un ancla rápida: revisé CoinGecko a mitad de tarea; luego, el $BABY que se desbloquea el 10 de agosto, liberando 136.11M de tokens (~1.2% de la oferta, ~$1.58M). Nada fuera de lo normal. Pero está codificado para activarse en una marca de tiempo, sin una votación de comité que lo condicione — y esa misma lógica de "encodéalo, no lo gobiernes" es la que realmente ejecuta toda la arquitectura, no solo el vesting.
Aquí está lo que me dejó pensando: la salida (output) de staking de Bitcoin tiene dos condiciones de gasto metidas directamente en el script — un timelock para el retiro normal, y una ruta de slashing que un comité de tipo covenant puede activar si se rompen las reglas. Sin puente, sin activo envuelto, sin custodio separado que tenga una clave en algún otro lugar. Las reglas viven dentro de la transacción misma. La mala conducta del proveedor de finalización se castiga mediante exposición de claves en EOTS — la criptografía es la que hace cumplir, no un proceso de disputa o una votación social después de los hechos.
Seguí releyendo la documentación esperando encontrar el paso de "y entonces un multisig lo aprueba". No lo encontré. Quizá solo signifique que aún no he mirado lo suficiente… esperen—
Me hace preguntarme qué se rompe primero cuando una cadena intenta eliminar capas de confianza con tanta agresividad… ¿la tecnología, o la suposición de que la gobernanza siempre necesita un checkpoint humano?
@BabylonLabs_io $BABY #baby
8
4
271
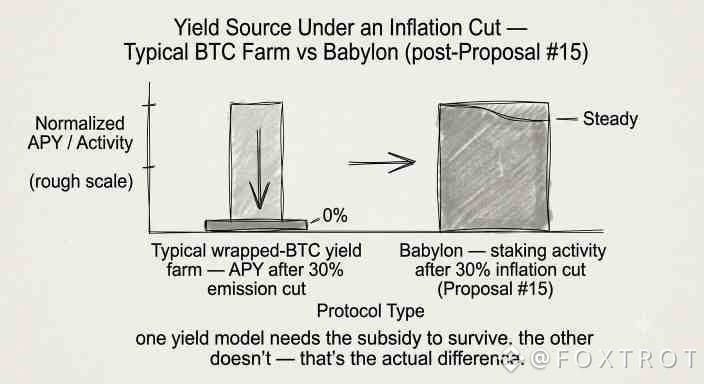
Seguí comparando las estadísticas de las bóvedas de Babylon con una granja de rendimiento de wrapped-BTC que había revisado la semana anterior: la misma tarea, otra pestaña, y el contraste es lo que realmente se me quedó. Una depende de las emisiones para parecer atractiva. La otra solo recortó sus propias emisiones y el modelo no parpadeó. Babylon $BABY #baby @babylonlabs_io
La mayoría de los productos de rendimiento en BTC—envolverlo, puentearlo, meterlo en un pool—el rendimiento básicamente es un subsidio. Las emisiones de tokens te pagan por aparecer. Quita esas emisiones y el APY se desploma, porque nunca hubo un comprador real para ese rendimiento debajo. Babylon hizo justo el experimento contrario sin querer: la propuesta n.º 15 se aprobó, la inflación bajó un 30% y el staking no se secó. ¿Por qué? Porque la otra pata del rendimiento no son las emisiones: son las cadenas PoS pagando la finalidad de Bitcoin a través del reparto del co-staking. Demanda real, no un grifo.
Hmm, me tomó un minuto confiar en esa lectura. Seguí esperando encontrar la trampa: algún cronograma oculto de emisiones sosteniendo el número. Volví a revisar los datos de la bóveda dos veces buscando eso. No lo encontré, y honestamente me sorprendió más no haberlo hallado de lo que me habría sorprendido encontrarlo.
Así que la diferencia no es el modelo de seguridad ni la custodia; todos dicen que eso ya. Es si el rendimiento sobrevive un recorte en su propio suministro de tokens.
Me pregunto cuántos proyectos de "rendimiento en BTC" resistirían incluso su propia versión de la propuesta n.º 15.
Seguí comparando las estadísticas de las bóvedas de Babylon con una granja de rendimiento de wrapped-BTC que había revisado la semana anterior: la misma tarea, otra pestaña, y el contraste es lo que realmente se me quedó. Una depende de las emisiones para parecer atractiva. La otra solo recortó sus propias emisiones y el modelo no parpadeó. Babylon $BABY #baby @BabylonLabs_io
La mayoría de los productos de rendimiento en BTC—envolverlo, puentearlo, meterlo en un pool—el rendimiento básicamente es un subsidio. Las emisiones de tokens te pagan por aparecer. Quita esas emisiones y el APY se desploma, porque nunca hubo un comprador real para ese rendimiento debajo. Babylon hizo justo el experimento contrario sin querer: la propuesta n.º 15 se aprobó, la inflación bajó un 30% y el staking no se secó. ¿Por qué? Porque la otra pata del rendimiento no son las emisiones: son las cadenas PoS pagando la finalidad de Bitcoin a través del reparto del co-staking. Demanda real, no un grifo.
Hmm, me tomó un minuto confiar en esa lectura. Seguí esperando encontrar la trampa: algún cronograma oculto de emisiones sosteniendo el número. Volví a revisar los datos de la bóveda dos veces buscando eso. No lo encontré, y honestamente me sorprendió más no haberlo hallado de lo que me habría sorprendido encontrarlo.
Así que la diferencia no es el modelo de seguridad ni la custodia; todos dicen que eso ya. Es si el rendimiento sobrevive un recorte en su propio suministro de tokens.
Me pregunto cuántos proyectos de "rendimiento en BTC" resistirían incluso su propia versión de la propuesta n.º 15.
3
1
186
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BinanceLaunchesBinanceIntelligence
416,175 vistas
3,129 están debatiendo
🚀 ¡La Inteligencia Artificial llega de forma directa al trading! 🚀
El ecosistema cripto acaba de dar su paso más ambicioso hacia la automatización accesible para todos.
Con el hashtag #BinanceLaunchesBinanceIntelligence, celebramos el lanzamiento oficial de Binance Intelligence, una nueva capa de IA integrada que viene a cerrar por completo la brecha del conocimiento financiero.
Ya seas un principiante o un trader algorítmico avanzado, esta suite de tres productos te ofrece herramientas de nivel institucional directamente en la app que usas todos los días:
Binance AI (Gratuito):
Una experiencia adaptativa que personaliza resúmenes de mercado (Market Briefs cada 4 horas) y alertas según tu nivel de conocimiento y portafolio.
Binance AI Pro:
Un agente financiero personal que transforma tus ideas en lenguaje natural en estrategias ejecutables de trading automatizado las 24/7.
Binance Agent OS:
La infraestructura ideal para desarrolladores que buscan conectar aplicaciones e IA directamente con las capacidades de la plataforma mediante APIs.
💡 Mi consejo de hoy:
Aprovechá estas herramientas para potenciar tus análisis técnicos, pero mantené siempre una correcta gestión de riesgo sin dejarte llevar por las emociones del mercado.
¿Qué herramienta tenés más ganas de probar primero?
¡Te leo en los comentarios! 👇
#BinanceLaunchesBinanceIntelligence #WriteToEarn #Crypto #Trading #BinanceAI#binancelaunchesbinanceintelligence
AlchemyS7
·4 me gusta
·6.2k vistas
BitcoinTargets2026OpenAt$87570
2,552 vistas
76 están debatiendo
BitcoinRejectedAt$87KThirdTime
2,501 vistas
63 están debatiendo