Me senté hoy con el script de staking de Babylon por más tiempo del planeado — esa estructura de UTXO se te queda… cuando la lees de verdad en vez de solo ojear la presentación.
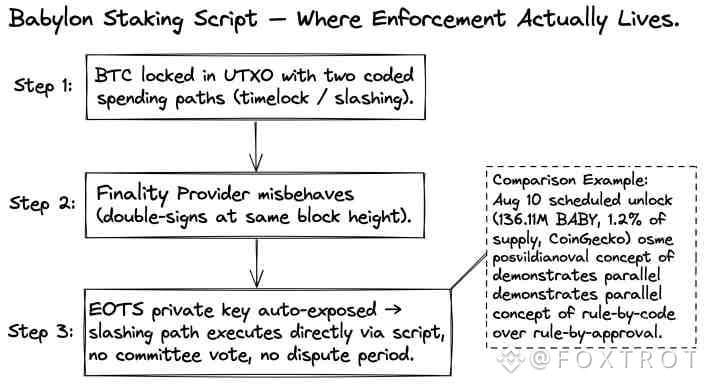
Primero un ancla rápida: revisé CoinGecko a mitad de tarea; luego, el $BABY que se desbloquea el 10 de agosto, liberando 136.11M de tokens (~1.2% de la oferta, ~$1.58M). Nada fuera de lo normal. Pero está codificado para activarse en una marca de tiempo, sin una votación de comité que lo condicione — y esa misma lógica de "encodéalo, no lo gobiernes" es la que realmente ejecuta toda la arquitectura, no solo el vesting.
Aquí está lo que me dejó pensando: la salida (output) de staking de Bitcoin tiene dos condiciones de gasto metidas directamente en el script — un timelock para el retiro normal, y una ruta de slashing que un comité de tipo covenant puede activar si se rompen las reglas. Sin puente, sin activo envuelto, sin custodio separado que tenga una clave en algún otro lugar. Las reglas viven dentro de la transacción misma. La mala conducta del proveedor de finalización se castiga mediante exposición de claves en EOTS — la criptografía es la que hace cumplir, no un proceso de disputa o una votación social después de los hechos.
Seguí releyendo la documentación esperando encontrar el paso de "y entonces un multisig lo aprueba". No lo encontré. Quizá solo signifique que aún no he mirado lo suficiente… esperen—
Me hace preguntarme qué se rompe primero cuando una cadena intenta eliminar capas de confianza con tanta agresividad… ¿la tecnología, o la suposición de que la gobernanza siempre necesita un checkpoint humano?
@BabylonLabs_io $BABY #baby