
#supplychainattack
supplychainattack
11,303 vistas
37 están debatiendo
Hot
Lo último
·
--
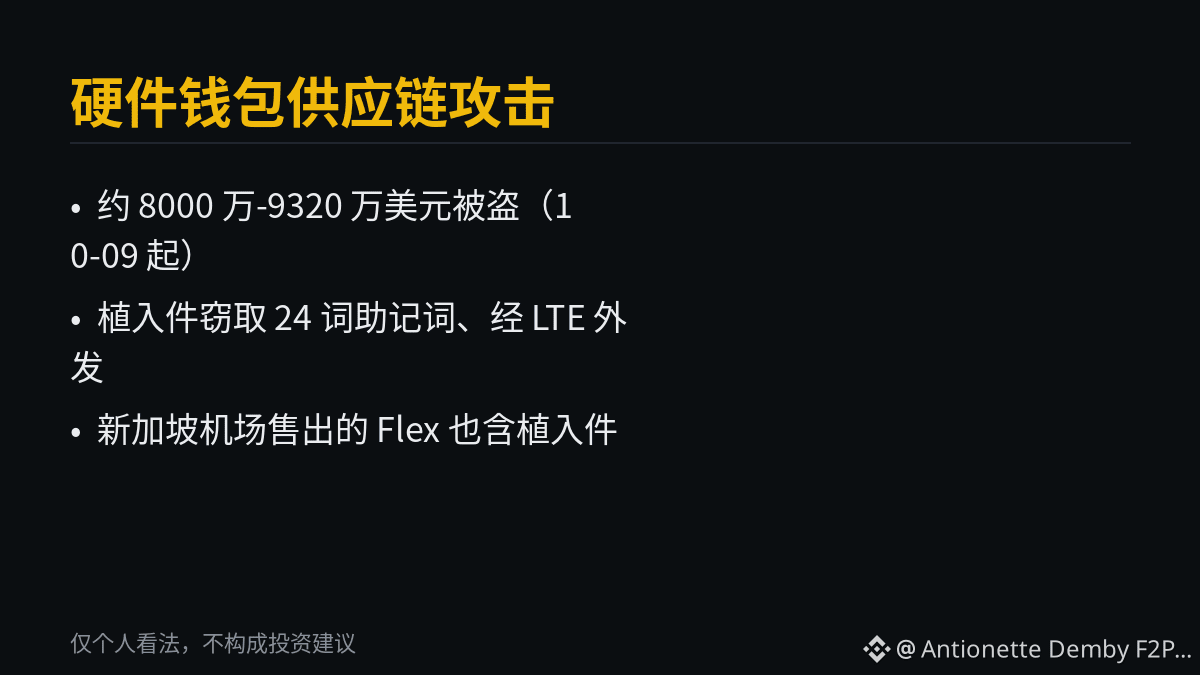
La promesa de seguridad de que las carteras de hardware «no se conectan a Internet» se rompió antes incluso de abrir la caja
La nueva información revelada el 18 de octubre amplía aún más el alcance de este ataque a la cadena de suministro: se descubrió que una cartera Ledger Flex comprada en el aeropuerto de Changi, en Singapur, tenía modificado el conector de la pantalla e incorporaba un chip de comunicación celular y una tarjeta SIM. Es posible que los dispositivos comprometidos hayan llegado a los canales minoristas habituales de varios países, y que el problema ya no se limite al único distribuidor al que se apuntó inicialmente.
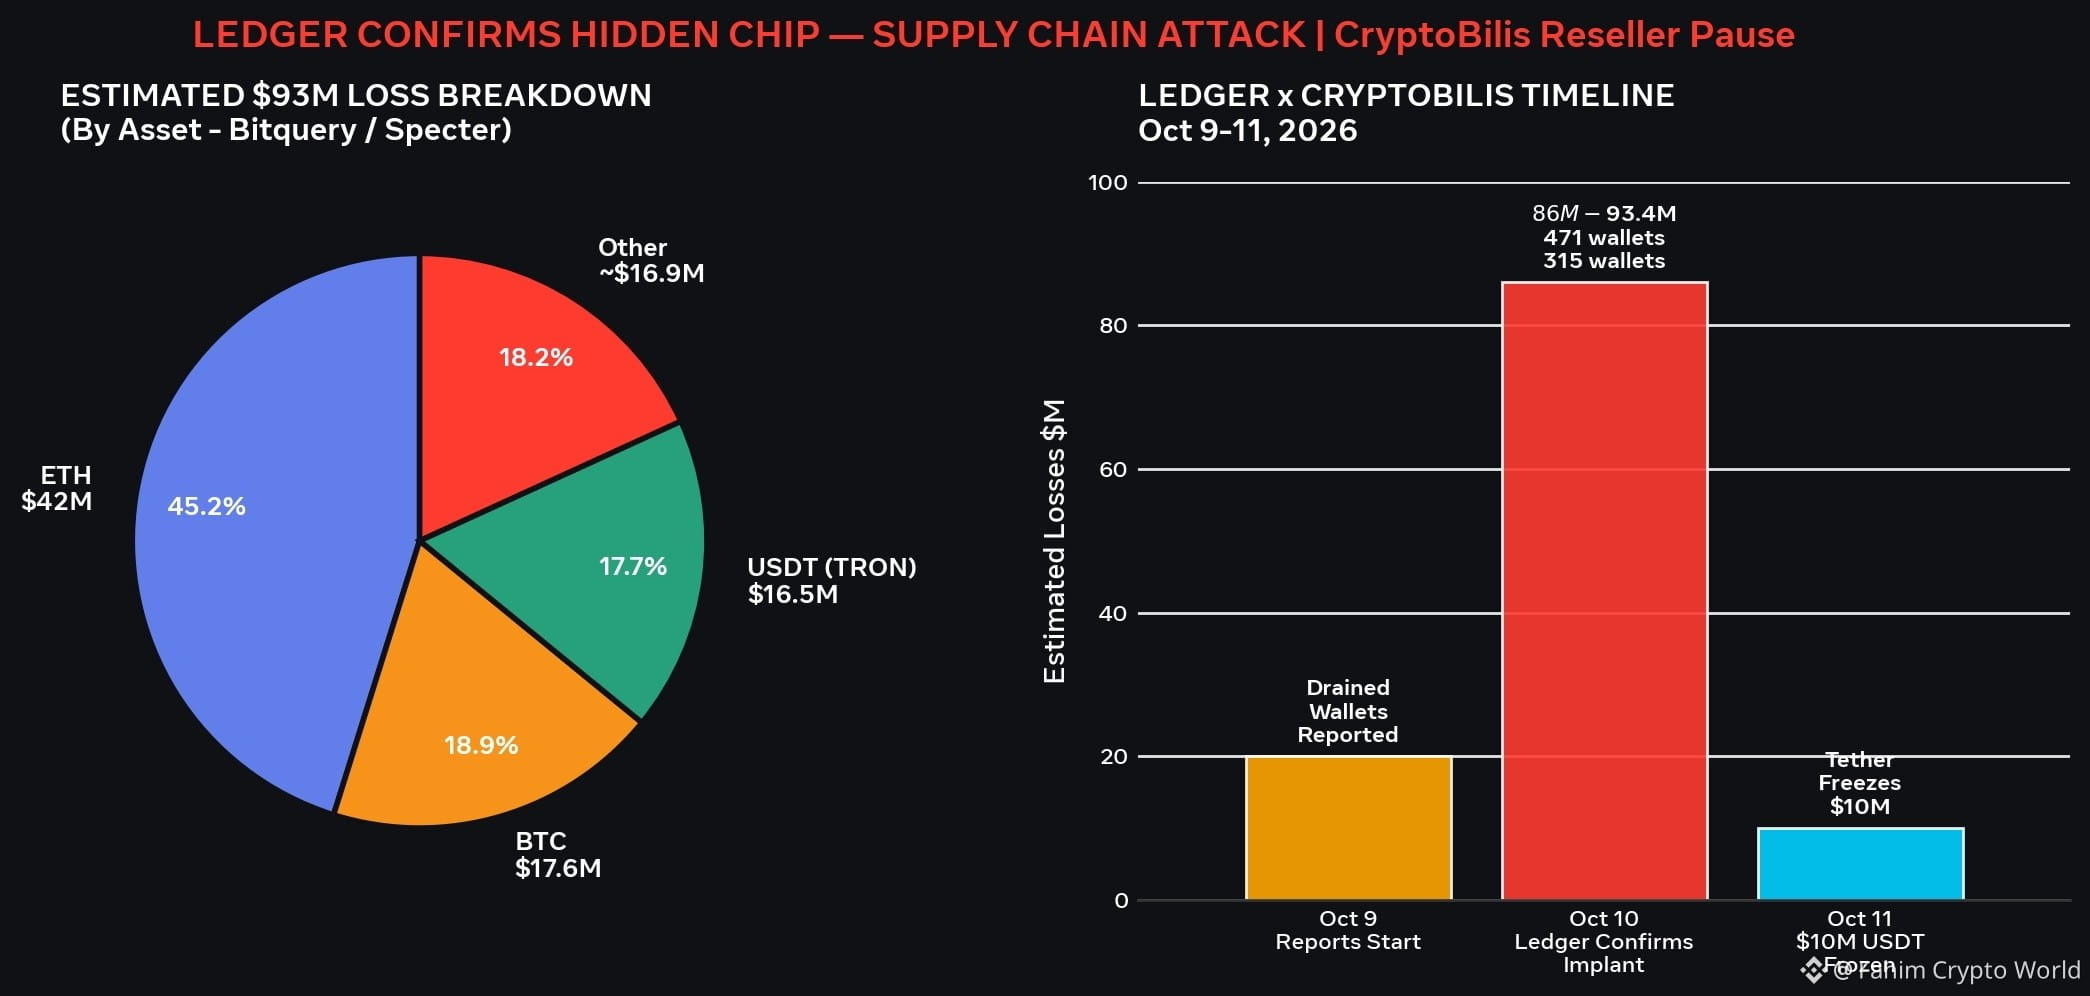
Cronología del incidente: a partir del 9 de octubre, más de 300 carteras fueron vaciadas en poco tiempo. Las estimaciones de las firmas independientes de investigación en cadena oscilan entre 80 y 93,2 millones de dólares: Bitquery contabilizó 315 carteras y unos 93,2 millones de dólares; Galaxy Digital calculó unos 90 millones; Specter, 86 millones; y Arkham, 80 millones (según una noticia de CoinDesk del 2026-10-12). Aproximadamente 70 millones de dólares de las pérdidas corresponden a USDT en la red Tron; el resto se reparte entre BTC, ETH, BNB, SOL y Polygon.
El método empleado merece atención: el implante era una pequeña placa de circuito escondida detrás de la pantalla, con capacidad celular independiente. Durante la inicialización, la pantalla mostraba la frase semilla de 24 palabras; el implante la capturaba y la enviaba directamente a los atacantes mediante LTE/eSIM, evitando por completo el ordenador y el Wi-Fi del usuario. Después, los atacantes usaban esas 24 palabras para restaurar la cartera en otro lugar y transferir los fondos.
El 10 de octubre, Ledger confirmó oficialmente que al menos uno de los dispositivos afectados contenía un implante de hardware no autorizado. Hasta la fecha, todos los casos confirmados proceden de los canales del distribuidor del sudeste asiático CryptoBilis (Malasia, Indonesia y Filipinas). Los sistemas propios de la empresa y sus canales de venta directa no se vieron afectados. CryptoBilis ha dejado de vender todas las carteras de hardware y ha suspendido las operaciones de su tienda de Kuala Lumpur.
Lo que se puede observar es que lo que falló no fue el chip de seguridad, sino la «cadena de confianza»: confiar en que la caja es de fábrica y en que el distribuidor está «oficialmente autorizado». Ledger ya ha advertido a los clientes de CryptoBilis que no enciendan los dispositivos que aún no hayan inicializado y que, si ya los han utilizado, trasladen los fondos a un dispositivo nuevo comprado directamente en el sitio web oficial y con una frase semilla nueva.
En cuanto a las implicaciones, después de este incidente quizá haya que inspeccionar las carteras de hardware recién sacadas de la caja como si fueran instrumentos de precisión. Se ha vuelto a poner precio al relato de que las carteras frías son «absolutamente seguras», pero lo que se está valorando no es el hardware en sí, sino la fiabilidad de los canales de distribución. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Fuentes: CoinDesk, 10-12; CryptoBriefing, 10-13; estimaciones de investigadores de Bitquery/Specter/Arkham/Galaxy; y el resumen de Sina Finance, 10-18, sobre los hallazgos de investigadores independientes. Las cifras de pérdidas son estimaciones de terceros; Ledger no ha publicado una cifra oficial. Opinión personal; no constituye asesoramiento de inversión.)
La promesa de seguridad de que las carteras de hardware «no se conectan a Internet» se rompió antes incluso de abrir la caja
La nueva información revelada el 18 de octubre amplía aún más el alcance de este ataque a la cadena de suministro: se descubrió que una cartera Ledger Flex comprada en el aeropuerto de Changi, en Singapur, tenía modificado el conector de la pantalla e incorporaba un chip de comunicación celular y una tarjeta SIM. Es posible que los dispositivos comprometidos hayan llegado a los canales minoristas habituales de varios países, y que el problema ya no se limite al único distribuidor al que se apuntó inicialmente.
Cronología del incidente: a partir del 9 de octubre, más de 300 carteras fueron vaciadas en poco tiempo. Las estimaciones de las firmas independientes de investigación en cadena oscilan entre 80 y 93,2 millones de dólares: Bitquery contabilizó 315 carteras y unos 93,2 millones de dólares; Galaxy Digital calculó unos 90 millones; Specter, 86 millones; y Arkham, 80 millones (según una noticia de CoinDesk del 2026-10-12). Aproximadamente 70 millones de dólares de las pérdidas corresponden a USDT en la red Tron; el resto se reparte entre BTC, ETH, BNB, SOL y Polygon.
El método empleado merece atención: el implante era una pequeña placa de circuito escondida detrás de la pantalla, con capacidad celular independiente. Durante la inicialización, la pantalla mostraba la frase semilla de 24 palabras; el implante la capturaba y la enviaba directamente a los atacantes mediante LTE/eSIM, evitando por completo el ordenador y el Wi-Fi del usuario. Después, los atacantes usaban esas 24 palabras para restaurar la cartera en otro lugar y transferir los fondos.
El 10 de octubre, Ledger confirmó oficialmente que al menos uno de los dispositivos afectados contenía un implante de hardware no autorizado. Hasta la fecha, todos los casos confirmados proceden de los canales del distribuidor del sudeste asiático CryptoBilis (Malasia, Indonesia y Filipinas). Los sistemas propios de la empresa y sus canales de venta directa no se vieron afectados. CryptoBilis ha dejado de vender todas las carteras de hardware y ha suspendido las operaciones de su tienda de Kuala Lumpur.
Lo que se puede observar es que lo que falló no fue el chip de seguridad, sino la «cadena de confianza»: confiar en que la caja es de fábrica y en que el distribuidor está «oficialmente autorizado». Ledger ya ha advertido a los clientes de CryptoBilis que no enciendan los dispositivos que aún no hayan inicializado y que, si ya los han utilizado, trasladen los fondos a un dispositivo nuevo comprado directamente en el sitio web oficial y con una frase semilla nueva.
En cuanto a las implicaciones, después de este incidente quizá haya que inspeccionar las carteras de hardware recién sacadas de la caja como si fueran instrumentos de precisión. Se ha vuelto a poner precio al relato de que las carteras frías son «absolutamente seguras», pero lo que se está valorando no es el hardware en sí, sino la fiabilidad de los canales de distribución. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Fuentes: CoinDesk, 10-12; CryptoBriefing, 10-13; estimaciones de investigadores de Bitquery/Specter/Arkham/Galaxy; y el resumen de Sina Finance, 10-18, sobre los hallazgos de investigadores independientes. Las cifras de pérdidas son estimaciones de terceros; Ledger no ha publicado una cifra oficial. Opinión personal; no constituye asesoramiento de inversión.)
La nueva información revelada el 18 de octubre amplía aún más el alcance de este ataque a la cadena de suministro: se descubrió que una cartera Ledger Flex comprada en el aeropuerto de Changi, en Singapur, tenía modificado el conector de la pantalla e incorporaba un chip de comunicación celular y una tarjeta SIM. Es posible que los dispositivos comprometidos hayan llegado a los canales minoristas habituales de varios países, y que el problema ya no se limite al único distribuidor al que se apuntó inicialmente.
Cronología del incidente: a partir del 9 de octubre, más de 300 carteras fueron vaciadas en poco tiempo. Las estimaciones de las firmas independientes de investigación en cadena oscilan entre 80 y 93,2 millones de dólares: Bitquery contabilizó 315 carteras y unos 93,2 millones de dólares; Galaxy Digital calculó unos 90 millones; Specter, 86 millones; y Arkham, 80 millones (según una noticia de CoinDesk del 2026-10-12). Aproximadamente 70 millones de dólares de las pérdidas corresponden a USDT en la red Tron; el resto se reparte entre BTC, ETH, BNB, SOL y Polygon.
El método empleado merece atención: el implante era una pequeña placa de circuito escondida detrás de la pantalla, con capacidad celular independiente. Durante la inicialización, la pantalla mostraba la frase semilla de 24 palabras; el implante la capturaba y la enviaba directamente a los atacantes mediante LTE/eSIM, evitando por completo el ordenador y el Wi-Fi del usuario. Después, los atacantes usaban esas 24 palabras para restaurar la cartera en otro lugar y transferir los fondos.
El 10 de octubre, Ledger confirmó oficialmente que al menos uno de los dispositivos afectados contenía un implante de hardware no autorizado. Hasta la fecha, todos los casos confirmados proceden de los canales del distribuidor del sudeste asiático CryptoBilis (Malasia, Indonesia y Filipinas). Los sistemas propios de la empresa y sus canales de venta directa no se vieron afectados. CryptoBilis ha dejado de vender todas las carteras de hardware y ha suspendido las operaciones de su tienda de Kuala Lumpur.
Lo que se puede observar es que lo que falló no fue el chip de seguridad, sino la «cadena de confianza»: confiar en que la caja es de fábrica y en que el distribuidor está «oficialmente autorizado». Ledger ya ha advertido a los clientes de CryptoBilis que no enciendan los dispositivos que aún no hayan inicializado y que, si ya los han utilizado, trasladen los fondos a un dispositivo nuevo comprado directamente en el sitio web oficial y con una frase semilla nueva.
En cuanto a las implicaciones, después de este incidente quizá haya que inspeccionar las carteras de hardware recién sacadas de la caja como si fueran instrumentos de precisión. Se ha vuelto a poner precio al relato de que las carteras frías son «absolutamente seguras», pero lo que se está valorando no es el hardware en sí, sino la fiabilidad de los canales de distribución. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Fuentes: CoinDesk, 10-12; CryptoBriefing, 10-13; estimaciones de investigadores de Bitquery/Specter/Arkham/Galaxy; y el resumen de Sina Finance, 10-18, sobre los hallazgos de investigadores independientes. Las cifras de pérdidas son estimaciones de terceros; Ledger no ha publicado una cifra oficial. Opinión personal; no constituye asesoramiento de inversión.)
81

HACKERS COMPROMETIERON EL KIT OFICIAL DE DESARROLLADOR $INJ DEVELOPER — 310 DESCARGAS ⚠️
Una versión alterada con backdoor del SDK de Injective se coló a través de una cuenta de GitHub comprometida y robó frases semilla de billeteras y claves privadas durante el uso normal. La carga útil estuvo activa por menos de una hora, se distribuyó en 18 paquetes npm y se descargó 310 veces antes de que se aplicara una corrección.
Si tú o algún proyecto con el que interactúes ejecuta software de billetera o bots construidos en Injective, esa ventana de una hora podría haber filtrado claves. El código, en silencio, registró secretos y los envió a un servidor diseñado para parecer legítimo. Se les indicó a los desarrolladores que trataran cualquier clave que hubiera interactuado con esas versiones como comprometida.
¿Estás comprobando qué versión está ejecutando ahora mismo tu billetera o tu bot?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
HACKERS COMPROMETIERON EL KIT OFICIAL DE DESARROLLADOR $INJ DEVELOPER — 310 DESCARGAS ⚠️
Una versión alterada con backdoor del SDK de Injective se coló a través de una cuenta de GitHub comprometida y robó frases semilla de billeteras y claves privadas durante el uso normal. La carga útil estuvo activa por menos de una hora, se distribuyó en 18 paquetes npm y se descargó 310 veces antes de que se aplicara una corrección.
Si tú o algún proyecto con el que interactúes ejecuta software de billetera o bots construidos en Injective, esa ventana de una hora podría haber filtrado claves. El código, en silencio, registró secretos y los envió a un servidor diseñado para parecer legítimo. Se les indicó a los desarrolladores que trataran cualquier clave que hubiera interactuado con esas versiones como comprometida.
¿Estás comprobando qué versión está ejecutando ahora mismo tu billetera o tu bot?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
Una versión alterada con backdoor del SDK de Injective se coló a través de una cuenta de GitHub comprometida y robó frases semilla de billeteras y claves privadas durante el uso normal. La carga útil estuvo activa por menos de una hora, se distribuyó en 18 paquetes npm y se descargó 310 veces antes de que se aplicara una corrección.
Si tú o algún proyecto con el que interactúes ejecuta software de billetera o bots construidos en Injective, esa ventana de una hora podría haber filtrado claves. El código, en silencio, registró secretos y los envió a un servidor diseñado para parecer legítimo. Se les indicó a los desarrolladores que trataran cualquier clave que hubiera interactuado con esas versiones como comprometida.
¿Estás comprobando qué versión está ejecutando ahora mismo tu billetera o tu bot?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Una grave brecha de seguridad afecta a la cadena de suministro de Ledger
Ledger confirmó la presencia de implantes de hardware maliciosos en dispositivos vendidos por el revendedor no autorizado CryptoBilis para robar frases semilla. El importante minorista europeo MediaMarkt ha suspendido las ventas para mitigar el riesgo.
#LedgerSecurity #SupplyChainAttack
Una grave brecha de seguridad afecta a la cadena de suministro de Ledger
Ledger confirmó la presencia de implantes de hardware maliciosos en dispositivos vendidos por el revendedor no autorizado CryptoBilis para robar frases semilla. El importante minorista europeo MediaMarkt ha suspendido las ventas para mitigar el riesgo.
#LedgerSecurity #SupplyChainAttack
Ledger confirmó la presencia de implantes de hardware maliciosos en dispositivos vendidos por el revendedor no autorizado CryptoBilis para robar frases semilla. El importante minorista europeo MediaMarkt ha suspendido las ventas para mitigar el riesgo.
#LedgerSecurity #SupplyChainAttack
4

·
--
Vendedor de Polymarket comprometido — Los atacantes drenaron 2,9 M$ de las billeteras
Un ataque de la cadena de suministro golpeó a Polymarket el fin de semana. Un script malicioso inyectado en el frontend drenó aproximadamente 2,9 millones de dólares antes de que el equipo lo desactivara.
Esto no es un exploit de contratos inteligentes. Los atacantes se dirigieron a la cadena de suministro de software de Polymarket en lugar de la infraestructura principal. Los ataques de cadena de suministro se esconden en código de terceros de confianza, lo que los hace más difíciles de detectar.
Polymarket confirmó que todos los usuarios afectados recibirán reembolsos completos. El equipo aisló la brecha rápidamente. Pero el incidente destaca cómo las plataformas que dependen de servicios externos exponen superficies de ataque más allá de los contratos inteligentes.
Los mercados de predicción han captado una atención masiva este año. Esta brecha pone a prueba si las plataformas pueden mantener la confianza a medida que escalan. Las auditorías de seguridad de dependencias de terceros podrían necesitar convertirse en práctica estándar.
¿Deberían las plataformas descentralizadas auditar sus dependencias de software con mayor agresividad? La industria está mirando. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Vendedor de Polymarket comprometido — Los atacantes drenaron 2,9 M$ de las billeteras
Un ataque de la cadena de suministro golpeó a Polymarket el fin de semana. Un script malicioso inyectado en el frontend drenó aproximadamente 2,9 millones de dólares antes de que el equipo lo desactivara.
Esto no es un exploit de contratos inteligentes. Los atacantes se dirigieron a la cadena de suministro de software de Polymarket en lugar de la infraestructura principal. Los ataques de cadena de suministro se esconden en código de terceros de confianza, lo que los hace más difíciles de detectar.
Polymarket confirmó que todos los usuarios afectados recibirán reembolsos completos. El equipo aisló la brecha rápidamente. Pero el incidente destaca cómo las plataformas que dependen de servicios externos exponen superficies de ataque más allá de los contratos inteligentes.
Los mercados de predicción han captado una atención masiva este año. Esta brecha pone a prueba si las plataformas pueden mantener la confianza a medida que escalan. Las auditorías de seguridad de dependencias de terceros podrían necesitar convertirse en práctica estándar.
¿Deberían las plataformas descentralizadas auditar sus dependencias de software con mayor agresividad? La industria está mirando. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Un ataque de la cadena de suministro golpeó a Polymarket el fin de semana. Un script malicioso inyectado en el frontend drenó aproximadamente 2,9 millones de dólares antes de que el equipo lo desactivara.
Esto no es un exploit de contratos inteligentes. Los atacantes se dirigieron a la cadena de suministro de software de Polymarket en lugar de la infraestructura principal. Los ataques de cadena de suministro se esconden en código de terceros de confianza, lo que los hace más difíciles de detectar.
Polymarket confirmó que todos los usuarios afectados recibirán reembolsos completos. El equipo aisló la brecha rápidamente. Pero el incidente destaca cómo las plataformas que dependen de servicios externos exponen superficies de ataque más allá de los contratos inteligentes.
Los mercados de predicción han captado una atención masiva este año. Esta brecha pone a prueba si las plataformas pueden mantener la confianza a medida que escalan. Las auditorías de seguridad de dependencias de terceros podrían necesitar convertirse en práctica estándar.
¿Deberían las plataformas descentralizadas auditar sus dependencias de software con mayor agresividad? La industria está mirando. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
$INJ SDK COMPROMETIDO — 50,000 DESCARGAS SEMANALES AFECTADAS ⚠️
El paquete npm @injectivelabs/sdk-ts fue modificado maliciosamente después de que se comprometiera la cuenta de GitHub de un desarrollador. La versión 1.20.21 contiene código que roba claves privadas de billeteras y frases mnemotécnicas, codificándolas hacia un servidor disfrazado.
Con aproximadamente 50,000 descargas semanales y 17 otros paquetes del mismo alcance también bloqueados, esto es un ataque amplio a la cadena de suministro. Los commits sospechosos comenzaron el 8 de junio. ¿Has auditado tus dependencias?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK COMPROMETIDO — 50,000 DESCARGAS SEMANALES AFECTADAS ⚠️
El paquete npm @injectivelabs/sdk-ts fue modificado maliciosamente después de que se comprometiera la cuenta de GitHub de un desarrollador. La versión 1.20.21 contiene código que roba claves privadas de billeteras y frases mnemotécnicas, codificándolas hacia un servidor disfrazado.
Con aproximadamente 50,000 descargas semanales y 17 otros paquetes del mismo alcance también bloqueados, esto es un ataque amplio a la cadena de suministro. Los commits sospechosos comenzaron el 8 de junio. ¿Has auditado tus dependencias?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
El paquete npm @injectivelabs/sdk-ts fue modificado maliciosamente después de que se comprometiera la cuenta de GitHub de un desarrollador. La versión 1.20.21 contiene código que roba claves privadas de billeteras y frases mnemotécnicas, codificándolas hacia un servidor disfrazado.
Con aproximadamente 50,000 descargas semanales y 17 otros paquetes del mismo alcance también bloqueados, esto es un ataque amplio a la cadena de suministro. Los commits sospechosos comenzaron el 8 de junio. ¿Has auditado tus dependencias?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
30 PAQUETES MALICIOSOS DE NPM QUE SE DIRIGEN A DESARROLLADORES $ETH DEVELOPERS ENCONTRADOS 🔥
Se ha descubierto un ataque coordinado a la cadena de suministro, que utiliza un repositorio falso de bot de trading y un paquete npm con temática DeFi para inyectar un infostealer de JavaScript. El alcance incluye 30 paquetes maliciosos, con stake-math@3.5.4 fijado como dependencia en un repositorio que generó aproximadamente 2.300 forks casi idénticos, una clara bandera roja de automatización.
Datos sensibles en la línea de fuego: bibliotecas de wallets, claves privadas, mnemónicos, tokens de API y credenciales del navegador almacenadas. Si has ejecutado npm install recientemente en cualquier proyecto conectado a DeFi o bots de trading, tu entorno podría ya estar comprometido. ¿Estás auditando tus dependencias hoy?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
30 PAQUETES MALICIOSOS DE NPM QUE SE DIRIGEN A DESARROLLADORES $ETH DEVELOPERS ENCONTRADOS 🔥
Se ha descubierto un ataque coordinado a la cadena de suministro, que utiliza un repositorio falso de bot de trading y un paquete npm con temática DeFi para inyectar un infostealer de JavaScript. El alcance incluye 30 paquetes maliciosos, con stake-math@3.5.4 fijado como dependencia en un repositorio que generó aproximadamente 2.300 forks casi idénticos, una clara bandera roja de automatización.
Datos sensibles en la línea de fuego: bibliotecas de wallets, claves privadas, mnemónicos, tokens de API y credenciales del navegador almacenadas. Si has ejecutado npm install recientemente en cualquier proyecto conectado a DeFi o bots de trading, tu entorno podría ya estar comprometido. ¿Estás auditando tus dependencias hoy?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
Se ha descubierto un ataque coordinado a la cadena de suministro, que utiliza un repositorio falso de bot de trading y un paquete npm con temática DeFi para inyectar un infostealer de JavaScript. El alcance incluye 30 paquetes maliciosos, con stake-math@3.5.4 fijado como dependencia en un repositorio que generó aproximadamente 2.300 forks casi idénticos, una clara bandera roja de automatización.
Datos sensibles en la línea de fuego: bibliotecas de wallets, claves privadas, mnemónicos, tokens de API y credenciales del navegador almacenadas. Si has ejecutado npm install recientemente en cualquier proyecto conectado a DeFi o bots de trading, tu entorno podría ya estar comprometido. ¿Estás auditando tus dependencias hoy?
No es asesoramiento financiero. Siempre gestiona tu riesgo.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
El descubrimiento de un implante de hardware no autorizado en Ledger es una pesadilla de seguridad
Ledger ha confirmado el hallazgo de un implante de hardware no autorizado en un monedero, lo que sugiere un sofisticado ataque a la cadena de suministro.
#LedgerSecurity #SupplyChainAttack
El descubrimiento de un implante de hardware no autorizado en Ledger es una pesadilla de seguridad
Ledger ha confirmado el hallazgo de un implante de hardware no autorizado en un monedero, lo que sugiere un sofisticado ataque a la cadena de suministro.
#LedgerSecurity #SupplyChainAttack
Ledger ha confirmado el hallazgo de un implante de hardware no autorizado en un monedero, lo que sugiere un sofisticado ataque a la cadena de suministro.
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledgerpausescryptobilissales 🚨
*LEDGER CONFIRMA UN IMPLANTE DE HARDWARE NO AUTORIZADO: ¿MÁS DE 86 M$ EN PÉRDIDAS SOSPECHADAS?!* 😱
Esto es una auténtica barbaridad...
Ledger confirmó que encontró un implante de hardware no autorizado dentro de la billetera de criptomonedas de un cliente durante su investigación del 10 de octubre sobre los robos denunciados que involucraban al distribuidor del sudeste asiático *CryptoBilis*, mientras investigadores de blockchain calculan que las pérdidas sospechadas superan los *86 millones de dólares*.
⚠️ *LO QUE SABEMOS HASTA AHORA*
El 10 de octubre de 2026, el servicio de asistencia de Ledger confirmó: _«El dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado»._ Es la primera vez que Ledger verifica una manipulación física en este caso.
🔍 El distribuidor: CryptoBilis — incluido por Ledger para Indonesia, Malasia y Filipinas
💸 Pérdidas estimadas: más de 86 M$ (Specter), 92,9 M$ en 311 billeteras (Bitquery), 93,4 M$ en 471 billeteras (Yfarmx)
💰 Desglose: ∼42 M$ en ETH, 17,6 M$ en BTC, 16,5 M$ en USDT
🛑 Medida: CryptoBilis ha suspendido TODAS las ventas de billeteras de hardware mientras se lleva a cabo la investigación
🛡️ *LO QUE DICE LEDGER*
Ledger recalca que su propia infraestructura, sus sistemas y sus servicios NO fueron comprometidos. El problema parece limitarse a este canal de distribución. Ledger está colaborando con las autoridades y con el grupo de seguridad SEAL 911.
*QUÉ HACER SI COMPRASTE EN CRYPTOBILIS:*
1. Si todavía no configuraste el dispositivo, NO lo inicialices
2. Si ya lo configuraste, transfiere tus activos de inmediato a una billetera nueva con una frase de recuperación nueva
3. Verifica su autenticidad mediante la comprobación de certificación de Ledger Live
4. Ledger NUNCA te pedirá tu frase de recuperación de 24 palabras
Este es un caso de manual de ataque a la cadena de suministro. Tu billetera fría solo es segura si la cadena de suministro es segura.
¿Alguna vez compraste un Ledger a través de un distribuidor externo? Compruébalo ahora. 👇
Ledger confirma la presencia de un chip oculto en una billetera de criptomonedas en medio de denuncias de robos por 92 M$
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledgerpausescryptobilissales 🚨
*LEDGER CONFIRMA UN IMPLANTE DE HARDWARE NO AUTORIZADO: ¿MÁS DE 86 M$ EN PÉRDIDAS SOSPECHADAS?!* 😱
Esto es una auténtica barbaridad...
Ledger confirmó que encontró un implante de hardware no autorizado dentro de la billetera de criptomonedas de un cliente durante su investigación del 10 de octubre sobre los robos denunciados que involucraban al distribuidor del sudeste asiático *CryptoBilis*, mientras investigadores de blockchain calculan que las pérdidas sospechadas superan los *86 millones de dólares*.
⚠️ *LO QUE SABEMOS HASTA AHORA*
El 10 de octubre de 2026, el servicio de asistencia de Ledger confirmó: _«El dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado»._ Es la primera vez que Ledger verifica una manipulación física en este caso.
🔍 El distribuidor: CryptoBilis — incluido por Ledger para Indonesia, Malasia y Filipinas
💸 Pérdidas estimadas: más de 86 M$ (Specter), 92,9 M$ en 311 billeteras (Bitquery), 93,4 M$ en 471 billeteras (Yfarmx)
💰 Desglose: ∼42 M$ en ETH, 17,6 M$ en BTC, 16,5 M$ en USDT
🛑 Medida: CryptoBilis ha suspendido TODAS las ventas de billeteras de hardware mientras se lleva a cabo la investigación
🛡️ *LO QUE DICE LEDGER*
Ledger recalca que su propia infraestructura, sus sistemas y sus servicios NO fueron comprometidos. El problema parece limitarse a este canal de distribución. Ledger está colaborando con las autoridades y con el grupo de seguridad SEAL 911.
*QUÉ HACER SI COMPRASTE EN CRYPTOBILIS:*
1. Si todavía no configuraste el dispositivo, NO lo inicialices
2. Si ya lo configuraste, transfiere tus activos de inmediato a una billetera nueva con una frase de recuperación nueva
3. Verifica su autenticidad mediante la comprobación de certificación de Ledger Live
4. Ledger NUNCA te pedirá tu frase de recuperación de 24 palabras
Este es un caso de manual de ataque a la cadena de suministro. Tu billetera fría solo es segura si la cadena de suministro es segura.
¿Alguna vez compraste un Ledger a través de un distribuidor externo? Compruébalo ahora. 👇
Ledger confirma la presencia de un chip oculto en una billetera de criptomonedas en medio de denuncias de robos por 92 M$
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER CONFIRMA UN IMPLANTE DE HARDWARE NO AUTORIZADO: ¿MÁS DE 86 M$ EN PÉRDIDAS SOSPECHADAS?!* 😱
Esto es una auténtica barbaridad...
Ledger confirmó que encontró un implante de hardware no autorizado dentro de la billetera de criptomonedas de un cliente durante su investigación del 10 de octubre sobre los robos denunciados que involucraban al distribuidor del sudeste asiático *CryptoBilis*, mientras investigadores de blockchain calculan que las pérdidas sospechadas superan los *86 millones de dólares*.
⚠️ *LO QUE SABEMOS HASTA AHORA*
El 10 de octubre de 2026, el servicio de asistencia de Ledger confirmó: _«El dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado»._ Es la primera vez que Ledger verifica una manipulación física en este caso.
🔍 El distribuidor: CryptoBilis — incluido por Ledger para Indonesia, Malasia y Filipinas
💸 Pérdidas estimadas: más de 86 M$ (Specter), 92,9 M$ en 311 billeteras (Bitquery), 93,4 M$ en 471 billeteras (Yfarmx)
💰 Desglose: ∼42 M$ en ETH, 17,6 M$ en BTC, 16,5 M$ en USDT
🛑 Medida: CryptoBilis ha suspendido TODAS las ventas de billeteras de hardware mientras se lleva a cabo la investigación
🛡️ *LO QUE DICE LEDGER*
Ledger recalca que su propia infraestructura, sus sistemas y sus servicios NO fueron comprometidos. El problema parece limitarse a este canal de distribución. Ledger está colaborando con las autoridades y con el grupo de seguridad SEAL 911.
*QUÉ HACER SI COMPRASTE EN CRYPTOBILIS:*
1. Si todavía no configuraste el dispositivo, NO lo inicialices
2. Si ya lo configuraste, transfiere tus activos de inmediato a una billetera nueva con una frase de recuperación nueva
3. Verifica su autenticidad mediante la comprobación de certificación de Ledger Live
4. Ledger NUNCA te pedirá tu frase de recuperación de 24 palabras
Este es un caso de manual de ataque a la cadena de suministro. Tu billetera fría solo es segura si la cadena de suministro es segura.
¿Alguna vez compraste un Ledger a través de un distribuidor externo? Compruébalo ahora. 👇
Ledger confirma la presencia de un chip oculto en una billetera de criptomonedas en medio de denuncias de robos por 92 M$
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
#optimjackattackinfectsatleast186websites
El ataque «OptimJack»: una llamada de atención para la seguridad web
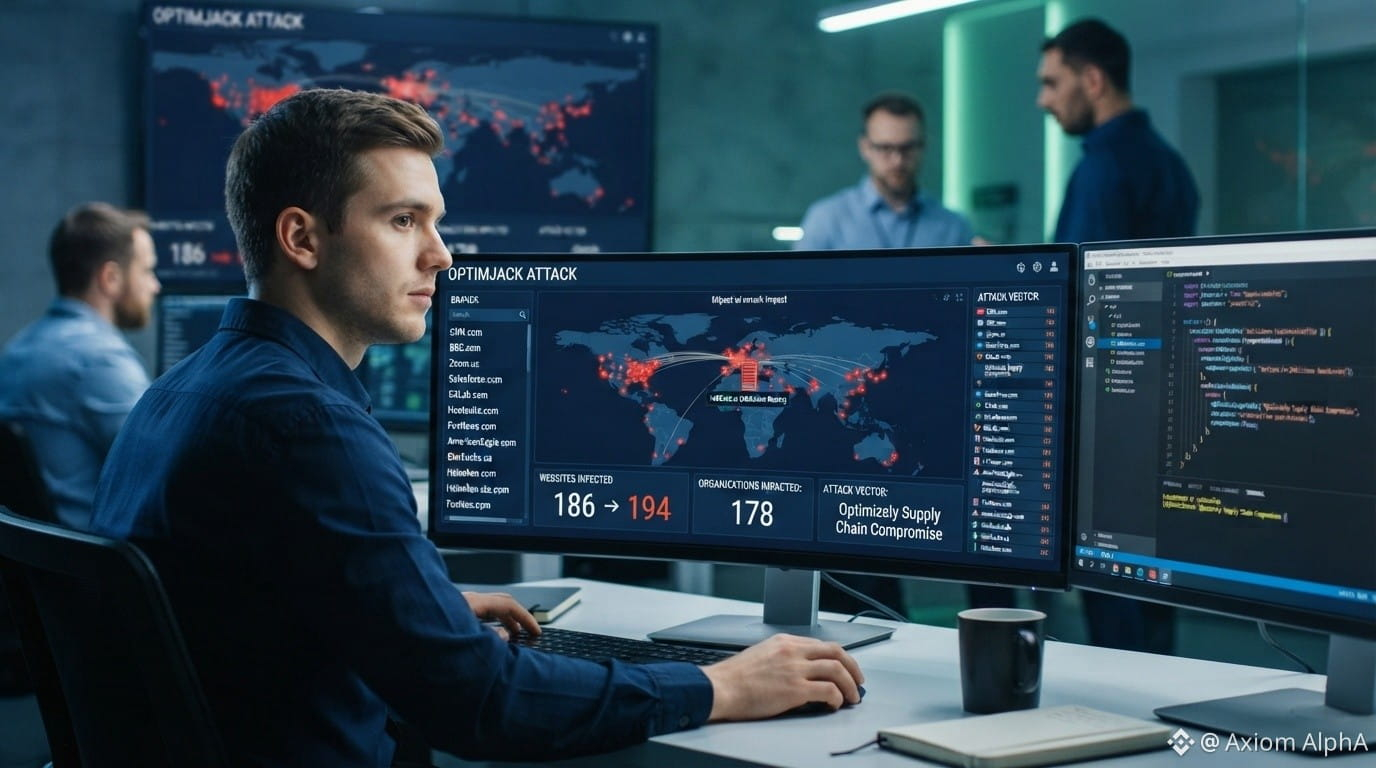
Se ha identificado un nuevo y sofisticado ataque a la cadena de suministro, denominado «OptimJack», y las cifras son alarmantes. Los analistas de inteligencia sobre amenazas han confirmado que al menos 186 sitios web importantes han sido comprometidos y que la infección se está propagando rápidamente. Este vector de ataque, dirigido específicamente a la cadena de suministro de Optimizely, pone de manifiesto las vulnerabilidades críticas inherentes a las integraciones de terceros.
Organizaciones de todo el mundo se apresuran a auditar sus dependencias y corregir la vulnerabilidad. La facilidad con la que este código malicioso se infiltró en sitios web de marcas de confianza es un claro recordatorio de que el perímetro ya no se limita a la infraestructura propia: incluye cada fragmento de código que se carga en una página.
Mientras los equipos de seguridad trabajan para contener las consecuencias, es probable que este suceso tenga repercusiones en todo el mercado de activos digitales.
Aquí tienes tres monedas y tokens negociables que están a la vanguardia de las tendencias de ciberseguridad e identidad descentralizada:
Chainlink ($LINK )
LINK ha mostrado resistencia y se ha consolidado tras una ruptura reciente. Busca una ruptura clara por encima del nivel de resistencia de 21,50 $ como señal del siguiente impulso alcista hacia los 26,00 $. Un retroceso a la zona de soporte de 18,00–19,00 $ ofrecería un punto de entrada atractivo.
Civic ($CVC )
Civic se encuentra actualmente en una fuerte tendencia alcista. Ha encontrado un soporte sólido en torno al nivel de 0,15 $. Nuestro objetivo es que vuelva a probar sus máximos anteriores, cerca de los 0,22 $. Los operadores deberían usar un stop dinámico para gestionar el riesgo en esta operación de fuerte impulso.
Quant ($QNT )
QNT se ha quedado rezagado respecto al mercado en general, pero muestra señales de acumulación. Buscamos un cierre diario confirmado por encima de la resistencia de 120 $ para abrir una posición, con un objetivo inicial de 150 $. Esta es una apuesta a más largo plazo por la adopción empresarial.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
El ataque «OptimJack»: una llamada de atención para la seguridad web
Se ha identificado un nuevo y sofisticado ataque a la cadena de suministro, denominado «OptimJack», y las cifras son alarmantes. Los analistas de inteligencia sobre amenazas han confirmado que al menos 186 sitios web importantes han sido comprometidos y que la infección se está propagando rápidamente. Este vector de ataque, dirigido específicamente a la cadena de suministro de Optimizely, pone de manifiesto las vulnerabilidades críticas inherentes a las integraciones de terceros.
Organizaciones de todo el mundo se apresuran a auditar sus dependencias y corregir la vulnerabilidad. La facilidad con la que este código malicioso se infiltró en sitios web de marcas de confianza es un claro recordatorio de que el perímetro ya no se limita a la infraestructura propia: incluye cada fragmento de código que se carga en una página.
Mientras los equipos de seguridad trabajan para contener las consecuencias, es probable que este suceso tenga repercusiones en todo el mercado de activos digitales.
Aquí tienes tres monedas y tokens negociables que están a la vanguardia de las tendencias de ciberseguridad e identidad descentralizada:
Chainlink ($LINK )
LINK ha mostrado resistencia y se ha consolidado tras una ruptura reciente. Busca una ruptura clara por encima del nivel de resistencia de 21,50 $ como señal del siguiente impulso alcista hacia los 26,00 $. Un retroceso a la zona de soporte de 18,00–19,00 $ ofrecería un punto de entrada atractivo.
Civic ($CVC )
Civic se encuentra actualmente en una fuerte tendencia alcista. Ha encontrado un soporte sólido en torno al nivel de 0,15 $. Nuestro objetivo es que vuelva a probar sus máximos anteriores, cerca de los 0,22 $. Los operadores deberían usar un stop dinámico para gestionar el riesgo en esta operación de fuerte impulso.
Quant ($QNT )
QNT se ha quedado rezagado respecto al mercado en general, pero muestra señales de acumulación. Buscamos un cierre diario confirmado por encima de la resistencia de 120 $ para abrir una posición, con un objetivo inicial de 150 $. Esta es una apuesta a más largo plazo por la adopción empresarial.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
El ataque «OptimJack»: una llamada de atención para la seguridad web
Se ha identificado un nuevo y sofisticado ataque a la cadena de suministro, denominado «OptimJack», y las cifras son alarmantes. Los analistas de inteligencia sobre amenazas han confirmado que al menos 186 sitios web importantes han sido comprometidos y que la infección se está propagando rápidamente. Este vector de ataque, dirigido específicamente a la cadena de suministro de Optimizely, pone de manifiesto las vulnerabilidades críticas inherentes a las integraciones de terceros.
Organizaciones de todo el mundo se apresuran a auditar sus dependencias y corregir la vulnerabilidad. La facilidad con la que este código malicioso se infiltró en sitios web de marcas de confianza es un claro recordatorio de que el perímetro ya no se limita a la infraestructura propia: incluye cada fragmento de código que se carga en una página.
Mientras los equipos de seguridad trabajan para contener las consecuencias, es probable que este suceso tenga repercusiones en todo el mercado de activos digitales.
Aquí tienes tres monedas y tokens negociables que están a la vanguardia de las tendencias de ciberseguridad e identidad descentralizada:
Chainlink ($LINK )
LINK ha mostrado resistencia y se ha consolidado tras una ruptura reciente. Busca una ruptura clara por encima del nivel de resistencia de 21,50 $ como señal del siguiente impulso alcista hacia los 26,00 $. Un retroceso a la zona de soporte de 18,00–19,00 $ ofrecería un punto de entrada atractivo.
Civic ($CVC )
Civic se encuentra actualmente en una fuerte tendencia alcista. Ha encontrado un soporte sólido en torno al nivel de 0,15 $. Nuestro objetivo es que vuelva a probar sus máximos anteriores, cerca de los 0,22 $. Los operadores deberían usar un stop dinámico para gestionar el riesgo en esta operación de fuerte impulso.
Quant ($QNT )
QNT se ha quedado rezagado respecto al mercado en general, pero muestra señales de acumulación. Buscamos un cierre diario confirmado por encima de la resistencia de 120 $ para abrir una posición, con un objetivo inicial de 150 $. Esta es una apuesta a más largo plazo por la adopción empresarial.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
226
Sospechas de que las billeteras frías Ledger fueron manipuladas; los usuarios perdieron alrededor de 90 millones de USD
La comunidad cripto se vio sacudida por la noticia de que a varios usuarios les vaciaron de repente sus billeteras frías, con pérdidas estimadas en hasta 90 millones de USD.
El foco de atención: el distribuidor
Según los informes, la mayoría de los casos de pérdidas registrados en el Sudeste Asiático están relacionados con productos comprados a un minorista llamado CryptoBillis.
La causa, desde el punto de vista de CZ
El exdirector de Binance, CZ, cree que podría tratarse de un ataque localizado a la cadena de suministro. Es muy posible que los usuarios hayan comprado billeteras Ledger falsas o dispositivos cuyo hardware fue manipulado o que ya tenían una frase de recuperación (seed phrase) instalada antes de llegar a manos de los consumidores.
Una lección muy costosa
El incidente es una advertencia muy seria para quienes están metidos en el mundo cripto: incluso las billeteras frías, consideradas una «fortaleza de seguridad», pueden convertirse en una trampa si no se compran a través de un distribuidor oficial.
En resumen, guardar el dinero en una billetera fría también implica riesgos si el dispositivo fue «hechizado» durante el transporte. Conviene comprobar cuidadosamente la procedencia del dispositivo.
Esta publicación solo tiene fines de entretenimiento y de comentar noticias; no constituye en absoluto asesoramiento de inversión ni una guía de seguridad. Si compraste una billetera fría en la tiendita de la esquina y tus activos desaparecieron, por favor, toma un taxi y ve a buscar al vendedor; el admin no tiene las llaves de la caja fuerte.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Sospechas de que las billeteras frías Ledger fueron manipuladas; los usuarios perdieron alrededor de 90 millones de USD
La comunidad cripto se vio sacudida por la noticia de que a varios usuarios les vaciaron de repente sus billeteras frías, con pérdidas estimadas en hasta 90 millones de USD.
El foco de atención: el distribuidor
Según los informes, la mayoría de los casos de pérdidas registrados en el Sudeste Asiático están relacionados con productos comprados a un minorista llamado CryptoBillis.
La causa, desde el punto de vista de CZ
El exdirector de Binance, CZ, cree que podría tratarse de un ataque localizado a la cadena de suministro. Es muy posible que los usuarios hayan comprado billeteras Ledger falsas o dispositivos cuyo hardware fue manipulado o que ya tenían una frase de recuperación (seed phrase) instalada antes de llegar a manos de los consumidores.
Una lección muy costosa
El incidente es una advertencia muy seria para quienes están metidos en el mundo cripto: incluso las billeteras frías, consideradas una «fortaleza de seguridad», pueden convertirse en una trampa si no se compran a través de un distribuidor oficial.
En resumen, guardar el dinero en una billetera fría también implica riesgos si el dispositivo fue «hechizado» durante el transporte. Conviene comprobar cuidadosamente la procedencia del dispositivo.
Esta publicación solo tiene fines de entretenimiento y de comentar noticias; no constituye en absoluto asesoramiento de inversión ni una guía de seguridad. Si compraste una billetera fría en la tiendita de la esquina y tus activos desaparecieron, por favor, toma un taxi y ve a buscar al vendedor; el admin no tiene las llaves de la caja fuerte.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
La comunidad cripto se vio sacudida por la noticia de que a varios usuarios les vaciaron de repente sus billeteras frías, con pérdidas estimadas en hasta 90 millones de USD.
El foco de atención: el distribuidor
Según los informes, la mayoría de los casos de pérdidas registrados en el Sudeste Asiático están relacionados con productos comprados a un minorista llamado CryptoBillis.
La causa, desde el punto de vista de CZ
El exdirector de Binance, CZ, cree que podría tratarse de un ataque localizado a la cadena de suministro. Es muy posible que los usuarios hayan comprado billeteras Ledger falsas o dispositivos cuyo hardware fue manipulado o que ya tenían una frase de recuperación (seed phrase) instalada antes de llegar a manos de los consumidores.
Una lección muy costosa
El incidente es una advertencia muy seria para quienes están metidos en el mundo cripto: incluso las billeteras frías, consideradas una «fortaleza de seguridad», pueden convertirse en una trampa si no se compran a través de un distribuidor oficial.
En resumen, guardar el dinero en una billetera fría también implica riesgos si el dispositivo fue «hechizado» durante el transporte. Conviene comprobar cuidadosamente la procedencia del dispositivo.
Esta publicación solo tiene fines de entretenimiento y de comentar noticias; no constituye en absoluto asesoramiento de inversión ni una guía de seguridad. Si compraste una billetera fría en la tiendita de la esquina y tus activos desaparecieron, por favor, toma un taxi y ve a buscar al vendedor; el admin no tiene las llaves de la caja fuerte.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ Un ataque de malware apunta a Vite mediante paquetes npm maliciosos
Investigadores de ciberseguridad han descubierto siete paquetes npm maliciosos que atacan el entorno de herramientas de front-end de Vite en un ataque a la cadena de suministro de software. Estos paquetes usan la técnica Blockchain C2 para entregar software RAT, lo que subraya los crecientes riesgos en el ecosistema de desarrollo de software.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Fuente: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ Un ataque de malware apunta a Vite mediante paquetes npm maliciosos
Investigadores de ciberseguridad han descubierto siete paquetes npm maliciosos que atacan el entorno de herramientas de front-end de Vite en un ataque a la cadena de suministro de software. Estos paquetes usan la técnica Blockchain C2 para entregar software RAT, lo que subraya los crecientes riesgos en el ecosistema de desarrollo de software.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Fuente: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
Investigadores de ciberseguridad han descubierto siete paquetes npm maliciosos que atacan el entorno de herramientas de front-end de Vite en un ataque a la cadena de suministro de software. Estos paquetes usan la técnica Blockchain C2 para entregar software RAT, lo que subraya los crecientes riesgos en el ecosistema de desarrollo de software.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Fuente: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 El ataque de QuickFox explota la cadena de suministro para difundir software FDMTP
El equipo de respuesta a incidentes de FortiGuard Labs dio a conocer detalles de un ataque cibernético dirigido a la cadena de suministro, en el que se utilizaron instaladores de Windows modificados para vulnerar los sistemas. Este ataque se conoce como QuickFox, y ha desplegado un malware avanzado llamado FDMTP, dirigido a víctimas específicas mediante técnicas sofisticadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Fuente: fortinet.com
🚨 El ataque de QuickFox explota la cadena de suministro para difundir software FDMTP
El equipo de respuesta a incidentes de FortiGuard Labs dio a conocer detalles de un ataque cibernético dirigido a la cadena de suministro, en el que se utilizaron instaladores de Windows modificados para vulnerar los sistemas. Este ataque se conoce como QuickFox, y ha desplegado un malware avanzado llamado FDMTP, dirigido a víctimas específicas mediante técnicas sofisticadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Fuente: fortinet.com
El equipo de respuesta a incidentes de FortiGuard Labs dio a conocer detalles de un ataque cibernético dirigido a la cadena de suministro, en el que se utilizaron instaladores de Windows modificados para vulnerar los sistemas. Este ataque se conoce como QuickFox, y ha desplegado un malware avanzado llamado FDMTP, dirigido a víctimas específicas mediante técnicas sofisticadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Fuente: fortinet.com
14
$INJ SDK BACKDOOR – 310 DESCARGAS DE CÓDIGO MALICIOSO ANTES DE LA CORRECCIÓN 🔥
Una versión alterada del paquete principal de TypeScript de Injective estuvo activa durante menos de una hora en npm, exfiltrando silenciosamente frases semilla de carteras y claves privadas. El lanzamiento malicioso se propagó en 18 paquetes y fue descargado 310 veces antes de ser retirado.
La empresa de seguridad Socket confirmó que la intrusión se originó a partir de una cuenta de colaborador de GitHub secuestrada. El código fraudulento se disfrazó como analíticas y envió claves robadas a un servidor que imitaba la infraestructura legítima de Injective. Cualquier clave que haya pasado por la versión 1.20.21 debe considerarse comprometida.
¿Tus proyectos están ejecutando el paquete afectado @injectivelabs/sdk-ts?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK BACKDOOR – 310 DESCARGAS DE CÓDIGO MALICIOSO ANTES DE LA CORRECCIÓN 🔥
Una versión alterada del paquete principal de TypeScript de Injective estuvo activa durante menos de una hora en npm, exfiltrando silenciosamente frases semilla de carteras y claves privadas. El lanzamiento malicioso se propagó en 18 paquetes y fue descargado 310 veces antes de ser retirado.
La empresa de seguridad Socket confirmó que la intrusión se originó a partir de una cuenta de colaborador de GitHub secuestrada. El código fraudulento se disfrazó como analíticas y envió claves robadas a un servidor que imitaba la infraestructura legítima de Injective. Cualquier clave que haya pasado por la versión 1.20.21 debe considerarse comprometida.
¿Tus proyectos están ejecutando el paquete afectado @injectivelabs/sdk-ts?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Una versión alterada del paquete principal de TypeScript de Injective estuvo activa durante menos de una hora en npm, exfiltrando silenciosamente frases semilla de carteras y claves privadas. El lanzamiento malicioso se propagó en 18 paquetes y fue descargado 310 veces antes de ser retirado.
La empresa de seguridad Socket confirmó que la intrusión se originó a partir de una cuenta de colaborador de GitHub secuestrada. El código fraudulento se disfrazó como analíticas y envió claves robadas a un servidor que imitaba la infraestructura legítima de Injective. Cualquier clave que haya pasado por la versión 1.20.21 debe considerarse comprometida.
¿Tus proyectos están ejecutando el paquete afectado @injectivelabs/sdk-ts?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
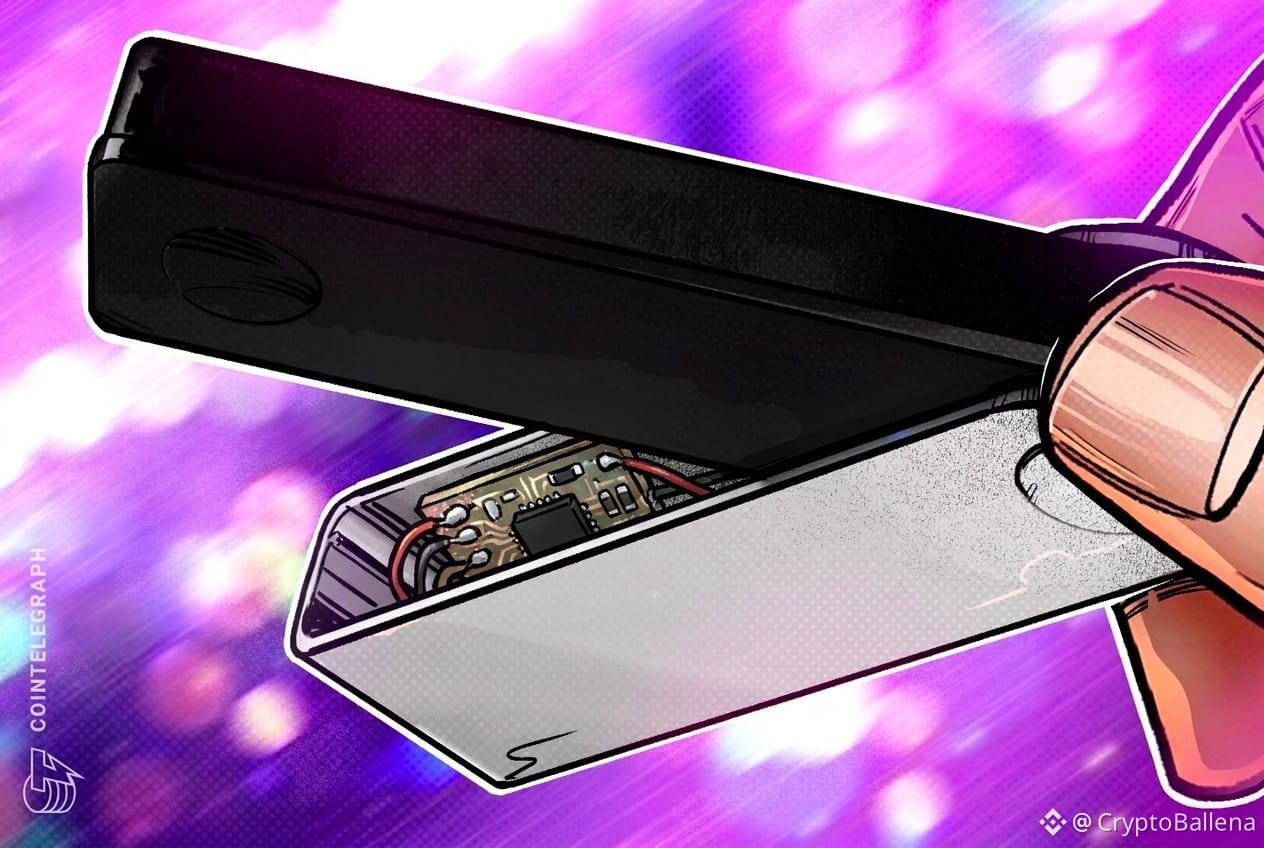
Ledger confirma la presencia de un dispositivo de hardware no autorizado en una investigación por robo en la cadena de suministro
Ledger ha confirmado el descubrimiento de un dispositivo de hardware no autorizado instalado dentro de una billetera criptográfica relacionada con una investigación en curso por robo, lo que apunta a un ataque sofisticado en la cadena de suministro.
La empresa señaló que el dispositivo comprometido se rastreó hasta un único revendedor que opera en el sudeste asiático, y que el incidente parece estar aislado a ese mercado. Se estima que las pérdidas relacionadas con este caso podrían superar los 86 millones de dólares.
Ledger no ha detallado públicamente el mecanismo técnico del dispositivo instalado, pero este hallazgo subraya las preocupaciones de seguridad existentes en torno a los revendedores de terceros de billeteras de hardware. Se recomienda constantemente a los usuarios que compren los dispositivos directamente de los fabricantes para reducir la exposición a hardware manipulado.
#CyberSecurity (Ciberseguridad)
#SupplyChainAttack (Ataque a la cadena de suministro)
#HardwareWallets (Billetera fría)
#CryptoSecurity #OPSEC (Seguridad operativa)
Ledger confirma la presencia de un dispositivo de hardware no autorizado en una investigación por robo en la cadena de suministro
Ledger ha confirmado el descubrimiento de un dispositivo de hardware no autorizado instalado dentro de una billetera criptográfica relacionada con una investigación en curso por robo, lo que apunta a un ataque sofisticado en la cadena de suministro.
La empresa señaló que el dispositivo comprometido se rastreó hasta un único revendedor que opera en el sudeste asiático, y que el incidente parece estar aislado a ese mercado. Se estima que las pérdidas relacionadas con este caso podrían superar los 86 millones de dólares.
Ledger no ha detallado públicamente el mecanismo técnico del dispositivo instalado, pero este hallazgo subraya las preocupaciones de seguridad existentes en torno a los revendedores de terceros de billeteras de hardware. Se recomienda constantemente a los usuarios que compren los dispositivos directamente de los fabricantes para reducir la exposición a hardware manipulado.
#CyberSecurity (Ciberseguridad)
#SupplyChainAttack (Ataque a la cadena de suministro)
#HardwareWallets (Billetera fría)
#CryptoSecurity #OPSEC (Seguridad operativa)
Ledger ha confirmado el descubrimiento de un dispositivo de hardware no autorizado instalado dentro de una billetera criptográfica relacionada con una investigación en curso por robo, lo que apunta a un ataque sofisticado en la cadena de suministro.
La empresa señaló que el dispositivo comprometido se rastreó hasta un único revendedor que opera en el sudeste asiático, y que el incidente parece estar aislado a ese mercado. Se estima que las pérdidas relacionadas con este caso podrían superar los 86 millones de dólares.
Ledger no ha detallado públicamente el mecanismo técnico del dispositivo instalado, pero este hallazgo subraya las preocupaciones de seguridad existentes en torno a los revendedores de terceros de billeteras de hardware. Se recomienda constantemente a los usuarios que compren los dispositivos directamente de los fabricantes para reducir la exposición a hardware manipulado.
#CyberSecurity (Ciberseguridad)
#SupplyChainAttack (Ataque a la cadena de suministro)
#HardwareWallets (Billetera fría)
#CryptoSecurity #OPSEC (Seguridad operativa)
2
47
🚨 Incursión que afecta a una empresa de publicidad para atacar carteras de criptomonedas
La empresa Adform, especializada en publicidad en línea, fue víctima de un ataque cibernético que tuvo como objetivo sustituir las direcciones de carteras de criptomonedas copiadas por los usuarios por direcciones pertenecientes al atacante. El hack se realizó mediante la explotación de scripts publicitarios en sitios que utilizan la plataforma de la empresa, lo que pone de relieve los retos de ciberseguridad en el sector.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Fuente: bleepingcomputer.com
🚨 Incursión que afecta a una empresa de publicidad para atacar carteras de criptomonedas
La empresa Adform, especializada en publicidad en línea, fue víctima de un ataque cibernético que tuvo como objetivo sustituir las direcciones de carteras de criptomonedas copiadas por los usuarios por direcciones pertenecientes al atacante. El hack se realizó mediante la explotación de scripts publicitarios en sitios que utilizan la plataforma de la empresa, lo que pone de relieve los retos de ciberseguridad en el sector.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Fuente: bleepingcomputer.com
La empresa Adform, especializada en publicidad en línea, fue víctima de un ataque cibernético que tuvo como objetivo sustituir las direcciones de carteras de criptomonedas copiadas por los usuarios por direcciones pertenecientes al atacante. El hack se realizó mediante la explotación de scripts publicitarios en sitios que utilizan la plataforma de la empresa, lo que pone de relieve los retos de ciberseguridad en el sector.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Fuente: bleepingcomputer.com
16
🚨 El ataque de ChainDrop apunta a paquetes npm e infecta 1300
Un informe de seguridad reveló la magnitud del ataque de ChainDrop, ya que atacó más de 1300 paquetes en los populares repositorios de npm. Los atacantes usan flujos de trabajo legítimos de GitHub Actions para distribuir instrucciones maliciosas, lo que afecta a proyectos de software que dependen de estas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fuente: 4sysops.com
🚨 El ataque de ChainDrop apunta a paquetes npm e infecta 1300
Un informe de seguridad reveló la magnitud del ataque de ChainDrop, ya que atacó más de 1300 paquetes en los populares repositorios de npm. Los atacantes usan flujos de trabajo legítimos de GitHub Actions para distribuir instrucciones maliciosas, lo que afecta a proyectos de software que dependen de estas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fuente: 4sysops.com
Un informe de seguridad reveló la magnitud del ataque de ChainDrop, ya que atacó más de 1300 paquetes en los populares repositorios de npm. Los atacantes usan flujos de trabajo legítimos de GitHub Actions para distribuir instrucciones maliciosas, lo que afecta a proyectos de software que dependen de estas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fuente: 4sysops.com
37

·
--
Alcista
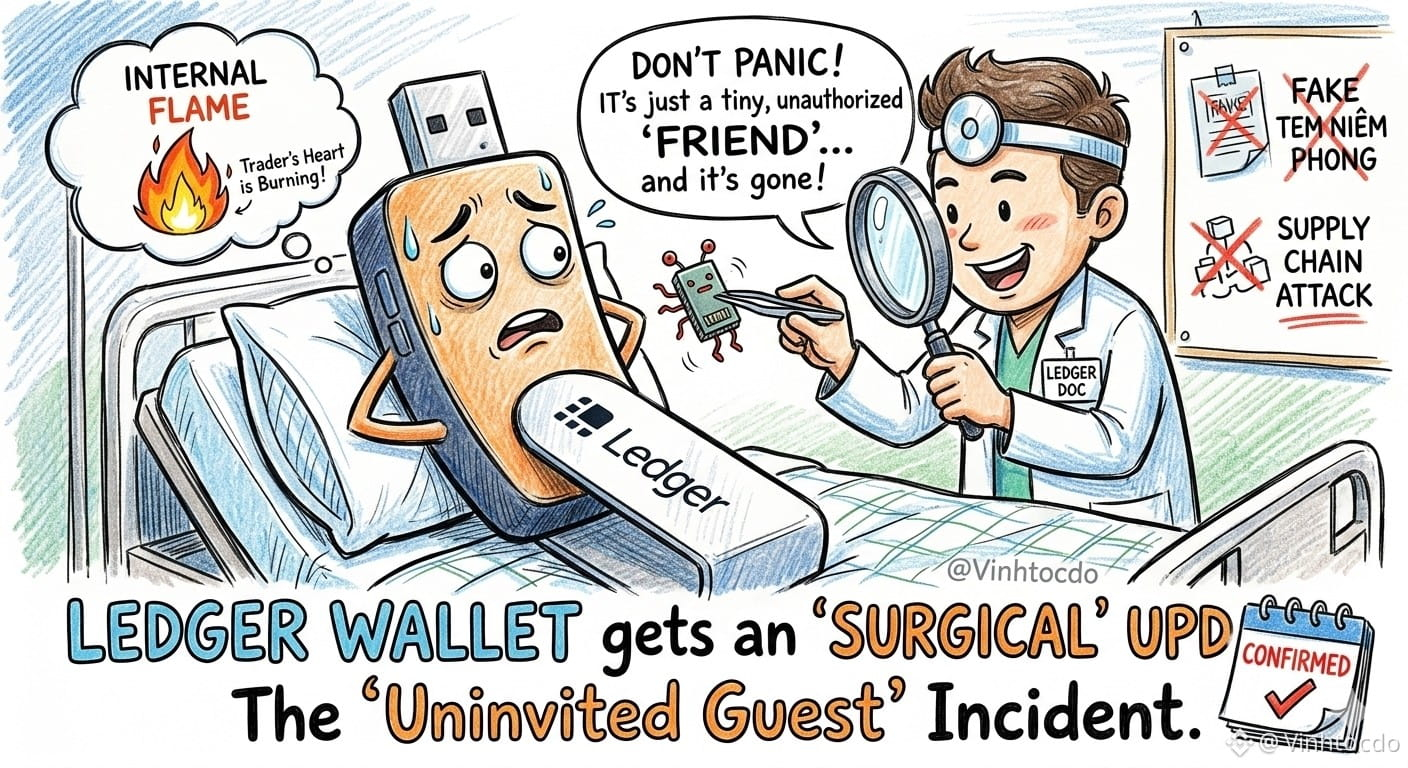
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
¡La wallet «fría», pero los traders tienen el corazón «ardiendo»! 🔥
🚨 Escándalo fuerte: ¡Ledger acaba de confirmar que al menos un dispositivo de un usuario tenía un componente de hardware implantado sin autorización! El distribuidor CryptoBilis, alarmado, suspendió de inmediato la venta de todos sus productos.
🤔 Entonces, ¿para qué sirven los sellos? Muchos se preguntan: si están llenos de sellos de seguridad y de garantía, ¿cómo pudieron manipularlos?
🏷️ Hoy en día, los hackers falsifican o despegan los sellos con mucha habilidad; un «ataque a la cadena de suministro» es pan comido.
🕵️ ¿O acaso algún infiltrado introdujo a escondidas un chip extraño antes de poner el sello? Ledger afirma que sus sistemas siguen siendo seguros, ¡pero esta polémica va para largo!
🛡️ ¿Qué deben hacer los traders?
🛑 Si compraste en CryptoBilis y aún no la has configurado, no la toques.
💸 Si ya la configuraste, transfiere cuanto antes todos tus activos a una nueva wallet con una frase semilla de 24 palabras completamente nueva.
⚠️ ¡Esto no es asesoramiento financiero!
👉 Regístrate en una nueva cuenta de Binance para operar conmigo:
➕ Código de referido: VINHTOCDO
🔗 Enlace: [binance.com](http://binance.com/)
👇 Haz clic en las operaciones de abajo para apoyarme:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
¡La wallet «fría», pero los traders tienen el corazón «ardiendo»! 🔥
🚨 Escándalo fuerte: ¡Ledger acaba de confirmar que al menos un dispositivo de un usuario tenía un componente de hardware implantado sin autorización! El distribuidor CryptoBilis, alarmado, suspendió de inmediato la venta de todos sus productos.
🤔 Entonces, ¿para qué sirven los sellos? Muchos se preguntan: si están llenos de sellos de seguridad y de garantía, ¿cómo pudieron manipularlos?
🏷️ Hoy en día, los hackers falsifican o despegan los sellos con mucha habilidad; un «ataque a la cadena de suministro» es pan comido.
🕵️ ¿O acaso algún infiltrado introdujo a escondidas un chip extraño antes de poner el sello? Ledger afirma que sus sistemas siguen siendo seguros, ¡pero esta polémica va para largo!
🛡️ ¿Qué deben hacer los traders?
🛑 Si compraste en CryptoBilis y aún no la has configurado, no la toques.
💸 Si ya la configuraste, transfiere cuanto antes todos tus activos a una nueva wallet con una frase semilla de 24 palabras completamente nueva.
⚠️ ¡Esto no es asesoramiento financiero!
👉 Regístrate en una nueva cuenta de Binance para operar conmigo:
➕ Código de referido: VINHTOCDO
🔗 Enlace: binance.com
👇 Haz clic en las operaciones de abajo para apoyarme:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
¡La wallet «fría», pero los traders tienen el corazón «ardiendo»! 🔥
🚨 Escándalo fuerte: ¡Ledger acaba de confirmar que al menos un dispositivo de un usuario tenía un componente de hardware implantado sin autorización! El distribuidor CryptoBilis, alarmado, suspendió de inmediato la venta de todos sus productos.
🤔 Entonces, ¿para qué sirven los sellos? Muchos se preguntan: si están llenos de sellos de seguridad y de garantía, ¿cómo pudieron manipularlos?
🏷️ Hoy en día, los hackers falsifican o despegan los sellos con mucha habilidad; un «ataque a la cadena de suministro» es pan comido.
🕵️ ¿O acaso algún infiltrado introdujo a escondidas un chip extraño antes de poner el sello? Ledger afirma que sus sistemas siguen siendo seguros, ¡pero esta polémica va para largo!
🛡️ ¿Qué deben hacer los traders?
🛑 Si compraste en CryptoBilis y aún no la has configurado, no la toques.
💸 Si ya la configuraste, transfiere cuanto antes todos tus activos a una nueva wallet con una frase semilla de 24 palabras completamente nueva.
⚠️ ¡Esto no es asesoramiento financiero!
👉 Regístrate en una nueva cuenta de Binance para operar conmigo:
➕ Código de referido: VINHTOCDO
🔗 Enlace: binance.com
👇 Haz clic en las operaciones de abajo para apoyarme:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

$INJ NPM PACKAGE HACK — 50K DESCARGAS SEMANALES COMPROMETIDAS 🔥
La versión maliciosa 1.20.21 de injectivelabs/sdk-ts está robando claves privadas y frases de recuperación. La cuenta de GitHub del desarrollador fue comprometida en un ataque clásico de cadena de suministro dirigido a desarrolladores. Con aproximadamente 50,000 descargas por semana, esto no es un incidente de pequeña escala. Si tú o tu equipo han interactuado con este paquete desde el 8 de junio, cambia tus claves de inmediato.
Injective reaccionó rápido, pero el ecosistema de npm todavía tiene brechas. ¿Estás revisando tus dependencias para detectar actualizaciones maliciosas?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM PACKAGE HACK — 50K DESCARGAS SEMANALES COMPROMETIDAS 🔥
La versión maliciosa 1.20.21 de injectivelabs/sdk-ts está robando claves privadas y frases de recuperación. La cuenta de GitHub del desarrollador fue comprometida en un ataque clásico de cadena de suministro dirigido a desarrolladores. Con aproximadamente 50,000 descargas por semana, esto no es un incidente de pequeña escala. Si tú o tu equipo han interactuado con este paquete desde el 8 de junio, cambia tus claves de inmediato.
Injective reaccionó rápido, pero el ecosistema de npm todavía tiene brechas. ¿Estás revisando tus dependencias para detectar actualizaciones maliciosas?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
La versión maliciosa 1.20.21 de injectivelabs/sdk-ts está robando claves privadas y frases de recuperación. La cuenta de GitHub del desarrollador fue comprometida en un ataque clásico de cadena de suministro dirigido a desarrolladores. Con aproximadamente 50,000 descargas por semana, esto no es un incidente de pequeña escala. Si tú o tu equipo han interactuado con este paquete desde el 8 de junio, cambia tus claves de inmediato.
Injective reaccionó rápido, pero el ecosistema de npm todavía tiene brechas. ¿Estás revisando tus dependencias para detectar actualizaciones maliciosas?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2.000 PAQUETES ENVENENADOS INUNDAN $KEYV — ¡127M DESCARGAS EN EL RADIO DE EXPLOSIÓN! 💥
Con 127M de descargas a la semana, esto no es un error — es una brecha armada con un gran radio de explosión. 🦈 El atacante inundó el ecosistema Keyv/Cacheable con 2.000+ versiones maliciosas, incluyendo keyv@6.0.0, replicando la automatización del gusano Shai-Hulud. 🔍
Así es como los proyectos se desmantelan desde dentro: robo de credenciales, fugas de claves en CI/CD, cargas remotas, movimiento lateral a través de entornos de desarrollo. Cada aplicación que depende de esta biblioteca queda expuesta. 📊
Si tienes claves o ejecutas pipelines de compilación en Node.js, trata tus dependencias como comprometidas hasta que se auditen. Rota las credenciales e inspecciona los archivos de bloqueo ahora. ⚠️ 💬 ¿Tu árbol de dependencias está limpio, o estás a un paquete de una pesadilla? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2.000 PAQUETES ENVENENADOS INUNDAN $KEYV — ¡127M DESCARGAS EN EL RADIO DE EXPLOSIÓN! 💥
Con 127M de descargas a la semana, esto no es un error — es una brecha armada con un gran radio de explosión. 🦈 El atacante inundó el ecosistema Keyv/Cacheable con 2.000+ versiones maliciosas, incluyendo keyv@6.0.0, replicando la automatización del gusano Shai-Hulud. 🔍
Así es como los proyectos se desmantelan desde dentro: robo de credenciales, fugas de claves en CI/CD, cargas remotas, movimiento lateral a través de entornos de desarrollo. Cada aplicación que depende de esta biblioteca queda expuesta. 📊
Si tienes claves o ejecutas pipelines de compilación en Node.js, trata tus dependencias como comprometidas hasta que se auditen. Rota las credenciales e inspecciona los archivos de bloqueo ahora. ⚠️ 💬 ¿Tu árbol de dependencias está limpio, o estás a un paquete de una pesadilla? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Con 127M de descargas a la semana, esto no es un error — es una brecha armada con un gran radio de explosión. 🦈 El atacante inundó el ecosistema Keyv/Cacheable con 2.000+ versiones maliciosas, incluyendo keyv@6.0.0, replicando la automatización del gusano Shai-Hulud. 🔍
Así es como los proyectos se desmantelan desde dentro: robo de credenciales, fugas de claves en CI/CD, cargas remotas, movimiento lateral a través de entornos de desarrollo. Cada aplicación que depende de esta biblioteca queda expuesta. 📊
Si tienes claves o ejecutas pipelines de compilación en Node.js, trata tus dependencias como comprometidas hasta que se auditen. Rota las credenciales e inspecciona los archivos de bloqueo ahora. ⚠️ 💬 ¿Tu árbol de dependencias está limpio, o estás a un paquete de una pesadilla? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13

Ledger detecta un implante de hardware no autorizado en una billetera de criptomonedas y teme un ataque a la cadena de suministro
- Ledger confirma que ha detectado un implante de hardware no autorizado dentro de una billetera de criptomonedas
- El implante está relacionado con una investigación en curso por robo
- Aumenta la preocupación por los sofisticados ataques a la cadena de suministro
- La fuente RSS no ofrece más detalles sobre el alcance ni sobre las billeteras concretas
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Fuente: U.Today
Ledger detecta un implante de hardware no autorizado en una billetera de criptomonedas y teme un ataque a la cadena de suministro
- Ledger confirma que ha detectado un implante de hardware no autorizado dentro de una billetera de criptomonedas
- El implante está relacionado con una investigación en curso por robo
- Aumenta la preocupación por los sofisticados ataques a la cadena de suministro
- La fuente RSS no ofrece más detalles sobre el alcance ni sobre las billeteras concretas
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Fuente: U.Today
- Ledger confirma que ha detectado un implante de hardware no autorizado dentro de una billetera de criptomonedas
- El implante está relacionado con una investigación en curso por robo
- Aumenta la preocupación por los sofisticados ataques a la cadena de suministro
- La fuente RSS no ofrece más detalles sobre el alcance ni sobre las billeteras concretas
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Fuente: U.Today
134
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
3,164 vistas
58 están debatiendo
2
#A Packed Week of Earnings and Data Tests Markets
150,850 vistas
667 están debatiendo
3
#AnthropicIPOTestsInvestorAppetiteForAI
333,429 vistas
2,917 están debatiendo
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
125,078 vistas
990 están debatiendo
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
32,481 vistas
337 están debatiendo
6
#AnthropicClearedToListOnNasdaqAsANT
27,453 vistas
279 están debatiendo
7
#WhatInvestmentSignalsDo13FFilingsReveal?
68,641 vistas
677 están debatiendo
8
#TetherCapitalMakesStrategicInvestmentInStables
15,647 vistas
121 están debatiendo
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
1,910 vistas
21 están debatiendo
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,367 vistas
17 están debatiendo