
#hardwarewallet
hardwarewallet
114,004 vistas
409 están debatiendo
Hot
Lo último

🚨 $BTC $BNB ¡ALERTA: DISPOSITIVOS TREZOR COMPROMETIDOS! 💥
Trezor acaba de confirmar que tres unidades Safe‑5 vendidas a través de un distribuidor externo llevaban un chip oculto que captura pantallas y exfiltra frases de recuperación mediante redes celulares. 🦈📊
La red de implantes se ha reducido aproximadamente en un 80 %, pero los dispositivos restantes siguen suponiendo un riesgo sistémico. Medidas inmediatas: instalar el firmware 2.13.1, generar una nueva frase semilla y transferir los fondos a un almacenamiento en frío de confianza o a una plataforma de intercambio importante. 📌⚡
Saltarse la prueba podría dejar tu cartera expuesta a un drenaje silencioso. 💬 ¿Cuál es tu próximo paso para proteger tus criptomonedas? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
🚨 $BTC $BNB ¡ALERTA: DISPOSITIVOS TREZOR COMPROMETIDOS! 💥
Trezor acaba de confirmar que tres unidades Safe‑5 vendidas a través de un distribuidor externo llevaban un chip oculto que captura pantallas y exfiltra frases de recuperación mediante redes celulares. 🦈📊
La red de implantes se ha reducido aproximadamente en un 80 %, pero los dispositivos restantes siguen suponiendo un riesgo sistémico. Medidas inmediatas: instalar el firmware 2.13.1, generar una nueva frase semilla y transferir los fondos a un almacenamiento en frío de confianza o a una plataforma de intercambio importante. 📌⚡
Saltarse la prueba podría dejar tu cartera expuesta a un drenaje silencioso. 💬 ¿Cuál es tu próximo paso para proteger tus criptomonedas? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
Trezor acaba de confirmar que tres unidades Safe‑5 vendidas a través de un distribuidor externo llevaban un chip oculto que captura pantallas y exfiltra frases de recuperación mediante redes celulares. 🦈📊
La red de implantes se ha reducido aproximadamente en un 80 %, pero los dispositivos restantes siguen suponiendo un riesgo sistémico. Medidas inmediatas: instalar el firmware 2.13.1, generar una nueva frase semilla y transferir los fondos a un almacenamiento en frío de confianza o a una plataforma de intercambio importante. 📌⚡
Saltarse la prueba podría dejar tu cartera expuesta a un drenaje silencioso. 💬 ¿Cuál es tu próximo paso para proteger tus criptomonedas? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
2

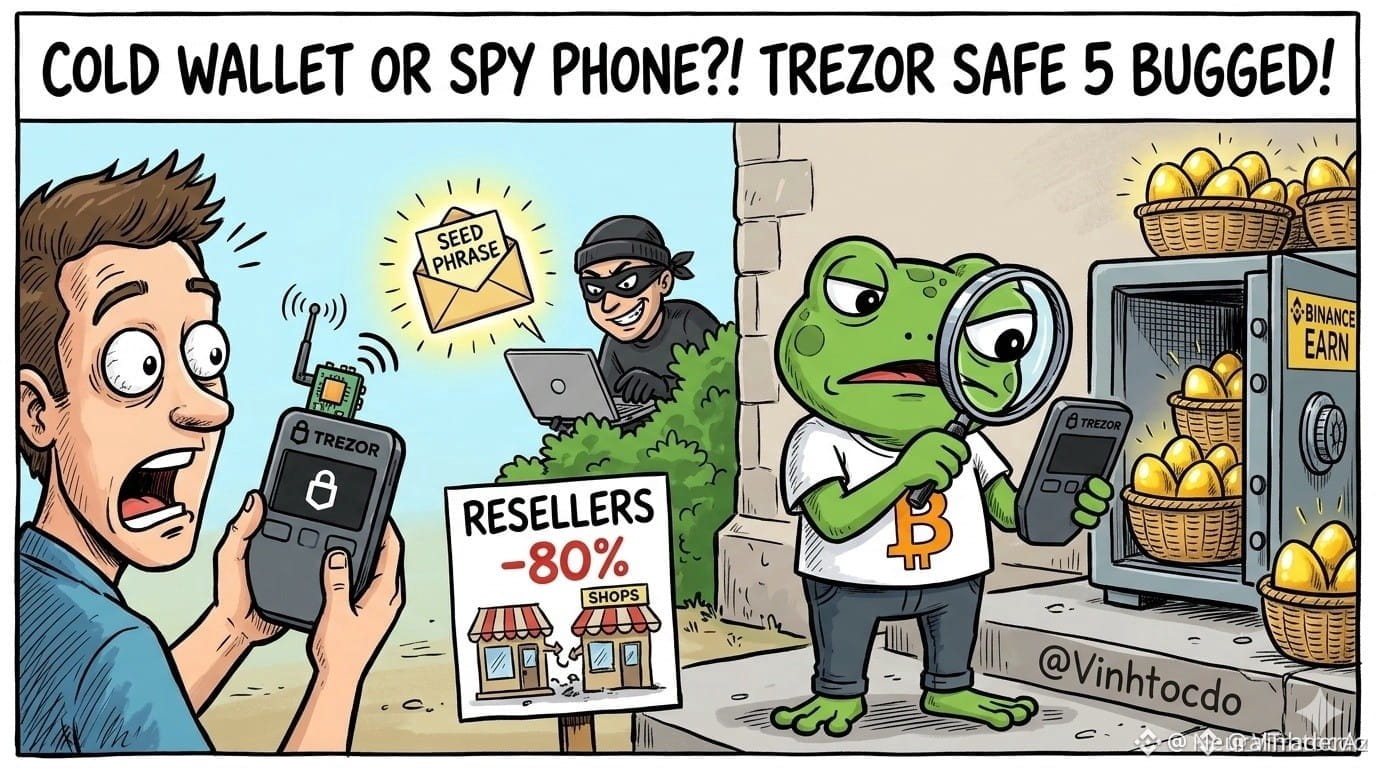
🚨 $BTC ¡ALERTA: IMPLANTES EN Trezor SAFE5 AL DESCUBIERTO! 🛑
Una placa de circuito oculta se infiltró en tres dispositivos Trezor Safe 5 vendidos por un revendedor y desviaba las frases de recuperación directamente a un servidor malicioso. 🦈⚡ El implante vigila la pantalla, cifra la semilla y la envía a través de la red móvil antes de que el firmware 2.13.1 corrija la vulnerabilidad.
Trezor ha reducido su red de revendedores en un 80 % e insta a todos los usuarios a transferir sus fondos a una semilla nueva en un dispositivo comprado a través de canales oficiales. 📊 Esto nos recuerda claramente que los ataques a la cadena de suministro pueden poner en peligro los cimientos mismos de la custodia propia.
💬 ¿Estás comprobando hoy la procedencia de tu cartera de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #HardwareWallet
🔥 💎
🚨 $BTC ¡ALERTA: IMPLANTES EN Trezor SAFE5 AL DESCUBIERTO! 🛑
Una placa de circuito oculta se infiltró en tres dispositivos Trezor Safe 5 vendidos por un revendedor y desviaba las frases de recuperación directamente a un servidor malicioso. 🦈⚡ El implante vigila la pantalla, cifra la semilla y la envía a través de la red móvil antes de que el firmware 2.13.1 corrija la vulnerabilidad.
Trezor ha reducido su red de revendedores en un 80 % e insta a todos los usuarios a transferir sus fondos a una semilla nueva en un dispositivo comprado a través de canales oficiales. 📊 Esto nos recuerda claramente que los ataques a la cadena de suministro pueden poner en peligro los cimientos mismos de la custodia propia.
💬 ¿Estás comprobando hoy la procedencia de tu cartera de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #HardwareWallet
🔥 💎
Una placa de circuito oculta se infiltró en tres dispositivos Trezor Safe 5 vendidos por un revendedor y desviaba las frases de recuperación directamente a un servidor malicioso. 🦈⚡ El implante vigila la pantalla, cifra la semilla y la envía a través de la red móvil antes de que el firmware 2.13.1 corrija la vulnerabilidad.
Trezor ha reducido su red de revendedores en un 80 % e insta a todos los usuarios a transferir sus fondos a una semilla nueva en un dispositivo comprado a través de canales oficiales. 📊 Esto nos recuerda claramente que los ataques a la cadena de suministro pueden poner en peligro los cimientos mismos de la custodia propia.
💬 ¿Estás comprobando hoy la procedencia de tu cartera de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #HardwareWallet
🔥 💎
3


·
--
🔓 Trezor descubre implantes ocultos que roban frases de recuperación en billeteras Safe 5 revendidas
Trezor afirma que tres dispositivos Trezor Safe 5 comprados al revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre contenían una placa de circuito adicional instalada entre la placa principal y la pantalla. El implante copia las palabras de recuperación y las frases de contraseña que aparecen en la pantalla, las cifra y las envía a través de la red móvil a un servidor controlado por un atacante. El firmware 2.13.1, publicado el 11 de noviembre, impide que los implantes detectados hasta ahora capturen información, y Trezor ha reducido su red de revendedores en aproximadamente un 80 %. Ningún cliente ha informado de pérdidas de fondos, pero se recomienda a quienes compraron el dispositivo a CryptoBilis que transfieran sus fondos a una nueva billetera con una nueva frase semilla.
⭐ Los ataques a la cadena de suministro de las billeteras de hardware afectan al núcleo de la autocustodia: un recordatorio de que los dispositivos deben comprarse únicamente a través de canales oficiales.
#Trezor #CryptoSecurity #SelfCustody #BilleteraDeHardware
🔓 Trezor descubre implantes ocultos que roban frases de recuperación en billeteras Safe 5 revendidas
Trezor afirma que tres dispositivos Trezor Safe 5 comprados al revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre contenían una placa de circuito adicional instalada entre la placa principal y la pantalla. El implante copia las palabras de recuperación y las frases de contraseña que aparecen en la pantalla, las cifra y las envía a través de la red móvil a un servidor controlado por un atacante. El firmware 2.13.1, publicado el 11 de noviembre, impide que los implantes detectados hasta ahora capturen información, y Trezor ha reducido su red de revendedores en aproximadamente un 80 %. Ningún cliente ha informado de pérdidas de fondos, pero se recomienda a quienes compraron el dispositivo a CryptoBilis que transfieran sus fondos a una nueva billetera con una nueva frase semilla.
⭐ Los ataques a la cadena de suministro de las billeteras de hardware afectan al núcleo de la autocustodia: un recordatorio de que los dispositivos deben comprarse únicamente a través de canales oficiales.
#Trezor #CryptoSecurity #SelfCustody #BilleteraDeHardware
Trezor afirma que tres dispositivos Trezor Safe 5 comprados al revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre contenían una placa de circuito adicional instalada entre la placa principal y la pantalla. El implante copia las palabras de recuperación y las frases de contraseña que aparecen en la pantalla, las cifra y las envía a través de la red móvil a un servidor controlado por un atacante. El firmware 2.13.1, publicado el 11 de noviembre, impide que los implantes detectados hasta ahora capturen información, y Trezor ha reducido su red de revendedores en aproximadamente un 80 %. Ningún cliente ha informado de pérdidas de fondos, pero se recomienda a quienes compraron el dispositivo a CryptoBilis que transfieran sus fondos a una nueva billetera con una nueva frase semilla.
⭐ Los ataques a la cadena de suministro de las billeteras de hardware afectan al núcleo de la autocustodia: un recordatorio de que los dispositivos deben comprarse únicamente a través de canales oficiales.
#Trezor #CryptoSecurity #SelfCustody #BilleteraDeHardware
94

·
--
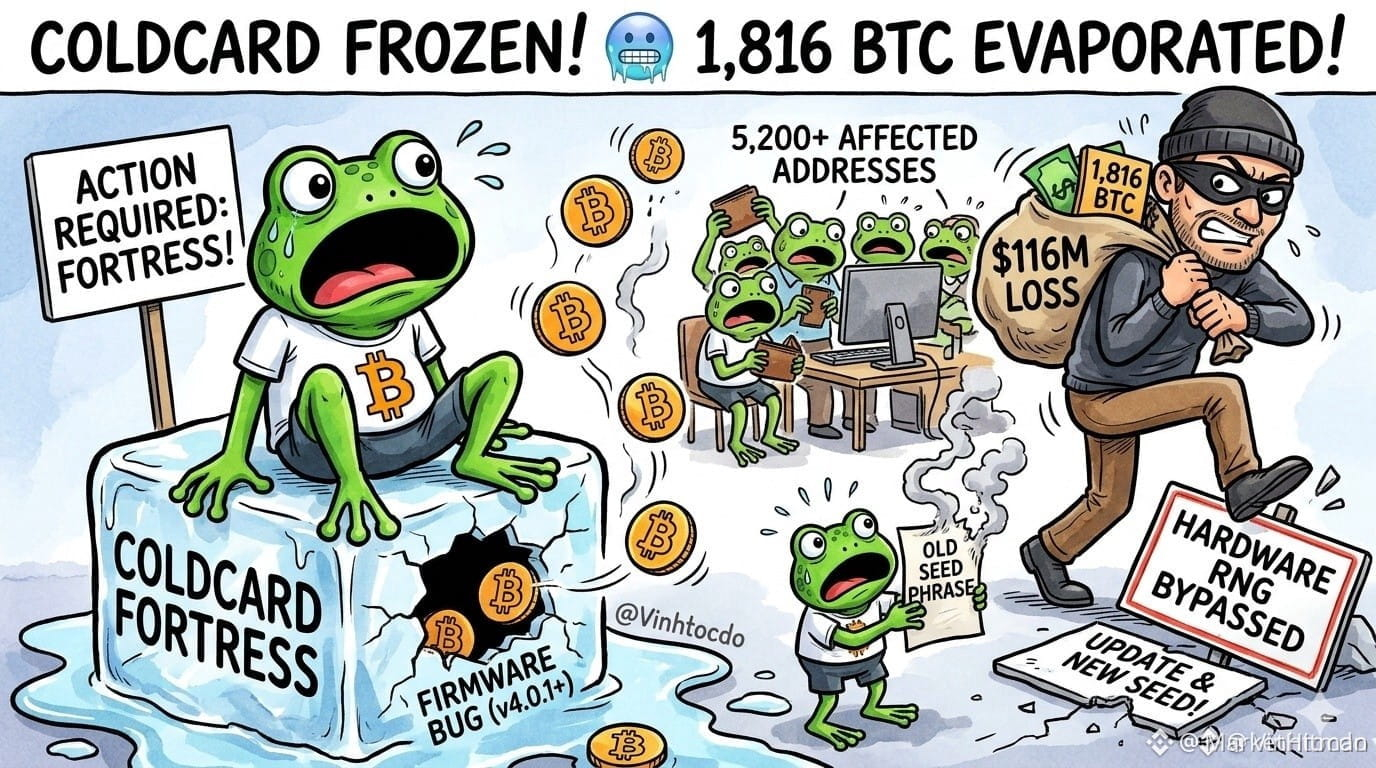
🚨 ¡UN FALLO CRÍTICO DEL FIRMWARE EXPONE EL ALMACENAMIENTO EN FRÍO $BTC A RIESGOS DE SEGURIDAD IMPREVISTOS! 💥
Cuando las bóvedas de nivel institucional desarrollan grietas microscópicas, la onda expansiva se propaga directamente al flujo de órdenes y a la confianza en la custodia. Recientemente, un grave descuido en el firmware eludió la generación aleatoria por hardware y expuso miles de dispositivos de autocustodia. 🔍
Los inversores expertos tratan la integridad de la infraestructura con la misma disciplina que la colocación de órdenes stop-loss. Si tu almacenamiento en frío está dentro del período de versiones afectadas, migrar de inmediato a nuevas copias de seguridad criptográficas e instalar el firmware actualizado no es opcional: es pura mitigación de riesgos. 💡
💬 ¿Estás auditando hoy tus protocolos de almacenamiento de hardware o supones que los activos sin conexión son automáticamente invulnerables? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #RiskManagement
🔥 💎
🚨 ¡UN FALLO CRÍTICO DEL FIRMWARE EXPONE EL ALMACENAMIENTO EN FRÍO $BTC A RIESGOS DE SEGURIDAD IMPREVISTOS! 💥
Cuando las bóvedas de nivel institucional desarrollan grietas microscópicas, la onda expansiva se propaga directamente al flujo de órdenes y a la confianza en la custodia. Recientemente, un grave descuido en el firmware eludió la generación aleatoria por hardware y expuso miles de dispositivos de autocustodia. 🔍
Los inversores expertos tratan la integridad de la infraestructura con la misma disciplina que la colocación de órdenes stop-loss. Si tu almacenamiento en frío está dentro del período de versiones afectadas, migrar de inmediato a nuevas copias de seguridad criptográficas e instalar el firmware actualizado no es opcional: es pura mitigación de riesgos. 💡
💬 ¿Estás auditando hoy tus protocolos de almacenamiento de hardware o supones que los activos sin conexión son automáticamente invulnerables? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #RiskManagement
🔥 💎
Cuando las bóvedas de nivel institucional desarrollan grietas microscópicas, la onda expansiva se propaga directamente al flujo de órdenes y a la confianza en la custodia. Recientemente, un grave descuido en el firmware eludió la generación aleatoria por hardware y expuso miles de dispositivos de autocustodia. 🔍
Los inversores expertos tratan la integridad de la infraestructura con la misma disciplina que la colocación de órdenes stop-loss. Si tu almacenamiento en frío está dentro del período de versiones afectadas, migrar de inmediato a nuevas copias de seguridad criptográficas e instalar el firmware actualizado no es opcional: es pura mitigación de riesgos. 💡
💬 ¿Estás auditando hoy tus protocolos de almacenamiento de hardware o supones que los activos sin conexión son automáticamente invulnerables? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #RiskManagement
🔥 💎
5

·
--
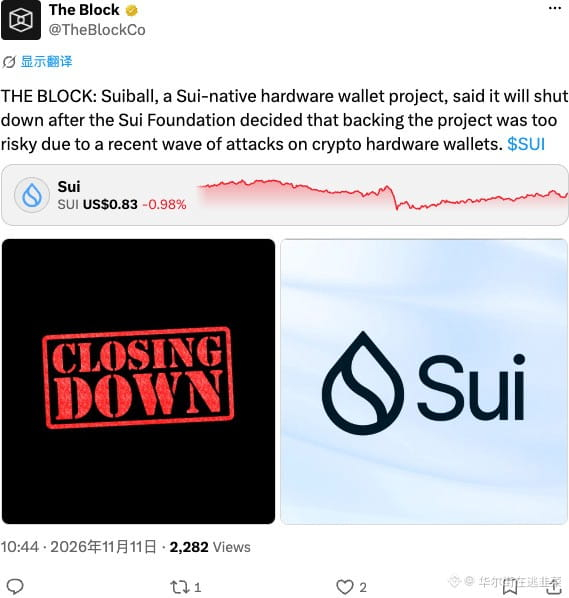
¿Se ha ido definitivamente a pique el negocio de las billeteras de hardware? Suiball, un proyecto nativo de Sui, anunció su cierre. La fundación cree que ahora mismo crear billeteras de hardware es demasiado arriesgado; después de que la hackearan hace poco, ya no se atreve a cargar con la responsabilidad 🌚. En estos tiempos ni siquiera las billeteras frías son seguras. ¿Quién se atreve a guardar criptomonedas de verdad?
$SUI #HARDWAREWALLET
¿Se ha ido definitivamente a pique el negocio de las billeteras de hardware? Suiball, un proyecto nativo de Sui, anunció su cierre. La fundación cree que ahora mismo crear billeteras de hardware es demasiado arriesgado; después de que la hackearan hace poco, ya no se atreve a cargar con la responsabilidad 🌚. En estos tiempos ni siquiera las billeteras frías son seguras. ¿Quién se atreve a guardar criptomonedas de verdad?
$SUI #HARDWAREWALLET
$SUI #HARDWAREWALLET
269

Ambire Ice muestra los cambios en los propietarios de la cuenta y el umbral de aprobación en la pantalla de firma
- La billetera de hardware Ambire Ice decodificará las transacciones de Safe.
- Señala los cambios en el control de la cuenta.
- Diseñado para ayudar a los firmantes a tomar decisiones antes de aprobar.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Fuente: NewsBTC
Ambire Ice muestra los cambios en los propietarios de la cuenta y el umbral de aprobación en la pantalla de firma
- La billetera de hardware Ambire Ice decodificará las transacciones de Safe.
- Señala los cambios en el control de la cuenta.
- Diseñado para ayudar a los firmantes a tomar decisiones antes de aprobar.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Fuente: NewsBTC
- La billetera de hardware Ambire Ice decodificará las transacciones de Safe.
- Señala los cambios en el control de la cuenta.
- Diseñado para ayudar a los firmantes a tomar decisiones antes de aprobar.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Fuente: NewsBTC
95
·
--
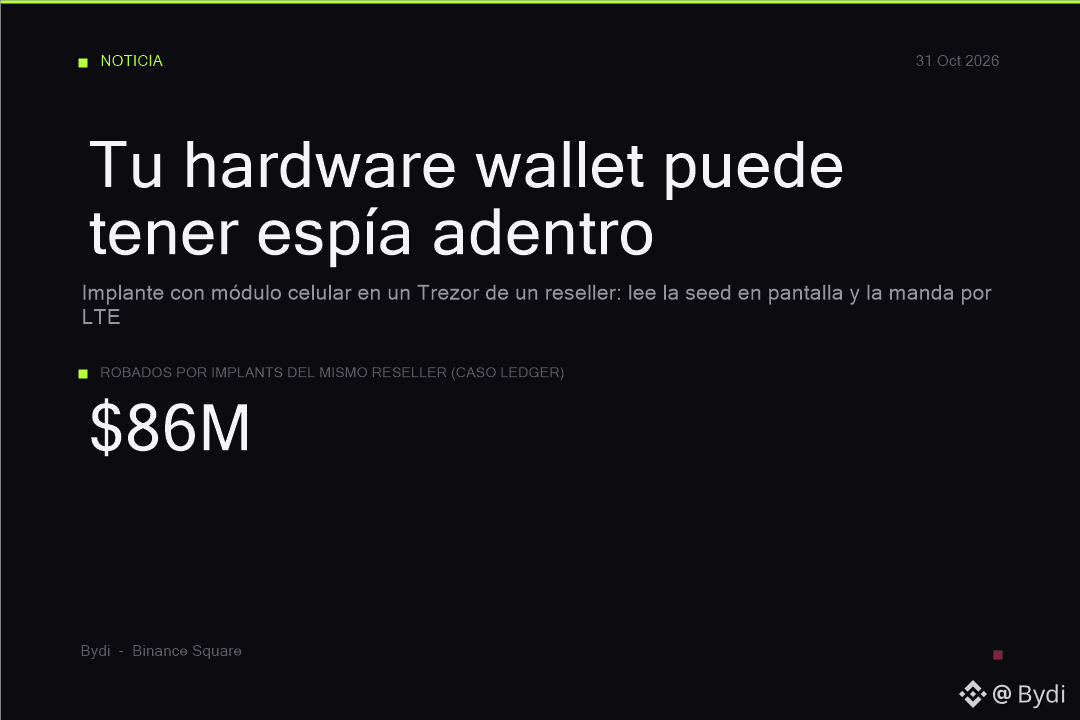
espía literal DENTRO de tu cold wallet 🚨
encontraron un Trezor Safe 5 de un reseller con una placa extra entre la mainboard y la pantalla: módulo celular con antena que lee tu seed phrase EN PANTALLA y la manda por LTE cuando conectas el bicho. ni pesar el dispositivo es test confiable, eso dijo Trezor
el mismo reseller ya vendió implants de Ledger: ~86M robados y una víctima perdió 60+ BTC. la orden de Trezor: si compraste ahí desde marzo 2026, mover TODO a wallet nueva con seed NUEVA (restaurar el backup viejo no arregla nada, la frase ya está quemada)
yo imaginando mi wallet mandando la seed por señal de celular como si fuera a hacer check-in al hotel
comprar directo al fabricante o es ruleta rusa, no hay punto medio
¿el suyo vino del fabricante o de un marketplace? cuénteme y que no sea por tokopedia porfa
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
espía literal DENTRO de tu cold wallet 🚨
encontraron un Trezor Safe 5 de un reseller con una placa extra entre la mainboard y la pantalla: módulo celular con antena que lee tu seed phrase EN PANTALLA y la manda por LTE cuando conectas el bicho. ni pesar el dispositivo es test confiable, eso dijo Trezor
el mismo reseller ya vendió implants de Ledger: ~86M robados y una víctima perdió 60+ BTC. la orden de Trezor: si compraste ahí desde marzo 2026, mover TODO a wallet nueva con seed NUEVA (restaurar el backup viejo no arregla nada, la frase ya está quemada)
yo imaginando mi wallet mandando la seed por señal de celular como si fuera a hacer check-in al hotel
comprar directo al fabricante o es ruleta rusa, no hay punto medio
¿el suyo vino del fabricante o de un marketplace? cuénteme y que no sea por tokopedia porfa
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
encontraron un Trezor Safe 5 de un reseller con una placa extra entre la mainboard y la pantalla: módulo celular con antena que lee tu seed phrase EN PANTALLA y la manda por LTE cuando conectas el bicho. ni pesar el dispositivo es test confiable, eso dijo Trezor
el mismo reseller ya vendió implants de Ledger: ~86M robados y una víctima perdió 60+ BTC. la orden de Trezor: si compraste ahí desde marzo 2026, mover TODO a wallet nueva con seed NUEVA (restaurar el backup viejo no arregla nada, la frase ya está quemada)
yo imaginando mi wallet mandando la seed por señal de celular como si fuera a hacer check-in al hotel
comprar directo al fabricante o es ruleta rusa, no hay punto medio
¿el suyo vino del fabricante o de un marketplace? cuénteme y que no sea por tokopedia porfa
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
2
2
2.4k
·
--
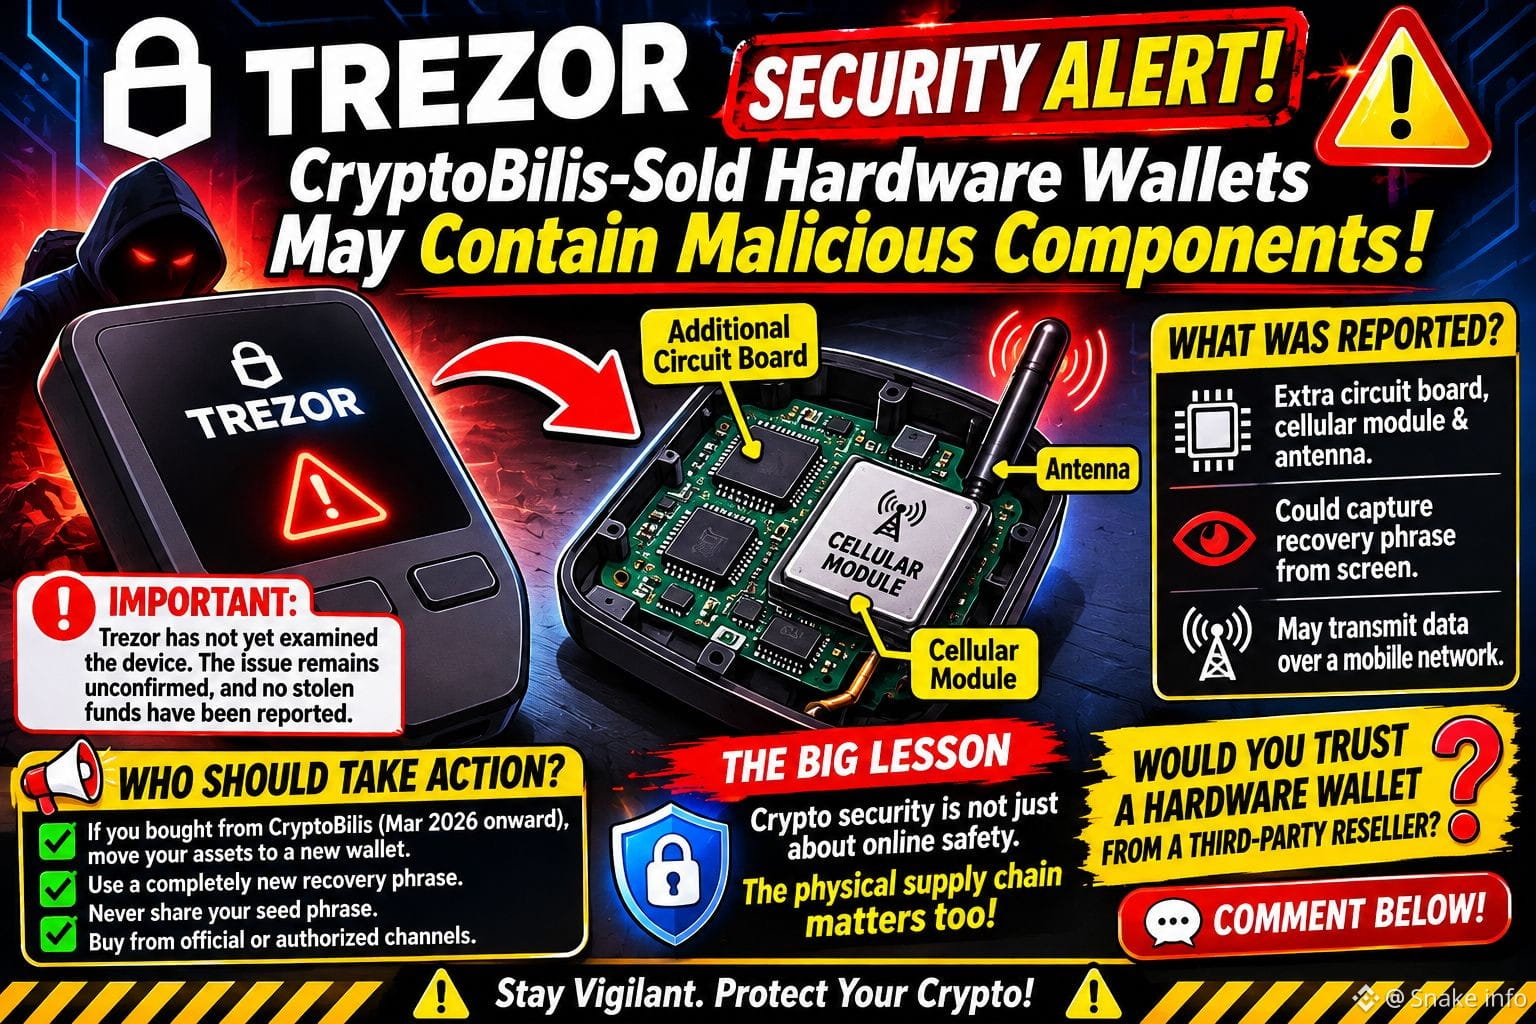
🚨 ALERTA DE SEGURIDAD DE TREZOR: ¡LAS PREOCUPACIONES POR LA MANIPULACIÓN DE LA CARTERA DE HARDWARE ENCIENDEN LAS ALARMAS! 🔐⚠️
Imagina comprar una cartera de hardware para proteger tu criptomonedas, solo para descubrir que el propio dispositivo podría haber sido manipulado. 😨
Trezor ha expresado preocupaciones después de que un cliente en Indonesia supuestamente descubriera hardware sospechoso dentro de un Trezor Safe 5 comprado a través del revendedor CryptoBilis.
🔍 ¿QUÉ SE INFORMÓ?
⚠️ Supuestamente se encontraron una placa de circuito adicional, un módulo celular y una antena dentro del dispositivo.
🔑 La modificación sospechosa podría exponer potencialmente información sensible, incluida la frase de recuperación que se muestra en la pantalla de la cartera.
📡 Una conexión celular podría transmitir potencialmente la información capturada a un tercero.
IMPORTANTE: El dispositivo informado aún no ha sido examinado de forma independiente por el laboratorio de Trezor, por lo que el supuesto implante sigue sin confirmarse. No se han reportado a la empresa fondos robados relacionados.
🛡️ ¿QUIÉN DEBERÍA TOMAR MEDIDAS?
👉 Trezor aconseja a los clientes que compraron dispositivos suministrados por CryptoBilis a partir de marzo de 2026 que trasladen sus activos a una cartera recién creada con una frase de recuperación completamente nueva.
👉 Nunca reutilices una frase de recuperación que pueda haber quedado expuesta.
👉 Nunca compartas tu frase semilla con nadie que afirme brindar soporte técnico.
👉 Compra carteras de hardware a través de canales oficiales o autorizados siempre que sea posible.
🔥 LA GRAN LECCIÓN
La seguridad cripto no se trata solo de proteger tus claves privadas en línea. La cadena de suministro física también importa.
Tu cartera solo es tan confiable como las medidas de seguridad que la protegen.
💬 PREGUNTA: ¿Confiarías en una cartera de hardware comprada a través de un revendedor externo después de oír sobre este incidente informado? 👇
⚠️ Solo contenido educativo y de concienciación sobre seguridad. Verifica los anuncios oficiales antes de tomar medidas.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
HAGA CLIC ABAJO PARA COMERCIAR👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 ALERTA DE SEGURIDAD DE TREZOR: ¡LAS PREOCUPACIONES POR LA MANIPULACIÓN DE LA CARTERA DE HARDWARE ENCIENDEN LAS ALARMAS! 🔐⚠️
Imagina comprar una cartera de hardware para proteger tu criptomonedas, solo para descubrir que el propio dispositivo podría haber sido manipulado. 😨
Trezor ha expresado preocupaciones después de que un cliente en Indonesia supuestamente descubriera hardware sospechoso dentro de un Trezor Safe 5 comprado a través del revendedor CryptoBilis.
🔍 ¿QUÉ SE INFORMÓ?
⚠️ Supuestamente se encontraron una placa de circuito adicional, un módulo celular y una antena dentro del dispositivo.
🔑 La modificación sospechosa podría exponer potencialmente información sensible, incluida la frase de recuperación que se muestra en la pantalla de la cartera.
📡 Una conexión celular podría transmitir potencialmente la información capturada a un tercero.
IMPORTANTE: El dispositivo informado aún no ha sido examinado de forma independiente por el laboratorio de Trezor, por lo que el supuesto implante sigue sin confirmarse. No se han reportado a la empresa fondos robados relacionados.
🛡️ ¿QUIÉN DEBERÍA TOMAR MEDIDAS?
👉 Trezor aconseja a los clientes que compraron dispositivos suministrados por CryptoBilis a partir de marzo de 2026 que trasladen sus activos a una cartera recién creada con una frase de recuperación completamente nueva.
👉 Nunca reutilices una frase de recuperación que pueda haber quedado expuesta.
👉 Nunca compartas tu frase semilla con nadie que afirme brindar soporte técnico.
👉 Compra carteras de hardware a través de canales oficiales o autorizados siempre que sea posible.
🔥 LA GRAN LECCIÓN
La seguridad cripto no se trata solo de proteger tus claves privadas en línea. La cadena de suministro física también importa.
Tu cartera solo es tan confiable como las medidas de seguridad que la protegen.
💬 PREGUNTA: ¿Confiarías en una cartera de hardware comprada a través de un revendedor externo después de oír sobre este incidente informado? 👇
⚠️ Solo contenido educativo y de concienciación sobre seguridad. Verifica los anuncios oficiales antes de tomar medidas.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
HAGA CLIC ABAJO PARA COMERCIAR👇
$BNB $FUEL $BEAT
Imagina comprar una cartera de hardware para proteger tu criptomonedas, solo para descubrir que el propio dispositivo podría haber sido manipulado. 😨
Trezor ha expresado preocupaciones después de que un cliente en Indonesia supuestamente descubriera hardware sospechoso dentro de un Trezor Safe 5 comprado a través del revendedor CryptoBilis.
🔍 ¿QUÉ SE INFORMÓ?
⚠️ Supuestamente se encontraron una placa de circuito adicional, un módulo celular y una antena dentro del dispositivo.
🔑 La modificación sospechosa podría exponer potencialmente información sensible, incluida la frase de recuperación que se muestra en la pantalla de la cartera.
📡 Una conexión celular podría transmitir potencialmente la información capturada a un tercero.
IMPORTANTE: El dispositivo informado aún no ha sido examinado de forma independiente por el laboratorio de Trezor, por lo que el supuesto implante sigue sin confirmarse. No se han reportado a la empresa fondos robados relacionados.
🛡️ ¿QUIÉN DEBERÍA TOMAR MEDIDAS?
👉 Trezor aconseja a los clientes que compraron dispositivos suministrados por CryptoBilis a partir de marzo de 2026 que trasladen sus activos a una cartera recién creada con una frase de recuperación completamente nueva.
👉 Nunca reutilices una frase de recuperación que pueda haber quedado expuesta.
👉 Nunca compartas tu frase semilla con nadie que afirme brindar soporte técnico.
👉 Compra carteras de hardware a través de canales oficiales o autorizados siempre que sea posible.
🔥 LA GRAN LECCIÓN
La seguridad cripto no se trata solo de proteger tus claves privadas en línea. La cadena de suministro física también importa.
Tu cartera solo es tan confiable como las medidas de seguridad que la protegen.
💬 PREGUNTA: ¿Confiarías en una cartera de hardware comprada a través de un revendedor externo después de oír sobre este incidente informado? 👇
⚠️ Solo contenido educativo y de concienciación sobre seguridad. Verifica los anuncios oficiales antes de tomar medidas.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
HAGA CLIC ABAJO PARA COMERCIAR👇
$BNB $FUEL $BEAT
2
743
·
--
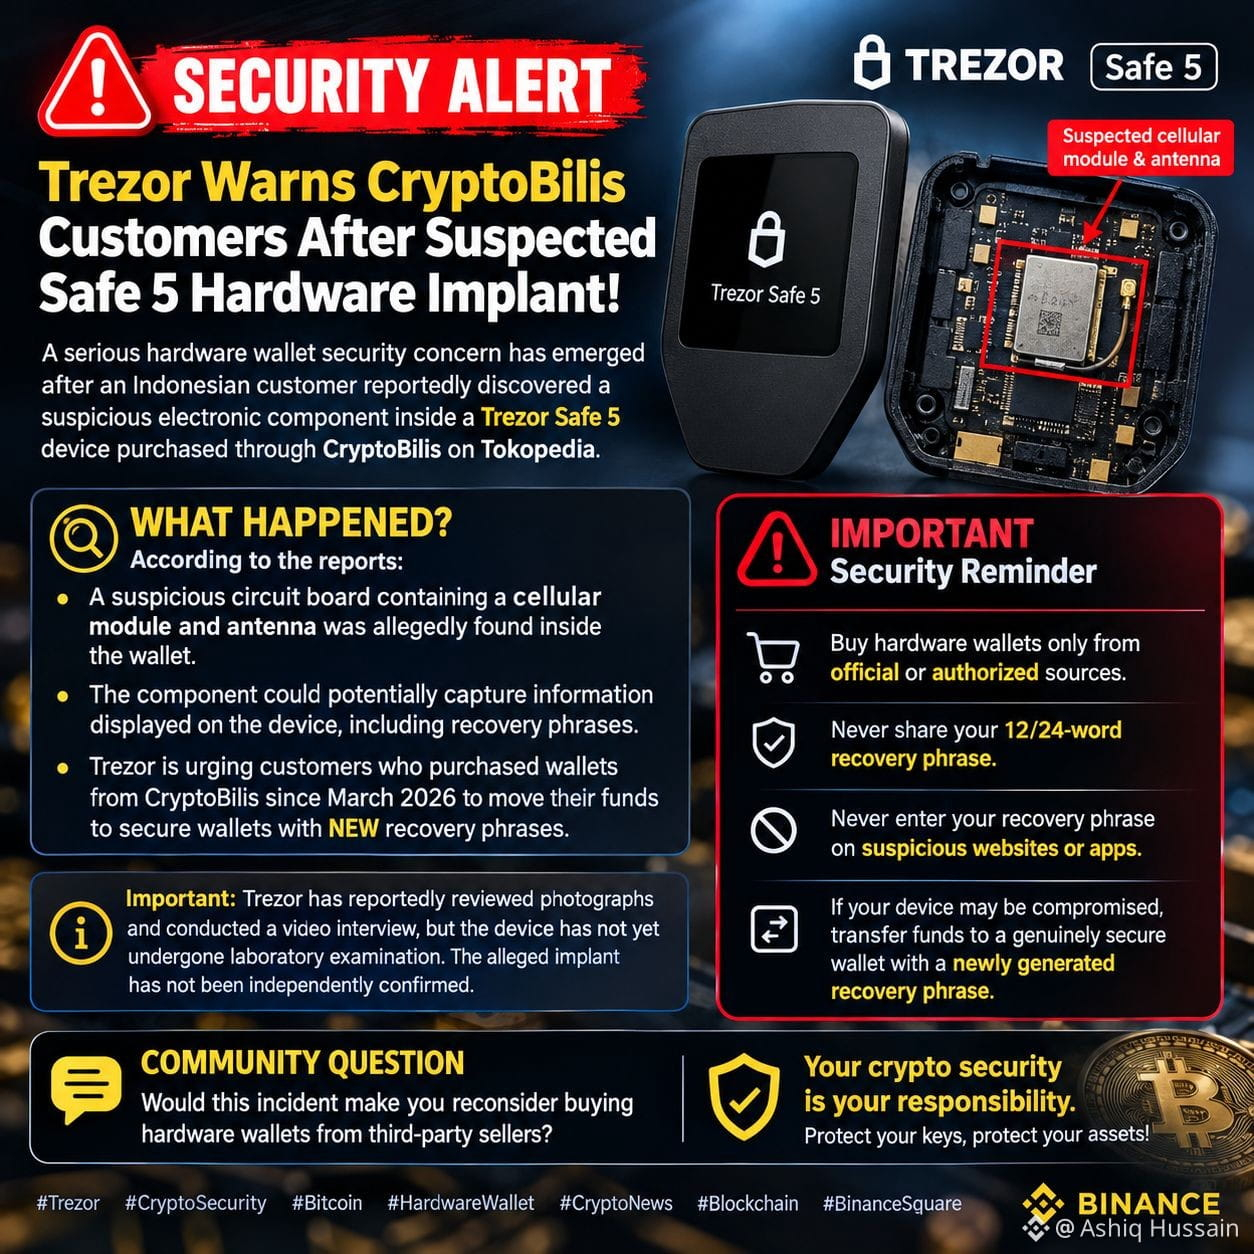
🚨 ALERTA DE SEGURIDAD: ¡Trezor advierte a los clientes de CryptoBilis tras la presunta instalación de un implante en una billetera Safe 5! ⚠️
Ha surgido una grave preocupación sobre la seguridad de las billeteras de hardware después de que, según se informa, un cliente indonesio descubriera un componente electrónico sospechoso dentro de un dispositivo Trezor Safe 5 comprado a través de CryptoBilis en Tokopedia.
🔍 ¿Qué ocurrió?
Según los informes:
- Al parecer, se encontró dentro de la billetera una placa de circuito sospechosa que contenía un módulo celular y una antena.
- El componente podría capturar la información que aparece en la pantalla del dispositivo, incluidas las frases de recuperación.
- Trezor insta a los clientes que hayan comprado billeteras a CryptoBilis desde marzo de 2026 a transferir sus fondos a billeteras seguras con NUEVAS frases de recuperación.
⚠️ Recordatorio importante de seguridad:
✅ Compra billeteras de hardware solo en fuentes oficiales o autorizadas.
✅ Nunca compartas tu frase de recuperación de 12 o 24 palabras.
✅ Nunca introduzcas tu frase de recuperación en sitios web o aplicaciones sospechosos.
✅ Si tu dispositivo podría estar comprometido, transfiere los fondos a una billetera realmente segura con una frase de recuperación recién generada.
📌 Importante: Según se informa, Trezor revisó fotografías y realizó una entrevista por video, pero el dispositivo aún no ha sido sometido a un examen de laboratorio. El presunto implante no ha sido confirmado de forma independiente.
💬 Pregunta para la comunidad:
¿Este incidente te haría reconsiderar la compra de billeteras de hardware a vendedores externos?
{spot}(BTCUSDT)
🔐 Recuerda: la seguridad de tus criptomonedas es tu responsabilidad. ¡Protege tus claves, protege tus activos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 ALERTA DE SEGURIDAD: ¡Trezor advierte a los clientes de CryptoBilis tras la presunta instalación de un implante en una billetera Safe 5! ⚠️
Ha surgido una grave preocupación sobre la seguridad de las billeteras de hardware después de que, según se informa, un cliente indonesio descubriera un componente electrónico sospechoso dentro de un dispositivo Trezor Safe 5 comprado a través de CryptoBilis en Tokopedia.
🔍 ¿Qué ocurrió?
Según los informes:
- Al parecer, se encontró dentro de la billetera una placa de circuito sospechosa que contenía un módulo celular y una antena.
- El componente podría capturar la información que aparece en la pantalla del dispositivo, incluidas las frases de recuperación.
- Trezor insta a los clientes que hayan comprado billeteras a CryptoBilis desde marzo de 2026 a transferir sus fondos a billeteras seguras con NUEVAS frases de recuperación.
⚠️ Recordatorio importante de seguridad:
✅ Compra billeteras de hardware solo en fuentes oficiales o autorizadas.
✅ Nunca compartas tu frase de recuperación de 12 o 24 palabras.
✅ Nunca introduzcas tu frase de recuperación en sitios web o aplicaciones sospechosos.
✅ Si tu dispositivo podría estar comprometido, transfiere los fondos a una billetera realmente segura con una frase de recuperación recién generada.
📌 Importante: Según se informa, Trezor revisó fotografías y realizó una entrevista por video, pero el dispositivo aún no ha sido sometido a un examen de laboratorio. El presunto implante no ha sido confirmado de forma independiente.
💬 Pregunta para la comunidad:
¿Este incidente te haría reconsiderar la compra de billeteras de hardware a vendedores externos?
🔐 Recuerda: la seguridad de tus criptomonedas es tu responsabilidad. ¡Protege tus claves, protege tus activos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Ha surgido una grave preocupación sobre la seguridad de las billeteras de hardware después de que, según se informa, un cliente indonesio descubriera un componente electrónico sospechoso dentro de un dispositivo Trezor Safe 5 comprado a través de CryptoBilis en Tokopedia.
🔍 ¿Qué ocurrió?
Según los informes:
- Al parecer, se encontró dentro de la billetera una placa de circuito sospechosa que contenía un módulo celular y una antena.
- El componente podría capturar la información que aparece en la pantalla del dispositivo, incluidas las frases de recuperación.
- Trezor insta a los clientes que hayan comprado billeteras a CryptoBilis desde marzo de 2026 a transferir sus fondos a billeteras seguras con NUEVAS frases de recuperación.
⚠️ Recordatorio importante de seguridad:
✅ Compra billeteras de hardware solo en fuentes oficiales o autorizadas.
✅ Nunca compartas tu frase de recuperación de 12 o 24 palabras.
✅ Nunca introduzcas tu frase de recuperación en sitios web o aplicaciones sospechosos.
✅ Si tu dispositivo podría estar comprometido, transfiere los fondos a una billetera realmente segura con una frase de recuperación recién generada.
📌 Importante: Según se informa, Trezor revisó fotografías y realizó una entrevista por video, pero el dispositivo aún no ha sido sometido a un examen de laboratorio. El presunto implante no ha sido confirmado de forma independiente.
💬 Pregunta para la comunidad:
¿Este incidente te haría reconsiderar la compra de billeteras de hardware a vendedores externos?
🔐 Recuerda: la seguridad de tus criptomonedas es tu responsabilidad. ¡Protege tus claves, protege tus activos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
142
·
--
#TrezorAdvierteQueBilleteraVendidaPorCryptoBilisPuedeContenerComponentesMaliciosos
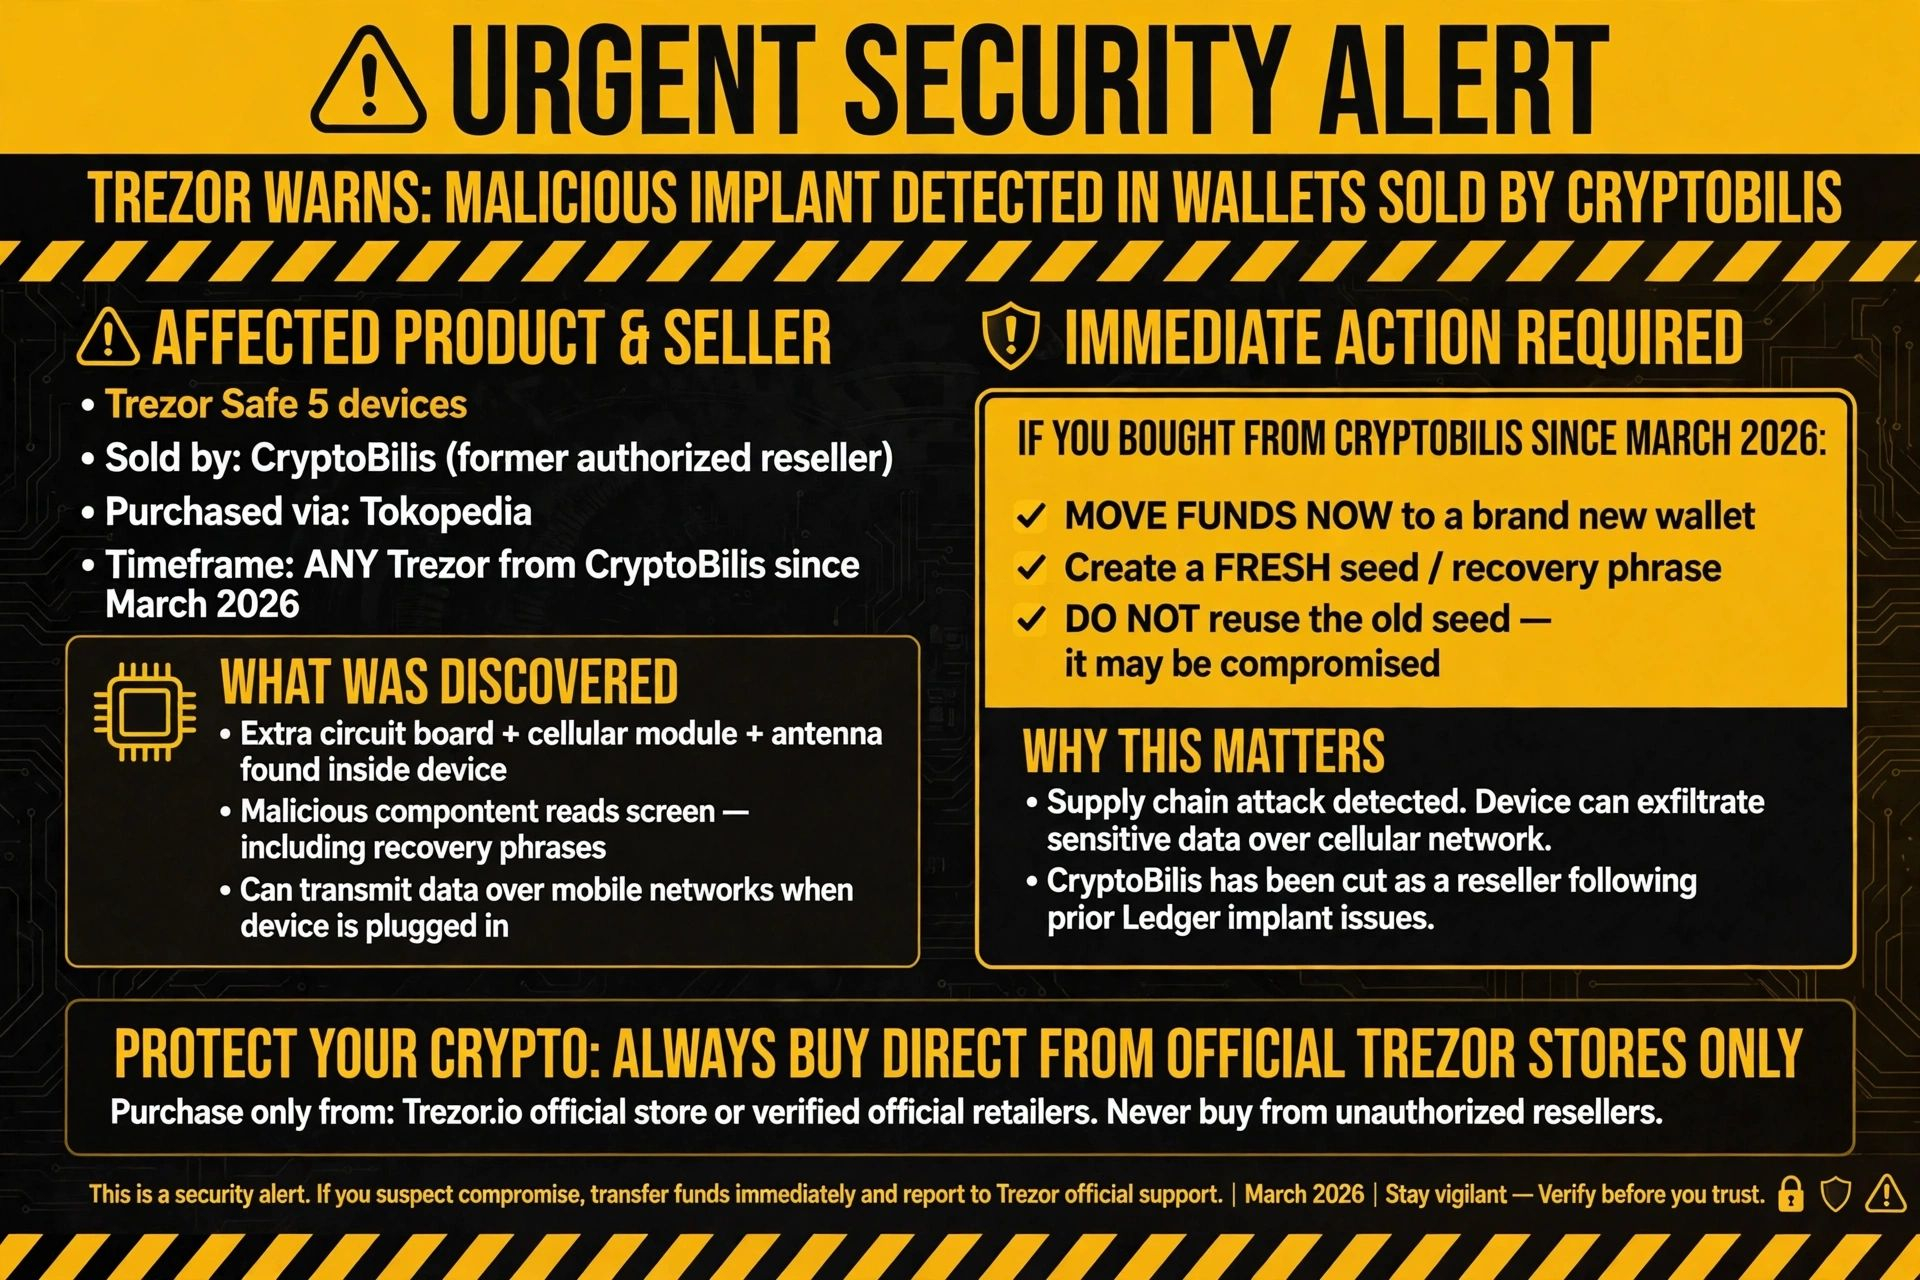
🚨 URGENTE: ¡Trezor advierte sobre un posible implante malicioso en billeteras vendidas por CryptoBilis!
Trezor acaba de emitir una seria alerta de seguridad. Un cliente informó que encontró un implante de hardware dentro de un Trezor Safe 5 comprado al antiguo distribuidor autorizado CryptoBilis (a través de Tokopedia en agosto).
Según se alega, la placa de circuito adicional + el módulo celular + la antena leen la pantalla (incluidas las frases de recuperación) y pueden transmitir datos a través de redes móviles cuando el dispositivo está conectado.
Todavía no se han reportado pérdidas de fondos, pero Trezor considera que la alerta es creíble.
*Si compraste CUALQUIER Trezor a CryptoBilis desde marzo de 2026 → Transfiere tus fondos de inmediato a una billetera completamente nueva con una NUEVA frase semilla. NO reutilices la frase semilla anterior.*
CryptoBilis ya había sido eliminado como distribuidor tras los anteriores incidentes de implantes en dispositivos Ledger.
Los ataques a la cadena de suministro son la nueva pesadilla. Incluso las billeteras de hardware de confianza pueden ser comprometidas antes de llegar a tus manos. Compra siempre directamente en tiendas oficiales cuando sea posible, verifica el embalaje y nunca ignores la regla de la «nueva frase semilla» si algo te parece sospechoso. La autocustodia solo funciona si el dispositivo está limpio. Mantente alerta, mantente a salvo.
¿Quién más está revisando dos veces sus billeteras de hardware ahora mismo? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorAdvierteQueBilleteraVendidaPorCryptoBilisPuedeContenerComponentesMaliciosos
🚨 URGENTE: ¡Trezor advierte sobre un posible implante malicioso en billeteras vendidas por CryptoBilis!
Trezor acaba de emitir una seria alerta de seguridad. Un cliente informó que encontró un implante de hardware dentro de un Trezor Safe 5 comprado al antiguo distribuidor autorizado CryptoBilis (a través de Tokopedia en agosto).
Según se alega, la placa de circuito adicional + el módulo celular + la antena leen la pantalla (incluidas las frases de recuperación) y pueden transmitir datos a través de redes móviles cuando el dispositivo está conectado.
Todavía no se han reportado pérdidas de fondos, pero Trezor considera que la alerta es creíble.
*Si compraste CUALQUIER Trezor a CryptoBilis desde marzo de 2026 → Transfiere tus fondos de inmediato a una billetera completamente nueva con una NUEVA frase semilla. NO reutilices la frase semilla anterior.*
CryptoBilis ya había sido eliminado como distribuidor tras los anteriores incidentes de implantes en dispositivos Ledger.
Los ataques a la cadena de suministro son la nueva pesadilla. Incluso las billeteras de hardware de confianza pueden ser comprometidas antes de llegar a tus manos. Compra siempre directamente en tiendas oficiales cuando sea posible, verifica el embalaje y nunca ignores la regla de la «nueva frase semilla» si algo te parece sospechoso. La autocustodia solo funciona si el dispositivo está limpio. Mantente alerta, mantente a salvo.
¿Quién más está revisando dos veces sus billeteras de hardware ahora mismo? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 URGENTE: ¡Trezor advierte sobre un posible implante malicioso en billeteras vendidas por CryptoBilis!
Trezor acaba de emitir una seria alerta de seguridad. Un cliente informó que encontró un implante de hardware dentro de un Trezor Safe 5 comprado al antiguo distribuidor autorizado CryptoBilis (a través de Tokopedia en agosto).
Según se alega, la placa de circuito adicional + el módulo celular + la antena leen la pantalla (incluidas las frases de recuperación) y pueden transmitir datos a través de redes móviles cuando el dispositivo está conectado.
Todavía no se han reportado pérdidas de fondos, pero Trezor considera que la alerta es creíble.
*Si compraste CUALQUIER Trezor a CryptoBilis desde marzo de 2026 → Transfiere tus fondos de inmediato a una billetera completamente nueva con una NUEVA frase semilla. NO reutilices la frase semilla anterior.*
CryptoBilis ya había sido eliminado como distribuidor tras los anteriores incidentes de implantes en dispositivos Ledger.
Los ataques a la cadena de suministro son la nueva pesadilla. Incluso las billeteras de hardware de confianza pueden ser comprometidas antes de llegar a tus manos. Compra siempre directamente en tiendas oficiales cuando sea posible, verifica el embalaje y nunca ignores la regla de la «nueva frase semilla» si algo te parece sospechoso. La autocustodia solo funciona si el dispositivo está limpio. Mantente alerta, mantente a salvo.
¿Quién más está revisando dos veces sus billeteras de hardware ahora mismo? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
114

TREZOR ADVIERTE A LOS USUARIOS DE CRIPTOMONEDAS: ¡LAS CARTERAS DE HARDWARE PODRÍAN CONTENER COMPONENTES MALICIOSOS!¡Una importante alerta de seguridad cripto está acaparando los titulares! Trezor ha alertado a sus clientes tras recibir un informe creíble sobre un presunto implante de hardware en un Trezor Safe 5 comprado a través del distribuidor CryptoBilis.
Esto podría ser otro grave problema de seguridad en la cadena de suministro para el sector cripto. Esto es lo que necesitas saber. 👇
🔴 1. ¿CÓMO FUNCIONA EL IMPLANTE SOSPECHOSO?
Según el informe del cliente, el dispositivo supuestamente contenía:
Una placa de circuito adicional.
Un módulo de comunicación celular.
Una antena capaz de transmitir información.
TREZOR ADVIERTE A LOS USUARIOS DE CRIPTOMONEDAS: ¡LAS CARTERAS DE HARDWARE PODRÍAN CONTENER COMPONENTES MALICIOSOS!
¡Una importante alerta de seguridad cripto está acaparando los titulares! Trezor ha alertado a sus clientes tras recibir un informe creíble sobre un presunto implante de hardware en un Trezor Safe 5 comprado a través del distribuidor CryptoBilis.
Esto podría ser otro grave problema de seguridad en la cadena de suministro para el sector cripto. Esto es lo que necesitas saber. 👇
🔴 1. ¿CÓMO FUNCIONA EL IMPLANTE SOSPECHOSO?
Según el informe del cliente, el dispositivo supuestamente contenía:
Una placa de circuito adicional.
Un módulo de comunicación celular.
Una antena capaz de transmitir información.
Esto podría ser otro grave problema de seguridad en la cadena de suministro para el sector cripto. Esto es lo que necesitas saber. 👇
🔴 1. ¿CÓMO FUNCIONA EL IMPLANTE SOSPECHOSO?
Según el informe del cliente, el dispositivo supuestamente contenía:
Una placa de circuito adicional.
Un módulo de comunicación celular.
Una antena capaz de transmitir información.
64
·
--
Urgente: Trezor advierte sobre billeteras de hardware comprometidas de CryptoBilis.
Trezor ha alertado a los compradores de dispositivos Trezor Safe 5 adquiridos a CryptoBilis a partir de marzo de 2026 para que transfieran inmediatamente sus fondos a una billetera nueva con una frase semilla nueva.
La alerta se produce tras la divulgación responsable realizada el 28 de octubre por un cliente indonesio que descubrió una placa de circuito adicional con un módulo celular y una antena dentro del dispositivo.
El implante puede leer la pantalla, incluida la copia de seguridad de la billetera, y transmitir datos a través de una red móvil cuando se conecta.
Esto pone de manifiesto un ataque a la cadena de suministro y los crecientes desafíos de seguridad cripto para los usuarios de billeteras de hardware.
Trezor recomienda a los usuarios afectados transferir sus activos a una billetera de hardware segura o, temporalmente, a una billetera de software o un exchange de confianza, verificando la dirección de recepción.
Los clientes que aún no hayan configurado el dispositivo no deben utilizarlo.
Los compradores que cumplan los requisitos recibirán un Trezor de reemplazo o un vale, y deberán conservar el dispositivo de CryptoBilis y ponerse en contacto con el servicio de asistencia de Trezor.
¿Qué medidas están tomando para verificar la integridad de la cadena de suministro de sus billeteras de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Urgente: Trezor advierte sobre billeteras de hardware comprometidas de CryptoBilis.
Trezor ha alertado a los compradores de dispositivos Trezor Safe 5 adquiridos a CryptoBilis a partir de marzo de 2026 para que transfieran inmediatamente sus fondos a una billetera nueva con una frase semilla nueva.
La alerta se produce tras la divulgación responsable realizada el 28 de octubre por un cliente indonesio que descubrió una placa de circuito adicional con un módulo celular y una antena dentro del dispositivo.
El implante puede leer la pantalla, incluida la copia de seguridad de la billetera, y transmitir datos a través de una red móvil cuando se conecta.
Esto pone de manifiesto un ataque a la cadena de suministro y los crecientes desafíos de seguridad cripto para los usuarios de billeteras de hardware.
Trezor recomienda a los usuarios afectados transferir sus activos a una billetera de hardware segura o, temporalmente, a una billetera de software o un exchange de confianza, verificando la dirección de recepción.
Los clientes que aún no hayan configurado el dispositivo no deben utilizarlo.
Los compradores que cumplan los requisitos recibirán un Trezor de reemplazo o un vale, y deberán conservar el dispositivo de CryptoBilis y ponerse en contacto con el servicio de asistencia de Trezor.
¿Qué medidas están tomando para verificar la integridad de la cadena de suministro de sus billeteras de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor ha alertado a los compradores de dispositivos Trezor Safe 5 adquiridos a CryptoBilis a partir de marzo de 2026 para que transfieran inmediatamente sus fondos a una billetera nueva con una frase semilla nueva.
La alerta se produce tras la divulgación responsable realizada el 28 de octubre por un cliente indonesio que descubrió una placa de circuito adicional con un módulo celular y una antena dentro del dispositivo.
El implante puede leer la pantalla, incluida la copia de seguridad de la billetera, y transmitir datos a través de una red móvil cuando se conecta.
Esto pone de manifiesto un ataque a la cadena de suministro y los crecientes desafíos de seguridad cripto para los usuarios de billeteras de hardware.
Trezor recomienda a los usuarios afectados transferir sus activos a una billetera de hardware segura o, temporalmente, a una billetera de software o un exchange de confianza, verificando la dirección de recepción.
Los clientes que aún no hayan configurado el dispositivo no deben utilizarlo.
Los compradores que cumplan los requisitos recibirán un Trezor de reemplazo o un vale, y deberán conservar el dispositivo de CryptoBilis y ponerse en contacto con el servicio de asistencia de Trezor.
¿Qué medidas están tomando para verificar la integridad de la cadena de suministro de sus billeteras de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
11
·
--
Trezor advierte oficialmente que el Safe 5 comprado a través del canal CryptoBilis podría tener un chip implantado; insta a los titulares a transferir sus fondos con urgencia
La línea de defensa de seguridad de las billeteras de hardware se extiende ahora del software a los chips físicos.
Según informó Decrypt, Trezor, fabricante de billeteras de hardware, respondió oficialmente por primera vez a las sospechas de que se habría implantado un chip de hardware en productos vendidos por un distribuidor externo. Trezor recomienda a los usuarios que hayan comprado un modelo Safe 5 a través de CryptoBilis desde marzo que transfieran cuanto antes los activos almacenados en el dispositivo.
Cabe señalar que Trezor afirma que todavía no ha examinado los dispositivos en cuestión y que, por ahora, trata los informes como indicios creíbles. CryptoBilis es un distribuidor externo, no un canal de venta oficial, lo que significa que el alcance del riesgo es relativamente limitado y se concentra principalmente en productos de lotes específicos vendidos a través de un canal concreto.
Por la naturaleza del incidente, se trata de un nuevo desafío para la seguridad física de las billeteras de hardware. Hasta ahora, los debates sobre la seguridad de las billeteras se centraban sobre todo en vulnerabilidades de software, filtraciones de frases de recuperación o errores de los usuarios. Si se confirma la implantación del chip, el ataque habría llegado directamente al hardware del dispositivo, lo que significa que incluso la última barrera física que protege las claves privadas podría eludirse. Este incidente, junto con varios casos recientes de seguridad en plataformas de intercambio y las controversias que han afectado a productos de almacenamiento de claves como Keystone, alimenta un debate más amplio sobre la seguridad de la autocustodia de activos.
Sin embargo, todavía hay varias cuestiones clave por esclarecer: primero, Trezor aún no ha examinado los dispositivos y por ahora solo está tratando el caso como un informe creíble, por lo que la conclusión definitiva queda pendiente de verificación oficial; segundo, el canal implicado pertenece a un distribuidor externo y no está claro si los productos vendidos por los canales oficiales se han visto afectados; tercero, el riesgo podría limitarse a lotes específicos y no afectar a toda la línea de productos.
Para quienes tengan uno de estos dispositivos, lo más prudente ahora es confirmar el canal y la fecha de compra. Si compraron un Safe 5 a través de CryptoBilis después de marzo, deberían transferir sus activos cuanto antes para reducir la incertidumbre. Para el sector en su conjunto, cómo garantizar la seguridad física de las billeteras de hardware durante la producción, la logística y la distribución podría convertirse en un tema de escrutinio constante.
Habrá que estar atentos a si Trezor publica los resultados oficiales de las pruebas y una declaración formal, así como a las medidas que adopte posteriormente el canal implicado.
#Trezor #CryptoSecurity #BilleteraDeHardware
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Seguiré el caso y publicaré actualizaciones si se producen novedades importantes.
Trezor advierte oficialmente que el Safe 5 comprado a través del canal CryptoBilis podría tener un chip implantado; insta a los titulares a transferir sus fondos con urgencia
La línea de defensa de seguridad de las billeteras de hardware se extiende ahora del software a los chips físicos.
Según informó Decrypt, Trezor, fabricante de billeteras de hardware, respondió oficialmente por primera vez a las sospechas de que se habría implantado un chip de hardware en productos vendidos por un distribuidor externo. Trezor recomienda a los usuarios que hayan comprado un modelo Safe 5 a través de CryptoBilis desde marzo que transfieran cuanto antes los activos almacenados en el dispositivo.
Cabe señalar que Trezor afirma que todavía no ha examinado los dispositivos en cuestión y que, por ahora, trata los informes como indicios creíbles. CryptoBilis es un distribuidor externo, no un canal de venta oficial, lo que significa que el alcance del riesgo es relativamente limitado y se concentra principalmente en productos de lotes específicos vendidos a través de un canal concreto.
Por la naturaleza del incidente, se trata de un nuevo desafío para la seguridad física de las billeteras de hardware. Hasta ahora, los debates sobre la seguridad de las billeteras se centraban sobre todo en vulnerabilidades de software, filtraciones de frases de recuperación o errores de los usuarios. Si se confirma la implantación del chip, el ataque habría llegado directamente al hardware del dispositivo, lo que significa que incluso la última barrera física que protege las claves privadas podría eludirse. Este incidente, junto con varios casos recientes de seguridad en plataformas de intercambio y las controversias que han afectado a productos de almacenamiento de claves como Keystone, alimenta un debate más amplio sobre la seguridad de la autocustodia de activos.
Sin embargo, todavía hay varias cuestiones clave por esclarecer: primero, Trezor aún no ha examinado los dispositivos y por ahora solo está tratando el caso como un informe creíble, por lo que la conclusión definitiva queda pendiente de verificación oficial; segundo, el canal implicado pertenece a un distribuidor externo y no está claro si los productos vendidos por los canales oficiales se han visto afectados; tercero, el riesgo podría limitarse a lotes específicos y no afectar a toda la línea de productos.
Para quienes tengan uno de estos dispositivos, lo más prudente ahora es confirmar el canal y la fecha de compra. Si compraron un Safe 5 a través de CryptoBilis después de marzo, deberían transferir sus activos cuanto antes para reducir la incertidumbre. Para el sector en su conjunto, cómo garantizar la seguridad física de las billeteras de hardware durante la producción, la logística y la distribución podría convertirse en un tema de escrutinio constante.
Habrá que estar atentos a si Trezor publica los resultados oficiales de las pruebas y una declaración formal, así como a las medidas que adopte posteriormente el canal implicado.
#Trezor #CryptoSecurity #BilleteraDeHardware
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Seguiré el caso y publicaré actualizaciones si se producen novedades importantes.
La línea de defensa de seguridad de las billeteras de hardware se extiende ahora del software a los chips físicos.
Según informó Decrypt, Trezor, fabricante de billeteras de hardware, respondió oficialmente por primera vez a las sospechas de que se habría implantado un chip de hardware en productos vendidos por un distribuidor externo. Trezor recomienda a los usuarios que hayan comprado un modelo Safe 5 a través de CryptoBilis desde marzo que transfieran cuanto antes los activos almacenados en el dispositivo.
Cabe señalar que Trezor afirma que todavía no ha examinado los dispositivos en cuestión y que, por ahora, trata los informes como indicios creíbles. CryptoBilis es un distribuidor externo, no un canal de venta oficial, lo que significa que el alcance del riesgo es relativamente limitado y se concentra principalmente en productos de lotes específicos vendidos a través de un canal concreto.
Por la naturaleza del incidente, se trata de un nuevo desafío para la seguridad física de las billeteras de hardware. Hasta ahora, los debates sobre la seguridad de las billeteras se centraban sobre todo en vulnerabilidades de software, filtraciones de frases de recuperación o errores de los usuarios. Si se confirma la implantación del chip, el ataque habría llegado directamente al hardware del dispositivo, lo que significa que incluso la última barrera física que protege las claves privadas podría eludirse. Este incidente, junto con varios casos recientes de seguridad en plataformas de intercambio y las controversias que han afectado a productos de almacenamiento de claves como Keystone, alimenta un debate más amplio sobre la seguridad de la autocustodia de activos.
Sin embargo, todavía hay varias cuestiones clave por esclarecer: primero, Trezor aún no ha examinado los dispositivos y por ahora solo está tratando el caso como un informe creíble, por lo que la conclusión definitiva queda pendiente de verificación oficial; segundo, el canal implicado pertenece a un distribuidor externo y no está claro si los productos vendidos por los canales oficiales se han visto afectados; tercero, el riesgo podría limitarse a lotes específicos y no afectar a toda la línea de productos.
Para quienes tengan uno de estos dispositivos, lo más prudente ahora es confirmar el canal y la fecha de compra. Si compraron un Safe 5 a través de CryptoBilis después de marzo, deberían transferir sus activos cuanto antes para reducir la incertidumbre. Para el sector en su conjunto, cómo garantizar la seguridad física de las billeteras de hardware durante la producción, la logística y la distribución podría convertirse en un tema de escrutinio constante.
Habrá que estar atentos a si Trezor publica los resultados oficiales de las pruebas y una declaración formal, así como a las medidas que adopte posteriormente el canal implicado.
#Trezor #CryptoSecurity #BilleteraDeHardware
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Seguiré el caso y publicaré actualizaciones si se producen novedades importantes.
30

🚨 $BTC ALERTA DE BILLETERAS DE HARDWARE: ¡DESCUBREN IMPLANTES MALICIOSOS DE LEDGER! 🛑
📊 La policía de Singapur acaba de señalar que unos dispositivos Ledger vendidos localmente estaban comprometidos y robaban frases de recuperación; en dos casos, causaron pérdidas de S$3.5 M. La brecha en la cadena de suministro demuestra que incluso el almacenamiento «en frío» puede ser manipulado por actores maliciosos. 🦈 El dinero inteligente ya está recurriendo a canales autorizados y verificando la autenticidad antes de hacer cualquier oferta. 📈 Se espera una caída a corto plazo en la demanda de hardware adquirido en comercios minoristas, mientras los usuarios se apresuran a conseguir equipos verificados.
💡 ¿La conclusión? Nunca confíes en una caja que no haya sido sellada por el fabricante. Verifica las firmas del firmware, mantén las frases de recuperación sin conexión y considera transferir tus fondos a una billetera nueva si sospechas que ha habido manipulación. 🤔 ¿Cómo estás reforzando tu estrategia de seguridad para el hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC ALERTA DE BILLETERAS DE HARDWARE: ¡DESCUBREN IMPLANTES MALICIOSOS DE LEDGER! 🛑
📊 La policía de Singapur acaba de señalar que unos dispositivos Ledger vendidos localmente estaban comprometidos y robaban frases de recuperación; en dos casos, causaron pérdidas de S$3.5 M. La brecha en la cadena de suministro demuestra que incluso el almacenamiento «en frío» puede ser manipulado por actores maliciosos. 🦈 El dinero inteligente ya está recurriendo a canales autorizados y verificando la autenticidad antes de hacer cualquier oferta. 📈 Se espera una caída a corto plazo en la demanda de hardware adquirido en comercios minoristas, mientras los usuarios se apresuran a conseguir equipos verificados.
💡 ¿La conclusión? Nunca confíes en una caja que no haya sido sellada por el fabricante. Verifica las firmas del firmware, mantén las frases de recuperación sin conexión y considera transferir tus fondos a una billetera nueva si sospechas que ha habido manipulación. 🤔 ¿Cómo estás reforzando tu estrategia de seguridad para el hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 La policía de Singapur acaba de señalar que unos dispositivos Ledger vendidos localmente estaban comprometidos y robaban frases de recuperación; en dos casos, causaron pérdidas de S$3.5 M. La brecha en la cadena de suministro demuestra que incluso el almacenamiento «en frío» puede ser manipulado por actores maliciosos. 🦈 El dinero inteligente ya está recurriendo a canales autorizados y verificando la autenticidad antes de hacer cualquier oferta. 📈 Se espera una caída a corto plazo en la demanda de hardware adquirido en comercios minoristas, mientras los usuarios se apresuran a conseguir equipos verificados.
💡 ¿La conclusión? Nunca confíes en una caja que no haya sido sellada por el fabricante. Verifica las firmas del firmware, mantén las frases de recuperación sin conexión y considera transferir tus fondos a una billetera nueva si sospechas que ha habido manipulación. 🤔 ¿Cómo estás reforzando tu estrategia de seguridad para el hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8
🚨 $BTC ALERTA A LOS USUARIOS: IMPLANTES MALICIOSOS EN DISPOSITIVOS LEDGER ROBARON 2,7 MILLONES DE DÓLARES EN SINGAPUR 💥
📊 La policía de Singapur descubrió monederos de hardware con implantes ocultos que sustraían frases de recuperación, lo que costó a los inversores 3,5 millones de dólares singapurenses. La brecha pone de relieve una vulnerabilidad clásica de la cadena de suministro, en la que actores maliciosos se infiltran en los canales minoristas y convierten dispositivos confiables en cazadores silenciosos de liquidez. 🦈
💡 Para proteger tus activos, compra monederos directamente al fabricante o a un distribuidor autorizado, realiza las comprobaciones de autenticidad de Ledger y nunca expongas tu frase de recuperación en línea. Si sospechas que alguien ha manipulado el dispositivo, deja de usarlo y transfiere los fondos a un dispositivo nuevo y verificado. 🤔 ¿Qué medidas adicionales estás tomando para verificar la integridad de tu monedero de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC ALERTA A LOS USUARIOS: IMPLANTES MALICIOSOS EN DISPOSITIVOS LEDGER ROBARON 2,7 MILLONES DE DÓLARES EN SINGAPUR 💥
📊 La policía de Singapur descubrió monederos de hardware con implantes ocultos que sustraían frases de recuperación, lo que costó a los inversores 3,5 millones de dólares singapurenses. La brecha pone de relieve una vulnerabilidad clásica de la cadena de suministro, en la que actores maliciosos se infiltran en los canales minoristas y convierten dispositivos confiables en cazadores silenciosos de liquidez. 🦈
💡 Para proteger tus activos, compra monederos directamente al fabricante o a un distribuidor autorizado, realiza las comprobaciones de autenticidad de Ledger y nunca expongas tu frase de recuperación en línea. Si sospechas que alguien ha manipulado el dispositivo, deja de usarlo y transfiere los fondos a un dispositivo nuevo y verificado. 🤔 ¿Qué medidas adicionales estás tomando para verificar la integridad de tu monedero de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 La policía de Singapur descubrió monederos de hardware con implantes ocultos que sustraían frases de recuperación, lo que costó a los inversores 3,5 millones de dólares singapurenses. La brecha pone de relieve una vulnerabilidad clásica de la cadena de suministro, en la que actores maliciosos se infiltran en los canales minoristas y convierten dispositivos confiables en cazadores silenciosos de liquidez. 🦈
💡 Para proteger tus activos, compra monederos directamente al fabricante o a un distribuidor autorizado, realiza las comprobaciones de autenticidad de Ledger y nunca expongas tu frase de recuperación en línea. Si sospechas que alguien ha manipulado el dispositivo, deja de usarlo y transfiere los fondos a un dispositivo nuevo y verificado. 🤔 ¿Qué medidas adicionales estás tomando para verificar la integridad de tu monedero de hardware? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC ¡ESCÁNDALO DE LA BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, LA CONFIANZA EN JUEGO! 🛑
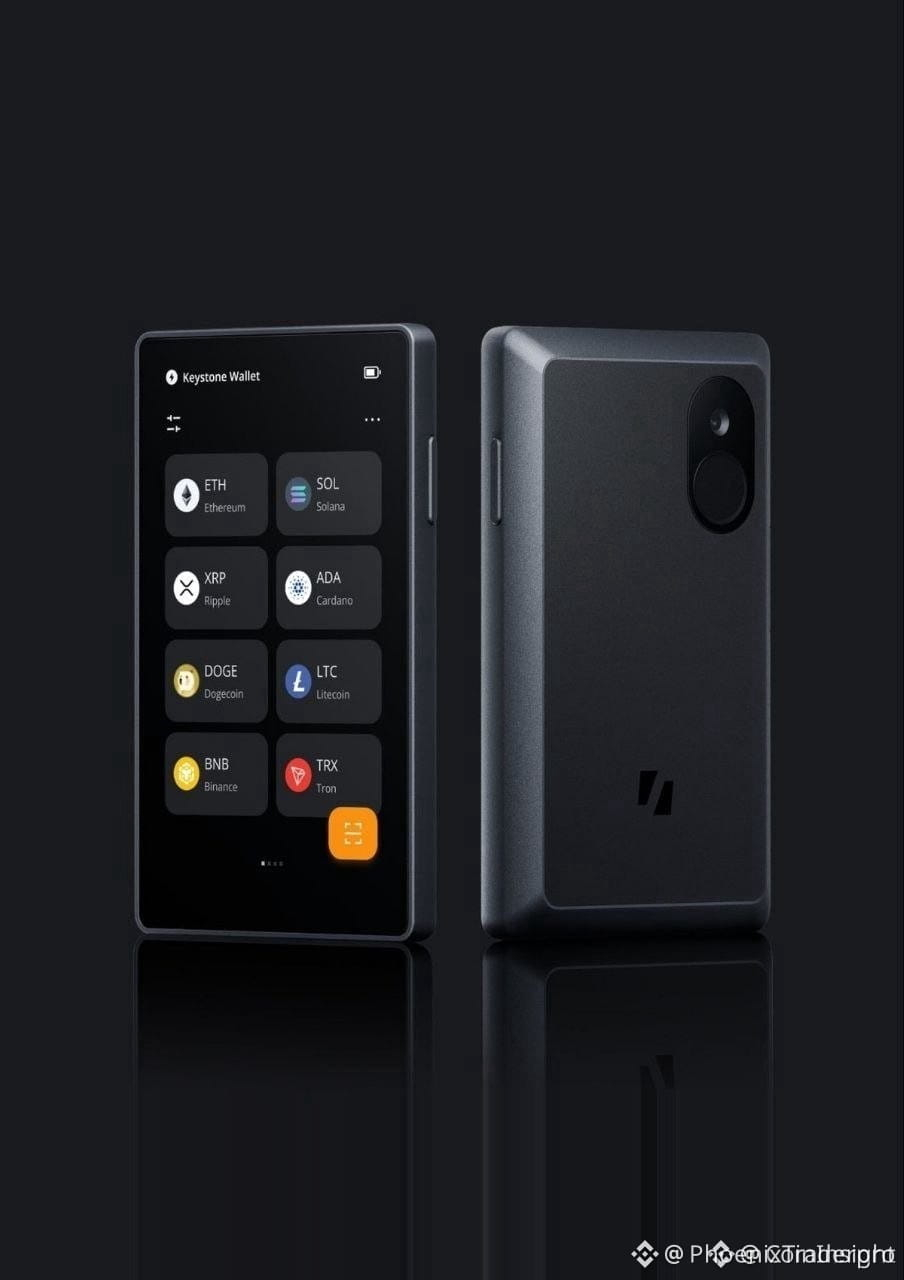
📊 Keystone acaba de revelar que un dispositivo falsificado superó su prueba de autenticación y robó la clave de verificación de fábrica. Destruirán 18,835 billeteras sin vender y pasarán a generar una nueva clave, pero la brecha también expuso los registros de 25,964 compradores: nombres, direcciones de envío, todo el expediente. 🦈
🔍 Aunque las frases de recuperación y las claves privadas siguen intactas, cualquier unidad enviada después del 20 de oct. tendrá que superar una verificación adicional, incluso si pasa la comprobación estándar. La pregunta clave: ¿podemos seguir confiando en las billeteras de hardware cuando se puede falsificar hasta el propio control de acceso? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC ¡ESCÁNDALO DE LA BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, LA CONFIANZA EN JUEGO! 🛑
📊 Keystone acaba de revelar que un dispositivo falsificado superó su prueba de autenticación y robó la clave de verificación de fábrica. Destruirán 18,835 billeteras sin vender y pasarán a generar una nueva clave, pero la brecha también expuso los registros de 25,964 compradores: nombres, direcciones de envío, todo el expediente. 🦈
🔍 Aunque las frases de recuperación y las claves privadas siguen intactas, cualquier unidad enviada después del 20 de oct. tendrá que superar una verificación adicional, incluso si pasa la comprobación estándar. La pregunta clave: ¿podemos seguir confiando en las billeteras de hardware cuando se puede falsificar hasta el propio control de acceso? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone acaba de revelar que un dispositivo falsificado superó su prueba de autenticación y robó la clave de verificación de fábrica. Destruirán 18,835 billeteras sin vender y pasarán a generar una nueva clave, pero la brecha también expuso los registros de 25,964 compradores: nombres, direcciones de envío, todo el expediente. 🦈
🔍 Aunque las frases de recuperación y las claves privadas siguen intactas, cualquier unidad enviada después del 20 de oct. tendrá que superar una verificación adicional, incluso si pasa la comprobación estándar. La pregunta clave: ¿podemos seguir confiando en las billeteras de hardware cuando se puede falsificar hasta el propio control de acceso? 🤔
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC ALERTA DE BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, CONFIANZA EN RIESGO 🦈
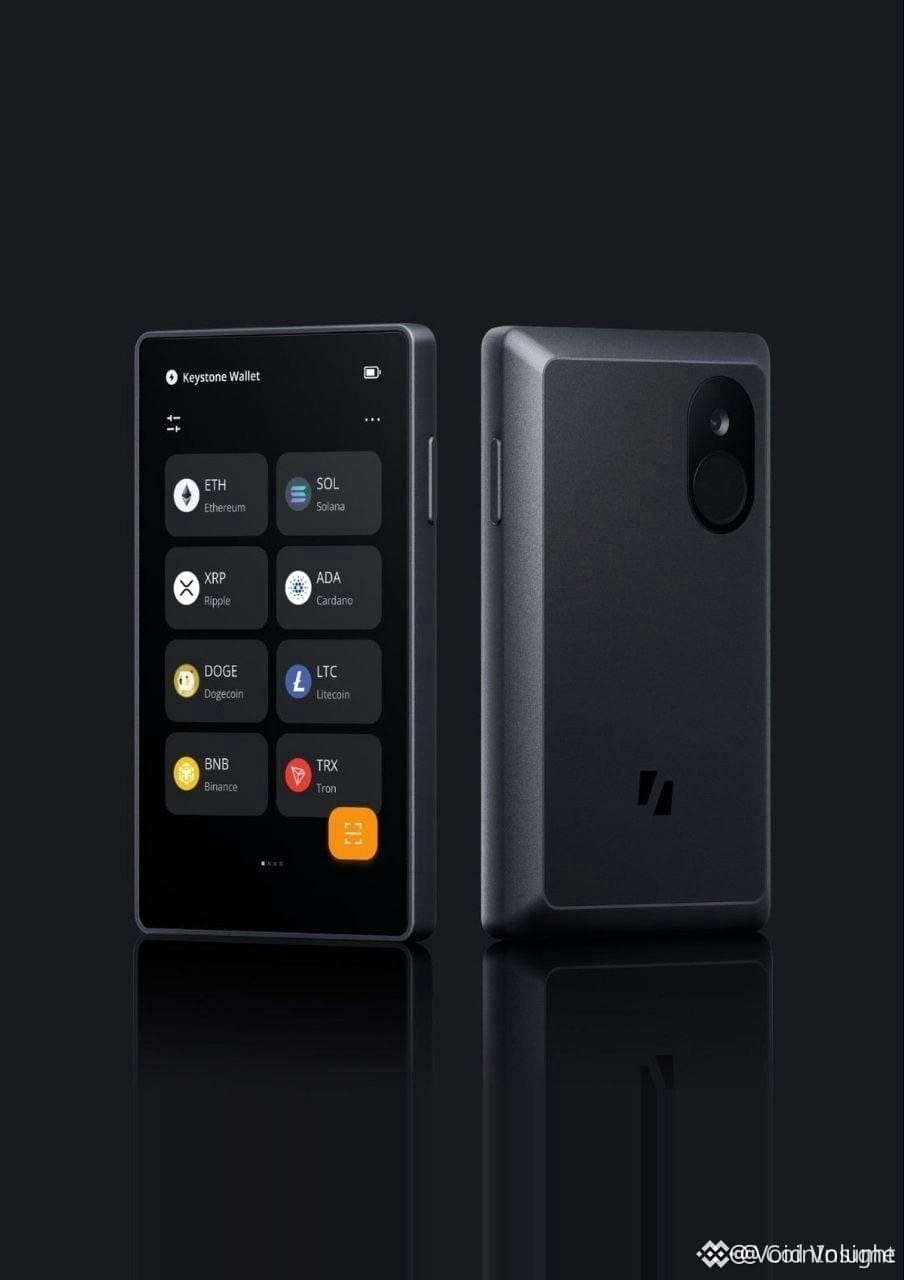
📊 La brecha de seguridad de Keystone expuso 18.835 unidades sin vender y 25.964 registros de compradores, lo que demuestra que un dispositivo falsificado puede eludir la autenticación de fábrica. 🦈 Esto socava la premisa misma de la seguridad basada en hardware: si se rompe la cadena de verificación, los operadores de dinero inteligente buscarán la próxima barrida de liquidez en billeteras comprometidas. ⚡ Los dispositivos enviados después del 20 de octubre requerirán comprobaciones adicionales, incluso si superan la prueba estándar.
💬 ¿Cómo protegerás ahora tus $BTC activos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC ALERTA DE BILLETERA DE HARDWARE: CLAVES COMPROMETIDAS, CONFIANZA EN RIESGO 🦈
📊 La brecha de seguridad de Keystone expuso 18.835 unidades sin vender y 25.964 registros de compradores, lo que demuestra que un dispositivo falsificado puede eludir la autenticación de fábrica. 🦈 Esto socava la premisa misma de la seguridad basada en hardware: si se rompe la cadena de verificación, los operadores de dinero inteligente buscarán la próxima barrida de liquidez en billeteras comprometidas. ⚡ Los dispositivos enviados después del 20 de octubre requerirán comprobaciones adicionales, incluso si superan la prueba estándar.
💬 ¿Cómo protegerás ahora tus $BTC activos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 La brecha de seguridad de Keystone expuso 18.835 unidades sin vender y 25.964 registros de compradores, lo que demuestra que un dispositivo falsificado puede eludir la autenticación de fábrica. 🦈 Esto socava la premisa misma de la seguridad basada en hardware: si se rompe la cadena de verificación, los operadores de dinero inteligente buscarán la próxima barrida de liquidez en billeteras comprometidas. ⚡ Los dispositivos enviados después del 20 de octubre requerirán comprobaciones adicionales, incluso si superan la prueba estándar.
💬 ¿Cómo protegerás ahora tus $BTC activos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre el riesgo. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

¡La seguridad de las billeteras físicas está seriamente amenazada! Keystone acaba de anunciar que destruirá 18,835 billeteras sin vender y suspenderá los envíos tras el hackeo del 20/10.
Los atacantes no solo obtuvieron 25,964 registros de clientes, sino que también ROBARON LA CLAVE CRIPTOGRÁFICA que se usa para autenticar los dispositivos originales. ¡Es un desastre!
Esto significa que las billeteras falsas y de baja calidad PODRÍAN SER AUTENTICADAS COMO ORIGINALES. El riesgo de que los usuarios pierdan su dinero se dispara si compran una billetera fraudulenta.
Aunque Keystone asegura que las claves privadas y los fondos no se vieron afectados, los usuarios deben ESTAR EXTREMADAMENTE ALERTA ante los mensajes fraudulentos. La empresa reemplazará la clave comprometida en los productos nuevos.
¿Este incidente te hace perder la confianza en las billeteras físicas? ¿O es simplemente una lección sobre los riesgos de la centralización?
#HardwareWallet #Seguridad
$BTC $ETH
¡La seguridad de las billeteras físicas está seriamente amenazada! Keystone acaba de anunciar que destruirá 18,835 billeteras sin vender y suspenderá los envíos tras el hackeo del 20/10.
Los atacantes no solo obtuvieron 25,964 registros de clientes, sino que también ROBARON LA CLAVE CRIPTOGRÁFICA que se usa para autenticar los dispositivos originales. ¡Es un desastre!
Esto significa que las billeteras falsas y de baja calidad PODRÍAN SER AUTENTICADAS COMO ORIGINALES. El riesgo de que los usuarios pierdan su dinero se dispara si compran una billetera fraudulenta.
Aunque Keystone asegura que las claves privadas y los fondos no se vieron afectados, los usuarios deben ESTAR EXTREMADAMENTE ALERTA ante los mensajes fraudulentos. La empresa reemplazará la clave comprometida en los productos nuevos.
¿Este incidente te hace perder la confianza en las billeteras físicas? ¿O es simplemente una lección sobre los riesgos de la centralización?
#HardwareWallet #Seguridad
$BTC $ETH
Los atacantes no solo obtuvieron 25,964 registros de clientes, sino que también ROBARON LA CLAVE CRIPTOGRÁFICA que se usa para autenticar los dispositivos originales. ¡Es un desastre!
Esto significa que las billeteras falsas y de baja calidad PODRÍAN SER AUTENTICADAS COMO ORIGINALES. El riesgo de que los usuarios pierdan su dinero se dispara si compran una billetera fraudulenta.
Aunque Keystone asegura que las claves privadas y los fondos no se vieron afectados, los usuarios deben ESTAR EXTREMADAMENTE ALERTA ante los mensajes fraudulentos. La empresa reemplazará la clave comprometida en los productos nuevos.
¿Este incidente te hace perder la confianza en las billeteras físicas? ¿O es simplemente una lección sobre los riesgos de la centralización?
#HardwareWallet #Seguridad
$BTC $ETH
2
346

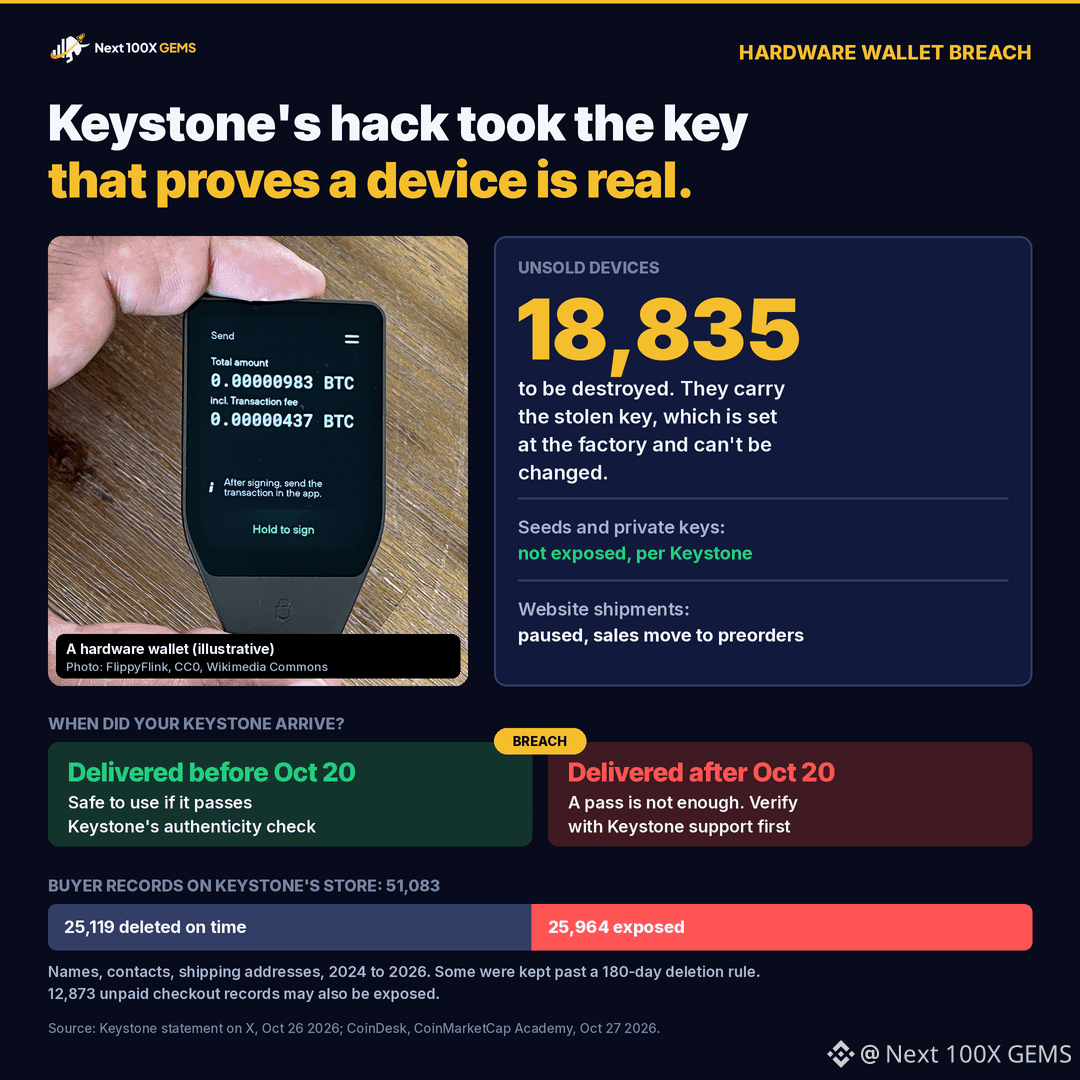
El domingo preguntamos por qué seguía archivado un pedido de Keystone de 2024, cuando la política de la propia empresa dice que los datos de los compradores se eliminan después de 180 días. Keystone ya respondió, y la respuesta vino acompañada de un problema aún mayor.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.
El domingo preguntamos por qué seguía archivado un pedido de Keystone de 2024, cuando la política de la propia empresa dice que los datos de los compradores se eliminan después de 180 días. Keystone ya respondió, y la respuesta vino acompañada de un problema aún mayor.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.
El atacante que entró en su sitio web el 20 de octubre también robó la clave que Keystone usa para comprobar que un dispositivo es auténtico. Esa clave se graba en cada billetera en la fábrica y no se puede borrar ni reescribir. Con ella, alguien podría fabricar una falsificación que supere la propia verificación de autenticidad de Keystone. Por eso, la empresa está destruyendo 18.835 dispositivos de su inventario, ha pausado los envíos desde su sitio web y está pasando a vender mediante pedidos anticipados con una clave nueva.
En cuanto a los datos, la tienda de Keystone tenía 51.083 registros de compradores. Se habían eliminado 25.119 conforme a la regla de los 180 días. Los otros 25.964, correspondientes al período de 2024 a 2026, podrían haber sido robados: nombres, datos de contacto, direcciones de envío y detalles de los pedidos. Keystone afirma que su herramienta de eliminación automatizada falló y nadie se dio cuenta. También podrían haberse expuesto otros 12.873 registros de pagos pendientes. Según Keystone, las frases de recuperación, las claves privadas y los datos de pago no se vieron afectados.
Qué significa esto si tienes una: una Keystone entregada antes del 20 de octubre está bien si supera la verificación. Una entregada después del 20 de octubre requiere una comprobación directa con el equipo de asistencia de Keystone, aunque la supere. La empresa dice que no hace falta que muevas tu $BTC solo por esto. Keystone también afirma que nunca te pedirá que devuelvas un dispositivo, así que cualquier correo electrónico, llamada o paquete relacionado con una «retirada del mercado» es una estafa.
#CryptoSecurity #MonederoDeHardware
NFA. DYOR.
766
·
--
Keystone está destruyendo 18.835 carteras de hardware no vendidas después de que una brecha expusiera una clave de producción que permite que los dispositivos falsificados superen las comprobaciones de autenticidad.
La clave robada no se puede cambiar, así que cualquier cartera falsa que la tenga parecería auténtica, lo que pondría en riesgo los fondos de los usuarios.
¿Qué significa esto para la confianza en la cadena de suministro de las carteras de hardware?
#Keystone #HardwareWallet
Keystone está destruyendo 18.835 carteras de hardware no vendidas después de que una brecha expusiera una clave de producción que permite que los dispositivos falsificados superen las comprobaciones de autenticidad.
La clave robada no se puede cambiar, así que cualquier cartera falsa que la tenga parecería auténtica, lo que pondría en riesgo los fondos de los usuarios.
¿Qué significa esto para la confianza en la cadena de suministro de las carteras de hardware?
#Keystone #HardwareWallet
La clave robada no se puede cambiar, así que cualquier cartera falsa que la tenga parecería auténtica, lo que pondría en riesgo los fondos de los usuarios.
¿Qué significa esto para la confianza en la cadena de suministro de las carteras de hardware?
#Keystone #HardwareWallet
106
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
181,947 vistas
1,786 están debatiendo
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
159,592 vistas
1,553 están debatiendo
3
#WillFOMCMinutesReinforceRateHikeExpectations?
47,033 vistas
742 están debatiendo
4
#BitcoinActiveSupplyInProfitDropsBelow45%
236,132 vistas
1,814 están debatiendo
5
#TONStrategyReports$23.97MQ3NetLoss
20,620 vistas
150 están debatiendo
6
#KavaSaysAbnormalActivityLimitedToKavaLend
156,933 vistas
1,026 están debatiendo
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
57,029 vistas
413 están debatiendo
8
#WhoWillSucceedJensenHuangatNvidia?
360,786 vistas
2,165 están debatiendo
9
#WhatWillDriveCryptoandStocks’NextRebound?
888,027 vistas
3,976 están debatiendo
10
#TradFiForBeginners
852,809 vistas
4,987 están debatiendo