
#coindcx
coindcx
215,076 vistas
377 están debatiendo
Hot
Lo último
Estoy siguiendo de cerca la historia de las medidas de cumplimiento en India, y acaba de intensificarse. La Dirección de Ejecución registró propiedades vinculadas a CoinDCX y Delta Exchange.
Los días 4 y 5 de noviembre, la ED registró tres propiedades vinculadas a CoinDCX (Neblio Technologies) y Delta Exchange (Excelium Technologies) en virtud de la FEMA, alegando transacciones transfronterizas no autorizadas por valor de miles de crores de rupias.
La ED afirma que los depósitos en INR se convirtieron a USDT y se canalizaron a través de una entidad pantalla con sede en Costa Rica hacia Binance, KuCoin y Gate.io, y que las posiciones de futuros se replicaban en el extranjero en una proporción de 1:1. También alega que las «acciones» tokenizadas de Apple, Google y Tesla eran simplemente posiciones en derivados en Hyperliquid, no acciones reales.
Ambos exchanges niegan haber cometido irregularidades y afirman que sus operaciones funcionan con normalidad. Por ahora no hay cargos: se trata de alegaciones y la investigación continúa.
Por qué importa: si la interpretación de la ED se confirma, todos los exchanges que canalicen al extranjero fondos de usuarios indios se enfrentan a un riesgo real de medidas de cumplimiento. $BTC se mantuvo estable cerca de los 75.900 dólares: el mercado aún no ha descontado esto.
¿Sabes dónde ejecuta realmente tus operaciones tu exchange? DYOR.
#CryptoMarkets #India #CoinDCX #Regulation
Estoy siguiendo de cerca la historia de las medidas de cumplimiento en India, y acaba de intensificarse. La Dirección de Ejecución registró propiedades vinculadas a CoinDCX y Delta Exchange.
Los días 4 y 5 de noviembre, la ED registró tres propiedades vinculadas a CoinDCX (Neblio Technologies) y Delta Exchange (Excelium Technologies) en virtud de la FEMA, alegando transacciones transfronterizas no autorizadas por valor de miles de crores de rupias.
La ED afirma que los depósitos en INR se convirtieron a USDT y se canalizaron a través de una entidad pantalla con sede en Costa Rica hacia Binance, KuCoin y Gate.io, y que las posiciones de futuros se replicaban en el extranjero en una proporción de 1:1. También alega que las «acciones» tokenizadas de Apple, Google y Tesla eran simplemente posiciones en derivados en Hyperliquid, no acciones reales.
Ambos exchanges niegan haber cometido irregularidades y afirman que sus operaciones funcionan con normalidad. Por ahora no hay cargos: se trata de alegaciones y la investigación continúa.
Por qué importa: si la interpretación de la ED se confirma, todos los exchanges que canalicen al extranjero fondos de usuarios indios se enfrentan a un riesgo real de medidas de cumplimiento. $BTC se mantuvo estable cerca de los 75.900 dólares: el mercado aún no ha descontado esto.
¿Sabes dónde ejecuta realmente tus operaciones tu exchange? DYOR.
#CryptoMarkets #India #CoinDCX #Regulation
Los días 4 y 5 de noviembre, la ED registró tres propiedades vinculadas a CoinDCX (Neblio Technologies) y Delta Exchange (Excelium Technologies) en virtud de la FEMA, alegando transacciones transfronterizas no autorizadas por valor de miles de crores de rupias.
La ED afirma que los depósitos en INR se convirtieron a USDT y se canalizaron a través de una entidad pantalla con sede en Costa Rica hacia Binance, KuCoin y Gate.io, y que las posiciones de futuros se replicaban en el extranjero en una proporción de 1:1. También alega que las «acciones» tokenizadas de Apple, Google y Tesla eran simplemente posiciones en derivados en Hyperliquid, no acciones reales.
Ambos exchanges niegan haber cometido irregularidades y afirman que sus operaciones funcionan con normalidad. Por ahora no hay cargos: se trata de alegaciones y la investigación continúa.
Por qué importa: si la interpretación de la ED se confirma, todos los exchanges que canalicen al extranjero fondos de usuarios indios se enfrentan a un riesgo real de medidas de cumplimiento. $BTC se mantuvo estable cerca de los 75.900 dólares: el mercado aún no ha descontado esto.
¿Sabes dónde ejecuta realmente tus operaciones tu exchange? DYOR.
#CryptoMarkets #India #CoinDCX #Regulation
3
·
--
La Dirección de Ejecución de la India registró tres instalaciones vinculadas a CoinDCX.
La agencia afirmó que, desde el 4 de noviembre, su oficina de Bengaluru registró tres instalaciones en total de Neblio Technologies, empresa matriz de CoinDCX, y Excelium Technologies, operadora de Delta Exchange India. Las acusó de enrutar las operaciones de los usuarios a plataformas extraterritoriales como Binance y Bybit. Esta es la versión de la Dirección de Ejecución; el registro, por sí solo, no implica que las acusaciones estén probadas.
· El material solo menciona las acusaciones y los registros; no revela los montos involucrados ni si alguien fue citado o acusado formalmente.
· No se menciona ninguna respuesta de las dos plataformas, por lo que las conclusiones se limitan a las acusaciones.
¿Qué prefieres ver primero: el documento oficial de acusación de la Dirección de Ejecución o la respuesta de las dos plataformas?
#CoinDCX #Binance
La Dirección de Ejecución de la India registró tres instalaciones vinculadas a CoinDCX.
La agencia afirmó que, desde el 4 de noviembre, su oficina de Bengaluru registró tres instalaciones en total de Neblio Technologies, empresa matriz de CoinDCX, y Excelium Technologies, operadora de Delta Exchange India. Las acusó de enrutar las operaciones de los usuarios a plataformas extraterritoriales como Binance y Bybit. Esta es la versión de la Dirección de Ejecución; el registro, por sí solo, no implica que las acusaciones estén probadas.
· El material solo menciona las acusaciones y los registros; no revela los montos involucrados ni si alguien fue citado o acusado formalmente.
· No se menciona ninguna respuesta de las dos plataformas, por lo que las conclusiones se limitan a las acusaciones.
¿Qué prefieres ver primero: el documento oficial de acusación de la Dirección de Ejecución o la respuesta de las dos plataformas?
#CoinDCX #Binance
La agencia afirmó que, desde el 4 de noviembre, su oficina de Bengaluru registró tres instalaciones en total de Neblio Technologies, empresa matriz de CoinDCX, y Excelium Technologies, operadora de Delta Exchange India. Las acusó de enrutar las operaciones de los usuarios a plataformas extraterritoriales como Binance y Bybit. Esta es la versión de la Dirección de Ejecución; el registro, por sí solo, no implica que las acusaciones estén probadas.
· El material solo menciona las acusaciones y los registros; no revela los montos involucrados ni si alguien fue citado o acusado formalmente.
· No se menciona ninguna respuesta de las dos plataformas, por lo que las conclusiones se limitan a las acusaciones.
¿Qué prefieres ver primero: el documento oficial de acusación de la Dirección de Ejecución o la respuesta de las dos plataformas?
#CoinDCX #Binance

·
--
【¡Entran rupias, sale USDT al extranjero! India allanó de madrugada dos grandes exchanges de criptomonedas】
La Dirección de Ejecución de la India registró entre el 4 y el 5 de noviembre tres oficinas de CoinDCX y Delta Exchange en Bengaluru. Según la investigación, los usuarios depositaban rupias, que luego se convertían en USDT y se transferían a través de cuentas pantalla en Costa Rica a exchanges extranjeros como Binance, KuCoin y Gate.io para operar al contado y con derivados. Por ahora no se han reportado detenciones. Ambas empresas afirman que siguen colaborando con la investigación y que sus operaciones continúan con normalidad.
$USDT
#印度 #CoinDCX #RegulaciónCripto
【¡Entran rupias, sale USDT al extranjero! India allanó de madrugada dos grandes exchanges de criptomonedas】
La Dirección de Ejecución de la India registró entre el 4 y el 5 de noviembre tres oficinas de CoinDCX y Delta Exchange en Bengaluru. Según la investigación, los usuarios depositaban rupias, que luego se convertían en USDT y se transferían a través de cuentas pantalla en Costa Rica a exchanges extranjeros como Binance, KuCoin y Gate.io para operar al contado y con derivados. Por ahora no se han reportado detenciones. Ambas empresas afirman que siguen colaborando con la investigación y que sus operaciones continúan con normalidad.
$USDT
#印度 #CoinDCX #RegulaciónCripto
La Dirección de Ejecución de la India registró entre el 4 y el 5 de noviembre tres oficinas de CoinDCX y Delta Exchange en Bengaluru. Según la investigación, los usuarios depositaban rupias, que luego se convertían en USDT y se transferían a través de cuentas pantalla en Costa Rica a exchanges extranjeros como Binance, KuCoin y Gate.io para operar al contado y con derivados. Por ahora no se han reportado detenciones. Ambas empresas afirman que siguen colaborando con la investigación y que sus operaciones continúan con normalidad.
$USDT
#印度 #CoinDCX #RegulaciónCripto
305
·
--
La Dirección de Ejecución de la India actuó contra los canales en rupias de CoinDCX en virtud de la Ley de Gestión de Divisas: el 6 de noviembre anunció registros en 3 lugares relacionados con CoinDCX y Delta Exchange, por operaciones transfronterizas cuyo volumen asciende a varios cientos de miles de millones de rupias.
La ruta que se denuncia es la siguiente: las rupias depositadas por los usuarios se convertían en $USDT y se utilizaban para operar en Binance, KuCoin y Bybit a través de cuentas de entidades extranjeras. También se negociaban derivados relacionados con acciones extranjeras mediante Hyperliquid. Para FEMA, si las rupias salen del país sin pasar por canales autorizados, se trata de un caso de divisas; los derivados y los tokens RWA son solo la fachada exterior.
CoinDCX respondió que está registrada ante FIU-IND y que cumple con las obligaciones de KYC y contra el blanqueo de capitales. Eso responde al marco contra el blanqueo, no a la autorización cambiaria: son cuestiones distintas. Es probable que la tokenización de acciones estadounidenses como RWA sea un ámbito que los reguladores sigan investigando.
#印度加密监管 #CoinDCX #RWA
La Dirección de Ejecución de la India actuó contra los canales en rupias de CoinDCX en virtud de la Ley de Gestión de Divisas: el 6 de noviembre anunció registros en 3 lugares relacionados con CoinDCX y Delta Exchange, por operaciones transfronterizas cuyo volumen asciende a varios cientos de miles de millones de rupias.
La ruta que se denuncia es la siguiente: las rupias depositadas por los usuarios se convertían en $USDT y se utilizaban para operar en Binance, KuCoin y Bybit a través de cuentas de entidades extranjeras. También se negociaban derivados relacionados con acciones extranjeras mediante Hyperliquid. Para FEMA, si las rupias salen del país sin pasar por canales autorizados, se trata de un caso de divisas; los derivados y los tokens RWA son solo la fachada exterior.
CoinDCX respondió que está registrada ante FIU-IND y que cumple con las obligaciones de KYC y contra el blanqueo de capitales. Eso responde al marco contra el blanqueo, no a la autorización cambiaria: son cuestiones distintas. Es probable que la tokenización de acciones estadounidenses como RWA sea un ámbito que los reguladores sigan investigando.
#印度加密监管 #CoinDCX #RWA
La ruta que se denuncia es la siguiente: las rupias depositadas por los usuarios se convertían en $USDT y se utilizaban para operar en Binance, KuCoin y Bybit a través de cuentas de entidades extranjeras. También se negociaban derivados relacionados con acciones extranjeras mediante Hyperliquid. Para FEMA, si las rupias salen del país sin pasar por canales autorizados, se trata de un caso de divisas; los derivados y los tokens RWA son solo la fachada exterior.
CoinDCX respondió que está registrada ante FIU-IND y que cumple con las obligaciones de KYC y contra el blanqueo de capitales. Eso responde al marco contra el blanqueo, no a la autorización cambiaria: son cuestiones distintas. Es probable que la tokenización de acciones estadounidenses como RWA sea un ámbito que los reguladores sigan investigando.
#印度加密监管 #CoinDCX #RWA

·
--
La Dirección de Ejecución de la India (ED) ha puesto la mira en grandes plataformas locales: los días 4 y 5 de noviembre realizó registros sorpresa en tres oficinas de CoinDCX y Delta Exchange en Bangalore, en el marco de la FEMA, por presuntas operaciones transfronterizas de criptomonedas no autorizadas.
La versión oficial es contundente: los usuarios ingresaban rupias, que luego se convertían en USDT y, a través de cuentas en el extranjero (supuestamente sociedades pantalla de Costa Rica), se reflejaban en Binance, KuCoin, Gate, Bybit e incluso Hyperliquid para operar al contado y con contratos, además de obtener exposición a «acciones estadounidenses tokenizadas» de empresas como Apple, Google y Tesla. El monto se situaría en el orden de «cientos de miles de millones de rupias». También se investiga si Delta transfirió grandes sumas a entidades vinculadas en el extranjero.
Ambas empresas afirman que están colaborando con la investigación, que los depósitos, retiros y operaciones funcionan con normalidad, y que los fondos de los usuarios están en cuentas bancarias de la India. CoinDCX sostiene que se trata de una consulta rutinaria; Delta niega haber realizado transferencias transfronterizas de VDA. Ambas destacan que están registradas ante FIU-IND. Por ahora, solo se ha anunciado el registro de las oficinas; no hay noticias de detenciones.
La regulación está estrechando cada vez más el cerco sobre este modelo en el que las plataformas locales indias recurren a la liquidez del extranjero.
#印度 #CoinDCX #监管 #FEMA
La Dirección de Ejecución de la India (ED) ha puesto la mira en grandes plataformas locales: los días 4 y 5 de noviembre realizó registros sorpresa en tres oficinas de CoinDCX y Delta Exchange en Bangalore, en el marco de la FEMA, por presuntas operaciones transfronterizas de criptomonedas no autorizadas.
La versión oficial es contundente: los usuarios ingresaban rupias, que luego se convertían en USDT y, a través de cuentas en el extranjero (supuestamente sociedades pantalla de Costa Rica), se reflejaban en Binance, KuCoin, Gate, Bybit e incluso Hyperliquid para operar al contado y con contratos, además de obtener exposición a «acciones estadounidenses tokenizadas» de empresas como Apple, Google y Tesla. El monto se situaría en el orden de «cientos de miles de millones de rupias». También se investiga si Delta transfirió grandes sumas a entidades vinculadas en el extranjero.
Ambas empresas afirman que están colaborando con la investigación, que los depósitos, retiros y operaciones funcionan con normalidad, y que los fondos de los usuarios están en cuentas bancarias de la India. CoinDCX sostiene que se trata de una consulta rutinaria; Delta niega haber realizado transferencias transfronterizas de VDA. Ambas destacan que están registradas ante FIU-IND. Por ahora, solo se ha anunciado el registro de las oficinas; no hay noticias de detenciones.
La regulación está estrechando cada vez más el cerco sobre este modelo en el que las plataformas locales indias recurren a la liquidez del extranjero.
#印度 #CoinDCX #监管 #FEMA
La versión oficial es contundente: los usuarios ingresaban rupias, que luego se convertían en USDT y, a través de cuentas en el extranjero (supuestamente sociedades pantalla de Costa Rica), se reflejaban en Binance, KuCoin, Gate, Bybit e incluso Hyperliquid para operar al contado y con contratos, además de obtener exposición a «acciones estadounidenses tokenizadas» de empresas como Apple, Google y Tesla. El monto se situaría en el orden de «cientos de miles de millones de rupias». También se investiga si Delta transfirió grandes sumas a entidades vinculadas en el extranjero.
Ambas empresas afirman que están colaborando con la investigación, que los depósitos, retiros y operaciones funcionan con normalidad, y que los fondos de los usuarios están en cuentas bancarias de la India. CoinDCX sostiene que se trata de una consulta rutinaria; Delta niega haber realizado transferencias transfronterizas de VDA. Ambas destacan que están registradas ante FIU-IND. Por ahora, solo se ha anunciado el registro de las oficinas; no hay noticias de detenciones.
La regulación está estrechando cada vez más el cerco sobre este modelo en el que las plataformas locales indias recurren a la liquidez del extranjero.
#印度 #CoinDCX #监管 #FEMA
42
·
--
CoinDCX limita las nuevas posiciones en futuros, pero afirma que los fondos de los clientes no se ven afectados. ⚠️
Esa distinción me importa.
El mayor exchange de criptomonedas de India restringió las nuevas posiciones en futuros después de que un incidente de seguridad en Binance afectara a un importante proveedor de liquidez.
CoinDCX afirma que los depósitos y los retiros tampoco se ven afectados. 🔎
Lo que más me llama la atención: un incidente de seguridad en un exchange puede interrumpir el acceso a las operaciones en otro.
¿Qué te preocuparía más en este caso: las restricciones para operar o la dependencia de un proveedor de liquidez externo?
#CoinDCX #Binance #SeguridadCripto
CoinDCX limita las nuevas posiciones en futuros, pero afirma que los fondos de los clientes no se ven afectados. ⚠️
Esa distinción me importa.
El mayor exchange de criptomonedas de India restringió las nuevas posiciones en futuros después de que un incidente de seguridad en Binance afectara a un importante proveedor de liquidez.
CoinDCX afirma que los depósitos y los retiros tampoco se ven afectados. 🔎
Lo que más me llama la atención: un incidente de seguridad en un exchange puede interrumpir el acceso a las operaciones en otro.
¿Qué te preocuparía más en este caso: las restricciones para operar o la dependencia de un proveedor de liquidez externo?
#CoinDCX #Binance #SeguridadCripto
Esa distinción me importa.
El mayor exchange de criptomonedas de India restringió las nuevas posiciones en futuros después de que un incidente de seguridad en Binance afectara a un importante proveedor de liquidez.
CoinDCX afirma que los depósitos y los retiros tampoco se ven afectados. 🔎
Lo que más me llama la atención: un incidente de seguridad en un exchange puede interrumpir el acceso a las operaciones en otro.
¿Qué te preocuparía más en este caso: las restricciones para operar o la dependencia de un proveedor de liquidez externo?
#CoinDCX #Binance #SeguridadCripto
57

En el caso de CoinDCX, los 15,99 millones de USDT perdidos no son lo más importante. Lo importante son esas dos palabras: «falsa alarma».
Repasemos la cronología: el 21 de octubre, alguien detectó movimientos sospechosos desde una dirección de TRON. El miércoles, el CEO Sumit Gupta publicó en X que parecía una falsa alarma. El domingo, la propia empresa admitió que habían desaparecido 15,99 millones de USDT. El dinero se había transferido desde antiguas direcciones de depósito «retiradas» tras el incidente de los 44 millones de julio de 2025. ¿La causa? El servicio de consolidación automática estuvo caído durante un tiempo; los usuarios siguieron depositando en las direcciones antiguas y el dinero se acumuló allí, a la espera de que alguien se lo llevara.
Piénsenlo. Sabían que las direcciones antiguas tenían problemas y aun así permitían que los usuarios siguieran depositando en ellas. Nadie se dio cuenta de que la consolidación se había detenido; los detectives de la cadena lo descubrieron primero, y la primera reacción del jefe fue desmentirlo.
La versión oficial ahora es que fue «un problema operativo de la infraestructura histórica, no una nueva intrusión». La empresa asumirá las pérdidas, y los fondos de los usuarios activos están en una billetera fría. Hacerse cargo es lo correcto; eso se lo reconozco. Pero decir «no es una nueva intrusión» es, en pocas palabras, contabilizar el mismo agujero como una pérdida del año pasado para que las cuentas de este año luzcan mejor. Tether congeló alrededor del 13,8 %; del resto, básicamente no hay esperanzas. En los dos incidentes, la cifra se acerca a los 60 millones.
Hoy, por fin, el CEO salió a decir que fue un error suyo haberlo llamado falsa alarma. Demasiado tarde. Cuando hay problemas en un exchange, primero dicen «todo está bien» y luego van cambiando la versión poco a poco. ¿Quién no ha visto ya ese guion?
Para los pequeños inversores, solo una cosa: la dirección de depósito que te da un exchange no es permanente. Antes de cada depósito, vuelve a copiarla; no uses una dirección antigua que guardaste en tus contactos hace un año. Si vas a mantener fondos a largo plazo, guárdalos tú. Además, estos días ya están circulando correos de phishing que se hacen pasar por CoinDCX. Cualquier «aviso de compensación» es una estafa.
#CoinDCX #交易所安全
En el caso de CoinDCX, los 15,99 millones de USDT perdidos no son lo más importante. Lo importante son esas dos palabras: «falsa alarma».
Repasemos la cronología: el 21 de octubre, alguien detectó movimientos sospechosos desde una dirección de TRON. El miércoles, el CEO Sumit Gupta publicó en X que parecía una falsa alarma. El domingo, la propia empresa admitió que habían desaparecido 15,99 millones de USDT. El dinero se había transferido desde antiguas direcciones de depósito «retiradas» tras el incidente de los 44 millones de julio de 2025. ¿La causa? El servicio de consolidación automática estuvo caído durante un tiempo; los usuarios siguieron depositando en las direcciones antiguas y el dinero se acumuló allí, a la espera de que alguien se lo llevara.
Piénsenlo. Sabían que las direcciones antiguas tenían problemas y aun así permitían que los usuarios siguieran depositando en ellas. Nadie se dio cuenta de que la consolidación se había detenido; los detectives de la cadena lo descubrieron primero, y la primera reacción del jefe fue desmentirlo.
La versión oficial ahora es que fue «un problema operativo de la infraestructura histórica, no una nueva intrusión». La empresa asumirá las pérdidas, y los fondos de los usuarios activos están en una billetera fría. Hacerse cargo es lo correcto; eso se lo reconozco. Pero decir «no es una nueva intrusión» es, en pocas palabras, contabilizar el mismo agujero como una pérdida del año pasado para que las cuentas de este año luzcan mejor. Tether congeló alrededor del 13,8 %; del resto, básicamente no hay esperanzas. En los dos incidentes, la cifra se acerca a los 60 millones.
Hoy, por fin, el CEO salió a decir que fue un error suyo haberlo llamado falsa alarma. Demasiado tarde. Cuando hay problemas en un exchange, primero dicen «todo está bien» y luego van cambiando la versión poco a poco. ¿Quién no ha visto ya ese guion?
Para los pequeños inversores, solo una cosa: la dirección de depósito que te da un exchange no es permanente. Antes de cada depósito, vuelve a copiarla; no uses una dirección antigua que guardaste en tus contactos hace un año. Si vas a mantener fondos a largo plazo, guárdalos tú. Además, estos días ya están circulando correos de phishing que se hacen pasar por CoinDCX. Cualquier «aviso de compensación» es una estafa.
#CoinDCX #交易所安全
Repasemos la cronología: el 21 de octubre, alguien detectó movimientos sospechosos desde una dirección de TRON. El miércoles, el CEO Sumit Gupta publicó en X que parecía una falsa alarma. El domingo, la propia empresa admitió que habían desaparecido 15,99 millones de USDT. El dinero se había transferido desde antiguas direcciones de depósito «retiradas» tras el incidente de los 44 millones de julio de 2025. ¿La causa? El servicio de consolidación automática estuvo caído durante un tiempo; los usuarios siguieron depositando en las direcciones antiguas y el dinero se acumuló allí, a la espera de que alguien se lo llevara.
Piénsenlo. Sabían que las direcciones antiguas tenían problemas y aun así permitían que los usuarios siguieran depositando en ellas. Nadie se dio cuenta de que la consolidación se había detenido; los detectives de la cadena lo descubrieron primero, y la primera reacción del jefe fue desmentirlo.
La versión oficial ahora es que fue «un problema operativo de la infraestructura histórica, no una nueva intrusión». La empresa asumirá las pérdidas, y los fondos de los usuarios activos están en una billetera fría. Hacerse cargo es lo correcto; eso se lo reconozco. Pero decir «no es una nueva intrusión» es, en pocas palabras, contabilizar el mismo agujero como una pérdida del año pasado para que las cuentas de este año luzcan mejor. Tether congeló alrededor del 13,8 %; del resto, básicamente no hay esperanzas. En los dos incidentes, la cifra se acerca a los 60 millones.
Hoy, por fin, el CEO salió a decir que fue un error suyo haberlo llamado falsa alarma. Demasiado tarde. Cuando hay problemas en un exchange, primero dicen «todo está bien» y luego van cambiando la versión poco a poco. ¿Quién no ha visto ya ese guion?
Para los pequeños inversores, solo una cosa: la dirección de depósito que te da un exchange no es permanente. Antes de cada depósito, vuelve a copiarla; no uses una dirección antigua que guardaste en tus contactos hace un año. Si vas a mantener fondos a largo plazo, guárdalos tú. Además, estos días ya están circulando correos de phishing que se hacen pasar por CoinDCX. Cualquier «aviso de compensación» es una estafa.
#CoinDCX #交易所安全
9
·
--
#CoinDCX confirma el robo de 16 millones de dólares tras inicialmente descartar los informes
El exchange de criptomonedas indio CoinDCX ha confirmado la pérdida de 15,99 millones de USDT como resultado de una brecha en las billeteras que fueron desactivadas después del hackeo de julio de 2025. La admisión se produjo tres días después de que el investigador de #blockchain #zachxbt alertara públicamente sobre el presunto robo.
El cofundador y CEO, #SumitGupta , inicialmente descartó los informes en #X como rumores, pero el exchange posteriormente cambió de postura. CoinDCX explicó que algunos usuarios continuaron enviando depósitos a las antiguas direcciones de billetera después del incidente de julio, y un sistema automatizado diseñado para transferir esos fondos a un almacenamiento seguro falló, dejando los activos expuestos y, finalmente, drenados por los atacantes.
El exchange declaró que los fondos de los usuarios no están en riesgo y que la pérdida se cubrirá con los fondos de reserva de la empresa. Este incidente destaca los riesgos operativos continuos asociados con los procedimientos de migración de billeteras después de una brecha de seguridad, especialmente cuando las direcciones antiguas permanecen parcialmente activas.
#CoinDCX confirma el robo de 16 millones de dólares tras inicialmente descartar los informes
El exchange de criptomonedas indio CoinDCX ha confirmado la pérdida de 15,99 millones de USDT como resultado de una brecha en las billeteras que fueron desactivadas después del hackeo de julio de 2025. La admisión se produjo tres días después de que el investigador de #blockchain #zachxbt alertara públicamente sobre el presunto robo.
El cofundador y CEO, #SumitGupta , inicialmente descartó los informes en #X como rumores, pero el exchange posteriormente cambió de postura. CoinDCX explicó que algunos usuarios continuaron enviando depósitos a las antiguas direcciones de billetera después del incidente de julio, y un sistema automatizado diseñado para transferir esos fondos a un almacenamiento seguro falló, dejando los activos expuestos y, finalmente, drenados por los atacantes.
El exchange declaró que los fondos de los usuarios no están en riesgo y que la pérdida se cubrirá con los fondos de reserva de la empresa. Este incidente destaca los riesgos operativos continuos asociados con los procedimientos de migración de billeteras después de una brecha de seguridad, especialmente cuando las direcciones antiguas permanecen parcialmente activas.
El exchange de criptomonedas indio CoinDCX ha confirmado la pérdida de 15,99 millones de USDT como resultado de una brecha en las billeteras que fueron desactivadas después del hackeo de julio de 2025. La admisión se produjo tres días después de que el investigador de #blockchain #zachxbt alertara públicamente sobre el presunto robo.
El cofundador y CEO, #SumitGupta , inicialmente descartó los informes en #X como rumores, pero el exchange posteriormente cambió de postura. CoinDCX explicó que algunos usuarios continuaron enviando depósitos a las antiguas direcciones de billetera después del incidente de julio, y un sistema automatizado diseñado para transferir esos fondos a un almacenamiento seguro falló, dejando los activos expuestos y, finalmente, drenados por los atacantes.
El exchange declaró que los fondos de los usuarios no están en riesgo y que la pérdida se cubrirá con los fondos de reserva de la empresa. Este incidente destaca los riesgos operativos continuos asociados con los procedimientos de migración de billeteras después de una brecha de seguridad, especialmente cuando las direcciones antiguas permanecen parcialmente activas.
175

·
--
Vuelven a robar 16 millones de dólares en USDT de una billetera retirada de CoinDCX, en India; el CEO primero lo calificó de falsa alarma
Las «billeteras retiradas» de los exchanges vuelven a ser objetivo de un ataque. Esta vez le tocó a CoinDCX, una plataforma veterana de India. El incidente comenzó con una alerta que el CEO calificó públicamente de «falsa alarma», pero terminó confirmándose como una pérdida real de unos 16 millones de dólares en USDT. El caso pone de manifiesto riesgos de control que llevan mucho tiempo desatendidos en la custodia.
Según informó Decrypt, el exchange con sede en Bombay reveló que se transfirieron unos 15,99 millones de USDT desde una de sus billeteras frías ya retiradas. Estos activos procedían del ataque informático del año pasado, en el que se sustrajeron unos 44 millones de dólares. Tras aquel incidente, se suponía que debían quedar en un estado de «retiro», almacenados a largo plazo y sujetos a una liquidación gradual. Sin embargo, ahora volvieron a registrarse pérdidas.
Cabe destacar la diferencia temporal: el CEO afirmó públicamente que se trataba de una «falsa alarma» y solo después confirmó que la pérdida era real. Este cambio, de la negación a la confirmación, merece más atención por parte del mercado que el importe de la pérdida en sí: sugiere que, cuando surgieron los primeros indicios de riesgo, la comunicación pública y la evaluación interna pudieron sufrir retrasos o errores de juicio.
Desde el punto de vista de los flujos de capital, casi todos los activos robados eran USDT, cuyo precio guarda poca relación con el de las principales criptomonedas, como BTC y ETH. Por ello, el impacto directo sobre la liquidez general del mercado es limitado. Esto hace que el incidente parezca más un riesgo aislado que una señal de crisis sistémica. Sin embargo, las stablecoins son precisamente un elemento central del relato actual sobre los flujos de capital, y una brecha en la custodia de USDT en un exchange importante inevitablemente contrasta con los debates recientes sobre el destino de los fondos en stablecoins y la fiabilidad de sus reservas.
La reacción del mercado podría ser relativamente contenida: dado que la pérdida está denominada en USDT y su escala es manejable, el contagio al mercado en general debería ser limitado a corto plazo. El efecto se notará más en el ánimo y la confianza. Lo que realmente habrá que seguir de cerca es si CoinDCX divulga íntegramente el recorrido de los fondos, si pone en marcha un plan de compensación y si revisa los procesos de gestión de otros activos retirados de manera similar.
Como contrapunto, los incidentes de seguridad en un solo exchange normalmente no se extienden a todo el sector. Además, el riesgo de que USDT pierda su paridad depende principalmente de las reservas de su emisor, no de la seguridad de la billetera de un exchange concreto.
Qué observar a continuación: si se sigue de cerca el relato sobre los flujos de capital en stablecoins, lo más importante en términos de negociación es determinar si este tipo de incidentes debilita la confianza del mercado en las reservas y la custodia de USDT, y no tanto las fluctuaciones de precios a corto plazo. Habrá que observar la exhaustividad de las próximas comunicaciones del exchange y si se revisan los procesos de gestión de los activos retirados.
#CoinDCX #USDT #CryptoSecurity
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Si se producen novedades importantes, continuaré haciendo seguimiento y publicaré actualizaciones.
Vuelven a robar 16 millones de dólares en USDT de una billetera retirada de CoinDCX, en India; el CEO primero lo calificó de falsa alarma
Las «billeteras retiradas» de los exchanges vuelven a ser objetivo de un ataque. Esta vez le tocó a CoinDCX, una plataforma veterana de India. El incidente comenzó con una alerta que el CEO calificó públicamente de «falsa alarma», pero terminó confirmándose como una pérdida real de unos 16 millones de dólares en USDT. El caso pone de manifiesto riesgos de control que llevan mucho tiempo desatendidos en la custodia.
Según informó Decrypt, el exchange con sede en Bombay reveló que se transfirieron unos 15,99 millones de USDT desde una de sus billeteras frías ya retiradas. Estos activos procedían del ataque informático del año pasado, en el que se sustrajeron unos 44 millones de dólares. Tras aquel incidente, se suponía que debían quedar en un estado de «retiro», almacenados a largo plazo y sujetos a una liquidación gradual. Sin embargo, ahora volvieron a registrarse pérdidas.
Cabe destacar la diferencia temporal: el CEO afirmó públicamente que se trataba de una «falsa alarma» y solo después confirmó que la pérdida era real. Este cambio, de la negación a la confirmación, merece más atención por parte del mercado que el importe de la pérdida en sí: sugiere que, cuando surgieron los primeros indicios de riesgo, la comunicación pública y la evaluación interna pudieron sufrir retrasos o errores de juicio.
Desde el punto de vista de los flujos de capital, casi todos los activos robados eran USDT, cuyo precio guarda poca relación con el de las principales criptomonedas, como BTC y ETH. Por ello, el impacto directo sobre la liquidez general del mercado es limitado. Esto hace que el incidente parezca más un riesgo aislado que una señal de crisis sistémica. Sin embargo, las stablecoins son precisamente un elemento central del relato actual sobre los flujos de capital, y una brecha en la custodia de USDT en un exchange importante inevitablemente contrasta con los debates recientes sobre el destino de los fondos en stablecoins y la fiabilidad de sus reservas.
La reacción del mercado podría ser relativamente contenida: dado que la pérdida está denominada en USDT y su escala es manejable, el contagio al mercado en general debería ser limitado a corto plazo. El efecto se notará más en el ánimo y la confianza. Lo que realmente habrá que seguir de cerca es si CoinDCX divulga íntegramente el recorrido de los fondos, si pone en marcha un plan de compensación y si revisa los procesos de gestión de otros activos retirados de manera similar.
Como contrapunto, los incidentes de seguridad en un solo exchange normalmente no se extienden a todo el sector. Además, el riesgo de que USDT pierda su paridad depende principalmente de las reservas de su emisor, no de la seguridad de la billetera de un exchange concreto.
Qué observar a continuación: si se sigue de cerca el relato sobre los flujos de capital en stablecoins, lo más importante en términos de negociación es determinar si este tipo de incidentes debilita la confianza del mercado en las reservas y la custodia de USDT, y no tanto las fluctuaciones de precios a corto plazo. Habrá que observar la exhaustividad de las próximas comunicaciones del exchange y si se revisan los procesos de gestión de los activos retirados.
#CoinDCX #USDT #CryptoSecurity
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Si se producen novedades importantes, continuaré haciendo seguimiento y publicaré actualizaciones.
Las «billeteras retiradas» de los exchanges vuelven a ser objetivo de un ataque. Esta vez le tocó a CoinDCX, una plataforma veterana de India. El incidente comenzó con una alerta que el CEO calificó públicamente de «falsa alarma», pero terminó confirmándose como una pérdida real de unos 16 millones de dólares en USDT. El caso pone de manifiesto riesgos de control que llevan mucho tiempo desatendidos en la custodia.
Según informó Decrypt, el exchange con sede en Bombay reveló que se transfirieron unos 15,99 millones de USDT desde una de sus billeteras frías ya retiradas. Estos activos procedían del ataque informático del año pasado, en el que se sustrajeron unos 44 millones de dólares. Tras aquel incidente, se suponía que debían quedar en un estado de «retiro», almacenados a largo plazo y sujetos a una liquidación gradual. Sin embargo, ahora volvieron a registrarse pérdidas.
Cabe destacar la diferencia temporal: el CEO afirmó públicamente que se trataba de una «falsa alarma» y solo después confirmó que la pérdida era real. Este cambio, de la negación a la confirmación, merece más atención por parte del mercado que el importe de la pérdida en sí: sugiere que, cuando surgieron los primeros indicios de riesgo, la comunicación pública y la evaluación interna pudieron sufrir retrasos o errores de juicio.
Desde el punto de vista de los flujos de capital, casi todos los activos robados eran USDT, cuyo precio guarda poca relación con el de las principales criptomonedas, como BTC y ETH. Por ello, el impacto directo sobre la liquidez general del mercado es limitado. Esto hace que el incidente parezca más un riesgo aislado que una señal de crisis sistémica. Sin embargo, las stablecoins son precisamente un elemento central del relato actual sobre los flujos de capital, y una brecha en la custodia de USDT en un exchange importante inevitablemente contrasta con los debates recientes sobre el destino de los fondos en stablecoins y la fiabilidad de sus reservas.
La reacción del mercado podría ser relativamente contenida: dado que la pérdida está denominada en USDT y su escala es manejable, el contagio al mercado en general debería ser limitado a corto plazo. El efecto se notará más en el ánimo y la confianza. Lo que realmente habrá que seguir de cerca es si CoinDCX divulga íntegramente el recorrido de los fondos, si pone en marcha un plan de compensación y si revisa los procesos de gestión de otros activos retirados de manera similar.
Como contrapunto, los incidentes de seguridad en un solo exchange normalmente no se extienden a todo el sector. Además, el riesgo de que USDT pierda su paridad depende principalmente de las reservas de su emisor, no de la seguridad de la billetera de un exchange concreto.
Qué observar a continuación: si se sigue de cerca el relato sobre los flujos de capital en stablecoins, lo más importante en términos de negociación es determinar si este tipo de incidentes debilita la confianza del mercado en las reservas y la custodia de USDT, y no tanto las fluctuaciones de precios a corto plazo. Habrá que observar la exhaustividad de las próximas comunicaciones del exchange y si se revisan los procesos de gestión de los activos retirados.
#CoinDCX #USDT #CryptoSecurity
La información anterior es una recopilación de datos y un análisis personal; no constituye asesoramiento de inversión.
Si se producen novedades importantes, continuaré haciendo seguimiento y publicaré actualizaciones.
1
65
·
--
La gran plataforma de intercambio india CoinDCX registra una pérdida de 16 millones de dólares por un fallo del sistema $BTC
Se ha revelado que la plataforma india de criptomonedas CoinDCX sufrió una pérdida de unos 16 millones de dólares por un fallo del sistema, lo que añade otra sombra a un mercado que ya atravesaba un momento débil. Aún no se han hecho públicos todos los detalles de lo ocurrido, pero a los usuarios siempre les preocupa lo mismo: ¿está seguro mi dinero?
Cada año hay incidentes en plataformas de intercambio. Nunca está de más recordar que conviene diversificar los fondos y no poner todos los huevos en la misma cesta. El mercado puede caer, pero la plataforma no debería venirse abajo. ¿Dónde tienes ahora tus activos? Cuéntanoslo en los comentarios. #交易所 #CoinDCX
La gran plataforma de intercambio india CoinDCX registra una pérdida de 16 millones de dólares por un fallo del sistema $BTC
Se ha revelado que la plataforma india de criptomonedas CoinDCX sufrió una pérdida de unos 16 millones de dólares por un fallo del sistema, lo que añade otra sombra a un mercado que ya atravesaba un momento débil. Aún no se han hecho públicos todos los detalles de lo ocurrido, pero a los usuarios siempre les preocupa lo mismo: ¿está seguro mi dinero?
Cada año hay incidentes en plataformas de intercambio. Nunca está de más recordar que conviene diversificar los fondos y no poner todos los huevos en la misma cesta. El mercado puede caer, pero la plataforma no debería venirse abajo. ¿Dónde tienes ahora tus activos? Cuéntanoslo en los comentarios. #交易所 #CoinDCX
Se ha revelado que la plataforma india de criptomonedas CoinDCX sufrió una pérdida de unos 16 millones de dólares por un fallo del sistema, lo que añade otra sombra a un mercado que ya atravesaba un momento débil. Aún no se han hecho públicos todos los detalles de lo ocurrido, pero a los usuarios siempre les preocupa lo mismo: ¿está seguro mi dinero?
Cada año hay incidentes en plataformas de intercambio. Nunca está de más recordar que conviene diversificar los fondos y no poner todos los huevos en la misma cesta. El mercado puede caer, pero la plataforma no debería venirse abajo. ¿Dónde tienes ahora tus activos? Cuéntanoslo en los comentarios. #交易所 #CoinDCX
110
·
--
Bajista
Los 15,99 millones de dólares de CoinDCX: lo más peligroso no es el hackeo, sino las direcciones antiguas «desactivadas»
El CEO de CoinDCX calificó inicialmente el incidente de «falsa alarma». El 25 de octubre, el exchange reconoció pérdidas por 15,99 millones de USDT, afirmó que asumiría las pérdidas y que los fondos de los clientes no se verían afectados, y admitió que podría haberlo comunicado antes. Detectives de la cadena de bloques ya habían detectado salidas anómalas de la dirección de Tron relacionada con el caso.
El problema no fue una segunda intrusión de hackers, sino un fallo silencioso de los procesos
Tras el ataque informático de julio de 2025, en el que CoinDCX perdió 44 millones de dólares, se retiraron las antiguas billeteras de depósito. Sin embargo, algunos usuarios siguieron transfiriendo fondos a las direcciones antiguas. El exchange debería haber utilizado un sistema automático de barrido para transferir los depósitos a billeteras seguras y registrarlos en las cuentas. Pero el sistema dejó de funcionar y los fondos siguieron acumulándose en direcciones comprometidas. Las pérdidas de ambos incidentes suman casi 60 millones de dólares.
Esto es más preocupante que un «hackeo al exchange»: los clientes pueden seguir todas las instrucciones, recibir la confirmación del depósito y ver el saldo correcto en su cuenta sin saber que los procesos internos de custodia han dejado de funcionar. El almacenamiento en frío, el cifrado sólido y las pruebas de reservas no pueden compensar un proceso operativo que falla en silencio.
¿Es seguro dejar fondos en un exchange? $BTC
En este caso, «seguro» significa que la empresa decidió reembolsar las pérdidas. Los depósitos en exchanges no cuentan con una protección como la de la FDIC o la SIPC: dependen de la solvencia comercial y de la decisión de la empresa, no de una garantía institucional. Dicho con más precisión: el saldo en un exchange es una exposición crediticia, no una caja fuerte.
Tres reglas prácticas
1. Deja en el exchange solo el saldo destinado a operar; para mantener fondos a largo plazo, vuelve a la autocustodia.
2. Usa una dirección nueva para cada depósito y no transfieras fondos por costumbre a direcciones «desactivadas».
3. Considera la «divulgación tardía» y el «negarlo primero y admitirlo después» señales de alerta de gestión de riesgos, no solo problemas de relaciones públicas.
Conclusión
Al evaluar la seguridad de un exchange, no basta con preguntarse si «tiene billeteras frías». También hay que comprobar si las operaciones fallidas se detectan, se detienen y se comunican a tiempo mientras los fondos atraviesan el sistema. Un ataque informático es un incidente; un fallo de procesos es un riesgo sistémico.
#BTC #交易所安全 #CoinDCx #MacroInsights #风险提示
Los 15,99 millones de dólares de CoinDCX: lo más peligroso no es el hackeo, sino las direcciones antiguas «desactivadas»
El CEO de CoinDCX calificó inicialmente el incidente de «falsa alarma». El 25 de octubre, el exchange reconoció pérdidas por 15,99 millones de USDT, afirmó que asumiría las pérdidas y que los fondos de los clientes no se verían afectados, y admitió que podría haberlo comunicado antes. Detectives de la cadena de bloques ya habían detectado salidas anómalas de la dirección de Tron relacionada con el caso.
El problema no fue una segunda intrusión de hackers, sino un fallo silencioso de los procesos
Tras el ataque informático de julio de 2025, en el que CoinDCX perdió 44 millones de dólares, se retiraron las antiguas billeteras de depósito. Sin embargo, algunos usuarios siguieron transfiriendo fondos a las direcciones antiguas. El exchange debería haber utilizado un sistema automático de barrido para transferir los depósitos a billeteras seguras y registrarlos en las cuentas. Pero el sistema dejó de funcionar y los fondos siguieron acumulándose en direcciones comprometidas. Las pérdidas de ambos incidentes suman casi 60 millones de dólares.
Esto es más preocupante que un «hackeo al exchange»: los clientes pueden seguir todas las instrucciones, recibir la confirmación del depósito y ver el saldo correcto en su cuenta sin saber que los procesos internos de custodia han dejado de funcionar. El almacenamiento en frío, el cifrado sólido y las pruebas de reservas no pueden compensar un proceso operativo que falla en silencio.
¿Es seguro dejar fondos en un exchange? $BTC
En este caso, «seguro» significa que la empresa decidió reembolsar las pérdidas. Los depósitos en exchanges no cuentan con una protección como la de la FDIC o la SIPC: dependen de la solvencia comercial y de la decisión de la empresa, no de una garantía institucional. Dicho con más precisión: el saldo en un exchange es una exposición crediticia, no una caja fuerte.
Tres reglas prácticas
1. Deja en el exchange solo el saldo destinado a operar; para mantener fondos a largo plazo, vuelve a la autocustodia.
2. Usa una dirección nueva para cada depósito y no transfieras fondos por costumbre a direcciones «desactivadas».
3. Considera la «divulgación tardía» y el «negarlo primero y admitirlo después» señales de alerta de gestión de riesgos, no solo problemas de relaciones públicas.
Conclusión
Al evaluar la seguridad de un exchange, no basta con preguntarse si «tiene billeteras frías». También hay que comprobar si las operaciones fallidas se detectan, se detienen y se comunican a tiempo mientras los fondos atraviesan el sistema. Un ataque informático es un incidente; un fallo de procesos es un riesgo sistémico.
#BTC #交易所安全 #CoinDCx #MacroInsights #风险提示
El CEO de CoinDCX calificó inicialmente el incidente de «falsa alarma». El 25 de octubre, el exchange reconoció pérdidas por 15,99 millones de USDT, afirmó que asumiría las pérdidas y que los fondos de los clientes no se verían afectados, y admitió que podría haberlo comunicado antes. Detectives de la cadena de bloques ya habían detectado salidas anómalas de la dirección de Tron relacionada con el caso.
El problema no fue una segunda intrusión de hackers, sino un fallo silencioso de los procesos
Tras el ataque informático de julio de 2025, en el que CoinDCX perdió 44 millones de dólares, se retiraron las antiguas billeteras de depósito. Sin embargo, algunos usuarios siguieron transfiriendo fondos a las direcciones antiguas. El exchange debería haber utilizado un sistema automático de barrido para transferir los depósitos a billeteras seguras y registrarlos en las cuentas. Pero el sistema dejó de funcionar y los fondos siguieron acumulándose en direcciones comprometidas. Las pérdidas de ambos incidentes suman casi 60 millones de dólares.
Esto es más preocupante que un «hackeo al exchange»: los clientes pueden seguir todas las instrucciones, recibir la confirmación del depósito y ver el saldo correcto en su cuenta sin saber que los procesos internos de custodia han dejado de funcionar. El almacenamiento en frío, el cifrado sólido y las pruebas de reservas no pueden compensar un proceso operativo que falla en silencio.
¿Es seguro dejar fondos en un exchange? $BTC
En este caso, «seguro» significa que la empresa decidió reembolsar las pérdidas. Los depósitos en exchanges no cuentan con una protección como la de la FDIC o la SIPC: dependen de la solvencia comercial y de la decisión de la empresa, no de una garantía institucional. Dicho con más precisión: el saldo en un exchange es una exposición crediticia, no una caja fuerte.
Tres reglas prácticas
1. Deja en el exchange solo el saldo destinado a operar; para mantener fondos a largo plazo, vuelve a la autocustodia.
2. Usa una dirección nueva para cada depósito y no transfieras fondos por costumbre a direcciones «desactivadas».
3. Considera la «divulgación tardía» y el «negarlo primero y admitirlo después» señales de alerta de gestión de riesgos, no solo problemas de relaciones públicas.
Conclusión
Al evaluar la seguridad de un exchange, no basta con preguntarse si «tiene billeteras frías». También hay que comprobar si las operaciones fallidas se detectan, se detienen y se comunican a tiempo mientras los fondos atraviesan el sistema. Un ataque informático es un incidente; un fallo de procesos es un riesgo sistémico.
#BTC #交易所安全 #CoinDCx #MacroInsights #风险提示
1
190
·
--
Se perdieron 16 millones de dólares: ¿quién es responsable cuando las antiguas direcciones de depósito siguen funcionando?
Según se informa, CoinDCX asumió una pérdida de 15,99 millones de dólares ($USDT ) después de que usuarios enviaran fondos a direcciones de depósito retiradas tras la brecha de seguridad de 2025. Al parecer, los saldos de los clientes no se vieron afectados.
Una dirección retirada no desaparece de la cadena de bloques. Los usuarios aún pueden enviarle fondos, aunque el exchange ya no admita depósitos en esa dirección.
Esto pone de manifiesto una brecha de seguridad crítica: los usuarios deben verificar los datos del depósito, mientras que los exchanges necesitan ofrecer advertencias claras y procedimientos de recuperación eficaces.
¿La responsabilidad debería recaer en el usuario, en el exchange o en ambos?
#CryptoSecurity #CoinDCX #Blockchain $BTC
Se perdieron 16 millones de dólares: ¿quién es responsable cuando las antiguas direcciones de depósito siguen funcionando?
Según se informa, CoinDCX asumió una pérdida de 15,99 millones de dólares ($USDT ) después de que usuarios enviaran fondos a direcciones de depósito retiradas tras la brecha de seguridad de 2025. Al parecer, los saldos de los clientes no se vieron afectados.
Una dirección retirada no desaparece de la cadena de bloques. Los usuarios aún pueden enviarle fondos, aunque el exchange ya no admita depósitos en esa dirección.
Esto pone de manifiesto una brecha de seguridad crítica: los usuarios deben verificar los datos del depósito, mientras que los exchanges necesitan ofrecer advertencias claras y procedimientos de recuperación eficaces.
¿La responsabilidad debería recaer en el usuario, en el exchange o en ambos?
#CryptoSecurity #CoinDCX #Blockchain $BTC
Según se informa, CoinDCX asumió una pérdida de 15,99 millones de dólares ($USDT ) después de que usuarios enviaran fondos a direcciones de depósito retiradas tras la brecha de seguridad de 2025. Al parecer, los saldos de los clientes no se vieron afectados.
Una dirección retirada no desaparece de la cadena de bloques. Los usuarios aún pueden enviarle fondos, aunque el exchange ya no admita depósitos en esa dirección.
Esto pone de manifiesto una brecha de seguridad crítica: los usuarios deben verificar los datos del depósito, mientras que los exchanges necesitan ofrecer advertencias claras y procedimientos de recuperación eficaces.
¿La responsabilidad debería recaer en el usuario, en el exchange o en ambos?
#CryptoSecurity #CoinDCX #Blockchain $BTC
1
130
·
--
CoinDCX confirmó pérdidas que su CEO había minimizado.
La exchange de Mumbai reportó 15.99 millones de USDT drenados de wallets que había retirado tras el hackeo de 44 millones del año pasado.
La suma de ambos golpes ya roza los 60 millones.
Lo llamativo: el CEO había calificado el asunto como falsa alarma días antes.
Y ahora la plataforma absorbe el impacto por su cuenta.
¿Qué te genera más ruido, la cifra o el cambio de versión?
$BTC #CoinDCX #Cripto
CoinDCX confirmó pérdidas que su CEO había minimizado.
La exchange de Mumbai reportó 15.99 millones de USDT drenados de wallets que había retirado tras el hackeo de 44 millones del año pasado.
La suma de ambos golpes ya roza los 60 millones.
Lo llamativo: el CEO había calificado el asunto como falsa alarma días antes.
Y ahora la plataforma absorbe el impacto por su cuenta.
¿Qué te genera más ruido, la cifra o el cambio de versión?
$BTC #CoinDCX #Cripto
La exchange de Mumbai reportó 15.99 millones de USDT drenados de wallets que había retirado tras el hackeo de 44 millones del año pasado.
La suma de ambos golpes ya roza los 60 millones.
Lo llamativo: el CEO había calificado el asunto como falsa alarma días antes.
Y ahora la plataforma absorbe el impacto por su cuenta.
¿Qué te genera más ruido, la cifra o el cambio de versión?
$BTC #CoinDCX #Cripto
35

El exchange indio CoinDCX ha confirmado la pérdida de aproximadamente 15,99 millones de USDT. El problema apunta a una vulnerabilidad de seguridad en una antigua billetera que permitió a un atacante transferir los activos. Esto vuelve a dejar claro que tener criptomonedas en una plataforma no equivale a controlar las claves privadas: es necesario revisar periódicamente las billeteras antiguas, los procesos de aprobación y la separación entre billeteras frías y calientes.
A continuación, conviene prestar especial atención al restablecimiento de los depósitos y retiros, a las explicaciones sobre la protección de los activos de los usuarios y al rastreo de los fondos en la cadena. Los usuarios comunes pueden evitar depender demasiado de un único custodio, activar una lista blanca de retiros y trasladar sus activos a largo plazo a una billetera de autocustodia. En seguridad, los incidentes no son una cuestión de «si ocurren», sino de «cuándo salen a la luz».#CoinDCX #SeguridadCripto
El exchange indio CoinDCX ha confirmado la pérdida de aproximadamente 15,99 millones de USDT. El problema apunta a una vulnerabilidad de seguridad en una antigua billetera que permitió a un atacante transferir los activos. Esto vuelve a dejar claro que tener criptomonedas en una plataforma no equivale a controlar las claves privadas: es necesario revisar periódicamente las billeteras antiguas, los procesos de aprobación y la separación entre billeteras frías y calientes.
A continuación, conviene prestar especial atención al restablecimiento de los depósitos y retiros, a las explicaciones sobre la protección de los activos de los usuarios y al rastreo de los fondos en la cadena. Los usuarios comunes pueden evitar depender demasiado de un único custodio, activar una lista blanca de retiros y trasladar sus activos a largo plazo a una billetera de autocustodia. En seguridad, los incidentes no son una cuestión de «si ocurren», sino de «cuándo salen a la luz».#CoinDCX #SeguridadCripto
A continuación, conviene prestar especial atención al restablecimiento de los depósitos y retiros, a las explicaciones sobre la protección de los activos de los usuarios y al rastreo de los fondos en la cadena. Los usuarios comunes pueden evitar depender demasiado de un único custodio, activar una lista blanca de retiros y trasladar sus activos a largo plazo a una billetera de autocustodia. En seguridad, los incidentes no son una cuestión de «si ocurren», sino de «cuándo salen a la luz».#CoinDCX #SeguridadCripto
11

El exchange indio de criptomonedas CoinDCX confirmó que perdió aproximadamente 15,99 millones de $USDT debido a una vulnerabilidad en una billetera antigua. Lo clave del incidente no es «lo sofisticado que fue el nuevo ataque», sino que fallaron aspectos fundamentales como las billeteras antiguas y la gestión de claves. Para los exchanges, es imprescindible coordinar la separación de depósitos y retiros, la estratificación de billeteras calientes y frías, la divulgación de vulnerabilidades y el rastreo en cadena. Para los usuarios, diversificar el almacenamiento de grandes cantidades de activos, renovar periódicamente las autorizaciones y activar una lista blanca de retiros siguen siendo medidas necesarias para reducir el riesgo de contraparte. Los incidentes de seguridad no suelen producirse de repente: a veces, basta con que una deuda antigua vuelva a activarse. #CoinDCX #加密安全 #USDT
El exchange indio de criptomonedas CoinDCX confirmó que perdió aproximadamente 15,99 millones de $USDT debido a una vulnerabilidad en una billetera antigua. Lo clave del incidente no es «lo sofisticado que fue el nuevo ataque», sino que fallaron aspectos fundamentales como las billeteras antiguas y la gestión de claves. Para los exchanges, es imprescindible coordinar la separación de depósitos y retiros, la estratificación de billeteras calientes y frías, la divulgación de vulnerabilidades y el rastreo en cadena. Para los usuarios, diversificar el almacenamiento de grandes cantidades de activos, renovar periódicamente las autorizaciones y activar una lista blanca de retiros siguen siendo medidas necesarias para reducir el riesgo de contraparte. Los incidentes de seguridad no suelen producirse de repente: a veces, basta con que una deuda antigua vuelva a activarse. #CoinDCX #加密安全 #USDT
16
·
--
El exchange de criptomonedas indio CoinDCX confirmó la pérdida de aproximadamente 15,99 millones de $USDT debido a una vulnerabilidad en una billetera antigua. El problema no se limitó a una transferencia anómala: se descubrió que la arquitectura de las billeteras históricas presentaba riesgos explotables. Esto sirve de recordatorio para todas las plataformas: migrar activos no consiste solo en transferir saldos; también hay que revocar los permisos antiguos, rotar las claves y volver a verificar las estrategias de aislamiento entre billeteras frías y calientes y de firma múltiple.
Para los usuarios comunes, lo más recomendable es mantener los activos de gran valor bajo custodia propia y dejar en los exchanges solo los fondos necesarios para operaciones a corto plazo. Si se produce un incidente de seguridad en una plataforma, primero hay que consultar el estado oficial de los depósitos y retiros, la información sobre las billeteras y las condiciones de compensación. No confíes en enlaces de airdrops ni en supuestos «agentes de atención al cliente» que se pongan en contacto contigo sin que lo hayas solicitado. La seguridad no se consigue con una sola auditoría, sino revisando continuamente los problemas heredados.
#交易所安全 #加密钱包 #CoinDCX
El exchange de criptomonedas indio CoinDCX confirmó la pérdida de aproximadamente 15,99 millones de $USDT debido a una vulnerabilidad en una billetera antigua. El problema no se limitó a una transferencia anómala: se descubrió que la arquitectura de las billeteras históricas presentaba riesgos explotables. Esto sirve de recordatorio para todas las plataformas: migrar activos no consiste solo en transferir saldos; también hay que revocar los permisos antiguos, rotar las claves y volver a verificar las estrategias de aislamiento entre billeteras frías y calientes y de firma múltiple.
Para los usuarios comunes, lo más recomendable es mantener los activos de gran valor bajo custodia propia y dejar en los exchanges solo los fondos necesarios para operaciones a corto plazo. Si se produce un incidente de seguridad en una plataforma, primero hay que consultar el estado oficial de los depósitos y retiros, la información sobre las billeteras y las condiciones de compensación. No confíes en enlaces de airdrops ni en supuestos «agentes de atención al cliente» que se pongan en contacto contigo sin que lo hayas solicitado. La seguridad no se consigue con una sola auditoría, sino revisando continuamente los problemas heredados.
#交易所安全 #加密钱包 #CoinDCX
Para los usuarios comunes, lo más recomendable es mantener los activos de gran valor bajo custodia propia y dejar en los exchanges solo los fondos necesarios para operaciones a corto plazo. Si se produce un incidente de seguridad en una plataforma, primero hay que consultar el estado oficial de los depósitos y retiros, la información sobre las billeteras y las condiciones de compensación. No confíes en enlaces de airdrops ni en supuestos «agentes de atención al cliente» que se pongan en contacto contigo sin que lo hayas solicitado. La seguridad no se consigue con una sola auditoría, sino revisando continuamente los problemas heredados.
#交易所安全 #加密钱包 #CoinDCX
8
·
--
El exchange de criptomonedas indio CoinDCX confirmó una pérdida de aproximadamente 15,99 millones de USDT, causada por una vulnerabilidad de seguridad en una billetera antigua. Este incidente recuerda a todas las plataformas y usuarios que la protección no debe limitarse a los sistemas nuevos: las billeteras antiguas, los permisos heredados y los procesos de firma también pueden convertirse en puntos de entrada si no se gestionan adecuadamente.
Los exchanges deberían migrar continuamente las direcciones antiguas, rotar las claves y reforzar la separación entre las billeteras calientes y frías. Por su parte, los usuarios deberían evitar mantener sus activos concentrados durante mucho tiempo en una plataforma; para las cantidades grandes, es preferible usar una billetera fría bajo su propio control, y revisar periódicamente los permisos concedidos y los dispositivos con sesión iniciada. El mercado puede esperar; con la seguridad no hay que correr riesgos.
#加密安全 #CoinDCX #SeguridadDeLaBilletera
El exchange de criptomonedas indio CoinDCX confirmó una pérdida de aproximadamente 15,99 millones de USDT, causada por una vulnerabilidad de seguridad en una billetera antigua. Este incidente recuerda a todas las plataformas y usuarios que la protección no debe limitarse a los sistemas nuevos: las billeteras antiguas, los permisos heredados y los procesos de firma también pueden convertirse en puntos de entrada si no se gestionan adecuadamente.
Los exchanges deberían migrar continuamente las direcciones antiguas, rotar las claves y reforzar la separación entre las billeteras calientes y frías. Por su parte, los usuarios deberían evitar mantener sus activos concentrados durante mucho tiempo en una plataforma; para las cantidades grandes, es preferible usar una billetera fría bajo su propio control, y revisar periódicamente los permisos concedidos y los dispositivos con sesión iniciada. El mercado puede esperar; con la seguridad no hay que correr riesgos.
#加密安全 #CoinDCX #SeguridadDeLaBilletera
Los exchanges deberían migrar continuamente las direcciones antiguas, rotar las claves y reforzar la separación entre las billeteras calientes y frías. Por su parte, los usuarios deberían evitar mantener sus activos concentrados durante mucho tiempo en una plataforma; para las cantidades grandes, es preferible usar una billetera fría bajo su propio control, y revisar periódicamente los permisos concedidos y los dispositivos con sesión iniciada. El mercado puede esperar; con la seguridad no hay que correr riesgos.
#加密安全 #CoinDCX #SeguridadDeLaBilletera
8
*La lección de los 16 millones de dólares: «Retirado» NO significa «desconectado»*
El caso de CoinDCX da miedo, no porque robaran 15,99 millones de dólares, sino por CÓMO los robaron.
Mira los datos on-chain que publicaste:
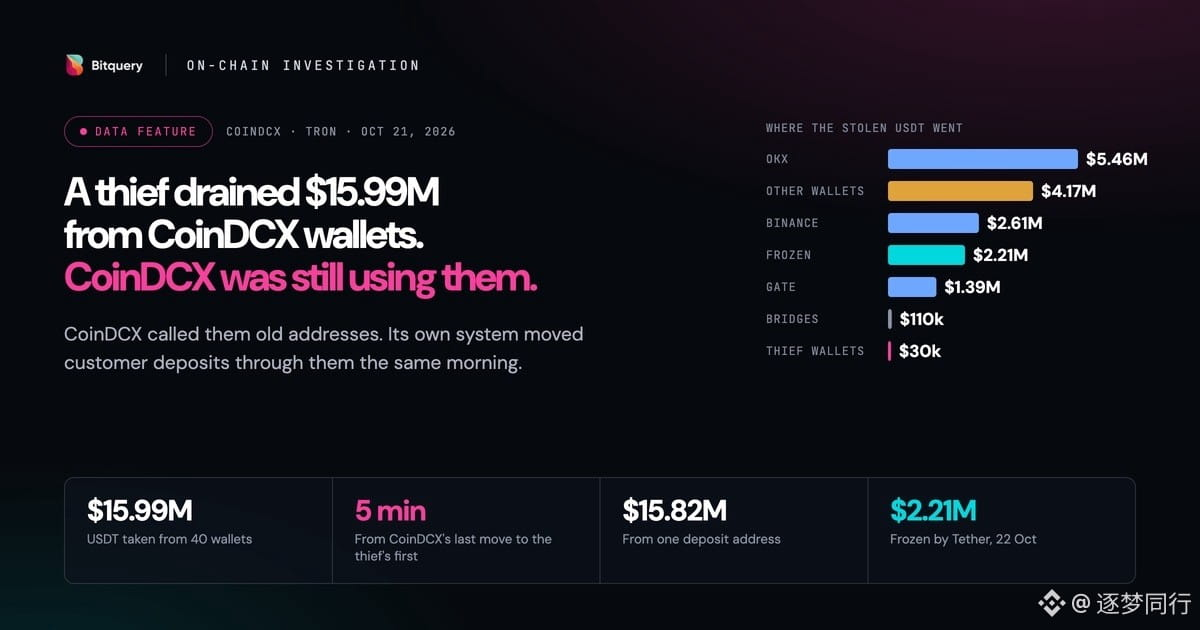
- *Se sustrajeron 15,99 millones de USDT de 40 billeteras*
- *15,82 millones de una SOLA dirección de depósito*
- *5 MINUTOS* después de que el propio sistema de CoinDCX procesara el depósito de un cliente a través de esa misma dirección antigua, el ladrón entró en acción.
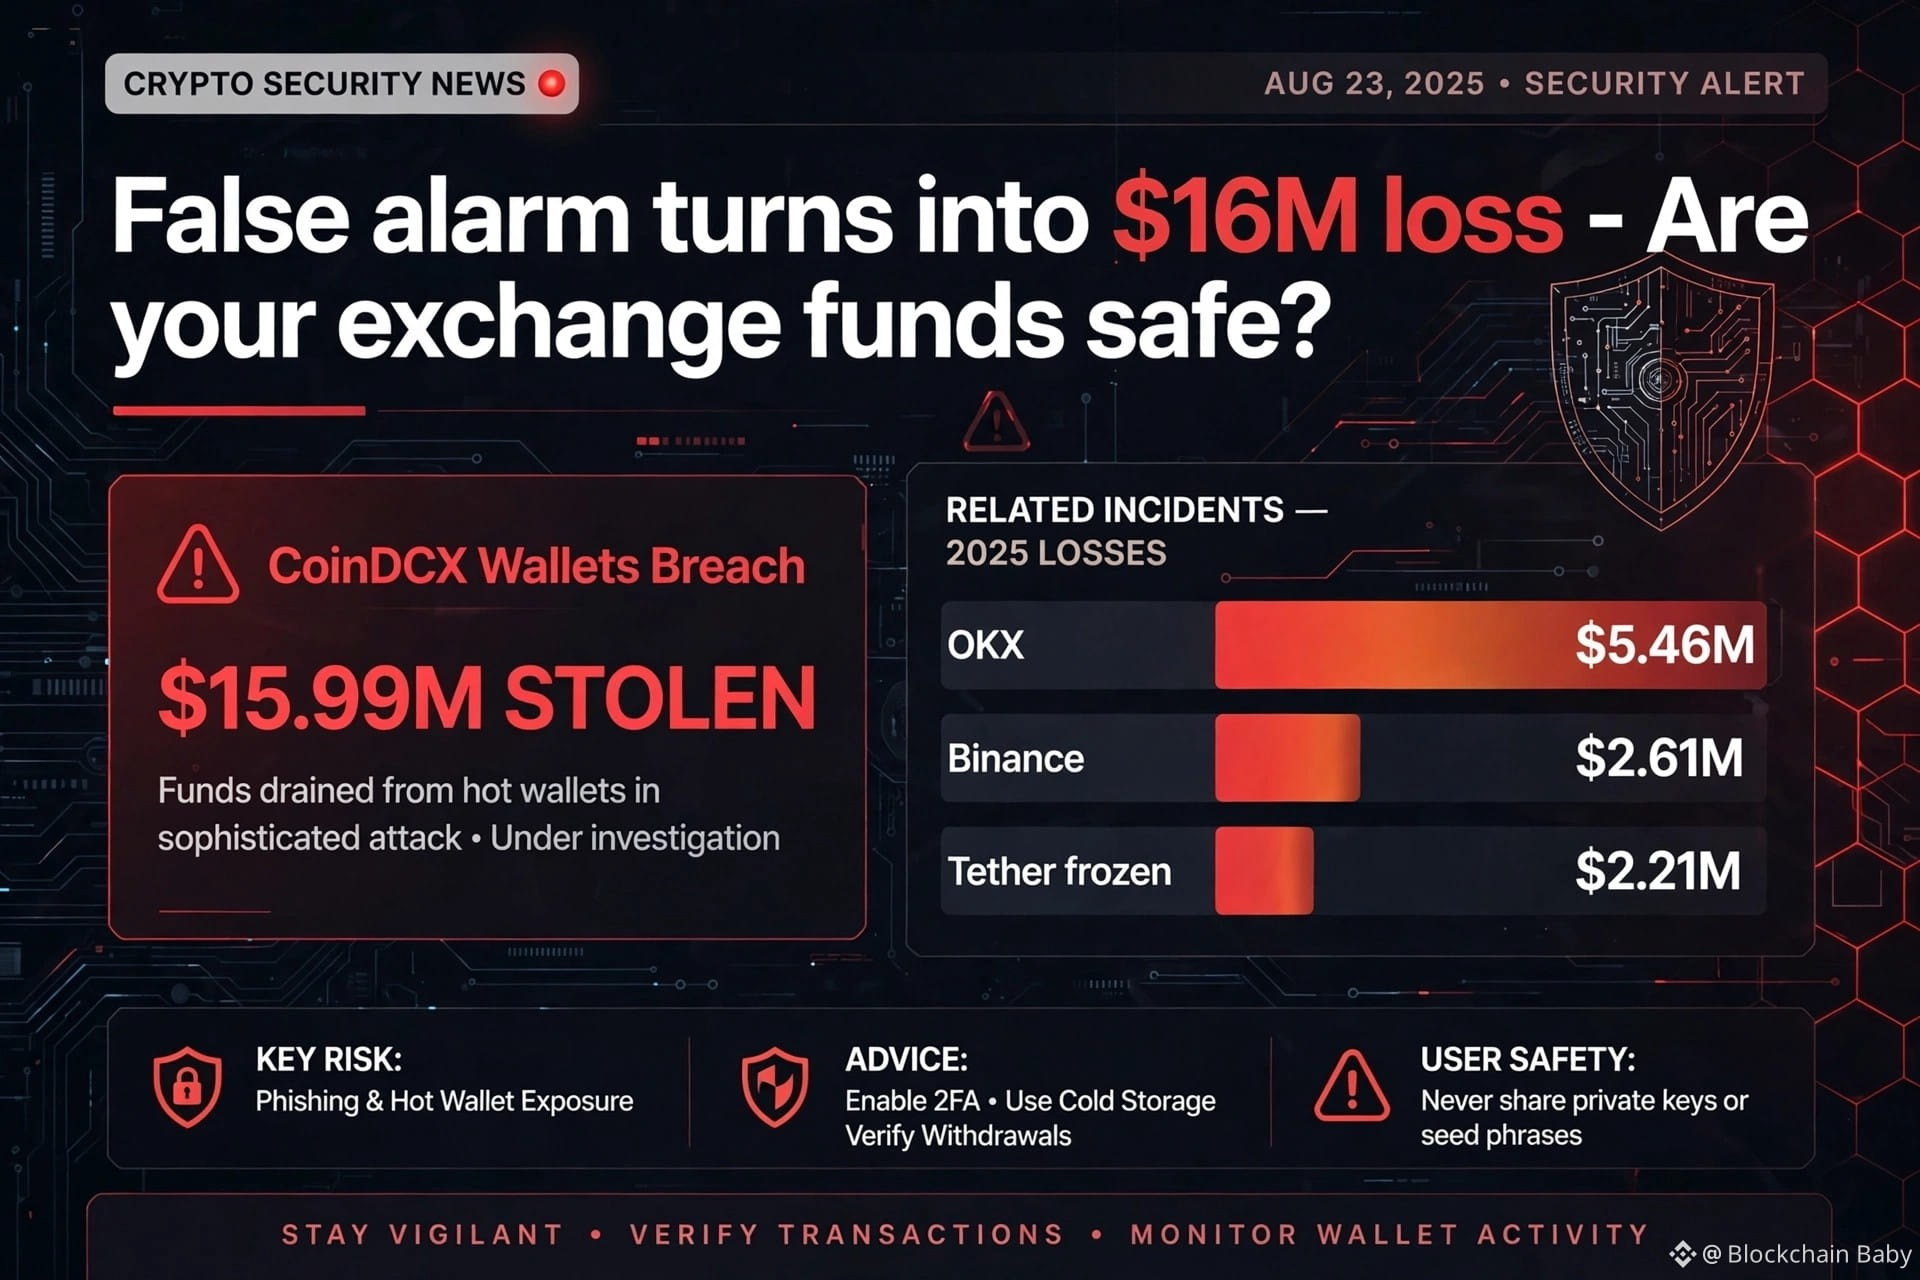
- OKX: 5,46 millones de dólares; otras billeteras: 4,17 millones; Binance: 2,61 millones; Tether solo congeló 2,21 millones.
CoinDCX las llamó «direcciones antiguas». ¡Pero su propio sistema TODAVÍA procesaba depósitos de clientes a través de ellas esa misma mañana!
Este es el punto clave que planteó @Susano_Tr y con el que estoy totalmente de acuerdo:
> Si se puede enviar dinero a estas direcciones, abonarlo en la cuenta del cliente y luego transferirlo a la billetera principal a través de un servicio externo, entonces siguen formando parte del riesgo del exchange. «Retirado» NO debería significar desconectado.
*Entonces, ¿están seguros nuestros fondos en los exchanges?*
La Prueba de Reservas no basta. Demuestra lo que TIENEN, no lo que podrían PERDER a través de una infraestructura antigua.
Esto es lo que deberían hacer los exchanges después de migrar una billetera:
1. *Interruptor de desconexión definitivo:* Las antiguas direcciones de depósito deben deshabilitarse a nivel del contrato inteligente o del sistema de barrido, no solo ocultarse de la interfaz.
2. *Advertencias claras:* Si un usuario de algún modo envía fondos a una dirección antigua, bloquear la operación y advertirle: «Esta es una dirección retirada».
3. *Alertas de saldo:* Alertas en tiempo real si alguna billetera antigua recibe más de 1 dólar. Nunca dejen 15,82 millones de dólares en una sola dirección «retirada».
4. *Controles de conciliación:* Lo que se debe a los clientes debe coincidir cada hora con lo que hay realmente en TODAS las billeteras, incluidas las antiguas.
5. *Supervisión posterior a la migración:* Supervisar las billeteras antiguas durante al menos 12 meses después de la migración. Alguien más las está vigilando: los atacantes.
CoinDCX hizo lo correcto al decir que asumió la pérdida y que los saldos de los clientes no se vieron afectados. Pero quizá el próximo exchange no pueda permitírselo.
Tus fondos están tan seguros como la *peor billetera antigua* de un exchange, no como su billetera fría más nueva.
¿Qué opinas? ¿Debería obligarse a los exchanges a informar públicamente cuándo retiran direcciones y cómo las deshabilitan?
#CoinDCX
*La lección de los 16 millones de dólares: «Retirado» NO significa «desconectado»*
El caso de CoinDCX da miedo, no porque robaran 15,99 millones de dólares, sino por CÓMO los robaron.
Mira los datos on-chain que publicaste:
- *Se sustrajeron 15,99 millones de USDT de 40 billeteras*
- *15,82 millones de una SOLA dirección de depósito*
- *5 MINUTOS* después de que el propio sistema de CoinDCX procesara el depósito de un cliente a través de esa misma dirección antigua, el ladrón entró en acción.
- OKX: 5,46 millones de dólares; otras billeteras: 4,17 millones; Binance: 2,61 millones; Tether solo congeló 2,21 millones.
CoinDCX las llamó «direcciones antiguas». ¡Pero su propio sistema TODAVÍA procesaba depósitos de clientes a través de ellas esa misma mañana!
Este es el punto clave que planteó @Susano_Tr y con el que estoy totalmente de acuerdo:
> Si se puede enviar dinero a estas direcciones, abonarlo en la cuenta del cliente y luego transferirlo a la billetera principal a través de un servicio externo, entonces siguen formando parte del riesgo del exchange. «Retirado» NO debería significar desconectado.
*Entonces, ¿están seguros nuestros fondos en los exchanges?*
La Prueba de Reservas no basta. Demuestra lo que TIENEN, no lo que podrían PERDER a través de una infraestructura antigua.
Esto es lo que deberían hacer los exchanges después de migrar una billetera:
1. *Interruptor de desconexión definitivo:* Las antiguas direcciones de depósito deben deshabilitarse a nivel del contrato inteligente o del sistema de barrido, no solo ocultarse de la interfaz.
2. *Advertencias claras:* Si un usuario de algún modo envía fondos a una dirección antigua, bloquear la operación y advertirle: «Esta es una dirección retirada».
3. *Alertas de saldo:* Alertas en tiempo real si alguna billetera antigua recibe más de 1 dólar. Nunca dejen 15,82 millones de dólares en una sola dirección «retirada».
4. *Controles de conciliación:* Lo que se debe a los clientes debe coincidir cada hora con lo que hay realmente en TODAS las billeteras, incluidas las antiguas.
5. *Supervisión posterior a la migración:* Supervisar las billeteras antiguas durante al menos 12 meses después de la migración. Alguien más las está vigilando: los atacantes.
CoinDCX hizo lo correcto al decir que asumió la pérdida y que los saldos de los clientes no se vieron afectados. Pero quizá el próximo exchange no pueda permitírselo.
Tus fondos están tan seguros como la *peor billetera antigua* de un exchange, no como su billetera fría más nueva.
¿Qué opinas? ¿Debería obligarse a los exchanges a informar públicamente cuándo retiran direcciones y cómo las deshabilitan?
#CoinDCX
El caso de CoinDCX da miedo, no porque robaran 15,99 millones de dólares, sino por CÓMO los robaron.
Mira los datos on-chain que publicaste:
- *Se sustrajeron 15,99 millones de USDT de 40 billeteras*
- *15,82 millones de una SOLA dirección de depósito*
- *5 MINUTOS* después de que el propio sistema de CoinDCX procesara el depósito de un cliente a través de esa misma dirección antigua, el ladrón entró en acción.
- OKX: 5,46 millones de dólares; otras billeteras: 4,17 millones; Binance: 2,61 millones; Tether solo congeló 2,21 millones.
CoinDCX las llamó «direcciones antiguas». ¡Pero su propio sistema TODAVÍA procesaba depósitos de clientes a través de ellas esa misma mañana!
Este es el punto clave que planteó @Susano_Tr y con el que estoy totalmente de acuerdo:
> Si se puede enviar dinero a estas direcciones, abonarlo en la cuenta del cliente y luego transferirlo a la billetera principal a través de un servicio externo, entonces siguen formando parte del riesgo del exchange. «Retirado» NO debería significar desconectado.
*Entonces, ¿están seguros nuestros fondos en los exchanges?*
La Prueba de Reservas no basta. Demuestra lo que TIENEN, no lo que podrían PERDER a través de una infraestructura antigua.
Esto es lo que deberían hacer los exchanges después de migrar una billetera:
1. *Interruptor de desconexión definitivo:* Las antiguas direcciones de depósito deben deshabilitarse a nivel del contrato inteligente o del sistema de barrido, no solo ocultarse de la interfaz.
2. *Advertencias claras:* Si un usuario de algún modo envía fondos a una dirección antigua, bloquear la operación y advertirle: «Esta es una dirección retirada».
3. *Alertas de saldo:* Alertas en tiempo real si alguna billetera antigua recibe más de 1 dólar. Nunca dejen 15,82 millones de dólares en una sola dirección «retirada».
4. *Controles de conciliación:* Lo que se debe a los clientes debe coincidir cada hora con lo que hay realmente en TODAS las billeteras, incluidas las antiguas.
5. *Supervisión posterior a la migración:* Supervisar las billeteras antiguas durante al menos 12 meses después de la migración. Alguien más las está vigilando: los atacantes.
CoinDCX hizo lo correcto al decir que asumió la pérdida y que los saldos de los clientes no se vieron afectados. Pero quizá el próximo exchange no pueda permitírselo.
Tus fondos están tan seguros como la *peor billetera antigua* de un exchange, no como su billetera fría más nueva.
¿Qué opinas? ¿Debería obligarse a los exchanges a informar públicamente cuándo retiran direcciones y cómo las deshabilitan?
#CoinDCX
65
·
--
⚠️ COINDCX CONFIRMA UNA PÉRDIDA DE 16 M$ DÍAS DESPUÉS DE CALIFICARLA DE «FALSA ALARMA»
El exchange indio ahora lo admite:
→ Los depósitos de los usuarios se acumularon en antiguas billeteras que se retiraron tras el hackeo de 44 M$ sufrido en julio de 2025
→ Falló un sistema automatizado de barrido de fondos y se sustrajeron unos 15,99 M$ en USDT de direcciones de depósito de TRON
→ Las pérdidas de ambos incidentes suman ahora casi 60 M$
CoinDCX afirma que cubrirá la pérdida y que los fondos de los usuarios están a salvo. El investigador on-chain ZachXBT, que cuestionó las primeras negativas, insta a los clientes a retirar sus fondos.
Una lección para todas las plataformas: las billeteras «retiradas» siguen siendo billeteras. Si sus claves se vieron comprometidas una vez, siguen estando comprometidas.
¿Qué cantidad de tus criptomonedas mantienes ahora mismo en exchanges? 👇
#CoinDCX #CryptoSecurity #Hack #CryptoNews
⚠️ COINDCX CONFIRMA UNA PÉRDIDA DE 16 M$ DÍAS DESPUÉS DE CALIFICARLA DE «FALSA ALARMA»
El exchange indio ahora lo admite:
→ Los depósitos de los usuarios se acumularon en antiguas billeteras que se retiraron tras el hackeo de 44 M$ sufrido en julio de 2025
→ Falló un sistema automatizado de barrido de fondos y se sustrajeron unos 15,99 M$ en USDT de direcciones de depósito de TRON
→ Las pérdidas de ambos incidentes suman ahora casi 60 M$
CoinDCX afirma que cubrirá la pérdida y que los fondos de los usuarios están a salvo. El investigador on-chain ZachXBT, que cuestionó las primeras negativas, insta a los clientes a retirar sus fondos.
Una lección para todas las plataformas: las billeteras «retiradas» siguen siendo billeteras. Si sus claves se vieron comprometidas una vez, siguen estando comprometidas.
¿Qué cantidad de tus criptomonedas mantienes ahora mismo en exchanges? 👇
#CoinDCX #CryptoSecurity #Hack #CryptoNews
El exchange indio ahora lo admite:
→ Los depósitos de los usuarios se acumularon en antiguas billeteras que se retiraron tras el hackeo de 44 M$ sufrido en julio de 2025
→ Falló un sistema automatizado de barrido de fondos y se sustrajeron unos 15,99 M$ en USDT de direcciones de depósito de TRON
→ Las pérdidas de ambos incidentes suman ahora casi 60 M$
CoinDCX afirma que cubrirá la pérdida y que los fondos de los usuarios están a salvo. El investigador on-chain ZachXBT, que cuestionó las primeras negativas, insta a los clientes a retirar sus fondos.
Una lección para todas las plataformas: las billeteras «retiradas» siguen siendo billeteras. Si sus claves se vieron comprometidas una vez, siguen estando comprometidas.
¿Qué cantidad de tus criptomonedas mantienes ahora mismo en exchanges? 👇
#CoinDCX #CryptoSecurity #Hack #CryptoNews
1
99

·
--
CoinDCX acaba de confirmar una pérdida de 15,99 millones de dólares, y los detalles son peores de lo que sugiere el titular.
El mayor exchange de India afirma que unos atacantes sustrajeron 15,99 millones de $USDT de billeteras obsoletas que habían quedado tras el hackeo de julio de 2025. Un servicio automatizado de barrido falló, así que los depósitos de los usuarios siguieron acumulándose en direcciones antiguas y vulnerables hasta que fueron vaciadas el 21 de octubre y los fondos se transfirieron a grandes exchanges.
Lo más inquietante es el cambio de versión. El CEO Sumit Gupta primero descartó los informes sobre la salida de fondos como una «falsa alarma», pero confirmó la pérdida días después, tras las objeciones de investigadores on-chain. El exchange afirma que asumió la pérdida, que los fondos de los usuarios en billeteras frías segregadas están a salvo y que las operaciones nunca se interrumpieron.
La perspectiva de Oldman: una pérdida de 16 millones de dólares es asumible para un exchange líder, pero un segundo incidente en la MISMA infraestructura obsoleta es un fallo operativo, no mala suerte. Hasta que CoinDCX explique cómo se vulneraron las billeteras y cuándo dejaron de funcionar los barridos, el verdadero daño afecta a la confianza, no al precio.
Riesgo a vigilar: el método del ataque sigue sin explicarse y no está claro si participaron los mismos actores de 2025. Esta es una noticia sobre la seguridad de un exchange, no un motivo para vender presas por pánico en el mercado en general.
📌 Solo comparto opiniones personales; no es asesoramiento financiero ni una recomendación de compra o venta. Las criptomonedas son muy arriesgadas; haz tu propia investigación (DYOR) y eres el único responsable. No promociono ninguna moneda.
#CoinDCX #CryptoSecurity #CryptoExchange #Binance
CoinDCX acaba de confirmar una pérdida de 15,99 millones de dólares, y los detalles son peores de lo que sugiere el titular.
El mayor exchange de India afirma que unos atacantes sustrajeron 15,99 millones de $USDT de billeteras obsoletas que habían quedado tras el hackeo de julio de 2025. Un servicio automatizado de barrido falló, así que los depósitos de los usuarios siguieron acumulándose en direcciones antiguas y vulnerables hasta que fueron vaciadas el 21 de octubre y los fondos se transfirieron a grandes exchanges.
Lo más inquietante es el cambio de versión. El CEO Sumit Gupta primero descartó los informes sobre la salida de fondos como una «falsa alarma», pero confirmó la pérdida días después, tras las objeciones de investigadores on-chain. El exchange afirma que asumió la pérdida, que los fondos de los usuarios en billeteras frías segregadas están a salvo y que las operaciones nunca se interrumpieron.
La perspectiva de Oldman: una pérdida de 16 millones de dólares es asumible para un exchange líder, pero un segundo incidente en la MISMA infraestructura obsoleta es un fallo operativo, no mala suerte. Hasta que CoinDCX explique cómo se vulneraron las billeteras y cuándo dejaron de funcionar los barridos, el verdadero daño afecta a la confianza, no al precio.
Riesgo a vigilar: el método del ataque sigue sin explicarse y no está claro si participaron los mismos actores de 2025. Esta es una noticia sobre la seguridad de un exchange, no un motivo para vender presas por pánico en el mercado en general.
📌 Solo comparto opiniones personales; no es asesoramiento financiero ni una recomendación de compra o venta. Las criptomonedas son muy arriesgadas; haz tu propia investigación (DYOR) y eres el único responsable. No promociono ninguna moneda.
#CoinDCX #CryptoSecurity #CryptoExchange #Binance
El mayor exchange de India afirma que unos atacantes sustrajeron 15,99 millones de $USDT de billeteras obsoletas que habían quedado tras el hackeo de julio de 2025. Un servicio automatizado de barrido falló, así que los depósitos de los usuarios siguieron acumulándose en direcciones antiguas y vulnerables hasta que fueron vaciadas el 21 de octubre y los fondos se transfirieron a grandes exchanges.
Lo más inquietante es el cambio de versión. El CEO Sumit Gupta primero descartó los informes sobre la salida de fondos como una «falsa alarma», pero confirmó la pérdida días después, tras las objeciones de investigadores on-chain. El exchange afirma que asumió la pérdida, que los fondos de los usuarios en billeteras frías segregadas están a salvo y que las operaciones nunca se interrumpieron.
La perspectiva de Oldman: una pérdida de 16 millones de dólares es asumible para un exchange líder, pero un segundo incidente en la MISMA infraestructura obsoleta es un fallo operativo, no mala suerte. Hasta que CoinDCX explique cómo se vulneraron las billeteras y cuándo dejaron de funcionar los barridos, el verdadero daño afecta a la confianza, no al precio.
Riesgo a vigilar: el método del ataque sigue sin explicarse y no está claro si participaron los mismos actores de 2025. Esta es una noticia sobre la seguridad de un exchange, no un motivo para vender presas por pánico en el mercado en general.
📌 Solo comparto opiniones personales; no es asesoramiento financiero ni una recomendación de compra o venta. Las criptomonedas son muy arriesgadas; haz tu propia investigación (DYOR) y eres el único responsable. No promociono ninguna moneda.
#CoinDCX #CryptoSecurity #CryptoExchange #Binance
1
910
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BitcoinFiveWeeklyLosses
11,537 vistas
399 están debatiendo
2
#AIChipSlumpNasdaq
6,536 vistas
217 están debatiendo
3
#NvidiaInvestigatesAfterHuang’sAffairApology
4,251 vistas
108 están debatiendo
4
#EthereumSpotETFsPost$365MWeeklyOutflow
0 vistas
0 están debatiendo
5
#BinanceReopensWithdrawalsForHYPE&APT
162,977 vistas
1,276 están debatiendo
6
#SouthKoreaDraftLawTargets15To20%ShareholderCap
164,608 vistas
864 están debatiendo
7
#TradFiForBeginners
235,716 vistas
2,145 están debatiendo
8
#KeplrAdvisesSocialLoginUsersToTransferAssets
77,003 vistas
619 están debatiendo
9
#TetherPlans€28.8MForJuventusCapitalIncrease
56,208 vistas
458 están debatiendo
10
#JobsReportRaisesHikeOdds
988,145 vistas
4,608 están debatiendo