
#socialengineering
socialengineering
52,895 vistas
64 están debatiendo
Hot
Lo último
·
--
$BTC — análisis neutral$BTC ⚪ Neutral
Entrada: null-null
TP:
SL: null
¿Cómo puede el diálogo amable convertirse en un fraude profesional? 🎭
No todos los estafadores intentan hackear tu dispositivo a nivel técnico; algunos eligen vulnerar tu "confianza".
El famoso escenario de estafa (Pig Butchering):
Te contacta una persona a través de redes sociales o Telegram para construir contigo una relación de amistad o de trabajo.
Empieza hablando de sus ganancias fantásticas en trading y te propone la plataforma que usa.
$BTC — análisis neutral
$BTC ⚪ Neutral
Entrada: null-null
TP:
SL: null
¿Cómo puede el diálogo amable convertirse en un fraude profesional? 🎭
No todos los estafadores intentan hackear tu dispositivo a nivel técnico; algunos eligen vulnerar tu "confianza".
El famoso escenario de estafa (Pig Butchering):
Te contacta una persona a través de redes sociales o Telegram para construir contigo una relación de amistad o de trabajo.
Empieza hablando de sus ganancias fantásticas en trading y te propone la plataforma que usa.
Entrada: null-null
TP:
SL: null
¿Cómo puede el diálogo amable convertirse en un fraude profesional? 🎭
No todos los estafadores intentan hackear tu dispositivo a nivel técnico; algunos eligen vulnerar tu "confianza".
El famoso escenario de estafa (Pig Butchering):
Te contacta una persona a través de redes sociales o Telegram para construir contigo una relación de amistad o de trabajo.
Empieza hablando de sus ganancias fantásticas en trading y te propone la plataforma que usa.
96
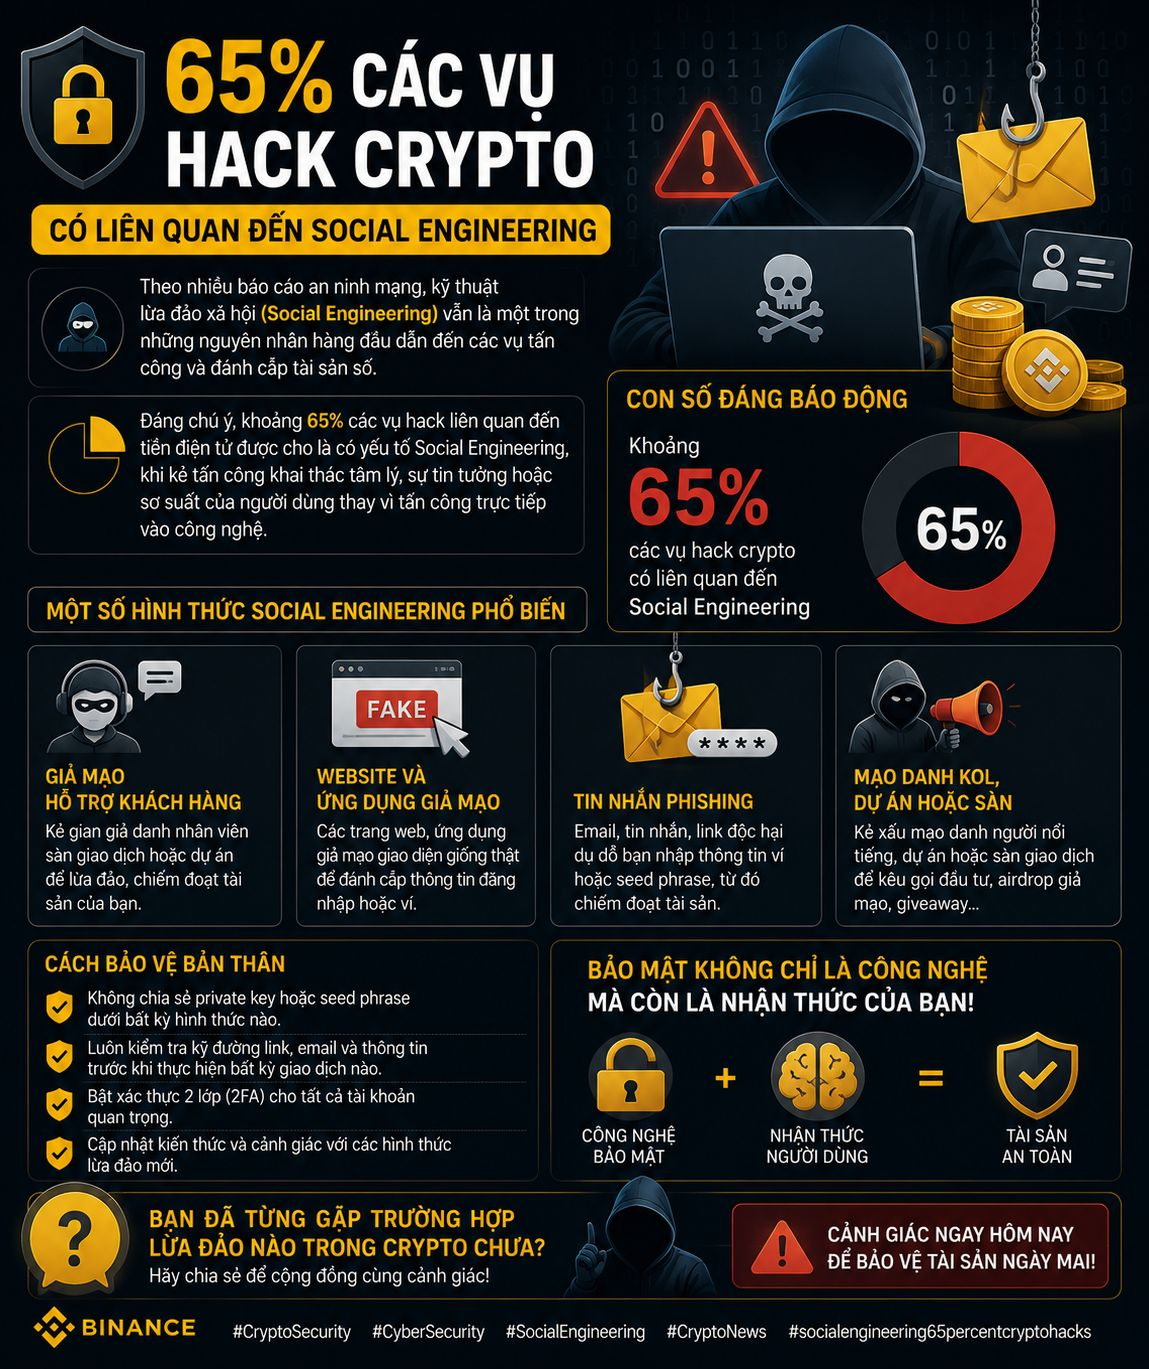
#socialengineering65percentcryptohacks 🔐 Theo hay muchos informes sobre seguridad cibernética, la ingeniería social sigue siendo una de las principales causas de ataques y robos de activos digitales.
Es notable que alrededor del 65% de los hacks relacionados con criptomonedas se cree que involucran ingeniería social, donde el atacante explota la psicología, la confianza o la negligencia del usuario en lugar de atacar directamente la tecnología.
📌 Algunas formas comunes:
• Suplantación del equipo de soporte al cliente
• Sitios web y aplicaciones falsificadas
• Mensajes de phishing que roban billeteras o frases semilla
• Suplantación de KOL, proyectos o exchanges
🛡️ En el mercado cripto, la seguridad no solo es tecnología, sino también la conciencia del usuario.
¿Has tenido alguna experiencia con estafas en crypto? ¡Compártelo para que la comunidad esté alerta!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
#socialengineering65percentcryptohacks 🔐 Theo hay muchos informes sobre seguridad cibernética, la ingeniería social sigue siendo una de las principales causas de ataques y robos de activos digitales.
Es notable que alrededor del 65% de los hacks relacionados con criptomonedas se cree que involucran ingeniería social, donde el atacante explota la psicología, la confianza o la negligencia del usuario en lugar de atacar directamente la tecnología.
📌 Algunas formas comunes:
• Suplantación del equipo de soporte al cliente
• Sitios web y aplicaciones falsificadas
• Mensajes de phishing que roban billeteras o frases semilla
• Suplantación de KOL, proyectos o exchanges
🛡️ En el mercado cripto, la seguridad no solo es tecnología, sino también la conciencia del usuario.
¿Has tenido alguna experiencia con estafas en crypto? ¡Compártelo para que la comunidad esté alerta!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
Es notable que alrededor del 65% de los hacks relacionados con criptomonedas se cree que involucran ingeniería social, donde el atacante explota la psicología, la confianza o la negligencia del usuario en lugar de atacar directamente la tecnología.
📌 Algunas formas comunes:
• Suplantación del equipo de soporte al cliente
• Sitios web y aplicaciones falsificadas
• Mensajes de phishing que roban billeteras o frases semilla
• Suplantación de KOL, proyectos o exchanges
🛡️ En el mercado cripto, la seguridad no solo es tecnología, sino también la conciencia del usuario.
¿Has tenido alguna experiencia con estafas en crypto? ¡Compártelo para que la comunidad esté alerta!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
1
175

·
--
Artículo
La fuga de KYC de Revolut: cómo una solicitud falsa del gobierno expuso a usuarios de BitcoinLa fuga de KYC de Revolut: cómo una solicitud falsa del gobierno expuso a usuarios de Bitcoin
¿Alguna vez te has preguntado qué sucede cuando el sistema de seguridad de un banco es engañado por un correo de phishing que parece una solicitud gubernamental? Un incidente reciente en Revolut, una popular aplicación fintech, muestra que incluso las plataformas más confiables pueden ser vulnerables a una ingeniosa ingeniería social, y que las consecuencias pueden afectar a usuarios cripto de alto patrimonio en formas que no habíamos anticipado.
El concepto: la ingeniería social se encuentra con el cumplimiento de KYC
Cuando una empresa recibe una solicitud de un organismo gubernamental para proporcionar datos de clientes, es práctica habitual cumplir después de verificar la autenticidad de la solicitud. Lamentablemente, los estafadores pueden suplantar dominios de correo oficiales, creando una “solicitud gubernamental falsa” que parece legítima. En el caso de Revolut, los atacantes enviaron un correo que parecía provenir de una autoridad gubernamental, lo que llevó al equipo de cumplimiento del banco a liberar datos sensibles de KYC y transacciones de Bitcoin. ¿El resultado? Una brecha que expuso información personal e historiales de transacciones de muchos usuarios, incluidos aquellos con importantes tenencias de cripto. #SocialEngineering #KYC
La fuga de KYC de Revolut: cómo una solicitud falsa del gobierno expuso a usuarios de Bitcoin
La fuga de KYC de Revolut: cómo una solicitud falsa del gobierno expuso a usuarios de Bitcoin
¿Alguna vez te has preguntado qué sucede cuando el sistema de seguridad de un banco es engañado por un correo de phishing que parece una solicitud gubernamental? Un incidente reciente en Revolut, una popular aplicación fintech, muestra que incluso las plataformas más confiables pueden ser vulnerables a una ingeniosa ingeniería social, y que las consecuencias pueden afectar a usuarios cripto de alto patrimonio en formas que no habíamos anticipado.
El concepto: la ingeniería social se encuentra con el cumplimiento de KYC
Cuando una empresa recibe una solicitud de un organismo gubernamental para proporcionar datos de clientes, es práctica habitual cumplir después de verificar la autenticidad de la solicitud. Lamentablemente, los estafadores pueden suplantar dominios de correo oficiales, creando una “solicitud gubernamental falsa” que parece legítima. En el caso de Revolut, los atacantes enviaron un correo que parecía provenir de una autoridad gubernamental, lo que llevó al equipo de cumplimiento del banco a liberar datos sensibles de KYC y transacciones de Bitcoin. ¿El resultado? Una brecha que expuso información personal e historiales de transacciones de muchos usuarios, incluidos aquellos con importantes tenencias de cripto. #SocialEngineering #KYC
¿Alguna vez te has preguntado qué sucede cuando el sistema de seguridad de un banco es engañado por un correo de phishing que parece una solicitud gubernamental? Un incidente reciente en Revolut, una popular aplicación fintech, muestra que incluso las plataformas más confiables pueden ser vulnerables a una ingeniosa ingeniería social, y que las consecuencias pueden afectar a usuarios cripto de alto patrimonio en formas que no habíamos anticipado.
El concepto: la ingeniería social se encuentra con el cumplimiento de KYC
Cuando una empresa recibe una solicitud de un organismo gubernamental para proporcionar datos de clientes, es práctica habitual cumplir después de verificar la autenticidad de la solicitud. Lamentablemente, los estafadores pueden suplantar dominios de correo oficiales, creando una “solicitud gubernamental falsa” que parece legítima. En el caso de Revolut, los atacantes enviaron un correo que parecía provenir de una autoridad gubernamental, lo que llevó al equipo de cumplimiento del banco a liberar datos sensibles de KYC y transacciones de Bitcoin. ¿El resultado? Una brecha que expuso información personal e historiales de transacciones de muchos usuarios, incluidos aquellos con importantes tenencias de cripto. #SocialEngineering #KYC
51

SENTENCIA POLICIAL DEL REINO UNIDO A ARTISTAS DEL FRAUDE CRIPTO DE 5,4 MILLONES — ADVERTENCIA A TITULARES $BTC HOLDERS 🔥
Tres hombres fueron condenados por robar más de 4 millones de libras (5,4 millones de dólares) en criptomonedas al suplantar a agentes de policía. Dirigieron a las víctimas a un sitio web policial falso para extraer las credenciales de las carteras y luego blanquearon los fondos a través de una red financiera en capas.
Este caso es un ejemplo de ataque de ingeniería social que apunta a los traders que dependen de plataformas de terceros. El método es simple pero efectivo: verifica siempre el sitio en el que ingresas datos sensibles.
¿Cuál es tu proceso para confirmar que un sitio web es legítimo antes de conectar tu cartera?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
SENTENCIA POLICIAL DEL REINO UNIDO A ARTISTAS DEL FRAUDE CRIPTO DE 5,4 MILLONES — ADVERTENCIA A TITULARES $BTC HOLDERS 🔥
Tres hombres fueron condenados por robar más de 4 millones de libras (5,4 millones de dólares) en criptomonedas al suplantar a agentes de policía. Dirigieron a las víctimas a un sitio web policial falso para extraer las credenciales de las carteras y luego blanquearon los fondos a través de una red financiera en capas.
Este caso es un ejemplo de ataque de ingeniería social que apunta a los traders que dependen de plataformas de terceros. El método es simple pero efectivo: verifica siempre el sitio en el que ingresas datos sensibles.
¿Cuál es tu proceso para confirmar que un sitio web es legítimo antes de conectar tu cartera?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
Tres hombres fueron condenados por robar más de 4 millones de libras (5,4 millones de dólares) en criptomonedas al suplantar a agentes de policía. Dirigieron a las víctimas a un sitio web policial falso para extraer las credenciales de las carteras y luego blanquearon los fondos a través de una red financiera en capas.
Este caso es un ejemplo de ataque de ingeniería social que apunta a los traders que dependen de plataformas de terceros. El método es simple pero efectivo: verifica siempre el sitio en el que ingresas datos sensibles.
¿Cuál es tu proceso para confirmar que un sitio web es legítimo antes de conectar tu cartera?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
35
·
--
$BTC — ⚪ Neutral Watch$BTC ⚪ Neutral Watch
¿Cómo pasa una conversación amable a convertirse en una estafa profesional? 🎭
No todo estafador intenta hackear tu dispositivo técnicamente; algunos eligen vulnerar tu “confianza”.
El famoso escenario de estafa (Pig Butchering):
Te contacta alguien a través de redes sociales o Telegram para construir contigo una relación de amistad o de trabajo.
Empieza a hablarte de sus ganancias ficticias en trading y te sugiere la plataforma que él usa.
$BTC — ⚪ Neutral Watch
$BTC ⚪ Neutral Watch
¿Cómo pasa una conversación amable a convertirse en una estafa profesional? 🎭
No todo estafador intenta hackear tu dispositivo técnicamente; algunos eligen vulnerar tu “confianza”.
El famoso escenario de estafa (Pig Butchering):
Te contacta alguien a través de redes sociales o Telegram para construir contigo una relación de amistad o de trabajo.
Empieza a hablarte de sus ganancias ficticias en trading y te sugiere la plataforma que él usa.
¿Cómo pasa una conversación amable a convertirse en una estafa profesional? 🎭
No todo estafador intenta hackear tu dispositivo técnicamente; algunos eligen vulnerar tu “confianza”.
El famoso escenario de estafa (Pig Butchering):
Te contacta alguien a través de redes sociales o Telegram para construir contigo una relación de amistad o de trabajo.
Empieza a hablarte de sus ganancias ficticias en trading y te sugiere la plataforma que él usa.
1
122

La cuenta de X de Microsoft fue secuestrada por hackers para promocionar un token falso de Clippy. La publicación fraudulenta permaneció activa durante treinta minutos antes de que Microsoft detectara la brecha y la eliminara.
#MicrosoftHack #SocialEngineering
La cuenta de X de Microsoft fue secuestrada por hackers para promocionar un token falso de Clippy. La publicación fraudulenta permaneció activa durante treinta minutos antes de que Microsoft detectara la brecha y la eliminara.
#MicrosoftHack #SocialEngineering
#MicrosoftHack #SocialEngineering
28
El hackeo de Binance por 6.000 millones de dólares comenzó con una falsa entrevista de trabajo
El ataque se ha vinculado a hackers norcoreanos.
Binance comparte ahora más información sobre el importante hackeo que la semana pasada provocó el robo de 6.300 millones de dólares de la plataforma de intercambio de criptomonedas.
La empresa de criptomonedas calificó anteriormente el incidente como un «problema de seguridad», y una empresa de investigación externa atribuyó el delito a un malicioso grupo de hackers norcoreanos.
Ahora sabemos más sobre el problema de seguridad gracias a un comunicado público reciente de Binance que detalla lo ocurrido. ¿Qué llevó al robo de más de 6.000 millones de dólares? Los hackers emplearon tácticas de ingeniería social con un empleado de Binance, fingiendo entrevistarlo para un puesto de trabajo falso en otra empresa. #BinanceHacks #CryptoSecurity #NorthKoreaHackers #SocialEngineering #BitcoinNews
{spot}(ETHUSDT)
{spot}(BTCUSDT)
El hackeo de Binance por 6.000 millones de dólares comenzó con una falsa entrevista de trabajo
El ataque se ha vinculado a hackers norcoreanos.
Binance comparte ahora más información sobre el importante hackeo que la semana pasada provocó el robo de 6.300 millones de dólares de la plataforma de intercambio de criptomonedas.
La empresa de criptomonedas calificó anteriormente el incidente como un «problema de seguridad», y una empresa de investigación externa atribuyó el delito a un malicioso grupo de hackers norcoreanos.
Ahora sabemos más sobre el problema de seguridad gracias a un comunicado público reciente de Binance que detalla lo ocurrido. ¿Qué llevó al robo de más de 6.000 millones de dólares? Los hackers emplearon tácticas de ingeniería social con un empleado de Binance, fingiendo entrevistarlo para un puesto de trabajo falso en otra empresa. #BinanceHacks #CryptoSecurity #NorthKoreaHackers #SocialEngineering #BitcoinNews
El ataque se ha vinculado a hackers norcoreanos.
Binance comparte ahora más información sobre el importante hackeo que la semana pasada provocó el robo de 6.300 millones de dólares de la plataforma de intercambio de criptomonedas.
La empresa de criptomonedas calificó anteriormente el incidente como un «problema de seguridad», y una empresa de investigación externa atribuyó el delito a un malicioso grupo de hackers norcoreanos.
Ahora sabemos más sobre el problema de seguridad gracias a un comunicado público reciente de Binance que detalla lo ocurrido. ¿Qué llevó al robo de más de 6.000 millones de dólares? Los hackers emplearon tácticas de ingeniería social con un empleado de Binance, fingiendo entrevistarlo para un puesto de trabajo falso en otra empresa. #BinanceHacks #CryptoSecurity #NorthKoreaHackers #SocialEngineering #BitcoinNews
56

·
--
Bajista
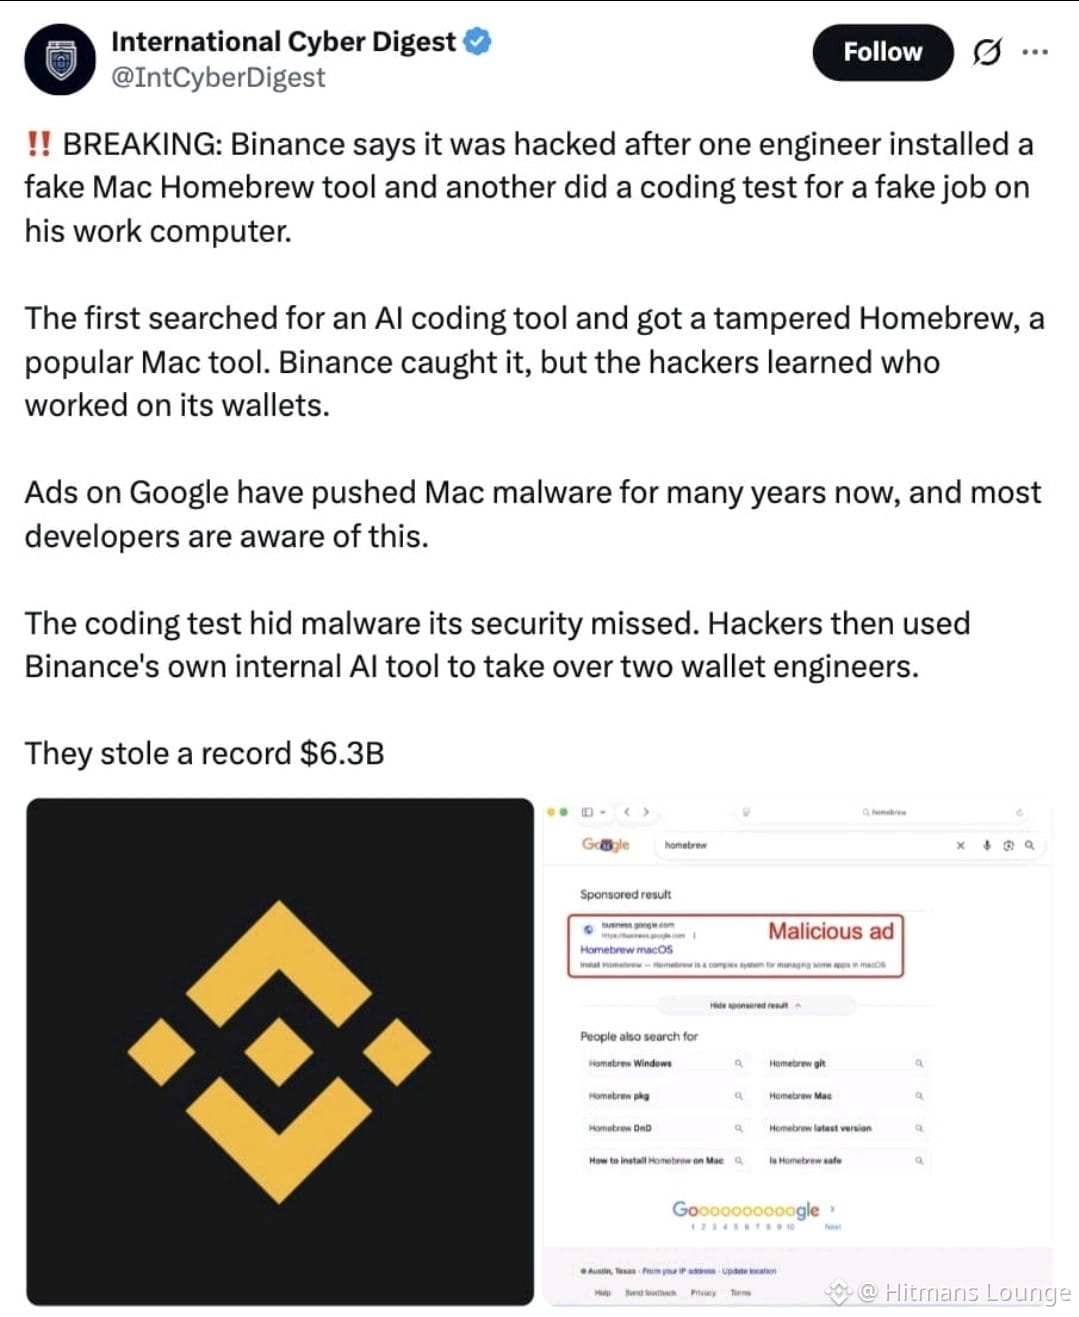
🚨 6.34 MIL MILLONES DE DÓLARES. Cinco meses. Un reclutador falso. 🚨
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
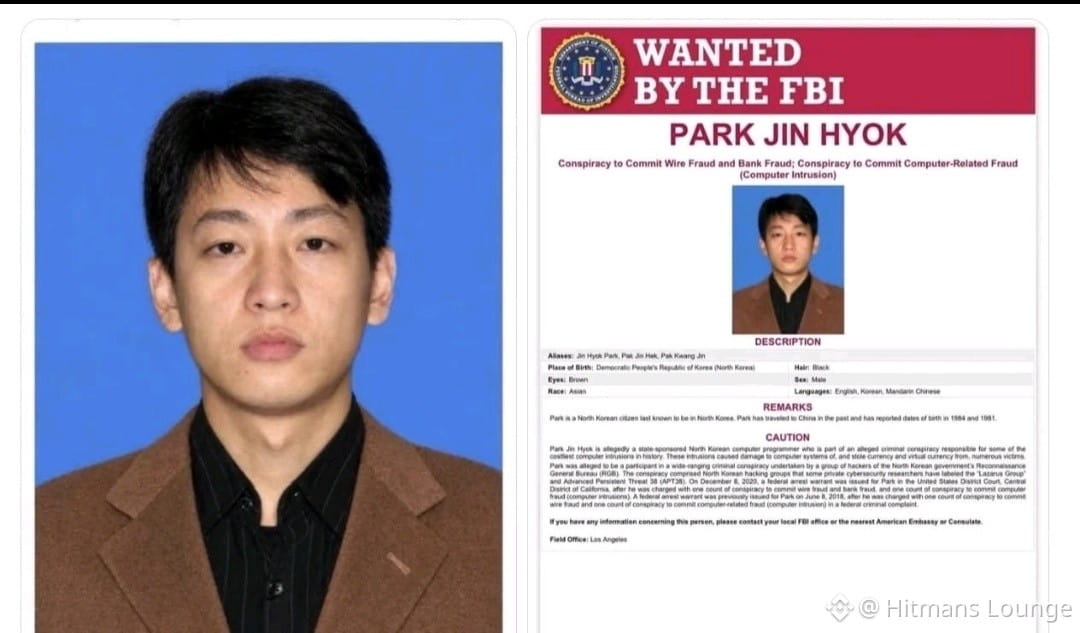
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
{future}(CELOUSDT)
{future}(TRUMPUSDT)
{future}(ZECUSDT)
🚨 6.34 MIL MILLONES DE DÓLARES. Cinco meses. Un reclutador falso. 🚨
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Shark_x:
😭
9
36
38.7k
·
--
¿Conoces el meme sobre “ghost in the room” (el fantasma en la habitación)? Pues parece que Consensys se enteró de un fantasma de Corea del Norte que se coló: un desarrollador vinculado a Corea del Norte estuvo accediendo a sus sistemas durante todo un mes. El consultor se hacía llamar “Tyler Knapp”: buen alias, pero supongo que “Kim Jong-Dev” no habría sido tan convincente #cryptosecurity #ghostinthemachine #ethereumnews
El equipo de Consensys detuvo rápidamente los lanzamientos de productos para evitar cualquier posible daño. Esto me recuerda que incluso los sistemas más avanzados pueden verse comprometidos con un poco de ingeniería social. Vivimos en una era en la que un único eslabón débil en la cadena puede poner en riesgo toda la red #socialengineering #decentralizedsecurity
La conclusión aquí es que tu identidad no siempre es lo que parece en internet. En cripto, creemos que sabemos quién está detrás del seudónimo, pero no confíes en nadie: literalmente. ¿Puedes detectar las señales de alerta en la lista de colaboradores de tu proyecto favorito?
¿Conoces el meme sobre “ghost in the room” (el fantasma en la habitación)? Pues parece que Consensys se enteró de un fantasma de Corea del Norte que se coló: un desarrollador vinculado a Corea del Norte estuvo accediendo a sus sistemas durante todo un mes. El consultor se hacía llamar “Tyler Knapp”: buen alias, pero supongo que “Kim Jong-Dev” no habría sido tan convincente #cryptosecurity #ghostinthemachine #ethereumnews
El equipo de Consensys detuvo rápidamente los lanzamientos de productos para evitar cualquier posible daño. Esto me recuerda que incluso los sistemas más avanzados pueden verse comprometidos con un poco de ingeniería social. Vivimos en una era en la que un único eslabón débil en la cadena puede poner en riesgo toda la red #socialengineering #decentralizedsecurity
La conclusión aquí es que tu identidad no siempre es lo que parece en internet. En cripto, creemos que sabemos quién está detrás del seudónimo, pero no confíes en nadie: literalmente. ¿Puedes detectar las señales de alerta en la lista de colaboradores de tu proyecto favorito?
El equipo de Consensys detuvo rápidamente los lanzamientos de productos para evitar cualquier posible daño. Esto me recuerda que incluso los sistemas más avanzados pueden verse comprometidos con un poco de ingeniería social. Vivimos en una era en la que un único eslabón débil en la cadena puede poner en riesgo toda la red #socialengineering #decentralizedsecurity
La conclusión aquí es que tu identidad no siempre es lo que parece en internet. En cripto, creemos que sabemos quién está detrás del seudónimo, pero no confíes en nadie: literalmente. ¿Puedes detectar las señales de alerta en la lista de colaboradores de tu proyecto favorito?
40

🚨 $282M DESAPARECIÓ DE $BTC & $LTC — UN ÚNICO ERROR FATAL ESTÁ DETRÁS DE TODO 💣
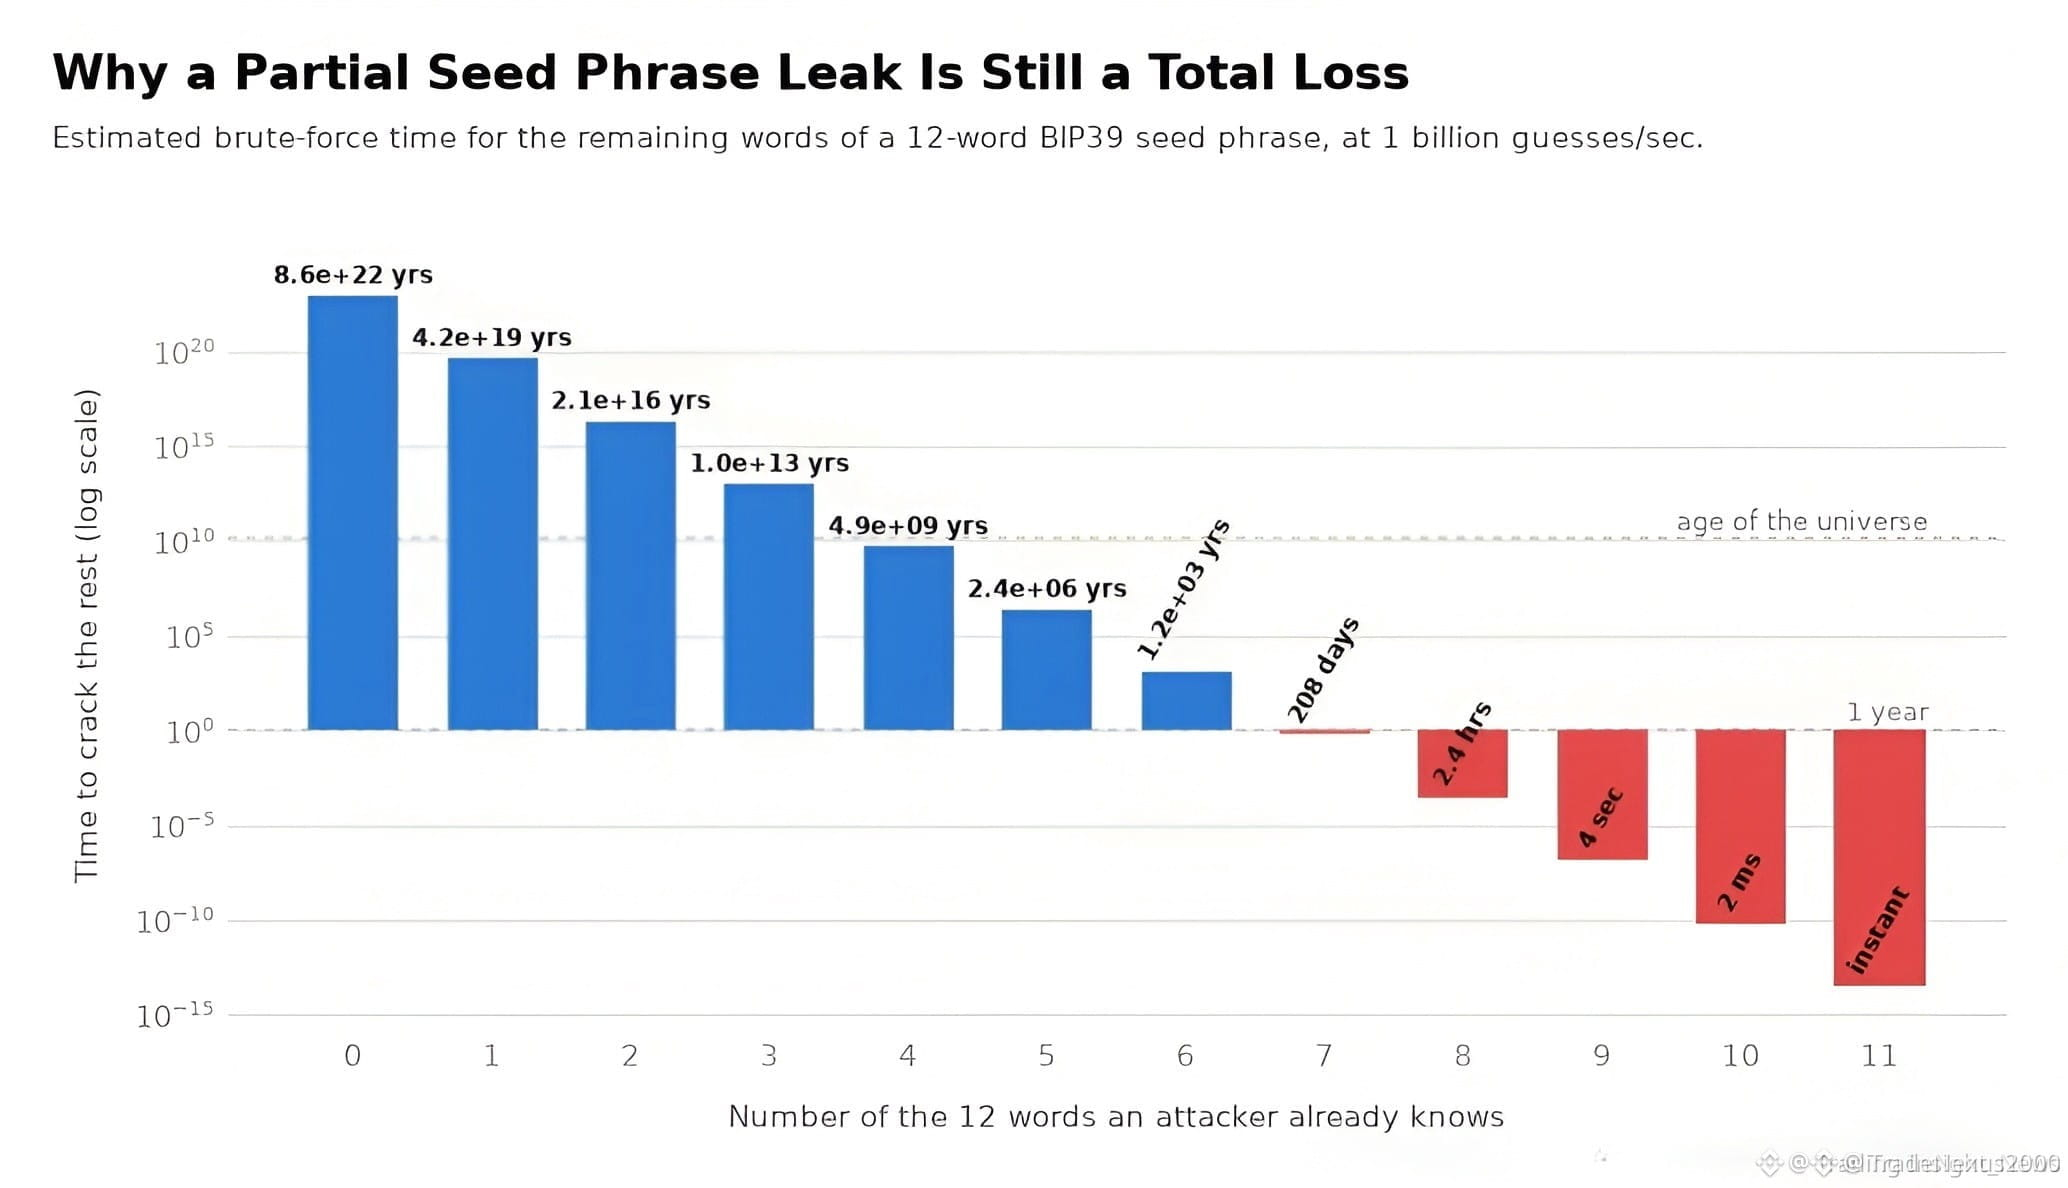
🩸 El mayor robo en la historia de las criptomonedas no fue un exploit de código ni una línea de ledger comprometida — fue una sola decisión humana. Un titular de $BTC and $LTC ofreció 12 palabras semilla a un supuesto agente de soporte, y $282M en liquidez se desprendieron, se encadenaron a través de THORChain y se lavaron en Monero en cuestión de minutos. 🦈
📊 La infraestructura de clave privada de la billetera de hardware nunca fue vulnerada. Esto no fue un fallo del protocolo — fue una brecha por ingeniería social. ZeroShadow detectó y congeló aproximadamente $700K en 20 minutos, pero el lavado de nivel institucional superó la respuesta. Tu frase semilla es el bloque de órdenes definitivo y solo tú puedes defenderla. 🔒
💬 Si tu cartera superara $1M mañana, ¿tu configuración de seguridad resistiría una sola llamada de voz bien preparada? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
🚨 $282M DESAPARECIÓ DE $BTC & $LTC — UN ÚNICO ERROR FATAL ESTÁ DETRÁS DE TODO 💣
🩸 El mayor robo en la historia de las criptomonedas no fue un exploit de código ni una línea de ledger comprometida — fue una sola decisión humana. Un titular de $BTC and $LTC ofreció 12 palabras semilla a un supuesto agente de soporte, y $282M en liquidez se desprendieron, se encadenaron a través de THORChain y se lavaron en Monero en cuestión de minutos. 🦈
📊 La infraestructura de clave privada de la billetera de hardware nunca fue vulnerada. Esto no fue un fallo del protocolo — fue una brecha por ingeniería social. ZeroShadow detectó y congeló aproximadamente $700K en 20 minutos, pero el lavado de nivel institucional superó la respuesta. Tu frase semilla es el bloque de órdenes definitivo y solo tú puedes defenderla. 🔒
💬 Si tu cartera superara $1M mañana, ¿tu configuración de seguridad resistiría una sola llamada de voz bien preparada? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
🩸 El mayor robo en la historia de las criptomonedas no fue un exploit de código ni una línea de ledger comprometida — fue una sola decisión humana. Un titular de $BTC and $LTC ofreció 12 palabras semilla a un supuesto agente de soporte, y $282M en liquidez se desprendieron, se encadenaron a través de THORChain y se lavaron en Monero en cuestión de minutos. 🦈
📊 La infraestructura de clave privada de la billetera de hardware nunca fue vulnerada. Esto no fue un fallo del protocolo — fue una brecha por ingeniería social. ZeroShadow detectó y congeló aproximadamente $700K en 20 minutos, pero el lavado de nivel institucional superó la respuesta. Tu frase semilla es el bloque de órdenes definitivo y solo tú puedes defenderla. 🔒
💬 Si tu cartera superara $1M mañana, ¿tu configuración de seguridad resistiría una sola llamada de voz bien preparada? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
63
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#JobsReportRaisesHikeOdds
239,151 vistas
1,924 están debatiendo
2
#CPITestsDecemberRateOutlook
16,281 vistas
248 están debatiendo
3
#BitcoinRebounds$75KAsChipsLead
20,150 vistas
218 están debatiendo
4
#US Data Center Rules May Constrain AI Expansion
37,352 vistas
151 están debatiendo
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 vistas
6 están debatiendo
6
#WillAnthropicListOnTime
56,611 vistas
740 están debatiendo
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 vistas
97 están debatiendo
8
#BitcoinETFsSee$412MNetOutflows
2,447 vistas
43 están debatiendo
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
11,090 vistas
212 están debatiendo
10
#TradFiForBeginners
37,415 vistas
567 están debatiendo