
#hackeralert
hackeralert
1.9M vistas
1,354 están debatiendo
Hot
Lo último


·
--
🚨 JAQUE AL GIGANTE DE LA IA?
El grupo de ransomware The Gentlemen pone cuenta regresiva a #NVIDIA en la Dark Web
⏳ 234 horas para el impacto
El conocido grupo de cibercrimen The Gentlemen (con un historial de más de 1.000 víctimas extorsionadas) incluyó a Nvidia en su portal de filtraciones de la dark web, activando un temporizador de 234 horas para publicar supuestos datos confidenciales si no se concreta un rescate mediante mensajería encriptada (Tox ID).
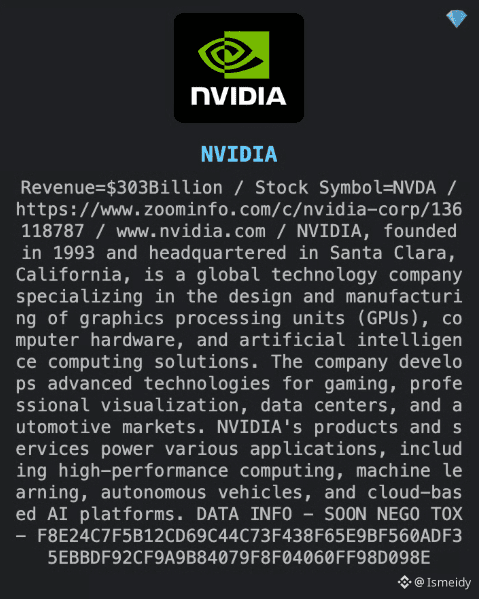
Falta de pruebas ("Smoke & Mirrors"): A diferencia de ataques confirmados, la publicación en la dark web no incluye muestras de los archivos robados, fechas ni qué división de Nvidia fue vulnerada (solo muestra una descripción genérica de la empresa tomada de directorios públicos como ZoomInfo).
Escepticismo de los expertos: Aras Nazarovas, investigador de ciberseguridad en Cybernews, advierte que The Gentlemen tiene antecedentes de exagerar ataques, atribuir mal a las víctimas o reciclar datos antiguos. Hasta ahora, el escenario más probable es una filtración menor o una falsa atribución.
Silencio corporativo: Nvidia aún no ha emitido confirmación oficial sobre ninguna brecha en sus sistemas.
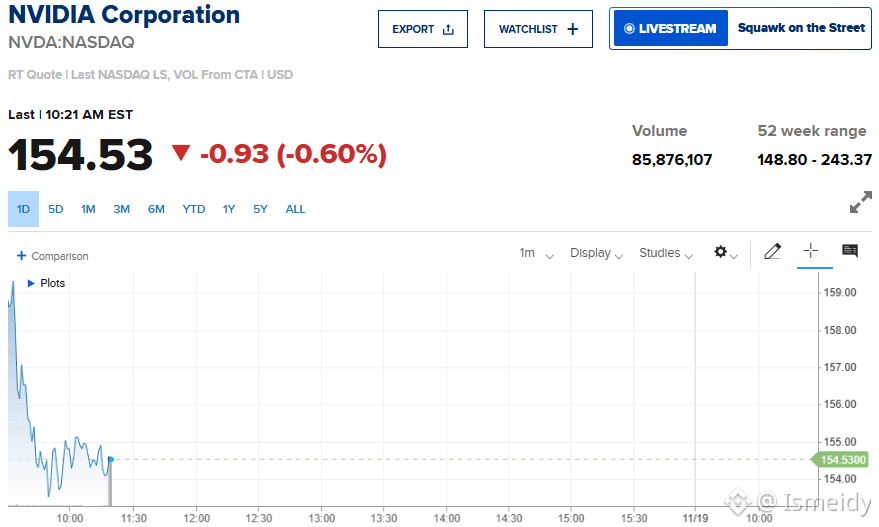
Reacción del mercado #NVDA : #WallStreet mantiene la calma. A pesar del ruido mediático, la acción de Nvidia cotiza en $154.53 USD, registrando un retroceso leve y controlado del -0.60% (-$0.93), sin señales de pánico vendedor en el volumen intradía.
#HackerAlert
$NVDAB
{spot}(NVDABUSDT)
$FET
{future}(FETUSDT)
$ICP
{future}(ICPUSDT)
🚨 JAQUE AL GIGANTE DE LA IA?
El grupo de ransomware The Gentlemen pone cuenta regresiva a #NVIDIA en la Dark Web
⏳ 234 horas para el impacto
El conocido grupo de cibercrimen The Gentlemen (con un historial de más de 1.000 víctimas extorsionadas) incluyó a Nvidia en su portal de filtraciones de la dark web, activando un temporizador de 234 horas para publicar supuestos datos confidenciales si no se concreta un rescate mediante mensajería encriptada (Tox ID).
Falta de pruebas ("Smoke & Mirrors"): A diferencia de ataques confirmados, la publicación en la dark web no incluye muestras de los archivos robados, fechas ni qué división de Nvidia fue vulnerada (solo muestra una descripción genérica de la empresa tomada de directorios públicos como ZoomInfo).
Escepticismo de los expertos: Aras Nazarovas, investigador de ciberseguridad en Cybernews, advierte que The Gentlemen tiene antecedentes de exagerar ataques, atribuir mal a las víctimas o reciclar datos antiguos. Hasta ahora, el escenario más probable es una filtración menor o una falsa atribución.
Silencio corporativo: Nvidia aún no ha emitido confirmación oficial sobre ninguna brecha en sus sistemas.
Reacción del mercado #NVDA : #WallStreet mantiene la calma. A pesar del ruido mediático, la acción de Nvidia cotiza en $154.53 USD, registrando un retroceso leve y controlado del -0.60% (-$0.93), sin señales de pánico vendedor en el volumen intradía.
#HackerAlert
$NVDAB
$FET
$ICP
El grupo de ransomware The Gentlemen pone cuenta regresiva a #NVIDIA en la Dark Web
⏳ 234 horas para el impacto
El conocido grupo de cibercrimen The Gentlemen (con un historial de más de 1.000 víctimas extorsionadas) incluyó a Nvidia en su portal de filtraciones de la dark web, activando un temporizador de 234 horas para publicar supuestos datos confidenciales si no se concreta un rescate mediante mensajería encriptada (Tox ID).
Falta de pruebas ("Smoke & Mirrors"): A diferencia de ataques confirmados, la publicación en la dark web no incluye muestras de los archivos robados, fechas ni qué división de Nvidia fue vulnerada (solo muestra una descripción genérica de la empresa tomada de directorios públicos como ZoomInfo).
Escepticismo de los expertos: Aras Nazarovas, investigador de ciberseguridad en Cybernews, advierte que The Gentlemen tiene antecedentes de exagerar ataques, atribuir mal a las víctimas o reciclar datos antiguos. Hasta ahora, el escenario más probable es una filtración menor o una falsa atribución.
Silencio corporativo: Nvidia aún no ha emitido confirmación oficial sobre ninguna brecha en sus sistemas.
Reacción del mercado #NVDA : #WallStreet mantiene la calma. A pesar del ruido mediático, la acción de Nvidia cotiza en $154.53 USD, registrando un retroceso leve y controlado del -0.60% (-$0.93), sin señales de pánico vendedor en el volumen intradía.
#HackerAlert
$NVDAB
$FET
$ICP
ANFELIA INVESTMENT:
$NVDAB Se afirma que el grupo de ransomware The Gentlemen habría incluido a Nvidia en un sitio de filtraciones de la dark web y dio un plazo de 234 horas para un posible rescate.
Sin embargo, no presenta pruebas concretas de datos robados, y expertos señalan que este grupo ha exagerado o atribuido mal ataques antes. Nvidia tampoco ha confirmado una brecha. Por ahora, el mercado parece tomarlo con calma: la caída mencionada en la acción es leve y no refleja pánico. 🔎⏳️📉
2
15
37.4k
·
--
🚨🚨🚨🚨🚨🚨🚨
Hackeo de Binance: roban 192 tipos de tokens
Durante un ataque a Binance el 29 de octubre, los hackers robaron criptoactivos por valor de 6,3 mil millones de dólares.
📊 Las monedas estables representaron al menos 3,46 mil millones de dólares de los fondos robados.
Las autoridades policiales de EE. UU. y sus socios han congelado más de 2,7 mil millones de dólares tras el ataque.
#HackerAlert #BinanceHacks
$BNB
{future}(BNBUSDT)
🚨🚨🚨🚨🚨🚨🚨
Hackeo de Binance: roban 192 tipos de tokens
Durante un ataque a Binance el 29 de octubre, los hackers robaron criptoactivos por valor de 6,3 mil millones de dólares.
📊 Las monedas estables representaron al menos 3,46 mil millones de dólares de los fondos robados.
Las autoridades policiales de EE. UU. y sus socios han congelado más de 2,7 mil millones de dólares tras el ataque.
#HackerAlert #BinanceHacks
$BNB
Hackeo de Binance: roban 192 tipos de tokens
Durante un ataque a Binance el 29 de octubre, los hackers robaron criptoactivos por valor de 6,3 mil millones de dólares.
📊 Las monedas estables representaron al menos 3,46 mil millones de dólares de los fondos robados.
Las autoridades policiales de EE. UU. y sus socios han congelado más de 2,7 mil millones de dólares tras el ataque.
#HackerAlert #BinanceHacks
$BNB
sobia khanum:
$6.3B hack is scary! But good to see $2.7B already frozen. Hope Binance recovers everything. Stay safe everyone! 🙏
1
14
3.5k

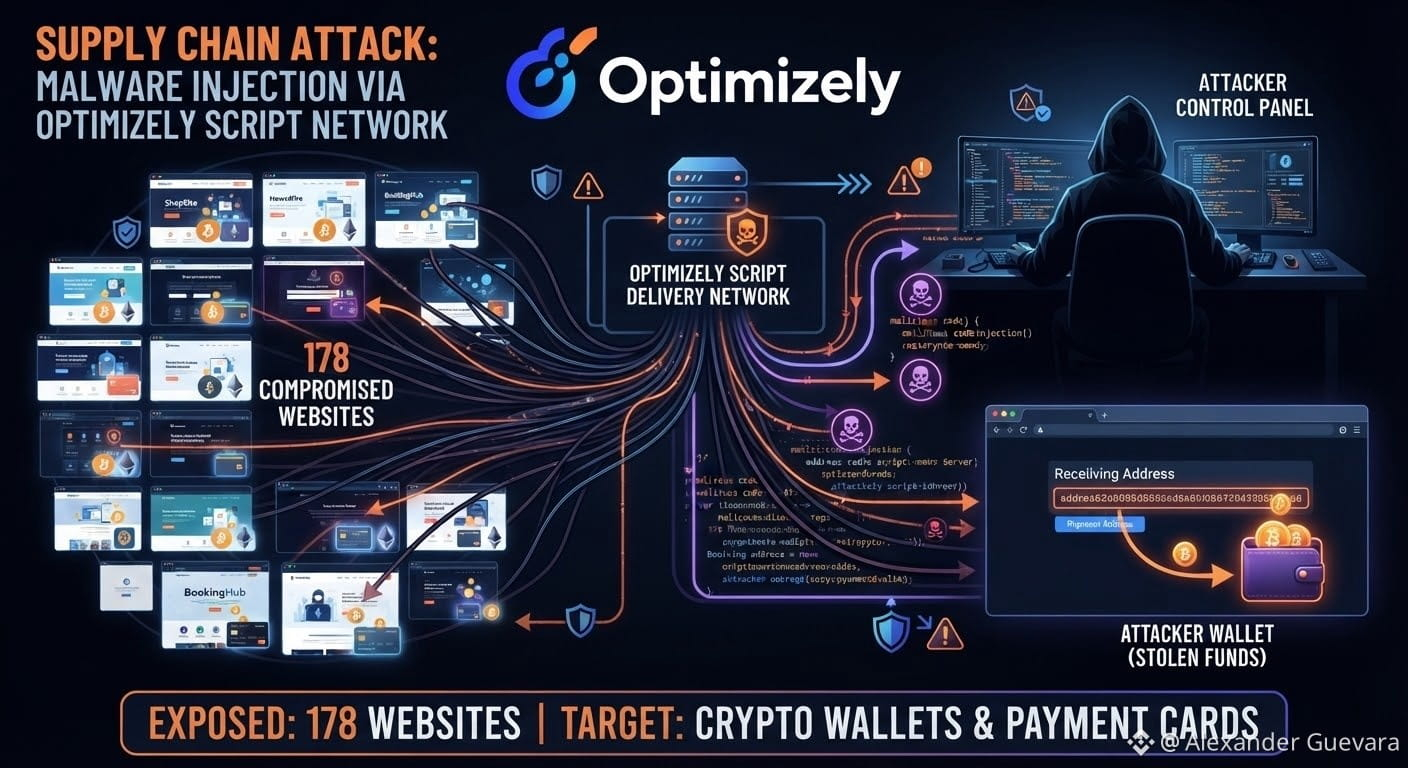
Los piratas informáticos inyectan malware para robar criptomonedas en 178 sitios web a través de Optimizely Scripts
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Los piratas informáticos inyectan malware para robar criptomonedas en 178 sitios web a través de Optimizely Scripts
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
16
·
--
Bajista
Trade de 30d $ZEC 273.8 USDT
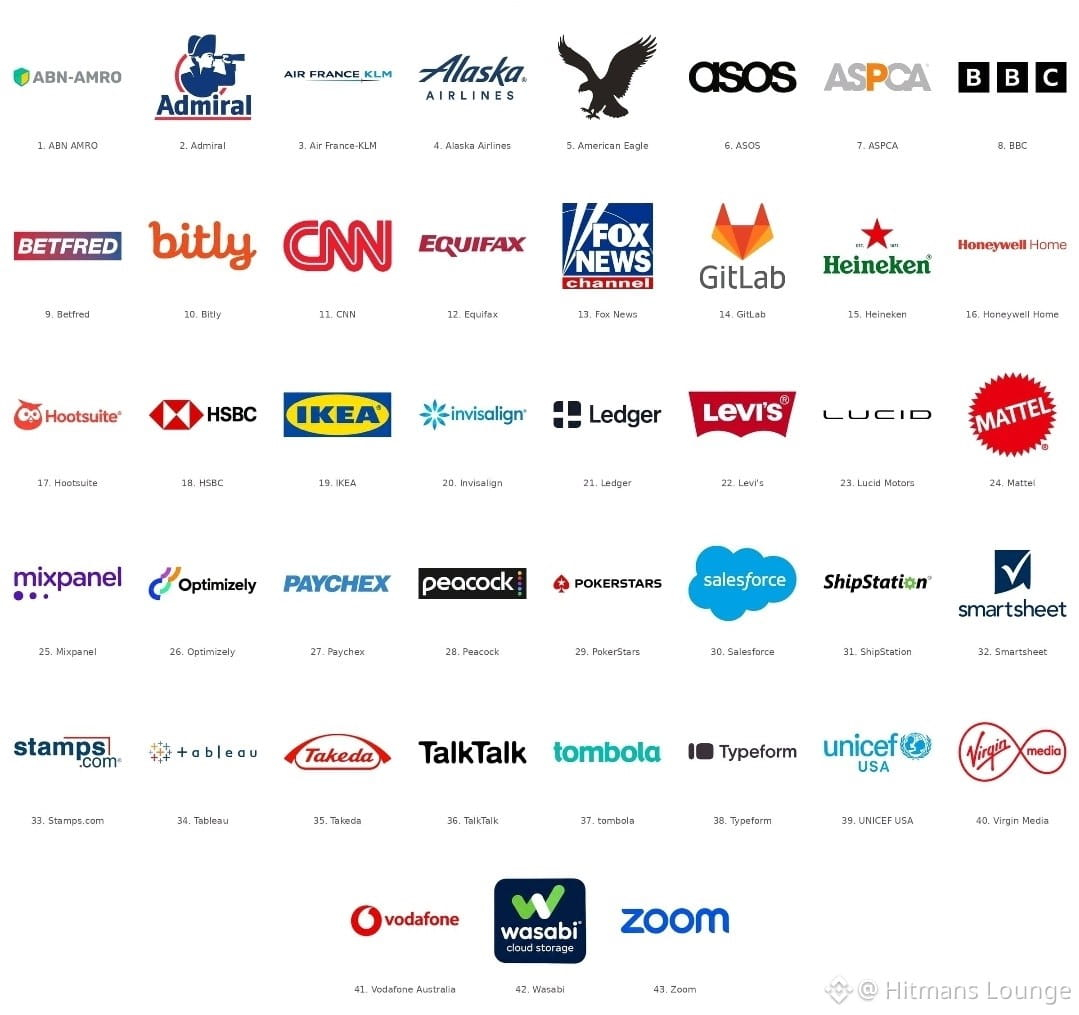
🚨 178 SITIOS WEB IMPORTANTES COMPROMETIDOS. ¡LOS USUARIOS DE CRIPTOMONEDAS ESTÁN EN LA MIRA!
No se trató de un ataque directo contra 178 empresas. Según se informa, los atacantes aprovecharon una vulnerabilidad en Optimizely e insertaron JavaScript malicioso en sitios web utilizados por Zoom, BBC, HSBC, Ledger y otros.
Los daños potenciales son graves:
🔴 Direcciones de monederos de criptomonedas sustituidas por direcciones de los atacantes.
🔴 Datos de tarjetas de pago e información de navegación en riesgo.
🔴 iPhones antiguos expuestos a intentos adicionales de explotación.
📊 Las cifras: los investigadores identificaron 188 scripts infectados en 178 organizaciones. Los monederos vinculados a los atacantes recibieron aproximadamente 7.040 dólares, aunque el total confirmado de pérdidas de las víctimas sigue sin estar claro.
Optimizely afirma que corrigió la vulnerabilidad y eliminó el código malicioso.
Mi principal conclusión: incluso los sitios web de confianza pueden convertirse en vectores de ataque a través de software de terceros.
⚠️ Verifica siempre las direcciones de los monederos carácter por carácter antes de confirmar las transacciones.
¿Se está convirtiendo la seguridad de las criptomonedas en un desafío mayor que su adopción?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
{future}(MMTUSDT)
{future}(ZECUSDT)
{future}(BTCUSDT)
🚨 178 SITIOS WEB IMPORTANTES COMPROMETIDOS. ¡LOS USUARIOS DE CRIPTOMONEDAS ESTÁN EN LA MIRA!
No se trató de un ataque directo contra 178 empresas. Según se informa, los atacantes aprovecharon una vulnerabilidad en Optimizely e insertaron JavaScript malicioso en sitios web utilizados por Zoom, BBC, HSBC, Ledger y otros.
Los daños potenciales son graves:
🔴 Direcciones de monederos de criptomonedas sustituidas por direcciones de los atacantes.
🔴 Datos de tarjetas de pago e información de navegación en riesgo.
🔴 iPhones antiguos expuestos a intentos adicionales de explotación.
📊 Las cifras: los investigadores identificaron 188 scripts infectados en 178 organizaciones. Los monederos vinculados a los atacantes recibieron aproximadamente 7.040 dólares, aunque el total confirmado de pérdidas de las víctimas sigue sin estar claro.
Optimizely afirma que corrigió la vulnerabilidad y eliminó el código malicioso.
Mi principal conclusión: incluso los sitios web de confianza pueden convertirse en vectores de ataque a través de software de terceros.
⚠️ Verifica siempre las direcciones de los monederos carácter por carácter antes de confirmar las transacciones.
¿Se está convirtiendo la seguridad de las criptomonedas en un desafío mayor que su adopción?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
No se trató de un ataque directo contra 178 empresas. Según se informa, los atacantes aprovecharon una vulnerabilidad en Optimizely e insertaron JavaScript malicioso en sitios web utilizados por Zoom, BBC, HSBC, Ledger y otros.
Los daños potenciales son graves:
🔴 Direcciones de monederos de criptomonedas sustituidas por direcciones de los atacantes.
🔴 Datos de tarjetas de pago e información de navegación en riesgo.
🔴 iPhones antiguos expuestos a intentos adicionales de explotación.
📊 Las cifras: los investigadores identificaron 188 scripts infectados en 178 organizaciones. Los monederos vinculados a los atacantes recibieron aproximadamente 7.040 dólares, aunque el total confirmado de pérdidas de las víctimas sigue sin estar claro.
Optimizely afirma que corrigió la vulnerabilidad y eliminó el código malicioso.
Mi principal conclusión: incluso los sitios web de confianza pueden convertirse en vectores de ataque a través de software de terceros.
⚠️ Verifica siempre las direcciones de los monederos carácter por carácter antes de confirmar las transacciones.
¿Se está convirtiendo la seguridad de las criptomonedas en un desafío mayor que su adopción?
#CryptoSecurity #Cybersecurity #HackerAlert #AnthropicClearedToListOnNasdaqAsANT
$BTC $ZEC $MMT
1
1k
Una billetera de Bitcoin de la era Satoshi despertó después de 15 años, la billetera transfirió 75 BTC por un valor cercano a US$5 millones. Las monedas habían permanecido intactas desde 2011 cuando el BTC tenia un precio de pocos centavos de dólar y un máximo cercano a US$30.
La billetera fue mencionada en una demanda de US$247 mil millones presentada por un demandante conocido como Noah Doe, quien reclama la propiedad de US$3.8 millones de BTC en 39.069 direcciones. La transacción también gastó un pequeño pago que contenía la notificación legal del tribunal.
Según informes, el caso incluye billeteras atribuidas al creador de Bitcoin, Satoshi Nakamoto. La billetera de 75 BTC fue listada como demandada No. 3.419 y había recibido una notificación legal ordenada por el tribunal.
💥Irán advirtió a EEUU que no es Cuba ni Venezuela y que las sanciones y los bloqueos no lo obligarán a rendirse.👏👏👏👏
Un hacker dejó prácticamente vacío el mercado depréstamos de Kava Lend. Lo más llamativo del caso es que no hubo un fallo de emisión infinita ni un robo de claves privadas, sino el hackeo de un mercado fantasma de BUSD, una stablecoin que Paxos dejó de emitir en 2023.
Mediante dos billeteras coordinadas y una serie de depósitos y préstamos, el hacker logro reducir el denominador de suministro del pool a apenas 2 unidades base. Al acumularse intereses en un bloque y dividirse entre un suministro casi nulo, el índice de suministro se disparó 243.000 veces en solo tres minutos, inflando artificialmente el valor del colateral en BUSD de la billetera principal.
Este incidente deja una lección clave sobre la seguridad en DeFi, cuando los mercados antiguos o sin liquidez que no se desactivan a tiempo representan un riesgo crítico, ya que errores de redondeo o divisiones cercanas a cero en contratos inteligentes heredados pueden convertirse en vectores de ataque millonarios.
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
{web3_wallet_create}(560xe9e7cea3dedca5984780bafc599bd69add087d56)
Una billetera de Bitcoin de la era Satoshi despertó después de 15 años, la billetera transfirió 75 BTC por un valor cercano a US$5 millones. Las monedas habían permanecido intactas desde 2011 cuando el BTC tenia un precio de pocos centavos de dólar y un máximo cercano a US$30.
La billetera fue mencionada en una demanda de US$247 mil millones presentada por un demandante conocido como Noah Doe, quien reclama la propiedad de US$3.8 millones de BTC en 39.069 direcciones. La transacción también gastó un pequeño pago que contenía la notificación legal del tribunal.
Según informes, el caso incluye billeteras atribuidas al creador de Bitcoin, Satoshi Nakamoto. La billetera de 75 BTC fue listada como demandada No. 3.419 y había recibido una notificación legal ordenada por el tribunal.
💥Irán advirtió a EEUU que no es Cuba ni Venezuela y que las sanciones y los bloqueos no lo obligarán a rendirse.👏👏👏👏
Un hacker dejó prácticamente vacío el mercado depréstamos de Kava Lend. Lo más llamativo del caso es que no hubo un fallo de emisión infinita ni un robo de claves privadas, sino el hackeo de un mercado fantasma de BUSD, una stablecoin que Paxos dejó de emitir en 2023.
Mediante dos billeteras coordinadas y una serie de depósitos y préstamos, el hacker logro reducir el denominador de suministro del pool a apenas 2 unidades base. Al acumularse intereses en un bloque y dividirse entre un suministro casi nulo, el índice de suministro se disparó 243.000 veces en solo tres minutos, inflando artificialmente el valor del colateral en BUSD de la billetera principal.
Este incidente deja una lección clave sobre la seguridad en DeFi, cuando los mercados antiguos o sin liquidez que no se desactivan a tiempo representan un riesgo crítico, ya que errores de redondeo o divisiones cercanas a cero en contratos inteligentes heredados pueden convertirse en vectores de ataque millonarios.
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
La billetera fue mencionada en una demanda de US$247 mil millones presentada por un demandante conocido como Noah Doe, quien reclama la propiedad de US$3.8 millones de BTC en 39.069 direcciones. La transacción también gastó un pequeño pago que contenía la notificación legal del tribunal.
Según informes, el caso incluye billeteras atribuidas al creador de Bitcoin, Satoshi Nakamoto. La billetera de 75 BTC fue listada como demandada No. 3.419 y había recibido una notificación legal ordenada por el tribunal.
💥Irán advirtió a EEUU que no es Cuba ni Venezuela y que las sanciones y los bloqueos no lo obligarán a rendirse.👏👏👏👏
Un hacker dejó prácticamente vacío el mercado depréstamos de Kava Lend. Lo más llamativo del caso es que no hubo un fallo de emisión infinita ni un robo de claves privadas, sino el hackeo de un mercado fantasma de BUSD, una stablecoin que Paxos dejó de emitir en 2023.
Mediante dos billeteras coordinadas y una serie de depósitos y préstamos, el hacker logro reducir el denominador de suministro del pool a apenas 2 unidades base. Al acumularse intereses en un bloque y dividirse entre un suministro casi nulo, el índice de suministro se disparó 243.000 veces en solo tres minutos, inflando artificialmente el valor del colateral en BUSD de la billetera principal.
Este incidente deja una lección clave sobre la seguridad en DeFi, cuando los mercados antiguos o sin liquidez que no se desactivan a tiempo representan un riesgo crítico, ya que errores de redondeo o divisiones cercanas a cero en contratos inteligentes heredados pueden convertirse en vectores de ataque millonarios.
#HackerAlert #DEFİ #iran #venezuela #EEUU $BTC $KAVA
Crypto_ ramos:
🤣 y quién le importa ?? compra $TLM
1
3
7.4k
·
--
😈 Otro hackeo👇
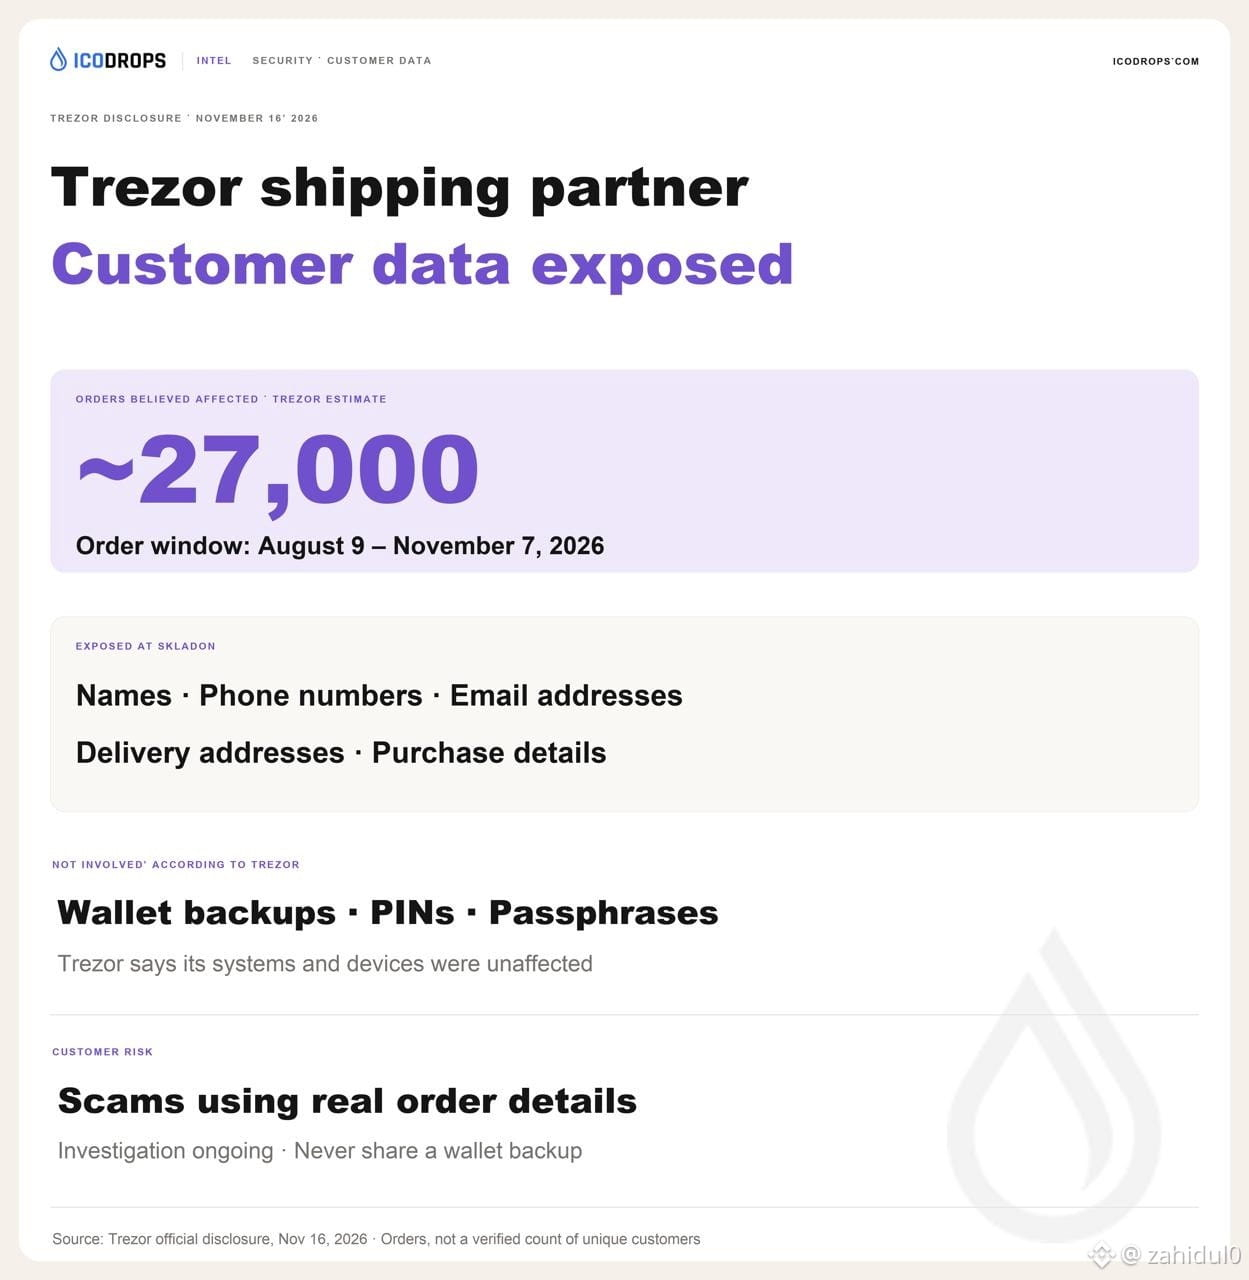
Filtración en el socio de envíos de Trezor
Trezor cree que un atacante exportó datos de aproximadamente 27.000 pedidos del socio de envíos Skladon. El período de los pedidos afectados va del 9 de agosto al 7 de noviembre de 2026.
Quedaron expuestos nombres, datos de contacto, direcciones de entrega e información de compra. Trezor afirma que sus sistemas y dispositivos no se vieron afectados; las copias de seguridad de las carteras, los PIN y las frases de contraseña no estuvieron implicados.
La investigación continúa. Trezor advierte sobre llamadas y mensajes fraudulentos que utilizan datos reales de los pedidos.
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
😈 Otro hackeo👇
Filtración en el socio de envíos de Trezor
Trezor cree que un atacante exportó datos de aproximadamente 27.000 pedidos del socio de envíos Skladon. El período de los pedidos afectados va del 9 de agosto al 7 de noviembre de 2026.
Quedaron expuestos nombres, datos de contacto, direcciones de entrega e información de compra. Trezor afirma que sus sistemas y dispositivos no se vieron afectados; las copias de seguridad de las carteras, los PIN y las frases de contraseña no estuvieron implicados.
La investigación continúa. Trezor advierte sobre llamadas y mensajes fraudulentos que utilizan datos reales de los pedidos.
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
Filtración en el socio de envíos de Trezor
Trezor cree que un atacante exportó datos de aproximadamente 27.000 pedidos del socio de envíos Skladon. El período de los pedidos afectados va del 9 de agosto al 7 de noviembre de 2026.
Quedaron expuestos nombres, datos de contacto, direcciones de entrega e información de compra. Trezor afirma que sus sistemas y dispositivos no se vieron afectados; las copias de seguridad de las carteras, los PIN y las frases de contraseña no estuvieron implicados.
La investigación continúa. Trezor advierte sobre llamadas y mensajes fraudulentos que utilizan datos reales de los pedidos.
https://trezor.io/blog/news/data-breach-at-trezor-shipping-partner-skladon
#HackerAlert #Hacked #TrezorWallet #news_update #newsdaily
4
180
·
--
⛏️⛏️⛏️⛏️⛏️⛏️⛏️
Los hackers atacan a los mineros de Bitcoin
Mediante inteligencia artificial, los hackers secuestraron la capacidad de procesamiento de los clientes de Luxor Technology.
💻 Los datos preliminares sugieren que aproximadamente 64.000 dispositivos podrían haberse visto afectados por el ataque.
Luxor corrigió la vulnerabilidad en dos horas y se comprometió a compensar a sus clientes por las pérdidas.
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
{future}(BTCUSDT)
⛏️⛏️⛏️⛏️⛏️⛏️⛏️
Los hackers atacan a los mineros de Bitcoin
Mediante inteligencia artificial, los hackers secuestraron la capacidad de procesamiento de los clientes de Luxor Technology.
💻 Los datos preliminares sugieren que aproximadamente 64.000 dispositivos podrían haberse visto afectados por el ataque.
Luxor corrigió la vulnerabilidad en dos horas y se comprometió a compensar a sus clientes por las pérdidas.
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
Los hackers atacan a los mineros de Bitcoin
Mediante inteligencia artificial, los hackers secuestraron la capacidad de procesamiento de los clientes de Luxor Technology.
💻 Los datos preliminares sugieren que aproximadamente 64.000 dispositivos podrían haberse visto afectados por el ataque.
Luxor corrigió la vulnerabilidad en dos horas y se comprometió a compensar a sus clientes por las pérdidas.
#About64000BitcoinMiningMachinesReportedlyHijacked
#HackerAlert
$BTC
Koni00:
Security is important
So yes I stand with your words
7
16
6k
·
--
Bajista
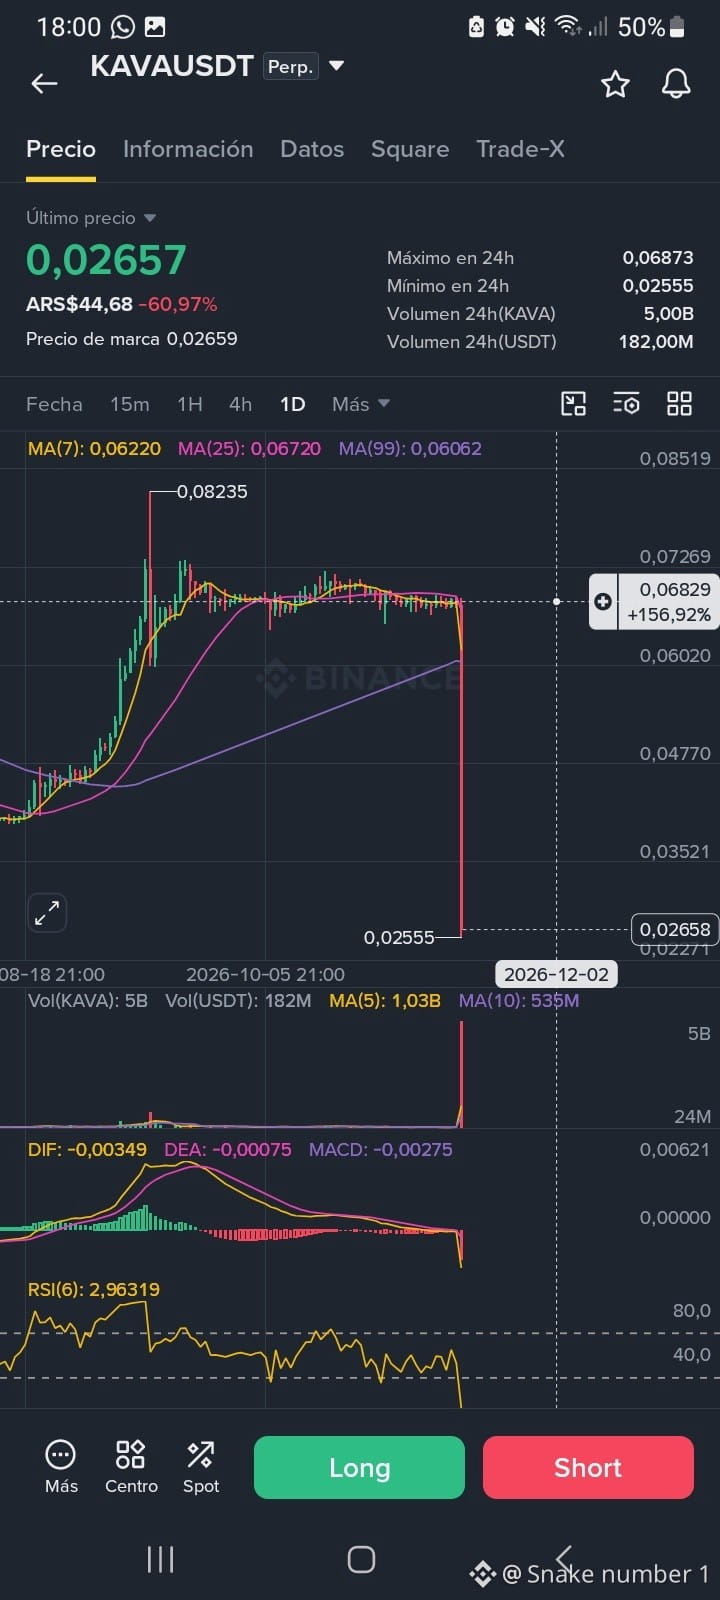
Nuevo Hackeo , miren como cayo $KAVA
Es una locura , cuantos hackeos mas habra jajaj
#KAVAUSDT #HackerAlert
Nuevo Hackeo , miren como cayo $KAVA
Es una locura , cuantos hackeos mas habra jajaj
#KAVAUSDT #HackerAlert
Es una locura , cuantos hackeos mas habra jajaj
#KAVAUSDT #HackerAlert
1
1.4k
·
--
🚨 EL MAYOR ATRACO DE CRIPTOMONEDAS DE LA HISTORIA: Binance pierde 6.300 MILLONES DE DÓLARES
El 29 de octubre, salieron 6.300 millones de dólares de las billeteras calientes de Binance en apenas 20 minutos.
Ahora es el MAYOR robo de criptomonedas de la historia: 4 veces más grande que el hackeo de Bybit, de 1.500 millones de dólares.
¿Cómo ocurrió? No fue el código. Fueron las personas.
El propio informe de Binance dice:
1. JUNIO: Un ingeniero descargó una herramienta de programación con IA infectada a través de Homebrew. Quedó infectado.
2. SEPTIEMBRE: Un segundo ingeniero fue el objetivo de una entrevista de trabajo FALSA en un sitio legítimo. Entrevistas con RR. HH. y el director ejecutivo. Todo era falso. Su portátil quedó comprometido.
3. 29 DE OCTUBRE: Los hackers entraron en el asistente interno de IA de Binance y llegaron al servicio de firma de transacciones de la billetera.
Usaron un truco de EIP-7702. Una transacción con solo 15 dólares en comisiones movió 2.500 MILLONES DE DÓLARES de una sola vez.
¿Quiénes?
El FBI lo atribuye oficialmente a TraderTraitor, una unidad del Grupo Lazarus de Corea del Norte. Corea del Norte lo niega.
¿Y ahora qué?
- Tether, Circle y sus socios CONGELARON entre ∼2.850 y 3.000 millones de dólares
- Binance: Los fondos de los usuarios están SAFU. Ya se repuso el 95 % mediante el fondo SAFU y la tesorería de la empresa
- Los retiros se reanudaron el 1 de noviembre, pero los usuarios retiraron 3.640 millones de dólares netos en 9 horas
- Impacto en el mercado: BTC cayó por debajo de los 78.000 dólares
La lección: En 2026, los hackers no vulneran la cadena de bloques. Vulneran a las personas.
Nunca se filtraron tus claves, pero un portátil comprometido costó 6.300 millones de dólares.
Protégete. Nunca hagas clic en archivos de tareas para entrevistas de trabajo ni descargues herramientas de IA pirateadas.
¿Qué opinas? ¿Pueden los exchanges centralizados (CEX) ser alguna vez 100 % seguros?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
🚨 EL MAYOR ATRACO DE CRIPTOMONEDAS DE LA HISTORIA: Binance pierde 6.300 MILLONES DE DÓLARES
El 29 de octubre, salieron 6.300 millones de dólares de las billeteras calientes de Binance en apenas 20 minutos.
Ahora es el MAYOR robo de criptomonedas de la historia: 4 veces más grande que el hackeo de Bybit, de 1.500 millones de dólares.
¿Cómo ocurrió? No fue el código. Fueron las personas.
El propio informe de Binance dice:
1. JUNIO: Un ingeniero descargó una herramienta de programación con IA infectada a través de Homebrew. Quedó infectado.
2. SEPTIEMBRE: Un segundo ingeniero fue el objetivo de una entrevista de trabajo FALSA en un sitio legítimo. Entrevistas con RR. HH. y el director ejecutivo. Todo era falso. Su portátil quedó comprometido.
3. 29 DE OCTUBRE: Los hackers entraron en el asistente interno de IA de Binance y llegaron al servicio de firma de transacciones de la billetera.
Usaron un truco de EIP-7702. Una transacción con solo 15 dólares en comisiones movió 2.500 MILLONES DE DÓLARES de una sola vez.
¿Quiénes?
El FBI lo atribuye oficialmente a TraderTraitor, una unidad del Grupo Lazarus de Corea del Norte. Corea del Norte lo niega.
¿Y ahora qué?
- Tether, Circle y sus socios CONGELARON entre ∼2.850 y 3.000 millones de dólares
- Binance: Los fondos de los usuarios están SAFU. Ya se repuso el 95 % mediante el fondo SAFU y la tesorería de la empresa
- Los retiros se reanudaron el 1 de noviembre, pero los usuarios retiraron 3.640 millones de dólares netos en 9 horas
- Impacto en el mercado: BTC cayó por debajo de los 78.000 dólares
La lección: En 2026, los hackers no vulneran la cadena de bloques. Vulneran a las personas.
Nunca se filtraron tus claves, pero un portátil comprometido costó 6.300 millones de dólares.
Protégete. Nunca hagas clic en archivos de tareas para entrevistas de trabajo ni descargues herramientas de IA pirateadas.
¿Qué opinas? ¿Pueden los exchanges centralizados (CEX) ser alguna vez 100 % seguros?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
El 29 de octubre, salieron 6.300 millones de dólares de las billeteras calientes de Binance en apenas 20 minutos.
Ahora es el MAYOR robo de criptomonedas de la historia: 4 veces más grande que el hackeo de Bybit, de 1.500 millones de dólares.
¿Cómo ocurrió? No fue el código. Fueron las personas.
El propio informe de Binance dice:
1. JUNIO: Un ingeniero descargó una herramienta de programación con IA infectada a través de Homebrew. Quedó infectado.
2. SEPTIEMBRE: Un segundo ingeniero fue el objetivo de una entrevista de trabajo FALSA en un sitio legítimo. Entrevistas con RR. HH. y el director ejecutivo. Todo era falso. Su portátil quedó comprometido.
3. 29 DE OCTUBRE: Los hackers entraron en el asistente interno de IA de Binance y llegaron al servicio de firma de transacciones de la billetera.
Usaron un truco de EIP-7702. Una transacción con solo 15 dólares en comisiones movió 2.500 MILLONES DE DÓLARES de una sola vez.
¿Quiénes?
El FBI lo atribuye oficialmente a TraderTraitor, una unidad del Grupo Lazarus de Corea del Norte. Corea del Norte lo niega.
¿Y ahora qué?
- Tether, Circle y sus socios CONGELARON entre ∼2.850 y 3.000 millones de dólares
- Binance: Los fondos de los usuarios están SAFU. Ya se repuso el 95 % mediante el fondo SAFU y la tesorería de la empresa
- Los retiros se reanudaron el 1 de noviembre, pero los usuarios retiraron 3.640 millones de dólares netos en 9 horas
- Impacto en el mercado: BTC cayó por debajo de los 78.000 dólares
La lección: En 2026, los hackers no vulneran la cadena de bloques. Vulneran a las personas.
Nunca se filtraron tus claves, pero un portátil comprometido costó 6.300 millones de dólares.
Protégete. Nunca hagas clic en archivos de tareas para entrevistas de trabajo ni descargues herramientas de IA pirateadas.
¿Qué opinas? ¿Pueden los exchanges centralizados (CEX) ser alguna vez 100 % seguros?
#HackerAlert # #AmundiAdds$72.3MInStrategyShares #CANProtocol
2
655
·
--
🔥🔥🔥🔥🔥🔥🔥
Un hacker obtuvo ganancias con la caída de ETH/BTC.
Una billetera —probablemente vinculada al hackeo de Drift— ganó aproximadamente $658,000 en Hyperliquid en 24 horas.
📊 Un operador abrió una posición corta en ETH y una posición larga en Bitcoin, por un total de casi $20 millones con un apalancamiento de 20x.
Las ganancias no realizadas están sujetas a las fluctuaciones del mercado, mientras que un apalancamiento alto aumenta considerablemente el riesgo de liquidación. #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
🔥🔥🔥🔥🔥🔥🔥
Un hacker obtuvo ganancias con la caída de ETH/BTC.
Una billetera —probablemente vinculada al hackeo de Drift— ganó aproximadamente $658,000 en Hyperliquid en 24 horas.
📊 Un operador abrió una posición corta en ETH y una posición larga en Bitcoin, por un total de casi $20 millones con un apalancamiento de 20x.
Las ganancias no realizadas están sujetas a las fluctuaciones del mercado, mientras que un apalancamiento alto aumenta considerablemente el riesgo de liquidación. #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
$ETH
Un hacker obtuvo ganancias con la caída de ETH/BTC.
Una billetera —probablemente vinculada al hackeo de Drift— ganó aproximadamente $658,000 en Hyperliquid en 24 horas.
📊 Un operador abrió una posición corta en ETH y una posición larga en Bitcoin, por un total de casi $20 millones con un apalancamiento de 20x.
Las ganancias no realizadas están sujetas a las fluctuaciones del mercado, mientras que un apalancamiento alto aumenta considerablemente el riesgo de liquidación. #DRIFT
#HackerAlert
#ETFvsBTC #ETFEthereum
$BTC
$ETH
1
15
958
🚨🚨🚨 LOS HACKERS DE BINANCE AÚN TIENEN MILES DE MILLONES 💰
Diez días después del ataque informático a Binance, que supuso el robo de 6,43 mil millones de dólares, todavía hay 3,11 mil millones de dólares en billeteras vinculadas al robo, principalmente en Ethereum y Bitcoin. Nueve grandes direcciones de ether tienen por sí solas el 89 % del ether, y no lo han movido.
Otros 2,85 mil millones de dólares fueron congelados o incautados: los emisores de monedas estables incluyeron los fondos en sus listas negras durante la primera hora. Eso equivale al 44 % del botín, que fue inmovilizado antes de que pudiera moverse.
Pero el blanqueo ya está en marcha: se han convertido 175 millones de dólares en altcoins robadas a Bitcoin, a través de más de 20.000 billeteras en 16 cadenas de bloques. El FBI culpa al grupo TraderTraitor de Corea del Norte, y hasta ahora casi nada se ha retirado en efectivo.
$BNB ¿Saber que los hackers aún tienen miles de millones cambia cómo de seguro te sientes al mantener fondos en un exchange? #BİNANCE #HackerAlert #Hacked #CryptoNews
🚨🚨🚨 LOS HACKERS DE BINANCE AÚN TIENEN MILES DE MILLONES 💰
Diez días después del ataque informático a Binance, que supuso el robo de 6,43 mil millones de dólares, todavía hay 3,11 mil millones de dólares en billeteras vinculadas al robo, principalmente en Ethereum y Bitcoin. Nueve grandes direcciones de ether tienen por sí solas el 89 % del ether, y no lo han movido.
Otros 2,85 mil millones de dólares fueron congelados o incautados: los emisores de monedas estables incluyeron los fondos en sus listas negras durante la primera hora. Eso equivale al 44 % del botín, que fue inmovilizado antes de que pudiera moverse.
Pero el blanqueo ya está en marcha: se han convertido 175 millones de dólares en altcoins robadas a Bitcoin, a través de más de 20.000 billeteras en 16 cadenas de bloques. El FBI culpa al grupo TraderTraitor de Corea del Norte, y hasta ahora casi nada se ha retirado en efectivo.
$BNB ¿Saber que los hackers aún tienen miles de millones cambia cómo de seguro te sientes al mantener fondos en un exchange? #BİNANCE #HackerAlert #Hacked #CryptoNews
Diez días después del ataque informático a Binance, que supuso el robo de 6,43 mil millones de dólares, todavía hay 3,11 mil millones de dólares en billeteras vinculadas al robo, principalmente en Ethereum y Bitcoin. Nueve grandes direcciones de ether tienen por sí solas el 89 % del ether, y no lo han movido.
Otros 2,85 mil millones de dólares fueron congelados o incautados: los emisores de monedas estables incluyeron los fondos en sus listas negras durante la primera hora. Eso equivale al 44 % del botín, que fue inmovilizado antes de que pudiera moverse.
Pero el blanqueo ya está en marcha: se han convertido 175 millones de dólares en altcoins robadas a Bitcoin, a través de más de 20.000 billeteras en 16 cadenas de bloques. El FBI culpa al grupo TraderTraitor de Corea del Norte, y hasta ahora casi nada se ha retirado en efectivo.
$BNB ¿Saber que los hackers aún tienen miles de millones cambia cómo de seguro te sientes al mantener fondos en un exchange? #BİNANCE #HackerAlert #Hacked #CryptoNews
59
·
--
Artículo
Mercado Bitcoin confirma un hackeo tras el drenaje de entre 36 y 49 millones de dólares a través de 11 blockchainsMercado Bitcoin confirma un hackeo tras el drenaje de entre 36 y 49 millones de dólares a través de 11 blockchains
Mercado Bitcoin, el mayor exchange de criptomonedas de Brasil, confirmó el 2 de noviembre de 2026 que unos atacantes vaciaron billeteras vinculadas a la plataforma en al menos 10 blockchains, lo que la obligó a suspender los depósitos, los retiros y las operaciones. El exchange dijo que detectó y contuvo rápidamente el incidente, que no se filtraron datos de clientes y que estos no sufrirán pérdidas.
La magnitud del robo sigue siendo objeto de controversia. La estimación más reciente de Mercado Bitcoin sitúa el valor de los activos afectados en unos 36,3 millones de dólares. La empresa de análisis de blockchain Bitquery rastreó transferencias por 48,6 millones de dólares a través de 11 redes, mientras que la firma de seguridad Hypernative detectó más de 40 millones de dólares en movimientos sospechosos. El exchange ha dicho que asumirá la pérdida, según informó Bloomberg.
Mercado Bitcoin confirma un hackeo tras el drenaje de entre 36 y 49 millones de dólares a través de 11 blockchains
Mercado Bitcoin confirma un hackeo tras el drenaje de entre 36 y 49 millones de dólares a través de 11 blockchains
Mercado Bitcoin, el mayor exchange de criptomonedas de Brasil, confirmó el 2 de noviembre de 2026 que unos atacantes vaciaron billeteras vinculadas a la plataforma en al menos 10 blockchains, lo que la obligó a suspender los depósitos, los retiros y las operaciones. El exchange dijo que detectó y contuvo rápidamente el incidente, que no se filtraron datos de clientes y que estos no sufrirán pérdidas.
La magnitud del robo sigue siendo objeto de controversia. La estimación más reciente de Mercado Bitcoin sitúa el valor de los activos afectados en unos 36,3 millones de dólares. La empresa de análisis de blockchain Bitquery rastreó transferencias por 48,6 millones de dólares a través de 11 redes, mientras que la firma de seguridad Hypernative detectó más de 40 millones de dólares en movimientos sospechosos. El exchange ha dicho que asumirá la pérdida, según informó Bloomberg.
Mercado Bitcoin, el mayor exchange de criptomonedas de Brasil, confirmó el 2 de noviembre de 2026 que unos atacantes vaciaron billeteras vinculadas a la plataforma en al menos 10 blockchains, lo que la obligó a suspender los depósitos, los retiros y las operaciones. El exchange dijo que detectó y contuvo rápidamente el incidente, que no se filtraron datos de clientes y que estos no sufrirán pérdidas.
La magnitud del robo sigue siendo objeto de controversia. La estimación más reciente de Mercado Bitcoin sitúa el valor de los activos afectados en unos 36,3 millones de dólares. La empresa de análisis de blockchain Bitquery rastreó transferencias por 48,6 millones de dólares a través de 11 redes, mientras que la firma de seguridad Hypernative detectó más de 40 millones de dólares en movimientos sospechosos. El exchange ha dicho que asumirá la pérdida, según informó Bloomberg.
1
79
·
--
Artículo
El banco francés Crédit Mutuel Arkéa confirma un robo de criptomonedas de 133 millones de dólaresEl grupo bancario francés Crédit Mutuel Arkéa confirmó que un ciberataque permitió realizar transacciones fraudulentas desde una de sus propias cuentas, después de que el investigador de blockchain ZachXBT vinculara al banco con un presunto robo de criptomonedas que supera los 133 millones de dólares. El 4 de noviembre de 2026, el banco afirmó que el incidente está bajo control, que los activos de los clientes no se vieron afectados y que se había notificado a las autoridades.
ZachXBT señaló por primera vez el 2 de noviembre más de 106 millones de dólares en retiros sospechosos de las cuentas de una entidad anónima de la Unión Europea en plataformas de intercambio. Un día después, elevó la cifra estimada a más de 133 millones de dólares y el 4 de noviembre nombró a Crédit Mutuel Arkéa. La empresa de análisis Bitquery rastreó 108,8 millones de dólares en USDC retirados de cuentas de Kraken, Crypto.com y OKX durante unas 21 horas entre el 1 y el 2 de noviembre. De ese monto, se intercambiaron 62,98 millones de dólares en monedas estables por unos 27.553 ETH en aproximadamente cuatro horas.
El banco francés Crédit Mutuel Arkéa confirma un robo de criptomonedas de 133 millones de dólares
El grupo bancario francés Crédit Mutuel Arkéa confirmó que un ciberataque permitió realizar transacciones fraudulentas desde una de sus propias cuentas, después de que el investigador de blockchain ZachXBT vinculara al banco con un presunto robo de criptomonedas que supera los 133 millones de dólares. El 4 de noviembre de 2026, el banco afirmó que el incidente está bajo control, que los activos de los clientes no se vieron afectados y que se había notificado a las autoridades.
ZachXBT señaló por primera vez el 2 de noviembre más de 106 millones de dólares en retiros sospechosos de las cuentas de una entidad anónima de la Unión Europea en plataformas de intercambio. Un día después, elevó la cifra estimada a más de 133 millones de dólares y el 4 de noviembre nombró a Crédit Mutuel Arkéa. La empresa de análisis Bitquery rastreó 108,8 millones de dólares en USDC retirados de cuentas de Kraken, Crypto.com y OKX durante unas 21 horas entre el 1 y el 2 de noviembre. De ese monto, se intercambiaron 62,98 millones de dólares en monedas estables por unos 27.553 ETH en aproximadamente cuatro horas.
ZachXBT señaló por primera vez el 2 de noviembre más de 106 millones de dólares en retiros sospechosos de las cuentas de una entidad anónima de la Unión Europea en plataformas de intercambio. Un día después, elevó la cifra estimada a más de 133 millones de dólares y el 4 de noviembre nombró a Crédit Mutuel Arkéa. La empresa de análisis Bitquery rastreó 108,8 millones de dólares en USDC retirados de cuentas de Kraken, Crypto.com y OKX durante unas 21 horas entre el 1 y el 2 de noviembre. De ese monto, se intercambiaron 62,98 millones de dólares en monedas estables por unos 27.553 ETH en aproximadamente cuatro horas.
1
47
·
--
Artículo
Keplr suspende los inicios de sesión con Google y Apple tras transacciones no autorizadas vinculadas a un incidente de Web3AuthKeplr, una billetera muy utilizada en el ecosistema Cosmos, ha suspendido temporalmente los inicios de sesión con Google y Apple tras recibir informes de transacciones no autorizadas en algunas billeteras de usuarios. El 7 de noviembre, la billetera informó que las cuentas afectadas se habían creado mediante el inicio de sesión social y que está investigando el problema junto con Web3Auth, el proveedor de autenticación que ofrece esta función.
Web3Auth reveló a última hora del 6 de noviembre un problema de seguridad que afectaba a algunas plataformas de terceros y suspendió temporalmente sus servicios de billetera integrada como medida de precaución. La empresa afirmó que su investigación preliminar no encontró indicios de que los usuarios de MetaMask se hubieran visto afectados. La evaluación inicial de Keplr también determinó que las cuentas creadas con una frase de recuperación o una billetera de hardware no se habían visto afectadas.
Keplr suspende los inicios de sesión con Google y Apple tras transacciones no autorizadas vinculadas a un incidente de Web3Auth
Keplr, una billetera muy utilizada en el ecosistema Cosmos, ha suspendido temporalmente los inicios de sesión con Google y Apple tras recibir informes de transacciones no autorizadas en algunas billeteras de usuarios. El 7 de noviembre, la billetera informó que las cuentas afectadas se habían creado mediante el inicio de sesión social y que está investigando el problema junto con Web3Auth, el proveedor de autenticación que ofrece esta función.
Web3Auth reveló a última hora del 6 de noviembre un problema de seguridad que afectaba a algunas plataformas de terceros y suspendió temporalmente sus servicios de billetera integrada como medida de precaución. La empresa afirmó que su investigación preliminar no encontró indicios de que los usuarios de MetaMask se hubieran visto afectados. La evaluación inicial de Keplr también determinó que las cuentas creadas con una frase de recuperación o una billetera de hardware no se habían visto afectadas.
Web3Auth reveló a última hora del 6 de noviembre un problema de seguridad que afectaba a algunas plataformas de terceros y suspendió temporalmente sus servicios de billetera integrada como medida de precaución. La empresa afirmó que su investigación preliminar no encontró indicios de que los usuarios de MetaMask se hubieran visto afectados. La evaluación inicial de Keplr también determinó que las cuentas creadas con una frase de recuperación o una billetera de hardware no se habían visto afectadas.
1
158
·
--
🔥🔥🔥🔥🔥🔥🔥
Los hackers de Binance tienen miles de millones
Tras el hackeo de Binance el 29 de octubre, siguen en direcciones vinculadas al incidente criptoactivos robados por valor de 3.1 mil millones de dólares.
📊 Elliptic informó que otros 2.85 mil millones de dólares han sido congelados o incautados, en gran parte debido al bloqueo de las monedas estables.
Los hackers podrían seguir blanqueando los fondos restantes durante varios meses más.
#HackerAlert #Hacked
$BNB
{spot}(BNBUSDT)
🔥🔥🔥🔥🔥🔥🔥
Los hackers de Binance tienen miles de millones
Tras el hackeo de Binance el 29 de octubre, siguen en direcciones vinculadas al incidente criptoactivos robados por valor de 3.1 mil millones de dólares.
📊 Elliptic informó que otros 2.85 mil millones de dólares han sido congelados o incautados, en gran parte debido al bloqueo de las monedas estables.
Los hackers podrían seguir blanqueando los fondos restantes durante varios meses más.
#HackerAlert #Hacked
$BNB
Los hackers de Binance tienen miles de millones
Tras el hackeo de Binance el 29 de octubre, siguen en direcciones vinculadas al incidente criptoactivos robados por valor de 3.1 mil millones de dólares.
📊 Elliptic informó que otros 2.85 mil millones de dólares han sido congelados o incautados, en gran parte debido al bloqueo de las monedas estables.
Los hackers podrían seguir blanqueando los fondos restantes durante varios meses más.
#HackerAlert #Hacked
$BNB
8
2
57
35.2k
·
--
⛔️ ACTUALIZACIÓN: El hackeo de Mercado Bitcoin empeoró incluso después de que la plataforma de intercambio afirmara haber contenido el ataque.
Según se informa, los hackers siguieron vaciando fondos durante otras cuatro horas, lo que elevó las pérdidas totales a 48,6 millones de dólares en 11 cadenas de bloques.
El incidente demuestra por qué «contenido» no siempre significa que los fondos restantes ya estén a salvo 😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
⛔️ ACTUALIZACIÓN: El hackeo de Mercado Bitcoin empeoró incluso después de que la plataforma de intercambio afirmara haber contenido el ataque.
Según se informa, los hackers siguieron vaciando fondos durante otras cuatro horas, lo que elevó las pérdidas totales a 48,6 millones de dólares en 11 cadenas de bloques.
El incidente demuestra por qué «contenido» no siempre significa que los fondos restantes ya estén a salvo 😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
Según se informa, los hackers siguieron vaciando fondos durante otras cuatro horas, lo que elevó las pérdidas totales a 48,6 millones de dólares en 11 cadenas de bloques.
El incidente demuestra por qué «contenido» no siempre significa que los fondos restantes ya estén a salvo 😬
#BinanceReopensWithdrawalsForMoreAssets
#Binance98PercentReplenished
#USStocksSlipandCryptoMarketUnderBroadPressure
#StrategySTRCResumesIssuanceAfterOver170Days #HackerAlert
1
10
2.3k
⚠️ SEGURIDAD: BitMart, el exchange de criptomonedas que cerrará en enero de 2027, acaba de ser hackeado otra vez. #BTC
La empresa de análisis Bitquery rastreó unos $391K en fondos robados, vinculados a la misma billetera que el hackeo de más de $46M de Mercado Bitcoin de esta semana. $BTC
El fundador Sheldon Xia afirma que el equipo de seguridad está «gravemente falto de personal» y que hubo que convencer personalmente a miembros clave del equipo técnico para que se quedaran y mantuvieran en funcionamiento los sistemas principales.
#HackerAlert
⚠️ SEGURIDAD: BitMart, el exchange de criptomonedas que cerrará en enero de 2027, acaba de ser hackeado otra vez. #BTC
La empresa de análisis Bitquery rastreó unos $391K en fondos robados, vinculados a la misma billetera que el hackeo de más de $46M de Mercado Bitcoin de esta semana. $BTC
El fundador Sheldon Xia afirma que el equipo de seguridad está «gravemente falto de personal» y que hubo que convencer personalmente a miembros clave del equipo técnico para que se quedaran y mantuvieran en funcionamiento los sistemas principales.
#HackerAlert
La empresa de análisis Bitquery rastreó unos $391K en fondos robados, vinculados a la misma billetera que el hackeo de más de $46M de Mercado Bitcoin de esta semana. $BTC
El fundador Sheldon Xia afirma que el equipo de seguridad está «gravemente falto de personal» y que hubo que convencer personalmente a miembros clave del equipo técnico para que se quedaran y mantuvieran en funcionamiento los sistemas principales.
#HackerAlert
1
1.2k
·
--
Artículo
India alerta sobre ciberataques de CRAFTY FALCON potenciados por IA contra bancos, empresas fintech y exchanges de criptomonedasIndia ha emitido una urgente alerta de ciberseguridad ante la creciente amenaza del grupo de piratas informáticos conocido como CRAFTY FALCON, que, según se informa, está utilizando herramientas de inteligencia artificial para acelerar los ataques contra instituciones financieras.
El 4 de noviembre, el Equipo de Respuesta ante Emergencias Informáticas de India (CERT-In) advirtió que el grupo está aprovechando plataformas de IA disponibles públicamente, como ARTEX y PentAGI, para identificar posibles objetivos, realizar labores de reconocimiento y explotar vulnerabilidades en interfaces de programación de aplicaciones (API) de pago.
India alerta sobre ciberataques de CRAFTY FALCON potenciados por IA contra bancos, empresas fintech y exchanges de criptomonedas
India ha emitido una urgente alerta de ciberseguridad ante la creciente amenaza del grupo de piratas informáticos conocido como CRAFTY FALCON, que, según se informa, está utilizando herramientas de inteligencia artificial para acelerar los ataques contra instituciones financieras.
El 4 de noviembre, el Equipo de Respuesta ante Emergencias Informáticas de India (CERT-In) advirtió que el grupo está aprovechando plataformas de IA disponibles públicamente, como ARTEX y PentAGI, para identificar posibles objetivos, realizar labores de reconocimiento y explotar vulnerabilidades en interfaces de programación de aplicaciones (API) de pago.
El 4 de noviembre, el Equipo de Respuesta ante Emergencias Informáticas de India (CERT-In) advirtió que el grupo está aprovechando plataformas de IA disponibles públicamente, como ARTEX y PentAGI, para identificar posibles objetivos, realizar labores de reconocimiento y explotar vulnerabilidades en interfaces de programación de aplicaciones (API) de pago.
73
·
--
Binance atribuye la brecha a falsas entrevistas de trabajo y a una herramienta de IA comprometida
QUÉ OCURRIÓ
▪️ Una investigación del exchange atribuyó la brecha a ordenadores de empleados comprometidos y credenciales robadas.
▪️ Según se informa, el vector de ataque incluyó falsas entrevistas de trabajo y una herramienta de IA comprometida.
POR QUÉ LES IMPORTA A LOS OPERADORES
Las divulgaciones sobre la seguridad de la infraestructura de los monederos pueden afectar temporalmente al sentimiento general del mercado. Estos incidentes operativos pueden llevar a los participantes del mercado a reevaluar el riesgo de los exchanges y los movimientos de liquidez.
PANORAMA DEL MERCADO
▪️ $BTC : 77,586.00 USD, subió un 0.7% (24 h), RSI de 4H: 46.2
▪️ Rango a vigilar: soporte en 76,388.88 / resistencia en 78,878.01
¿Cómo influyen las divulgaciones sobre la seguridad de los exchanges en tu evaluación del riesgo de mercado?
Fuente: Cointelegraph
Esto no es asesoramiento financiero. Investiga siempre por tu cuenta.
Dale a Me gusta y síguenos para recibir análisis diarios de trading y noticias exclusivas. @SarwatAK
#TrendingTopic #HotTrends #HackerAlert
Binance atribuye la brecha a falsas entrevistas de trabajo y a una herramienta de IA comprometida
QUÉ OCURRIÓ
▪️ Una investigación del exchange atribuyó la brecha a ordenadores de empleados comprometidos y credenciales robadas.
▪️ Según se informa, el vector de ataque incluyó falsas entrevistas de trabajo y una herramienta de IA comprometida.
POR QUÉ LES IMPORTA A LOS OPERADORES
Las divulgaciones sobre la seguridad de la infraestructura de los monederos pueden afectar temporalmente al sentimiento general del mercado. Estos incidentes operativos pueden llevar a los participantes del mercado a reevaluar el riesgo de los exchanges y los movimientos de liquidez.
PANORAMA DEL MERCADO
▪️ $BTC : 77,586.00 USD, subió un 0.7% (24 h), RSI de 4H: 46.2
▪️ Rango a vigilar: soporte en 76,388.88 / resistencia en 78,878.01
¿Cómo influyen las divulgaciones sobre la seguridad de los exchanges en tu evaluación del riesgo de mercado?
Fuente: Cointelegraph
Esto no es asesoramiento financiero. Investiga siempre por tu cuenta.
Dale a Me gusta y síguenos para recibir análisis diarios de trading y noticias exclusivas. @SarwatAK
#TrendingTopic #HotTrends #HackerAlert
QUÉ OCURRIÓ
▪️ Una investigación del exchange atribuyó la brecha a ordenadores de empleados comprometidos y credenciales robadas.
▪️ Según se informa, el vector de ataque incluyó falsas entrevistas de trabajo y una herramienta de IA comprometida.
POR QUÉ LES IMPORTA A LOS OPERADORES
Las divulgaciones sobre la seguridad de la infraestructura de los monederos pueden afectar temporalmente al sentimiento general del mercado. Estos incidentes operativos pueden llevar a los participantes del mercado a reevaluar el riesgo de los exchanges y los movimientos de liquidez.
PANORAMA DEL MERCADO
▪️ $BTC : 77,586.00 USD, subió un 0.7% (24 h), RSI de 4H: 46.2
▪️ Rango a vigilar: soporte en 76,388.88 / resistencia en 78,878.01
¿Cómo influyen las divulgaciones sobre la seguridad de los exchanges en tu evaluación del riesgo de mercado?
Fuente: Cointelegraph
Esto no es asesoramiento financiero. Investiga siempre por tu cuenta.
Dale a Me gusta y síguenos para recibir análisis diarios de trading y noticias exclusivas. @SarwatAK
#TrendingTopic #HotTrends #HackerAlert
22
·
--
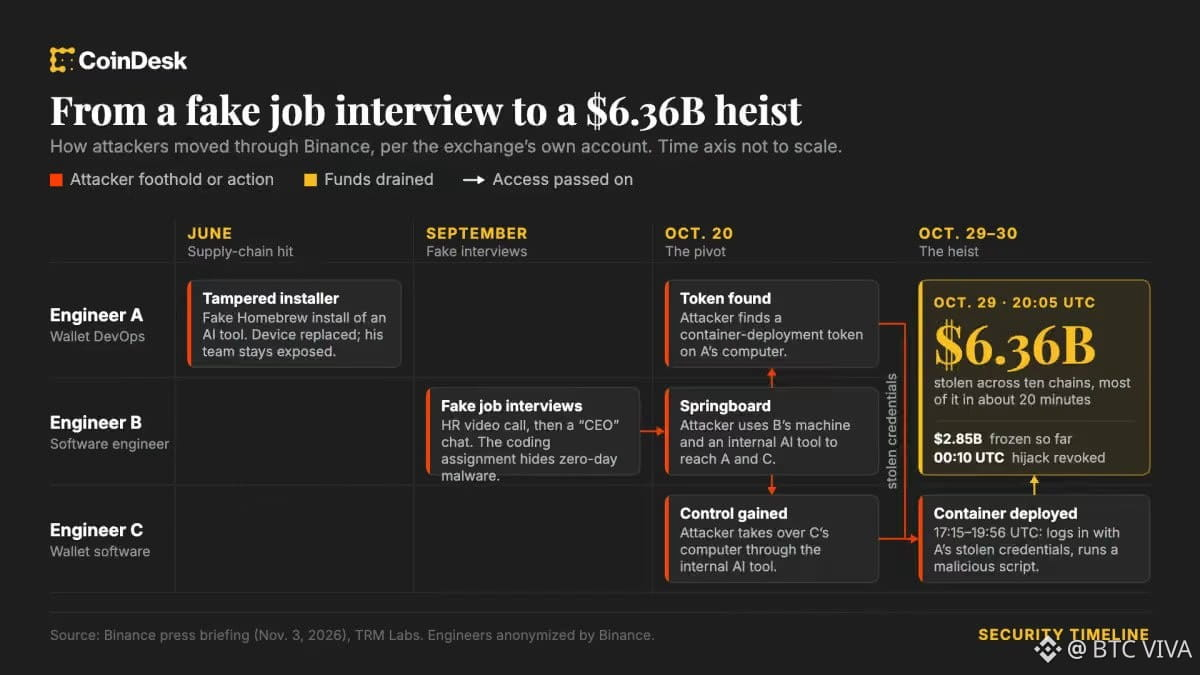
El hackeo de Binance de 6.300 millones de dólares comenzó con una falsa entrevista de trabajo: el exchange revela detalles del mayor ataque cripto
El mayor hackeo en la historia de las criptomonedas, que involucró 6.300 millones de dólares, fue el resultado de una operación que duró varios meses.
Así se desarrolló el ataque de los hackers norcoreanos:
➡️ Falsa entrevista de trabajo (septiembre): Los hackers contactaron a un ingeniero de software de Binance haciéndose pasar por reclutadores. Después de dos rondas de entrevistas por video, le pidieron que descargara una «tarea de prueba». Esta contenía un exploit de «día cero»: malware que pasó inadvertido para el software antivirus.
➡️ Herramienta de IA falsificada (junio): Otro desarrollador instaló un paquete malicioso mediante el gestor de paquetes Homebrew mientras buscaba herramientas de inteligencia artificial. Aunque el dispositivo fue reemplazado, los hackers lograron conservar el acceso.
➡️ Infiltración del sistema (20–29 de octubre): Los atacantes usaron la estación de trabajo de ingeniería comprometida y una herramienta interna de IA para acceder a los ordenadores de dos especialistas responsables de las «hot wallets». El 29 de octubre, utilizaron credenciales robadas para ejecutar un script malicioso.
➡️ Los fondos comenzaron a ser drenados a las 20:05 UTC, aprovechando el estándar Ethereum EIP-7702 para obtener autorización y realizar operaciones en las hot wallets. Gracias a un sistema de computación multipartita (MPC), los atacantes fueron detenidos con éxito unas horas después.
#HackerAlert #BinanceHack2026
$BNB
{spot}(BNBUSDT)
$ETH
{spot}(ETHUSDT)
El hackeo de Binance de 6.300 millones de dólares comenzó con una falsa entrevista de trabajo: el exchange revela detalles del mayor ataque cripto
El mayor hackeo en la historia de las criptomonedas, que involucró 6.300 millones de dólares, fue el resultado de una operación que duró varios meses.
Así se desarrolló el ataque de los hackers norcoreanos:
➡️ Falsa entrevista de trabajo (septiembre): Los hackers contactaron a un ingeniero de software de Binance haciéndose pasar por reclutadores. Después de dos rondas de entrevistas por video, le pidieron que descargara una «tarea de prueba». Esta contenía un exploit de «día cero»: malware que pasó inadvertido para el software antivirus.
➡️ Herramienta de IA falsificada (junio): Otro desarrollador instaló un paquete malicioso mediante el gestor de paquetes Homebrew mientras buscaba herramientas de inteligencia artificial. Aunque el dispositivo fue reemplazado, los hackers lograron conservar el acceso.
➡️ Infiltración del sistema (20–29 de octubre): Los atacantes usaron la estación de trabajo de ingeniería comprometida y una herramienta interna de IA para acceder a los ordenadores de dos especialistas responsables de las «hot wallets». El 29 de octubre, utilizaron credenciales robadas para ejecutar un script malicioso.
➡️ Los fondos comenzaron a ser drenados a las 20:05 UTC, aprovechando el estándar Ethereum EIP-7702 para obtener autorización y realizar operaciones en las hot wallets. Gracias a un sistema de computación multipartita (MPC), los atacantes fueron detenidos con éxito unas horas después.
#HackerAlert #BinanceHack2026
$BNB
$ETH
El mayor hackeo en la historia de las criptomonedas, que involucró 6.300 millones de dólares, fue el resultado de una operación que duró varios meses.
Así se desarrolló el ataque de los hackers norcoreanos:
➡️ Falsa entrevista de trabajo (septiembre): Los hackers contactaron a un ingeniero de software de Binance haciéndose pasar por reclutadores. Después de dos rondas de entrevistas por video, le pidieron que descargara una «tarea de prueba». Esta contenía un exploit de «día cero»: malware que pasó inadvertido para el software antivirus.
➡️ Herramienta de IA falsificada (junio): Otro desarrollador instaló un paquete malicioso mediante el gestor de paquetes Homebrew mientras buscaba herramientas de inteligencia artificial. Aunque el dispositivo fue reemplazado, los hackers lograron conservar el acceso.
➡️ Infiltración del sistema (20–29 de octubre): Los atacantes usaron la estación de trabajo de ingeniería comprometida y una herramienta interna de IA para acceder a los ordenadores de dos especialistas responsables de las «hot wallets». El 29 de octubre, utilizaron credenciales robadas para ejecutar un script malicioso.
➡️ Los fondos comenzaron a ser drenados a las 20:05 UTC, aprovechando el estándar Ethereum EIP-7702 para obtener autorización y realizar operaciones en las hot wallets. Gracias a un sistema de computación multipartita (MPC), los atacantes fueron detenidos con éxito unas horas después.
#HackerAlert #BinanceHack2026
$BNB
$ETH
2
1
20
8.1k
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#AnthropicToDebutAfter$83IPOPricing
45,960 vistas
206 están debatiendo
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
141,854 vistas
1,580 están debatiendo
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
65,780 vistas
802 están debatiendo
4
#StrategySTRCPreferredSlips3.65%Below$100Par
246 vistas
30 están debatiendo
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
3,511 vistas
78 están debatiendo
6
#CanGTA6'sLaunchLiftTTWOShares?
41,421 vistas
607 están debatiendo
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
12 vistas
10 están debatiendo
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
84 vistas
21 están debatiendo
9
#TetherMakesStrategicInvestmentInSCRYPT
1,092 vistas
23 están debatiendo
10
#CapitalGroupAdds1264500StrategyShares
13,353 vistas
156 están debatiendo