

#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
Hot
Lo último

#bitgetdetailssecurityincidenttimeline
🚨 Bitget acaba de revelar el cronograma completo del incidente de seguridad.
El 24 de septiembre, Bitget detectó transferencias no autorizadas desde una parte de la infraestructura de sus carteras calientes y semi-calientes. Más tarde, el monto estimado afectado se ajustó de 351,6 millones de dólares a 387,5 millones de dólares tras identificar transacciones adicionales.
⏰ 18:31 UTC: Se detectaron transferencias no autorizadas
🛑 El mismo día: Se suspendieron las retiradas temporalmente
🔍 25 de septiembre: Se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5 millones de dólares: Monto total afectado tras la revisión
🛡️ Carteras frías: No se vieron afectadas
🏦 Fondo de protección: Más de 464 millones de dólares
📅 28 de septiembre: Está previsto que el regreso de los retiros de BTC comience de forma gradual
Bitget afirma que el incidente fue contenido, que los saldos de las cuentas de los usuarios no se vieron afectados y que Mandiant + SlowMist ayudan en la investigación.
🔥 La gran pregunta ahora:
¿Acaso la reanudación de los retiros por etapas recuperará la confianza, o los traders se mantendrán cautelosos? 👀
Por favor, continúen siguiendo
#Bitget #crypto #security
Dr Basha1:
@BiBi التحقُّق من صحة هذا المُحتوى
3
8
7.2k
·
--
#bitgetdetailssecurityincidenttimeline Bitget
Pierde $351.6M en el mayor hackeo cripto de 2026
BITGET
confirmó que los atacantes drenaron ~$351.6M de sus billeteras calientes y tibias el 24 de septiembre en 19 transferencias a través de Ethereum, XRP Ledger, Avalanche, BNB Chain y Arbitrum. Los activos robados incluyen ETH, XRP, USDT, USDC, AVAX y BNB, y $170M+ ya se han intercambiado por ETH.
Según la directora ejecutiva Gracy Chen, no se robaron claves privadas. El atacante irrumpió en un sistema backend dentro de la infraestructura de la billetera, falsificó los datos de las transacciones y consiguió que el propio proceso de autorización de Bitget aprobara las transferencias.
Es el mismo patrón que Bybit el año pasado: los atacantes se enfocan en el proceso de firma en lugar de las claves. Bitget dice que sospecha de hackers norcoreanos. Para los usuarios: el Fondo de Protección de Usuarios de $464M+ cubre la pérdida total, y Bitget tiene $1B+ en capital propio además.$ALGO $SOXS $SOON
206 Atlas:
Faking transaction data to bypass authorization is a critical operational failure, not just a technical one.
1
1
3k

·
--
Alcista
#bitgetdetailssecurityincidenttimeline
🚨 NOTICIA URGENTE: Bitget publica el informe completo de incidentes por el exploit de 387,5M $ 🛡️
El exchange de criptomonedas Bitget ha detallado la línea de tiempo completa sobre su reciente brecha de seguridad. Si bien la estimación inicial de la pérdida se situaba en 351,6M $, el rastreo on-chain en cadenas adicionales (incluyendo Zcash y TRON) revisó el total final a 387,5 millones $.
Así es como se desarrollaron los acontecimientos y en qué punto están mientras comienzan los retiros por fases. ⏰
⏳ Línea de tiempo detallada del incidente
⏰ 18:31 UTC: se detectaron transferencias no autorizadas
🛑 El mismo día: se suspendieron temporalmente los retiros
🔍 25 de septiembre: se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5M $: total afectado revisado
🛡️ Billeteras frías: no afectadas
🏦 Fondo de Protección: más de 464M $
📅 28 de septiembre: los retiros de BTC están programados para comenzar a reanudarse por fases
🛡️ Por qué la solvencia de la plataforma sigue intacta
Capa OperativaEstado actualNivel de ImpactoBilleteras frías100% seguras — Completamente aisladas, sin conexión a la explotación del backendCeroExposición DirectaSaldos de usuarios100% cubiertos — Los saldos contables permanecen correctosTotalmente ProtegidoFondo de ProtecciónMantiene 464M $+, absorbiendo por completo la pérdida de 387,5M $Pérdida Absorbida
💭 Sentimiento del mercado: prueba de confianza
Aunque el CEO de Bitget, Gracy Chen, confirmó que el Fondo de Protección de 464M $ cubre cómodamente todos los daños financieros, el mercado sigue dividido:
$NVDA.US
{stock_us}(NVDA.US)
El caso alcista para la confianza: Bitget actuó con transparencia, implementó un fondo de tesorería respaldado, mantuvo 100% de solvencia sin liquidar el colateral de los usuarios y mantuvo los pares de trading en línea.
$ZEC
{future}(ZECUSDT)
La postura cautelosa: los retiros por fases a menudo provocan una salida temporal de capital, ya que los operadores más reacios al riesgo migran sus activos a almacenamiento en frío o a exchanges competidores para esperar a que pase la volatilidad.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 NOTICIA URGENTE: Bitget publica el informe completo de incidentes por el exploit de 387,5M $ 🛡️
El exchange de criptomonedas Bitget ha detallado la línea de tiempo completa sobre su reciente brecha de seguridad. Si bien la estimación inicial de la pérdida se situaba en 351,6M $, el rastreo on-chain en cadenas adicionales (incluyendo Zcash y TRON) revisó el total final a 387,5 millones $.
Así es como se desarrollaron los acontecimientos y en qué punto están mientras comienzan los retiros por fases. ⏰
⏳ Línea de tiempo detallada del incidente
⏰ 18:31 UTC: se detectaron transferencias no autorizadas
🛑 El mismo día: se suspendieron temporalmente los retiros
🔍 25 de septiembre: se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5M $: total afectado revisado
🛡️ Billeteras frías: no afectadas
🏦 Fondo de Protección: más de 464M $
📅 28 de septiembre: los retiros de BTC están programados para comenzar a reanudarse por fases
🛡️ Por qué la solvencia de la plataforma sigue intacta
Capa OperativaEstado actualNivel de ImpactoBilleteras frías100% seguras — Completamente aisladas, sin conexión a la explotación del backendCeroExposición DirectaSaldos de usuarios100% cubiertos — Los saldos contables permanecen correctosTotalmente ProtegidoFondo de ProtecciónMantiene 464M $+, absorbiendo por completo la pérdida de 387,5M $Pérdida Absorbida
💭 Sentimiento del mercado: prueba de confianza
Aunque el CEO de Bitget, Gracy Chen, confirmó que el Fondo de Protección de 464M $ cubre cómodamente todos los daños financieros, el mercado sigue dividido:
$NVDA.US
El caso alcista para la confianza: Bitget actuó con transparencia, implementó un fondo de tesorería respaldado, mantuvo 100% de solvencia sin liquidar el colateral de los usuarios y mantuvo los pares de trading en línea.
$ZEC
La postura cautelosa: los retiros por fases a menudo provocan una salida temporal de capital, ya que los operadores más reacios al riesgo migran sus activos a almacenamiento en frío o a exchanges competidores para esperar a que pase la volatilidad.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
Sharie Wareheim vK9Lرابحه ان شاءالله:
تم
1
11
11.3k
·
--
Alcista
#BitgetDetailsSecurityIncidentTimeline
Bitget informó de un importante incidente de seguridad en el que se produjeron transferencias no autorizadas desde sus carteras calientes y calientes el 24 de septiembre. El monto afectado se actualizó a 387,5 millones de dólares, aunque Bitget afirma que las carteras frías y los saldos de las cuentas de los usuarios no se vieron afectados.
Las retiradas se pausaron; supuestamente, la vulnerabilidad se corrigió para el 25 de septiembre y se planificó reanudar gradualmente las retiradas de BTC a partir del 28 de septiembre. Bitget también afirma que su Fondo de Protección supera los 464 millones de dólares y que firmas de seguridad externas están ayudando a investigar.
$BTC
{spot}(BTCUSDT)
#BitgetDetailsSecurityIncidentTimeline
Bitget informó de un importante incidente de seguridad en el que se produjeron transferencias no autorizadas desde sus carteras calientes y calientes el 24 de septiembre. El monto afectado se actualizó a 387,5 millones de dólares, aunque Bitget afirma que las carteras frías y los saldos de las cuentas de los usuarios no se vieron afectados.
Las retiradas se pausaron; supuestamente, la vulnerabilidad se corrigió para el 25 de septiembre y se planificó reanudar gradualmente las retiradas de BTC a partir del 28 de septiembre. Bitget también afirma que su Fondo de Protección supera los 464 millones de dólares y que firmas de seguridad externas están ayudando a investigar.
$BTC
8
·
--
Alcista
#bitgetdetailssecurityincidenttimeline
🚨 BITGET REVELÓ LA LÍNEA DE TIEMPO COMPLETA DEL INCIDENTE DE SEGURIDAD.
El 24 de septiembre, Bitget detectó transferencias no autorizadas desde parte de su infraestructura de billeteras hot y warm. La cantidad estimada afectada se revisó más tarde de 351,6M USD a 387,5M USD después de identificar transacciones adicionales.
⏰ 18:31 UTC: Se detectaron transferencias no autorizadas
🛑 Mismo día: Se suspendieron temporalmente los retiros
🔍 25 de septiembre: Se identificó la ruta del ataque y se corrigió la vulnerabilidad
💰 387,5M USD: Importe total afectado revisado
🛡️ Billeteras cold: No se vieron afectadas
🏦 Fondo de Protección: Más de 464M
📅 28 de septiembre: Los retiros de BTC comenzarán a reanudarse por fases
Bitget afirma que el incidente está contenido, que los saldos de las cuentas de los usuarios no se ven afectados y que Mandiant + SlowMist están ayudando con la investigación.
🔥 Ahora la gran pregunta:
¿El reinicio de los retiros por fases de Bitget restaurará la confianza o los traders seguirán siendo cautelosos? 👀
#Bitget #crypto #security
nazir_in4603 :
🚨 BITGET SECURITY INCIDENT TIMELINE REVEALED!
On Sept 24, Bitget detected unauthorized transfers from its hot/warm wallet infrastructure. The affected amount was revised to $387.5M.
Cold wallets: Not affected.
Protection Fund: Over $464M.
Sept 28: BTC withdrawals scheduled to begin returning in phases.
2
8
21.6k
·
--
#bitgetdetailssecurityincidenttimeline Bitget golpeado por una brecha de seguridad de 351,6 millones de dólares :
-
Bitget
afirma que los atacantes realizaron transferencias no autorizadas desde partes de sus billeteras calientes y de tipo “warm” el 24 de septiembre.
- Investigadores de la cadena de bloques (onchain) detectaron inicialmente alrededor de 180M+ en movimiento a través de múltiples cadenas antes de que
Bitget
confirmara la cifra mayor de 351,6M.
- Bitget ha pausado los retiros mientras investiga; las operaciones de trading y los depósitos siguen en funcionamiento.
- La CEO Gracy Chen dice que el Fondo de Protección de Usuarios de la empresa, que supera los 464M de dólares, cubre la pérdida estimada y que los saldos de los clientes siguen protegidos.
- El vector de ataque aún no se ha revelado; Bitget indica que se espera un informe completo del incidente con la causa raíz dentro de 24 horas.$ZEST $QNT $HBAR
Sharie Wareheim vK9Lرابحه ان شاءالله:
ok
2
8
12.4k
·
--
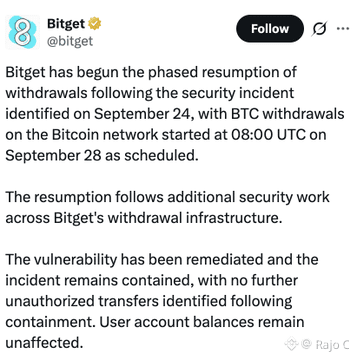
#bitgetdetailssecurityincidenttimeline Bitget reanuda retiros de BTC después del incidente de seguridad del 24 de septiembre
Bitget dijo que ha iniciado una reanudación gradual de los retiros tras el incidente de seguridad del 24 de septiembre, y que los retiros de BTC en la red de Bitcoin se reabrirán a las 08:00 UTC del 28 de septiembre. La bolsa afirmó que la vulnerabilidad fue corregida, que no se han identificado transferencias no autorizadas adicionales desde la contención y que los saldos de las cuentas de los usuarios no se han visto afectados. La directora ejecutiva de Bitget, Gracy Chen, dijo anteriormente que la empresa repondría el Fondo de Protección hasta su nivel base de 300 millones de dólares en una semana.$AZTEC $ONE $SKDD
Bitget dijo que ha iniciado una reanudación gradual de los retiros tras el incidente de seguridad del 24 de septiembre, y que los retiros de BTC en la red de Bitcoin se reabrirán a las 08:00 UTC del 28 de septiembre. La bolsa afirmó que la vulnerabilidad fue corregida, que no se han identificado transferencias no autorizadas adicionales desde la contención y que los saldos de las cuentas de los usuarios no se han visto afectados. La directora ejecutiva de Bitget, Gracy Chen, dijo anteriormente que la empresa repondría el Fondo de Protección hasta su nivel base de 300 millones de dólares en una semana.$AZTEC $ONE $SKDD
Crypto mind_batool:
The phased reopening is a positive operational update 👀 The key now is whether withdrawals continue normally and the Protection Fund returns to the $300M baseline as stated. 🔐📊
1
7
7k
·
--
Alcista
#bitgetdetailssecurityincidenttimeline
🚨
{spot}(BTCUSDT)
$387.5M desaparecidos — pero que podría NO ser la historia más grande detrás del incidente de Bitget.
La prueba real empieza ahora.
Después de la brecha de seguridad, Bitget actuó rápido:
• Suspendió los retiros
• Identificó y corrigió la ruta del ataque
• Reportó las cold wallets (billeteras frías) como no afectadas
• Usó su fondo de protección para absorber las pérdidas
• Planeó un regreso por fases de los retiros de BTC
Eso suena tranquilizador.
Pero los usuarios de cripto no juzgan un exchange por lo que dice durante una crisis.
Juzgan lo que ocurre después.
¿Pueden volver los retiros sin más problemas?
¿Mantendrán los usuarios sus fondos en la plataforma?
Y lo más importante…
¿Puede Bitget reconstruir la confianza después de una pérdida tan grande?
Porque perder fondos daña un estado financiero.
Perder la confianza lo daña todo.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
#bitgetdetailssecurityincidenttimeline
🚨
$387.5M desaparecidos — pero que podría NO ser la historia más grande detrás del incidente de Bitget.
La prueba real empieza ahora.
Después de la brecha de seguridad, Bitget actuó rápido:
• Suspendió los retiros
• Identificó y corrigió la ruta del ataque
• Reportó las cold wallets (billeteras frías) como no afectadas
• Usó su fondo de protección para absorber las pérdidas
• Planeó un regreso por fases de los retiros de BTC
Eso suena tranquilizador.
Pero los usuarios de cripto no juzgan un exchange por lo que dice durante una crisis.
Juzgan lo que ocurre después.
¿Pueden volver los retiros sin más problemas?
¿Mantendrán los usuarios sus fondos en la plataforma?
Y lo más importante…
¿Puede Bitget reconstruir la confianza después de una pérdida tan grande?
Porque perder fondos daña un estado financiero.
Perder la confianza lo daña todo.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
16
·
--
#BitgetDetailsSecurityIncidentTimeline
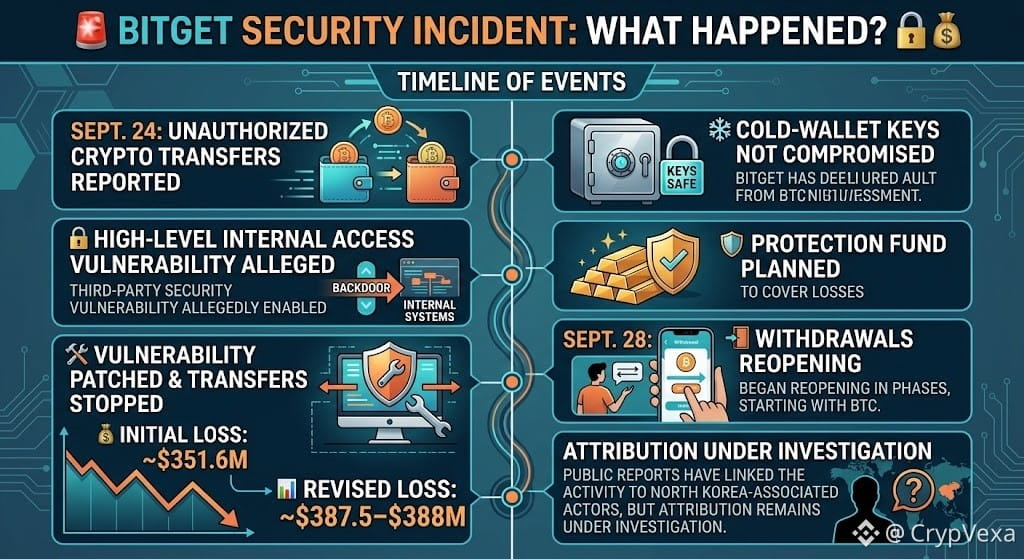
🚨 Incidente de seguridad de Bitget: ¿Qué pasó? 🔐💰
24 de septiembre: se reportaron transferencias de criptomonedas no autorizadas.
🔓 Una presunta vulnerabilidad de seguridad de terceros habría permitido acceso interno de alto nivel
💰 Pérdida inicial: ~351,6 M
📊 Pérdida revisada: ~387,5–388 M
🛠️ Vulnerabilidad corregida & transferencias detenidas
❄️ Bitget afirma que las claves de la cold-wallet no se vieron comprometidas
🛡️ Se planeó que el fondo de protección cubriera las pérdidas
28 de septiembre: 🚪 se informó que los retiros comenzaron a reabrirse por fases, empezando con BTC.
🇰🇵 Informes públicos han vinculado la actividad con actores asociados a Corea del Norte, pero la atribución sigue bajo investigación.
📌 Lección clave: la seguridad de un exchange no solo depende de las claves privadas. Los controles de acceso internos, los sistemas de terceros y los flujos de aprobación de transacciones también pueden generar riesgos importantes.
#Bitget #CryptoSecurity #Crypto #Bitcoin
1
39
·
--
#bitgetdetailssecurityincidenttimeline Bitget ha confirmado que alrededor de $387.5M fueron transferidos a direcciones controladas por el atacante durante el incidente de seguridad del 24 de septiembre
revisado al alza desde la estimación inicial de $351.6M.
La bolsa BITGET dice
🛡️
• Las billeteras frías no se vieron afectadas
• El
incidente
está contenido
• Algunos de los activos afectados ya han sido congelados
• Su Fondo de Protección al Usuario tenía $464M+ en el momento del incidente
• Se ha lanzado una recompensa de recuperación/congelación del 5%$NMR $MARSCOIN $AIOT
107
·
--
#bitgetdetailssecurityincidenttimeline Bitget
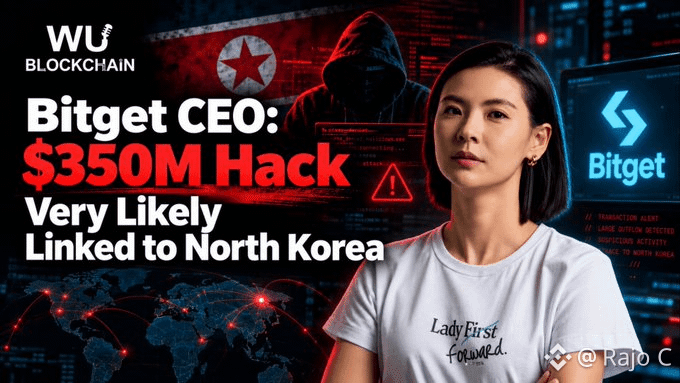
CEO: $350M Hack Muy Probablemente Vinculado a Corea del Norte
El 24 de septiembre,
Bitget detectó transferencias no autorizadas desde varias billeteras calientes. La CEO de Bitget, Gracie Chen @GracyBitget , dijo que el equipo identificó direcciones IP cuyos patrones de uso de VPN coincidían con los asociados a un grupo específico vinculado a la RPDK, lo que hacía que una conexión con Corea del Norte fuera “muy probable”. Añadió que los atacantes no obtuvieron claves privadas de las billeteras calientes, tibias o frías de Bitget, sino que vulneraron el sistema interno de la bolsa y transfirieron fondos directamente. Bitget ya había dicho que su fondo de protección para usuarios supera los $464 millones, lo cual afirma que es suficiente para cubrir la pérdida.$STAR $BRETT $ZHONGJI
252
·
--
#bitgetdetailssecurityincidenttimeline Bitget confirma una brecha de seguridad de 351M
BITGTE dice que las transferencias no autorizadas drenaron aproximadamente 351,6M de un número limitado de sus billeteras calientes hoy, detectadas por primera vez a las 18:31
UTC. El intercambio afirma que sus billeteras frías no se han visto afectadas y que los saldos de los usuarios permanecen precisos.
Las retiradas se suspenden durante una revisión de seguridad, mientras que los depósitos y el trading continúan. Bitget indica que su Fondo de Protección del Usuario, que mantiene más de $464M, cubre las pérdidas.$VVV $PTB $JCT
1
#BitgetDetailsSecurityIncidentTimeline
Sí. El principal incidente de seguridad de Bitget ocurrió el 24 de septiembre de 2026 y, hoy, 28 de septiembre, Bitget ha comenzado a restaurar los retiros por fases.
Incidente de seguridad de Bitget — cronología
Fecha / Hora (UTC)
Evento
24 sep — 18:31
Bitget detectó transferencias no autorizadas desde partes de su infraestructura de billeteras hot/warm en múltiples redes.
Bitget +1
24 sep
Los retiros se suspendieron mientras Bitget contenía el incidente. La negociación y los depósitos continuaron.
Bitget
Estimación inicial
Aproximadamente $351,6M en activos afectados.
25 sep
La investigación identificó la ruta del ataque y la vulnerabilidad fue remediada.
Bitget
25 sep
Tras una clasificación adicional en cadena, la cantidad afectada se revisó a aproximadamente $387,5M. Esto no representó un robo adicional.
Bitget
26–27 sep
Bitget realizó validaciones de seguridad con Mandiant y SlowMist y anunció un plan de retiros por fases.
Bitget
28 sep — 08:00 UTC
Los retiros de BTC se reanudaron en la red de Bitcoin.
Bitget +1
28 sep — hoy
Bitget afirma que el incidente sigue contenido y que no se han identificado más transferencias no autorizadas.
LinkedIn
¿Qué fue lo que realmente se comprometió?
Según la explicación más reciente de Bitget, el atacante explotó una vulnerabilidad en un producto de seguridad de un tercero, obtuvo credenciales internas de alto nivel y las usó para enviar comandos fraudulentos de retiro que eludieron los controles de riesgo existentes. Bitget afirma que no se comprometieron claves privadas y que no se vieron afectadas las billeteras frías.
Bitget
Horario de retiros de hoy
🟢 28 sep, 08:00 UTC: BTC — reanudado
🟡 29 sep, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 sep, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 oct, 08:00 UTC: Otros tokens, retiros en fiat y P2P
Bitget
Importante: Bitget afirma que su Fondo de Protección del Usuario cubrirá el impacto financiero, y actualmente informa que los saldos de las cuentas de los usuarios no se vieron afectados.
Bitget +1
También hay reportes hoy de que los fondos robados aún se están moviendo/intercambiando mediante THORChain, por lo que la operación de recuperación/rastreo sigue activa.
Sí. El principal incidente de seguridad de Bitget ocurrió el 24 de septiembre de 2026 y, hoy, 28 de septiembre, Bitget ha comenzado a restaurar los retiros por fases.
Incidente de seguridad de Bitget — cronología
Fecha / Hora (UTC)
Evento
24 sep — 18:31
Bitget detectó transferencias no autorizadas desde partes de su infraestructura de billeteras hot/warm en múltiples redes.
Bitget +1
24 sep
Los retiros se suspendieron mientras Bitget contenía el incidente. La negociación y los depósitos continuaron.
Bitget
Estimación inicial
Aproximadamente $351,6M en activos afectados.
25 sep
La investigación identificó la ruta del ataque y la vulnerabilidad fue remediada.
Bitget
25 sep
Tras una clasificación adicional en cadena, la cantidad afectada se revisó a aproximadamente $387,5M. Esto no representó un robo adicional.
Bitget
26–27 sep
Bitget realizó validaciones de seguridad con Mandiant y SlowMist y anunció un plan de retiros por fases.
Bitget
28 sep — 08:00 UTC
Los retiros de BTC se reanudaron en la red de Bitcoin.
Bitget +1
28 sep — hoy
Bitget afirma que el incidente sigue contenido y que no se han identificado más transferencias no autorizadas.
¿Qué fue lo que realmente se comprometió?
Según la explicación más reciente de Bitget, el atacante explotó una vulnerabilidad en un producto de seguridad de un tercero, obtuvo credenciales internas de alto nivel y las usó para enviar comandos fraudulentos de retiro que eludieron los controles de riesgo existentes. Bitget afirma que no se comprometieron claves privadas y que no se vieron afectadas las billeteras frías.
Bitget
Horario de retiros de hoy
🟢 28 sep, 08:00 UTC: BTC — reanudado
🟡 29 sep, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 sep, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 oct, 08:00 UTC: Otros tokens, retiros en fiat y P2P
Bitget
Importante: Bitget afirma que su Fondo de Protección del Usuario cubrirá el impacto financiero, y actualmente informa que los saldos de las cuentas de los usuarios no se vieron afectados.
Bitget +1
También hay reportes hoy de que los fondos robados aún se están moviendo/intercambiando mediante THORChain, por lo que la operación de recuperación/rastreo sigue activa.
1
74

·
--
La línea de tiempo de Bitget sigue en el Top caliente del foro|Publicar direcciones ZEC no equivale a que se haya roto el acuerdo de privacidad|Cerca de 1.588 USD; primero espero
Mi postura: no cambiar un incidente de custodia por “acuerdo inválido”, y no perseguir subidas. En el foro, el tema de la línea de tiempo de seguridad tiene 249 vistas y 45 participantes; igual que el de la ronda anterior. ZEC aparece en la lista de búsqueda de seis horas, pero no hay una marca de ascenso rápido. El “calor” no es un comprobante de compra.
Hechos verificados: la actualización oficial de Bitget del 25 de septiembre lista direcciones de recepción ZEC involucradas que empiezan con “t1”, y confirma que los activos afectados incluyen ZEC. La investigación y el seguimiento continúan; la actualización explicada el 27 de septiembre también enumera la red de Zcash. El alcance del incidente es el de cierta parte del ecosistema de casas de cambio con “hot wallets/“warm wallets”. Esto no es otro ataque hoy, y tampoco es una vulnerabilidad criptográfica de todo el mundo ya publicada.
Explicación de Zcash oficial y glosario técnico: las direcciones transparentes que empiezan con “t”, registran públicamente en la cadena sus direcciones y montos relacionados. La protección de operaciones enmascaradas (shielded) corresponde a datos de privacidad; las operaciones mezcladas (mixed) no pueden decirse de forma general que ocultan “todo”. Es un mecanismo existente, no una función añadida hoy; una dirección de recepción no es una conclusión completa para “recuperar el rastro”.
¿Por qué afecta al mercado? Mi juicio: si interpretas “publicaron direcciones ZEC” como “la tecnología de privacidad ya no funciona”, es fácil entrar en pánico y vender por una razón equivocada; al revés, si interpretas “el nombre incluye privacidad” como “cada transferencia es naturalmente invisible”, también se subestima la exposición de información. Publicar un fragmento de un registro transparente ni prueba que toda la ruta de fondos esté ya esclarecida, ni prueba que el mecanismo de enmascaramiento se haya vulnerado. Los permisos de custodia, la privacidad de las operaciones y la capacidad de retirada de las casas de cambio deben verificarse por separado; la privacidad no sustituye la seguridad de la cuenta.
En precios reales del mercado: Kraken ZEC/USD vuelve a confirmar 1.588,40 USD. Rango de 24 horas: 1.536,24 a 1.678,70. El precio se ha recuperado algo desde el mínimo, pero la cotización sigue por debajo de mi línea de confirmación de 1.595; el cambio de cotización no puede demostrar que sea una reacción provocada por este anuncio antiguo. No invento entradas de instituciones, y tampoco convierto la recuperación de retiros de otras monedas en que ZEC ya haya recuperado retiros.
Si fuera una operación mía: no participo, posición 0%, no hago short. Solo considero probar al alza en spot sin apalancamiento. Si el cierre horario supera 1.595, y luego retrocede a 1.590–1.595 y se mantiene, y además las cotizaciones y la mecánica de depósitos/retiros de la plataforma usada están normales, entonces participaría con un máximo de 0,3% del capital total; 1.610 se reduce a la mitad, y 1.630 se cierra el resto. Después de entrar, stop-loss duro en 1.575, o si dos cierres horarios consecutivos quedan por debajo de 1.590, se sale todo; antes de entrar, si se rompe 1.550, se cancela la orden y no se promedia hacia abajo. Una recaptura efectiva y confirmada que revierta el criterio cambiaría la decisión de no participar. Si un informe técnico formal confirma un problema a nivel de protocolo, o si hay anomalías en el canal de trading, incluso si supera el nivel, se cancela el plan. Si no se activa, no cuenta como operación, y menos como ganancia.
Fuentes: [Actualización de Bitget](https://www.bitget.com/support/articles/12560603896108), [Explicación de Zcash transparente vs enmascarada](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [Glosario técnico](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html); cotizaciones: Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Lo anterior es solo observación personal del mercado y no constituye asesoramiento de inversión.
130
·
--
La línea de tiempo de Bitget sigue siendo tendencia en el mercado|Usar una plataforma de rastreo no equivale a confirmar al atacante|ETH cerca de 2.664 dólares; primero espero
Mi postura es primero separar las evidencias: no etiquetar a un atacante basándome en el nombre de una plataforma de rastreo, y tampoco por eso perseguir o apostar en corto por ETH. En el foro principal, #BitgetDetailsSecurityIncidentTimeline de Binance Plaza tiene 45 personas debatiendo; al cambiar la etiqueta de la portada, no se puede comparar entre etiquetas para medir la “calidez”. El conteo de debates se acelera por cambiar el filtro.
Los hechos de primera mano provienen de la actualización oficial de Bitget sobre el incidente: el plataforma utiliza el LazarusBounty de Bybit como uno de los canales para recuperar activos, y a la vez deja claro que la investigación independiente de recolección de pruebas aún está en curso; los hallazgos no verificados formalmente no deben tomarse como conclusiones definitivas. Durante la investigación, no se harán especulaciones sobre a quién atribuir el ataque. Los hallazgos detallados aún se revelarán mediante un informe de seguridad formal. El nombre de la herramienta y la atribución del incidente son dos tipos de información; no se puede, solo con el nombre, escribir “ya confirmado que una organización lo hizo”.
Verifiqué de forma cruzada el Centro de Ayuda oficial de Bybit. Allí explica LazarusBounty como un plan de recompensas que ayuda a identificar y congelar fondos ilegales, y establece una distinción clara frente a Bug Bounty, que se enfoca en vulnerabilidades de la plataforma. Esta explicación se actualizó en 2025; no es un resultado de investigación publicado hoy. Puede ayudar a entender para qué se usa la herramienta, pero no sustituye la evidencia forense de este incidente. También confirmé la actualización de seguridad de Bitget del 25 de septiembre: su investigación y el seguimiento de fondos siguen en curso.
¿Por qué afecta a las operaciones? Una atribución errónea podría convertir el incidente gestionado por la plataforma en una ampliación de una amenaza similar para todas las cadenas. Pero como no sé quién fue el atacante, tampoco puedo ignorar los riesgos ya confirmados de los fondos y de los canales. Primero verifico la ubicación de los activos, los permisos necesarios y las rutas de salida; luego decido si aumentar el riesgo. No hace falta adivinar el nombre.
Para ETH hay que mirarlo por separado. Los activos afectados por la información oficial incluyen ETH, pero eso no significa que se haya vulnerado el consenso de Ethereum. Usar el canal de recuperación tampoco prueba que los fondos congelados vuelvan completamente a los usuarios, así que no puede contarse como nueva demanda compradora. Espero el informe formal y el estado de recuperación; no respalden un rebote con atribuciones no confirmadas, ni tratar el trabajo de rastreo como una reparación de liquidez.
¿Cómo se ha comportado el mercado? Repasé el ETH/USD de Kraken cerca de 2.664,20 dólares: el rango de 24 horas va de 2635,57 a 2716,32. Salió del mínimo, pero aún no llega a mi umbral de confirmación, así que no se puede atribuir a temas de seguridad. 2670 es el requisito de participación; 2630 es la línea de cancelación antes de entrar. No es una garantía de soporte y resistencia efectiva. Si el informe formal cambia la evaluación del riesgo o si hay anomalías del canal, el precio que cumpla también ya no participa.
Si yo mismo estuviera operando ahora, no participaría: la posición es cero; no haría short ni aumentaría apalancamiento. Solo si el cierre en la gráfica por horas queda por encima de 2670 dólares, y el retroceso de 2665 a 2670 se mantiene, además de que el precio y los canales de depósitos/retiros realmente usados estén funcionando con normalidad, entonces probaría spot con un máximo del 0,3% del capital total. 2690 reduce a la mitad; 2710 cierra la posición restante. Después de entrar, si toca 2648 dólares con stop loss duro, o si dos velas horarias consecutivas cierran por debajo de 2665, cierro todo lo restante. Si antes de entrar se rompe 2630, se cancela el plan y no se promedia la pérdida. Los planes que aún no se han activado no son una operación ejecutada, y no se pueden escribir como ganancia.
Fuente: explicación oficial del evento de Bitget y actualización de seguridad del 25 de septiembre; preguntas y respuestas oficiales sobre LazarusBounty de Bybit; cotizaciones de Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
93

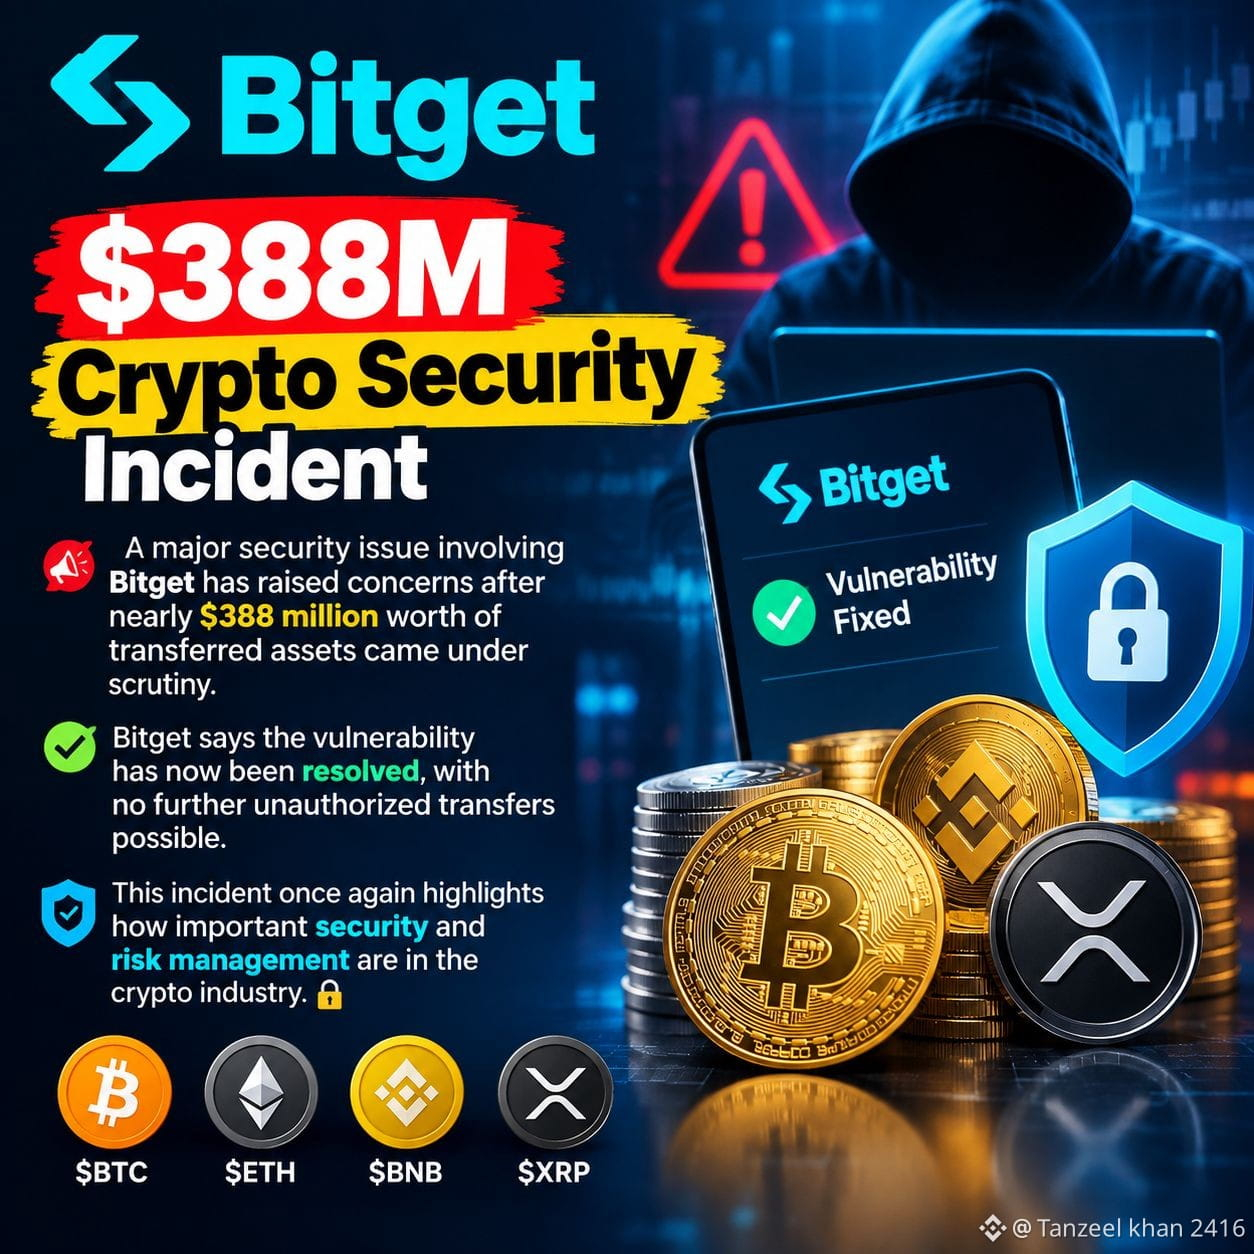
🚨 Incidente de seguridad cripto de 388M
Un importante problema de seguridad que involucra a Bitget ha generado inquietud después de que casi $388M en activos transferidos hayan quedado bajo escrutinio.
Bitget afirma que la vulnerabilidad ya ha sido resuelta, y que presuntamente ya no es posible realizar transferencias no autorizadas adicionales.
Este incidente vuelve a poner de relieve lo importante que son la seguridad y la gestión de riesgos en la industria cripto. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
{spot}(BNBUSDT)
{spot}(ETHUSDT)
🚨 Incidente de seguridad cripto de 388M
Un importante problema de seguridad que involucra a Bitget ha generado inquietud después de que casi $388M en activos transferidos hayan quedado bajo escrutinio.
Bitget afirma que la vulnerabilidad ya ha sido resuelta, y que presuntamente ya no es posible realizar transferencias no autorizadas adicionales.
Este incidente vuelve a poner de relieve lo importante que son la seguridad y la gestión de riesgos en la industria cripto. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
78
·
--
#BitgetDetailsSecurityIncidentTimeline
ALERTA 🚨
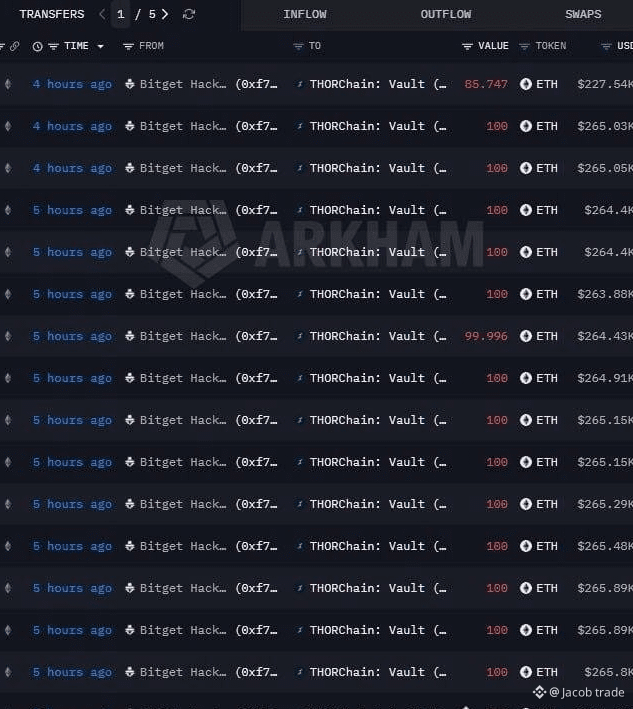
El pirata de Bitget ahora intercambia el ETH robado por BTC, intensificando el exploit de 387,5 M$. 🚀
Lookonchain informa que el atacante convierte el ETH en Bitcoin, un activo más difícil de congelar, señalando etapas de lavado de dinero más profundas. 🔄 Bitget reanudó los retiros por fases, asegurando a los usuarios una cobertura total, independientemente de la recuperación de los fondos. La operación intensifica la atención de las autoridades reguladoras.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HBAR
{future}(HBARUSDT)
#bitget #Bitcoin #Ethereum #CryptoNews
#BitgetDetailsSecurityIncidentTimeline
ALERTA 🚨
El pirata de Bitget ahora intercambia el ETH robado por BTC, intensificando el exploit de 387,5 M$. 🚀
Lookonchain informa que el atacante convierte el ETH en Bitcoin, un activo más difícil de congelar, señalando etapas de lavado de dinero más profundas. 🔄 Bitget reanudó los retiros por fases, asegurando a los usuarios una cobertura total, independientemente de la recuperación de los fondos. La operación intensifica la atención de las autoridades reguladoras.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
63
·
--
安全事件时间线仍在热榜|保护基金与储备证明分开看|ZEC在1559美元我先等
我的态度明确:资金保障声明不能直接变成买入理由;先看资产、负债和提币路径,再看反弹。币安广场本轮仍显示Bitget时间线话题,249次浏览、45人讨论,与上一轮相同,不代表热度加速。ZEC在搜索名单,但没有快速上升标记,关注度不是净买入证据。
一手事实是,Bitget九月二十七日官方说明把用户保护基金与储备金证明明确区分:前者是符合条件的平台安全事件的额外资金保障,后者用于提高平台资产相对用户余额的透明度;事件后的最新储备信息还要完成相关验证后公布。九月二十五日官方更新另确认受影响资产包含ZEC。我交叉核对的是平台两份文件,不是已经获得第三方审计结论。
为什么影响加密市场?以下是我的独立判断:交易者容易把“有基金”“有储备”“能提现”连成一句安全承诺,其实这三个问题需要分别验证。基金的适用条件、资产是否足额,以及自己使用的币种和网络是否开放,并不是同一份证据。一个总额或一个比例,不能代替具体到账测试;账面显示余额,也不能让等待期间的流动性成本自动消失。
对ZEC,我不把托管事件说成隐私协议遭破解,也不从资金保障推导币价必然修复。所用平台的公告日期、支持网络和提币状态要单独核对;不同平台的安排不能互相套用。自托管也需要备份和操作纪律,不是风险清零。
市场已经怎样反应?发布前Kraken ZEC/USD复核1558.63美元,二十四小时低点1536.24、高点1678.70。价格仍在区间偏低位置,没有站上我设定的1565确认线;这只能描述当前报价,不能证明这段波动由安全新闻造成。搜索榜也没有给出资金流或跨平台买卖价差数据,我不补写市场抢筹故事。
如果是我自己交易,目前不参与,仓位0%,方向只考虑无杠杆现货条件试多,不做空。小时收盘站上1565,再回踩1558至1565守住,且所用交易及充提通道正常,才用总资金最多0.3%参与;1580减半,1600平掉余仓。入场后1545硬止损,或连续两根小时收盘低于1558全部退出;入场前先跌破1530,撤销试多计划,不摊平。站稳1565并验证通道会推翻暂不参与判断;通道异常即使价格突破也取消入场。计划未触发就没有成交,不写成盈利。
来源:[Bitget官方说明](https://www.bitget.com/zh-CN/amp/academy/bitget-security-incident-what-happened-timeline-impact-response)、[官方更新](https://www.bitget.com/support/articles/12560603896108);行情Kraken;话题币安广场。
#BitgetDetailsSecurityIncidentTimeline #ZEC
以上仅为个人市场观察,不构成投资建议。
69
·
--
Alcista
#BitgetCEOConfirms$388MStolenInHack
🚨 CEO de Bitget confirma $388M robados en un gran hack: el fondo de protección cubrirá completamente las pérdidas 🛡️💥
La CEO de Bitget, Gracy Chen, aclaró oficialmente que el reciente exploit de la plataforma tuvo como resultado aproximadamente entre $387,5 millones y $388 millones en activos digitales robados, una cifra superior a las estimaciones iniciales más bajas.
La brecha ocurrió después de que los atacantes comprometieran un sistema backend crítico y manipularan los datos de las transacciones, logrando que los sistemas internos aprobaran transferencias no autorizadas en múltiples blockchains (incluyendo XRP Ledger, TRON y Zcash). Los investigadores han vinculado los patrones de IP y las firmas en la cadena a grupos de piratería afiliados a la DPRK.
📰 Aspectos Clave & Respuesta Oficial:
Garantía Total del Fondo: Bitget confirmó que su Fondo de Protección de $464M+ absorberá completamente la pérdida, asegurando que los saldos de las cuentas de los usuarios permanezcan seguros y respaldados 1:1.
Operaciones de Recuperación: Bitget colabora con las fuerzas del orden, equipos de analítica en cadena y protocolos entre cadenas como THORChain para rastrear y congelar las direcciones de monederos explotadas.
Fortalecimiento del Sistema: los módulos de firma del backend están pasando por revisiones integrales de seguridad para evitar vulnerabilidades de suplantación en el futuro.
📍#BitgetDetailsSecurityIncidentTimeline #BitgetToken
1
147
·
--
Bitget时间线仍在热榜|私钥未泄露不等于授权链路安全|ETH在2649美元我先等
我的态度是先核查授权流程,不因“私钥没有泄露”就放松托管纪律。广场本轮#BitgetDetailsSecurityIncidentTimeline仍在首页,显示45人讨论,与上轮一致;这是话题延续,不是又发生一次攻击。ETH没有出现在本轮六小时搜索名单,我也不把安全事件热度写成以太坊资金正在涌入。
可核事实来自Bitget九月二十七日官方事件说明:平台称,根据截至目前的调查,私钥泄露或遭入侵的可能性已被排除,但钱包基础设施的关键后端系统遭入侵,被用于伪造交易数据并触发未经授权的资产转移。九月二十五日支持中心更新同时说明攻击者绕过了已有安全控制;币安资讯对CEO直播的报道也提到伪造提现指令。几份材料方向一致,但调查仍在进行,平台当前结论不是永久安全保证,也不是我已看过完整独立取证报告。
这里影响交易判断的机制,不只是钥匙放在哪里。我的理解是,保护密钥与保护“谁能让系统签署什么”是两道控制:若前一道没有失守,后端指令及授权路径仍可能出问题。不能据此说所有硬件钱包或多签都无效,也不能把个别平台的流程风险扣到以太坊共识上。材料没有证明ETH主链因为这次事件失效;事件涉及ETH等资产,和以太坊协议遭攻破不是同一句话。
为什么会影响加密市场?托管信任会影响用户把余额放在哪里、资金跨平台调动的速度,以及能否执行止损。风险预算不能只看币价波动,还要留出通道异常的余量。我的行动不是去猜攻击者身份,而是降低单一渠道依赖,核对实际可用状态。服务显示正常只是操作前提,不等于后续不可能再出风险;安全讨论也不能自动变成做空ETH的理由。
市场已经如何反应?Kraken发布前ETH/USD约2649.25美元,滚动24小时2635.57至2716.32美元,仍在区间下侧。我没有证据把回落归因于这张时间线。美国ETH现货ETF表最新完成日仍是九月二十五日,不能冒充今天的新申购。短线我观察2665美元能否收复;2630美元是入场前撤销条件,不是永远不会跌破的支撑。
如果是我自己交易,现在不参与、仓位为零,不做空、不加杠杆。只有小时收在2665美元上方,再回踩2655至2665守住,且使用渠道的报价与充提正常,才用总资金最多0.3%做现货试多。2685美元减半,2700美元平掉余仓;入场后2640美元硬止损,或连续两根小时收在2655下方全部平仓。入场前跌破2630就撤销计划,不补亏仓。若后续正式调查改变当前授权路径结论,或通道出现异常,取消参与;未触发计划不算成交,更不能复盘成盈利。
来源:Bitget官方事件说明、支持中心更新;Kraken。#BitgetDetailsSecurityIncidentTimeline #ETH
以上仅为个人市场观察,不构成投资建议。
97
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#UKFCAWinsCourtOrderToRecover851400Pounds
15,427 vistas
599 están debatiendo
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
29,592 vistas
808 están debatiendo
3
#GoldFallsTo$4144
11,004 vistas
136 están debatiendo
4
#QNTFallsOver40%FromMorningHigh
68,840 vistas
1,232 están debatiendo
5
#USDTAdds845900HoldersInPast7Days
10,403 vistas
348 están debatiendo
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
19,845 vistas
524 están debatiendo
7
#BitgetCEOConfirms$388MStolenInHack
4,662 vistas
41 están debatiendo
8
#BTCFallsBelow$83000
27,095 vistas
160 están debatiendo
9
#BitgetDetailsSecurityIncidentTimeline
37,480 vistas
671 están debatiendo
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
12,526 vistas
47 están debatiendo